

De beste løsningene for privilegert tilgangsstyring hjelper team med å kontrollere administrative tillatelser, redusere risikoen for uautorisert tilgang og beskytte sensitive systemer mot interne og eksterne trusler. Disse verktøyene gjør det enklere å håndheve prinsipper om minste privilegium, overvåke høyrisikoaktivitet og sikre påloggingsinformasjon på tvers av distribuerte miljøer.
Når feilkonfigurasjoner eksponerer kritiske systemer, manuelle godkjenningsprosesser forsinker viktig arbeid, eller privilegerte kontoer ikke blir fulgt opp, står organisasjoner overfor større sikkerhetshull og økt operasjonell risiko. Disse problemene gjør det vanskeligere for sikkerhets- og IT-team å opprettholde oversikten, støtte revisjoner og reagere raskt på mistenkelig atferd.
Med over 20 år i bransjen som teknologidirektør har jeg testet og vurdert dusinvis av løsninger for privilegert tilgangsstyring i virkelige miljøer for å evaluere sikkerhetskontroller, revisjonsfunksjoner og integrasjonskvalitet. Denne veiledningen fremhever de beste løsningene for privilegert tilgangsstyring. Hver vurdering dekker funksjoner, fordeler og ulemper samt bruksområder de egner seg best for, slik at du kan velge riktig verktøy.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell: Løsninger for privilegert tilgangsstyring
Denne sammenligningstabellen oppsummerer prisdetaljene for mine utvalgte toppløsninger for privilegert tilgangsstyring.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best med innebygd overvåking av datainnbrudd på det mørke nettet | 4.8 out of 5 | Pris på forespørsel 14 dagers gratis prøveperiode | Website |
Best for smart heving av privilegier | Not rated | Priser på forespørsel Gratis prøveperiode + gratis demo tilgjengelig | Website |
Best egnet for et sikkert passordhvelv | 4.7 out of 5 | $3.75/bruker/måned Nei | Website |
Best for samsvar med databeskyttelsesforskrifter | 4.6 out of 5 | $10/bruker/måned Nei | Website |
Best for integrasjon på virksomhetsnivå | 4.5 out of 5 | $50/bruker/måned Nei | Website |
Best for agentløs tilnærming til privilegert tilgangsstyring | 4.5 out of 5 | $2/user/month 30-dagers gratis prøveperiode tilgjengelig | Website |
Best for privilegert tilgang uten blindsoner | 4.9 out of 5 | $3/bruker/måned 30 dagers gratis prøveperiode | Website |
Best for små og mellomstore virksomheter | 4.2 out of 5 | $7.95/bruker/måned Nei | Website |
Best for skalerbarhet på tvers av bransjer | Not rated | Pris på forespørsel | Website |
Best egnet for sømløse integrasjoner med tredjeparter | Not rated | $23/bruker/måned Nei | Website |


Anmeldelser av de beste løsningene for privilegert tilgangsstyring
Nedenfor finner du mine detaljerte sammendrag av de beste løsningene for privilegert tilgangsstyring som kom med på kortlisten min. Anmeldelsene mine gir en detaljert gjennomgang av de viktigste funksjonene, fordeler u0026 ulemper, integrasjoner og ideelle bruksområder for hvert verktøy, slik at du kan finne det beste alternativet for deg.
 Best med innebygd overvåking av datainnbrudd på det mørke nettet
- 14 dagers gratis prøveperiode
- Pris på forespørsel
Visit WebsiteCustomer Rating:4.8/5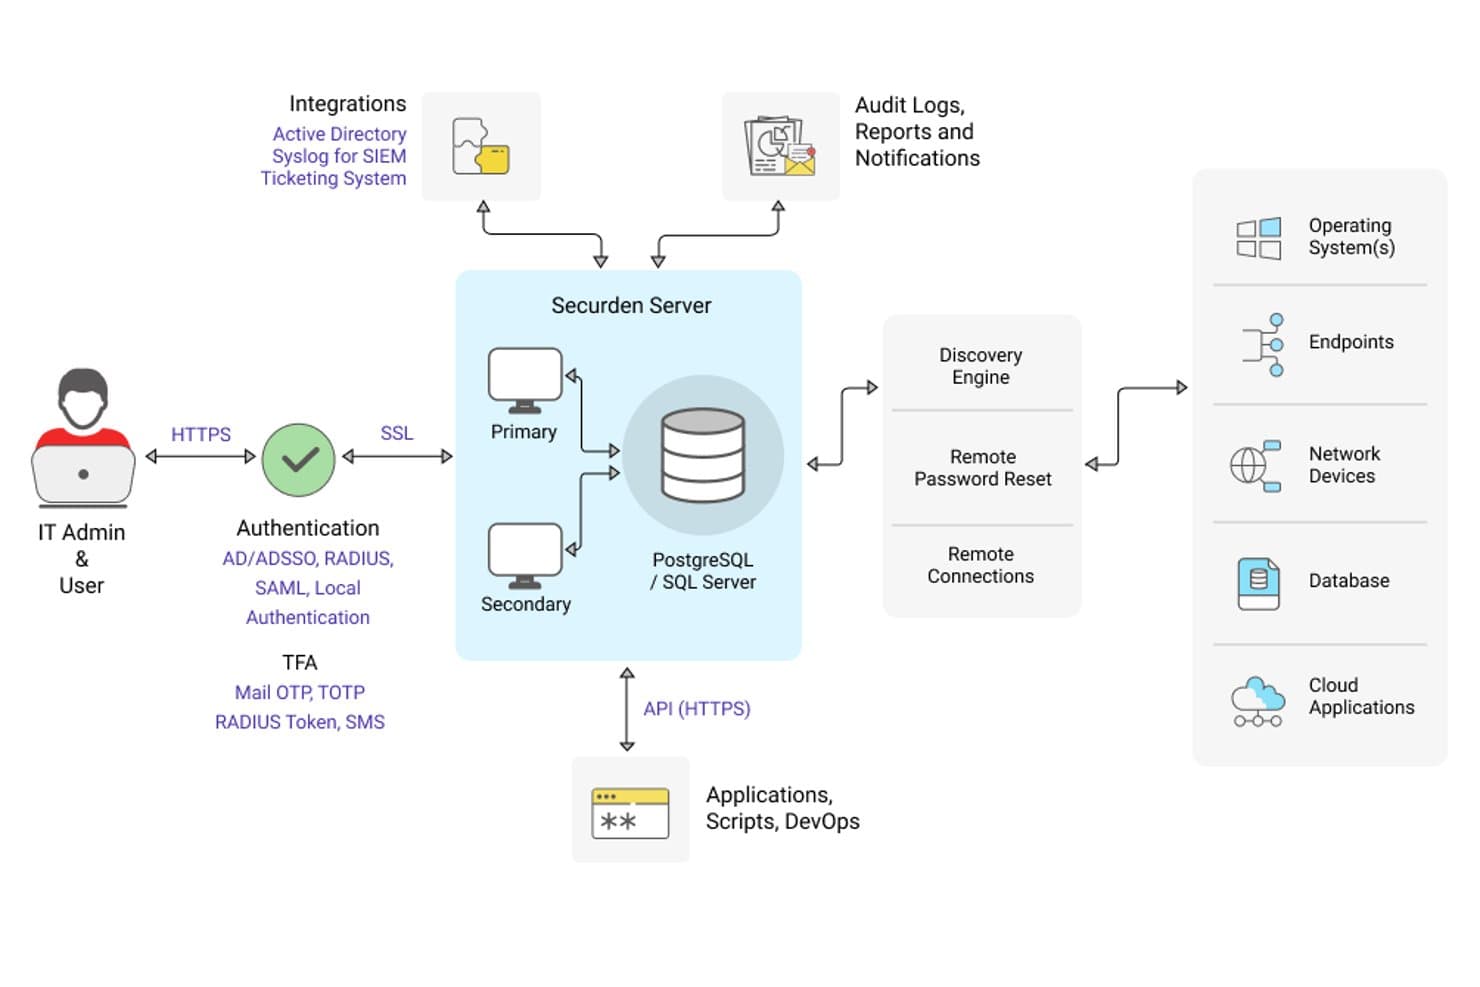
Securden Unified PAM tilbyr et omfattende arkitekturdiagram som viser serverkomponenter, autentiseringsmetoder, integrasjoner og tilkoblinger til målsystemer. Securden Unified PAM er en plattform for administrasjon av privilegert tilgang som kombinerer lagring av påloggingsopplysninger i hvelv, sesjonsovervåking, kontroll av endepunktprivilegier og tidsavgrenset tilgangsadministrasjon på tvers av lokale, skybaserte og hybride miljøer.
Hvem passer Securden Unified PAM best for?
IT-sikkerhets- og samsvarsteam som trenger en komplett PAM-plattform uten kompleksiteten eller kostnadene til tradisjonelle leverandører for store virksomheter.
Hvorfor valgte jeg Securden Unified PAM?
Jeg valgte Securden Unified PAM som en av de beste løsningene på grunn av den innebygde overvåkingen av datainnbrudd på det mørke nettet, som varsler om kompromitterte påloggingsopplysninger som er lagret i hvelvet, før angripere kan utnytte dem. I motsetning til verktøy som trenger tredjepartstillegg for informasjon om datainnbrudd, kontrollerer Securden delvise passordhashverdier mot databaser med kjente datainnbrudd og utløser umiddelbare varsler. Jeg liker også hvordan dette kombineres med automatisk passordrotasjon, slik at en påloggingsopplysning som er flagget, umiddelbart roteres ut i stedet for bare å bli flagget og glemt.
Viktige funksjoner i Securden Unified PAM
- Automatisk oppdagelse av privilegerte kontoer: Skanner endepunkter, servere, databaser og skyplattformer for å identifisere og ta i bruk privilegerte kontoer.
- Administrasjon av endepunktprivilegier: Fjerner lokale administratorrettigheter med policybasert heving av privilegier for godkjente applikasjoner og oppgaver.
- Innebygd samsvarsrapportering: Genererer revisjonsklare rapporter tilpasset sentrale regelverk som HIPAA, PCI DSS og NIST-rammeverk.
- SIEM- og ITSM-integrasjon: Kobler til løsninger som IBM QRadar og ServiceNow for sentralisert overvåking og automatisering av arbeidsflyter.
Integrasjoner med Securden Unified PAM
Securden Unified PAM tilbyr innebygde integrasjoner med ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS og Freshservice, og tilbyr et API for tilpassede integrasjoner.
Pros and Cons
Pros:
- Innebygd overvåking av datainnbrudd på det mørke nettet
- Dekker lokale, skybaserte og hybride distribusjoner
- Administrasjon av endepunktprivilegier inkludert som standard
Cons:
- Brukergrensesnittet føles utdatert sammenlignet med konkurrentene
- Avansert rapportering krever betydelig manuell tilpasning
Learn more about Securden Unified PAM: Best for smart heving av privilegier
- Gratis prøveperiode + gratis demo tilgjengelig
- Priser på forespørsel

Heimdal-dashbord som viser sentralisert overvåking av privilegert aktivitet, tilgangskontroller og trusselinnsikt. Innen løsninger for håndtering av privilegert tilgang skiller Heimdal seg ut ved å håndtere de unike sikkerhetsutfordringene som ulike bransjer står overfor, inkludert helsesektoren, offentlig sektor og utdanning. Løsningen er utviklet for organisasjoner som prioriterer samsvar og datastyring, og tilbyr et robust rammeverk for håndtering av tilgang til sensitive kontoer og systemer. Ved å eliminere delte administratorpassord og blokkere uautoriserte programvareinstallasjoner gir Heimdal teamet ditt verktøyene som trengs for å opprettholde et sikkert og samsvarende IT-miljø.
Hvorfor jeg valgte Heimdal
Jeg valgte Heimdal på grunn av den innovative tilnærmingen til håndtering av privilegert tilgang, spesielt funksjonen for smart heving og delegering av privilegier. Dette verktøyet automatiserer administratorforespørsler og lar deg gi midlertidige administratorrettigheter som automatisk utløper, noe som reduserer risikoen for gradvis utvidelse av privilegier. I tillegg blokkerer Heimdals applikasjonskontroll med AppFencing uautoriserte programvareinstallasjoner og sørger for at bare godkjente applikasjoner kjører på nettverket ditt. Samlet sett hjelper disse funksjonene organisasjonen din med å opprettholde sikkerheten uten at det går på bekostning av effektiviteten.
Viktige funksjoner i Heimdal
I tillegg til de fremtredende verktøyene for privilegier fant jeg også flere andre funksjoner som øker verdien:
- Håndtering av privilegerte kontoer og økter: Denne funksjonen registrerer og reviderer alle privilegerte økter, noe som gir et tydelig spor for samsvars- og sikkerhetsrevisjoner.
- Akkurat-i-tide-tilgang: Gir midlertidig tilgang til kritiske systemer kun når det er nødvendig, noe som reduserer risikoen for misbruk av privilegier.
- Mobilgodkjenninger: Lar administratorer godkjenne forespørsler mens de er på farten, slik at teamet ditt beholder kontrollen over tilgangen selv når de ikke er ved skrivebordet.
- Umiddelbar samsvarsrapportering: Genererer detaljerte rapporter som hjelper organisasjonen din med å oppfylle ulike regulatoriske standarder, som ISO 27001 og HIPAA.
Integrasjoner med Heimdal
Integrasjonene omfatter ConnectWise RMM, Autotask PSA og andre tredjepartsverktøy for cybersikkerhet. I tillegg tilbyr Heimdal et API for tilpassede integrasjoner, slik at du kan tilpasse løsningen etter dine spesifikke behov.
Pros and Cons
Pros:
- Detaljerte rollebaserte tilgangskontroller
- Smart automatisering av privilegieheving
- Omfattende logger for øktovervåking
Cons:
- Grensesnittet kan oppleves som komplekst
- Priser er ikke offentliggjort
Learn more about Heimdal: Best egnet for et sikkert passordhvelv
- Nei
- Fra $3.75/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.7/5
Med Keeper Security kan du sikre deling av filer og passord. Keeper Security er en løsning for passordadministrasjon og administrasjon av privilegert tilgang, utviklet for bedrifter og enkeltpersoner. Den fokuserer på å sikre passord og sensitive data, og tilbyr funksjoner som forbedrer sikkerhet og samsvar.
Hvorfor jeg valgte Keeper Security: Det sikre passordhvelvet skiller Keeper Security fra andre løsninger. Plattformen bruker en nulltillits- og nullkunnskapsarkitektur som sikrer ende-til-ende-kryptering av brukerdata. Funksjoner som passorddeling og håndtering av hemmeligheter forbedrer sikkerheten for teamet ditt. Keeper Security er FedRAMP-autorisert og oppfyller strenge myndighetsstandarder, noe som gjør løsningen ideell for miljøer med høye sikkerhetskrav.
Fremtredende funksjoner & integrasjoner:
Funksjoner omfatter passorddeling, håndtering av hemmeligheter og sikker fildeling. Teamet ditt kan dra nytte av passordløs autentisering, noe som reduserer risikoen for datainnbrudd. Keeper Security tilbyr også samsvar med sertifiseringer som HIPAA, GDPR og PCI DSS.
Integrasjoner omfatter Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack og Splunk.
Pros and Cons
Pros:
- Nullkunnskapsarkitektur
- FedRAMP-autorisert
- Passordløs autentisering
Cons:
- Kan være komplisert for små team
- Begrensede tilpasningsmuligheter
Learn more about Keeper Security: Best for samsvar med databeskyttelsesforskrifter
- Nei
- Fra $10/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.6/5
Dette er CyberArks visning av sikkerhetsintelligensen for identiteter. Cyberark er en ledende leverandør av løsninger for identitetssikkerhet og administrasjon av privilegert tilgang, og betjener bransjer som bank, helsevesen og offentlig sektor. Selskapet fokuserer på å sikre privilegert tilgang og forbedre sikkerheten gjennom funksjoner som enkel pålogging og flerfaktorautentisering.
Hvorfor jeg valgte Cyberark: Løsningen utmerker seg når det gjelder samsvar med databeskyttelsesforskrifter, noe som gjør den til et førstevalg for regulerte bransjer. Cyberarks plattform for identitetssikkerhet tilbyr intelligente privilegiekontroller og håndtering av hemmeligheter for å oppfylle strenge samsvarskrav. Den tilbyr robuste sikkerhetstiltak uten å gå på bekostning av produktiviteten. Plattformens vektlegging av samsvar sikrer at teamet ditt effektivt kan oppfylle regulatoriske standarder.
Fremtredende funksjoner og integrasjoner:
Funksjoner omfatter enkel pålogging, flerfaktorautentisering og håndtering av hemmeligheter. Teamet ditt kan dra nytte av identitetssikkerhet for endepunkter for å beskytte enheter. Cyberark tilbyr også maskinidentitetssikkerhet for å beskytte automatiserte prosesser.
Integrasjoner omfatter Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle og IBM.
Pros and Cons
Pros:
- Sterk støtte for samsvar
- Maskinidentitetssikkerhet
- Omfattende bransjedekning
Cons:
- Høye ressurskrav
- Krever teknisk ekspertise
Learn more about Cyberark: Best for integrasjon på virksomhetsnivå
- Nei
- Fra $50/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.5/5
Her ser du en visning av BeyondTrusts PRA-dashbord i sanntid. BeyondTrust er en løsning for privilegert tilgangsstyring utviklet for store virksomheter. Den fokuserer på å sikre og administrere tilgang på tvers av komplekse IT-miljøer, og tilbyr verktøy som forbedrer kontroll og etterlevelse.
Hvorfor jeg valgte BeyondTrust: Den utmerker seg med integrasjon på virksomhetsnivå, noe som gjør den ideell for store organisasjoner med ulike systemer. Funksjoner som øktovervåking og sanntidsanalyse av trusler hjelper deg med å opprettholde oversikt og sikkerhet. BeyondTrusts evne til å integreres med ulike virksomhetssystemer sikrer smidig drift. Verktøyet tilbyr detaljerte tilgangskontroller, noe som styrker sikkerheten for teamet ditt.
Fremtredende funksjoner & integrasjoner:
Funksjoner inkluderer øktovervåking, sanntidsanalyse av trusler og detaljerte tilgangskontroller. Teamet ditt kan bruke sårbarhetsstyring til å identifisere og håndtere potensielle risikoer. BeyondTrust tilbyr også detaljerte revisjonsspor for etterlevelsesformål.
Integrasjoner inkluderer Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA og Google Workspace.
Pros and Cons
Pros:
- Detaljerte revisjonsspor
- Sanntidsanalyse av trusler
- Sterk integrasjon på virksomhetsnivå
Cons:
- Det første oppsettet kan være tidkrevende
- Komplekst for små bedrifter
Learn more about BeyondTrust: Best for agentløs tilnærming til privilegert tilgangsstyring
- 30-dagers gratis prøveperiode tilgjengelig
- Fra $2/user/month
Visit WebsiteCustomer Rating:4.5/5
miniOrange PAM-dashbord som viser en sanntidsoversikt over økter, antall brukere og aktivitet knyttet til privilegerte ressurser fra en sentralisert administrasjonskonsoll. miniOrange PAM er en moderne, identitetsorientert løsning for privilegert tilgangsstyring, utviklet for organisasjoner som krever sterke sikkerhetskontroller for privilegert tilgang. Den egner seg godt for regulerte bransjer som finans, helsevesen, produksjon og offentlig sektor, der beskyttelse av sensitive data og oppfyllelse av samsvarskrav er avgjørende. Med funksjoner som passordhvelv, øktovervåking og tidsbegrenset tilgang bidrar miniOrange PAM til å redusere risiko og beskytte privilegerte kontoer mot stadig nye cybertrusler.
Hvorfor jeg valgte miniOrange PAM
Jeg valgte miniOrange PAM fordi løsningen tilbyr moderne og modne funksjoner for privilegert tilgangsstyring med et sterkt identitetsorientert fundament. Det er en skybasert løsning som også støtter lokale og hybride miljøer, noe som gir fleksibilitet på tvers av infrastrukturløsninger. Jeg setter pris på avanserte funksjoner som tidsbegrenset tilgangsstyring, overvåking og opptak av privilegerte økter, detaljerte tilgangskontroller, passordhvelv og automatisert rotasjon av påloggingsopplysninger. Disse funksjonene støtter sanntidsrevisjon av privilegert aktivitet og gjør det mulig å gi midlertidig utvidede rettigheter basert på bekreftede behov, i tråd med prinsippet om minste privilegium. Den agentløse arkitekturen for privilegert tilgangsstyring gjør også utrullingen enklere og mer skalerbar, noe som kan være spesielt nyttig hvis du ønsker å styrke sikkerheten rundt privilegert tilgang uten å administrere endepunktsagenter.
Viktige funksjoner i miniOrange PAM
I tillegg til de robuste funksjonene for privilegert tilgangsstyring fant jeg også flere viktige funksjoner som øker verdien:
- Overvåking og kontroll av økter: Gir sanntidssporing og opptak av privilegerte økter, slik at inngrep kan gjøres hvis uautorisert eller risikofylt aktivitet oppdages.
- Sterk identitetsbasert autentisering: Håndhever tilgang ved hjelp av innebygd SSO og MFA på identitetsnivå, og inkluderer enhetsklarering, lokasjon og risikosignaler for å styrke verifiseringen.
- Tidsbegrenset privilegert tilgang og EPM: Gir tidsbegrenset privilegert tilgang gjennom godkjenningsarbeidsflyter og tilbakekaller automatisk rettighetene etter utløp, mens administrasjon av endepunktsprivilegier fjerner unødvendige administratorrettigheter og håndhever minste privilegium på endepunkter.
- AI-drevet trusseloppdagelse: Bruker avviksdeteksjon, automatiserte svar og kontinuerlig læring til å identifisere mistenkelig atferd og forbedre beskyttelsen av privilegerte kontoer.
Integrasjoner med miniOrange PAM
Integrasjoner inkluderer Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP samt VPN- og VDI-løsninger. Et API er også tilgjengelig for å støtte tilpassede integrasjoner.
Pros and Cons
Pros:
- Skybasert tilnærming med fleksibilitet for hybride miljøer
- Agentløs PAM forenkler utrullingen
- Solid administrasjon av endepunktsrettigheter
Cons:
- Komplekse oppsett kan kreve spesialister
- Migrering fra eldre systemer kan kreve planlegging
Learn more about miniOrange: Best for privilegert tilgang uten blindsoner
- 30 dagers gratis prøveperiode
- Fra $3/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.9/5
Zygons appoversiktspanel viser godkjente apper, tilgangskilder, kontraktstyper og tidslinjer for fornyelse. Zygon er en moderne plattform for identitetsstyring som hjelper IT- og sikkerhetsteam med å kontrollere brukeridentiteter, administrere tilgang og oppdage skygge-IT. Den kombinerer administrasjon av identitetslivssyklusen, tilgangsgjennomganger og styringsarbeidsflyter for å styrke sikkerheten på tvers av SaaS-miljøer.
Hvorfor jeg valgte Zygon: Jeg valgte Zygon fordi den gir deg rask, automatisert oversikt over alle apper og brukeridentiteter, noe som er avgjørende for å redusere tilgangsspredning. Du kan raskt opprette en samlet oversikt over skykontoer, også på tvers av skygge-IT, slik at du kan sikre privilegert tilgang uten blindsoner. Zygon automatiserer også fjerning av tilganger, tilgangsgjennomganger og samsvarsarbeidsflyter, noe som gjør den til et godt alternativ for team som ønsker å spare tid samtidig som de er klare for revisjon.
Viktige funksjoner & integrasjoner:
Funksjoner omfatter en identitetsoversikt for skyen i sanntid, fjerning av tilganger uten agent eller SCIM og tilgangsgjennomganger i stort volum. Zygon tilbyr også en nettleserutvidelse for administrasjon av apper uten API-tilkoblinger og en Atlas for automatisk klargjøring som sporer autentiseringsmetoder.
Integrasjoner omfatter Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack og Microsoft Teams.
Pros and Cons
Pros:
- Fjerning av tilganger uten agent eller SCIM
- Nettleserutvidelse for apper uten API
- Tilgangsgjennomganger i stort volum
Cons:
- Begrenset avansert rapportering
- Mindre integrasjonsbibliotek
Learn more about Zygon: Best for små og mellomstore virksomheter
- Nei
- Fra $7.95/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.2/5
Her er et skjermbilde av passorddashbordet i ManageEngine PAM360. ManageEngine PAM360 er en løsning for håndtering av privilegert tilgang, utviklet for små og mellomstore virksomheter. Den gir sentralisert kontroll over IT-infrastrukturen og bidrar til å håndtere og sikre privilegerte kontoer på en effektiv måte.
Hvorfor jeg valgte ManageEngine PAM360: Løsningens egnethet for små og mellomstore virksomheter skiller den ut. Verktøyet tilbyr omfattende passordhåndtering og sesjonsovervåking, noe som gjør det tilgjengelig for team med begrensede IT-ressurser. Det tilbyr også automatisert samsvarsrapportering for å holde virksomheten i tråd med regelverket. Det intuitive dashbordet forenkler administrasjonen, slik at teamet kan fokusere på kjerneoppgaver uten å bli hindret av kompliserte prosesser.
Fremtredende funksjoner & integrasjoner:
Funksjoner omfatter automatisert samsvarsrapportering, sesjonsovervåking og et intuitivt dashbord. Teamet kan dra nytte av sanntidsvarsler for å identifisere potensielle sikkerhetstrusler. ManageEngine PAM360 tilbyr også revisjonsspor for å spore brukeraktiviteter og sikre ansvarlighet.
Integrasjoner omfatter Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware og SAP.
Pros and Cons
Pros:
- Egnet for små virksomheter
- Automatisert samsvarsrapportering
- Intuitivt brukergrensesnitt
Cons:
- Grunnleggende rapporteringsfunksjoner
- Begrensede avanserte funksjoner
Learn more about ManageEngine PAM360:

Dette er en visning av Broadcoms programvare for oversikt over Symantec-styring av privilegert tilgang (PAM). Broadcom er en løsning for styring av privilegert tilgang som betjener virksomheter på tvers av ulike bransjer. Den fokuserer på å tilby skalerbare sikkerhetsløsninger for effektiv håndtering og beskyttelse av privilegerte kontoer.
Hvorfor jeg valgte Broadcom: Skalerbarheten på tvers av bransjer gjør løsningen allsidig for ulike virksomhetsmiljøer. Broadcom tilbyr sentralisert policyhåndtering og tilgangskontroller, noe som sikrer konsekvente sikkerhetstiltak. Den tilbyr automatisert trusseloppdagelse for å identifisere og reagere på potensielle risikoer. Plattformens fleksibilitet gjør at den kan tilpasses organisasjonens spesifikke behov, noe som gjør den egnet for ulike driftskrav.
Fremtredende funksjoner & integrasjoner:
Funksjoner inkluderer sentralisert policyhåndtering, automatisert trusseloppdagelse og fleksible tilgangskontroller. Teamet ditt kan bruke detaljerte revisjonslogger til å spore brukeraktiviteter. Broadcom tilbyr også sanntidsanalyse for overvåking av sikkerhetshendelser.
Integrasjoner inkluderer Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud og Splunk.
Pros and Cons
Pros:
- Fleksible tilgangskontroller
- Automatisert trusseloppdagelse
- Sentralisert policyhåndtering
Cons:
- Løpende vedlikehold nødvendig
- Komplisert innledende oppsett
Learn more about Broadcom: 10Best egnet for sømløse integrasjoner med tredjeparter
Auth0
- Nei
- Fra $23/bruker/måned (fakturert årlig)

Auth0 tilbyr enkle verktøy for å administrere brukeridentiteter og administratoroppgaver. Auth0 er en plattform for identitetsadministrasjon rettet mot utviklere og IT-team. Den tilbyr tjenester for autentisering og autorisering, og hjelper virksomheter med å sikre brukertilgang og administrere identiteter effektivt.
Hvorfor jeg valgte Auth0: Den utmerker seg med sømløse integrasjoner med tredjeparter, noe som gjør den allsidig for ulike applikasjoner. Auth0s omfattende integrasjonsmuligheter gjør det enkelt for teamet ditt å koble til eksisterende systemer. Plattformen støtter flere autentiseringsmetoder, noe som styrker sikkerheten uten å komplisere brukeropplevelsen. Den omfattende API-støtten sikrer fleksibilitet og lar deg tilpasse løsningen til dine spesifikke behov.
Fremtredende funksjoner og integrasjoner:
Funksjonene omfatter flere autentiseringsmetoder, omfattende API-støtte og tilpassbare innloggingsskjermer. Teamet ditt kan dra nytte av sikkerhetsovervåking i sanntid for å oppdage potensielle trusler. Auth0 tilbyr også detaljert analyse for å spore brukeraktivitet og forbedre sikkerhetstiltakene.
Integrasjoner omfatter Microsoft Azure, AWS, Google Cloud Platform, Salesforce, Slack, Twilio, Zendesk, GitHub, Zoom og Dropbox.
Pros and Cons
Pros:
- Omfattende API-støtte
- Flere autentiseringsmetoder
- Omfattende integrasjoner med tredjeparter
Cons:
- Kan ha en bratt læringskurve
- Kan være ressurskrevende
Learn more about Auth0:
Andre løsninger for privilegert tilgangsstyring
- 11SailPointBest for identitetsstyring
- 12One IdentityBest for skybaserte løsninger
- 13WallixBest for å administrere fjerntilgang
- 14CakewalkBest for brukervennlig grensesnitt
- 15Rippling ITBest for automatisert appklargjøring
Slik evaluerer jeg løsninger for privilegert tilgangsstyring
Jeg deler evalueringen min inn i to lag: grunnkravene – hvelving av legitimasjon, øktopptak og JIT-tilgang – som et verktøy må oppfylle, og differensieringsfaktorene som skiller de beste verktøyene fra resten.
Kjernefunksjonalitet (grunnkrav for denne listen)
Når jeg velger verktøy til listen min, rangerer jeg hvert verktøy på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter beregner jeg verktøyets totalscore som en prosentandel. Hvert verktøy må oppnå en minimumsscore på 65 % for å bli vurdert for inkludering.
- Hvelving av privilegert legitimasjon: Jeg undersøker om hvelvet håndterer automatisk rotasjon av passord, SSH-nøkler og API-tokener – ikke bare lagrer dem – på tvers av plattformer som Active Directory, Linux-servere og databaser.
- Øktstyring & overvåking: Opptak av økter i sanntid og direkte overvåking er viktig her, særlig muligheten til å avslutte en mistenkelig RDP- eller SSH-økt underveis før skade oppstår.
- Minste privilegium & JIT-tilgang: Jeg evaluerer hvordan hvert verktøy håndterer tidsbegrenset heving av privilegier, som å gi en DBA midlertidig tilgang til en produksjonsdatabase gjennom en godkjenningsflyt i stedet for permanente tillatelser.
- Flerfaktorautentisering: Hvert verktøy bør integreres med store identitetsleverandører for MFA ved privilegert tilgang, ikke bare ved første pålogging, inkludert trinnvis autentisering for sensitive handlinger.
- Revisjonslogging & samsvarsrapportering: Jeg ser etter manipulasjonssikre revisjonsspor kombinert med forhåndsbygde rapportmaler tilpasset rammeverk som SOX, PCI-DSS og HIPAA, som samsvarsteam kan hente ut uten egendefinerte spørringer.
- Oppdagelse av privilegerte kontoer: Automatisert skanning på tvers av endepunkter, skymiljøer og kataloger er det jeg evaluerer her – verktøyene bør finne forlatte og uadministrerte kontoer, og ikke bare basere seg på manuell registrering.
Når jeg har en liste over verktøy som oppfyller disse kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Skiljende faktorer (det som skiller leverandørene)
Slik sammenligner jeg ulike leverandører:
Fremstående funksjoner
Hemmelighetshåndtering for DevOps er en viktig differensieringsfaktor – jeg ser etter verktøy som injiserer legitimasjon i CI/CD-pipelines og Kubernetes uten å hardkode den i skript. Håndtering av endepunktprivilegier er også viktig, særlig for team som trenger å fjerne lokale administratorrettigheter, samtidig som brukerne fortsatt kan heve tillatelsene for godkjente oppgaver. Ekstern leverandørtilgang er en annen faktor jeg evaluerer, siden det er et vanlig behov på tvers av IT-team å gi en konsulent midlertidig, revidert tilgang uten VPN eller delte legitimasjonsopplysninger.
Mer enn funksjoner
Integrasjonsøkosystemet er svært viktig – jeg undersøker om et verktøy kobler seg direkte til SIEM-løsningen din (Splunk, Sentinel) og ITSM-plattformer som ServiceNow, slik at varsler flyter inn i eksisterende arbeidsflyter for hendelseshåndtering. Samsvarssertifiseringer veier også tungt; SOC 2 Type II- og FedRAMP-godkjenning signaliserer at en leverandør oppfyller strenge revisjonsstandarder som samsvarsteamet ditt vil spørre om. Distribusjonsmodellen har også betydning, siden noen organisasjoner krever selvhostede eller fysisk isolerte alternativer, mens andre foretrekker SaaS for raskere utrulling.
Slik velger du en løsning for privilegert tilgangsstyring
Det er lett å gå seg vill i lange funksjonslister og kompliserte prisstrukturer. For å hjelpe deg med å holde fokus mens du går gjennom din unike prosess for programvarevalg, får du her en sjekkliste over faktorer du bør ha i tankene:
| Faktor | Hva du bør vurdere |
| Skalerbarhet | Sørg for at løsningen kan vokse sammen med organisasjonen din. Vurder om den kan håndtere flere brukere og større datamengder uten tap av ytelse. |
| Integrasjoner | Kontroller om den kan integreres med eksisterende systemer som Active Directory, skytjenester og annen programvare for brukerklargjøring som teamet ditt bruker. |
| Tilpasningsmuligheter | Se etter alternativer for å tilpasse løsningen til de spesifikke arbeidsflytene og sikkerhetspolicyene dine. |
| Brukervennlighet | Vurder om grensesnittet er intuitivt for teamet ditt, slik at opplæringstiden og antallet brukerfeil blir minst mulig. |
| Budsjett | Vurder om prisen er i tråd med de økonomiske begrensningene dine, inkludert eventuelle skjulte kostnader for tillegg eller oppgraderinger. |
| Sikkerhetstiltak | Kontroller at løsningen tilbyr robust krypteringsadministrasjon (PKI-programvare), flerfaktorautentisering og samsvar med standarder som GDPR. |
| Støttetjenester | Vurder tilgjengeligheten av kundestøtte, inkludert livechat, telefon og e-post, for å få hjelp når problemer oppstår. |
| Ytelsesovervåking | Sørg for at verktøyet gir sanntidsinnsikt i systemytelse og brukeraktivitet, slik at potensielle problemer kan håndteres raskt. |
Trender innen løsninger for administrasjon av privilegert tilgang
I undersøkelsen min hentet jeg inn utallige produktoppdateringer, pressemeldinger og lanseringslogger fra ulike leverandører av løsninger for administrasjon av privilegert tilgang. Her er noen av trendene som er på fremmarsj, og som jeg følger med på:
- Zero Trust-arkitektur: Flere leverandører tar i bruk Zero Trust-modeller, som legger til grunn at trusler kan være både eksterne og interne. Denne tilnærmingen krever kontinuerlig verifisering av brukere og enheter, noe som styrker sikkerheten. Løsninger som CyberArk har integrert dette i tilbudene sine.
- Atferdsanalyse: Leverandører integrerer atferdsanalyse for å overvåke brukerhandlinger og oppdage avvik. Dette bidrar til å identifisere mistenkelig aktivitet på et tidlig tidspunkt. Ekran bruker for eksempel atferdsanalyse for å styrke sikkerhetsovervåkingen.
- Skybaserte løsninger: Det skjer en overgang til skybaserte arkitekturer, som gir fleksibilitet og skalerbarhet. Disse løsningene er utviklet for å fungere sømløst i skymiljøer, slik det ses hos leverandører som PrivX.
- Passordløs autentisering: Overgangen til passordløse autentiseringsmetoder får stadig større gjennomslag. Denne trenden reduserer risikoen for tyveri av påloggingsinformasjon og forbedrer brukeropplevelsen. Leverandører som BeyondTrust utforsker passordløse alternativer i løsningene sine.
- Samlet endepunktadministrasjon: Leverandører fokuserer på å administrere alle endepunkter gjennom én plattform, noe som forenkler sikkerhetsadministrasjonen. Denne trenden er tydelig i den beste portalprogramvaren som tilbyr sentralisert kontroll og overvåking, slik som løsningene fra One Identity.
Hva er løsninger for administrasjon av privilegert tilgang?
Løsninger for administrasjon av privilegert tilgang sikrer og administrerer privilegerte kontoer i en organisasjon. IT-administratorer, sikkerhetseksperter og ansvarlige for regelverksetterlevelse bruker vanligvis disse verktøyene til å beskytte sensitiv informasjon og opprettholde samsvar med regelverket.
Funksjoner som Zero Trust-arkitektur, atferdsanalyse og passordløs autentisering bidrar til å sikre tilgang, oppdage avvik og forbedre brukeropplevelsen. Samlet sett sørger disse verktøyene for at bare autoriserte brukere får tilgang til kritiske systemer, noe som reduserer risikoen for datainnbrudd.
Funksjoner i løsninger for administrasjon av privilegert tilgang
Når du velger løsninger for administrasjon av privilegert tilgang, bør du se etter følgende viktige funksjoner:
- Nulltillitsarkitektur: Krever kontinuerlig verifisering av brukere og enheter, noe som styrker sikkerheten ved å anta at trusler kan være både eksterne og interne.
- Atferdsanalyse: Overvåker brukerhandlinger for å oppdage avvik, slik at mistenkelig aktivitet kan identifiseres tidlig.
- Passordløs autentisering: Reduserer risikoen for legitimasjonstyveri og forbedrer brukeropplevelsen ved å eliminere behovet for passord.
- Rollebaserte tilgangskontroller: Sikrer at brukere har riktige tilgangsnivåer, noe som styrker sikkerheten og samsvaret med regelverket.
- Automatisert samsvarsrapportering: Effektiviserer prosessen med å generere rapporter for å sikre at organisasjonen oppfyller regulatoriske standarder.
- Økt overvåking: Fører tilsyn med brukerøkter i sanntid for å opprettholde oversikt og oppdage uautorisert aktivitet.
- Skybasert arkitektur: Gir fleksibilitet og skalerbarhet, noe som gjør den ideell for miljøer som er avhengige av skytjenester.
- Enhetlig endepunktadministrasjon: Gir sentralisert kontroll over og overvåking av alle endepunkter, noe som forenkler sikkerhetsadministrasjonen.
- Tilgangssertifisering: Gjennomgår og sertifiserer regelmessig tilgangsrettigheter for å opprettholde sikkerhet og samsvar med regelverket.
- Trusseloppdagelse i sanntid: Identifiserer potensielle sikkerhetstrusler når de oppstår, slik at de kan håndteres og begrenses raskt.
Fordeler med løsninger for administrasjon av privilegert tilgang
Implementering av løsninger for administrasjon av privilegert tilgang gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Forbedret sikkerhet: Ved å bruke nulltillitsarkitektur og atferdsanalyse reduserer disse verktøyene risikoen for uautorisert tilgang og datainnbrudd.
- Samsvar med regelverket: Automatisert samsvarsrapportering og tilgangssertifisering bidrar til å sikre at organisasjonen oppfyller bransjestandarder og forskrifter.
- Forbedret brukeropplevelse: Passordløs autentisering og rollebaserte tilgangskontroller gjør det enklere for brukere å få tilgang til systemene de trenger, uten at sikkerheten svekkes.
- Operasjonell effektivitet: Automatisert klargjøring og overvåking av økter effektiviserer prosessene og reduserer arbeidsbelastningen for IT-teamene, samtidig som oversikten opprettholdes.
- Skalerbarhet: Skybaserte arkitekturer og enhetlig endepunktadministrasjon gjør det mulig for organisasjonen å vokse uten å ofre sikkerhet eller ytelse.
- Respons i sanntid: Trusseloppdagelse i sanntid muliggjør rask identifisering og begrensning av potensielle sikkerhetstrusler, slik at påvirkningen på virksomheten minimeres.
- Sentralisert kontroll: Enhetlig administrasjon av identiteter og tilgang på tvers av ulike miljøer forenkler sikkerhetsadministrasjonen og styrker den overordnede styringen.
Kostnader og priser for løsninger for administrasjon av privilegert tilgang
Valg av løsninger for administrasjon av privilegert tilgang krever en forståelse av de ulike prismodellene og planene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige planer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i løsninger for administrasjon av privilegert tilgang:
Sammenligningstabell for planer for løsninger for administrasjon av privilegert tilgang
| Plantype | Gjennomsnittspris | Vanlige funksjoner |
| Gratisplan | $0 | Grunnleggende tilgangskontroll, begrenset brukeradministrasjon og grunnleggende rapportering. |
| Personlig plan | $5-$25 /bruker /måned | Tilgang for én bruker, passordadministrasjon og grunnleggende sikkerhetsfunksjoner. |
| Forretningsplan | $25-$50 /bruker /måned | Støtte for flere brukere, overvåking av økter, rollebasert tilgang og samsvarsrapportering. |
| Virksomhetsplan | $50-$100 /bruker /måned | Avansert sikkerhetsanalyse, integrasjon med andre systemer, ubegrenset antall brukere og dedikert brukerstøtte. |
Vanlige spørsmål om løsninger for administrasjon av privilegert tilgang
Her er noen svar på vanlige spørsmål om løsninger for administrasjon av privilegert tilgang:
Hvordan fungerer en PAM-løsning?
PAM-løsninger sikrer legitimasjon for privilegerte kontoer ved å lagre den i et sikkert hvelv. Administratorer må gå gjennom PAM-systemet for å få tilgang til denne legitimasjonen, noe som sikrer autentisering og logging av hver tilgang. Denne prosessen bidrar til å beskytte sensitive kontoer mot uautorisert bruk.
Hva er forskjellen mellom ZTNA og PAM?
PAM fokuserer på å sikre og administrere tilgang til kritiske systemer, mens ZTNA håndhever strenge tilgangskontroller på tvers av hele nettverk. Begge er avgjørende for cybersikkerhet, men de dekker ulike sikkerhetsbehov. PAM administrerer privilegert tilgang, mens ZTNA kontinuerlig verifiserer brukernes tilgang på tvers av nettverk.
Hva er kravene til administrasjon av privilegert tilgang?
Effektiv PAM krever multifaktorautentisering, automatiserte sikkerhetstiltak og fjerning av brukertilgang på endepunkter. Det er også avgjørende å etablere grunnlinjer og overvåke avvik for å opprettholde sikkerheten. Disse praksisene bidrar til å forhindre uautorisert tilgang og sikre samsvar.
Hva er risikoen ved administrasjon av privilegert tilgang?
Manglende PAM kan føre til datainnbrudd, privilegieeskalering og interne trusler. Angripere kan utnytte utvidede tilgangsrettigheter og forårsake driftsmessig og økonomisk skade. Implementering av PAM reduserer disse risikoene ved å sikre sensitive kontoer og overvåke tilgang.
Hvordan reduserer PAM interne trusler?
PAM reduserer interne trusler ved å begrense tilgangen til sensitive kontoer og overvåke brukeraktivitet. Det håndhever strenge kontroller over hvem som kan få tilgang til hvilke ressurser, og bidrar dermed til å forhindre misbruk av privilegier. Ved å registrere all tilgang avskrekker PAM potensielt ondsinnede handlinger.
Kan PAM-løsninger integreres med eksisterende sikkerhetssystemer?
Ja, PAM-løsninger integreres ofte med eksisterende sikkerhetssystemer som IAM, SIEM og andre IT-verktøy. Denne integrasjonen forbedrer den generelle sikkerheten ved å tilby en enhetlig tilnærming til administrasjon av tilgang og overvåking av aktiviteter på tvers av ulike plattformer.