

Che cos’è uno strumento SIEM? Funzionalità principali e casi d’uso

Nozioni di base sugli strumenti SIEM: Uno strumento SIEM raccoglie e analizza i dati di sicurezza in diversi ambienti, aiutando i team a rilevare e gestire le minacce in modo efficiente.
Utenti target: Gli strumenti SIEM sono utilizzati dai team di sicurezza aziendali, dagli operatori cloud, dai settori soggetti a requisiti di conformità, dai fornitori di servizi di sicurezza gestiti e dai dipartimenti IT governativi.
Funzionalità principali: Le funzionalità principali degli strumenti SIEM includono la raccolta centralizzata dei registri, il rilevamento delle minacce, l'automazione degli incidenti, l'analisi comportamentale e la reportistica sulla conformità.
Impatto aziendale: L'adozione di uno strumento SIEM può ridurre i rischi e i tempi di risposta, ma richiede investimenti, ottimizzazione continua e competenze dedicate.
Selezione degli strumenti SIEM: Quando valuti cos'è uno strumento SIEM, considera le esigenze di integrazione, l'automazione, la reportistica e se sia più adatta una soluzione gestita o tradizionale.
Strumenti SIEM offrono al tuo team di sicurezza un unico luogo in cui raccogliere, correlare e gestire i dati sulle minacce provenienti da tutto il tuo ambiente. Senza uno strumento di questo tipo, dovresti mettere insieme gli avvisi provenienti da una dozzina di fonti scollegate, ed è proprio su questa lacuna che contano gli attaccanti.
Ho visto in prima persona quanto rapidamente un punto cieco non monitorato possa trasformarsi in un incidente. Questa guida illustra le funzionalità principali, i casi d'uso reali e gli aspetti da valutare quando confronti le diverse opzioni, così potrai prendere una decisione informata e sicura su quale soluzione si adatti meglio al tuo insieme di strumenti.
Che cos'è uno strumento SIEM?
Uno strumento di gestione delle informazioni e degli eventi di sicurezza (SIEM) è un software che raccoglie, centralizza e analizza i dati relativi a registri ed eventi provenienti da tutto il tuo ambiente tecnologico. Utilizzando regole integrate e automazione, gli strumenti SIEM rilevano le minacce, monitorano gli eventi di sicurezza e aiutano il tuo team a investigare più rapidamente sugli incidenti.

I team di sicurezza si affidano agli strumenti SIEM per semplificare il monitoraggio degli eventi, rafforzare i flussi di lavoro delle indagini e tenere il passo con i requisiti di conformità relativi a dati e sistemi.
Il SIEM combina due funzioni di sicurezza precedenti: la gestione delle informazioni di sicurezza (SIM) e la gestione degli eventi di sicurezza (SEM). La SIM si concentra sulla raccolta, l'archiviazione e l'analisi dei dati di sicurezza nel tempo, mentre la SEM si concentra sul monitoraggio degli eventi in tempo reale e sulla segnalazione delle attività sospette.
Insieme, offrono ai team di sicurezza sia il contesto storico sia la visibilità in tempo reale sull'intero ambiente.
Come funziona uno strumento SIEM?
Uno strumento SIEM funziona raccogliendo i registri di sicurezza e i dati sugli eventi provenienti da tutto il tuo ambiente IT in un unico sistema centralizzato. Possono essere inclusi dispositivi endpoint, server, firewall, dispositivi di rete, servizi cloud, applicazioni e piattaforme di gestione delle identità.
Una volta che i dati entrano nel SIEM, la piattaforma li organizza e li normalizza, in modo che gli eventi provenienti da sistemi diversi possano essere analizzati insieme. Applica quindi regole di correlazione, analisi, linee di base comportamentali e, a seconda della piattaforma, apprendimento automatico o fonti di informazioni sulle minacce per identificare attività che potrebbero indicare una minaccia alla sicurezza.
Un flusso di lavoro SIEM tipico è il seguente:
- Raccogliere i dati di sicurezza: il SIEM raccoglie continuamente registri ed eventi dai sistemi presenti nell'infrastruttura.
- Normalizzare e aggregare gli eventi: i dati provenienti da fonti diverse vengono convertiti in un formato coerente, così da poter essere cercati e confrontati.
- Correlare le attività sospette: la piattaforma collega eventi correlati che singolarmente potrebbero sembrare innocui, ma che osservati insieme potrebbero segnalare un attacco.
- Generare e assegnare la priorità agli avvisi: quando un'attività corrisponde a una regola di rilevamento, a un modello di comportamento anomalo o a un indicatore noto di compromissione, il SIEM crea un avviso che il team di sicurezza può analizzare.
- Supportare l'indagine e la risposta: gli analisti possono tracciare le attività tra i vari sistemi, esaminare gli eventi storici e determinare l'ampiezza e la causa di un incidente. Gli strumenti SIEM moderni possono anche attivare direttamente azioni automatizzate oppure integrarsi con piattaforme SOAR per flussi di lavoro di risposta più avanzati.
Poiché il SIEM conserva i dati di sicurezza in un'unica posizione consultabile, i team possono utilizzare i registri storici anche per indagini forensi, attività di ricerca delle minacce, report sulla conformità e identificazione di schemi che sarebbe difficile individuare tra strumenti scollegati.
Esempi di strumenti SIEM
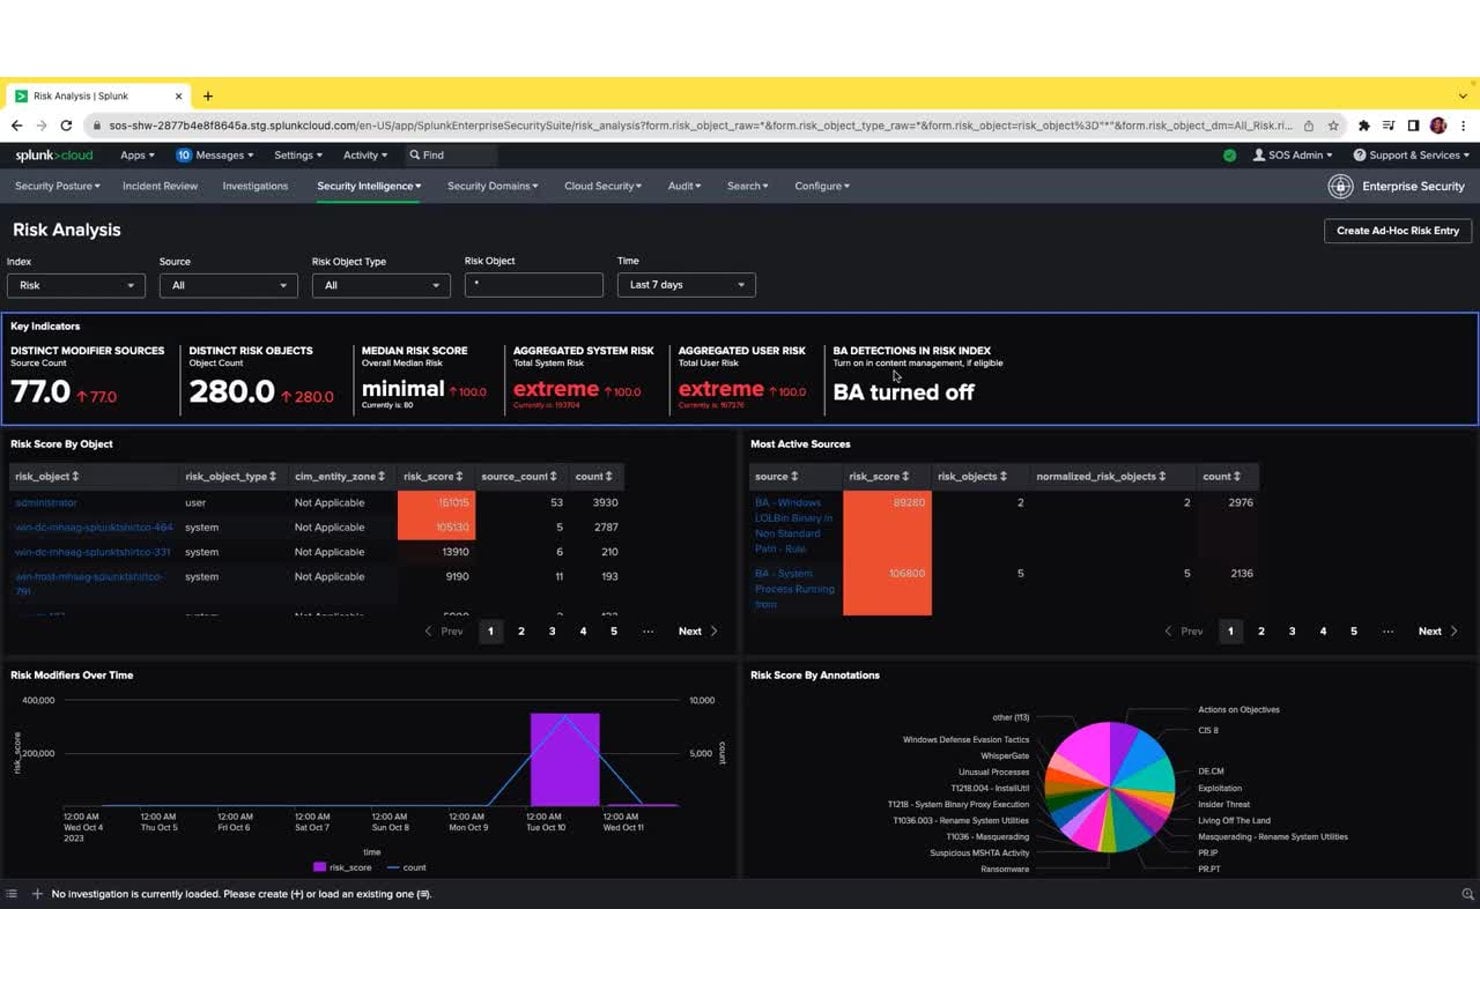
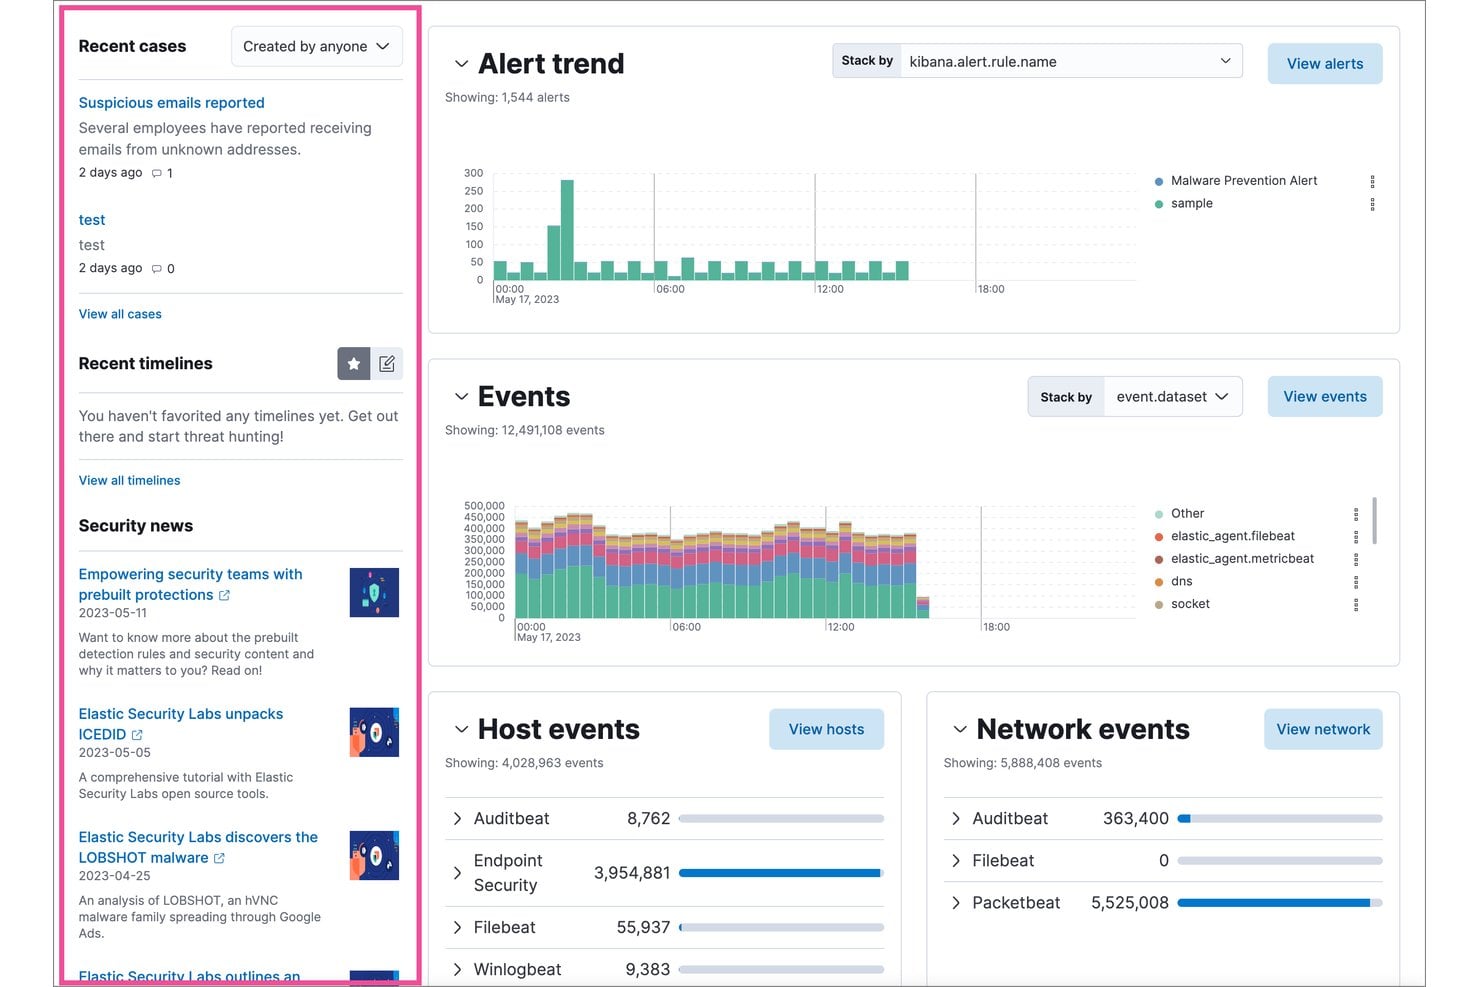
Ecco alcuni esempi visivi dell'aspetto delle interfacce degli strumenti SIEM nella pratica:
Principali strumenti SIEM da prendere in considerazione
Ecco la mia selezione dei migliori strumenti SIEM:
I clic sui link sottostanti possono generare una commissione, che sostiene i nostri test e le nostre recensioni indipendenti di software e servizi. Scopri di più su come manteniamo la trasparenza.


Chi utilizza gli strumenti SIEM?
Ecco i tipi di team e organizzazioni che si affidano agli strumenti SIEM per il monitoraggio della sicurezza e la risposta agli incidenti:
- Team di sicurezza aziendale: supervisionano le operazioni di sicurezza per organizzazioni grandi e complesse con infrastrutture estese.
- Fornitori di servizi di sicurezza gestiti (MSSP): forniscono monitoraggio esternalizzato e rilevamento delle minacce per gli ambienti dei clienti.
- Team delle infrastrutture cloud: monitorano le attività, verificano gli accessi e rilevano le minacce nei sistemi nativi del cloud e ibridi.
- Settori regolamentati: i team dei servizi finanziari, dell'assistenza sanitaria e dei servizi di pubblica utilità devono soddisfare rigorosi requisiti di conformità e reporting.
- Dipartimenti IT governativi e del settore pubblico: proteggono i sistemi critici e i dati sensibili dalle minacce mirate e dagli attacchi informatici.
Principali vantaggi degli strumenti SIEM e potenziali impatti aziendali
Gli strumenti SIEM aiutano a ridurre i rischi, rispondere più rapidamente agli incidenti, supportare la conformità e mantenere il corretto funzionamento dell'ambiente, con possibili effetti diretti sulla disponibilità e sulla reputazione aziendale.
È importante tenere presente che queste soluzioni tendono a richiedere un investimento significativo e che un'implementazione gestita male può introdurre nuova complessità o lacune nella visibilità.
Utilizza questa tabella per valutare i principali vantaggi e rischi dell'adozione di uno strumento SIEM:
| Vantaggi | Rischi |
|---|---|
| Rilevamento e risposta agli incidenti più rapidi | Costi elevati iniziali di implementazione e licenza |
| Visibilità centralizzata su tutti gli ambienti | La complessità può causare lacune nella configurazione |
| Ricerca proattiva delle minacce e analisi migliorate | I falsi positivi possono causare affaticamento da avvisi |
| Maggiore supporto ai requisiti di conformità | Richiede ottimizzazione continua e competenze tecniche dedicate |
| Accelera l'analisi della causa principale dopo gli incidenti | Problemi di privacy dei dati se i registri vengono gestiti in modo improprio |
| Semplifica la reportistica e la preparazione agli audit | Vincolo con il fornitore o difficoltà di migrazione |
| Correlazione dei segnali provenienti da più fonti | Consumo di risorse per l'infrastruttura di archiviazione e calcolo |
Casi di studio sugli strumenti SIEM
Scopri come team reali hanno migliorato i risultati della sicurezza con gli strumenti SIEM. Questi casi di studio mostrano la differenza che il SIEM può fare prima e dopo l'implementazione.
Caso di studio: l'implementazione di IBM Security QRadar SIEM da parte di Askari Bank
Askari Bank, una banca commerciale con sede in Pakistan con 560 filiali e 7.500 dipendenti, ha creato da zero il proprio centro operativo per la sicurezza (SOC) utilizzando IBM Security QRadar SIEM, QRadar SOAR e un componente aggiuntivo di analisi del comportamento degli utenti.
Implementata con IBM Business Partner SPS, la piattaforma aggregava i registri dei sistemi bancari, automatizzava la risposta agli incidenti tramite procedure operative e consentiva il rilevamento delle minacce interne 24 ore su 24, 7 giorni su 7.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Askari Bank:
- Drastica riduzione dei falsi positivi: gli incidenti di sicurezza sono diminuiti da circa 700 al giorno a meno di 20, fornendo al team SOC avvisi ad alta affidabilità e utilizzabili.
- Risoluzione più rapida degli incidenti: il tempo di risoluzione è passato da circa 30 minuti a soli 5 minuti grazie all'automazione delle procedure operative SOAR.
- Rapida crescita del team: in meno di tre anni il team SOC è cresciuto fino a oltre 20 specialisti, grazie all'automazione che ha assunto le attività di triage di routine.
- Conformità normativa: Askari Bank ha raggiunto la piena conformità con la Politica di sicurezza informatica 2021 del Pakistan, un mandato nazionale che impone alle banche di gestire centri operativi per la sicurezza automatizzati 24 ore su 24, 7 giorni su 7.
Caso di studio: l'implementazione di Splunk Cloud Platform da parte di Carrefour
Carrefour, uno dei più grandi rivenditori al mondo, ha adottato Splunk Cloud Platform per consolidare le proprie operazioni di sicurezza in un ambiente globale e multicanale.
La piattaforma ha unificato in un unico sistema i registri degli antivirus, del rilevamento e della risposta sugli endpoint e ha automatizzato gli avvisi, la gestione dei ticket e le notifiche al SOC, eliminando il sovraccarico della gestione dell'infrastruttura che distoglieva gli analisti dal lavoro di sicurezza effettivo.
Ecco i risultati dell'implementazione degli strumenti SIEM da parte di Carrefour:
- Risposta alle minacce 3 volte più rapida: Utilizzando gli insight in tempo reale di Splunk, Carrefour ora risponde alle minacce alla sicurezza tre volte più rapidamente rispetto a prima.
- Operazioni del SOC rifocalizzate: Il team addetto alla sicurezza è passato dalla gestione dell'infrastruttura ad attività ad alto valore, tra cui la gestione delle applicazioni, l'analisi delle minacce e le indagini attive sulla sicurezza.
- Maggiore accessibilità per gli analisti: Sia gli analisti tecnici sia gli utenti aziendali possono indagare autonomamente sugli eventi di sicurezza e generare avvisi durante gli incidenti, ampliando la capacità complessiva di risposta del team.
- Lanci dei prodotti più sicuri: La piattaforma offre ai team di Carrefour la visibilità necessaria per lanciare in sicurezza nuove funzionalità e servizi, riducendo il rischio che le nuove capacità digitali introducano lacune nella sicurezza.
Funzionalità e capacità principali degli strumenti SIEM
Ecco le funzionalità principali da cercare quando valuti gli strumenti SIEM per il tuo ambiente:
- Raccolta centralizzata dei log: Riunisci i dati degli eventi provenienti da server, servizi cloud, endpoint e dispositivi di rete in un'unica piattaforma ricercabile.
- Rilevamento delle minacce in tempo reale: Utilizza regole e analisi integrate per individuare attività sospette e avvisare il team mentre gli incidenti si verificano.
- Risposta automatizzata agli incidenti: Attiva playbook o flussi di lavoro che guidano o eseguono le fasi della risposta, riducendo l'intervento manuale negli scenari ricorrenti.
- Correlazione tra le fonti di dati: Collega gli eventi provenienti da sistemi diversi (firewall, endpoint, cloud e così via) per creare un quadro completo degli attacchi complessi.
- Analisi del comportamento di utenti ed entità (UEBA): Rileva le minacce interne o gli account compromessi segnalando attività insolite degli utenti o dei dispositivi.
- Report sulla conformità: Genera report associati alle normative e ai framework più comuni, semplificando gli audit e l'applicazione delle policy.
- Dashboard e visualizzazioni: Accedi a dashboard personalizzabili che forniscono informazioni di alto livello sullo stato e sulle tendenze, adattate alle priorità del tuo team.
- Supporto per integrazioni e API: Collega il SIEM al tuo stack di sicurezza più ampio (sistemi di gestione dei ticket, intelligence sulle minacce, strumenti di orchestrazione) per operazioni più fluide.
Casi d'uso degli strumenti SIEM: processi e flussi di lavoro tipici
Gli strumenti SIEM offrono un punto centrale per raccogliere, analizzare e gestire gli eventi di sicurezza in tutti i sistemi. Puoi automatizzare flussi di lavoro chiave come il monitoraggio delle minacce, l'analisi degli incidenti e la generazione di report sulla conformità, lasciando al tuo team più tempo da dedicare ad analisi approfondite e processi decisionali.
Collegando i segnali provenienti da tutti i tuoi ambienti, gli strumenti SIEM ti aiutano a individuare più rapidamente le minacce e a ridurre le attività manuali nel lavoro quotidiano sulla sicurezza.
Utilizza questa tabella per vedere come gli strumenti SIEM supportano i processi essenziali di sicurezza IT e dirigenziale:
| Processo | Descrizione | Come aiuta il software |
|---|---|---|
| Rilevamento delle minacce | Identificare attività sospette o minacce nel tuo ambiente IT. | Correla gli eventi provenienti da più fonti per far emergere le minacce reali e ridurre il rumore generato dai falsi positivi. |
| Risposta agli incidenti | Gestire e risolvere rapidamente gli incidenti di sicurezza dopo che sono stati rilevati. | Automatizza playbook e flussi di lavoro affinché le fasi della risposta si svolgano più rapidamente e richiedano meno interventi manuali. |
| Report sulla conformità | Preparare documentazione e prove per audit e verifiche normative. | Genera report associati ai framework di conformità, attingendo ai log e agli eventi raccolti nei vari sistemi. |
| Analisi delle cause principali | Indagare sull'origine e sull'impatto delle violazioni o degli incidenti di sicurezza. | Aggrega e visualizza i dati storici dei log, consentendo ai team di ricostruire gli eventi e individuare le vulnerabilità. |
| Monitoraggio delle attività degli utenti | Monitorare le azioni degli utenti per rilevare minacce interne o comportamenti rischiosi. | Utilizza l'analisi comportamentale per segnalare le deviazioni dall'attività di riferimento, così puoi indagare sulle potenziali minacce. |
Tipi di strumenti SIEM e strumenti simili
Gli strumenti SIEM sono disponibili in alcune varianti distinte e ci sono diversi strumenti di sicurezza strettamente correlati che spesso vengono raggruppati nella stessa categoria:
Utilizza questa tabella per capire cosa distingue ogni tipo:
| Tipo | Elemento distintivo |
|---|---|
| SIEM tradizionale | Correlazione basata su regole e aggregazione dei log senza analisi basate sull'intelligenza artificiale |
| SIEM di nuova generazione | Utilizza l'intelligenza artificiale e l'apprendimento automatico per automatizzare il rilevamento delle minacce e ridurre la messa a punto manuale |
| SIEM gestito | Gestito da un fornitore terzo o da un MSSP, eliminando l'onere della gestione interna |
| (SOAR) Orchestrazione, automazione e risposta alla sicurezza | Si concentra sull'automazione dei flussi di lavoro di risposta agli incidenti anziché sulla raccolta e il rilevamento dei log |
| (XDR) Rilevamento e risposta estesi | Integra il rilevamento tra endpoint, identità e livelli cloud senza concentrarsi sulla gestione dei log |
| Gestione dei log | Raccoglie e archivia i log per la ricerca e il controllo, ma non dispone di analisi di sicurezza e correlazione integrate |
Cosa cercare in uno strumento SIEM
Lo strumento SIEM giusto dovrebbe adattarsi all'infrastruttura esistente, ai flussi di lavoro di sicurezza e al volume di dati senza creare più complessità di quanta il team sia in grado di gestire.
Quando confronti le opzioni, concentrati su quanto bene ogni piattaforma supporti i sistemi che già utilizzi e il modo in cui il tuo team di sicurezza indaga effettivamente sulle minacce e vi risponde.
Utilizza questi fattori per valutare quale strumento SIEM sia più adatto al tuo ambiente:
Copertura delle fonti di dati: assicurati che il SIEM possa raccogliere log ed eventi dai sistemi effettivamente utilizzati dal team, inclusi endpoint, server, firewall, servizi cloud e piattaforme di gestione delle identità.
Qualità del rilevamento e della correlazione: cerca solide funzionalità di correlazione degli eventi, analisi comportamentale e intelligence sulle minacce che aiutino a individuare minacce significative senza generare un numero eccessivo di falsi positivi.
Scalabilità: verifica se la piattaforma è in grado di gestire il volume attuale dei log e di continuare a offrire prestazioni adeguate con la crescita dell'infrastruttura e dei dati di sicurezza.
Compatibilità con il modello di implementazione: valuta se un SIEM nativo del cloud, on-premise o ibrido sia più adatto al tuo ambiente, ai requisiti di sicurezza e alle risorse interne.
Costo totale e impegno di gestione: confronta più del semplice prezzo della licenza. L'acquisizione dei log, l'archiviazione, la conservazione, la messa a punto, l'implementazione e il personale possono incidere sul costo a lungo termine di gestione della piattaforma.
Un SIEM può fornire il rilevamento e la visibilità di cui il team di sicurezza ha bisogno, ma alcune organizzazioni necessitano anche di un'automazione più efficace una volta identificata una minaccia. Se ridurre il lavoro manuale di risposta è una priorità, le migliori piattaforme SOAR possono integrare il tuo SIEM orchestrando e automatizzando i flussi di lavoro di risposta agli incidenti.


