

Le piattaforme unificate di gestione IT aziendale sono sistemi centralizzati che consentono di supervisionare, automatizzare e proteggere ogni componente del tuo ambiente IT da un unico punto. Se stai cercando un modo per ridurre la complessità, rafforzare la sicurezza e mantenere la tecnologia della tua organizzazione operativa 24 ore su 24, queste sono le soluzioni che fanno al caso tuo.
Questa guida mette in evidenza le migliori piattaforme progettate per le aziende, con la scalabilità, le integrazioni e i controlli da cui dipende la tua attività, facilitandoti il confronto, la valutazione e la scelta dello strumento più adatto alla tua squadra.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa delle piattaforme unificate di gestione IT aziendale
Questa tabella comparativa riassume i dettagli dei prezzi delle mie selezioni delle migliori piattaforme unificate di gestione IT aziendale:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la gestione sicura dei dispositivi mobili | Prova gratuita di 30 giorni disponibile | Da $4/dispositivo cliente/mese | Website | |
| 2 | Ideale per la visibilità in tempo reale degli endpoint | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per capacità di iperautomazione | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per il deployment rapido delle patch | Prova gratuita di 30 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 5 | Ideale per l'automazione di attività basata su script | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per l'orchestrazione automatica dei workflow | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 7 | Ideale per integrazione nell'ecosistema Microsoft | Prova gratuita disponibile | Da $8/utente/mese (fatturato annualmente) | Website | |
| 8 | Ideale per la gestione predittiva dei servizi | Prova gratuita + demo gratuita disponibili | Prezzo su richiesta | Website | |
| 9 | Ideale per il monitoraggio remoto senza agente | Prova gratuita di 14 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 10 | Ideale per automazione unificata degli endpoint | Prova gratuita di 30 giorni + demo gratuita disponibile | Da $795/50 endpoint (fatturazione annuale) | Website |


Recensioni delle migliori piattaforme unificate di gestione IT aziendale
Di seguito trovi le mie sintesi dettagliate delle migliori piattaforme unificate di gestione IT aziendale incluse nel mio elenco. Le mie recensioni offrono una panoramica dettagliata delle funzionalità, delle integrazioni e dei casi d’uso migliori di ciascuna piattaforma, per aiutarti a trovare quella più adatta a te.
 Ideale per la gestione sicura dei dispositivi mobili
- Prova gratuita di 30 giorni disponibile
- Da $4/dispositivo cliente/mese
Visit WebsiteCustomer Rating:4.2/5
IBM MaaS360 offre una dashboard unificata per la panoramica dell’organizzazione, che mostra il conteggio dei dispositivi, utenti, app, policy, punteggi di rischio, utilizzo dei dispositivi condivisi, liste di sorveglianza e metriche sulla salute della batteria. IBM MaaS360 è una piattaforma cloud di Unified Endpoint Management (UEM) che combina la gestione dei dispositivi mobili, la difesa contro le minacce mobili, la gestione delle policy alimentata dall’IA e la sicurezza degli endpoint su iOS, Android, Windows e macOS.
Per chi è IBM MaaS360?
È particolarmente indicato per i team IT aziendali di settori regolamentati come sanità e vendita al dettaglio che necessitano di proteggere e gestire grandi flotte distribuite di endpoint mobili e di sistemi operativi misti.
Perché ho scelto IBM MaaS360
IBM MaaS360 merita la sua posizione nella mia shortlist per il modo in cui affronta la sicurezza mobile in profondità. Apprezzo in particolare la funzione Secure Container, che isola i dati aziendali dalle app personali su un dispositivo BYOD senza richiedere l’iscrizione completa del dispositivo. Insieme alla Mobile Threat Defense integrata che rileva attacchi MITM e tentativi di phishing in tempo reale, copre i due principali punti di esposizione in qualsiasi flotta aziendale di dispositivi mobili.
Caratteristiche principali di IBM MaaS360
- Guida alle policy supportata dall’IA: L’IA integrata rivede le configurazioni esistenti e suggerisce miglioramenti alle policy con spiegazioni chiare.
- Inventario unificato degli endpoint: Consolida smartphone, tablet, laptop, desktop, dispositivi indossabili e IoT in un’unica dashboard.
- Controlli di accesso granulari basati sui ruoli: Supporta permessi amministrativi multilivello e gestione basata su siti per organizzazioni complesse.
- Integrazione Cloud Extender: Si collega direttamente all’infrastruttura aziendale come Active Directory, Exchange e autorità di certificazione.
Integrazioni IBM MaaS360
IBM MaaS360 offre integrazioni native con Microsoft Exchange, Office 365, Active Directory, Azure AD e autorità di certificazione, e fornisce un’API per integrazioni personalizzate.
Pros and Cons
Pros:
- Applicazione delle policy su dispositivi BYOD e aziendali
- Rilevamento e avvisi in tempo reale delle minacce mobili
- Gestione unificata su Windows, macOS, Android, iOS
Cons:
- Mancanza di gestione di server e infrastrutture di rete
- Nessun modulo ITSM o help desk centralizzato
Learn more about IBM MaaS360: Ideale per la visibilità in tempo reale degli endpoint
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.5/5
Tanium offre un dashboard Investigate completo che mostra le indagini aperte per attività iniziale, conteggio delle attività, giorni dall'apertura, priorità, assegnatario e stato per la gestione IT aziendale. Tanium è una piattaforma autonoma di gestione degli endpoint che unifica la visibilità in tempo reale degli endpoint, la gestione delle patch, la gestione delle vulnerabilità, la gestione della configurazione e le operazioni di sicurezza in ambienti IT aziendali su larga scala.
Per chi è più indicato Tanium?
Tanium è particolarmente adatto per grandi imprese e organizzazioni globali con ambienti IT complessi e distribuiti che necessitano di un controllo centralizzato su decine di migliaia di endpoint.
Perché ho scelto Tanium
Ho scelto Tanium come uno dei migliori perché il suo motore di interrogazione degli endpoint in tempo reale può raccogliere dati live da ogni dispositivo gestito simultaneamente, restituendo risultati in pochi secondi invece che in ore. In pratica, questo significa che il mio team può identificare esattamente quali endpoint mancano di una patch specifica o stanno eseguendo un processo vulnerabile in qualsiasi momento. Tanium Atlas collega poi questa visibilità direttamente a una remediation autonoma, quindi ciò che vedo corrisponde istantaneamente a ciò su cui posso intervenire.
Funzionalità principali di Tanium
- Gestione autonoma delle patch: Automatizza i flussi di lavoro per l'aggiornamento di OS e software di terze parti su tutto il parco endpoint.
- Baseline di configurazione: Mantiene e applica standard di configurazione personalizzati per dispositivi Windows, macOS e Linux.
- Gestione dell'esposizione alle vulnerabilità: Individua le vulnerabilità e le lacune di conformità su tutti gli endpoint gestiti e non gestiti in tempo reale.
- Controlli di accesso basati sui ruoli: RBAC granulare consente di definire privilegi e politiche per utenti, team e ambienti.
Integrazioni di Tanium
Tanium offre integrazioni native con ServiceNow e integra nativamente l'ecosistema Microsoft, incluso Azure. È disponibile anche una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Ricerca in tempo reale su tutti gli endpoint
- Gestisce facilmente oltre 100.000 endpoint
- Moduli di conformità e vulnerabilità molto avanzati
Cons:
- Manca il monitoraggio nativo dei dispositivi di rete
- Implementazione complessa per team IT di piccole dimensioni
Learn more about Tanium: Ideale per capacità di iperautomazione
- Demo gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4/5
Ivanti Neurons offre una dashboard centralizzata per la gestione dei dispositivi, mostrando metriche di vulnerabilità, rilevamento dispositivi per fonte dati e punti salienti degli ultimi 7 giorni. Ivanti Neurons è una piattaforma cloud-native per la gestione IT aziendale che unifica la gestione degli endpoint, ITSM, gestione delle patch, rilevamento delle risorse, gestione delle vulnerabilità e sicurezza di rete sotto un'unica architettura alimentata da intelligenza artificiale e automazione.
Per chi è più indicato Ivanti Neurons?
Ivanti Neurons è particolarmente indicato per grandi imprese con ambienti IT complessi e distribuiti in cui i team operativi e di sicurezza devono gestire migliaia di endpoint su più sedi.
Perché ho scelto Ivanti Neurons
Ivanti Neurons si è guadagnato un posto tra le mie scelte grazie all’ampiezza dell’automazione che va ben oltre la semplice creazione di script. Mi piace che i bot auto-riparanti rilevino e risolvano i problemi degli endpoint prima ancora che gli utenti se ne accorgano, senza l'intervento di tecnici. Inoltre, il designer di workflow senza codice permette al mio team di costruire automazioni trasversali che coprono ITSM, gestione delle patch e sicurezza da un'unica interfaccia, eliminando una notevole quantità di lavoro manuale ripetitivo nell'ambiente IT.
Caratteristiche principali di Ivanti Neurons
- Dashboard IT unificata: Gestione di endpoint, reti, server, cloud e applicazioni tramite un’unica interfaccia.
- Gestione delle patch basata sul rischio: Automatizza l’aggiornamento di sistemi operativi e applicazioni con valutazione prioritaria del rischio.
- Classificazione ticket tramite IA: Categorizzazione e indirizzamento automatici delle richieste di servizio usando il machine learning.
- Controlli d’accesso basati sui ruoli: Impostazione delle autorizzazioni utente e delega per grandi team IT distribuiti.
Integrazioni di Ivanti Neurons
Ivanti Neurons offre integrazioni native con Microsoft 365, Azure Active Directory, AWS, ServiceNow, Jamf, Okta, CrowdStrike e Tenable. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Iperautomazione per una risoluzione proattiva dei problemi
- Intelligenza patrimoniale in tempo reale su tutti gli endpoint
- Distribuzione automatica delle patch basata sul rischio
Cons:
- Configurazione complessa delle automazioni dei flussi di lavoro
- Opzioni limitate di personalizzazione delle analisi avanzate
Learn more about Ivanti Neurons: Ideale per il deployment rapido delle patch
- Prova gratuita di 30 giorni + demo gratuita disponibile
- Prezzo su richiesta
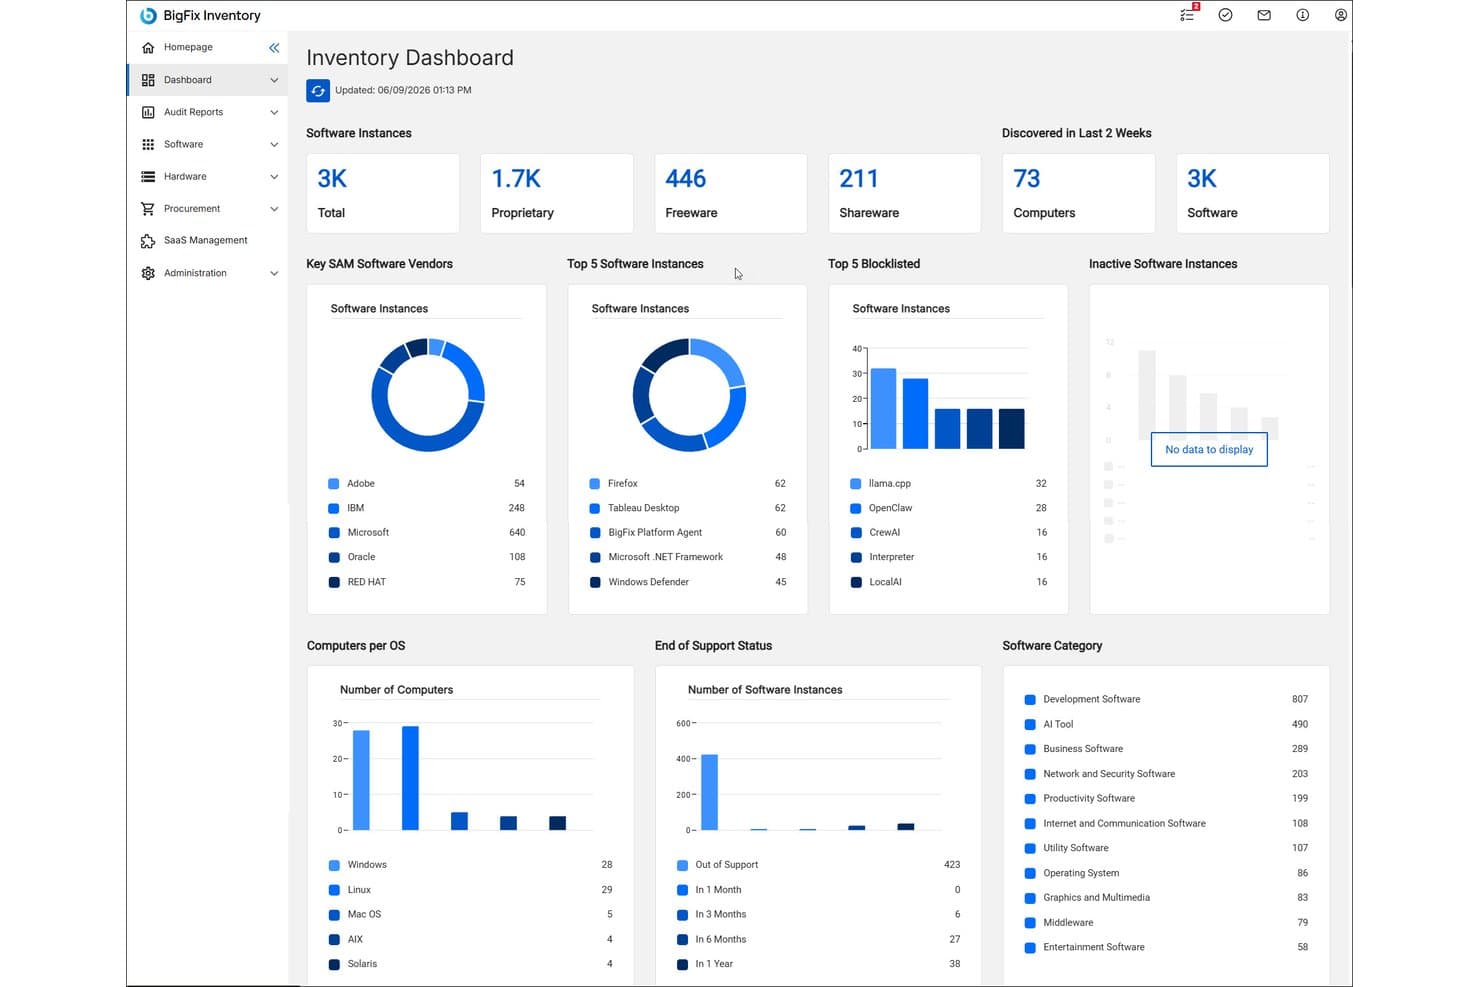
HCL BigFix offre una Dashboard centralizzata dell'inventario che mostra le istanze software, i principali fornitori, i software in blocklist, la distribuzione dei sistemi operativi e lo stato di fine supporto in tutta l'azienda. HCL BigFix è una piattaforma enterprise per la gestione degli endpoint che unifica la gestione delle patch, la correzione delle vulnerabilità, l'applicazione della conformità, l'inventario degli asset e la gestione del ciclo di vita del cloud in ambienti on-premises, ibridi e multi-cloud tramite un unico agente e una sola console.
Per chi è più indicato HCL BigFix?
HCL BigFix è particolarmente adatto ai team IT e di sicurezza delle grandi aziende che gestiscono migliaia di endpoint in ambienti infrastrutturali distribuiti ed eterogenei.
Perché ho scelto HCL BigFix
HCL BigFix si merita un posto nella mia shortlist per il modo in cui gestisce il deployment delle patch su larga scala. Mi piace che supporti oltre 100 varianti di sistemi operativi con un solo agente, così il mio team non deve gestire strumenti separati per server Windows, Linux e Unix contemporaneamente. Con più di 600.000 soluzioni di remediation pre-costruite possiamo distribuire patch senza creare contenuti da zero, e il tasso di successo superiore al 98% al primo tentativo si mantiene anche in ambienti isolati dalla rete.
Funzionalità principali di HCL BigFix
- AI agentica per supporto ai dipendenti: Assistente AI integrato che fornisce troubleshooting automatizzato e self-service IT per gli utenti finali.
- Modulo Digital Employee Experience: Monitora la salute dei dispositivi, analisi sull'utilizzo e dati sull'esperienza dei dipendenti da una dashboard centralizzata.
- Integrazione con ServiceNow: Collegamento nativo a ServiceNow per la scoperta automatica degli asset, risposta agli incidenti e flussi di lavoro ITSM.
- Inventario software e gestione degli asset: Traccia asset hardware e software su ogni endpoint gestito per esigenze di compliance e audit.
Integrazioni di HCL BigFix
HCL BigFix offre integrazioni native con ServiceNow, Tenable, Qualys, Rapid7, e supporta il collegamento di BigFix Inventory con ServiceNow CMDB e Vulnerability Response. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Patch multi-OS rapide per grandi ambienti
- Un solo agente per endpoint, server e cloud
- Oltre 600.000 azioni di remediation pronte all'uso
Cons:
- Nessuna gestione integrata dei dispositivi di rete
- Gestione limitata dei dispositivi macOS
Learn more about HCL BigFix: Ideale per l'automazione di attività basata su script
- Demo gratuita disponibile
- Prezzo su richiesta

Kaseya VSA offre una dashboard predefinita completa che mostra lo stato del sistema, avvisi attivi, stato delle patch e monitoraggio dei sistemi critici attraverso più gruppi di clienti. Kaseya VSA è una piattaforma RMM che combina monitoraggio degli endpoint, gestione automatizzata delle patch, monitoraggio della rete, gestione dei dispositivi mobili e controllo remoto in un'unica console di gestione unificata.
Per chi è consigliato Kaseya VSA?
Kaseya VSA è particolarmente indicato per i team IT che gestiscono ambienti endpoint ampi e distribuiti e che hanno bisogno di una grande flessibilità nello scripting e di un controllo centralizzato su larga scala.
Perché ho scelto Kaseya VSA
Kaseya VSA guadagna il suo posto nella mia shortlist per la profondità del suo motore di scripting. Ho utilizzato oltre 600 modelli di script pronti all'uso per automatizzare tutto, dai controlli di conformità delle patch alla risoluzione degli incidenti, e il livello di automazione basato su policy permette di distribuire questi flussi di lavoro su migliaia di endpoint contemporaneamente. La capacità di auto-remediation permette che gli avvisi non si limitino a notificare, ma attivino le correzioni prima ancora che venga creato un ticket.
Funzionalità chiave di Kaseya VSA
- Monitoraggio e controllo remoto: Gestisci endpoint, server e dispositivi di rete in modo sicuro da un'unica interfaccia.
- Gestione automatizzata delle patch: Pianifica e distribuisci patch di sistema operativo e applicazioni di terze parti in ambienti distribuiti.
- Scoperta dei dispositivi di rete: Scansiona e mappa automaticamente le risorse di rete connesse per una visibilità completa dell'hardware.
- Controllo degli accessi basato sui ruoli: Configura permessi dettagliati e ruoli utente per l'amministrazione multi-team e multi-sede.
Integrazioni di Kaseya VSA
Kaseya VSA offre integrazioni native con IT Glue, BMS, Autotask, RocketCyber e altro ancora. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Ampia libreria di script di automazione predefiniti
- Controlli di accesso granulari basati sui ruoli
- Gestione delle patch e della conformità basata su policy
Cons:
- L'interfaccia utente risulta datata
- I tempi di risposta dell'assistenza possono variare
Learn more about Kaseya VSA: Ideale per l'orchestrazione automatica dei workflow
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.4/5
ServiceNow ITOM offre una dashboard panoramica AIOps a 360° che visualizza riduzione del rumore, risparmio di carico di lavoro e metriche MTTR degli avvisi per gruppi di assegnazione. ServiceNow ITOM è una piattaforma di gestione delle operazioni IT basata su AIOps che unifica la scoperta dell'infrastruttura, la gestione degli eventi, la mappatura dei servizi e la risoluzione automatizzata degli incidenti in ambienti aziendali ibridi e multi-cloud.
Per chi è ideale ServiceNow ITOM?
ServiceNow ITOM è progettato per grandi aziende con ambienti IT complessi e distribuiti, dove direttori IT e responsabili delle operazioni necessitano di un controllo centralizzato su larga scala.
Perché ho scelto ServiceNow ITOM
ServiceNow ITOM si guadagna un posto nella mia shortlist perché la sua automazione AI agentica gestisce l'intero ciclo dell'incidente, dall'identificazione della causa alla generazione di un workflow di risoluzione, senza intervento manuale. Flow Designer e IntegrationHub consentono di creare orchestrazioni trasversali tra domini che collegano direttamente il rilevamento degli eventi alla risoluzione negli ambienti ibridi. In pratica, il mio team gestisce manualmente molti meno incidenti poiché la piattaforma li risolve prima che si aggravino.
Funzionalità chiave di ServiceNow ITOM
- Mappatura dei servizi: Crea mappe dinamiche delle applicazioni e delle loro dipendenze negli ambienti cloud e on-premises.
- Gestione degli eventi: Consolida gli avvisi provenienti da strumenti di monitoraggio di terze parti e li correla ai servizi aziendali critici.
- Intelligenza operativa: Utilizza il machine learning per identificare anomalie e prevedere potenziali incidenti.
- Governance del cloud: Permette la gestione delle risorse basata su policy e l’analisi dell’impatto dei cambiamenti nelle infrastrutture multi-cloud.
Integrazioni ServiceNow ITOM
ServiceNow ITOM offre integrazioni native con AWS, Microsoft Azure, Google Cloud Platform, Microsoft Teams, Slack, Jira, Salesforce, Okta e Power BI, e mette a disposizione un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Risoluzione automatizzata dei problemi tramite workflow AI
- Mappatura end-to-end delle dipendenze di servizio
- Dashboard centralizzata per le operazioni in tempo reale
Cons:
- Richiede una configurazione approfondita prima della distribuzione
- Automazione delle patch non inclusa di default
Learn more about ServiceNow ITOM: Ideale per integrazione nell'ecosistema Microsoft
- Prova gratuita disponibile
- Da $8/utente/mese (fatturato annualmente)
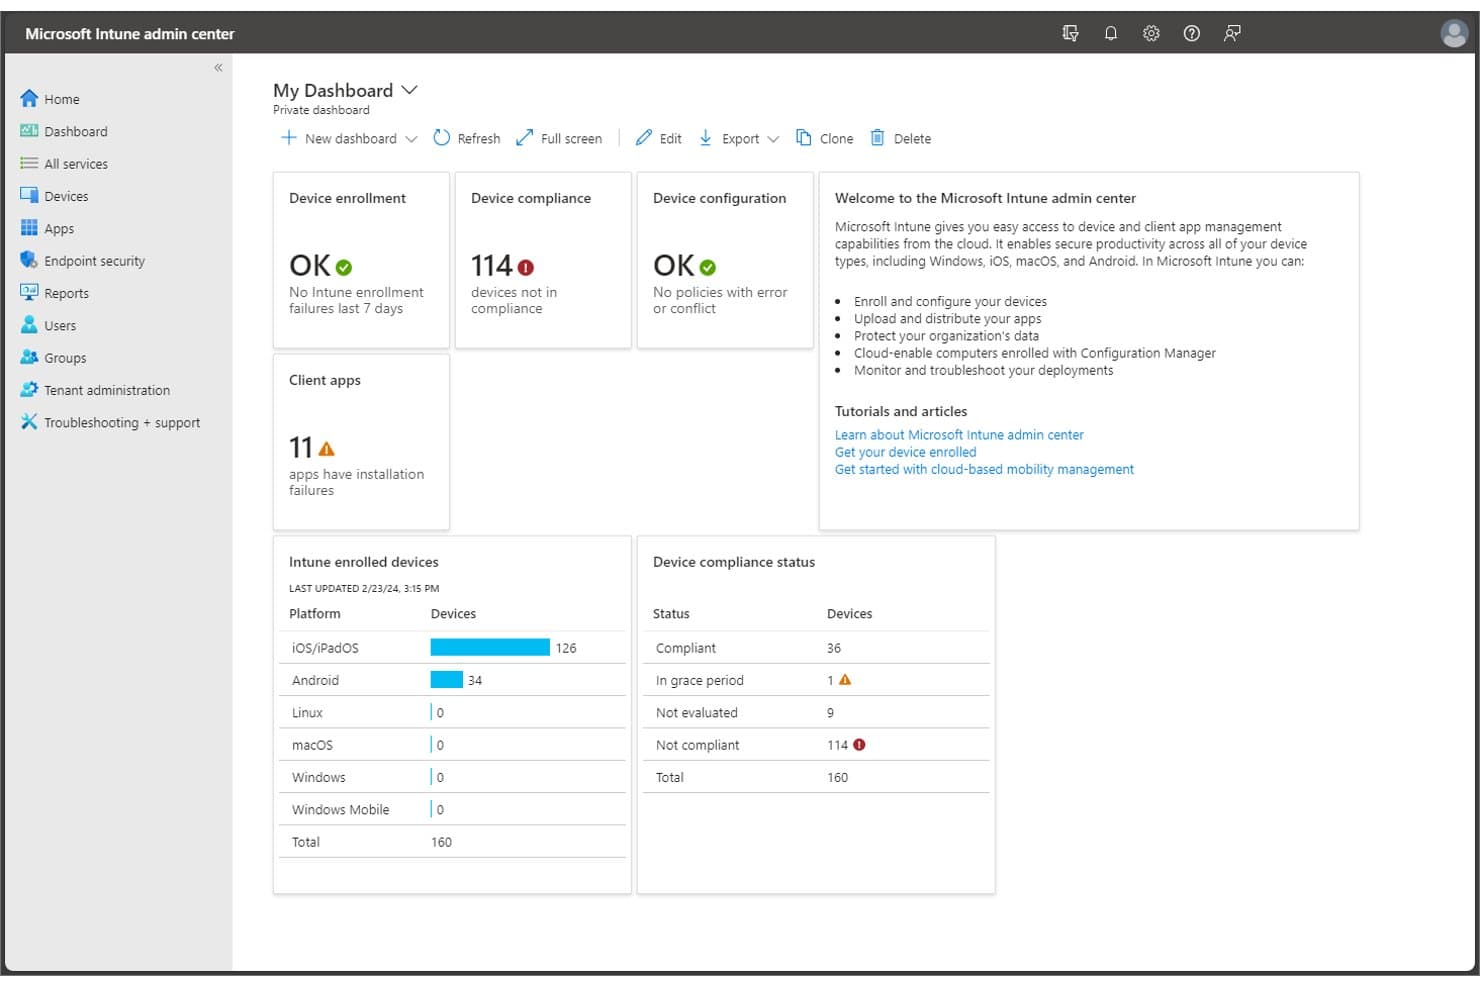
Microsoft Intune offre una dashboard amministrativa unificata che visualizza l'iscrizione dei dispositivi, lo stato di conformità, i fallimenti delle app client e la suddivisione dei dispositivi iscritti per piattaforma. Microsoft Intune è una piattaforma cloud-native di gestione unificata degli endpoint (UEM) che copre l'iscrizione dei dispositivi, l'applicazione delle policy di configurazione, la distribuzione delle patch, la gestione delle applicazioni e la reportistica sulla conformità su ambienti Windows, macOS, iOS, Android e Linux.
Per chi è più adatto Microsoft Intune?
È particolarmente adatto ai team IT aziendali che già utilizzano Microsoft 365 o Azure, dove l'integrazione nativa con Entra ID, Defender e Configuration Manager apporta il maggior valore.
Perché ho scelto Microsoft Intune
Ho incluso Microsoft Intune tra le mie migliori scelte perché la sua integrazione nativa con Entra ID e Microsoft Defender crea un livello unificato di sicurezza e gestione che nessun altro strumento di terze parti può replicare. Apprezzo in particolare Endpoint Privilege Management, che consente agli utenti standard di eseguire solo attività elevate approvate dall'IT senza diritti di amministratore locale. Microsoft Security Copilot in Intune offre inoltre raccomandazioni di rimedio guidate dall'intelligenza artificiale direttamente nella console di amministrazione, velocizzando la gestione degli incidenti tagliando il rumore di allerta.
Funzionalità principali di Microsoft Intune
- Assistenza remota in cloud: Connessioni di assistenza remota sicure e in tempo reale tra il personale IT e gli utenti finali per la risoluzione dei problemi dei dispositivi.
- Gestione applicativa aziendale: Piattaforma centralizzata per distribuire, aggiornare e revocare applicazioni su tutti i dispositivi iscritti.
- Analisi avanzate e interrogazioni sui dispositivi: Fornisce report dettagliati e interrogazioni personalizzate dei dispositivi per evidenziare dati su conformità e configurazione.
- Gestione dispositivi specializzati: Supporta la gestione di chioschi, dispositivi condivisi e endpoint IoT specializzati insieme ai computer standard e ai dispositivi mobili.
Integrazioni di Microsoft Intune
Microsoft Intune offre integrazioni native in tutto l'ecosistema Microsoft, inclusi Microsoft 365, Azure, Microsoft Entra ID, Microsoft Defender e Configuration Manager, e mette a disposizione un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Applicazione centralizzata delle policy per ogni tipo di dispositivo
- Automazione avanzata della conformità con Microsoft Purview
- Si adatta fino a oltre 100.000 endpoint per tenant
Cons:
- Mancano strumenti integrati di monitoraggio di server e rete
- Visibilità limitata sugli ambienti non-Microsoft
Learn more about Microsoft Intune: Ideale per la gestione predittiva dei servizi
- Prova gratuita + demo gratuita disponibili
- Prezzo su richiesta

BMC Helix ITSM offre un pannello di approfondimenti 'Ask HelixGPT' con intelligenza artificiale che propone possibili soluzioni, articoli di knowledge correlati e dati su ticket simili direttamente all'interno di una segnalazione di incidente critica. BMC Helix è una suite di gestione IT aziendale che copre ITSM, AIOps, osservabilità di rete, CMDB, gestione degli asset e SecOps in ambienti cloud, ibridi e on-premise.
Per chi è migliore BMC Helix?
BMC Helix è ideale per grandi aziende con ambienti IT complessi e distribuiti che necessitano di una piattaforma unica per la gestione dei servizi, AIOps e visibilità dell'infrastruttura.
Perché ho scelto BMC Helix
Ho scelto BMC Helix tra i migliori perché la sua Gestione Proattiva dei Problemi trasforma davvero le operazioni IT dal reagire agli incidenti a una risoluzione predittiva. Apprezzo come il motore AIOps identifichi automaticamente le cause radice e attivi la risoluzione prima che gli incidenti peggiorino. BMC HelixGPT è integrato nativamente nella suite, quindi il mio team riceve approfondimenti basati su IA senza bisogno di aggiungere strumenti separati.
Funzionalità Principali di BMC Helix
- CMDB unificato: Centralizza e mappa i componenti dell'infrastruttura IT con scoperta automatica delle dipendenze.
- Catalogo e portale dei servizi: Consente agli utenti di inviare richieste e monitorare gli incidenti tramite un'interfaccia self-service configurabile.
- Controllo di accesso basato sui ruoli (RBAC): Supporta modelli di permessi dettagliati per team e organizzazioni ampie e distribuite.
- Connettori ChatOps integrati: Permette la collaborazione in tempo reale utilizzando Microsoft Teams e Slack all'interno dei flussi di lavoro ITSM.
Integrazioni di BMC Helix
BMC Helix offre integrazioni native con Microsoft Teams, Slack, Salesforce e altri prodotti BMC come Discovery e CMDB. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- AI agente automatizza la risoluzione di incidenti complessi
- Ampia suite di gestione dei servizi IT cross-domain
- Rilevamento proattivo delle anomalie in cloud e ambienti ibridi
Cons:
- Capacità limitate di gestione patch nativa
- La personalizzazione può richiedere competenze specialistiche BMC
Learn more about BMC Helix: Ideale per il monitoraggio remoto senza agente
- Prova gratuita di 14 giorni + demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:5/5
NinjaOne offre una dashboard unificata per il patching IT che mostra i tassi di conformità, lo stato di installazione delle patch e il conteggio dei dispositivi per versione del sistema operativo nell'intera azienda. NinjaOne è una piattaforma cloud-native unificata per la gestione delle operazioni IT che combina gestione degli endpoint, monitoraggio remoto, gestione automatizzata delle patch, backup, MDM e documentazione IT in un'unica console.
Per chi è consigliato NinjaOne?
NinjaOne è particolarmente adatto per team IT e MSP che gestiscono ambienti endpoint estesi e distribuiti su infrastrutture ibride Windows, macOS e Linux.
Perché ho scelto NinjaOne
NinjaOne merita un posto nella mia shortlist per il modo in cui gestisce il monitoraggio remoto senza agente delle infrastrutture di rete. Utilizzando il polling basato su SNMP, posso raccogliere dati in tempo reale sullo stato di salute di switch, router e stampanti senza installare alcun software su questi dispositivi. Ho utilizzato questa funzione insieme a Patch Intelligence AI, che segnala aggiornamenti problematici prima che vengano distribuiti agli endpoint gestiti tramite agente, mantenendo stabile l'intero parco dispositivi sia su device monitorati che gestiti.
Funzionalità principali di NinjaOne
- Gestione autonoma delle patch: Pianifica e distribuisci aggiornamenti di sistema operativo e applicazioni di terze parti su più piattaforme.
- Gestione dispositivi mobili: Iscrivi, monitora e imposta policy per dispositivi Android, iOS, Windows e macOS da un'unica dashboard.
- Gestione delle risorse IT: Tieni traccia dell'inventario hardware e software con rilevamento automatico e reportistica completa.
- Backup integrato: Configura backup di endpoint e server per un rapido ripristino e la protezione dei sistemi critici.
Integrazioni di NinjaOne
NinjaOne offre integrazioni native con Microsoft Intune, SentinelOne, ServiceNow, Autotask, HaloPSA, IT Glue, Slack, Zendesk e altri ancora. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Monitoraggio senza agente per dispositivi di rete
- Distribuzione automatizzata di patch multi-OS
- Gestione centralizzata di backup e ripristino
Cons:
- Assenza di monitoraggio nativo delle prestazioni di rete
- Mancano moduli avanzati di workflow ITSM
Learn more about NinjaOne: Ideale per automazione unificata degli endpoint
- Prova gratuita di 30 giorni + demo gratuita disponibile
- Da $795/50 endpoint (fatturazione annuale)
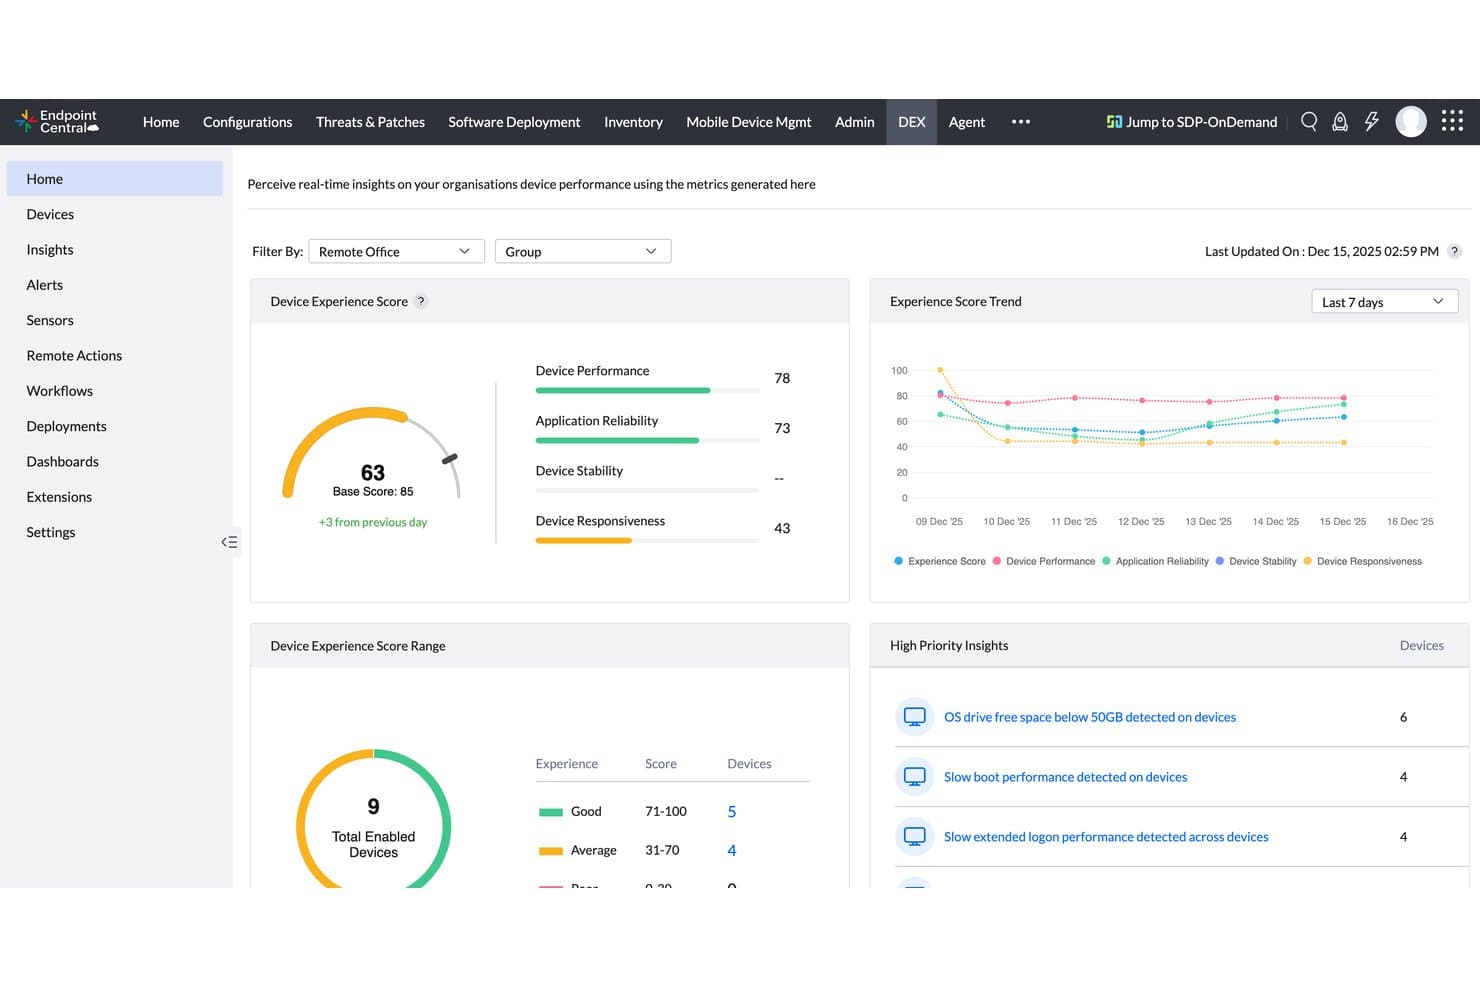
ManageEngine Endpoint Central offre una dashboard DEX (Digital Experience) con punteggi di prestazioni dei dispositivi in tempo reale, tendenze di esperienza e insight IT di alta priorità per la gestione dei dispositivi aziendali. ManageEngine Endpoint Central è una piattaforma unificata per la gestione e la sicurezza degli endpoint che comprende gestione delle patch, distribuzione dei sistemi operativi, gestione dei dispositivi mobili, gestione degli asset, risoluzione remota dei problemi e sicurezza degli endpoint integrata su Windows, macOS, Linux e dispositivi mobili.
Per chi è più indicato ManageEngine Endpoint Central?
È particolarmente adatto ai team IT di aziende di medie e grandi dimensioni che gestiscono endpoint distribuiti su più sedi o forze lavoro remote.
Perché ho scelto ManageEngine Endpoint Central
ManageEngine Endpoint Central merita un posto nella mia lista perché il livello di automazione offerto è davvero difficile da trovare in un'unica piattaforma. Mi affido ai flussi di lavoro automatizzati di scansione-rilevamento-test-distribuzione per applicare patch a oltre 1.100 applicazioni di terze parti con un tasso di successo al primo tentativo del 99%. Utilizzo anche il repository di oltre 350 script insieme alla telemetria DEX per costruire flussi di lavoro di rimedio guidati da eventi che rilevano e risolvono i problemi sugli endpoint prima che gli utenti li segnalino.
Funzionalità principali di ManageEngine Endpoint Central
- Imaging e distribuzione di sistemi operativi: Crea, personalizza e distribuisci immagini del sistema operativo su più dispositivi all'interno del tuo ambiente.
- Controllo degli accessi basato sui ruoli (RBAC): Imposta permessi dettagliati per tecnici e amministratori che gestiscono gli endpoint in diverse sedi o reparti.
- Rilevamento e risposta alle minacce (EDR) integrato: Rileva, indaga e risolvi minacce con strumenti EDR assistiti da intelligenza artificiale integrati.
- Controllo remoto e risoluzione dei problemi: Avvia sessioni remote per risolvere problemi, assistere e intervenire direttamente sui dispositivi degli utenti.
Integrazioni di ManageEngine Endpoint Central
ManageEngine Endpoint Central offre integrazioni native con ServiceDesk Plus, Zendesk, Splunk Enterprise, Jira Service Management, CrowdStrike, Rapid7 e Tenable Cloud Security. È disponibile un'API per integrazioni personalizzate.
Pros and Cons
Pros:
- Gestione automatizzata delle patch per software di terze parti
- EDR integrato e funzionalità di rollback anti-ransomware
- Accesso granulare basato sui ruoli per team distribuiti
Cons:
- Il monitoraggio della rete richiede un prodotto ManageEngine separato
- Le opzioni di personalizzazione dei report sono piuttosto limitate
Learn more about ManageEngine Endpoint Central:
Altre piattaforme unificate di gestione IT aziendale
Ecco alcune ulteriori opzioni di piattaforme unificate di gestione IT aziendale che non sono state incluse nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- 11Omnissa Workspace ONE UEMIdeale per il controllo di dispositivi multipiattaforma
- 12FreshserviceIdeale per l’automazione intuitiva dei servizi
- 13SolarWinds Service DeskIdeale per flussi di lavoro avanzati di gestione dei ticket
- 14Hexnode UEMIdeale per l'amministrazione di dispositivi multipiattaforma
- 15AteraIdeale per un kit completo di strumenti di automazione IT
- 16Action1Ideale per la conformità degli endpoint basata su cloud
- 17Datto RMMIdeale per strumenti integrati di backup e ripristino
- 18Jamf ProIdeale per la gestione del ciclo di vita dei dispositivi Apple
- 19ConnectWise RMMIdeale per la supervisione dei dispositivi guidata da policy
- 20N-able N-central RMMIdeale per la gestione scalabile di più siti
Come valuto le piattaforme unificate di gestione IT aziendale
Divido la mia valutazione in criteri di base che ogni piattaforma deve soddisfare, come la visibilità tra domini e l'applicazione automatizzata delle patch su larga scala, e fattori distintivi che separano i leader dagli altri.
Funzionalità principali (requisiti fondamentali per questo elenco)
Quando seleziono gli strumenti per il mio elenco, assegno a ciascuno un punteggio su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità principale elencata di seguito. Poi converto il punteggio totale dello strumento in una percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 75% per essere preso in considerazione.
- Cruscotto IT unificato: cerco una vista singola che correli i dati tra endpoint, reti e cloud, così da non dover passare da una scheda all'altra per individuare la causa di un'interruzione.
- Copertura multidominio: la piattaforma dovrebbe gestire nativamente almeno endpoint, rete, ITSM e gestione degli asset, senza dover aggiungere prodotti separati.
- Architettura su scala aziendale: verifico se la piattaforma supporta implementazioni multi-sito con RBAC granulare, poiché le grandi organizzazioni hanno bisogno di amministrazione delegata tra le varie regioni.
- Automazione e orchestrazione: l'automazione dei flussi di lavoro tra domini è importante, ad esempio per creare automaticamente un ticket, isolare un endpoint e avvisare il team quando si verifica una minaccia.
- Gestione delle patch e della configurazione: valuto come lo strumento gestisce congiuntamente le patch del sistema operativo e di terze parti, oltre a verificare se impone configurazioni di base dopo l'implementazione.
- Sicurezza e conformità: la gestione integrata delle vulnerabilità e la reportistica sulla conformità allineata a framework come SOC 2 o ISO 27001 dovrebbero essere standard, non componenti aggiuntivi.
Dopo aver ottenuto un elenco di strumenti che soddisfano i criteri, considero ciò che distingue ogni piattaforma.
Fattori distintivi (ciò che differenzia i fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità di spicco
Le funzionalità AIOps fanno davvero la differenza: cerco piattaforme che utilizzino il rilevamento delle anomalie basato sul ML per filtrare il rumore degli avvisi e segnalare le cause principali prima che una piccola anomalia si trasformi in una grave interruzione. Un CMDB unificato è un altro elemento distintivo, poiché offre un'unica fonte attendibile per le dipendenze degli asset tra i moduli ITSM, ITOM e ITAM. Valuto inoltre i generatori di flussi di lavoro a basso codice che consentono al team di automatizzare i processi tra domini senza scrivere script personalizzati per ogni scenario.
Oltre le funzionalità
La profondità delle integrazioni è importante: verifico se una piattaforma offre connettori nativi per i sistemi aziendali già in uso, come AWS, Azure e ServiceNow, oltre ad API aperte per flussi di lavoro personalizzati. La trasparenza delle licenze è altrettanto importante, poiché i costi nascosti legati all'implementazione e al supporto premium possono far aumentare notevolmente il costo totale di proprietà dopo aver preso l'impegno. Valuto inoltre le certificazioni di conformità come SOC 2 Tipo II e ISO 27001, insieme a RBAC granulare e registri di controllo di cui i settori regolamentati hanno bisogno per superare gli audit senza dover affrontare situazioni concitate.
Come scegliere le piattaforme unificate di gestione IT aziendale
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo specifico processo di selezione del software, ecco una lista di controllo dei fattori da tenere presenti:
| Fattore | Cosa considerare |
|---|---|
| FattoreScalabilità | Cosa considerareLa piattaforma sarà in grado di gestire la crescita prevista, l'espansione delle sedi o le attività di fusione e acquisizione senza cali di prestazioni o complicazioni legate alle licenze? |
| FattoreIntegrazioni | Cosa considerarePuò connettersi nativamente alle tue applicazioni essenziali, alle piattaforme cloud e agli strumenti di automazione, oppure dovrai creare soluzioni alternative? |
| FattorePersonalizzazione | Cosa considerareLa piattaforma si adatta alle tue politiche, ai tuoi processi e alle tue esigenze di reportistica, oppure richiede soluzioni alternative e costose consulenze? |
| FattoreSemplicità d'uso | Cosa considerareLa tua squadra la adotterà effettivamente, oppure interfacce e flussi di lavoro confusi causeranno frustrazione e favoriranno l'uso di strumenti non autorizzati? |
| FattoreImplementazione e avvio | Cosa considerareQuali risorse, competenze e tempistiche sono necessarie per implementare la soluzione e formare le squadre su larga scala? Sono disponibili acceleratori o partner? |
| FattoreCosto | Cosa considerareComprendi pienamente i modelli di licenza, i costi di implementazione e quelli successivi al lancio, inclusi eventuali componenti aggiuntivi necessari o costi nascosti? |
| FattoreMisure di sicurezza | Cosa considerareIn che misura il controllo degli accessi basato sui ruoli, la crittografia, i registri di verifica e i flussi di risposta agli incidenti sono in linea con il tuo modello di sicurezza e la tua propensione al rischio? |
| FattoreRequisiti di conformità | Cosa considerareIl fornitore offre le certificazioni e la documentazione sulla conformità richieste dal tuo settore o dalle aree geografiche in cui operi? |
Cosa sono le piattaforme unificate di gestione IT aziendale?
Le piattaforme unificate di gestione IT aziendale sono soluzioni di livello enterprise che consentono di monitorare, gestire e automatizzare tutti gli aspetti del proprio ambiente IT, inclusi endpoint, reti, server e sistemi cloud, da un'unica interfaccia unificata. Queste piattaforme contribuiscono a semplificare le operazioni IT, migliorare l'erogazione dei servizi e supportare l'ottimizzazione di infrastrutture complesse, riducendo i compartimenti operativi isolati ed eliminando i colli di bottiglia nei flussi di lavoro.
Spesso combinano strumenti ITSM, gestione della conoscenza, gestione dei progetti, DevOps, gestione delle modifiche e funzionalità di supporto IT con ampie capacità di integrazione. In questo modo, i team IT ottengono una migliore visibilità sulle metriche chiave, rafforzano l'assistenza ai clienti e consentono alle organizzazioni di collaborare in modo più efficace con i fornitori di tecnologia.
Funzionalità delle piattaforme unificate di gestione IT aziendale
Quando si scelgono piattaforme unificate di gestione IT aziendale, è bene prestare attenzione alle seguenti funzionalità chiave:
- Dashboard unificata: Fornisce un'interfaccia consolidata per monitorare e gestire tutti gli asset IT, riducendo la necessità di passare da uno strumento o una schermata all'altra.
- Gestione multidominio: Consente di supervisionare endpoint, reti, server, risorse cloud e applicazioni da un unico punto, semplificando l'amministrazione e la risoluzione dei problemi.
- Automazione IT: Automatizza attività ripetitive come l'applicazione delle patch, la distribuzione del software e la risposta agli incidenti, liberando tempo del team per attività a maggiore valore aggiunto.
- Controllo degli accessi basato sui ruoli: Consente di impostare autorizzazioni granulari per utenti e team, garantendo che le persone giuste dispongano del livello di accesso corretto a sistemi e dati.
- Gestione delle patch e delle configurazioni: Distribuisce automaticamente gli aggiornamenti di sicurezza e applica le policy di configurazione in ambienti eterogenei, riducendo le vulnerabilità e le deviazioni dalla configurazione prevista.
- Sicurezza e conformità integrate: Offre strumenti integrati per la valutazione delle vulnerabilità, la reportistica sulla conformità e l'applicazione delle policy, allo scopo di soddisfare gli standard e le normative dell'organizzazione.
- Rilevamento e inventario degli asset: Analizza continuamente l'ambiente per rilevare e catalogare hardware, software e asset cloud, fornendo un inventario IT in tempo reale.
- Orchestrazione dei flussi di lavoro: Consente di progettare ed eseguire processi in più fasi che si estendono su diversi domini IT, senza interventi manuali o programmazione complessa.
- Report personalizzabili: Genera report dettagliati e condivisibili sulle prestazioni IT, sulla conformità e sullo stato degli asset, a supporto di audit, decisioni manageriali e revisioni periodiche.
- API ed ecosistema di integrazione: Supporta la connessione con applicazioni aziendali esistenti, piattaforme cloud e strumenti di sicurezza, consentendo uno scambio continuo di dati e l'ampliamento delle funzionalità.
Vantaggi delle piattaforme unificate di gestione IT aziendale
L'implementazione di piattaforme unificate di gestione IT aziendale offre diversi vantaggi al team e all'azienda. Ecco alcuni dei risultati che si possono ottenere:
- Visibilità centralizzata: Offre una panoramica completa di endpoint, reti, server e sistemi cloud, per prendere decisioni e risolvere i problemi più rapidamente.
- Postura di sicurezza migliorata: Consente di fare affidamento sulla gestione integrata delle vulnerabilità, sull'applicazione delle policy e sulla reportistica della conformità in tempo reale per ridurre costantemente i rischi.
- Efficienza operativa: Automatizza l'applicazione delle patch, la configurazione e i flussi di lavoro ripetitivi, aiutando il team a concentrarsi sulle priorità strategiche.
- Governance semplificata: Applica policy e controlli nei diversi domini IT tramite accessi basati sui ruoli e registri di audit dettagliati, semplificando la conformità.
- Risposta agli incidenti più rapida: Consente di identificare, isolare e risolvere rapidamente i problemi utilizzando dashboard unificate e funzionalità di automazione.
- Risparmio sui costi: Consolida più strumenti legacy e specializzati in un'unica piattaforma, riducendo i costi continuativi del software e le esigenze di formazione.
- Migliore esperienza dell'utente finale: Sfrutta gli insight sull'esperienza digitale dei dipendenti per risolvere in modo proattivo i problemi che incidono sulla produttività.
Costi e prezzi delle piattaforme unificate di gestione IT aziendale
La scelta di piattaforme unificate di gestione IT aziendale richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di piattaforme unificate di gestione IT aziendale:
Tabella comparativa dei piani per le piattaforme unificate di gestione IT aziendale
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Tipo di pianoPiano gratuito | Prezzo medio$0 | Funzionalità comuniMonitoraggio di base dei dispositivi, accesso limitato al pannello di controllo e supporto della community. |
| Tipo di pianoPiano personale | Prezzo medio$20-$50/utente/mese | Funzionalità comuniAccesso per singolo utente, automazione essenziale, reportistica standard e gestione di base delle patch. |
| Tipo di pianoPiano aziendale | Prezzo medio$50-$100/utente/mese | Funzionalità comuniSupporto multiutente, automazione dei flussi di lavoro, opzioni di integrazione, controllo degli accessi basato sui ruoli e strumenti per la conformità. |
| Tipo di pianoPiano per grandi aziende | Prezzo medio$100+/utente/mese | Funzionalità comuniAutomazione avanzata, pannelli di controllo personalizzabili, copertura di più domini, supporto premium e sicurezza potenziata. |
Domande frequenti sulle piattaforme unificate di gestione IT aziendale
Ecco alcune risposte alle domande comuni sulle piattaforme unificate di gestione IT aziendale:
In che modo le piattaforme unificate di gestione IT aziendale differiscono dagli strumenti tradizionali di gestione IT?
Le piattaforme unificate di gestione IT aziendale combinano più domini IT—come la gestione degli endpoint, delle reti e del cloud—in un’unica soluzione, mentre gli strumenti tradizionali si concentrano generalmente su una sola area. Questo approccio unificato riduce la proliferazione degli strumenti e facilita l’applicazione dei criteri e la risoluzione dei problemi.
Queste piattaforme possono integrarsi con le applicazioni aziendali e i servizi cloud esistenti?
Sì, la maggior parte delle piattaforme moderne offre integrazioni native per gli strumenti aziendali e le piattaforme cloud più diffusi, oltre ad API aperte per flussi di lavoro personalizzati. Ciò consente di collegare l’ambiente di gestione IT ai sistemi già in uso.
Quali misure di sicurezza dovrei aspettarmi da queste piattaforme?
Dovresti aspettarti funzionalità come il controllo degli accessi basato sui ruoli, la crittografia dei dati archiviati e in transito, registri di controllo integrati e certificazioni di conformità come SOC 2 Type II o ISO 27001. Queste misure di sicurezza aiutano a soddisfare sia i requisiti interni sia quelli normativi.
Quanto tempo occorre per implementare una piattaforma unificata di gestione IT aziendale?
I tempi di implementazione variano in base alle dimensioni dell’organizzazione e alla complessità esistente, ma puoi aspettarti da alcune settimane per le configurazioni di base a diversi mesi per implementazioni estese su larga scala e su più domini. I modelli predefiniti e il supporto dei partner possono contribuire ad accelerare il processo.
Le piattaforme unificate di gestione IT aziendale sono adatte alle organizzazioni multinazionali?
Sì, queste piattaforme sono spesso progettate pensando alle operazioni globali e supportano la residenza regionale dei dati, interfacce multilingue e amministrazione delegata, per aiutarti a mantenere conformità ed efficacia in più aree geografiche.