

Le 10 migliori alternative a Wireshark per l’analisi dei pacchetti nel 2026

Elenco delle migliori alternative a Wireshark


Gestire il traffico di rete può essere un grattacapo, soprattutto se ti affidi a Wireshark e scopri che non soddisfa pienamente le tue esigenze. Potresti cercare uno strumento più facile da usare oppure aver bisogno di funzionalità avanzate che Wireshark non offre.
In base alla mia esperienza, trovare l'analizzatore di pacchetti giusto può far risparmiare tempo al tuo team e ridurre la frustrazione. Ho esaminato una serie di alternative a Wireshark per aiutarti a trovare quella più adatta alle esigenze della tua azienda.
In questo articolo condividerò le mie scelte principali e ti offrirò una panoramica imparziale di ciò che ogni software mette a disposizione. Che tu stia cercando una maggiore scalabilità, funzionalità specifiche o semplicemente qualcosa di diverso, è probabile che esista una soluzione adatta alle tue esigenze.
Che cos'è Wireshark?
Wireshark è un software per l'analisi dei pacchetti di rete che consente di acquisire ed esaminare in tempo reale i dati che viaggiano attraverso una rete. I professionisti IT, gli amministratori di rete e gli esperti di sicurezza informatica utilizzano generalmente Wireshark per risolvere i problemi di rete e garantire la sicurezza.
L'ispezione approfondita dei pacchetti, l'analisi dei protocolli e l'acquisizione dei dati in tempo reale aiutano a diagnosticare i problemi, comprendere il comportamento della rete e rafforzare le misure di sicurezza. Nel complesso, Wireshark offre informazioni preziose sul traffico di rete, rendendolo uno strumento essenziale per mantenere la salute e la sicurezza della rete.
Tabella di confronto delle alternative a Wireshark
Questa tabella di confronto riassume i dettagli sui prezzi delle mie principali alternative a Wireshark:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per utenti della riga di comando | Not available | Gratuito per sempre | Website | |
| 2 | Ideale per il monitoraggio wireless | Not available | Gratuito per sempre | Website | |
| 3 | Ideale per l'estrazione dei dati | Piano gratuito disponibile | Da $1.300/licenza | Website | |
| 4 | Ideale per la compatibilità con Windows | Not available | Gratis per sempre | Website | |
| 5 | Ideale per l'integrazione con la cybersicurezza | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per la scalabilità aziendale | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 7 | Ideale per il debugging su macOS | Download gratuito + prova gratuita + demo gratuita disponibile | A partire da $89/dispositivo (licenza a vita) | Website | |
| 8 | Ideale per l'esperienza utente | Not available | Gratuito per sempre | Website | |
| 9 | Ideale per analisi in tempo reale | Prova gratuita di 15 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 10 | Ideale per la semplicità d'uso | Demo gratuita disponibile | Prezzo su richiesta | Website |
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Recensioni delle migliori alternative a Wireshark
Di seguito trovi i miei riepiloghi dettagliati delle migliori alternative a Wireshark incluse nel mio elenco. Le mie recensioni offrono un’analisi dettagliata delle funzionalità principali, dei vantaggi e degli svantaggi, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.

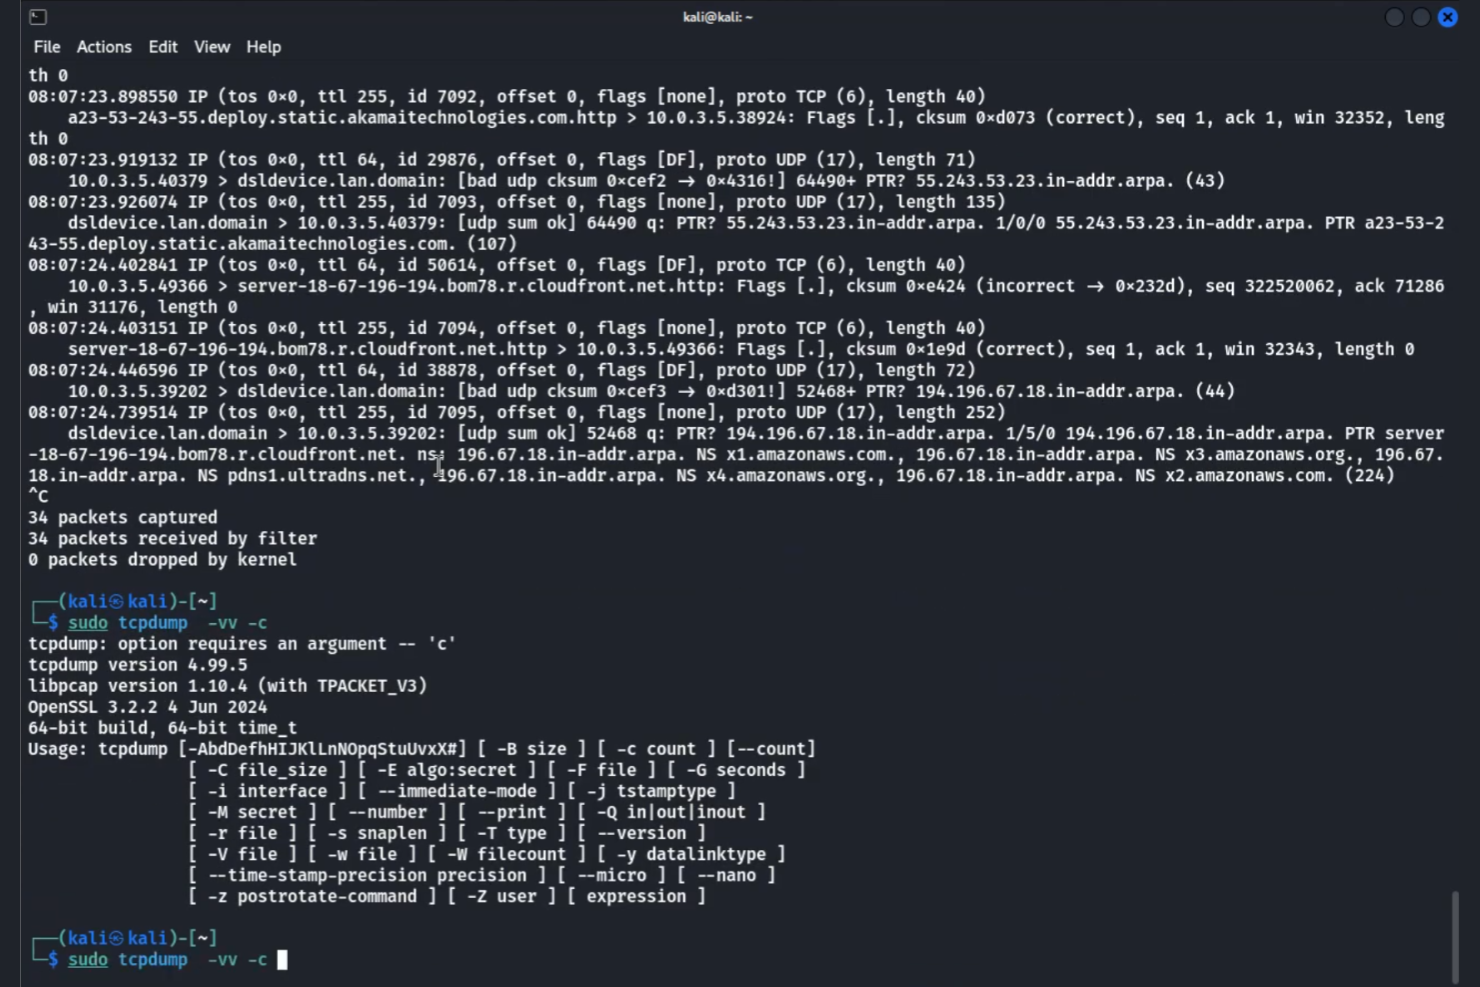
Tcpdump è un analizzatore di pacchetti di rete open-source a riga di comando utilizzato principalmente da amministratori di rete e professionisti IT per catturare e visualizzare pacchetti ai fini dell'analisi. Svolge funzioni chiave come la risoluzione dei problemi di rete e il monitoraggio della sicurezza.
Perché è una buona alternativa a Wireshark: Tcpdump è un potente analizzatore di rete e strumento di sniffing di pacchetti, ideale per chi preferisce le interfacce a riga di comando rispetto a quelle grafiche. Funziona su diversi sistemi, inclusi Linux e Android (tramite ambienti terminali), e consente la cattura del traffico su più interfacce di rete. Tcpdump permette di filtrare il traffico per indirizzo IP, protocollo o endpoint, offrendo un controllo preciso su quali dati monitorare. Genera file di cattura (formato PCAP) che possono essere condivisi, rivisti con altri strumenti come TShark, o utilizzati per analisi approfondite e di tipo forense.
Funzionalità e integrazioni principali:
Le funzionalità includono il supporto a molteplici protocolli, capacità di filtrare i pacchetti e la possibilità di salvare i dati dei pacchetti su file per un'analisi successiva.
Le integrazioni non sono elencate pubblicamente.
Pros and Cons
Pros:
- Funziona su server dove gli strumenti GUI non sono pratici
- Supporta l'automazione tramite script
- Supporto della comunità open-source
Cons:
- Nessuna interfaccia grafica
- Analisi in tempo reale limitata

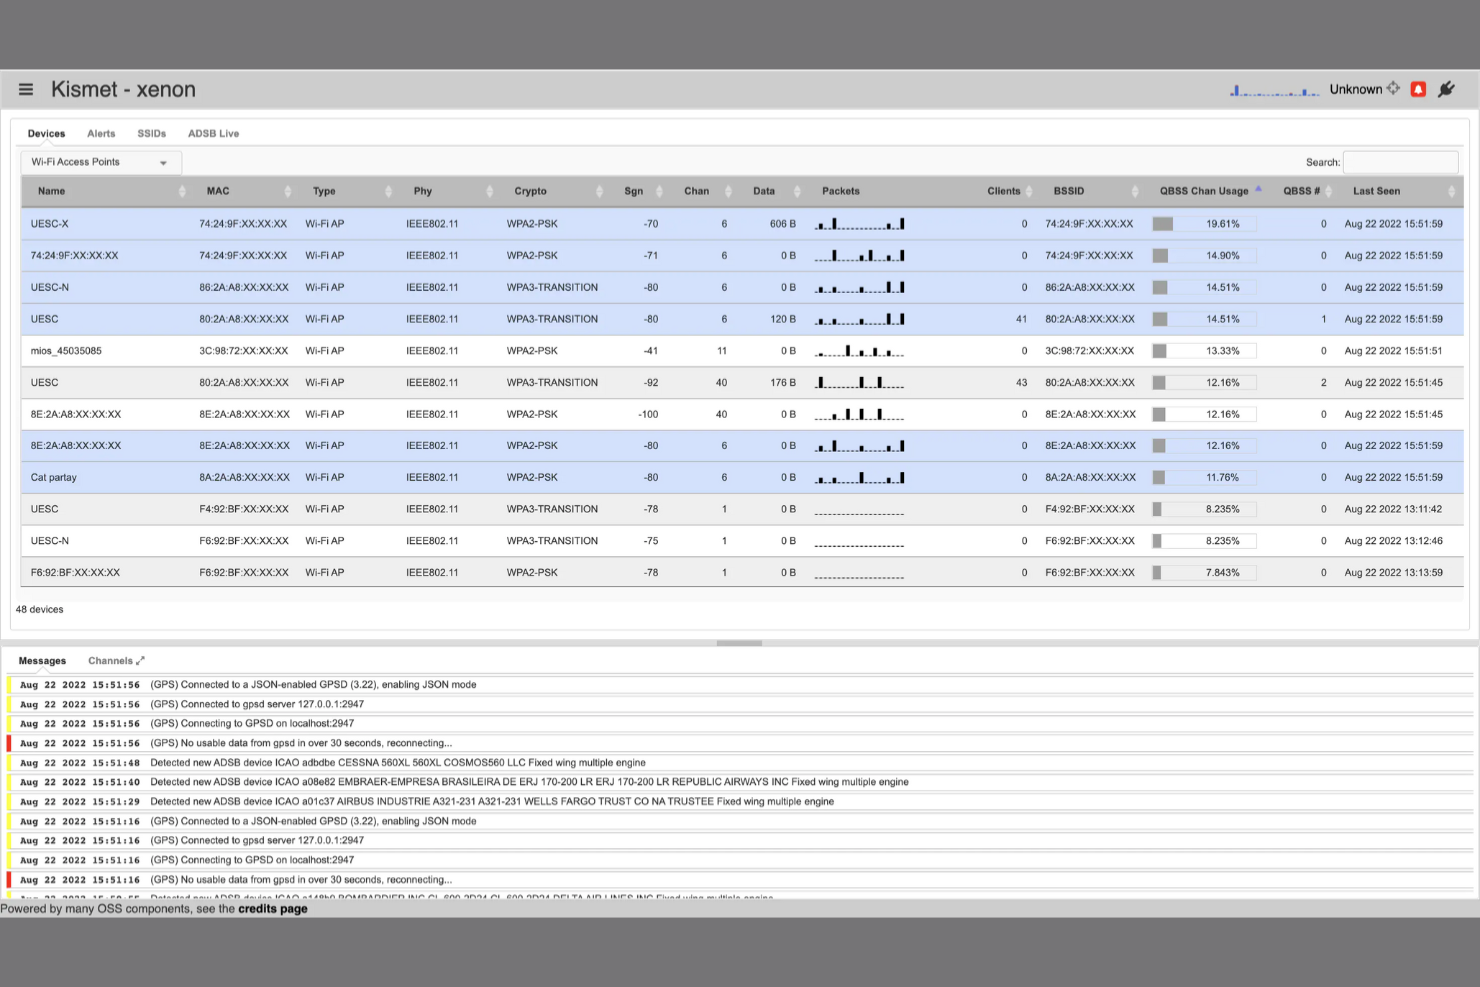
Kismet è un rilevatore di reti wireless open-source, uno sniffer e un sistema di rilevamento delle intrusioni utilizzato da amministratori di rete e professionisti della sicurezza. Aiuta a monitorare e analizzare le reti wireless per accessi non autorizzati e vulnerabilità.
Perché è una buona alternativa a Wireshark: Kismet offre capacità specializzate di monitoraggio wireless su cui Wireshark non si concentra. Può rilevare reti nascoste e identificare i dispositivi ad esse connessi, aspetto fondamentale per la sicurezza degli ambienti wireless. Lo strumento fornisce dati in tempo reale sul traffico di rete, aiutandoti a identificare rapidamente potenziali minacce. Il supporto per molteplici protocolli wireless ne amplia l'applicabilità in diversi tipi di reti.
Funzionalità principali e integrazioni:
Funzionalità includono il supporto per una vasta gamma di schede wireless, la possibilità di registrare i dati in diversi formati e la mappatura GPS per il tracciamento delle posizioni delle reti. Offre inoltre avvisi personalizzabili per gli eventi di rete.
Le integrazioni non sono elencate pubblicamente.
Pros and Cons
Pros:
- Compatibile con molti adattatori wireless e piattaforme
- Rileva reti nascoste
- Monitoraggio passivo
Cons:
- Nessuna iniezione di pacchetti o attacchi attivi
- La randomizzazione dei MAC riduce l'efficacia

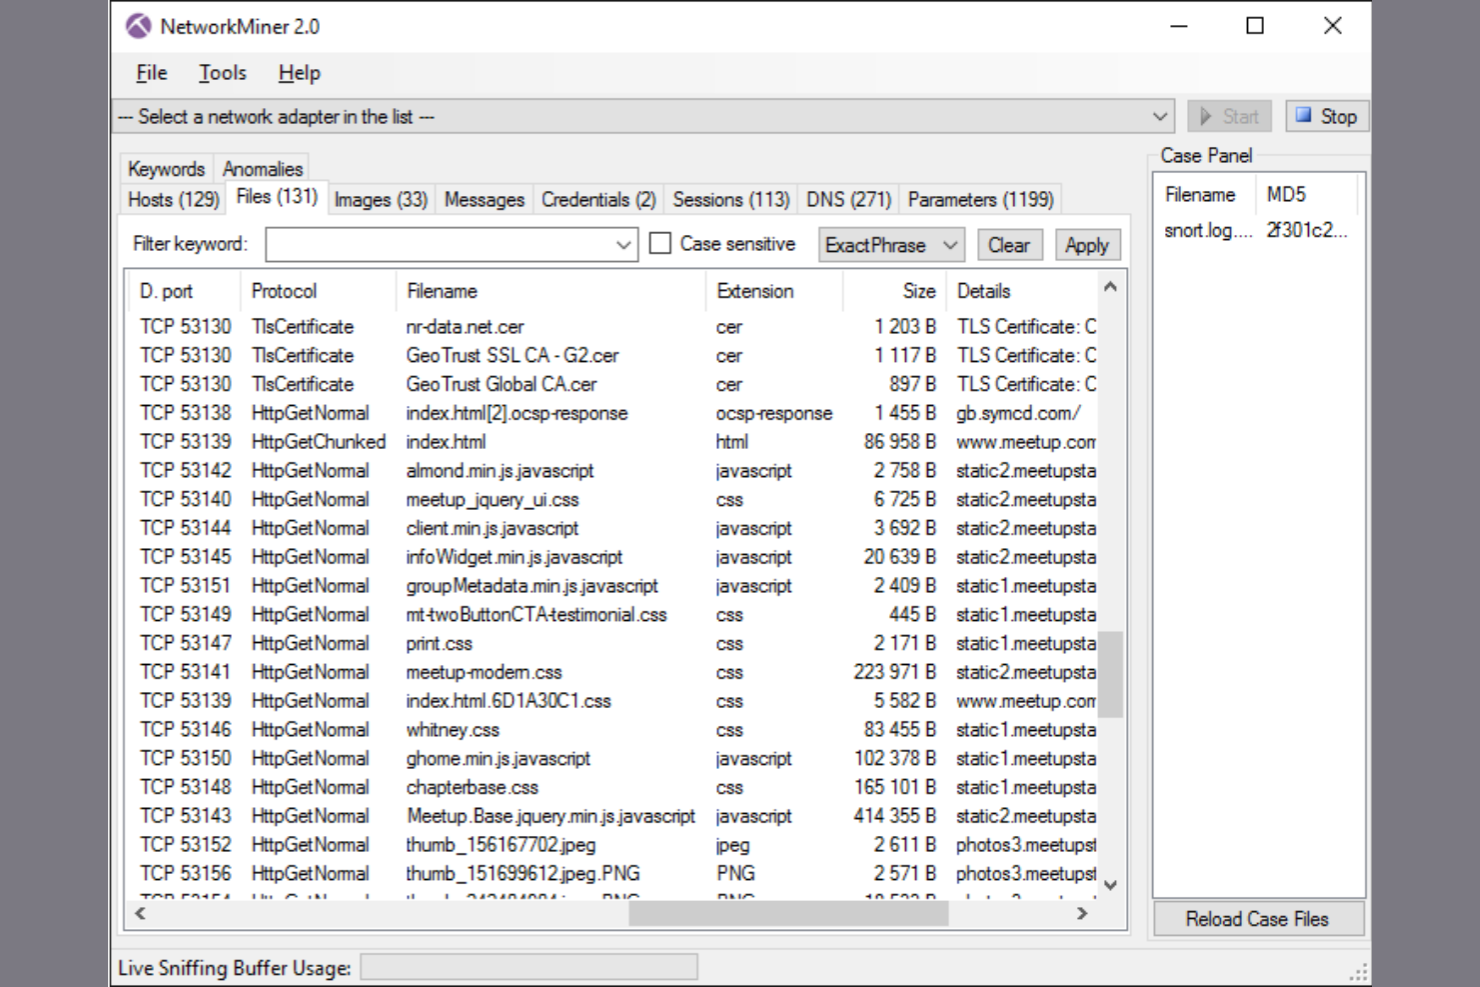
NetworkMiner è uno strumento di analisi forense di rete utilizzato dai professionisti della sicurezza per catturare pacchetti e analizzare dati a fini di cybersecurity. Aiuta nell'estrazione di file e metadati dal traffico di rete.
Perché è una buona alternativa a Wireshark: NetworkMiner eccelle nell'estrazione dei dati, fondamentale per l'analisi forense. Fornisce informazioni dettagliate su file e metadati all'interno del traffico di rete per facilitare l'indagine su incidenti di sicurezza. A differenza di Wireshark, si concentra sul monitoraggio passivo della rete, causando un impatto minimo sulle prestazioni di rete. Lo strumento offre anche risorse e componenti supportati dalla community disponibili su GitHub, che favoriscono l'estensibilità e l'uso per attività di ricerca.
Funzionalità principali e integrazioni:
Funzionalità includono sniffing passivo di rete, fingerprinting dei sistemi operativi e la capacità di analizzare file PCAP. Puoi anche utilizzarlo per analizzare acquisizioni di pacchetti offline, aggiungendo flessibilità al tuo flusso di lavoro.
Integrazioni non sono elencate pubblicamente.
Pros and Cons
Pros:
- Capacità di estrazione dei dati
- Ricostruzione dettagliata dei file
- Funzionalità di sniffing passivo
Cons:
- Decodifica protocolli limitata
- Richiede configurazione manuale

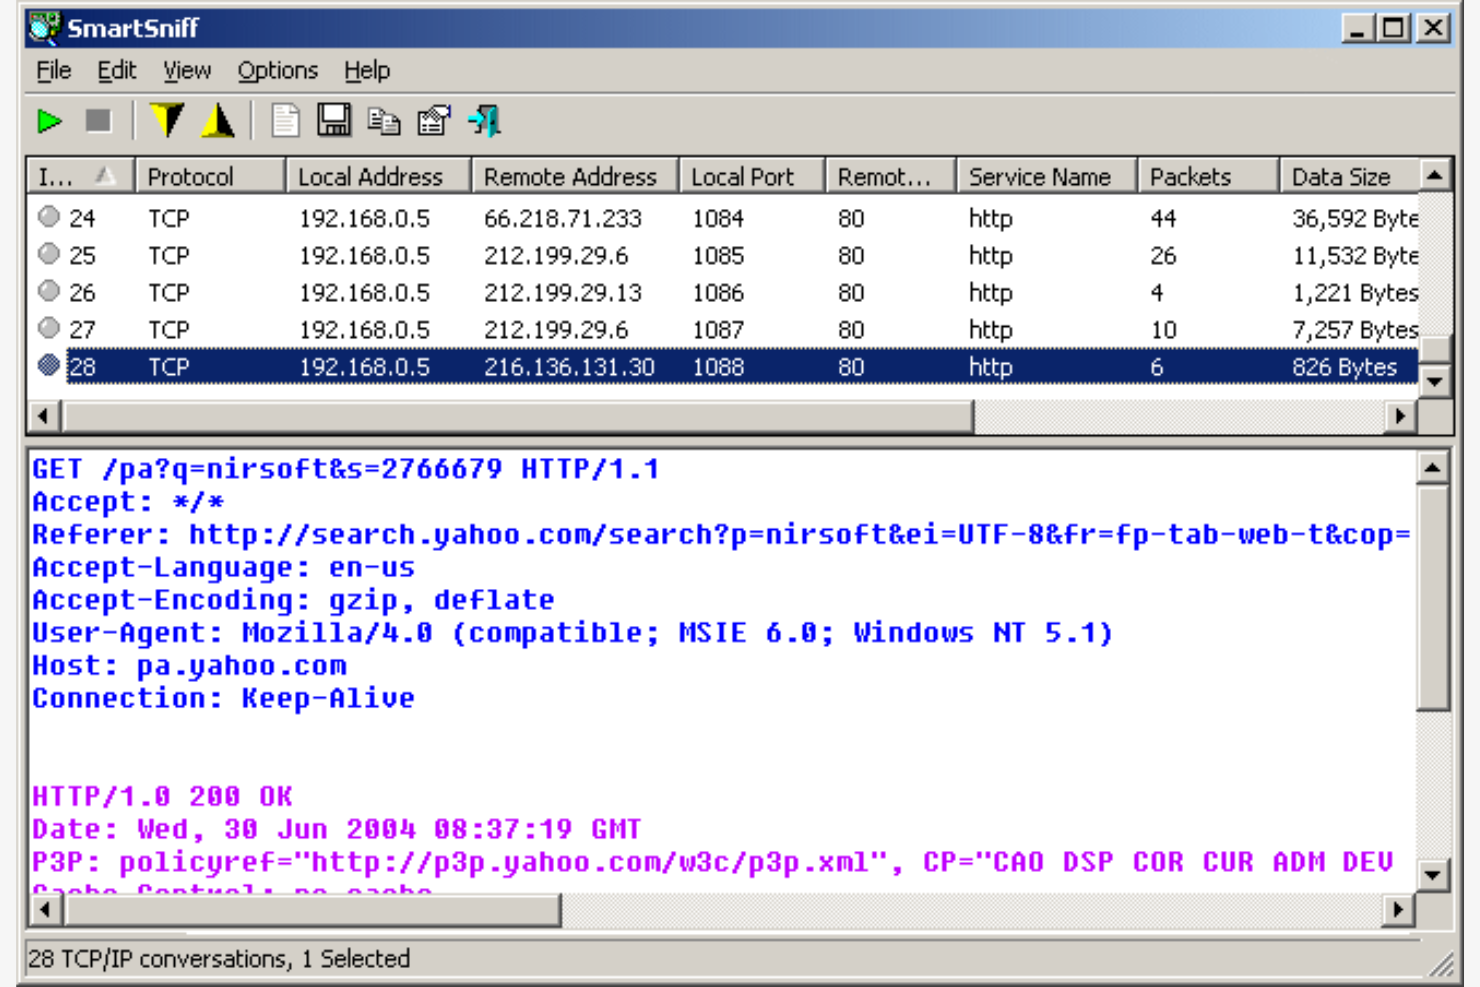
SmartSniff è uno strumento di sniffing dei pacchetti di rete progettato per utenti Windows, che consente di catturare e visualizzare il traffico di rete. È utilizzato principalmente da professionisti IT e amministratori di rete per monitorare e analizzare i dati di rete.
Perché è una buona alternativa a Wireshark: SmartSniff offre un’eccellente compatibilità con Windows, rendendolo ideale per gli utenti in ambienti Windows. Fornisce un’interfaccia semplice per catturare i pacchetti TCP/IP, permettendo di visualizzare i dati in diversi formati. Lo strumento supporta la visualizzazione dei dati grezzi, offrendo una panoramica dettagliata dell’attività di rete. Il suo design leggero assicura un funzionamento fluido senza gravare sulle risorse di sistema.
Funzionalità e integrazioni principali:
Funzionalità includono molteplici modalità di cattura, la possibilità di salvare i dati acquisiti e impostazioni di visualizzazione personalizzabili. Permette anche la visualizzazione dei dati in modalità ASCII.
Le integrazioni non sono elencate pubblicamente.
Pros and Cons
Pros:
- Analisi TCP/UDP
- Basso consumo di risorse
- Supporta la visualizzazione di dati grezzi
Cons:
- Capacità di filtraggio limitata
- Nessun strumento di analisi avanzata


NetWitness è uno strumento di analisi del traffico di rete focalizzato sulla cybersicurezza, utilizzato dai team di sicurezza per rilevare e rispondere alle minacce. Fornisce una profonda visibilità sul traffico di rete e aiuta a identificare minacce avanzate.
Perché è una buona alternativa a Wireshark: NetWitness offre un'integrazione avanzata per la cybersicurezza, fondamentale per il rilevamento delle minacce. Fornisce funzionalità di rilevamento automatico delle minacce che ottimizzano la capacità del tuo team di rispondere rapidamente. Le sue capacità di analisi aiutano a identificare schemi e anomalie nel traffico di rete. La capacità dello strumento di correlare dati provenienti da più fonti ne aumenta l'efficacia nella ricerca delle minacce.
Caratteristiche chiave e integrazioni:
Le funzionalità includono gestione della risposta agli incidenti, integrazione con l'intelligence sulle minacce e dashboard personalizzabili. È possibile anche sfruttare le capacità di apprendimento automatico per migliorare l'accuratezza nel rilevamento delle minacce.
Le integrazioni includono RSA, Splunk, Palo Alto Networks, Cisco, Microsoft, Tenable, ServiceNow e altri.
Pros and Cons
Pros:
- Rilevamento delle minacce in tempo reale
- Ispezione dei pacchetti e riproduzione delle sessioni
- Scalabilità per ambienti di grandi dimensioni
Cons:
- Richiede competenze tecniche
- Costoso da mantenere a lungo termine

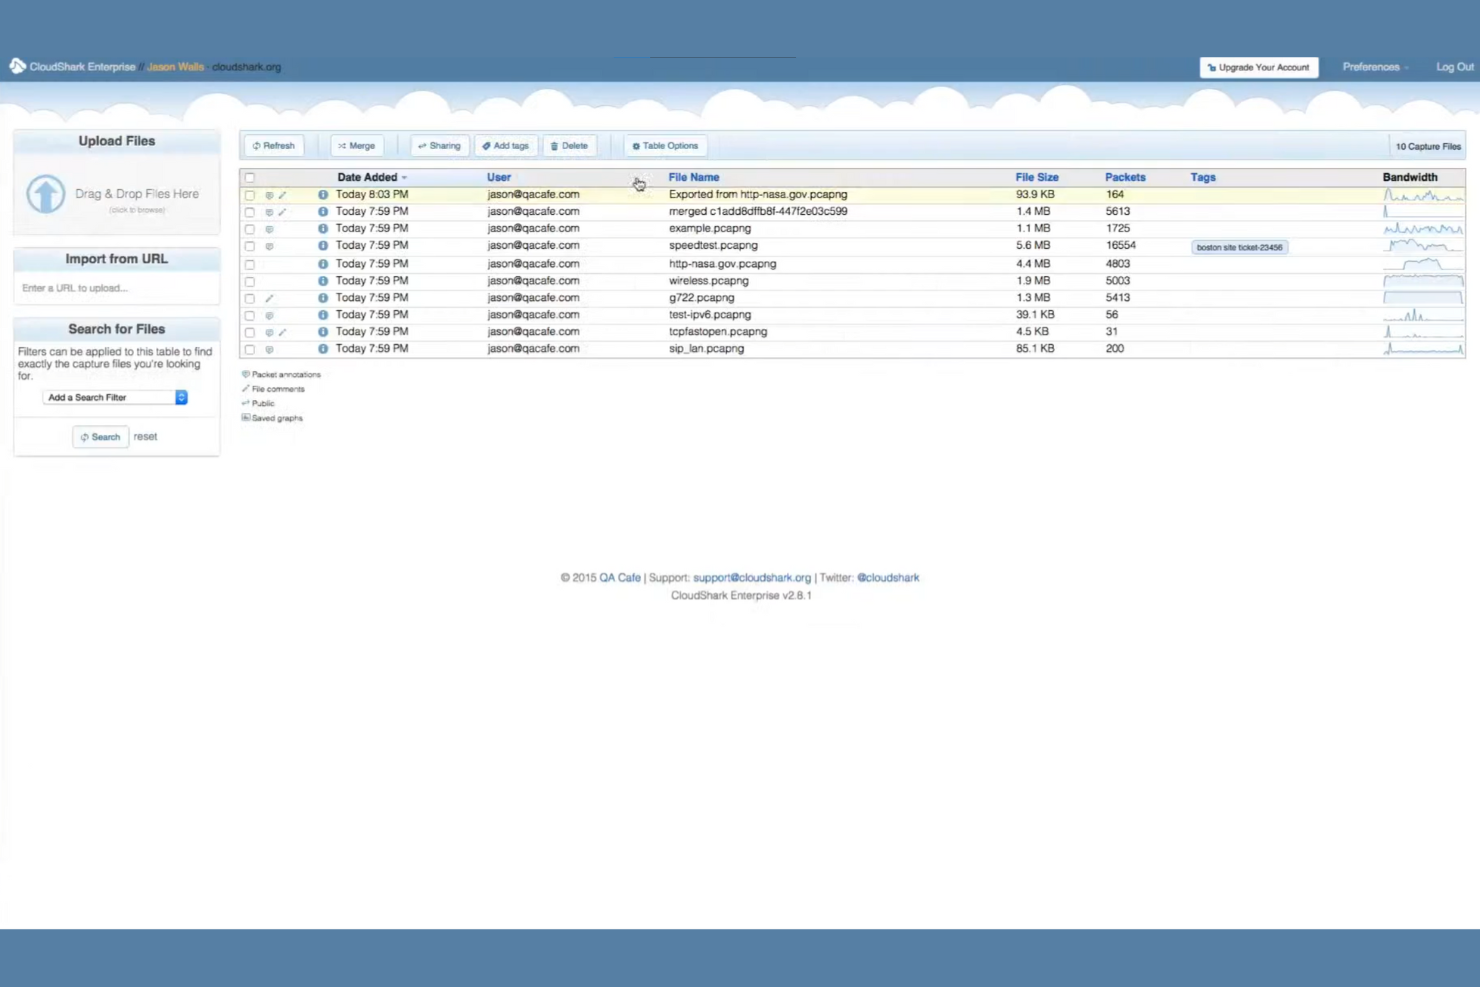
CloudShark Enterprise è uno strumento web-based per la gestione delle acquisizioni di pacchetti utilizzato da team IT e amministratori di rete. Permette agli utenti di caricare, analizzare e condividere acquisizioni di pacchetti in modo sicuro nel cloud.
Perché è una buona alternativa a Wireshark: CloudShark Enterprise offre scalabilità a livello aziendale, rendendolo adatto per organizzazioni di grandi dimensioni. Fornisce una soluzione basata sul cloud che consente di gestire le acquisizioni di pacchetti senza bisogno di storage locale. È possibile condividere le acquisizioni direttamente tramite la piattaforma. Questo approccio web-based significa che puoi accedere ai tuoi dati da qualsiasi luogo, migliorando flessibilità e collaborazione.
Funzionalità principali e integrazioni:
Le funzionalità includono la possibilità di annotare le acquisizioni di pacchetti, taggare i file per il recupero e generare report direttamente dalla piattaforma. È inoltre possibile utilizzare le sue capacità di condivisione sicura per garantire che solo gli utenti autorizzati abbiano accesso ai dati sensibili.
Le integrazioni includono Suricata, Zeek e altro ancora.
Pros and Cons
Pros:
- Accessibilità cloud
- Condivisione sicura dei dati
- Strumenti di analisi integrati
Cons:
- Nessun IDS o motore di rilevamento integrato
- Richiede abbonamento per tutte le funzionalità

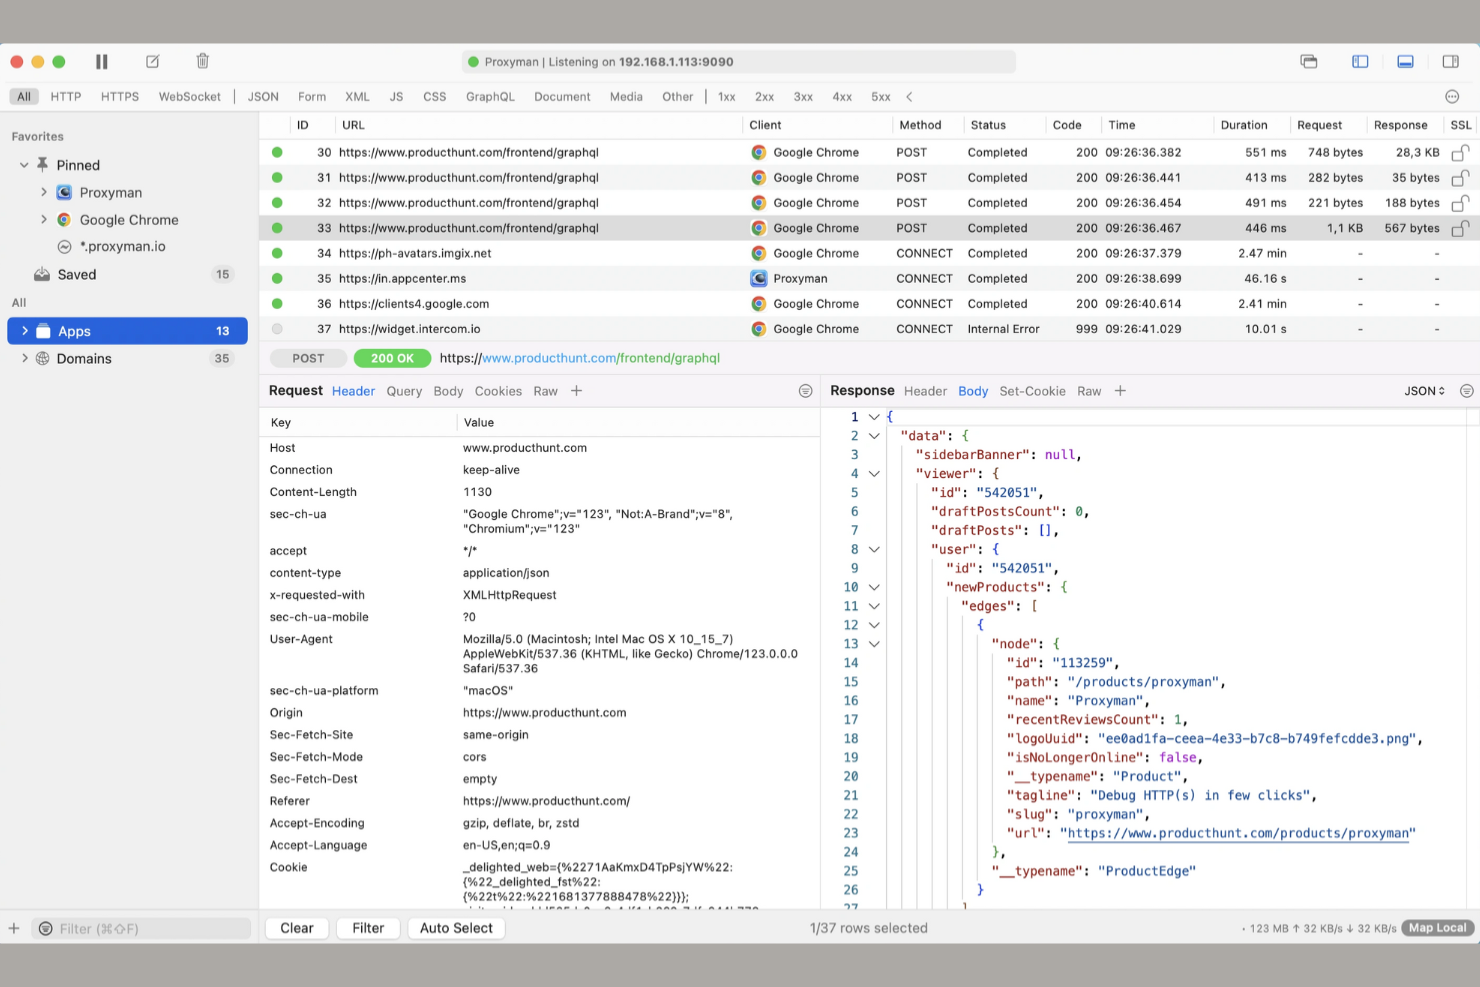
Proxyman è uno strumento proxy HTTP per macOS utilizzato dagli sviluppatori per catturare, ispezionare e manipolare il traffico HTTP/HTTPS. Aiuta nel debug e nei test delle applicazioni fornendo dettagli sul traffico di rete.
Perché è una buona alternativa a Wireshark: Proxyman supporta il proxy SSL, che consente di decriptare il traffico sicuro. Lo strumento offre dettagli approfonditi su header di richiesta e risposta per risolvere i problemi di rete. Essendo focalizzato su macOS, si integra perfettamente con l’ecosistema Apple, garantendo un’esperienza fluida agli sviluppatori.
Funzionalità e integrazioni principali:
Le funzionalità includono un’interfaccia facile da usare per il debug HTTP, opzioni di filtraggio avanzate e la possibilità di modificare e reinviare richieste HTTP. Puoi personalizzare il tuo flusso di lavoro con strumenti come breakpoint e scripting.
Le integrazioni non sono elencate pubblicamente.
Pros and Cons
Pros:
- Facile da usare su macOS
- Dettagli approfonditi sul traffico
- Supporta il proxy SSL
Cons:
- Limitato a macOS
- Non adatto alle operazioni di sicurezza

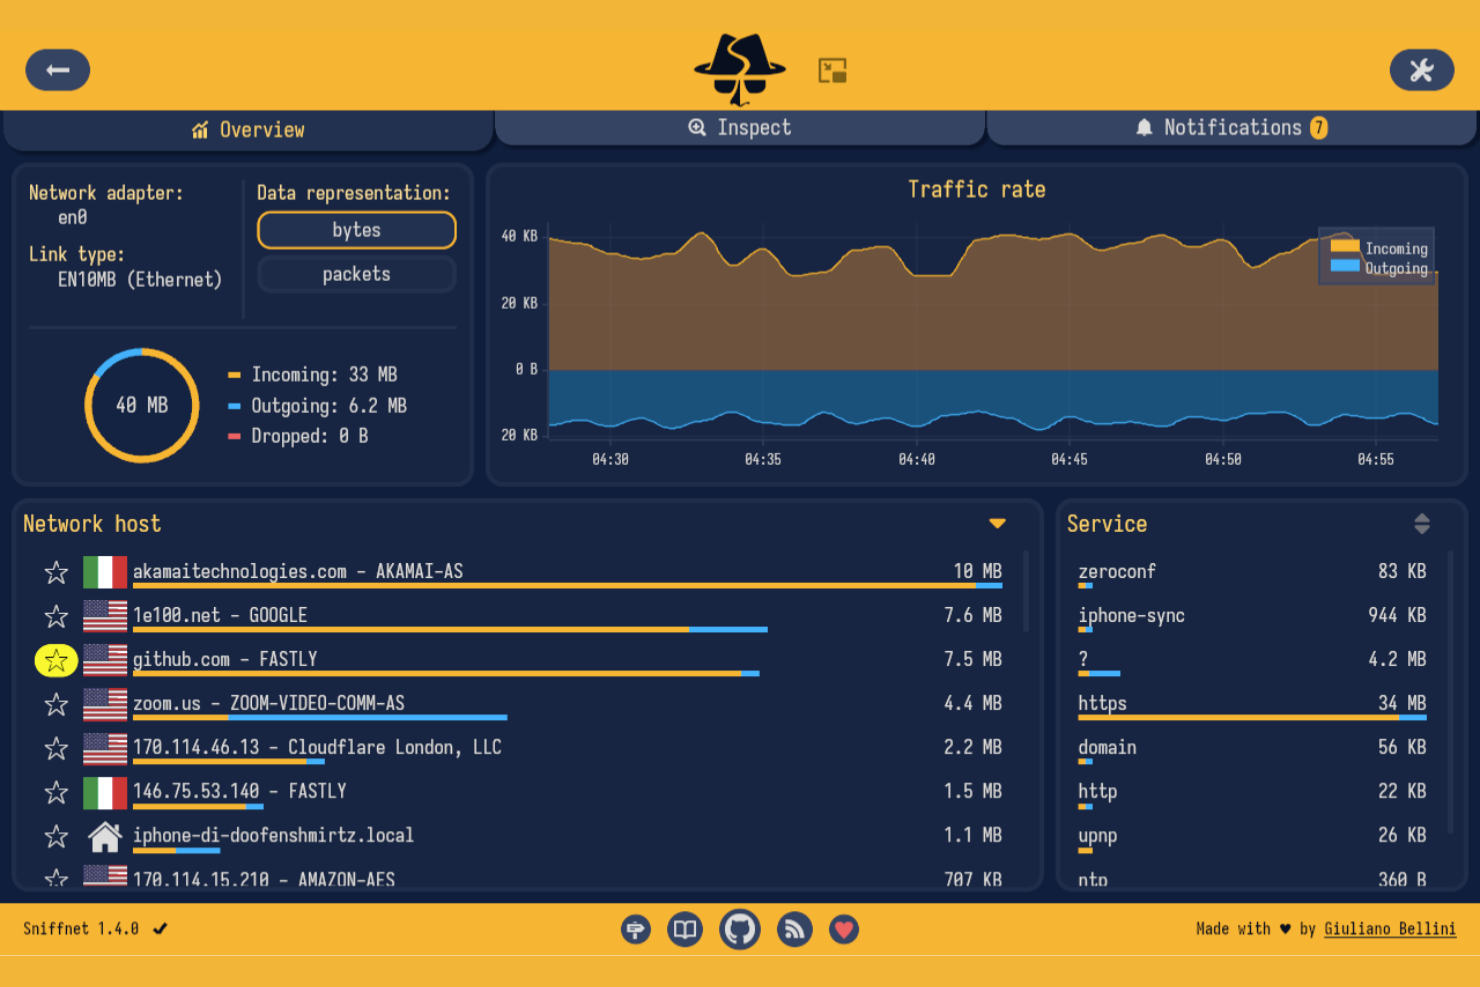
Sniffnet è uno strumento open-source per il monitoraggio della rete, progettato per utenti che hanno bisogno di tracciare e analizzare il traffico Internet. È utilizzato principalmente da singoli e piccoli team che desiderano raccogliere statistiche e ispezionare l'attività di rete.
Perché è una buona alternativa a Wireshark: Sniffnet si concentra sull'offrire un'esperienza utente intuitiva, rendendolo più semplice da utilizzare per tutti. Offre un'analisi del traffico in tempo reale, permettendo di vedere con chi si sta scambiando dati e di ispezionare la rete in profondità. Lo strumento è disponibile in 24 lingue, il che lo rende accessibile a una vasta gamma di utenti. Essendo open-source, pone particolare attenzione alla privacy e alla sicurezza dei dati, allineandosi bene alle esigenze degli utenti.
Funzionalità e integrazioni principali:
Le funzionalità includono grafici in tempo reale sull'intensità del traffico, la possibilità di importare ed esportare report delle catture come file PCAP e notifiche personalizzabili per eventi di rete. È inoltre possibile identificare oltre 6000 servizi e protocolli nel proprio traffico.
Le integrazioni non sono elencate pubblicamente.
Pros and Cons
Pros:
- Esportazione dei file PCAP
- Design sicuro basato su Rust
- Supporto multipiattaforma
Cons:
- Nessuna ispezione dei pacchetti o analisi approfondita
- Visibilità limitata dei protocolli

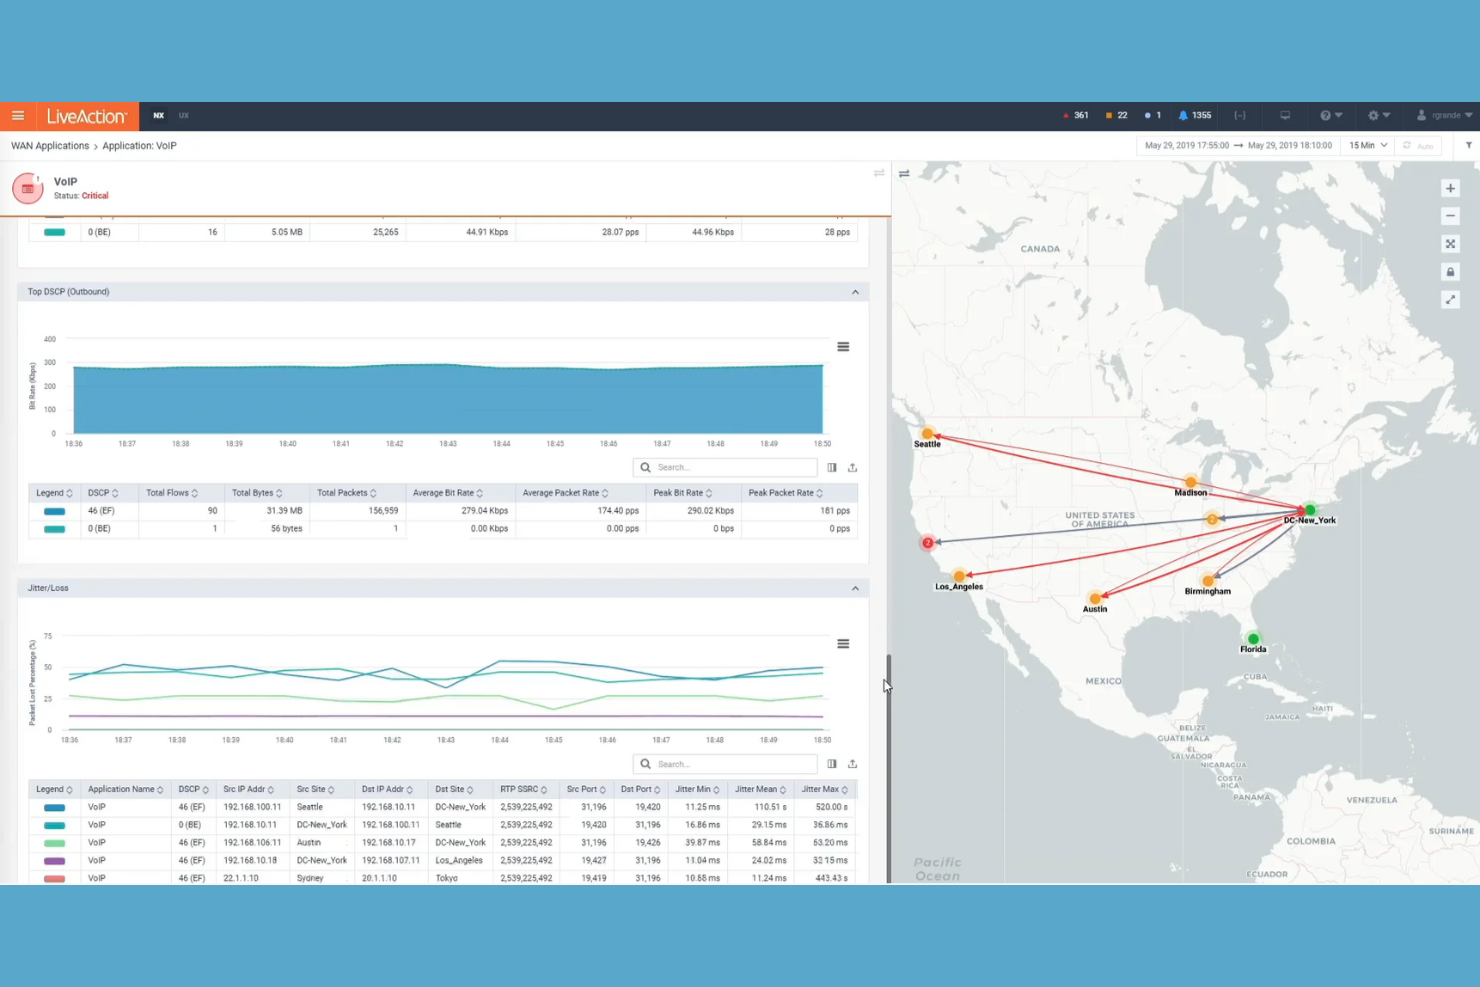
LiveAction Omnipeek è uno strumento di analisi e risoluzione dei problemi di rete utilizzato da ingegneri di rete e professionisti IT. Fornisce monitoraggio della rete in tempo reale e analisi dei pacchetti per aiutare a diagnosticare e risolvere i problemi di rete.
Perché è una buona alternativa a Wireshark: LiveAction Omnipeek offre un'analisi in tempo reale che consente di identificare e affrontare rapidamente i problemi di rete. Fornisce diagnostica visiva, permettendo di visualizzare le prestazioni della rete a colpo d'occhio. Lo strumento supporta l'analisi multi-segmento per risolvere reti complesse. La sua capacità di gestire dati ad alta velocità lo rende adatto per ambienti di rete su larga scala.
Funzionalità e integrazioni distintive:
Le funzionalità includono analisi avanzata dei pacchetti, monitoraggio di voce e video e dashboard personalizzabili. È possibile inoltre sfruttare le sue capacità di analisi forense di rete per indagare in profondità sugli incidenti.
Le integrazioni includono la compatibilità con ServiceNow, Cisco DNA Center/ISE, Splunk, vManage e altri ancora.
Pros and Cons
Pros:
- Monitoraggio della rete in tempo reale
- Strumenti diagnostici visivi
- Supporta dati ad alta velocità
Cons:
- Solo per Windows
- Non cloud-native


Gli Allegro Network Multimeters sono strumenti di analisi di rete utilizzati dai professionisti IT per monitorare e risolvere problemi di prestazioni della rete. Forniscono visibilità e analisi in tempo reale del traffico di rete attraverso vari protocolli.
Perché è una buona alternativa a Wireshark: Gli Allegro Network Multimeters offrono interfacce intuitive e capacità di analisi in tempo reale. Garantendo un'elaborazione dei dati ad alta velocità, sono adatti a reti di grandi dimensioni. Gli strumenti supportano un'analisi dettagliata dei protocolli, facilitando la diagnosi di problemi di rete complessi. La configurazione plug-and-play semplifica la distribuzione e riduce il tempo necessario per iniziare.
Funzionalità e integrazioni principali:
Le funzionalità includono acquisizione dati ad alta velocità, ampio supporto ai protocolli e analisi dettagliata del traffico. Offrono anche dashboard personalizzabili per monitorare le prestazioni di rete.
Le integrazioni includono Keysight Hawkeye e altro ancora.
Pros and Cons
Pros:
- Monitoraggio senza impatto
- Hardware portatile per risoluzione problemi sul campo
- Manutenzione ridotta
Cons:
- Nessuna capacità di test attivo
- Elevato costo hardware iniziale
Altre alternative a Wireshark
Ecco alcune alternative aggiuntive a Wireshark che non sono entrate nel mio elenco, ma che vale comunque la pena valutare:
- Intuitibits
Ideale per la risoluzione dei problemi Wi-Fi
- Arkime
Ideale per la raccolta di dati su larga scala
- NetScanTools
Ideale per la diagnostica di rete


Come Valuto le Alternative a Wireshark
Che si tratti di tracciare la perdita di pacchetti o di analizzare una violazione, prima di tutto verifico che uno strumento abbia le stesse funzionalità di base di Wireshark: acquisizione in tempo reale, decodifica dei protocolli, filtri e supporto per PCAP. Successivamente valuto gli elementi di differenziazione come l'allertamento e la visibilità nel cloud.
Funzionalità Principali (Requisiti Minimi per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ognuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ciascuna delle funzionalità principali elencate di seguito. Poi calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere preso in considerazione.
- Acquisizione di Pacchetti in Tempo Reale: Verifico se uno strumento può acquisire da interfacce cablate, wireless e virtuali—come collegarsi a una porta mirror di uno switch o a un tap VPC cloud per la risoluzione dei problemi in diretta.
- Ispezione Profonda dei Pacchetti: Cerco l'analisi completa del payload attraverso i livelli OSI, inclusa la riassemblazione dei flussi e la capacità di decodificare dati a livello applicativo all'interno di una transazione HTTP o DNS.
- Supporto e Decodifica dei Protocolli: La copertura ampia dei protocolli è importante; valuto quanti protocolli ogni strumento è in grado di analizzare e se gestisce standard come SIP, SNMP o SMB oltre ai protocolli web comuni.
- Filtri e Ricerca: Buoni filtri fanno risparmiare ore. Cerco sia filtri BPF al momento della cattura sia espressioni a livello di visualizzazione che permettano di isolare, ad esempio, tutte le ritrasmissioni verso un singolo host in una finestra temporale specifica.
- Compatibilità PCAP: Valuto se lo strumento legge e scrive file standard PCAP/PCAPNG, poiché condividere le acquisizioni tra strumenti come tcpdump, Zeek o una pipeline SIEM è una pratica quotidiana.
- Visualizzazione del Traffico: Cerco riepiloghi visivi—tabelle delle conversazioni, gerarchie dei protocolli, grafici di flusso—che aiutino a individuare anomalie più rapidamente rispetto allo scorrimento delle liste di pacchetti grezzi.
Una volta che ho una lista di strumenti che soddisfano i criteri, considero cosa distingue ogni piattaforma.
Fattori di Differenziazione (Cosa Distingue i Fornitori)
Ecco come confronto e metto a confronto i diversi fornitori:
Funzionalità Distintive
La visibilità su cloud e container è un importante fattore distintivo. Verifico se uno strumento può monitorare il traffico di pod Kubernetes o i flow log di una VPC cloud. Molti team eseguono carichi di lavoro ben oltre uno switch on-premise. Anche l'allertamento in tempo reale è importante—gli strumenti che segnalano anomalie come improvvisi picchi nelle query DNS fanno risparmiare agli analisti la fatica di dover scandagliare manualmente le liste di pacchetti. Valuto anche il supporto alla decrittazione per le sessioni TLS 1.3 e IPsec, dato che l'ispezione dei payload crittografati tramite chiavi di sessione può fare la differenza nel successo di un'indagine forense.
Oltre le Funzionalità
Le integrazioni determinano quanto bene uno strumento si adatta all'infrastruttura esistente. Verifico se le acquisizioni possono essere inserite direttamente in un SIEM come Splunk o QRadar e se la possibilità di scripting tramite Python o Lua consente di creare dissector personalizzati. La scalabilità è un altro fattore chiave—uno strumento che perde pacchetti su un link trunk da 10Gbps durante le ore di punta crea punti ciechi proprio quando la visibilità serve di più. Valuto anche i modelli di licenza, poiché una soluzione open source potrebbe essere adeguata per un singolo tecnico mentre una licenza commerciale con sensori distribuiti è più adatta a un team aziendale multi-sede.
Perché cercare un'alternativa a Wireshark?
Sebbene Wireshark sia una buona scelta per l'analisi dei pacchetti di rete, esistono diversi motivi per cui alcuni utenti cercano soluzioni alternative. Potresti essere alla ricerca di un'alternativa a Wireshark perché:
- Hai bisogno di un'interfaccia più facile da usare
- Il tuo team necessita di funzionalità avanzate di automazione
- Vuoi accedere a una soluzione basata sul cloud per il lavoro da remoto
- Hai bisogno di una migliore scalabilità per le reti di grandi dimensioni
- Il tuo team preferisce uno strumento compatibile con più piattaforme
- Hai bisogno di velocità di elaborazione dei dati maggiori
Se ti riconosci in una di queste situazioni, sei nel posto giusto. Il mio elenco include diverse opzioni di software per l'analisi dei pacchetti di rete più adatte ai team che affrontano queste difficoltà con Wireshark e sono alla ricerca di soluzioni alternative.
Funzionalità principali di Wireshark
Ecco alcune delle caratteristiche principali di Wireshark, utili per confrontare le funzionalità offerte da soluzioni alternative:
- Ispezione approfondita: offre un'analisi dettagliata di centinaia di protocolli di rete, aiutandoti a comprendere i problemi di rete complessi.
- Acquisizione in tempo reale: consente di acquisire il traffico di rete in tempo reale, fornendo informazioni immediate sull'attività della rete.
- Analisi offline: permette di analizzare i dati acquisiti in precedenza, così da poter esaminare i problemi di rete in qualsiasi momento.
- Compatibilità multipiattaforma: funziona su Windows, Linux e macOS, assicurando che il tuo team possa utilizzarlo su diversi sistemi.
- Visualizzatore di pacchetti a tre riquadri: offre un'interfaccia intuitiva per visualizzare i dettagli dei pacchetti, consentendoti di analizzare i dati.
- Analisi VoIP: offre strumenti per analizzare il traffico della voce su IP, utili per monitorare la qualità e le prestazioni delle chiamate.
- Decifratura dei protocolli: supporta la decifratura di diversi protocolli, aiutandoti a visualizzare i dati crittografati per un'analisi approfondita.
- Filtri di visualizzazione: consentono di applicare potenti filtri per concentrarsi su tipi specifici di traffico, semplificando l'analisi.
- Regole di colorazione: permettono di applicare codici colore ai pacchetti per identificare rapidamente schemi e anomalie.
- Opzioni di esportazione: offrono diversi formati per l'esportazione dei dati, consentendoti di condividere i risultati con il tuo team o di utilizzarli nei report.