

Le migliori alternative a Kubernetes aiutano i team a orchestrare i container senza dover affrontare curve di apprendimento ripide, un elevato consumo di risorse o integrazioni complesse che rallentano l'adozione. Offrono agli sviluppatori e ai team IT maggiore flessibilità nel distribuire, ridimensionare e gestire le applicazioni in ambienti diversi, riducendo al contempo il sovraccarico operativo che spesso accompagna Kubernetes.
Molte organizzazioni iniziano a esplorare le alternative dopo aver avuto difficoltà nel fare il debug di registri degli errori poco chiari, nel mantenere cluster che richiedono competenze significative o nel tentare di integrare Kubernetes con sistemi esistenti che non si adattano perfettamente al suo ecosistema. Queste difficoltà possono rendere l'orchestrazione dei container più complessa del necessario e limitare la velocità con cui i team riescono a distribuire le applicazioni.
Ho lavorato con aziende che stavano migrando da strumenti di orchestrazione legacy, testato piattaforme per container in ambienti di produzione sottoposti a carichi di lavoro reali e valutato le prestazioni di queste soluzioni in architetture SaaS, aziendali e cloud ibride. Queste esperienze mi hanno mostrato quali piattaforme semplificano davvero l'orchestrazione e quali introducono nuove complessità.
In questa guida scoprirai quali alternative a Kubernetes offrono configurazioni più semplici, un ridimensionamento più agevole e le integrazioni più utili per aiutare il tuo team a eseguire i container in modo affidabile e senza complicazioni superflue.
Che cos'è Kubernetes?
Kubernetes è un software di orchestrazione dei container che automatizza la distribuzione, il ridimensionamento e la gestione delle applicazioni containerizzate. Viene utilizzato da ingegneri DevOps, sviluppatori software e amministratori IT che devono gestire in modo efficiente distribuzioni di applicazioni complesse.
Funzionalità come il ridimensionamento automatico, il bilanciamento del carico e le capacità di autoriparazione aiutano a ridurre il lavoro manuale e a garantire prestazioni costanti delle applicazioni. Nel complesso, Kubernetes offre un modo per semplificare la gestione di applicazioni su larga scala in ambienti diversi.
Tabella di confronto delle alternative a Kubernetes
\u003cspan style=\u0022font-weight: 400;\u0022\u003eQuesta tabella di confronto riassume i dettagli dei prezzi delle mie principali alternative a Kubernetes selezionate:\u003c/span\u003e
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per operazioni semplificate | Prova gratuita di 30 giorni + demo gratuita disponibile | A partire da $500/mese | Website | |
| 2 | Ideale per Kubernetes aziendale | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per la containerizzazione sicura | Prova gratuita + demo disponibili | Prezzi disponibili su richiesta | Website | |
| 4 | Ideale per l'IoT e l'informatica periferica | Non disponibile | Prezzo su richiesta | Website | |
| 5 | Ideale per la gestione di ambienti nativi per il cloud | Piano gratuito disponibile | Prezzi su richiesta | Website | |
| 6 | Ideale per la gestione multi-cluster | Piano gratuito + prova di 45 giorni + demo disponibile | A partire da $1,045/anno (fatturato annualmente) | Website | |
| 7 | Ideale per cloni istantanei delle applicazioni | Prova gratuita di 15 giorni disponibile | A partire da €9/mese | Website | |
| 8 | Ideale per un'esperienza senza gestione operativa | Piano gratuito disponibile | Prezzo su richiesta | Website | |
| 9 | Ideale per la gestione multicloud | Non disponibile | Prezzo su richiesta | Website | |
| 10 | Ideale per funzioni senza server | Piano gratuito + prova gratuita di 14 giorni + demo gratuita disponibile | A partire da $1,500/mese | Website |


Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Recensioni delle migliori alternative a Kubernetes
\u003cspan style=\u0022font-weight: 400;\u0022\u003eDi seguito trovi i miei riepiloghi dettagliati delle migliori alternative a Kubernetes incluse nel mio elenco. Le mie recensioni offrono un’analisi dettagliata delle funzionalità principali, dei pro e dei contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.\u003c/span\u003e
 Ideale per operazioni semplificate
- Prova gratuita di 30 giorni + demo gratuita disponibile
- A partire da $500/mese
Visit WebsiteCustomer Rating:5/5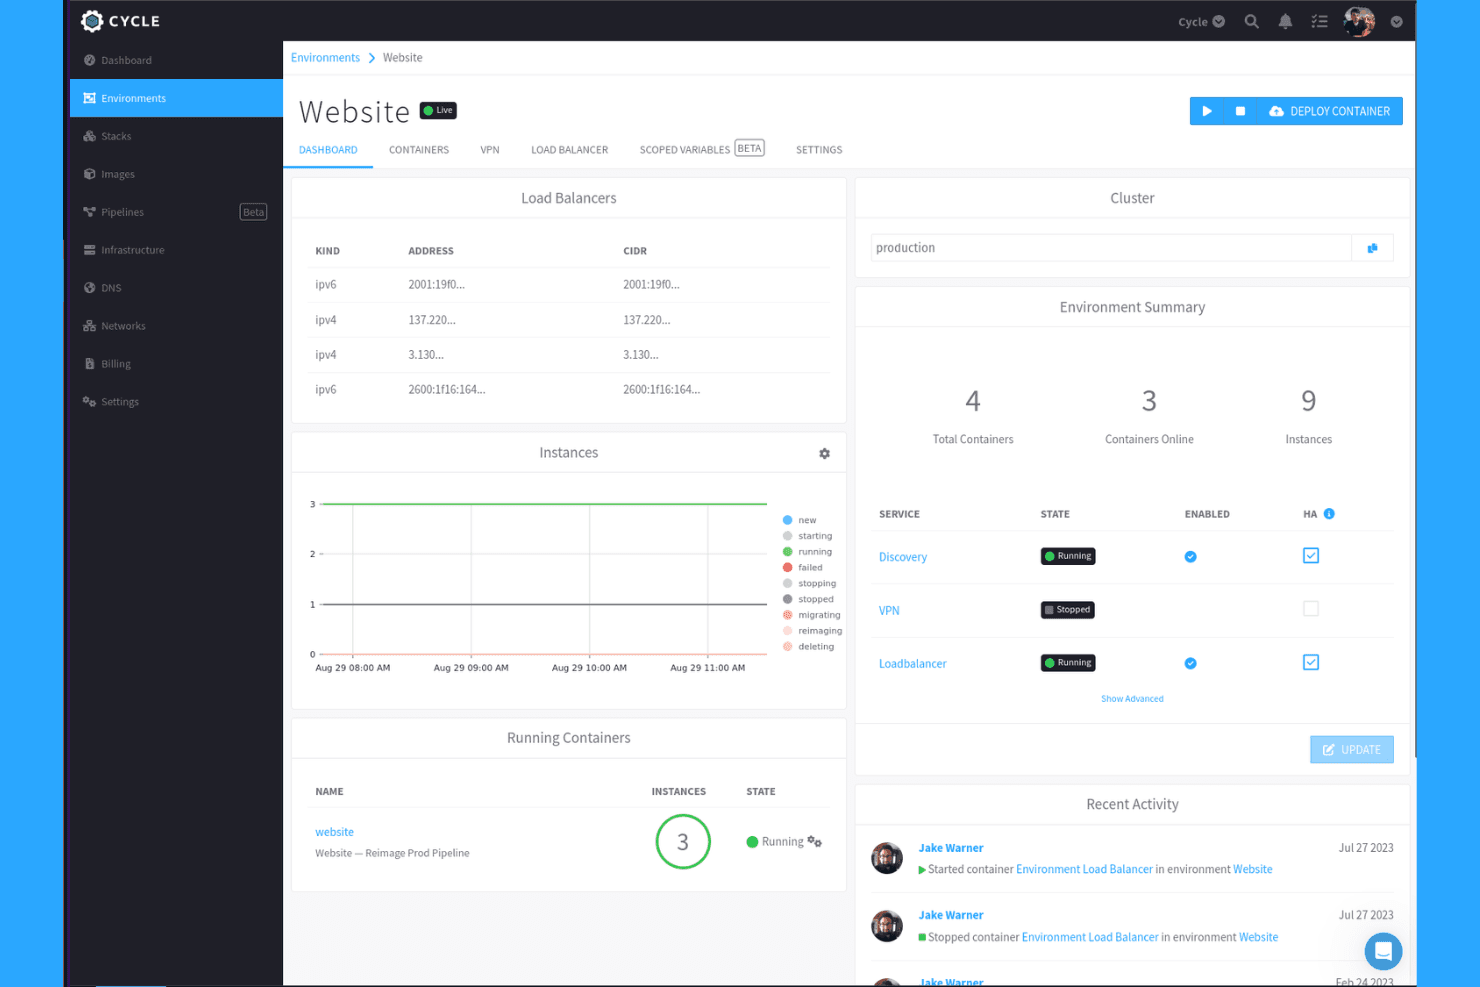
Cycle mostra a colpo d'occhio lo stato dell'ambiente, i bilanciatori del carico e lo stato dei container. Cycle è una piattaforma di orchestrazione dei container che si rivolge ai team di ingegneria della piattaforma e DevOps che desiderano gestire container, macchine virtuali e funzioni su infrastrutture cloud, on-premise e fisiche dedicate senza la complessità operativa di eseguire autonomamente Kubernetes.
Per chi è più adatto Cycle?
Cycle è particolarmente adatto ai team di ingegneria della piattaforma che desiderano gestire container, macchine virtuali e funzioni su infrastrutture cloud e fisiche dedicate senza creare e mantenere autonomamente un piano di controllo Kubernetes.
Perché ho scelto Cycle
Ho scelto Cycle come una delle soluzioni migliori perché sostituisce l'intero piano di controllo Kubernetes con un'unica piattaforma gestita che si occupa automaticamente degli aggiornamenti del sistema operativo, delle patch del kernel e degli aggiornamenti dell'ambiente e dei servizi. Ciò che apprezzo particolarmente è che gestisce contemporaneamente container, macchine virtuali e funzioni su infrastrutture cloud e fisiche dedicate, così il mio team non deve gestire strumenti separati per ogni tipo di carico di lavoro. Il rilevamento dei servizi, il bilanciamento del carico e il ridimensionamento automatico basato su soglie sono integrati e già configurati, senza necessità di ulteriori impostazioni.
Funzionalità principali di Cycle
- Distribuzioni arcobaleno: Esegui contemporaneamente più versioni di un'applicazione e sposta il traffico tra di esse per ottenere aggiornamenti e ripristini senza interruzioni.
- Insieme di risorse (ambienti come codice): Definisci lo stato completo dell'ambiente in file JSON o YAML, acquisiti direttamente da un repository Git per flussi di lavoro in stile GitOps.
- Rete mesh crittografata: Cycle crea automaticamente una rete privata crittografata e senza necessità di configurazione tra tutti i nodi e i provider connessi.
- Ridimensionamento automatico delle istanze basato su soglie: Imposta soglie per CPU, RAM, connessioni di rete o velocità di elaborazione per attivare il ridimensionamento automatico, con valori minimi e massimi e incrementi di scala configurabili.
Integrazioni di Cycle
Cycle offre integrazioni native documentate con AWS, GCP e Vultr. Supporta attivatori CI/CD come GitHub Actions e fornisce un'API REST con webhook per integrazioni personalizzate.
Pros and Cons
Pros:
- Automatizza la manutenzione ordinaria e riduce il personale DevOps necessario
- Rilevamento dei servizi e bilanciamento del carico integrati
- Esegue insieme container, macchine virtuali e funzioni
Cons:
- Il supporto esclusivo per x86 esclude i nodi perimetrali ARM
- La CLI non è ancora disponibile, limitando i flussi di lavoro basati sul terminale
Learn more about Cycle: Ideale per Kubernetes aziendale
- Demo gratuita disponibile
- Prezzo su richiesta
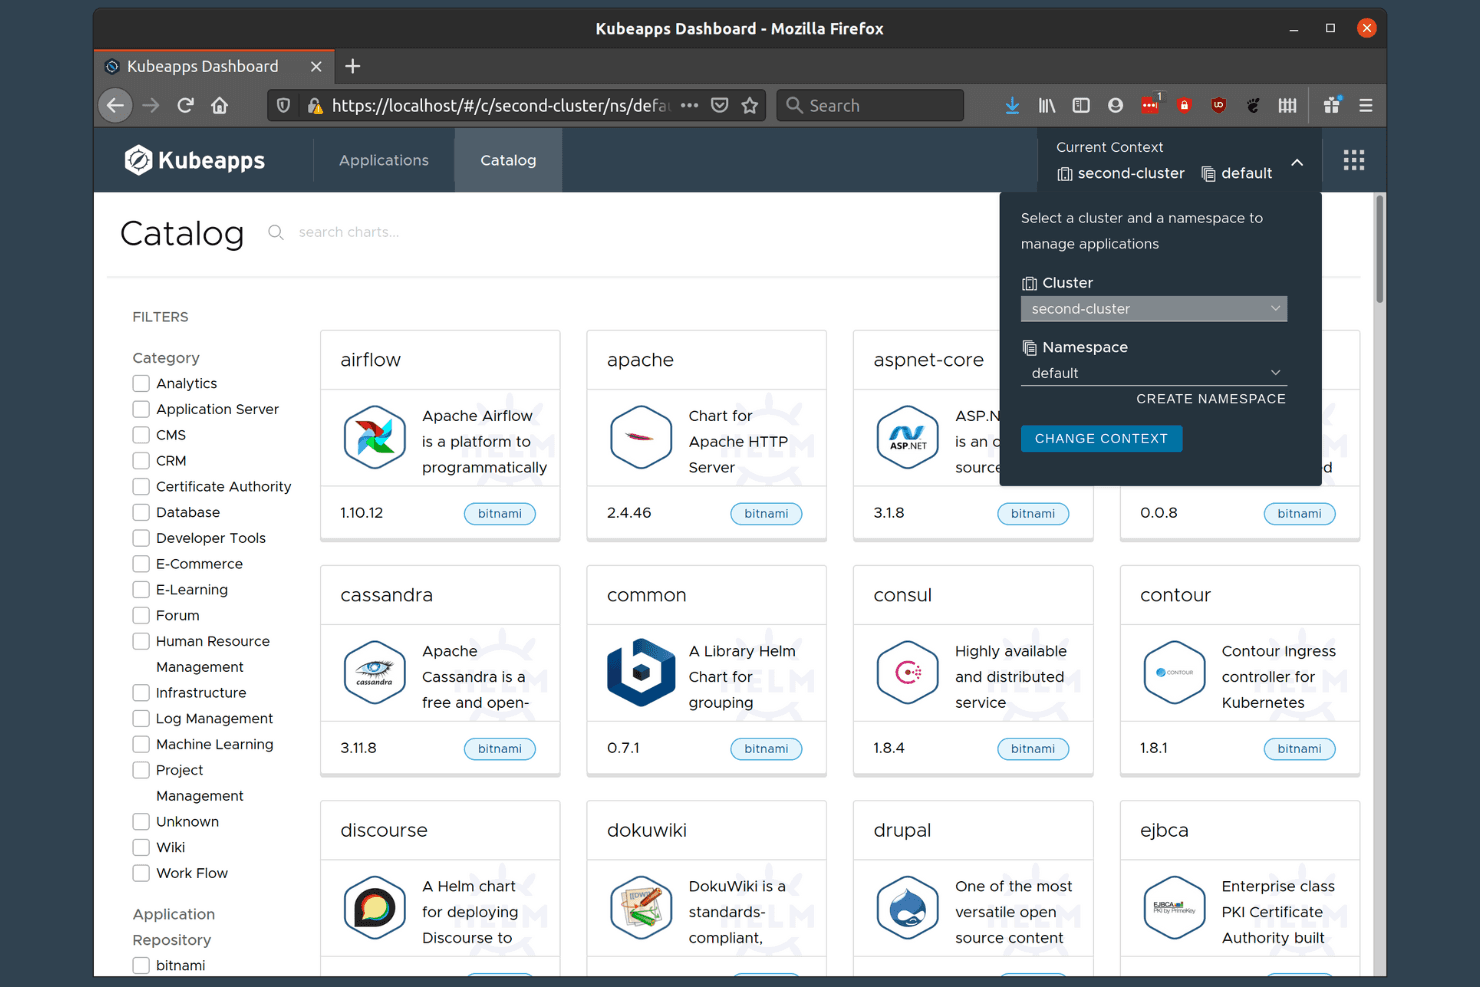
VMware Tanzu consente agli utenti di distribuire applicazioni tra i cluster tramite un catalogo. VMware Tanzu Kubernetes Grid Integrated è una piattaforma Kubernetes aziendale progettata per le organizzazioni che gestiscono infrastrutture VMware e offre la gestione del ciclo di vita di più cluster, il networking NSX-T e una profonda integrazione con vSphere per i team che gestiscono Kubernetes su larga scala.
Per chi è più adatto VMware Tanzu per le operazioni Kubernetes?
VMware Tanzu Kubernetes Grid Integrated è progettato per i team IT aziendali che già gestiscono infrastrutture VMware e necessitano di Kubernetes per ambienti di produzione, con più cluster e una profonda integrazione con vSphere.
Perché ho scelto VMware Tanzu per le operazioni Kubernetes
Ho scelto VMware Tanzu Kubernetes Grid Integrated come soluzione Kubernetes aziendale principale perché è progettato specificamente per i team che utilizzano già in modo intensivo lo stack VMware. La console di gestione gestisce le operazioni del ciclo di vita di più cluster, inclusi creazione, ridimensionamento e aggiornamenti, senza uscire dall'ambiente vSphere che il team già conosce. Il networking NSX-T aggiunge la microsegmentazione e l'applicazione delle policy di sicurezza a livello di cluster, aspetti importanti quando si gestiscono carichi di lavoro regolamentati o multi-tenant nell'ambito di VMware Cloud Foundation.
Funzionalità principali di VMware Tanzu per le operazioni Kubernetes
- Crittografia dei segreti di etcd: i profili Kubernetes possono abilitare la crittografia dei segreti archiviati in etcd, proteggendo i dati sensibili del cluster inattivi.
- Rotazione dei certificati: il comando
tkgi rotate-certificatesruota i certificati TLS tra i componenti del piano di controllo e i cluster gestiti. - Controllo degli accessi basato sui ruoli: la console di gestione offre ruoli distinti—Amministratore del cluster, Amministratore del cluster con accesso in sola lettura e Gestore del cluster—ciascuno con autorizzazioni delimitate.
- Supporto per la distribuzione in ambienti isolati: l'appliance virtuale della console di gestione supporta la distribuzione sia in ambienti connessi a Internet sia in ambienti isolati.
Integrazioni di VMware Tanzu per le operazioni Kubernetes
Le integrazioni documentate includono Tanzu Mission Control, Tanzu Service Mesh, NSX-T, vSphere Cloud Native Storage, Harbor, Ops Manager, LDAP, UAA e Tanzu Application Platform. Un'API Kubernetes supporta le integrazioni personalizzate.
Pros and Cons
Pros:
- Il runtime Kubernetes certificato supporta carichi di lavoro conformi
- Operazioni automatizzate del ciclo di vita dei cluster su vSphere
- La distribuzione in ambienti isolati supporta gli ambienti separati
Cons:
- L'infrastruttura di gestione sostanziale aumenta l'ingombro
- Il ridimensionamento dei cluster non dispone di un'autoscalabilità documentata dei carichi di lavoro
Learn more about VMware Tanzu for Kubernetes Operations: Ideale per la containerizzazione sicura
- Prova gratuita + demo disponibili
- Prezzi disponibili su richiesta
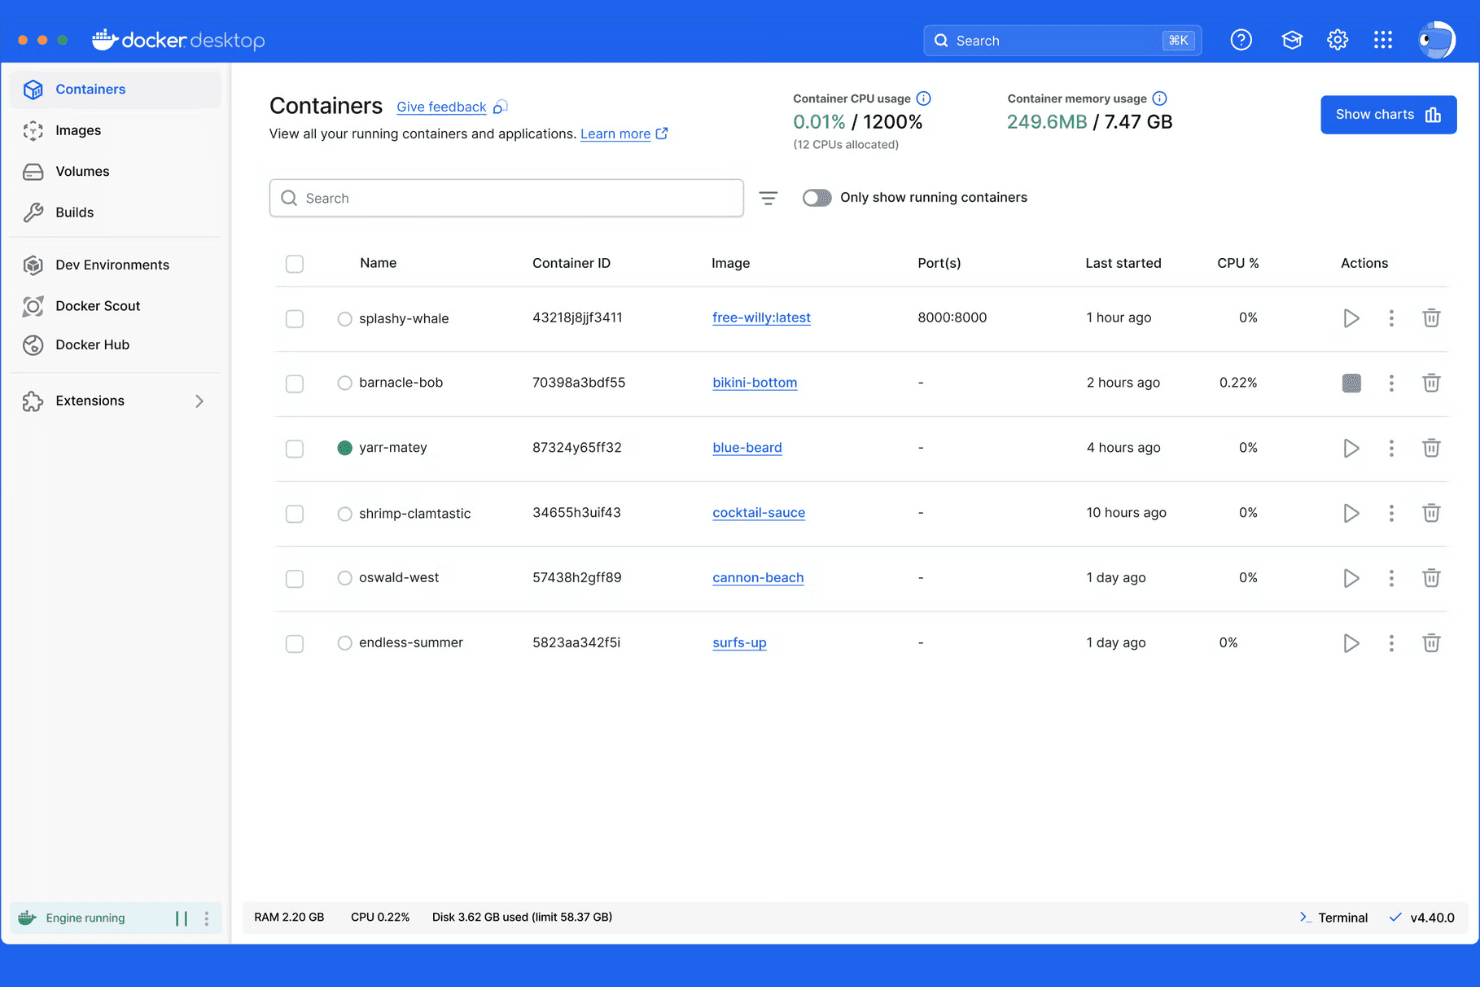
Docker Desktop consente agli utenti di monitorare e gestire a colpo d'occhio i container in esecuzione. Mirantis Kubernetes Engine (precedentemente Docker Enterprise) è una piattaforma di orchestrazione dei container di livello aziendale, progettata per i team che devono gestire cluster Kubernetes e Swarm in ambienti cloud, on-premise ed edge da un unico piano di controllo.
Per chi è più adatto Docker Enterprise?
Docker Enterprise è particolarmente adatto alle grandi aziende e ai settori regolamentati che necessitano di una gestione centralizzata dei cluster Kubernetes e Swarm, con crittografia convalidata FIPS integrata e sicurezza rafforzata secondo gli standard STIG.
Perché ho scelto Docker Enterprise
Ho scelto Docker Enterprise (ora Mirantis Kubernetes Engine) come una delle soluzioni migliori perché il suo livello di sicurezza è davvero difficile da eguagliare nell'ambito dei container aziendali. Include la crittografia convalidata FIPS 140-2/140-3 e il rafforzamento DISA STIG, aspetti estremamente importanti quando si eseguono carichi di lavoro in ambienti regolamentati o isolati. Apprezzo inoltre la possibilità di gestire i cluster Kubernetes e Swarm affiancati da un unico piano di controllo, con l'integrazione di RBAC e della gestione delle identità che mantiene gli accessi rigorosamente circoscritti su ogni cluster.
Funzionalità principali di Docker Enterprise
- Gestione del ciclo di vita dei cluster: MKE può effettuare il provisioning, adottare e gestire il ciclo di vita dei cluster MKE e k0s su più infrastrutture, tra cui EKS, AKS e GKE, inviando un kubeconfig per i cluster esistenti.
- Operazioni GitOps dichiarative: La configurazione dei cluster, il controllo, la pianificazione, la rete e la crittografia dei segreti vengono gestiti tramite un file di configurazione dichiarativo con gestione del ciclo di vita basata su GitOps.
- Aggiornamenti progressivi con rollback automatico: MKE applica gli aggiornamenti in modo incrementale per ridurre i tempi di inattività dei carichi di lavoro e può ripristinare automaticamente una modifica se un aggiornamento presenta problemi.
- Registro privato delle immagini: MKE si integra con Mirantis Secure Registry per offrire ai team un registro interno e affidabile per l'archiviazione e la gestione delle immagini dei container.
Integrazioni di Docker Enterprise
La documentazione di Mirantis Kubernetes Engine descrive l'utilizzo integrato di Calico per la rete, NGINX per l'ingress e Mirantis Secure Registry per le immagini private. Offre inoltre un'API REST su HTTPS per le integrazioni personalizzate.
Pros and Cons
Pros:
- L'interfaccia centralizzata semplifica le operazioni su più cluster
- Il programma di installazione nasconde la complessità della configurazione di Kubernetes
- Il supporto per i cluster portatili è adatto agli ambienti ibridi
Cons:
- La scalabilità automatica on-premise rimane limitata
- La configurazione della rete può richiedere una risoluzione manuale dei problemi
Learn more about Docker Enterprise:
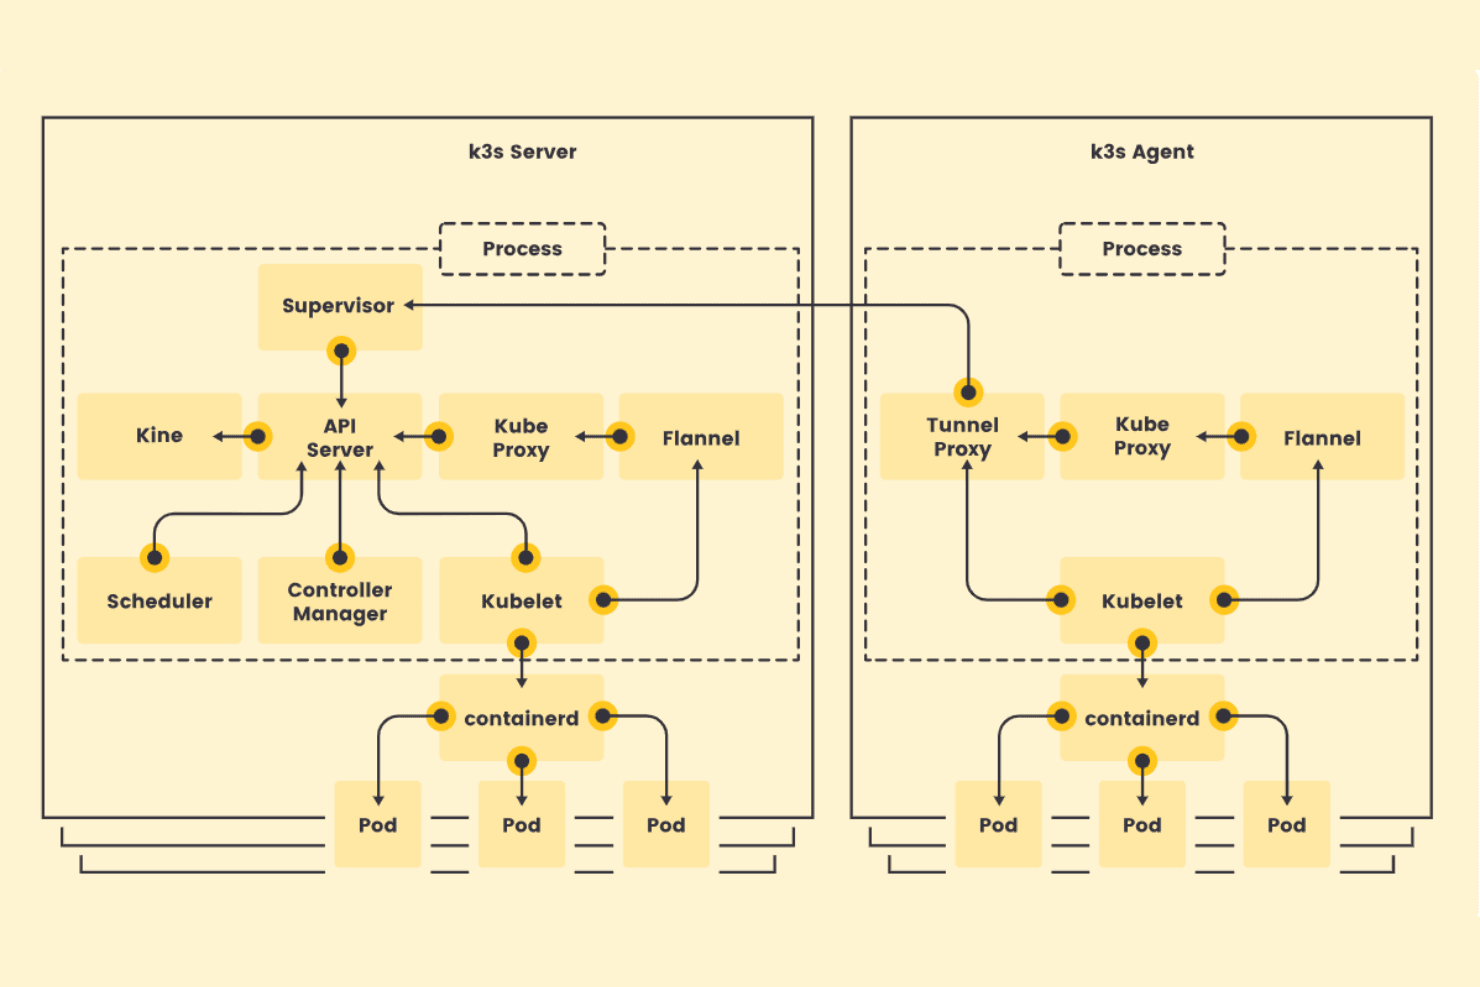
K3s separa i componenti server e agente per un'implementazione Kubernetes leggera. K3s è una distribuzione Kubernetes leggera e certificata dalla CNCF di SUSE che include l'intera API di Kubernetes in un singolo binario, rendendola una scelta pratica per i team che eseguono carichi di lavoro containerizzati in ambienti con risorse limitate, remoti o periferici.
Per chi è più adatto K3s?
K3s è particolarmente adatto ai team che distribuiscono carichi di lavoro containerizzati su hardware periferico, dispositivi IoT o infrastrutture basate su ARM, dove i vincoli di risorse escludono una configurazione Kubernetes completa.
Perché ho scelto K3s
Ho scelto K3s perché è progettato appositamente per gli ambienti in cui Kubernetes completo semplicemente non è adatto: dispositivi ARM, hardware IoT e nodi periferici remoti che operano con budget di risorse ridotti. Il packaging in un singolo binario mi consente di avviare un cluster Kubernetes certificato su un Raspberry Pi o su un'appliance periferica ARM64 con un solo comando, senza eliminare le API di cui ho effettivamente bisogno. Apprezzo inoltre il fatto che CoreDNS, Traefik e ServiceLB siano inclusi, così il rilevamento dei servizi e l'ingresso funzionano immediatamente anche su hardware con 512 MB di RAM per nodo agente.
Funzionalità principali di K3s
- API Kubernetes certificata dalla CNCF: K3s mantiene la piena conformità con l'API di Kubernetes, quindi gli strumenti dell'ecosistema esistenti, i grafici Helm e i manifest funzionano senza modifiche.
- Crittografia dei segreti a riposo: K3s include uno strumento
secrets-encryptche consente di abilitare, ruotare e ricrittografare le chiavi dei segreti direttamente dalla CLI. - Guida al rafforzamento CIS: K3s include indicazioni documentate sulla configurazione del CIS Benchmark, che coprono la registrazione degli audit, la sicurezza dei pod, il controllo degli accessi basato sui ruoli (RBAC) e le policy di rete.
- Integrazione con system-upgrade-controller: I piani di aggiornamento dichiarativi consentono di definire versioni specifiche di K3s, impostare la concorrenza dei nodi e programmare finestre di aggiornamento senza interventi manuali.
Integrazioni di K3s
Le integrazioni native non sono documentate in modo chiaro. K3s espone l'API di Kubernetes per le integrazioni personalizzate.
Pros and Cons
Pros:
- Le installazioni con un singolo binario sono adatte ai nodi periferici ARM
- L'aggiunta dei nodi di lavoro con un solo comando semplifica l'espansione del cluster
- Il networking incluso copre i cluster di piccole dimensioni
Cons:
- L'alta disponibilità può richiedere una configurazione aggiuntiva
- Nessun controllo documentato per la scalabilità automatica dei carichi di lavoro
Learn more about K3s: Ideale per la gestione di ambienti nativi per il cloud
- Piano gratuito disponibile
- Prezzi su richiesta
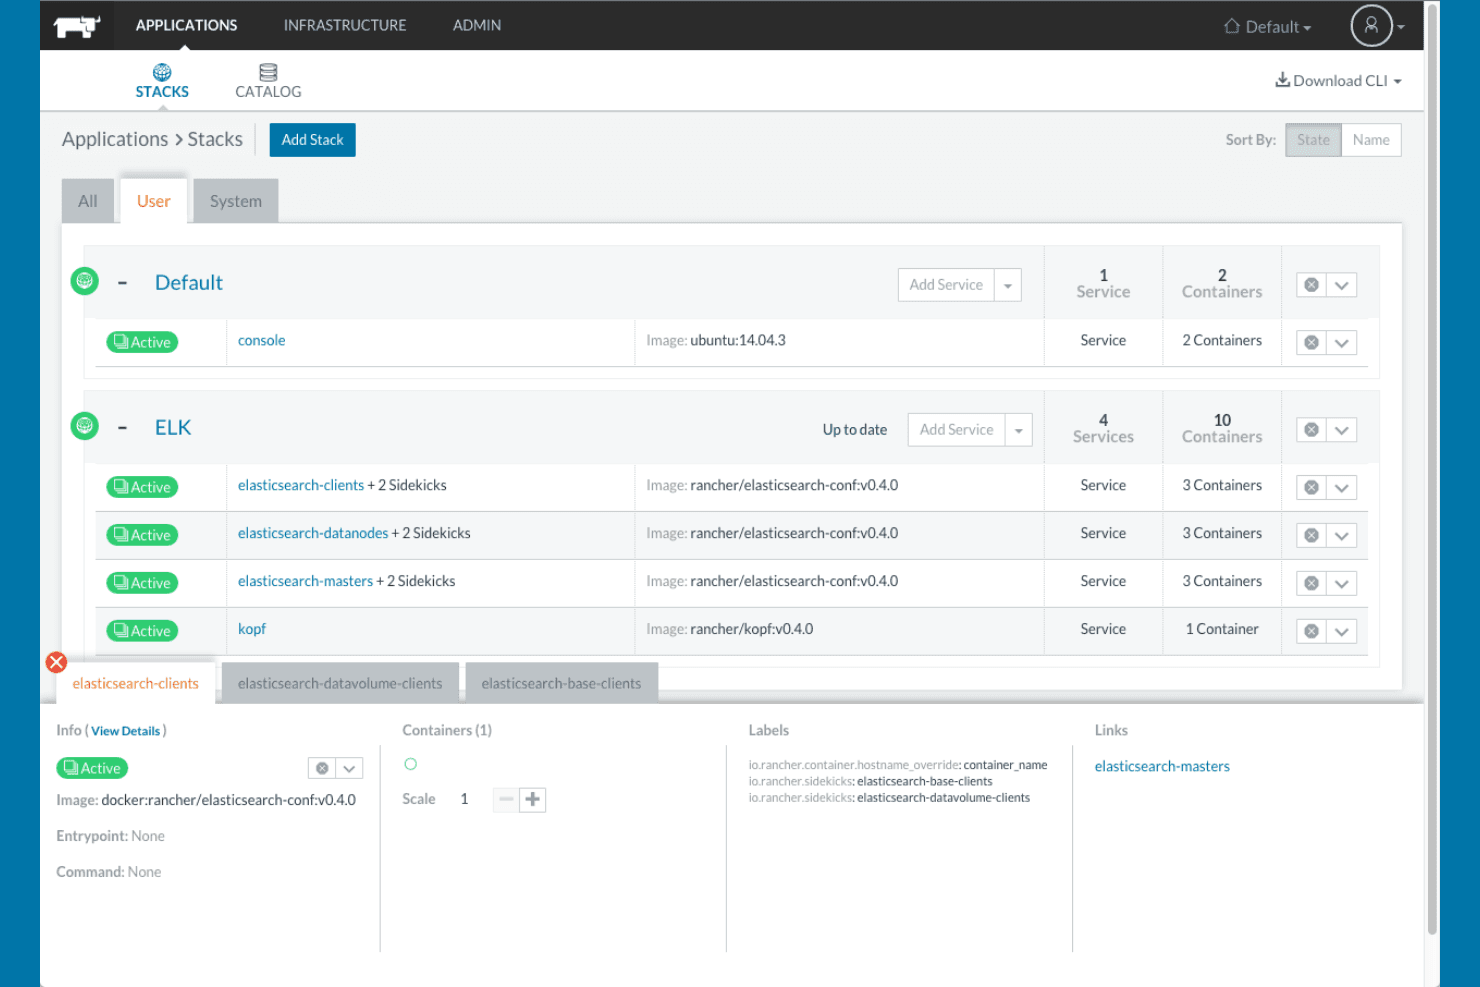
Rancher organizza i servizi containerizzati in pile con stato aggiornato in tempo reale. Rancher è una piattaforma a codice sorgente aperto per la gestione di Kubernetes di SUSE che consente agli ingegneri della piattaforma e ai responsabili dell'infrastruttura di fornire, proteggere e gestire più cluster in ambienti locali, cloud e periferici da un'unica interfaccia.
Per chi è più adatto Rancher?
Rancher è particolarmente indicato per gli ingegneri della piattaforma e i responsabili dell'infrastruttura IT che gestiscono più cluster Kubernetes in ambienti ibridi o multicloud.
Perché ho scelto Rancher
Ho scelto Rancher come uno dei migliori perché è lo strumento a cui ricorrerei per gestire Kubernetes in un ambiente realmente eterogeneo. Il suo motore GitOps Fleet consente al mio team di distribuire configurazioni coerenti su decine di cluster contemporaneamente, indipendentemente dal fatto che risiedano su EKS, su infrastrutture fisiche dedicate o su nodi periferici con risorse limitate che eseguono K3s. È proprio la distribuzione K3s a binario singolo a distinguere davvero Rancher: funziona con appena 1 core CPU e 512 MB di RAM per agente, rendendo pratica la gestione nativa per il cloud anche negli ambienti periferici.
Funzionalità principali di Rancher
- Controllo degli accessi multi-cluster: Centralizza l'autenticazione e il controllo degli accessi basato sui ruoli (RBAC) in tutti i cluster Kubernetes collegandoti a provider di identità come Active Directory, Okta e OpenLDAP.
- Valutazione secondo i benchmark CIS: Valuta le configurazioni dei cluster rispetto alle procedure consigliate dei benchmark CIS direttamente dall'interfaccia di Rancher.
- Ridimensionamento orizzontale automatico dei pod: Gestisci gli HPA tramite l'interfaccia per ridimensionare automaticamente i carichi di lavoro in base all'utilizzo di CPU e memoria.
- Sicurezza dei container NeuVector: Esegui controlli di sicurezza automatizzati, scansioni delle pipeline CI/CD e flussi di lavoro di audit negli ambienti containerizzati.
Integrazioni di Rancher
Rancher si integra con Amazon EKS, Azure Kubernetes Service, Google Kubernetes Engine, Active Directory, Okta, OpenLDAP, Prometheus, Grafana, Istio e Jenkins. Supporta inoltre i flussi di lavoro GitLab e Fleet, oltre a un'API Kubernetes di Rancher per integrazioni personalizzate.
Pros and Cons
Pros:
- La visibilità centralizzata dei cluster facilita la risoluzione dei problemi
- Le distribuzioni con un ingombro ridotto sono adatte ai siti periferici con risorse limitate
- I flussi di lavoro basati su repository coordinano le modifiche multi-cluster
Cons:
- I problemi di aggiornamento possono interrompere le operazioni sui cluster
- La terminologia può risultare complessa per chi utilizza il sistema per la prima volta
Learn more about Rancher: Ideale per la gestione multi-cluster
- Piano gratuito + prova di 45 giorni + demo disponibile
- A partire da $1,045/anno (fatturato annualmente)
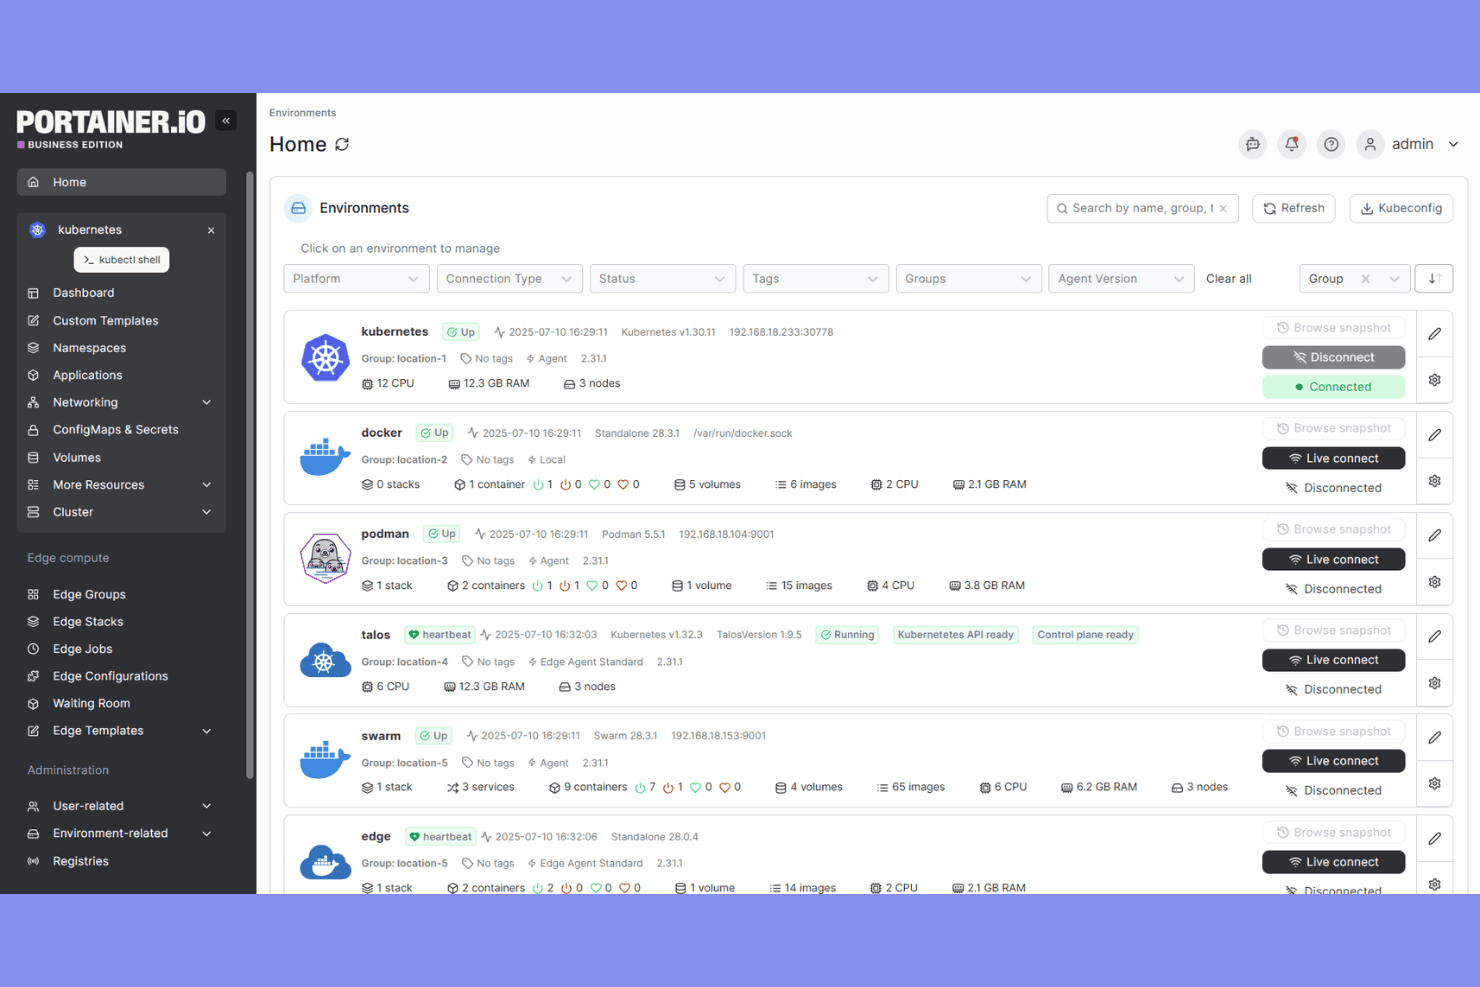
Portainer consente agli utenti di gestire più ambienti container da un'unica dashboard. Portainer è una piattaforma di gestione dei container autogestita che consente agli ingegneri della piattaforma e ai responsabili dell'infrastruttura di amministrare ambienti Kubernetes, Docker, Swarm e Podman da un'unica console basata sul web.
Per chi è più adatto Portainer?
Portainer è particolarmente adatto agli ingegneri della piattaforma e ai responsabili dell'infrastruttura che devono amministrare ambienti container misti—Kubernetes, Docker, Swarm e Podman—da un'unica console.
Perché ho scelto Portainer
Ho scelto Portainer come una delle soluzioni migliori perché gestisce ambienti multi-cluster tra distribuzioni Kubernetes, Docker, Swarm e Podman da un'unica console. Apprezzo il fatto che consenta al mio team di raggruppare i cluster, applicare criteri RBAC a livello dell'intera flotta e distribuire applicazioni GitOps tra ambienti EKS, AKS, GKE e bare metal senza cambiare strumenti. Il supporto per gli agenti edge, che si connettono a siti protetti da NAT e firewall senza aprire porte in ingresso, rende davvero pratica la gestione di cluster disconnessi o remoti.
Funzionalità principali di Portainer
- Automazione della distribuzione GitOps: distribuisci applicazioni direttamente da repository Git o grafici Helm, con ridistribuzione automatica attivata dalle modifiche al repository tramite interrogazione periodica o webhook.
- Gestione delle policy OPA Gatekeeper: distribuisci e gestisci Open Policy Agent Gatekeeper e le relative policy di ammissione negli ambienti direttamente tramite l'interfaccia di Portainer.
- Autenticazione LDAP, Active Directory e OIDC: integra la directory aziendale esistente, così gli utenti effettuano l'autenticazione tramite provider di identità consolidati anziché attraverso un archivio di credenziali separato.
- Inoltro dei registri di audit basato su Syslog: esporta i registri di autenticazione e delle attività degli utenti verso ricevitori SIEM compatibili con syslog, tra cui Splunk, Microsoft Sentinel ed Elastic Security, utilizzando TLS/mTLS.
Integrazioni di Portainer
Portainer offre integrazioni native con LDAP, Active Directory, OIDC, Sidero Omni e OneUptime. Supporta l'inoltro syslog verso Splunk, Microsoft Sentinel, Elastic Security, OpenSearch Security e Wazuh, oltre a un'API HTTP per integrazioni personalizzate.
Pros and Cons
Pros:
- Gestisci insieme flotte Kubernetes e Docker
- I recensori apprezzano la configurazione rapida per gli ambienti semplici
- Gli agenti edge raggiungono i siti protetti da firewall
Cons:
- Portainer non sostituisce l'orchestrazione Kubernetes
- Il ridimensionamento richiede modifiche manuali al numero di repliche
Learn more about Portainer: Ideale per cloni istantanei delle applicazioni
- Prova gratuita di 15 giorni disponibile
- A partire da €9/mese
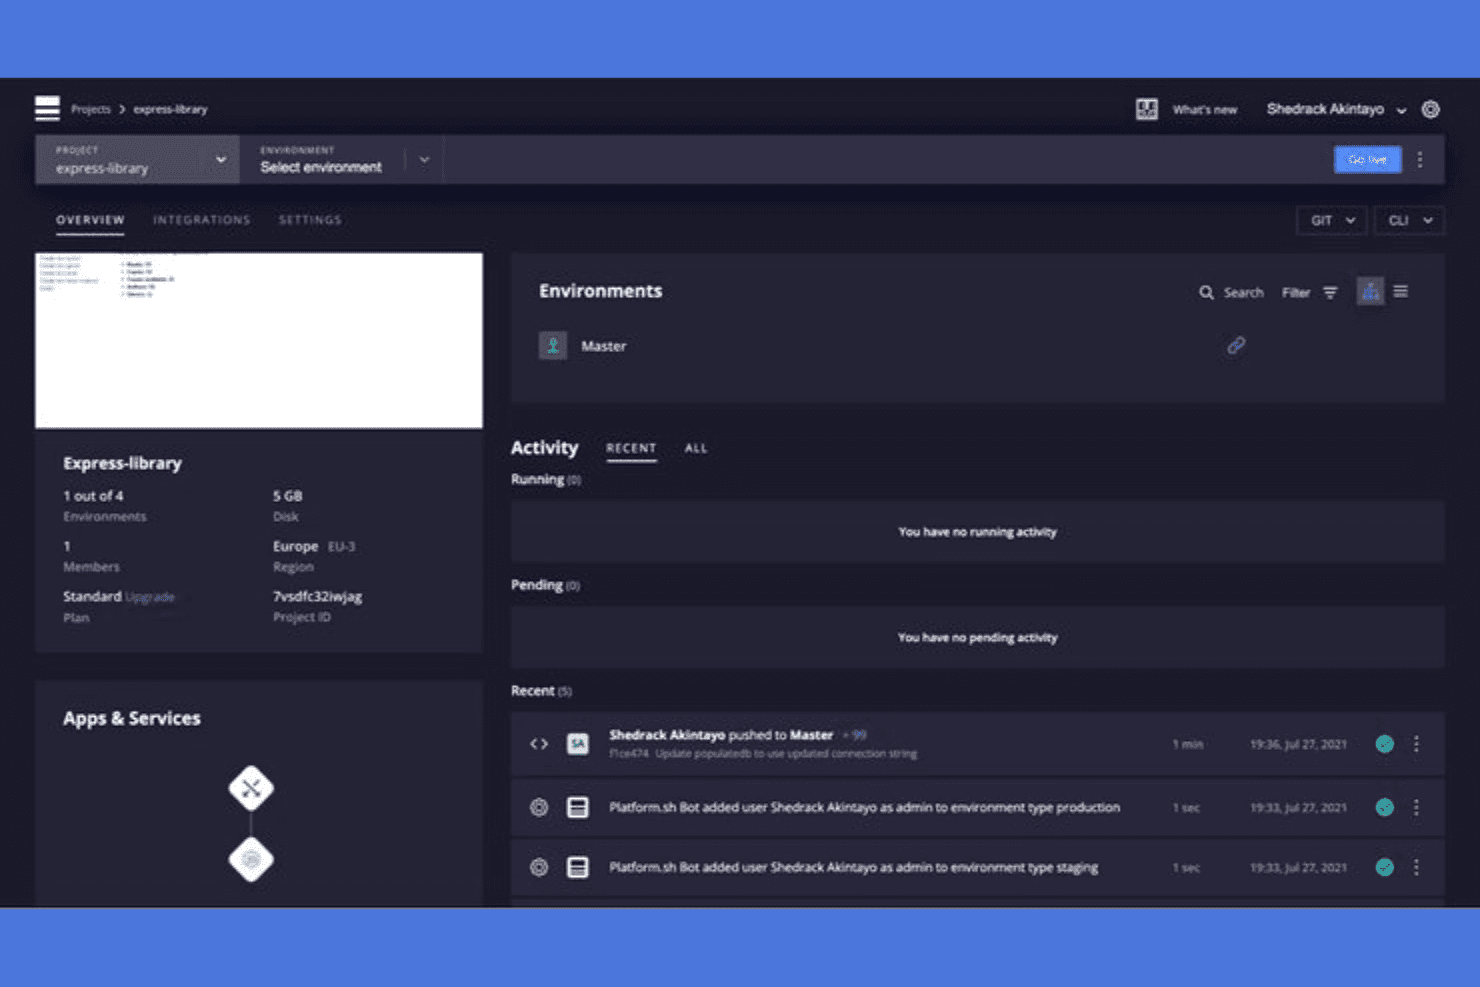
Platform.sh offre agli utenti una visualizzazione unificata degli ambienti e dei registri delle attività. Upsun è una piattaforma PaaS che gestisce l'infrastruttura, la creazione dei container e le implementazioni tramite flussi di lavoro basati su Git, rappresentando un'opzione pratica per i team DevOps e i responsabili dell'infrastruttura IT che desiderano eseguire applicazioni su più cloud senza gestire direttamente cluster Kubernetes.
A chi è più adatto Platform.sh?
Platform.sh (ora Upsun) è particolarmente adatto ai team DevOps e ai responsabili dell'infrastruttura IT che desiderano implementazioni basate su Git e ambienti di anteprima basati sui rami senza gestire autonomamente la propria infrastruttura.
Perché ho scelto Platform.sh
Ho incluso Platform.sh (ora Upsun) tra le mie scelte principali perché la clonazione degli ambienti basata sui rami è davvero una delle funzionalità più pratiche che abbia visto per i team che eseguono carichi di lavoro paralleli. Quando invio un nuovo ramo Git, Upsun crea immediatamente un ambiente di anteprima con l'intero insieme tecnologico, inclusa una copia dei database, dei servizi e della configurazione di instradamento dell'ambiente principale. Ciò significa che posso testare una migrazione del database o una modifica alla configurazione di un servizio su un clone simile alla produzione senza toccare l'ambiente attivo.
Caratteristiche principali di Platform.sh
- Ridimensionamento automatico basato su CPU e memoria: Imposta regole di ridimensionamento automatico basate su soglie per applicazioni, processi in background e repliche di lettura del database, con limiti delle istanze e periodi di raffreddamento configurabili per ogni ambiente.
- Implementazione su più cloud: Esegui implementazioni su AWS, Azure, Google Cloud, IBM e OVHcloud tramite un'unica catena di strumenti unificata, senza riconfigurare l'insieme tecnologico per ogni fornitore.
- Controllo degli accessi basato sui ruoli: Assegna autorizzazioni personalizzate per progetto e tipo di ambiente a ciascun utente, con applicazione facoltativa dell'MFA e dell'SSO tramite fornitori come Okta e Microsoft Entra ID.
- Inoltro dei registri in tempo reale: Trasmetti continuamente i registri dell'applicazione e dell'infrastruttura alla destinazione esterna che preferisci, per il monitoraggio centralizzato e la risposta agli incidenti.
Integrazioni di Platform.sh
Platform.sh offre integrazioni native con GitHub, GitLab e Bitbucket per flussi di lavoro basati sui rami e richieste di integrazione o fusione. Fornisce inoltre utilità basate su script di attività per Slack e Jira, oltre a un'API REST, un SDK PHP e un SDK Node.js per le integrazioni personalizzate.
Pros and Cons
Pros:
- I cloni dei rami creano ambienti di test simili alla produzione
- L'hosting gestito riduce la manutenzione dei cluster per i team
- I recensori apprezzano le implementazioni automatizzate e le anteprime rapide
Cons:
- La configurazione YAML richiede tempo per essere compresa
- Non sono documentate la ripianificazione o il ripristino a livello di nodo
Learn more about Platform.sh: Ideale per un'esperienza senza gestione operativa
- Piano gratuito disponibile
- Prezzo su richiesta
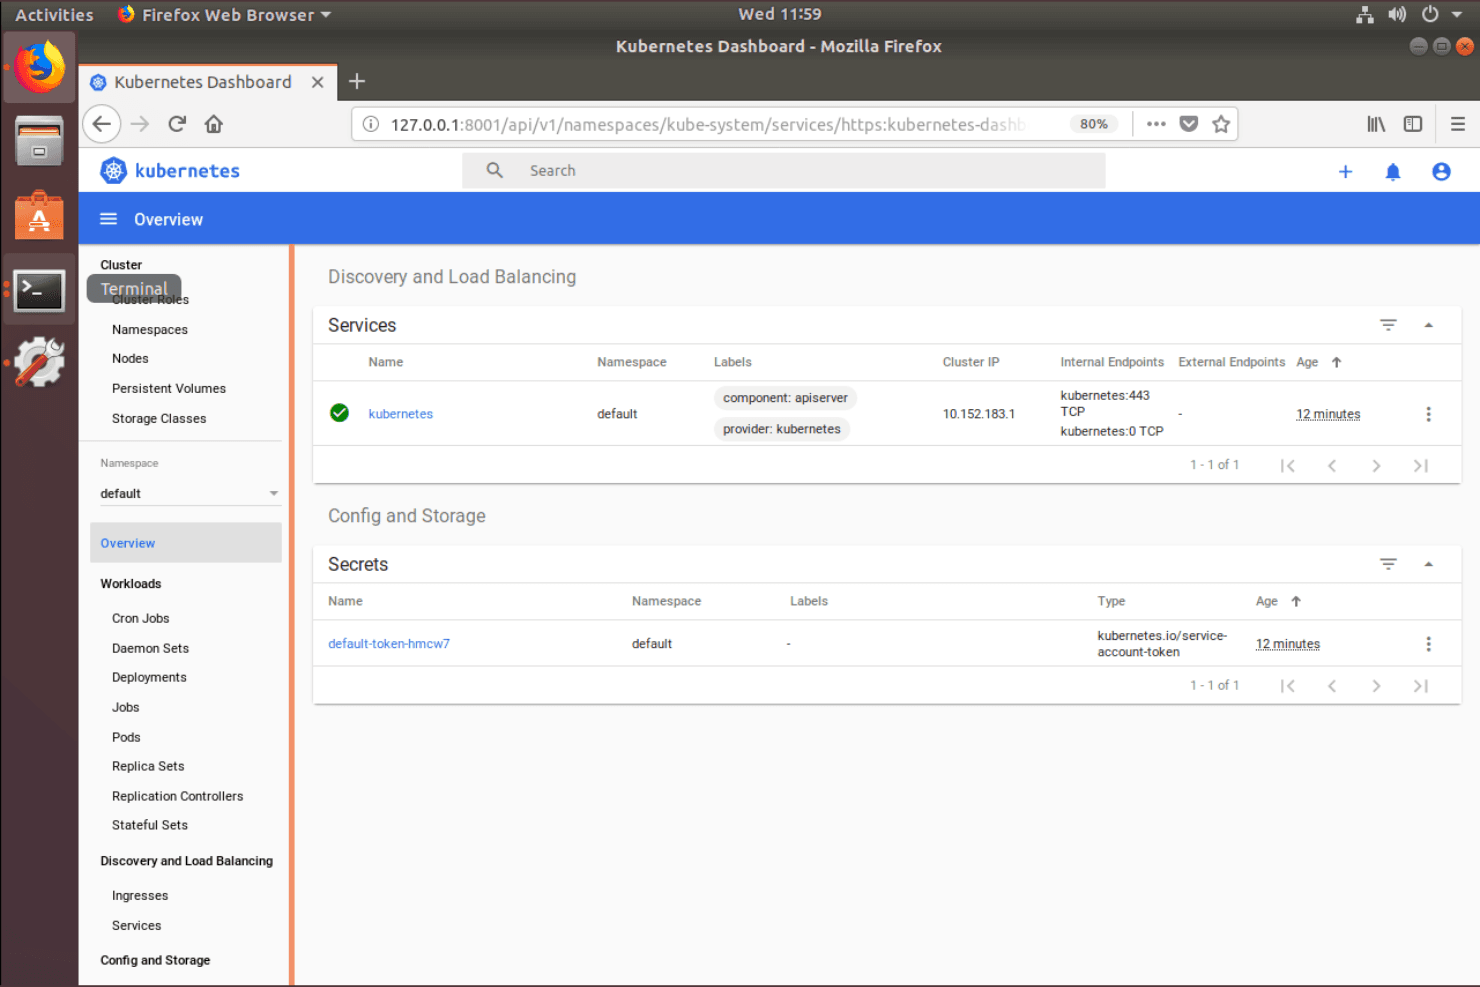
MicroK8s offre un pannello web per monitorare servizi e segreti. MicroK8s è la distribuzione leggera di Kubernetes di Canonical, che include l'intero stack Kubernetes del progetto originale in un unico snap, risultando una soluzione pratica per i team che gestiscono implementazioni periferiche, postazioni di lavoro per sviluppatori o cluster di produzione di piccole dimensioni senza un team operativo dedicato.
Per chi è più adatto MicroK8s?
MicroK8s è particolarmente adatto ai team che gestiscono implementazioni periferiche, postazioni di lavoro per sviluppatori o cluster di piccole dimensioni, dove ridurre al minimo il carico operativo è la priorità.
Perché ho scelto MicroK8s
Ho scelto MicroK8s come una delle soluzioni migliori perché merita davvero l'etichetta di soluzione senza gestione operativa: l'aggiunta di tre nodi attiva automaticamente l'alta disponibilità tramite Dqlite, senza richiedere alcuna configurazione aggiuntiva. Gli aggiornamenti di sicurezza vengono applicati automaticamente per impostazione predefinita e annullati automaticamente in caso di errore, così i cluster rimangono aggiornati senza interventi manuali. Mi piace anche il fatto che l'attivazione di servizi come Prometheus, Istio o Linkerd richieda un solo comando, mantenendo basso il carico operativo anche con la crescita dello stack.
Funzionalità principali di MicroK8s
- Confinamento rigoroso: Isola MicroK8s e i suoi carichi di lavoro, limitando l'accesso a file, risorse di sistema e hardware per ridurre la superficie di attacco.
- Supporto per più architetture: Funziona su x86, ARM64, s390x e POWER9, coprendo tutto, dai server cloud all'hardware Raspberry Pi.
- Integrazione con ClusterAPI (CAPI): Consente di definire e gestire dichiarativamente il ciclo di vita dei cluster utilizzando manifest YAML, con supporto per i provider AWS, Azure, GCP e OpenStack.
- Installazione offline e in ambienti isolati: Supporta la distribuzione di cluster senza accesso a Internet tramite proxy, repliche di registri privati o caricamento laterale delle immagini.
Integrazioni di MicroK8s
MicroK8s include componenti aggiuntivi e integrazioni native per Cluster API (CAPI), Prometheus, Istio, Linkerd, Jaeger, Knative e NVIDIA GPU Operator. I componenti aggiuntivi della community includono Argo CD e KEDA, ma sono gestiti da terze parti.
Pros and Cons
Pros:
- I cluster a tre nodi consentono l'alta disponibilità automatica
- I recensori apprezzano la rapidità di configurazione e distribuzione
- Il ridotto utilizzo di memoria è adatto ai cluster periferici
Cons:
- Le configurazioni complesse evidenziano lacune nella documentazione
- Il formato snap complica la portabilità dei cluster
Learn more about MicroK8s: Ideale per la gestione multicloud
- Non disponibile
- Prezzo su richiesta
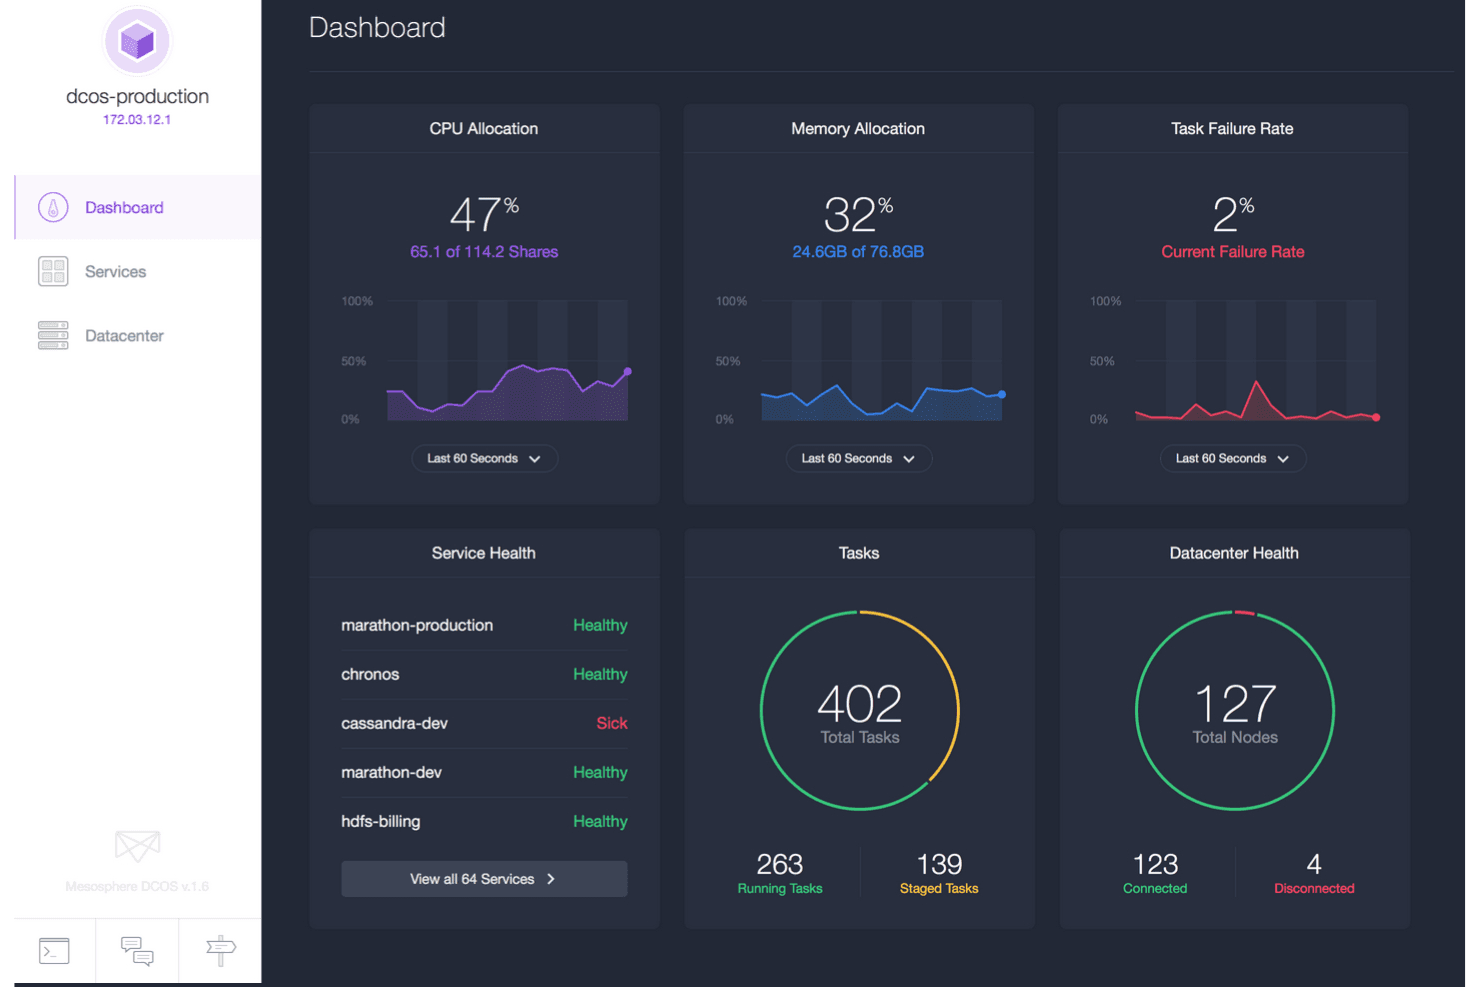
DC/OS centralizza in un unico pannello di controllo lo stato del cluster, le attività e le metriche delle risorse. DC/OS è un sistema operativo distribuito a codice sorgente aperto basato su Apache Mesos che consente ai team responsabili dell'infrastruttura di distribuire e gestire carichi di lavoro containerizzati, applicazioni preesistenti e servizi distribuiti in ambienti cloud e locali da un'unica interfaccia.
Per chi è più adatto DC/OS?
DC/OS è adatto ai team responsabili dell'infrastruttura che gestiscono carichi di lavoro eterogenei — container, applicazioni preesistenti e servizi dati — in più ambienti cloud e locali da un unico piano di controllo.
Perché ho scelto DC/OS
Ho scelto DC/OS perché è una delle poche piattaforme di orchestrazione progettate fin dall'inizio per gestire carichi di lavoro in ambienti cloud e locali da un unico piano di controllo. Esegue affiancati container, applicazioni preesistenti e servizi dati distribuiti come Kafka e Spark, un aspetto importante quando l'infrastruttura non è interamente basata su un unico cloud. Apprezzo inoltre il fatto che automatizzi il rilevamento dei guasti dei nodi e la riprogrammazione delle attività senza richiedere la gestione manuale di queste operazioni di ripristino.
Funzionalità principali di DC/OS
- Catalogo dei servizi: Un catalogo integrato consente di installare servizi dati distribuiti, database, strumenti CI/CD e servizi di monitoraggio direttamente tramite la GUI o la CLI.
- Strategie di distribuzione senza tempi di inattività: DC/OS supporta modelli di distribuzione progressiva, blu-verde e a rilascio pilota per mantenere disponibili i servizi durante gli aggiornamenti.
- Pianificazione di carichi di lavoro eterogenei: DC/OS esegue affiancati applicazioni containerizzate, applicazioni preesistenti e servizi dati distribuiti come Kafka e Spark su un'infrastruttura condivisa.
- Monitoraggio e registrazione unificati: Gli operatori possono monitorare le metriche a livello di sistema, servizio e container e accedere ai log delle attività senza dover prima individuare il sistema o il container specifico.
Integrazioni di DC/OS
DC/OS offre integrazioni dal catalogo per Confluent Platform e Apache Kafka, NGINX, NGINX Plus, Chef, Alluxio, Spark e Citrix NetScaler. Fornisce inoltre API HTTP per integrazioni personalizzate e per la raccolta di metriche operative e log.
Pros and Cons
Pros:
- Gestisce insieme cluster cloud e locali
- Pianifica container, applicazioni preesistenti e servizi dati
- Riprogramma i carichi di lavoro dopo i guasti dei nodi
Cons:
- Gli aggiornamenti possono richiedere una pianificazione più accurata
- Una comunità più piccola offre meno risorse per la risoluzione dei problemi
Learn more about D2iQ / Mesosphere DC/OS: 10Ideale per funzioni senza server
OpenFaaS
- Piano gratuito + prova gratuita di 14 giorni + demo gratuita disponibile
- A partire da $1,500/mese
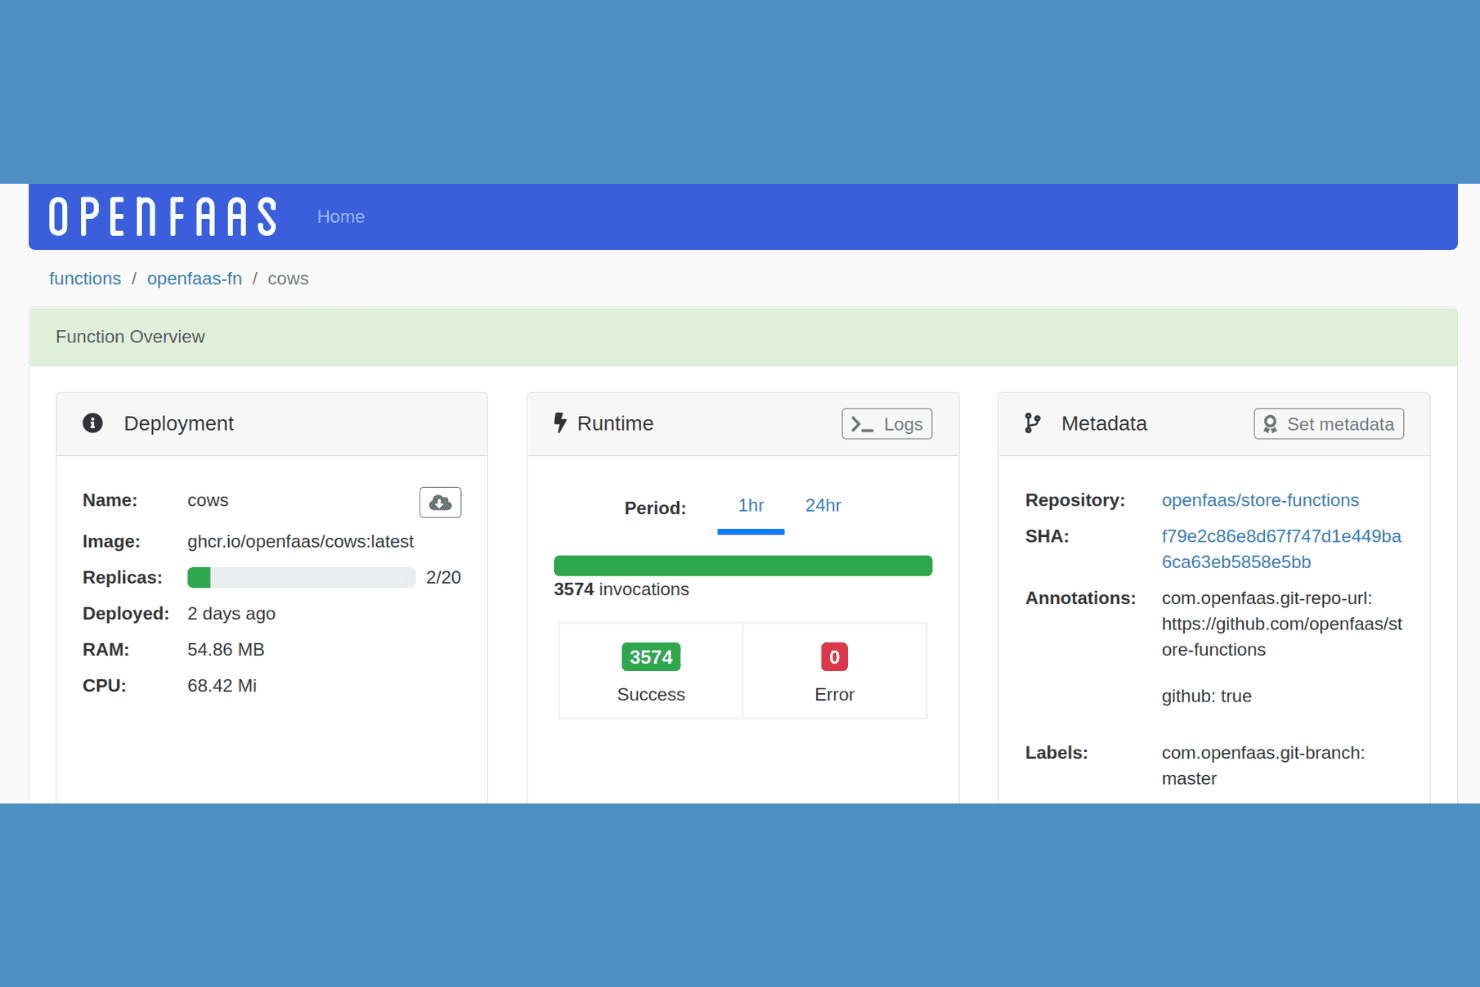
OpenFaaS consente agli utenti di monitorare le invocazioni delle funzioni, le repliche e le statistiche di runtime. OpenFaaS è una piattaforma per funzioni senza server che consente ai team di distribuire carichi di lavoro guidati dagli eventi su Kubernetes utilizzando funzioni pacchettizzate in formato OCI, con supporto per la scalabilità automatica basata su più metriche, i flussi di lavoro GitOps e una vasta gamma di trigger per eventi.
Per chi è più adatto OpenFaaS?
OpenFaaS è particolarmente adatto ai team di ingegneria che utilizzano già Kubernetes e desiderano aggiungere funzionalità per funzioni guidate dagli eventi e senza server alla propria infrastruttura esistente.
Perché ho scelto OpenFaaS
Ho scelto OpenFaaS come una delle migliori soluzioni perché gestisce le funzioni senza server su Kubernetes in un modo che pochi altri strumenti riescono a eguagliare. Apprezzo il supporto per la scalabilità automatica basata su più metriche, che consente di dimensionare le funzioni in base a RPS, CPU, RAM o metriche Prometheus personalizzate, fino a ridurle a zero quando sono inattive. Mi piace anche il fatto che le funzioni siano pacchettizzate come immagini OCI portabili, così posso distribuire la stessa funzione su cluster Kubernetes cloud o locali senza doverla modificare.
Caratteristiche principali di OpenFaaS
- Supporto per i trigger degli eventi: Le funzioni possono essere attivate nativamente da Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS e AWS SQS.
- Integrazione con GitOps e Helm: OpenFaaS Standard funziona con Argo CD, Flux e Helm per la distribuzione dichiarativa delle funzioni da un repository di configurazione.
- Gestione delle CRD delle funzioni: Le funzioni vengono gestite come risorse personalizzate di Kubernetes, consentendo di definirle e sottoporle a versionamento insieme agli altri oggetti del cluster.
- SSO e RBAC aziendali: OpenFaaS for Enterprises include l'accesso singolo tramite OpenID Connect, il controllo degli accessi basato sui ruoli e il controllo tramite webhook.
Integrazioni di OpenFaaS
OpenFaaS offre integrazioni native con Apache Kafka, RabbitMQ, Google Cloud Pub/Sub, PostgreSQL, AWS SNS, AWS SQS e MQTT. Supporta i flussi di lavoro di GitHub Actions, GitLab, Argo CD e Flux, oltre a un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- La scalabilità basata sulle metriche può ridurre a zero le funzioni
- Le funzioni OCI possono essere trasferite tra ambienti Kubernetes
- Supporto delle CRD per la gestione dichiarativa delle funzioni
Cons:
- Richiede Kubernetes invece di sostituirlo
- L'autogestione richiede comunque competenze in materia di infrastrutture
Learn more about OpenFaaS:
Altre alternative a Kubernetes
\u003cspan style=\u0022font-weight: 400\u0022\u003eEcco alcune ulteriori alternative a Kubernetes che non sono state incluse nel mio elenco, ma che vale comunque la pena prendere in considerazione:\u003c/span\u003e
- 11OpenNebulaIdeale per ambienti multi-cloud ibridi
- 12HeliosIdeale per soluzioni aziendali personalizzate
- 13HashiCorp NomadIdeale per l'orchestrazione di carichi di lavoro semplici
Come Valuto le Alternative a Kubernetes
Valuto ogni strumento su due livelli: le capacità di base—schedulazione dei container, autoriparazione, configurazione dichiarativa—e i fattori differenzianti che rendono uno strumento più adatto di un altro per il tuo team.
Funzionalità Core (Requisiti Minimi per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità di base elencata di seguito. Poi, calcolo il punteggio totale dello strumento trasformandolo in percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 65% per essere preso in considerazione.
- Orchestrazione e Schedulazione dei Container: Valuto come ogni strumento gestisce il posizionamento dei carichi di lavoro sui nodi—se supporta regole di affinità, scheduling consapevole delle risorse o modalità più semplici su singolo nodo per piccoli deployment.
- Scalabilità e Bilanciamento del Carico: Verifico se la piattaforma effettua autoscaling basato su metriche reali come CPU o numero di richieste e come distribuisce il traffico, dal semplice round-robin a sistemi con routing a livello 7.
- Service Discovery e Networking: Ogni strumento dovrebbe permettere ai container di trovare e comunicare tra loro senza dover gestire manualmente gli IP—valuto DNS integrati, reti overlay e preparazione al service mesh.
- Alta Disponibilità e Autoriparazione: Analizzo come uno strumento reagisce quando qualcosa va storto, ad esempio se riprogramma automaticamente i container crashati su nodi sani o semplicemente li riavvia sul posto.
- Configurazione Dichiarativa e Automazione: Strumenti come Nomad usano file HCL, mentre Docker Swarm si basa su Compose YAML—verifico se i deployment possono essere versionati, templati e riprodotti in modo coerente.
- Deployment Multi-Ambiente: Considero dove lo strumento può essere effettivamente eseguito, da un singolo provider cloud a scenari ibridi che coprono data center on-premise, cloud pubblici e sedi periferiche.
Una volta che ho una lista di strumenti che soddisfano questi criteri, considero ciò che distingue ciascuna piattaforma.
Fattori Differenzianti (Ciò che Distingue i Vendor)
Ecco come confronto i vari vendor:
Funzionalità Distintive
Qui conta molto un piano di controllo gestito—strumenti come AWS Fargate e Google Cloud Run eliminano del tutto la manutenzione del cluster, consentendo al tuo team di concentrarsi sul deployment delle applicazioni invece che sull'aggiornamento dei nodi. Valuto anche l'esperienza per lo sviluppatore, in particolare la velocità con cui si passa da un'immagine container a un servizio funzionante senza dover scrivere lunghi file di configurazione. Per casi d'uso edge o IoT, una footprint leggera è un forte elemento differenziante; piattaforme come K3s funzionano su hardware dove la versione completa di Kubernetes non può essere eseguita.
Oltre le Funzionalità
Il costo totale di proprietà merita molta attenzione: alcune piattaforme addebitano per container o per vCPU-second, e la spesa può crescere rapidamente quando si gestiscono centinaia di servizi. Valuto anche la compatibilità con l’ecosistema, in particolare se lo strumento si integra nelle pipeline CI/CD esistenti e negli strumenti IaC come Terraform o Pulumi. La scalabilità e la compatibilità con i carichi di lavoro sono altri fattori chiave; uno strumento perfetto per web app stateless può incontrare difficoltà con database stateful o job di batch processing, quindi verifico quali tipi di carichi di lavoro ogni piattaforma gestisce meglio prima di consigliarla.
Perché cercare un'alternativa a Kubernetes?
Sebbene Kubernetes sia una buona scelta per l'orchestrazione dei container, esistono diversi motivi per cui alcuni utenti cercano soluzioni alternative. Potresti cercare un'alternativa a Kubernetes perché…
- Ha una curva di apprendimento ripida
- Servono processi di implementazione più semplici
- Richiede troppe risorse
- Cerchi una maggiore efficienza dei costi
- Vuoi una gestione multi-cloud più semplice
- Non è adatto ai progetti su piccola scala
Se ti riconosci in una di queste situazioni, sei nel posto giusto. Il mio elenco contiene diverse opzioni software per l’orchestrazione dei container, più adatte ai team che affrontano queste difficoltà con Kubernetes e cercano soluzioni alternative.
Caratteristiche principali di Kubernetes
Ecco alcune delle caratteristiche principali di Kubernetes, per aiutarti a mettere a confronto ciò che offrono le soluzioni alternative:
- Individuazione dei servizi e bilanciamento del carico: Distribuisce automaticamente il traffico di rete per garantire implementazioni stabili
- Orchestrazione dello storage: Monta e gestisce i sistemi di archiviazione scelti per le applicazioni
- Distribuzioni e ripristini automatici: Aggiorna automaticamente le applicazioni mantenendo la stabilità del sistema
- Autoriparazione: Riavvia i container non riusciti e li sostituisce per ridurre al minimo i tempi di inattività
- Gestione dei segreti: Archivia e gestisce in modo sicuro le informazioni sensibili
- Scalabilità orizzontale: Adatta dinamicamente le risorse per soddisfare le esigenze variabili
- Utilizzo delle risorse: Ottimizza l’uso delle risorse disponibili per una maggiore efficienza
- Orchestrazione dei container: Gestisce l’implementazione e la scalabilità delle applicazioni containerizzate
- Estensibilità: Supporta diversi plugin ed estensioni per ampliare le funzionalità
- Sistemi distribuiti resilienti: Garantisce la resilienza delle applicazioni attraverso una gestione efficiente delle risorse