

Dans l’environnement technologique actuel, où tout évolue rapidement, la gestion des accès utilisateurs et de la sécurité peut être accablante. Vous jonglez probablement avec plusieurs plateformes, chacune ayant ses propres identifiants de connexion, ce qui complique la sécurisation et l’efficacité de l’ensemble. Les services d’annuaire cloud peuvent contribuer à résoudre ces problèmes en centralisant la gestion des utilisateurs, en renforçant la sécurité et en vous faisant gagner du temps.
J’ai évalué de manière indépendante les meilleurs services d’annuaire cloud, en m’appuyant sur mon expérience dans le secteur du développement SaaS. Mon objectif est de vous fournir des informations impartiales sur les meilleures options disponibles.
Dans cet article, vous trouverez des évaluations détaillées et des comparaisons des principaux services d’annuaire cloud. Je mettrai en évidence leurs fonctionnalités, leurs avantages et leurs inconvénients, afin de vous aider à prendre une décision éclairée pour votre équipe.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des meilleurs services d’annuaire cloud
Ce tableau comparatif récapitule les informations tarifaires relatives à ma sélection des meilleurs services d’annuaire cloud.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour le provisionnement automatisé des comptes utilisateurs | Essai gratuit de 14 jours | À partir de $8/utilisateur/mois | Website | |
| 2 | Idéal pour la gestion centralisée des identités | Essai gratuit de 14 jours | À partir de 2 $/appareil/mois | Website | |
| 3 | Idéal pour la biométrie à divulgation nulle de connaissance à l’échelle de l’entreprise | Essai gratuit de 30 jours | À partir de 3 $ par utilisateur et par mois (facturé annuellement) | Website | |
| 4 | Idéal pour un IAM modulaire avec un provisionnement piloté par les RH | Essai gratuit de 30 jours | À partir de $1.40/utilisateur/mois | Website | |
| 5 | Idéal pour la fédération des identités native de Google Cloud | Essai gratuit de 14 jours | À partir de $7.00/utilisateur/mois | Website | |
| 6 | Meilleures fonctionnalités d’annuaire en tant que service | Essai gratuit de 30 jours | À partir de $9/utilisateur/mois (facturé annuellement) | Website | |
| 7 | Idéal pour les flux de travail d’identité hybrides Microsoft 365 | Essai gratuit de 30 jours | À partir de $7.00/utilisateur/mois | Website | |
| 8 | Idéal pour une gestion efficace du cycle de vie des employés | Essai gratuit de 30 jours | À partir de 6 $/utilisateur/mois (facturé annuellement) | Website | |
| 9 | Idéal pour intégrer des annuaires sur site et infonuagiques | Essai gratuit de 30 jours | À partir de $3/user/month | Website | |
| 10 | Idéal pour le SSO et la MFA avec plus de 15 méthodes d’authentification | Essai gratuit de 30 jours | À partir de $3/utilisateur/mois | Website |


Évaluations des meilleurs services d’annuaire cloud
Vous trouverez ci-dessous mes résumés détaillés des meilleurs services d’annuaire cloud retenus dans ma sélection. Mes évaluations présentent en détail les principales fonctionnalités, les avantages & les inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil, afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour le provisionnement automatisé des comptes utilisateurs
- Essai gratuit de 14 jours
- À partir de $8/utilisateur/mois
Visit WebsiteCustomer Rating:4.8/5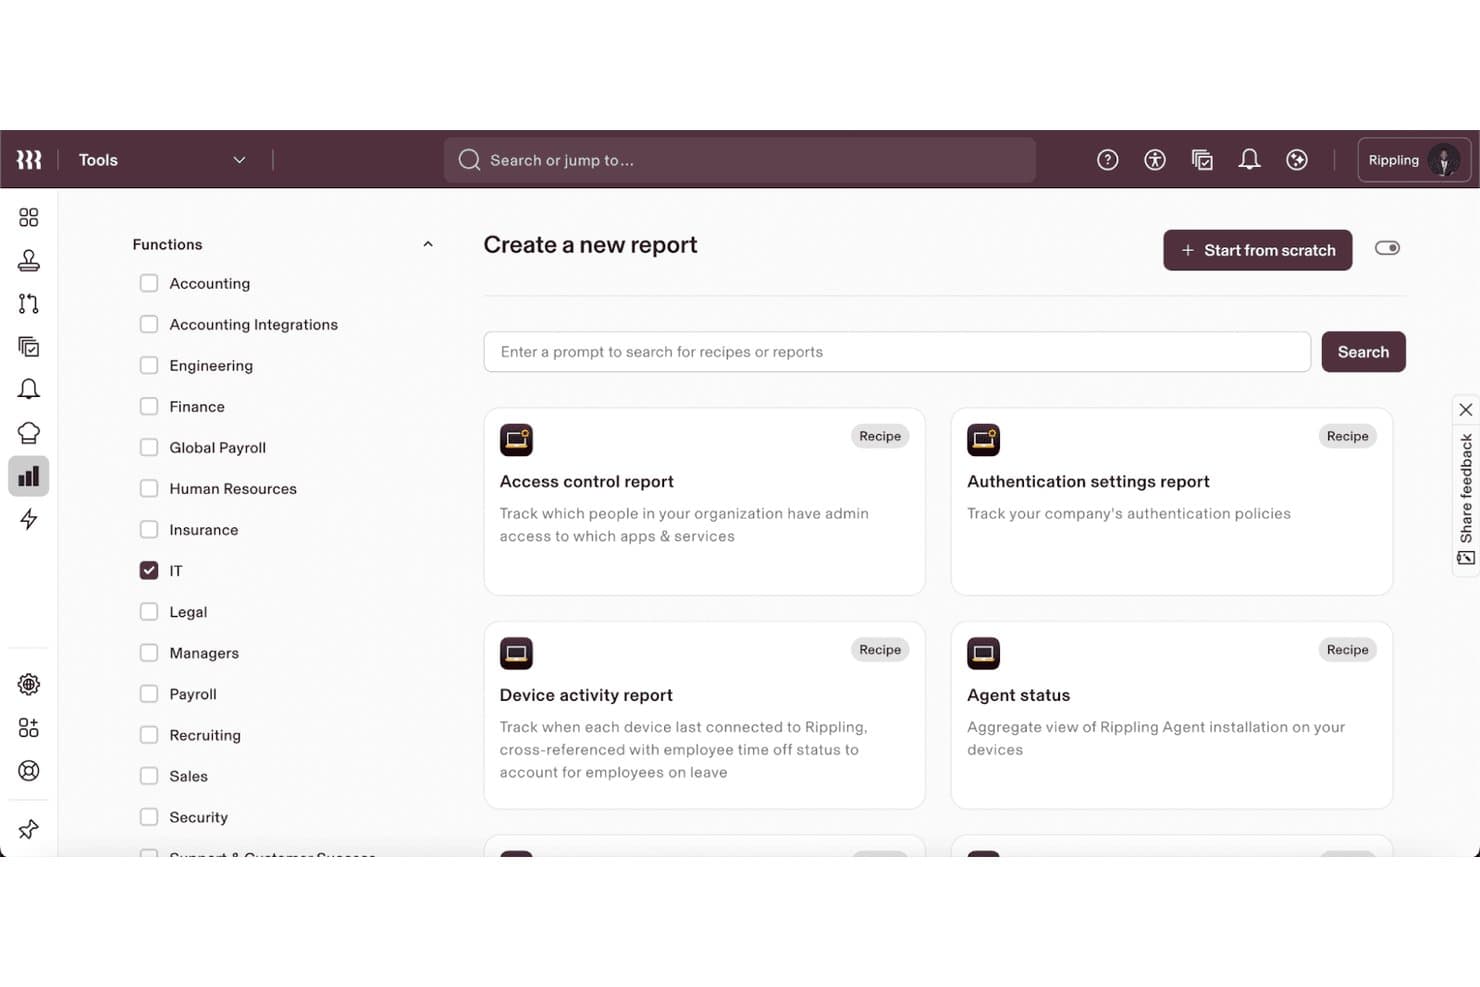
Rippling IT permet aux utilisateurs de créer des rapports informatiques personnalisés à partir de modèles prédéfinis. Rippling IT est un annuaire dans le cloud et une plateforme de gestion informatique qui combinent la gestion des identités et des accès, le SSO, la gestion automatisée du cycle de vie des utilisateurs, le MDM, ainsi que des services d’annuaire LDAP et RADIUS virtuels au sein d’un même système.
À qui Rippling IT convient-il le mieux ?
Rippling IT convient particulièrement aux équipes informatiques des entreprises en croissance qui ont besoin que les accès, les appareils et les autorisations liées aux applications soient mis à jour automatiquement lorsque les rôles des employés changent.
Pourquoi ai-je choisi Rippling IT ?
J’ai choisi Rippling IT comme l’une des meilleures solutions parce que son provisionnement est directement piloté par les dossiers des employés, et non par des tickets manuels. Lorsque le rôle d’une personne change dans le système RH, ses comptes d’application, ses appartenances à des groupes et les politiques appliquées à ses appareils sont automatiquement mis à jour dans plus de 600 outils connectés. J’apprécie également le fait que les supergroupes associent les accès à des attributs actualisés tels que le service ou le responsable hiérarchique, afin que les accès restent exacts sans intervention d’un administrateur.
Fonctionnalités clés de Rippling IT
- MFA basée sur les rôles : Attribuez différents facteurs d’authentification à différents groupes d’utilisateurs, par exemple des clés matérielles pour les administrateurs et des codes TOTP pour tous les autres.
- Annuaire LDAP virtuel : Exposez les données des utilisateurs de Rippling via LDAP afin que les applications existantes et les équipements réseau tels que les pare-feu et les appareils NAS puissent s’y authentifier.
- RADIUS dans le cloud : Permettez aux employés de se connecter aux réseaux Wi-Fi et aux VPN avec leurs identifiants Rippling, sans gérer un serveur RADIUS distinct.
- Règles d’accès conditionnel : Évaluez la fiabilité de l’appareil, l’emplacement, l’heure et le profil de risque au moment de l’accès afin d’autoriser ou de bloquer l’authentification en temps réel.
Intégrations de Rippling IT
Rippling IT propose plus de 600 intégrations, notamment avec Microsoft Entra ID, Active Directory sur site, Google Workspace, Okta et Duo. La plateforme prend également en charge les intégrations SAML, SCIM et API REST personnalisées avec des webhooks.
Pros and Cons
Pros:
- Le provisionnement piloté par les RH suit les changements concernant les employés
- Les groupes dynamiques maintiennent la cohérence des accès
- Le LDAP virtuel prend en charge les systèmes existants
Cons:
- La synchronisation de l’annuaire reste principalement unidirectionnelle
- Aucune gestion des appareils Linux ni ZTNA
Learn more about Rippling IT: Idéal pour la gestion centralisée des identités
- Essai gratuit de 14 jours
- À partir de 2 $/appareil/mois
Visit WebsiteCustomer Rating:4.7/5
Scalefusion OneIdP guide les utilisateurs dans la configuration de l'annuaire en quatre étapes. Scalefusion OneIdP est une plateforme cloud de gestion des identités et des accès qui combine un annuaire intégré, l'authentification unique, l'authentification multifacteur, l'accès conditionnel et l'authentification basée sur les appareils au sein d'une console unique.
À qui Scalefusion OneIdP convient-il le mieux ?
Scalefusion OneIdP convient particulièrement aux équipes informatiques qui utilisent déjà ou évaluent la solution de gestion des appareils de Scalefusion et qui souhaitent gérer les identités et les accès depuis la même console.
Pourquoi ai-je choisi Scalefusion OneIdP ?
J'ai choisi Scalefusion OneIdP comme l'une des meilleures solutions, car elle regroupe au même endroit les informations relatives aux identités et aux appareils, ce que la plupart des annuaires cloud ne peuvent pas offrir. J'apprécie le fait que l'annuaire intégré gratuit permette de gérer les identités sans avoir besoin de licences Entra ou Google Workspace, tandis que les politiques d'accès étendues (XAP) vérifient la conformité de l'appareil, la localisation et l'adresse IP à chaque connexion. Si un appareil n'est plus conforme, l'accès est bloqué avant que cela ne devienne votre problème.
Principales fonctionnalités de Scalefusion OneIdP
- Synchronisation SCIM v2.0 entrante et sortante : SCIM bidirectionnel maintient les enregistrements des utilisateurs et des groupes synchronisés entre OneIdP et des sources telles qu'Okta, Entra ID et PingOne, les modifications étant généralement appliquées en environ une minute.
- Connecteur sur site : Un agent Windows Server se connecte à votre annuaire AD ou LDAP sur site via une liaison sécurisée par certificat, ce qui vous permet de mapper et de synchroniser des attributs personnalisés sans tout transférer d'abord vers le cloud.
- Élévation des privilèges administrateur JIT : Accorde à la demande des droits d'administrateur local temporaires sur Windows et macOS, avec un contrôle sur les personnes autorisées à effectuer cette élévation et sur les applications pouvant s'exécuter avec des privilèges élevés.
- Prise en charge des clés d'accès : Les utilisateurs peuvent s'authentifier sans mot de passe à l'aide de Windows Hello, d'une clé de sécurité FIDO ou d'un processus utilisant un code QR sur téléphone, ce qui réduit la dépendance aux identifiants partagés.
Intégrations de Scalefusion OneIdP
Scalefusion OneIdP s'intègre à Google Workspace, Microsoft Entra ID, Okta, PingOne, OneLogin et Active Directory ou LDAP sur site. Il prend en charge les applications SAML 2.0 et OIDC, ainsi que les connexions SCIM à AWS, Atlassian, Auth0 et Apple Business Manager.
Pros and Cons
Pros:
- La conformité de l'appareil est prise en compte à chaque connexion
- L'élévation des privilèges administrateur JIT limite les privilèges locaux
- Les clés d'accès et la connexion à l'appareil réduisent le recours aux mots de passe
Cons:
- Absence de processus de certification des accès
- Les contrôles contextuels liés aux appareils nécessitent Scalefusion UEM
Learn more about Scalefusion OneIdP: Idéal pour la biométrie à divulgation nulle de connaissance à l’échelle de l’entreprise
- Essai gratuit de 30 jours
- À partir de 3 $ par utilisateur et par mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.5/5
Ping Identity permet aux utilisateurs d’inspecter les détails du schéma des types d’attributs LDAP. Ping Identity est une plateforme cloud d’annuaire et d’identité qui combine la gestion centralisée des annuaires, l’authentification unique (SSO), l’authentification multifacteur (MFA) adaptative, le provisionnement du cycle de vie des utilisateurs et la fédération dans des environnements hybrides et multicloud.
À qui Ping Identity convient-il le mieux ?
Ping Identity convient particulièrement aux grandes entreprises qui gèrent des environnements hybrides complexes, où la gouvernance des identités, l’authentification adaptative et la coexistence avec des annuaires existants sont indispensables.
Pourquoi j’ai choisi Ping Identity
Ping Identity figure dans ma sélection restreinte grâce à sa biométrie à divulgation nulle de connaissance, rendue possible par l’acquisition de Keyless, qui permet aux utilisateurs de première ligne et des postes de travail partagés de s’authentifier sans stocker de données biométriques nulle part. Je m’appuie également sur la notation des risques de PingOne Protect, qui intègre les signaux de fiabilité des appareils, la réputation des adresses IP et la vélocité géographique afin de prendre des décisions d’accès adaptatives en temps réel. Associé aux temps de lecture inférieurs à une milliseconde de PingDirectory sur un maximum de 100 millions d’identités, cet ensemble est conçu pour les entreprises qui gèrent les identités à très grande échelle.
Principales fonctionnalités de Ping Identity
- Annuaire haute performance PingDirectory : Gère jusqu’à 100 millions d’identités avec des temps de réponse en lecture inférieurs à la milliseconde et une disponibilité de 99,99 % via LDAPv3 et SCIM 2.0.
- Passerelle LDAP avec synchronisation bidirectionnelle : Connecte les annuaires AD, Oracle, IBM et LDAPv3 existants à PingOne, en prenant en charge la synchronisation bidirectionnelle en temps réel et la migration progressive des applications sans réécriture.
- Accès juste-à-temps avec PingOne Privilege : Accorde un accès privilégié limité dans le temps à AWS, Azure, GCP, Kubernetes, Snowflake et PostgreSQL, avec des sessions liées au matériel TPM.
- Gouvernance des identités avec micro-certifications : Exécute des revues d’accès ciblées, des contrôles des règles de séparation des tâches et des recommandations d’approbation assistées par l’IA sur l’ensemble du cycle de vie des utilisateurs.
Intégrations de Ping Identity
Ping Identity répertorie plus de 1 800 intégrations, notamment avec Microsoft 365, Active Directory, Microsoft Entra ID, Workday, Salesforce, Google Workspace, Slack, Zoom, Snowflake et CrowdStrike. Les API REST et SCIM, les webhooks, les fournisseurs Terraform et la marketplace DaVinci prennent en charge les connexions personnalisées.
Pros and Cons
Pros:
- La biométrie à divulgation nulle de connaissance protège les postes de travail partagés
- La prise en charge des annuaires hybrides est saluée par les évaluateurs
- La notation adaptative des risques renforce les décisions d’accès
Cons:
- L’administration des annuaires nécessite une configuration importante
- La gestion des appareils dépend d’outils externes
Learn more about Ping Identity: Idéal pour un IAM modulaire avec un provisionnement piloté par les RH
- Essai gratuit de 30 jours
- À partir de $1.40/utilisateur/mois
Visit WebsiteCustomer Rating:4.6/5
HelloID gère les intégrations d’applications tierces via un panneau d’administration centralisé. HelloID est une plateforme IAM modulaire native du cloud de Tools4ever qui combine l’authentification unique (SSO), l’authentification multifacteur (MFA), le provisionnement automatisé des utilisateurs, l’accès en libre-service et la gouvernance des identités dans les environnements cloud et sur site.
À qui HelloID convient-il le mieux ?
HelloID convient particulièrement aux administrateurs informatiques et aux responsables des identités des organisations de taille moyenne qui doivent automatiser la gestion du cycle de vie des utilisateurs entre les systèmes RH, Active Directory et les applications cloud.
Pourquoi j’ai choisi HelloID
J’ai choisi HelloID comme l’une des meilleures solutions, car son modèle de provisionnement piloté par les RH se distingue réellement des outils d’annuaire cloud classiques. Lorsqu’un employé est embauché ou change de fonction, HelloID récupère directement ces données depuis des systèmes sources tels que SAP ou ADP et met automatiquement à jour les comptes dans AD, Entra ID et les applications connectées. J’apprécie également que le coffre-fort d’identités normalise les enregistrements provenant de plusieurs sources RH et SIS, afin que vos règles d’accès s’appuient toujours sur des données propres et cohérentes.
Principales fonctionnalités de HelloID
- SSO modulaire avec prise en charge de plusieurs protocoles : HelloID prend en charge SAML 2.0, OpenID Connect et WS-Federation, ainsi que l’accès basé sur une extension de navigateur pour les applications dépourvues de protocoles SSO natifs.
- Règles d’accès contextuelles : Les administrateurs peuvent restreindre ou autoriser l’accès aux applications en fonction de la plage d’adresses IP, de la géolocalisation, de la date et de l’heure, ainsi que de la version du navigateur ou du système d’exploitation, avec l’application de la MFA associée à ces règles.
- Accès en libre-service avec flux de travail d’approbation : Les employés et les responsables peuvent demander des accès via un portail en libre-service, avec des chaînes d’approbation configurables et une expiration automatique des accès.
- Gouvernance et rapprochement des accès : Le module de gouvernance vérifie les systèmes connectés pour détecter les comptes orphelins ou divergents et exécute régulièrement des réexamens des habilitations afin de maintenir les accès conformes aux règles.
Intégrations de HelloID
HelloID propose plus de 200 connecteurs prêts à l’emploi, notamment pour Microsoft Active Directory, Microsoft Entra ID, Google Workspace, SAP, ADP, AFAS et Visma|Raet. Des connecteurs PowerShell et une API REST prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- L’automatisation du cycle de vie pilotée par les RH réduit la dérive des comptes
- La coexistence des annuaires hybrides permet une migration progressive
- Le rapprochement de la gouvernance détecte les comptes orphelins
Cons:
- Les fonctionnalités de gestion des appareils sont pratiquement inexistantes
- Les scénarios AD nécessitent un agent sur site
Learn more about HelloID: Idéal pour la fédération des identités native de Google Cloud
- Essai gratuit de 14 jours
- À partir de $7.00/utilisateur/mois

Google Cloud Identity prend en charge plusieurs fournisseurs d'authentification depuis un même panneau d'administration. Google Cloud Identity est l'annuaire de gestion des identités en tant que service de Google, qui prend en charge la gestion centralisée des utilisateurs et des groupes, le SSO, l'authentification multifacteur, la gestion des appareils et la synchronisation avec Active Directory/LDAP dans les environnements cloud et hybrides.
À qui Google Cloud Identity convient-il le mieux ?
Google Cloud Identity convient aux équipes informatiques qui utilisent déjà Google Cloud ou Google Workspace et qui souhaitent centraliser la gestion des identités, le SSO et les contrôles d'accès sans ajouter un fournisseur d'annuaire distinct.
Pourquoi ai-je choisi Google Cloud Identity ?
Google Cloud Identity figure dans ma sélection parce qu'il constitue la couche d'identité la plus naturelle pour les équipes qui exécutent déjà des charges de travail sur Google Cloud ou Google Workspace. J'apprécie le fait que Context-Aware Access permette d'appliquer simultanément des politiques d'accès fondées sur l'identité de l'utilisateur, l'état du chiffrement de l'appareil et l'emplacement IP, ce qui est exactement ce qu'il faut lorsque les collaborateurs utilisent des appareils gérés et non gérés. GCDS et la nouvelle synchronisation d'annuaire basée sur le cloud offrent également des moyens concrets et opérationnels de synchroniser votre Active Directory existant sans devoir d'abord revoir l'architecture de votre environnement sur site.
Principales fonctionnalités de Google Cloud Identity
- Catalogue d'applications SAML préintégré : Connecte des centaines d'applications SaaS tierces, notamment AWS, Salesforce et RingCentral, grâce à des configurations SAML prédéfinies dans les éditions gratuite et Premium.
- Prise en charge des clés d'accès et des clés de sécurité FIDO2 : Permet aux administrateurs d'activer la connexion sans mot de passe au moyen de clés d'accès ou de limiter l'authentification aux seules clés de sécurité matérielles.
- Groupes dynamiques : Ajoute et supprime automatiquement les membres des groupes en fonction de requêtes sur les attributs des utilisateurs, y compris les attributs personnalisés, sans mises à jour manuelles de la part des administrateurs.
- LDAP sécurisé (Premium) : Permet aux applications LDAP sur site ou hébergées dans le cloud, telles que Jira, OpenVPN et FreeRADIUS, de s'authentifier auprès de Cloud Directory.
Intégrations de Google Cloud Identity
Google Cloud Identity propose un catalogue d'applications SAML préintégré comprenant des centaines d'applications, notamment AWS, Salesforce, RingCentral et Zoho CRM. Il se connecte à Active Directory, OpenLDAP et Microsoft Entra ID par synchronisation ou fédération, prend en charge LDAP sécurisé et fournit une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- La fédération native de Google simplifie l'accès au cloud
- Les politiques contextuelles associent l'identité à la posture de l'appareil
- La prise en charge des clés d'accès et des clés de sécurité permet une authentification sans mot de passe
Cons:
- Ne constitue pas un remplacement complet d'Active Directory
- La gestion de macOS et de Linux reste limitée
Learn more about Google Cloud Identity: Meilleures fonctionnalités d’annuaire en tant que service
- Essai gratuit de 30 jours
- À partir de $9/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.6/5
JumpCloud permet aux utilisateurs de gérer et de consulter tous les utilisateurs de l’annuaire au même endroit. JumpCloud est une plateforme d’annuaire cloud qui unifie la gestion des identités, l’authentification unique, l’authentification multifacteur, la gestion des appareils et le contrôle des accès pour les identités humaines, de machines et d’agents IA dans les environnements Windows, macOS, Linux et mobiles.
À qui JumpCloud convient-il le mieux ?
JumpCloud convient aux équipes informatiques qui gèrent des environnements composés de plusieurs systèmes d’exploitation et qui ont besoin de gérer les identités, les accès et les appareils depuis une seule plateforme, sans dépendre d’une infrastructure locale existante.
Pourquoi j’ai choisi JumpCloud
JumpCloud figure sur ma liste restreinte, car c’est l’une des rares plateformes à proposer un véritable annuaire en tant que service sans dépendre d’une infrastructure locale. J’apprécie particulièrement le fait que son annuaire cloud ouvert traite les appareils Windows, macOS et Linux sur un pied d’égalité, en gérant les identités, l’authentification unique, l’authentification multifacteur et la conformité des appareils depuis une seule console. Les trois modes de synchronisation de l’intégration Active Directory (Active Directory faisant autorité, bidirectionnelle ou JumpCloud faisant autorité) vous permettent d’abandonner progressivement votre ancien annuaire Active Directory, plutôt que d’effectuer une bascule complète en une seule fois.
Principales fonctionnalités de JumpCloud
- Détection des risques liés aux accès : Signale les comportements de connexion inhabituels, comme les déplacements impossibles ou la reprise d’activité de comptes dormants, et déclenche des demandes d’authentification multifacteur ou des alertes par e-mail, Slack ou webhook.
- RADIUS cloud : Fournit une authentification RADIUS intégrée pour les accès Wi-Fi et VPN, avec tous les événements enregistrés dans Directory Insights, sans matériel supplémentaire.
- Gestion du cycle de vie des utilisateurs pilotée par les RH : Se connecte à des systèmes tels que Workday, BambooHR et HiBob afin d’automatiser la création, la préparation et la désactivation des comptes dans les applications connectées.
- Gestion des correctifs multiplateforme : Gère les correctifs des systèmes d’exploitation et des applications sous Windows, macOS et Linux depuis une seule console, avec des tableaux de bord de conformité et des outils de remédiation en masse.
Intégrations de JumpCloud
JumpCloud propose des intégrations natives avec Active Directory, Microsoft 365, Entra ID, Google Workspace, BambooHR, Workday, Personio, Namely, HiBob et People HR. La plateforme prend en charge les connexions personnalisées via SCIM, les API REST, Cloud LDAP et RADIUS, notamment avec Jira, Confluence, Jenkins, Kubernetes et Docker.
Pros and Cons
Pros:
- Contrôle multiplateforme des identités et des appareils
- Prise en charge de la migration progressive d’Active Directory
- Politiques d’accès conditionnel tenant compte des risques
Cons:
- Une couverture étendue peut se faire au détriment de la profondeur fonctionnelle
- La gestion d’Android peut être moins stable
Learn more about JumpCloud: Idéal pour les flux de travail d’identité hybrides Microsoft 365
- Essai gratuit de 30 jours
- À partir de $7.00/utilisateur/mois

Microsoft Entra ID centralise la gestion du locataire, des utilisateurs et des applications dans un seul tableau de bord. Microsoft Entra ID est un service cloud de gestion des identités et des accès qui prend en charge la gestion des utilisateurs et des groupes, l’authentification unique, l’authentification multifacteur, l’accès conditionnel, l’identité des appareils et le provisionnement automatisé dans les environnements cloud et hybrides.
À qui Microsoft Entra ID convient-il le mieux ?
Microsoft Entra ID convient particulièrement aux organisations qui utilisent déjà Microsoft 365 ou Azure et qui doivent gérer les identités à la fois dans des environnements Active Directory cloud et locaux.
Pourquoi ai-je choisi Microsoft Entra ID ?
Microsoft Entra ID figure dans ma liste parce qu’il constitue le pilier de l’identité sur lequel les organisations utilisant Microsoft 365 et Azure s’appuient déjà, ce qui en fait un choix naturel pour les flux de travail d’annuaire hybrides. J’apprécie particulièrement la façon dont l’accès conditionnel permet d’appliquer des politiques granulaires et contextuelles dans les environnements cloud et locaux sans nécessiter d’outil distinct. Connect Sync et Cloud Sync prennent tous deux en charge les environnements AD multi-forêts, de sorte que les équipes qui gèrent des forêts déconnectées après une fusion peuvent assurer la continuité de l’annuaire sans migration complète.
Fonctionnalités clés de Microsoft Entra ID
- Gestion des identités privilégiées : Attribue des rôles d’administrateur juste-à-temps avec le principe du moindre privilège, afin que l’accès élevé ne soit accordé qu’en cas de besoin et expire automatiquement.
- Authentification par clé d’accès : Prend en charge les clés d’accès liées à l’appareil et synchronisées via Microsoft Authenticator, les clés de sécurité matérielles, le trousseau iCloud d’Apple et le gestionnaire de mots de passe de Google.
- Provisionnement automatisé des utilisateurs : Crée, met à jour et supprime les comptes dans les applications connectées à l’aide de SCIM 2.0, LDAP, SQL et de connecteurs ECMA personnalisés, à mesure que les rôles et les statuts des utilisateurs évoluent.
- Flux de travail du cycle de vie : Automatise les processus d’arrivée, de mobilité et de départ, notamment le déclenchement de tâches telles que la création de comptes ou la suppression des accès, en fonction des données RH et des attributs des utilisateurs.
Intégrations de Microsoft Entra ID
Microsoft Entra ID propose des milliers d’intégrations natives dans la galerie d’applications, notamment avec ServiceNow, Workday, Salesforce, Slack, Snowflake, ainsi qu’avec les services Microsoft 365 et Azure. Microsoft Graph, SCIM 2.0 et Application Proxy prennent en charge les intégrations personnalisées et locales.
Pros and Cons
Pros:
- La synchronisation hybride prend en charge les forêts Active Directory déconnectées
- Les politiques contextuelles renforcent le contrôle des accès pour les équipes distribuées
- L’authentification sans mot de passe réduit l’exposition à l’hameçonnage
Cons:
- La gouvernance avancée nécessite plusieurs niveaux de licence
- La gestion des appareils dépend d’outils distincts de gestion des terminaux
Learn more about Microsoft Entra ID: Idéal pour une gestion efficace du cycle de vie des employés
- Essai gratuit de 30 jours
- À partir de 6 $/utilisateur/mois (facturé annuellement)

Okta Workforce Identity Cloud signale les accès à haut risque grâce à des recommandations de révocation pilotées par l’IA. Okta Workforce Identity Cloud est un annuaire cloud et une plateforme d’identité qui centralise la gestion des utilisateurs, des groupes et des appareils entre les systèmes RH, Active Directory, LDAP et des milliers d’applications SaaS et sur site grâce au SSO, à la MFA adaptative, à l’approvisionnement du cycle de vie et à la gouvernance des accès.
À qui Okta Workforce Identity Cloud convient-il le mieux ?
Okta Workforce Identity Cloud convient particulièrement aux entreprises de taille moyenne à grande disposant d’environnements d’identité complexes et multisources, où l’approvisionnement piloté par les RH et la gouvernance de milliers d’applications sont prioritaires.
Pourquoi j’ai choisi Okta Workforce Identity Cloud
J’ai choisi Okta Workforce Identity Cloud parmi les meilleures solutions, car son automatisation du cycle de vie pilotée par les RH est véritablement difficile à égaler. Lorsqu’un nouvel employé est ajouté dans Workday ou BambooHR, Okta approvisionne automatiquement ses comptes dans des centaines d’applications via SCIM, sans nécessiter de tickets manuels. J’apprécie également que la désactivation soit tout aussi immédiate : une seule désactivation supprime l’accès à toutes les applications connectées en même temps, ce qui libère aussi automatiquement les licences.
Fonctionnalités clés d’Okta Workforce Identity Cloud
- MFA adaptative : applique l’authentification multifacteur en utilisant des signaux contextuels tels que l’appareil, l’emplacement, le réseau et le comportement afin d’ajuster les exigences d’accès en temps réel.
- Annuaire universel : sert de référentiel d’identité central en recueillant simultanément les utilisateurs, les groupes et les attributs personnalisés depuis AD, LDAP et plusieurs systèmes RH.
- Protection contre les menaces liées aux identités : évalue en continu le risque des sessions et peut déclencher une déconnexion universelle de toutes les applications connectées lorsqu’une menace est détectée.
- Accès privilégié : fournit un SSO aux serveurs Linux et Windows, enregistre les sessions SSH et RDP et prend en charge l’accès juste à temps avec des approbations en plusieurs étapes.
Intégrations d’Okta Workforce Identity Cloud
Okta Workforce Identity Cloud propose plus de 8 000 intégrations prédéfinies, notamment avec Active Directory, LDAP, Workday, BambooHR, SuccessFactors, Google Workspace, Salesforce, Slack, Microsoft Teams et Jamf. Les API REST, les hooks d’événements et Workflows prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Automatise l’intégration et le départ des employés
- Unifie les identités RH, AD et LDAP
- Adapte l’authentification aux risques liés aux identités
Cons:
- Ne fournit pas une gestion complète des appareils
- Ne peut pas remplacer entièrement les environnements AD fortement dépendants des GPO
Learn more about Okta Workforce Identity Cloud: Idéal pour intégrer des annuaires sur site et infonuagiques
- Essai gratuit de 30 jours
- À partir de $3/user/month

OneLogin Advanced Directory permet aux utilisateurs d’afficher et de gérer de manière centralisée tous les comptes utilisateurs. OneLogin Advanced Directory est un service d’annuaire infonuagique qui centralise la gestion des identités des utilisateurs dans Active Directory, LDAP, Google Workspace et les systèmes RH, avec SSO, MFA, authentification adaptative et approvisionnement automatisé intégrés.
À qui OneLogin Advanced Directory convient-il le mieux ?
OneLogin Advanced Directory convient particulièrement aux équipes informatiques qui gèrent des environnements hybrides dans lesquels Active Directory, les applications infonuagiques et les systèmes RH doivent rester synchronisés sans disposer d’une équipe IAM dédiée.
Pourquoi j’ai choisi OneLogin Advanced Directory
J’ai choisi OneLogin Advanced Directory parce qu’il gère la synchronisation en temps réel entre Active Directory, LDAP, Google Workspace et des systèmes RH comme Workday à partir d’un connecteur unique. Lorsqu’un compte AD est fermé, OneLogin coupe l’accès à toutes les applications connectées en quelques secondes. J’apprécie également ses ponts VLDAP et RADIUS, qui permettent de maintenir l’infrastructure existante dans la boucle sans imposer un remplacement complet.
Principales fonctionnalités de OneLogin Advanced Directory
- Authentification SmartFactor : utilise Vigilance AI pour établir un score de risque à partir de la localisation, de l’appareil et du comportement, puis décide d’autoriser, de soumettre à un contrôle ou de refuser une connexion.
- Catalogue de plus de 6 000 applications : connecteurs préintégrés pour le SSO et l’approvisionnement dans les applications infonuagiques et sur site, avec de nouvelles intégrations ajoutées quotidiennement.
- Automatisation du cycle de vie avec les flux de travail : une couche d’automatisation à faible code qui gère l’approvisionnement, le retrait de l’approvisionnement et les tâches d’identité personnalisées au-delà des opérations standard de création, de mise à jour et de suppression.
- Vérification des identifiants compromis : valide les mots de passe nouveaux ou modifiés par rapport à une base de données d’identifiants connus comme volés avant d’autoriser leur définition.
Intégrations de OneLogin Advanced Directory
OneLogin Advanced Directory propose plus de 6 000 connecteurs d’applications préintégrés, notamment pour Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR et Jamf. Les API REST, les SDK, les crochets web et les connecteurs personnalisés prennent en charge des intégrations supplémentaires.
Pros and Cons
Pros:
- Le retrait des accès en temps réel accélère la désactivation
- L’authentification basée sur les risques s’adapte au comportement
- Large choix d’options sans mot de passe et de MFA
Cons:
- Aucune gestion native des appareils
- Aucune campagne intégrée de certification des accès
Learn more about OneLogin Advanced Directory: Idéal pour le SSO et la MFA avec plus de 15 méthodes d’authentification
- Essai gratuit de 30 jours
- À partir de $3/utilisateur/mois
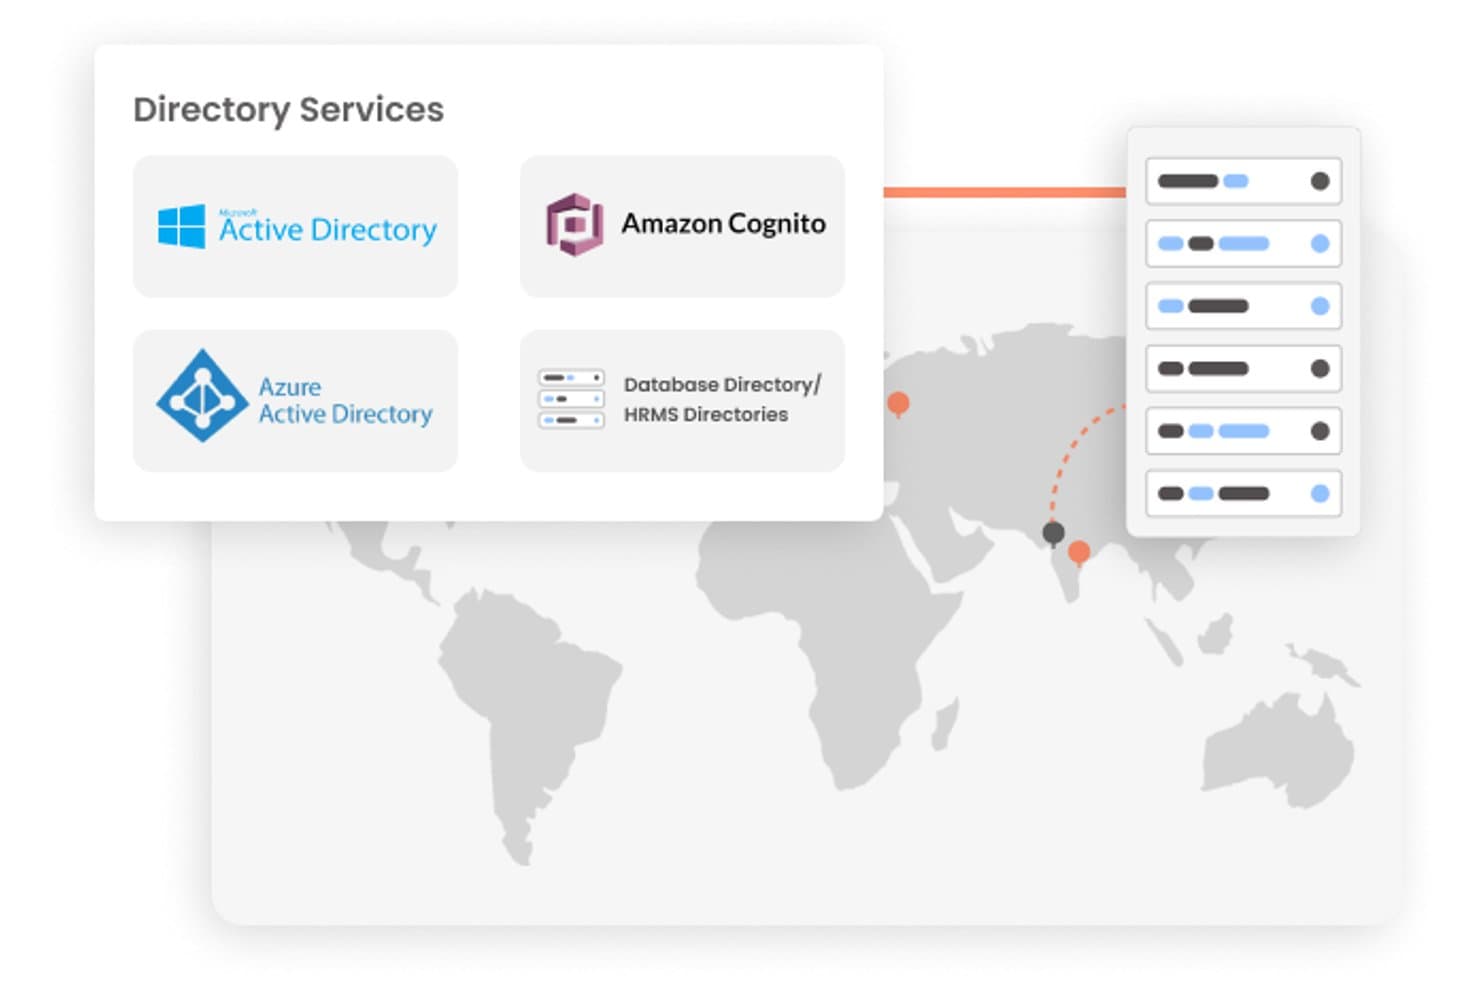
miniOrange prend en charge les annuaires Active Directory, Azure AD, Amazon Cognito et HRMS. miniOrange est une plateforme de services d’annuaire cloud qui combine l’annuaire en tant que service (DaaS), l’authentification unique (SSO), l’authentification multifacteur (MFA), le contrôle d’accès adaptatif et la gestion du cycle de vie des utilisateurs dans des environnements cloud, sur site et hybrides.
À qui miniOrange convient-il le mieux ?
miniOrange convient particulièrement aux équipes informatiques et chargées de la gestion des identités qui administrent les accès à un ensemble d’applications cloud, de systèmes existants et d’annuaires sur site, et qui ont besoin d’une couverture MFA et SSO étendue sans reconstruire leur infrastructure existante.
Pourquoi j’ai choisi miniOrange
J’ai choisi miniOrange comme l’une des meilleures solutions, car l’étendue de ses fonctionnalités d’authentification est réellement difficile à égaler à ce niveau de prix : plus de 15 méthodes MFA, notamment FIDO2/clés d’accès, des jetons matériels comme YubiKey et des notifications push, ainsi que le SSO pour les applications SAML, OIDC, OAuth et existantes via un proxy inverse. J’apprécie particulièrement le fait qu’il étende la MFA aux connexions Windows RDP, macOS et Linux SSH, ce qui comble une lacune que la plupart des plateformes d’annuaire laissent ouverte. Des règles d’accès adaptatives basées sur les risques viennent s’y superposer et déclenchent une MFA renforcée en fonction de l’adresse IP, de l’emplacement ou des signaux liés à l’appareil.
Fonctionnalités clés de miniOrange
- Passerelle LDAP hybride : une passerelle LDAP sur site vous permet de connecter miniOrange à votre infrastructure AD ou LDAP existante sans l’exposer à Internet.
- Automatisation des processus d’arrivée, de mobilité et de départ : le provisionnement piloté par les RH se synchronise avec Workday, BambooHR et SAP SuccessFactors afin de déclencher automatiquement l’attribution des rôles et la désactivation des comptes.
- Passerelle d’accès aux applications existantes : la connexion basée sur les en-têtes et via proxy inverse étend le SSO aux applications existantes et aux applications clientes lourdes qui ne prennent pas en charge SAML ou OAuth.
- Serveur RADIUS et TACACS+ : le serveur AAA intégré prend en charge l’authentification des VPN, des VDI, des routeurs et des commutateurs à partir de l’offre Premium.
Intégrations de miniOrange
miniOrange propose plus de 6 000 intégrations, notamment avec Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta et Fortinet. Il prend en charge SAML, OAuth, OIDC, SCIM, les API REST, RADIUS et TACACS+ pour les connexions personnalisées.
Pros and Cons
Pros:
- La MFA couvre les connexions cloud, postes de travail et serveurs
- La prise en charge des annuaires hybrides facilite les migrations progressives
- Les applications existantes bénéficient de contrôles d’authentification modernes
Cons:
- Les contrôles avancés du cycle de vie nécessitent des offres supérieures
- La configuration de l’annuaire peut représenter un défi pour les nouveaux administrateurs
Learn more about miniOrange:
Autres services d’annuaire cloud
Voici quelques options supplémentaires de services d’annuaire cloud qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- 11ForgeRockIdéal pour la gouvernance adaptative des identités à grande échelle
- 12Zoho DirectoryIdéal pour la gestion des identités et des accès dans l’écosystème Zoho
- 13OneLoginIdéal pour une MFA adaptative avec synchronisation AD en temps réel
- 14SailPointIdéal pour la gouvernance des identités d’entreprise à grande échelle
- 15VMware Workspace ONEIdéal pour la gestion des identités et des accès centrée sur les appareils
- 16IBM VerifyIdéal pour un accès adaptatif basé sur les risques à l’échelle de l’entreprise
Comment j’évalue les services d’annuaire infonuagiques
Je divise mon évaluation en trois parties : les fonctionnalités de base (gérer les identités des utilisateurs de manière centralisée et appliquer l’authentification dans toutes les applications) ont le plus de poids, suivies des fonctionnalités remarquables comme l’authentification sans mot de passe, puis des facteurs comme la prise en charge de la migration et la qualité de l’intégration.
Fonctionnalités de base (indispensables pour cette liste)
Lorsque je sélectionne les outils à inclure dans ma liste, j’attribue à chacun une note sur une échelle de 0 (la fonctionnalité n’est pas proposée) à 5 (l’outil excelle dans ce domaine) pour chaque fonctionnalité de base répertoriée ci-dessous. Je convertis ensuite le total en pourcentage afin de mieux évaluer l’adéquation globale de chaque outil, en accordant un poids supplémentaire à toute fonctionnalité que j’ai jugée essentielle.
- Gestion des identités (essentielle) : J’évalue la manière dont chaque outil stocke et organise les identités des utilisateurs, en examinant les attributs personnalisés, l’imbrication des groupes et la prise en charge de la hiérarchie de l’organisation.
- Authentification et contrôle d’accès (essentiels) : J’examine l’étendue de l’authentification unique, les options d’authentification multifacteur et les politiques d’accès conditionnel, en particulier les règles contextuelles liées à l’appareil ou à l’emplacement.
- Intégration et synchronisation des annuaires : J’évalue la qualité de la synchronisation d’une plateforme avec les annuaires existants comme Active Directory ou LDAP, notamment les mises à jour en temps réel et la gestion des conflits.
- Gestion des appareils : La capacité de chaque outil à inscrire les appareils, à appliquer des politiques et à effectuer des contrôles de conformité sur Windows, macOS et Linux entre dans mon évaluation.
- Provisionnement et cycle de vie des utilisateurs : J’évalue l’intégration et la désactivation automatisées des utilisateurs dans les applications connectées, notamment le provisionnement fondé sur les rôles et les révisions planifiées des accès.
- Prise en charge des applications multiplateformes : J’examine la taille et la variété du catalogue d’applications de chaque outil, ainsi que la flexibilité des intégrations personnalisées pour les applications dépourvues de connecteurs prédéfinis.
Une fois que j’ai dressé une liste d’outils qui répondent aux critères, j’examine ce qui distingue chaque plateforme.
Facteurs de différenciation (ce qui distingue les fournisseurs)
Voici comment je compare et différencie les différents fournisseurs :
Fonctionnalités remarquables
L’authentification sans mot de passe est un élément essentiel pour moi. Je vérifie si une plateforme prend en charge FIDO2/WebAuthn et les données biométriques, car ces méthodes réduisent le risque d’attaques fondées sur les identifiants et accélèrent les connexions dans toute l’organisation. L’accès réseau à confiance zéro est tout aussi important : je recherche une solution ZTNA intégrée qui permet aux administrateurs de contrôler l’accès aux applications internes sans dépendre d’un VPN traditionnel. J’évalue également la flexibilité de l’annuaire en tant que service, notamment la possibilité pour un outil de remplacer complètement AD ou de fonctionner en mode hybride pendant les migrations par étapes.
Au-delà des fonctionnalités
La prise en charge de la migration est très importante : je vérifie si une plateforme propose une mise en correspondance automatisée des attributs et une coexistence hybride, afin de pouvoir abandonner progressivement l’ancien AD sans basculement brutal. J’évalue également la préparation à la conformité, en recherchant des journaux d’audit intégrés et des révisions des accès alignées sur des référentiels comme SOC 2 ou ISO 27001, car la préparation manuelle des audits prend un temps dont la plupart des équipes informatiques ne disposent pas. Enfin, je tiens compte de la capacité des ressources d’intégration et de la documentation à rendre les administrateurs autonomes après le déploiement.
Comment choisir un service d’annuaire cloud
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus personnalisé de sélection de logiciels, voici une liste des facteurs à garder à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| FacteurScalabilité | Éléments à prendre en compteLe service peut-il évoluer avec votre entreprise ? Tenez compte des limites concernant les utilisateurs, de la capacité de stockage des données et des coûts à long terme. Assurez-vous que la solution pourra accompagner la croissance sans nécessiter de mises à niveau fréquentes. |
| FacteurIntégrations | Éléments à prendre en compteFonctionne-t-il avec vos systèmes actuels ? Vérifiez la compatibilité avec les logiciels existants, tels que les systèmes RH, les CRM et les outils de productivité. Évitez les solutions qui nécessitent de nombreux contournements ou des connecteurs tiers. |
| FacteurPersonnalisation | Éléments à prendre en comptePouvez-vous l’adapter à vos flux de travail ? Recherchez des paramètres flexibles et des options permettant d’ajuster les rôles des utilisateurs, les autorisations et les interfaces en fonction des besoins de votre équipe. |
| FacteurFacilité d’utilisation | Éléments à prendre en compteEst-il facile à utiliser pour votre équipe ? Tenez compte de la courbe d’apprentissage et de l’interface utilisateur. Évitez les outils qui nécessitent une formation approfondie ou dont l’interface est encombrée, ce qui pourrait ralentir l’adoption par les utilisateurs. |
| FacteurMise en œuvre et intégration | Éléments à prendre en compteÀ quelle vitesse pouvez-vous commencer ? Évaluez le processus de configuration, notamment la migration des données et la formation des utilisateurs. Recherchez des fournisseurs qui proposent une assistance lors de l’intégration afin de limiter les interruptions et la confusion. |
| FacteurCoût | Éléments à prendre en compteLa solution correspond-elle à votre budget ? Comparez les modèles tarifaires, notamment les frais d’abonnement, les éventuels modules complémentaires et les coûts à long terme. Méfiez-vous des frais cachés ou des coûts susceptibles d’augmenter avec la croissance de votre utilisation. |
| FacteurMesures de sécurité | Éléments à prendre en compteVos données et vos utilisateurs sont-ils protégés ? Vérifiez le chiffrement, les méthodes d’authentification et la conformité aux normes de sécurité. Assurez-vous que le service peut répondre aux exigences de sécurité de votre secteur afin d’éviter les vulnérabilités. |
| FacteurExigences de conformité | Éléments à prendre en compteRespecte-t-il les normes du secteur ? Vérifiez que le service est conforme aux réglementations applicables à votre entreprise, telles que le RGPD ou la HIPAA. Le non-respect de ces exigences peut entraîner des problèmes juridiques et des amendes. |
Tendances des services d’annuaire cloud pour 2025
L’examen des mises à jour des produits, des communiqués de presse et des journaux de publication des principaux outils révèle des tendances clés dans les services d’annuaire cloud, qui reflètent l’évolution de la gestion des accès aux infrastructures cloud.
Voici mon aperçu des tendances actuelles en 2025 :
Tendances des services d’annuaire cloud
- Fonctionnalités de sécurité renforcées : on observe une nette hausse du déploiement de fonctionnalités de sécurité avancées, telles que l’authentification multifacteur adaptative (MFA) et la détection des anomalies fondée sur l’apprentissage automatique. Ces améliorations répondent à la sophistication croissante des menaces de cybersécurité et au besoin de mesures de sécurité plus dynamiques et sensibles au contexte.
- Intégration et interopérabilité : on constate une volonté manifeste de renforcer l’intégration et l’interopérabilité avec d’autres services cloud, les logiciels de provisionnement des utilisateurs et les systèmes existants. Cette tendance est motivée par la nécessité de créer des expériences utilisateur fluides et de simplifier la gestion d’environnements informatiques diversifiés, ce qui traduit une évolution vers des solutions de gestion des accès plus flexibles et adaptables.
- Scalabilité et fonctionnalités natives du cloud : l’accent mis sur la scalabilité et les architectures natives du cloud souligne la réponse du secteur à la complexité et à la taille croissantes des environnements cloud. Ces fonctionnalités garantissent que les services d’annuaire cloud peuvent gérer efficacement les accès sur des infrastructures étendues et distribuées, tout en favorisant la croissance des organisations et leurs stratégies d’adoption du cloud.
- Rapports de conformité complets : face au durcissement des exigences réglementaires, le développement d’outils complets de création de rapports de conformité est devenu une priorité absolue. Ces outils aident les organisations à s’orienter dans le paysage complexe des lois relatives à la protection des données et de la vie privée, soulignant le rôle essentiel des services d’annuaire cloud pour garantir la conformité juridique.
Fonctionnalités devenant moins importantes
- Authentification traditionnelle fondée sur les mots de passe : l’abandon progressif de l’authentification classique fondée sur les mots de passe au profit d’alternatives plus sûres et plus conviviales, telles que la biométrie et l’authentification unique (SSO), indique une diminution de l’importance des mots de passe. Cette transition reflète la reconnaissance, par le secteur, des limites et des risques de sécurité des contrôles d’accès fondés sur les mots de passe.
En examinant attentivement ces tendances, les professionnels de l’informatique peuvent acquérir des informations précieuses sur l’évolution future des services d’annuaire cloud et sur les besoins changeants de la gestion des infrastructures basées sur le cloud.
Que sont les services d’annuaire cloud ?
Les services d’annuaire cloud sont des solutions qui gèrent et organisent les identités des utilisateurs ainsi que leurs accès au sein d’une organisation. Les professionnels de l’informatique, les équipes de sécurité et les services des ressources humaines utilisent couramment ces outils pour garantir un accès sécurisé et efficace aux ressources. Les fonctionnalités de gestion des utilisateurs, d’authentification unique et d’authentification multifacteur contribuent à maintenir la sécurité et à simplifier les processus de connexion. Dans l’ensemble, ces outils offrent un contrôle centralisé des accès des utilisateurs, ce qui améliore l’efficacité opérationnelle.
Fonctionnalités
Voici les fonctionnalités les plus importantes à rechercher dans les services d’annuaire cloud :
- Authentification unique (SSO) : Cette fonctionnalité permet aux utilisateurs d'accéder à plusieurs applications avec un seul jeu d'identifiants. Elle améliore considérablement l'expérience utilisateur en réduisant la fatigue liée aux mots de passe et en simplifiant la gestion des accès des utilisateurs sur différentes plateformes.
- Authentification multifacteur (MFA) : L'authentification multifacteur ajoute une couche de sécurité supplémentaire en exigeant des utilisateurs qu'ils fournissent au moins deux facteurs de vérification pour accéder aux ressources informatiques. Elle est essentielle pour empêcher les accès non autorisés et protéger les données sensibles.
- Services d'annuaire unifiés : Ils fournissent une plateforme centralisée pour gérer l'accès à toutes les ressources informatiques. Ils éliminent le besoin de recourir à plusieurs annuaires, rationalisent l'administration et garantissent la cohérence du contrôle des accès au sein de l'organisation.
- Intégration des annuaires : La capacité à s'intégrer aux annuaires existants (tels qu'Active Directory ou LDAP) garantit une synchronisation et une gestion fluides des comptes utilisateurs. Cela aide les organisations à tirer parti de leur infrastructure existante lors de leur transition vers des services cloud.
- Évolutivité : Les services d'annuaire cloud doivent pouvoir évoluer avec la croissance de l'organisation. Cela garantit que le service d'annuaire peut gérer cette croissance sans dégradation des performances à mesure que le nombre d'utilisateurs, d'appareils et d'applications augmente.
- Contrôle d'accès basé sur les rôles (RBAC) : Le RBAC permet d'attribuer des droits d'accès en fonction des rôles au sein d'une organisation. Il simplifie la gestion des autorisations des utilisateurs et garantit que chaque personne n'accède qu'aux informations et aux ressources nécessaires à l'exercice de ses fonctions.
- Réinitialisation des mots de passe en libre-service : Cette fonctionnalité permet aux utilisateurs de réinitialiser leurs mots de passe sans l'intervention du service informatique. Elle réduit la charge de travail des services informatiques et améliore la productivité des utilisateurs en limitant les temps d'indisponibilité.
- Fonctionnalités d'audit et de création de rapports : Ces fonctionnalités donnent un aperçu des activités des utilisateurs et des schémas d'accès. Elles sont essentielles pour la conformité, la surveillance de la sécurité et la compréhension de l'utilisation des ressources au sein de l'organisation.
- Architecture cloud native : Un service d'annuaire cloud natif est conçu pour tirer pleinement parti des infrastructures de l'informatique en nuage. Cela garantit une haute disponibilité, une reprise après sinistre et des options de déploiement flexibles, en adéquation avec les stratégies cloud modernes.
- Accès aux API et personnalisation : La possibilité de personnaliser le service d'annuaire et de l'intégrer à d'autres applications via des API est essentielle. Elle permet aux organisations d'adapter le service à leurs besoins et d'automatiser différents processus, améliorant ainsi leur efficacité.
Les services d'annuaire cloud rationalisent la gestion des accès des utilisateurs aux ressources informatiques et jouent un rôle essentiel dans l'amélioration de la sécurité des organisations. En se concentrant sur les fonctionnalités décrites ci-dessus, les organisations peuvent s'assurer qu'elles disposent d'une base solide pour répondre à l'évolution de leurs besoins informatiques et protéger leurs actifs numériques.
Avantages
Les services d'annuaire cloud assurent une gestion centralisée des accès des utilisateurs aux systèmes, aux applications, aux fichiers et aux réseaux, afin de répondre aux besoins évolutifs des infrastructures modernes basées sur le cloud. Voici cinq avantages principaux des services d'annuaire cloud :
- Protocoles de sécurité renforcés : Les services d'annuaire cloud réduisent considérablement le risque de failles de sécurité en centralisant le contrôle des accès des utilisateurs. Ils proposent des mesures de sécurité avancées telles que l'authentification multifacteur et l'authentification unique, renforçant ainsi la défense de l'organisation contre les accès non autorisés et les cybermenaces.
- Évolutivité et flexibilité : Les services d'annuaire cloud offrent une évolutivité inégalée et s'adaptent facilement à la croissance d'une organisation. Cette flexibilité permet aux entreprises d'ajouter ou de supprimer des utilisateurs et de gérer efficacement l'accès aux ressources sans modifications importantes de l'infrastructure.
- Réduction des coûts et efficacité : Les services d'annuaire cloud peuvent réduire considérablement les coûts opérationnels en éliminant le besoin de matériel sur site et en diminuant les tâches administratives informatiques. Ils rationalisent les processus de gestion des accès, libérant ainsi de précieuses ressources informatiques et réduisant les frais généraux.
- Amélioration de l'expérience utilisateur : Grâce à des fonctionnalités telles que l'authentification unique et la réinitialisation des mots de passe en libre-service, ces services offrent une expérience d'accès plus fluide et conviviale. Donner aux utilisateurs les moyens de gérer leurs accès améliore la productivité et réduit la charge de travail des équipes d'assistance informatique.
- Conformité et rapports : Les services d'annuaire cloud simplifient la mise en conformité grâce à des outils intégrés de création de rapports et d'audit. Ils aident les organisations à respecter les exigences réglementaires en fournissant des journaux et des rapports détaillés sur l'activité des utilisateurs et les modifications des accès.
Les services d'annuaire cloud améliorent l'efficacité opérationnelle et la sécurité, ce qui en fait un composant essentiel de toute stratégie basée sur le cloud. À mesure que les entreprises évoluent et adoptent les technologies cloud, l'importance d'un service d'annuaire évolutif et sécurisé devient de plus en plus évidente.
Coûts et tarification
Les services d'annuaire cloud proposent une gamme de formules adaptées aux différents besoins des organisations, des petites entreprises recherchant une gestion essentielle des accès aux grandes entreprises nécessitant des fonctionnalités de sécurité avancées et une grande évolutivité.
L'objectif est de fournir une solution sécurisée, efficace et flexible qui évolue avec votre entreprise.
Tableau comparatif des forfaits pour les services d’annuaire cloud
Ci-dessous, j’ai présenté les options de forfait standard et leurs tarifs afin de simplifier votre processus de décision.
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitGratuit | Prix moyen$0 | Fonctionnalités courantesGestion de base des utilisateurs et des groupes, connexion unique (SSO) pour un nombre limité d’applications |
| Type de forfaitBasique | Prix moyen$1-3/utilisateur/mois | Fonctionnalités courantesGestion complète des utilisateurs et des groupes, SSO pour toutes les applications, MFA de base, rapports de base |
| Type de forfaitProfessionnel | Prix moyen$4-8/utilisateur/mois | Fonctionnalités courantesGestion avancée des utilisateurs et des groupes, options MFA avancées, journaux d’audit, accès à l’API, intégrations personnalisées |
| Type de forfaitEntreprise | Prix moyen$9-15/utilisateur/mois | Fonctionnalités courantesAssistance haut de gamme, provisionnement SCIM illimité, informations sur l’annuaire, gouvernance des identités, assistance 24 h/24 et 7 j/7 |
| Type de forfaitPersonnalisé | Prix moyenSur devis | Fonctionnalités courantesFonctionnalités adaptées aux besoins spécifiques de l’organisation, options d’assistance personnalisées |
L’évaluation des besoins actuels et potentiels futurs de votre organisation est essentielle lors de l’examen des services d’annuaire cloud. Optez pour un forfait offrant la flexibilité nécessaire pour évoluer et s’adapter à l’évolution de votre environnement professionnel.
FAQ sur les services d’annuaire cloud
Voici les réponses à certaines questions fréquentes concernant les services d’annuaire cloud :
Quels sont les principaux risques de sécurité des données associés aux services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes services d’annuaire cloud stockent des informations d’identité sensibles, ce qui en fait des cibles attrayantes pour les cybercriminels. Une violation pourrait potentiellement compromettre l’accès à de nombreuses applications. De plus, les organisations doivent configurer soigneusement ces services afin de rester conformes à des réglementations telles que le RGPD ou l’HIPAA, ce qui peut s’avérer techniquement complexe.\u003c/p\u003e
Quels sont les problèmes courants de synchronisation avec les services d’annuaire cloud ?
\u003ch3 class=\u0022text-lg font-bold text-text-100 mt-1 -mb-1.5\u0022\u003e\u003c/h3\u003e\r\n\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes problèmes de synchronisation comprennent des retards ou des incohérences lors de la synchronisation des données utilisateur entre les systèmes cloud et les systèmes sur site. Ils peuvent entraîner de la frustration et des problèmes d’accès lorsque les mises à jour effectuées dans un système ne sont pas immédiatement répercutées dans les autres, ce qui peut provoquer des failles de sécurité temporaires et une baisse de la productivité.\u003c/p\u003e
Comment les organisations peuvent-elles atténuer les risques liés à l’utilisation de services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes organisations doivent mettre en œuvre l’authentification multifacteur, établir des politiques de sécurité claires, effectuer régulièrement des audits de sécurité, conserver des sauvegardes hors ligne des données d’annuaire critiques, élaborer des plans d’urgence en cas d’interruption de service et évaluer minutieusement les pratiques de sécurité des fournisseurs avant la mise en œuvre.\u003c/p\u003e
Quels problèmes de compatibilité les organisations peuvent-elles rencontrer avec les services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes organisations rencontrent souvent des problèmes de compatibilité lorsqu’elles intègrent des services d’annuaire cloud à diverses applications et à des systèmes sur site. Ces intégrations nécessitent fréquemment des configurations complexes, en particulier avec les systèmes existants qui utilisent des protocoles d’authentification obsolètes. Sans planification adéquate, ces difficultés peuvent prolonger les délais de mise en œuvre et augmenter les coûts.\u003c/p\u003e
Comment les organisations peuvent-elles relever les défis de conformité liés aux services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes organisations doivent mettre en œuvre de solides capacités de journalisation des audits, examiner régulièrement les contrôles d’accès, définir clairement le modèle de responsabilité partagée avec leur fournisseur, chiffrer les données sensibles, tenir à jour une documentation complète des contrôles de sécurité et se tenir informées de l’évolution des exigences réglementaires dans toutes les juridictions concernées.\u003c/p\u003e
Quelles capacités de surveillance les organisations doivent-elles rechercher dans les services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eUne surveillance complète doit inclure des alertes en temps réel en cas d’activités suspectes, des journaux d’audit détaillés pour les rapports de conformité, une visibilité sur l’état et les échecs de synchronisation, des indicateurs de performance pour les processus d’authentification et des outils de création de rapports permettant d’identifier les éventuelles vulnérabilités de sécurité\u003c/p\u003e
Comment les services d’annuaire cloud gèrent-ils la gestion du cycle de vie des identités ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eL’efficacité des processus automatisés de mise à disposition et de retrait des accès varie selon les fournisseurs. Les organisations doivent évaluer la manière dont les services gèrent les besoins d’accès temporaires, les modifications d’attributs, les changements de rôle et les désactivations de comptes, afin de garantir l’application constante des politiques de sécurité tout au long du cycle de vie des identités.\u003c/p\u003e
De quoi les organisations doivent-elles tenir compte lors de la planification de l’évolutivité des services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes organisations doivent évaluer la manière dont le service gère un grand nombre d’utilisateurs, de groupes et de demandes d’authentification. Elles doivent comprendre les répercussions sur les performances pendant les périodes de forte utilisation, tester les processus de synchronisation avec des volumes de données réalistes et évaluer les implications financières de l’augmentation progressive du nombre de licences utilisateur.\u003c/p\u003e
Quel est l’impact des problèmes de compatibilité sur les mises en œuvre de services d’annuaire cloud ?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLes problèmes de compatibilité peuvent contraindre les organisations à maintenir simultanément plusieurs systèmes de gestion des identités, ce qui crée une surcharge administrative. Ils peuvent également entraîner des expériences utilisateur incohérentes entre les plateformes et compromettre la sécurité si des solutions de contournement sont mises en place pour remédier aux lacunes de compatibilité.\u003c/p\u003e