

Trouver les bons outils de sécurité cloud peut considérablement rationaliser la détection des menaces et améliorer la conformité, que vous cherchiez à protéger des données sensibles, à sécuriser des environnements multicloud ou à automatiser la réponse aux incidents.
J'ai testé et évalué de manière indépendante diverses solutions, en me concentrant sur ce qui compte vraiment pour vous et votre équipe. Je tiens à fournir un point de vue impartial et fondé sur des recherches approfondies afin de vous aider à prendre des décisions éclairées.
Dans cet article, vous découvrirez ma sélection des meilleurs outils de sécurité cloud, chacun ayant été choisi pour ses avantages uniques. Que vous soyez préoccupé par la protection des données ou la conformité, vous trouverez des informations adaptées à vos besoins spécifiques. Examinons les différentes options pour trouver celle qui convient le mieux à votre organisation.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des outils de sécurité cloud
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleurs outils de sécurité cloud.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la protection des terminaux | Essai gratuit de 15 jours | À partir de 25 $/mois avec un abonnement annuel | Website | |
| 2 | Idéal pour la gestion de la posture cloud et des risques liés aux identités dans les environnements multicloud | Essai gratuit de 30 jours + démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour sécuriser un parc d'appareils à l'échelle mondiale | Démo gratuite disponible | à partir de $5/personne/mois | Website | |
| 4 | Idéal pour le contrôle d’accès à confiance zéro | Offre gratuite disponible | À partir de $5/utilisateur/mois (facturé annuellement) | Website | |
| 5 | Idéal pour un SIEM unifié avec DLP et CASB | Démo gratuite disponible | Prix sur demande | Website | |
| 6 | Idéal pour une gestion complète de la posture de sécurité cloud | Plan gratuit disponible + démo gratuite | À partir de 350$/mois | Website | |
| 7 | Idéal pour la gestion des comptes à privilèges | Essai gratuit + démo gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour une défense basée sur l'analyse | Essai gratuit de 30 jours disponible | À partir de $795/50 terminaux/an | Website | |
| 9 | Meilleure diversité de services d’analyse | Essai gratuit de 14 jours + démo gratuite disponible | À partir de $149/mois | Website | |
| 10 | Idéal pour la détection proactive des menaces | Essai gratuit de 30 jours + démo gratuite disponible | À partir de 338,50 $/an | Website |


Avis sur les meilleurs outils de sécurité cloud
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de sécurité cloud retenus dans ma sélection. Mes avis présentent en détail les fonctionnalités clés, les avantages et les inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour la protection des terminaux
- Essai gratuit de 15 jours
- À partir de 25 $/mois avec un abonnement annuel
Visit WebsiteCustomer Rating:4.6/5
Le tableau de bord de CrowdStrike Falcon offre une visibilité sur les charges de travail cloud et conteneurisées. CrowdStrike est un agent intelligent et léger qui prévient les attaques de logiciels malveillants tout en enregistrant et capturant l'activité des terminaux. Sa solution de sécurité des terminaux utilise l'intelligence artificielle et l'analyse avancée pour offrir une détection et une réponse étendues à l'architecture cloud de votre entreprise.
Pourquoi j'ai choisi CrowdStrike Falcon : J'ai sélectionné CrowdStrike parce qu'il propose une protection des terminaux de nouvelle génération, associée à un service de détection des menaces géré en continu. J'ai particulièrement apprécié la capacité de ses outils de détection et de remédiation à protéger les charges de travail cloud à toutes les étapes, du développement à la production.
Fonctionnalités et intégrations phares de CrowdStrike Falcon :
Fonctionnalités incluent une détection des menaces alimentée par l'IA qui fournit des informations en temps réel sur l'activité des terminaux afin d'identifier et de neutraliser les violations potentielles avant qu'elles ne se produisent. Son architecture native dans le cloud permet un déploiement rapide et une montée en charge aisée, ce qui en fait une solution idéale pour les organisations de toutes tailles. De plus, CrowdStrike Falcon s'intègre parfaitement à d'autres outils de sécurité et offre une plateforme unifiée pour la détection et la réponse sur les terminaux (EDR), la chasse aux menaces et les services de sécurité gérés, assurant une protection avec un minimum de ressources.
Intégrations disponibles nativement pour Splunk, IBM QRadar, ArcSight, AWS, Microsoft Azure, Okta et ServiceNow.
Pros and Cons
Pros:
- Détection et réponse en temps réel
- Intégration avec d'autres outils de sécurité
- Rapports complets
Cons:
- Risque de faux positifs
- Personnalisation limitée
Learn more about CrowdStrike Falcon: Idéal pour la gestion de la posture cloud et des risques liés aux identités dans les environnements multicloud
- Essai gratuit de 30 jours + démonstration gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.5/5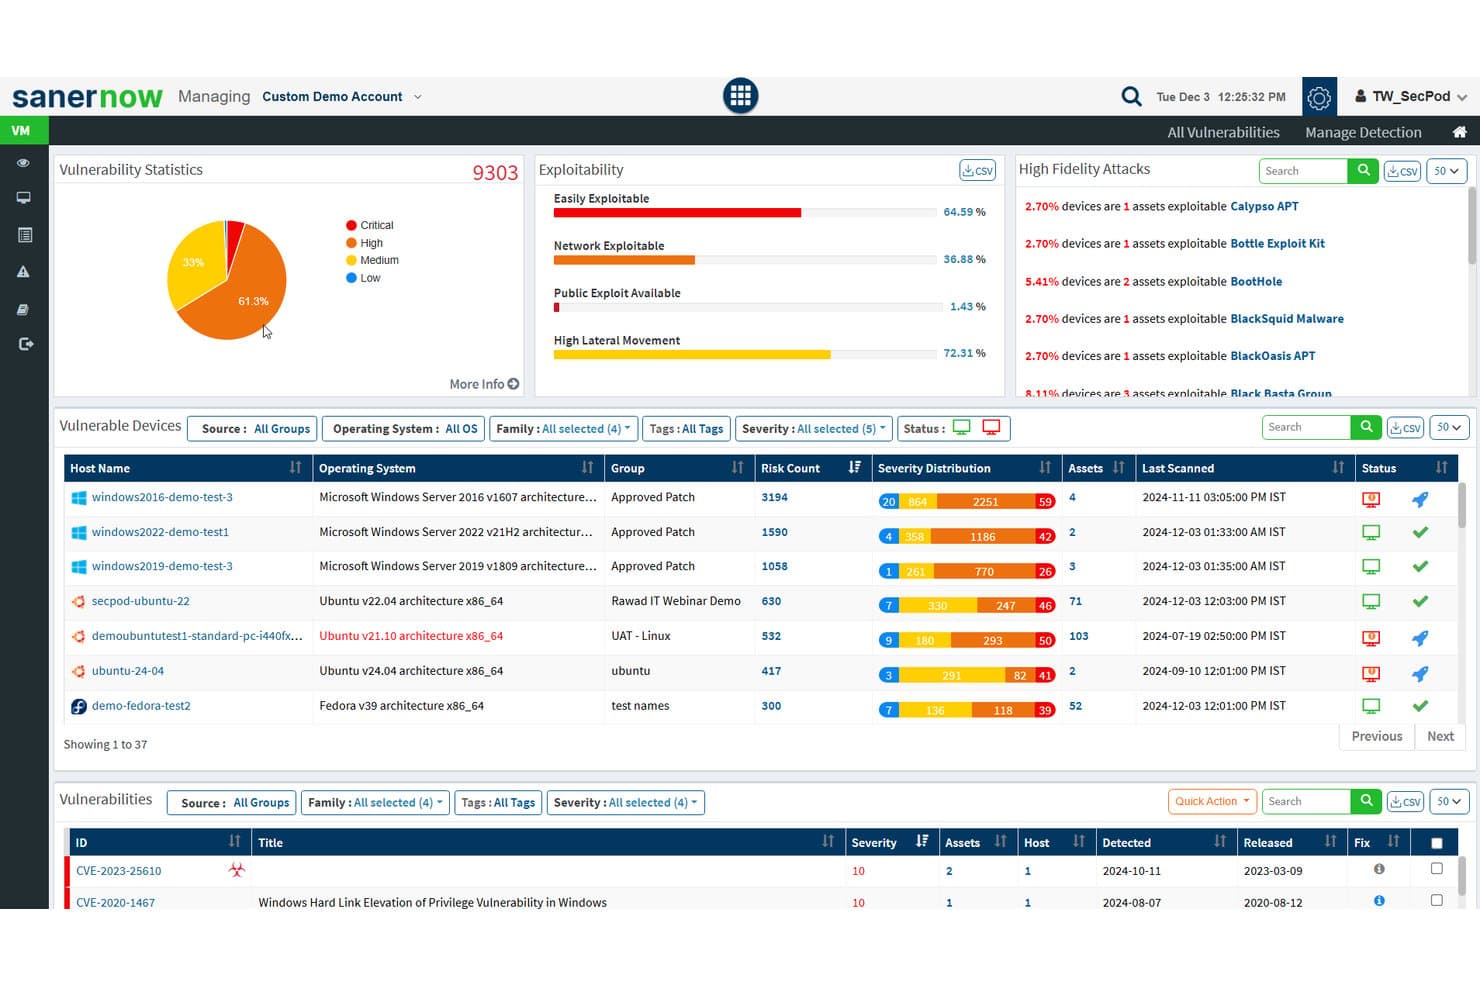
SecPod (plateforme Saner) suit les statistiques de vulnérabilité et l’exploitabilité des actifs cloud. Saner Cloud est une plateforme de protection des applications native du cloud de SecPod qui unifie la gestion de la posture cloud, la gestion des droits d’accès à l’infrastructure, la détection des anomalies et l’exposition des actifs dans AWS, Azure et GCP.
À qui s’adresse le mieux SecPod (plateforme Saner) ?
Saner Cloud convient aux équipes chargées de la sécurité et de la conformité qui gèrent les identités, les autorisations et la posture dans AWS, Azure et GCP au sein d’environnements multicloud.
Pourquoi j’ai choisi SecPod (plateforme Saner)
J’ai choisi Saner Cloud parmi les meilleures solutions, car sa fonctionnalité CIEM va au-delà du simple signalement des autorisations étendues : elle cartographie précisément la manière dont les identités, les rôles et les politiques se combinent pour accorder des accès dans AWS, Azure et GCP, puis met en évidence les comptes inactifs, les liaisons orphelines et vos 10 utilisateurs les plus privilégiés, avec des éléments justificatifs expliquant pourquoi chaque attribution est risquée. Associées aux contrôles CSPM couvrant plus de 1 000 règles, la hiérarchisation des risques alignée sur le modèle SSVC de la CISA permet à votre équipe de se concentrer sur les éléments exploitables, et pas seulement sur ceux qui sont mal configurés.
Fonctionnalités clés de SecPod (plateforme Saner)
- Détection des anomalies avec évaluation du niveau de confiance : Saner Cloud Security Posture Anomaly regroupe les écarts de posture détectés en catégories de confiance élevée, moyenne et faible dans AWS, Azure et GCP.
- Planification automatisée des mesures correctives : Les équipes peuvent configurer des règles de correction qui s’exécutent automatiquement après les analyses ou selon des planifications quotidiennes, hebdomadaires ou mensuelles, avec suivi de l’état.
- Inventaire de l’exposition des actifs cloud : Saner Cloud tient à jour un inventaire centralisé des actifs qui signale les ressources accessibles au public et suit les actifs cloud obsolètes ou non pris en charge.
- Hiérarchisation des risques alignée sur le SSVC de la CISA : Les résultats sont classés à l’aide des facteurs décisionnels SSVC de la CISA — exploitabilité, automatisation, impact technique et criticité des ressources — afin de faire ressortir les éléments nécessitant une attention immédiate.
Intégrations de SecPod (plateforme Saner)
SecPod (plateforme Saner) s’intègre à Amazon Web Services (AWS), Microsoft Azure et Google Cloud Platform (GCP) pour les données relatives à la posture cloud, aux identités et aux actifs. Le nombre d’intégrations natives et la disponibilité des API ne sont pas documentés.
Pros and Cons
Pros:
- Classe les risques cloud selon leur impact et leur exploitabilité
- Cartographie les autorisations des identités dans trois clouds
- Les évaluateurs signalent une intégration initiale rapide
Cons:
- Les alertes fondées sur les analyses peuvent manquer les changements transitoires
- La couverture des environnements hybrides et sur site reste non documentée
Learn more about SecPod (Saner Platform): Idéal pour sécuriser un parc d'appareils à l'échelle mondiale
- Démo gratuite disponible
- à partir de $5/personne/mois
Visit WebsiteCustomer Rating:4.9/5
Le tableau de bord IT de Deel vous offre une vue globale de la sécurité des appareils, du suivi des équipements et de la distribution des actifs à travers tout votre personnel. Deel propose une suite d'outils de sécurité basés sur le cloud conçus pour protéger chaque appareil de votre organisation contre les menaces informatiques. Sa plateforme de protection des terminaux sécurise les ordinateurs portables, tablettes et appareils mobiles de votre personnel partout dans le monde.
Pourquoi j'ai choisi Deel : J'ai choisi Deel car elle intègre la sécurité cloud directement dans l'écosystème de gestion des effectifs, combinant la protection des terminaux avec la gestion des appareils et le contrôle des accès. Le système cloud natif de Deel détecte et prévient en continu les malwares, ransomwares et accès non autorisés en temps réel—sans nécessiter de surveillance manuelle lourde. Sa réponse automatisée aux menaces isole immédiatement les appareils concernés, minimisant ainsi les perturbations et l'exposition aux données.
Fonctionnalités et intégrations marquantes de Deel :
Fonctionnalités incluent la détection automatisée des menaces qui s'adapte à l'évolution des risques informatiques en temps réel, garantissant que chaque terminal reste protégé. L'architecture légère de la plateforme permet un confinement instantané des menaces de sécurité sans ralentir les appareils ou les flux de travail. Deel offre également une couverture multiplateforme, donnant ainsi à votre équipe IT une protection cohérente et une visibilité sur tous les systèmes d'exploitation et types d'appareils.
Intégrations incluent BambooHR, Personio, NetSuite, Slack, Google Workspace, Zoom, SAP SuccessFactors, Xero, QuickBooks, Workday, Greenhouse et Lever.
Pros and Cons
Pros:
- Détection et réponse aux menaces en temps réel
- Protège tous les appareils sur plusieurs sites
- Le confinement automatisé réduit le travail manuel
Cons:
- N'est pas une suite de sécurité d'entreprise complète
- Ne propose pas d'outils de sécurité cloud plus larges au-delà de la gestion des terminaux pour les appareils
Learn more about Deel IT: Idéal pour le contrôle d’accès à confiance zéro
- Offre gratuite disponible
- À partir de $5/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.8/5
Twingate offre une visibilité sur les appareils pour une meilleure gestion du réseau. Twingate est une solution de sécurité cloud qui remplace les VPN traditionnels par un modèle d’accès réseau basé sur la confiance zéro (ZTNA). Cette solution permet de sécuriser l’accès à distance aux ressources privées en appliquant le principe du moindre privilège, la vérification des appareils et des contrôles intelligents du trafic.
Pourquoi j’ai choisi Twingate : J’ai choisi Twingate pour sa solide implémentation du modèle Zero Trust, garantissant que les utilisateurs n’accèdent qu’aux ressources dont ils ont réellement besoin. En authentifiant à la fois l’identité de l’utilisateur et l’état de l’appareil, Twingate aide à prévenir les déplacements latéraux non autorisés sur le réseau. J’ai également trouvé précieux ses contrôles d’accès automatisés, qui peuvent simplifier l’attribution ou la révocation des autorisations dans des environnements de travail en constante évolution. Pour les équipes distribuées, ces fonctionnalités permettent de maintenir un niveau de sécurité élevé sans provoquer de friction pour les utilisateurs finaux.
Fonctionnalités et intégrations clés de Twingate :
Fonctionnalités : Vérification intelligente des appareils grâce à des intégrations avec des services comme CrowdStrike et Jamf, filtrage DNS et filtrage de contenu pour réduire l’exposition aux sites malveillants. Sa couche d’orchestration permet de centraliser la sécurité sans reconfigurer le réseau, tandis que les intégrations avec des fournisseurs d’identité comme Azure AD et Okta rendent la gestion des accès plus efficace.
Intégrations : CrowdStrike, Intune, Kandji, Jamf, Azure AD, Okta, Google Workspace, OneLogin, KeyCloak, JumpCloud, machines virtuelles et Kubernetes.
Pros and Cons
Pros:
- Intégrations flexibles avec des fournisseurs d’identité
- Contrôles puissants de vérification des appareils
- Orchestration centralisée à confiance zéro
Cons:
- Courbe d'apprentissage lors de l’installation
- Analyses avancées limitées
Learn more about Twingate: Idéal pour un SIEM unifié avec DLP et CASB
- Démo gratuite disponible
- Prix sur demande
Visit WebsiteCustomer Rating:4.2/5
ManageEngine Log360 propose des fonctionnalités de reporting personnalisables pour les événements de sécurité, la conformité et les analyses opérationnelles. ManageEngine Log360 est une solution complète de gestion des informations et des événements de sécurité (SIEM) qui offre la gestion des journaux, la détection des menaces, des rapports de conformité et des alertes de sécurité en temps réel. Elle vise à améliorer la visibilité sur le réseau d'une organisation, à renforcer les mesures de sécurité et à offrir une expérience utilisateur conviviale.
Pourquoi j'ai choisi ManageEngine Log360 : J'ai choisi ManageEngine Log360 pour sa capacité à fournir une couverture de sécurité complète pour les environnements cloud. Son intégration des fonctionnalités SIEM avec un courtier de sécurité d'accès au cloud (CASB) et la prévention de la perte de données (DLP) garantit une détection et une réponse aux menaces robustes. De plus, la détection d'anomalies basée sur l'apprentissage automatique, associée à l'analyse en temps réel, offre une sécurité cloud dynamique et proactive, en faisant un choix idéal pour la protection des actifs et des données dans le cloud.
ManageEngine Log360 : Fonctionnalités et intégrations remarquables :
Les fonctionnalités comprennent la gestion unifiée des journaux et des capacités SIEM, permettant la détection des menaces en temps réel et l'établissement de rapports de conformité à partir d'une console unique. Son intégration avec des outils informatiques et de sécurité populaires améliore la visibilité à travers les environnements informatiques hybrides, simplifiant la conformité avec des réglementations telles que le RGPD et l'HIPAA. De plus, la corrélation automatisée des journaux et la détection des anomalies de Log360 fournissent des informations exploitables pour identifier et atténuer rapidement les risques de sécurité potentiels.
Les intégrations incluent Microsoft Active Directory, Office 365, Google Workspace, AWS, Azure, Salesforce, Box, ServiceNow, Jira, Slack, IBM QRadar, Splunk, SolarWinds, Palo Alto Networks, Fortinet, Cisco et Sophos.
Pros and Cons
Pros:
- Visibilité globale de la sécurité sur les réseaux sur site, cloud et hybrides
- Console de gestion des incidents
- Conformité aux réglementations légales
Cons:
- Configuration et mise en place complexes
- Les journaux peuvent être difficiles à lire et à comprendre
Learn more about ManageEngine Log360: Idéal pour une gestion complète de la posture de sécurité cloud
- Plan gratuit disponible + démo gratuite
- À partir de 350$/mois
Visit WebsiteCustomer Rating:4.7/5
Aikido Security propose un tableau de bord unifié pour trier et filtrer les incidents par type, gravité et source du scan. Aikido Security est une plateforme DevSecOps complète conçue pour offrir une couverture de sécurité totale, du code jusqu’au cloud. Elle intègre de multiples fonctionnalités d'analyse de sécurité, y compris SAST, DAST, SCA, CSPM, IaC et l'analyse de conteneurs, afin d’identifier et de gérer les vulnérabilités à haut risque dans le code source, les conteneurs et les environnements cloud.
Pourquoi j’ai choisi Aikido Security : J’apprécie particulièrement sa gestion de la posture de sécurité cloud (CSPM), qui détecte les risques liés à l’infrastructure des principaux fournisseurs cloud. Cette fonctionnalité garantit que votre environnement cloud est surveillé en continu pour détecter les vulnérabilités, les mauvaises configurations et les problèmes de conformité, assurant ainsi une défense robuste contre d’éventuelles failles de sécurité. De plus, Aikido Security propose une analyse Infrastructure as Code (IaC), passant au crible les configurations Terraform, CloudFormation et Kubernetes à la recherche de risques de sécurité.
Fonctionnalités et intégrations marquantes d’Aikido Security :
Les fonctionnalités incluent une approche novatrice pour détecter les chemins d’attaque en visualisant les vulnérabilités potentielles dans l’infrastructure cloud, permettant d’agir en amont. La priorisation des risques offre des recommandations exploitables basées sur le contexte en temps réel et l’impact potentiel, aidant les équipes à se concentrer sur les menaces les plus critiques. Aikido Security s’intègre avec les pipelines CI/CD et les outils DevOps populaires, facilitant l’incorporation des contrôles de sécurité dans les flux de développement sans perturber la productivité.
Intégrations : Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana et GitHub.
Pros and Cons
Pros:
- Interface conviviale
- Facilite le suivi de la conformité et la génération de rapports
- Fournit des recommandations et analyses concrètes
Cons:
- Ignore les vulnérabilités s’il n’existe pas de correctif disponible
- Ne propose pas de sécurité des endpoints ni de détection d’intrusion
Learn more about Aikido Security: Idéal pour la gestion des comptes à privilèges
- Essai gratuit + démo gratuite disponible
- Tarification sur demande

Heimdal propose un tableau de bord complet pour la gestion des actifs informatiques. Dans le domaine de la sécurité cloud, Heimdal propose une solution dynamique pour les entreprises souhaitant protéger leurs environnements numériques. Adapté aux secteurs tels que la santé, l'éducation et le gouvernement, il répond à des défis comme la conformité aux normes telles qu’ISO 27001 et RGPD. L’outil défend non seulement contre des menaces comme les ransomwares et le phishing, mais simplifie également la gestion de la sécurité, en faisant un atout précieux pour les équipes informatiques.
Pourquoi j'ai choisi Heimdal
J’ai choisi Heimdal pour son intégration exceptionnelle de mesures de sécurité avancées adaptées aux environnements cloud. Ses capacités XDR (détection et réponse étendues) offrent une couverture complète contre les menaces sur les terminaux et les réseaux, répondant ainsi au besoin de surveillance continue. De plus, la sécurité DNS de Heimdal protège contre les menaces web, garantissant la sécurité de votre réseau. Ces fonctionnalités séduisent les entreprises soucieuses de conformité et de protection des données.
Fonctionnalités clés de Heimdal
En plus de ses capacités remarquables, Heimdal offre plusieurs autres fonctionnalités importantes qui renforcent sa protection cloud :
- Gestion des comptes et sessions à privilèges : Cette fonctionnalité sécurise l'accès en gérant et surveillant les comptes à privilèges, réduisant ainsi le risque d'accès non autorisé.
- Gestion des correctifs et des actifs : Automatise le processus de mise à jour, garantissant que les systèmes sont à jour et conformes aux standards de sécurité.
- Protection contre le chiffrement par ransomware : Apporte une couche supplémentaire de défense contre les attaques par ransomware, protégeant les données et systèmes critiques.
- Sécurité des e-mails : Protège contre les menaces véhiculées par e-mail telles que le phishing et les malwares, en filtrant et surveillant les communications.
Intégrations Heimdal
Aucune intégration native n’est actuellement répertoriée par Heimdal ; néanmoins, la plateforme prend en charge des intégrations personnalisées via API.
Pros and Cons
Pros:
- Automatise le déploiement des correctifs sur l'ensemble des terminaux
- Détection avancée des vulnérabilités et des menaces
- Visibilité détaillée des actifs et des licences
Cons:
- Aucune intégration native disponible
- L’interface nécessite un temps de prise en main
Learn more about Heimdal: Idéal pour une défense basée sur l'analyse
- Essai gratuit de 30 jours disponible
- À partir de $795/50 terminaux/an
Visit WebsiteCustomer Rating:4.3/5
Obtenez des aperçus détaillés de l'état du système avec ManageEngine Desktop Central. ManageEngine Desktop Central est un outil complet qui offre une gestion unifiée des terminaux et une sécurité cloud pour tous les appareils au sein d'une organisation, idéal pour les professionnels de l'informatique, les fournisseurs de services gérés (MSP), et les entreprises de toutes tailles. Son objectif est d'aider à gérer les serveurs, les ordinateurs portables, les ordinateurs de bureau, les smartphones et les tablettes à partir d'un emplacement centralisé.
Pourquoi j'ai choisi ManageEngine Desktop Central : Le logiciel fournit une défense basée sur l'analyse grâce à ses fonctionnalités étendues de collecte de données et d'analytique, qui offrent aux administrateurs informatiques une intelligence exploitable pour anticiper et contrer proactivement les menaces de sécurité. Une fonctionnalité clé soutenant cette approche est la surveillance en temps réel du système et les alertes. ManageEngine Desktop Central offre également une visibilité et un contrôle de bout en bout ainsi qu'un renforcement des données.
Fonctionnalités et intégrations remarquables de ManageEngine Desktop Central :
Fonctionnalités incluent la gestion des terminaux sur tous les types d'appareils et systèmes d'exploitation, assurant une administration fluide des postes de travail, serveurs et appareils mobiles. Son intégration avec des outils tels que ServiceDesk Plus permet des opérations informatiques efficaces en connectant la gestion des tickets et des appareils. De plus, le logiciel propose une automatisation avancée pour la gestion des correctifs et l'application des configurations, renforçant la sécurité et réduisant les tâches manuelles.
Les intégrations incluent ServiceNow, Jira, Zoho Desk, Zendesk, Jira Service Desk, Microsoft SCCM, IBM BigFix, Slack, Microsoft Teams, Trello, Zapier, ManageEngine ServiceDesk Plus, Microsoft Intune, et plus encore.
Pros and Cons
Pros:
- Capacités de gestion de bureau à distance
- Gestion des correctifs pour les mises à jour logicielles
- Gestion de l'annuaire actif
Cons:
- Certaines fonctionnalités avancées nécessitent des recherches supplémentaires
- Les utilisateurs peuvent se sentir dépassés par la multitude de fonctionnalités configurables
Learn more about ManageEngine Endpoint Central: Meilleure diversité de services d’analyse
- Essai gratuit de 14 jours + démo gratuite disponible
- À partir de $149/mois
Visit WebsiteCustomer Rating:4.8/5
Intruder offre un tableau de bord pour une gestion centralisée des vulnérabilités. Intruder est un outil de sécurité cloud conçu pour aider les organisations à gérer les vulnérabilités et à protéger leurs actifs numériques. Il se concentre sur la gestion continue des vulnérabilités et la gestion de la surface d’attaque, offrant une approche complète pour identifier et corriger les faiblesses de sécurité.
Pourquoi j’ai choisi Intruder : J’ai choisi Intruder pour sa capacité à effectuer divers services d’analyse, y compris l’analyse de vulnérabilités externe, interne, cloud, des applications web et des API. Ces fonctionnalités vous permettent de surveiller en temps réel la posture de sécurité de votre organisation, garantissant que les vulnérabilités critiques sont hiérarchisées et traitées rapidement. De plus, la plateforme Intruder propose la gestion de l’exposition grâce à l’utilisation de plusieurs moteurs d’analyse, ce qui permet d’identifier des problèmes que d’autres outils pourraient négliger.
Fonctionnalités et intégrations remarquables d’Intruder :
Fonctionnalités incluent la possibilité de prioriser les vulnérabilités selon leur impact potentiel, vous aidant à concentrer vos efforts sur les problèmes les plus urgents. Intruder fournit également des indications de remédiation claires, facilitant le traitement des problèmes identifiés par votre équipe. Par ailleurs, la plateforme propose des capacités de reporting complètes, vous permettant de suivre l’évolution de votre posture de sécurité dans le temps et de démontrer votre conformité avec les normes du secteur.
Intégrations : AWS, GitLab, GitHub, Jira, Azure, Teams, Slack, Azure DevOps, Cloudflare, Google Cloud, Microsoft Sentinel et Okta.
Pros and Cons
Pros:
- La plateforme analyse de manière proactive les nouvelles vulnérabilités dévoilées
- Propose des rapports détaillés
- La priorisation des problèmes aide à se concentrer sur les menaces critiques
Cons:
- Certains utilisateurs peuvent trouver les options de personnalisation des analyses limitées
- La surveillance de la surface d’attaque est limitée au plan Premium
Learn more about Intruder: Idéal pour la détection proactive des menaces
- Essai gratuit de 30 jours + démo gratuite disponible
- À partir de 338,50 $/an
Visit WebsiteCustomer Rating:4.6/5
La détection proactive des menaces d'ESET PROTECT est visible sur un tableau de bord unique. ESET PROTECT Complete est une solution de sécurité complète basée sur le cloud, conçue pour fournir une protection multicouche aux terminaux professionnels, notamment les ordinateurs, les ordinateurs portables et les appareils mobiles. La solution intègre une technologie de sandbox dans le cloud pour contrer les menaces de type zero-day et comprend le chiffrement complet du disque pour renforcer la protection des données.
Pourquoi j'ai choisi ESET PROTECT Complete : En tant qu'outil de sécurité cloud, ESET PROTECT offre une protection robuste spécifiquement conçue pour relever les défis uniques de la sécurité informatique dans le cloud. De plus, la console cloud de la plateforme permet aux administrateurs de gérer la sécurité sur des environnements cloud distribués de manière transparente, améliorant ainsi la visibilité et le contrôle sur toutes les ressources.
Fonctionnalités et intégrations remarquables d'ESET PROTECT Complete :
Les fonctionnalités incluent une plateforme unifiée de gestion de la sécurité avec des capacités avancées de détection et de réponse aux menaces, permettant aux équipes informatiques de surveiller en temps réel les terminaux, serveurs et réseaux. L'approche de sécurité multicouche d'ESET comprend la protection des terminaux, le chiffrement des données et le sandboxing cloud, garantissant une défense complète contre les menaces connues et de type zero-day. Son intégration avec des outils natifs du cloud et son déploiement simplifié le rendent particulièrement facile d'accès pour les organisations cherchant des solutions de cybersécurité efficaces et évolutives.
Les intégrations comprennent ConnectWise Automate, Microsoft Windows Defender Antivirus, Microsoft Azure, Datto RMM, NinjaOne, Kaseya VSA et ATERA.
Pros and Cons
Pros:
- Faible empreinte système pour un impact minimal sur les performances
- Capacités avancées de détection et de réponse aux menaces
- Outils de reporting complets pour des analyses de sécurité approfondies
Cons:
- Le prix peut être élevé pour les petites organisations
- Nécessite des connaissances techniques pour l'utilisation des fonctionnalités avancées
Learn more about ESET PROTECT Complete:
Autres outils de sécurité cloud
Voici quelques autres options d’outils de sécurité cloud qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- 11CyberarkIdéal pour la sécurité des identités de bout en bout
- 12Astra PentestIdéal pour l’analyse continue avec assistance experte
- 13QualysIdéal pour la gestion des vulnérabilités dans les environnements hybrides
- 14ZygonIdéal pour la sécurité des accès SaaS
- 15SplunkMeilleure plateforme unifiée de sécurité et d'observabilité
- 16ZscalerAm besten für Zero-Trust-Zugangskontrolle
- 17Trend MicroIdéal pour la détection et la réponse étendues (XDR)
- 18Barracuda CloudGen FirewallMeilleur pare-feu pour les réseaux cloud et hybrides
- 19WizIdéal pour les entreprises moyennes à grandes
- 20Forcepoint ONEIdéal pour les entreprises avec une main-d’œuvre hybride
- 21RubrikIdéal pour la sauvegarde et la récupération de données d'entreprise
- 22Orca SecurityMeilleure solution de sécurité cloud sans agent
- 23PenteraIdéal pour la validation automatisée de la sécurité
- 24CakewalkIdéal pour la gestion des accès
- 25OPSWAT Security ScoreIdéal pour des vérifications rapides de la sécurité
- 26Rippling ITIdéal pour gérer les appareils et applications hébergés dans le cloud
- 27Stream SecurityIdéal pour la détection en temps réel des expositions cloud
- 28UnderDefenseIdéal pour la détection et la réponse aux menaces 24h/24 et 7j/7
Comment j'évalue les outils de sécurité cloud
Je divise mon évaluation en critères de base — comme la couverture CSPM multi-cloud et l'analyse IAM — ainsi qu'en éléments différenciateurs qui distinguent les outils conçus pour les équipes SecOps d'entreprise de ceux adaptés aux équipes plus restreintes.
Fonctionnalités principales (Indispensables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, je les évalue sur une échelle de 0 (la fonctionnalité n'est pas offerte) à 5 (excellent dans ce domaine) pour chaque fonctionnalité principale listée ci-dessous. Ensuite, je convertis le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total minimum de 75 % pour être envisagé dans la sélection.
- Gestion de la posture cloud : J'évalue dans quelle mesure un outil détecte les mauvaises configurations comme des buckets S3 ouverts, des groupes de sécurité trop permissifs et le stockage non chiffré dans les comptes cloud.
- Couverture multi-cloud : Le support de chaque outil sur AWS, Azure et GCP est important, en particulier la parité fonctionnelle afin que les équipes ne gèrent pas de failles entre fournisseurs.
- Conformité et application des politiques : Je recherche des cadres intégrés comme les CIS Benchmarks, SOC 2 et HIPAA, ainsi que la capacité à créer des politiques personnalisées pour les standards internes.
- Analyse des charges de travail et détection des vulnérabilités : La couverture sur les machines virtuelles, les conteneurs et les clusters Kubernetes est essentielle, y compris la capacité d’un outil à analyser les charges de travail actives ou uniquement les images au repos.
- Gestion des identités et des droits : Je vérifie si l’outil cartographie les permissions IAM, signale les comptes de service surpriviliégiés et recommande des politiques de moindre privilège dans les environnements cloud.
- Détection et réponse aux menaces : La priorité va à l’alerte en temps réel sur des activités suspectes comme des appels d’API inhabituels ou des mouvements latéraux, ainsi qu’aux workflows de remédiation ou à l'intégration SIEM/SOAR.
Ainsi, une fois que j'ai dressé une liste d’outils répondant à ces critères, j'examine ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare et différencie les différents fournisseurs :
Fonctionnalités remarquables
L’analyse des chemins d’attaque est un différenciateur clé. Je recherche des outils qui cartographient comment, par exemple, un bucket de stockage mal configuré combiné avec un rôle surpriviliégié pourrait permettre à un attaquant d’accéder aux bases de données de production. La détection de la sécurité dans l’Infrastructure as Code (IaC) est également importante, car identifier une mauvaise configuration dans du Terraform ou du CloudFormation avant le déploiement permet d’économiser des heures de remédiation par la suite. J’évalue aussi si un outil regroupe CSPM, CWPP et CIEM dans une console CNAPP unifiée, ce qui évite les changements de contexte et offre aux équipes sécurité une vision des risques corrélée plutôt qu’une succession d’alertes isolées.
Au-delà des fonctionnalités
Les intégrations sont ici particulièrement importantes. Je vérifie qu’un outil se connecte nativement à des plateformes SIEM/SOAR comme Splunk ou Sentinel et à des systèmes de ticketing comme Jira, car les résultats de sécurité doivent s’intégrer aux processus de réponse aux incidents existants. La transparence tarifaire est un autre critère important — certains fournisseurs facturent par charge de travail, d’autres par compte cloud, et la croissance imprévisible des coûts au fur et à mesure de l’extension de votre périmètre peut rapidement réduire la valeur de la solution. J’évalue également la scalabilité, notamment la capacité d’une plateforme à gérer des centaines de comptes cloud avec un RBAC adapté et un support multi-locataire pour les équipes de sécurité distribuées.
Comment choisir des outils de sécurité cloud
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection de logiciels, voici une liste des facteurs à prendre en compte :
| Facteur | Éléments à prendre en compte |
|---|---|
| FacteurÉvolutivité | Éléments à prendre en compteL'outil peut-il évoluer avec votre équipe et vos besoins en matière de données ? Recherchez des options prenant en charge l'augmentation des charges de travail et du nombre d'utilisateurs sans forte hausse des coûts. |
| FacteurIntégrations | Éléments à prendre en compteFonctionne-t-il avec vos outils DevSecOps existants et vos plateformes de protection des charges de travail cloud ? Vérifiez sa compatibilité avec votre pile logicielle actuelle afin d'éviter les perturbations et de garantir un fonctionnement fluide. |
| FacteurPersonnalisation | Éléments à prendre en comptePouvez-vous adapter l'outil à vos flux de travail ? Privilégiez les outils offrant suffisamment de flexibilité pour ajuster les paramètres et les fonctionnalités à vos besoins spécifiques. |
| FacteurFacilité d'utilisation | Éléments à prendre en compteL'outil est-il facile à utiliser pour votre équipe ? Testez l'interface pour vérifier que la navigation est intuitive et garantir une adoption rapide par tous les membres de l'équipe. |
| FacteurMise en œuvre et intégration | Éléments à prendre en compteDe quoi avez-vous besoin pour démarrer ? Recherchez des ressources telles que des tutoriels et une assistance afin de faciliter la transition et de réduire les temps d'arrêt lors de la configuration. |
| FacteurCoût | Éléments à prendre en compteLa tarification correspond-elle à votre budget ? Comparez les formules d'abonnement, les frais cachés et la valeur à long terme afin de garantir un prix abordable sans sacrifier les fonctionnalités essentielles. |
| FacteurMesures de protection de la sécurité | Éléments à prendre en compteDes mesures de sécurité robustes sont-elles en place ? Privilégiez les outils dotés d'un chiffrement, de contrôles d'accès et de mises à jour régulières pour protéger vos données. |
Que sont les outils de sécurité cloud ?
Les outils de sécurité cloud sont des solutions conçues pour protéger les données et les applications basées dans le cloud contre les menaces et les accès non autorisés. Les professionnels de l’informatique, les experts en cybersécurité et les responsables de la conformité utilisent généralement ces outils pour protéger les informations sensibles et maintenir la conformité réglementaire. Les fonctionnalités de protection des données, de détection des menaces et de contrôle des accès contribuent à sécuriser les environnements, à garantir la conformité et à gérer les risques. Dans l’ensemble, ces outils fournissent une sécurité essentielle et une tranquillité d’esprit dans les environnements cloud.
Fonctionnalités
Lors de la sélection d’outils de sécurité cloud, prêtez attention aux fonctionnalités clés suivantes :
- Protection des données : protège les informations sensibles contre les accès non autorisés et les violations, garantissant l’intégrité des données.
- Détection des menaces : identifie les menaces de sécurité potentielles et en alerte les utilisateurs en temps réel, notamment celles signalées par les outils intégrés de surveillance du dark web.
- Contrôle des accès : gère les personnes autorisées à accéder à des données et applications spécifiques, réduisant ainsi le risque de menaces internes.
- Gestion de la conformité : aide les organisations à respecter les réglementations et normes du secteur, en évitant les sanctions légales.
- Surveillance de la sécurité : surveille en continu les environnements cloud à la recherche d’activités suspectes, en maintenant le niveau de sécurité.
- Analyse des menaces pilotée par l’IA : utilise l’intelligence artificielle pour prédire et analyser les menaces potentielles, renforçant ainsi la protection.
- Prise en charge multicloud : fournit une sécurité sur plusieurs plateformes cloud, offrant flexibilité et évolutivité.
- Chiffrement avancé : protège les données grâce à des méthodes de chiffrement robustes, garantissant confidentialité et sécurité.
- Alertes en temps réel : informe immédiatement les utilisateurs des incidents de sécurité, permettant d’agir rapidement pour atténuer les risques.
- Tableaux de bord personnalisables : permet aux utilisateurs d’adapter leur vue des indicateurs de sécurité, améliorant ainsi la surveillance et la prise de décision.
Avantages
La mise en œuvre d’outils de sécurité cloud offre plusieurs avantages à votre équipe et à votre entreprise. En voici quelques-uns :
- Amélioration de la sécurité des données : protège les informations sensibles contre les violations grâce à des fonctionnalités telles que la protection des données et le chiffrement avancé.
- Conformité réglementaire : aide votre entreprise à rester conforme aux réglementations du secteur grâce à la gestion de la conformité et aux intégrations avec les outils de gouvernance cloud.
- Réduction du risque de menaces : identifie et atténue rapidement les menaces de sécurité potentielles grâce à la détection des menaces et aux alertes en temps réel.
- Contrôle renforcé des accès : limite les accès non autorisés grâce aux fonctionnalités de contrôle des accès, protégeant ainsi vos données contre les menaces internes.
- Évolutivité et flexibilité : accompagne la croissance et les changements de l’entreprise grâce à la prise en charge multicloud, en s’adaptant à l’évolution de vos besoins.
- Réponse rapide aux incidents : permet d’agir rapidement lors des incidents de sécurité grâce aux alertes et à la surveillance en temps réel.
- Prise de décision éclairée : les tableaux de bord personnalisables fournissent des informations claires sur les indicateurs de sécurité, facilitant la planification stratégique.
Coûts & Tarification
La sélection d’outils de sécurité cloud nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’outils de sécurité cloud :
Tableau comparatif des forfaits d’outils de sécurité cloud
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesDétection de base des menaces, contrôle des accès limité et protection des données de niveau débutant. |
| Type de forfaitForfait personnel | Prix moyen$5-$25 par utilisateur/mois | Fonctionnalités courantesProtection renforcée des données, alertes en temps réel et gestion de base de la conformité. |
| Type de forfaitForfait professionnel | Prix moyen$30-$60 par utilisateur/mois | Fonctionnalités courantesDétection avancée des menaces, prise en charge multicloud et tableaux de bord personnalisables. |
| Type de forfaitForfait entreprise | Prix moyen$70-$150 par utilisateur/mois | Fonctionnalités courantesOutils complets de conformité, analyse des menaces pilotée par l’IA et contrôle total des accès. |
FAQ sur les outils de sécurité du cloud
Voici quelques réponses aux questions fréquentes sur les outils de sécurité du cloud :
Les outils de sécurité du cloud nécessitent-ils une maintenance continue ?
Oui, ils nécessitent souvent des mises à jour, un ajustement des politiques et la maintenance des intégrations. Certaines plateformes proposent des mises à jour automatisées ou des services gérés afin de réduire le travail manuel. La charge de maintenance dépend du modèle de déploiement et de la complexité de la configuration.
Les outils de sécurité du cloud peuvent-ils s'intégrer aux systèmes existants ?
Oui, de nombreux outils de sécurité du cloud proposent des intégrations avec les systèmes et logiciels informatiques existants. Cela garantit un flux de travail fluide et la synchronisation des données. Vérifiez la compatibilité avec vos systèmes actuels afin de maximiser l’efficacité et d’éviter les perturbations.
Quels types d'environnements cloud ces outils prennent-ils en charge ?
La plupart des outils sont conçus pour fonctionner dans des environnements cloud publics, privés et hybrides. Certains sont optimisés pour des fournisseurs spécifiques tels qu’AWS, Azure ou Google Cloud. La compatibilité peut dépendre de la manière dont l’outil est déployé et configuré.
Comment les outils de sécurité du cloud détectent-ils les menaces ?
Ils s’appuient généralement sur des systèmes automatisés qui analysent les journaux, l’activité réseau et les schémas d’accès. Les méthodes de détection peuvent inclure des moteurs fondés sur des règles, des modèles d’apprentissage automatique ou une analyse comportementale. La logique de détection varie selon les plateformes en fonction de leur architecture.
Les outils de sécurité du cloud sont-ils spécifiques à une plateforme ou multiplateformes ?
Certains sont conçus spécifiquement pour un fournisseur cloud, tandis que d’autres prennent en charge plusieurs plateformes. Les outils multiplateformes proposent souvent des tableaux de bord centralisés pour offrir une visibilité unifiée. Les exigences de déploiement et le niveau d’intégration varient selon l’outil.
Quels sont les 4 C de la sécurité cloud ?
Les quatre C de la sécurité cloud native sont le Cloud, le Cluster, le Code et le Conteneur. Ils représentent les différentes couches de sécurité nécessaires à la protection des applications cloud natives. Examinez la manière dont chaque couche interagit avec les autres et contribue à la stratégie globale de sécurité de votre environnement cloud.
Comment les outils de sécurité du cloud contribuent-ils à la conformité ?
Les outils de sécurité du cloud contribuent à la conformité en fournissant des fonctionnalités telles que les journaux d’audit, le chiffrement des données et les contrôles d’accès. Ils contribuent à garantir que votre organisation respecte les réglementations du secteur. Recherchez des outils adaptés à vos exigences spécifiques en matière de conformité afin d’éviter d’éventuelles sanctions.