

10 meilleurs logiciels de passerelle API en 2026

Sélection des meilleurs logiciels de passerelle d’API


Si vous recherchez le meilleur logiciel de passerelle d’API pour centraliser les accès, améliorer les performances et sécuriser vos environnements, vous êtes au bon endroit. Avec autant d’outils disponibles, il peut être difficile de savoir lesquels conviennent à votre pile technologique, répondent à vos besoins en matière d’évolutivité et s’intègrent correctement à vos autres plateformes. Ce guide réunit les meilleures options afin que vous puissiez comparer leurs fonctionnalités et choisir en toute confiance la solution adaptée à votre infrastructure en 2026.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleurs logiciels de passerelle d’API
Ce tableau comparatif récapitule les détails tarifaires de ma sélection des meilleurs logiciels de passerelle d’API afin de vous aider à trouver celui qui correspond le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour l'exposition sécurisée de points de terminaison | Offre gratuite disponible | À partir de $8/mois (facturé annuellement) | Website | |
| 2 | Idéal pour la gouvernance des passerelles fédérées | Essai gratuit de 30 jours + démonstration gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour la gestion native des API événementielles | Démonstration gratuite disponible | À partir de $2,500/mois | Website | |
| 4 | Idéal pour une intégration native à AWS entre les environnements | Forfait gratuit de 6 mois disponible | Tarification sur demande | Website | |
| 5 | Idéal pour les flux de travail de livraison assistés par IA | Essai gratuit de 30 jours + démo gratuite disponible | Tarification sur demande | Website | |
| 6 | Idéal pour la gouvernance des clouds hybrides | Essai gratuit de 30 jours disponible | Tarification sur demande | Website | |
| 7 | Idéal pour l’extensibilité et la personnalisation via des extensions | Essai gratuit de 30 jours + démonstration gratuite disponible | Tarification sur demande | Website | |
| 8 | Idéal pour les opérations pilotées par GitOps | Essai gratuit + démonstration gratuite disponibles | Tarification sur demande | Website | |
| 9 | Idéal pour le routage dynamique open source | Gratuit pour toujours | Gratuit pour toujours | Website | |
| 10 | Idéal pour la gestion de l'intégralité du cycle de vie des API | Essai gratuit de 60 jours disponible | À partir de $20 pour 1M d'appels API | Website |
Avis sur les meilleurs logiciels de passerelle d’API
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels de passerelle d’API qui ont intégré ma sélection. Mes avis offrent un aperçu approfondi des fonctionnalités, des intégrations et des tarifs de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.
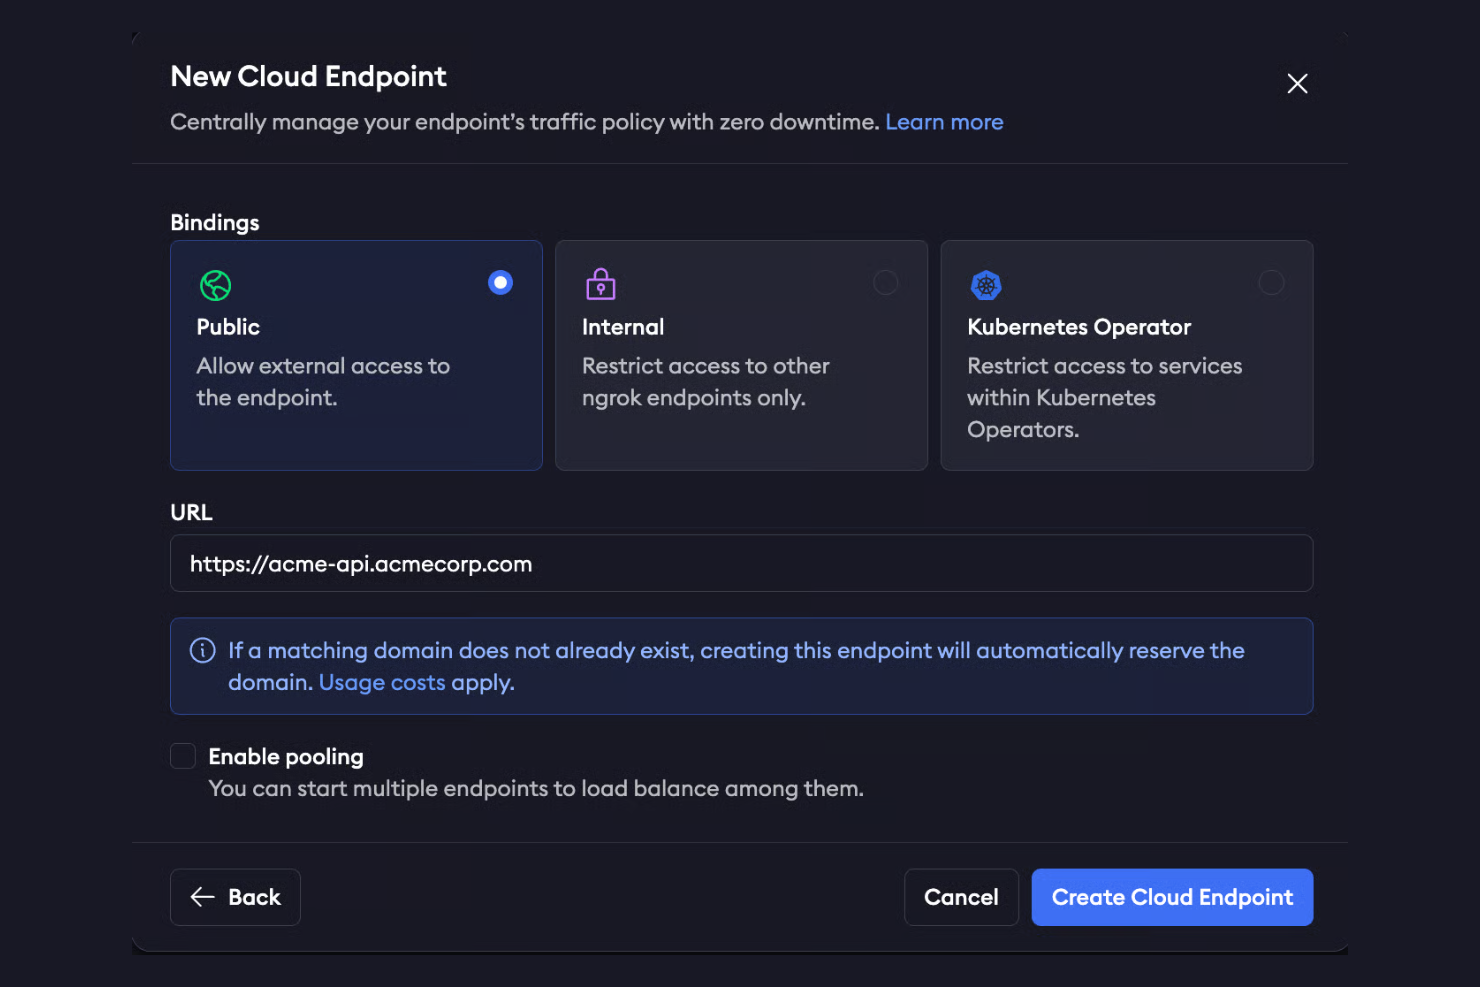
ngrok est une passerelle d’API basée sur le cloud qui offre le tunneling sécurisé des points de terminaison, le routage du trafic, l’application d’authentifications, la limitation du débit et l’inspection du trafic en temps réel depuis une plateforme unifiée.
Pour qui ngrok est-il le mieux adapté ?
ngrok convient particulièrement aux développeurs et aux équipes d’ingénierie de plateforme ayant besoin d’exposer, de gérer et de sécuriser des points de terminaison API dans des environnements locaux, cloud et hybrides.
Pourquoi j’ai choisi ngrok
ngrok mérite sa place dans ma sélection car il permet réellement de rendre l’exposition sécurisée des points de terminaison instantanée. Une simple commande
ngrok http 8080
fournit une URL HTTPS active avec une gestion automatique des certificats TLS, sans aucun besoin de configuration de certificat. J’apprécie également la possibilité de verrouiller immédiatement ce point de terminaison via des restrictions IP intégrées ou la validation JWT, ce qui garantit que l’exposition ne rime jamais avec absence de protection. Les domaines réservés permettent de maintenir des URL stables même après les redémarrages, un point crucial lors du partage de cibles webhook ou de tests d'intégrations API avec des services externes.
Fonctionnalités clés de ngrok
- Moteur de politiques de trafic : Définissez des règles basées sur CEL pour réécrire les URL, modifier les en-têtes et router les requêtes vers des backends spécifiques.
- Limitation du débit : Appliquez des limites de requêtes par IP ou par clé à l’aide d’algorithmes de fenêtre glissante pour contrôler le volume de trafic entrant.
- Authentification OAuth et OIDC : Faites appliquer les flux de connexion OAuth 2.0 et OIDC au niveau de la passerelle avant que les requêtes n’atteignent votre backend.
- Opérateur Kubernetes : Gérez les tunnels et configurations de passerelle en natif via les ressources Kubernetes Ingress et Gateway API.
Intégrations ngrok
ngrok prend en charge des destinations de logs d’événements pour envoyer des données de trafic et d’audit à Amazon CloudWatch, Amazon Kinesis, Amazon Firehose, Azure Logs Ingestion et Datadog. Il propose également l’intégration avec des fournisseurs d’identités tels qu’Okta, Microsoft Entra ID et Google pour OAuth et SSO au niveau du point de terminaison. Une API et des SDK agents sont disponibles pour des intégrations personnalisées.
Pros and Cons
Pros:
- TLS et OAuth intégrés sur les points de terminaison
- Expose instantanément les serveurs locaux sur le web
- Contourne les architectures NAT et les pare-feux complexes
Cons:
- Nécessite un agent en cours d’exécution sur site
- La sécurité réseau d’entreprise bloque les URL génériques

Idéal pour la gouvernance des passerelles fédérées
MuleSoft Anypoint est une plateforme de gestion des API destinée aux entreprises qui combine la gestion du cycle de vie des API, une couche de passerelle fédérée, la gouvernance de l’IA et l’application centralisée des politiques dans des environnements multi-passerelles.
À qui MuleSoft Anypoint convient-il le mieux ?
MuleSoft Anypoint convient particulièrement aux architectes d’entreprise des grandes organisations qui gèrent des API dans des environnements hybrides, multicloud et sur site, au sein d’un cadre de gouvernance unique.
Pourquoi ai-je choisi MuleSoft Anypoint ?
J’ai inclus MuleSoft Anypoint dans ma sélection, car sa couche Omni Gateway fédère les passerelles que vous utilisez déjà, notamment Kong, Apigee, AWS et Azure, en appliquant des politiques définies de manière centralisée sans nécessiter de migration ni de reconfiguration. En pratique, cela signifie que mon équipe peut appliquer l’authentification, la limitation du débit et la protection contre les menaces à chaque passerelle depuis un seul plan de contrôle. Je m’appuie également sur sa vue unifiée de l’observabilité, où chaque appel d’API et chaque interaction avec un agent peuvent être suivis sur l’ensemble du réseau fédéré.
Fonctionnalités clés de MuleSoft Anypoint
- Flex Gateway : Un environnement d’exécution de passerelle léger basé sur Envoy, que vous pouvez déployer localement, dans des conteneurs ou en périphérie, sans disposer d’un environnement d’exécution Anypoint complet.
- API Exchange : Un catalogue interrogeable dans lequel les équipes publient, découvrent et utilisent des API, des spécifications et des connecteurs dans toute l’organisation.
- Transformation DataWeave : Un langage intégré de mappage de données permettant de transformer et d’acheminer les charges utiles des API directement au niveau de la passerelle.
- Anypoint Security : Une gestion centralisée des politiques pour appliquer les contrôles d’accès, la limitation du débit et la protection contre les menaces à toutes les passerelles déployées.
Intégrations de MuleSoft Anypoint
MuleSoft Anypoint propose des centaines de connecteurs prédéfinis via Anypoint Exchange, notamment pour Salesforce, SAP, Amazon S3, NetSuite, Workday, Microsoft Dynamics 365, Apache Kafka, ServiceNow, MongoDB et Box. Une API est disponible pour les intégrations personnalisées
Pros and Cons
Pros:
- Connectivité axée sur les API avec des éléments réutilisables
- Limitation du débit intégrée et politiques OWASP
- Déploiement hybride dans le cloud et sur site
Cons:
- La tarification basée sur les vCores complique le calcul des coûts liés à la mise à l’échelle
- Les connecteurs sont susceptibles de tomber en panne après les mises à niveau

Gravitee
Idéal pour la gestion native des API événementielles
Gravitee est une plateforme de gestion des API qui prend en charge les API REST, GraphQL, gRPC, WebSocket et événementielles via une passerelle unifiée, avec exposition native des flux Kafka et gestion intégrée des agents d’IA.
À qui Gravitee convient-il le mieux ?
Gravitee convient particulièrement aux équipes d’ingénierie d’entreprise qui gèrent des API synchrones et asynchrones dans des architectures événementielles reposant sur Kafka ou des systèmes basés sur WebSocket.
Pourquoi j’ai choisi Gravitee
J’ai inclus Gravitee dans ma sélection principale parce qu’il s’agit de l’une des rares passerelles d’API qui considère les protocoles événementiels comme des composants de premier ordre plutôt que comme des fonctionnalités secondaires. Je l’utilise spécifiquement pour exposer des sujets Kafka sous forme d’API gérées, en appliquant directement au niveau des messages des politiques de sécurité, des limites de débit et des abonnements. Sa médiation des protocoles permet également à mon équipe d’effectuer des transformations entre HTTP et des protocoles asynchrones comme MQTT et AMQP au sein d’une seule couche de passerelle, sans intergiciel distinct.
Principales fonctionnalités de Gravitee
- Gestion fédérée des API : Gérez les API sur plusieurs passerelles et courtiers au sein d’une couche de gouvernance unique et unifiée, avec une application cohérente des politiques.
- Portail développeur : Offrez aux consommateurs d’API un espace en libre-service pour découvrir les API, gérer les abonnements et accéder à la documentation.
- Bibliothèque de politiques prédéfinies : Appliquez des politiques configurables de sécurité, de contrôle du trafic et de transformation via l’interface utilisateur, l’API ou l’opérateur Kubernetes, sans écrire de code personnalisé.
- Prise en charge des API événementielles : Exposition et gestion natives de protocoles asynchrones comme Kafka, WebSocket, MQTT et AMQP, parallèlement aux API REST standard.
Intégrations de Gravitee
Gravitee propose des intégrations natives avec des courtiers d’événements comme Kafka, Confluent, Solace et HiveMQ, ainsi qu’avec des outils d’observabilité comme Datadog, Splunk et Dynatrace. Il s’intègre également à HashiCorp Consul pour la découverte des services, à Keycloak pour l’authentification, à Redis pour la mise en cache, ainsi qu’à GitHub, GitLab et Bitbucket pour la récupération de la documentation des API. Pour la gestion des secrets, il se connecte à HashiCorp Vault et à AWS Secrets Manager. Sa couche de gestion fédérée des API peut également découvrir automatiquement et gouverner les API sur des passerelles tierces comme AWS API Gateway, Azure API Management, Apigee et IBM, ainsi que sur des courtiers comme Confluent et Solace. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Prise en charge native des API asynchrones et synchrones
- Tarification forfaitaire sans frais par appel
- Extensible grâce à des plug-ins de passerelle Java personnalisés
Cons:
- Le langage d’expressions des politiques ne dispose pas de tests intégrés
- L’interface utilisateur de la console de gestion complique les flux de débogage

Intégrée directement à AWS, Amazon API Gateway est une passerelle d’API entièrement gérée qui prend en charge les API REST, HTTP et WebSocket, avec un routage natif vers Lambda, EC2 et d’autres services AWS.
À qui Amazon API Gateway convient-elle le mieux ?
Amazon API Gateway convient naturellement aux ingénieurs backend et cloud dont l’infrastructure fonctionne déjà sur AWS et qui doivent exposer des services sans gérer séparément l’infrastructure de la passerelle.
Pourquoi j’ai choisi Amazon API Gateway
J’ai inclus Amazon API Gateway dans mes meilleurs choix, car aucune autre passerelle n’égale la profondeur de son routage natif AWS. J’apprécie sa connexion directe à Lambda, Step Functions, ECS et aux ressources VPC privées via des ALB et des NLB, sans aucun intergiciel. Je m’appuie également sur son intégration à CloudWatch, qui présente la latence, les taux d’erreur et les métriques d’appels d’API dans la même console que celle que j’utilise pour le reste de mon infrastructure AWS, ce qui centralise l’observabilité.
Fonctionnalités clés d’Amazon API Gateway
- Prise en charge des API WebSocket : créez des connexions persistantes et bidirectionnelles pour des applications en temps réel telles que les discussions ou les flux de données en direct.
- Déploiements avec versions canary : acheminez un pourcentage configurable du trafic vers une nouvelle version de l’API avant de la promouvoir en production complète.
- Intégration à AWS WAF : associez directement des règles de pare-feu pour applications web aux étapes de l’API afin de filtrer les requêtes malveillantes au niveau de la passerelle.
- Association de domaines personnalisés : associez des noms de domaine personnalisés à vos points de terminaison d’API et gérez directement les certificats SSL/TLS à l’aide d’AWS Certificate Manager.
Intégrations d’Amazon API Gateway
Amazon API Gateway se connecte nativement à un large éventail de services AWS, notamment AWS Lambda, AWS Step Functions, Amazon EC2, AWS Elastic Beanstalk, Amazon CloudWatch, Amazon Cognito, AWS IAM, AWS WAF et AWS Cloud Map. Une API est disponible pour les intégrations personnalisées et la génération de SDK.
Pros and Cons
Pros:
- S’adapte automatiquement aux charges de travail imprévisibles
- Le délai d’expiration fixe de 29 secondes convient aux architectures sans serveur
- Déploie de nouvelles API en quelques minutes
Cons:
- Les backends non AWS nécessitent une configuration supplémentaire
- Les messages d’erreur manquent de détails pour le dépannage

IBM API Connect est une plateforme de gestion des API basée sur l’IA qui prend en charge l’intégralité du cycle de vie des API, de la conception et des tests à la gouvernance, la sécurité et la promotion via un portail destiné aux développeurs, dans des environnements hybrides et multicloud.
À qui IBM API Connect convient-il le mieux ?
IBM API Connect convient particulièrement aux grandes entreprises des secteurs réglementés comme la banque, l’assurance et la santé, qui ont besoin de contrôles de gouvernance et de conformité directement intégrés à leur pipeline de diffusion des API.
Pourquoi j’ai choisi IBM API Connect
J’ai inclus IBM API Connect dans ma sélection principale en raison de son agent API, qui automatise les tâches répétitives tout au long du cycle de vie des API, comme la rédaction de la documentation, les recommandations de politiques et la génération de tests, afin que mon équipe puisse livrer plus rapidement sans faire de compromis sur la gouvernance. J’utilise également IBM API Studio comme espace de travail de création assisté par IA, où la conception, les tests et la gouvernance sont gérés sous forme de code, ce qui garantit la cohérence entre les équipes distribuées. En outre, la passerelle DataPower Nano me permet d’exécuter une passerelle ultralégère reposant sur le principe de confiance zéro directement aux côtés d’applications individuelles, avec des temps de démarrage inférieurs à une seconde.
Principales fonctionnalités d’IBM API Connect
- Passerelle d’IA : Une couche de contrôle dédiée à l’accès aux API LLM publiques et tierces, avec application des politiques et analyse de l’utilisation des services d’IA internes et externes.
- Portail destiné aux développeurs : Un portail web personnalisable en libre-service, où les développeurs internes et externes peuvent découvrir, explorer, s’abonner aux API et les utiliser.
- Passerelle IBM DataPower intégrée : Applique les politiques d’authentification, d’autorisation et de sécurité du trafic, de la conception à l’exécution, dans les déploiements hybrides et multicloud.
- Tests d’API automatisés : Générez et exécutez des suites de tests automatisés directement à partir des spécifications d’API afin de valider les points de terminaison, la sécurité et le comportement des charges utiles avant le déploiement.
Intégrations d’IBM API Connect
IBM API Connect est conçu autour de la passerelle IBM DataPower et fonctionne nativement au sein de l’écosystème IBM élargi, notamment avec IBM App Connect, IBM Cloud Pak for Integration, IBM MQ et IBM webMethods Hybrid Integration. Il prend également en charge l’intégration de passerelles tierces avec son portail destiné aux développeurs et peut se connecter à des fournisseurs OAuth tiers comme Okta. Une API et une interface de ligne de commande sont disponibles pour les intégrations personnalisées et l’automatisation des pipelines CI/CD.
Pros and Cons
Pros:
- Politiques de sécurité et application des règles par la passerelle intégrées
- Contrôle d’accès granulaire au niveau individuel et collectif
- Parité fonctionnelle entre les environnements sur site et cloud
Cons:
- La configuration initiale est difficile et chronophage
- Performances lentes lors des opérations de modification des API

Microsoft Azure API Management est une passerelle d’API native du cloud qui gère le proxy d’API, l’application des politiques, le contrôle des accès et la publication du portail développeur sur des systèmes principaux Azure, sur site et multicloud.
À qui Microsoft Azure API Management convient-il le mieux ?
Microsoft Azure API Management convient naturellement aux équipes informatiques d’entreprise qui exécutent déjà des charges de travail sur Azure et qui doivent gouverner des API dans des environnements mixtes sur site et cloud.
Pourquoi j’ai choisi Microsoft Azure API Management
J’ai inclus Microsoft Azure API Management dans ma sélection principale parce que son composant de passerelle autohébergée est réellement utile pour les configurations hybrides. Je peux déployer un conteneur de passerelle sur site ou dans un autre cloud, puis le gérer de manière centralisée depuis le plan de contrôle Azure. J’applique également les mêmes définitions de politiques entrantes et sortantes, notamment la validation JWT et la limitation du débit, de manière uniforme sur chaque passerelle, quel que soit son emplacement. Cette application cohérente des politiques entre les environnements est ce qui la distingue pour la gouvernance hybride.
Principales fonctionnalités de Microsoft Azure API Management
- Portail développeur : Un portail personnalisable et généré automatiquement, où les développeurs peuvent consulter la documentation des API, tester les points de terminaison et gérer leurs propres abonnements.
- Gestion des versions et révisions d’API : Maintenir plusieurs versions actives d’une API et tester les modifications rétrocompatibles au moyen de révisions avant leur publication.
- Réponses simulées : Renvoyer des réponses synthétiques directement depuis la passerelle pendant le développement, sans acheminer le trafic vers un système principal actif.
- Passerelle autohébergée : Déployer des conteneurs de passerelle légers sur site ou dans d’autres clouds tout en gérant les politiques de manière centralisée depuis Azure.
Intégrations de Microsoft Azure API Management
Microsoft Azure API Management propose des intégrations natives étendues au sein de l’écosystème Microsoft, notamment avec Microsoft Entra ID, Azure Key Vault, Azure Monitor, Application Insights, Azure Functions, Azure Logic Apps, Event Hubs, Azure Cosmos DB et Microsoft Defender for APIs. Il se connecte également à Power Platform par l’intermédiaire de connecteurs personnalisés et fournit une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Portée granulaire des politiques à quatre niveaux
- Stable dans des conditions de forte charge de trafic
- Convertit les services SOAP existants en REST
Cons:
- L’automatisation de l’infrastructure avec Terraform est difficile
- Contrôles intégrés de multilocation limités

Kong Gateway est une passerelle API open source basée sur NGINX qui prend en charge les déploiements multicloud et hybrides, avec une gestion du trafic, une authentification, une observabilité et une architecture fondée sur des extensions pour une extensibilité personnalisée.
À qui Kong convient-il le mieux ?
Kong Gateway convient particulièrement aux ingénieurs de plateforme et DevOps des organisations technologiques de taille moyenne à grande qui ont besoin d’un contrôle précis du trafic API sur une infrastructure distribuée.
Pourquoi j’ai choisi Kong
Kong Gateway figure sur ma liste restreinte en raison de l’étendue de son architecture fondée sur des extensions. Par défaut, vous disposez d’extensions pour l’authentification, la limitation du débit, les transformations et l’observabilité, mais ce qui distingue Kong est son kit de développement d’extensions, qui vous permet d’écrire et de déployer des extensions entièrement personnalisées pour gérer des cas d’utilisation qu’aucune option prête à l’emploi ne couvre. J’apprécie également la fonctionnalité d’ordonnancement des extensions, qui permet de configurer déclarativement la séquence d’exécution, afin de contrôler exactement la manière dont le trafic est traité à un niveau granulaire.
Fonctionnalités clés de Kong Gateway
- Groupes de consommateurs : Définissez des niveaux de limitation du débit et appliquez-les à des sous-ensembles spécifiques de consommateurs d’API pour un contrôle précis du trafic.
- Prise en charge d’APIOps : Gérez les mises à jour du cycle de vie des API au moyen d’une configuration déclarative, ce qui rend la solution compatible avec les pipelines GitOps et CI/CD.
- Journalisation des audits : Suivez toutes les modifications de configuration du cluster grâce à des journaux détaillés afin de favoriser la conformité en matière de sécurité et le débogage des incidents.
- Architecture fondée sur des extensions : Étendez les capacités de la passerelle en activant des extensions prédéfinies ou personnalisées pour l’authentification, les transformations et l’observabilité, sans modifier le code central.
Intégrations de Kong Gateway
Kong Gateway étend sa connectivité grâce à un modèle fondé sur des extensions plutôt qu’à des intégrations natives traditionnelles. Le Hub d’extensions comprend notamment des extensions pour Datadog, Prometheus, Zipkin, OpenTelemetry, Apache Kafka, AWS Lambda, Azure Functions, Splunk et HashiCorp Vault. Kong fournit également une API d’administration pour les intégrations personnalisées.
Pros and Cons
Pros:
- Se déploie partout en tant que passerelle à code source ouvert
- Traite des millions de requêtes avec une latence de quelques microsecondes
- Prend en charge OAuth 2.0, OpenID Connect et mTLS
Cons:
- Les principales extensions d’entreprise sont réservées aux licences payantes
- La documentation est fragmentée et difficile à parcourir
Traefik Hub API Gateway est une passerelle API cloud native et entièrement déclarative, construite sur Traefik Proxy, qui gère la gestion du trafic, le contrôle des accès, la découverte des services et le routage dynamique dans les environnements Kubernetes et hybrides.
À qui Traefik convient-il le mieux ?
Traefik Hub API Gateway convient naturellement aux équipes d'ingénierie de plateforme et de DevOps qui exécutent une infrastructure native Kubernetes et gèrent les configurations d'API au moyen de workflows basés sur Git.
Pourquoi j'ai choisi Traefik
Traefik figure sur ma liste restreinte, car c'est la seule passerelle API entièrement déclarative et pilotée par GitOps dès sa conception, plutôt qu'au moyen d'une configuration ajoutée après coup. Chaque règle de routage, politique d'accès et configuration de middleware réside dans notre dépôt Git, ce qui permet à mon équipe de disposer d'un historique auditable de chaque modification sans rapprochement manuel. Je m'appuie également sur sa configuration et sa synchronisation automatiques des routes, qui appliquent les validations Git à l'infrastructure active sans interruption ni rechargement du système. Les déploiements bleu/vert et canari sont intégrés, ce qui fait du déploiement des modifications en production sans interruption de service une étape simple de notre pipeline.
Principales fonctionnalités de Traefik
- Prise en charge native des CRD Kubernetes : Définissez et gérez les règles de la passerelle API directement à l'aide de définitions de ressources personnalisées Kubernetes, sans fichiers de configuration externes.
- Middleware JWT et OAuth 2.0 : Appliquez des politiques d'authentification basées sur des jetons au niveau de la passerelle, pour des routes individuelles ou des services entiers.
- Gestion automatique des certificats TLS : Émettez et renouvelez les certificats TLS via Let's Encrypt sans intervention manuelle ni suivi des certificats.
- Découverte dynamique des services : Détectez automatiquement les services principaux actifs et mettez à jour les configurations de routage en temps réel sans redémarrer la passerelle.
Intégrations de Traefik
Traefik Hub API Gateway s'intègre nativement à HashiCorp Vault pour la gestion des certificats et des secrets, et prend en charge le traçage distribué avec Jaeger, Zipkin et les outils compatibles avec OpenTelemetry tels que Datadog, Grafana, InfluxDB, Prometheus et StatsD. Il prend également en charge les registres privés de plugins hébergés sur GitHub, GitLab et JFrog Artifactory. La prise en charge de Zapier n'est pas disponible, mais Traefik propose une prise en charge des plugins basés sur Go et WASM pour les extensions personnalisées.
Pros and Cons
Pros:
- Découverte automatique des services sans rechargement
- Pare-feu d'application web intégré recommandé par l'OWASP
- Prend en charge le routage multiprotocole, notamment gRPC
Cons:
- Configuration complexe pour les services non conteneurisés
- La tarification opaque pour les entreprises nécessite de contacter le service commercial
Apache APISIX est une passerelle API open source reposant sur NGINX et etcd, qui gère le routage dynamique, l'équilibrage de charge, l'authentification, l'observabilité et la gestion du trafic pour les microservices et les architectures cloud natives.
À qui Apache APISIX convient-il le mieux ?
Apache APISIX convient particulièrement aux ingénieurs plateforme et DevOps des entreprises cloud natives qui ont besoin d'une passerelle hautement personnalisable et auto-hébergée, sans dépendance vis-à-vis d'un fournisseur.
Pourquoi ai-je choisi Apache APISIX ?
Apache APISIX figure dans ma sélection parce que son moteur de routage reposant sur etcd applique instantanément les changements de routes sans redémarrer la passerelle. Je peux mettre à jour les nœuds en amont, les certificats SSL et les règles de trafic à chaud via l'API d'administration. J'utilise également sa mise en correspondance précise des routes, qui cible simultanément les requêtes selon leurs en-têtes, leurs paramètres de requête ou leurs plages d'adresses IP, ce qui facilite la configuration des déploiements progressifs et des répartitions de trafic A/B sans toucher au processus principal.
Principales fonctionnalités d'Apache APISIX
- Système de plugins : Attachez des plugins Lua prédéfinis ou personnalisés aux routes, aux services ou aux consommateurs afin de contrôler indépendamment l'authentification, la limitation du débit et l'observabilité pour chaque point de terminaison.
- Prise en charge de mTLS : Appliquez le protocole TLS mutuel entre les clients et la passerelle, ainsi qu'entre la passerelle et les services en amont, pour les configurations réseau sans confiance implicite.
- Découverte de services : Intégrez Consul, Nacos ou Kubernetes afin de résoudre dynamiquement les adresses en amont sans enregistrer manuellement les nœuds.
- Routage dynamique : Appliquez les changements de configuration et mettez instantanément à jour les nœuds en amont à chaud, sans redémarrer le processus de la passerelle.
Intégrations d'Apache APISIX
Apache APISIX propose des intégrations natives basées sur des plugins avec Prometheus, Datadog, Zipkin, Apache SkyWalking, OpenTelemetry, Elasticsearch, Splunk, Google Cloud Logging, Keycloak et Apache Kafka. Il se connecte également à des plateformes sans serveur comme AWS Lambda et Azure Functions. Les plugins de découverte de services prennent en charge Consul, Nacos, Eureka et Kubernetes. Une API d'administration est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Mise en correspondance des routes par arbre radix pour une latence inférieure à la milliseconde
- Développement de plugins multilingues via RPC et Wasm
- Passerelle d'IA intégrée avec prise en charge du proxy LLM
Cons:
- Les lacunes de la documentation ralentissent la mise en œuvre initiale
- Aucun portail développeur ni catalogue d'API natif

Google Apigee est une plateforme de gestion des API couvrant l'intégralité du cycle de vie, proposée par Google Cloud. Elle prend en charge la conception des API, leur intermédiation, l'application des politiques de sécurité, l'analyse du trafic et la publication sur un portail destiné aux développeurs dans des environnements multicloud et hybrides.
À qui Google Apigee convient-il le mieux ?
Google Apigee convient particulièrement aux équipes d'API d'entreprise qui utilisent des environnements multicloud ou hybrides et qui ont besoin d'une gouvernance et d'analyses couvrant l'intégralité du cycle de vie des API.
Pourquoi j'ai choisi Google Apigee
Google Apigee figure dans ma sélection parce qu'il couvre chaque étape du cycle de vie des API au sein d'une seule plateforme. J'utilise son éditeur de spécifications intégré pour concevoir les API conformément aux normes OpenAPI avant même l'écriture de la moindre ligne de code du back-end. Ensuite, j'applique directement dans la couche d'intermédiation des politiques de gestion du trafic telles que la limitation des pics, l'application des quotas et OAuth. Le portail intégré destiné aux développeurs publie ensuite ces API afin que les utilisateurs internes et externes puissent les découvrir et s'y inscrire sans que j'aie à intervenir.
Fonctionnalités clés de Google Apigee
- Tableau de bord d'analyse des API : Consultez les données en temps réel et historiques sur le volume du trafic, la latence, les taux d'erreur et les temps de réponse des cibles pour l'ensemble des proxys.
- Monétisation : Configurez des plans de facturation, des structures tarifaires et des limites de paiement afin de facturer aux développeurs tiers leur utilisation des API.
- Flux partagés : Regroupez des logiques de politique réutilisables, comme les étapes de sécurité ou de journalisation, et appliquez-les de manière cohérente à plusieurs proxys d'API.
- Publication sur un portail destiné aux développeurs : Créez des portails web personnalisés où les développeurs internes et externes peuvent découvrir des API, consulter la documentation et gérer les clés d'accès.
Intégrations de Google Apigee
Google Apigee inclut des connecteurs prédéfinis vers des sources de données et des applications, notamment Salesforce, Cloud SQL, Pub/Sub et BigQuery. Il se connecte également à SAP, Oracle, ServiceNow, Jira, Slack, Microsoft Dynamics 365 et Snowflake. Une API est disponible pour les intégrations personnalisées, et des connecteurs supplémentaires de la place de marché sont publiés par des partenaires via Google Cloud Marketplace.
Pros and Cons
Pros:
- Prend en charge les proxys REST, gRPC, SOAP et GraphQL
- Capture les détails du trafic selon plus de 300 dimensions d'analyse
- Déploiement dans des environnements hybrides et multicloud
Cons:
- Le plan de gestion nécessite une connectivité à Google Cloud
- Risque de prolifération des politiques avec de nombreuses règles par proxy
Autres logiciels de passerelle d’API
Voici quelques autres logiciels de passerelle d’API qui n’ont pas intégré ma sélection, mais qui méritent tout de même votre attention :
- WSO2
Idéal pour un contrôle unifié des API et de l’IA
- KrakenD
Idéal pour la compatibilité multi-cloud
- Gloo Gateway (Solo.io)
Idéal pour les intégrations natives de Kubernetes


Comment j’évalue les logiciels de passerelle API
Lorsqu’une passerelle gère l’authentification, la limitation du débit et le routage entre des microservices, j’examine deux niveaux : les critères de base qui permettent à un outil d’être retenu, et les éléments différenciateurs qui le distinguent.
Fonctionnalités essentielles (critères incontournables pour cette liste)
Lorsque je sélectionne les outils de ma liste, j’évalue chacun d’entre eux sur une échelle allant de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle indiquée ci-dessous. Je convertis ensuite le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total minimum de 75 % pour être pris en compte.
- Routage et relais des requêtes : Je vérifie si une passerelle peut acheminer le trafic en fonction du chemin, de l’hôte et des en-têtes, et si elle prend en charge la découverte de services ainsi que la répartition du trafic pour les déploiements canari.
- Authentification et autorisation : Chaque outil doit au minimum gérer les clés API, OAuth 2.0 et JWT. J’évalue également la prise en charge de mTLS, d’OpenID Connect et des intégrations avec des fournisseurs d’identité comme Okta ou Keycloak.
- Limitation du débit et régulation : Je recherche des quotas par consommateur et par point de terminaison, avec des fenêtres temporelles configurables, car les limites de débit globales uniquement montrent leurs insuffisances dès que l’on gère un accès aux API par niveaux.
- Transformation du trafic et politiques : La passerelle doit gérer la réécriture des requêtes et des réponses ainsi que la médiation des protocoles. Par exemple, les équipes qui placent des services principaux gRPC derrière une API exposée en REST ont besoin de cette fonctionnalité intégrée.
- Observabilité et analyse : Les journaux seuls ne suffisent pas. J’évalue si l’outil propose des tableaux de bord de métriques, du traçage distribué et des intégrations avec des plateformes comme Prometheus, Datadog ou ELK.
- Sécurité et protection contre les menaces : Au-delà de la terminaison TLS, je recherche le filtrage des adresses IP, les contrôles CORS, la validation des charges utiles et des fonctionnalités de pare-feu applicatif (WAF) pour protéger les API contre les injections et le trafic de robots.
Une fois que j’ai une liste d’outils qui répondent aux critères, j’examine ce qui distingue chaque plateforme.
Éléments différenciateurs (ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
Un portail développeur intégré est important lorsqu’on expose des API à des tiers. J’évalue dans quelle mesure chaque passerelle gère la publication de la documentation, la mise à disposition autonome de clés API et les environnements bac à sable pour les consommateurs externes. Les écosystèmes de modules d’extension varient également beaucoup : Kong et Tyk proposent des places de marché et la prise en charge de modules personnalisés, tandis que d’autres nécessitent des solutions de contournement. J’examine aussi la compatibilité avec GitOps : la passerelle prend-elle en charge une configuration déclarative via YAML ou des CRD Kubernetes, ce qui est essentiel pour les équipes qui gèrent les déploiements de passerelles au moyen de pipelines CI/CD.
Au-delà des fonctionnalités
Le modèle de déploiement est l’un des premiers éléments que j’évalue. Certaines équipes ont besoin d’une passerelle SaaS entièrement gérée, tandis que d’autres exigent des options auto-hébergées ou natives de Kubernetes pour répondre à des exigences de résidence des données ou de latence. Les performances à grande échelle sont également importantes : je vérifie comment une passerelle gère un trafic à haut débit et si elle prend en charge la mise à l’échelle horizontale sans ajouter une surcharge de latence importante. Pour les secteurs réglementés, les certifications de conformité comme SOC 2, ISO 27001 ou HIPAA peuvent rapidement réduire la liste restreinte. Je tiens également compte de la transparence des tarifs, car les coûts fondés sur le volume d’appels API peuvent augmenter de manière imprévisible à mesure que le trafic s’accroît.
Comment choisir un logiciel de passerelle d’API
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus de sélection logicielle, voici une liste de contrôle des facteurs à prendre en compte :
| Facteur | Points à prendre en compte |
|---|---|
| Évolutivité | Le logiciel peut-il gérer le trafic maximal de vos API et évoluer avec votre charge de travail ? Renseignez-vous sur les limites, la prise en charge de plusieurs régions et la façon dont la mise à l’échelle est gérée ou facturée. |
| Intégrations | Se connecte-t-il nativement aux plateformes clés (IAM, CI/CD, supervision) ? Consultez la documentation officielle pour connaître les connexions directes nécessaires ou la compatibilité avec l’écosystème. |
| Personnalisation | Dans quelle mesure pouvez-vous adapter les politiques, les flux de travail et les interfaces afin de répondre aux pratiques internes ou aux exigences réglementaires ? Vérifiez la prise en charge des modules d’extension ou de la configuration. |
| Facilité d’utilisation | Vos administrateurs et développeurs peuvent-ils rapidement parcourir, configurer et gérer le système avec un minimum de formation ? Recherchez une documentation claire et des démonstrations. |
| Mise en œuvre et intégration initiale | Que faut-il prévoir pour migrer les API existantes ou effectuer une configuration à partir de zéro ? Évaluez les étapes, les outils de migration, la formation et l’assistance proposés par le fournisseur. |
| Coût | À quoi ressemblera l’utilisation courante selon vos prévisions de trafic et de volume de points de terminaison ? Examinez les frais de dépassement, les limites d’utilisateurs et les minimums contractuels avant de prendre votre décision. |
| Mesures de sécurité | Quelles méthodes d’authentification, d’autorisation et de chiffrement sont intégrées ? Assurez-vous que les fonctionnalités correspondent aux exigences légales et aux normes de sécurité internes. |
| Disponibilité de l’assistance | Pouvez-vous joindre des experts via votre canal préféré et dans votre fuseau horaire ? Comprenez ce qui est inclus à chaque niveau et quel est le délai de réponse habituel en cas d’incident. |
Que sont les logiciels de passerelle d’API ?
Un logiciel de passerelle API est un outil qui gère, achemine et sécurise le trafic des API entre les appareils clients et les services principaux. Il agit comme un point de contrôle central, en prenant en charge des tâches telles que l’authentification, la limitation du débit, la surveillance et la traduction des protocoles. En fournissant un point d’entrée unifié, il simplifie la gestion des API, renforce la sécurité et permet l’application cohérente des politiques dans les architectures complexes.
Fonctionnalités des logiciels de passerelle API
Lors du choix d’un logiciel de passerelle API, soyez attentif aux fonctionnalités clés suivantes :
- Gestion du trafic : contrôle la manière dont les requêtes API sont acheminées, priorisées et réparties entre les services principaux afin d’optimiser les performances et d’éviter les surcharges.
- Authentification et autorisation : vérifie l’identité des consommateurs d’API et applique les contrôles d’accès, en utilisant des protocoles tels qu’OAuth, JWT et la validation des clés API.
- Limitation et régulation du débit : restreint le nombre de requêtes API qu’un utilisateur ou une application peut effectuer au cours d’une période donnée afin d’éviter les abus et de maintenir la stabilité.
- Transformation des protocoles : convertit différents protocoles d’API (tels que REST, SOAP et gRPC) afin que les services existants et modernes puissent communiquer facilement.
- Journalisation et surveillance centralisées : agrège et présente des indicateurs en temps réel, des journaux d’erreurs et des traces de requêtes pour aider les équipes à surveiller l’état des API, à diagnostiquer les problèmes et à respecter les exigences d’audit.
- Gestion du cycle de vie des API : prend en charge le déploiement, la gestion des versions et le retrait des API, permettant aux équipes de gérer les changements et les mises à jour avec un minimum de perturbations.
- Mise en cache : stocke les réponses API fréquentes au niveau de la passerelle, réduisant la charge des services principaux et améliorant la vitesse de transmission des données aux clients.
- Terminaison SSL/TLS : gère les connexions sécurisées en prenant en charge le chiffrement et le déchiffrement du trafic, déchargeant ainsi les services principaux de cette tâche.
- Application des politiques : applique des règles personnalisées et une logique métier aux appels API, par exemple en validant les schémas des charges utiles ou en limitant les actions selon les attributs des requêtes.
- Portail développeur : fournit un espace dédié aux développeurs internes et externes pour découvrir, tester et utiliser les API, avec du code d’exemple et de la documentation.
Fonctionnalités d’IA courantes des logiciels de passerelle API
Au-delà des fonctionnalités standard des logiciels de passerelle API présentées ci-dessus, bon nombre de ces solutions intègrent l’IA avec des fonctionnalités telles que :
- Détection des anomalies : analyse en continu les schémas du trafic des API à l’aide de l’apprentissage automatique afin d’identifier et de signaler en temps réel les utilisations anormales ou les menaces potentielles pour la sécurité.
- Réponse automatisée aux menaces : utilise des règles pilotées par l’IA pour réagir instantanément aux activités suspectes des API, en bloquant les requêtes malveillantes ou en régulant le trafic sans intervention humaine.
- Prévision intelligente du trafic : applique l’analyse prédictive pour anticiper les pics d’utilisation des API, permettant une mise à l’échelle dynamique et une allocation des ressources en amont des variations de la demande.
- Optimisation de l’utilisation des API : exploite l’apprentissage automatique pour recommander des ajustements des politiques, des stratégies de mise en cache ou des modifications de l’équilibrage de charge en fonction des schémas historiques et observés.
- Inspection intelligente des charges utiles : utilise le traitement automatique du langage naturel pour détecter les contenus sensibles ou les violations de politiques dans les charges utiles des API, réduisant ainsi le risque de fuites de données ou de problèmes de conformité.
Avantages des logiciels de passerelle API
La mise en œuvre d’un logiciel de passerelle API offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des bénéfices dont vous pouvez profiter :
- Gestion centralisée de la sécurité : bénéficiez d’un contrôle des accès, d’une authentification et d’une détection des menaces renforcés en appliquant des politiques de sécurité unifiées au niveau d’une seule passerelle.
- Gestion simplifiée des API : organisez le déploiement, la gestion des versions, la surveillance et la documentation grâce à des tableaux de bord consolidés et à des portails développeur.
- Fiabilité accrue du système : gérez plus efficacement les pics de trafic des API et les scénarios de basculement grâce aux fonctionnalités intégrées d’acheminement, d’équilibrage de charge et de mise en cache.
- Application cohérente des politiques : assurez-vous que les limites de débit, les normes de protocole et les validations des charges utiles sont appliquées uniformément à toutes les API et à tous les services.
- Dépannage et analyse plus rapides : utilisez des outils centralisés de journalisation, de surveillance et de détection des anomalies pour identifier et diagnostiquer rapidement les problèmes ou les goulots d’étranglement des performances.
- Productivité accrue des développeurs : permettez aux développeurs d’intégrer, de tester et d’utiliser les API plus rapidement grâce à une documentation automatisée et à des outils en libre-service.
- Réduction des risques de non-conformité : respectez les exigences légales et sectorielles grâce à des journaux vérifiables, à l’application des politiques et à l’inspection des charges utiles au point d’entrée.
Coûts et tarifs des logiciels de passerelle API
La sélection d’un logiciel de passerelle d’API nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles de passerelle d’API :
Tableau comparatif des forfaits de logiciels de passerelle d’API
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Routage de trafic de base, nombre limité d’appels d’API par mois, fonctionnalités de sécurité d’entrée de gamme et assistance communautaire. |
| Forfait personnel | $10-$50/mois | Gestion du trafic, authentification simple, analyses limitées, gestion des versions d’API et assistance par e-mail. |
| Forfait professionnel | $100-$500/mois | Limites d’utilisation des API plus élevées, surveillance avancée, limitation du débit, transformation des protocoles, application des politiques et assistance prioritaire. |
| Forfait entreprise | $1000+/mois | Nombre illimité d’appels d’API, accords de niveau de service personnalisés, déploiement multirégional, contrôle d’accès granulaire, sécurité avancée, conformité et assistance à l’intégration. |
FAQ sur les logiciels de passerelle d’API
Voici quelques réponses aux questions courantes sur les logiciels de passerelle d’API :
Comment un logiciel de passerelle d’API améliore-t-il la sécurité ?
Un logiciel de passerelle d’API améliore la sécurité en appliquant l’authentification et l’autorisation, en gérant les clés et les jetons d’API, en chiffrant les données et en détectant les anomalies dans les schémas de requêtes. Cela centralise vos contrôles de sécurité, ce qui permet une application cohérente et une réponse plus rapide aux menaces sur l’ensemble des API connectées.
Un logiciel de passerelle d’API peut-il gérer à la fois les protocoles existants et les protocoles modernes ?
Oui, la plupart des logiciels de passerelle d’API prennent en charge la transformation des protocoles, ce qui vous permet de relier des protocoles existants comme SOAP à des protocoles modernes comme REST ou gRPC. Il est ainsi plus facile de moderniser l’infrastructure sans réécrire tous vos services principaux.
Que dois-je rechercher lorsque je compare des logiciels de passerelle d’API ?
Concentrez-vous sur l’évolutivité, les intégrations natives, la facilité de personnalisation des politiques, les interfaces intuitives, les ressources d’intégration, une tarification claire et la disponibilité d’une assistance continue adaptée aux besoins et aux niveaux de compétence de votre équipe. Tenez compte de vos besoins à long terme à mesure que votre environnement d’API se développe.
Est-il nécessaire d’utiliser une passerelle d’API pour chaque architecture de microservices ?
Non, ce n’est pas strictement nécessaire, mais une passerelle d’API devient importante à mesure que votre environnement évolue. Elle simplifie la gestion des requêtes, l’application des politiques de sécurité et la découverte des services, ce qui contribue à éviter la fragmentation et les frais généraux lorsque les microservices se multiplient.
Est-il difficile de migrer vers un nouveau logiciel de passerelle d’API ?
La difficulté de la migration dépend du nombre et de la complexité de vos API. Recherchez des solutions proposant des outils de migration, une documentation détaillée et une assistance du fournisseur. Prévoyez des phases pilotes, effectuez des tests approfondis et assurez-vous de pouvoir revenir en arrière en cas de problème imprévu.