

Les logiciels de gestion des correctifs Linux vous aident à automatiser la détection, le déploiement et le suivi des correctifs sur l’ensemble de vos systèmes Linux. Si vous recherchez ce type de solution, vous avez probablement besoin d’un moyen de sécuriser et de maintenir la conformité de vos environnements sans ajouter une charge de travail manuelle interminable. Les systèmes non corrigés augmentent les risques de sécurité et rendent les audits cauchemardesques. Il est donc essentiel de choisir le bon outil. Dans ce guide, vous découvrirez un aperçu des meilleures options disponibles, ce qui distingue chacune d’elles et des informations pratiques pour vous aider à choisir l’outil adapté à l’infrastructure de votre équipe.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des logiciels de gestion des correctifs Linux
Ce tableau comparatif récapitule les informations tarifaires relatives à ma sélection des meilleurs logiciels de gestion des correctifs Linux.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour le déploiement de correctifs à distance cloud-native | Plan gratuit + démo gratuite | Tarification sur demande | Website | |
| 2 | Idéal pour la mise à jour multiplateforme pilotée par des politiques | Essai gratuit de 15 jours + démo gratuite | À partir de $1/terminaux/mois (facturé annuellement) | Website | |
| 3 | Idéal pour simplifier le déploiement de correctifs multi-OS | Essai gratuit de 30 jours + démonstration gratuite | Tarification sur demande | Website | |
| 4 | Idéal pour l’automatisation des correctifs axée conformité | Essai gratuit de 30 jours + démo gratuite | Tarification sur demande | Website | |
| 5 | Idéal pour la remédiation des vulnérabilités en temps réel | Essai gratuit de 30 jours | Tarification sur demande | Website | |
| 6 | Idéal pour la gestion automatisée du cycle de vie à grande échelle | Essai gratuit | Prix sur demande | Website | |
| 7 | Idéal pour une administration Ubuntu centralisée | Essai gratuit de 30 jours | À partir de $25/machine/an | Website | |
| 8 | Idéal pour les flux de travail de provisionnement open source | Plan gratuit | Plan gratuit | Website | |
| 9 | Idéal pour la gestion multi-distribution Linux | Démo gratuite | Tarification sur demande | Website | |
| 10 | Idéal pour l'automatisation open source et l'orchestration | Offre gratuite | Offre gratuite | Website |


Avis sur les meilleurs logiciels de gestion des correctifs Linux
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels de gestion des correctifs Linux qui ont intégré ma sélection. Mes avis examinent en détail les fonctionnalités, les cas d’utilisation et les intégrations de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.
 Idéal pour le déploiement de correctifs à distance cloud-native
- Plan gratuit + démo gratuite
- Tarification sur demande
Visit WebsiteCustomer Rating:4.9/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.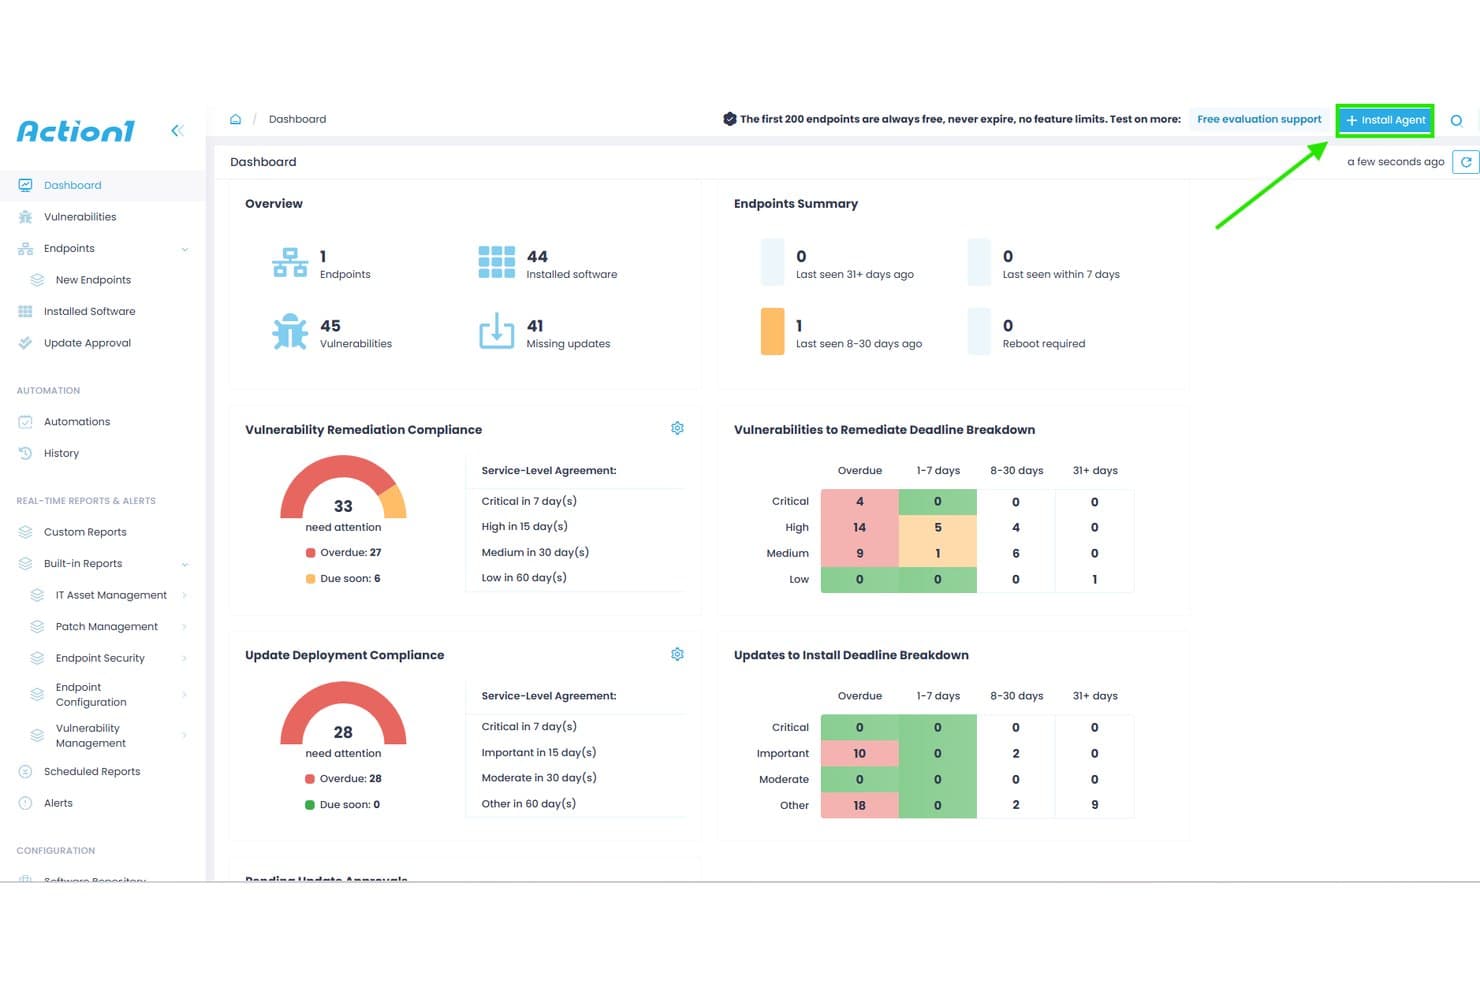
Action1 propose un tableau de bord centralisé affichant la conformité de la remédiation des vulnérabilités, la conformité du déploiement des mises à jour et des synthèses de terminaux pour la gestion des correctifs. Action1 est une plateforme de gestion des terminaux cloud-native qui automatise le déploiement des correctifs du système d'exploitation et des applications tierces sur les systèmes Windows, macOS et Linux. Elle propose une évaluation des vulnérabilités cartographiées aux CVE, des déploiements échelonnés par anneaux, et des rapports de conformité.
À qui s'adresse Action1 ?
Action1 convient particulièrement aux équipes informatiques des petites et moyennes entreprises qui gèrent des environnements à systèmes d'exploitation mixtes avec des terminaux distribués ou distants, qu'ils soient dans le cloud ou sur site.
Pourquoi j'ai choisi Action1
J'ai sélectionné Action1 comme l'un des meilleurs outils car son architecture cloud-native, sans VPN, permet de déployer des correctifs à distance sur des terminaux Linux Debian et Ubuntu sans aucune infrastructure sur site. J'apprécie particulièrement le système de déploiement échelonné par anneaux, qui interrompt automatiquement le déploiement si un correctif pose problème en cours de route. La distribution entre pairs des correctifs permet également de gérer la pression sur la bande passante lors de la mise à jour simultanée d'un grand nombre de postes répartis géographiquement.
Fonctionnalités clés d'Action1
- Évaluation en temps réel des vulnérabilités : Identifie en continu les correctifs manquants et relie les vulnérabilités aux CVE sur les terminaux Linux gérés.
- Console unifiée multi-OS : Gérez le déploiement des correctifs pour les systèmes Linux, Windows et macOS depuis un seul tableau de bord web.
- Plus de 100 modèles de rapports prêts pour audit : Générez des rapports de conformité et de remédiation exportables aux formats CSV et HTML.
- Intégration avec ServiceNow CMDB : Enrichit ServiceNow CMDB avec l'inventaire et les données opérationnelles issues des terminaux Linux gérés.
Intégrations Action1
Action1 propose des intégrations natives avec ServiceNow, Microsoft Entra ID, Okta, Duo, Google, Active Directory, Rapid7, Tenable, CrowdStrike, Microsoft Defender, et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Plateforme cloud-native avec déploiement de correctifs à distance
- Analyse en temps réel des vulnérabilités sur les terminaux Linux
- Déploiement automatisé des correctifs échelonné par anneaux
Cons:
- Compatible uniquement avec Linux Debian et Ubuntu
- Installation d'un agent requise sur chaque terminal
Learn more about Action1: Idéal pour la mise à jour multiplateforme pilotée par des politiques
- Essai gratuit de 15 jours + démo gratuite
- À partir de $1/terminaux/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Automox propose un tableau de bord centralisé affichant les appareils conformes, l'état des mises à jour, les correctifs en attente par niveau de sévérité et des informations de dépannage pour la gestion des correctifs sous Linux et sur d'autres plateformes. Automox est une plateforme cloud native de gestion des terminaux qui automatise la mise à jour des systèmes d'exploitation et des applications tierces sur les systèmes Linux, Windows et macOS à l'aide de règles pilotées par des politiques et de Worklets scriptables en Bash.
Pour qui Automox est-il le mieux adapté ?
Automox est particulièrement adapté aux équipes informatiques et de sécurité qui gèrent des parcs de terminaux distribués sur des systèmes d'exploitation mixtes, sans infrastructure de mise à jour locale.
Pourquoi j'ai choisi Automox
J'ai sélectionné Automox dans ma liste pour la façon dont son moteur de politiques gère la mise à jour Linux à grande échelle, sur différents systèmes. Je peux créer des politiques en fonction de la criticité, ciblant séparément les terminaux Ubuntu, RHEL et Debian, afin que les correctifs critiques soient prioritaires sans appliquer la même règle à tous les hôtes. Si un paquet ne fait pas partie des plus de 580 titres pris en charge nativement par Automox, les Worklets me permettent de déployer des scripts Bash personnalisés directement depuis la console, sans changer d'outil.
Fonctionnalités clés d'Automox
- Console de mise à jour multiplateforme : Gérez la mise à jour des appareils Linux, Windows et macOS depuis un tableau de bord unifié.
- Prise en charge des distributions Linux : Prend en charge un large éventail de distributions Linux, dont RHEL, Ubuntu, Debian, Oracle Linux, Fedora, Rocky et AlmaLinux.
- Mise à jour des applications tierces : Offre la mise à jour native de centaines de logiciels tiers compatibles Linux.
- Gestion des accès basée sur les rôles (RBAC) : Définissez des permissions granulaires pour segmenter les responsabilités et restreindre les actions au sein de la plateforme.
Intégrations Automox
Automox propose des intégrations natives avec Splashtop pour l'accès à distance et prend en charge les analyseurs de vulnérabilités. Une API est disponible pour les intégrations personnalisées, et des scripts Bash ou PowerShell personnalisés étendent les fonctionnalités vers d'autres outils.
Pros and Cons
Pros:
- Large couverture de distributions dont Rocky et AlmaLinux
- Automatisation pilotée par des politiques pour la gestion des parcs Linux
- Gestion de la planification des correctifs et des redémarrages
Cons:
- Les options de reporting sont limitées pour les besoins de conformité
- Outils de reporting de conformité limités nativement
 Idéal pour simplifier le déploiement de correctifs multi-OS
- Essai gratuit de 30 jours + démonstration gratuite
- Tarification sur demande
Visit WebsiteCustomer Rating:4.4/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ManageEngine Patch Manager Plus propose une interface de configuration dédiée à l'installation des correctifs Linux, avec des paramètres de stratégie de déploiement et des options de contrôle de la liste des correctifs. ManageEngine Patch Manager Plus est une plateforme de gestion des correctifs multi-OS qui automatise la détection, le test et le déploiement des correctifs sur les terminaux Linux, Windows et macOS, avec une prise en charge dédiée de huit distributions Linux majeures.
À qui s'adresse le mieux ManageEngine Patch Manager Plus ?
Il convient particulièrement aux administrateurs informatiques et aux équipes de sécurité des entreprises moyennes à grandes qui ont besoin d'un contrôle centralisé des correctifs sur des parcs hétérogènes de serveurs et de terminaux.
Pourquoi ai-je choisi ManageEngine Patch Manager Plus ?
ManageEngine Patch Manager Plus figure dans ma présélection, car il applique les correctifs à huit distributions Linux (RHEL, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, CentOS et Amazon Linux), ainsi qu'à Windows et macOS, depuis une seule console. J'apprécie particulièrement la fonctionnalité de déploiement automatisé des correctifs (APD), qui exécute l'intégralité du cycle, de l'analyse à l'installation, sans intervention sur chaque hôte. Le flux intégré de test et d'approbation des correctifs permet également à mon équipe de valider les mises à jour avant leur déploiement sur les serveurs de production.
Fonctionnalités clés de ManageEngine Patch Manager Plus
- Restauration des correctifs : rétablissez rapidement les correctifs Linux en cas de problème après leur déploiement.
- Modèles de déploiement personnalisés : créez et réutilisez des configurations spécifiques de déploiement des correctifs pour les environnements Linux.
- Journaux d'audit en temps réel : suivez chaque événement lié aux correctifs et chaque action administrative à des fins de conformité et de dépannage.
- Optimisation de la bande passante : téléchargez les correctifs Linux une seule fois et distribuez-les aux terminaux à l'aide de serveurs internes.
Intégrations de ManageEngine Patch Manager Plus
ManageEngine Patch Manager Plus propose des intégrations natives avec Tenable.io, Tenable.sc, ServiceDesk Plus et Jira, ainsi qu'une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Prend en charge huit distributions Linux majeures
- Console centralisée pour Linux, Windows et macOS
- Flux automatisé de test et d'approbation des correctifs
Cons:
- La configuration initiale du serveur est complexe
- Mappage réglementaire natif limité
Learn more about ManageEngine Patch Manager Plus: Idéal pour l’automatisation des correctifs axée conformité
- Essai gratuit de 30 jours + démo gratuite
- Tarification sur demande

La plateforme d’hygiène cybernétique SecPod SanerNow propose un tableau de bord d’état de la gestion des correctifs affichant les détails des jobs de remédiation, le statut des hôtes de périphériques, la taille des correctifs et les résultats globaux d’installation sur plusieurs appareils Windows. SecPod SanerNow est une plateforme d’hygiène cybernétique native dans le cloud qui combine la gestion des correctifs, la détection des vulnérabilités et le suivi de la conformité sur plus de 37 variantes de Linux, Windows, macOS et plus de 550 applications tierces à partir d’un seul agent léger.
À qui s’adresse la plateforme d’hygiène cybernétique SecPod SanerNow ?
Elle convient particulièrement aux équipes de sécurité informatique et de conformité des entreprises de taille moyenne à grande opérant sous des cadres réglementaires comme HIPAA, PCI ou NIST.
Pourquoi ai-je choisi la plateforme d’hygiène cybernétique SecPod SanerNow ?
SanerNow mérite sa place dans ma sélection pour la façon dont elle associe l’état des correctifs aux cadres de conformité tels que HIPAA, PCI et NIST en temps réel. J’apprécie particulièrement que son flux basé SCAP de plus de 190 000 vulnérabilités cartographie automatiquement les CVE aux correctifs Linux manquants et superpose les scores de probabilité d’exploitation EPSS sur la sévérité CVSS. Les correctifs Linux pré-testés sont livrés dans les 24 heures suivant leur publication, évitant ainsi à mon équipe d’attendre les cycles lents des éditeurs lorsque tombe une CVE critique.
Principales fonctionnalités de la plateforme d’hygiène cybernétique SecPod SanerNow
- Console de gestion des correctifs native cloud : Gérez les opérations de correctifs depuis une console web unifiée pour Linux, Windows, macOS et les applications tierces.
- Agent léger unique : Déployez des correctifs, analysez les vulnérabilités et surveillez la conformité avec un agent multifonction sur tous les terminaux.
- Automatisation des correctifs pilotée par la politique : Définissez des règles personnalisées pour automatiser la fréquence des scans, l’approbation et le déploiement des correctifs selon les besoins métier.
- Zone de test avant déploiement : Isolez et testez les correctifs Linux avant de les déployer à l’échelle mondiale sur les systèmes de production.
Intégrations de la plateforme d’hygiène cybernétique SecPod SanerNow
SanerNow propose des intégrations natives avec Freshservice, ServiceNow, SymphonyAI Summit, AWS Marketplace et Azure Marketplace. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Rapports de conformité en temps réel pour les terminaux Linux
- Rétablissement et préparation automatisés des correctifs Linux
- Prend en charge plus de 37 distributions Linux, y compris des anciennes
Cons:
- Pas d’option native de correctifs Linux sans agent
- Tarification publique non disponible sur le site web
Learn more about SecPod SanerNow Cyberhygiene Platform: Idéal pour la remédiation des vulnérabilités en temps réel
- Essai gratuit de 30 jours
- Tarification sur demande
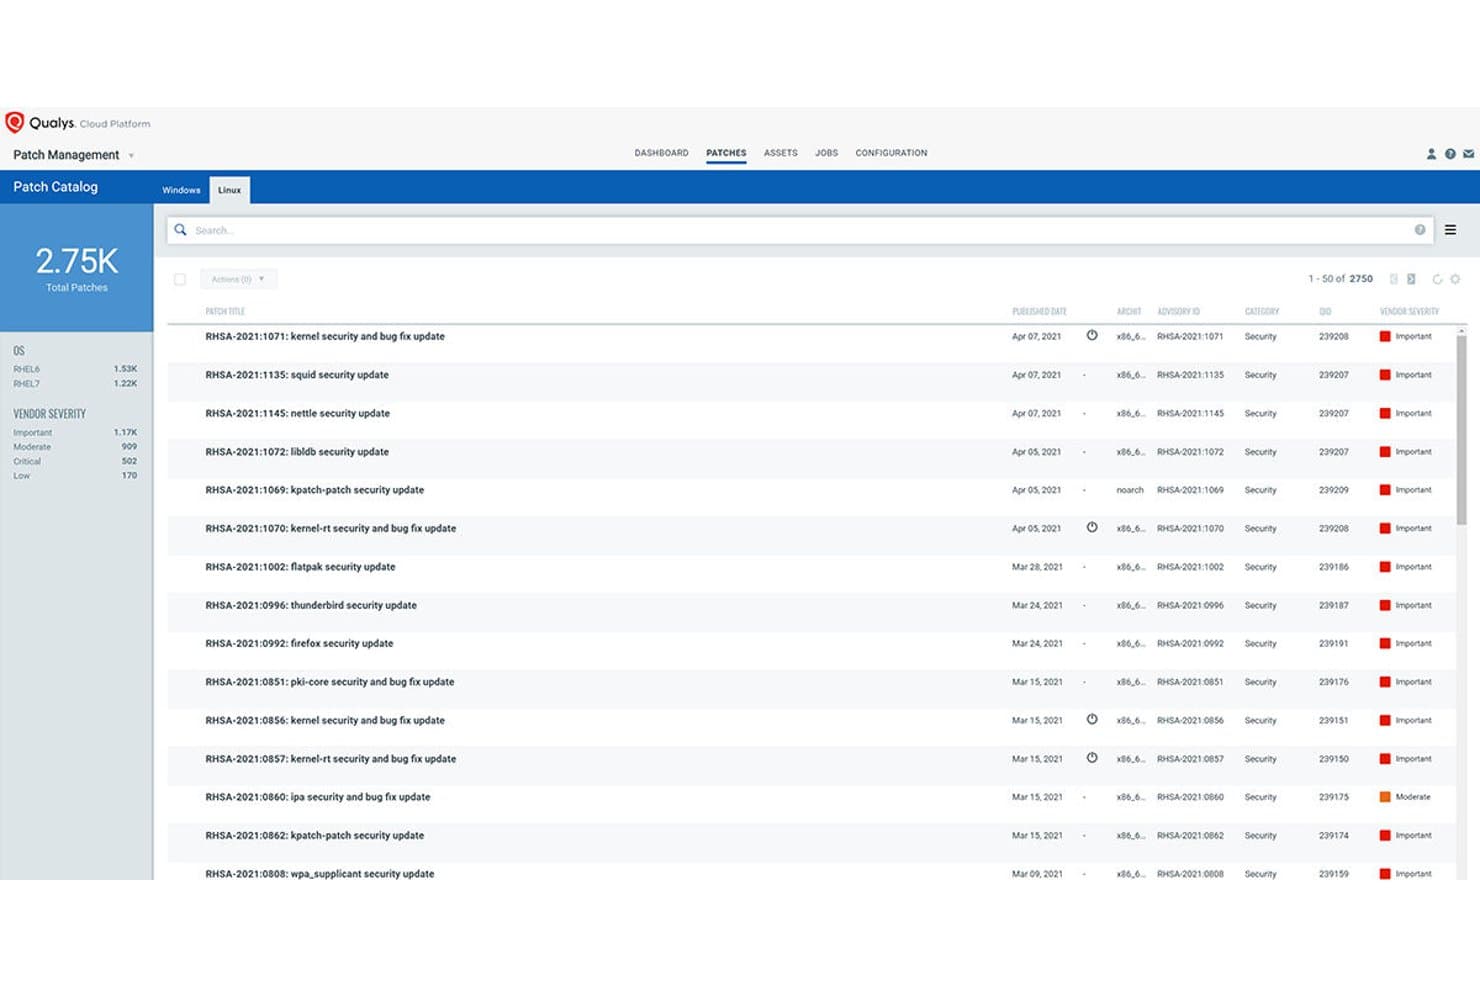
Qualys Patch Management propose un catalogue de correctifs Linux affichant 2 750 correctifs au total avec les indices de gravité des fournisseurs, ID d'avis et dates de publication pour les systèmes RHEL. Qualys Patch Management est une solution cloud-native de gestion des correctifs qui s'intègre directement à la détection des vulnérabilités pour identifier, prioriser et déployer des correctifs sur les systèmes Linux et Windows via un agent léger unique.
Pour qui Qualys Patch Management est-il le mieux adapté ?
C'est un excellent choix pour les équipes informatiques et infrastructures axées sur la sécurité dans les moyennes et grandes entreprises qui doivent relier le déploiement des correctifs directement aux données de risque de vulnérabilité.
Pourquoi j'ai choisi Qualys Patch Management
J'ai choisi Qualys Patch Management comme l'un des meilleurs parce que son intégration VMDR est unique dans cette catégorie. Lorsqu'une nouvelle CVE apparaît, la plateforme l'associe automatiquement au correctif concerné, l’évalue avec TruRisk et signale si elle est liée à des campagnes de ransomware actives. Ensuite, les Zero-Touch Patch Jobs peuvent déclencher le déploiement à travers des flottes Linux sans intervention manuelle.
Fonctionnalités clés de Qualys Patch Management
- Patching multi-distributions Linux : Prend en charge le déploiement de correctifs pour RHEL, CentOS, Ubuntu, Debian, SUSE, Oracle Linux, Rocky Linux, Alma Linux et Amazon Linux.
- Scripts pré- et post-correctif : Permet de configurer des scripts personnalisés qui s'exécutent automatiquement avant et après les tâches de correctifs.
- Gestion des dépôts Yum : S'intègre aux dépôts Yum internes pour gérer la mise en scène et le traitement des dépendances des correctifs pour les systèmes Linux.
- Tableaux de bord de conformité des correctifs : Offre des tableaux de bord en temps réel pour suivre l'état des correctifs et la posture de conformité sur tous les terminaux Linux gérés.
Intégrations Qualys Patch Management
Qualys Patch Management propose une intégration native avec l'ensemble de la plateforme cloud Qualys, y compris VMDR et Global AssetView. Une API est disponible pour des intégrations personnalisées et des intégrations natives avec Splunk et ServiceNow sont également prises en charge.
Pros and Cons
Pros:
- Associe les CVE en temps réel directement aux correctifs
- Prend en charge l'orchestration des correctifs multi-distributions Linux
- Fournit une priorisation des correctifs basée sur le risque
Cons:
- Nécessite l'installation de Qualys Cloud Agent
- Options limitées pour le déploiement sans agent ou en environnement cloisonné
Learn more about Qualys Patch Management: Idéal pour la gestion automatisée du cycle de vie à grande échelle
- Essai gratuit
- Prix sur demande

Red Hat Satellite propose une interface Repositories Red Hat où les administrateurs peuvent parcourir, filtrer et activer les dépôts RPM recommandés pour la gestion des correctifs RHEL 8 x86_64. Red Hat Satellite est une plateforme de gestion d'infrastructure conçue pour les environnements RHEL, qui centralise le déploiement des correctifs, la remédiation des CVE, le maintien de la conformité et le provisionnement des systèmes à travers les infrastructures physiques, virtuelles et cloud.
À qui s'adresse Red Hat Satellite ?
Red Hat Satellite convient particulièrement aux grandes entreprises qui gèrent 1 000 systèmes RHEL ou plus et disposent d'une équipe dédiée à la maintenance de la plateforme.
Pourquoi j'ai choisi Red Hat Satellite
Red Hat Satellite mérite sa place dans ma sélection en raison de sa manière de structurer le déploiement des correctifs tout au long des environnements de cycle de vie. Je peux créer des Content Views distincts pour le développement, la QA et la production, en promouvant une collection de correctifs testée à chaque étape avant qu'elle n'atteigne les serveurs de production. Le moteur de priorisation des CVE, alimenté par Red Hat Insights, classe également les vulnérabilités en fonction du risque réel pour votre environnement plutôt que seulement sur la base des scores de sévérité génériques.
Fonctionnalités clés de Red Hat Satellite
- Plateforme centralisée de sécurité : Diffusez et gérez les correctifs depuis une interface unique à travers de grands environnements RHEL.
- Intégration OpenSCAP : Analysez et corrigez les serveurs pour garantir la conformité selon les protocoles de sécurité reconnus dans l'industrie.
- Workflows unifiés de provisionnement : Approvisionnez des hôtes physiques ou virtuels avec une intégration automatisée de DNS, DHCP et d'identité.
- Exécution avec ou sans agent : Gérez les points de terminaison via des agents légers ou des workflows distants basés sur SSH.
Intégrations de Red Hat Satellite
Red Hat Satellite propose des intégrations natives avec Red Hat Ansible Automation Platform, OpenSCAP, Red Hat Insights, VMware vSphere, ainsi que les services DNS, DHCP et d'identité. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Conçu pour les grands environnements RHEL et CentOS
- Promotion granulaire des correctifs à travers différents environnements de validation
- Propose un support pour les environnements isolés (air-gapped) et déconnectés
Cons:
- La prise en charge native se limite aux distributions dérivées de Red Hat
- Prise en charge native limitée pour les distributions Debian
Learn more about Red Hat Satellite: Idéal pour une administration Ubuntu centralisée
- Essai gratuit de 30 jours
- À partir de $25/machine/an

Ubuntu Landscape propose un tableau de bord centralisé pour la gestion des correctifs, affichant l’état des mises à jour, les mises à jour de sécurité et la santé des instances sur des milliers de machines Linux. Canonical Landscape est la plateforme de gestion des systèmes native d'Ubuntu, développée par Canonical, qui centralise le déploiement des correctifs, les rapports de conformité et la gestion des dépôts sur les postes de travail Ubuntu, les serveurs, les instances cloud et les environnements isolés (airgapped).
À qui s'adresse Canonical Landscape ?
Canonical Landscape convient aux équipes informatiques ayant standardisé Ubuntu sur l’ensemble de leur parc de serveurs et postes de travail, en particulier dans les secteurs réglementés nécessitant des rapports de conformité intégrés.
Pourquoi ai-je choisi Canonical Landscape
J'ai sélectionné Canonical Landscape parmi les meilleurs car aucun autre outil n'offre une intégration native aussi poussée pour le patching des parcs Ubuntu. J’apprécie particulièrement la façon dont les règles de correctifs basées sur des politiques peuvent s’appliquer à jusqu’à 40 000 machines depuis une seule instance, et la fonctionnalité Livepatch qui prend en charge les CVE critiques du noyau sans devoir planifier de redémarrage. Les rapports de conformité intégrés sont directement alignés sur des référentiels comme DISA-STIG, PCI-DSS et CIS Benchmark, dès l’installation.
Fonctionnalités clés de Canonical Landscape
- Profils personnalisés : Gérez différentes classes de machines Ubuntu avec des politiques de mises à jour et de correctifs adaptées.
- API scriptable : Automatisez les tâches de correctifs et intégrez des systèmes grâce à une API REST.
- Réplication de dépôts APT : Répliquez et gérez de façon sécurisée les dépôts logiciels internes et externes.
- Groupes de recherche dynamiques : Créez des groupes d’actifs en temps réel pour des correctifs ou actions de conformité ciblés.
Intégrations de Canonical Landscape
Canonical Landscape propose des intégrations natives avec Canonical Livepatch, Ubuntu Pro, Azure Active Directory, Google, Okta et IBM pour la gestion des identités, et prend en charge l’accès via API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Intégration poussée des correctifs de sécurité et CVE Ubuntu
- Rapports de conformité automatisés pour les principaux standards
- Gère les environnements isolés et cloud public
Cons:
- Pas de prise en charge des distributions non-Ubuntu
- Pas de gestion fine de restauration des correctifs
Learn more about Ubuntu Landscape: Idéal pour les flux de travail de provisionnement open source
- Plan gratuit
- Plan gratuit

Foreman propose un tableau de bord centralisé affichant l'état de la configuration des hôtes, la répartition des exécutions, l'état des tâches et un graphique de synchronisation de configuration pour la gestion des correctifs Linux. Foreman est une plateforme de gestion du cycle de vie open source qui gère le provisionnement, la configuration et la gestion des correctifs pour les serveurs Linux sur des environnements physiques, virtuels et cloud grâce à son plugin Katello.
À qui s'adresse Foreman ?
Foreman convient aux administrateurs systèmes Linux et aux équipes d'infrastructure qui gèrent de grands parcs de serveurs et disposent des compétences internes nécessaires pour configurer et maintenir une chaîne d'outils open source.
Pourquoi j'ai choisi Foreman
J'ai choisi Foreman comme l'un des meilleurs car son plugin Katello offre un flux de travail de correction structuré et basé sur la promotion, ce qui est rare dans le domaine open source. Je peux définir des vues de contenu qui figent un instantané des paquets, puis les promouvoir à travers différents environnements de cycle de vie (Dév, QA, Production) avant que quoi que ce soit n'atteigne un serveur en production. Le plugin d'exécution à distance gère l'application réelle des correctifs via SSH à travers des groupes d'hôtes, avec des options de planification et de contrôle de la concurrence pour éviter qu'un seul job ne submerge les systèmes de production.
Fonctionnalités clés de Foreman
- Analyse de conformité OpenSCAP : S'intègre à OpenSCAP pour automatiser l'évaluation de conformité et l'analyse des vulnérabilités des systèmes.
- Plugin de découverte : Détecte et enregistre automatiquement le nouveau matériel sur le réseau pour un onboarding rapide.
- Gestion de dépôts multi-distributions : Permet d'héberger et de synchroniser des dépôts de paquets pour RHEL, CentOS, Debian, Ubuntu et d'autres distributions.
- Contrôle d'accès basé sur les rôles : Offre une gestion fine des autorisations avec des paramètres d'accès par utilisateur, rôle et organisation.
Intégrations de Foreman
Foreman dispose d'intégrations natives avec Ansible, Puppet, Chef, Salt, VMware vCenter, oVirt, Amazon EC2, Google Compute Engine, OpenStack et FreeIPA, et propose une API RESTful pour des intégrations personnalisées.
Pros and Cons
Pros:
- Promotion via le cycle de vie pour les workflows de correctifs
- Supporte RHEL, CentOS, Debian, Ubuntu, Fedora
- Analyse de conformité OpenSCAP et rapports CVE
Cons:
- Nécessite de solides connaissances admin Linux
- Pas de gestion native des correctifs Windows
Learn more about Foreman: Idéal pour la gestion multi-distribution Linux
- Démo gratuite
- Tarification sur demande
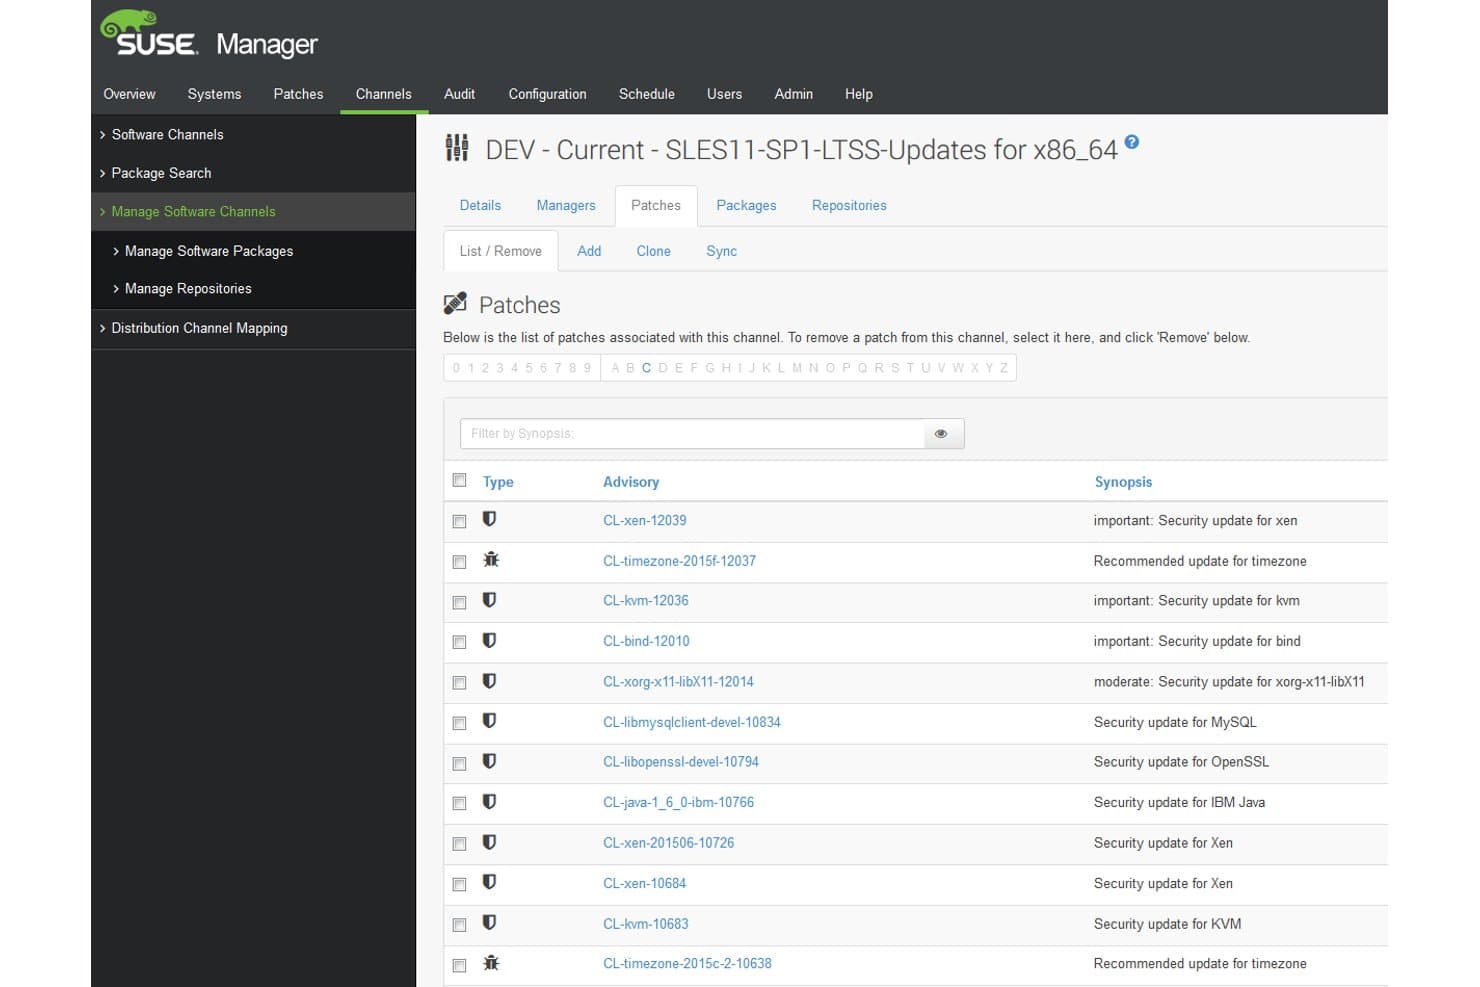
SUSE Multi-Linux Manager propose une interface de gestion des correctifs détaillée listant les mises à jour de sécurité et recommandées, avec les codes avis, types et résumés pour un canal de logiciels spécifique. SUSE Multi-Linux Manager est une plateforme open source de gestion des correctifs Linux qui centralise le déploiement des correctifs, la remédiation des CVE, la gestion de la configuration et l'audit de conformité basé sur OpenSCAP à travers plus de 16 distributions Linux depuis une seule console.
À qui s'adresse SUSE Multi-Linux Manager ?
Il convient parfaitement aux équipes informatiques et d'infrastructure des entreprises qui gèrent de grands environnements Linux hétérogènes au sein d'infrastructures on-premise, cloud et hybrides.
Pourquoi j'ai choisi SUSE Multi-Linux Manager
SUSE Multi-Linux Manager mérite sa place dans ma sélection parce qu'il gère la gestion des correctifs multi-distribution à une échelle que je n'ai pas vue ailleurs. Mon équipe peut gérer RHEL, Ubuntu, Debian, Oracle Linux et plus de 12 autres distributions depuis une seule console, sans devoir maintenir des chaînes d'outils séparées par distribution. Je compte également sur la fonctionnalité Content Lifecycle Management pour valider les correctifs dans des environnements de développement et de test avant de les appliquer aux systèmes de production.
Fonctionnalités clés de SUSE Multi-Linux Manager
- Audit de conformité basé sur OpenSCAP : Exécutez des analyses de sécurité automatisées à l'aide d'OpenSCAP et appliquez des scripts de remédiation ou des playbooks Ansible pour répondre aux normes de conformité.
- Intégration Salt et Ansible : Gérez la configuration et l'automatisation des systèmes à l'aide à la fois de SaltStack et des playbooks Ansible natifs.
- Architecture conteneurisée : Déployez le serveur de gestion et les proxies sous forme de conteneurs pour un redéploiement rapide et une fiabilité accrue.
- Disponibilité sur les marketplaces cloud : Accédez à SUSE Multi-Linux Manager et déployez-le via les marketplaces AWS, Azure, Google Cloud et Oracle Cloud.
Intégrations SUSE Multi-Linux Manager
SUSE Multi-Linux Manager propose des intégrations natives avec Ansible, SaltStack, OpenSCAP, SCAP Security Guide et est disponible dans les marketplaces AWS, Azure, Google Cloud et Oracle Cloud. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Prise en charge native de plus de 16 distributions Linux
- Audit de conformité automatisé OpenSCAP disponible
- Cycle de vie des correctifs en plusieurs étapes et validation
Cons:
- Pas d'application mobile native iOS ou Android
- Nécessite des ressources système élevées pour le déploiement
Learn more about SUSE Multi-Linux Manager:
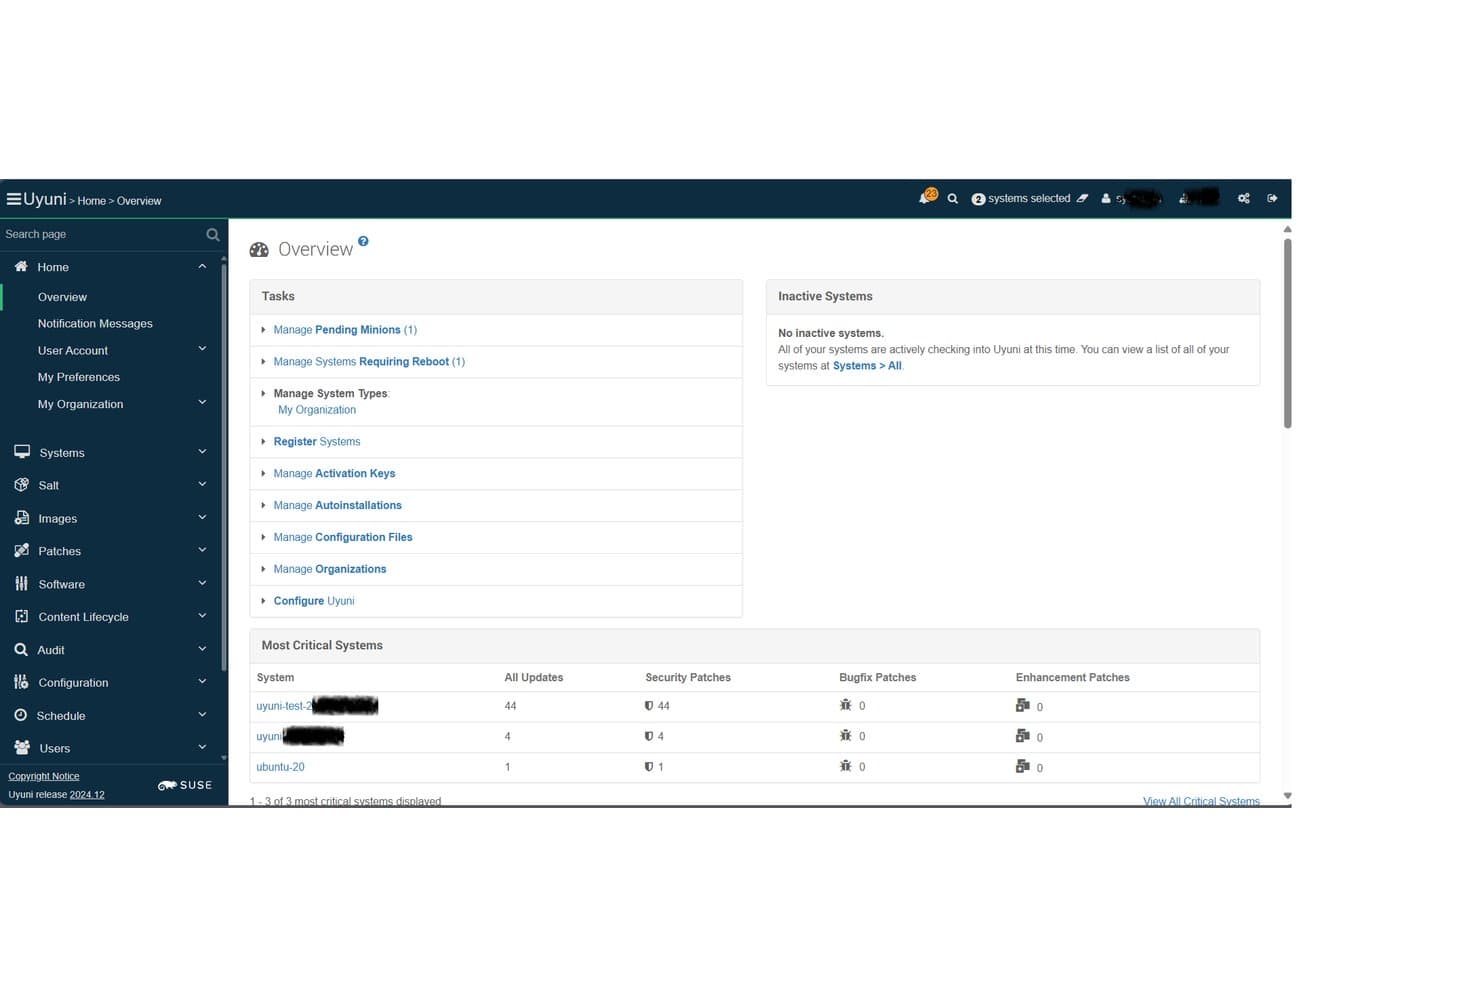
Uyuni propose un tableau de bord centralisé Overview affichant les comptes critiques de correctifs système, les minions en attente et les mises à jour de sécurité sur l'ensemble des systèmes Linux gérés. Uyuni est une plateforme open source de gestion d'infrastructures Linux basée sur Salt, qui combine la gestion des correctifs multi-distributions, l'audit de conformité, le provisionnement et la gestion de configuration à travers des environnements physiques, virtuels, cloud et conteneurs.
Pour qui Uyuni est le mieux adapté ?
Uyuni convient parfaitement aux administrateurs systèmes Linux et aux équipes d'infrastructure gérant de grandes flottes de serveurs de distributions variées et ayant besoin d'un contrôle des correctifs de niveau entreprise sans licence commerciale.
Pourquoi j'ai choisi Uyuni
J'ai choisi Uyuni comme l'un des meilleurs car son moteur d'orchestration basé sur Salt le distingue de toutes les autres solutions open source du secteur. Le serveur Uyuni fonctionne comme un Salt Master complet, ce qui permet à mon équipe d'exécuter des actions de correctifs sur des milliers de nœuds Linux simultanément, sans intervention manuelle par hôte. Je compte également sur sa gestion du cycle de vie des contenus pour valider les correctifs à travers les canaux de développement, test et production avant tout déploiement sur les systèmes en production.
Fonctionnalités clés d'Uyuni
- Prise en charge multi-distributions des clients : Gérez et appliquez les correctifs à un large éventail de distributions Linux, y compris SUSE, Red Hat, Ubuntu, Debian, AlmaLinux, Rocky Linux, et bien d'autres.
- Audit de conformité et rapports : Suivez les modifications matérielles et logicielles, auditez le statut de conformité et générez des rapports détaillés pour vos environnements Linux.
- Détection de dérive : Identifiez et recevez des alertes sur les systèmes qui s'écartent des référentiels renforcés ou des modèles de sécurité définis.
- Visualisation et regroupement : Organisez les serveurs avec des balises et affichez leurs relations via des tableaux de bord graphiques pour une meilleure supervision des systèmes.
Intégrations Uyuni
Uyuni propose des intégrations natives avec Salt (SaltStack) pour la gestion de configuration et Cobbler pour le provisionnement. Il prend en charge un large éventail de distributions Linux comme clients gérés et fournit une API pour des intégrations personnalisées.
Pros and Cons
Pros:
- Prend en charge de nombreuses distributions Linux d'entreprise et communautaires
- Automatisation massive des tâches de correctifs basée sur Salt
- Open source sans verrouillage fournisseur
Cons:
- Configuration initiale complexe pour les nouveaux utilisateurs
- Pas de modèles de conformité PCI ou HIPAA intégrés
Learn more about Uyuni:
Autres logiciels de gestion des correctifs Linux
Voici quelques autres options de logiciels de gestion des correctifs Linux qui n’ont pas intégré ma sélection, mais qui méritent tout de même d’être examinées :
- 11Ivanti Neurons for Patch ManagementIdéal pour le déploiement prédictif de correctifs avec des analyses de risque
- 12AWS Systems Manager Patch ManagerIdéal pour la gestion des corrections au sein des environnements AWS
- 13Red Hat Ansible Automation PlatformIdéal pour les procédures de mise à jour guidées par des playbooks
- 14TaniumIdéal pour le déploiement de correctifs en temps réel sur les terminaux
- 15Heimdal SecurityIdéal pour le contrôle intégré des menaces et des mises à jour
- 16Progress ChefIdéal pour l'automatisation des correctifs de l'infrastructure en tant que code
- 17Puppet EnterpriseIdéal pour la gestion codifiée des politiques de correctifs
- 18NinjaOneIdéal pour des flux de travail de gestion de correctifs intuitifs sur plusieurs sites
- 19HCL BigFixIdéal pour le déploiement évolutif de correctifs en entreprise
- 20Jetpatch Patch ManagementIdéal pour l'orchestration de correctifs basée sur des agents
Comment j'évalue les logiciels de gestion des correctifs Linux
Je divise mon évaluation en deux niveaux : les exigences de base qu'un outil doit satisfaire – comme la prise en charge de plusieurs distributions et la cartographie des CVE – et les éléments différenciateurs qui distinguent les bons outils des excellents.
Fonctionnalités de base (Critères incontournables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chacune des fonctionnalités essentielles mentionnées ci-dessous. Ensuite, je calcule le score total en pourcentage. Chaque outil doit obtenir un score total minimum de 65% pour être retenu.
- Prise en charge multi-distributions : Je vérifie si l’outil peut appliquer des correctifs sur les distributions réellement utilisées dans votre parc — au minimum RHEL, Ubuntu, Debian, SUSE et Oracle Linux.
- Déploiement automatisé des correctifs : L’outil doit gérer la détection, le téléchargement et l’installation sans que vous ayez à vous connecter en SSH sur chaque hôte ou à bricoler des tâches cron et des scripts.
- Remédiation des CVE : J’évalue la capacité de la plateforme à relier les correctifs manquants à des CVE spécifiques et à permettre une priorisation en fonction de la gravité pour traiter d’abord les failles urgentes.
- Planification & fenêtres de maintenance : Un bon outil vous permet de définir des périodes de correction, d’étaler les déploiements sur des groupes de serveurs, et d’orchestrer les redémarrages pour éviter d’interrompre le trafic de production.
- Rapports de conformité : Je recherche des historiques d’audit et des tableaux de bord qui affichent le statut des correctifs sur tout votre parc – le genre de preuve qu’exigent les auditeurs lors des examens PCI ou SOC 2.
- Couverture avec ou sans agent : Qu’une plateforme utilise des agents légers, des connexions SSH sans agent, ou les deux, elle doit couvrir les serveurs sur site, les instances cloud et les environnements hybrides.
Une fois la liste d’outils répondant aux critères établie, j’analyse ce qui différencie chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
La correction du noyau à chaud est un facteur distinctif important. Si un outil prend en charge kpatch ou KernelCare, votre équipe peut appliquer des mises à jour du noyau sur les serveurs de production sans planifier de redémarrage. J’évalue aussi la correction des paquets applicatifs tiers, car la plupart des parcs Linux exécutent Apache, NGINX, Docker ou MySQL en plus du système d’exploitation. Ne pas corriger les paquets tiers crée de vraies failles. Le retour arrière automatisé est aussi un critère différenciant — les restaurations basées sur des snapshots ou transactionnelles permettent de revenir en arrière lorsqu’un correctif pose problème en pré-production ou en production.
Au-delà des fonctionnalités
Le modèle de déploiement a une grande importance. Certaines équipes nécessitent des installations isolées ou déconnectées pour les environnements régulés, tandis que d’autres préfèrent un SaaS sans aucune gestion d’infrastructure. J’évalue aussi l'intégration de la plateforme avec les chaînes d’outils existantes – intégrations avec Jira ou ServiceNow pour la gestion des changements, et avec des scanners comme Tenable ou Rapid7 pour le contexte des vulnérabilités. L’évolutivité sur des environnements hybrides est également un facteur que j’examine, notamment la distribution efficace des correctifs en bande passante pour des parcs répartis sur différentes régions cloud et centres de données sur site.
Comment choisir un logiciel de gestion des correctifs Linux
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection de logiciels, voici une liste des facteurs à prendre en compte :
| Facteur | Points à prendre en compte |
|---|---|
| FacteurÉvolutivité | Points à prendre en compteLe logiciel pourra-t-il gérer le nombre actuel et prévu de vos serveurs ? Renseignez-vous sur les limites de croissance, le regroupement des nœuds et la possibilité d’appliquer des correctifs dans des environnements hybrides. |
| FacteurIntégrations | Points à prendre en compteL’outil fonctionne-t-il avec votre système de gestion des tickets, votre SIEM ou vos scanners de vulnérabilités ? Vérifiez sa compatibilité avec les principales plateformes de votre pile de supervision et d’exploitation. |
| FacteurPersonnalisation | Points à prendre en comptePouvez-vous ajuster précisément les flux de travail de correction afin de les adapter à vos fenêtres de maintenance, à vos contrôles des changements ou à vos processus d’approbation ? Recherchez une certaine souplesse des politiques, et non une solution « universelle ». |
| FacteurFacilité d’utilisation | Points à prendre en compteL’interface utilisateur est-elle intuitive ? Les nouveaux administrateurs peuvent-ils être rapidement opérationnels ? Méfiez-vous des flux de travail complexes qui ralentissent les cycles de correction ou provoquent des erreurs en production. |
| FacteurImplémentation et intégration | Points à prendre en compteCombien de temps et d’expertise internes la configuration nécessitera-t-elle ? Examinez la documentation disponible, l’assistance dédiée à l’intégration et les outils de migration pour les parcs importants. |
| FacteurCoût | Points à prendre en compteQuel est le modèle tarifaire : par nœud, par site ou par abonnement ? Tenez compte des coûts de licence récurrents, des engagements minimums et du coût total à pleine échelle de déploiement. |
| FacteurMesures de protection de la sécurité | Points à prendre en compteQuels mécanismes d’authentification, de chiffrement et de contrôle des accès sont intégrés ? Confirmez que l’outil répond aux exigences de sécurité et d’audit de votre organisation. |
| FacteurExigences de conformité | Points à prendre en compteLe logiciel répond-il à vos besoins de conformité (PCI, HIPAA, SOC 2) ? Renseignez-vous sur les modèles de rapports de conformité, les pistes d’audit des correctifs et les éléments probants requis pour les audits externes. |
Que sont les logiciels de gestion des correctifs Linux ?
Les logiciels de gestion des correctifs Linux automatisent le processus d’identification, de déploiement et de suivi des mises à jour et des correctifs de sécurité sur les systèmes Linux. Ces outils aident votre équipe à maintenir une sécurité cohérente, à corriger les vulnérabilités et à gérer les exigences de conformité pour différentes distributions Linux depuis un tableau de bord centralisé. Les logiciels de gestion des correctifs sont conçus pour s’intégrer à divers environnements d’infrastructure, des serveurs sur site aux configurations cloud et hybrides.
Fonctionnalités des logiciels de gestion des correctifs Linux
Lorsque vous choisissez un logiciel de gestion des correctifs Linux, soyez attentif aux fonctionnalités clés suivantes :
- Prise en charge de plusieurs distributions : Gérez les mises à jour de plusieurs grandes distributions Linux depuis le même tableau de bord, afin de réduire la charge de travail des équipes qui gèrent des environnements mixtes.
- Déploiement automatisé des correctifs : Identifiez, téléchargez et installez rapidement les mises à jour sans intervention manuelle, afin de garantir que les systèmes restent à jour et sécurisés.
- Priorisation des CVE : Associez les correctifs à des CVE spécifiques et hiérarchisez les déploiements de mises à jour en fonction de la gravité des vulnérabilités pour renforcer la sécurité et la conformité.
- Planification des fenêtres de maintenance : Définissez des fenêtres de maintenance personnalisables pour l’application des correctifs et les redémarrages automatisés afin de réduire l’impact sur les charges de travail de production.
- Rapports de conformité des correctifs : Générez des tableaux de bord et des rapports présentant l’état et l’historique des correctifs, ainsi que les pistes d’audit, pour les contrôles internes ou les vérifications de conformité réglementaire.
- Application de correctifs aux paquets tiers : Mettez à jour les paquets autres que ceux du système d’exploitation, tels que les dépôts NGINX, PostgreSQL ou Docker, en parallèle des mises à jour système standard.
- Fonctionnalité de restauration : Restaurez les états précédents du système si une mise à jour provoque des problèmes, grâce à des fonctionnalités de restauration basées sur des instantanés ou transactionnelles.
- Couverture avec ou sans agent : Choisissez un déploiement avec agent pour un contrôle approfondi ou des méthodes sans agent (SSH) pour couvrir rapidement les hôtes distribués.
- Intégrations d’API : Connectez-vous aux outils de gestion des services informatiques, de supervision ou d’automatisation pour synchroniser les flux de travail, déclencher des notifications ou automatiser les processus d’approbation des correctifs.
- Contrôle d’accès basé sur les rôles (RBAC) : Définissez des autorisations précises pour les membres de l’équipe en limitant les personnes autorisées à planifier, approuver ou déployer des correctifs sur les systèmes.
Avantages des logiciels de gestion des correctifs Linux
La mise en œuvre d’un logiciel de gestion des correctifs Linux offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des bénéfices auxquels vous pouvez vous attendre :
- Amélioration de la posture de sécurité : La détection et l’application automatisées des correctifs de vulnérabilités vous aident à combler rapidement les failles avant que les attaquants n’exploitent des CVE connues.
- Conformité constante : Les rapports intégrés et les pistes d’audit facilitent la démonstration de la conformité réglementaire avec des référentiels tels que PCI, HIPAA ou SOC 2.
- Réduction des efforts manuels : L’automatisation et la planification éliminent la nécessité d’effectuer des tâches fastidieuses et répétitives d’application de correctifs sur de vastes parcs de serveurs.
- Réduction des temps d’arrêt : Les contrôles des fenêtres de maintenance et les fonctionnalités d’application à chaud des correctifs du noyau permettent à votre équipe de mettre à jour les systèmes critiques avec une interruption opérationnelle minime, voire nulle.
- Large couverture des environnements : Gérez de manière centralisée les mises à jour dans les environnements cloud, sur site et hybrides, tout en prenant en charge plusieurs distributions Linux et points de terminaison.
- Réponse plus rapide aux incidents : La mise en correspondance et la priorisation intégrées des CVE permettent une correction plus rapide lorsque de nouvelles vulnérabilités sont découvertes.
- Contrôle et visibilité précis : L’accès basé sur les rôles et les tableaux de bord détaillés vous aident à gérer les autorisations, à suivre les progrès et à tenir les parties prenantes informées.
Coûts et tarifs des logiciels de gestion des correctifs Linux
Le choix d’un logiciel de gestion des correctifs Linux nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles de gestion des correctifs Linux :
Tableau comparatif des forfaits des logiciels de gestion des correctifs Linux
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesApplication de correctifs de base pour un nombre limité d’hôtes, mises à jour manuelles et assistance communautaire. |
| Type de forfaitForfait personnel | Prix moyen$5-$15/serveur/mois | Fonctionnalités courantesApplication automatisée des correctifs, prise en charge de plusieurs distributions Linux, rapports de conformité de base et notifications par e-mail. |
| Type de forfaitForfait professionnel | Prix moyen$20-$40/serveur/mois | Fonctionnalités courantesPlanification avancée, application de correctifs aux paquets tiers, priorisation des CVE, accès à l’API et assistance standard. |
| Type de forfaitForfait entreprise | Prix moyen$50-$100/serveur/mois | Fonctionnalités courantesContrôles d’accès basés sur les rôles, outils d’audit de conformité, application à chaud des correctifs du noyau, assistance premium 24 h/24 et 7 j/7 et intégrations avec les outils de gestion des services informatiques. |
FAQ sur les logiciels de gestion des correctifs Linux
Voici des réponses à certaines questions courantes sur les logiciels de gestion des correctifs Linux :
Comment les logiciels de gestion des correctifs Linux contribuent-ils à la sécurité ?
Les logiciels de gestion des correctifs Linux automatisent l’identification et l’application des correctifs de sécurité dans l’ensemble de votre infrastructure informatique, renforçant ainsi la sécurité globale des terminaux et la gestion des vulnérabilités. Le remplacement de l’application manuelle des correctifs par des correctifs de sécurité automatisés réduit l’exposition, protège les systèmes contre les violations de données et permet à votre équipe de déployer des mises à jour de sécurité urgentes et de réagir rapidement aux nouveaux CVE.
Puis-je gérer plusieurs distributions Linux avec un seul outil ?
Oui, les plateformes prennent en charge des distributions telles qu’Ubuntu, Red Hat Enterprise Linux, Debian, SUSE et Oracle Linux en utilisant des gestionnaires de paquets natifs comme dnf ou zypper. De nombreux outils fonctionnent comme une solution RMM ou de gestion unifiée des terminaux, vous permettant de contrôler les politiques de déploiement, de planifier les règles de stratégie de gestion des correctifs et de gérer les mises à jour dans différents environnements depuis un seul écran.
Quelles fonctionnalités de création de rapports dois-je attendre ?
Vous devez vous attendre à disposer de tableaux de bord de conformité, de journaux d’audit et de rapports personnalisables présentant la conformité des correctifs dans l’ensemble de votre parc. Ces fonctionnalités vous aident à préparer un audit de sécurité, à suivre la gestion globale des actifs, à répondre aux exigences réglementaires et à assurer une transparence totale pour les équipes de direction et de sécurité.
L’application de correctifs sans agent est-elle possible avec ces outils ?
Oui, de nombreuses solutions proposent l’application de correctifs sans agent via des connexions SSH et un accès à distance, ce qui simplifie le déploiement tout en évitant les scripts personnalisés. Toutefois, l’installation d’agents locaux peut offrir une visibilité plus approfondie sur les systèmes, un meilleur alignement avec la plateforme PSA et une automatisation plus flexible dans les environnements réseau complexes.
Quel type d’assistance les fournisseurs proposent-ils généralement ?
Les fournisseurs proposent souvent plusieurs niveaux d’assistance, allant des forums communautaires et de la documentation avec les offres gratuites à une assistance premium disponible 24 h/24 et 7 j/7 ainsi qu’à des responsables dédiés de la réussite client pour les clients professionnels. Vérifiez toujours les canaux disponibles et les délais de réponse avant de vous engager.