

10 meilleurs logiciels d’authentification en 2026

10 Sélection des meilleurs logiciels d’authentification


Les logiciels d’authentification contrôlent qui peut accéder à vos systèmes, applications et données en vérifiant l’identité des utilisateurs à chaque point d’entrée. Si vous comparez les meilleurs logiciels d’authentification, vous cherchez probablement à sécuriser des environnements complexes, à concilier les outils existants avec les services cloud et à vous protéger contre les menaces croissantes telles que l’hameçonnage et le détournement de session.
Le bon outil d’authentification peut vous aider à gérer les risques, à adapter la sécurité à l’évolution des conditions et à maintenir la productivité de vos équipes sans les ralentir. Ce guide vous aidera à déterminer ce qui compte le plus afin de choisir une solution adaptée à votre environnement technique, qui prend en charge vos utilisateurs et vous donne confiance à chaque connexion.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Comparez les meilleurs logiciels d’authentification
Comparez les tarifs et les caractéristiques, côte à côte, des logiciels d’authentification qui figurent dans ma sélection.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour l’authentification multifacteur dans les environnements informatiques hétérogènes et avec les applications existantes | Essai gratuit de 30 jours | À partir de $2/utilisateur/mois | Website | |
| 2 | Idéal pour une MFA résistante à l’hameçonnage à l’échelle de l’entreprise | Forfait gratuit disponible ; essai gratuit de 30 jours | À partir de 3 $/utilisateur/mois | Website | |
| 3 | Idéal pour l’intégration d’identités pilotée par les développeurs | Essai gratuit disponible | À partir de 35 $/mois | Website | |
| 4 | Idéal pour la gestion des identités des effectifs au sein de l’écosystème Google | Essai gratuit de 14 jours | À partir de 7,00 $/utilisateur/mois | Website | |
| 5 | Idéal pour l’évaluation continue des risques de session après la connexion | Essai gratuit de 14 jours | Tarification sur demande | Website | |
| 6 | Idéal pour la gestion des identités à l’échelle de l’entreprise | Essai gratuit de 30 jours | À partir de 6 $ par utilisateur et par mois (facturé annuellement) | Website | |
| 7 | Idéal pour la gestion des identités et des accès hybride et fédérale de niveau entreprise | Essai gratuit de 30 jours | À partir de 3 $/utilisateur/mois (facturé annuellement) | Website | |
| 8 | Idéal pour l’authentification adaptative des collaborateurs pilotée par l’apprentissage automatique | Essai gratuit de 30 jours disponible | À partir de $3/utilisateur/mois | Website | |
| 9 | Idéal pour la sécurité des identités native de Microsoft 365 | Essai gratuit de 30 jours | À partir de $7.00/utilisateur/mois | Website | |
| 10 | Idéal pour un IAM unifié des collaborateurs et des clients | Essai gratuit disponible | À partir de $1.71/utilisateur/mois (facturé annuellement) | Website |
Avis sur les logiciels d’authentification
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels d’authentification qui figurent dans ma sélection. Mes avis présentent en détail les fonctionnalités, les meilleurs cas d’utilisation et les capacités de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.

Idéal pour l’authentification multifacteur dans les environnements informatiques hétérogènes et avec les applications existantes
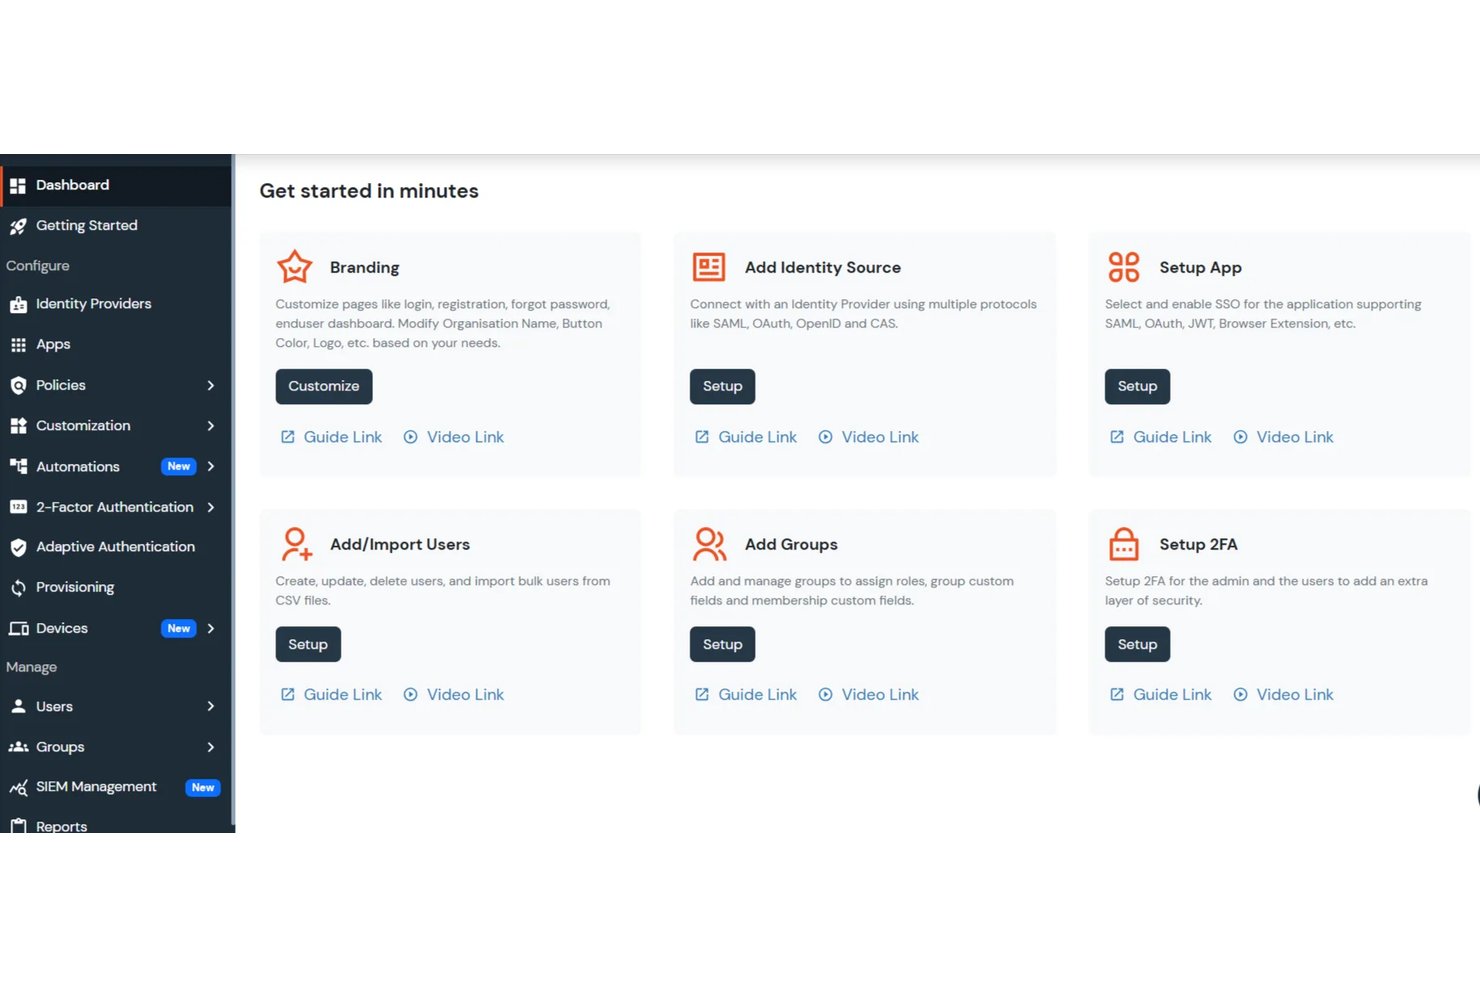
miniOrange est une plateforme de gestion des identités et des accès qui couvre l’authentification multifacteur (MFA) pour les VPN, les périphériques réseau, les postes de travail et les applications existantes, ainsi que l’authentification unique (SSO), l’authentification adaptative, le provisionnement des utilisateurs et la gestion des identités et des accès des clients (CIAM).
À qui miniOrange convient-il le mieux ?
miniOrange convient particulièrement aux équipes informatiques qui gèrent des environnements mixtes comprenant simultanément des VPN, des périphériques réseau, des systèmes ERP existants et des applications SaaS modernes.
Pourquoi ai-je choisi miniOrange ?
J’ai choisi miniOrange comme l’une des meilleures solutions, car c’est le seul outil de ma liste capable de placer une authentification multifacteur devant un VPN Cisco AnyConnect, une session RDP Windows, une connexion à un ERP PeopleSoft et une application SaaS simultanément, le tout depuis une seule console d’administration. La plupart des fournisseurs de solutions de gestion des identités et des accès gèrent correctement les applications cloud, mais montrent leurs limites dès que l’on introduit des périphériques réseau dépendant de RADIUS ou des applications existantes basées sur des en-têtes. miniOrange gère nativement les deux, en utilisant TACACS+ pour l’authentification des périphériques réseau et un proxy inverse pour les applications existantes qui ne prennent pas en charge SAML ou OIDC.
Fonctionnalités clés de miniOrange
- Provisionnement des utilisateurs basé sur SCIM : provisionne et déprovisionne automatiquement les comptes utilisateurs dans plus de 7 000 applications à l’aide de SCIM, avec synchronisation bidirectionnelle et mappage des attributs basé sur les rôles.
- Politiques d’accès adaptatives basées sur les risques : évalue la posture de l’appareil, la réputation de l’adresse IP, la géolocalisation et les habitudes comportementales afin d’autoriser, de soumettre à une vérification ou de bloquer dynamiquement les tentatives d’accès.
- Authentification par clés d’accès FIDO2/WebAuthn : prend en charge la connexion sans mot de passe résistante à l’hameçonnage via des clés de sécurité matérielles, la biométrie et des clés d’accès liées à l’appareil dans les forfaits Premium et supérieurs.
- Portail d’inscription en libre-service pour les utilisateurs : permet aux utilisateurs d’enregistrer leurs propres appareils MFA et méthodes d’authentification lors de leur première connexion, avec des processus facultatifs d’approbation par l’administrateur.
Intégrations de miniOrange
miniOrange propose plus de 6 000 intégrations, notamment avec Salesforce, Google Workspace, Microsoft 365, AWS, Slack, Zoom, SAP, Oracle EBS, PeopleSoft et Active Directory. La solution prend en charge les connexions personnalisées via les API REST, SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS et TACACS+.
Pros and Cons
Pros:
- Prend en charge l’authentification multifacteur des applications existantes et des périphériques réseau
- Options de déploiement flexibles, notamment sur site
- Authentification adaptative avec des politiques basées sur les risques
Cons:
- Les fonctionnalités clés sont réservées aux niveaux de forfait supérieurs
- L’intégration avec certaines applications peut être complexe
Cisco
Idéal pour une MFA résistante à l’hameçonnage à l’échelle de l’entreprise
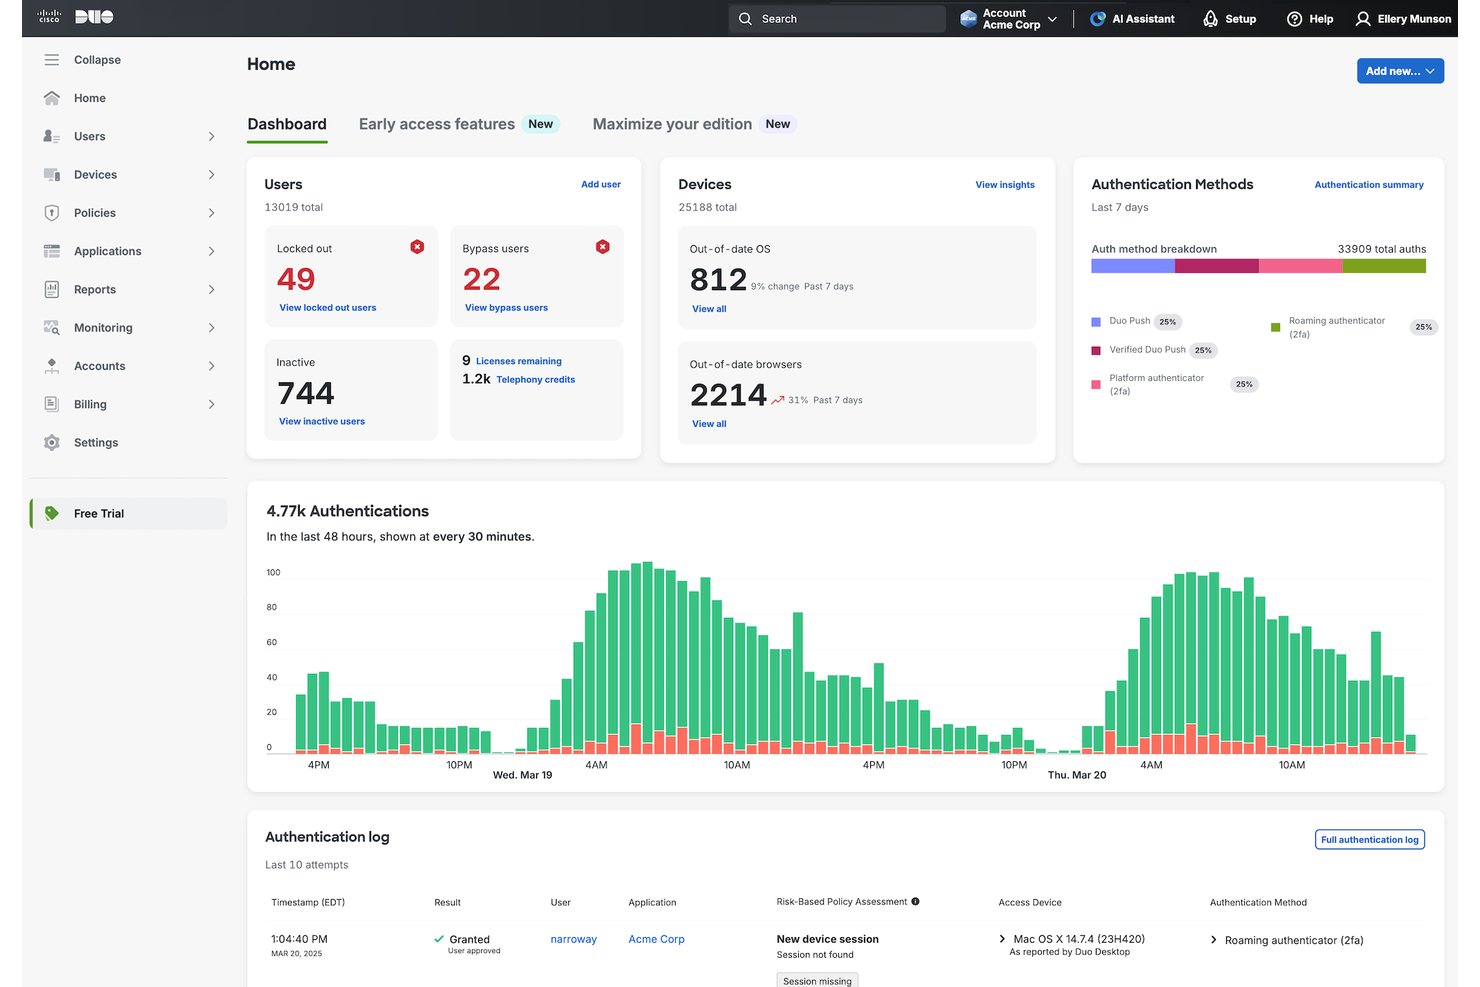
Cisco Duo est une plateforme de sécurité de l’identité et d’authentification multifacteur qui couvre l’authentification résistante à l’hameçonnage, la connexion sans mot de passe, l’authentification unique, la confiance des appareils et les politiques d’accès adaptatives dans les environnements infonuagiques et sur site.
À qui Cisco Duo convient-il le mieux ?
Cisco Duo est le choix idéal pour les équipes informatiques et de sécurité des grandes entreprises qui doivent appliquer une MFA résistante à l’hameçonnage à une main-d’œuvre vaste et distribuée, sans compromettre la couverture de conformité.
Pourquoi j’ai choisi Cisco Duo
Cisco Duo figure dans ma sélection parce qu’aucune autre plateforme n’égale l’étendue de ses options de MFA résistante à l’hameçonnage à l’échelle de l’entreprise. Je suis particulièrement impressionné par Duo Push vérifié, qui oblige les utilisateurs à saisir un code correspondant lors de la connexion, neutralisant directement les attaques par bombardement de notifications push. Ajoutez à cela la prise en charge des clés d’accès FIDO2 et la vérification de proximité fondée sur le BLE, et vous obtenez une couverture d’authentification multicouche de niveau matériel qui résiste aux exigences des environnements de travail distribués.
Principales fonctionnalités de Cisco Duo
- Authentification fondée sur les risques : ajuste dynamiquement les exigences d’authentification en fonction de signaux en temps réel tels que l’état de l’appareil, la réputation de l’adresse IP et la localisation de l’utilisateur.
- Annuaire Duo : un annuaire d’utilisateurs conçu nativement pour l’infonuagique qui vous permet de stocker et de gérer directement dans Duo les identités, les rôles et les groupes des utilisateurs.
- Provisionnement SCIM sortant : automatise le provisionnement et le déprovisionnement des utilisateurs vers des applications en aval telles que Microsoft 365, AWS IAM Identity Center et Atlassian.
- Application de la confiance des appareils : vérifie la posture de sécurité des terminaux — notamment la version du système d’exploitation, le chiffrement du disque et l’état de l’antivirus — avant d’autoriser l’accès à toute application connectée.
Intégrations de Cisco Duo
Cisco Duo propose plus de 500 intégrations prédéfinies avec des applications et des infrastructures, notamment Microsoft 365, Salesforce, AWS, Workday, Slack, Dropbox, Box, Zoom et Atlassian. La plateforme prend également en charge SAML, OIDC, RADIUS, LDAP, SCIM et les API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Duo Push vérifié bloque les attaques par bombardement de notifications push
- Vérifications de la confiance des appareils avant d’accorder l’accès
- Conformité FedRAMP et FIPS pour les secteurs réglementés
Cons:
- Catalogue d’applications SSO plus restreint que celui d’Okta
- Fonctionnalités CIAM et de connexion sociale absentes

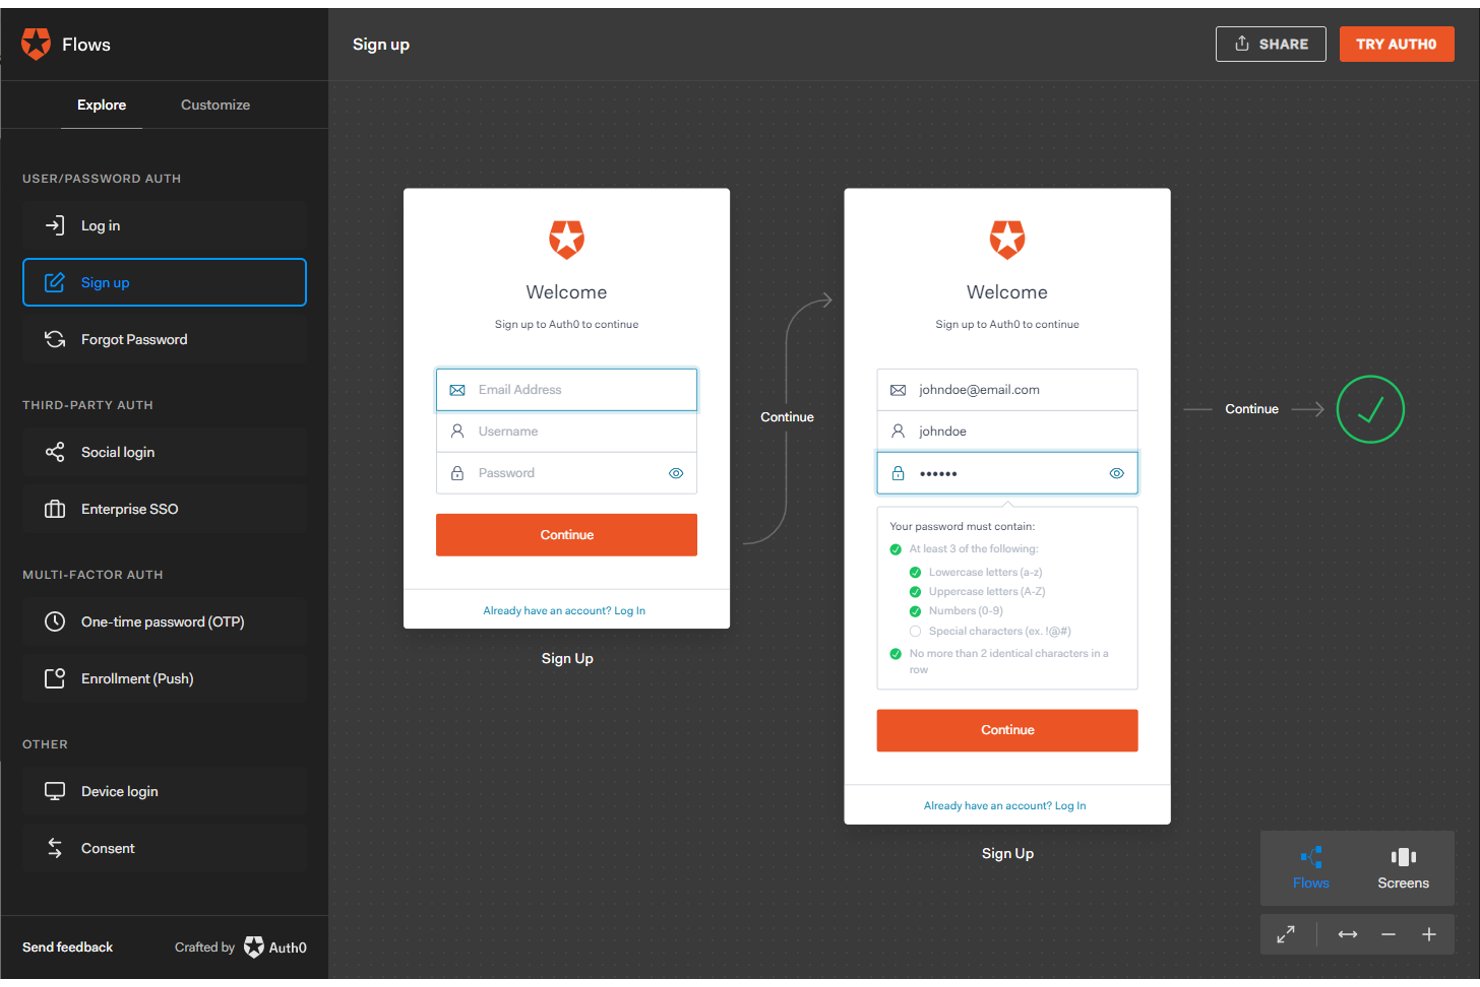
Auth0 est une plateforme d’identité axée sur les développeurs qui propose l’authentification multifacteur, l’authentification unique, l’authentification sans mot de passe, l’autorisation granulaire et la gestion du cycle de vie des utilisateurs basée sur SCIM pour les applications personnalisées et d’entreprise.
À qui Auth0 convient-il le mieux ?
Auth0 convient particulièrement aux équipes d’ingénierie qui intègrent l’authentification à des applications personnalisées et ont besoin d’une infrastructure d’identité flexible axée sur les API.
Pourquoi ai-je choisi Auth0 ?
Auth0 figure sur ma liste restreinte, car c’est la plateforme d’identité la plus native pour les développeurs avec laquelle j’ai travaillé, conçue dès le départ pour les équipes qui intègrent directement l’authentification à des applications personnalisées. J’apprécie particulièrement ses Auth0 Actions, qui permettent d’injecter une logique sans serveur à n’importe quelle étape du flux d’authentification, par exemple pour déclencher une authentification MFA renforcée uniquement lorsqu’un utilisateur accède à un point de terminaison d’API sensible. Son moteur MFA adaptatif utilise une évaluation des risques basée sur le ML pour demander une vérification supplémentaire lors de connexions présentant un déplacement impossible ou un appareil non reconnu, sans ajouter de friction aux sessions fiables.
Fonctionnalités clés d’Auth0
- Provisionnement entrant SCIM 2.0 : Synchronisez les utilisateurs et les groupes depuis des fournisseurs d’identité en amont vers Auth0, avec une prise en charge complète de la création, de la mise à jour, de la désactivation et de la suppression, ainsi que la révocation automatique des sessions lors du déprovisionnement.
- Organisations Auth0 : Modélisez des structures B2B multilocataires dans lesquelles chaque organisation cliente dispose de sa propre configuration SSO, de la synchronisation d’annuaire, de la vérification de domaine et d’un portail d’administration en libre-service.
- Autorisation granulaire (FGA) : Définissez et évaluez des politiques d’accès complexes basées sur les relations, les rôles et les attributs à l’aide d’un moteur optimisé par OpenFGA capable de gérer des milliards de tuples d’autorisation.
- Diffusion des journaux : Exportez les journaux d’audit des locataires en quasi-temps réel vers des plateformes SIEM telles que Splunk, Datadog et Amazon EventBridge, avec des filtres d’événements et des contrôles d’obfuscation des informations personnelles intégrés.
Intégrations d’Auth0
Auth0 propose des intégrations natives avec Microsoft Entra ID, Active Directory, Google Workspace, Okta Workforce Identity, Datadog, Splunk, Amazon EventBridge et Azure Event Hubs. La plateforme prend également en charge les intégrations de sa marketplace et les connexions personnalisées via son API REST de gestion.
Pros and Cons
Pros:
- L’authentification MFA adaptative ne demande une vérification supplémentaire que pour les tentatives de connexion à risque
- L’autorisation granulaire prend en charge les politiques basées sur les relations
- Structures B2B multilocataires grâce à la fonctionnalité Organisations
Cons:
- La conservation des journaux est limitée dans les offres inférieures
- Les fonctionnalités avancées nécessitent souvent une mise à niveau de l’offre

Idéal pour la gestion des identités des effectifs au sein de l’écosystème Google
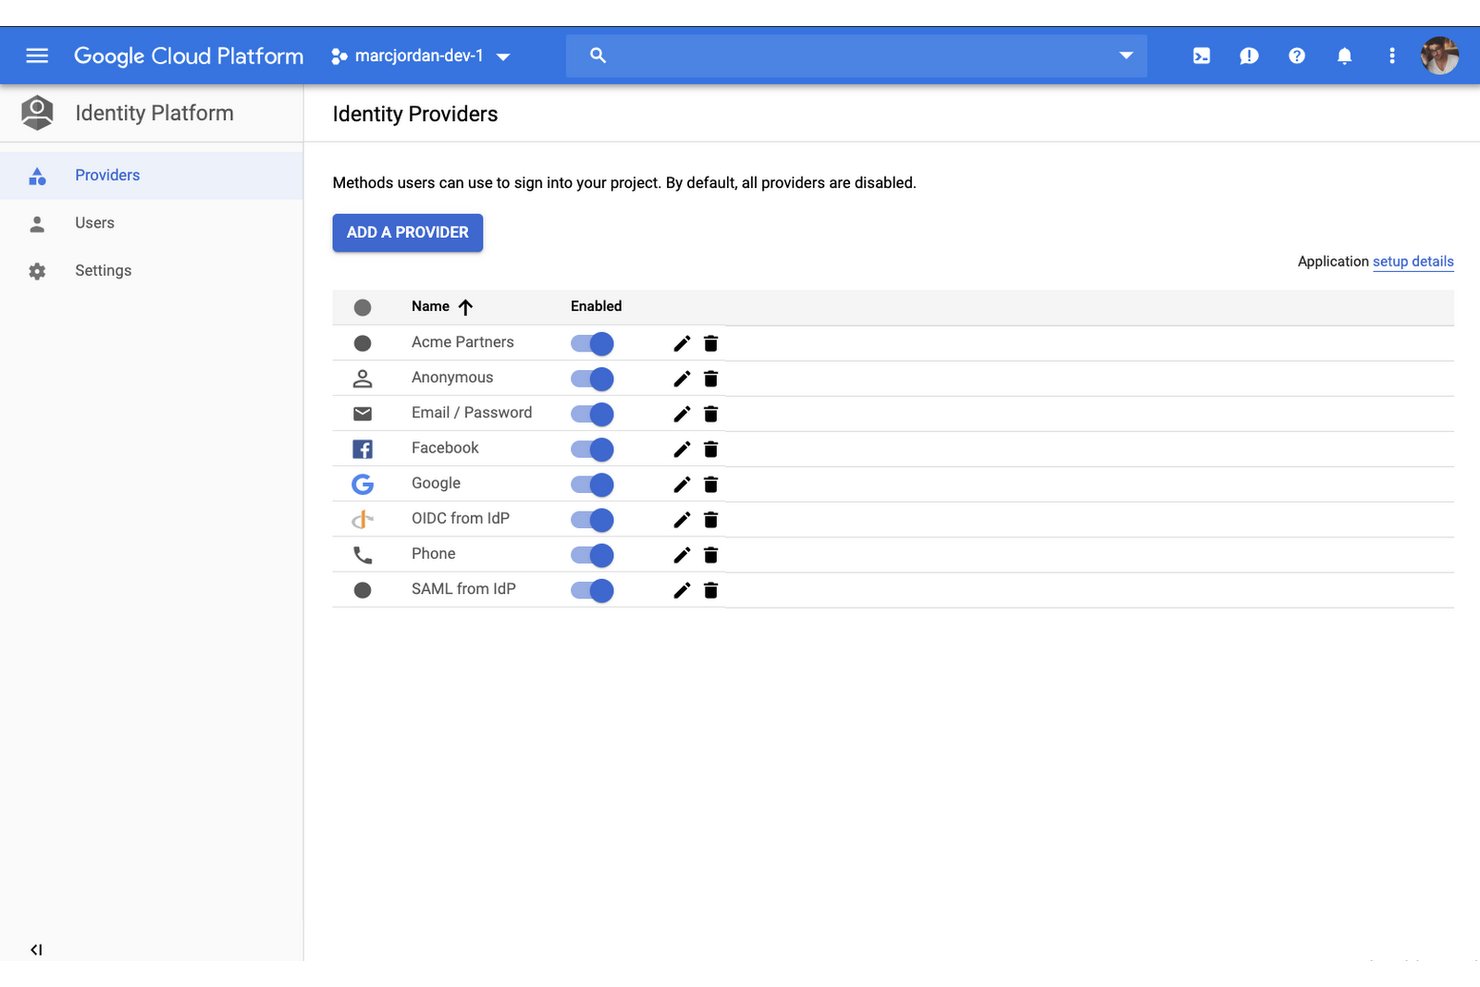
Google Cloud Identity est une plateforme de gestion des identités et des accès des effectifs qui couvre le SSO, l’authentification multifacteur, les politiques d’accès adaptatif et un annuaire cloud intégré — avec une couche CIAM destinée aux développeurs via Identity Platform pour l’authentification des applications personnalisées.
À qui Google Cloud Identity convient-il le mieux ?
Google Cloud Identity convient aux équipes informatiques et de sécurité qui utilisent Google Workspace ou Google Cloud et qui ont besoin d’une gestion des identités des effectifs directement intégrée à leur environnement existant.
Pourquoi ai-je choisi Google Cloud Identity ?
J’ai choisi Google Cloud Identity parce qu’il est directement intégré à l’écosystème Google. Ainsi, si vos effectifs utilisent déjà Google Workspace ou Google Cloud, vous n’avez pas besoin d’ajouter la gestion des identités séparément. J’apprécie particulièrement les politiques d’accès contextuel, qui évaluent la posture de l’appareil, la localisation et les signaux liés à l’adresse IP avant d’autoriser l’accès, ainsi que le déploiement obligatoire des clés d’accès et de FIDO2 sur tous les comptes Google Cloud, qui fournit une authentification résistante à l’hameçonnage sans nécessiter de fournisseur distinct.
Principales fonctionnalités de Google Cloud Identity
- Google Cloud Directory Sync (GCDS) : Synchronise les utilisateurs et les groupes des annuaires Active Directory ou LDAP sur site directement avec Cloud Identity, dans un seul sens.
- Fédération des identités des effectifs : Étend le SSO aux fournisseurs d’identité externes sans nécessiter de synchronisation des utilisateurs, en couvrant plus de 95 % des produits Google Cloud grâce à un accès fondé sur les attributs.
- Identity-Aware Proxy (IAP) : Applique des politiques d’accès contextuel aux applications cloud et aux machines virtuelles en fonction de la posture de l’appareil, du réseau et des signaux liés à l’identité de l’utilisateur, sans VPN.
- SDK Identity Platform : Fournit des SDK multilingues (JavaScript, iOS, Android, Node.js, Python, Go, Java, C++) pour intégrer directement l’authentification aux applications personnalisées.
Intégrations de Google Cloud Identity
Google Cloud Identity propose des intégrations Marketplace avec Salesforce, Atlassian Jira, Confluence et ServiceNow, ainsi que des intégrations natives avec Google Workspace et Google Cloud. Admin SDK, Reports API et les API REST Identity Platform prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Les clés d’accès et FIDO2 sont obligatoires pour tous les utilisateurs
- L’accès contextuel applique une architecture de confiance zéro granulaire
- Les SDK prennent en charge les flux d’authentification des applications personnalisées
Cons:
- La synchronisation avec Active Directory ne fonctionne que dans un seul sens
- La prise en charge de LDAP est limitée aux niveaux supérieurs

Idéal pour l’évaluation continue des risques de session après la connexion
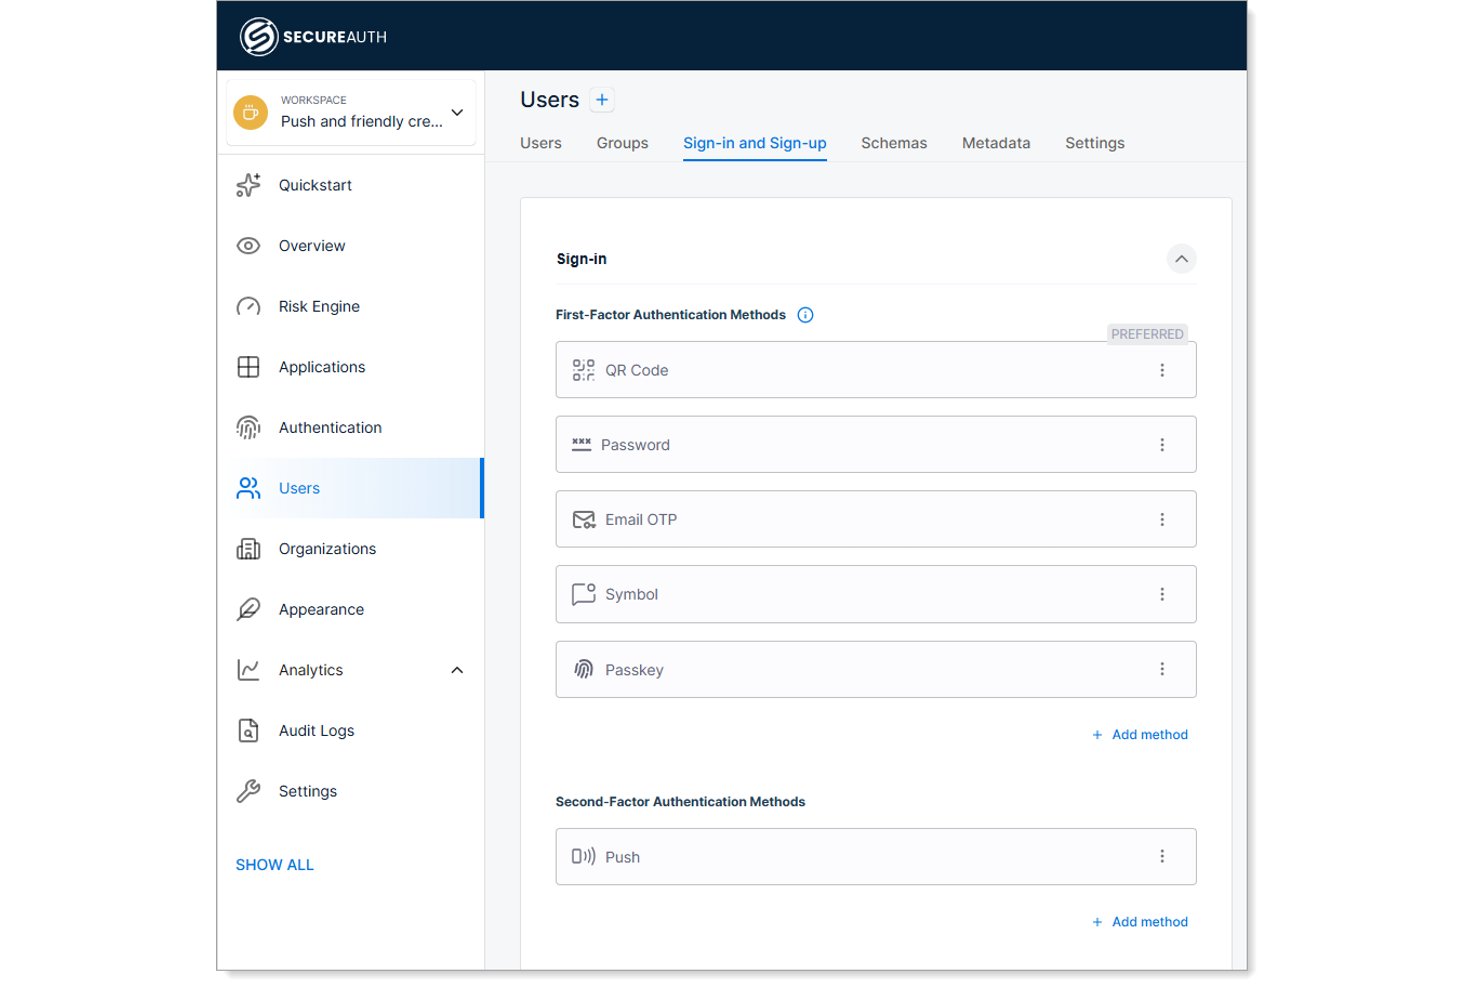
SecureAuth est une plateforme de gestion des identités et des accès destinée aux entreprises, fondée sur l’authentification continue. Elle propose l’authentification multifacteur, l’authentification unique, l’évaluation adaptative des risques et la sécurité au niveau des sessions pour les cas d’usage liés aux identités des collaborateurs, aux identités B2B et aux identités des consommateurs.
À qui SecureAuth convient-il le mieux ?
SecureAuth convient particulièrement aux équipes chargées de la sécurité et de la gestion des identités et des accès dans les secteurs réglementés — notamment la santé, la finance, la défense et l’administration — qui ont besoin que la protection des identités aille au-delà de l’écran de connexion.
Pourquoi j’ai choisi SecureAuth
SecureAuth figure sur ma liste restreinte en raison de sa gestion des risques après la connexion, et pas uniquement au moment de celle-ci. La plupart des plateformes de gestion des identités et des accès cessent d’évaluer les risques dès qu’une session est ouverte, mais l’autorité d’assurance de SecureAuth réévalue en continu plus de 100 signaux comportementaux pendant toute la session, en déclenchant une authentification renforcée ou une terminaison automatique lorsqu’un comportement semble anormal. J’apprécie également le fait que l’autorité de présence aille encore plus loin en utilisant la reconnaissance faciale pour confirmer que la bonne personne reste devant l’écran.
Principales fonctionnalités de SecureAuth
- Clés d’accès FIDO2 émises par l’entreprise : des clés d’accès contrôlées par l’organisation, liées à une enclave matérielle et non à des plateformes grand public comme Apple ou Google, avec une gestion complète du cycle de vie informatique.
- Intégration SSO B2B en libre-service : un assistant sans code doté de plus de 20 connecteurs de fournisseurs d’identité préconfigurés permet aux organisations partenaires de configurer leur propre SSO en quelques minutes sans faire intervenir votre équipe.
- Passerelle RADIUS pour l’authentification multifacteur réseau : une passerelle RADIUS dédiée étend l’application de l’authentification multifacteur aux VPN, pare-feu, commutateurs et routeurs, en complément de l’authentification standard des applications.
- Gouvernance des identités des agents IA : attribue une identité cryptographique unique à chaque agent IA, applique des jetons OAuth limités à chaque action et conserve une piste d’audit infalsifiable de chaque action de l’agent et de chaque chaîne de délégation.
Intégrations de SecureAuth
SecureAuth documente plus de 20 connecteurs de fournisseurs d’identité B2B préconfigurés, notamment Okta, Microsoft Entra ID, Google Workspace et OneLogin, ainsi qu’Auth0, AWS Cognito, GitHub et Google via OIDC et SAML. La plateforme prend également en charge SCIM, LDAP, RADIUS et les API pour une connectivité personnalisée.
Pros and Cons
Pros:
- Évaluation continue des risques de session après la connexion
- Vérification de la présence physique pendant les sessions
- Prise en charge étendue des protocoles et méthodes d’authentification
Cons:
- La console d’administration est complexe et difficile à utiliser
- Les tableaux de bord de surveillance sont limités pour un usage quotidien
Okta
Idéal pour la gestion des identités à l’échelle de l’entreprise
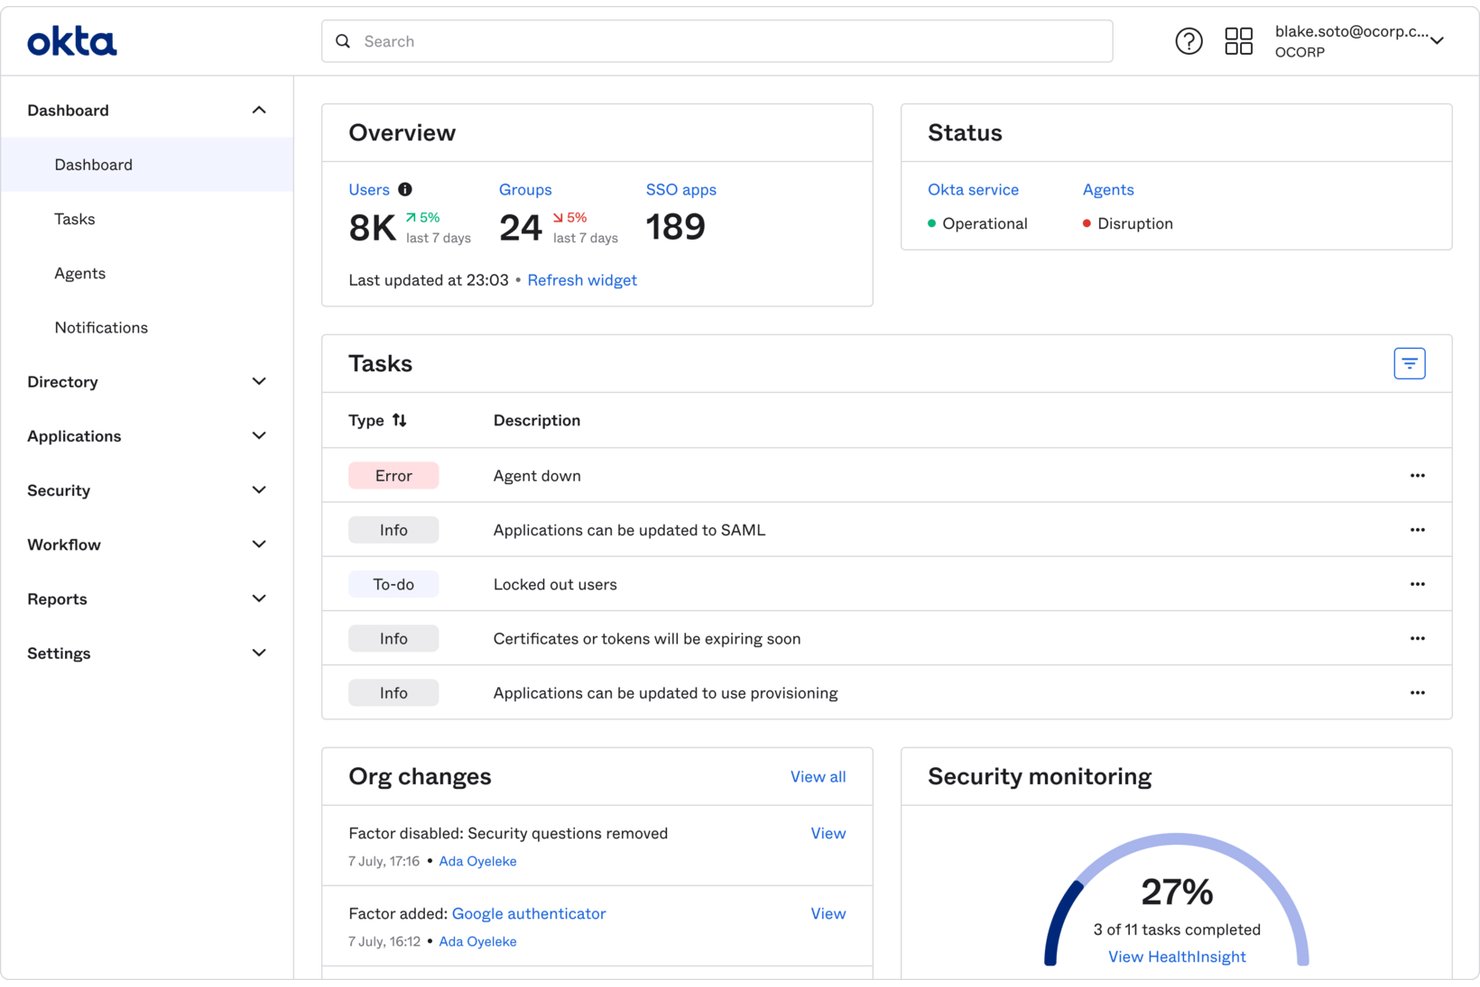
Okta est une plateforme de gestion des identités des collaborateurs couvrant le SSO, l’authentification multifacteur adaptative, la gestion du cycle de vie et la gouvernance des identités dans les environnements cloud, sur site et mobiles.
À qui Okta convient-il le mieux ?
Okta convient particulièrement aux équipes informatiques et de sécurité des entreprises qui gèrent les identités à grande échelle dans des environnements complexes comprenant de nombreuses applications et soumis à des exigences strictes de conformité.
Pourquoi j’ai choisi Okta
Okta figure dans ma sélection parce qu’aucune autre plateforme n’égale son échelle pour la gestion des identités à l’échelle de l’entreprise. Je suis particulièrement impressionné par Universal Directory, qui regroupe les identités provenant d’Active Directory, de Workday et de LDAP au sein d’un seul plan de contrôle cloud, ainsi que par Identity Threat Protection, qui évalue en continu le risque d’une session après la connexion, plutôt qu’uniquement lors de l’authentification. Avec plus de 8 000 intégrations OIN prédéfinies et une authentification multifacteur adaptative qui déclenche des demandes d’authentification supplémentaire en fonction de l’état du terminal et des signaux comportementaux, Okta gère les identités à une échelle que peu de fournisseurs égalent.
Fonctionnalités clés d’Okta
- Okta Workflows : Une plateforme d’automatisation sans code permettant de créer des processus d’identité pour l’arrivée, la mobilité et le départ des collaborateurs, avec plus de 50 flux prédéfinis et des intégrations avec Slack et Teams pour les demandes d’accès en libre-service.
- Identity Threat Protection : Évalue en continu le risque d’une session après la connexion à l’aide de l’IA et déclenche des réponses automatisées, comme la déconnexion universelle ou des demandes d’authentification multifacteur supplémentaire, lorsqu’un comportement anormal est détecté.
- Okta Integration Network (OIN) : Un catalogue de plus de 8 000 intégrations d’applications prédéfinies et vérifiées par Okta, couvrant le SSO, la gestion du cycle de vie, la gouvernance des identités et la journalisation centralisée.
- Certifications des accès : Intégrée à Okta Identity Governance, cette fonctionnalité vous permet d’effectuer régulièrement des révisions des accès afin de confirmer ou de révoquer les droits des utilisateurs dans les applications connectées.
Intégrations Okta
Okta propose plus de 8 000 intégrations avec Okta Integration Network, notamment Microsoft 365, Salesforce, Workday, Slack, Splunk, CrowdStrike et Google Workspace. La plateforme fournit également des API REST, SCIM et des fournisseurs Terraform pour les intégrations d’identités personnalisées.
Pros and Cons
Pros:
- Vaste catalogue d’intégrations SSO prédéfinies
- Authentification multifacteur adaptative avec évaluation continue du risque des sessions
- Forte conformité avec les exigences des secteurs réglementés
Cons:
- La configuration initiale nécessite une expertise approfondie en gestion des identités et des accès
- La réactivité du support et la documentation sont souvent critiquées

Idéal pour la gestion des identités et des accès hybride et fédérale de niveau entreprise
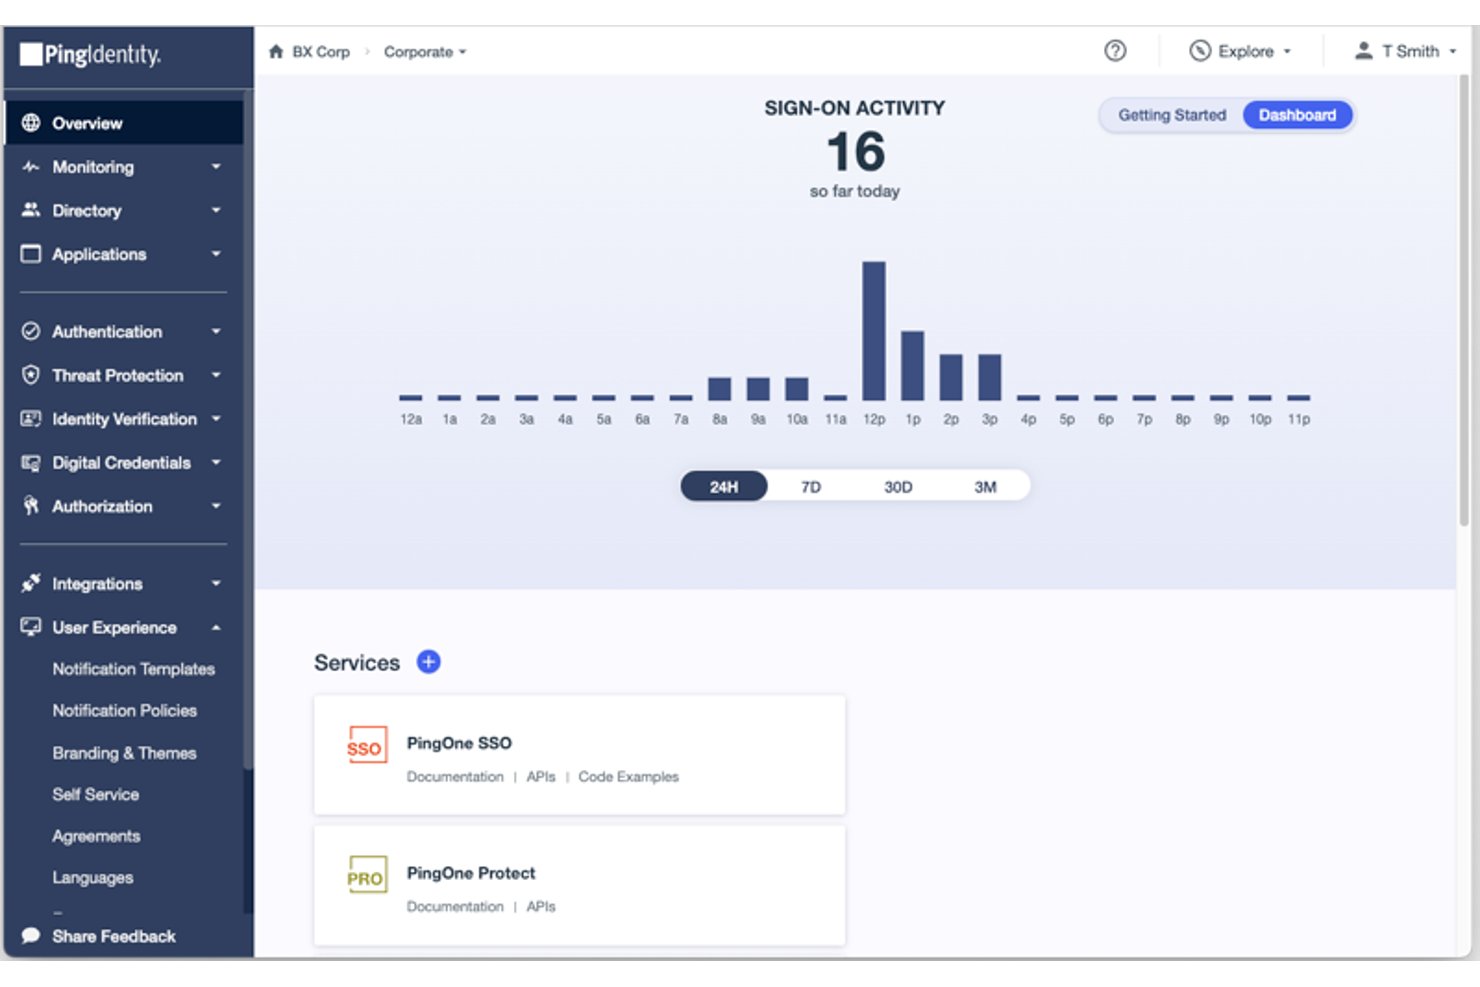
Ping Identity est une plateforme IAM d’entreprise couvrant l’authentification unique, l’authentification multifacteur, l’authentification adaptative, l’autorisation granulaire et l’orchestration des identités dans des environnements en nuage, hybrides et sur site.
À qui Ping Identity convient-il le mieux ?
Ping Identity est conçu pour les grandes entreprises et les agences fédérales qui doivent gérer les identités dans des environnements hybrides, sur site et isolés, avec des exigences strictes en matière de conformité.
Pourquoi j’ai choisi Ping Identity
Ping Identity figure sur ma liste restreinte parce que c’est la seule plateforme IAM que j’ai vue offrir une parité fonctionnelle complète dans les environnements en nuage, sur site, isolés et DDIL. Je l’ai choisie spécifiquement pour les équipes des secteurs réglementés ou les agences fédérales pour lesquelles un déploiement dans un environnement certifié FedRAMP High ou DoD IL5 n’est pas facultatif. PingFederate gère l’authentification unique entre les applications anciennes et modernes sans imposer de tout remplacer, tandis que PingOne Protect ajoute une évaluation des risques pilotée par l’apprentissage automatique, qui ne déclenche une authentification multifacteur renforcée que lorsque des signaux tels que des anomalies de vélocité géographique ou des identifiants compromis le justifient.
Fonctionnalités clés de Ping Identity
- Orchestration des identités sans code : PingOne DaVinci fournit un canevas glisser-déposer pour créer, tester et déployer des flux d’identité à l’aide de centaines de connecteurs prédéfinis.
- Autorisation granulaire : PingOne Authorize permet de définir des politiques ABAC, RBAC et ReBAC indépendamment du code de l’application, à l’aide d’un arbre visuel de décision en matière de politiques.
- Mode MFA hors ligne : PingOne MFA prend en charge l’authentification sans connexion Internet active, couvrant les scénarios d’accès dans lesquels la connectivité n’est pas garantie.
- Gestion des identités des agents d’IA : Un produit dédié enregistre les identités non humaines telles que les agents d’IA, les robots et les microservices, et applique des politiques d’exécution à leur égard.
Intégrations de Ping Identity
Ping Identity propose plus de 350 connecteurs sur sa place de marché, notamment des intégrations avec Active Directory, Azure AD, Microsoft 365, Twilio et ForgeRock. La plateforme prend également en charge SAML, OAuth 2.0, OIDC, SCIM, LDAP, RADIUS, les API REST ainsi que les SDK natifs iOS et Android.
Pros and Cons
Pros:
- Prise en charge complète des protocoles pour les applications anciennes et modernes
- Options avancées d’authentification adaptative fondée sur les risques
- Plateforme d’orchestration sans code pour les flux de travail complexes
Cons:
- Engagement minimum requis de 5 000 utilisateurs
- La mise en œuvre nécessite souvent l’intervention de services professionnels

OneLogin
Idéal pour l’authentification adaptative des collaborateurs pilotée par l’apprentissage automatique
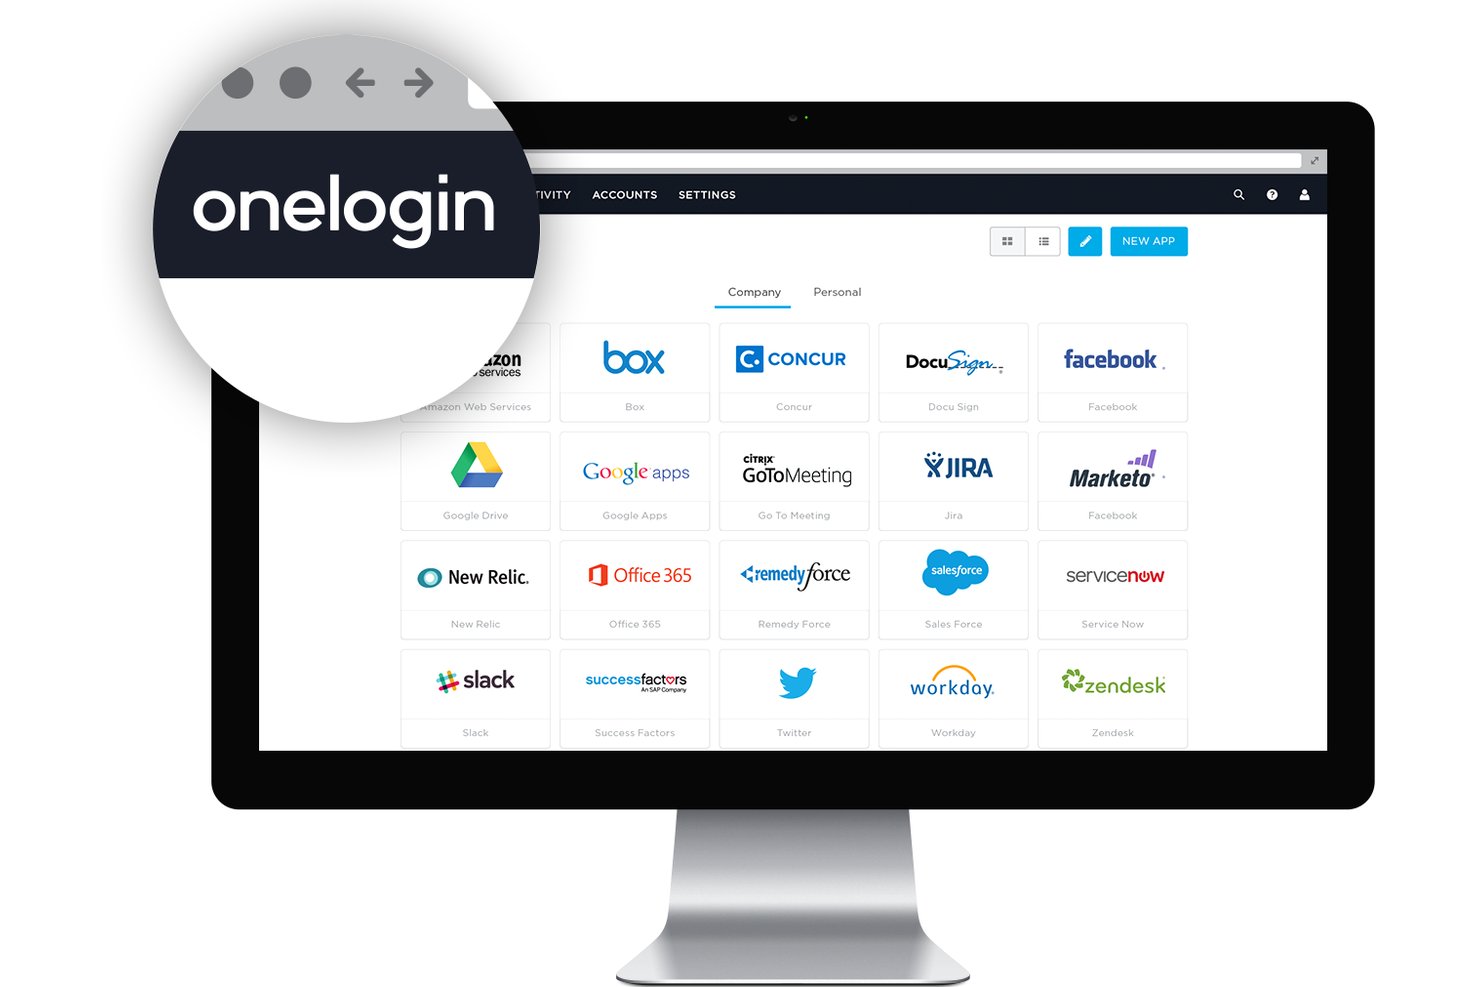
OneLogin est une plateforme d’identité des collaborateurs qui combine le SSO sur plus de 6 000 applications, l’authentification multifacteur avec prise en charge des clés d’accès et de la biométrie, l’authentification adaptative et la gestion automatisée du cycle de vie des utilisateurs.
À qui OneLogin convient-il le mieux ?
OneLogin convient particulièrement aux entreprises de taille moyenne à grande qui ont besoin d’une plateforme IAM unifiée pour les collaborateurs, avec une authentification adaptative pilotée par l’apprentissage automatique dans un environnement applicatif complexe et hybride.
Pourquoi j’ai choisi OneLogin
OneLogin figure dans ma sélection parce que Vigilance AI gère particulièrement bien l’authentification adaptative. Plutôt que d’appliquer des règles d’accès conditionnel statiques, cette solution utilise l’apprentissage automatique pour calculer un score de risque pour chaque connexion en fonction de la géolocalisation, de la réputation de l’adresse IP, de la posture de l’appareil et de l’historique comportemental, puis ajuste en temps réel les exigences relatives aux facteurs d’authentification. J’ai constaté que SmartFactor déclenche automatiquement une authentification multifacteur renforcée lorsqu’une connexion provient d’un pays inhabituel, tout en laissant passer les sessions à faible risque avec une simple validation par notification.
Fonctionnalités clés de OneLogin
- Authentification SmartFactor : Évaluation des risques pilotée par l’apprentissage automatique, qui ajuste dynamiquement les exigences relatives aux facteurs d’authentification en fonction de la posture de l’appareil, de la réputation de l’adresse IP et des signaux de géolocalisation.
- Plus de 6 000 connecteurs d’applications préconfigurés : Un catalogue d’intégrations SSO SAML, OIDC et basées sur des formulaires couvrant les applications cloud et sur site.
- Vérification des identifiants compromis : Vérifie automatiquement les mots de passe nouveaux et mis à jour par rapport aux bases de données connues de fuites de données et bloque la réutilisation d’identifiants volés.
- OneLogin Access : Étend le SSO et l’authentification multifacteur aux applications sur site et anciennes sans nécessiter de mise à jour des protocoles des applications sous-jacentes.
Intégrations OneLogin
OneLogin propose plus de 6 000 connecteurs d’applications préconfigurés, notamment pour Workday, UKG, BambooHR, Namely, Microsoft Entra ID, Google Workspace et Splunk. Les API REST et les connecteurs REST personnalisés prennent en charge d’autres intégrations d’annuaires, de provisionnement et d’applications.
Pros and Cons
Pros:
- Authentification adaptative SmartFactor avec Vigilance AI
- Plus de 6 000 intégrations SSO d’applications préconfigurées
- Vérification en temps réel des identifiants compromis
Cons:
- Des interruptions de service ont perturbé les flux de travail d’accès
- Les limites de débit des API restreignent les automatisations avancées

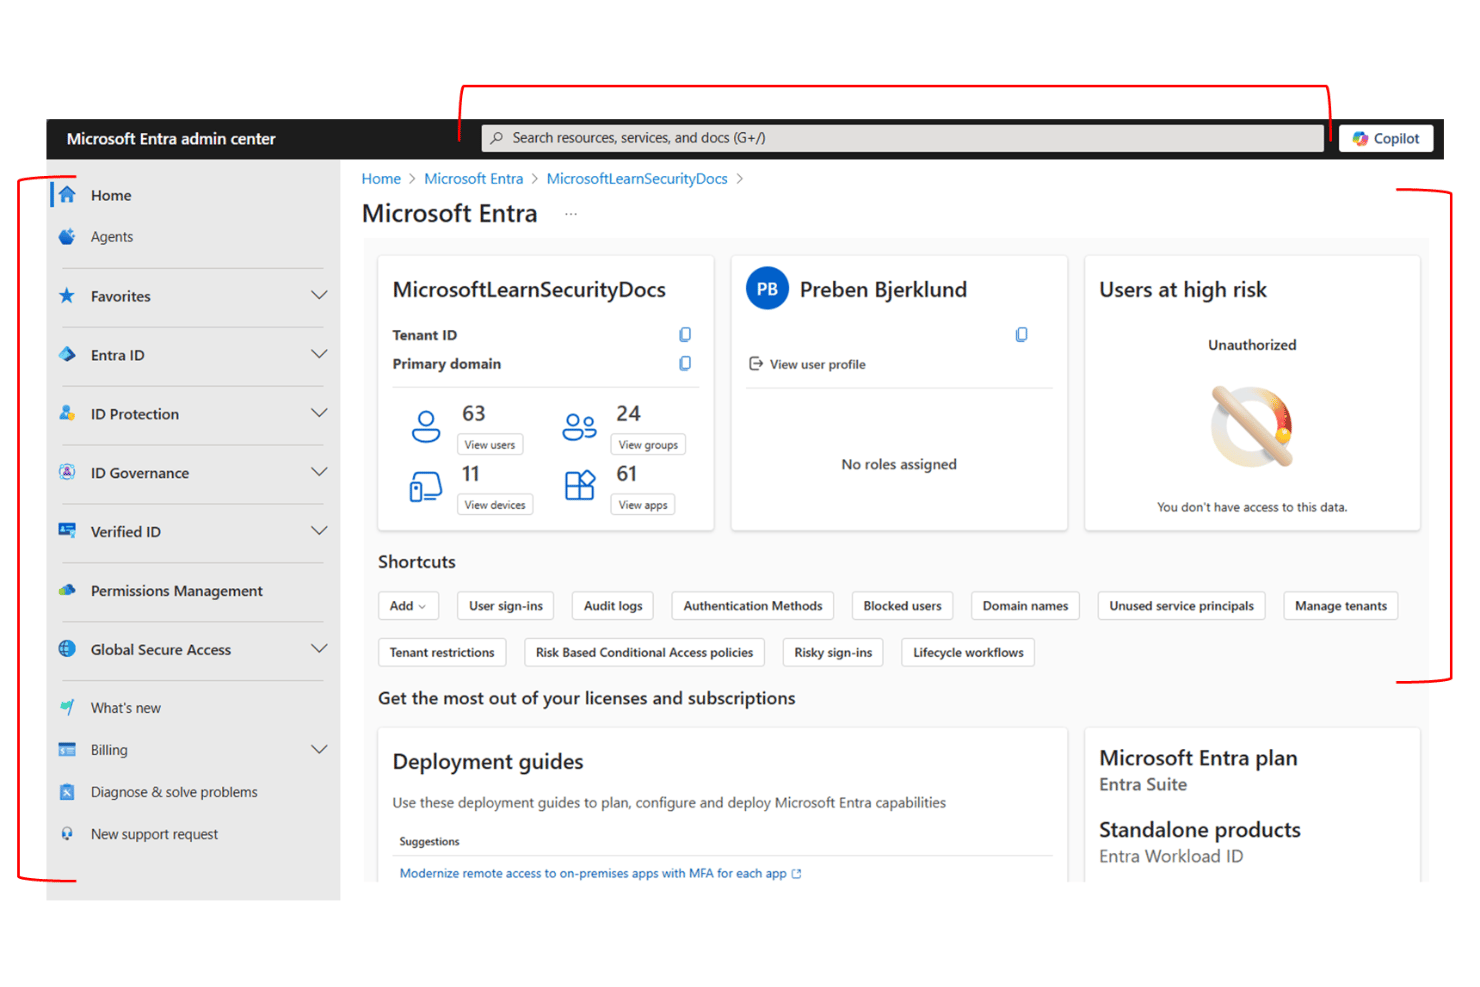
Microsoft Entra ID est une plateforme de gestion des identités et des accès basée sur le cloud qui couvre l’authentification multifacteur (MFA), l’authentification unique (SSO), l’authentification adaptative, la gestion du cycle de vie des utilisateurs et les services d’annuaire dans les environnements de travail et applicatifs.
À qui Microsoft Entra ID convient-il le mieux ?
Microsoft Entra ID convient naturellement aux équipes informatiques et de sécurité qui opèrent déjà au sein de l’écosystème Microsoft 365 ou Azure et qui ont besoin d’une gestion centralisée des identités dans des environnements hybrides et cloud.
Pourquoi j’ai choisi Microsoft Entra ID
Microsoft Entra ID figure dans ma liste restreinte car, si votre organisation utilise Microsoft 365 ou Azure, la gestion des identités est déjà intégrée à l’infrastructure que vous utilisez au quotidien. J’apprécie particulièrement la façon dont l’accès conditionnel évalue les signaux en temps réel, notamment la conformité des appareils via Intune, le risque de connexion détecté par la protection Microsoft Entra ID et la localisation, afin d’imposer une authentification multifacteur renforcée uniquement lorsque le contexte le justifie réellement. De plus, les options résistantes à l’hameçonnage, comme les clés d’accès FIDO2 et Windows Hello for Business, rendent l’authentification sans mot de passe concrète et non plus théorique.
Principales fonctionnalités de Microsoft Entra ID
- Gestion des identités privilégiées (PIM) : Accorde une élévation temporaire et strictement nécessaire des accès aux rôles privilégiés, en exigeant une justification et une approbation avant l’activation de l’accès.
- Provisionnement piloté par les ressources humaines : Se connecte à Workday et SAP SuccessFactors pour déclencher automatiquement les événements de cycle de vie liés aux arrivées, aux changements de poste et aux départs directement depuis votre système RH.
- Protection Microsoft Entra ID : Utilise l’apprentissage automatique pour évaluer en temps réel le risque lié aux connexions et aux utilisateurs, en détectant des signaux tels que les déplacements impossibles, les identifiants compromis et les anomalies de jetons.
- Proxy d’application Microsoft Entra : Étend l’authentification unique aux applications locales et anciennes grâce à l’authentification basée sur les en-têtes, Kerberos et l’authentification Windows intégrée, sans VPN.
Intégrations de Microsoft Entra ID
Microsoft Entra ID propose des milliers d’intégrations via la galerie d’applications, notamment avec ServiceNow, Workday, Salesforce, AWS, Google Workspace et Slack, ainsi que des intégrations natives avec Microsoft 365 et Azure. L’API Microsoft Graph et la prise en charge de SCIM 2.0 permettent de créer des connexions personnalisées pour les applications et le provisionnement.
Pros and Cons
Pros:
- Moteur de stratégies d’accès conditionnel granulaire
- Options d’authentification multifacteur résistantes à l’hameçonnage et sans mot de passe
- Prise en charge étendue des scénarios d’identités hybrides
Cons:
- Uniquement dans le cloud, sans version sur site
- Licences complexes et à plusieurs niveaux pour les fonctionnalités avancées
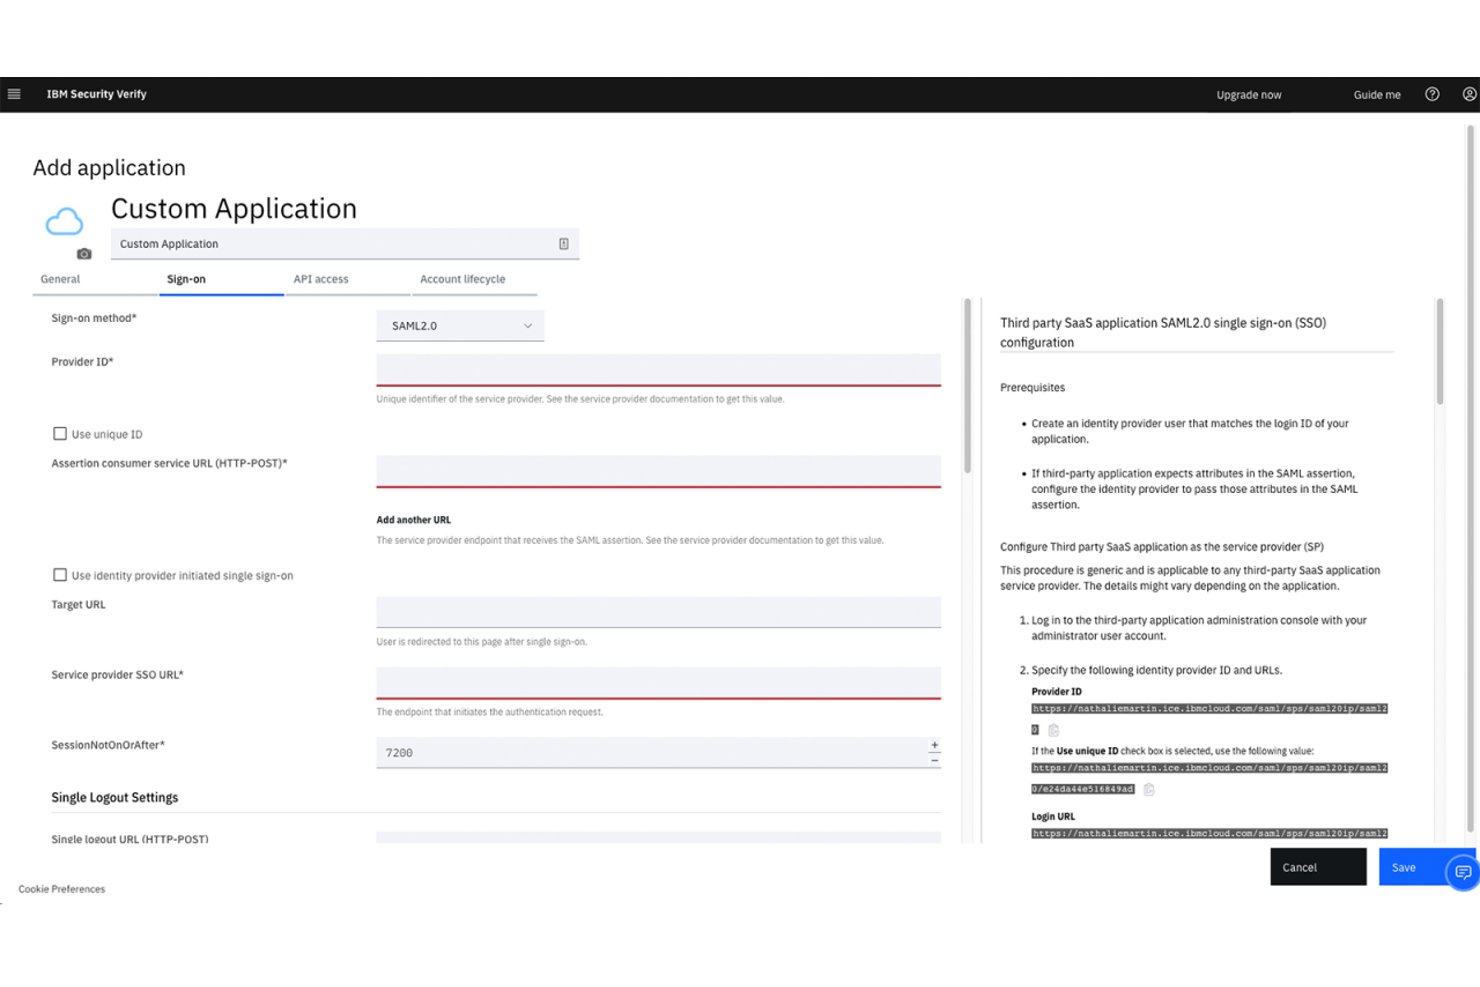
IBM Verify est une plateforme IAM d’entreprise qui couvre les identités des collaborateurs et des clients, avec des fonctionnalités de MFA, de SSO, d’accès adaptatif, de gouvernance des identités et de gestion des accès à privilèges dans les environnements cloud, sur site et hybrides.
À qui IBM Verify convient-il le mieux ?
IBM Verify convient particulièrement aux grandes entreprises qui gèrent les identités de leurs employés et de leurs clients dans des environnements cloud, sur site et hybrides.
Pourquoi j’ai choisi IBM Verify
IBM Verify figure dans ma sélection parce qu’il s’agit de l’une des rares plateformes capables de gérer l’IAM des collaborateurs et l’identité des clients au sein d’un système unique et unifié, plutôt que de combiner plusieurs produits distincts. Je suis particulièrement attiré par son moteur d’accès adaptatif basé sur Trusteer, qui évalue simultanément le risque d’authentification en fonction de la posture de l’appareil, du comportement et de la localisation, puis renforce le MFA uniquement lorsque le niveau de risque le justifie. Grâce à la prise en charge native des clés d’accès FIDO2 et de la connexion par code QR, vous pouvez mettre en place des parcours entièrement sans mot de passe pour les employés comme pour les clients, sans module complémentaire tiers.
Principales fonctionnalités d’IBM Verify
- Gouvernance des identités : Menez des campagnes de certification des accès, des workflows d’approbation ainsi que le provisionnement et le déprovisionnement automatisés pour les applications SaaS et sur site.
- IBM Application Gateway : Étendez le SSO et le MFA aux applications web existantes hébergées sur site sans modifier leur code.
- Gestion des identités non humaines : Attribuez des identités uniques aux agents d’IA et aux comptes de service, avec une délégation gouvernée et des pistes d’audit complètes.
- Intégration à QRadar SIEM : Acheminez nativement les événements d’authentification et d’accès vers IBM QRadar afin d’assurer leur corrélation, la génération d’alertes et les investigations de sécurité.
Intégrations d’IBM Verify
IBM Verify propose plus de 100 connecteurs d’applications prédéfinis, notamment pour Microsoft 365, Google Workspace, Salesforce, Slack, ServiceNow, Jira, GitHub Enterprise et CyberArk. La plateforme prend en charge les intégrations personnalisées via SAML 2.0, OIDC, SCIM 2.0, les API REST et des SDK.
Pros and Cons
Pros:
- Authentification sans mot de passe pour les employés et les clients
- Le moteur d’accès adaptatif utilise des signaux de risque en temps réel
- Prend en charge les environnements sur site, cloud et hybrides
Cons:
- L’interface d’administration est obsolète et complexe
- Les options de SDK pour les développeurs sont limitées
Autres logiciels d’authentification
Voici quelques autres options de logiciels d’authentification qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- RSA Security
Idéal pour l’authentification sur site
- Transmit Security
Idéal pour les clés d’accès et le CIAM pilotés par l’IA à grande échelle
- LoginRadius
Idéal pour l’identité client à l’échelle grand public
- JumpCloud
Idéal pour la gestion unifiée des identités et des accès aux appareils
- FusionAuth
Idéal pour une identité client développée par des développeurs
- HYPR
Idéal pour l’authentification multifacteur sans mot de passe résistante à l’hameçonnage
- Frontegg
Idéal pour l’authentification basée sur les risques pilotée par l’IA dans les applications SaaS
- Rippling IT
Idéal pour la gestion des identités et des accès pilotée par les ressources humaines
- Beyond Identity
Idéal pour une authentification multifacteur sans mot de passe résistante au hameçonnage
- Descope
Idéal pour l’authentification sans mot de passe et par clé d’accès sans code


Comment choisir un logiciel d’authentification
Quelle plateforme d’authentification répond à vos besoins en matière de risques, d’intégration et de conformité sans créer d’obstacles pour vos utilisateurs ?
| Si votre priorité est… | Recherchez… |
|---|---|
| MFA résistante à l’hameçonnage | La prise en charge de la biométrie FIDO2/WebAuthn et des clés matérielles |
| Les environnements hybrides ou existants | La prise en charge de plusieurs protocoles (SAML, LDAP, RADIUS, OIDC) |
| Un contrôle flexible du cycle de vie des utilisateurs | Le provisionnement SCIM automatisé et la synchronisation de plusieurs annuaires |
| La réduction de la charge du service d’assistance | Une réinitialisation et une récupération des mots de passe en libre-service fiables |
| Le respect des exigences de conformité | Des journaux d’événements prêts pour les audits et une résidence des données certifiée |
Comment évaluer votre sélection
- Réalisez un projet pilote de 14 jours en conditions réelles : Déployez le SSO et la MFA auprès d’un petit groupe et vérifiez que tous les types d’appareils et les protocoles fonctionnent comme prévu.
- Demandez un guide d’intégration SIEM : Demandez au fournisseur la documentation à jour nécessaire pour importer les journaux dans votre SIEM existant et valider leur format.
- Effectuez une déprovision automatique forcée : Supprimez un utilisateur test de votre annuaire et vérifiez, à l’aide des journaux, que la désactivation est propagée aux applications connectées dans un délai d’une heure.
- Exigez des preuves de conformité : Obtenez les rapports d’audit tiers à jour (SOC 2 ou ISO 27001), ainsi qu’une déclaration écrite concernant les contrôles régionaux des données.
- Choisissez entre l’étendue de la plateforme et la profondeur de spécialisation : Déterminez si vous avez besoin d’une vaste prise en charge des intégrations pour des environnements diversifiés ou d’un outil plus ciblé offrant une authentification adaptative plus approfondie.
Qu’est-ce qu’un logiciel d’authentification ?
Un logiciel d’authentification est une technologie qui vérifie l’identité des utilisateurs au-delà d’un simple nom d’utilisateur et d’un mot de passe lorsqu’ils tentent d’accéder à des systèmes, des applications ou des données. Il utilise des méthodes telles que les mots de passe, l’authentification multifacteur ou la biométrie, comme la lecture des empreintes digitales, afin de garantir que seuls les utilisateurs autorisés puissent accéder aux ressources. Ce logiciel constitue une couche de sécurité essentielle pour les environnements informatiques : il protège les ressources sensibles contre les accès non autorisés et réduit le risque de violations liées à des identifiants compromis ou à des acteurs malveillants.
Fonctionnalités des logiciels d’authentification
Lorsque vous choisissez un logiciel d’authentification, soyez attentif aux fonctionnalités clés suivantes :
- Authentification multifacteur : ajoute des niveaux de vérification supplémentaires au-delà des mots de passe, comme les codes OTP par SMS, les applications d’authentification, la biométrie ou les jetons matériels. Cela contribue à réduire les accès non autorisés causés par des identifiants compromis.
- Authentification unique : permet aux utilisateurs de s’authentifier une seule fois pour accéder à de nombreuses applications intégrées, ce qui simplifie la connexion et rationalise la gestion des mots de passe dans les systèmes cloud et existants.
- Prise en charge des protocoles standard : s’intègre aux normes d’identité courantes telles que SAML, OAuth, OpenID Connect et SCIM. Cela garantit la compatibilité entre différentes applications et différents environnements, notamment dans les configurations informatiques hybrides.
- Gestion des annuaires et du cycle de vie des utilisateurs : synchronise les utilisateurs avec les annuaires existants (Active Directory, LDAP) et automatise le provisionnement et le déprovisionnement. Cela vous permet de contrôler et d’auditer les personnes qui disposent d’un accès lorsque celles-ci rejoignent l’organisation, changent de poste ou la quittent.
- Authentification adaptative et fondée sur les risques : ajuste les exigences d’authentification en fonction du contexte, comme le type d’appareil, la localisation de l’utilisateur ou son comportement de connexion. Une activité suspecte peut déclencher une authentification renforcée ou un blocage, améliorant ainsi la sécurité.
- Journalisation et rapports d’audit : consigne des informations détaillées sur les événements d’authentification, les tentatives de connexion et les modifications des politiques d’accès. Ces journaux facilitent la mise en conformité, les enquêtes sur les incidents et l’intégration avec les systèmes SIEM.
- Réinitialisation des mots de passe en libre-service : permet aux utilisateurs de réinitialiser en toute sécurité les mots de passe oubliés sans faire appel au support informatique. Cela réduit le nombre de demandes adressées au service d’assistance et les interruptions pour les utilisateurs.
- Intégration avec des applications tierces : prend en charge des connecteurs prédéfinis et personnalisés pour les applications professionnelles courantes, ce qui facilite l’extension d’une authentification sécurisée à l’ensemble de votre infrastructure technologique.
- Contrôles de conformité et réglementaires : fournit des fonctionnalités et une documentation pour répondre aux exigences réglementaires telles que SOC 2, GDPR, HIPAA et les exigences régionales en matière de résidence des données.
- Politiques d’authentification personnalisables : vous permet de définir des politiques détaillées par application, groupe ou utilisateur. Vous pouvez ainsi trouver un équilibre entre sécurité et praticité en fonction des besoins spécifiques de votre organisation.
Fonctionnalités d’IA courantes des logiciels d’authentification
Au-delà des fonctionnalités standard des logiciels d’authentification présentées ci-dessus, bon nombre de ces solutions intègrent l’IA avec des fonctionnalités telles que :
- Détection des anomalies par l’IA : utilise l’apprentissage automatique pour repérer les schémas de connexion inhabituels, les changements d’appareil ou les tentatives d’accès qui s’écartent du comportement habituel d’un utilisateur. Cela aide votre équipe à détecter rapidement les activités suspectes et à déclencher des étapes de vérification supplémentaires ou des alertes.
- Évaluation intelligente des risques : analyse en continu les signaux contextuels — tels que la localisation, l’état de l’appareil et le comportement de l’utilisateur — afin d’attribuer un score de risque dynamique à chaque tentative d’authentification. Vous pouvez ainsi automatiser l’authentification renforcée ou bloquer l’accès en fonction du risque en temps réel.
- Réponse automatisée aux menaces : exploite l’IA pour mettre en corrélation les événements d’authentification avec les schémas d’attaque connus et les flux de renseignement sur les menaces. Lorsqu’une menace est détectée, le système peut automatiquement verrouiller les comptes, avertir les administrateurs ou appliquer des politiques plus strictes sans intervention manuelle.
- Ajustement adaptatif des politiques d’authentification : utilise l’IA pour tirer des enseignements des données historiques d’authentification et recommander ou ajuster automatiquement les politiques. Cela vous aide à trouver un équilibre entre sécurité et expérience utilisateur en renforçant les contrôles là où cela est nécessaire et en réduisant les contraintes pour les utilisateurs présentant un faible risque.
- Prévention du bourrage d’identifiants et des attaques de robots : utilise des modèles d’IA pour distinguer les utilisateurs légitimes des robots automatisés qui tentent d’effectuer des connexions massives. Le système peut bloquer ou soumettre à vérification le trafic suspect avant qu’il n’atteigne vos applications.
- Authentification continue : applique l’IA pour surveiller le comportement de l’utilisateur pendant toute la session — et pas uniquement lors de la connexion — afin de détecter les signes d’une prise de contrôle de compte ou d’un détournement de session. Si un comportement à risque est détecté, le système peut demander une nouvelle authentification ou mettre fin à la session.
Avantages des logiciels d’authentification
La mise en œuvre d’un logiciel d’authentification offre plusieurs avantages à votre équipe et à votre entreprise. En voici quelques-uns dont vous pouvez bénéficier :
- Contrôles d’accès renforcés : bénéficiez d’une protection fiable contre les accès non autorisés grâce à des fonctionnalités telles que l’authentification multifacteur, la vérification fondée sur les risques et l’intégration aux annuaires utilisateurs.
- Expérience utilisateur simplifiée : permettez aux utilisateurs de se connecter à plusieurs systèmes avec un seul compte grâce à l’authentification unique et à des politiques de connexion personnalisables.
- Intégration et désintégration plus rapides des utilisateurs : automatisez le provisionnement et le déprovisionnement, en synchronisant les annuaires et les applications grâce aux fonctionnalités SCIM et JIT afin de maintenir les accès à jour.
- Prise en charge de la conformité réglementaire : respectez les normes d’audit et de conformité grâce à une journalisation détaillée des événements, à des rapports et à des options de résidence régionale des données.
- Réduction de la charge du service d’assistance : permettez aux utilisateurs de réinitialiser eux-mêmes leurs mots de passe, réduisant ainsi les demandes d’assistance liées aux mots de passe et permettant à chacun de rester productif.
- Politiques de sécurité adaptatives : réagissez en temps réel à l’évolution des niveaux de menace en utilisant des signaux de risque contextuels et une détection des anomalies pilotée par l’IA.
- Intégration aux systèmes modernes et anciens : connectez les applications cloud, sur site et anciennes grâce à une large prise en charge des protocoles, afin d’adapter les logiciels aux environnements informatiques complexes.
Coûts et tarifs des logiciels d’authentification
Le choix d’un logiciel d’authentification nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles d’authentification :
Tableau comparatif des forfaits de logiciels d’authentification
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Authentification multifacteur de base, authentification unique limitée, prise en charge des protocoles d’entrée de gamme et journaux d’audit de base. |
| Forfait personnel | $5-$10/utilisateur/mois | Authentification multifacteur, authentification unique pour certaines applications, prise en charge de base des protocoles et gestion limitée des utilisateurs. |
| Forfait professionnel | $10-$25/utilisateur/mois | Authentification adaptative, prise en charge étendue des protocoles, synchronisation des annuaires, journalisation d’audit améliorée et réinitialisation libre des mots de passe. |
| Forfait entreprise | $25-$40/utilisateur/mois | Gestion avancée du cycle de vie des utilisateurs, authentification fondée sur les risques, intégration SIEM, outils de conformité et assistance premium. |
FAQ sur les logiciels d’authentification
Voici quelques réponses aux questions fréquemment posées sur les logiciels d’authentification :
Comment intégrer un logiciel d’authentification à mes services d’annuaire existants ?
Vous intégrez généralement un logiciel d’authentification à des services d’annuaire tels qu’Active Directory ou LDAP à l’aide de connecteurs intégrés ou d’outils de synchronisation. La plupart des produits prennent en charge la synchronisation sécurisée des annuaires, le provisionnement automatisé et le déprovisionnement en temps réel à l’aide de SCIM ou de normes similaires. Assurez-vous que la solution peut gérer les groupes imbriqués, plusieurs forêts ou les environnements hybrides si votre configuration est complexe.
Quelles mesures puis-je prendre pour garantir la conformité réglementaire à l’aide d’un logiciel d’authentification ?
Choisissez un logiciel qui fournit des journaux prêts pour les audits, des certifications de conformité (telles que SOC 2 ou ISO 27001) et des options configurables de résidence des données. Examinez régulièrement les journaux d’authentification, définissez des politiques d’accès précises et veillez à ce que votre configuration MFA soit conforme à des cadres tels que le RGPD ou l’HIPAA lorsque cela est nécessaire. Demandez la documentation et les rapports d’audit de tiers lors de l’évaluation de votre fournisseur.
Un logiciel d’authentification peut-il contribuer à réduire les tickets de réinitialisation de mots de passe adressés au service d’assistance ?
Oui, la plupart des plateformes d’authentification proposent des fonctionnalités de réinitialisation des mots de passe en libre-service. Lorsqu’elles sont correctement configurées, les utilisateurs peuvent récupérer ou réinitialiser leurs mots de passe en toute sécurité sans l’aide du service informatique. Cela réduit les temps d’arrêt et permet à votre service d’assistance de se concentrer sur d’autres priorités. Recherchez des politiques personnalisables et une vérification multifacteur lors des réinitialisations.
Que dois-je tester lors du déploiement pilote d’un nouveau logiciel d’authentification ?
Commencez par déployer l’authentification unique et l’authentification multifacteur auprès d’un petit groupe d’utilisateurs. Effectuez des tests sur tous les types d’appareils, les navigateurs et les applications prises en charge. Vérifiez la compatibilité des protocoles, la synchronisation des annuaires et les flux de provisionnement des utilisateurs. Testez le déprovisionnement forcé et validez la journalisation des événements ainsi que l’intégration SIEM afin de confirmer que la solution répond à vos besoins opérationnels et de conformité.
Comment trouver un équilibre entre sécurité et expérience utilisateur avec l’authentification adaptative ?
Utilisez des politiques d’authentification adaptative qui analysent des facteurs de risque tels que l’état de l’appareil, la géolocalisation et les schémas comportementaux. Définissez des seuils pour déclencher une MFA renforcée uniquement lors des tentatives de connexion qui semblent risquées. Ainsi, les connexions quotidiennes restent simples pour les utilisateurs, tandis que le logiciel renforce les contrôles dans les situations suspectes. De nombreux fournisseurs vous permettent d’ajuster ces paramètres en fonction de votre tolérance au risque.