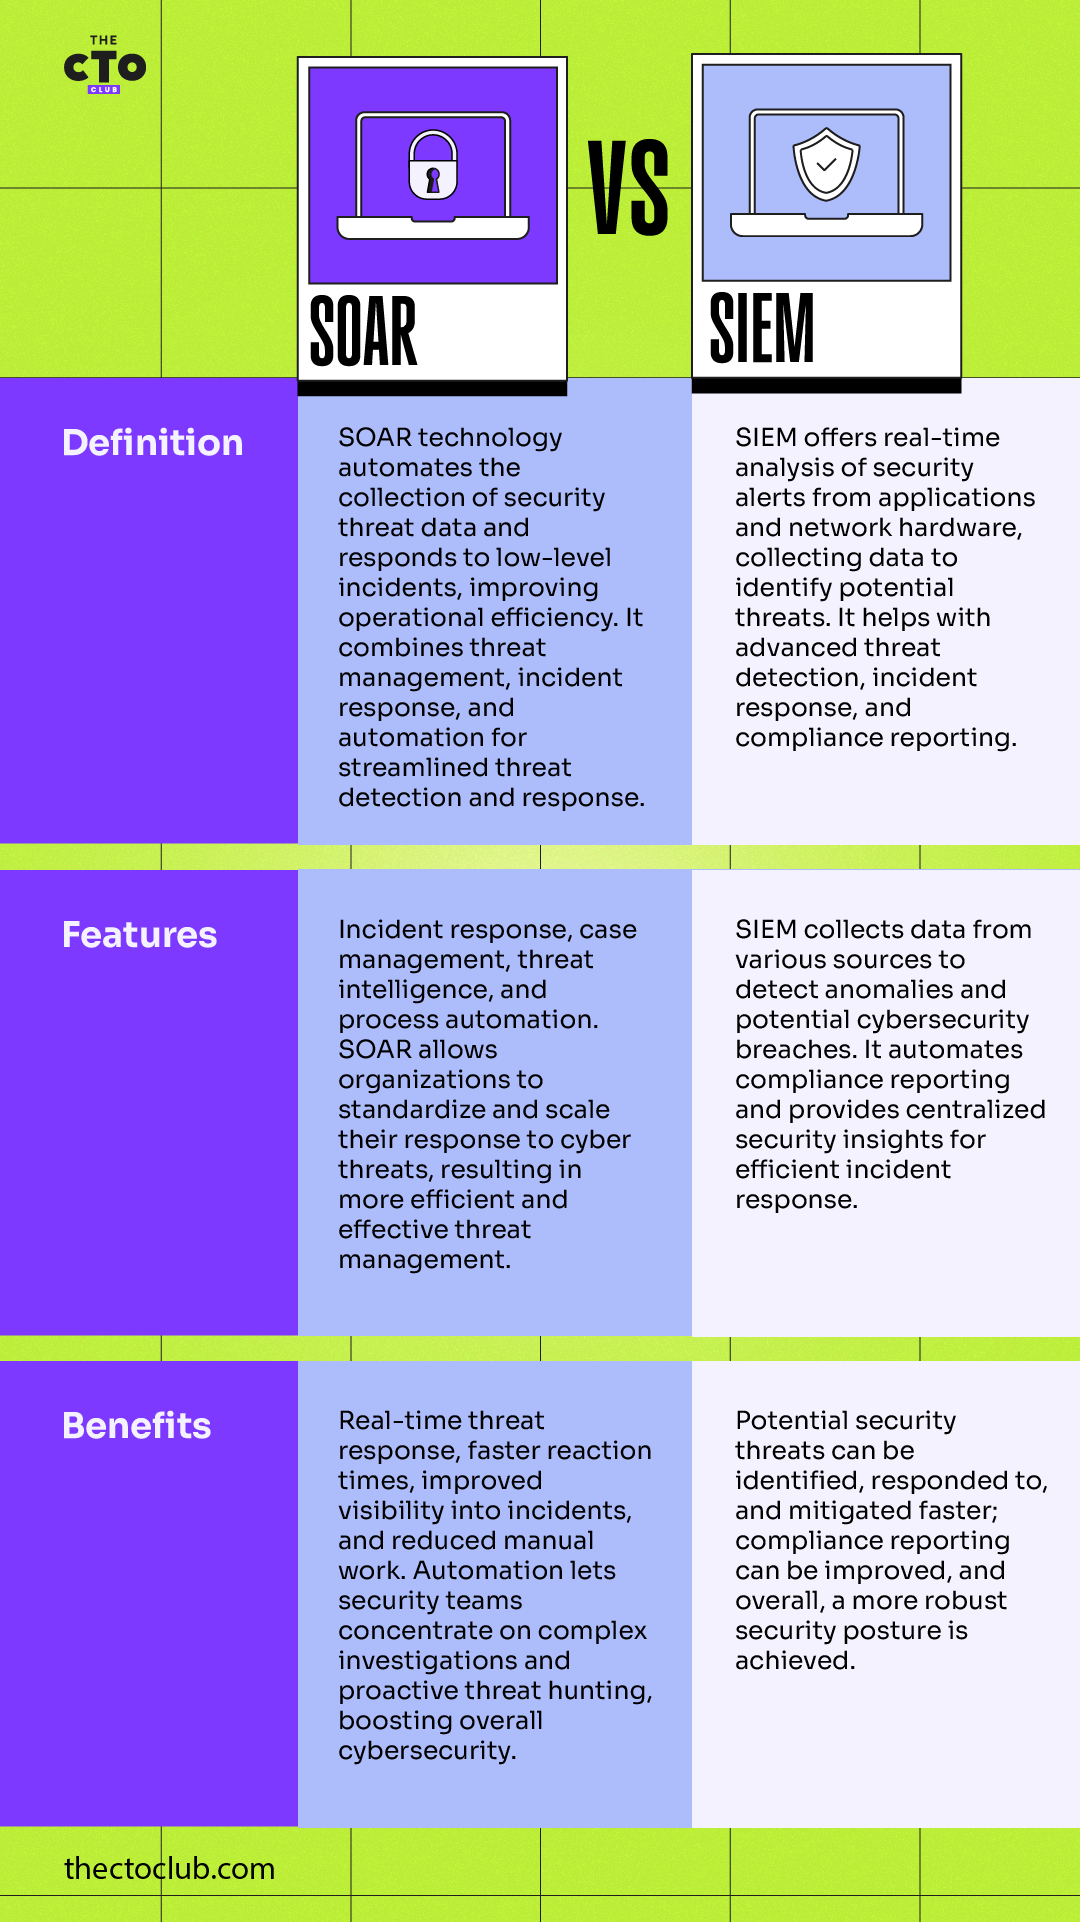
Le domaine de la cybersécurité se développe avec la création d'outils et de technologies innovants permettant de gérer et d'atténuer l'ensemble des menaces et des défis auxquels les entreprises sont confrontées aujourd'hui. Deux concepts majeurs sont le SOAR (Security Orchestration, Automation, and Response) et le SIEM (Security Information and Event Management). Tous deux offrent des capacités distinctes mais interconnectées, conçues pour accroître l'efficacité et la performance des opérations de cybersécurité.
Les outils SIEM peuvent sécuriser votre infrastructure informatique en surveillant et en détectant les menaces de sécurité. Le SOAR adopte une approche plus proactive. Il s'intègre à divers outils de sécurité pour collecter des données et permet d'automatiser les réponses aux menaces de faible niveau. Les plateformes SOAR sont conçues pour rationaliser et renforcer votre réponse à ces menaces.

Éclairage du secteur
Le terme SIEM a été créé par des analystes de Gartner. Il associe le Security Event Management (SEM), qui analyse en temps réel les données des journaux et des événements afin d’assurer la surveillance des menaces, la corrélation des événements et la réponse aux incidents, au Security Information Management (SIM), qui collecte, analyse et restitue les données des journaux.
Le débat entre le SOAR et le SIEM est souvent animé, mais comprendre quand et comment les utiliser peut considérablement améliorer la posture de sécurité d'une entreprise. Dans cet article, vous découvrirez les principales fonctionnalités du SIEM et du SOAR.
Comprendre le SOAR et le SIEM : définition, fonctionnalités et avantages
Have an account? Log In
Principales différences
Bien que le SOAR et les outils SIEM semblent similaires, ils présentent quelques différences essentielles. Les outils SIEM se concentrent principalement sur la journalisation des données, la corrélation et l'analyse des événements afin d'identifier les activités anormales et suspectes. Ils mettent en évidence les événements ou les anomalies spécifiés, mais ne prennent aucune mesure supplémentaire.
En revanche, les outils SOAR centralisent les données de renseignement sur les menaces et offrent une vue complète de l'environnement de sécurité. Ils vont plus loin que les solutions SIEM en proposant des actions de réponse automatisées. Ces actions peuvent aller de l'envoi de notifications au personnel concerné afin qu'il intervienne, à l'isolement actif des appareils touchés ou au blocage des adresses IP malveillantes.
Le SIEM seul nécessite généralement une intervention manuelle pour trier les alertes identifiées, ce qui peut prendre du temps et entraîner des retards en cas d'incident majeur lié à une menace. Avec le SOAR, vous pouvez réduire les efforts humains en automatisant ces processus de manière proactive.
Les outils SOAR peuvent réduire considérablement les délais de réponse en déclenchant des flux de travail spécifiques en réaction aux menaces identifiées, améliorant ainsi l'efficacité et la performance de la sécurité. Bien que le SOAR et le SIEM puissent fonctionner indépendamment, l'intégration des deux systèmes peut offrir une stratégie de détection et de réponse aux menaces plus fluide et plus efficace, favorisant une stratégie de cybersécurité globale.


SOAR ou SIEM selon les besoins de l'entreprise
Lorsque vous choisissez entre le SOAR et le SIEM en fonction des besoins de votre entreprise, il est essentiel d'identifier les exigences propres à votre organisation. Les solutions SIEM excellent dans la collecte de données et fournissent des informations précieuses sur les tendances d'activité, en signalant les événements notables à examiner. Si la principale exigence de votre entreprise est d'améliorer la visibilité sur ses écosystèmes, la corrélation des journaux et les alertes d'événements, une solution SIEM peut être plus adaptée. Elle est particulièrement puissante dans les environnements où les réglementations de conformité imposent une journalisation et une analyse détaillées des événements.
Le SOAR, en revanche, est davantage axé sur la chasse proactive aux menaces, la réponse aux incidents et l'automatisation. Cette plateforme est reconnue pour sa capacité à intégrer différents outils de cybersécurité, permettant une coordination unifiée de la réponse aux menaces.
Si votre entreprise accorde une grande importance à la rapidité de la réponse aux menaces, à la détection et à la correction des failles avant qu'elles ne s'aggravent, le SOAR peut être une meilleure option. La capacité du SOAR à créer un flux de travail rationalisé, à réduire le temps de réponse et à alléger la charge de travail de votre équipe de sécurité peut apporter une valeur et une efficacité considérables à votre entreprise.

More Articles
- Comment gouverner l’IA fantôme dans l’ensemble de votre personnel avec Devs.ai
- Gestion Réseau à Distance : Guide de Mise en Œuvre pour 2026
- Comment utiliser Hiver pour l’ITSM : Un guide pratique pour les équipes informatiques modernes
- Mise en œuvre de Datadog : Guide complet étape par étape
- Guide d’essai gratuit d’Atera : Un pas-à-pas pour l’installation de l’agent
Mises en œuvre réussies du SOAR et du SIEM
Un exemple de mise en œuvre réussie d’un système SIEM est présenté par ce prestataire de services de santé de premier plan. L’entreprise était confrontée à une quantité massive de journaux et d’alertes utilisateur, ce qui augmentait les risques de négliger des événements de sécurité critiques.
Grâce à la mise en œuvre d’une solution SIEM, le volume des journaux a été considérablement réduit et les incidents importants ont été rapidement identifiés. Le système a également fourni un emplacement centralisé pour l’analyse et la génération de rapports, améliorant ainsi la posture de sécurité de l’organisation.
De même, les systèmes SOAR se sont révélés essentiels. Par exemple, un groupe bancaire international était confronté à un niveau élevé de cybermenaces et de fausses alertes, et les méthodes conventionnelles de gestion des menaces se révélaient inefficaces.
La mise en œuvre d’un système SOAR leur a permis de réduire le temps de réponse de plusieurs heures à quelques minutes. En automatisant les tâches répétitives, ils ont pu concentrer leurs ressources sur les menaces complexes.
La plateforme SOAR a amélioré l’efficacité et la précision, et les a aidés à faire face à un paysage des menaces en évolution rapide. Dans les deux cas, l’intégration de SIEM et de SOAR s’est révélée essentielle pour renforcer leur infrastructure de sécurité.
L’avenir de la cybersécurité avec SOAR et SIEM
À mesure que nous avançons dans l’ère numérique, nous découvrons quels outils peuvent créer un puissant système de défense contre les cybermenaces. Les cybermenaces sophistiquées qui émergent nécessitent une réponse tout aussi avancée ; ainsi, l’intégration des capacités de détection des événements de SIEM aux mécanismes de réponse automatisée de SOAR représente l’avenir de la cybersécurité.
En outre, les progrès futurs de ces technologies seront probablement étroitement liés à la gestion de la sécurité du cloud. À mesure que les entreprises transfèrent de plus en plus leurs activités vers le cloud, la demande de solutions SIEM et SOAR compatibles avec le cloud, offrant des renseignements sur les menaces en temps réel et des réponses automatisées augmentera. Il est clair que la combinaison de SOAR et de SIEM jouera un rôle déterminant dans la définition des normes de cybersécurité de nouvelle génération.
Pour en savoir plus sur la cybersécurité, abonnez-vous à notre newsletter pour recevoir les dernières informations !