

Yritystason korjaustiedostojen hallintaohjelmiston avulla voit tunnistaa, ottaa käyttöön ja valvoa päivityksiä sadoilla tai tuhansilla laitteilla yhdeltä alustalta. Jos etsit parhaita työkaluja, tarvitset todennäköisesti automaattisen korjaustiedostojen hallinnan, selkeän raportoinnin ja aukottoman vaatimustenmukaisuuden ilman käyttökatkojen riskiä monimutkaisissa yritysympäristöissä.
Tämä luettelo tarjoaa käytännön tietoa parhaista korjaustiedostojen hallintatyökaluista, jotta voit sovittaa ominaisuudet tarpeisiisi ja pitää järjestelmäsi suojattuina ja ajan tasalla 2026.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Yritystason korjaustiedostojen hallintaohjelmistojen vertailutaulukko
Tämä vertailutaulukko kokoaa yhteen parhaiden yritystason korjaustiedostojen hallintaohjelmistovalintojeni hinnoittelutiedot:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras yhdistettyyn riskien ja vaatimustenmukaisuuden korjaamiseen | 30 päivän ilmainen kokeilujakso | Hinnoittelu pyynnöstä | Website | |
| 2 | Paras etälaitteiden päivitysten automatisointiin | Ilmainen paketti + ilmainen esittely saatavilla | Hinta pyynnöstä | Website | |
| 3 | Sopii parhaiten mukautettuihin korjauspäivitysten työnkulkuihin automaation avulla | Ilmainen kokeilu saatavilla | Hinta pyydettäessä | Website | |
| 4 | Paras laajamittaisten ympäristöjen hallintaan | Ilmainen esittely | Hinnoittelu pyynnöstä | Website | |
| 5 | Paras Microsoft 365 -ekosysteemin integrointiin | Ilmainen kokeilu | Alkaen $60/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 6 | Parhaiten pilvinatiiviin käyttöjärjestelmien ja kolmansien osapuolten sovellusten korjauspäivityksiin | 15 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla | Alkaen 1 dollarista/päätepiste/kuukausi (laskutetaan vuosittain) | Website | |
| 7 | Sopii parhaiten päätelaitteiden automaattiseen korjaamiseen | Ilmainen kokeiluversio ja ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 8 | Paras riskiperusteiseen korjaustoimien priorisointiin | Ilmainen esittely saatavilla | Hinta pyynnöstä | Website | |
| 9 | Paras kolmannen osapuolen korjauspäivitysluettelon tukeen | Ilmainen kokeilu + ilmainen esittely saatavilla | Alkaen $39/käyttäjä/kuukausi | Website | |
| 10 | Sopii parhaiten yhtenäiseen IT-hallintaan ja automaatioon | Ilmainen esittely | Hinta pyydettäessä | Website |


Parhaiden yritystason korjaustiedostojen hallintaohjelmistojen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista yritystason korjaustiedostojen hallintaohjelmistoista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin alustan ominaisuuksiin, toimintoihin ja integraatioihin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras yhdistettyyn riskien ja vaatimustenmukaisuuden korjaamiseen
- 30 päivän ilmainen kokeilujakso
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5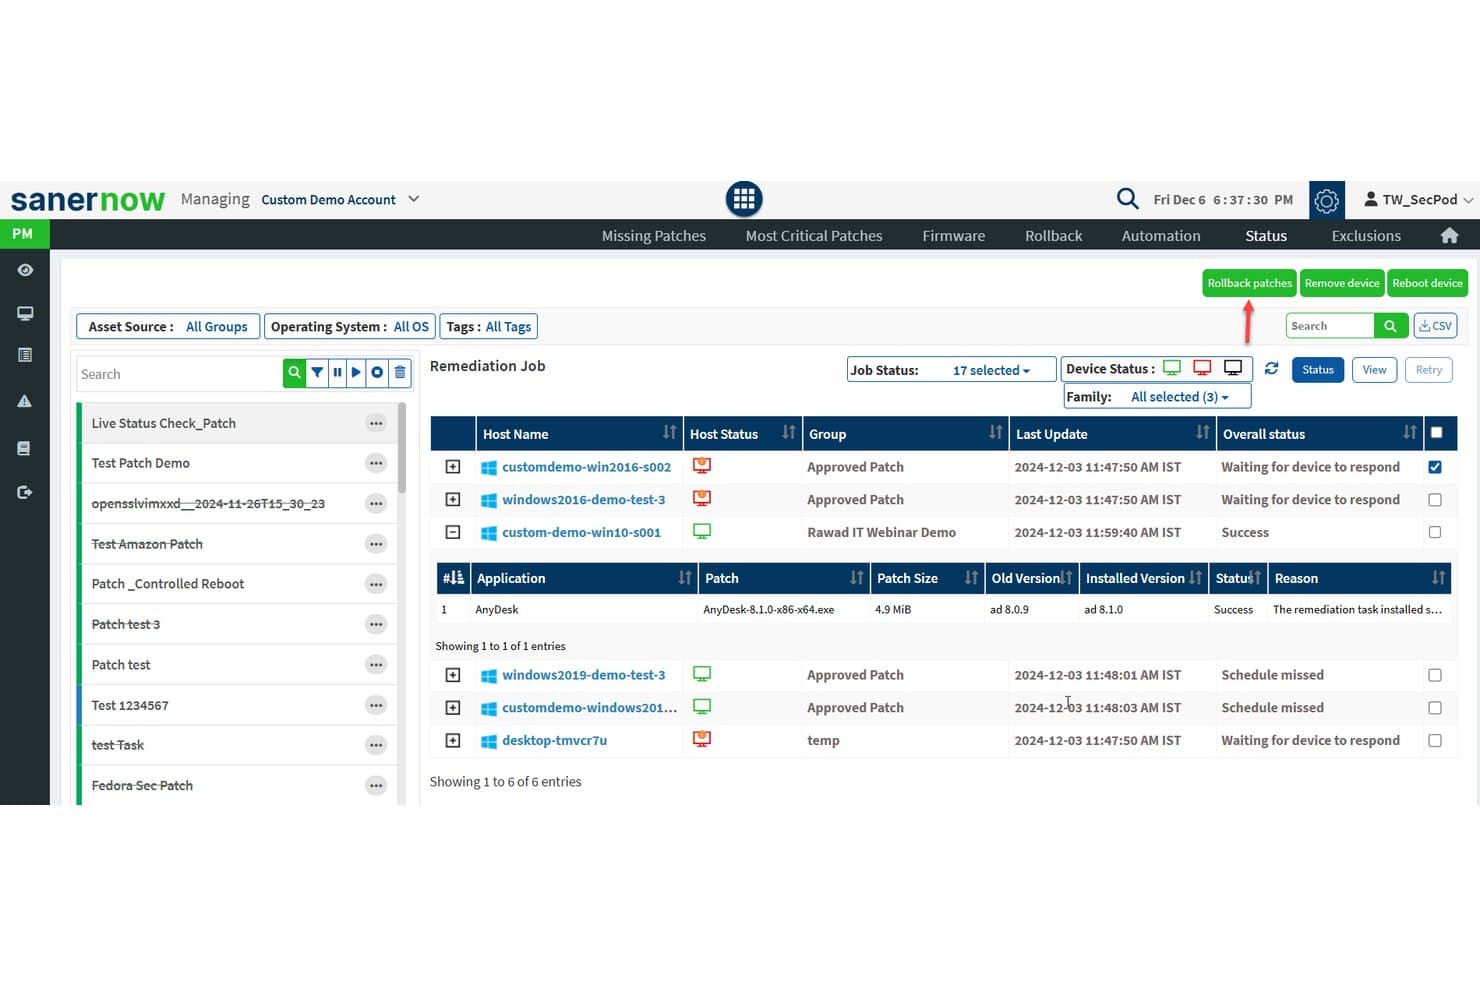
SecPod (Saner Platform) tarjoaa yksityiskohtaisen korjaustiedostojen korjaustyön tilanäkymän, jossa näytetään isäntänimet, laitteiden tilat, korjaustiedostojen tiedot ja useiden laitteiden korjausten yleiset tulokset. SecPodin Saner Platform on jatkuva haavoittuvuuksien ja altistumisen hallintaratkaisu, joka yhdistää automaattisen korjaustiedostojen käyttöönoton, haavoittuvuuksien skannauksen ja vaatimustenmukaisuuden korjaamisen Windows-, macOS- ja Linux-järjestelmissä sekä yli 550 kolmannen osapuolen sovelluksessa.
Kenelle SecPod (Saner Platform) sopii parhaiten?
SecPod sopii yritysten IT-tietoturvatiimeille, jotka hallinnoivat hajautettuja päätelaitteita hybridiympäristöissä, joissa HIPAA:n, PCI-DSS:n tai NIST:n kaltaisten viitekehysten noudattaminen on keskeinen toiminnallinen vaatimus.
Miksi valitsin SecPodin (Saner Platformin)
Valitsin SecPodin (Saner Platformin) yhdeksi parhaista vaihtoehdoista, koska se on yksi harvoista korjaustiedostojen hallinta-alustoista, joka yhdistää haavoittuvuuksien arvioinnin ja korjaamisen täysin samaan automatisoituun työnkulkuun. Näin havaittujen riskien ja saatavilla olevien korjaustiedostojen välinen manuaalinen yhdistäminen jää pois. Pidän myös siitä, että se skannaa tavallisia CVE-tunnisteita laajemmin ja tunnistaa väärin määritetyt asetukset sekä tietoturvapoikkeamat yli 190 000 SCAP-haavoittuvuustarkistuksen avulla. Tämä havaintojen laajuus vastaa suoraan HIPAA:n, NIST CSF:n ja PCI DSS:n kaltaisia vaatimustenmukaisuusviitekehyksiä, joten korjaustiedostojen auditointipolut voidaan aidosti jäljittää tiettyihin riskihavaintoihin.
SecPodin (Saner Platformin) tärkeimmät ominaisuudet
- Kolmannen osapuolen korjaustiedostoluettelo: Tukee yli 550 muun kuin käyttöjärjestelmän sovelluksen korjaamista selaimissa, tuottavuustyökaluissa ja tietoturvaohjelmistoissa.
- Laiteohjelmiston ja määritysten korjaaminen: Korjaa ohjelmistopäivitysten lisäksi laitteistotason haavoittuvuuksia ja määrityspoikkeamia.
- Mukautetut vaatimustenmukaisuuden hallintapaneelit: Tarjoaa valmiita ja mukautettavia raportteja, jotka on yhdistetty HIPAA:n, PCI:n ja NIST:n kaltaisiin viitekehyksiin.
- API-lähtöinen integrointi: Yhdistää ITSM-, SIEM- ja DevOps-alustoihin REST-rajapintojen avulla automatisoituja työnkulkuja ja reaaliaikaista tietojen synkronointia varten.
SecPodin (Saner Platformin) integraatiot
SecPod (Saner Platform) tarjoaa natiivin integraation ServiceNow'n, Splunkin, Jiran, AWS:n, Azure DevOpsin ja Qualysin kanssa sekä rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Yhdistetty haavoittuvuuksien skannaus ja korjaustiedostojen korjaaminen
- Sisäänrakennetut perusteelliset SCAP-pohjaiset vaatimustenmukaisuustarkistukset
- Kattaa natiivisti yli 550 kolmannen osapuolen sovellusta
Cons:
- Raportointikäyttöliittymä voi tuntua vanhentuneelta
- Agenttien käyttöönotto aluksi vie paljon aikaa
Learn more about SecPod (Saner Platform): Paras etälaitteiden päivitysten automatisointiin
- Ilmainen paketti + ilmainen esittely saatavilla
- Hinta pyynnöstä
Visit WebsiteCustomer Rating:4.9/5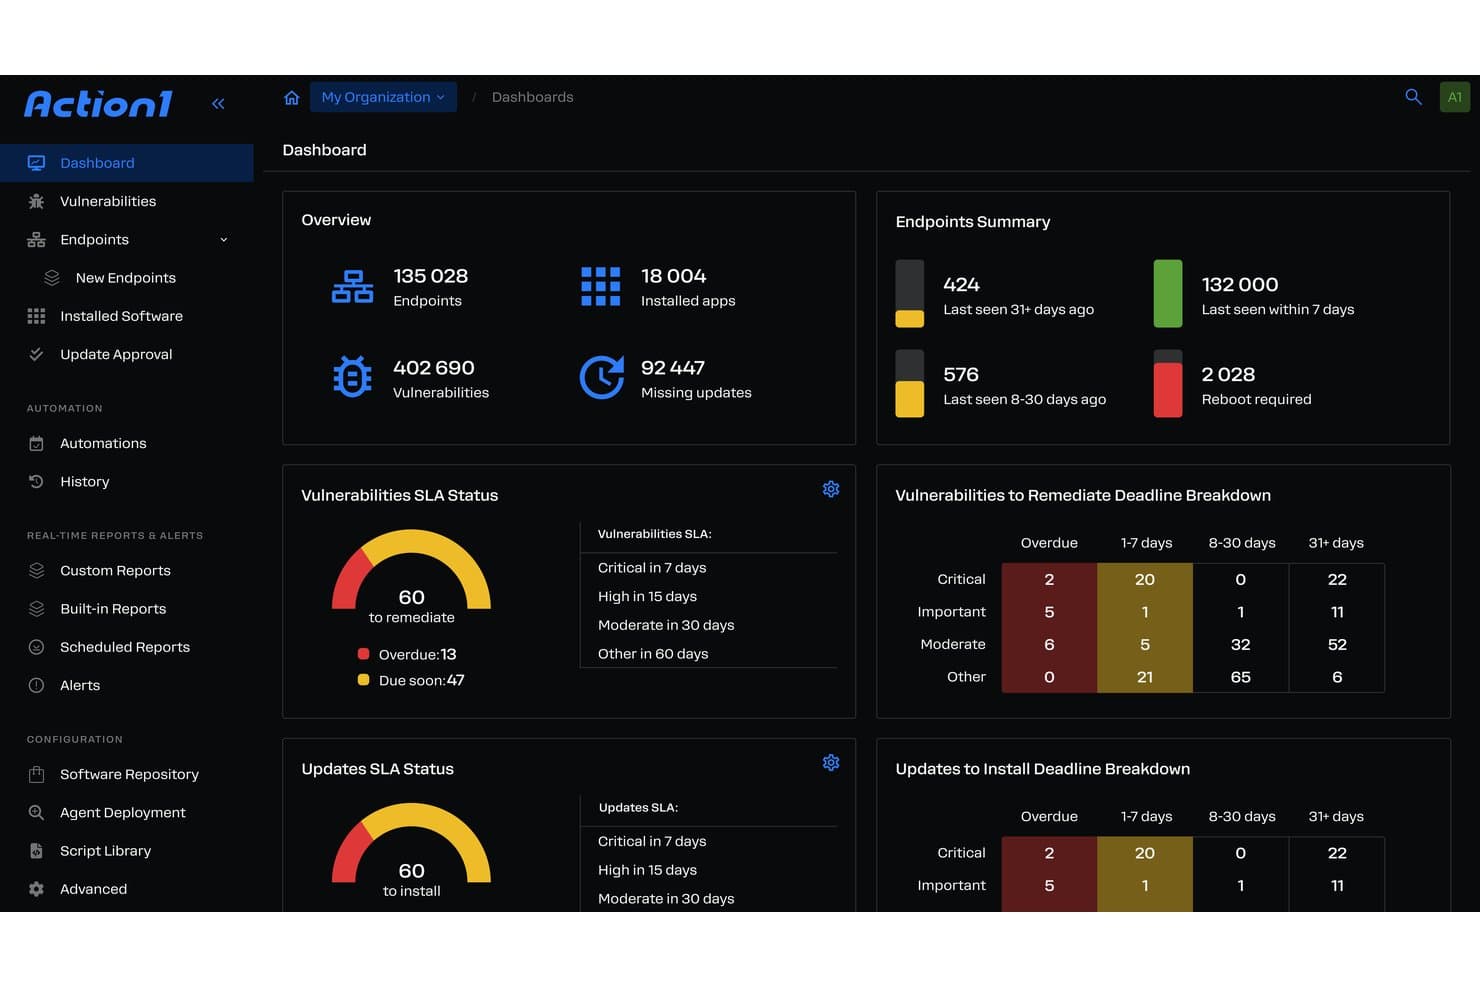
Action1 tarjoaa kattavan päivitysten hallintapaneelin, jossa näytetään päätelaitteiden yhteenvedot, haavoittuvuuksien SLA-tila ja korjausten määräaikojen erittelyt yritysympäristöissä. Action1 on pilvinatiivi, autonominen päätelaitteiden hallinta-alusta, joka yhdistää käyttöjärjestelmien ja kolmannen osapuolen sovellusten päivitykset, haavoittuvuuksien arvioinnin, riskiin perustuvan priorisoinnin ja vaatimustenmukaisuusraportoinnin hajautetuissa yritysympäristöissä.
Kenelle Action1 sopii parhaiten?
Action1 sopii erinomaisesti IT-tiimeille, jotka hallinnoivat hajautettuja päätelaitteita etä-, hybridi- tai monipaikkaisissa ympäristöissä, joissa päivitysten kattavuus ilman VPN:ää on ensisijainen tavoite.
Miksi valitsin Action1:n
Action1 ansaitsee paikkansa yhtenä suosikeistani, koska se käsittelee etäp päätelaitteiden päivitykset ilman riippuvuutta VPN:stä. Pilvinatiivi agentti tavoittaa laitteet niiden sijainnista riippumatta, ja päivitysrenkaiden avulla voin määrittää vaiheistetut, autonomiset käyttöönotot, joihin sisältyy automaattinen palautus. Pidän myös siitä, että yhteydettömät päätelaitteet päivitetään heti, kun ne muodostavat yhteyden uudelleen, joten huoltoikkunan ohittaneet etätyöntekijät eivät jää alttiiksi haavoittuvuuksille.
Action1:n tärkeimmät ominaisuudet
- Kolmannen osapuolen sovellusten päivitykset: Päivitä yli 600 tuettua muuta kuin käyttöjärjestelmäsovellusta yhdestä hallintapaneelista.
- Riskiin perustuva haavoittuvuuksien priorisointi: Priorisoi päivitysten käyttöönotto CVSS-pisteiden ja reaaliaikaisten uhkatietojen perusteella.
- Vaatimustenmukaisuuden hallintapaneelit ja auditointiraportointi: Luo vietäviä raportteja, jotka on yhdistetty viitekehyksiin, kuten SOC 2, HIPAA ja PCI DSS.
- PowerShell- ja REST-rajapinta-automaatio: Automatisoi mukautettuja työnkulkuja ja integroi muita IT-järjestelmiä sisäänrakennettujen komentosarja- ja API-ominaisuuksien avulla.
Action1:n integraatiot
Action1 tarjoaa natiivi-integraatiot Microsoft Azureen, Zendeskiin, Bitdefenderiin, Slackiin, Microsoft Teamsiin, PayPaliin, Amazon Web Servicesiin ja Zapieriin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Päivitykset toimivat yhteydettömillä ja etäp päätelaitteilla
- Automaattinen CVE-tunnistus ja riskiin perustuva priorisointi
- SOC 2- ja HIPAA-vaatimustenmukaisuusraportointi sisältyy
Cons:
- Ei tukea mobiililaitteiden päivittämiseen
- Natiivien mobiilisovellusten päivitysluettelon tuki puuttuu
Learn more about Action1: Sopii parhaiten mukautettuihin korjauspäivitysten työnkulkuihin automaation avulla
- Ilmainen kokeilu saatavilla
- Hinta pyydettäessä
Visit WebsiteCustomer Rating:4.6/5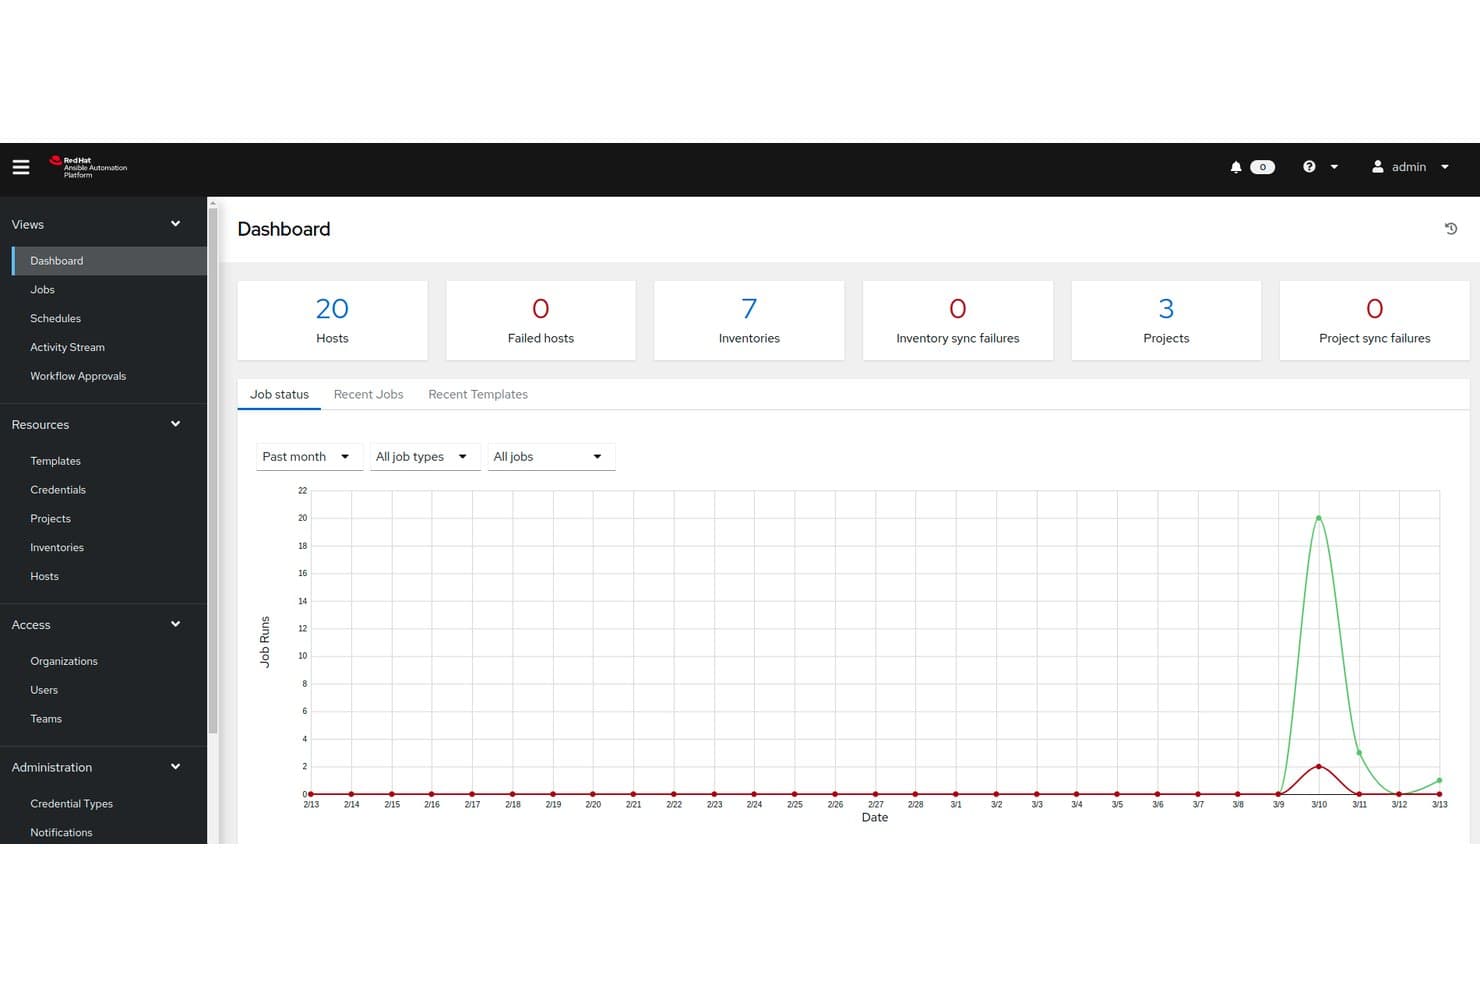
Red Hat Ansible Automation Platform tarjoaa keskitetyn koontinäytön, jossa näkyvät tehtävien tila, isäntien määrät, inventaariot ja projektien synkronointimittarit, jotka ovat olennaisia yritystason korjauspäivitysten hallinnan valvonnassa. Red Hat Ansible Automation Platform on agentiton IT-automaation alusta, jonka avulla yritykset voivat rakentaa, suorittaa ja skaalata mukautettuja korjauspäivitysten työnkulkuja paikallisessa, pilvi- ja hybridipalveluinfrastruktuurissa YAML-pohjaisten pelikirjojen ja tapahtumaohjatun automaation avulla.
Kenelle Red Hat Ansible Automation Platform sopii parhaiten?
Se sopii erinomaisesti yritysten infrastruktuuri- ja järjestelmäkehitystiimeille, joiden on rakennettava täysin mukautettuja korjauspäivitysputkia suuriin, monimutkaisiin ja useita käyttöjärjestelmiä sisältäviin ympäristöihin.
Miksi valitsin Red Hat Ansible Automation Platformin
Valitsin Red Hat Ansible Automation Platformin yhdeksi parhaista vaihtoehdoista, koska mikään muu työkalu ei tarjoa yhtä kattavaa hallintaa korjauspäivitysten työnkulun logiikkaan. YAML-pelikirjojen avulla määrität tarkasti, mitkä isännät päivitetään, missä järjestyksessä ja mitä virheen sattuessa tapahtuu. Tapahtumaohjattu Ansible sulkee kierroksen käynnistämällä nämä pelikirjat automaattisesti, kun yhdistetty tietoturvatyökalu havaitsee uuden CVE-haavoittuvuuden, joten korjauspäivitystehtävät käynnistyvät ilman näppäimistöön koskemista.
Red Hat Ansible Automation Platformin tärkeimmät ominaisuudet
- Automaation ohjain: Keskitetty hallintakäyttöliittymä korjauspäivitystehtävien järjestämiseen, suorittamiseen ja valvontaan koko inventaarion alueella.
- Automaatioverkko: Tukee korjauspäivitystehtävien orkestrointia hajautetuissa verkoissa ja verkkoalueilla.
- Itsepalveluautomaation portaali: Antaa muiden kuin teknisten käyttäjien käynnistää ennalta hyväksyttyjä korjauspäivitystehtäviä turvallisesti.
- Ansible-sisältökokoelmat: Tarjoaa sertifioitua, valmiiksi rakennettua automaatiosisältöä yleisille IT-alustoille ja ohjelmistoille.
Red Hat Ansible Automation Platformin integraatiot
Red Hat Ansible Automation Platform tarjoaa useita valmiita integraatioita, kuten ServiceNow'n, Splunkin, VMwaren, AWS:n, Microsoft Azuren, Google Cloudin, Palo Alto Networksin, CyberArkin ja Ciscon. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Täysi hallinta korjauspäivitysten työnkulun logiikkaan
- Tukee tapahtumaohjattuja ja ajoitettuja korjauspäivityksiä
- Agentiton lähestymistapa kattaa useimmat tärkeimmät käyttöjärjestelmät
Cons:
- Ei sisäänrakennettua korjaussisältöluetteloa
- Edellyttää mukautettuja pelikirjoja jokaista sovellusta varten
Learn more about Red Hat Ansible Automation Platform: Paras laajamittaisten ympäristöjen hallintaan
- Ilmainen esittely
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5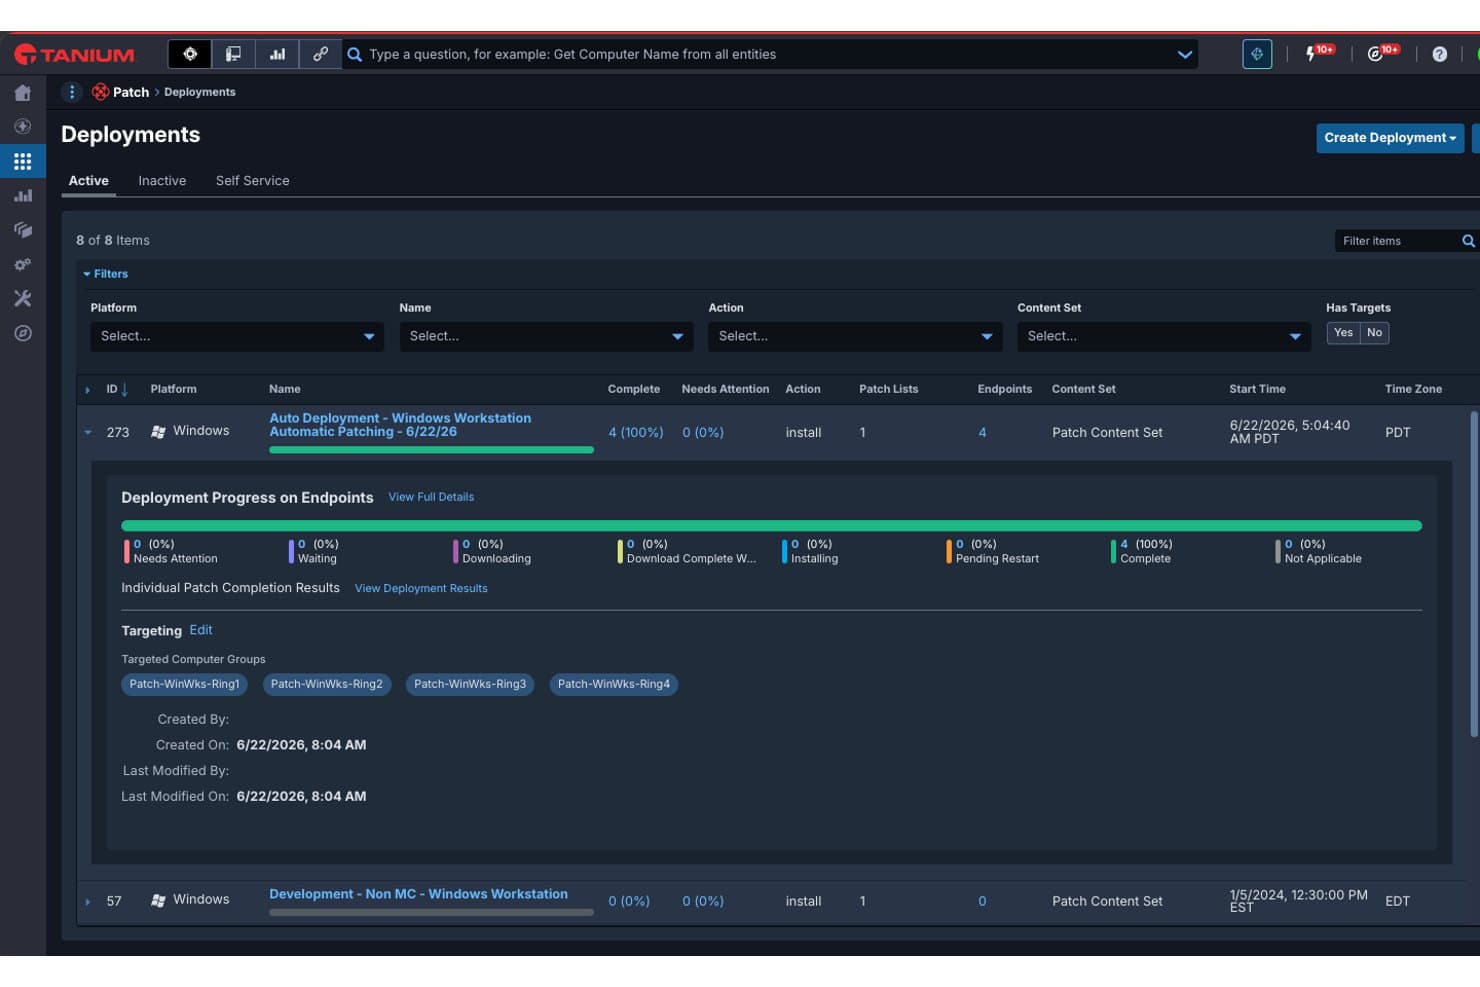
Tanium tarjoaa korjaustiedostojen käyttöönottojen koontinäytön, jossa näkyvät aktiivisen käyttöönoton eteneminen, päätelaitteiden kohdistaminen ja korjaustiedostojen valmistumisaste Windows-työasemien käyttöönottorengasryhmissä. Tanium Patch on yrityksille tarkoitettu korjaustiedostojen hallinta-alusta, joka yhdistää reaaliaikaisen päätelaitteiden näkyvyyden automaattiseen korjaustiedostojen käyttöönottoon Windows-, Linux-, macOS- ja kolmannen osapuolen sovelluksissa paikallisissa, pilvi- ja hybridiympäristöissä.
Kenelle Tanium sopii parhaiten?
Tanium Patch sopii erinomaisesti suurille yrityksille, joilla on hajautettu päätelaitteiden kokonaisuus ja jotka tarvitsevat IT-toimintojen ja tietoturvatiimien työskentelevän yhdeltä yhtenäiseltä alustalta.
Miksi valitsin Taniumin
Valitsin Taniumin yhdeksi parhaista vaihtoehdoista, koska mikään muu testaamani työkalu ei vastaa sen kykyä tehdä kyselyjä tuhansille päätelaitteille reaaliajassa ja toimia havaintojen perusteella välittömästi. Ajan samanaikaisia korjaustiedostojen käyttöönottokampanjoita Windows-, Linux- ja macOS-ympäristöissä yhdeltä konsolilta. Turvallisten käyttöönottorenkaiden avulla voin testata korjaustiedostoja laitejoukolla ennen laajaa käyttöönottoa. Automaattinen palautusominaisuus tarkoittaa, etten joudu toimimaan sokeasti, jos jokin rikkoutuu kesken käyttöönoton.
Taniumin tärkeimmät ominaisuudet
- Kolmannen osapuolen sovellusten korjaustiedostot: Asenna korjaustiedostoja satoihin tuettuihin ohjelmistoihin käyttöjärjestelmien lisäksi.
- Reaaliaikainen päätelaitteiden inventaario: Tunnista, seuraa ja luokittele ympäristösi resurssit välittömästi.
- Mukautettu vaatimustenmukaisuuden raportointi: Luo koontinäyttöjä ja tarkastuslokeja tärkeimpien sääntelykehysten mukaisesti.
- ServiceNow-integraatio: Automatisoi korjaustiedostojen koordinointi suoraan ServiceNow IT-toimintojen työnkuluista.
Tanium-integraatiot
Tanium Patch tarjoaa valmiit integraatiot Microsoftin, ServiceNow'n, ScreenMeetin ja muiden kanssa. Mukautettuja integraatioita varten on saatavilla rajapinta.
Pros and Cons
Pros:
- Reaaliaikainen päätelaitteiden näkyvyys yritysympäristön mittakaavassa
- Lineaarinen ketjuarkkitehtuuri säästää sisäistä kaistanleveyttä
- Käytäntöihin perustuvat käyttöönotot, joissa on palautustuki
Cons:
- Vaatii huomattavan alkuasetuksen ja hienosäädön
- Moduulipohjainen lisensointi voi olla monimutkaista
Learn more about Tanium: Paras Microsoft 365 -ekosysteemin integrointiin
- Ilmainen kokeilu
- Alkaen $60/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5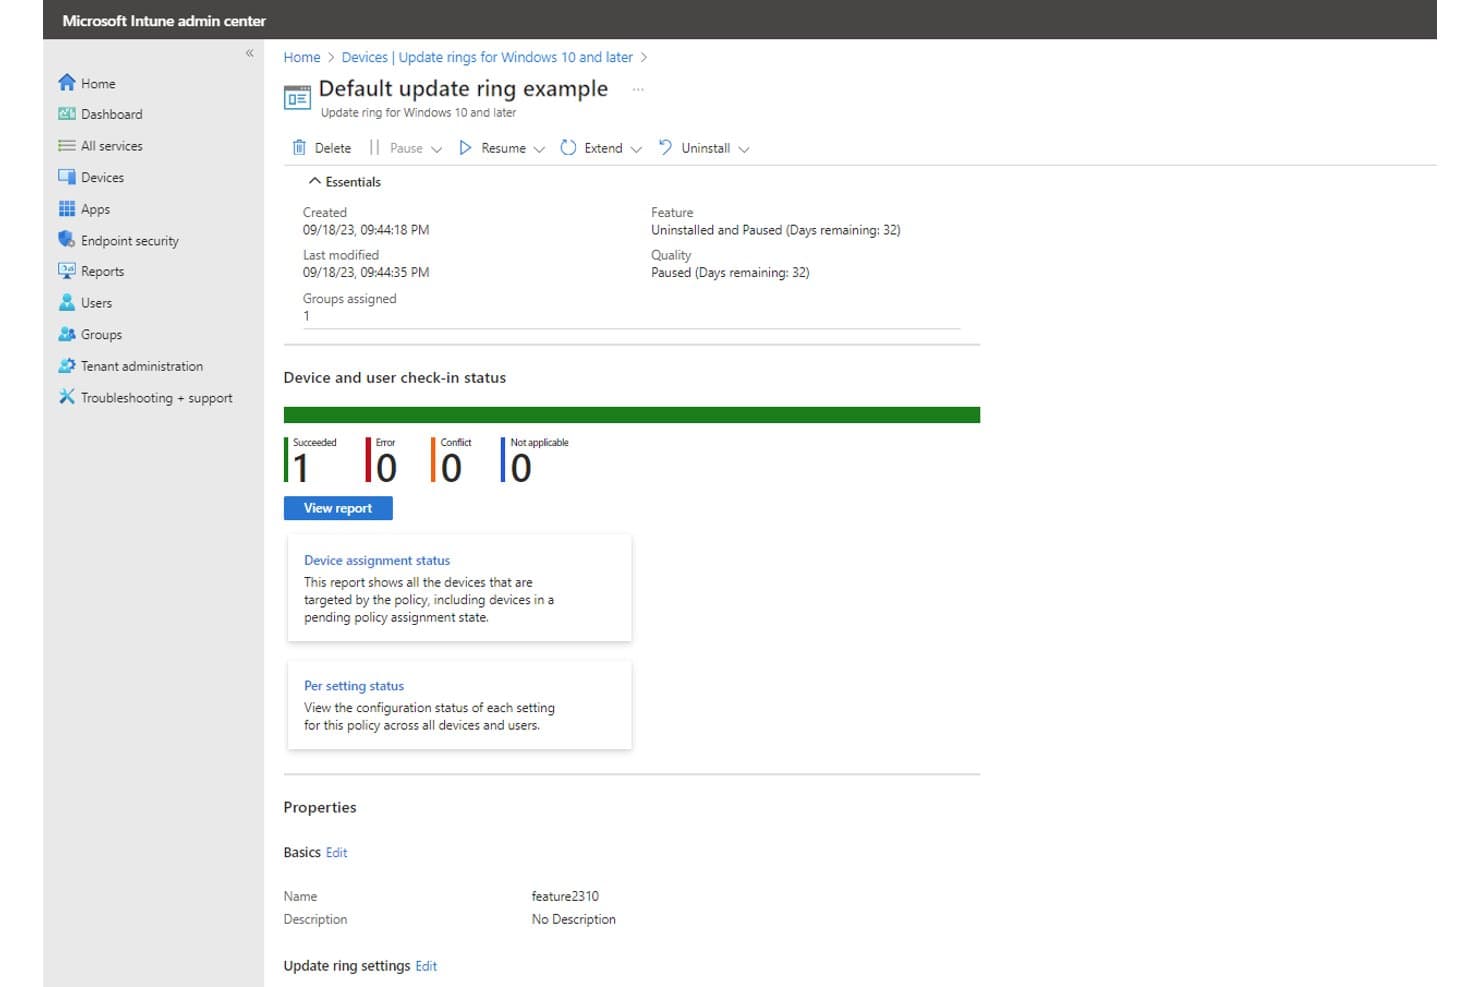
Microsoft Intune tarjoaa päivitysrenkaiden hallinnan, reaaliaikaisen laitteen sisäänkirjautumisen tilan, keskeytys- ja jatkamistoiminnot sekä ominaisuus- ja laatupäivitysten seurannan yritysten päivitysten hallintaa varten. Microsoft Intune on pilvipohjainen yhtenäinen päätelaitteiden hallinta-alusta, joka käsittelee käyttöjärjestelmäpäivitysten käyttöönoton, päivitysrenkaiden määrityksen, ohjain- ja laiteohjelmistopäivitykset sekä laitteiden vaatimustenmukaisuuskäytäntöjen valvonnan Windows-, macOS-, iOS- ja Android-päätelaitteissa.
Kenelle Microsoft Intune sopii parhaiten?
Microsoft Intune sopii erinomaisesti yritysten IT-tiimeille, jotka käyttävät jo Microsoft 365:tä tai Azurea ja tarvitsevat pilvipohjaista päätelaitteiden hallintaa ilman erillisen päivitystyökalun käyttöönottoa.
Miksi valitsin Microsoft Intunen
Valitsin Microsoft Intunen yhdeksi parhaista vaihtoehdoista, koska se sisältyy suoraan Microsoft 365 E3- ja E5-käyttöoikeuspaketteihin, joten erillistä agenttia tai käyttöönotettavaa infrastruktuuria ei tarvita. Windows Autopatch hallitsee käyttöjärjestelmän päivitysrenkaita luonnostaan, ja Hotpatch asentaa kuukausittaiset tietoturvakorjaukset ilman laitteen uudelleenkäynnistystä. Pidän myös siitä, miten Intunen vaatimustenmukaisuuskäytännöt yhdistyvät Microsoft Entra ID:hen ja välittävät päivitysten tilan automaattisesti suoraan ehdollisen käytön sääntöihin.
Microsoft Intunen tärkeimmät ominaisuudet
- Päivitysrenkaiden määritys: Ryhmittele päätelaitteet Windowsin ominaisuus- ja laatupäivitysten vaiheittaista käyttöönottoa varten.
- Päivitysten nopeutetut käytännöt: Työnnä kriittiset tietoturvakorjaukset välittömästi ohittaen päivitysten vakiolykkäyssäännöt.
- Ohjain- ja laiteohjelmistopäivitysten hallinta: Ota hyväksytyt ohjain- ja laiteohjelmistopäivitykset käyttöön tietyissä laiteryhmissä.
- Eri alustojen päätelaitteiden etähallinta: Hallitse päivitysten käyttöönottoa Windows-, macOS-, iOS- ja Android-laitteissa pilvikonsolista.
Microsoft Intunen integraatiot
Microsoft Intunella on natiivisti toimivat integraatiot koko Microsoft-ekosysteemissä, mukaan lukien Microsoft 365, Microsoft Entra ID ja Microsoft Defender for Endpoint. Se tukee kolmannen osapuolen päivityksiä Patch My PC-, Ivanti Neurons- ja Action1-integraatioiden kautta. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Syvä integraatio Microsoft 365 -ympäristöön
- Natiivisti toimiva Windows Autopatch- ja Hotpatch-tuki
- Keskitetty pilvipohjainen etälaitteiden hallinta
Cons:
- Rajallinen natiivinen tuki kolmannen osapuolen päivityksille
- macOS- ja Linux-päivitysten hallinta ei ole ominaisuuksiltaan vastaava
Learn more about Microsoft Intune: Parhaiten pilvinatiiviin käyttöjärjestelmien ja kolmansien osapuolten sovellusten korjauspäivityksiin
- 15 päivän ilmainen kokeilujakso + ilmainen esittely saatavilla
- Alkaen 1 dollarista/päätepiste/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5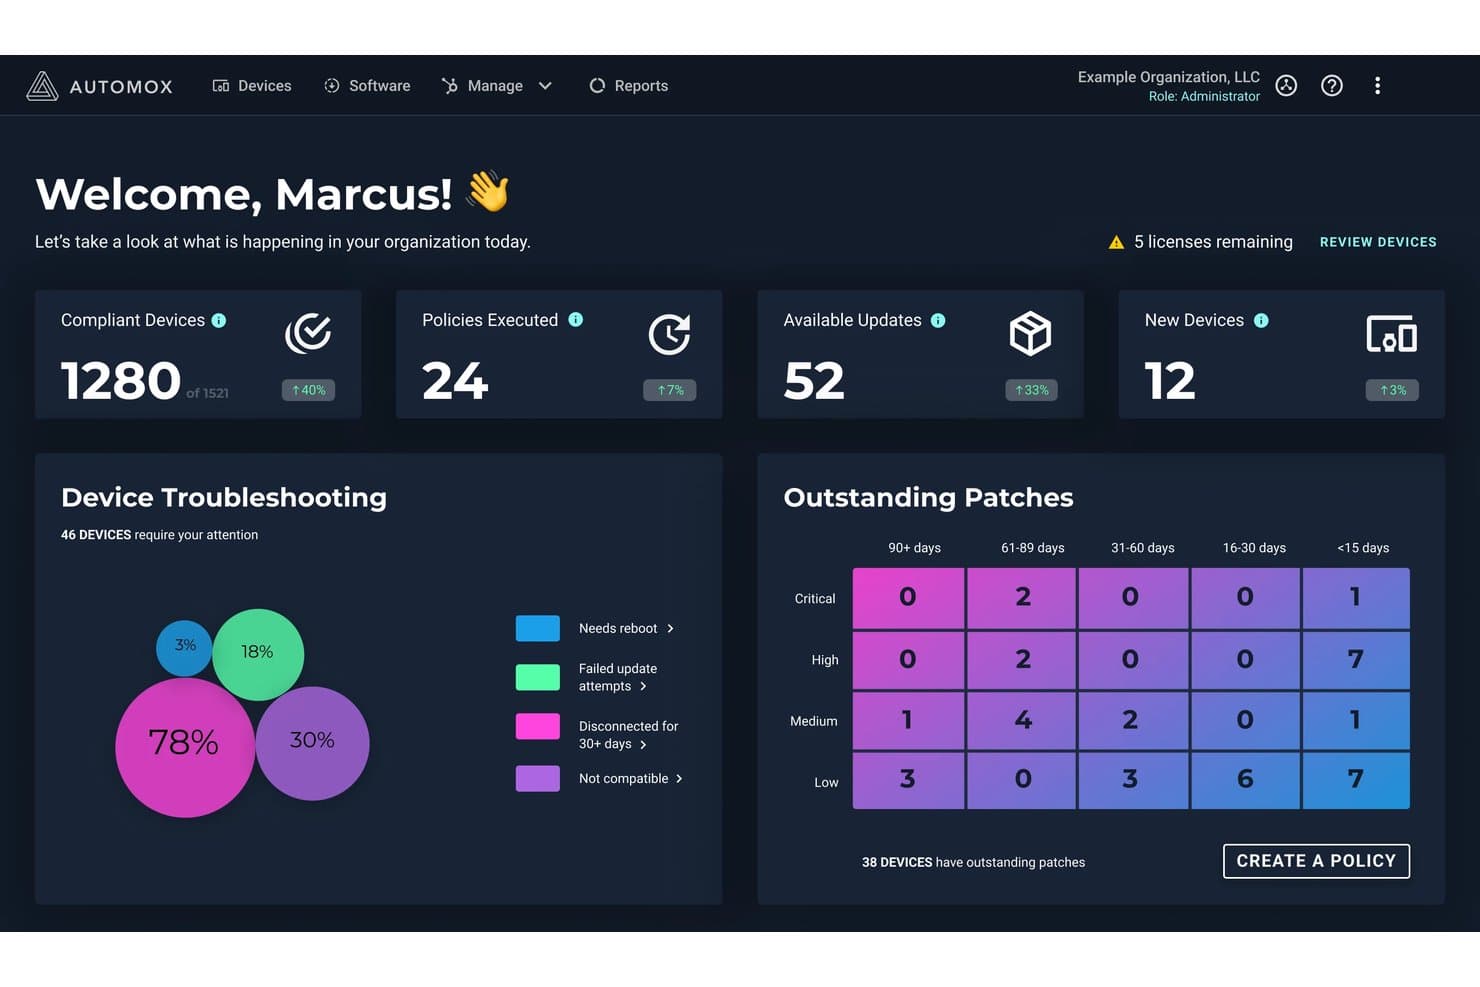
Automox tarjoaa yritystason korjauspäivitysten hallintakoontinäytön, jossa näkyvät vaatimustenmukaiset laitteet, vakavuuden ja iän mukaan luokitellut avoimet päivitykset sekä laitteen vianmääritystiedot. Automox on pilvinatiivi autonominen päätelaitteiden hallinta-alusta, joka käsittelee käyttöjärjestelmien korjauspäivitykset Windows-, macOS- ja Linux-ympäristöissä, yli 630 nimikkeen kolmansien osapuolten sovellusten korjauspäivitykset, ohjelmistojen käyttöönoton ja laitekokoonpanon – kaikki ilman paikallista infrastruktuuria.
Kenelle Automox sopii parhaiten?
Automox sopii erinomaisesti IT- ja tietoturvatiimeille, jotka hallinnoivat hajautettuja tai etäkäytössä olevia päätelaitteita ja tarvitsevat eri käyttöjärjestelmät kattavat korjauspäivitykset ilman paikallista infrastruktuuria.
Miksi valitsin Automoxin
Automox päätyi loppusuoralleni erityisesti sen ansiosta, miten se käsittelee kolmansien osapuolten sovellusten korjauspäivityksiä suuressa mittakaavassa. Yli 630 tuetun nimikkeen ansiosta voin päivittää Chromen, Adoben, Javan ja kymmeniä muita sovelluksia samalla käytäntömoottorilla, jota käytän käyttöjärjestelmäpäivityksiin. Worklets-kirjaston (432+ valmiiksi rakennettua automaatioskriptiä) avulla tiimini voi ottaa käyttöön mukautettuja korjaustoimia ilman lisäinfrastruktuurin pystyttämistä, ja FixNow-toiminnolla voin suorittaa päivitykset välittömästi nollapäivähaavoittuvuuden ilmetessä.
Automoxin tärkeimmät ominaisuudet
- Käytäntöihin perustuva automaatio: Määritä säännöt korjauspäivityksille, ohjelmistojen käyttöönotolle ja kokoonpanonhallinnalle laiteryhmissä.
- Usean käyttöjärjestelmän tuki: Hallinnoi Windows-, macOS- ja Linux-laitteiden korjauspäivityksiä yhdestä pilvipohjaisesta hallintakonsolista.
- Roolipohjainen käyttöoikeuksien hallinta (RBAC): Määritä käyttöoikeudet käyttäjäroolien perusteella ja hallitse, ketkä voivat hallinnoida ja hyväksyä päivitystehtäviä.
- Vaatimustenmukaisuuden raportointikoontinäyttö: Käytä sisäänrakennettuja koontinäyttöjä ja vie raportteja tarkastusjälkiä ja sääntelyseurantaa varten.
Automoxin integraatiot
Automox tarjoaa natiivin integraation ServiceNow'n, CrowdStriken, Splunkin, SentinelOnen, Zendesk-palvelun, Freshworksin ja Microsoft Intunen sekä muiden palveluiden kanssa ja tarjoaa sovellusliittymän mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Nopea päivitysten käyttöönotto nollapäiväuhkia vastaan
- Paikallista infrastruktuuria ei tarvita
- Laaja macOS- ja Linux-tuki
Cons:
- Ei tukea eristetyille ympäristöille
- Johdon yhteenvetonäkymistä puuttuvat tarkat suodattimet
 Sopii parhaiten päätelaitteiden automaattiseen korjaamiseen
- Ilmainen kokeiluversio ja ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:5/5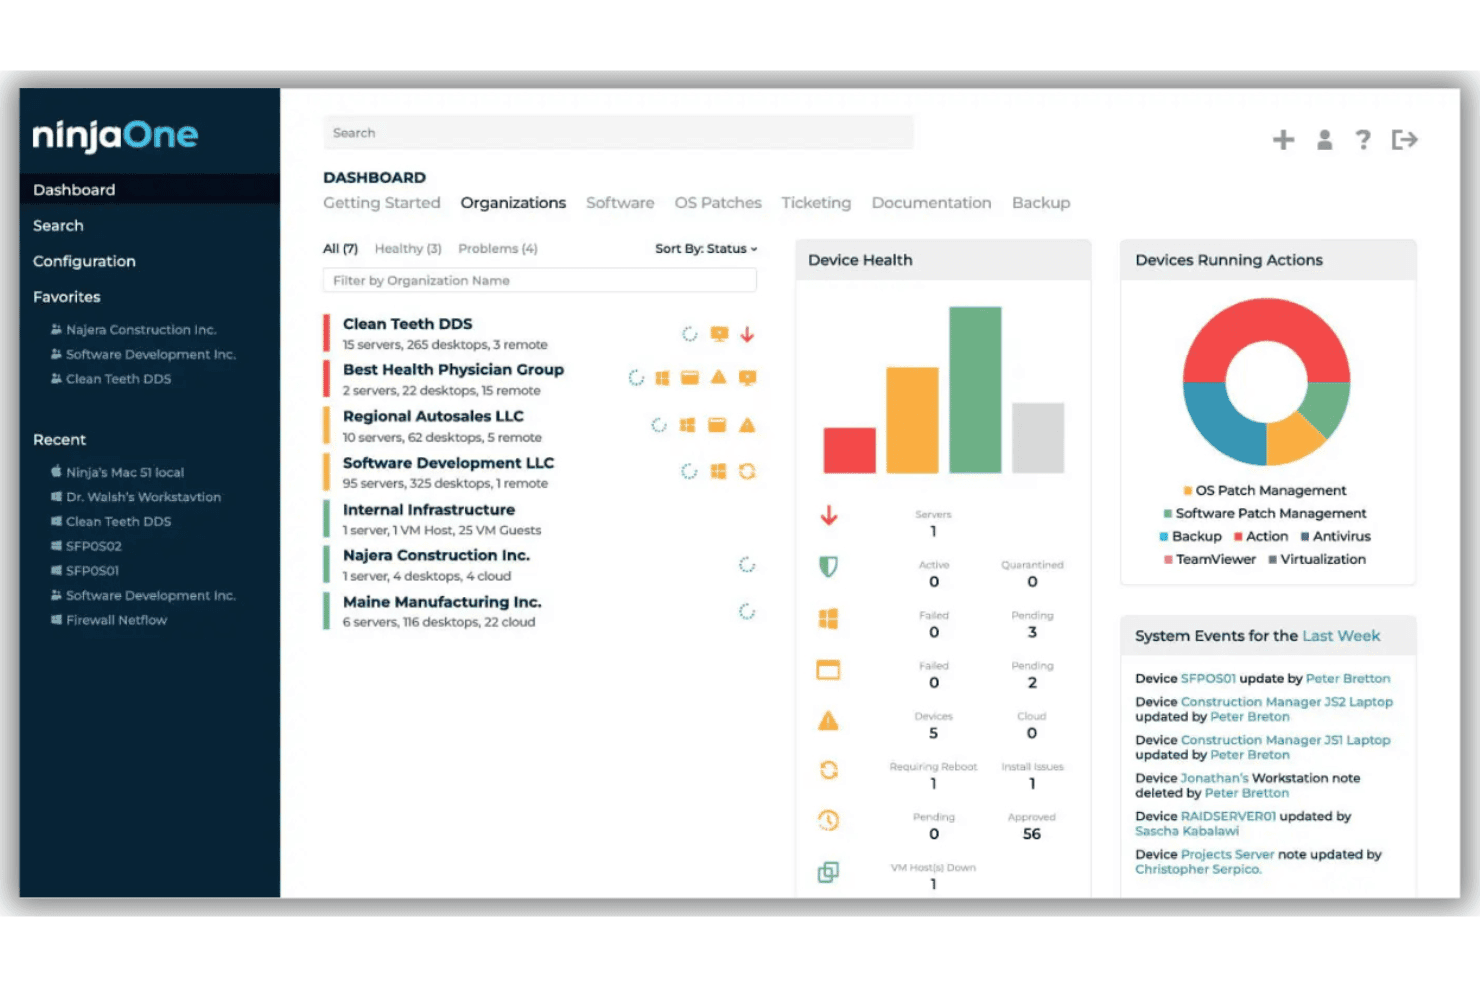
NinjaOnen keskitetty hallintapaneeli mahdollistaa laitteiden kunnon seurannan, organisaatioiden hallinnan ja järjestelmätapahtumien tarkkailun useissa asiakasympäristöissä. NinjaOne on yhtenäinen IT-toimintojen alusta, jonka ytimessä on autonominen korjausten hallinta. Se tukee käyttöjärjestelmien ja kolmannen osapuolen sovellusten korjaamista Windows-, macOS-, Linux- ja mobiilipäätelaitteissa yhdestä pilvipohjaisesta konsolista.
Kenelle NinjaOne sopii parhaiten?
NinjaOne sopii IT-tiimeille ja hallinnoitujen palvelujen tarjoajille, jotka hallitsevat hajautettuja päätelaitteita keskisuurissa ja suurissa yritysympäristöissä.
Miksi valitsin NinjaOnen
NinjaOne päätyi suosikkilistalleni sen korjaustiedustelun tekoälyn ansiosta. Se analysoi käyttöönoton signaaleja ja yhteisön telemetriatietoja ja keskeyttää automaattisesti riskialttiit korjaukset ennen niiden siirtymistä tuotantoon. Hyödynnän myös korjausten välimuistia, jonka avulla tiimini voi lähettää päivityksiä kaistanleveydeltään rajoitetuille etäsivustoille ilman VPN:ää. Kun tähän lisätään tuki yli 6 000 kolmannen osapuolen sovellukselle, en tarvitse erillistä työkalua pelkästään selainten ja tuottavuussovellusten kattamiseen.
NinjaOnen tärkeimmät ominaisuudet
- Useiden käyttöjärjestelmien korjausten hallinta: Hallitse Windows-, macOS-, Linux- ja mobiililaitteiden korjauksia keskitetysti yhdestä konsolista.
- Ennakoivat korjausten hyväksyntäkäytännöt: Hyväksy tai estä tietyt KB:t tai päivitysluokat ennen julkaisua.
- Automaattiset haavoittuvuustietojen tuonnit: Tuo haavoittuvuustietoja korjausten priorisointityönkulkujen tueksi.
- Vaatimustenmukaisuus- ja auditointivalmiit raportit: Luo yksityiskohtaisia raportteja, jotka on yhdistetty esimerkiksi SOC 2-, HIPAA- ja ISO 27001 -viitekehyksiin.
NinjaOnen integraatiot
NinjaOne tarjoaa natiiviset integraatiot Splashtopin, Zendeskin, Oktan, ConnectWisen, Microsoft Azuren/Intunen, Slackin, ServiceNow'n, DeskDayn ja muiden palvelujen kanssa sekä API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Epäonnistuneiden käyttöönottojen automaattinen korjausten palautus
- Tukee etäpäätelaitteita ilman VPN-riippuvuutta
- Sisäänrakennettu vaatimustenmukaisuusraportointi useille viitekehyksille
Cons:
- Mukautetun mittaritiedon vientivaihtoehdot ovat edelleen perustasolla
- Ei natiivista Unix-tukea (AIX, Solaris)
Learn more about NinjaOne: Paras riskiperusteiseen korjaustoimien priorisointiin
- Ilmainen esittely saatavilla
- Hinta pyynnöstä
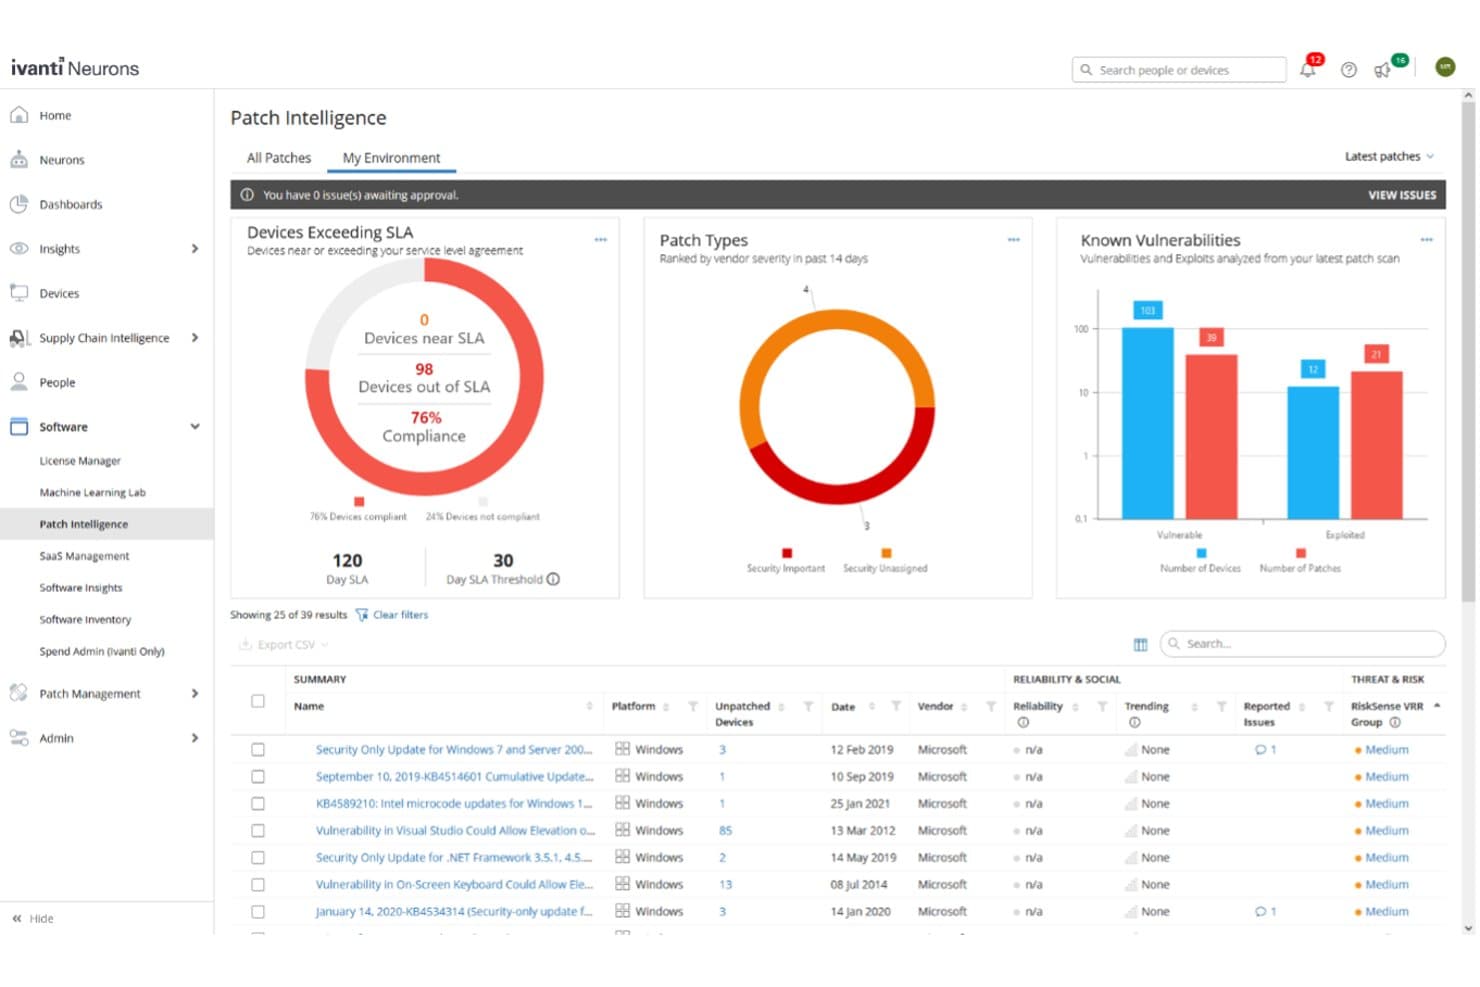
Ivanti Neurons for Patch Management tarjoaa korjaustiedostojen älykkään analytiikan koontinäytön, joka näyttää laitteiden vaatimustenmukaisuuden, korjaustiedostotyypit, tunnetut haavoittuvuudet ja yksityiskohtaisen luettelon asentamattomista tietoturvapäivityksistä. Ivanti Neurons for Patch Management on pilvipohjainen korjaustiedostojen hallinta-alusta, joka automatisoi haavoittuvuuksien havaitsemisen, riskiperusteisen priorisoinnin ja korjaustiedostojen käyttöönoton Windows-, macOS- ja Linux-järjestelmissä sekä yli 800 kolmannen osapuolen sovelluksessa hybridiyritysympäristöissä.
Kenelle Ivanti Neurons for Patch Management sopii parhaiten?
Se sopii hyvin tietoturvaan keskittyville yritysten IT-tiimeille, joiden on priorisoitava korjaustoimet todellisen hyväksikäyttöriskin eikä pelkkien CVE-pisteiden perusteella.
Miksi valitsin Ivanti Neurons for Patch Managementin
Valitsin Ivanti Neurons for Patch Managementin, koska sen haavoittuvuusriskiluokitus (VRR) menee CVSS-pisteitä pidemmälle. Se hyödyntää uhkatietoja yli 100 lähteestä, pimeän verkon syötteitä ja ihmisten validoimia hyväksikäyttötietoja määrittääkseen, mitkä kohteet on todella korjattava ensin. Tiimini käyttää riskiperusteista käyttöönottoautomaatiota tärkeimpien korjaustiedostojen asentamiseen ennen hyväksikäyttöyritysten alkamista. Rengaskäyttöönotto-ominaisuus, joka sisältää käyttäjien mielipidekyselyt, havaitsee vakausongelmat ennen kuin korjaustiedosto otetaan käyttöön koko laitekannassa.
Ivanti Neurons for Patch Managementin keskeiset ominaisuudet
- Korjaustiedostojen luotettavuustiedot: Kokoaa anonymisoituja käyttöönottotietoja ja käyttäjien mielipiteitä ilmoittaakseen korjaustiedostoista, jotka voivat aiheuttaa ongelmia.
- Vaatimustenmukaisuuden raportointikoontinäyttö: Tarjoaa tilan, historian ja SLA-seurannan tarkastuksia varten koko ympäristössäsi.
- Kolmannen osapuolen korjaustiedostoluettelo: Ylläpitää yli 800 tuettua sovellusta ja toimittaa säännöllisiä päivityksiä keskitetystä syötteestä.
- Rengaskäyttöönoton määritys: Mahdollistaa vaiheittaisten käyttöönottokertojen määrittämisen mukautettavilla ryhmillä ja valmiiksi laadituilla käytännöillä.
Ivanti Neurons for Patch Managementin integraatiot
Ivanti Neurons for Patch Management tarjoaa natiiviset integraatiot Jira-, CrowdStrike-, AWS-, Rapid7-, ServiceNow-, Tenable-, Wiz-, Synopsis- ja Splunk-palveluihin sekä muihin palveluihin. Mukautettuja integraatioita varten on saatavilla API-rajapinta.
Pros and Cons
Pros:
- Riskien priorisoinnissa hyödynnetään uhka- ja hyväksikäyttötietoja
- Automatisoitu rengaskäyttöönotto käyttäjien mielipideanalyysillä
- Kattaa Windows-, macOS- ja Linux-järjestelmät sekä yli 800 sovellusta
Cons:
- Vaatimustenmukaisuuden raportoinnista puuttuvat yksityiskohtaiset vientimallit
- Mukautettujen korjaustiedostojen lataukset rajoittuvat sivulatausratkaisuun
Learn more about Ivanti Neurons for Patch Management: Paras kolmannen osapuolen korjauspäivitysluettelon tukeen
- Ilmainen kokeilu + ilmainen esittely saatavilla
- Alkaen $39/käyttäjä/kuukausi
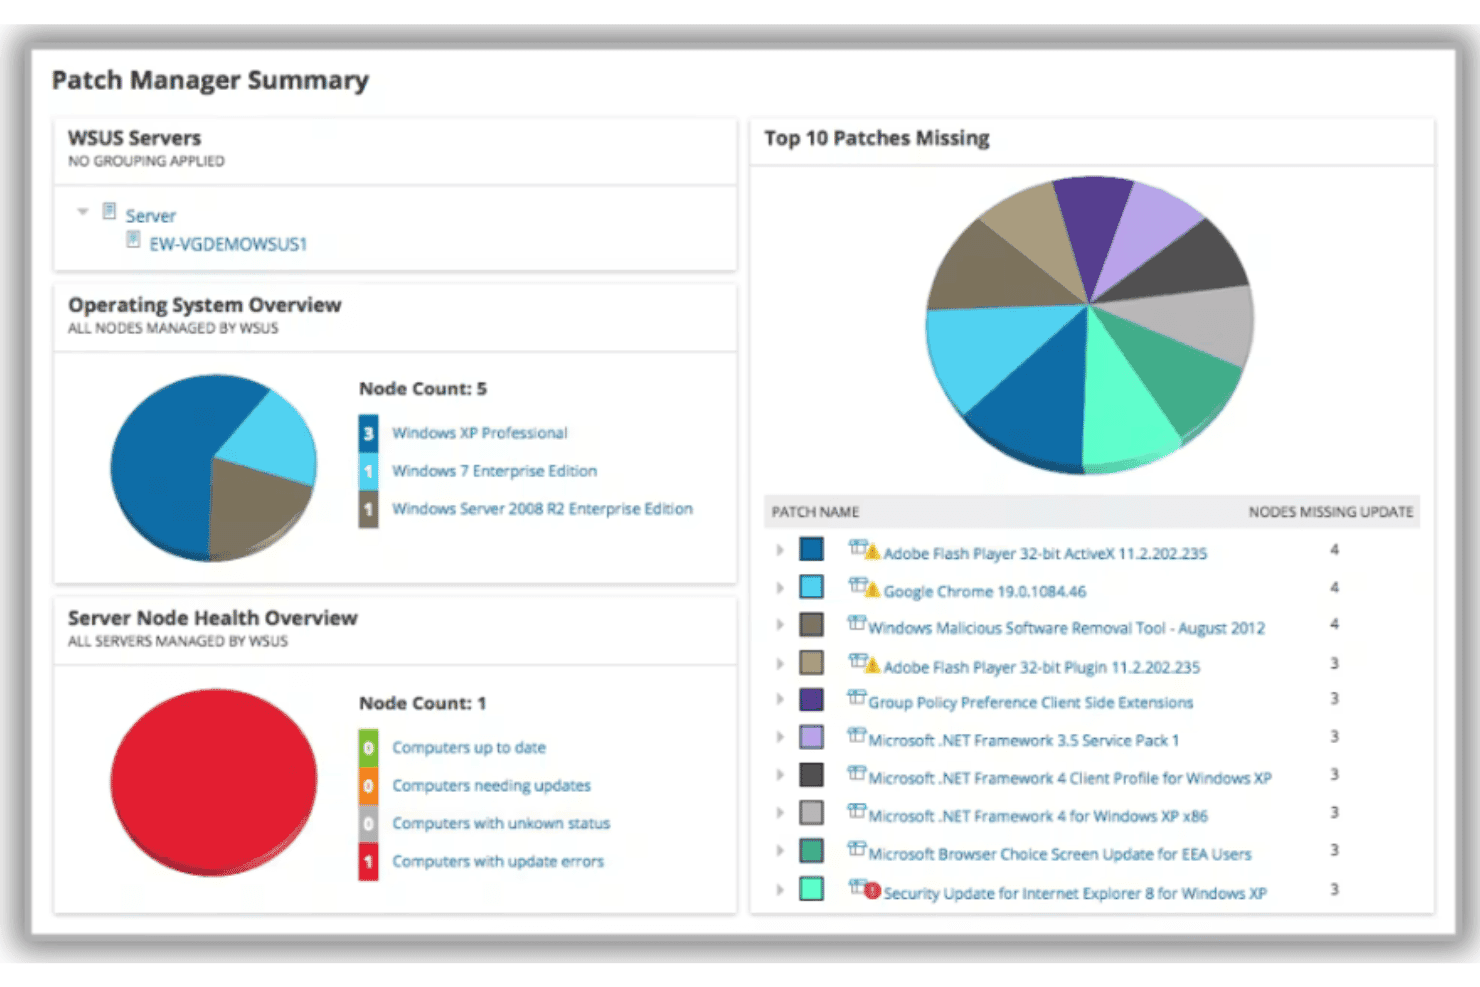
SolarWinds Patch Manager näyttää yhteenvetokoontinäytön, jossa on WSUS-palvelimen tiedot, käyttöjärjestelmän yleiskatsaus, palvelinsolmun kunto ja 10 tärkeintä puuttuvaa korjauspäivitystä. SolarWinds Patch Manager on Windows-keskeinen korjauspäivitysten hallintatyökalu, joka laajentaa WSUS:n ja SCCM:n ominaisuuksia automaattisella korjauspäivitysten ajoituksella, kolmannen osapuolen sovellusten korjauspäivityksillä, virtuaalikoneiden tuella sekä palvelinten ja työasemien vaatimustenmukaisuusraportoinnilla.
Kenelle SolarWinds Patch Manager sopii parhaiten?
Se sopii erinomaisesti Windows-painotteisiin yritysympäristöihin, joissa WSUS tai SCCM on jo käytössä ja joissa tarvitaan laajempaa kolmannen osapuolen sovellusten korjauspäivitysten kattavuutta.
Miksi valitsin SolarWinds Patch Managerin
SolarWinds Patch Manager päätyi suosikkilistalleni ennen kaikkea laajan, valmiiksi rakennetun ja testatun kolmannen osapuolen korjauspäivitysluettelonsa ansiosta. Arvostan sitä, että tiimini voi ottaa Adoben, Mozillan, Oraclen ja Javan kaltaisten toimittajien korjauspäivitykset käyttöön ilman, että meidän tarvitsee tutkia, paketoida tai testata niitä manuaalisesti. SCCM:n ja WSUS:n julkaisuketjun ansiosta voin toimittaa kyseiset kolmannen osapuolen päivitykset saman infrastruktuurin kautta, johon luotamme jo Windows-päivityksissä.
SolarWinds Patch Managerin tärkeimmät ominaisuudet
- WSUS-laajennusominaisuudet: Hallitse, ajoita ja sujuvoita kaikkia Windows-päivityksiä parannetun WSUS-käyttöliittymän kautta.
- Mukautettu vaatimustenmukaisuusraportointi: Luo yksityiskohtaisia raportteja ja koontinäyttöjä korjauspäivitysten tilasta ja auditointivalmiudesta.
- Virtuaalikoneiden korjauspäivitysten tuki: Päivitä offline-tilassa olevia tai ryhmiteltyjä virtuaalityöasemia ja -palvelimia yhtenäisestä konsolista.
- Wake-on-LAN-integraatio: Käynnistä päätepisteet etänä varmistaaksesi, että laitteet ovat päällä ja valmiita ajoitettuun korjauspäivitysten käyttöönottoon.
SolarWinds Patch Manager -integraatiot
SolarWinds Patch Manager tarjoaa natiivin integraation Microsoft Azureen, Oktaan, GoToAssistin, AWS:ään, Idaptiveen, Slackiin, Zendeskiin ja muihin palveluihin. Mukautettuja integraatioita varten saatavilla ovat Zapier ja ohjelmointirajapinta.
Pros and Cons
Pros:
- Valmiiksi rakennettu kolmannen osapuolen korjauspäivitysluettelo sisältyy
- Syvä integraatio WSUS:n ja SCCM:n kanssa
- Yksityiskohtaiset vaatimustenmukaisuus- ja auditointiraportointityökalut
Cons:
- Ei macOS:n tai Linuxin korjauspäivitysten tukea
- Paikallinen käyttöönotto vaaditaan
Learn more about SolarWinds Patch Manager: Sopii parhaiten yhtenäiseen IT-hallintaan ja automaatioon
- Ilmainen esittely
- Hinta pyydettäessä

Kaseya VSA tarjoaa korjaustiedostojen tilan koontinäytön, jossa on suodatus, sarakkeiden mukautus ja CVSS-pohjainen korjaustiedostojen tarkastelu yritysympäristöjä varten. Kaseya VSA on pilvipohjainen RMM-alusta, joka yhdistää automaattisen korjaustiedostojen hallinnan, päätelaitteiden valvonnan, IT-automaation ja etähallinnan Windows-, macOS- ja Linux-ympäristöissä.
Kenelle Kaseya VSA sopii parhaiten?
Kaseya VSA sopii luontevasti MSP-palveluntarjoajille ja sisäisille IT-tiimeille, jotka hallitsevat suuria ja hajautettuja päätelaitelaivastoja useissa asiakasympäristöissä tai liiketoimintayksiköissä.
Miksi valitsin Kaseya VSA:n
Kaseya VSA pääsi suosikkilistalleni, koska se käsittelee korjaustiedostojen hallintaa osana laajempaa yhtenäistä IT-työnkulkua erillisen toiminnon sijaan. Pidän VSA 10:n kolmikerroksisista korjaustiedostojen tarkistussäännöistä (yleiset, käytäntötason ja korjaustiedostokohtaiset), joiden avulla tiimini voi määrittää automaatiologiikan juuri oikealle laajuudelle ohittamatta lukittuja määrityksiä. Ohjelmistojen hallintamoduuli laajentaa hallinnan myös kolmannen osapuolen sovelluksiin, joten minun ei tarvitse vaihtaa työkalua selainten, Javan tai Adoben korjaustiedostojen hallintaa varten.
Kaseya VSA:n tärkeimmät ominaisuudet
- Etäyhteys: Hallitse päätelaitteita etänä turvallisilla, tarvittaessa käytettävillä istunnoilla.
- Reaaliaikainen valvonta ja hälytykset: Saat toimintaan johtavia hälytyksiä päätelaitteiden kunnosta, haavoittuvuuksista ja vaatimustenmukaisuuden tilasta.
- Automaattinen laitetunnistus: Skannaa verkkoja löytääksesi ja ottaaksesi uudet laitteet automaattisesti mukaan korjaustiedostojen hallintaan.
- Laaja API-käyttö: Integroi VSA muihin IT- ja tietoturvatyökaluihin kattavan API-rajapintojen valikoiman avulla.
Kaseya VSA:n integraatiot
Kaseya VSA tarjoaa natiiviset integraatiot Acronisiin, Bitdefenderiin, BrightGaugeen, Ciscoon, Cronofyyn, Socketiin, QuickBooksiin ja muihin palveluihin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Laaja käyttöjärjestelmä- ja kolmannen osapuolen sovellustuki
- Hajautettujen tiimien keskitetty käytäntöjen valvonta
- Natiivisti mukana olevat RMM-työkalut yksinkertaistavat etähallintaa
Cons:
- Käyttöliittymä tuntuu vanhentuneelta ja sekavalta
- Raportointimallien vaatimustenmukaisuuskehykset ovat puutteelliset
Learn more about Kaseya VSA:
Muut yritystason korjaustiedostojen hallintaohjelmistot
Tässä on joitakin muita yritystason korjaustiedostojen hallintaohjelmistovaihtoehtoja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11Qualys Patch ManagementParas sisäänrakennettuun haavoittuvuuksien arviointiin
- 12GFI LanguardParas haavoittuvuuksien ja korjausten skannaukseen
- 13HeimdalParas vaatimustenmukaiseen automaattiseen korjaustiedostojen asennukseen
- 14N-able N-central RMMSopii parhaiten IT-tiimien roolipohjaiseen korjausten hallintaan
- 15SyxsenseParas reaaliaikaiseen korjauspäivitysten käyttöönoton näkyvyyteen
- 16Patch My PCSopii parhaiten kolmansien osapuolten korjausluettelon nopeisiin päivityksiin
Miten arvioin yritystason korjauspäivitysten hallintaohjelmistoja
Arvioin yritystason korjauspäivitysten hallintatyökaluja kahdella tasolla: perustason vaatimusten, kuten alustojen välisen käyttöönoton ja auditointiraportoinnin, sekä erottavien tekijöiden, kuten riskiperusteisen priorisoinnin ja palautuksen, perusteella.
Keskeiset toiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (erinomainen tällä alueella) jokaisen alla luetellun keskeisen toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispisteet prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Automaattinen korjauspäivitysten käyttöönotto: Tarkistan, pystyykö työkalu käsittelemään käytäntöihin perustuvaa ajoitusta, vaiheittaisia käyttöönottoja ja automaattista palautusta, jotta epäonnistunut päivitys ei kaada tuotantopalvelinta aamukahdelta.
- Eri käyttöjärjestelmien tuki: Yritysympäristöissä käytetään harvoin vain yhtä käyttöjärjestelmää. Etsin kattavaa korjauspäivitysten hallintaa Windowsille, macOS:lle ja tärkeimmille Linux-jakeluille, kuten RHEL:lle, Ubuntulle ja SUSE:lle.
- Kolmansien osapuolten sovellusten korjauspäivitykset: Useimmat hyödynnetyt haavoittuvuudet liittyvät selainten, Javan ja Zoomin kaltaisiin sovelluksiin. Arvioin, kuinka monta kolmannen osapuolen sovellusta kukin alusta kattaa ja kuinka nopeasti uudet korjauspäivitykset lisätään luetteloon.
- Haavoittuvuuksien arviointi & priorisointi: Etsin CVE-pohjaista tarkistusta yhdistettynä riskipisteytykseen, jotta tiimisi korjaa aktiivisesti hyödynnetyn haavoittuvuuden ennen vähäisen vakavuuden kosmeettista korjausta.
- Vaatimustenmukaisuusraportointi & auditointipolut: Auditoijat haluavat todisteita, eivät lupauksia. Arvioin, tarjoaako kukin työkalu valmiita raportteja, jotka on yhdistetty PCI-DSS:n, HIPAA:n ja ISO 27001:n kaltaisiin viitekehyksiin, sekä vietäviä auditointilokeja.
- Hajautettu päätelaitteiden hallinta: Tarkastelen, miten kukin alusta saavuttaa etänä käytettävät kannettavat tietokoneet, pilvi-instanssit ja paikalliset palvelimet ilman, että liikenne on reititettävä VPN:n kautta tai että jatkuva verkkoyhteys on tarpeen.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia ja tuon esiin niiden erot:
Erityisen huomionarvoiset ominaisuudet
Riskiperusteinen priorisointi on merkittävä erottava tekijä. Etsin työkaluja, jotka hyödyntävät uhkatietoja, kuten CISA KEV:tä, ja järjestävät korjauspäivitykset aktiivisen hyödyntämisen perusteella eivätkä pelkästään CVSS-vakavuuden mukaan. Automaattinen testaus ja palautus ovat yhtä tärkeitä – pilottiryhmiin perustuva käyttöönotto mahdollistaa korjauspäivityksen validoinnin pienellä ryhmällä ennen sen viemistä tuotantoon. Kaistanleveyden optimointi erottaa myös toimittajia toisistaan, erityisesti hajautetuissa tiimeissä, joissa vertaisverkkojakelu ja delta-korjauspäivitykset estävät käyttöönottoja kuormittamasta verkkoa.
Ominaisuuksia laajempi kokonaisuus
Käyttöönottoarkkitehtuurilla on merkitystä. Arvioin, tarjoaako toimittaja SaaS-, paikallisen ja hybridivaihtoehdon, sillä säännellyillä toimialoilla tarvitaan usein verkkoyhteydestään eristettyjä ympäristöjä. Myös integraatioiden syvyys on yhtä tärkeää; tarkistan, onko tarjolla kaksisuuntaisia yhdistimiä ServiceNow'n ja Jiran kaltaisiin ITSM-työkaluihin, jotta korjauspäivitysten käyttöönotot luovat muutospyynnöt automaattisesti. Tarkastelen myös, kuinka nopeasti toimittaja julkaisee uutta korjauspäivityssisältöä CVE:n julkaisemisen jälkeen, koska jopa päivän tai kahden viive voi jättää tuhansia päätelaitteita alttiiksi.
Näin valitset yritystason korjaustiedostojen hallintaohjelmiston
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta voit keskittyä olennaiseen käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on tarkistuslista huomioon otettavista tekijöistä:
| Tekijä | Mitä kannattaa ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä kannattaa ottaa huomioonSelviääkö ohjelmisto kaikista nykyisistä ja ennakoiduista päätepisteistäsi useilla toimipaikoilla tai liiketoimintayksiköissä ilman viivettä tai agenttien ylikuormittumista? |
| TekijäIntegraatiot | Mitä kannattaa ottaa huomioonMuodostaako työkalu helposti yhteyden haavoittuvuusskannereihisi, ITSM-työnkulkuihisi ja hälytystyökaluihisi? Tarkista alkuperäisten integraatioiden tai luotettavien API-rajapintojen saatavuus. |
| TekijäMukautettavuus | Mitä kannattaa ottaa huomioonVoitko mukauttaa korjaustiedostokäytäntöjä, huoltoikkunoita, käyttöoikeuksia ja raportointia vastaamaan vaatimustenmukaisuustarpeitasi tai liiketoimintaprosessejasi? |
| TekijäHelppokäyttöisyys | Mitä kannattaa ottaa huomioonOnko konsoli intuitiivinen päivittäisille ylläpitäjille, vai tarvitsetko järjestelmän käyttöön ja vianmääritykseen erikoisosaamista ja jatkuvaa koulutusta? |
| TekijäKäyttöönotto ja perehdytys | Mitä kannattaa ottaa huomioonKuinka kauan agenttien asentaminen, asetusten määrittäminen ja henkilöstön kouluttaminen kestää? Ota huomioon odottamattomat infrastruktuuriin, käytäntöihin tai muutoksenhallintaan liittyvät vaatimukset. |
| TekijäKustannukset | Mitä kannattaa ottaa huomioonPerustuvatko hinnoittelurakenteet päätepisteiden, käyttäjien vai ominaisuuksien määrään? Tarkista piilokustannukset, kuten lisämoduulit, integraatiolisäosat tai vaatimustenmukaisuuden ja raportoinnin palvelutasot. |
| TekijäTurvallisuussuojaukset | Mitä kannattaa ottaa huomioonTarjoaako alusta RBAC-käytönhallinnan, auditointilokit ja tietojen salauksen? Pohdi, miten nämä hallintakeinot vastaavat organisaatiosi riskiprofiilia. |
| TekijäTuen saatavuus | Mitä kannattaa ottaa huomioonKuinka nopeasti ja luotettavasti saat apua häiriöiden tai päivitysten aikana? Ota palvelutasosopimukset, tuen aukioloajat ja yhteydenottokanavat huomioon ennen sitoutumista. |
Mikä on yritystason korjaustiedostojen hallintaohjelmisto?
Yritystason korjaustiedostojen hallintaohjelmisto on olennainen päätepisteiden tietoturva-alusta, joka automatisoi ohjelmistopäivitysten havaitsemisen, käyttöönoton ja valvonnan suurissa ja monimuotoisissa IT-ympäristöissä. Se käsittelee käyttöjärjestelmien ja kolmansien osapuolten sovellusten päivityksiä, auttaa ylläpitämään sääntelyn vaatimustenmukaisuutta ja vähentää tietoturva-aukkoja. Nämä työkalut on suunniteltu tukemaan tuhansia päätepisteitä, tehostamaan korjaustiedostojen hallintaa hajautetuilla toimipaikoilla ja tarjoamaan yritystason toimintoihin tarvittavan kattavan raportoinnin.
Ominaisuudet
Kun valitset yritystason korjaustiedostojen hallintaohjelmistoa, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Automaattinen korjaustiedostojen käyttöönotto: Käyttää automatisoituja työnkulkuja ajoitettujen tai käynnistettyjen käyttöönottojen koordinointiin päätelaitteissa, mikä vähentää manuaalista työtä ja minimoi korjaustiedostojen käyttöönoton viiveet.
- Monialustainen käyttöjärjestelmätuki: Hallitsee Windowsin, macOS:n ja tärkeimpien Linux-jakeluiden päivityksiä yhdestä konsolista ja varmistaa kattavuuden monipuolisissa laitekannoissa.
- Kolmansien osapuolten sovellusten korjaustiedostot: Toimittaa päivityksiä muihin kuin käyttöjärjestelmäsovelluksiin, kuten selaimiin, tuottavuusohjelmistoihin ja yhteistyötyökaluihin, mikä vähentää korjaamattomien kolmansien osapuolten ohjelmistojen aiheuttamaa riskiä.
- Haavoittuvuuksien arviointi: Yhdistää haavoittuvuuksien hallinnan etsimällä puuttuvia päivityksiä ja tunnistamalla priorisoidut haavoittuvuudet CVE-vakavuuden ja reaaliaikaisten uhkatietosyötteiden avulla.
- Palautusominaisuudet: Antaa IT-tiimeille mahdollisuuden kumota tai poistaa ongelmallisia korjaustiedostoja ja minimoida käyttökatkot, jos päivitys aiheuttaa ongelmia tuotantoympäristössä.
- Vaatimustenmukaisuusraportointi: Luo raportteja tarkastusjälkiä ja sääntelykehyksiä varten, mikä helpottaa korjaustiedostojen tilan osoittamista tietoturvatarkastusten aikana.
- Etäpäätepisteiden hallinta: Tukee korjaustiedostojen toimittamista yritysverkon ulkopuolella oleviin laitteisiin, mikä on hyödyllistä etä- ja hybridityöympäristöissä.
- Kaistanleveyden optimointi: Käyttää vertaisverkkojakelua, nopeuden rajoittamista tai differentiaalista korjaustiedostojen toimitusta verkon kuormituksen minimoimiseksi ja suurten käyttöönottojen nopeuttamiseksi.
- Huoltoikkunoiden ajoitus: Mahdollistaa tiettyjen korjaustiedostojen asennus- ja uudelleenkäynnistysaikojen määrittämisen, jolloin päivitykset voidaan sovittaa yrityksesi SLA-sopimuksiin ja operatiivisiin tarpeisiin.
- Roolipohjainen käyttöoikeuksien hallinta: Yhdistyy Active Directoryn kaltaisiin identiteetintarjoajiin tarkkojen käyttöoikeuksien myöntämiseksi ja varmistaa, että vain valtuutetut käyttäjät voivat hallita kriittisiä korjaustiedostojen hallinnan työnkulkuja.
Hyödyt
Yritystason korjaustiedostojen hallintaohjelmiston käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita hyötyjä. Tässä muutamia etuja, joita voit odottaa:
- Pienempi tietoturvariski: Säännölliset ja automatisoidut korjaustiedostojen asennukset korjaavat tunnetut ohjelmistohaavoittuvuudet nopeasti ja auttavat suojaamaan organisaatiotasi haittaohjelmilta, kiristyshaittaohjelmilta ja kehittyviltä kyberuhkilta.
- Parantunut vaatimustenmukaisuus: Sisäänrakennettu vaatimustenmukaisuusraportointi ja tarkastusjäljet helpottavat standardien, kuten PCI-DSS:n, HIPAA:n tai ISO 27001:n, noudattamisen osoittamista.
- IT:n ajansäästö: Automaatio ja keskitetty korjaustiedostojen käyttöönoton koordinointi vapauttavat IT-tiimit manuaalisista päivityksistä ja antavat niiden keskittyä tärkeämpiin hankkeisiin.
- Yhdenmukainen päivitysten käyttöönotto: Monialustainen tuki varmistaa, että kaikki päätelaitteet — paikalliset, etä- ja pilvipohjaiset — saavat korjaustiedostot oikea-aikaisesti ja yhdenmukaisesti.
- Vähemmän liiketoiminnan häiriöitä: Palautuksen, huoltoikkunoiden ja kaistanleveyden optimoinnin kaltaiset ominaisuudet säilyttävät järjestelmän vakauden ja vähentävät käyttökatkoja päivitysten aikana.
- Parempi näkyvyys ja hallinta: Reaaliaikaiset koontinäytöt, mukautettavat hälytykset ja tarkat käyttöoikeudet mahdollistavat korjaustiedostojen edistymisen seurannan, analysoinnin ja hallinnan koko laitekannassa.
- Sujuvampi etähallinta: Hajautettujen tai verkon ulkopuolisten päätelaitteiden korjaustiedostojen päivittäminen pitää tietoturvan vahvana, vaikka tiimit työskentelevät eri sijainneissa.
Kustannukset ja hinnoittelu
Yritystason korjaustiedostojen hallintaohjelmiston valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla olevassa taulukossa esitetään yritystason korjaustiedostojen hallintaohjelmistoratkaisujen yleiset suunnitelmat, niiden keskimääräiset hinnat ja tyypilliset ominaisuudet:
Yritystason korjaustiedostojen hallintaohjelmistojen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Suunnitelman tyyppiIlmainen suunnitelma | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason korjaustiedostojen käyttöönotto rajoitetulle määrälle laitteita, manuaalinen ajoitus ja yhteisötuki. |
| Suunnitelman tyyppiHenkilökohtainen suunnitelma | Keskimääräinen hinta$5-$15/käyttäjä/kuukausi | Yleiset ominaisuudetYhden käyttäjän korjaustiedostojen hallinta, yhden käyttöjärjestelmän automatisoidut päivitykset, perustason raportointi ja vakiomuotoinen tekninen tuki. |
| Suunnitelman tyyppiYrityssuunnitelma | Keskimääräinen hinta$20-$40/käyttäjä/kuukausi | Yleiset ominaisuudetUsean käyttäjän tuki, monialustainen korjaustiedostojen hallinta, kolmansien osapuolten sovellusten päivitykset, vaatimustenmukaisuusraportointi ja roolipohjaiset käyttöoikeudet. |
| Suunnitelman tyyppiYritystason suunnitelma | Keskimääräinen hinta$40-$80/käyttäjä/kuukausi | Yleiset ominaisuudetTäysi automaatio, hybridiinfrastruktuurin käyttöönottovaihtoehdot, mukautetut integraatiot, SLA-sopimukseen perustuva tuki ja edistyneet tarkastusominaisuudet. |
Yritystason korjaustiedostojen hallintaohjelmiston usein kysytyt kysymykset
Tässä vastauksia yleisiin yritystason korjaustiedostojen hallintaohjelmistoa koskeviin kysymyksiin:
Miten yritystason korjaustiedostojen hallintaohjelmisto auttaa vaatimustenmukaisuuden auditoinneissa?
Yritystason korjaustiedostojen hallintaohjelmisto automatisoi vaatimustenmukaisuusraportoinnin ja ylläpitää yksityiskohtaisia auditointijälkiä. Näin voit nopeasti osoittaa korjaustiedostojen tilan, korjaustoimenpiteiden toteutuksen ja esimerkiksi PCI-DSS:n tai HIPAA:n kaltaisten säädösten noudattamisen sisäisten tai ulkoisten auditointien aikana.
Voiko yritystason korjaustiedostojen hallintaohjelmisto asentaa korjaustiedostoja laitteisiin, jotka eivät ole verkossa?
Kyllä, useimmat nykyaikaiset ratkaisut tukevat yritysverkon ulkopuolella olevien laitteiden etäkorjausta. Näin päätelaitteet pysyvät suojattuina ja ajan tasalla myös silloin, kun käyttäjät matkustavat tai työskentelevät kotoa.
Mitä kolmansien osapuolten sovelluksia yleensä tuetaan korjaustiedostojen asentamiseen?
Yritysratkaisut kattavat yleensä laajan valikoiman kolmansien osapuolten sovelluksia, kuten verkkoselaimet, sähköpostiohjelmat, Javan, Zoomin ja tuottavuusohjelmistot. Tarkista toimittajan luettelosta ympäristöösi liittyvät päivitykset.
Miten automaatio vähentää riskejä manuaaliseen korjaustiedostojen asentamiseen verrattuna?
Automaatio vähentää inhimillisiä virheitä, varmistaa yhdenmukaisen käytännön noudattamisen ja mahdollistaa tietoturvapäivitysten nopean käyttöönoton koko laitekannassa. Tämä auttaa lyhentämään korjausten asentamiseen kuluvaa aikaa ja pienentää riskiä, että uhat hyödyntävät korjaamattomia haavoittuvuuksia.
Mitä pitäisi ottaa huomioon omistamisen kokonaiskustannuksia vertailtaessa?
Huomioi lisensointi, infrastruktuurin muutokset, asiantuntijapalvelut, tukitasot sekä käyttöönottoon ja jatkuvaan hallintaan tarvittava aika. Varo tärkeistä ominaisuuksista, kuten vaatimustenmukaisuudesta, integraatioista tai edistyneestä raportoinnista, perittäviä piilokustannuksia.