

Nykypäivän nopeatempoisessa teknologian maailmassa koodin turvallisuuden varmistaminen on tärkeämpää kuin koskaan. Staattisten sovellusten tietoturvatestaustyökalut voivat olla merkittävä apu sinulle ja tiimillesi, sillä ne tunnistavat haavoittuvuudet ennen kuin niistä tulee ongelmia. Tiedät, kuinka haastavaa tietoturvauhkien perässä pysyminen on, ja nämä työkalut tarjoavat käytännöllisen tavan vastata niihin.
Olen testannut ja arvioinut nämä työkalut itsenäisesti, jotta voin tarjota sinulle puolueettoman katsauksen saatavilla oleviin vaihtoehtoihin. Voit luottaa siihen, että parhaat valintani perustuvat huolelliseen tutkimukseen ja keskittyvät SaaS-kehityksen tarpeisiin. Tässä artikkelissa esittelen parhaat vaihtoehdot ja tuon esiin niiden ainutlaatuiset ominaisuudet sekä sen, miten ne voivat auttaa tiimiäsi pysymään suojattuna.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Staattisten sovellusten tietoturvatestaustyökalujen vertailutaulukko
Tämä vertailutaulukko sisältää yhteenvedon parhaiden staattisten sovellusten tietoturvatyökalujen valintojeni hinnoittelutiedoista.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Paras skaalautuvaan haavoittuvuuksien havaitsemiseen | 4.3 out of 5 | Alkaen 350 $/kuukausi Ilmainen paketti saatavilla | Book Demo |
Paras tekoälypohjaiseen SAST-tarkistukseen | 4.7 out of 5 | $1,000/dev/year Ilmainen esittely saatavilla | Website |
Sopii parhaiten CI/CD-putkistoihin | Not rated | $34/kehittäjä/kuukausi Ilmainen paketti saatavilla | Book Demo |
Paras toimitusketjun uhkien tunnistukseen | Not rated | $399/kuukausi 7 päivän ilmainen kokeilu + ilmainen demo saatavilla | Website |
Paras automaattiseen korjausten generointiin | 4.5 out of 5 | $200 kuukaudessa Ilmaisversio saatavilla | Book Demo |
Paras avoimen lähdekoodin yhteistyöhön | 4.8 out of 5 | $4/käyttäjä/kuukausi Maksuton palvelupaketti saatavilla | Website |
Paras rajattomiin rinnakkaisiin testiajoihin | 4.9 out of 5 | Alkaen 1¢/AI-luotto Ilmainen esittely saatavilla | Website |
Paras reaaliaikaiseen näkyvyyteen | 4.5 out of 5 | $7/kuukausi 15 päivän ilmainen kokeilu | Website |
Paras integroituihin DevOps-työnkulkuihin | 4.5 out of 5 | $29/käyttäjä/kuukausi Maksuton paketti + maksuton kokeilujakso saatavilla | Website |
Paras reaaliaikaiseen havainnointiin | 4.3 out of 5 | $10/käyttäjä/kuukausi Maksuton paketti saatavilla | Website |


Parhaiden staattisten sovellusten tietoturvatestaustyökalujen arviot
Alla ovat yksityiskohtaiset yhteenvetoni parhaista staattisten sovellusten tietoturvatestaustyökaluista, jotka pääsivät listalleni. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin & haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras skaalautuvaan haavoittuvuuksien havaitsemiseen
- Ilmainen paketti saatavilla
- Alkaen 350 $/kuukausi
Visit WebsiteCustomer Rating:4.3/5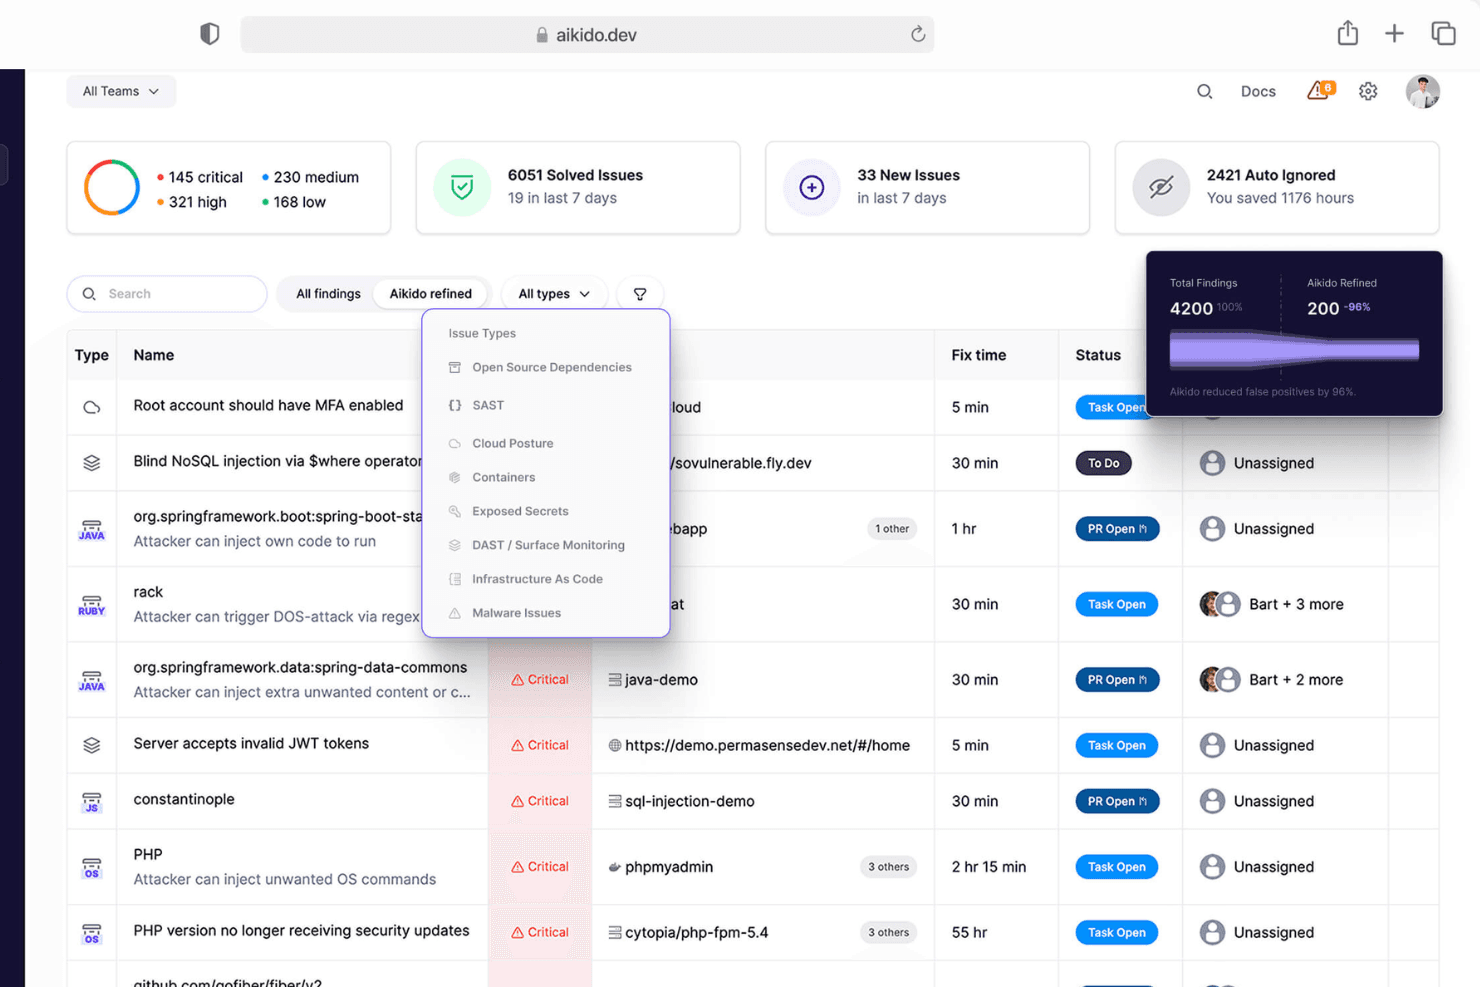
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi luokitella ja suodattaa tyypin, vakavuuden ja tarkistuslähteen mukaan. Aikido Security tarjoaa staattisen sovellusturvallisuuden testauksen (SAST) ratkaisun, jonka tarkoituksena on suojata koodia, pilviympäristöjä ja suoritusympäristöjä. Se on suunniteltu kehittäjille, ja sen painopisteenä ovat haavoittuvuuksien havaitseminen ja vaatimustenmukaisuuden tukeminen.
Miksi valitsin Aikido Securityn: Aikido Security on erikoistunut skaalautuvaan haavoittuvuuksien havaitsemiseen ja varmistaa, että todelliset tietoturvaongelmat asetetaan etusijalle. Se integroituu saumattomasti CI/CD-putkiin ja IDE-ympäristöihin reaaliaikaista havaitsemista varten. Käyttäjät voivat mukauttaa sääntöjä omien tarpeidensa mukaan, ja tekoälypohjaiset yhden napsautuksen korjaukset helpottavat korjausprosessia. Tuki SOC 2:n ja ISO:n kaltaisten standardien mukaiselle vaatimustenmukaisuudelle lisää sen houkuttelevuutta entisestään.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat haavoittuvuuksien havaitseminen, joka vähentää virheellisiä ilmoituksia, mukautettavuus räätälöityjen sääntöjen luomiseen sekä standardien, kuten SOC 2:n ja ISO:n, automaattinen vaatimustenmukaisuuden tuki.
Integraatioihin kuuluvat Azure Pipelines, Jira, GitHub, Bitbucket, GitLab, Slack, Trello, Jenkins, CircleCI ja Travis CI.
Pros and Cons
Pros:
- Skaalautuu suurille tiimeille
- Erinomainen vaatimustenmukaisuuden tukemiseen
- Reaaliaikainen havaitseminen
Cons:
- Saattaa vaatia teknisiä määrityksiä
- Rajoitettu offline-tuki
Learn more about Aikido Security: Paras tekoälypohjaiseen SAST-tarkistukseen
- Ilmainen esittely saatavilla
- Enintään $1,000/dev/year (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5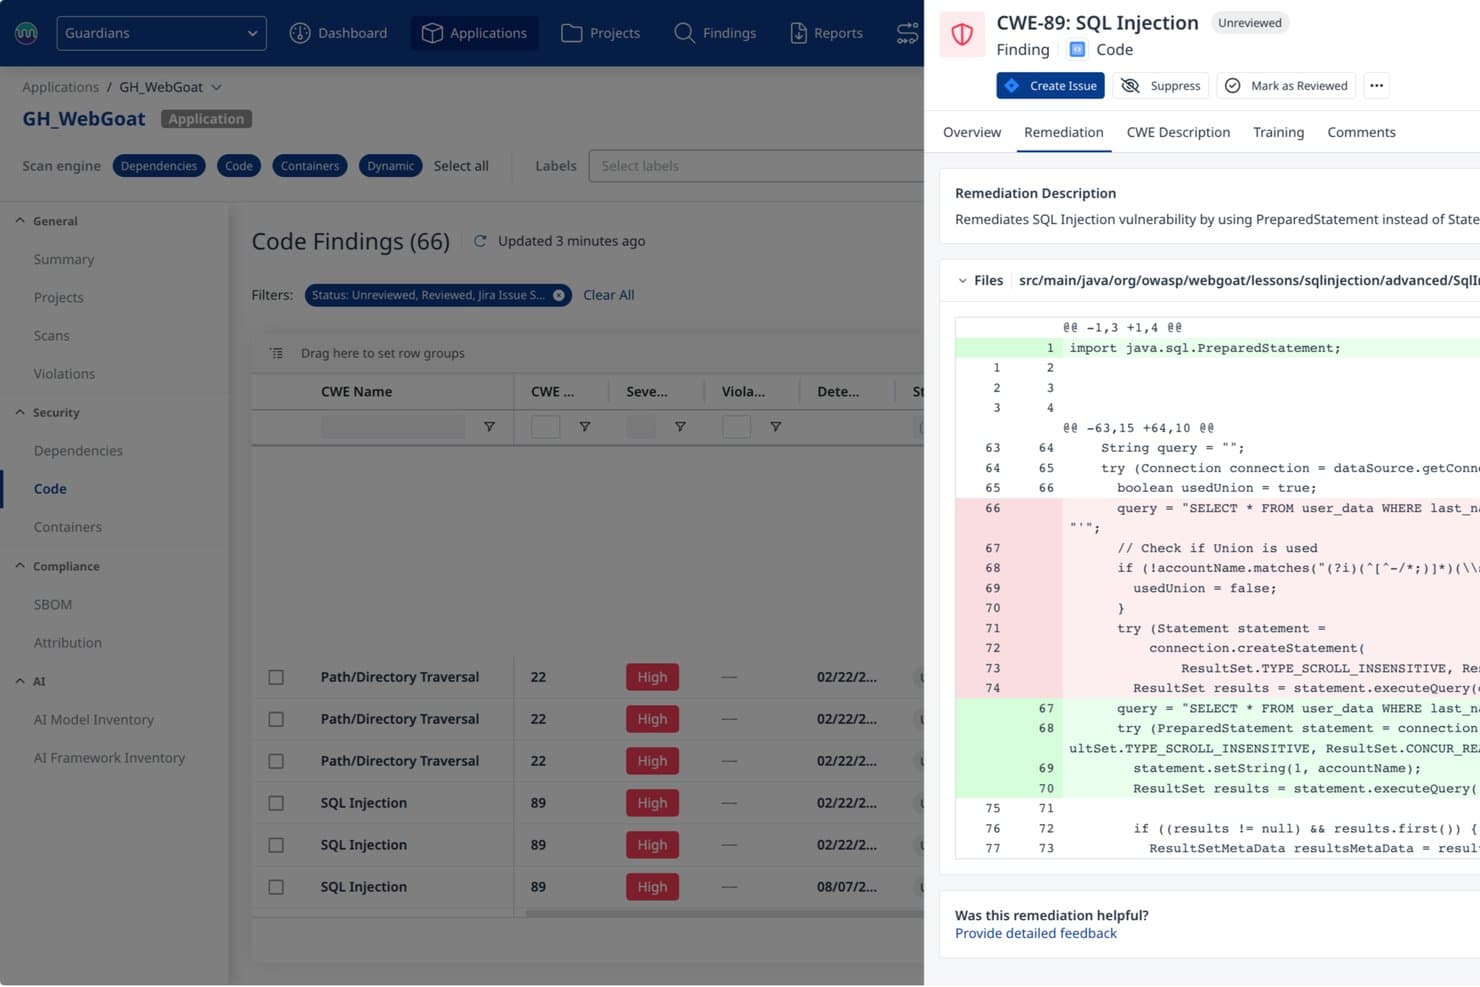
Mend.io tarjoaa tekoälypohjaisen SQL-injektioiden korjauksen ja korjaavan koodin esikatselut. Mend AppSec on sovellusturva-alusta, joka yhdistää SAST-analyysin, ohjelmistojen koostumusanalyysin ja konttien tarkistuksen tunnistaakseen haavoittuvuuksia omistusoikeudellisesta lähdekoodista yli 30 kielellä. Se tarjoaa tekoälypohjaisia korjausehdotuksia ja CI/CD-putkien integroinnin.
Kenelle Mend.io sopii parhaiten?
Mend AppSec sopii hyvin AppSec- ja DevSecOps-tiimeille, jotka tarvitsevat tekoälypohjaista SAST-analyysiä vertailutesteillä varmennetulla tarkkuudella ja korjauksia suoraan repositorioon.
Miksi valitsin Mend.io:n
Valitsin Mend.io:n yhdeksi parhaista vaihtoehdoista, koska sen SAST-moottorin täsmällisyys on vertailutesteissä 38 % parempi ja kattavuus 48 % parempi kuin kilpailijoilla, mikä on tärkeää, kun tarkistustuloksiin pitää voida luottaa. Se tarkistaa koodin myös jopa 10 kertaa nopeammin kuin samat kilpailijat, joten löydökset ovat saatavilla koodin ollessa vielä asiayhteydessään. Lisäksi sen tekoälypohjainen korjaustoiminto tuottaa korjauksia, jotka ovat 46 % tarkempia kuin kilpailijoiden keskimääräiset korjaukset, ja avaa ne suoraan vetopyyntöinä.
Mend.io:n tärkeimmät ominaisuudet
- Salaisuuksien tunnistus: Tarkistaa omistusoikeudellisen lähdekoodin kovakoodattujen tunnistetietojen, API-avainten, tunnusten ja varmenteiden varalta. Havaitsemisen yhteydessä voidaan käynnistää käytäntörikkomus tai epäonnistuttaa koontiversio.
- Koodin vaatimustenmukaisuusraportointi: Luo raportteja muun muassa OWASP-, PCI DSS-, NIST-, HIPAA- ja MISRA-standardien mukaisesti. Raportit voidaan viedä HTML-, PDF-, XML-, JSON-, CSV- tai SARIF-muodossa.
- Inkrementaalinen tarkistus: Analysoi ainoastaan muuttuneen koodin ladattua perustasoa vasten, mikä lyhentää vetopyyntöjen ja ominaisuushaarojen tarkistusaikaa ilman koko repositorion uudelleentarkistusta.
- Monorepo-projektien kartoitus: Jakaa yhden repositorion erillisiksi Mend-projekteiksi JSON-polkujen kartoituksen avulla, jolloin toimitukset käynnistävät tarkistukset vain kyseisiin projektiosioihin vaikuttaville osille.
Mend.io-integraatiot
Mend.io ilmoittaa tarjoavansa integraatiot GitHubiin, GitHub Enterpriseen, GitLabiin, Bitbucketiin, Azure DevOpsiin, Jiraan, Jenkinsiin, CircleCI:hin, TeamCityyn ja Bamboohon. Se tukee myös CLI-pohjaisia SAST-tarkistuksia CI/CD-putkissa; API:n saatavuutta ei ole dokumentoitu.
Pros and Cons
Pros:
- Täsmällisyys +38 % ja kattavuus +48 % kilpailijoihin verrattuna
- Tarkistukset ovat jopa 10 kertaa kilpailijoita nopeampia
- 46 % tarkemmat korjaukset avataan vetopyyntöinä
Cons:
- Jotkin löydökset edellyttävät manuaalista käsittelyä
- Vähemmän kypsä kuin erikoistuneet SAST-työkalut
Learn more about Mend.io: Sopii parhaiten CI/CD-putkistoihin
- Ilmainen paketti saatavilla
- Alkaen $34/kehittäjä/kuukausi

Corgea merkitsee SQL-injektioriskit suoraan GitHubin pull-pyynnöissä ja tarjoaa asiayhteyden huomioivia korjausehdotuksia, jotka kehittäjät voivat tarkistaa ennen yhdistämistä. Corgea on kehitetty kehittäjille ja tietoturvatiimeille, jotka haluavat vahvistaa sovellustensa tietoturvaa staattisen analyysin avulla. Se hyödyntää tekoälyä tuodakseen esiin haavoittuvuuksia, joita perinteiset työkalut usein eivät havaitse, mukaan lukien liiketoimintalogiikan puutteet ja määritysongelmat. Koska se integroituu suoraan yleisiin kehitysympäristöihin, tiimit voivat parantaa tietoturvaa hidastamatta työnkulkuaan.
Miksi valitsin Corgean
Valitsin Corgean, koska sen tekoälypohjainen analyysi vähentää vääriä positiivisia havaintoja ja parantaa samalla tunnistuksen laatua. Suurten kielimallien (LLMs) käyttö auttaa sitä päättelemään koodin asiayhteyden ja havaitsemaan esimerkiksi liiketoimintalogiikan puutteita, joita sääntöpohjaisilla skannereilla on yleensä vaikea löytää. Corgea sopii myös saumattomasti CI/CD-putkistoihin ja tarjoaa reaaliaikaista palautetta, jotta tiimit voivat korjata ongelmat varhaisessa vaiheessa ja pitää tietoturvan osana normaalia kehitysprosessia.
Corgean tärkeimmät ominaisuudet
Tekoälypohjaisen analyysin lisäksi pidin myös seuraavia ominaisuuksia huomionarvoisina:
- Kattava kielituki: Analysoi koodia yli 10 kielellä ja kehyksellä, mikä takaa laajan kattavuuden monipuolisille teknologiaympäristöille.
- Salaisten tietojen skannaus: Tunnistaa koodiin kovakoodatut salaisuudet ja arkaluonteiset tiedot tietomurtojen estämiseksi.
- Älykäs tiedostojen suodatus: Optimoi skannauksen suorituskyvyn jättämällä epäolennaiset tiedostot pois ja varmistaa näin tarkan ja tehokkaan analyysin.
- Automaattinen korjaus: Tarjoaa asiayhteyden huomioivia korjauksia, jotka voidaan ottaa käyttöön joko automaattisesti tai tarkistuksen jälkeen, mikä sujuvoittaa korjausprosessia.
Corgean integraatiot
Integraatioihin kuuluvat CI/CD-putkistot, pull-pyyntöjen tarkistukset, IDE-tuki, GitHub, GitLab, Bitbucket, Jenkins ja Azure DevOps.
Pros and Cons
Pros:
- Tunnistaa monimutkaiset liiketoimintalogiikan puutteet
- Tekoälyn ansiosta vähemmän vääriä positiivisia havaintoja
- Laaja monikielinen koodikattavuus
Cons:
- Tulokset voivat vaihdella skannausten välillä
- Uudempi työkalu, jolla on rajallinen historia
Learn more about Corgea: Paras toimitusketjun uhkien tunnistukseen
- 7 päivän ilmainen kokeilu + ilmainen demo saatavilla
- Alkaen $399/kuukausi (laskutetaan vuosittain)

Xygenin hallintapaneeli näyttää koodiin, riippuvuuksiin, CI/CD:hen, salaisuuksiin ja IaC:hen liittyvät priorisoidut sovellusturvariskit. Xygeni on tekoälypohjainen sovellusturva-alusta, joka yhdistää SAST:n, SCA:n, DAST:n, salaisuuksien tunnistuksen, CI/CD-turvallisuuden ja ohjelmistotoimitusketjun haittaohjelmasuojauksen yhdeksi järjestelmäksi, joka kattaa SDLC:n päästä päähän.
Kenelle Xygeni sopii parhaiten?
Xygeni sopii erityisen hyvin tietoturvaan keskittyville kehitystiimeille keskisuurissa ja suurissa yrityksissä, jotka tarvitsevat yhtenäisen näkyvyyden koodiin, riippuvuuksiin, putkiin ja kolmansien osapuolten komponentteihin.
Miksi valitsin Xygenin
Olen sisällyttänyt Xygenin parhaiden vaihtoehtojeni joukkoon, koska sen toimitusketjun uhkien tunnistus menee huomattavasti pidemmälle kuin useimmat SAST-työkalut. SCA-moduuli analysoi päivittäin tuhansia uusia ja päivitettyjä avoimen lähdekoodin paketteja havaitakseen ja estääkseen nollapäivähaittaohjelmat ennen kuin ne pääsevät koodikantaasi. Lisäksi poikkeamien tunnistusmoottori valvoo koodin, riippuvuuksien, putkien ja määritystiedostojen toimintaa kuvaavia signaaleja havaitakseen luvattomat muutokset reaaliajassa – tällainen hyökkäysvektori jää puhtaassa staattisessa analyysissä yksinkertaisesti havaitsematta.
Xygenin tärkeimmät ominaisuudet
- Tekoälypohjainen SAST-skannaus: Skannaa lähdekoodin haavoittuvuuksien, kuten SQL-injektioiden, XSS-haavoittuvuuksien, epävarman todennuksen ja takaovien, varalta OWASP-testisarjaa vasten.
- Tekoälypohjainen automaattinen korjaus vetopyynnön kautta: Luo havaituille haavoittuvuuksille kooditason korjauksia ja lähettää ne vetopyyntöinä kehittäjien tarkastettaviksi.
- Salaisuuksien tunnistus: Skannaa repositoriot, commitit ja CI/CD-määritykset tunnistaakseen paljastuneet tunnistetiedot, API-avaimet ja tunnukset ennen kuin ne päätyvät tuotantoon.
- IaC-turvallisuustarkistus: Analysoi infrastruktuuri koodina -tiedostoja havaitakseen pilvi- ja konttiympäristöjen virheelliset määritykset ennen käyttöönottoa.
Xygenin integraatiot
Xygeni tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Azure DevOpsiin ja Jenkinsiin sekä CircleCI:hin SCM:n ja CI/CD-putkien skannausta varten. Tikettien hallintaa ja hälytyksiä varten se integroituu Jiraan, GitHub Issuesiin ja Slackiin. IDE-laajennukset ovat saatavilla VS Codelle, IntelliJille, Eclipselle, Visual Studiolle, Windsurfiin ja Cursorille. Xygeni tarjoaa myös REST-rajapinnan mukautettuja integraatioita ja automatisointia varten CI/CD- ja hallintatyönkuluissa.
Pros and Cons
Pros:
- Saavutettavuusanalyysi vähentää virheellisiä positiivisia tuloksia merkittävästi
- Havaitsee haittaohjelmat avoimen lähdekoodin riippuvuuksissa
- Yhdistää SAST:n, SCA:n ja salaisuuksien skannauksen
Cons:
- Hälytysten määrä voi olla aluksi suuri
- Pienempi yhteisö kuin Snykillä tai SonarQubella
Learn more about Xygeni: Paras automaattiseen korjausten generointiin
- Ilmaisversio saatavilla
- Alkaen $200 kuukaudessa
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tarjoaa yhtenäisen tietoturvan koontinäytön, joka korostaa tarkistustoimintaa, haavoittuvuustyyppejä, ongelmien vakavuutta ja tärkeimpiä kriittisiä havaintoja yhdellä silmäyksellä. ZeroPath on suunniteltu auttamaan kehitys- ja tietoturvatiimejä tunnistamaan koodin haavoittuvuudet ennakolta tekoälyn avulla. Se tuo esiin esimerkiksi rikkinäiseen todentamiseen, logiikkavirheisiin, hyödynnettäviin riippuvuuksiin ja virheellisesti määritettyihin putkiin liittyviä ongelmia. Jos tiimisi kehittää ohjelmistoja nopeasti ja haluaa SAST-ratkaisun, joka havaitsee todelliset uhat kuormittamatta sinua väärillä hälytyksillä, ZeroPath kannattaa ottaa tarkasteluun.
Miksi valitsin ZeroPathin
Valitsin ZeroPathin, koska sen tekoälypohjainen staattinen sovellusturvallisuustestauksen (SAST) moottori menee kaavojen täsmäytystä pidemmälle ja ymmärtää koodin kontekstin sekä liiketoimintalogiikan – joten sinä ja tiimisi voitte luottaa siihen, että havainnot ovat merkityksellisiä. Työkalun automaattinen korjausten generointi mahdollistaa ehdotettujen korjausten tarkistamisen tai yhdistämisen suoraan pull-pyynnöissä, mikä vähentää korjausten manuaaliseen laatimiseen kuluvaa aikaa. Sen perusteellinen todentamisen ohitusten, IDOR-haavoittuvuuksien, kilpailutilanteiden ja logiikkavirheiden tunnistus tarkoittaa, että havaitset monia haavoittuvuustyyppejä, jotka jäävät vanhoilta tarkistimilta huomaamatta.
ZeroPathin keskeiset ominaisuudet
Keskeisten SAST-ominaisuuksiensa lisäksi ZeroPath tarjoaa seuraavat ominaisuudet:
- Mukautetut koodikäytännöt: Luo luonnollisen kielen tai sääntöihin perustuvia käytäntöjä tiettyjen mallien tai vastaisten mallien merkitsemiseksi koodikannastasi.
- Salaisten tietojen tunnistus: Etsi tietovarastoista vuotaneita tunnistetietoja, avaimia, tunnuksia tai API-salaisuuksia ja valvo niiden korjaamiseen liittyviä työnkulkuja.
- Infrastruktuuri koodina (IaC) -virheellisten määritysten tunnistus: Analysoi IaC-mallit (esimerkiksi Terraform ja CloudFormation) turvattomien määritysten havaitsemiseksi ennen käyttöönottoa.
- Tietoturvatiedon koontinäyttö: Tarkastele reaaliaikaisia mittareita haavoittuvuuksien kehityksestä, hyödynnettävyysarvioista (CVSS 4.0), tiimin suorituskyvystä ja vaatimustenmukaisuuden tilasta.
ZeroPathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams ja CircleCI.
Pros and Cons
Pros:
- Havaitsee logiikkavirheet ja piilevät riskit, jotka saattavat jäädä tavallisissa tarkistuksissa huomaamatta.
- Vähentää turhia havaintoja, jotta tiimisi voi keskittyä todellisiin ongelmiin.
- Tarjoaa selkeät korjaukset, jotka nopeuttavat tietoturvatarkistuksiasi.
Cons:
- Integraatiovaihtoehdot eivät välttämättä ole riittävän kattavat monimutkaisiin yritysympäristöihin.
- Työnkulun mukauttaminen automaation ympärille saattaa viedä aikaa.
Learn more about Zeropath: Paras avoimen lähdekoodin yhteistyöhön
- Maksuton palvelupaketti saatavilla
- Alkaen $4/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.8/5
GitHubin valintaikkuna kuvien lisäämistä varten GitHub on yhteisöllinen ohjelmistokehitysalusta, jota kehittäjät käyttävät laajasti eri toimialoilla, kuten terveydenhuollossa ja rahoitusalalla. Se tarjoaa tietoturvaan, automaatioon ja koodinhallintaan tarkoitettuja työkaluja, joten se soveltuu esimerkiksi DevSecOps- ja CI/CD-tehtäviin.
Miksi valitsin GitHubin: GitHub on erinomainen avoimen lähdekoodin yhteistyössä ja tarjoaa alustan, jolla kehittäjät voivat työskennellä yhdessä projektien parissa mistä tahansa. Sen sisäänrakennetut sovellustietoturvatyökalut hyödyntävät tekoälyä haavoittuvuuksien nopeaan tunnistamiseen ja korjaamiseen, mikä tukee sen ainutlaatuista myyntivalttia. GitHub Actions automatisoi työnkulkuja ja tehostaa koodimuutosten hallintaa. GitHub Advanced Securityn avulla saat yritystason tietoturvaominaisuudet koodikantasi suojaamiseen.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat tekoälyavusteiseen koodaukseen tarkoitettu GitHub Copilot, työnkulkujen automatisointiin tarkoitettu GitHub Actions sekä välittömästi käyttövalmiit kehitysympäristöt tarjoava Codespaces. Nämä ominaisuudet tehostavat yhteistyötä ja sujuvoittavat kehitysprosesseja.
Integraatioihin kuuluvat Slack, Trello, Jira, Visual Studio, Azure DevOps, Google Cloud, AWS, Heroku, Docker ja Kubernetes.
Pros and Cons
Pros:
- Laaja avoimen lähdekoodin yhteisö
- Tekoälyyn perustuvat tietoturvatyökalut
- GitHub Actions automaatioon
Cons:
- Monimutkaisten määritysten mahdollisuus
- Riippuvuus Git-osaamisesta
 Paras rajattomiin rinnakkaisiin testiajoihin
- Ilmainen esittely saatavilla
- Alkaen 1¢/AI-luotto
Visit WebsiteCustomer Rating:4.9/5
QA Wolfin tiimi voi suunnitella, luoda ja hallita automatisoituja testejä sekä ilmoittaa virheistä nopeasti. QA Wolf on hybridi alusta ja palvelu, joka on suunnattu ohjelmistotiimeille esimerkiksi rahoitus- ja teknologia-alalla, terveydenhuollossa ja verkkokaupassa. Se tarjoaa automatisoidun päästä päähän -testauksen verkko- ja mobiilisovelluksille, parantaa laadunvarmistusta ja vähentää laadunvarmistuksen kustannuksia.
Miksi valitsin QA Wolfin: QA Wolf erottuu edukseen tarjoamalla rajattomat rinnakkaiset testiajot, mikä mullistaa testausprosessien nopeuttamisen niille tiimeille, jotka haluavat nopeuttaa testaustaan. Alustan ihmisten vahvistamat virheraportit auttavat varmistamaan tarkkuuden. Takuu testien satunnaisten virheiden puuttumisesta vähentää epävakaiden testien riskiä ja tekee testauksesta luotettavaa ja johdonmukaista. Tekoälypohjainen testien luonti ja ylläpito parantavat tuottavuutta vähentämällä laadunvarmistustehtäviin käytettävää aikaa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat tarkkuuden varmistavat ihmisten vahvistamat virheraportit, epävakaiden testien määrää vähentävä takuu satunnaisten virheiden puuttumisesta sekä tekoälypohjainen testien luonti tuottavuuden parantamiseksi.
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, CircleCI, Jenkins, Travis CI ja Azure DevOps.
Pros and Cons
Pros:
- Rajattomat rinnakkaiset testiajot
- Ihmisten vahvistamat virheraportit
- Tekoälypohjainen testien luonti
Cons:
- Ei ihanteellinen pienille tiimeille
- Saattaa edellyttää teknistä osaamista
Learn more about QA Wolf: Paras reaaliaikaiseen näkyvyyteen
- 15 päivän ilmainen kokeilu
- Alkaen $7/kuukausi
Visit WebsiteCustomer Rating:4.5/5
Dynatracen yleiskatsauksen hallintapaneeli Dynatrace on kokonaisvaltainen ohjelmistoälyn alusta, jota IT- ja DevOps-tiimit käyttävät eri toimialoilla. Se tarjoaa sovellusten, infrastruktuurin ja käyttäjäkokemuksen valvontaa ja analytiikkaa, mikä auttaa tiimejä optimoimaan suorituskykyä ja varmistamaan luotettavuuden.
Miksi valitsin Dynatracen: Dynatrace tarjoaa reaaliaikaista näkyvyyttä, mikä tekee siitä erinomaisen vaihtoehdon tiimeille, jotka tarvitsevat välittömiä tietoja järjestelmistään. Sen tekoälypohjainen juurisyyanalyysi auttaa tunnistamaan ongelmat nopeasti ja säästää aikaa. Alustan koko pinon valvonta kattaa kaiken sovelluksista infrastruktuuriin. Lisäksi automaattinen käyttöönotto ja skaalautuminen helpottavat monimutkaisten ympäristöjen hallintaa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat tekoälypohjainen juurisyyanalyysi, joka nopeuttaa vianmääritystä, koko pinon valvonta sovellusten ja infrastruktuurin kattamiseksi sekä automaattinen käyttöönotto monimutkaisten ympäristöjen hallinnan yksinkertaistamiseksi.
Integraatioihin kuuluvat AWS, Azure, Google Cloud, Kubernetes, ServiceNow, Slack, Jira, Microsoft Teams, Ansible ja Puppet.
Pros and Cons
Pros:
- Reaaliaikainen data-analyysi
- Tekoälypohjainen juurisyyanalyysi
- Koko pinon valvonta
Cons:
- Suuri resurssien kulutus
- Monimutkainen alkuasetusten määritys
 Paras integroituihin DevOps-työnkulkuihin
- Maksuton paketti + maksuton kokeilujakso saatavilla
- Alkaen $29/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.5/5
GitLabin ongelmanseurantaominaisuus esitettynä Kanban-taululla GitLab antaa käyttäjille mahdollisuuden rakentaa moderneja sovelluksia ja nopeuttaa digitaalista muutosta ottamalla käyttöön automatisoituja prosesseja koodin nopeampaa toimittamista varten.
Sen lisäksi, että GitLab tarjoaa koodivarasto- ja versionhallintatoiminnot, siihen sisältyy sisäänrakennettuja DevOps-työnkulkuja, kuten jatkuvan integroinnin ja jatkuvan toimituksen (CI/CD) putket. GitLab parantaa kehittäjien tuottavuutta ja kehittäjien välistä yhteistyötä sekä vähentää kustannuksia, läpimenoaikaa ja markkinoille saapumiseen kuluvaa aikaa.
GitLab on yksittäisille käyttäjille maksuton. Sen Premium-versio on tarkoitettu asiakkaille, jotka haluavat parantaa tiimin tuottavuutta ja koordinointia, ja sen hinta on $19/käyttäjä/kuukausi. GitLabin Ultimate-tason hinta on $99/käyttäjä/kuukausi, ja se on suunniteltu koko organisaation kattavaan tietoturvaan, suunnitteluun ja vaatimustenmukaisuuteen.
 Paras reaaliaikaiseen havainnointiin
- Maksuton paketti saatavilla
- Alkaen $10/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.3/5
Voit priorisoida, seurata ja raportoida haavoittuvuuksia ohjelmiston avulla organisaatio-, tiimi- tai komponenttitasolla. New Relic on kehittäjille suunnattu havainnointialusta, joka tarjoaa sovellusten ja infrastruktuurin valvontaratkaisuja. Se on suunniteltu IT-tiimeille, jotka haluavat parantaa suorituskykyä ja saada tietoa data-analyysin avulla.
Miksi valitsin New Relicin: New Relic loistaa reaaliaikaisessa havainnoinnissa ja tarjoaa välittömiä tietoja sovellusten suorituskyvystä. Sen kyky valvoa koko teknologiapinoa reaaliajassa valmiiden koontinäyttöjen avulla erottaa sen muista. Alusta tukee yli 780 integraatiota, mikä varmistaa kattavan näkyvyyden eri ohjelmointiympäristöihin. Tämä tekee siitä monipuolisen työkalun ongelmien vianmääritykseen ja käyttökokemuksen parantamiseen.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu päästä päähän -valvonnan käyttöönotto alle viidessä minuutissa, kattava näkyvyys erilaisiin ohjelmointiympäristöihin sekä toiminnalliset suorituskykytiedot, joiden avulla ongelmia voidaan selvittää ennakoivasti.
Integraatioihin kuuluvat AWS, Azure, Google Cloud, Kubernetes, Slack, Jira, PagerDuty, ServiceNow, Splunk ja Datadog.
Pros and Cons
Pros:
- Sovellusten reaaliaikainen valvonta
- Tukee laajaa valikoimaa integraatioita
- Toiminnalliset suorituskykytiedot
Cons:
- Suuret datamäärät aiheuttavat kustannuksia
- Riippuvuus internet-yhteydestä
Learn more about New Relic:
Muut staattisten sovellusten tietoturvatestaustyökalut
Tässä on joitakin muita staattisten sovellusten tietoturvatestaustyökaluja, jotka eivät päässeet listalleni mutta joihin kannattaa silti tutustua:
- 11DeepSourceParas koodin laadun analysointiin
- 12IDA ProSopii parhaiten edistyneeseen binäärianalyysiin
- 13Nexus Lifecycle Paras avoimen lähdekoodin hallintaan
- 14Mend SASTParas nopeaan haavoittuvuuksien havaitsemiseen
- 15StackHawkParas automatisoituun tietoturvatestaukseen
- 16CodigaParas reaaliaikaiseen koodianalyysiin
- 17GuardRailsParas kehittäjälähtöiseen tietoturvaan
- 18FlawnterParas perusteelliseen koodin tarkastukseen
- 19SonarQubeParas jatkuvaan koodin laadunvalvontaan
- 20DerScannerParas haavoittuvuuksien havaitsemiseen
Miten arvioin staattisen sovellusturvallisuustestauksen työkaluja
Arvioin jokaisen työkalun kahdella tasolla — perustason vaatimukset, kuten CI/CD-putken integrointi ja monikielinen skannaus, sekä erottavat tekijät, jotka ratkaisevat, mitä työkaluja kehittäjät todella käyttävät.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) 5:een (erinomainen tällä osa-alueella) kunkin alla luetellun ydintoiminnon osalta. Sen jälkeen lasken työkalun kokonaispistemäärän prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Lähdekoodin analysointi: Tarkistan, kuinka monta ohjelmointikieltä kukin työkalu skannaa ja käsitteleekö se lähdekoodia, tavukoodia ja binäärejä — erityisesti sekapinoja käyttävien tiimien tapauksessa, kuten Javaa yhdessä Gon tai Kotlinin kanssa.
- Haavoittuvuuksien havaitsemisen kattavuus: Kunkin työkalun säännöstön tulisi vastata vähintään OWASP Top 10- ja CWE/SANS Top 25 -luokituksia sekä päivittyä säännöllisesti uusien haavoittuvuusluokkien ilmaantuessa.
- CI/CD- ja IDE-integraatio: Etsin natiiviliitännäisiä esimerkiksi Jenkinsin, GitHub Actionsin ja GitLab CI:n kaltaisiin työkaluihin sekä IDE-tukea VS Codessa tai Intellijssä, jotta kehittäjät saavat palautetta jo ennen kuin koodi päätyy putkeen.
- Korjausohjeet: Parhaat työkalut tarjoavat rivikohtaisia korjausehdotuksia ja asiayhteyteen liittyviä koodiesimerkkejä, eivät pelkästään CVE-kuvausta, joka jättää kehittäjät etsimään lisätietoja dokumentaatiosta omin päin.
- Väärien positiivisten tulosten hallinta: Arvioin, voiko työkalu antaa tietoturvatiimien säätää sääntöjä, ohittaa tunnetut turvalliset rakenteet ja siirtää nämä päätökset projektista toiseen, jotta skannaustulokset säilyvät merkityksellisinä.
- Vaatimustenmukaisuus ja raportointi: Raporttien tulisi yhdistää havainnot esimerkiksi PCI-DSS-, HIPAA- tai ISO 27001 -kehyksiin ja tarjota sekä kehittäjille suunnattuja yksityiskohtia että auditointeihin valmiita johdon tason yhteenvetoja.
Kun minulla on luettelo työkaluihin, jotka täyttävät nämä kriteerit, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Tekoälypohjainen automaattinen korjaus on merkittävä erottava tekijä — työkalut, jotka ehdottavat tai luovat koodikorjauksia suoraan vetopyyntöön, säästävät kehittäjät siirtymiseltä edestakaisin koodin ja tietoturvadokumentaation välillä. Inkrementaalinen skannaus on yhtä tärkeää, sillä työkalu, joka skannaa koko koodikannan uudelleen jokaisen muutoksen yhteydessä, hidastaa putkia ja turhauttaa tiimejä. Etsin myös mukautettavien sääntöjen luontia, jonka avulla tietoturvatiimit voivat kirjoittaa tunnistussääntöjä sisäisiä kehyksiä tai koodausmalleja varten, joita yleiset säännöstöt eivät havaitse.
Ominaisuuksien lisäksi
Kieli- ja kehyskattaus on yksi ensimmäisistä asioista, jotka tarkistan — työkalu, joka tukee Javaa ja Pythonia mutta ei Kotlinia tai Rustia, ei sovellu tiimeille, jotka uudistavat teknologiapinojaan. Myös integraatioekosysteemillä on merkitystä. Arvioin, muodostaako työkalu natiivin yhteyden SCM-alustoihin, Jiran kaltaisiin tikettijärjestelmiin ja laajempiin AppSec-ohjelmistokokonaisuuksiin, jotta havainnot eivät jää erilliseen siiloon. Myös hinnoittelun läpinäkyvyydellä on merkitystä, sillä kehittäjäkohtainen ja skannauskohtainen lisensointi voivat muuttaa kokonaiskustannuksia huomattavasti tiimin koon ja koontitiheyden mukaan.
Näin valitset staattisten sovellusten tietoturvatestaustyökalun
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta voit keskittyä ainutlaatuiseen ohjelmistonvalintaprosessiisi, pidä seuraavat tekijät mielessä:
| Tekijä | Huomioitavaa |
|---|---|
| TekijäSkaalautuvuus | HuomioitavaaVoiko työkalu kasvaa liiketoimintasi mukana? Huomioi käyttäjärajoitukset, tietojenkäsittelykapasiteetti ja se, kuinka helposti työkalu voidaan integroida tuleviin teknologioihin. |
| TekijäIntegraatiot | HuomioitavaaToimiiko se nykyisten työkalujesi ja työnkulkujesi kanssa? Tarkista yhteensopivuus CI/CD-putkien ja kehitysympäristöjen kanssa sujuvan toiminnan varmistamiseksi. |
| TekijäMukautettavuus | HuomioitavaaVoitko mukauttaa työkalun omiin tarpeisiisi? Etsi vaihtoehtoja tunnistussääntöjen ja raporttien säätämiseen tietoturvakäytäntöjesi mukaisiksi. |
| TekijäHelppokäyttöisyys | HuomioitavaaOnko työkalu helppokäyttöinen kaikille tiimin jäsenille? Arvioi käyttöliittymä ja navigointi varmistaaksesi nopean käyttöönoton ilman laajaa koulutusta. |
| TekijäKäyttöönotto ja perehdytys | HuomioitavaaKuinka nopeasti voit alkaa käyttää työkalua tehokkaasti? Huomioi käyttöönottoon, perehdytykseen ja nykyisiin järjestelmiin integrointiin tarvittava aika ja resurssit. |
| TekijäHinta | HuomioitavaaSopiiko hinta budjettiisi? Vertaile hinnoittelurakenteita, mukaan lukien mahdolliset piilokulut, ja selvitä, onko työkalua mahdollista kokeilla ilmaiseksi ennen sitoutumista. |
| TekijäTietoturvan suojatoimet | HuomioitavaaNoudattaako työkalu tietoturvan parhaita käytäntöjä? Varmista tietojen salaus, käyttöoikeuksien hallinta ja asiaankuuluvien säädösten noudattaminen. |
| TekijäVaatimustenmukaisuusvaatimukset | HuomioitavaaTäyttääkö työkalu toimialakohtaiset standardit? Tarkista sertifioinnit tai tuki esimerkiksi GDPR:n tai HIPAA:n kaltaisille säädöksille, jos ne koskevat toimialaasi. |
Mitä ovat staattisen sovellusten tietoturvatestauksen työkalut?
Staattisen sovellusten tietoturvatestauksen työkalut ovat ohjelmistoratkaisuja, jotka analysoivat lähdekoodia tietoturva-aukkojen tunnistamiseksi varhaisessa vaiheessa kehitysprosessia. Kehittäjät, tietoturvatiimit ja laadunvarmistuksen ammattilaiset käyttävät näitä työkaluja koodin tietoturvan parantamiseen ja toimialastandardien noudattamisen varmistamiseen. Koodianalyysi, haavoittuvuuksien tunnistaminen ja integrointiominaisuudet auttavat tunnistamaan mahdollisia uhkia ja parantamaan koodin laatua. Kaiken kaikkiaan nämä työkalut tarjoavat arvokkaita tietoja, joiden avulla tiimit voivat ylläpitää turvallisia ja luotettavia ohjelmistosovelluksia.
Ominaisuudet
Kun valitset staattisen sovellusten tietoturvatestauksen työkaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Koodianalyysi: Skannaa lähdekoodin automaattisesti tietoturva-aukkojen tunnistamiseksi ja auttaa kehittäjiä korjaamaan ongelmat varhaisessa vaiheessa kehitysprosessia.
- Haavoittuvuuksien tunnistaminen: Tunnistaa koodin mahdolliset uhat ja heikkoudet sekä tarjoaa yksityiskohtaisia raportteja niiden korjaamista varten.
- Integrointiominaisuudet: Yhdistyy saumattomasti nykyisiin kehitysympäristöihin ja CI/CD-putkiin jatkuvan tietoturvatestauksen varmistamiseksi.
- Mukautettavat säännöt: Antaa käyttäjien mukauttaa tietoturvatarkistukset vastaamaan organisaation erityisiä käytäntöjä ja vaatimustenmukaisuusvaatimuksia.
- Reaaliaikainen palaute: Tarjoaa kehittäjille välittömiä tietoja ja ehdotuksia, mikä vähentää manuaalisiin koodikatselmuksiin tarvittavaa aikaa.
- Vaatimustenmukaisuusraportointi: Luo dokumentaation, joka osoittaa toimialastandardien ja GDPR:n tai HIPAA:n kaltaisten säädösten noudattamisen.
- Monikielisyys: Analysoi eri ohjelmointikielillä kirjoitettua koodia ja soveltuu näin monimuotoisille kehitystiimeille.
- Helppokäyttöinen käyttöliittymä: Varmistaa helpon käytön intuitiivisen navigoinnin avulla ja lyhentää uusien käyttäjien oppimiskäyrää.
- Skaalautuvuus: Mukautuu liiketoimintasi kasvaviin tarpeisiin ja käsittelee tehokkaasti kasvavia tietomääriä ja käyttäjämääriä.
- Tietoturvan suojatoimet: Sisältää esimerkiksi tietojen salauksen ja käyttöoikeuksien hallinnan kaltaisia ominaisuuksia arkaluonteisten tietojen suojaamiseksi analyysin aikana.
Hyödyt
Staattisen sovellusten tietoturvatestauksen työkalujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja liiketoiminnallesi. Tässä muutamia etuja, joita voit odottaa:
- Haavoittuvuuksien varhainen tunnistaminen: Tunnistaa koodin tietoturvaongelmat ennen niiden päätymistä tuotantoon ja pienentää näin hyväksikäytön riskiä.
- Parantunut koodin laatu: Tarjoaa yksityiskohtaista analyysiä ja palautetta, joka auttaa kehittäjiä kirjoittamaan selkeämpää ja turvallisempaa koodia.
- Tehostettu vaatimustenmukaisuus: Luo raportteja, jotka osoittavat toimialastandardien ja säädösten noudattamisen, mikä helpottaa auditointeja.
- Ajansäästö: Automatisoi tietoturvatarkastusprosessin, jolloin kehittäjät voivat keskittyä ominaisuuksien rakentamiseen koodin manuaalisen tarkistamisen sijaan.
- Kustannustehokkuus: Havaitsee haavoittuvuudet varhaisessa vaiheessa kehityssykliä ja säästää näin käyttöönoton jälkeisten ongelmien korjaamiseen liittyviä kustannuksia.
- Tehostunut yhteistyö: Integroituu nykyisiin työkaluihin ja työnkulkuihin sekä edistää kehitys- ja tietoturvatiimien välistä parempaa viestintää.
- Skaalautuvuus: Mukautuu kasvavien tiimien tarpeisiin ja varmistaa yhdenmukaiset tietoturvakäytännöt liiketoimintasi laajentuessa.
Kustannukset ja hinnoittelu
Staattisen sovellusturvallisuuden testauksen työkalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja palvelupakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon staattisen sovellusturvallisuuden testauksen työkaluratkaisujen yleisistä palvelupaketeista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Staattisen sovellusturvallisuuden testauksen työkalujen palvelupakettien vertailutaulukko
| Palvelupaketin tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Palvelupaketin tyyppiIlmainen palvelupaketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetKoodin perusanalyysi, rajallinen kielituki ja yhteisön tarjoama tuki. |
| Palvelupaketin tyyppiHenkilökohtainen palvelupaketti | Keskimääräinen hinta$10-$30/käyttäjä/kuukausi | Yleiset ominaisuudetKehittynyt koodianalyysi, monikielinen tuki ja perusintegraatiomahdollisuudet. |
| Palvelupaketin tyyppiYrityspalvelupaketti | Keskimääräinen hinta$45-$100/käyttäjä/kuukausi | Yleiset ominaisuudetKattava koodianalyysi, mukautetut säännöt, integraatio CI/CD-putkiin ja sähköpostituki. |
| Palvelupaketin tyyppiSuuryrityspalvelupaketti | Keskimääräinen hinta$150-$300/käyttäjä/kuukausi | Yleiset ominaisuudetMonipuolinen analyysi, haavoittuvuuksien reaaliaikainen havaitseminen, vaatimustenmukaisuusraportointi ja oma tukipalvelu. |
Staattisen sovellusturvallisuuden testauksen työkalut (usein kysytyt kysymykset)
Tässä on vastauksia staattisen sovellusturvallisuuden testauksen työkaluja koskeviin yleisiin kysymyksiin:
Milloin staattista sovellusturvallisuuden testausta voidaan käyttää missä tahansa projektissa?
Voit käyttää staattisen sovellusturvallisuuden testauksen työkaluja ohjelmistokehityksen elinkaaren varhaisessa vaiheessa. Ne eivät edellytä käynnissä olevaa sovellusta, joten ne soveltuvat erinomaisesti haavoittuvuuksien havaitsemiseen kehitysvaiheen aikana. Näin turvallisuusongelmiin voidaan puuttua ennakoivasti.
Mitä seuraavista ongelmista SAST-työkalut eivät löydä?
SAST-työkalut eivät pysty havaitsemaan suorituksen aikaisia ongelmia, koska ne analysoivat koodia suorittamatta sitä. Tämä tarkoittaa, etteivät ne löydä esimerkiksi todennusvirheitä tai palvelimen virheellisiä määrityksiä, joiden tunnistaminen edellyttää sovelluksen olevan käynnissä.
Voiko staattinen sovellusturvallisuuden testaus auttaa tunnistamaan mahdollisia haavoittuvuuksia?
Kyllä, staattinen sovellusturvallisuuden testaus tunnistaa tehokkaasti mahdollisia haavoittuvuuksia sovelluksen lähdekoodista. Näissä työkaluissa käytetään läpinäkyvää testausta, joka auttaa löytämään tietoturvavirheiden perimmäiset syyt ja antaa ohjeita niiden korjaamiseen.
Soveltuvatko staattisen sovellusturvallisuuden testauksen työkalut kaikille ohjelmointikielille?
Eivät, sillä kaikki staattisen sovellusturvallisuuden testauksen työkalut eivät tue jokaista ohjelmointikieltä. Useimmat työkalut keskittyvät suosittuihin kieliin, kuten Javaan, C++:aan ja Pythoniin, mutta tuki voi vaihdella. Varmista ennen ostamista, että valitsemasi työkalu tukee tiimisi käyttämiä kieliä. Jos työskentelet harvinaisemmilla kielillä, sinun on ehkä etsittävä erikoistuneita työkaluja tai varmistettava tuen saatavuus toimittajalta.