

Parhaat etuoikeutettujen käyttöoikeuksien hallintaratkaisut auttavat tiimejä hallitsemaan järjestelmänvalvojan käyttöoikeuksia, vähentämään luvattoman käytön riskejä ja suojaamaan arkaluonteisia järjestelmiä sisäisiltä ja ulkoisilta uhkilta. Näiden työkalujen avulla vähimpien oikeuksien periaatteiden noudattaminen, suuren riskin toiminnan valvonta ja tunnistetietojen suojaaminen hajautetuissa ympäristöissä on helpompaa.
Kun virheelliset määritykset altistavat kriittiset järjestelmät, manuaaliset hyväksymisprosessit hidastavat kiireellistä työtä tai etuoikeutettuja tilejä ei seurata, organisaatiot kohtaavat suurempia tietoturva-aukkoja ja lisääntyneitä toiminnallisia riskejä. Näiden ongelmien vuoksi tietoturva- ja IT-tiimien on vaikeampi ylläpitää näkyvyyttä, tukea auditointeja ja reagoida nopeasti epäilyttävään toimintaan.
Olen työskennellyt alalla teknologiajohtajana yli 20 vuoden ajan, ja olen testannut ja arvioinut kymmeniä etuoikeutettujen käyttöoikeuksien hallintaratkaisuja todellisissa ympäristöissä arvioidakseni niiden tietoturvakontrolleja, auditointiominaisuuksia ja integraatioiden laatua. Tässä oppaassa esitellään parhaat etuoikeutettujen käyttöoikeuksien hallintaratkaisut. Jokainen arvio kattaa ominaisuudet, hyvät ja huonot puolet sekä parhaiten sopivat käyttötapaukset, jotta voit valita oikean työkalun.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Vertailutaulukko: etuoikeutettujen käyttöoikeuksien hallintaratkaisut
Tässä vertailutaulukossa esitetään yhteenveto parhaiden etuoikeutettujen käyttöoikeuksien hallintaratkaisujen valintojeni hinnoittelutiedoista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Paras automatisoituun sovellusten käyttöönottoon | Ilmainen kokeilu saatavilla | Alkaen $8/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 2 | Paras sisäänrakennetulla pimeän verkon tietomurtojen valvonnalla | 14 päivän ilmainen kokeilu | Hinta pyydettäessä | Website | |
| 3 | Paras älykkääseen käyttöoikeuksien korotukseen | Ilmainen kokeiluversio + ilmainen esittely saatavilla | Hinta saatavilla pyynnöstä | Website | |
| 4 | Paras turvalliseen salasanasäilöön | Ei | Alkaen $3.75/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 5 | Paras tietosäännösten noudattamiseen | Ei | Alkaen $10/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 6 | Paras agentittomaan PAM-lähestymistapaan | Saatavilla 30 päivän maksuton kokeilujakso | Alkaen 2 $/käyttäjä/kuukausi | Website | |
| 7 | Paras yritystason integraatioihin | Ei | Alkaen $50/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 8 | Paras etuoikeutettuun käyttöön ilman katvealueita | 30 päivän ilmainen kokeilujakso | Alkaen $3/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 9 | Sopii parhaiten pienille ja keskisuurille yrityksille | Ei | Alkaen $7.95/käyttäjä/kuukausi (laskutetaan vuosittain) | Website | |
| 10 | Paras skaalautuvuuteen eri toimialoilla | Ei | Hinnoittelu pyynnöstä | Website |


Parhaiden etuoikeutettujen käyttöoikeuksien hallintaratkaisujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista etuoikeutettujen käyttöoikeuksien hallintaratkaisuista, jotka pääsivät listalleni. Arvioissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, hyviä & huonoja puolia, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaan vaihtoehdon.
 Paras automatisoituun sovellusten käyttöönottoon
- Ilmainen kokeilu saatavilla
- Alkaen $8/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.8/5
Ripplingin roolipohjaisiin käyttöoikeuksiin sisältyy hyväksyntätoiminto, jonka avulla yritykset voivat hallita sitä, kenellä on valtuudet hyväksyä tiettyjä pyyntöjä. Rippling IT on IT-hallinta-alusta, joka kokoaa identiteetin ja käyttöoikeuksien hallinnan, MDM:n, laitteiden elinkaaren hallinnan ja automatisoidun vaatimustenmukaisuuden yhteen järjestelmään.
Kenelle Rippling IT sopii parhaiten?
Rippling IT sopii erinomaisesti keskisuurille ja suurille IT-tiimeille, jotka hallinnoivat suuria työntekijämääriä useissa järjestelmissä ja laitteissa.
Miksi valitsin Rippling IT:n
Valitsin Rippling IT:n sen automatisoidun sovellusten käyttöönoton vuoksi. Se perustuu roolipohjaisiin malleihin, jotka on yhdistetty suoraan tehtävänimikkeisiin ja osastoihin. Tiimini määrittää kullekin roolille oikean sovelluskokonaisuuden kerran, ja Rippling ottaa sen käyttöön jokaiselle täsmäävälle uudelle työntekijälle tai organisaation sisällä siirtyvälle työntekijälle. Käytän myös sovellusluetteloa nähdäkseni tarkalleen, millä työntekijöillä on käyttöoikeus mihinkin työkaluun, joten etuoikeutettujen sovellusoikeuksien tarkastaminen vie minuuttien eikä tuntien ajan.
Rippling IT:n keskeiset ominaisuudet
- SSO:n pakottaminen: Ota kertakirjautuminen käyttöön koko sovellusluettelossa työntekijöiden tunnistautumisen keskittämiseksi.
- MFA-käytännöt: Aseta monivaiheisen tunnistautumisen vaatimukset tietyille sovelluksille tai ryhmille järjestelmänvalvojan konsolissa.
- RPass-salasananhallinta: Hallitse yrityksen omistamia salasanoja sovelluksissa, jotka eivät kuulu SSO-määritykseesi.
- SSH-avainten hallinta: Hallitse palvelimia käyttäville insinööreille tarkoitettuja SSH-avaimia ja yhdistä avaimet työsuhteen tilaan.
Rippling IT:n integraatiot
Rippling IT integroituu yli 650 sovellukseen, kuten GitHubiin, Jiraan, Slackiin, Google Workspaceen, Zoomiin, Salesforceen ja Microsoft 365:een. Se tukee myös API-käyttöä ja kehittäjätyökaluja mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Henkilöstötietojen muutokset käynnistävät käyttöoikeuksien muutokset
- Identiteettejä, laitteita ja sovelluksia hallitaan yhdessä
- Automatisoitu käyttöönotto vähentää manuaalisia käyttöoikeuksiin liittyviä tehtäviä
Cons:
- Tarkka automaatio edellyttää työntekijätietojen määrittämistä
- Edistyneet PAM-ominaisuudet, kuten istuntojen valvonta, ovat rajalliset
Learn more about Rippling IT: Paras sisäänrakennetulla pimeän verkon tietomurtojen valvonnalla
- 14 päivän ilmainen kokeilu
- Hinta pyydettäessä
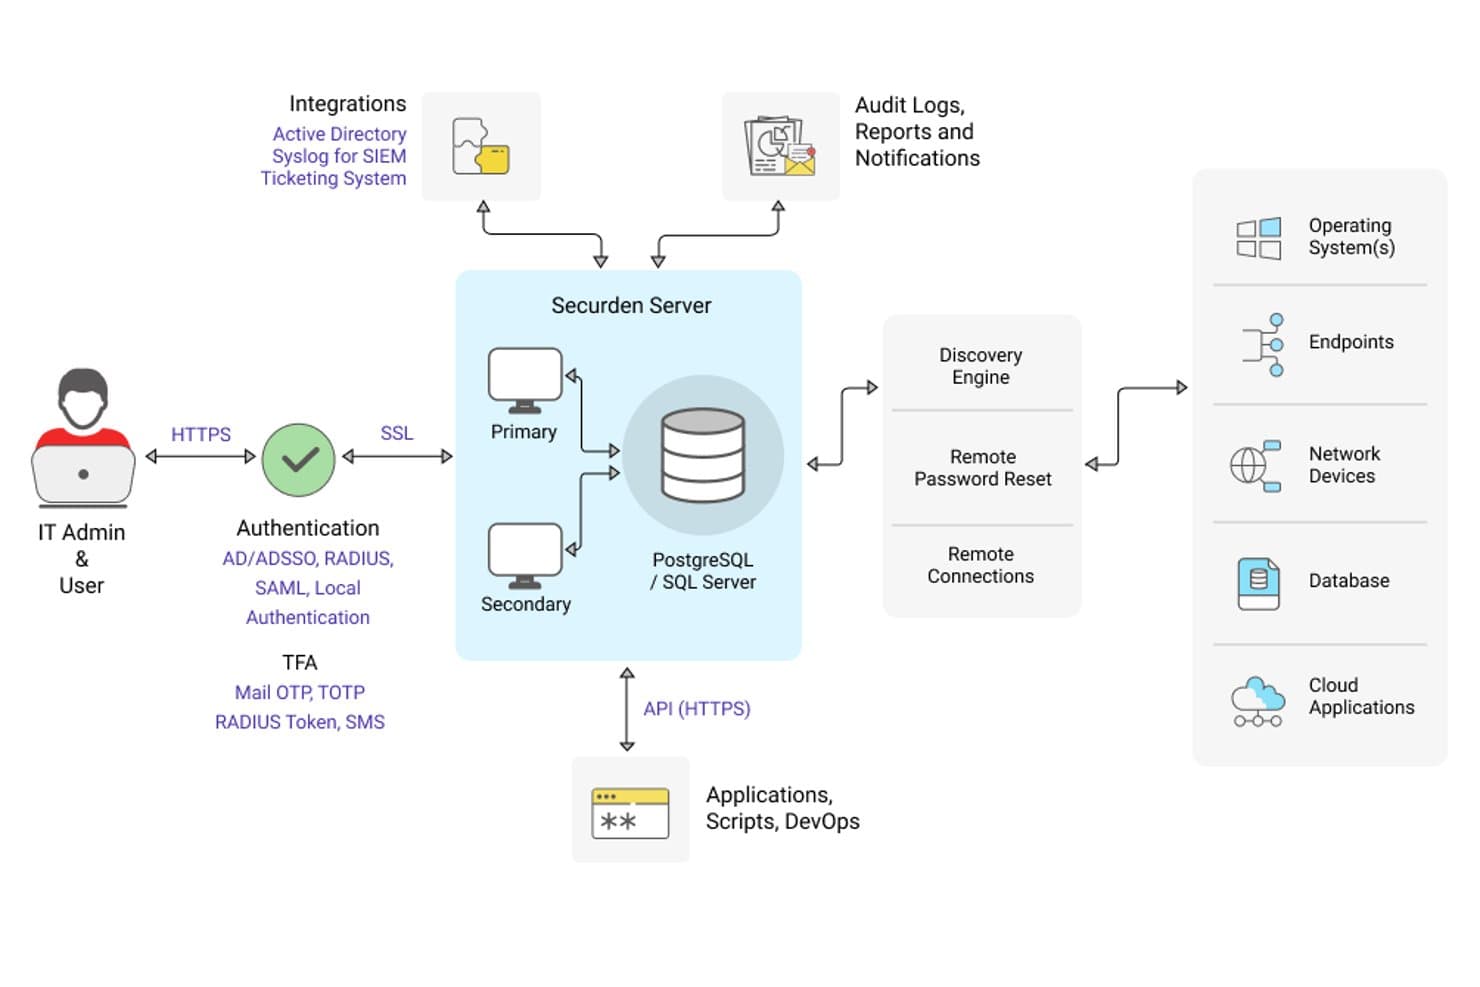
Securden Unified PAM tarjoaa kattavan arkkitehtuurikaavion, jossa esitetään palvelinkomponentit, todennusmenetelmät, integraatiot ja yhteydet kohdejärjestelmiin. Securden Unified PAM on käyttöoikeuksien hallinta-alusta, joka yhdistää tunnistetietojen holvauksen, istuntojen valvonnan, päätelaitteiden käyttöoikeuksien hallinnan ja oikea-aikaisen käyttöoikeuksien hallinnan paikallisissa, pilvi- ja hybridiympäristöissä.
Kenelle Securden Unified PAM sopii parhaiten?
IT-tietoturva- ja vaatimustenmukaisuustiimeille, jotka tarvitsevat kattavan PAM-ratkaisun ilman perinteisten yritystoimittajien monimutkaisuutta tai kustannuksia.
Miksi valitsin Securden Unified PAMin
Valitsin Securden Unified PAMin yhdeksi parhaista ratkaisuista, koska siinä on sisäänrakennettu pimeän verkon tietomurtojen valvonta, joka ilmoittaa holviin tallennetuista vaarantuneista tunnistetiedoista ennen kuin hyökkääjät voivat hyödyntää niitä. Toisin kuin työkalut, jotka tarvitsevat tietomurtotiedusteluun kolmannen osapuolen lisäosia, Securden tarkistaa salasanojen osittaiset tiivisteet tietomurtotietokannoista ja lähettää välittömiä hälytyksiä. Pidän myös siitä, että tämä toimii yhdessä automaattisen salasanan kierrätyksen kanssa, joten ilmoitettu tunnistetieto vaihdetaan heti sen sijaan, että se vain merkittäisiin ja unohdettaisiin.
Securden Unified PAMin tärkeimmät ominaisuudet
- Etuoikeutettujen tilien automaattinen etsintä: Tarkistaa päätelaitteet, palvelimet, tietokannat ja pilvialustat etuoikeutettujen tilien tunnistamiseksi ja liittämiseksi järjestelmään.
- Päätelaitteiden käyttöoikeuksien hallinta: Poistaa paikallisen järjestelmänvalvojan oikeudet ja mahdollistaa hyväksyttyjen sovellusten ja tehtävien käyttöoikeuksien korottamisen käytäntöjen perusteella.
- Sisäänrakennettu vaatimustenmukaisuusraportointi: Luo auditointivalmiita raportteja, jotka on yhdistetty keskeisiin säädöksiin ja viitekehyksiin, kuten HIPAAan, PCI DSS:ään ja NIST-kehyksiin.
- SIEM- ja ITSM-integraatio: Yhdistää ratkaisuihin, kuten IBM QRadariin ja ServiceNow’hun, keskitettyä valvontaa ja työnkulkujen automatisointia varten.
Securden Unified PAMin integraatiot
Securden Unified PAM tarjoaa natiivin integraation ServiceNow’n, IBM QRadarin, AWS:n, Google Cloud Platformin, Microsoft Entra ID:n, Oktan, OneLoginin, Duon, YubiKeyn, RADIUSin ja Freshservicen kanssa sekä API-rajapinnan mukautettuja integraatioita varten.
Pros and Cons
Pros:
- Sisäänrakennettu pimeän verkon tietomurtojen valvonta
- Tukee paikallisia, pilvi- ja hybridiympäristöjä
- Päätelaitteiden käyttöoikeuksien hallinta sisältyy natiivisti
Cons:
- Käyttöliittymä vaikuttaa vanhentuneelta kilpailijoihin verrattuna
- Edistynyt raportointi vaatii huomattavasti manuaalista mukauttamista
Learn more about Securden Unified PAM: Paras älykkääseen käyttöoikeuksien korotukseen
- Ilmainen kokeiluversio + ilmainen esittely saatavilla
- Hinta saatavilla pyynnöstä

Heimdalia koskeva koontinäyttö, joka näyttää etuoikeutettujen toimintojen keskitetyn valvonnan, käyttöoikeuksien hallinnan ja uhkatiedot. Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen alalla Heimdal erottuu edukseen vastaamalla eri toimialojen, kuten terveydenhuollon, julkishallinnon ja koulutuksen, kohtaamiin ainutlaatuisiin tietoturvahaasteisiin. Vaatimustenmukaisuutta ja tiedonhallintaa painottaville organisaatioille suunniteltu ratkaisu tarjoaa vankan kehyksen arkaluonteisten tilien ja järjestelmien käyttöoikeuksien hallintaan. Poistamalla jaetut järjestelmänvalvojan salasanat ja estämällä luvattomien ohjelmistojen asennukset Heimdal tarjoaa tiimillesi tarvittavat työkalut turvallisen ja vaatimustenmukaisen IT-ympäristön ylläpitämiseen.
Miksi valitsin Heimdalin
Valitsin Heimdalin sen innovatiivisen lähestymistavan vuoksi etuoikeutettujen käyttöoikeuksien hallintaan, erityisesti sen älykkään käyttöoikeuksien korotuksen ja delegoinnin hallintaominaisuuden ansiosta. Tämä työkalu automatisoi järjestelmänvalvojan oikeuksia koskevat pyynnöt ja mahdollistaa tilapäisten järjestelmänvalvojan oikeuksien myöntämisen siten, että ne vanhenevat automaattisesti, mikä vähentää käyttöoikeuksien asteittaisen laajenemisen riskiä. Lisäksi Heimdalin AppFencing-ominaisuudella varustettu sovellusten hallinta estää luvattomien ohjelmistojen asennukset ja varmistaa, että verkossasi suoritetaan vain hyväksyttyjä sovelluksia. Nämä ominaisuudet auttavat organisaatiotasi ylläpitämään tietoturvaa tehokkuudesta tinkimättä.
Heimdalia koskevat tärkeimmät ominaisuudet
Etuoikeuksien hallinnan keskeisten työkalujen lisäksi löysin useita muita sen arvoa lisääviä ominaisuuksia:
- Etuoikeutettujen tilien ja istuntojen hallinta: Tämä ominaisuus tallentaa ja tarkastaa kaikki etuoikeutetut istunnot, mikä tarjoaa selkeän jäljen vaatimustenmukaisuus- ja tietoturvatarkastuksia varten.
- Oikea-aikainen käyttöoikeus: Tarjoaa tilapäisen pääsyn kriittisiin järjestelmiin vain tarvittaessa ja vähentää näin käyttöoikeuksien väärinkäytön riskiä.
- Mobiilihyväksynnät: Antaa järjestelmänvalvojille mahdollisuuden hyväksyä pyyntöjä liikkeellä ollessaan ja varmistaa, että tiimisi hallitsee käyttöoikeuksia myös työpisteidensä ulkopuolella.
- Välitön vaatimustenmukaisuusraportointi: Luo yksityiskohtaisia raportteja, joiden avulla organisaatiosi voi täyttää erilaiset sääntelystandardit, kuten ISO 27001:n ja HIPAA:n, vaatimukset.
Heimdalia koskevat integraatiot
Integraatioihin kuuluvat ConnectWise RMM, Autotask PSA ja muut kolmansien osapuolten kyberturvallisuustyökalut. Lisäksi Heimdal tarjoaa mukautettuihin integraatioihin tarkoitetun API-rajapinnan, jonka avulla voit räätälöidä ratkaisun vastaamaan erityistarpeitasi.
Pros and Cons
Pros:
- Hienojakoiset roolipohjaiset käyttöoikeuksien hallintatoiminnot
- Älykäs käyttöoikeuksien korotuksen automatisointi
- Kattavat istuntojen valvontalokit
Cons:
- Käyttöliittymä voi tuntua monimutkaiselta
- Hinnoittelua ei ilmoiteta julkisesti
Learn more about Heimdal: Paras turvalliseen salasanasäilöön
- Ei
- Alkaen $3.75/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5
Keeper Securityn avulla voit suojata tiedostojen ja salasanojen jakamisen. Keeper Security on yrityksille ja yksityishenkilöille suunniteltu salasanojen hallinta- ja etuoikeutetun käytön hallintaratkaisu. Se keskittyy salasanojen ja arkaluonteisten tietojen suojaamiseen sekä tarjoaa tietoturvaa ja vaatimustenmukaisuutta parantavia ominaisuuksia.
Miksi valitsin Keeper Securityn: Sen suojattu salasanasäilö erottaa Keeper Securityn muista ratkaisuista. Alusta käyttää nollaluottamuksen ja nollatiedon arkkitehtuuria, mikä varmistaa käyttäjätietojen päästä päähän -salauksen. Salasanojen jakamisen ja salaisuuksien hallinnan kaltaiset ominaisuudet parantavat tiimisi tietoturvaa. Keeper Security on FedRAMP-valtuutettu ja täyttää tiukat valtionhallinnon standardit, joten se sopii erinomaisesti korkean tietoturvatason ympäristöihin.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat salasanojen jakaminen, salaisuuksien hallinta ja suojattu tiedostojen jakaminen. Tiimisi voi hyödyntää salasanatonta todentamista, mikä vähentää tietomurtojen riskiä. Keeper Security tarjoaa myös HIPAA:n, GDPR:n ja PCI DSS:n kaltaisten sertifiointien mukaisuuden.
Integraatioihin kuuluvat Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack ja Splunk.
Pros and Cons
Pros:
- Nollatiedon arkkitehtuuri
- FedRAMP-valtuutettu
- Salasanaton todentaminen
Cons:
- Saattaa olla monimutkainen pienille tiimeille
- Rajalliset mukautusmahdollisuudet
Learn more about Keeper Security: Paras tietosäännösten noudattamiseen
- Ei
- Alkaen $10/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.6/5
Tässä on CyberArkin näkymä identiteetin suojauksen älykkyydestä. CyberArk on johtava identiteetin suojauksen ja etuoikeutettujen käyttöoikeuksien hallintaratkaisujen tarjoaja, joka palvelee muun muassa pankki-, terveydenhuolto- ja julkishallinnon aloja. Se keskittyy etuoikeutettujen käyttöoikeuksien suojaamiseen ja turvallisuuden parantamiseen esimerkiksi kertakirjautumisen ja monivaiheisen todentamisen avulla.
Miksi valitsin CyberArkin: Se on erinomainen tietosäännösten noudattamisessa, joten se on ensisijainen valinta säännellyillä toimialoilla. CyberArkin Identity Security Platform tarjoaa älykkäät etuoikeuksien hallintatoiminnot ja salaisuuksien hallinnan tiukkojen vaatimusten täyttämiseksi. Se tarjoaa vankat turvatoimet tuottavuutta vaarantamatta. Alustan painotus vaatimustenmukaisuuteen varmistaa, että tiimisi voi täyttää sääntelystandardit tehokkaasti.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat kertakirjautuminen, monivaiheinen todentaminen ja salaisuuksien hallinta. Tiimisi voi hyötyä päätelaitteiden identiteetin suojauksesta laitteiden suojaamiseksi. CyberArk tarjoaa myös koneidentiteetin suojausta automatisoitujen prosessien turvaamiseen.
Integraatioihin kuuluvat Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle ja IBM.
Pros and Cons
Pros:
- Vahva tuki vaatimustenmukaisuudelle
- Koneidentiteetin suojaus
- Laaja toimialakattavuus
Cons:
- Suuret resurssivaatimukset
- Edellyttää teknistä asiantuntemusta
Learn more about Cyberark: Paras agentittomaan PAM-lähestymistapaan
- Saatavilla 30 päivän maksuton kokeilujakso
- Alkaen 2 $/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.5/5
miniOrange PAM:n hallintapaneeli näyttää reaaliaikaisen istuntojen yleiskatsauksen, käyttäjämäärät ja etuoikeutettujen resurssien toiminnan keskitetystä hallintakonsolista. miniOrange PAM on moderni, identiteettilähtöinen etuoikeutettujen käyttöoikeuksien hallintaratkaisu, joka on suunniteltu organisaatioille, jotka tarvitsevat vahvat etuoikeutettujen käyttöoikeuksien suojausmenettelyt. Se sopii hyvin säännellyille toimialoille, kuten rahoitusalalle, terveydenhuoltoon, valmistusteollisuuteen ja julkishallintoon, joissa arkaluonteisten tietojen suojaaminen ja vaatimustenmukaisuuden varmistaminen ovat olennaisia. Salasanojen säilytyksen, istuntojen valvonnan ja tarpeen mukaan myönnettävien käyttöoikeuksien kaltaisten ominaisuuksien avulla miniOrange PAM auttaa vähentämään riskejä ja suojaamaan etuoikeutettuja tilejä kehittyviltä kyberuhkilta.
Miksi valitsin miniOrange PAM:n
Valitsin miniOrange PAM:n, koska se tarjoaa nykyaikaiset ja kehittyneet PAM-ominaisuudet vahvalla identiteettilähtöisellä perustalla. Se on pilvipainotteinen ratkaisu, joka tukee myös paikallisia ja hybridikäyttöympäristöjä, joten se tarjoaa joustavuutta eri infrastruktuurimalleissa. Arvostan sen edistyneitä ominaisuuksia, kuten tarpeen mukaan myönnettävien käyttöoikeuksien hallintaa, etuoikeutettujen istuntojen valvontaa ja tallennusta, tarkasti määritettäviä käyttöoikeuksien hallintatoimintoja, salasanojen säilytystä suojatussa säilössä ja tunnistetietojen automaattista kierrätystä. Nämä ominaisuudet tukevat etuoikeutettujen toimintojen reaaliaikaista auditointia ja mahdollistavat käyttöoikeuksien väliaikaisen korottamisen varmennettujen tarpeiden perusteella, mikä vastaa vähimpien käyttöoikeuksien periaatetta. Agentiton PAM-arkkitehtuuri myös yksinkertaistaa käyttöönottoa ja parantaa skaalautuvuutta, mikä voi olla erityisen hyödyllistä, jos haluat vahvistaa etuoikeutettujen käyttöoikeuksien suojausta ilman päätepisteagenttien hallintaa.
miniOrange PAM:n tärkeimmät ominaisuudet
Vahvojen etuoikeutettujen käyttöoikeuksien hallintaominaisuuksiensa lisäksi löysin myös useita keskeisiä ominaisuuksia, jotka parantavat sen arvoa:
- Istuntojen valvonta ja hallinta: Tarjoaa etuoikeutettujen istuntojen reaaliaikaisen seurannan ja tallennuksen, mikä mahdollistaa puuttumisen tilanteeseen, jos havaitaan luvatonta tai riskialtista toimintaa.
- Vahva identiteettiin perustuva todentaminen: Valvoo käyttöoikeuksia natiivin SSO:n ja identiteettitason MFA:n avulla sekä hyödyntää laitteen luottamusta, sijaintia ja riskisignaaleja varmennuksen vahvistamiseksi.
- Tarpeen mukaan myönnettävät etuoikeutetut käyttöoikeudet ja EPM: Myöntää määräaikaisia etuoikeutettuja käyttöoikeuksia hyväksyntätyönkulkujen kautta ja peruuttaa oikeudet automaattisesti niiden vanhentuessa. Päätepisteiden etuoikeuksien hallinta poistaa tarpeettomat järjestelmänvalvojan oikeudet ja ottaa vähimpien käyttöoikeuksien periaatteen käyttöön päätepisteissä.
- Tekoälypohjainen uhkien tunnistus: Hyödyntää poikkeamien tunnistusta, automaattisia vastetoimia ja jatkuvaa oppimista epäilyttävän toiminnan havaitsemiseen ja etuoikeutettujen tilien suojauksen parantamiseen.
miniOrange PAM:n integraatiot
Integraatioihin kuuluvat Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP sekä VPN- ja VDI-ratkaisut. Mukana on myös API mukautettujen integraatioiden tukemiseen.
Pros and Cons
Pros:
- Pilvipainotteinen ja hybridikäyttöön sopiva joustavuus
- Agentiton PAM yksinkertaistaa käyttöönottoa
- Vankka päätepisteiden etuoikeuksien hallinta
Cons:
- Monimutkaiset määritykset voivat edellyttää asiantuntijoita
- Vanhasta järjestelmästä siirtyminen voi vaatia suunnittelua
Learn more about miniOrange: Paras yritystason integraatioihin
- Ei
- Alkaen $50/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.3/5
Tässä on näkymä BeyondTrustin PRA:n reaaliaikaisesta koontinäytöstä. BeyondTrust on suurille yrityksille räätälöity etuoikeutettujen käyttöoikeuksien hallintaratkaisu. Se keskittyy pääsyn suojaamiseen ja hallintaan monimutkaisissa IT-ympäristöissä sekä tarjoaa hallintaa ja vaatimustenmukaisuutta parantavia työkaluja.
Miksi valitsin BeyondTrustin: Se on erinomainen yritystason integraatioissa, joten se sopii ihanteellisesti suurille organisaatioille, joissa on monipuolisia järjestelmiä. Istuntojen valvonnan ja reaaliaikaisen uhka-analytiikan kaltaiset ominaisuudet auttavat säilyttämään valvonnan ja turvallisuuden. BeyondTrustin kyky integroitua erilaisiin yritysjärjestelmiin varmistaa sujuvan toiminnan. Työkalu tarjoaa tarkasti määritettävät käyttöoikeuksien hallintatoiminnot, mikä parantaa tiimisi tietoturvaa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat istuntojen valvonta, reaaliaikainen uhka-analytiikka ja tarkasti määritettävät käyttöoikeuksien hallintatoiminnot. Tiimisi voi käyttää haavoittuvuuksien hallintaa mahdollisten riskien tunnistamiseen ja käsittelemiseen. BeyondTrust tarjoaa myös yksityiskohtaiset tarkastusketjut vaatimustenmukaisuutta varten.
Integraatioihin kuuluvat Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA ja Google Workspace.
Pros and Cons
Pros:
- Yksityiskohtaiset tarkastusketjut
- Reaaliaikainen uhka-analytiikka
- Vahva yritystason integraatio
Cons:
- Alkuasetusten määrittäminen voi viedä aikaa
- Monimutkainen pienille yrityksille
Learn more about BeyondTrust: Paras etuoikeutettuun käyttöön ilman katvealueita
- 30 päivän ilmainen kokeilujakso
- Alkaen $3/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.9/5
Zygonin sovellusluettelon hallintapaneeli, jossa näkyvät hyväksytyt sovellukset, käyttöoikeuksien lähteet, sopimustyypit ja uusimisaikataulut. Zygon on moderni identiteetinhallinta-alusta, joka auttaa IT- ja tietoturvatiimejä hallitsemaan käyttäjäidentiteettejä, käyttöoikeuksia ja havaitsemaan varjo-IT:tä. Se yhdistää identiteetin elinkaaren hallinnan, käyttöoikeuksien tarkistukset ja hallintatyönkulut parantaakseen tietoturvaa SaaS-ympäristöissä.
Miksi valitsin Zygonin: Valitsin Zygonin, koska se tarjoaa nopean ja automatisoidun näkyvyyden kaikkiin sovelluksiin ja käyttäjäidentiteetteihin, mikä on ratkaisevan tärkeää käyttöoikeuksien hallitsemattoman laajenemisen vähentämiseksi. Sen avulla voit luoda nopeasti yhdistetyn luettelon pilvitileistä, myös varjo-IT:stä, mikä auttaa suojaamaan etuoikeutettuja käyttöoikeuksia ilman katvealueita. Zygon automatisoi myös käyttöoikeuksien poistamisen, käyttöoikeustarkistukset ja vaatimustenmukaisuustyönkulut, joten se sopii hyvin tiimeille, jotka haluavat säästää aikaa ja pysyä valmiina auditointeihin.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat reaaliaikainen pilvi-identiteettien luettelo, ilman agenttia ja ilman SCIM-protokollaa toimiva käyttöoikeuksien poistaminen sekä käyttöoikeuksien joukkotarkistukset. Zygon tarjoaa myös selainlaajennuksen sellaisten sovellusten hallintaan, joilla ei ole API-yhteyksiä, sekä automaattisen käyttöönoton Atlaksen todennusmenetelmien seurantaan.
Integraatioihin kuuluvat Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack ja Microsoft Teams.
Pros and Cons
Pros:
- Ilman agenttia ja ilman SCIM-protokollaa toimiva käyttöoikeuksien poistaminen
- Selainlaajennus sovelluksille, joilla ei ole API-yhteyttä
- Käyttöoikeuksien joukkotarkistukset
Cons:
- Rajalliset edistyneet raportointiominaisuudet
- Pienempi integraatiokirjasto
Learn more about Zygon: Sopii parhaiten pienille ja keskisuurille yrityksille
- Ei
- Alkaen $7.95/käyttäjä/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.2/5
Tässä on kuvakaappaus ManageEngine PAM360:n salasanojen hallinnan koontinäytöstä. ManageEngine PAM360 on etuoikeutettujen käyttöoikeuksien hallintaratkaisu, joka on suunniteltu pienille ja keskisuurille yrityksille. Se tarjoaa keskitetyn IT-infrastruktuurin hallinnan ja auttaa hallitsemaan ja suojaamaan etuoikeutettuja tilejä tehokkaasti.
Miksi valitsin ManageEngine PAM360:n: Sen soveltuvuus pienille ja keskisuurille yrityksille erottaa sen muista. Työkalu tarjoaa kattavan salasanojen hallinnan ja istuntojen valvonnan, joten se sopii myös tiimeille, joiden IT-resurssit ovat rajalliset. Se tarjoaa myös automatisoidun vaatimustenmukaisuusraportoinnin, joka auttaa pitämään yrityksesi säädösten mukaisena. Intuitiivinen koontinäyttö yksinkertaistaa hallintaa, jolloin tiimisi voi keskittyä ydintehtäviin ilman monimutkaisten prosessien aiheuttamaa lisätyötä.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksia ovat automatisoitu vaatimustenmukaisuusraportointi, istuntojen valvonta ja intuitiivinen koontinäyttö. Tiimisi voi hyötyä reaaliaikaisista hälytyksistä mahdollisten tietoturvauhkien tunnistamiseksi. ManageEngine PAM360 tarjoaa myös auditointiketjut käyttäjien toimien seuraamiseen ja vastuullisuuden varmistamiseen.
Integraatioihin kuuluvat Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware ja SAP.
Pros and Cons
Pros:
- Sopii pienille yrityksille
- Automatisoitu vaatimustenmukaisuusraportointi
- Intuitiivinen käyttöliittymä
Cons:
- Perustason raportointiominaisuudet
- Rajalliset edistyneet ominaisuudet
Learn more about ManageEngine PAM360:

Tämä on näkymä Broadcomin Symantec-etuoikeutettujen käyttöoikeuksien hallintaohjelmiston (PAM) yleiskatsauksesta. Broadcom on etuoikeutettujen käyttöoikeuksien hallintaratkaisu, joka palvelee eri toimialojen yrityksiä. Se keskittyy tarjoamaan skaalautuvia tietoturvaratkaisuja etuoikeutettujen tilien tehokkaaseen hallintaan ja suojaamiseen.
Miksi valitsin Broadcomin: Sen skaalautuvuus eri toimialoilla tekee siitä monipuolisen ratkaisun erilaisiin yritysympäristöihin. Broadcom tarjoaa keskitetyn käytäntöjen hallinnan ja käyttöoikeuksien valvonnan, mikä varmistaa yhdenmukaiset tietoturvatoimet. Se tarjoaa automatisoidun uhkien havaitsemisen mahdollisten riskien tunnistamiseen ja niihin reagoimiseen. Alustan joustavuuden ansiosta se mukautuu organisaatiosi erityistarpeisiin, joten se soveltuu monenlaisiin toiminnallisiin vaatimuksiin.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat keskitetty käytäntöjen hallinta, automatisoitu uhkien havaitseminen ja joustavat käyttöoikeuksien valvontatoiminnot. Tiimisi voi käyttää yksityiskohtaisia tarkastuslokeja käyttäjien toimien seurantaan. Broadcom tarjoaa myös reaaliaikaista analytiikkaa tietoturvatapahtumien valvontaan.
Integraatioihin kuuluvat Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud ja Splunk.
Pros and Cons
Pros:
- Joustavat käyttöoikeuksien valvontatoiminnot
- Automatisoitu uhkien havaitseminen
- Keskitetty käytäntöjen hallinta
Cons:
- Jatkuva ylläpito tarpeen
- Monimutkainen alkuasennus
Learn more about Broadcom:
Muut etuoikeutettujen käyttöoikeuksien hallintaratkaisut
- 11Auth0Paras saumattomiin kolmansien osapuolten integraatioihin
- 12SailPointParas identiteetin hallintaan
- 13One IdentityParas pilvipohjaisiin ratkaisuihin
- 14WallixSopii parhaiten etäkäytön hallintaan
- 15CakewalkParas käyttäjäystävällistä käyttöliittymää tarvitseville
Miten arvioin etuoikeutettujen käyttöoikeuksien hallintaratkaisuja
Jaan arviointini kahteen tasoon: perusvaatimuksiin – tunnistetietojen säilytys, istuntojen tallennus ja JIT-käyttöoikeudet – jotka työkalun on täytettävä, sekä erottaviin tekijöihin, jotka erottavat parhaat työkalut muista.
Ydintoiminnot (Tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (on erinomainen tällä osa-alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen lasken työkalun kokonaispisteet prosenttiosuutena. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Etuoikeutettujen tunnistetietojen säilytys: Tarkistan, hallinnoiko säilö salasanojen, SSH-avainten ja API-tunnusten automaattista vaihtamista – eikä ainoastaan säilytä niitä – esimerkiksi Active Directoryn, Linux-palvelinten ja tietokantojen välillä.
- Istuntojen hallinta ja valvonta: Reaaliaikainen istuntojen tallennus ja suora valvonta ovat tässä tärkeitä, erityisesti mahdollisuus lopettaa epäilyttävä RDP- tai SSH-istunto kesken yhteyden ennen vahinkojen syntymistä.
- Vähimpien oikeuksien periaate ja JIT-käyttöoikeudet: Arvioin, miten kukin työkalu käsittelee ajallisesti rajattua oikeuksien korottamista, kuten DBA:n väliaikaisen pääsyn myöntämistä tuotantotietokantaan hyväksyntätyönkulun kautta pysyvien käyttöoikeuksien sijaan.
- Monivaiheinen todennus: Jokaisen työkalun tulisi integroitua tärkeimpien identiteetintarjoajien kanssa monivaiheista todennusta varten etuoikeutettujen käyttöoikeuksien myöntämisen yhteydessä, ei ainoastaan ensimmäisen kirjautumisen aikana. Tähän sisältyy vahvistettu todennus arkaluonteisia toimintoja varten.
- Auditointilokit ja vaatimustenmukaisuusraportointi: Etsin väärentämisen estäviä auditointiketjuja, joihin liittyy valmiita raporttimallipohjia SOX:n, PCI-DSS:n ja HIPAA:n kaltaisten viitekehysten mukaisesti, jotta vaatimustenmukaisuustiimit voivat hakea raportit ilman mukautettuja kyselyitä.
- Etuoikeutettujen tilien havaitseminen: Arvioin tässä päätepisteiden, pilviympäristöjen ja hakemistojen automaattista skannausta – työkalujen tulisi löytää hylätyt ja hallitsemattomat tilit, eikä niiden pitäisi perustua ainoastaan manuaaliseen syöttämiseen.
Kun minulla on luettelo näitä kriteerejä noudattavista työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (Miten toimittajat eroavat toisistaan)
Näin vertailen eri toimittajia:
Huomionarvoiset ominaisuudet
DevOps-ympäristöjen salaisuuksien hallinta on keskeinen erottava tekijä – etsin työkaluja, jotka lisäävät tunnistetiedot CI/CD-putkiin ja Kubernetes-ympäristöön ilman niiden kovakoodaamista komentosarjoihin. Myös päätepisteiden käyttöoikeuksien hallinta on tärkeää, erityisesti tiimeille, joiden on poistettava paikalliset järjestelmänvalvojan oikeudet ja samalla sallittava käyttäjien korottaa käyttöoikeuksia hyväksyttyjä tehtäviä varten. Etäkäyttöoikeudet toimittajille ovat toinen arvioitava tekijä, sillä alihankkijalle väliaikaisen ja auditoidun pääsyn myöntäminen ilman VPN:ää tai jaettuja tunnistetietoja on yleinen tarve IT-tiimeissä.
Ominaisuuksia laajempi tarkastelu
Integraatioekosysteemi on merkittävä tekijä – tarkistan, muodostaako työkalu natiivin yhteyden SIEM-järjestelmääsi (Splunk, Sentinel) ja ServiceNow'n kaltaisiin ITSM-alustoihin, jotta hälytykset siirtyvät olemassa oleviin poikkeamien käsittelyn työnkulkuihin. Myös vaatimustenmukaisuustodistuksilla on merkitystä; SOC 2 Type II -sertifiointi ja FedRAMP-valtuutus osoittavat, että toimittaja täyttää tiukat auditointivaatimukset, joista vaatimustenmukaisuustiimisi tulee kysymään. Myös käyttöönottomalli on tärkeä, sillä jotkin organisaatiot tarvitsevat itse isännöityjä tai internetistä eristettyjä vaihtoehtoja, kun taas toiset suosivat SaaS-palvelua nopeampien käyttöönottojen vuoksi.
Näin valitset etuoikeutettujen käyttöoikeuksien hallintaratkaisun
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta voit keskittyä olennaiseen edetessäsi yksilöllisessä ohjelmiston valintaprosessissasi, pidä mielessä seuraavat tekijät:
| Tekijä | Mitä tulee ottaa huomioon |
| Skaalautuvuus | Varmista, että ratkaisu voi kasvaa organisaatiosi mukana. Harkitse, pystyykö se käsittelemään kasvavaa käyttäjä- ja datamäärää ilman suorituskyvyn heikkenemistä. |
| Integraatiot | Tarkista, integroituko se olemassa oleviin järjestelmiin, kuten Active Directoryyn, pilvipalveluihin ja muihin käyttäjien provisiointiohjelmistoihin, joita tiimisi käyttää. |
| Mukautettavuus | Etsi vaihtoehtoja, joiden avulla ratkaisu voidaan mukauttaa vastaamaan erityisiä työnkulkujasi ja tietoturvakäytäntöjäsi. |
| Helppokäyttöisyys | Arvioi, onko käyttöliittymä tiimillesi intuitiivinen ja vähentääkö se koulutukseen kuluvaa aikaa sekä käyttäjävirheitä. |
| Budjetti | Arvioi, sopivatko hinnat taloudellisiin rajoitteisiisi, mukaan lukien mahdolliset lisäosien tai päivitysten piilokustannukset. |
| Tietoturvasuojaukset | Varmista, että ratkaisu tarjoaa vahvan salauksen hallinnan (PKI-ohjelmisto), monivaiheisen todentamisen ja standardien, kuten GDPR:n, mukaisuuden. |
| Tukipalvelut | Harkitse asiakastuen saatavuutta, mukaan lukien reaaliaikainen keskustelu, puhelin ja sähköposti, jotta saat apua ongelmien ilmetessä. |
| Suorituskyvyn valvonta | Varmista, että työkalu tarjoaa reaaliaikaisia tietoja järjestelmän suorituskyvystä ja käyttäjien toiminnasta, jotta mahdollisiin ongelmiin voidaan puuttua nopeasti. |
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen trendit
Tutkimukseni aikana keräsin lukemattomia tuoteuutisia, lehdistötiedotteita ja julkaisutietoja eri etuoikeutettujen käyttöoikeuksien hallintaratkaisujen toimittajilta. Tässä on joitakin uusia trendejä, joita seuraan:
- Nollaluottamusarkkitehtuuri: Yhä useammat toimittajat ottavat käyttöön nollaluottamusmalleja, joissa oletetaan, että uhat voivat olla sekä ulkoisia että sisäisiä. Tämä lähestymistapa edellyttää käyttäjien ja laitteiden jatkuvaa varmentamista, mikä parantaa tietoturvaa. CyberArkin kaltaiset ratkaisut ovat sisällyttäneet tämän tarjontaansa.
- Käyttäytymisanalytiikka: Toimittajat integroivat käyttäytymisanalytiikkaa käyttäjien toimien seuraamiseksi ja poikkeamien havaitsemiseksi. Tämä auttaa tunnistamaan epäilyttävän toiminnan varhaisessa vaiheessa. Esimerkiksi Ekran hyödyntää käyttäytymisanalytiikkaa tietoturvan valvonnan tehostamiseen.
- Pilvinatiiviset ratkaisut: Pilvinatiivisiin arkkitehtuureihin siirrytään yhä enemmän, sillä ne tarjoavat joustavuutta ja skaalautuvuutta. Nämä ratkaisut on suunniteltu toimimaan saumattomasti pilviympäristöissä, kuten PrivX:n kaltaisten palveluntarjoajien ratkaisut osoittavat.
- Salasanaton todentaminen: Siirtyminen salasanattomiin todentamismenetelmiin on yleistymässä. Tämä trendi vähentää tunnistetietojen varastamisen riskiä ja parantaa käyttäjäkokemusta. BeyondTrustin kaltaiset toimittajat tutkivat salasanattomia vaihtoehtoja ratkaisuissaan.
- Yhtenäinen päätelaitteiden hallinta: Toimittajat keskittyvät kaikkien päätelaitteiden hallintaan yhden alustan kautta, mikä yksinkertaistaa tietoturvan hallintaa. Tämä trendi näkyy parhaissa portaaliohjelmistoissa, jotka tarjoavat keskitetyn hallinnan ja valvonnan, kuten One Identityn tarjoamat ratkaisut.
Mitä etuoikeutettujen käyttöoikeuksien hallintaratkaisut ovat?
Etuoikeutettujen käyttöoikeuksien hallintaratkaisut suojaavat ja hallitsevat organisaation etuoikeutettuja tilejä. IT-järjestelmänvalvojat, tietoturva-ammattilaiset ja vaatimustenmukaisuudesta vastaavat henkilöt käyttävät yleensä näitä työkaluja arkaluonteisten tietojen suojaamiseen ja sääntelyvaatimusten noudattamiseen.
Nollaluottamusarkkitehtuurin, käyttäytymisanalytiikan ja salasanattoman todentamisen kaltaiset ominaisuudet auttavat suojaamaan käyttöoikeuksia, havaitsemaan poikkeamia ja parantamaan käyttäjäkokemusta. Kaiken kaikkiaan nämä työkalut varmistavat, että vain valtuutetuilla käyttäjillä on pääsy kriittisiin järjestelmiin, mikä vähentää tietomurtojen riskiä.
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen ominaisuudet
Kun valitset etuoikeutettujen käyttöoikeuksien hallintaratkaisua, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Nollaluottamusarkkitehtuuri: Edellyttää käyttäjien ja laitteiden jatkuvaa todentamista ja parantaa turvallisuutta olettamalla, että uhkia voi tulla sekä ulkoa että sisältä.
- Käyttäytymisanalytiikka: Seuraa käyttäjien toimia poikkeamien havaitsemiseksi ja auttaa tunnistamaan epäilyttävän toiminnan varhaisessa vaiheessa.
- Salasanaton todennus: Vähentää tunnistetietojen varastamisen riskiä ja parantaa käyttäjäkokemusta poistamalla salasanojen tarpeen.
- Roolipohjaiset käyttöoikeudet: Varmistavat, että käyttäjillä on asianmukaiset käyttöoikeustasot, mikä parantaa turvallisuutta ja vaatimustenmukaisuutta.
- Automaattinen vaatimustenmukaisuuden raportointi: Tehostaa raporttien luomista ja auttaa varmistamaan, että organisaatiosi täyttää sääntelyvaatimukset.
- Istuntojen valvonta: Seuraa käyttäjäistuntoja reaaliajassa valvonnan ylläpitämiseksi ja luvattoman toiminnan havaitsemiseksi.
- Pilvinatiiviarkkitehtuuri: Tarjoaa joustavuutta ja skaalautuvuutta, joten se sopii erinomaisesti pilvipalveluihin perustuviin ympäristöihin.
- Yhtenäinen päätelaitteiden hallinta: Tarjoaa keskitetyn hallinnan ja valvonnan kaikille päätelaitteille, mikä yksinkertaistaa turvallisuuden hallintaa.
- Käyttöoikeuksien sertifiointi: Tarkistaa ja sertifioi käyttöoikeudet säännöllisesti turvallisuuden ja vaatimustenmukaisuuden ylläpitämiseksi.
- Reaaliaikainen uhkien havaitseminen: Tunnistaa mahdolliset turvallisuusuhat niiden ilmetessä, mikä mahdollistaa nopean reagoinnin ja torjunnan.
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen hyödyt
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia etuja, joita voit odottaa:
- Parantunut turvallisuus: Nollaluottamusarkkitehtuuria ja käyttäytymisanalytiikkaa hyödyntämällä nämä työkalut vähentävät luvattoman käytön ja tietomurtojen riskiä.
- Sääntelyvaatimusten noudattaminen: Automaattinen vaatimustenmukaisuuden raportointi ja käyttöoikeuksien sertifiointi auttavat varmistamaan, että organisaatiosi täyttää alan standardit ja sääntelyvaatimukset.
- Parantunut käyttäjäkokemus: Salasanaton todennus ja roolipohjaiset käyttöoikeudet helpottavat käyttäjien pääsyä tarvitsemiinsa järjestelmiin turvallisuudesta tinkimättä.
- Toiminnan tehokkuus: Automaattinen käyttöoikeuksien myöntäminen ja istuntojen valvonta tehostavat prosesseja ja vähentävät IT-tiimien työmäärää valvonnan säilyessä.
- Skaalautuvuus: Pilvinatiiviarkkitehtuurit ja yhtenäinen päätelaitteiden hallinta mahdollistavat organisaatiosi kasvun turvallisuudesta tai suorituskyvystä tinkimättä.
- Reaaliaikainen reagointi: Reaaliaikainen uhkien havaitseminen mahdollistaa mahdollisten turvallisuusuhkien nopean tunnistamisen ja torjunnan, mikä minimoi niiden vaikutukset liiketoimintaasi.
- Keskitetty hallinta: Identiteettien ja käyttöoikeuksien yhtenäinen hallinta eri ympäristöissä yksinkertaistaa turvallisuuden hallintaa ja parantaa kokonaisvaltaista ohjausta.
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen kustannukset ja hinnat
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla olevassa taulukossa esitetään etuoikeutettujen käyttöoikeuksien hallintaratkaisujen yleisiä suunnitelmia, niiden keskimääräisiä hintoja ja tyypillisiä ominaisuuksia:
Etuoikeutettujen käyttöoikeuksien hallintaratkaisujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
| Ilmainen suunnitelma | $0 | Peruskäyttöoikeuksien hallinta, rajoitettu käyttäjien hallinta ja perusraportointi. |
| Henkilökohtainen suunnitelma | $5-$25 /user /month | Yhden käyttäjän käyttöoikeus, salasanojen hallinta ja perusturvallisuusominaisuudet. |
| Yrityssuunnitelma | $25-$50 /user /month | Usean käyttäjän tuki, istuntojen valvonta, roolipohjaiset käyttöoikeudet ja vaatimustenmukaisuuden raportointi. |
| Yritystason suunnitelma | $50-$100 /user /month | Edistynyt turvallisuusanalytiikka, integrointi muihin järjestelmiin, rajattomasti käyttäjiä ja oma tukipalvelu. |
Etuoikeutettujen käyttöoikeuksien hallintaratkaisun usein kysytyt kysymykset
Tässä vastauksia yleisiin etuoikeutettujen käyttöoikeuksien hallintaratkaisuja koskeviin kysymyksiin:
Miten PAM-ratkaisu toimii?
PAM-ratkaisut suojaavat etuoikeutettujen tilien tunnistetiedot tallentamalla ne suojattuun säilöön. Järjestelmänvalvojien on käytettävä PAM-järjestelmää näiden tunnistetietojen käyttöön, mikä varmistaa jokaisen käyttökerran todentamisen ja kirjaamisen. Tämä prosessi auttaa suojaamaan arkaluonteisia tilejä luvattomalta käytöltä.
Mikä ero on ZTNA:n ja PAM:n välillä?
PAM keskittyy kriittisten järjestelmien käytön suojaamiseen ja hallintaan, kun taas ZTNA valvoo tiukasti käyttöoikeuksia kokonaisissa verkoissa. Molemmat ovat kyberturvallisuuden kannalta tärkeitä, mutta ne vastaavat erilaisiin tietoturvatarpeisiin. PAM hallinnoi etuoikeutettua käyttöä, kun taas ZTNA varmistaa jatkuvasti käyttäjien käyttöoikeudet verkoissa.
Mitä etuoikeutettujen käyttöoikeuksien hallinta edellyttää?
Tehokas PAM edellyttää monivaiheista todentamista, automatisoituja turvatoimia ja päätepisteiden käyttäjien käyttöoikeuksien poistamista. Perustasojen määrittäminen ja poikkeamien seuranta ovat myös ratkaisevan tärkeitä tietoturvan ylläpitämisessä. Nämä käytännöt auttavat estämään luvattoman käytön ja varmistamaan vaatimustenmukaisuuden.
Mikä on etuoikeutettujen käyttöoikeuksien hallinnan riski?
PAM:n laiminlyönti voi johtaa tietomurtoihin, käyttöoikeuksien laajentamiseen ja sisäpiiriuhkiin. Hyökkääjät voivat hyödyntää laajennettuja käyttöoikeuksia ja aiheuttaa toiminnallista sekä taloudellista vahinkoa. PAM:n käyttöönotto vähentää näitä riskejä suojaamalla arkaluonteisia tilejä ja valvomalla käyttöä.
Miten PAM vähentää sisäpiiriuhkia?
PAM vähentää sisäpiiriuhkia rajoittamalla pääsyä arkaluonteisiin tileihin ja seuraamalla käyttäjien toimintaa. Se valvoo tiukasti sitä, kuka voi käyttää mitäkin resursseja, mikä auttaa estämään käyttöoikeuksien väärinkäyttöä. Kirjaamalla kaikki käyttöoikeuksien käytöt PAM ehkäisee mahdollisia haitallisia toimia.
Voidaanko PAM-ratkaisut integroida olemassa oleviin tietoturvajärjestelmiin?
Kyllä, PAM-ratkaisut integroituvat usein olemassa oleviin tietoturvajärjestelmiin, kuten IAM- ja SIEM-järjestelmiin sekä muihin IT-työkaluihin. Tämä integraatio parantaa yleistä tietoturvaa tarjoamalla yhtenäisen lähestymistavan käyttöoikeuksien hallintaan ja toiminnan valvontaan eri alustojen välillä.