

Kyberturvallisuus suojaa tietokonejärjestelmiä, verkkoja ja tietoja digitaalisilta hyökkäyksiltä, luvattomalta käytöltä ja vahingoilta. Kyberturvallisuuden erityisiä uhkia ovat erilaiset haitalliset toimet, joiden tavoitteena on vaarantaa tietojen eheys, yksityisyys ja digitaalisten järjestelmien toimivuus, kuten hakkerointi, virukset ja tietojenkalasteluhyökkäykset.
Näihin haasteisiin vastaamiseksi teknologiajohtajien on hyödynnettävä kyberturvallisuustyökaluja uhkien tehokkaaseen havaitsemiseen, ehkäisemiseen ja lieventämiseen. Päätepisteiden tietoturvaohjelmistoista kehittyneisiin uhkatietopalvelualustoihin oikeat työkalut ovat olennaisia järjestelmien suojaamisessa, tietosuojan varmistamisessa ja luottamuksen ylläpitämisessä nykypäivän digitaalisessa ympäristössä.
Kyberturvallisuusuhkia on kaikkialla, ja SaaS-palvelujen, pilvipalvelujen ja automatisoidun kriittisen infrastruktuurin nopea kasvu on muuttanut aiemmin harmittomana pidetyn haitan merkittäväksi uhaksi.
Teknologiajohtajien on suojattava teknologiansa. Toimialasta tai kokemastasi riskitasosta riippumatta sinun on ennakoitava, torjuttava ja käsiteltävä kehittyvää kyberrikollisuuden ympäristöä.
Mitä kyberturvallisuusuhat ovat?
Kyberturvallisuusuhka on mikä tahansa haitallisten toimijoiden tietojärjestelmään kohdistama tarkoituksellinen hyökkäys. Nämä uhat ilmenevät monin tavoin yksittäisen toimijan yksinkertaisista luvattoman käytön yrityksistä aina useiden vektoreiden, kuten valtioiden ja valtiosta riippumattomien organisaatioiden, toteuttamiin valtaviin monikansallisiin tietoturvahyökkäyksiin.
Pilvijärjestelmät joutuvat usein näiden hyökkäysten kohteiksi, joten on hyödyllistä tietää, mitä vastaan olet suojautumassa.
Taylorin mukaan hyökkääjät ovat viimeisten 2–3 vuoden aikana siirtyneet massamuotoisesta, tilaisuuksiin perustuvasta tietojenkalastelusta erittäin kohdennettuihin, sosiaalisesti manipuloituihin hyökkäyksiin.
"He käyttävät tekoälyä uskottavampien sähköpostien laatimiseen, johtajien käyttäytymisen jäljittelyyn ja jopa äänen ja videon manipulointiin", hän toteaa. "Kehä ei enää ole palomuuri, vaan loppukäyttäjä eli inhimillinen palomuuri."
"Sopeutuakseen organisaatioiden on päästävä tarkistuslistoihin perustuvaa koulutusta pidemmälle. Ne tarvitsevat jatkuvaa, kiinnostavaa ja myönteistä vahvistamista tarjoavaa koulutusta – kaikki tarvitsevat valmennusta, eivät syyllistämistä."
Kyberturvallisuusuhkien tyypit
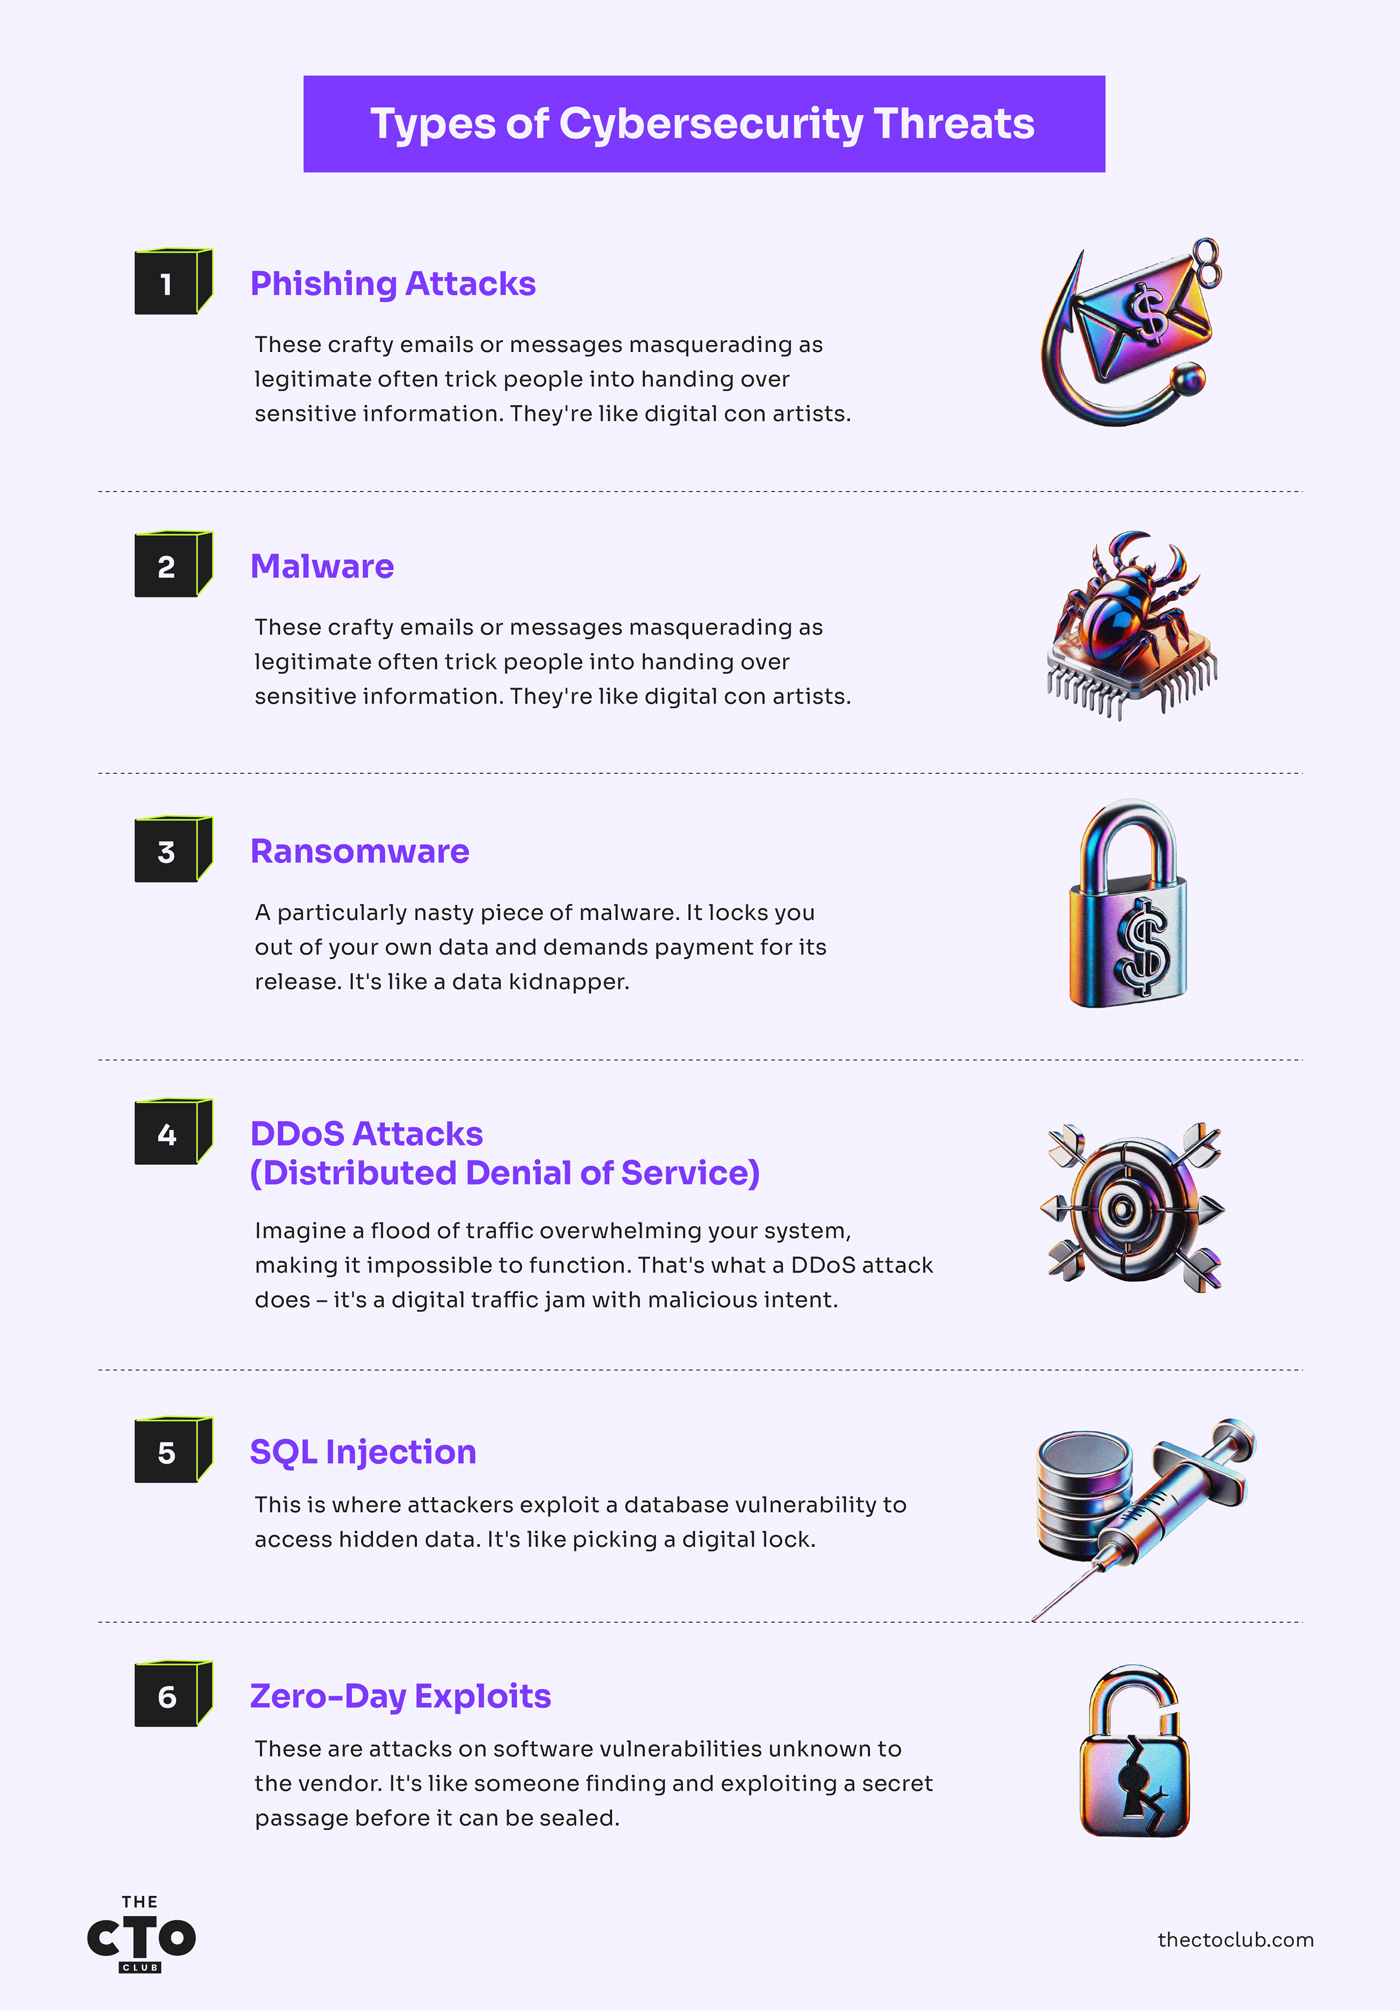
Kyberturvallisuusuhkia on monenlaisia, ja jokaisella on oma salakavala tapansa aiheuttaa tuhoa. Käydään ne läpi:
- Tietojenkalasteluhyökkäykset: Nämä laillisilta vaikuttavat ovelat sähköpostit tai viestit huijaavat usein ihmiset luovuttamaan arkaluonteisia tietoja. Ne ovat kuin digitaalisia huijareita.
- Haittaohjelmat: Tähän laajaan luokkaan kuuluvat virukset, madot ja kiristysohjelmat. Ajattele haittaohjelmaa ei-toivottuna tunkeilijana, joka hiipii järjestelmääsi varastaakseen tietoja, vahingoittaakseen järjestelmää tai ottaakseen sen hallintaansa.
- Kiristysohjelmat: Erityisen ilkeä haittaohjelma. Se estää pääsysi tietoihisi ja vaatii maksua niiden vapauttamisesta. Se on kuin tietojen sieppaaja.
- DDoS-hyökkäykset (hajautetut palvelunestohyökkäykset): Kuvittele liikennetulva, joka kuormittaa järjestelmääsi niin, ettei se pysty toimimaan. Tätä DDoS-hyökkäys tekee – se on pahantahtoinen digitaalinen liikenneruuhka.
- SQL-injektio: Tässä hyökkääjät hyödyntävät tietokannan haavoittuvuutta päästäkseen käsiksi piilotettuihin tietoihin, aivan kuin poimisivat digitaalisen lukon.
- Nollapäivähyökkäykset: Nämä ovat hyökkäyksiä ohjelmistojen haavoittuvuuksia vastaan, joista toimittaja ei tiedä. Se on kuin joku löytäisi salaisen kulkureitin ja hyödyntäisi sitä ennen kuin se ehditään sulkea.
Jokainen uhka aiheuttaa todellisen riskin, ja ne kehittyvät jatkuvasti. Kyberturvallisuus ei ole vain IT-ongelma, vaan olennainen osa digitaalista elämäämme. Tarve suojautua näiltä uhilta ei ole koskaan ollut suurempi. Tiedon tasalla pysyminen ja valppaus ovat elintärkeitä.
Väliintulohyökkäykset
Ollaan rehellisiä – useimmat meistä ajattelevat ymmärtävänsä väliintulohyökkäykset. "Aivan, joku asettuu kahden viestivän osapuolen väliin, ymmärrän."
Mutta siivottuani näiden hyökkäysten jälkiä kolmessa eri yrityksessä voin kertoa, että käsitteen ymmärtämisen ja hyökkäyksen kohteeksi joutumisen tunnistamisen välillä on valtava ero.
Miltä MitM-hyökkäys näyttää (ei siltä, mitä tietoturvatiimisi ajattelee)
Unohdetaan oppikirjamääritelmä hetkeksi. Tältä väliintulohyökkäys todellisuudessa näyttää käytännössä:
- Se ei ole ilmeistä: Kun yksi asiakkaistani joutui hyökkäyksen kohteeksi, heidän liikennettään siepattiin 47 päivän ajan ennen kuin kukaan huomasi mitään. Ei hälytyksiä, ei havaittavia suorituskykyongelmia, vain hienovaraisia poikkeamia tapahtumatiedoissa, jotka useimmat valvontajärjestelmät ohittivat täysin.
- Sitä tapahtuu siellä, missä sitä vähiten odotat: Kaikki keskittyvät ulkoiseen viestintään. Olen kuitenkin nähnyt tuhoisia väliintulohyökkäyksiä sisäisten järjestelmien välillä – palvelimelta palvelimelle ja sovelluksesta tietokantaan – joissa tiimit usein ohittavat ne turvatoimet, joita ne soveltaisivat ulkoisesti.
- Se on harvoin sattumanvaraista. ”Ammutaan joka suuntaan ja toivotaan parasta” -ajat ovat ohi. Nykyiset hyökkääjät ovat suorittaneet tiedustelua viikkojen ajan ja tunnistaneet arvokkaita viestintäkanavia ennen iskua. He etsivät maksunkäsittelyjärjestelmiäsi, todennuspalvelimiasi ja API-yhdyskäytäviäsi.
Toimintaperiaate on suoraviivainen mutta armottoman tehokas:
- Hyökkääjä sijoittuu kahden osapuolen väliin – käyttäjän ja sovelluksen, palvelinten tai laitteen ja verkon väliin.
- Hän muodostaa erilliset salatut yhteydet kumpaankin osapuoleen, jolloin molemmat luulevat puhuvansa suoraan toisilleen.
- Hän purkaa liikenteen salauksen, lukee sen, mahdollisesti muokkaa sitä ja salaa sen sitten uudelleen ennen sen välittämistä eteenpäin.
- Molemmat osapuolet uskovat, että niillä on turvallinen ja yksityinen yhteys, vaikka todellisuudessa ei ole.
Pelottavinta? Hyvin toteutettu väliintulohyökkäys näyttää useimmille tietoturvatyökaluille täsmälleen tavalliselta liikenteeltä. Olen nähnyt SOC-keskusten, joilla on miljoonien dollarien tietoturvakokonaisuudet, jättävän ne täysin huomaamatta.
Hyökkäystekniikoita, joiden olen nähnyt onnistuvan (”riittävästä” tietoturvasta huolimatta)
Kymmenien tällaisten tapausten tutkinnan jälkeen tässä ovat tekniikat, jotka ohittavat johdonmukaisesti jopa hyvin rahoitetut tietoturvaohjelmat:
Wi-Fi-liikenteen salakuuntelu: edelleen järjettömän tehokasta
Tiedän, se kuulostaa tietoturvan perusteilta, mutta se toimii:
- Lentokentän executive-loungen ansa: Yhden valmistusalan asiakkaani toimitusjohtajan tunnistetiedot varastettiin lentokentän loungessa. Hyökkääjä perusti luvattoman tukiaseman nimellä ”Executive_Lounge_Premium”, ja sen signaali oli parempi kuin oikean verkon. 20 minuutin kuluessa toimitusjohtaja yhdisti laitteensa siihen ja lähetti tietämättään kaiken liikenteen hyökkääjän kannettavan tietokoneen kautta. Yritys havaitsi yli miljoonan dollarin arvosta epätavallisia tilisiirtoja kolme viikkoa myöhemmin.
- Hotelliverkon ”päivitys”: Toinen yleinen tekniikka on esiintyä IT-tukena ja väittää, että hotelliverkkoa ”päivitetään”, minkä jälkeen tarjotaan uudet (haitalliset) yhteystiedot. Tiimisi luulee saavansa parempaa palvelua, vaikka liikenne reititetään hyökkääjän järjestelmän kautta.
Tästä huolimatta CISSP-sertifioitu kyberturvallisuusammattilainen ja CyberHootin toinen perustaja Craig Taylor sanoo, että yleisin väärinkäsitys on se, että väliintulohyökkäykset (MITM) ovat huolenaihe vain julkisissa Wi-Fi-verkoissa tai salaamattomissa ympäristöissä.
”Todellisuudessa hyökkääjät voivat hyödyntää puutteellista varmenteiden hallintaa, väärin määritettyjä VPN:iä ja jopa luotetuissa verkoissa olevia vaarantuneita laitteita”, Taylor lisää. ”CTO:t jättävät sisäiset uhat usein huomiotta ja olettavat, että salaus yksin riittää”.
DNS-huijaus: digitaalisen reittisuunnitelmasi ohjaaminen uudelleen
DNS on internetin navigointijärjestelmä, ja kun se vaarantuu, se ohjaa sinut kohteisiin, jotka näyttävät täysin samoilta kuin odottamasi kohteet mutta ovat todellisuudessa hyökkääjän hallinnassa:
- Huomaamaton uudelleenohjaus: Terveydenhuolto-organisaation, jonka kanssa työskentelin, DNS oli vaarantunut kuukausien ajan. Hyökkääjä ohjasi uudelleen vain tietyt arvokkaat verkkotunnukset – sen maksunkäsittelijän, potilastietojärjestelmän ja sähköpostiportaalin. Kaikki näytti käyttäjistä täysin normaalilta, paitsi että heidän tunnistetietojaan kerättiin.
- Kohdennettu injektointi: Kehittyneemmät hyökkääjät eivät kaappaa kaikkea DNS-liikennettä – he odottavat tiettyjä arvokkaita kyselyitä (kuten pankkisivustoja tai maksujärjestelmiä) ennen väärennettyjen vastausten syöttämistä. Tämä valikoiva lähestymistapa vaikeuttaa havaitsemista huomattavasti.
”Istunnon kaappaus sivusta” – kyberturvauhka, josta kukaan ei puhu
Tämä tekniikka kohdistuu aktiivisiin istuntoihin alkuperäisten yhteyksien sijaan:
- Evästeiden varastaminen suojaamattoman Wi-Fi-yhteyden kautta: Samassa verkossa oleva hyökkääjä voi varastaa istuntoevästeitä muista kuin HTTPS-yhteyksistä, jolloin hän voi kaapata aktiivisia istuntoja ilman kirjautumistietoja.
- Sivustojen välinen ajoitushyökkäys: Olen nähnyt hyökkääjien käyttävän vastauksissa olevia pieniä ajoituseroja selvittääkseen, ovatko käyttäjät kirjautuneina tiettyihin palveluihin, ja hyödyntävän sitten näitä tietoja kohdennettujen sivukaappaushyökkäysten käynnistämiseen.
Eräässä neuvomassani vähittäiskauppayrityksessä hyökkääjä varasti todennetun ylläpitäjän istuntoevästeet ja ryhtyi siirtämään asiakastietoja ulos viikkojen ajan – samalla kun ylläpitäjä käytti järjestelmää aktiivisesti ilman minkäänlaista merkkiä siitä, että jokin olisi vialla.
Yrityksen sähköpostin vaarantaminen: tuottoisin väliintulohyökkäys
Sähköpostipohjaiset väliintulohyökkäykset ovat kehittyneet räjähdysmäisesti:
- Laskun muuttaminen: Hyökkääjät seuraavat yritysten välistä sähköpostiviestintää ja sieppaavat sitten PDF-laskuja muuttaakseen maksutietoja. Olen nähnyt yritysten menettävän miljoonia, koska kukaan ei soittanut varmistaakseen sähköpostissa mainittuja äkillisiä ”pankkitietojen muutoksia”.
- Samankaltaisen verkkotunnuksen temppu: Eräs rakennusalan yritys, jonka kanssa työskentelin, menetti 927 000 dollaria, kun hyökkääjä rekisteröi verkkotunnuksen ”constructioncorp-invoices.com” (heidän oikea verkkotunnuksensa oli ”constructioncorp.com”) ja alkoi lähettää sähköposteja sen kautta. Hienovarainen ero jäi huomaamatta viikkojen ajan.
Have an account? Log In
Toimitusketjun kyberturvauhat
Olen nähnyt aivan liian monien teknologiajohtajien keskittyvän pakkomielteisesti järjestelmiensä vahvistamiseen ja samalla jättävän täysin huomiotta ammottavan haavoittuvuuden – ”luotettavilta” toimittajilta heidän ympäristöönsä tulevat ohjelmistot ja palvelut.
Sanon tämän suoraan: toimitusketjusi on todennäköisesti heikoin lenkkisi, ja hyökkääjät tietävät sen.
Miltä toimitusketjun kyberturvauhat näyttävät
Unohda abstrakti käsite. Tällaista nykyaikaiset toimitusketjuhyökkäykset todellisuudessa ovat:
- Hyökkäys, jota et koskaan näe tulevan: Kun eräs neuvomani suuri logistiikkayritys joutui tietomurron kohteeksi, hyökkäys ei tapahtunut tiukasti suojatun ulkoreunan kautta, vaan luotetun varastonhallintajärjestelmän tavanomaisen päivityksen välityksellä. Päivitys oli digitaalisesti allekirjoitettu, läpäisi kaikki tietoturvatarkistukset ja otettiin automaattisesti käyttöön yli 400 palvelimella. Takaovi pysyi havaitsematta 143 päivän ajan.
- Täydellinen Troijan hevonen: Toimitusketjuhyökkäykset ovat tuhoisan tehokkaita, koska ne kulkevat luotettujen toimittajien laillisten ohjelmistojen mukana. Ne toimivat samoilla käyttöoikeuksilla ja pääsyillä kuin itse luotettu ohjelmisto. Olen nähnyt haitallista koodia otettavan käyttöön järjestelmänvalvojien toimesta, kun he ”suorittivat tavanomaista ylläpitoa”.
- Vaikutusalue on valtava: Kun erään rahoituspalvelutoimittajan rakennusputki vaarantui, haitallinen koodi jaettiin samanaikaisesti 734 pankille ja luotto-osuuskunnalle. Tässä ei vaarannu yksi järjestelmä – vaarantuneita järjestelmiä on kerralla satoja tai tuhansia.
SaaS-yritykset kohtaavat huomattavan kolmansien osapuolten riskin, koska ne ovat riippuvaisia kumppaneista, alihankkijoista ja näiden alihankkijoista, jotka tarjoavat välttämättömiä palveluja mutta joiden kyberturvallisuusstandardit ja -käytännöt eivät välttämättä ole yhtä korkealla tasolla.
”Tämä koskee erityisesti pienempiä erikoistuneita organisaatioita, mutta se voi koskea myös suurempia toimijoita”, toteaa 100 Mile Strategies -yrityksen johtava osakas ja National Security Instituten vieraileva tutkija Jeff Le. ”SaaS-yritykset eivät välttämättä kohdista kumppaneihinsa yhtä perusteellista valvontaa, inventointia tai koulutusta kuin omiin sisäisiin liikekumppaneihinsa ja sidosryhmiinsä.”
Hallitukset ympäri maailmaa kohtaavat samanlaisia haasteita ja luottavat usein perusvälineisiin, kuten Excel-taulukoihin ja staattisiin luetteloihin, kumppaniensa seuraamisessa. Tehokas valvonta edellyttää jatkuvaa seurantaa, joka ulottuu sisäisen toiminnan ulkopuolelle ja sisältää kolmansien osapuolten ennakoivan arvioinnin.
”Penetraatiotestaus ja hyökkäysryhmäharjoitukset ovat hyödyllisiä, mutta hetkellisten arviointien lisäksi tarvitaan enemmän”, Le lisää.
Miksi perinteinen tietoturva ei tehoa lainkaan
Tavanomainen tietoturvastrategiasi epäonnistuu täysin toimitusketjuhyökkäyksiä vastaan:
- Allekirjoitusten tarkistamisesta ei ole hyötyä: Vaarantuneet päivitykset on allekirjoitettu digitaalisesti aidon toimittajan omilla varmenteilla, joten tietoturvatyökalusi näkevät ne täysin laillisina.
- Toiminnan seuranta ei havaitse sitä: Koska haitallinen koodi toimii luotetun sovelluksen sisällä, sen toiminta sulautuu usein lailliseen toimintaan.
- Toimittaja-arvioinnit luovat väärää turvallisuuden tunnetta: Olen nähnyt yritysten, joiden tietoturva-auditointien tulokset olivat täydelliset, muuttuvan massiivisten toimitusketjukompromissien lähteeksi vain muutamaa viikkoa myöhemmin.
SolarWinds-hyökkäys ei ollut poikkeus, vaan esimakua uudesta normaalista. Useimmat teknologiajohtajat, joiden kanssa keskustelen, ovat edelleen täysin valmistautumattomia tähän todellisuuteen.
Kyberturvauhkien torjunta
Toimitusketjuhyökkäyksiltä puolustautuminen edellyttää perustavanlaatuisesti erilaista lähestymistapaa, mutta se ei tarkoita toimittajista luopumista tai kaiken rakentamista itse:
- Epäsuosittu mielipiteeni: nollaluottamus päivityksiä kohtaan: Jopa luotettujen toimittajien allekirjoitettuja päivityksiä tulisi käsitellä mahdollisesti vaarantuneina. Eräs terveydenhuolto-organisaatio, jonka kanssa työskentelin, otti käyttöön 72 tunnin testauskäytännön kaikille toimittajien päivityksille eristetyssä ympäristössä ennen laajempaa käyttöönottoa. Kuuden kuukauden aikana he havaitsivat kaksi vaarantunutta päivitystä, jotka olisivat muutoin päätyneet ongelmitta tuotantoon.
- Ohjelmistojen materiaaliluettelot (SBOM) eivät ole neuvoteltavissa: Ala vaatia jokaiselta toimittajalta yksityiskohtaisia SBOM-luetteloita. Kun eräs valmistusalan asiakkaani teki tästä pakollista, he havaitsivat, ettei 40 prosenttia heidän toimittajistaan pystynyt edes tuottamaan kattavaa luetteloa ohjelmistojensa komponenteista. Se on varoitusmerkki, jota ei voi sivuuttaa.
- Suorituksenaikainen sovellusten itsepuolustus (RASP): Ota käyttöön ratkaisuja, jotka havaitsevat ja estävät epäilyttävän toiminnan sen lähteestä riippumatta. Näin saat suojan myös silloin, kun luotetut sovellukset alkavat toimia haitallisesti.
- Toimittajien tehokas segmentointi: Luo verkkosegmenttejä, jotka rajoittavat sitä, mitä toimittajasi voivat käyttää, vaikka niiden ohjelmistot toimisivat suunnitellusti. Erään neuvomani vähittäiskauppiaan kassajärjestelmätoimittajan ohjelmiston käyttöoikeudet rajoitettiin vain sen tarvitsemiin resursseihin. Hyökkäys rajoittui pieneen osaan järjestelmistä, kun toimittaja myöhemmin vaarantui.
Toimitusketjuhyökkäykset eivät ole katoamassa – niiden määrä ja kehittyneisyys kasvavat. Oikealla lähestymistavalla voit kuitenkin pienentää altistumistasi huomattavasti ilman, että liiketoiminta pysähtyy.
Älä joudu teknologiajohtajaksi, joka selittää hallitukselle, miksi luotit toimittajan tietoturvaan enemmän kuin omaasi. Rakenna tietoturva olettaen, että jopa luotetuimmat kumppanisi voivat vaarantua, sillä jotkut niistä tulevat lopulta vaarantumaan.
Käytännön toimet
Kun olen ottanut MitM-suojaukset käyttöön useissa organisaatioissa, seuraavat käytännöt toimivat:
Tuloksia tuottavat tekniset hallintakeinot
- Varmenteiden kiinnitys varamenettelyineen: Tavallinen varmenteen kiinnitys rikkoutuu liian helposti. Ota käyttöön dynaaminen kiinnitys ja asianmukaiset virhetilanteiden käsittelyt. Eräs rahoitusalan asiakkaani pienensi MitM-altistumistaan 87 prosenttia ja säilytti sovelluksen saatavuuden 99,9 prosentissa tällä lähestymistavalla.
- DNS:n käyttöönotto HTTPS:n yli (DoH): DNS-kyselyiden siirtäminen salatuille kanaville estää monia MitM-tekniikoita. Oikein toteutettuna tämä on käyttäjille lähes huomaamatonta ja pienentää samalla hyökkäyspinta-alaa huomattavasti.
- Monikanavainen todentaminen: Vahvista kriittiset toimet erillisen kanavan kautta. Kun terveydenhuoltoalan asiakas otti käyttöön kaistan ulkopuolisen todentamisen palveluntarjoajien järjestelmäkäyttöoikeuksien muutoksille, he estivät kolme MitM-yritystä ensimmäisen kuukauden aikana.
- Nollaluottamus myös sisäisessä liikenteessä: Ajatus siitä, että sisäinen liikenne on ”turvallista”, on vanhentunut. Ota palvelinten väliseen viestintään käyttöön sama todentaminen kuin ulkoiseen liikenteeseen.
Prosessimuutokset, jotka pysäyttävät kyberturvallisuusuhat alkuunsa
- Kaksikanavaisen todentamisen sääntö: Kaikki taloudelliset muutokset (pankkitiedot, maksutiedot) on vahvistettava eri viestintäkanavan kautta. Tämä yksinkertainen käytäntö esti 94 prosenttia erään työskentelemäni yrityksen talouspetosyrityksistä.
- Vain tunnettujen yhteyshenkilöiden käytäntö: Laadi vahvistettujen yhteyshenkilöiden hakemisto keskeisille toimittajille ja kumppaneille ja käsittele talouspyyntöjä vain näiltä ennalta varmennetuilta henkilöiltä.
- Poikkeavien tapahtumien tarkistus: Ota käyttöön automatisoituja järjestelmiä, jotka merkitsevät äkilliset muutokset tapahtumamalleissa, kuten uudet pankkitilit, poikkeavat summat tai odottamattomat vastaanottajat.
Inhimillinen tekijä: tietoturvan tekeminen intuitiiviseksi
- Kolmen minuutin mikrokoulutus: Unohda tunnin mittaiset tietoturvakoulutukset. Olen ottanut käyttöön Slackin/Teamsin kautta jaettavia kolmen minuutin tietoturvavideoita, joissa keskitytään kerrallaan yhteen tiettyyn uhkaan. Osallistuminen ja asioiden muistaminen paranivat huimasti perinteiseen koulutukseen verrattuna.
- ”Pysähdy ja varmista” -kulttuuri: Luo kulttuuri, jossa varmistamista arvostetaan eikä sitä pidetä ärsyttävänä. Tuo julkisesti esiin tiimin jäsenet, jotka havaitsevat mahdollisia MitM-yrityksiä varmistamisen avulla.
- Simuloitujen hyökkäysten ohjelma: Järjestä tiimillesi säännöllisiä mutta eettisiä simuloituja MitM-hyökkäyksiä. Näin toimivissa yrityksissä onnistuneiden sosiaalisen manipuloinnin yritysten määrä vähenee ajan myötä 76 prosenttia.
Kyberturvallisuusuhkien torjunnan käyttöönotto
Ymmärrän kyllä – tasapainottelet tietoturvan ja liiketoiminnan toiminnan välillä.
Tässä on vaiheittainen lähestymistapa, joka ei tuhoa tuottavuutta:
- Aloita arvokkaimmista kohteista: Suojaa ensin talousjärjestelmät, todennuspalvelut ja arkaluonteiset tiedonsiirrot. Saat 80 % suojauksen hyödystä 20 %:lla työmäärästä.
- Ota käyttöön kerroksittaiset varmennusprosessit: Lisää kriittisiin muutoksiin ihmisen tekemä varmennus ennen sellaisten teknisten hallintakeinojen käyttöönottoa, jotka saattavat häiritä toimintaa.
- Ota tekniset hallintakeinot käyttöön asteittain: Aloita valvonnasta estämisen sijaan, ota ratkaisut ensin käyttöön testiympäristöissä ja määritä selkeät palautusmenettelyt.
- Tee tietoturvasta näkyvää mutta huomaamatonta: Parhaita MitM-suojauksia ovat sellaiset, joita käyttäjät tuskin huomaavat mutta jotka vahvistavat selkeästi suojauksen olevan aktiivinen.
Varoituksen sana
Olen joutunut siivoamaan liian monta onnistuneiden MitM-hyökkäysten aiheuttamaa sotkua, ja niitä kaikkia yhdistää yksi asia – kaikki ajattelivat, että ”meille ei käy niin” tai ”olemme jo suojattuja”. Todellisuudessa nämä hyökkäykset onnistuvat juuri siksi, että ne hyödyntävät tätä väärää luottamusta.
Älä odota siihen asti, että joudut selittämään hallitukselle, kuinka yrityksesi siirsi 2 miljoonaa dollaria hyökkääjän tilille. Aloita perusasioista – salauksesta, varmennuksesta ja tietoisuudesta – ja rakenna siitä eteenpäin.
Uhkamaisema
Sen jälkeen kun Morris-mato kaatoi elintärkeitä tietojärjestelmiä vuonna 1988, haitallinen koodi on kohdistanut hyökkäyksiä suojattujen verkkojen haavoittuvuuksiin. Madot ovat erityisen merkityksellisiä yhteenliitettyjen SaaS-palvelujen maailmassa, koska ne voivat monistaa itseään ilman isäntäkonetta siirtymällä verkkojen läpi.
SaaS-alustojen erityiset kyberturvauhat
Tietoturvariskit ilmenevät eri muodoissa ja vaikuttavat eri tavoin sen mukaan, millaiseen infrastruktuuriin ne kohdistuvat. Esimerkiksi 43 % organisaatioista kertoo melko varmasti kokeneensa ainakin yhden tietomurron, joka voidaan jäljittää SaaS-järjestelmän virheelliseen määritykseen.
Lisäksi 63 % kertoo, etteivät ne voi olla varmoja siitä, ovatko SaaS-järjestelmien virheelliset määritykset syynä. Samaan aikaan eräässä toisessa kyselyssä todetaan, että lähes puolet kyselyyn vastanneista SaaS-yrityksistä jättää haavoittuvuudet huomiotta.
Vertailun vuoksi vain 17 % tietomurroista on kohdistunut IaaS-järjestelmien virheellisiin määrityksiin. Osasyynä tähän vaikuttaa olevan liian monimutkaisten käyttöoikeusrakenteiden yleisyys, mikä käytännössä takaa säännölliset luvattomat käyttöyritykset.
Yrityksillä eri puolilla maailmaa on tällä hetkellä hallussaan yli 40 miljoonaa yksittäistä käyttöoikeutta erilaisissa SaaS-järjestelmissään. Tietoturva-ammattilaisten näkökulmasta tämä voi yhtä hyvin olla petoeläimiä kuhiseva viidakko, etenkin kun kyse on tietoturvasta.
Vielä pahempia ovat monien organisaatioiden käytössä olevat puutteelliset puolustusjärjestelmät. Keskimääräisellä yrityksellä on lähes 4 500 sisäistä käyttäjätiliä ilman monivaiheista tunnistautumista (MFA). Koska MFA on kiistatta tehokkain yksittäinen keino estää tietomurtoja, tämä muodostaa pehmeän keskuksen, jota käytännössä mitkä tahansa hakkerit voivat hyödyntää, jos ne onnistuvat läpäisemään ulomman suojakerroksen.
SaaS-verkkojen jakama ainutlaatuinen haavoittuvuus on johtanut jaetun vastuun mallin yleistymiseen kyberhyökkäyksiltä suojautumisessa. Se jakaa työmäärän selkeästi käyttäjien ja pilvipalveluntarjoajien välillä.
Vaikka vastuunjaon tarkka kohta vaihtelee jonkin verran, perusmallissa käyttäjät vastaavat pilveen lataamistaan resursseista. Samaan aikaan kyberturvapalveluntarjoaja hallinnoi pilvipohjaisten sovellusten tietoturvaa.
Le kuitenkin huomauttaa, että CSET on keskeinen tekijä johdon ja tiimien saattamisessa yhteisymmärrykseen yhteisistä odotuksista ja vakiotoimintamenettelyistä. Hän jatkaa, että kyberturvallisuuden on oltava koko organisaation yhteinen vastuu eikä ainoastaan CISO:n tai teknisen henkilöstön vastuualuetta, sillä inhimillinen virhe on edelleen tietoturvaketjun heikoin lenkki.
"Tekoälypohjaisten hyökkäystyökalujen, kuten kiristysohjelma palveluna -ratkaisujen ja muiden pahantahtoisten hyväksikäyttömenetelmien, yleistyessä nollaluottamuksen periaatteet on ulotettava johtoryhmän ja hallituksen tasolle osoittamaan, että tietoturva on prioriteetti eikä pelkkä iskulause", Le lisää.
Tietoisuuskulttuurin rakentaminen
Hyvä tietoturva alkaa valppaasta tiimistä, joka tuntee kohtaamansa uhat. Tämä edellyttää uhkatietoisuuden lisäämistä, jota voidaan lähestyä monin eri tavoin.
Neljännesvuosittaiset tai kuukausittaiset kokoukset koko henkilöstölle sekä vuosittainen koulutusmoduuli ovat hyvä lähtökohta.
Arkaluonteisten tietojen käyttöoikeudet omaaville työntekijöille tulisi antaa muistutuksia ja täydennyskoulutusta useammin, mieluiten kuukausittain tai vielä useammin.
Puhu heidän kieltään: riskit, liikevaihto ja maine. Olen saavuttanut hyviä tuloksia kehystämällä kyberuhat liiketoimintariskeiksi teknisten ongelmien sijaan. Sen sijaan että sanoisin esimerkiksi: ”Tarvitsemme päätelaitteiden suojauksen”, sanon: ”Tämä investointi pienentää sellaisen kiristysohjelmahyökkäyksen riskiä, joka voisi pysäyttää toiminnan ja aiheuttaa 250 000 dollarin kustannukset seisokkiaikana.”
Säännöllisten kyberturvallisuusuhkien auditointien merkitys
Sinun on tuettava koulutusaikataulua säännöllisillä tietoturva-auditoinneilla. Tämä on keskeinen osa useimpia riskienhallinta- ja lieventämisstrategioita. Voit tarkastella sisäistä tietoturva-arkkitehtuuriasi ja ulkoisia hyökkäyksiä simuloitujen uhkatoimijoiden avulla.
Erikoistuneiden kyberturvallisuuspalveluntarjoajien eettisen hakkeroinnin avulla voidaan tunnistaa heikkouksia ja hyväksikäyttömahdollisuuksia tavalla, joka ei välttämättä paljastu vähemmän perusteellisissa sisäisissä tarkasteluissa.
Investoi oikeisiin työkaluihin ja teknologioihin
Vaikka ihmiset ovat välttämättömiä, he voivat tehdä vain sen, minkä heidän työkalunsa mahdollistavat. Käytä aikaa investoidaksesi kyberturvallisuusohjelmistoihin, jotka todella parantavat verkkojesi turvallisuutta.
SaaS-palveluiden keskeiset kyberturvallisuustyökalut
Jotkin tietoturvatyökalut ovat niin perustavanlaatuisia, että niiden pitäisi olla kaikkien käytössä. Ilmeisimpien asioiden, kuten hyvän palomuurisuojauksen ja vahvojen salasanojen, lisäksi kokeile aluksi näitä:
- Pilvipalvelujen käytön tietoturvan välityspalvelimet (CASBs)
- Suojatut verkkoyhdyskäytävät
- ACL-analytiikka
Pohdi, miten hallinnoit käyttöoikeuksiasi. Saatavilla on runsaasti työkaluja, joiden avulla voit rajoittaa luvattoman pääsyn arkaluonteisiin tietoihin ja samalla sallia valtuutetuille osapuolille nopeat ja turvalliset kirjautumiset. Useat yritykset tarjoavat näitä työkaluja valmiina ratkaisuina, mutta ne kaikki kuuluvat käytännössä samoihin neljään ryhmään:
- Pakollinen pääsynvalvonta (MAC)
- Roolipohjainen pääsynvalvonta (RBAC)
- Harkinnanvarainen pääsynvalvonta (DAC)
- Sääntöpohjainen pääsynvalvonta (RBAC tai RB-RBAC)
Kyberturvallisuusuhkien ratkaisujen arviointi ja valinta
Kun lisäät tietoturvaominaisuuksia, on tärkeää olla menemättä liiallisuuksiin. Työkalu on työkalu, ja maailman kallein vasara on paperipaino silloin, kun tarvitset ruuvimeisseliä. Investoi vain työkaluihin, joita pystyt käyttämään, ja keskity ennen kaikkea tiimien varustamiseen sen sijaan, että hankkisit lisää hienoja uusia laitteita.
Tätä varten tarvitset tavan arvioida tietoturvatyökaluja, kun kokeilet niitä. Ihannetapauksessa mittarisi ovat objektiivisia ja kaikkien osapuolten todennettavissa sen sijaan, että valitsisit vain asioita, joista pidät. Keskity työkalun skaalautuvuuteen, kykyyn integroitua nykyiseen käyttöjärjestelmääsi ja sovelluksiisi sekä siihen, kuinka hyvin sitä voidaan käyttää dynaamisessa SaaS-ekosysteemissä.
Taylor lisää, että yksi epätavallinen mutta tehokas lähestymistapa on ”positiivinen” tietojenkalastelu. ”Organisaatiot, jotka pelillistävät kyberturvallisuutta ja palkitsevat hyvästä toiminnasta, luovat tietoisuuden kulttuurin.”
Kyse ei enää ole ”nalkuttavasta” tietoturvasta, vaan ”me hallitsemme tämän” -tietoturvasta, hän jatkaa.
CISA: Salainen aseesi
Puhutaanpa tietoturva-arsenaalisi alihyödynnetyimmästä resurssista. Kun käytät kuusinumeroisia summia hienoihin tietoturvatyökaluihin ja konsultteihin, eräs valtion virasto julkaisee hiljaa tiedustelutietoa, joka voisi säästää yrityksellesi miljoonia – ja useimmat tapaamani CTO:t hyödyntävät sitä tuskin lainkaan.
Miksi CISA ei ole vain yksi valtionhallinnon lyhenne muiden joukossa
Kyberturvallisuus- ja infrastruktuuriturvallisuusvirasto (CISA) ei ole mikään byrokraattinen syrjäkolkka, joka levittää vanhentuneita tiedotteita.
Siitä on tullut kyberturvallisuuden voimatekijä, joka ansaitsee huomiosi:
- He näkevät sen, mitä sinä et: CISA:lla on näkyvyys kriittiseen infrastruktuuriin, valtion järjestelmiin ja tuhansiin yksityisen sektorin tietomurtoihin. Kun toteutin CISA:n suositukset SolarWinds-hyökkäyksen jälkeen, tunnistimme ympäristöstämme vaarantumisen merkkejä, joita yksikään kaupallisista työkaluistamme ei havainnut – kolme viikkoa ennen kuin tietoturvatoimittajamme julkaisi tunnistussäännöt.
- He ovat toimittajiasi nopeampia: Kun merkittävä nollapäivähaavoittuvuus iski viime vuonna, CISA julkaisi käytännönläheiset lieventämisohjeet 48 tunnin kuluessa, kun taas useimmat tietoturvatoimittajat vasta muotoilivat markkinointiviestejään uhasta. Aika on arvokkain hyödykkeesi hyökkäyksen aikana, ja CISA toimittaa johdonmukaisesti tuloksia silloin, kun sillä on merkitystä.
- He puhuvat toimitusjohtajien ja teknisten asiantuntijoiden kieltä: Heidän tiedotteissaan tekninen syvyys yhdistyy liiketoimintavaikutuksiin, mikä helpottaa uhkien selittämistä johtoryhmällesi ilman, että tietoturvatiimisi tarvitsemia kriittisiä teknisiä yksityiskohtia laimennetaan.
Tästä huolimatta 100 Mile Strategies -yrityksen vastaavan pääjohtajan ja National Security Instituten vierailevan tutkijan Jeff Len mukaan parhaiden CISA-käytäntöjen hyödyntäminen työskentelemällä turvallisuus suunnittelusta lähtien -periaatteita noudattavien yritysten ja ratkaisujen kanssa auttaa vähentämään joitakin ennalta arvaamattomia tekijöitä. Hän jatkaa kuitenkin, että hän on nähnyt organisaatioiden tekevän enemmän Microsoft 365:n ja Google Workspacen tietoturvamääritysten priorisoimiseksi.
”Molemmissa hyödynnetään resursseja, jotka korostavat laajennettavaa näkyvyyttä. Se on tärkeämpää pilviympäristöissä ja auttaa täyttämään aukkoja sekä lieventämään riskejä”, hän jatkaa.
Le jatkaa, että ”selkeä arviointikehys, joka yhdistää toiminnot NISTin kyberturvallisuuskehykseen 2.0, antaa kaikille etenemissuunnitelman ja muistutuksia palata perustason tietoturvakäytäntöihin sekä vähentää tarpeetonta monimutkaisuutta, erityisesti hallinnan ja tunnistamisen osa-alueisiin keskittyen”.
Reagointi kyberturvallisuuspoikkeamiin
Hyvä on, olet ottanut käyttöön erinomaisia tietoturvatyökaluja, ja kaikki ovat vainoharhaisia yrityksen luottamuksellisten tietojen suhteen. Tästä huolimatta tietomurto tapahtuu juuri nyt. Mitä teet?
Poikkeamiin reagoinnin suunnittelu
Parhaassa tapauksessa sinulla on jo suunnitelma, johon voit turvautua väistämättömän hätätilanteen sattuessa. Erityyppiset hyökkäykset edellyttävät erilaisia strategioita, ja saatat tarvita useita reagointisuunnitelmia. Tämä tarkoittaa, että ennen kuin voit alkaa reagoida uhkaan, sinun on tunnistettava se ja käynnistettävä reagointi.
Kun olet tunnistanut uhan (tässä tapauksessa DDoS-hyökkäyksen), sinun on eristettävä se mahdollisimman nopeasti. Datan lokeroiminen on tässä ystäväsi, aivan kuten laivan laipiot. Sisäisten palomuurien ja nopean reagoinnin avulla voit yleensä rajoittaa hyökkääjän pääsyä järjestelmiisi ja sitä, kuinka kauan hän voi toimia niissä.
Seuraava vaihe on hävittäminen. DDoS-hyökkäyksen tapauksessa saatat estää IP-osoitteen. Voit siirtyä varapalvelimille, ilmoittaa asiasta pilvipalveluntarjoajallesi ja ottaa yhteyttä lainvalvontaviranomaisiin tutkinnan käynnistämiseksi. Odota hyökkäyksen päättymistä ennen palautustoimien aloittamista.
Kyberturvallisuusuhka Kriisiviestintä: sisäinen ja ulkoinen
Sidosryhmien välinen viestintä on tässä ratkaisevan tärkeää. Uhan tehokas pysäyttäminen saattaa edellyttää monien eri paikoissa työskentelevien ihmisten yhteistyötä. Kuten alkuperäisen havaitsemisen ja reagoinnin yhteydessä, sinulla pitäisi olla suunnitelma viestintäkanavien ottamiseksi käyttöön mahdollisimman nopeasti sekä useita eri reittejä hyödyntäviä vaihtoehtoja, jotta mitään yksittäistä väylää ei voida vaarantaa.
Jos esimerkiksi sisäiset muistio- ja sähköpostijärjestelmäsi ovat hyökkäyksen kohteena, kaikilla pitäisi olla tapa tunnistaa tämä ja tietää, että lähetät sen sijaan tekstiviestejä. Äärimmäisissä tapauksissa voit jopa lähettää tiiminvetäjille yksityisviestejä sosiaalisen median kautta.
Häiriön jälkeinen analyysi ja palautuminen
Kun kaikki on ohi, on aika palautua. Palauta kadonneet tiedot ja yritä saada verkkosivustosi takaisin verkkoon. Tarkista lokit nähdäksesi, missä vahinkoa tapahtui, ja palauta varmuuskopiosi. Järjestä häiriöstä jälkitoimintakatsaus selvittääksesi, mitä tapahtui, missä heikkous oli ja miten toimintaa voidaan jatkossa parantaa.
More Articles
CISA:n tiedustelukoneisto: näin käytät sitä
Lopeta CISA:n hälytysten käsittely kuin ne olisivat jälleen yksi postilaatikkoasi kuormittava tietoturvauutiskirje. Näin menestyvät teknologiajohtajat hyödyntävät tätä resurssia:
- Tunnetusti hyödynnettävien haavoittuvuuksien (KEV) luettelo on kullanarvoinen: CISA:n KEV ei tuhlaa aikaasi teoreettisiin haavoittuvuuksiin – se keskittyy yksinomaan haavoittuvuuksiin, joita hyödynnetään aktiivisesti luonnossa. Olen auttanut yrityksiä rakentamaan automaattisia korjauspäivitysten työnkulkuja, jotka käynnistyvät suoraan KEV-päivityksistä. Näin niiden keskimääräinen korjausaika lyheni 27 päivästä 4 päivään.
- Niiden hälytysten pitäisi ohjata reagointiohjekirjojasi: Eräs terveydenhuolto-organisaatio, jota neuvoin, rakensi CISA:n hälytysluokkiin perustuvia reagointimalleja, joissa kullekin vakavuustasolle oli ennalta hyväksytyt toimet. Tämä poisti päätöksenteon lamaantumisen häiriötilanteissa ja nopeutti niiden keskimääräistä reagointiaikaa 64 prosentilla.
- Toimialakohtaista tiedustelutietoa, jota et saa muualta: CISA:n toimialakohtaisten riskienhallintatiimien tarjoamaa alakohtaista uhkatiedustelua kaupalliset toimittajat eivät pysty vastaamaan. Tämä tiedustelutieto on korvaamatonta säännellyillä toimialoilla, kun ne pyrkivät ymmärtämään omaa erityistä uhkaympäristöään.
Kyberturvallisuusuhkien hälytysten lisäksi: CISA:n huomiotta jääneet palvelut, jotka tuottavat todellista arvoa
CISA tarjoaa maksuttomia palveluita, jotka kilpailevat siitä, mistä maksat toimittajille:
- Suojaava DNS on itsestään selvä valinta: Sen suojaava DNS-resolveripalvelu estää haitalliset verkkotunnukset liittovaltion tiedustelutietojen perusteella, ja se on julkisen ja yksityisen kriittisen infrastruktuurin saatavilla maksutta. Kun eräs energiayhtiö, jonka kanssa työskentelin, otti tämän käyttöön, onnistuneiden tietojenkalasteluyritysten määrä väheni 72 prosenttia 90 päivän kuluessa.
- SCuBA-hanke pilviturvallisuutta varten: CISA:n suojattujen pilviliiketoimintasovellusten hanke tarjoaa pilviturvallisuusohjeita, jotka auttavat erottamaan olennaisen toimittajien markkinointipuheesta. Sen perustason suositukset ovat auttaneet useita asiakkaita korjaamaan kriittisiä pilviturvallisuuden puutteita, joita kaupalliset työkalut eivät havainneet lainkaan.
- Maksuton penetraatiotestaus, jota et hyödynnä: CISA tarjoaa riskien ja haavoittuvuuksien arviointiohjelmansa kautta kriittisen infrastruktuurin organisaatioille maksutonta penetraatiotestausta. Kyse ei ole aloittelevista analyytikoista, vaan kokeneista ammattilaisista, jotka ovat nähneet eri toimialojen pahimmat hyökkäykset.
CISA:n valjastaminen osaksi tietoturvaohjelmaasi
Näin muutat CISA:n tiedustelutiedon käytännön toiminnaksi lisäämättä työmäärää:
- Automatisoi CISAn hälytykset osaksi tietoturvatyönkulkuasi: Määritä heidän syötteidensä suora integrointi tikettijärjestelmääsi tai SOAR-alustallesi. Eräs valmistusalan asiakas lyhensi haavoittuvuuksien arviointiin kuluvaa aikaa 40 prosentilla automatisoimalla CISAn KEV-merkinnät suoraan priorisoiduiksi korjaustiketeiksi.
- Luo säännöllinen CISAn tarkastusrutiini: Määritä tiimin jäsen käyttämään viikoittain 30 minuuttia uusien CISA-julkaisujen tarkasteluun ja asiaankuuluvien havaintojen raportointiin tietoturvakokouksissa. Tämä pieni panostus tuottaa valtavia hyötyjä.
- Hyödynnä heidän tietoturvaloukkausten reagointiin tarkoitettuja resurssejaan ennen kuin tarvitset niitä: Ota yhteyttä alueelliseen CISA-tiimiisi ennen kriisin puhkeamista. Eräällä neuvomallani vähittäiskauppiaalla oli CISA-asiantuntijoita paikalla muutamassa tunnissa merkittävän tietomurron jälkeen, koska yhteistyösuhde oli luotu jo kuukausia aiemmin.
Tehokkaimmat tuntemani tietoturvajohtajat eivät ainoastaan hyödynnä CISAn tiedustelutietoa, vaan osallistuvat aktiivisesti sen tiedonjakamisohjelmiin ja antavat palautetta, joka vahvistaa koko ekosysteemiä.
Älä ole se teknologiajohtaja, joka joutuu kiireessä toteuttamaan CISAn ohjeistusta tietomurron jälkeen. Tee siitä olennainen osa tietoturvastrategiaasi jo tänään, niin saat korvaamattoman liittolaisen organisaatiosi puolustamiseen sellaisia uhkia vastaan, joita useimmat kaupalliset työkalut eivät havaitse ennen kuin on liian myöhäistä.
Toimialan sääntely
Hallitukset ympäri maailmaa rakastavat teknologiapainotteisten toimialojen sääntelyä, ja vanhanaikainen tietoturvapoikkeama saa ne kiinnostumaan asiasta ennennäkemättömällä tavalla. Varaudu vastaamaan vaikeisiin kysymyksiin tietomurron jälkeen.
GDPR:n, CCPA:n ja muiden säädösten ymmärtäminen
Kalifornian kuluttajien tietosuojalaki (CCPA) ja Euroopan unionin yleinen tietosuoja-asetus (GDPR) ovat tietoturvasääntelyn kultainen standardi. Molemmat ovat merkityksellisiä rajat ylittävää tietojenkäsittelyä harjoittaville yrityksille, sillä todennäköisesti niiden molempien vaatimuksia sovelletaan sinuun.
GDPR on todennäköisesti rajoittavin, sillä se määrittää kuusi erityistä oikeusperustetta, joiden nojalla yritys voi käsitellä kuluttajien tietoja. CCPA ei tee tätä, mutta se edellyttää kaiken tietojenkäsittelyn olevan lainmukaista ja petoksetonta. EU:n sääntö on ainoastaan sääntelyä, kun taas Kaliforniassa on sääntelyviranomaisia ja lakisääteinen säännöstö, jonka pohjalta toimitaan.
Sitten on HIPAA. Jos yrityksesi käsittelee Yhdysvalloissa potilastietoja, sairausvakuutusten siirrettävyyttä ja vastuullisuutta koskeva laki (Health Insurance Portability and Accountability Act) asettaa yksityisten tahojen hallussa oleville terveydenhuollon tiedoille vaatimuksia ja seuraamuksia.
Pysy turvassa
Kyberturvallisuusuhkien muuttuva ympäristö asettaa organisaatioille uusia haasteita päivittäin. Jos haluat syventää ymmärrystäsi siitä, miten näitä uhkia torjutaan, tutustumalla monipuoliseen valikoimaan oivaltavia kyberturvallisuutta käsitteleviä kirjoja voit hankkia perustiedot ja kehittyneet strategiat, jotka ovat välttämättömiä jokaisen teknologiajohtajan työkalupakissa.
Uhkiin varautuminen edellyttää ajantasaista tietoa sekä asiantuntevien johtajien yhteisöä, joka jakaa näkemyksiä ja strategioita. Saatavilla on monia huomionarvoisia kyberturvallisuusresursseja , joiden avulla voit oppia lisää. Kyberturvallisuusinnovaatioiden ja -puolustuksen eturintamassa toimiville teknologiajohtajille uutiskirjeeseemme liittyminen tarjoaa asiantuntijaneuvoja ja huippuluokan kyberturvallisuusratkaisuja.
UKK: Kyberturvallisuusuhkien torjuntastrategian kehittäminen
Mitkä ovat ensimmäiset toimet kyberturvallisuusuhan tunnistamisen jälkeen?
Et voi torjua sellaista, mitä et ole löytänyt. Aloita toteamalla, että hyökkäys on käynnissä tai välitön, ja eristä se sitten rajoittaaksesi sen aiheuttamia vahinkoja. Ota käyttöön hätätilanteiden rajoittamissuunnitelmasi ja yritä pysäyttää hyökkäys. Järjestä lopuksi tietoturvatiimille jälkipuinti, jossa selvitetään, mitä tapahtui, mikä meni pieleen ja mikä onnistui.
Miten voin vakuuttaa sidosryhmät investoimaan kyberturvallisuusuhkien torjuntaan?
Sidosryhmät ovat kiinnostuneita yrityksesi jatkuvasta kannattavuudesta ja toimintakyvystä. Useimmille ihmisille riittää, että kerrot, kuinka yleisiä hyökkäykset ovat ja kuinka kalliiksi ne voivat tulla. Jos he eivät vieläkään ole täysin vakuuttuneita, yritä ehdottaa muutamaa suhteellisen edullista parannusta, kuten monivaiheisen tunnistautumisen asentamista Wi-Fi-verkoihisi, ja raportoi sitten, kuinka hyvin ne ovat toimineet.
Mikä on yleinen kyberturvallisuusuhkiin liittyvä myytti?
Ylivoimaisesti yleisin kyberturvallisuusmyytti on, ettei kyberrikollisilla ole mitään syytä hyökätä verkkoosi. Vaikka et käsittelisi luottokortteja tai kansallisen turvallisuuden tietoja, sinulla on melko todennäköisesti ainakin jonkin verran arkaluonteisia tietoja, joista joku olisi valmis maksamaan muutaman dollarin. Taloudellista hyötyä tavoittelevilla hakkereilla on aina motivaatiota murtautua järjestelmiisi.





