
Reseña de Snyk: Ventajas, Desventajas, Características y Precios
Esta reseña de Snyk explora sus herramientas de seguridad orientadas a desarrolladores, facilidad de uso, integraciones, precios, fortalezas y limitaciones para ayudarte a decidir si se adapta a tu equipo.

Revisamos herramientas de forma independiente y las comisiones ayudan a financiar nuestras pruebas. Consulta nuestra política de transparencia, nuestra metodología o sugiere una herramienta.
Te encuentras con una revisión de seguridad justo cuando un nuevo proyecto empieza a escalar y, de repente, las deficiencias en tu flujo de trabajo de desarrollo se vuelven más difíciles de ignorar. Comienzas a investigar herramientas que realmente puedan mantener el ritmo de la entrega moderna y acercar la seguridad a los desarrolladores.
Esa búsqueda te trae aquí.
En esta reseña, te guiaré por Snyk como una plataforma AppSec, explicando cómo funciona, dónde encaja mejor y lo que debes saber antes de incorporarla a tu stack.
Snyk Evaluation Summary
4.6/5
- From $25/contributing developer/month
- Free plan + free demo available
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Snyk Overview
Pros
- Continuous monitoring with actionable remediation guidance
- Strong coverage across the modern application stack
- Developer-first security that fits into existing workflows
Cons
- Users mention slow scans, bugs, and gaps in integrations or support responsiveness.
- Teams often need planning and tuning before the platform runs smoothly.
- Some users report frequent false positives that make vulnerability triage more time-consuming.
Is Snyk Right For Your Needs?
Who Would be a Good Fit for Snyk?
Snyk is best suited for organizations that want to embed security directly into the development lifecycle instead of treating it as a separate step. If your team ships code frequently, relies on open-source dependencies, or runs modern cloud infrastructure, Snyk helps developers find and fix vulnerabilities early without slowing delivery.
- Teams using AI-generated code and modern workflowsSnyk helps secure AI-generated code and modern development practices by scanning code early and continuously.
- Companies managing software supply-chain riskSnyk provides visibility across code, dependencies, containers, and infrastructure with risk-based prioritization.
- Organizations adopting shift-left securitySnyk helps developers fix vulnerabilities early in the SDLC, improving collaboration between security and engineering teams.
- Cloud-native teams using containers and IaCSnyk secures Docker, Kubernetes, and infrastructure-as-code to help teams prevent misconfigurations before deployment.
- Teams heavily using open-source softwareSnyk continuously scans third-party dependencies and alerts teams to newly discovered vulnerabilities with fix suggestions.
- Fast-moving DevOps and platform teamsSnyk integrates with CI/CD pipelines, repositories, and IDEs so teams can catch issues during development instead of after release.
Who Would be a Bad Fit for Snyk?
Snyk is built for modern software development teams. If your organization doesn’t ship software frequently, lacks a development team, or doesn’t rely heavily on cloud and open-source technologies, the platform can feel complex and unnecessarily expensive.
- Companies seeking fully on-premise security toolingSnyk is primarily a cloud-based platform. Organizations with strict on-prem or air-gapped requirements may struggle to adopt it.
- Solo developers or very small engineering teamsSnyk’s strength lies in collaboration, automation, and scaling security across teams. Individual developers or very small teams may find lighter tools more practical.
- Businesses outside tech-driven or software-heavy industriesIndustries with minimal application development typically don’t need full application security tooling, making Snyk more than what’s required.
- Teams managing mostly static or legacy systemsSnyk focuses on continuous scanning for frequently changing code and infrastructure. Environments that rarely update software won’t benefit from real-time scanning or automated fixes.
- Organizations without an in-house development teamSnyk is designed for developers and DevOps workflows. If your company doesn’t actively build and maintain software, most of the platform’s capabilities won’t provide real value.
- Small businesses with very limited security budgetsSnyk is a full DevSecOps platform with multiple products and enterprise pricing tiers. Teams that only need basic vulnerability scanning may find the cost and setup difficult to justify.
Nuestra metodología de revisión
Cómo probamos y puntuamos las herramientas
Hemos invertido años construyendo, refinando y mejorando nuestro sistema de pruebas y puntuación de software. La rúbrica está diseñada para captar los matices de la selección de software y lo que hace a una herramienta efectiva, enfocándose en aspectos críticos del proceso de toma de decisiones.
A continuación, puedes ver exactamente cómo nuestro sistema de prueba y puntuación funciona a través de siete criterios. Esto nos permite ofrecer una evaluación imparcial del software basada en funcionalidad central, características destacadas, facilidad de uso, incorporación, soporte al cliente, integraciones, reseñas de clientes y relación calidad-precio.
Funcionalidad principal (25% de la puntuación final)
El punto de partida de nuestra evaluación siempre es la funcionalidad central de la herramienta. ¿Tiene las características y funciones básicas que un usuario esperaría encontrar? ¿Alguna de esas funciones principales está limitada a planes de precios superiores? Esperamos que una herramienta esté a la altura de las capacidades básicas de sus competidores.
Características destacadas (25% de la puntuación final)
Luego, evaluamos las características poco comunes y sobresalientes que van más allá de la funcionalidad principal que normalmente se encuentra en herramientas de su tipo. Una puntuación alta refleja características especializadas o únicas que hacen el producto más rápido, eficiente o que ofrecen valor adicional al usuario.
También evaluamos qué tan fácil es integrar con otras herramientas que normalmente forman parte del ecosistema tecnológico para expandir la funcionalidad y utilidad del software. Las herramientas que ofrecen abundantes integraciones nativas, conexiones de terceros y acceso API para crear integraciones personalizadas obtienen la mejor puntuación.
Facilidad de uso (10% de la puntuación final)
Consideramos cuán rápido y sencillo es ejecutar las tareas definidas por la funcionalidad principal usando la herramienta. El software con mejor puntuación está bien diseñado, es intuitivo, ofrece aplicaciones móviles, proporciona plantillas y hace que tareas relativamente complejas parezcan sencillas.
Incorporación (10% de la puntuación final)
Sabemos lo importante que es la adopción rápida por parte del equipo para una nueva plataforma, por lo que evaluamos cuán fácil es aprender y usar una herramienta con entrenamiento mínimo. Evaluamos cuán rápido un miembro del equipo puede configurarla y comenzar a utilizarla sin experiencia previa. Las soluciones con mayor puntuación requieren poco o ningún soporte.
Soporte al cliente (10% de la puntuación final)
Revisamos qué tan rápido y sencillo es resolver dudas y encontrar ayuda por teléfono, chat en vivo o base de conocimientos. Las herramientas y compañías que proporcionan soporte en tiempo real obtienen la mejor puntuación, mientras que los chatbots obtienen la peor.
Reseñas de clientes (10% de la puntuación final)
Además de nuestras pruebas y evaluaciones, consideramos la puntuación neta de promotores por parte de clientes actuales y anteriores. Revisamos la probabilidad de que elijan la herramienta de nuevo para la funcionalidad principal. Una puntuación alta refleja una alta puntuación neta de promotores actuales o pasados.
Relación calidad-precio (10% de la puntuación final)
Por último, considerando todos los demás criterios, revisamos el precio promedio de los planes de nivel básico comparado con las funciones principales y consideramos el valor de los demás criterios de evaluación. El software que ofrezca más, por menos, obtendrá una puntuación mayor.
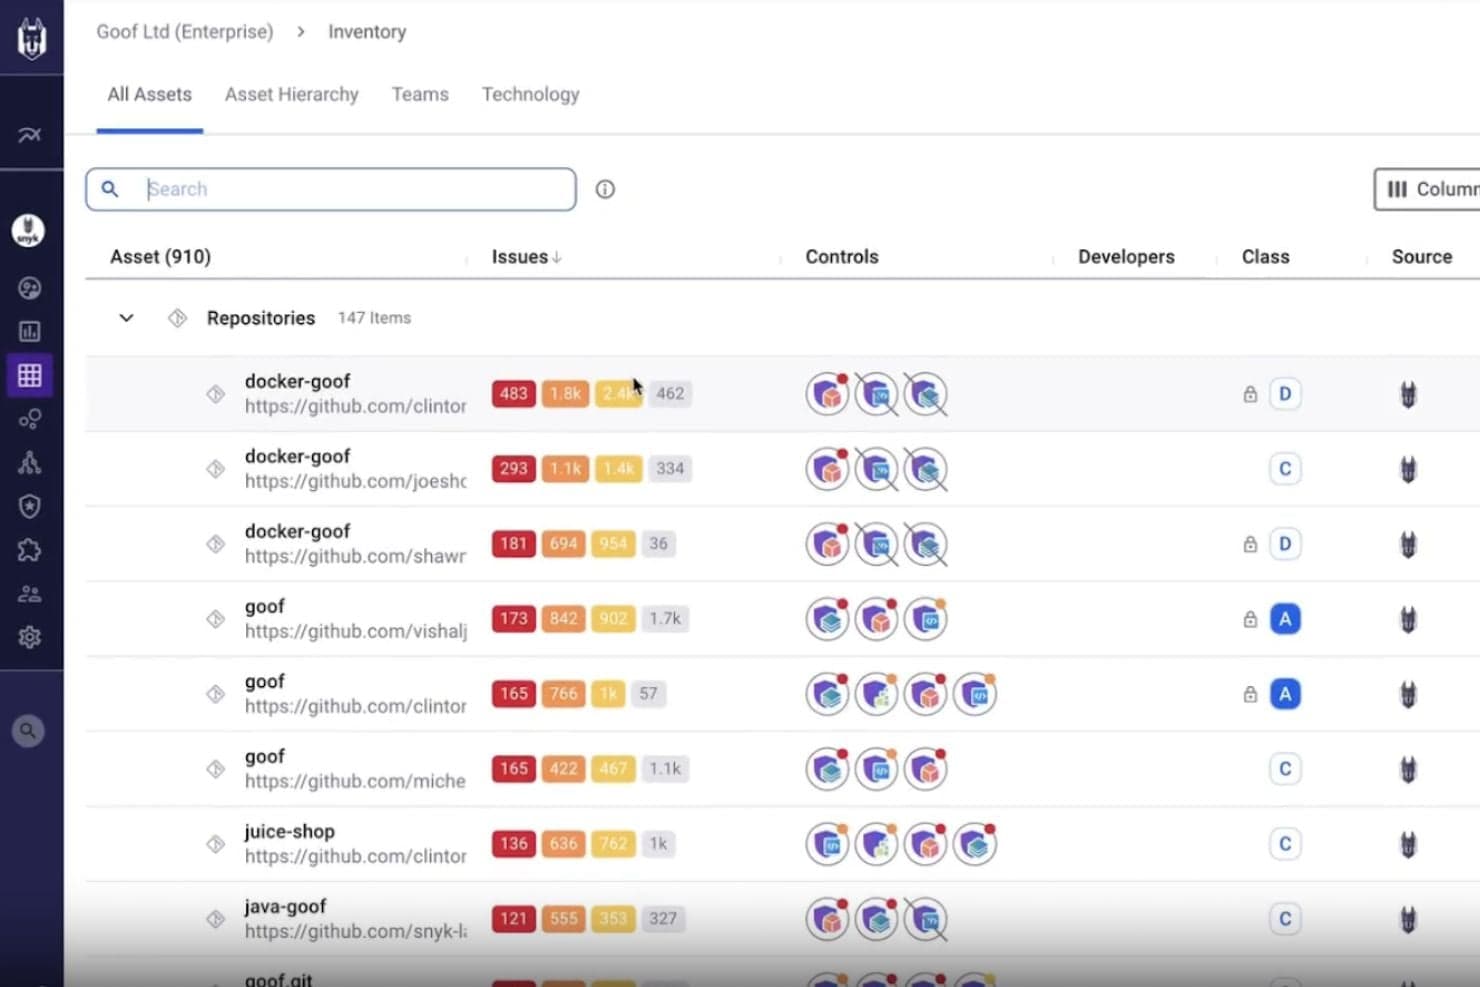
Core Features
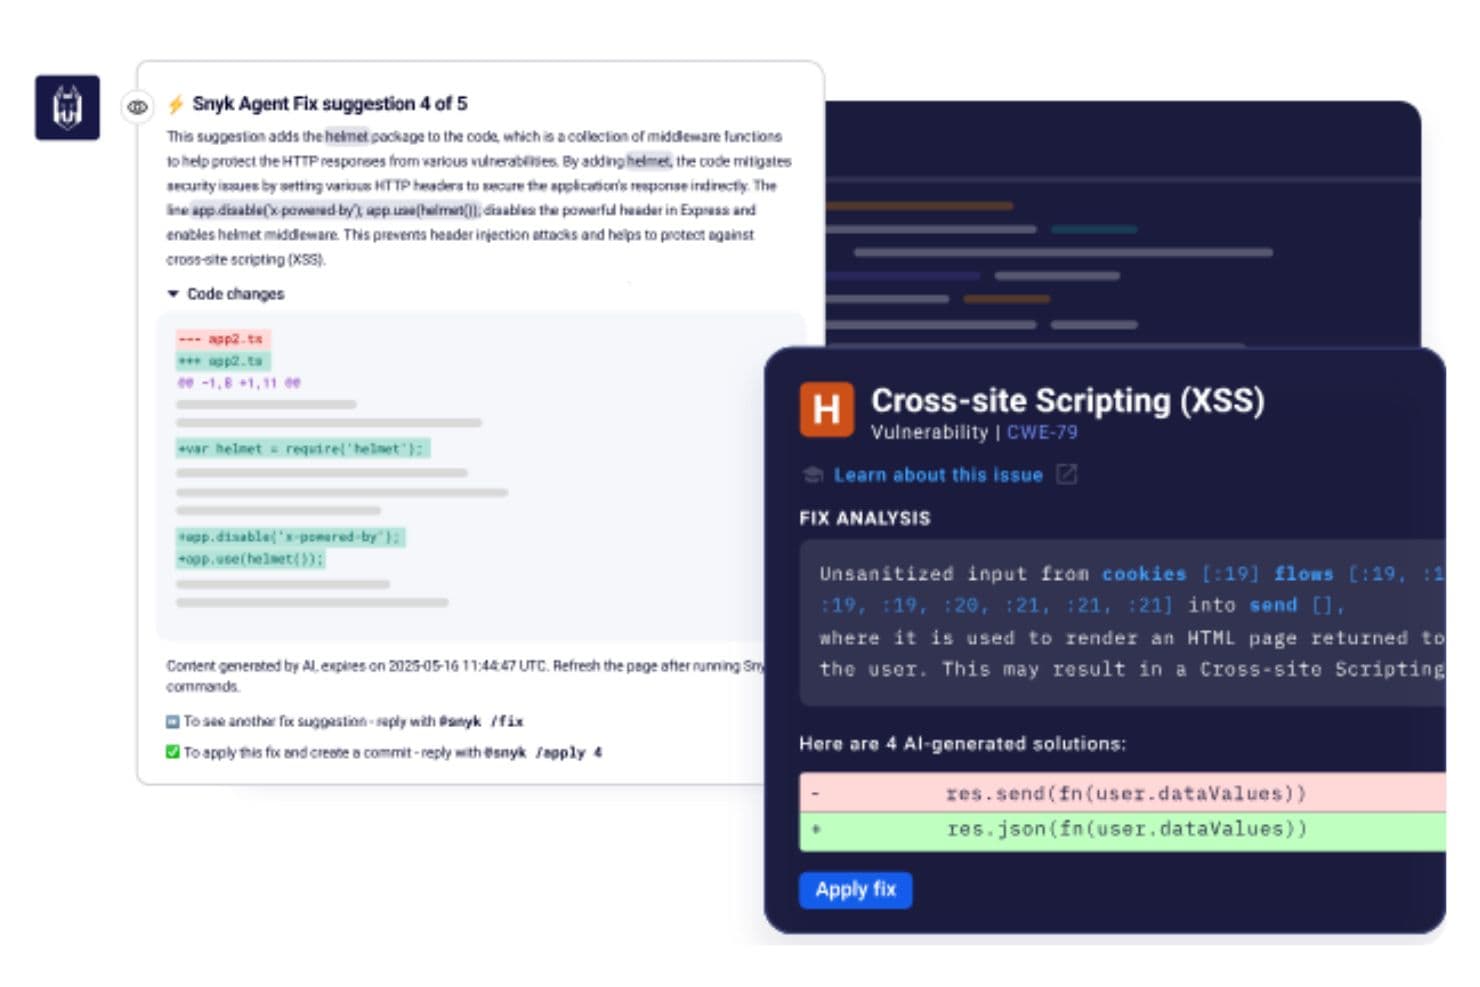
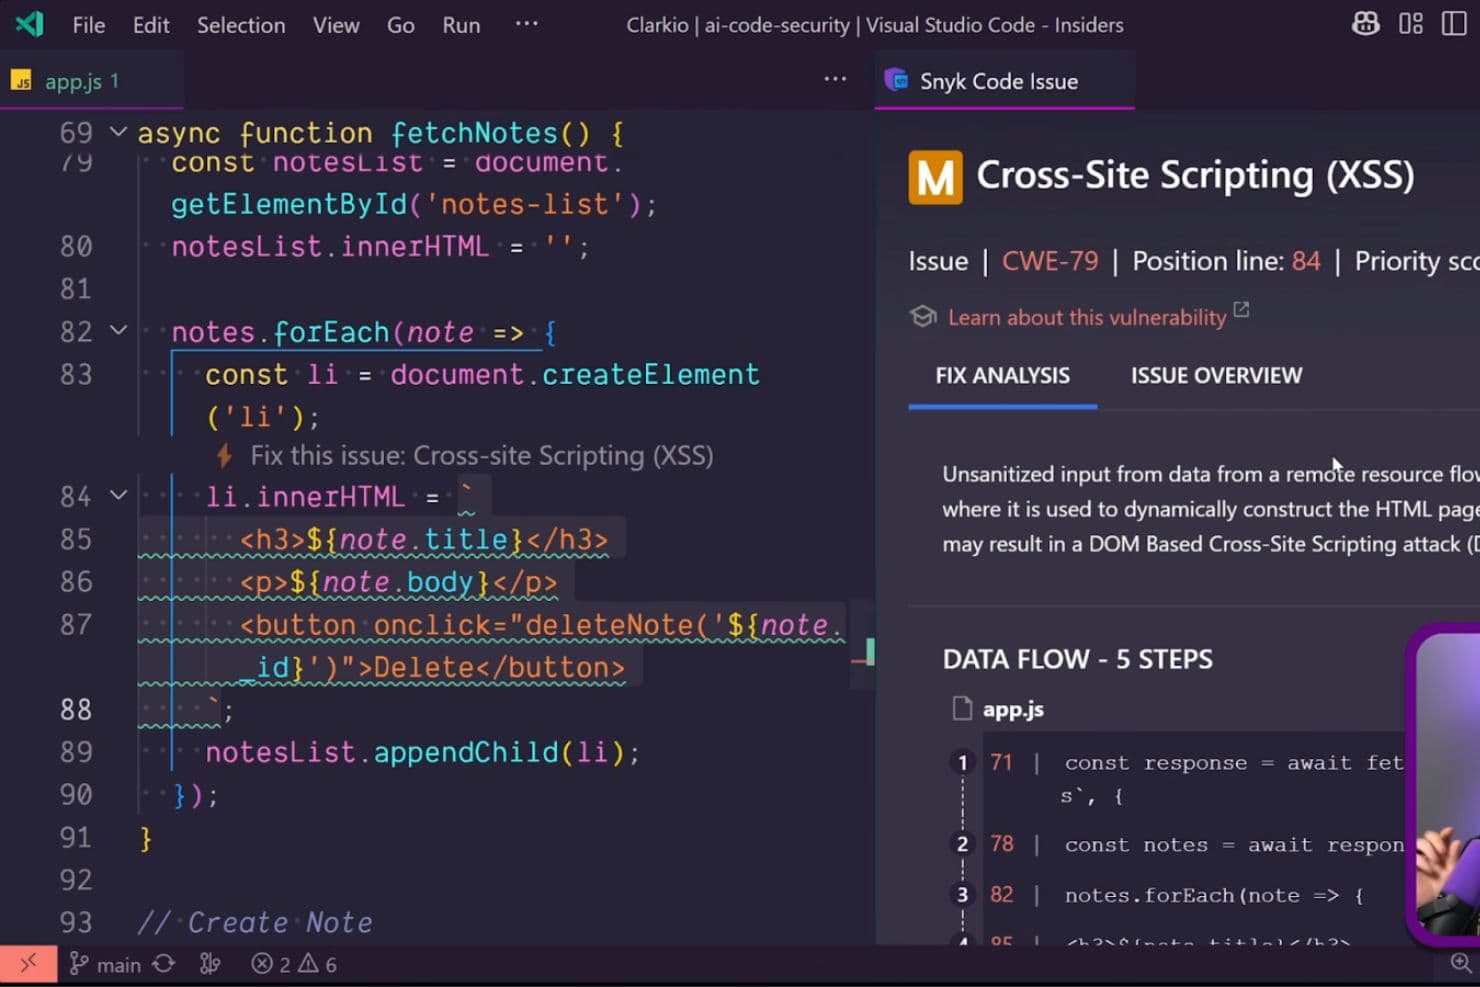
SAST with Snyk Code
Snyk scans your custom code in real time to detect vulnerabilities and provides fix suggestions directly in your IDE and pull requests.
Open-Source Dependency Security (SCA)
Snyk continuously monitors third-party libraries, alerts you to newly discovered vulnerabilities, and recommends upgrades or patches.
Container Image Security
Snyk scans container images and base images to detect vulnerabilities before deployment and suggests more secure alternatives.
Infrastructure-as-Code Security
Snyk detects misconfigurations in Terraform, Kubernetes, and other IaC tools to prevent cloud security issues before deployment.
DAST for APIs and Web Apps
Snyk dynamically tests running applications and APIs to identify runtime vulnerabilities and security weaknesses.
Security Intelligence and Risk Prioritization
Snyk prioritizes vulnerabilities based on exploitability and business risk so teams can focus on the most critical issues first.
Ease of Use
Snyk is generally easy to navigate thanks to its intuitive interface and developer-friendly workflow.
Teams can organize developers into separate orgs, making it simple to control access and keep vulnerability reports relevant to each team’s repositories. Onboarding repositories through the GitHub app is straightforward, and developers can receive security feedback directly inside GitHub pull requests, which helps reduce context switching.
The platform is also customizable per team, allowing you to control settings and automate PR creation based on your workflow.
Integrations
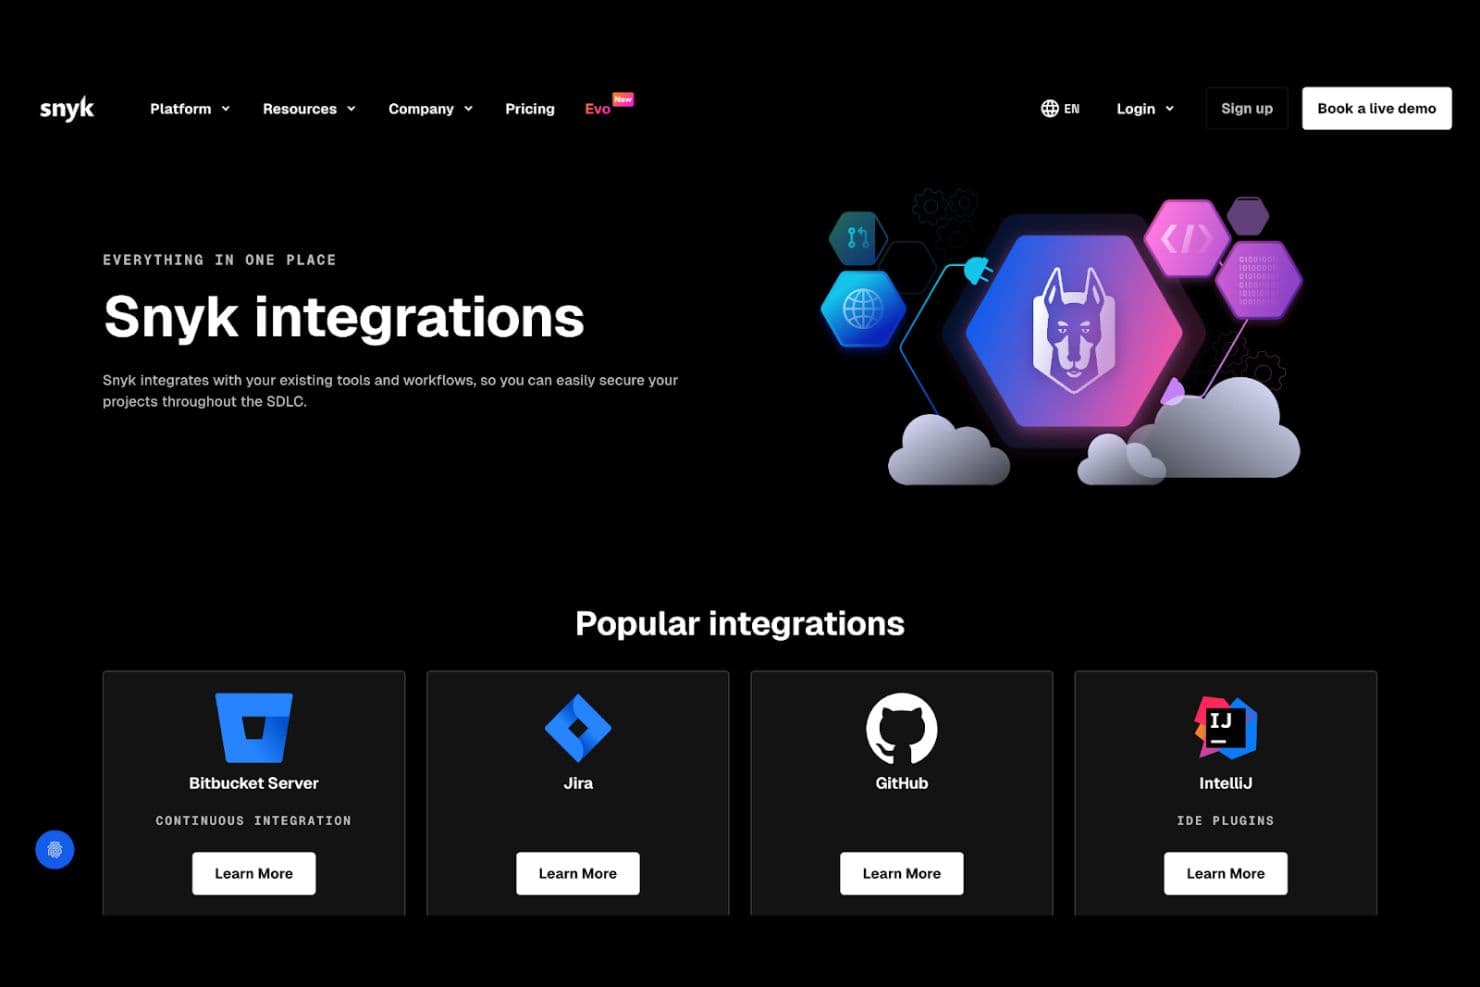
Snyk offers a large ecosystem of native integrations so teams can embed security directly into their existing workflows.
Integrations include version control platforms such as GitHub, GitLab, Bitbucket, and Azure DevOps. CI/CD and automation tools are also supported, helping teams scan projects during builds and deployments.
An API is available for building custom integrations and extending Snyk into additional workflows.
Snyk Specs
- A/B Testing: No
- API: Yes
- Automated Testing: No
- Browser Compatibility Testing: No
- Bug Tracking: No
- Calendar Management: No
- CI/CD Integration: No
- Dashboard: No
- Data Export: Yes
- Data Import: Yes
- Data Visualization: No
- Developer Tools: No
- External Integrations: Yes
- History/Version Control: No
- Manual Testing: No
- Multi-User: Yes
- Notifications: Yes
- Performance Testing: No
- Regression Testing: No
- Scheduling: No
- Status Notifications: No
- Third-Party Plugins/Add-Ons: No


