

El software de inventario de red realiza un seguimiento, organiza y te ayuda a gestionar cada activo conectado a tu red. Cuando gestionas entornos de TI, TO o IoT, estas herramientas ofrecen visibilidad en tiempo real para que puedas minimizar los riesgos y adaptarte a los requisitos cambiantes.
Si necesitas auditar, controlar o automatizar la gestión de tus activos, estás en el lugar adecuado. A continuación, encontrarás el mejor software de inventario de red para 2026, con opciones que van desde el descubrimiento en la nube híbrida hasta la documentación basada en el cumplimiento normativo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de software de inventario de red
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de software de inventario de red:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para inventarios y auditorías de cumplimiento basados en IA | Demostración gratuita + prueba gratuita de 30 días disponible | Desde $1,499/año | Website | |
| 2 | Ideal para la visibilidad de redes híbridas | Demostración gratuita + prueba gratuita de 14 días disponible | No disponible | Website | |
| 3 | Ideal para inventarios de activos impulsados por la automatización | Demostración gratuita + prueba gratuita de 30 días disponible | Precio bajo petición | Website | |
| 4 | Ideal para el descubrimiento de activos sin agentes | Plan gratuito + prueba gratuita de 21 días disponible | Desde $5,000/año | Website | |
| 5 | Ideal para documentación de TI y auditorías de cumplimiento que se actualizan automáticamente | Prueba gratuita de 30 días | Desde €465.00/año | Website | |
| 6 | Ideal para entornos de TI híbridos | Prueba gratuita + demostración gratuita disponibles | Precios disponibles previa solicitud | Website | |
| 7 | Ideal para descubrir activos de TI, TO e IoT en una sola vista | Demo gratuita + prueba gratuita de 14 días disponible | Desde $239/mes (facturado anualmente) | Website | |
| 8 | Ideal para el ciclo de vida de activos de centros de datos y la sincronización con la CMDB | Demo gratuita disponible | Precios bajo solicitud | Website | |
| 9 | La mejor opción para el descubrimiento de activos conectado a CMDB a gran escala | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 10 | Ideal para la sincronización del descubrimiento de activos en toda la empresa | Demostración gratuita disponible | Precio bajo solicitud | Website |


Reseñas de software de inventario de red
Estas son mis principales selecciones de software. He resumido las funciones clave, los principales casos de uso y las integraciones de cada opción para que puedas encontrar la que mejor se adapte a tus necesidades.
 Ideal para inventarios y auditorías de cumplimiento basados en IA
- Demostración gratuita + prueba gratuita de 30 días disponible
- Desde $1,499/año
Visit WebsiteCustomer Rating:4.6/5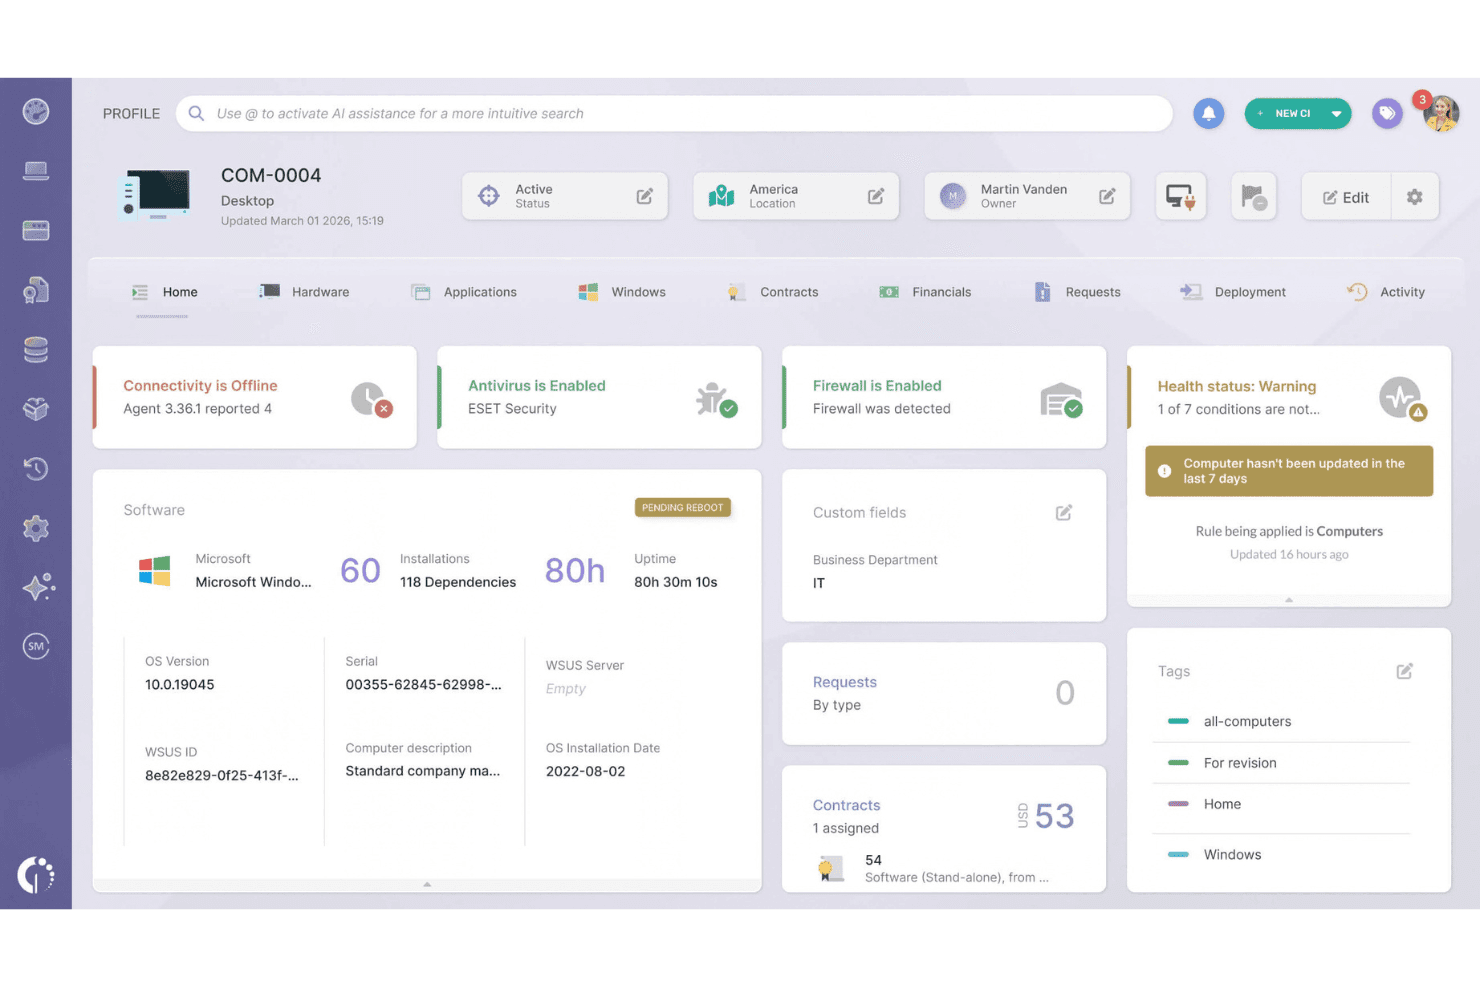
InvGate Asset Management muestra el estado completo del dispositivo, los programas y los detalles de los contratos. InvGate Asset Management es una plataforma de gestión de activos de TI que combina el descubrimiento de redes basado en agentes y sin agentes, el inventario centralizado de componentes físicos y programas, la asignación de relaciones en la CMDB y los informes de cumplimiento en entornos de nube, virtuales y locales.
¿Para quién es más adecuado InvGate Asset Management?
InvGate Asset Management es una opción excelente para los equipos de TI de empresas medianas y grandes que necesitan un inventario preparado para auditorías, con informes de cumplimiento integrados para los marcos GDPR, HIPAA y PCI-DSS.
Por qué elegí InvGate Asset Management
Elegí InvGate Asset Management porque su centro de IA cambia realmente la forma en que funcionan las auditorías de cumplimiento en la práctica. En lugar de buscar manualmente activos obsoletos o que no cumplen las normativas, las Recomendaciones inteligentes los detectan automáticamente y ofrecen orientación específica sobre si deben actualizarse, reemplazarse o reasignarse. La base de datos Atlas incorpora fechas reales de fin de vida útil y fin de soporte para componentes físicos y programas, por lo que los informes de cumplimiento prediseñados para GDPR, HIPAA y PCI-DSS se basan en datos precisos y actualizados.
Características principales de InvGate Asset Management
- Inventario de dispositivos terminales basado en agentes: Un agente ligero para Windows, macOS, Linux y Android recopila diariamente especificaciones detalladas de los componentes físicos, programas instalados y datos de uso, incluso cuando los dispositivos están fuera de la red.
- Análisis de redes sin agentes basado en proxies: Los proxies de descubrimiento ligeros analizan rangos de IP definidos por el usuario mediante SNMP, WMI y SSH para identificar servidores, impresoras, enrutadores y conmutadores sin implementar agentes.
- CMDB automatizada con asignación de dependencias: La CMDB integrada asigna las relaciones entre activos, aplicaciones, usuarios y ubicaciones, con sugerencias asistidas por IA para mantener actualizados los datos de dependencias a medida que cambia el entorno.
- Seguimiento automatizado de garantías: Las integraciones nativas mediante API con Dell y Lenovo completan automáticamente las fechas de vencimiento de las garantías a nivel de activo, con automatización de etiquetas inteligentes y alertas por correo electrónico para los próximos vencimientos.
Integraciones de InvGate Asset Management
InvGate Asset Management ofrece integraciones nativas con el ecosistema de Microsoft, AWS, Google Cloud Platform, Jamf, VMware vCenter, Jira y Zendesk. Su API REST admite integraciones personalizadas.
Pros and Cons
Pros:
- Descubrimiento de dispositivos dual, basado en agentes y sin agentes
- Recomendaciones basadas en IA para activos de riesgo
- Paneles de cumplimiento y herramientas de auditoría integrados
Cons:
- No ofrece asignación de topología de red en tiempo real
- La sincronización automática de garantías está limitada a Dell y Lenovo
Learn more about InvGate Asset Management: Ideal para la visibilidad de redes híbridas
- Demostración gratuita + prueba gratuita de 14 días disponible
- No disponible
Visit WebsiteCustomer Rating:4.5/5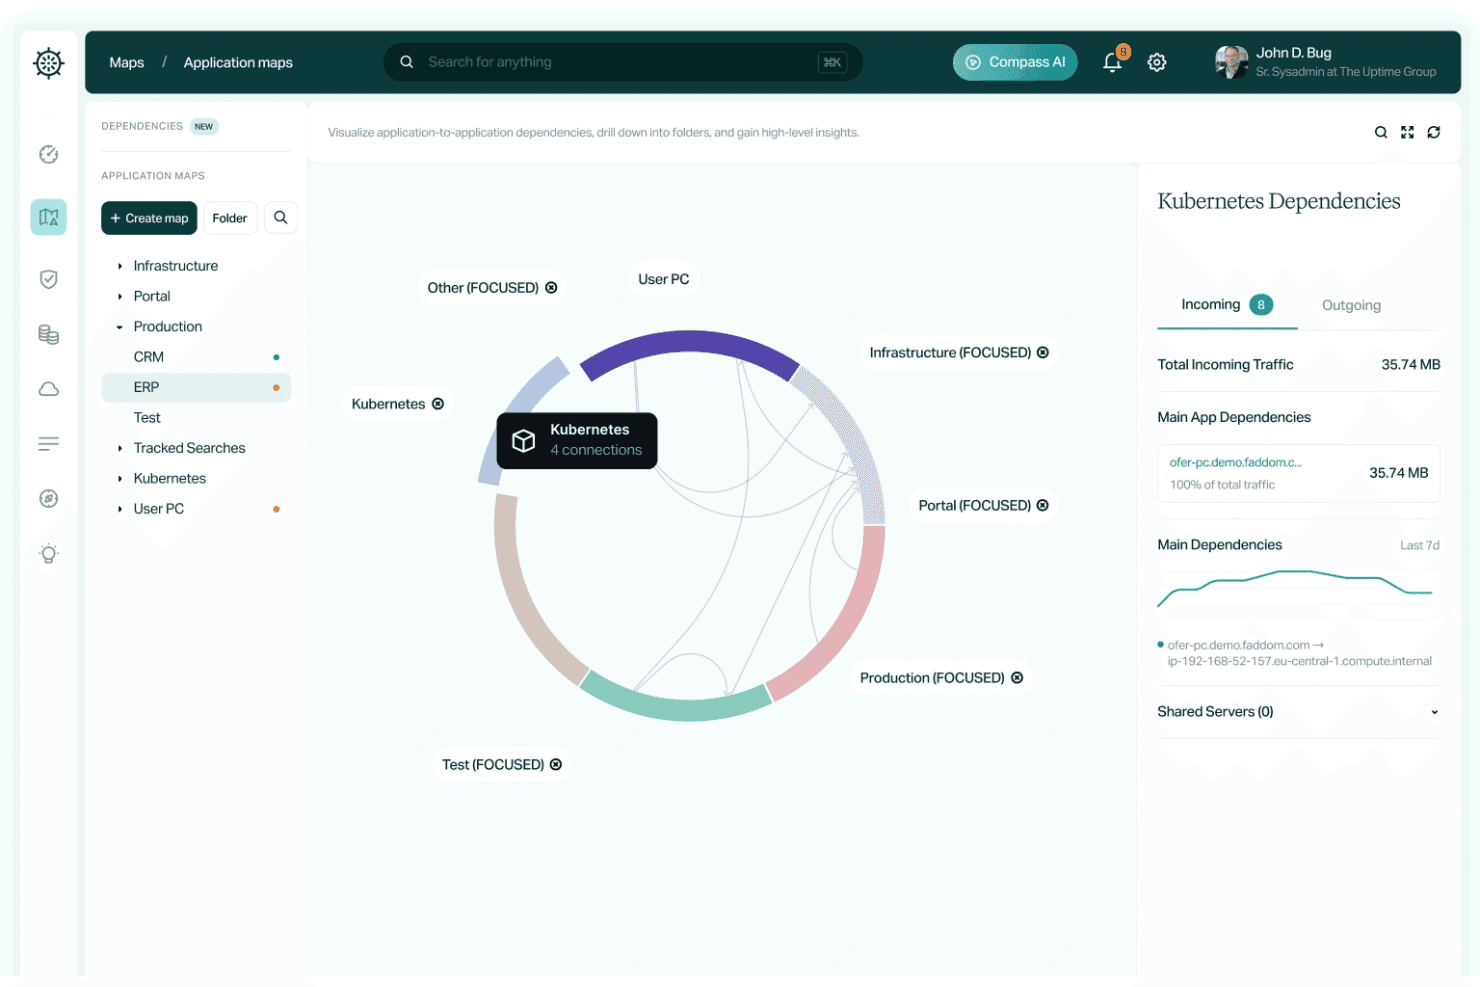
Faddom mapea las dependencias de las aplicaciones con información del tráfico. Faddom es una herramienta de inventario de red y mapeo de topología sin agentes que descubre servidores, máquinas virtuales, instancias en la nube y dependencias de aplicaciones en entornos locales y en la nube mediante el análisis pasivo del tráfico y protocolos como NetFlow, SNMP y sFlow.
¿Para quién es más adecuado Faddom?
Faddom es una opción sólida para los equipos de TI e infraestructura empresariales que gestionan entornos híbridos y necesitan visibilidad de la topología en tiempo real sin la sobrecarga de implementar agentes.
Por qué elegí Faddom
Elegí Faddom como una de las mejores opciones porque proporciona un mapa completo de la topología en tiempo real de tu entorno híbrido en menos de 60 minutos, sin agentes y sin necesidad de credenciales de forma predeterminada. Lo que me parece impresionante es cómo gestiona tanto la infraestructura local como los entornos multinube (AWS, Azure, GCP) dentro de un único mapa unificado, utilizando el análisis pasivo del tráfico mediante NetFlow, sFlow y SNMP. Su Lighthouse AI señala continuamente anomalías de comportamiento, como inicios de sesión no autorizados y picos de DNS, por lo que tu inventario no es solo una instantánea, sino una vista activa y consciente de la seguridad de tu red.
Características principales de Faddom
- Enriquecimiento de vulnerabilidades CVE: Vincula los datos del software descubierto y de sus versiones con CVE conocidas, lo que proporciona una visión en tiempo real de los activos vulnerables en todo tu entorno.
- Ajuste del tamaño de la nube y planificación de migraciones: Las recomendaciones integradas muestran las instancias en la nube inactivas o sobredimensionadas, junto con datos de costes de AWS, Azure y GCP, para facilitar la planificación de las fases de migración.
- Consultas en lenguaje natural con Compass AI: Haz preguntas en lenguaje sencillo sobre la topología de tu infraestructura y obtén respuestas directas sin tener que revisar manualmente mapas o informes.
- Seguimiento de certificados SSL: Supervisa los certificados SSL en los servicios descubiertos y señala los certificados caducados próximamente o mal configurados antes de que provoquen un incidente.
Integraciones de Faddom
Faddom ofrece integraciones con ServiceNow, Jira, Zabbix, Nagios, Microsoft AD y AWS.
Pros and Cons
Pros:
- Genera mapas de topología en tiempo real en menos de una hora
- No requiere agentes en los puntos finales ni credenciales de servidor
- Detecta automáticamente las TI en la sombra y las vulnerabilidades CVE
Cons:
- No cuenta con una CMDB nativa ni sincronización de datos bidireccional
- No admite el descubrimiento de aplicaciones SaaS
Learn more about Faddom: Ideal para inventarios de activos impulsados por la automatización
- Demostración gratuita + prueba gratuita de 30 días disponible
- Precio bajo petición
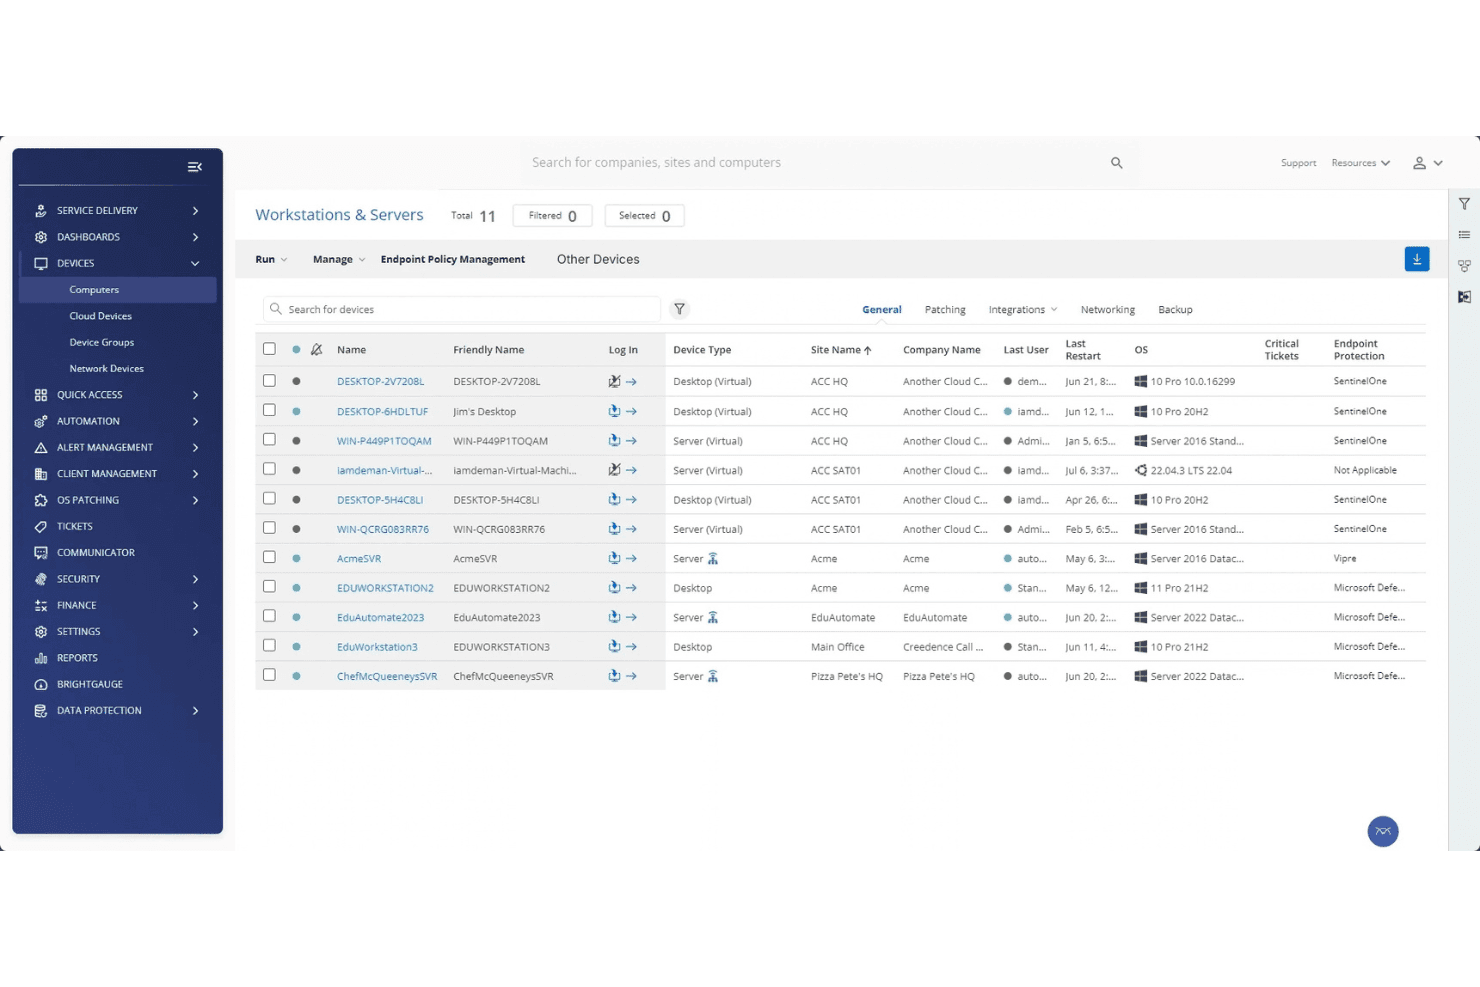
ConnectWise RMM centraliza la gestión de dispositivos en todas las estaciones de trabajo y servidores de los clientes. ConnectWise RMM es una plataforma de supervisión y gestión remota basada en agentes y sin agentes que combina el descubrimiento automatizado de redes, el escaneo de dispositivos mediante múltiples protocolos, la catalogación de activos, el seguimiento de cambios y la automatización mediante secuencias de comandos en entornos de TI con múltiples sitios.
¿Para quién es más adecuado ConnectWise RMM?
ConnectWise RMM está diseñado específicamente para técnicos de proveedores de servicios gestionados (MSP) que administran varias redes de clientes desde una única consola.
Por qué elegí ConnectWise RMM
ConnectWise RMM ocupa un lugar en mi lista de favoritos porque su tecnología de sonda de red convierte cualquier agente de Windows en un motor de descubrimiento que escanea automáticamente los rangos de IP, crea registros de dispositivos y consulta dispositivos mediante plantillas de detección en entornos con múltiples sitios. Me gusta especialmente cómo la plataforma combina la catalogación basada en agentes (especificaciones de componentes físicos, software instalado y estado de los parches) con el escaneo sin agentes mediante SNMP, WMI y LLDP, de modo que incluso los conmutadores y las impresoras no gestionados quedan registrados. Las ~400 secuencias de comandos de automatización prediseñadas permiten actuar sobre esos datos del inventario sin tener que escribirlo todo desde cero.
Características principales de ConnectWise RMM
- Seguimiento de cambios de activos: Registra los cambios de hardware, software y propiedad a lo largo del tiempo para facilitar las auditorías y la gestión del ciclo de vida.
- Informes de vistas de datos: Proporciona más de 100 vistas de consulta interactivas para buscar, filtrar y exportar datos de activos.
- Consola multiinquilino: Gestiona varias redes de clientes desde una única interfaz, con estructuras de sitios por cliente e informes segmentados.
- Flexibilidad de implementación: Admite alojamiento local y en la nube (SaaS) según las necesidades de residencia de datos o segmentación de red.
Integraciones de ConnectWise RMM
ConnectWise RMM se conecta con ConnectWise PSA, Autotask, Auvik, ServiceNow y Aportio. También se integra con Zapier y proporciona una API REST para conexiones personalizadas.
Pros and Cons
Pros:
- Descubrimiento híbrido de dispositivos con y sin agentes
- Seguimiento detallado de cambios durante el ciclo de vida de los activos
- Consola multiinquilino para la gestión de clientes de MSP
Cons:
- El mapeo avanzado de topologías requiere el complemento Auvik
- La supervisión de dispositivos que no utilizan Windows es limitada
Learn more about ConnectWise RMM: Ideal para el descubrimiento de activos sin agentes
- Plan gratuito + prueba gratuita de 21 días disponible
- Desde $5,000/año
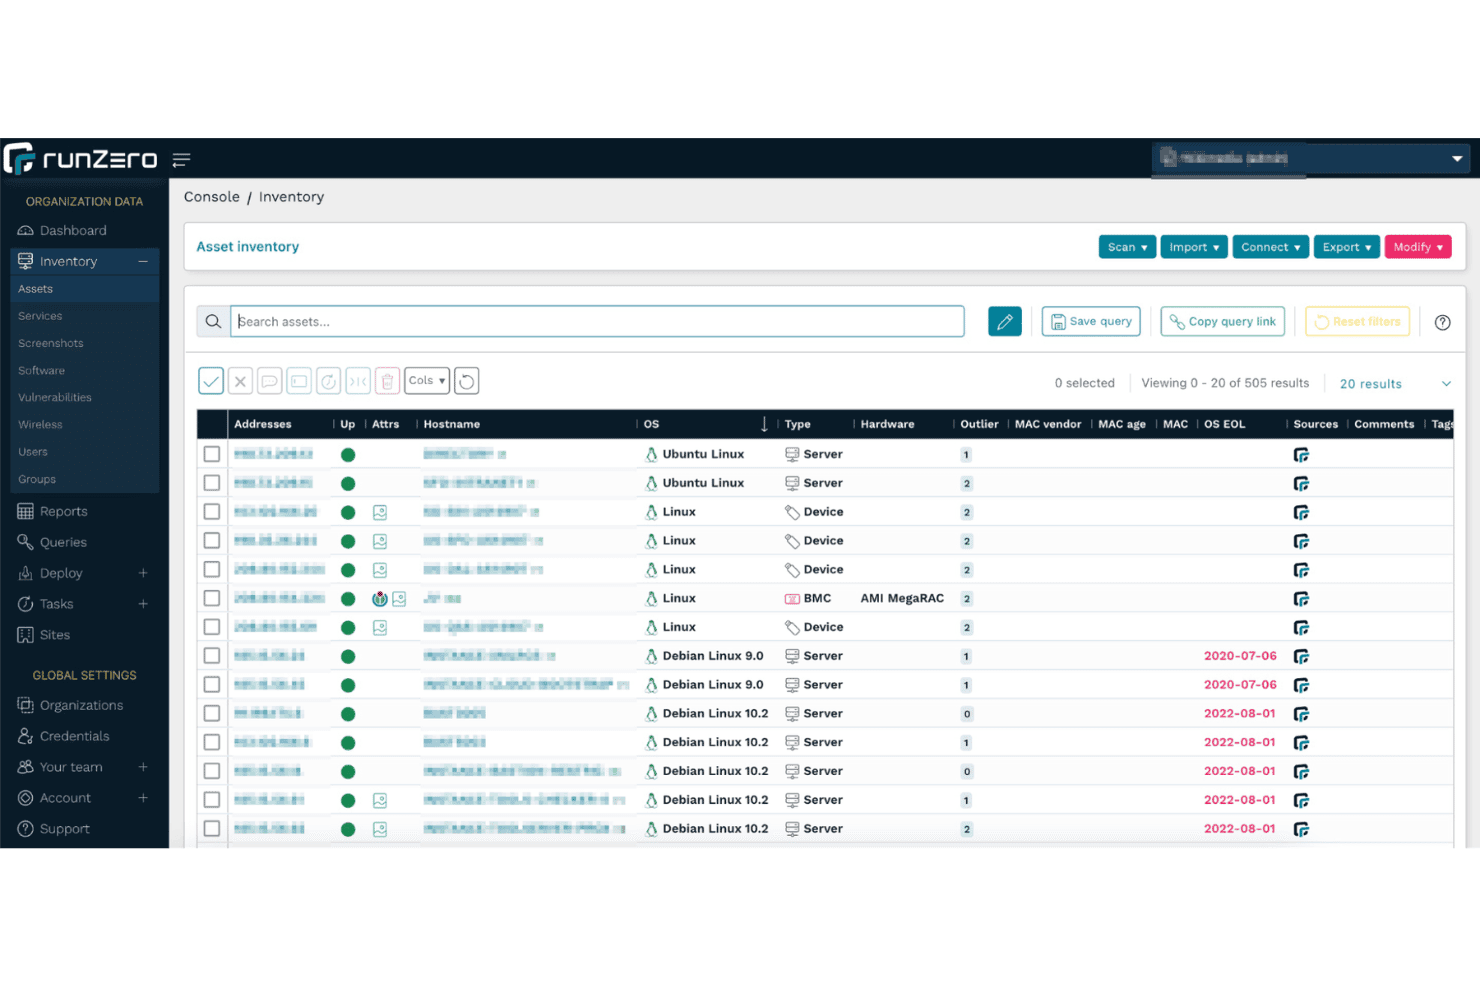
runZero muestra un inventario completo de activos en 505 dispositivos de red descubiertos. runZero es una plataforma de inventario de red y gestión de la superficie de ataque de activos cibernéticos (CAASM) que descubre y cataloga activos de TI, TO, IoT y la nube mediante una combinación de análisis activo, muestreo pasivo del tráfico e integraciones basadas en API.
¿Para quién es más adecuado runZero?
runZero es una opción sólida para los equipos de seguridad y redes que gestionan entornos mixtos de TI, TO e IoT en los que no resulta práctico implementar agentes u obtener credenciales.
Por qué elegí runZero
Elegí runZero como una de las mejores opciones porque su modelo de descubrimiento sin agentes lo diferencia. Identifica mediante huellas digitales los dispositivos de IoT, TO y TI en la sombra sin credenciales, agentes ni dispositivos especializados. Lo he utilizado en entornos en los que no era posible implementar agentes y, aun así, detectó puertos abiertos, servicios en ejecución, certificados SSL e incluso capturas de pantalla de interfaces web. El muestreo pasivo del tráfico de TO es especialmente valioso para entornos ICS frágiles en los que el análisis activo implica un riesgo operativo real.
Características principales de runZero
- Paneles de cumplimiento: Paneles prediseñados vinculados a marcos como NIST CSF, PCI DSS, DORA, NIS2 y NYDFS para generar informes preparados para auditorías.
- Consola MSSP multiinquilino: Admite cuentas por cliente o una cuenta global con RBAC por organización, credenciales con alcance limitado y relaciones entre organizaciones principales y secundarias.
- Seguimiento de certificados SSL/TLS: Descubre y cataloga todos los certificados de la red, incluidos los certificados caducados y los que caducan próximamente, con todos los metadatos del emisor y de la cadena.
- Mapeo de rutas de ataque: Visualiza las rutas de movimiento lateral desde los puntos de entrada expuestos a Internet a través de la red, identificando brechas de segmentación y puntos de estrangulamiento.
Integraciones de runZero
runZero ofrece más de 30 integraciones documentadas, entre ellas Jira Service Management, NetBox, AWS, Microsoft Intune, Google Cloud Platform, CrowdStrike, Splunk y Qualys. También proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- El descubrimiento sin agentes encuentra activos no gestionados y de TI en la sombra
- Visualiza la topología de red con mapas 2D y 3D
- Hace capturas de pantalla de los servicios web para validar dispositivos más rápidamente
Cons:
- Los detalles del hardware son limitados sin credenciales
- El seguimiento nativo de cambios requiere exportación a un SIEM externo
Learn more about runZero: Ideal para documentación de TI y auditorías de cumplimiento que se actualizan automáticamente
- Prueba gratuita de 30 días
- Desde €465.00/año
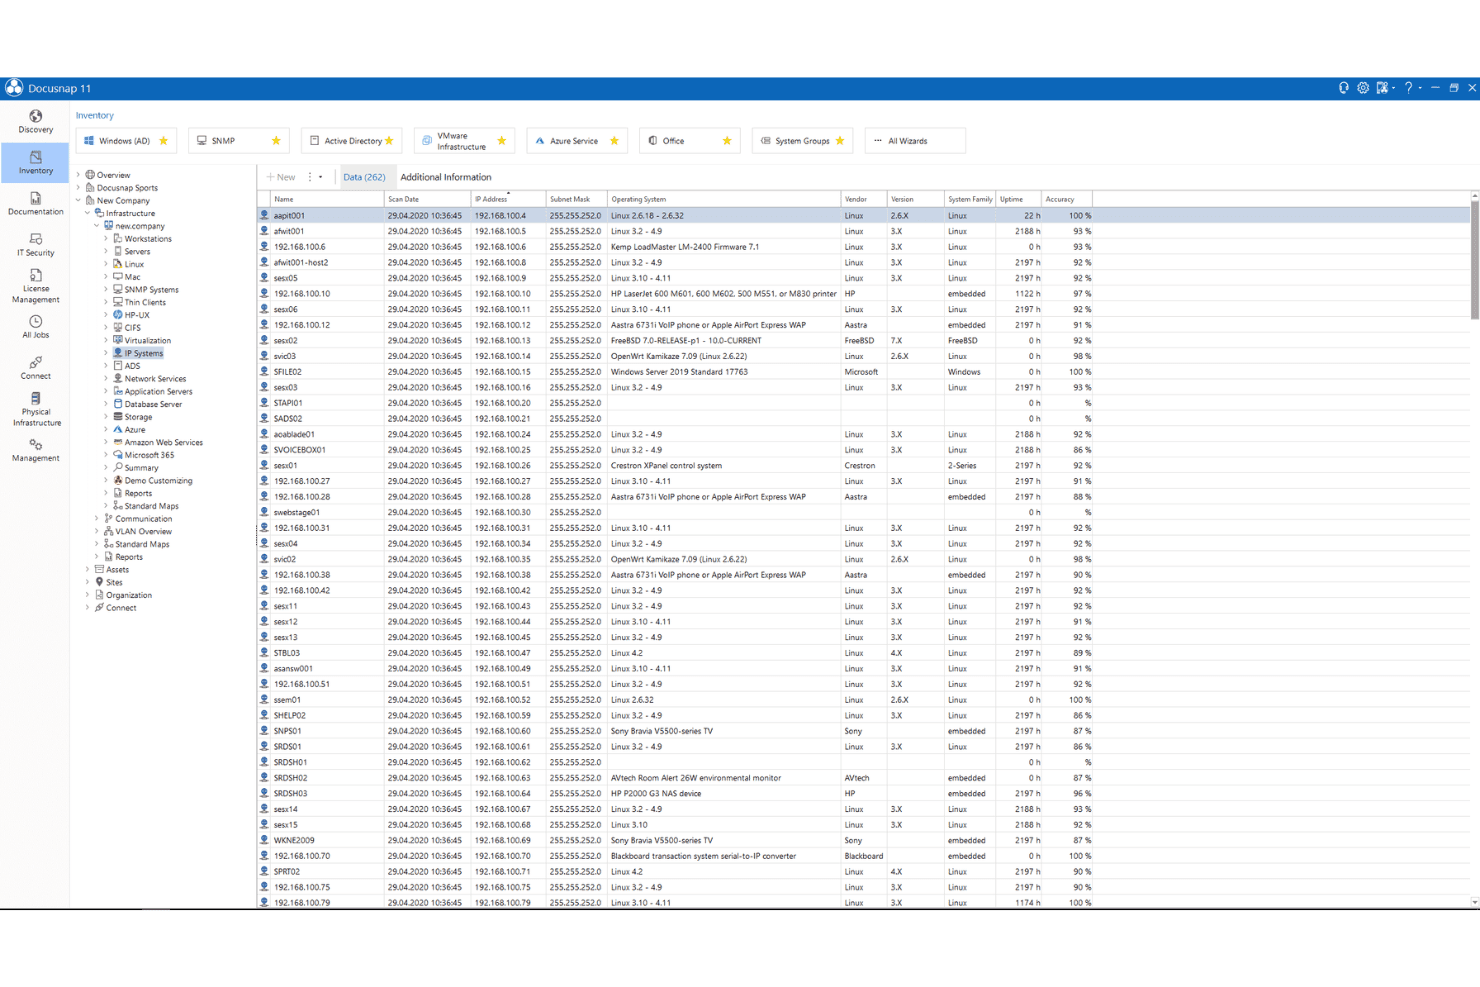
Docusnap muestra un inventario completo de dispositivos SNMP con detalles del sistema operativo y de la red. Docusnap es una herramienta de inventario de red y documentación de TI sin agentes que combina el descubrimiento automatizado de dispositivos, una CMDB compatible con ITIL, la gestión de licencias, el mapeo de topologías de red y la generación de informes preparados para auditorías de cumplimiento en entornos locales y en la nube.
¿Para quién es más adecuado Docusnap?
Docusnap es una opción muy adecuada para equipos de TI de sectores regulados que necesitan documentación preparada para auditorías y seguimiento del cumplimiento de licencias en entornos híbridos locales y en la nube.
Por qué elegí Docusnap
Docusnap se ha ganado un lugar en mi lista de favoritos por la forma en que gestiona una documentación que realmente se mantiene actualizada. Cada ciclo de inventario programado actualiza automáticamente los mapas de red, los documentos conceptuales de TI y los informes de cumplimiento sin que nadie tenga que hacerlo manualmente. Me gustan especialmente sus más de 200 informes de auditoría prediseñados y asignados a marcos como ISO 27001, NIS-2, RGPD y DORA, lo que significa que la documentación está preparada para auditorías de forma predeterminada, en lugar de tener que reunirla apresuradamente antes de una inspección. El descubrimiento sin agentes en Windows, Linux, macOS y plataformas en la nube como Azure y AWS mantiene la CMDB precisa en entornos híbridos sin la sobrecarga de implementar agentes.
Características principales de Docusnap
- Exploración sin agentes y con múltiples protocolos: Explora dispositivos mediante WMI, SSH, SNMP y API REST sin instalar agentes en ningún terminal.
- CMDB compatible con ITIL: Almacena todos los activos inventariados en una base de datos de configuración estructurada y consciente de las dependencias.
- Multitenencia para proveedores de servicios gestionados: Separación integrada de clientes con credenciales de exploración por inquilino, control de acceso basado en roles y personalización de marca para cada organización gestionada.
- Análisis de permisos: Audita los derechos de acceso en sistemas de archivos de Windows, Active Directory, SharePoint, Exchange y almacenamiento compatible con CIFS/SMB.
Integraciones de Docusnap
Docusnap ofrece integraciones nativas con Microsoft 365, servicios de Azure, Amazon Web Services y Cisco Meraki. También proporciona una API REST y Zapier para conexiones personalizadas.
Pros and Cons
Pros:
- Documentación de TI que se actualiza automáticamente después de cada exploración
- CMDB compatible con ITIL con mapeo de dependencias
- Multitenencia con segregación de datos por cliente
Cons:
- No ofrece alertas en tiempo real sobre dispositivos no autorizados
- Opciones limitadas de personalización de informes
Learn more about Docusnap: Ideal para entornos de TI híbridos
- Prueba gratuita + demostración gratuita disponibles
- Precios disponibles previa solicitud
Visit WebsiteCustomer Rating:4.8/5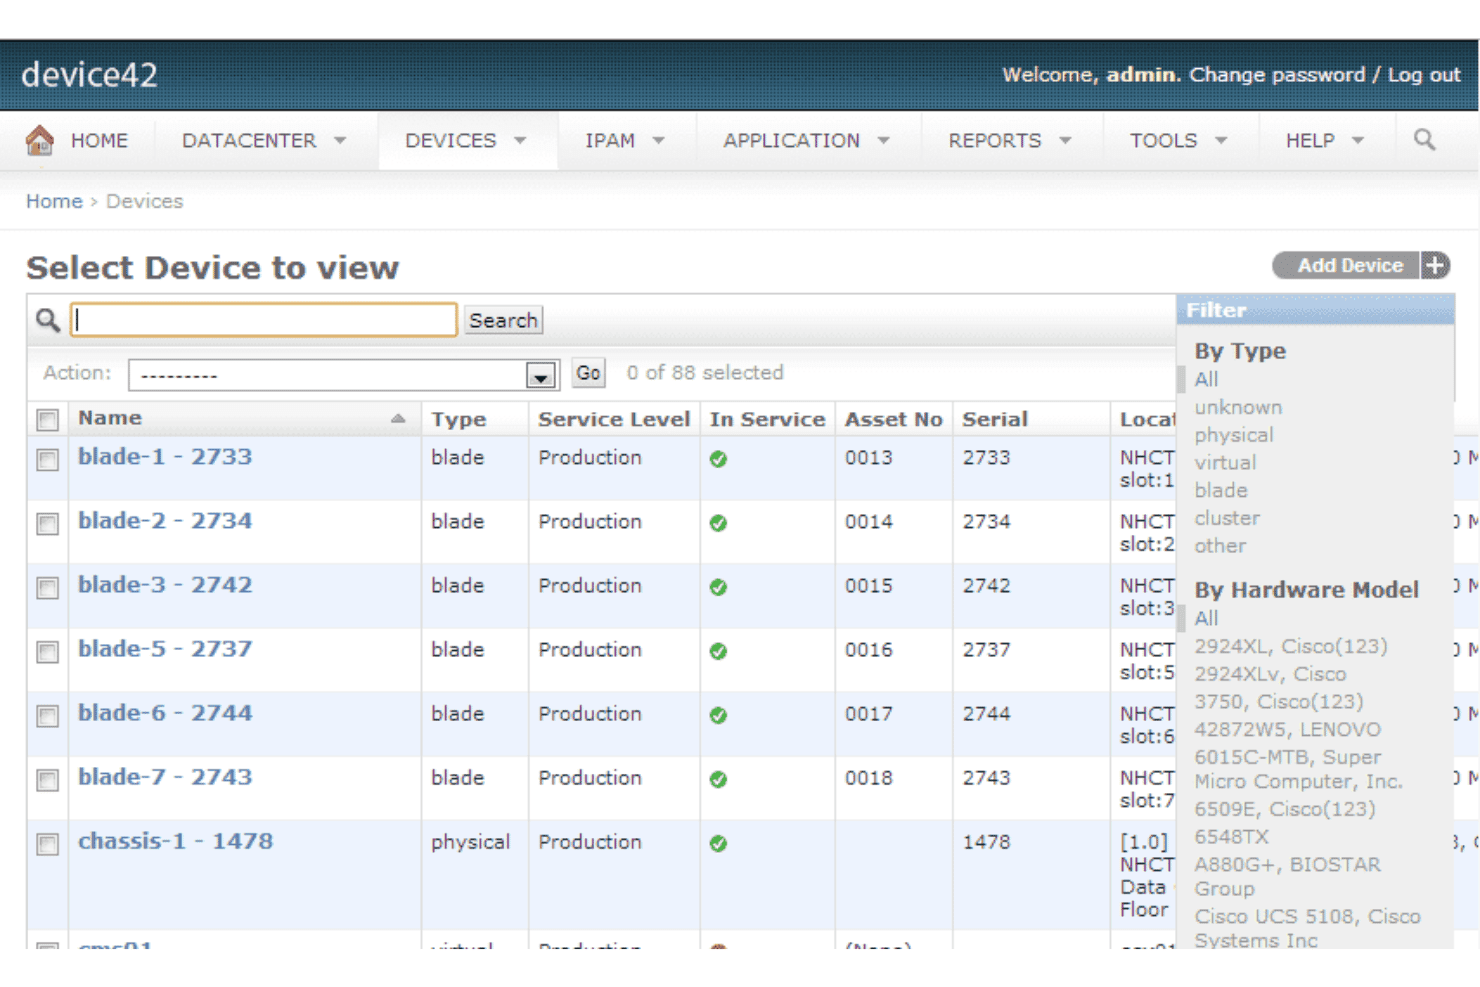
Device42 permite a los usuarios filtrar y gestionar todos los dispositivos por tipo y modelo de hardware. Device42 es una plataforma de gestión de inventario de red que combina el descubrimiento automático sin agentes, una CMDB unificada, IPAM, DCIM y el mapeo de dependencias de aplicaciones en entornos físicos, virtuales, de nube y contenerizados.
¿Para quién es más adecuado Device42?
Device42 es una opción excelente para equipos de TI medianos y grandes que gestionan entornos mixtos con hardware local, infraestructura virtual y recursos en la nube bajo un único sistema de inventario.
Por qué elegí Device42
He incluido Device42 entre mis principales opciones porque es una de las pocas herramientas de gestión de inventario de red que realmente administra activos físicos, virtuales, de nube y contenerizados bajo una única CMDB, sin requerir agentes en la mayoría de los dispositivos. Me gusta especialmente cómo los recolectores remotos amplían el descubrimiento sin agentes a subredes segmentadas y oficinas remotas, cubriendo protocolos como SNMP, WMI, SSH e incluso Modbus para dispositivos de OT/IoT. Su mapeo de dependencias de aplicaciones visualiza automáticamente las relaciones entre servicios y servidores, lo que resulta muy valioso cuando necesitas evaluar el impacto de un cambio planificado en un entorno híbrido.
Características principales de Device42
- Seguimiento de licencias de software: Supervisa las licencias de software adquiridas, instaladas y utilizadas activamente en una sola vista, con alertas para software prohibido y próximos vencimientos.
- Normalización de datos con EnrichAI: Deduplica y enriquece automáticamente los registros de activos descubiertos con datos de garantía del fabricante, EOL y EOS en cada ciclo de descubrimiento.
- Gestión de certificados SSL: Descubre automáticamente los certificados en todo tu entorno, realiza un seguimiento de las fechas de vencimiento y muestra los detalles de los conjuntos de cifrado para auditorías y revisiones de cumplimiento.
- IPAM con seguimiento de DNS y NAT: Gestiona subredes IPv6/IPv4, VLAN y asignaciones de IP junto con tipos de registros DNS y reglas NAT a través de firewalls y balanceadores de carga.
Integraciones de Device42
Device42 ofrece integraciones nativas con ServiceNow, Freshservice, Jira Service Management, Splunk, Power BI y CyberArk. También dispone de una API para conexiones personalizadas.
Pros and Cons
Pros:
- El descubrimiento sin agentes abarca entornos de nube, locales e IoT
- Los gráficos de topología e impacto se generan automáticamente a partir de los análisis
- Datos de garantía y EOL enriquecidos automáticamente en cada ciclo
Cons:
- El seguimiento de cambios en subcomponentes de hardware es limitado
- Los informes avanzados requieren el lenguaje de consulta DOQL
Learn more about Device42: Ideal para descubrir activos de TI, TO e IoT en una sola vista
- Demo gratuita + prueba gratuita de 14 días disponible
- Desde $239/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.3/5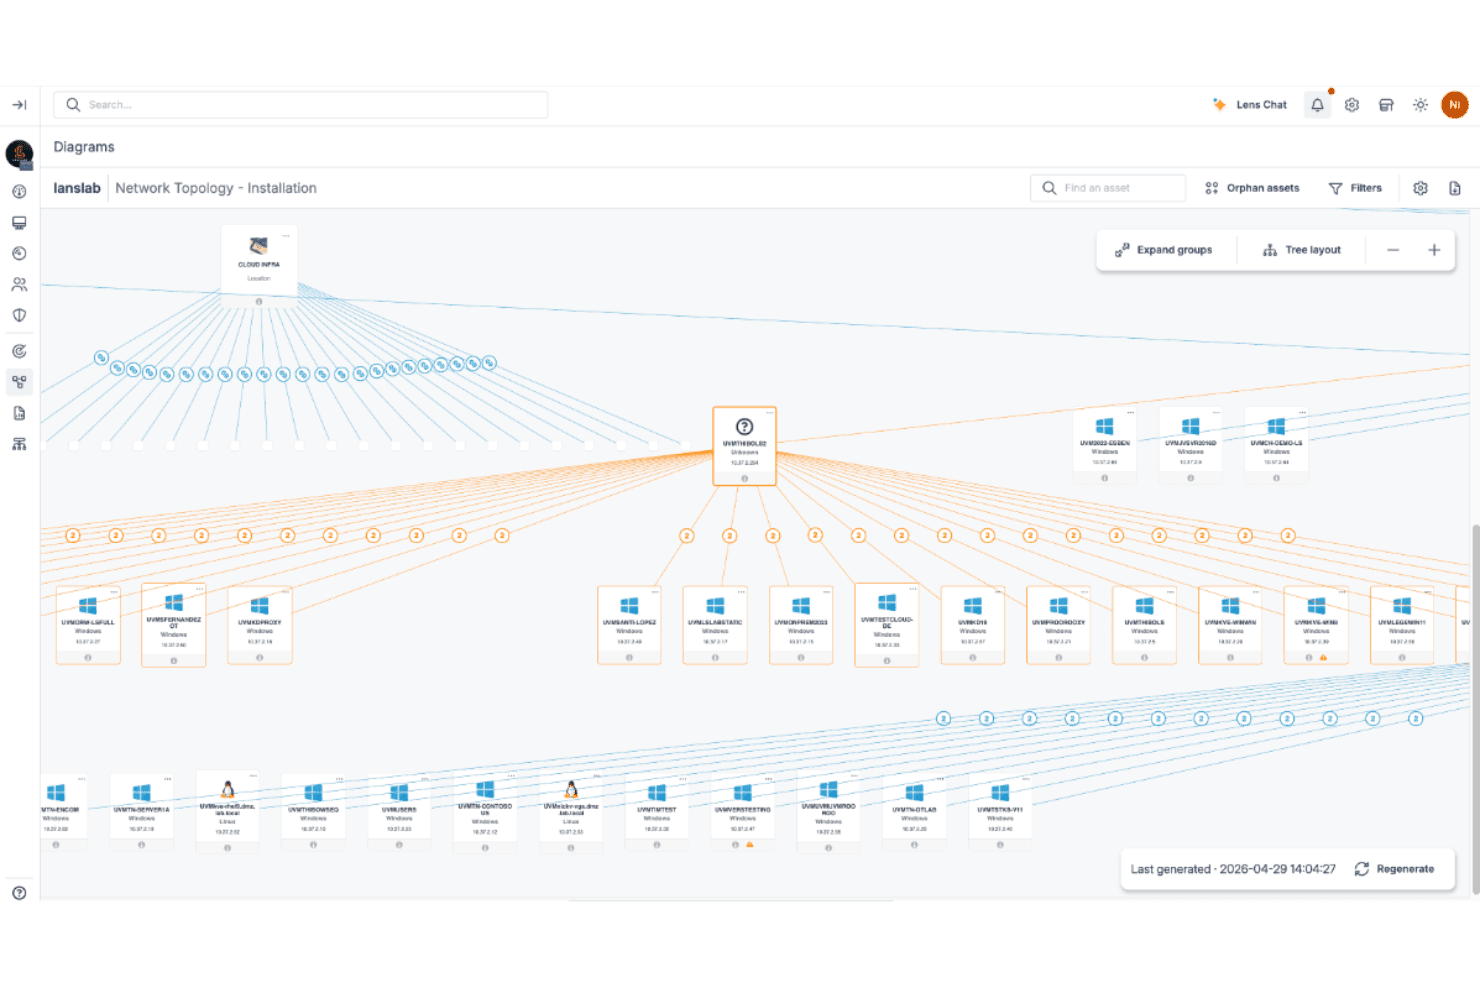
Lansweeper asigna la topología completa de su red a todos los activos. Lansweeper es un sistema de gestión de inventario de red que combina el análisis activo sin agentes, la detección pasiva de dispositivos, el seguimiento basado en agentes y los conectores en la nube para descubrir y catalogar activos de TI, TO e IoT en entornos híbridos.
¿Para quién es más adecuado Lansweeper?
Lansweeper es una opción excelente para equipos de TI que gestionan entornos mixtos donde coexisten dispositivos de TI, TO e IoT y que necesitan realizar su seguimiento en un inventario unificado.
Por qué elegí Lansweeper
Elegí Lansweeper como una de las mejores opciones porque ninguna otra herramienta que haya utilizado integra el descubrimiento de TI, TO e IoT en un único inventario normalizado de forma tan natural. Su capa Asset Radar identifica pasivamente los dispositivos mediante la detección de paquetes sin credenciales, sacando a la luz hardware de IoT no administrado y terminales no autorizados que los análisis con credenciales suelen pasar por alto. También confío en su función integrada de referencias cruzadas de vulnerabilidades, que asigna directamente los activos descubiertos a las fuentes de datos de CVE para que pueda ver qué dispositivos específicos están expuestos sin tener que cambiar de herramienta.
Características principales de Lansweeper
- Seguimiento de garantías: Extrae automáticamente el estado de la garantía de Dell, HP, Lenovo y otros proveedores importantes, con alertas de vencimiento configurables a 30, 60 y 90 días.
- Portal MSP multiinquilino: Una consola de gestión específica permite a los MSP visualizar, generar informes y gestionar los inventarios de activos de todos los sitios de los clientes desde una única interfaz.
- Plantillas de informes de cumplimiento: Las plantillas de informes prediseñadas, asignadas a marcos como NIST, HIPAA, PCI-DSS, ISO 27001 y CIS Controls, ayudan a preparar auditorías directamente a partir de los datos del inventario.
- API de GraphQL y webhooks: Disponibles en los niveles Pro y Enterprise, permiten a su equipo enviar datos de activos a herramientas externas o activar flujos de trabajo automatizados según los cambios del inventario.
Integraciones de Lansweeper
Lansweeper se integra con Datadog, Jira Service Management, Brinqa, Halo, Happyfox, Microsoft Sentinel, Splunk y Armis. Las API de GraphQL y REST, los webhooks y un servidor MCP permiten establecer conexiones personalizadas.
Pros and Cons
Pros:
- Encuentra dispositivos de IoT/TO no administrados y no autorizados
- El análisis sin agentes descubre activos de difícil acceso
- Asigna las vulnerabilidades directamente a los activos descubiertos
Cons:
- No incluye una función integrada de implementación de parches
- No admite el campo de contexto de SNMPv3
Learn more about Lansweeper: Ideal para el ciclo de vida de activos de centros de datos y la sincronización con la CMDB
- Demo gratuita disponible
- Precios bajo solicitud
Visit WebsiteCustomer Rating:4.4/5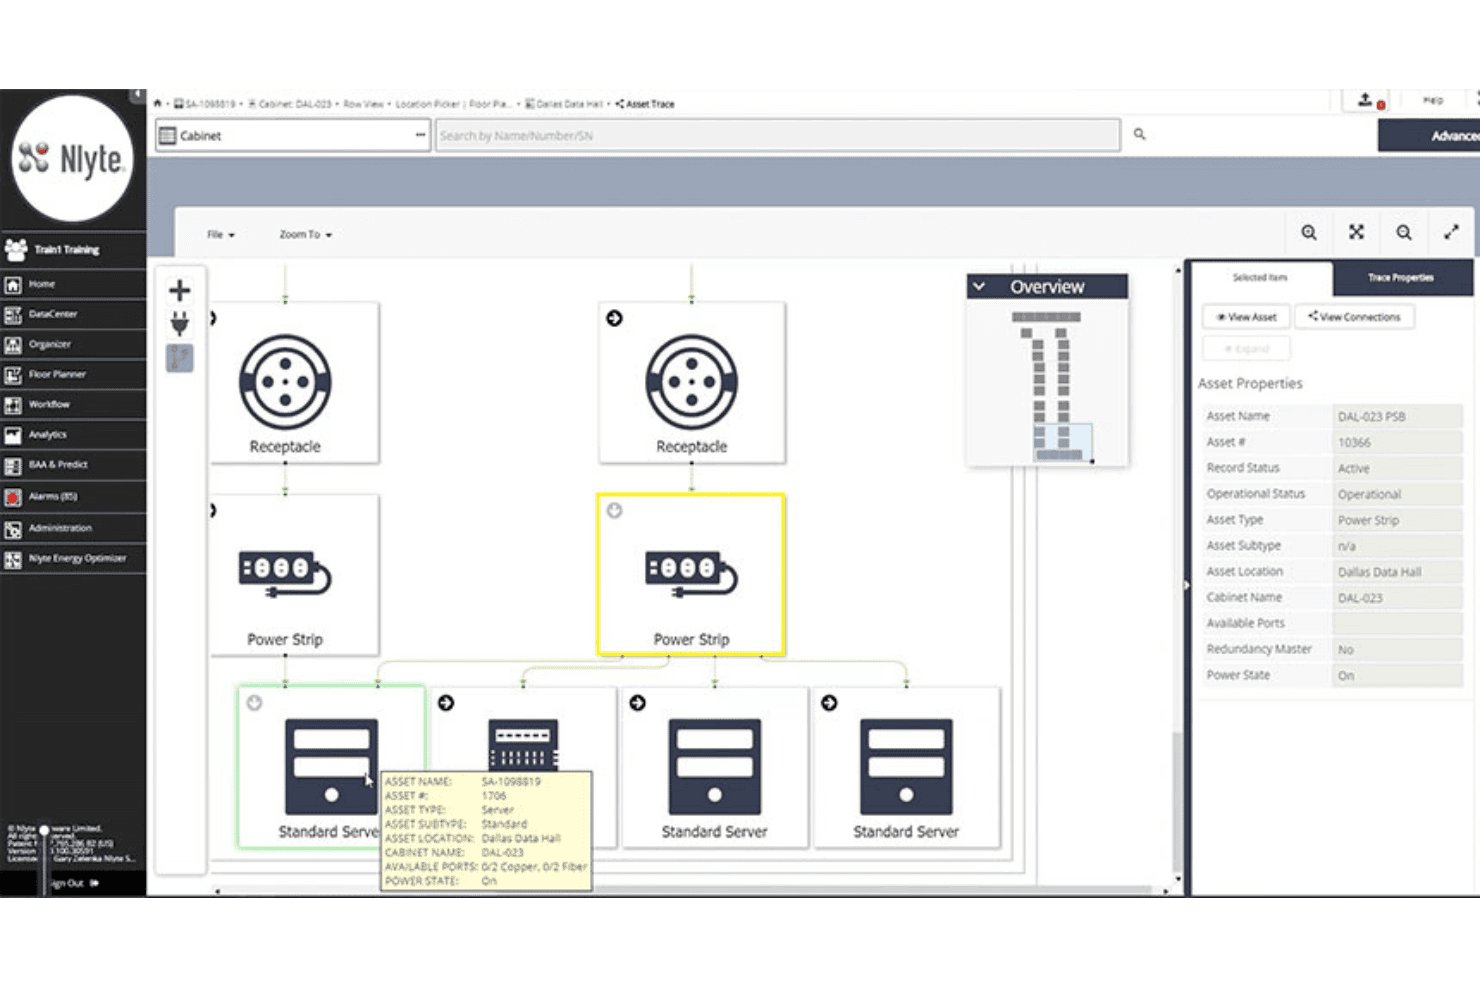
Nlyte DCIM visualiza las conexiones de la cadena de alimentación entre los activos de los gabinetes. Nlyte DCIM es una plataforma de gestión de infraestructura de centros de datos que combina el descubrimiento automatizado de activos, la catalogación completa del ciclo de vida de los activos, el seguimiento de cambios, el análisis mediante múltiples protocolos y la integración con CMDB en entornos físicos de centros de datos.
¿Para quién es más adecuado Nlyte DCIM?
Nlyte DCIM es una opción excelente para equipos de TI empresariales que gestionan grandes infraestructuras físicas de centros de datos y necesitan realizar un seguimiento integral del ciclo de vida de los activos, además de una estrecha integración con la CMDB.
Por qué elegí Nlyte DCIM
Nlyte DCIM ocupa un lugar en mi lista de favoritos por la forma en que gestiona el ciclo de vida completo de los activos junto con la sincronización activa con la CMDB, algo realmente poco común con este nivel de profundidad. El Optimizador de activos realiza un seguimiento de cada dispositivo desde la adquisición hasta la retirada, registrando números de serie, etiquetas RFID, posición en el bastidor y campos personalizados como los números de orden de compra. Su sincronización bidireccional con ServiceNow significa que un cambio en un bastidor físico realizado en Nlyte actualiza automáticamente el registro lógico de la CMDB, manteniendo ambos sistemas precisos sin necesidad de conciliación manual.
Características principales de Nlyte DCIM
- Módulo de descubrimiento de Nlyte: Analiza automáticamente las redes mediante los principales protocolos y sistemas operativos para detectar dispositivos conectados, capturar datos del firmware y señalar activos desconocidos o inactivos.
- Supervisión de la integridad de los activos: Establece líneas base para todos los activos, sistemas de alimentación y procesos, con seguimiento de la cadena de custodia para detectar cambios no autorizados y respaldar posturas de seguridad de Confianza Cero.
- Conjunto de herramientas de IA operativa: Incluye consultas conversacionales en lenguaje natural sobre datos de activos e infraestructura, colocación de cargas de trabajo impulsada por IA y detección de anomalías con análisis de la causa raíz.
- Vistas multiinquilino de gabinetes: Proporciona una visibilidad segura y aislada por inquilino de los datos de los gabinetes, lo que permite a los proveedores de colocación gestionar infraestructuras de varios clientes.
Integraciones de Nlyte DCIM
Nlyte DCIM se integra con las principales plataformas ITSM, CMDB y BMS. También dispone de una API REST para conexiones personalizadas.
Pros and Cons
Pros:
- Destaca en el seguimiento del ciclo de vida completo de los activos
- Sincronización bidireccional con la CMDB de ServiceNow
- Admite una amplia variedad de protocolos, incluidos BACnet y MODBUS
Cons:
- Orientado a los activos físicos de los centros de datos
- El diseño de la interfaz suele considerarse anticuado
Learn more about Nlyte DCIM: La mejor opción para el descubrimiento de activos conectado a CMDB a gran escala
- Demostración gratuita disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4/5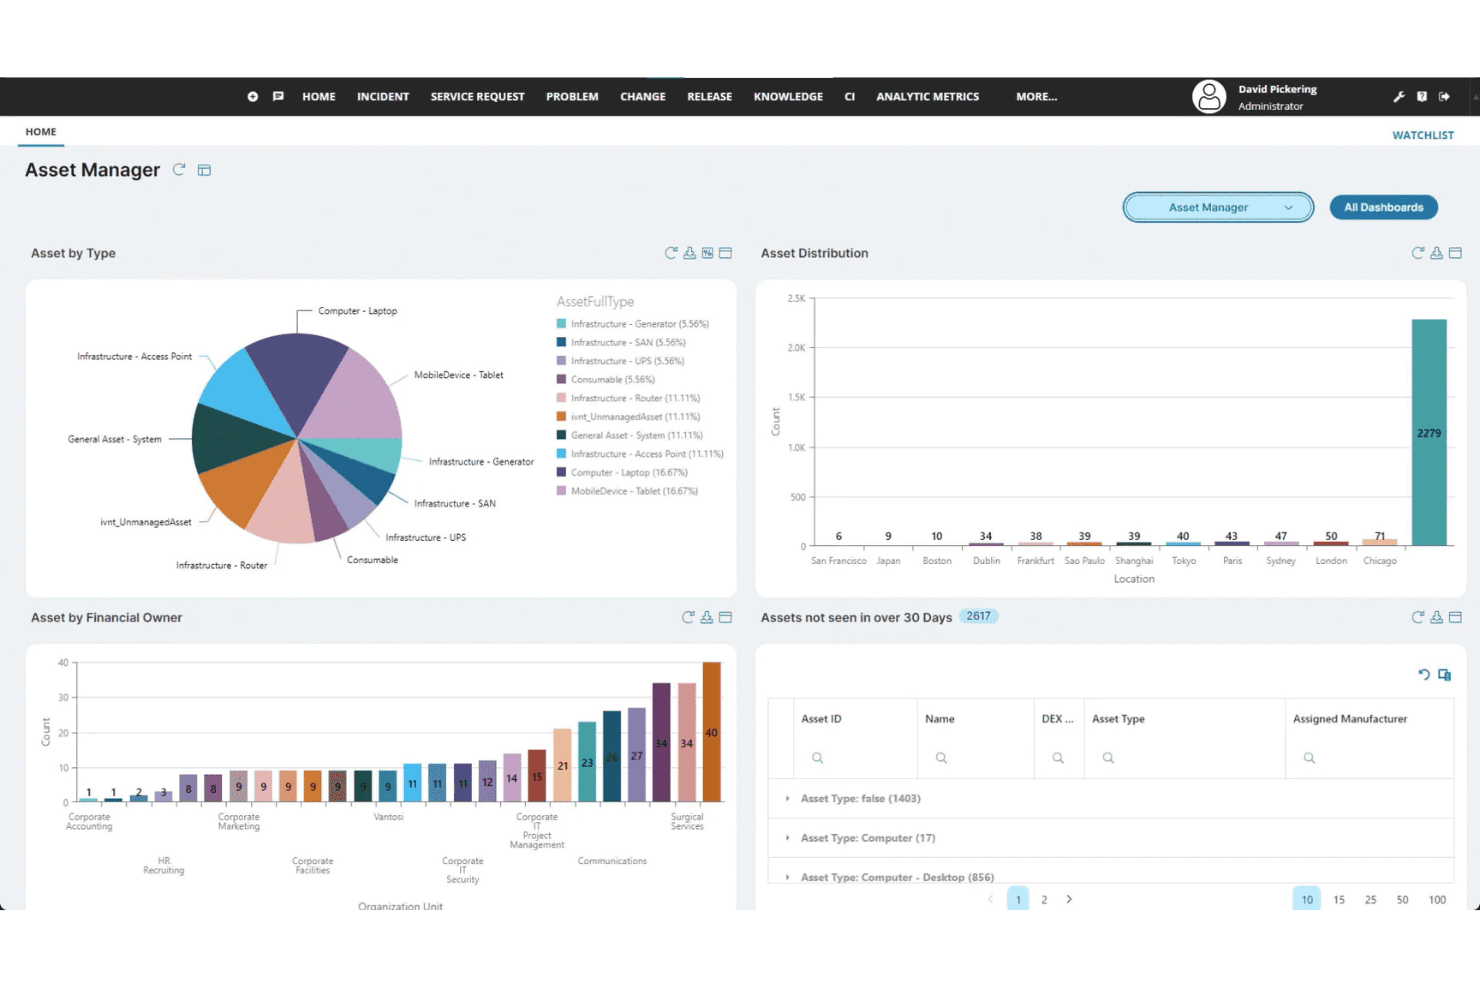
Ivanti Neurons centraliza el seguimiento de activos por tipo, ubicación y propietario. Ivanti Neurons es una plataforma de inventario de red que combina el escaneo activo, el descubrimiento pasivo y la telemetría basada en agentes para crear un catálogo de activos unificado y deduplicado en entornos administrados, no administrados, IoT, OT y en la nube.
¿Para quién es más adecuado Ivanti Neurons?
Ivanti Neurons es una opción excelente para los equipos de TI empresariales que necesitan un registro de activos único y autorizado que se alimente directamente a una plataforma CMDB o ITSM existente.
Por qué elegí Ivanti Neurons
Elegí Ivanti Neurons porque su sincronización con la CMDB es realmente una de las mejores que he visto en esta categoría. Los datos de descubrimiento fluyen directamente a ServiceNow, Freshservice, Jira y otras plataformas, manteniendo actualizados los elementos de configuración sin intervención manual. Lo que lo distingue a gran escala es la combinación del descubrimiento pasivo siempre activo y una elección autoorganizada de escáneres, de modo que ni siquiera los dispositivos intermitentes o transitorios pasan desapercibidos.
Características principales de Ivanti Neurons
- Detección de dispositivos no autorizados: Analiza continuamente cada subred para señalar dispositivos no autorizados y puntos de acceso inalámbricos no autorizados en comparación con la base de referencia de activos conocidos.
- Normalización de datos de múltiples fuentes: Incorpora datos de descubrimiento procedentes de escaneos activos, escucha pasiva, telemetría de agentes y conectores de terceros, y luego los deduplica en un único registro de activo.
- Enriquecimiento de garantías y ciclo de vida: Complementa automáticamente los registros de activos con el estado de la garantía, los datos contractuales y las fechas de fin de vida útil obtenidos de conectores de datos de proveedores.
- Automatización basada en IA mediante Neurons Bots: Utiliza IA integrada para impulsar flujos de trabajo de automatización que actúan sobre los datos de descubrimiento, incluida la priorización de vulnerabilidades y las tareas de autocorrección de dispositivos terminales.
Integraciones de Ivanti Neurons
Ivanti Neurons se integra con ServiceNow CMDB, Ivanti Neurons for ITSM, Jira, Halo, Microsoft Azure DevOps y AWS Amazon Inspector. Las API REST abiertas permiten integraciones personalizadas.
Pros and Cons
Pros:
- Descubrimiento continuo y siempre activo de activos y cambios
- El escaneo sin agentes cubre dispositivos IoT y OT
- La sincronización directa con la CMDB mantiene la precisión de los activos en tiempo real
Cons:
- Los mapas de topología completos requieren una compra adicional
- La configuración inicial requiere conocimientos técnicos avanzados
Learn more about Ivanti Neurons: Ideal para la sincronización del descubrimiento de activos en toda la empresa
- Demostración gratuita disponible
- Precio bajo solicitud
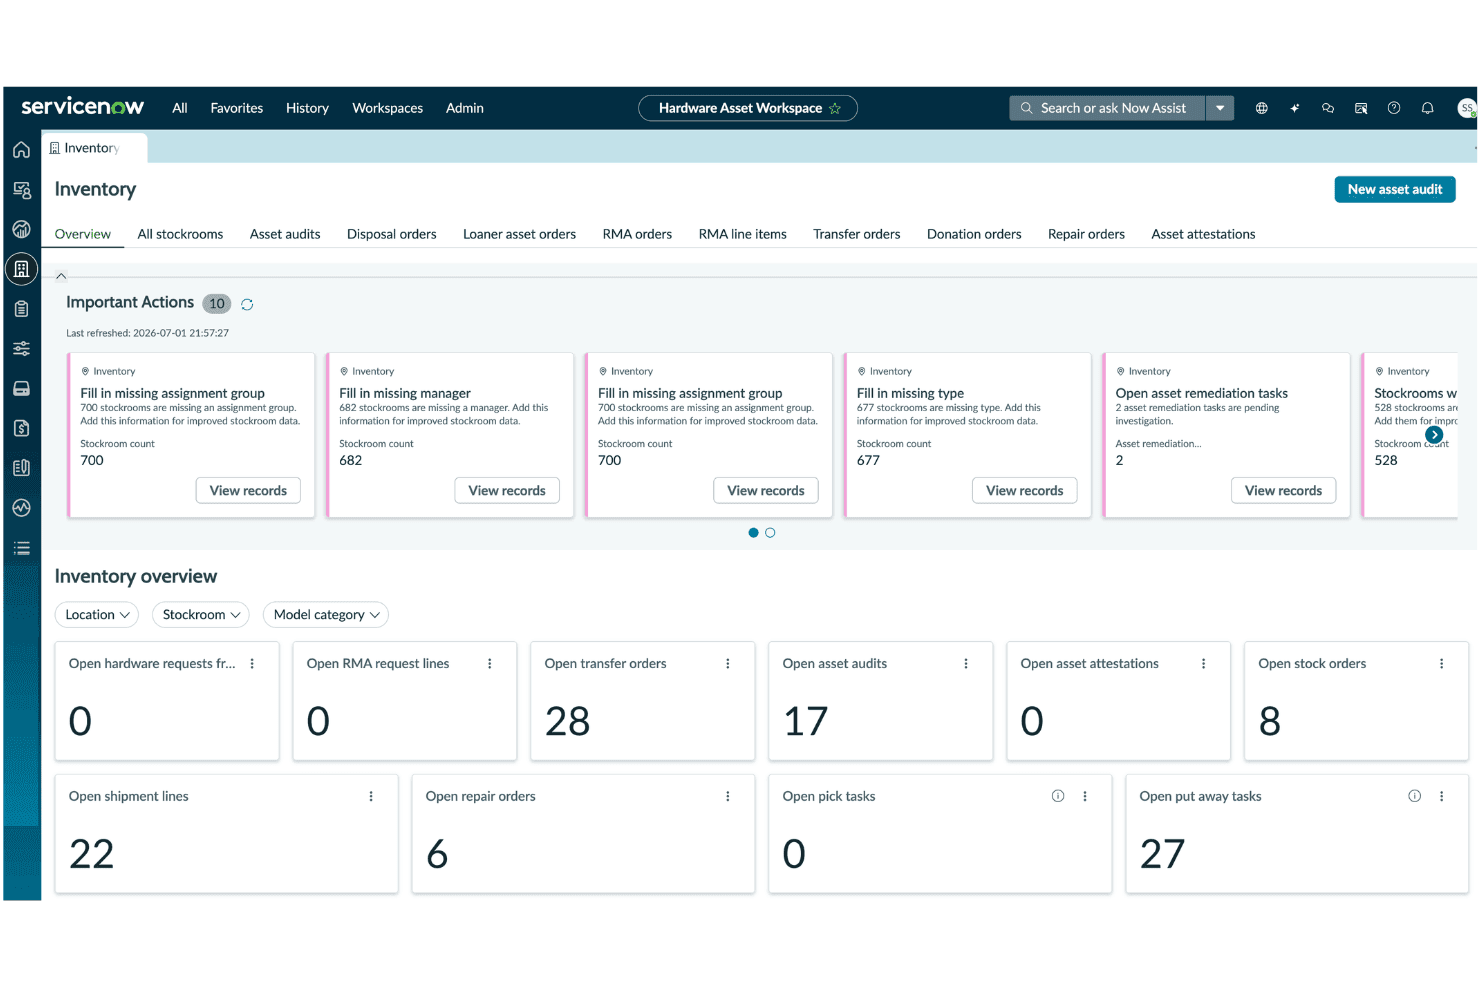
ServiceNow ITAM centraliza la supervisión del inventario con alertas de acción de activos en tiempo real. ServiceNow ITAM es una plataforma empresarial de gestión de activos de TI que combina el descubrimiento automatizado de redes, la catalogación de dispositivos y software respaldada por CMDB, el escaneo multiprotocolo y el seguimiento del cumplimiento de licencias en entornos locales, en la nube e híbridos.
¿Para quién es más adecuado ServiceNow ITAM?
ServiceNow ITAM es una opción ideal para grandes empresas que ya utilizan ServiceNow para la gestión de servicios de TI y desean administrar el descubrimiento de activos, los registros de CMDB y el cumplimiento de licencias en la misma plataforma.
Por qué elegí ServiceNow ITAM
ServiceNow ITAM ocupa un lugar en mi lista de favoritos porque la CMDB es el sistema de registro real, no un destino de sincronización secundario. Me gusta especialmente cómo Discovery completa automáticamente los registros de elementos de configuración mediante WMI, SSH y SNMP en un único escaneo programado, y luego mantiene esos registros actualizados a medida que cambian las configuraciones. Lo que hace que esto sea realmente útil para las grandes organizaciones es que los mismos datos de activos alimentan directamente los flujos de trabajo de incidentes, cambios y vulnerabilidades sin necesidad de integraciones personalizadas.
Características principales de ServiceNow ITAM
- Gestión de activos de software (SAM): Realiza un seguimiento de las asignaciones de licencias de software, supervisa el uso, detecta infracciones de cumplimiento y señala automáticamente las acciones correctivas.
- Mapeo de dependencias de aplicaciones: Visualiza las relaciones entre las aplicaciones y los elementos de configuración de la infraestructura de red subyacente para facilitar el análisis de impacto durante incidentes o cambios.
- Descubrimiento de recursos en la nube: Descubre y cataloga automáticamente los activos en entornos de AWS, Azure y GCP, incluidas funciones sin servidor como AWS Lambda y Azure Functions.
- Integración con GRC: Transfiere los datos de activos y cumplimiento directamente al módulo de Gobernanza, Riesgo y Cumplimiento de ServiceNow para la gestión de auditorías y la aplicación de políticas.
Integraciones de ServiceNow ITAM
ServiceNow ITAM ofrece integraciones nativas con ServiceNow ITSM, ITOM, SecOps, IntegronQ, Splunk, QRadar y Microsoft Entra ID. También hay disponible una API REST para conexiones personalizadas.
Pros and Cons
Pros:
- Actualiza directamente la CMDB como sistema de registro
- El escaneo multiprotocolo es compatible con redes de escala empresarial
- Incluye la función de descubrimiento de recursos en la nube y sin servidor
Cons:
- El descubrimiento no detecta dispositivos en subredes desconocidas
- La configuración requiere conocimientos considerables de la plataforma
Learn more about ServiceNow ITAM:
Otro software de inventario de red
Estas son algunas opciones adicionales que no se incluyeron en mi lista principal, pero que podrían ser relevantes para tus necesidades.
- 11N-able N-centralIdeal para el mapeo de topologías de red a escala de MSP
- 12AuvikIdeal para el descubrimiento de redes multiinquilino
- 13FreshserviceIdeal para el descubrimiento de activos de red vinculado a ITSM
- 14DomotzIdeal para detectar dispositivos no autorizados
- 15PRTG Network MonitorIdeal para el mapeo de redes basado en sensores
- 16ManageEngine AssetExplorerIdeal para la gestión integral de activos de TI con cumplimiento de licencias
- 17AxoniusIdeal para la visibilidad de activos ciberfísicos
- 18WhatsUp Gold 360Ideal para el inventario de redes distribuidas en múltiples sitios
- 19JDisc DiscoveryIdeal para proyectos puntuales de evaluación de redes
- 20AlloyScanIdeal para inventarios nativos de la nube con agentes y sin agentes
Cómo evalúo el software de inventario de red
Divido mi evaluación en requisitos básicos que toda herramienta debe cumplir, como el descubrimiento sin agentes y el análisis multiprotocolo, y los factores diferenciadores que separan una herramienta sólida de la adecuada para su entorno.
Funcionalidad principal (requisitos básicos de esta lista)
Cuando selecciono herramientas para mi lista, clasifico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada una de las funcionalidades principales que se indican a continuación. Después calculo la puntuación total de la herramienta como porcentaje y la uso para ayudarme a evaluar su adecuación general para la lista.
- Descubrimiento automatizado de redes: Evalúo si la herramienta puede analizar entornos distribuidos o híbridos según un calendario recurrente, sin introducir manualmente cada subred.
- Catalogación de dispositivos y activos: Un catálogo sólido va más allá de las listas de IP y nombres de host. Busco registros detallados de activos que incluyan el sistema operativo, el fabricante, el software instalado y los datos de ubicación.
- Análisis multiprotocolo: Compruebo que sea compatible como mínimo con SNMP, WMI, SSH e ICMP, además de ofrecer opciones con agentes y sin agentes que cubran una amplia variedad de tipos de dispositivos, incluidos los dispositivos IoT.
- Seguimiento de cambios y configuraciones: Las herramientas que registran los cambios de configuración con marcas de tiempo y ofrecen vistas comparativas ayudan a los equipos a detectar desviaciones antes de que provoquen interrupciones o incumplimientos.
- Informes y exportación: Busco informes personalizables, envíos programados y formatos de exportación que se integren en los flujos de trabajo de ITSM o CMDB, en lugar de limitarse a volcados estáticos en CSV.
- Mapeo y topología de red: Los mapas de topología interactivos con capacidad de desglose son más importantes que los diagramas estáticos, especialmente cuando se solucionan problemas en varios sitios.
Una vez que tengo una lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto a los distintos proveedores:
Funciones destacadas
El descubrimiento profundo sin agentes es especialmente importante cuando el entorno incluye dispositivos IoT, OT o BYOD no gestionados en los que no se pueden instalar agentes. Compruebo si una herramienta puede identificar esos extremos mediante análisis con y sin credenciales. La detección de dispositivos no autorizados se basa en ello al alertar cuando aparecen direcciones MAC desconocidas frente a una línea base aprobada, algo fundamental para detectar la TI en la sombra antes de que se convierta en una brecha de seguridad. También evalúo la profundidad de la sincronización con CMDB e ITSM, buscando conectores bidireccionales con plataformas como ServiceNow o Jira que mantengan los datos de activos como fuente de autoridad en toda la estructura operativa, sin tener que volver a introducirlos manualmente.
Más allá de las funciones
El modelo de precios es muy importante en este caso. Las licencias por dispositivo pueden dispararse rápidamente al analizar entornos dinámicos en los que el número de dispositivos fluctúa semanalmente, por lo que compruebo si un proveedor ofrece opciones por subred o por niveles fijos que mantengan los costes previsibles. También evalúo el ecosistema de integraciones más allá de ITSM: herramientas como Auvik y ConnectWise RMM ofrecen conectores prediseñados para plataformas de RMM, SIEM y gestión de parches, mientras que otras dependen de API REST que tendrás que desarrollar e integrar. La postura de seguridad es otro factor: busco certificaciones SOC 2 o ISO 27001 y confirmo que las credenciales de análisis almacenadas para WMI o SSH estén cifradas en reposo, no solo durante la transmisión.
Cómo elegir un software de inventario de red
Para encontrar el software adecuado, utiliza esta tabla para relacionar tus prioridades con los criterios de selección clave:
| Si tu prioridad es... | Busca... |
|---|---|
| Si tu prioridad es...Reducir el seguimiento manual de activos | Busca...Descubrimiento de red automatizado y sin agentes |
| Si tu prioridad es...Gestionar entornos diversos | Busca...Compatibilidad con varios protocolos y entornos híbridos (TI/TO/IoT) |
| Si tu prioridad es...Integrarte con ITSM o CMDB | Busca...Conectores prediseñados y sincronización bidireccional |
| Si tu prioridad es...Auditar para garantizar el cumplimiento normativo | Busca...Documentación actualizada automáticamente y registros de configuración |
| Si tu prioridad es...Detectar dispositivos no autorizados u ocultos | Busca...Alertas en tiempo real sobre dispositivos desconocidos y herramientas de referencia |
Cómo evaluar tu selección
- Prueba la cobertura del descubrimiento de activos: Realiza una demostración o prueba y analiza dos segmentos de red diferentes (cableado e inalámbrico) para confirmar el alcance de la detección de dispositivos.
- Comprueba la profundidad de la integración: Solicita una demostración o una explicación de la documentación que muestre cómo se sincronizan bidireccionalmente los datos de los activos con la herramienta CMDB o ITSM elegida.
- Revisa los flujos de trabajo de generación de informes y exportación: Pide al proveedor que genere una exportación programada de los informes de cambios de activos y que proporcione ejemplos de los formatos de salida.
- Confirma la postura de seguridad: Solicita pruebas del cifrado de las credenciales (en reposo y en tránsito) en forma de documento de seguridad o resumen de auditoría.
- Decide entre flexibilidad en tiempo real y rigor documental: Elige entre herramientas optimizadas para el análisis en tiempo real y sin agentes, y aquellas que se centran en informes sólidos y adecuados para auditorías; selecciona un enfoque en función de las exigencias de tu entorno.
¿Qué es el software de inventario de red?
El software de inventario de red es una herramienta que detecta, cataloga y realiza un seguimiento automático de todos los dispositivos conectados a tu red. Estas plataformas proporcionan información detallada sobre el hardware, el software y las configuraciones de los dispositivos. Puedes utilizar el software de inventario de red para supervisar cambios, auditar activos, generar informes y facilitar el cumplimiento normativo. Ayuda a los equipos de infraestructura y seguridad a mantenerse organizados, reducir el seguimiento manual de activos y responder rápidamente a entornos de red en constante evolución.
Funciones del software de inventario de red
Al evaluar plataformas de inventario de red, busca estas funciones clave:
- Descubrimiento automatizado de la red: Detecta y cataloga todos los dispositivos de entornos cableados, inalámbricos, en la nube y virtuales para mantener una lista de activos en tiempo real y eliminar las brechas de visibilidad.
- Catalogación de dispositivos y activos: Recopila detalles precisos —incluidas las especificaciones del hardware, el sistema operativo, las direcciones IP, el software instalado y la ubicación— para agilizar la resolución de problemas y la gestión del ciclo de vida.
- Escaneo multiprotocolo: Utiliza SNMP, WMI, SSH e ICMP para extraer datos de distintos tipos de hardware, garantizando la compatibilidad en entornos heterogéneos.
- Seguimiento de configuraciones y cambios: Registra los ajustes de los dispositivos, las actualizaciones de firmware y los cambios en las políticas para simplificar las auditorías, permitir reversiones rápidas y detectar errores de configuración de forma temprana.
- Mapas de red interactivos: Genera mapas de topología en tiempo real para visualizar las conexiones entre dispositivos, localizar fallos e identificar cuellos de botella de un vistazo.
- Informes personalizables: Ofrece informes programados o bajo demanda en varios formatos de exportación para satisfacer las necesidades de cumplimiento normativo y facilitar el intercambio de datos entre herramientas de TI.
- Integración con herramientas de gestión de TI: Sincroniza los datos de los activos directamente con plataformas de gestión de servicios de TI, CMDB y emisión de tickets, eliminando la introducción manual de datos y facilitando una respuesta eficaz ante incidentes.
- Control de acceso basado en roles: Restringe el acceso, la edición y la exportación de datos en función de los permisos de los usuarios para proteger la información confidencial de los activos.
- Alertas y notificaciones: Activa alertas instantáneas cuando se conectan dispositivos no autorizados o se producen cambios de configuración no permitidos, acelerando la respuesta ante amenazas.
- Compatibilidad con el cumplimiento normativo y las auditorías: Conserva registros históricos de activos, estados y cambios para garantizar la preparación ante auditorías normativas y de políticas internas.
Funciones de inteligencia artificial del software de inventario de red
Además de las funciones estándar mencionadas anteriormente, muchas de estas soluciones están incorporando inteligencia artificial con funciones como:
- Detección de anomalías basada en inteligencia artificial: Utiliza el aprendizaje automático para identificar patrones inusuales en el tráfico de red o en el comportamiento de los dispositivos, avisándote de posibles amenazas o errores de configuración antes de que se agraven.
- Análisis predictivo de fallos de dispositivos: Analiza el rendimiento histórico de los dispositivos y los datos ambientales para predecir qué componentes de hardware tienen más probabilidades de fallar, lo que te ayuda a planificar un mantenimiento proactivo y reducir el tiempo de inactividad.
- Análisis automatizado de la causa raíz: Aplica algoritmos de inteligencia artificial para correlacionar alertas, registros y cambios de configuración, identificando la causa subyacente de los incidentes de red más rápido que una investigación manual.
- Clasificación inteligente de activos: Utiliza la inteligencia artificial para categorizar dispositivos nuevos o desconocidos según los patrones de tráfico, los protocolos de comunicación y las firmas de comportamiento, reduciendo el etiquetado manual y mejorando la precisión del inventario.
- Recomendaciones inteligentes de corrección: Proporciona sugerencias generadas por inteligencia artificial para resolver los problemas detectados, como cambios de configuración o actualizaciones de firmware, basándose en las prácticas recomendadas y en los resultados de incidentes anteriores.
Beneficios del software de inventario de red
La implementación de herramientas de inventario de red ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Descubrimiento automatizado de dispositivos: Explora tu red para crear automáticamente una lista completa y actualizada de dispositivos, eliminando puntos ciegos.
- Seguimiento preciso de activos: Almacena detalles clave de cada dispositivo—como hardware, software y ubicación—para facilitar la gestión.
- Compatibilidad con múltiples protocolos: Utiliza protocolos estándar como SNMP, WMI, SSH e ICMP para encontrar y supervisar todo tipo de equipos.
- Registro de cambios y configuraciones: Registra los cambios de configuración a lo largo del tiempo para detectar errores o actualizaciones no deseadas con antelación.
- Mapeo interactivo de la red: Dibuja mapas actualizados de la configuración de tu red para ayudarte a detectar y solucionar problemas rápidamente.
- Integración con sistemas de gestión de TI: Comparte datos directamente con tus herramientas de gestión de incidencias y seguimiento para mantener todos los sistemas actualizados.
- Alertas en tiempo real y asistencia para el cumplimiento: Te avisa sobre dispositivos desconocidos o cambios inseguros, manteniendo los registros históricos preparados para las auditorías.
Costes y precios del software de inventario de red
Para seleccionar la herramienta adecuada es necesario comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las funcionalidades, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las funcionalidades que suelen incluir los programas de inventario de red:
Tabla comparativa de planes de software de inventario de red
| Tipo de plan | Precio medio | Funcionalidades habituales |
|---|---|---|
| Tipo de planPlan gratuito | Precio medio$0-$0 | Funcionalidades habitualesDescubrimiento básico de la red, inventario limitado de dispositivos, análisis manuales y asistencia de la comunidad. |
| Tipo de planPlan personal | Precio medio$15-$40 por usuario/mes | Funcionalidades habitualesCompatibilidad con un único usuario, análisis programados de dispositivos, informes estándar e integración básica con herramientas de TI. |
| Tipo de planPlan empresarial | Precio medio$40-$100 por usuario/mes | Funcionalidades habitualesAcceso multiusuario, descubrimiento automatizado de la red, informes avanzados, integraciones con ITSM y control de acceso basado en roles. |
| Tipo de planPlan corporativo | Precio medio$100-$250 por usuario/mes | Funcionalidades habitualesUsuarios ilimitados, compatibilidad con entornos de nube híbrida y locales, integraciones personalizadas, registros de auditoría y acceso a la API. |
Preguntas frecuentes sobre el software de inventario de red
Aquí encontrarás respuestas a algunas preguntas habituales que pueden surgir al seleccionar la herramienta de inventario de red adecuada:
¿Cómo sé si el software de inventario de red es compatible con entornos híbridos o en la nube?
Debes comprobar si ofrece análisis multiprotocolo y funciones de descubrimiento en la nube. Busca compatibilidad con SNMP, WMI, SSH y API para plataformas como AWS, Azure y Google Cloud. Muchas herramientas líderes indican la compatibilidad con entornos híbridos en sus páginas de funciones o documentación.
¿Puede el software de inventario de red detectar y clasificar dispositivos IoT y no gestionados?
Sí, la mayoría de las plataformas modernas de inventario de red pueden identificar dispositivos IoT y BYOD, especialmente las que ofrecen un descubrimiento profundo sin agentes. Utilizan análisis con y sin credenciales para obtener la huella digital de los tipos de dispositivos, incluso si no puedes instalar agentes. La precisión de la clasificación varía, por lo que siempre debes validarla con un análisis piloto.
¿Qué integraciones debería priorizar para los flujos de trabajo de ITSM y CMDB?
Prioriza el software con conectores bidireccionales prediseñados para las herramientas de ITSM y CMDB que ya utiliza tu equipo. ServiceNow, Jira Service Management y BMC Remedy son destinos de integración habituales. Los conectores nativos ahorran tiempo y reducen los problemas al sincronizar los registros de activos entre sistemas.
¿Es posible supervisar los cambios de red en tiempo real con estas herramientas?
Sí, algunas herramientas de inventario de red ofrecen detección de cambios en tiempo real o casi en tiempo real. Realizan un seguimiento de los cambios de configuración en los dispositivos, te avisan de los puntos finales nuevos o no autorizados y suelen proporcionar registros de auditoría con marcas de tiempo y opciones de reversión. Ten en cuenta que la frecuencia de actualización y los retrasos de las notificaciones varían según el proveedor.
¿Cómo puedo validar la postura de seguridad de un proveedor, especialmente en lo relativo al almacenamiento de credenciales?
Pide a los proveedores pruebas del cifrado de los datos tanto en reposo como en tránsito, y comprueba el cumplimiento de marcos como SOC 2 o ISO 27001. Solicita un resumen reciente de la auditoría de seguridad y revisa cómo almacena y gestiona su plataforma las credenciales de análisis confidenciales, especialmente las de SNMP, WMI o SSH.
¿La mayoría de las soluciones requieren agentes o puede hacerse todo sin agentes?
La mayoría de las herramientas de inventario de red ofrecen el descubrimiento sin agentes de forma predeterminada, aunque algunas proporcionan agentes opcionales para recopilar datos más detallados o para sitios remotos. En entornos donde no puedes instalar agentes, como redes IoT o de invitados, las herramientas sin agentes que utilizan SNMP, análisis de red y ARP son las más adecuadas.
¿Cuál es la mejor manera de probar el software de inventario de red antes de comprarlo?
Empieza con una demostración o una prueba gratuita y analiza dos segmentos diferentes: cableado e inalámbrico, o nube y local. Revisa qué dispositivos se descubren, el nivel de detalle de los registros de activos y los flujos de exportación e integración. Aprovecha este tiempo práctico para comprobar la cobertura y la facilidad de uso.