

Los 10 mejores programas de gestión del ciclo de vida de certificados en 2026

Mejor selección de software de gestión del ciclo de vida de certificados


Las herramientas de gestión del ciclo de vida de certificados (CLM) supervisan, protegen, renuevan y revocan certificados y claves digitales en toda la infraestructura. Las mejores plataformas detectan certificados no gestionados, supervisan el riesgo de expiración, automatizan la emisión y la implementación, y admiten autoridades de certificación públicas y privadas.
Evalué herramientas para entornos híbridos, flujos de trabajo de DevOps, autenticación de dispositivos, gobernanza de PKI, control de claves respaldado por HSM y planificación de criptografía poscuántica (PQC). Utiliza esta guía para comparar opciones en función de tu conjunto de certificados, infraestructura, requisitos de cumplimiento y capacidad del equipo.
Por qué confiar en nuestras recomendaciones de software
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Compara el mejor software de gestión del ciclo de vida de certificados
Compara precios y especificaciones, lado a lado, del mejor software que incluí en mi selección.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para gestionar SSL, SSH y PGP en un solo lugar | Plan gratuito + prueba gratuita de 30 días disponible | Precio bajo solicitud | Website | |
| 2 | La mejor opción para una PKI sin intervención con criptoagilidad poscuántica | Demostración gratuita disponible | Precios disponibles previa solicitud | Website | |
| 3 | Mejor para el inventario CBOM | Demostración gratuita disponible | Precios disponibles previa solicitud | Website | |
| 4 | La mejor opción para PKI nativa de DevOps con control de varias CA | Plan gratuito disponible | Precios disponibles previa solicitud | Website | |
| 5 | La mejor opción para prepararse para la migración a certificados poscuánticos | Demostración gratuita + prueba gratuita de 30 días disponible | Precio bajo solicitud | Website | |
| 6 | La mejor opción para el control nativo de claves HSM | Demostración gratuita disponible | Precios disponibles previa solicitud | Website | |
| 7 | Ideal para la puntuación de riesgo de certificados y la preparación para la criptografía poscuántica | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 8 | Ideal para entornos de PKI regulados por la UE | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 9 | Ideal para la renovación de certificados sin intervención integrada con F5 | Demostración gratuita + prueba gratuita de 15 días disponible | Precios bajo solicitud | Website | |
| 10 | La mejor opción para PQC nativo de DigiCert a escala | Demo gratuita disponible | Precio bajo solicitud | Website |
Opiniones sobre software de gestión del ciclo de vida de certificados
A continuación se incluyen los resúmenes detallados del mejor software de mi selección, con sus funciones principales, integraciones, ventajas y desventajas para ayudarte a encontrar la opción adecuada para tus necesidades.

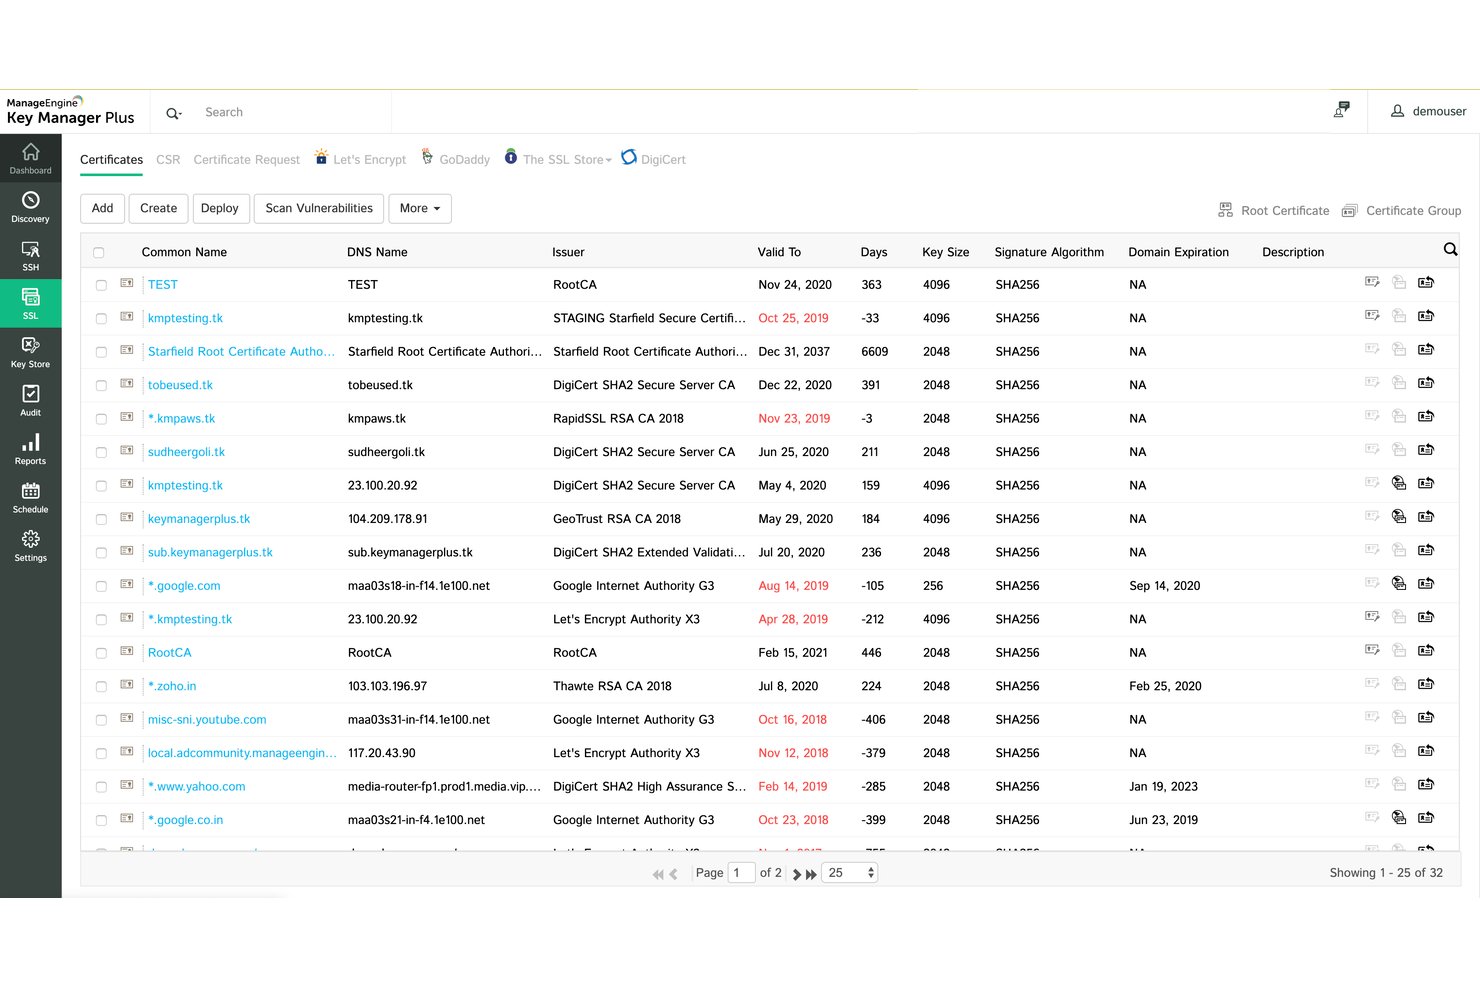
ManageEngine Key Manager Plus gestiona certificados SSL/TLS, claves SSH y claves PGP desde una sola consola, con compatibilidad con múltiples autoridades certificadoras, automatización basada en ACME e informes de cumplimiento integrados.
¿Para quién es más adecuado ManageEngine Key Manager Plus?
ManageEngine Key Manager Plus es una opción sólida para equipos de seguridad informática e infraestructura que gestionan entornos mixtos bajo un único marco de cumplimiento.
Por qué elegí ManageEngine Key Manager Plus
ManageEngine Key Manager Plus ocupa un lugar en mi lista de opciones porque es una de las pocas herramientas de gestión del ciclo de vida de certificados (CLM) que consolida certificados SSL/TLS, claves SSH y claves PGP en una sola consola de administración sin requerir productos independientes. Me gusta especialmente su automatización basada en ACME, que gestiona todo el ciclo de vida de los certificados, incluida la emisión, la renovación y la redistribución, después de una configuración única. Los informes de cumplimiento integrados conforme a NIST, PCI-DSS, HIPAA y SOX también significan que mi equipo no tiene que recopilar evidencias de auditoría de varias fuentes.
Funciones principales de ManageEngine Key Manager Plus
- Solicitud de certificados desde múltiples autoridades certificadoras: Solicita y emite certificados de más de 11 autoridades certificadoras públicas, Microsoft AD CS o cualquier autoridad certificadora compatible con ACME directamente desde una sola consola.
- Gestión del ciclo de vida de las claves SSH: Crea, implementa, rota y recicla claves con asignación de usuarios y claves en tiempo real y registros de auditoría completos de las sesiones.
- Creación de tickets ITSM ante eventos de vencimiento: Genera automáticamente tickets en ServiceDesk Plus o ServiceNow cuando los certificados se acercan a su vencimiento o activan alertas de vulnerabilidad.
- Rotación de secretos TLS de Kubernetes: Gestiona y rota secretos TLS dentro de los clústeres de Kubernetes desde la plataforma sin intervención manual.
Integraciones de ManageEngine Key Manager Plus
Las integraciones nativas incluyen Azure, Azure Key Vault, ServiceNow, Kubernetes, Jenkins y ManageEngine ServiceDesk Plus. También ofrece API REST para admitir conexiones personalizadas.
Pros and Cons
Pros:
- Unifica la gestión de SSL, SSH y PGP
- Admite una amplia cobertura de certificados de múltiples autoridades certificadoras
- Proporciona informes de cumplimiento y registros de auditoría
Cons:
- Consume recursos considerables a escala
- Carece de asignación de dependencias de certificados
SecureW2
La mejor opción para una PKI sin intervención con criptoagilidad poscuántica
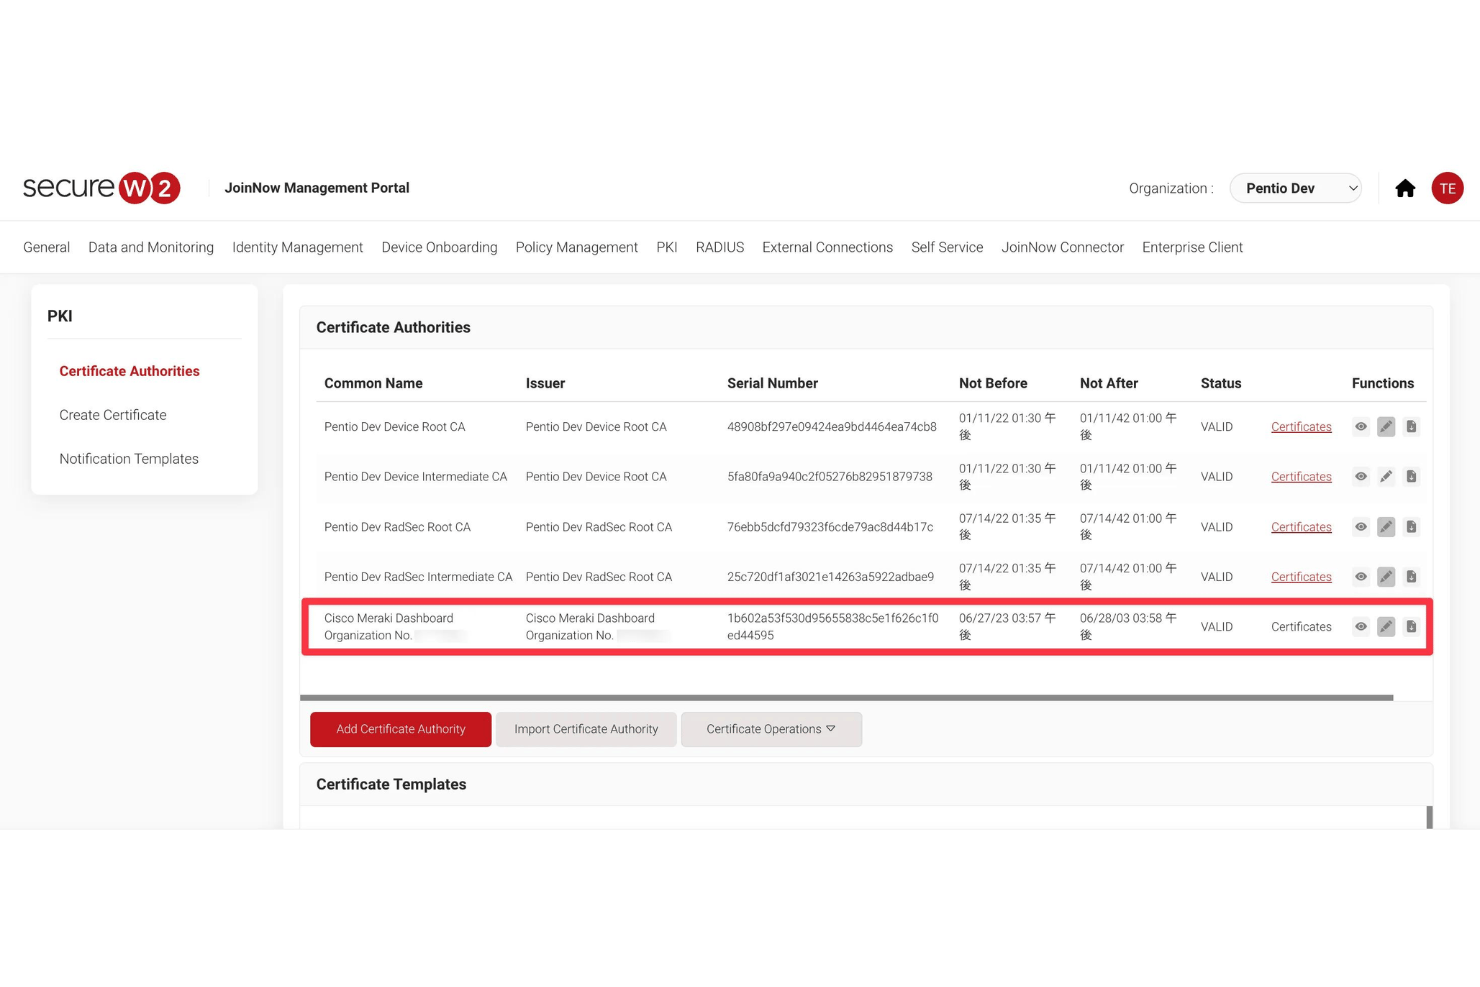
SecureW2 es una plataforma PKI nativa de la nube que gestiona la emisión de certificados, la inscripción sin intervención, la renovación automatizada, la revocación y la detección de anomalías posteriores a la emisión en dispositivos administrados, usuarios e identidades de máquinas.
¿Para quién es más adecuado SecureW2?
SecureW2 es una excelente opción para equipos de TI centrados en la seguridad que administran grandes flotas de dispositivos gestionados y necesitan un aprovisionamiento de certificados sin intervención y preparación para la era poscuántica integrados en su PKI.
Por qué elegí SecureW2
SecureW2 se gana un lugar en mi lista de finalistas porque su PKI sin intervención y su criptoagilidad poscuántica están realmente listas para entornos de producción. Lo elegí por su inscripción mediante SCEP dinámico y ACME-DA, que validan la postura del dispositivo y las señales de identidad de su IdP o MDM antes de emitir un certificado. Al añadir compatibilidad activa con los algoritmos ML-KEM y ML-DSA, su PKI puede emitir hoy certificados resistentes a la computación cuántica junto con certificados clásicos sin reconstruir su infraestructura.
Características principales de SecureW2
- Detección de anomalías de aprendizaje automático de CertIQ: Supervisa la actividad de los certificados después de su emisión y señala comportamientos sospechosos, como la duplicación de certificados, la suplantación y los intentos de movimiento lateral.
- Motor de políticas Adaptive Defense: Aplica políticas conscientes de la identidad y la postura que activan la suspensión, reactivación o revocación de certificados en tiempo real según las señales activas de su IdP, MDM o EDR.
- Emisión de identidades de máquinas SPIRE/SPIFFE: Emite SVID de corta duración a agentes de IA, contenedores y cargas de trabajo efímeras para la autenticación mTLS sin claves de API.
- Claves de CA respaldadas por HSM de nivel 3 FIPS 140-2/3: Almacena las claves privadas de la CA en módulos de seguridad de hardware con control dual y conocimiento dividido para proteger las claves criptográficas.
Integraciones de SecureW2
SecureW2 se integra con Microsoft Intune, Jamf, Okta, Microsoft Entra ID, CrowdStrike, Cisco, Palo Alto Networks y Fortinet. También admite ACME, SCEP dinámico y API REST.
Pros and Cons
Pros:
- Automatización sin intervención del ciclo de vida de los certificados
- La emisión consciente de la identidad valida la postura del dispositivo
- La criptoagilidad PQC admite ML-KEM y ML-DSA
Cons:
- El descubrimiento de certificados de terceros sigue siendo limitado
- Las métricas de los informes pueden ser difíciles de encontrar
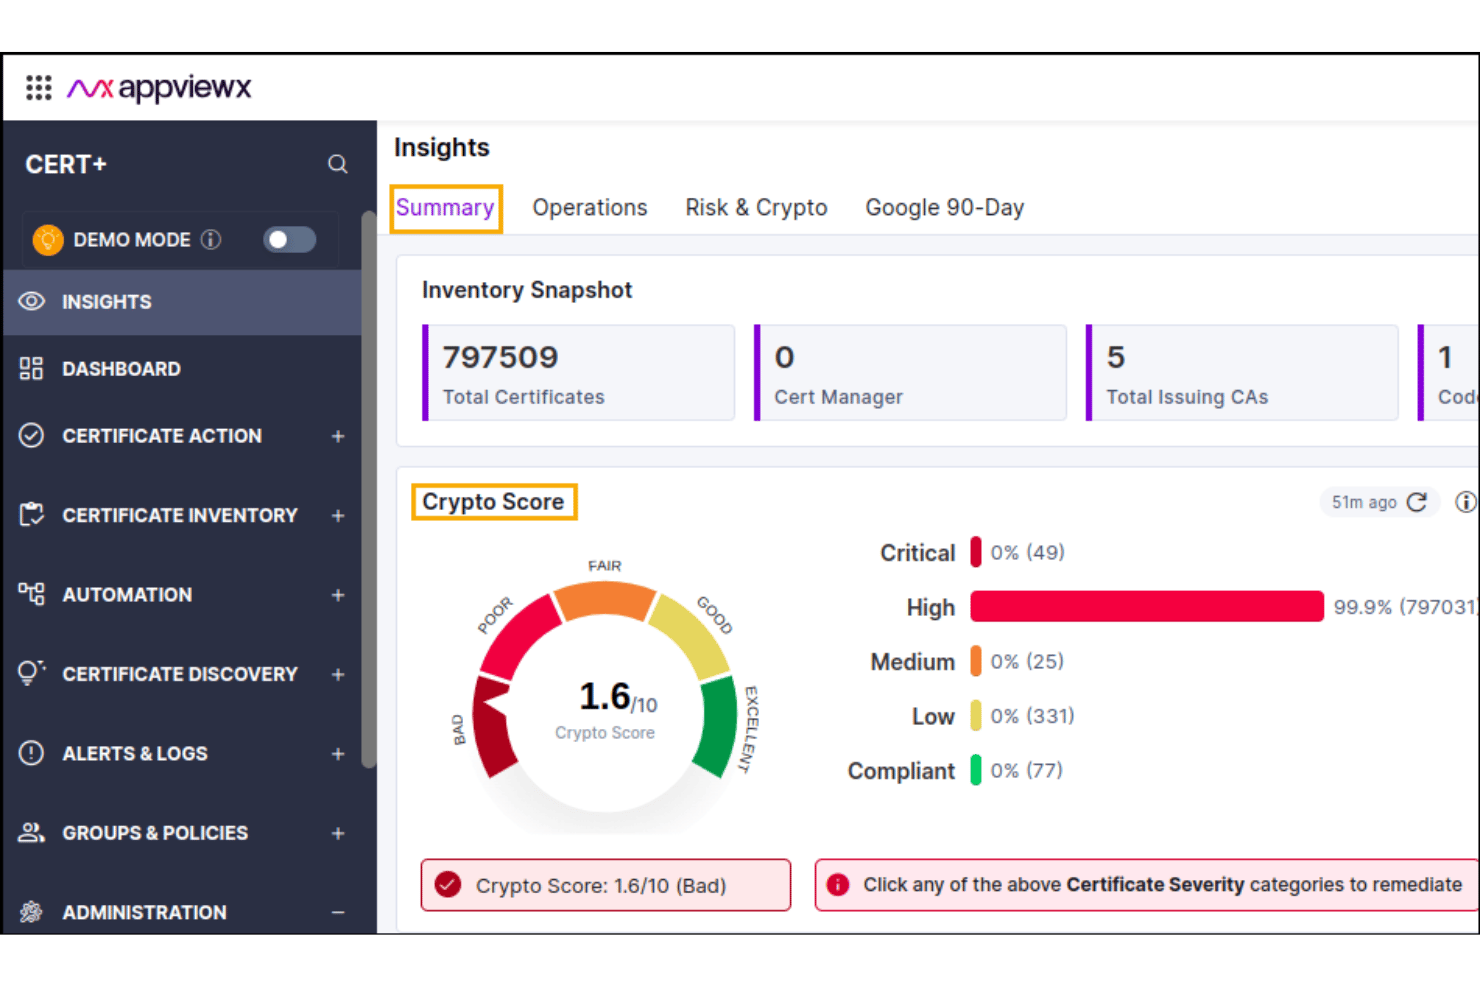
AppViewX es una plataforma de gestión del ciclo de vida de certificados con Descubrimiento inteligente, automatización del ciclo de vida en circuito cerrado, orquestación de múltiples CA, gestión de claves SSH, firma de código y herramientas de preparación poscuántica para implementaciones SaaS, híbridas y locales.
¿Para quién es mejor AppViewX?
AppViewX es una opción sólida para los equipos empresariales de PKI y seguridad de sectores regulados que necesitan preparación poscuántica.
Por qué elegí AppViewX
AppViewX ocupa un lugar en mi lista de favoritos por la seriedad con la que aborda la preparación poscuántica como una cuestión práctica y operativa, en lugar de tratarla como un tema del futuro. Me encanta que genere una Lista de materiales criptográficos (CBOM), identifique todos los algoritmos que se ejecutan en su entorno y trace una ruta de migración alineada con las directrices de NIST sobre criptografía poscuántica (PQC), todo desde una única plataforma. Su 'Descubrimiento inteligente' también encuentra certificados en nubes, contenedores, clústeres de Kubernetes y dispositivos de red, y luego los clasifica según su riesgo criptográfico para que sepa exactamente dónde se ocultan los algoritmos débiles.
Características principales de AppViewX
- Orquestación de múltiples CA: Conéctese a cualquier CA pública o privada sin quedar limitado a un único proveedor.
- Automatización del ciclo de vida en circuito cerrado: Automatice de extremo a extremo la inscripción, renovación, implementación, rotación de claves y revocación de certificados, con flujos de trabajo basados en políticas y controles RBAC.
- Detección de anomalías de InfinityAI: Supervisa el estado de los certificados, señala anomalías y muestra soluciones recomendadas en todo su entorno.
- Firma de código respaldada por HSM: Almacene las claves de firma de código en HSM certificados por FIPS de proveedores como Thales, Entrust nShield, Utimaco, Fortanix y Futurex.
Integraciones de AppViewX
AppViewX se integra, entre otros, con AWS, F5 BIG-IP, CyberArk, Fortanix, Ansible, Terraform, Jenkins y GitLab. También ofrece una API para admitir automatizaciones personalizadas.
Pros and Cons
Pros:
- La CBOM facilita la planificación de la migración poscuántica
- El Descubrimiento inteligente clasifica los riesgos criptográficos
- La automatización en circuito cerrado cubre las renovaciones de certificados
Cons:
- La configuración de los flujos de trabajo puede resultar compleja
- Las plantillas de informes de cumplimiento aún no están confirmadas

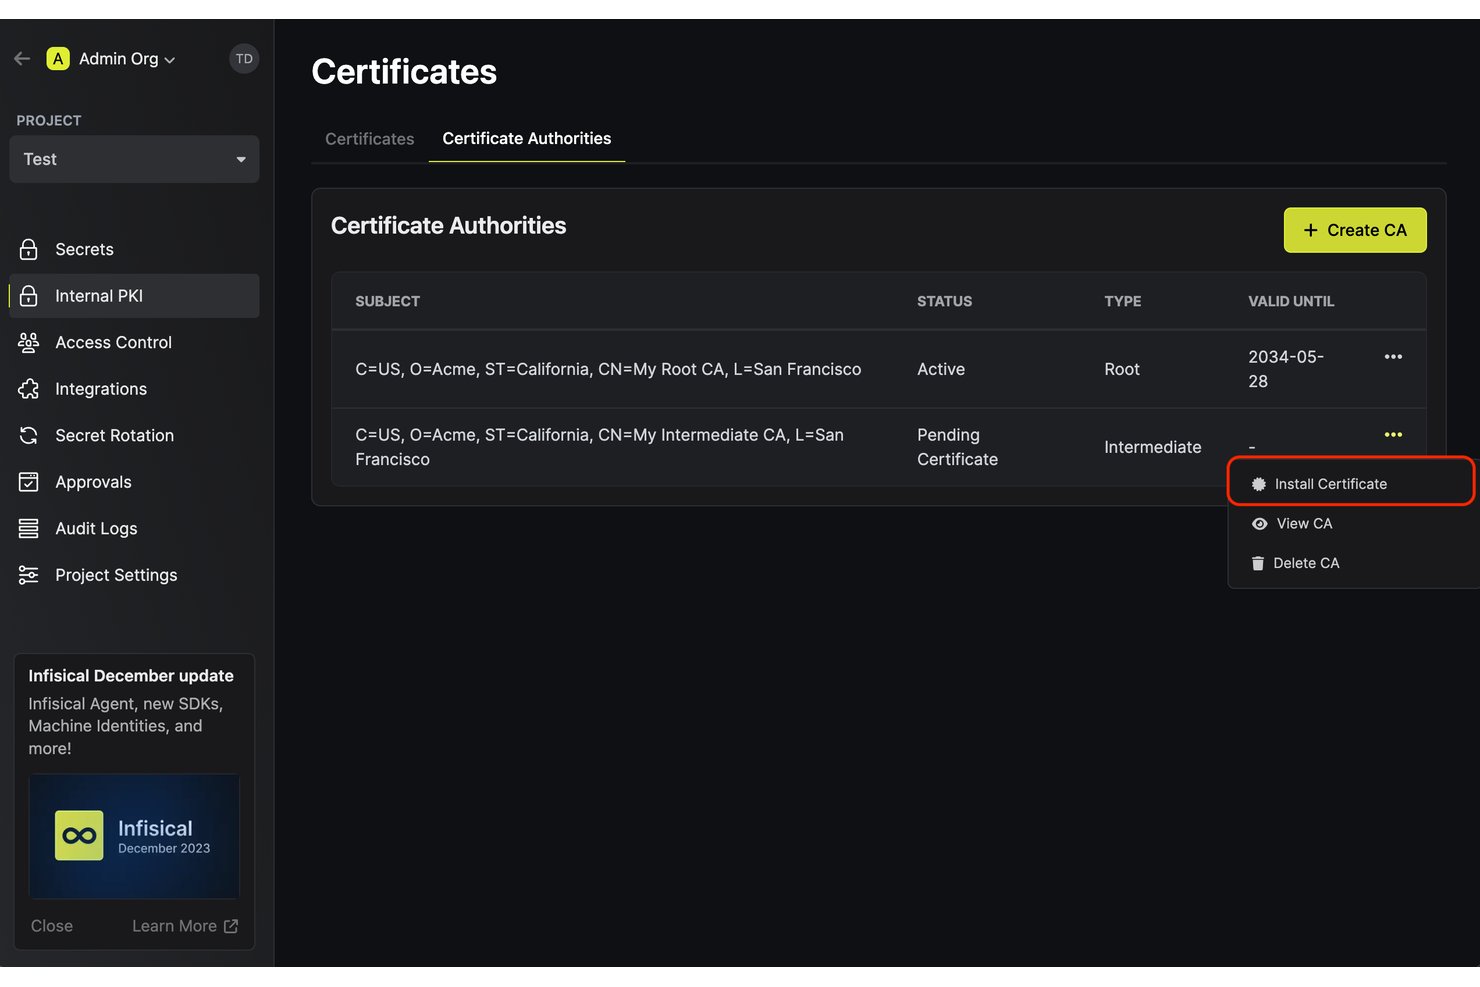
Infisical es una plataforma de gestión del ciclo de vida de certificados que combina la gestión de jerarquías de autoridades certificadoras privadas, la integración con varias CA, la emisión y renovación automatizadas de certificados y herramientas nativas de DevOps, incluido un emisor nativo de cert-manager, un proveedor de Terraform y compatibilidad con los protocolos ACME, EST y SCEP.
¿Para quién es más adecuado Infisical?
Infisical es una opción excelente para equipos de DevOps e ingeniería de plataformas que gestionan certificados en entornos de Kubernetes y arquitecturas con varias CA.
Por qué elegí Infisical
Elegí Infisical como una de las mejores opciones porque unifica la gestión de jerarquías de autoridades certificadoras privadas con integraciones de CA externas (DigiCert, AWS Private CA, Microsoft AD CS, Venafi) en una sola consola. Me encanta que el emisor nativo de cert-manager gestione la emisión de certificados de Kubernetes con autenticación mediante identidad de máquina y renovación automática, sin necesidad de afrontar desafíos de propiedad de dominios de ACME. Los perfiles de certificados permiten a los equipos de seguridad restringir los algoritmos, los SAN y los periodos de validez, mientras que los equipos de aplicaciones pueden gestionar sus propios certificados mediante ACME o la API.
Características clave de Infisical
- Renovación controlada por el servidor: Conserva y rota las claves de los certificados, y envía automáticamente los certificados renovados a los destinos de sincronización conectados.
- Panel de estado de caducidad: Ofrece una vista centralizada de PKI que muestra los certificados por estado, con umbrales de alerta configurables.
- Inscripción mediante SCEP: Admite la inscripción de certificados basada en SCEP para dispositivos de red y puntos finales gestionados mediante MDM, incluidos Jamf e Intune.
- Retención de registros de auditoría: Registra cada solicitud, emisión, aprobación y revocación de certificados, con periodos de retención configurables y duraciones personalizadas.
Integraciones de Infisical
Infisical ofrece más de 90 integraciones, incluidas 1Password, Ansible, AWS Amplify, Azure DevOps, Microsoft AD CS, Venafi, AWS Certificate Manager, Azure Key Vault, Cloudflare y el almacén de certificados de Windows. También proporciona un proveedor de Terraform y una API REST para flujos de trabajo personalizados.
Pros and Cons
Pros:
- Emisión y renovación de certificados nativas de DevOps
- Los perfiles de políticas aplican controles a las solicitudes de certificados
- Los flujos de trabajo de aprobación permiten una emisión de autoservicio controlada
Cons:
- El descubrimiento de certificados solo abarca puntos finales de red
- La compatibilidad con la poscuántica aún es incipiente

Sectigo
La mejor opción para prepararse para la migración a certificados poscuánticos
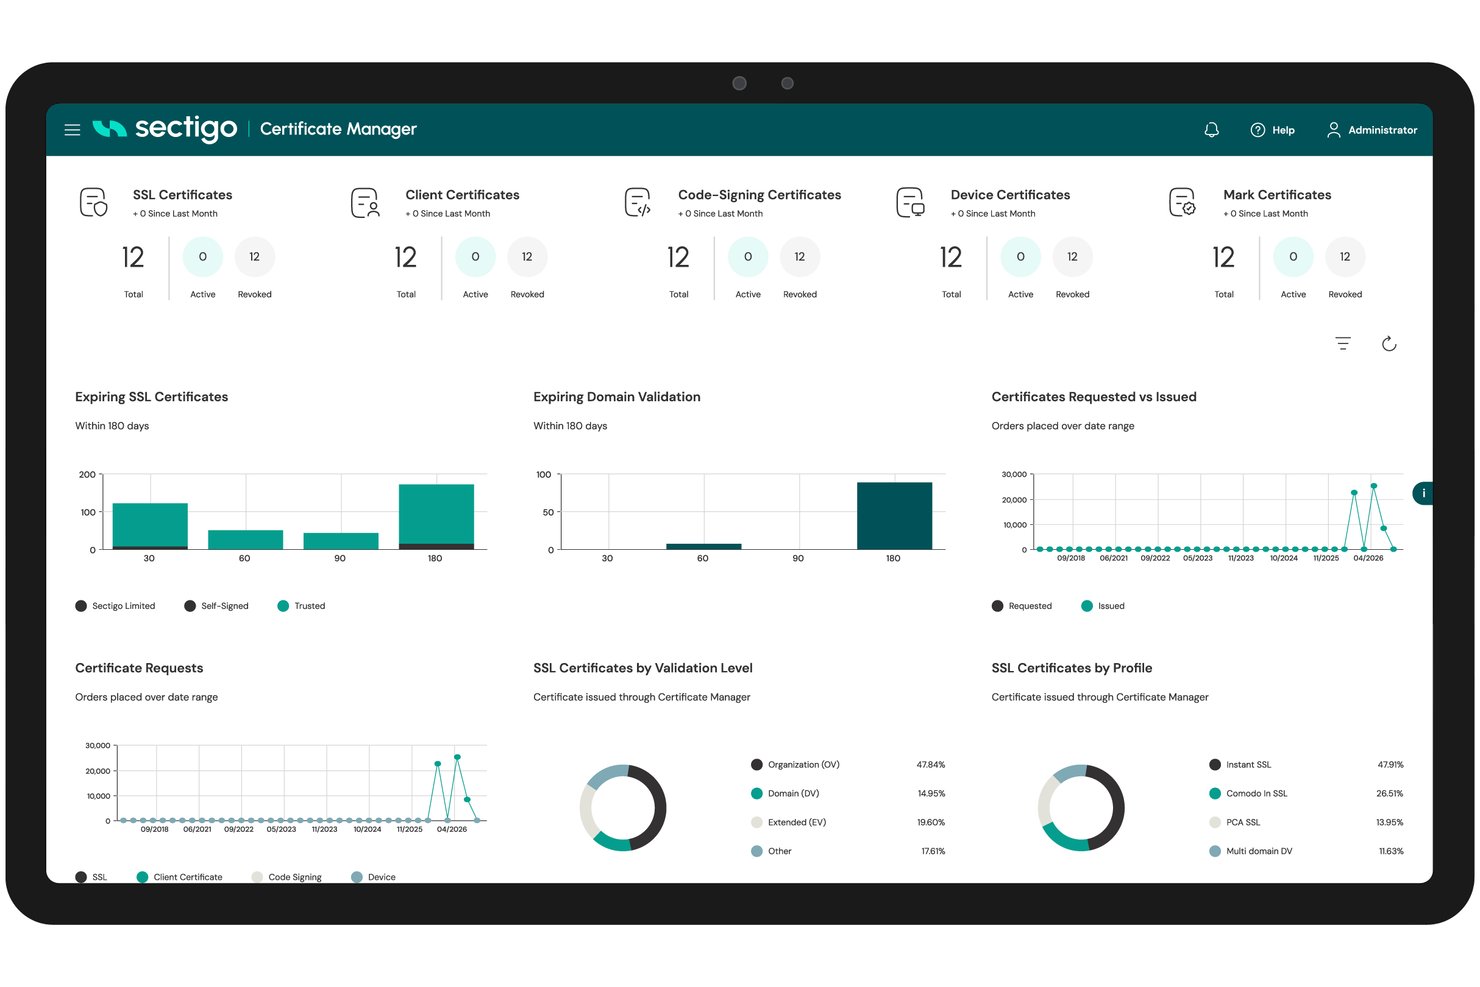
Sectigo Certificate Manager es una plataforma de CLM independiente de la CA que gestiona el descubrimiento, la emisión automatizada, la renovación, el despliegue y la revocación de certificados públicos y privados, con herramientas integradas para probar la criptografía poscuántica.
¿Para quién es más adecuado Sectigo?
Sectigo Certificate Manager es una opción excelente para administradores de PKI y equipos de infraestructura que gestionan entornos grandes y mixtos con varias CA y necesitan comenzar a probar ahora los flujos de trabajo de certificados poscuánticos.
Por qué elegí Sectigo
Elegí Sectigo Certificate Manager como una de las mejores opciones porque es la única plataforma de CLM que he visto con un entorno integrado de pruebas poscuánticas que funciona dentro de los flujos de trabajo reales de tus certificados. PQC Labs te ofrece un entorno aislado sin configuración para probar certificados resistentes a la computación cuántica, y Private PQC en SCM te permite emitir certificados ML-DSA reales a través de la CA privada de Sectigo para que puedas validar tu ruta de migración antes de que se finalicen los estándares. También me gusta que el marco Q.U.A.N.T. identifica las dependencias criptográficas existentes y señala los certificados vulnerables a ataques de 'recopilar ahora y descifrar después'.
Características principales de Sectigo
- Gestión de varias CA independiente de la CA: SCM consolida los certificados públicos y privados de varias CA, incluidas Microsoft AD CS, AWS y Google Cloud, en un único panel.
- Renovación y despliegue automatizados de certificados: SCM gestiona la emisión, el despliegue y la renovación de principio a fin en equilibradores de carga, servidores web y firewalls sin intervención manual.
- Integraciones con ITSM y SIEM: SCM se conecta con ServiceNow, Jira, Splunk y Microsoft Sentinel para el aprovisionamiento, la supervisión y las alertas de expiración de certificados dentro de los flujos de trabajo existentes.
- Servidor MCP para la gestión de certificados mediante IA: Un servidor MCP permite a los agentes de IA emitir y gestionar certificados mediante comandos en lenguaje natural.
Integraciones de Sectigo
Sectigo Certificate Manager ofrece más de 50 integraciones, incluidas Microsoft CA (ADCS), AWS, Google Cloud, Kubernetes, Terraform, Jenkins, ServiceNow, Jira, Splunk y Microsoft Sentinel. También admite conectividad ACME, SCEP, EST y API REST para flujos de trabajo de certificados e integraciones personalizadas.
Pros and Cons
Pros:
- Pruebas integradas de certificados poscuánticos
- Automatiza la renovación y el reemplazo de certificados comprometidos
- Centraliza la gestión de certificados públicos y privados
Cons:
- A los revisores, algunas pantallas les parecen anticuadas
- Las respuestas del servicio de asistencia pueden ser lentas

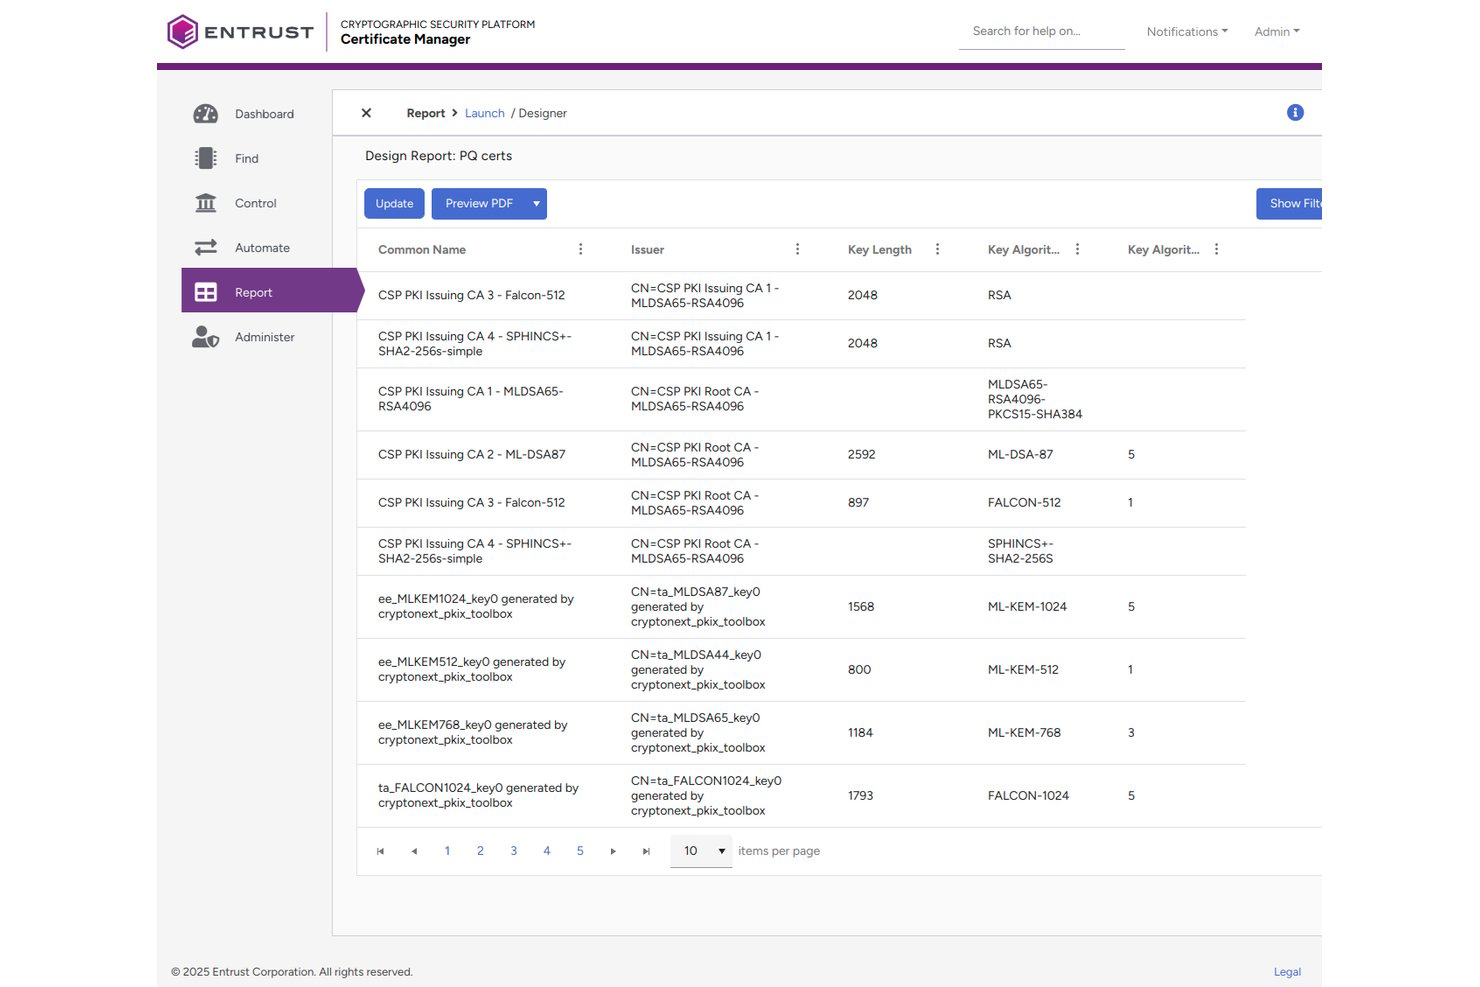
Entrust Certificate Manager es una plataforma de gestión del ciclo de vida de certificados basada en PKI que se encarga del descubrimiento de certificados, la inscripción y renovación automatizadas, la aplicación de políticas y la orquestación de múltiples CA en entornos locales, de nube, híbridos y de IoT/OT.
¿Para quién es más adecuado Entrust?
Entrust Certificate Manager es una opción sólida para los equipos de seguridad empresarial y PKI de sectores regulados que necesitan gestionar una CA privada con protección de claves respaldada por hardware.
Por qué elegí Entrust
Entrust ocupa un lugar en mi lista de opciones principales porque controla ambos extremos de la cadena de protección de claves: el hardware HSM nShield y la plataforma PKI que se ejecuta sobre él. Esa integración nativa con HSM significa que las claves de su CA privada no se almacenan simplemente en un dispositivo de terceros añadido posteriormente. También me gusta que Certificate Manager gestione la inscripción automatizada mediante ACME y SCEP, algo esencial ahora que la validez de TLS de 47 días es la realidad con la que deben trabajar los equipos.
Características principales de Entrust
- Inventario de certificados poscuánticos: analiza su entorno para identificar certificados vulnerables a la computación cuántica y admite la emisión de certificados compuestos e híbridos para planificar la migración a PQC.
- Servicio OCSP integrado: proporciona supervisión y validación en tiempo real del estado de los certificados dentro de la plataforma, sin depender de un respondedor externo.
- Redacción de CP/CPS y asistencia para ceremonias de claves: incluye herramientas de gobernanza integradas para documentar las políticas de certificados y establecer procedimientos formales para ceremonias de claves, con registros de auditoría inmutables.
- Agente ligero para puntos finales de IoT: un agente de tamaño reducido (aproximadamente 400–500 KB de RAM) permite descubrir e inscribir certificados en dispositivos OT e IoT con recursos limitados, incluidos entornos ARM Cortex y TPM 2.0.
Integraciones de Entrust
Entrust admite integraciones con nShield HSM, Microsoft Intune, HashiCorp Vault, Ansible, Azure y Nginx. También dispone de una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Control nativo de claves HSM
- Compatibilidad con la migración poscuántica
- Gestión ligera de certificados de IoT
Cons:
- La emisión pública de TLS ya no está disponible
- La profundidad nativa para Kubernetes sigue siendo limitada
Ideal para la puntuación de riesgo de certificados y la preparación para la criptografía poscuántica
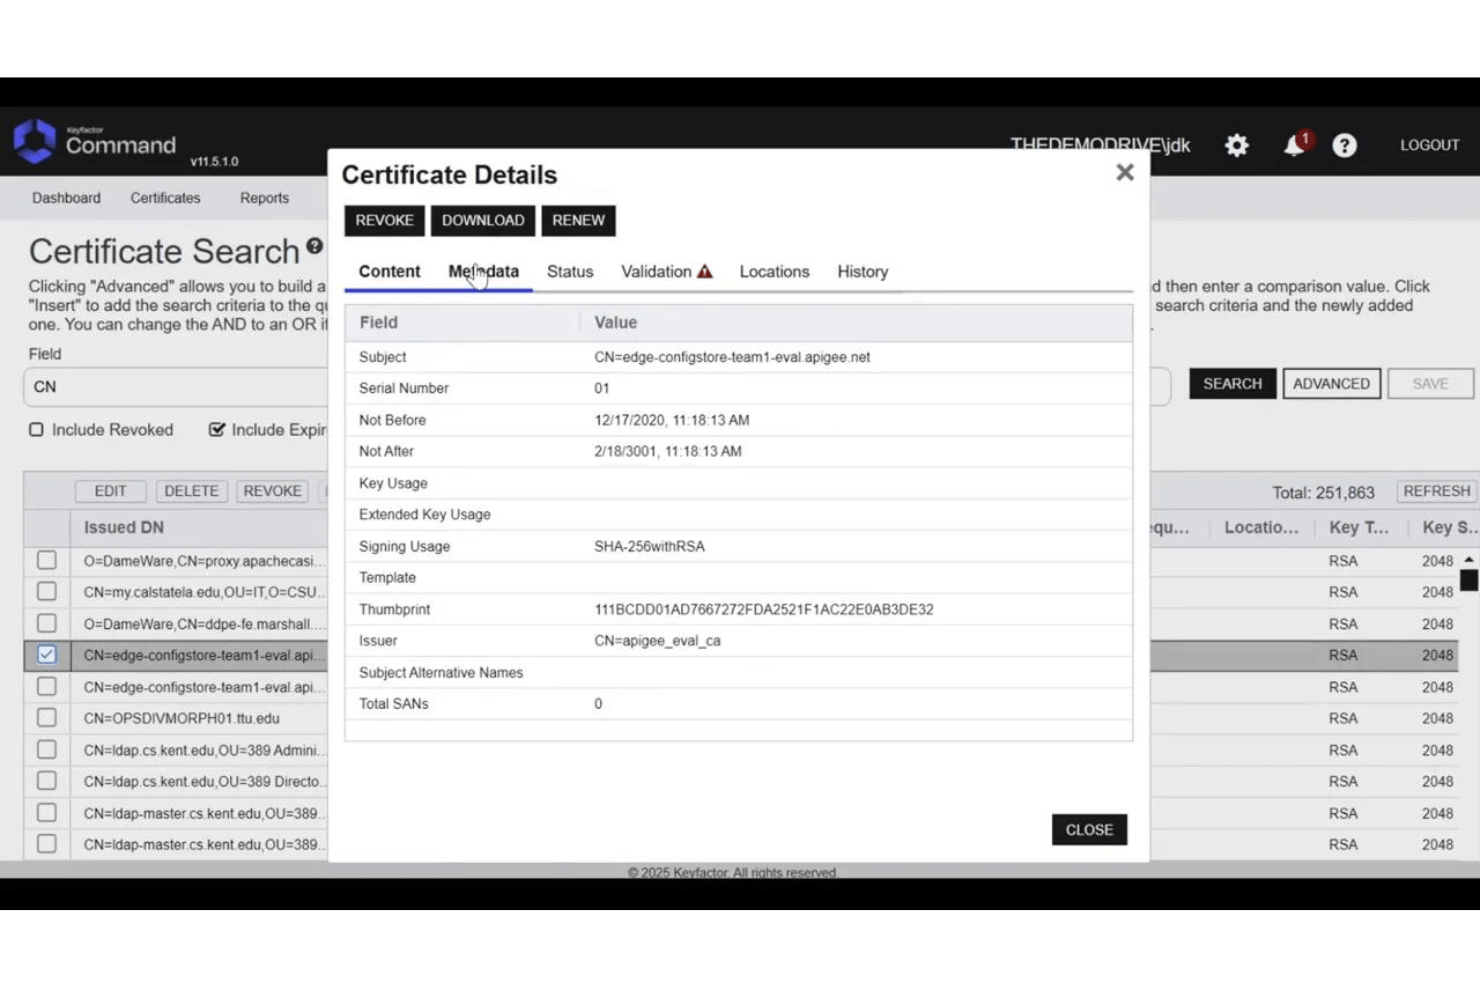
Keyfactor Command es una plataforma empresarial de gestión del ciclo de vida de certificados que abarca el descubrimiento automatizado, la orquestación de múltiples CA, la renovación sin intervención y la compatibilidad con certificados poscuánticos en entornos locales, en la nube e híbridos.
¿Para quién es más adecuado Keyfactor Command?
Keyfactor Command es muy adecuado para sectores regulados como las finanzas, la atención sanitaria y la defensa, donde el cumplimiento criptográfico, los registros de auditoría y la planificación de la migración cuántica son innegociables.
Por qué elegí Keyfactor Command
Keyfactor Command ocupa un lugar en mi lista de favoritos porque es la única plataforma de gestión del ciclo de vida de certificados que he visto que asigna una puntuación de riesgo dinámica a cada certificado del inventario. Command Risk Intelligence consulta la base de datos de certificados de Internet más grande del mundo para identificar certificados que presentan una exposición real, como certificados de larga duración o el uso de dominios no autorizados, y señala cuáles son vulnerables a la computación cuántica antes de la fecha límite de 2030 establecida por NIST para la retirada de algoritmos. La compatibilidad con ML-DSA y con certificados híbridos incorporada en Command 25.2 convierte la preparación para la criptografía poscuántica en una capacidad activa, no solo en una promesa de la hoja de ruta.
Características principales de Keyfactor Command
- AnyCA Gateway: Gestiona la emisión de certificados en múltiples CA públicas, privadas y en la nube mediante un único plano de control.
- Universal Orchestrator: Implementa automáticamente certificados en entornos locales, plataformas en la nube y clústeres de Kubernetes, o los integra con un marco de PKI totalmente gestionado.
- Patrones de inscripción: Define plantillas que imponen el tamaño de clave, el algoritmo, el periodo de validez y las restricciones de comodín en las solicitudes de certificados sin crear una proliferación de plantillas de CA.
- Compatibilidad con el protocolo ACME: Emite y renueva certificados automáticamente en entornos de Kubernetes mediante una implementación nativa basada en Helm para clientes ACME.
Integraciones de Keyfactor Command
Keyfactor Command se integra con Bosh, Cisco, AWS, Docker Enterprise, Fortinet, Okta, GoDaddy, HashiCorp y Radware. Su API REST y la documentación de OpenAPI permiten realizar integraciones personalizadas.
Pros and Cons
Pros:
- Puntuación de riesgo de certificados dinámica
- Capacidades nativas de preparación poscuántica
- Gestiona inventarios de certificados masivos
Cons:
- La implementación puede tardar seis meses
- La interfaz antigua complica la gestión de los puntos finales
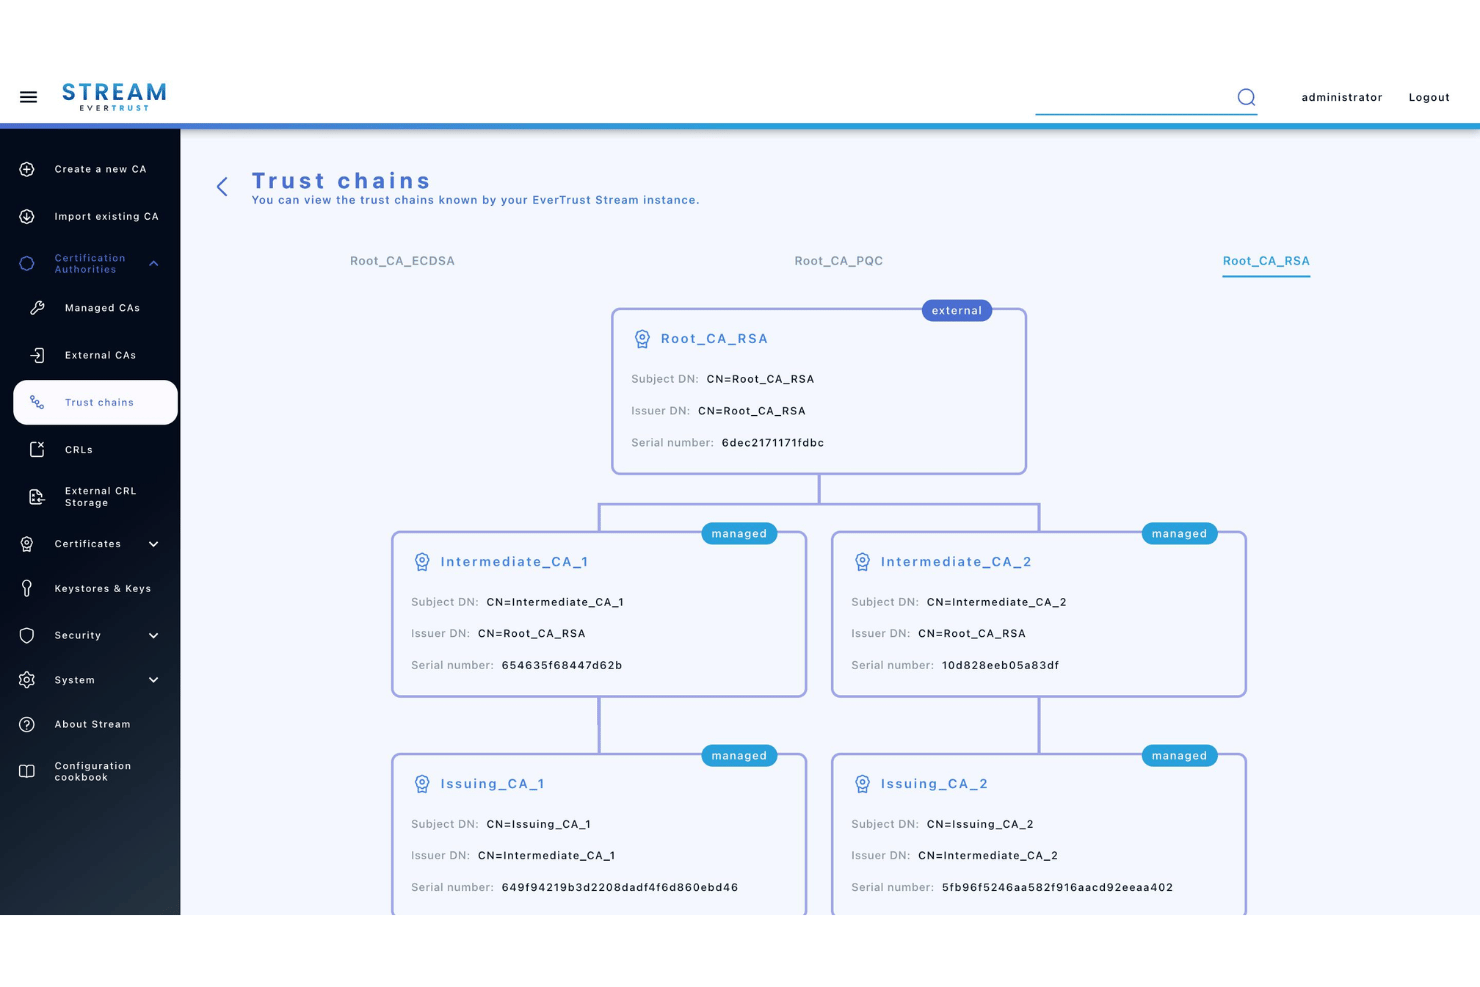
Evertrust CLM es un software de gestión del ciclo de vida de certificados con orquestación integrada de múltiples AC, emisión de certificados poscuánticos y almacenamiento de claves respaldado por HSM en implementaciones SaaS, locales y aisladas de redes.
¿Para quién es más adecuado Evertrust CLM?
Evertrust CLM es ideal para empresas europeas, instituciones financieras y organizaciones del sector público que necesitan cumplir estrictamente con los mandatos de resiliencia digital de la Unión Europea, como NIS2, DORA y eIDAS 2.0.
Por qué elegí Evertrust CLM
Elegí Evertrust CLM porque ofrece un nivel de cumplimiento normativo nativo que rara vez se encuentra en plataformas no pertenecientes a la UE. Desde el primer momento, combina la certificación ANSSI CSPN con registros de auditoría inmutables y controles de políticas detallados a nivel de CSR que se corresponden directamente con estrictos marcos normativos europeos. Además, su arquitectura de implementación permite a las organizaciones mantener las claves, los datos de los certificados y las canalizaciones de gestión íntegramente dentro de una infraestructura localizada y soberana.
Características principales de Evertrust CLM
- Orquestación de múltiples AC: Centraliza y gestiona los ciclos de vida de los certificados en más de 20 autoridades de certificación públicas y privadas desde un único plano de control.
- Agilidad criptográfica y preparación poscuántica: Audita todo tu estándar criptográfico para detectar vulnerabilidades en algoritmos heredados y automatiza la migración.
- DevSecOps y automatización nativa de protocolos: Aprovisiona y rota certificados en canalizaciones de contenedores, nube e IaC mediante protocolos nativos.
- DCV automatizada y renovaciones sin intervención: Admite certificados TLS de corta duración con validación automatizada del control del dominio, independiente del DNS, y direccionamiento de tickets de ITSM mediante ServiceNow.
Integraciones de Evertrust CLM
Evertrust CLM admite más de 40 conectores, incluidos Let's Encrypt, AWS ACM PCA, AWS, Okta, Linux, EJBCA, Kubernetes, Terraform, Ansible y Microsoft Intune. También proporciona API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Correspondencia con la normativa de la UE y soberanía
- Aplicación de políticas criptográficas a nivel de CSR
- Compatibilidad con la gestión del ciclo de vida de certificados poscuánticos
Cons:
- Personalización limitada de la interfaz de usuario para la segregación de entornos
- Se necesita un agente externo para el descubrimiento

Ideal para la renovación de certificados sin intervención integrada con F5
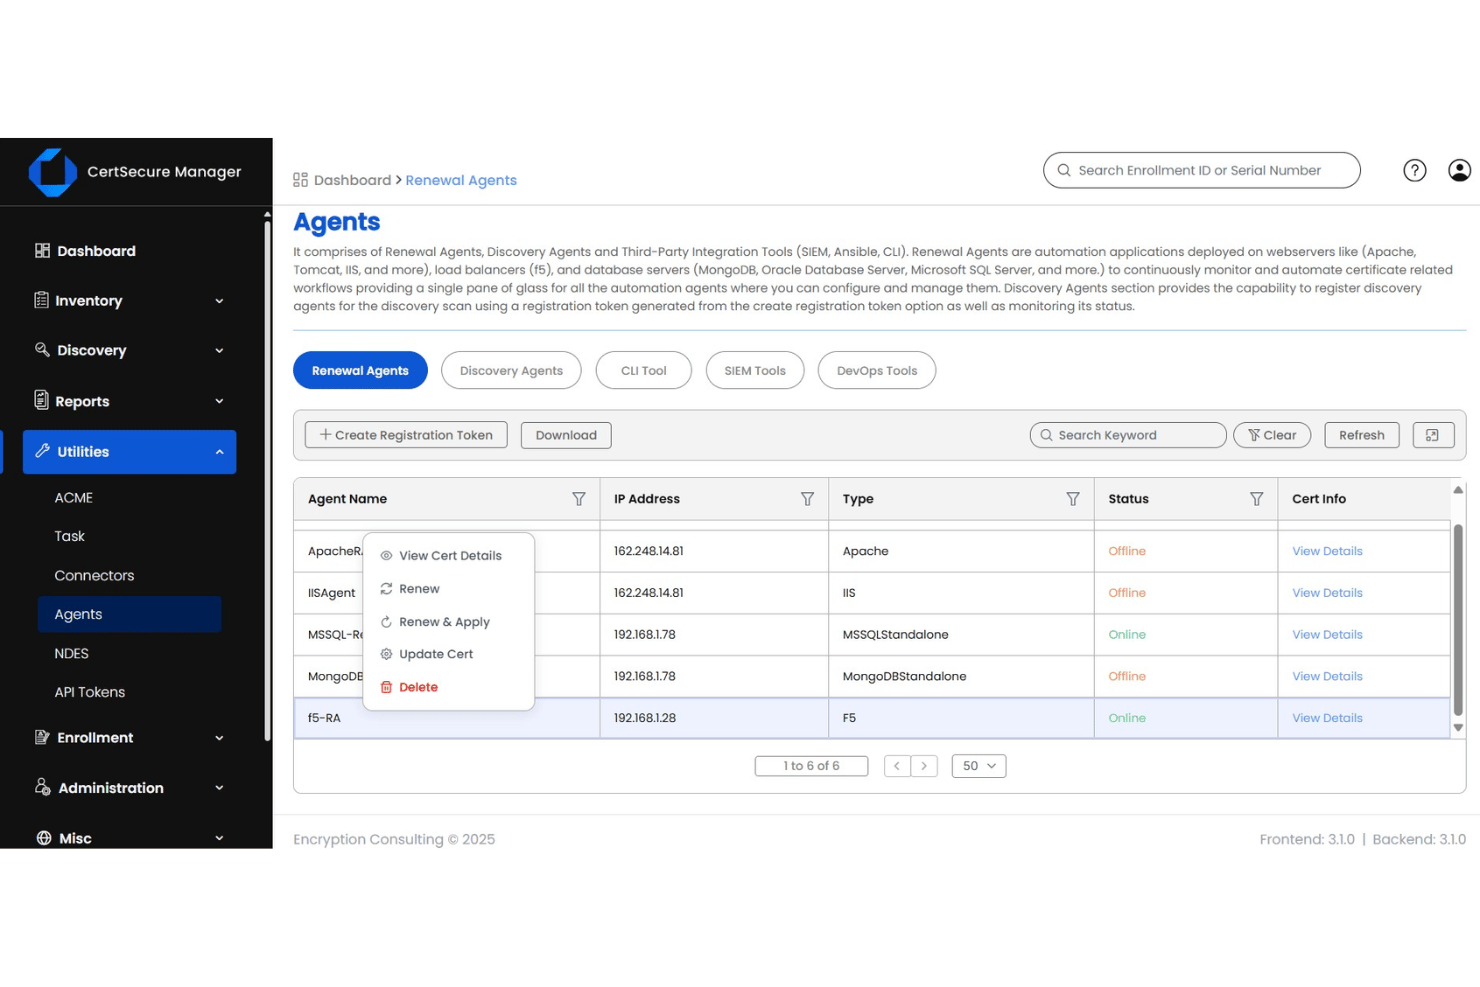
CertSecure Manager es una plataforma de gestión del ciclo de vida de los certificados que se encarga de la detección, emisión, renovación, revocación y aplicación de políticas en entornos híbridos, múltiples CA e infraestructuras empresariales como equilibradores de carga, servidores web y bases de datos.
¿Para quién es más adecuado CertSecure Manager?
CertSecure Manager es una opción muy adecuada para administradores de PKI empresarial y responsables de seguridad informática que necesitan gobernanza de múltiples CA, aplicación de políticas criptográficas e informes de cumplimiento en sectores regulados.
Por qué elegí CertSecure Manager
He incluido CertSecure Manager entre mis principales selecciones porque su asociación formal con F5 BIG-IP ofrece algo que no he visto realizar con tanta limpieza en ningún otro lugar: una renovación de certificados sin intervención que gestiona el registro, la implementación y la vinculación en la infraestructura de F5 sin pasos manuales. Cuando tienes que cumplir el mandato de validez de 47 días del CA/Browser Forum, ese nivel de automatización en los equilibradores de carga es precisamente lo que evita las llamadas por interrupciones a las 2 de la madrugada. También me gusta que esté diseñado específicamente para canalizaciones DevOps de volumen ilimitado, de modo que la rotación de alta frecuencia no se convierta en un cuello de botella de rendimiento.
Características principales de CertSecure Manager
- Motor de perfiles de riesgo de certificados: Clasifica automáticamente los certificados por nivel de riesgo en función de la fortaleza de la clave, el tipo de algoritmo y el periodo de validez, lo que ofrece una vista priorizada de la exposición.
- Flujos de aprobación M de N: Aplica políticas de autorización entre varias partes para las solicitudes de emisión y renovación de certificados, añadiendo una capa de gobernanza para entornos de alta sensibilidad.
- Informes de cumplimiento: Genera automáticamente informes de cumplimiento programados para GDPR, HIPAA, PCI DSS, FIPS y NIST, que se envían por correo electrónico semanalmente o mensualmente.
- Compatibilidad con múltiples CA y cambio con un solo clic: Gestiona certificados de 11 CA desde una única consola, con migración entre CA mediante un solo clic.
Integraciones de CertSecure Manager
CertSecure Manager se integra con Ansible, Splunk, Apache, Microsoft AD CS, Nginx, IIS, Azure y Java KeyStore. También hay disponible una API para integraciones personalizadas.
Pros and Cons
Pros:
- Renovación sin intervención
- El cambio de CA con un solo clic reduce la dependencia del proveedor
- Los perfiles de riesgo priorizan la criptografía débil
Cons:
- Mayor esfuerzo de implementación para configuraciones híbridas
- La compatibilidad con mallas de servicios de Kubernetes está poco documentada
La mejor opción para PQC nativo de DigiCert a escala
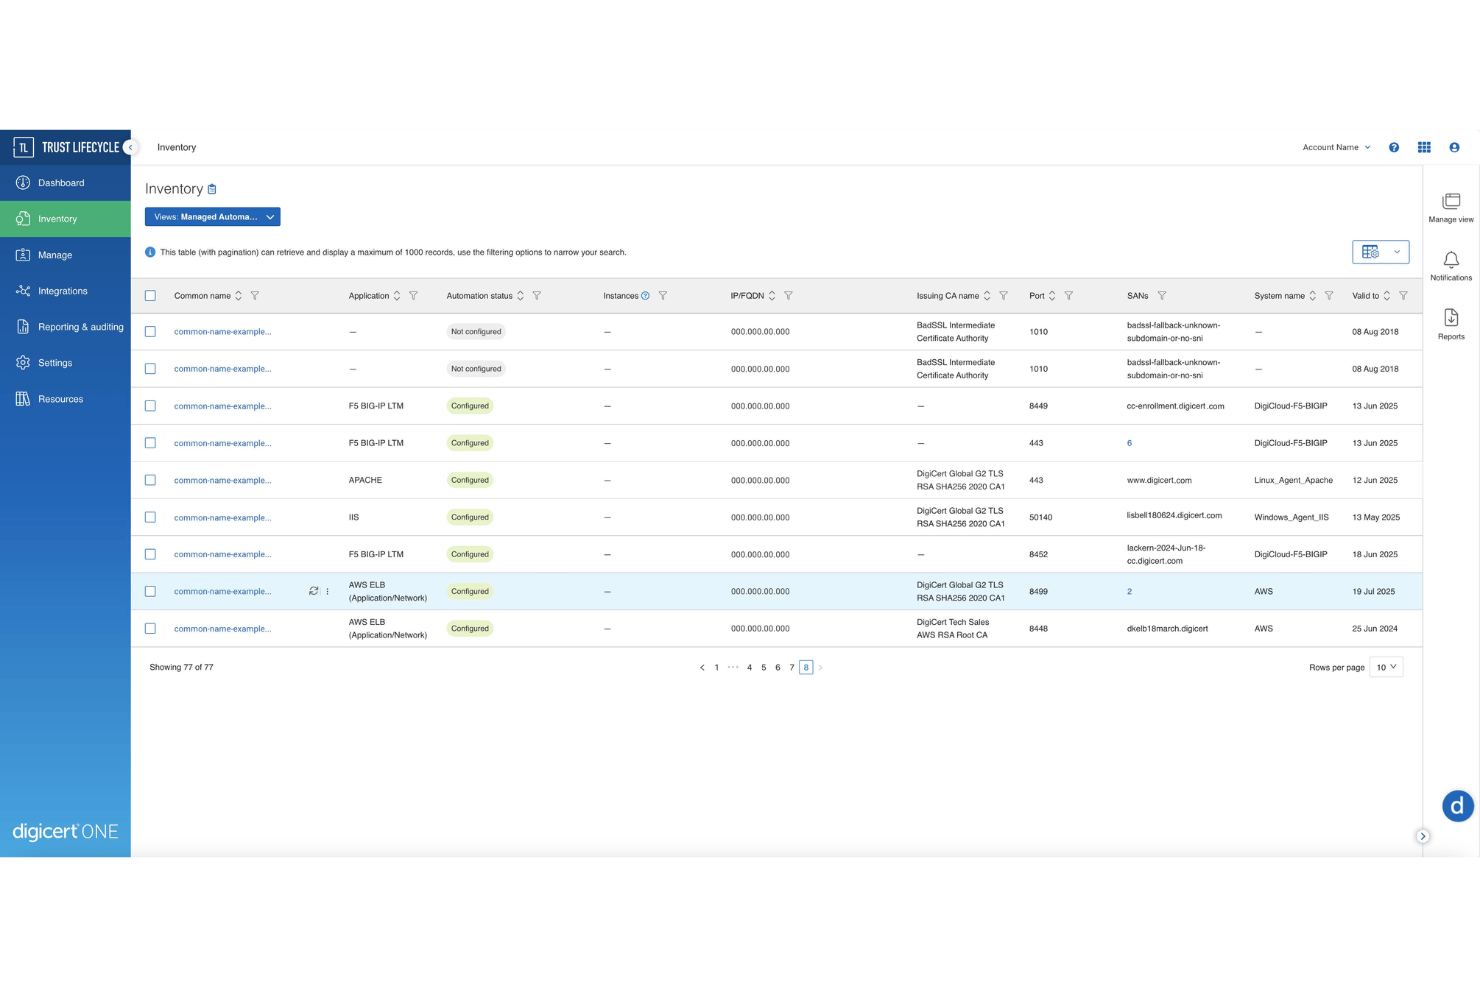
DigiCert Trust Lifecycle Manager es una plataforma de gestión del ciclo de vida de certificados basada en la arquitectura DigiCert ONE que se encarga del descubrimiento de certificados, la emisión mediante múltiples CA, la automatización del ciclo de vida, la aplicación de políticas y la migración a la criptografía poscuántica en entornos de nube, locales y aislados.
¿Para quién es más adecuado DigiCert Trust Lifecycle Manager?
DigiCert Trust Lifecycle Manager es una opción sólida para los equipos de seguridad empresarial y PKI que gestionan grandes volúmenes de certificados en entornos híbridos, regulados o aislados.
Por qué elegí DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager merece estar en mi lista de opciones porque es la única plataforma CLM que he visto que combina la emisión nativa de certificados PQC con una automatización de reemplazo masivo preparada para producción. Me gusta especialmente que ya emita certificados ML-DSA y SLH-DSA, y que pueda escanear la red para encontrar certificados vulnerables a la computación cuántica y luego reemplazarlos a escala sin intervención manual. La DigiCert Private CA integrada, con opciones de jerarquía dedicada, también significa que no tienes que integrar una infraestructura PKI independiente junto con tu CLM.
Características principales de DigiCert Trust Lifecycle Manager
- Compatibilidad con conectores para múltiples CA: Conecta más de 10 autoridades certificadoras externas, incluidas AWS Private CA, Microsoft AD CS, Let's Encrypt, Sectigo y Entrust, junto con la DigiCert Private CA integrada, todo gestionado desde una única consola.
- Descubrimiento de certificados por capas: Ejecuta simultáneamente la supervisión de registros CT, los análisis de la nube, los análisis mediante sensores de red y los análisis de sistemas basados en agentes para localizar certificados en entornos locales, de nube y aislados.
- Aplicación del cumplimiento basada en políticas: Define perfiles de certificados que impongan el tamaño de clave, el algoritmo, el periodo de validez y las listas de CA permitidas, con marcación y corrección automatizadas de los certificados que no cumplan los requisitos.
- Portal de inscripción de autoservicio: Proporciona a los solicitantes de certificados un portal con alcance basado en roles y SSO mediante SAML/OIDC para inscribirse, solicitar y obtener certificados sin involucrar a los administradores de PKI en cada transacción.
Integraciones de DigiCert Trust Lifecycle Manager
DigiCert Trust Lifecycle Manager ofrece integraciones documentadas con AWS Private CA, Microsoft AD CS, Sectigo, Entrust, ServiceNow, Jira, Kubernetes mediante cert-manager, Terraform, F5 BIG-IP y HSM de SafeNet. Admite más de 150 proveedores de DNS, además de API REST, ACME v2, SCEP y EST.
Pros and Cons
Pros:
- Prepara la PKI para el futuro frente a las amenazas cuánticas
- Elimina los puntos ciegos de certificados en la nube, la red y los sistemas
- La Private CA integrada admite jerarquías dedicadas
Cons:
- La interfaz de usuario y la navegación del portal de administración resultan poco intuitivas
- El descubrimiento completo añade dificultades de implementación
Otros programas de gestión del ciclo de vida de certificados
Estas son algunas herramientas adicionales que no incluí en mi selección, pero que podrían adaptarse bien a tus necesidades:
- ServiceNow Certificate Management
Ideal para la gobernanza de certificados nativa de ServiceNow
- HID ACM
Ideal para PKI administrada con control retenido de la clave raíz en el HSM
- CertKit
Ideal para la implementación de certificados en dispositivos y servidores
- Akeyless
Ideal para la unificación de secretos y la automatización de certificados
- Segura Certificate Manager
Ideal para la gestión del ciclo de vida de certificados integrada con PAM
- Qualys CertView
Ideal para la preparación de Qualys frente a la criptografía poscuántica nativa
- cert-manager
Ideal para la automatización de certificados de K8s de código abierto
- Cloudflare Advanced Certificate Manager
Ideal para TLS perimetral en tráfico mediante proxy de Cloudflare
- GlobalSign Atlas
Ideal para la inscripción automática de la PKI nativa de GlobalSign


Cómo evalúo el software de gestión del ciclo de vida de certificados
Divido mi evaluación en criterios básicos que toda herramienta debe cumplir —descubrimiento, automatización y compatibilidad con múltiples CA— y factores diferenciadores como la preparación para PQC, la integración con HSM y los flujos de trabajo nativos de DevOps, que separan a las mejores del resto.
Funcionalidad principal (elementos imprescindibles para esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada funcionalidad principal indicada a continuación. Después calculo la puntuación total de la herramienta como un porcentaje y la utilizo para ayudarme a evaluar su idoneidad general para la lista.
- Descubrimiento e inventario de certificados: Busco un análisis continuo en entornos de nube, locales y DevOps para que nada quede oculto en una subred olvidada o en un clúster de contenedores.
- Automatización del ciclo de vida: Evalúo cuánto del registro, la renovación, la rotación y la revocación se ejecuta sin pasos manuales, especialmente la renovación sin intervención antes del vencimiento.
- Compatibilidad con múltiples CA: Compruebo si una plataforma gestiona desde una misma consola certificados de CA públicas como DigiCert y Sectigo junto con CA privadas como Microsoft AD CS.
- Supervisión y alertas de vencimiento: Para mí, los umbrales de alerta configurables, las rutas de escalamiento y la integración con ITSM son más importantes que una simple vista de lista de vencimientos.
- Aplicación de políticas y cumplimiento: Busco reglas aplicables sobre tamaños de clave, algoritmos y períodos de validez, además de informes preparados para auditorías y relacionados con marcos como PCI-DSS o NIST.
- Integraciones con protocolos y ecosistemas: La compatibilidad con ACME, SCEP, EST y API REST es el requisito básico; también evalúo las conexiones nativas con balanceadores de carga, Kubernetes y HSM.
Una vez que tengo una lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto a los distintos proveedores:
Funciones destacadas
Primero evalúo la agilidad criptográfica poscuántica, específicamente si una plataforma puede inventariar certificados vulnerables a la computación cuántica y coordinar la migración a algoritmos preparados para PQC como ML-KEM y ML-DSA. El mapeo de dependencias de certificados es igualmente importante: compruebo si la herramienta visualiza qué servicios, balanceadores de carga y puntos finales dependen de cada certificado para que puedas evaluar el alcance del impacto antes de una renovación o revocación. Para los equipos que ejecutan Kubernetes, observo hasta qué punto un proveedor se integra con cert-manager y mallas de servicios como Istio para rotar identidades de cargas de trabajo de corta duración sin generar fricción para los desarrolladores.
Más allá de las funciones
Primero evalúo el modelo de implementación porque determina todo, desde el cumplimiento hasta la carga operativa. Una plataforma que ofrece opciones aisladas de la red o locales es importante cuando gestionas PKI en entornos regulados o soberanos donde el SaaS no es viable. La escalabilidad es igualmente importante: compruebo si una herramienta gestiona millones de certificados sin pérdidas de rendimiento, especialmente en escenarios de IoT o de cargas de trabajo de corta duración, donde las tasas de emisión aumentan considerablemente. También analizo el coste total de propiedad, incluidas las tarifas ocultas por conectores de CA o servicios de incorporación que incrementan lo que inicialmente parecía un precio competitivo.
Cómo elegir el software adecuado de gestión del ciclo de vida de certificados
Selecciona la plataforma adecuada según las funciones más importantes para tu equipo. Utiliza la tabla siguiente para relacionar tus prioridades con las capacidades que debes buscar.
| Si tu prioridad es | Busca |
|---|---|
| Encontrar certificados no gestionados | Un informe de detección que cubra entornos en la nube, locales y de contenedores |
| Evitar interrupciones por expiración | Un flujo de trabajo de renovación con responsables documentados, plazos de escalado y registros de implementación |
| Gestionar varias autoridades de certificación | Una matriz de compatibilidad escrita que cubra CA públicas, Microsoft AD CS y PKI privadas |
| Cumplir los requisitos de auditoría | Ejemplos de informes de auditoría que muestren el historial de certificados, los cambios de políticas y las acciones de los administradores |
| Controlar material de claves regulado | Documentación de implementación para entornos locales, aislados o conectados a HSM |
Cómo evaluar tu selección
- Realiza una prueba de detección: Pide al proveedor que inventaríe una subred definida, una cuenta en la nube y un clúster de Kubernetes en un plazo de 14 días; después, compara los resultados con tu registro de certificados conocido.
- Prueba la gestión de renovaciones: Crea un certificado de prueba que expire en un plazo de 30 días y verifica el proceso documentado de aprobación, renovación, implementación, reversión y revocación.
- Solicita la matriz de compatibilidad: Obtén un documento actualizado que enumere las CA, los protocolos, los equilibradores de carga, los formatos de certificados y los HSM compatibles, incluidas las limitaciones de versión.
- Obtén los compromisos por escrito: Solicita un ejemplo de informe de auditoría y una cláusula contractual que defina la conservación de datos, los registros de acceso de los administradores y la asistencia durante incidentes relacionados con certificados.
- Elige el equilibrio operativo: Decide si necesitas una PKI gestionada por el proveedor, con menos administración interna, o un control directo de la infraestructura, las claves y la ejecución de políticas.
¿Qué es el software de gestión del ciclo de vida de los certificados?
El software de gestión del ciclo de vida de los certificados descubre, supervisa, emite, renueva, implementa y revoca certificados digitales y claves de cifrado. Proporciona a los equipos de TI y seguridad un inventario centralizado de certificados en entornos de nube, locales y DevOps.
Estas herramientas pueden automatizar los flujos de trabajo de renovación, realizar un seguimiento de las fechas de vencimiento, aplicar políticas de certificados, conectarse con autoridades de certificación y proporcionar registros de auditoría para el cumplimiento y la respuesta ante incidentes.
Características del software de gestión del ciclo de vida de los certificados
Al seleccionar una plataforma de gestión del ciclo de vida de los certificados, presta atención a las siguientes características clave:
- Descubrimiento de certificados: Analiza redes, cuentas en la nube, servidores, contenedores y puntos finales para encontrar certificados en todo el entorno. Registra los detalles, las ubicaciones, los propietarios y las fechas de vencimiento de los certificados en un inventario centralizado.
- Supervisión del vencimiento: Realiza un seguimiento de los períodos de validez de los certificados y envía alertas antes de que venzan. Los umbrales configurables y las reglas de escalado ayudan a los equipos a asignar responsabilidades y gestionar las renovaciones antes de que se produzcan interrupciones del servicio.
- Automatización del ciclo de vida: Automatiza las solicitudes, aprobaciones, renovaciones, implementaciones, rotaciones y revocaciones de certificados. Los flujos de trabajo reducen los pasos manuales y crean procesos repetibles para los certificados en servidores, aplicaciones y dispositivos.
- Gestión de varias autoridades de certificación: Conecta autoridades de certificación públicas y privadas mediante una única interfaz. Los equipos pueden gestionar certificados de proveedores como DigiCert, Sectigo y Microsoft AD CS sin mantener inventarios independientes.
- Aplicación de políticas: Aplica reglas para los tamaños de clave, los algoritmos de firma, los períodos de validez de los certificados y los emisores aprobados. La plataforma puede señalar o bloquear certificados que infrinjan los requisitos organizativos o normativos.
- Implementación de certificados: Instala certificados renovados en servidores, equilibradores de carga, aplicaciones y dispositivos de red compatibles. Los registros de implementación muestran dónde se instaló cada certificado y ayudan a los equipos a verificar que la rotación se realizó correctamente.
- Compatibilidad con integraciones: Se conecta con protocolos y sistemas como ACME, SCEP, EST, API REST, plataformas de gestión de servicios de TI, Kubernetes y módulos de seguridad de hardware. Estas integraciones incorporan las operaciones de certificados a la infraestructura y los flujos de trabajo existentes.
- Informes de auditoría: Registra cambios en los certificados, aprobaciones, renovaciones, revocaciones, acciones de los administradores y decisiones sobre políticas. Los informes proporcionan a los equipos de seguridad y cumplimiento pruebas para auditorías, investigaciones y revisiones internas.
Características habituales de IA del software de gestión del ciclo de vida de los certificados
Además de las características estándar mencionadas anteriormente, muchos de estos programas ofrecen ahora funciones de IA integradas, como las siguientes:
- Detección de anomalías: La IA examina la actividad de los certificados, los patrones de emisión y el comportamiento del sistema para identificar cambios inusuales. Puede señalar para su revisión la creación inesperada de certificados, una actividad de renovación anómala o un uso sospechoso.
- Puntuación de riesgos: Asigna automáticamente puntuaciones de riesgo en función de los atributos, la exposición, la configuración, el uso y el historial operativo de los certificados. Los equipos de seguridad pueden utilizar estas puntuaciones para priorizar los certificados que requieren investigación o sustitución.
- Análisis predictivo de interrupciones: La IA analiza las dependencias de los certificados, el historial de renovaciones y las relaciones entre servicios para estimar dónde un problema con un certificado podría interrumpir las aplicaciones. Los equipos pueden investigar los posibles puntos de fallo antes de que se produzca una interrupción.
- Consultas en lenguaje natural: La IA permite a los administradores formular preguntas sobre los inventarios de certificados en lenguaje sencillo. Por ejemplo, puedes solicitar certificados que venzan próximamente, certificados que utilicen algoritmos obsoletos o certificados asociados a un servicio específico.
- Clasificación inteligente de incidentes: Agrupa las alertas de certificados relacionadas, elimina las notificaciones duplicadas y clasifica los incidentes según su urgencia. Esto proporciona a los administradores un punto de partida más claro cuando se producen varios eventos relacionados con certificados al mismo tiempo.
- Recomendaciones de corrección: La IA revisa los hallazgos relacionados con los certificados y sugiere acciones correctivas basadas en la configuración, el uso y las reglas de la organización. Las recomendaciones pueden incluir sustituir un algoritmo, cambiar un período de validez o investigar un emisor no aprobado.
Ventajas del software de gestión del ciclo de vida de los certificados
La herramienta adecuada de gestión del ciclo de vida de los certificados puede ofrecer varias ventajas a tu equipo y a tu empresa. Estas son algunas de las que puedes esperar:
- Visibilidad de los certificados: Los análisis de descubrimiento en entornos de nube, locales, de red y DevOps crean un inventario central de certificados, ubicaciones, propietarios y fechas de vencimiento.
- Menos interrupciones por vencimiento: La supervisión automatizada, las alertas configurables, las asignaciones de propietarios y los flujos de trabajo de renovación ayudan a su equipo a abordar los certificados antes de que venzan.
- Operaciones coherentes del ciclo de vida: Los flujos de trabajo para la inscripción, aprobación, renovación, implementación, rotación y revocación sustituyen la gestión manual e incoherente de los certificados.
- Administración de varias AC: Una única interfaz gestiona certificados de autoridades públicas y privadas, incluidos proveedores como DigiCert, Sectigo y Microsoft AD CS.
- Control de políticas y cumplimiento: Las reglas para tamaños de clave, algoritmos, periodos de validez y emisores aprobados favorecen configuraciones coherentes y registros preparados para auditorías.
- Cambios de certificados más seguros: El mapeo de dependencias muestra qué servicios, puntos de conexión, equilibradores de carga y aplicaciones dependen de cada certificado antes de su renovación o revocación.
- Mejor integración con la infraestructura: La compatibilidad con ACME, SCEP, EST, API REST, Kubernetes, plataformas de gestión de servicios de TI y HSM conecta las operaciones de certificados con los sistemas existentes.
Costes y precios del software de gestión del ciclo de vida de los certificados
Para seleccionar el mejor software es necesario comprender los modelos de precios y los planes disponibles. Los costes varían en función de las prestaciones, el tamaño del equipo, las integraciones, las opciones de implementación y los requisitos de asistencia. La tabla siguiente resume los planes habituales, los precios medios y las prestaciones típicas incluidas en las plataformas de gestión del ciclo de vida de los certificados.
Tabla comparativa de planes de software de gestión del ciclo de vida de los certificados
| Tipo de plan | Precio medio | Prestaciones habituales |
|---|---|---|
| Plan gratuito | $0 | Inventario básico de certificados, alertas de vencimiento limitadas, seguimiento manual de certificados y asistencia de la comunidad. |
| Plan personal | $10-$30/usuario/mes | Descubrimiento de certificados, supervisión de vencimientos, recordatorios básicos de renovación, integraciones limitadas y asistencia por correo electrónico. |
| Plan empresarial | $30-$100/usuario/mes | Renovaciones automatizadas, gestión de varias AC, aplicación de políticas, flujos de trabajo de implementación, informes de auditoría e integraciones con plataformas de gestión de servicios de TI. |
| Plan corporativo | $100-$300+/usuario/mes | Descubrimiento avanzado, gestión ilimitada o de grandes volúmenes de certificados, integraciones con HSM y Kubernetes, flujos de trabajo personalizados, asistencia especializada e informes de cumplimiento personalizados. |
Preguntas frecuentes sobre el software de gestión del ciclo de vida de los certificados
Estas son algunas respuestas a preguntas habituales sobre las herramientas de gestión del ciclo de vida de los certificados:
¿Puede el software de gestión del ciclo de vida de los certificados gestionar certificados de distintas autoridades?
Sí, muchas plataformas gestionan certificados de varias autoridades públicas y privadas. La compatibilidad varía según el producto, por lo que debe consultar la matriz de compatibilidad actual del proveedor. Confirme la compatibilidad con proveedores como DigiCert, Sectigo y Microsoft AD CS. Verifique también la compatibilidad con sus formatos de certificado, protocolos de inscripción y sistemas de PKI privada. Pregunte si cada conector admite el descubrimiento, la renovación, la implementación y la revocación.
¿Sustituye el software de gestión del ciclo de vida de los certificados a una autoridad de certificación?
No, una plataforma de gestión de certificados normalmente gestiona las operaciones de los certificados en lugar de sustituir a su autoridad de certificación. Puede conectarse a AC públicas y privadas y a sistemas PKI internos. La plataforma puede gestionar el descubrimiento, las solicitudes, las aprobaciones, las renovaciones, la implementación y la revocación. Su AC existente sigue emitiendo certificados de acuerdo con sus políticas.
¿Cómo debo probar el software de gestión del ciclo de vida de los certificados antes de comprarlo?
Pruebe la plataforma con certificados y sistemas que reflejen su entorno de producción. Empiece analizando una subred, una cuenta en la nube y un clúster de Kubernetes definidos. Compare los resultados con su registro de certificados conocido. A continuación, cree un certificado de prueba que venza en un plazo de 30 días. Verifique los pasos de aprobación, renovación, implementación, reversión y revocación. Pruebe también el enrutamiento de alertas y los permisos de los administradores. Solicite confirmación por escrito sobre los formatos de certificado, las integraciones, los periodos de conservación y los requisitos de implementación en entornos aislados no compatibles.