

Las 10 mejores herramientas de cumplimiento normativo con IA en 2026

Selección de las mejores herramientas de cumplimiento normativo de IA


Las herramientas de cumplimiento normativo de IA ayudan a las empresas a supervisar, documentar y automatizar el cumplimiento de las normativas, los marcos y los controles de riesgos relacionados con la IA. Dado que cada vez más organismos reguladores y clientes exigen pruebas de que se están gobernando las implementaciones de IA —en materia de privacidad, seguridad, transparencia y estándares en evolución—, necesitas sistemas diseñados para controles entre distintos marcos y supervisión en tiempo real.
En esta guía, te ayudaré a encontrar opciones que se adapten a los flujos de trabajo de TI modernos para que puedas abordar los requisitos normativos, respaldar el crecimiento empresarial y demostrar el valor para el negocio.
Por qué confiar en nuestras recomendaciones de software
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Tabla comparativa de herramientas de cumplimiento normativo de IA
Compara precios y especificaciones, lado a lado, de las herramientas que han entrado en mi selección.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | La mejor opción para la gobernanza de la IA en SOC 2 y marcos de IA | Demo gratuita disponible | Desde $7,000/año | Website | |
| 2 | La mejor opción para obtener una visibilidad unificada del riesgo de la IA y la privacidad | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 3 | La mejor opción para GRC empresarial con detección de desviaciones de controles | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 4 | Ideal para GRC vinculado al riesgo financiero cuantitativo | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 5 | Ideal para la supervisión de controles en circuito cerrado | Demostración gratuita disponible | Precios disponibles bajo solicitud | Website | |
| 6 | Ideal para la gobernanza de IA alineada con ISO 42001 | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 7 | Ideal para la automatización del cumplimiento nativa de DevSecOps | Demostración gratuita disponible | Precio disponible previa solicitud | Website | |
| 8 | Ideal para la gobernanza de la IA en más de 35 marcos | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 9 | Ideal para gobernar sistemas de AI conforme a la Ley de AI de la UE | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 10 | Ideal para evidencias de GRC vinculadas al impacto en los ingresos | Demostración gratuita disponible | Precios disponibles previa solicitud | Website |
Análisis de herramientas de cumplimiento normativo de IA
A continuación se incluyen resúmenes detallados de cada plataforma \u003cspan style=\u0022letter-spacing: 0.1px;\u0022\u003ede mi selección, con sus características principales, precios, ventajas y desventajas para ayudarte a encontrar la mejor.\u003c/span\u003e
La mejor opción para la gobernanza de la IA en SOC 2 y marcos de IA
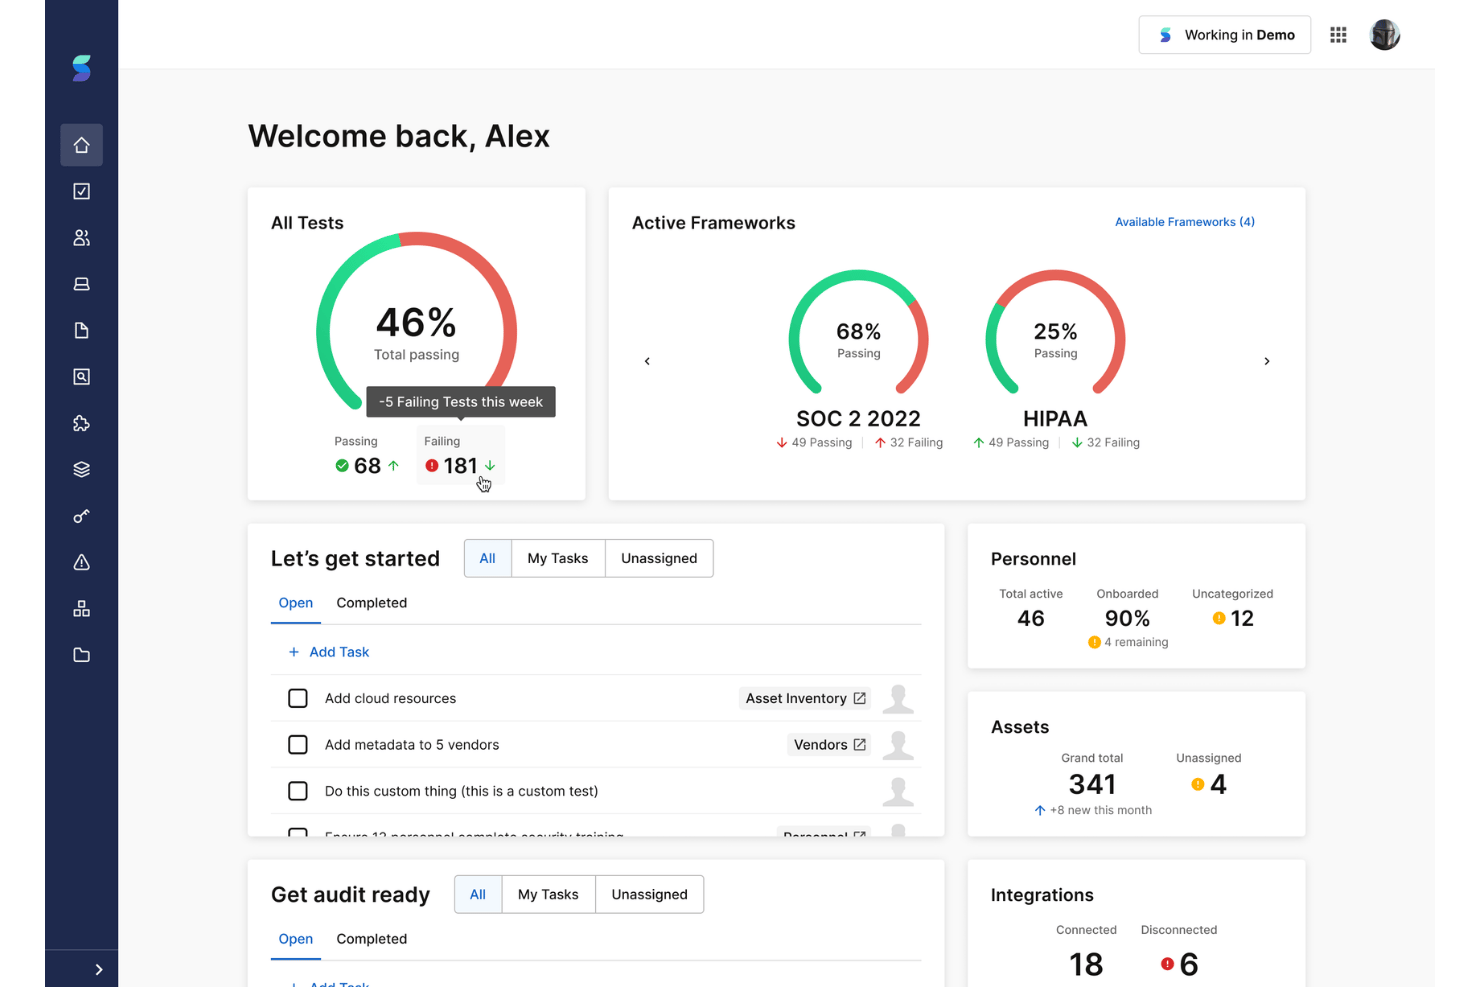
Secureframe es una plataforma de cumplimiento basada en IA que automatiza la recopilación de evidencias, la supervisión de controles, la evaluación de riesgos y la documentación de políticas en más de 35 marcos, incluidos SOC 2, ISO 27001, HIPAA, NIST AI RMF, ISO 42001 y la Ley de IA de la UE.
¿Para quién es más adecuado Secureframe?
Secureframe es una opción excelente para los equipos de seguridad y cumplimiento de empresas en fase de crecimiento y del mercado medio que necesitan gestionar las obligaciones de cumplimiento de la IA junto con marcos tradicionales como SOC 2 e ISO 27001.
Por qué elegí Secureframe
Elegí Secureframe porque es una de las pocas plataformas que considera la gobernanza de la IA una obligación de cumplimiento prioritaria, no algo secundario. Es compatible de forma nativa con NIST AI RMF, ISO 42001 y la Ley de IA de la UE, además de SOC 2, con asignaciones de controles prediseñadas para los tres primeros. Comply AI para la asignación de controles luego relaciona estos controles específicos de IA con tu programa existente de SOC 2 o ISO 27001, de modo que no tengas que duplicar el trabajo entre marcos.
Características principales de Secureframe
- Comply AI para políticas: Utiliza IA generativa para redactar y perfeccionar políticas de seguridad y cumplimiento, con un editor de texto basado en IA para ajustar el tono y el nivel de especificidad.
- Comply AI para riesgos: Acepta una descripción del riesgo como entrada y genera automáticamente una puntuación de riesgo inherente, un plan de tratamiento y una puntuación de riesgo residual.
- Agente de Secureframe: Recopila directamente de los dispositivos finales las evidencias de cumplimiento a nivel de dispositivo para utilizarlas en pruebas de controles automatizadas y en la revisión del auditor.
- Programa de socios de auditoría: Conecta a los clientes con firmas de CPA verificadas mediante una consola compartida para auditores y una sala de datos para la revisión de evidencias.
Integraciones de Secureframe
Secureframe ofrece más de 300 integraciones nativas, incluidas AWS, Microsoft Teams, Google Cloud Platform, GitHub, Jira, Linear, Asana y ClickUp. También es compatible con una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Compatible con la Ley de IA de la UE e ISO 42001
- Validación de evidencias basada en IA para auditorías
- Integra la puntuación de riesgos y la corrección automatizada
Cons:
- El precio de renovación puede aumentar considerablemente
- Se requieren cargas manuales de evidencias para algunos controles
OneTrust
La mejor opción para obtener una visibilidad unificada del riesgo de la IA y la privacidad
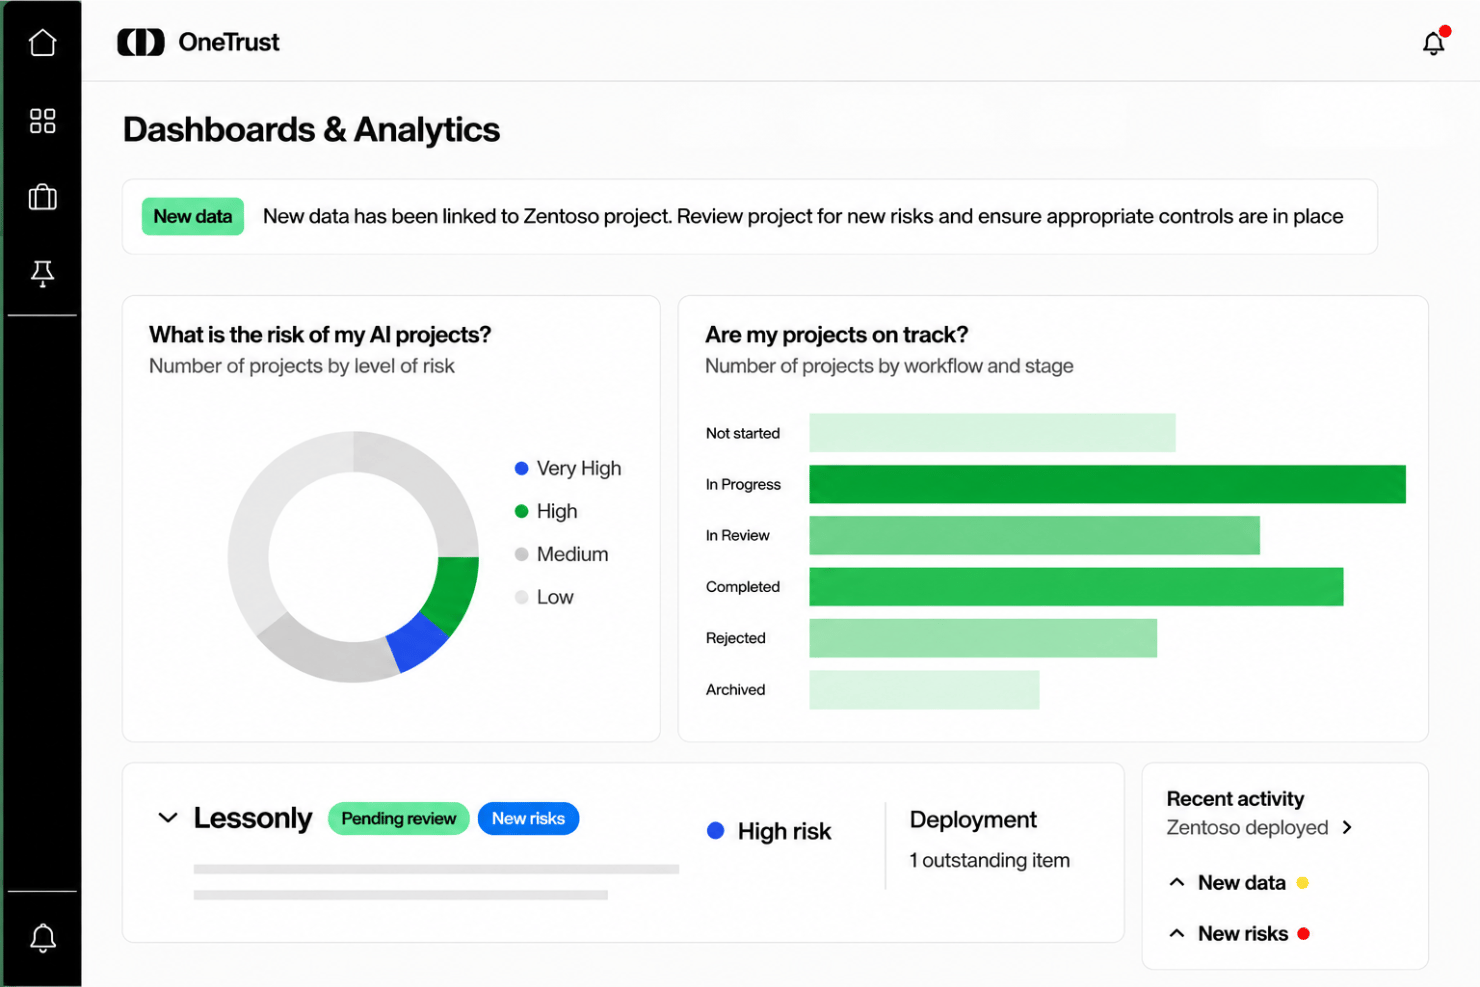
OneTrust es una plataforma de gobernanza y cumplimiento de la IA que centraliza la gestión del inventario de IA, la evaluación de riesgos basada en múltiples marcos, la recopilación automatizada de evidencias y la supervisión de cambios normativos en los ámbitos de la privacidad, el riesgo tecnológico y los terceros.
¿Para quién es más adecuado OneTrust?
OneTrust es especialmente adecuado para grandes empresas que necesitan una única plataforma para gestionar la gobernanza de la IA, el riesgo de privacidad y el cumplimiento de múltiples marcos normativos simultáneamente.
Por qué elegí OneTrust
OneTrust ocupa un lugar en mi lista de opciones principales porque ninguna otra plataforma conecta el riesgo de la IA, la exposición a riesgos de privacidad y el cumplimiento normativo en una única vista unificada como lo hace esta. Me gusta especialmente la supervisión en tiempo de ejecución del módulo de Gobernanza de la IA en Amazon Bedrock, Azure AI Foundry y Databricks, que muestra el uso de los modelos, las señales de seguridad y las infracciones de las barreras de protección en producción, en lugar de hacerlo únicamente durante la evaluación. Si a esto le añadimos el seguimiento de DataGuidance de las normativas de IA en más de 300 jurisdicciones a diario, se obtiene una visión actualizada tanto del riesgo interno de la IA como del panorama normativo externo que cambia a su alrededor.
Funciones principales de OneTrust
- Administrador de políticas de IA: Aplica políticas de indicaciones y resultados en tiempo real en los sistemas de IA, con controles integrados de filtrado, bloqueo, redacción y escalamiento.
- Agente de respuesta ante filtraciones de privacidad: Automatiza los flujos de trabajo de investigación de filtraciones, asigna las jurisdicciones afectadas y completa previamente los informes de notificación normativa mediante IA agéntica.
- Gobernanza de agentes: Registra agentes de IA con fines definidos, audita entornos del Protocolo de Contexto del Modelo y gobierna los permisos de los flujos de trabajo multiagente.
- DataGuidance Copilot: Traduce las actualizaciones normativas diarias de más de 300 jurisdicciones en flujos de trabajo de cumplimiento aplicables directamente dentro de la plataforma.
Integraciones de OneTrust
OneTrust ofrece más de 100 conectores prediseñados, incluidos Adobe, Snowflake, Microsoft 365, Google Cloud, Asana, Kafka, Databricks, Okta y RiskRecon. También proporciona API y SDK para admitir integraciones personalizadas.
Pros and Cons
Pros:
- Supervisa el riesgo de la IA en entornos de producción
- Asigna controles a más de 55 marcos globales
- Inteligencia y orientación normativas líderes del sector
Cons:
- Configuración compleja para los flujos de trabajo entre módulos
- Algunos usuarios han informado de respuestas tardías del soporte

Archer
La mejor opción para GRC empresarial con detección de desviaciones de controles
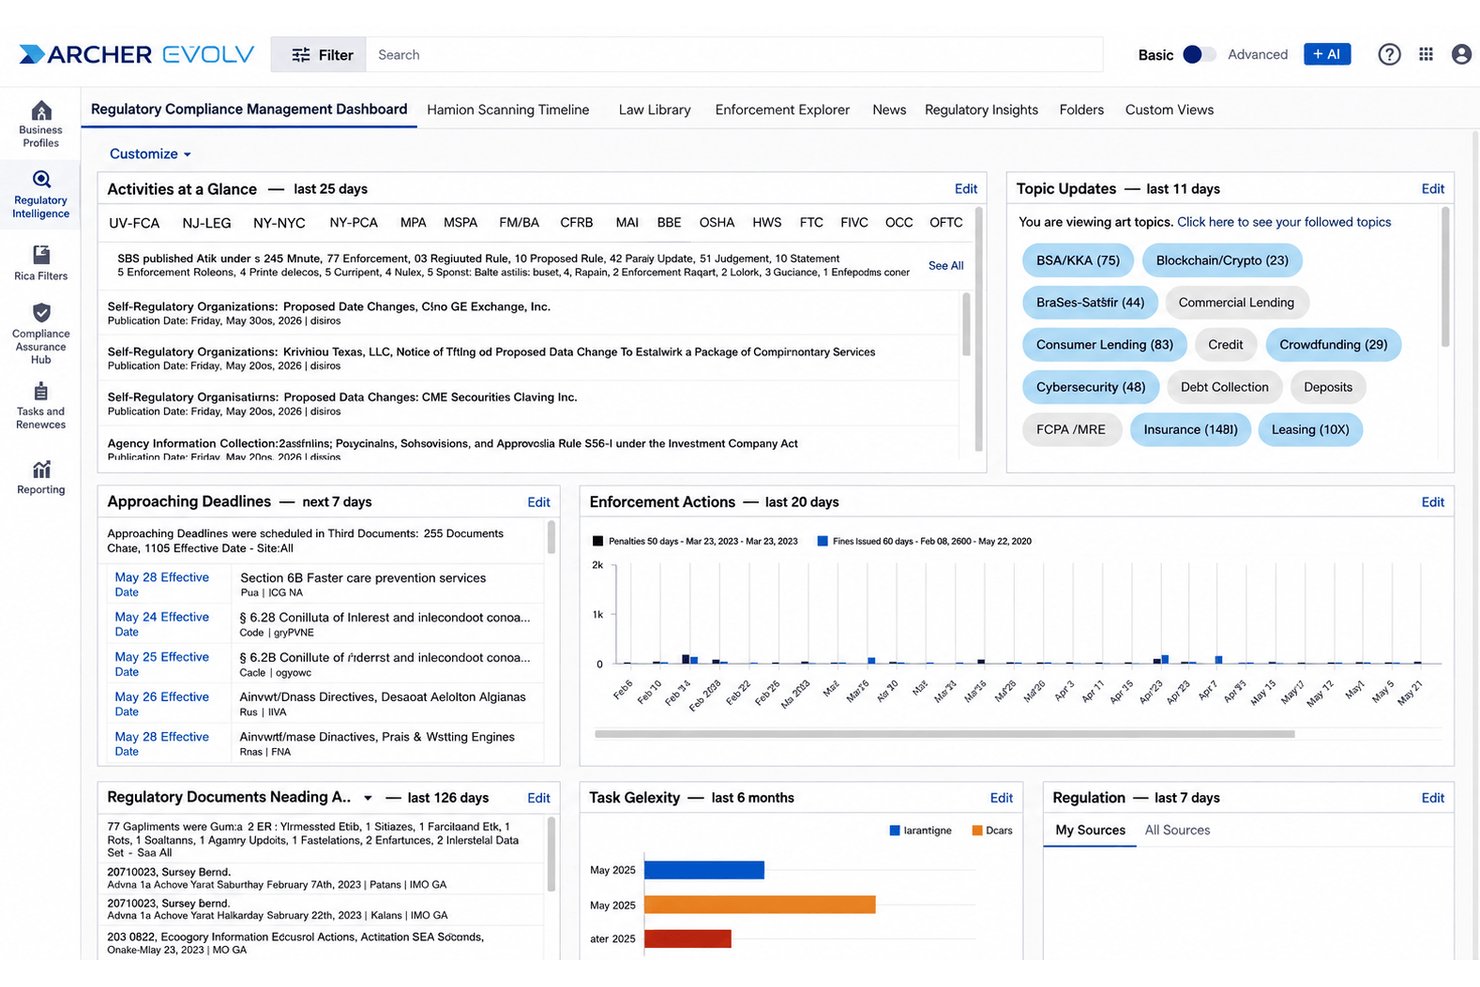
Archer es una plataforma GRC empresarial que combina la supervisión continua de controles, la recopilación automatizada de evidencias, la asignación de cumplimiento a múltiples marcos, la evaluación de riesgos basada en IA y un módulo específico de gobernanza de IA para gestionar inventarios de modelos y obligaciones normativas.
¿Para quién es mejor Archer?
Archer está diseñado para grandes empresas y sectores regulados —como servicios financieros, atención sanitaria y el sector público— donde las funciones de riesgo de TI, cumplimiento y auditoría deben operar desde una única plataforma profundamente integrada.
Por qué elegí Archer
Archer ocupa un lugar en mi lista de favoritos por la forma en que gestiona la detección de desviaciones de los controles de IA dentro de un entorno GRC empresarial completo. Su módulo de supervisión continua de controles ejecuta comprobaciones casi en tiempo real en sistemas de nube, identidad y TI, y señala el momento en que un control deja de alinearse con marcos como SOC 2, NIST CSF o FedRAMP. También me gusta que sus modelos de IA GRC diseñados específicamente para este fin asignen automáticamente tareas de corrección cuando aparecen deficiencias, de modo que nada se detiene a la espera de una clasificación manual.
Características principales de Archer
- IA para la extracción de obligaciones: Convierte textos normativos densos en hasta 10.000 obligaciones estructuradas y trazables, agrupadas para su revisión.
- Modelado predictivo de riesgos: Archer Evolv Risk cuantifica la exposición en los ámbitos de riesgo operativo, de TI y de terceros, priorizada según el impacto financiero.
- Gestión del ciclo de vida de proveedores: Gestiona el riesgo de terceros desde la incorporación y la clasificación por niveles hasta la diligencia debida, la supervisión continua y la desvinculación.
- Gestión del ciclo de vida de políticas: Permite redactar, revisar, aprobar y publicar políticas, con seguimiento de excepciones vinculado a las fechas de vencimiento.
Integraciones de Archer
Archer ofrece integraciones con AWS, Azure, Konexus, Trustero AI, Slack y Microsoft OneDrive. También dispone de una API para integraciones de clientes.
Pros and Cons
Pros:
- La IA detecta en tiempo real las desviaciones de los controles de cumplimiento
- Biblioteca de controles alineada con la Ley de IA de la UE incluida
- La asignación entre marcos reduce el trabajo de cumplimiento duplicado
Cons:
- La interfaz de usuario no es intuitiva
- La redacción de políticas con IA generativa está rezagada frente a la competencia
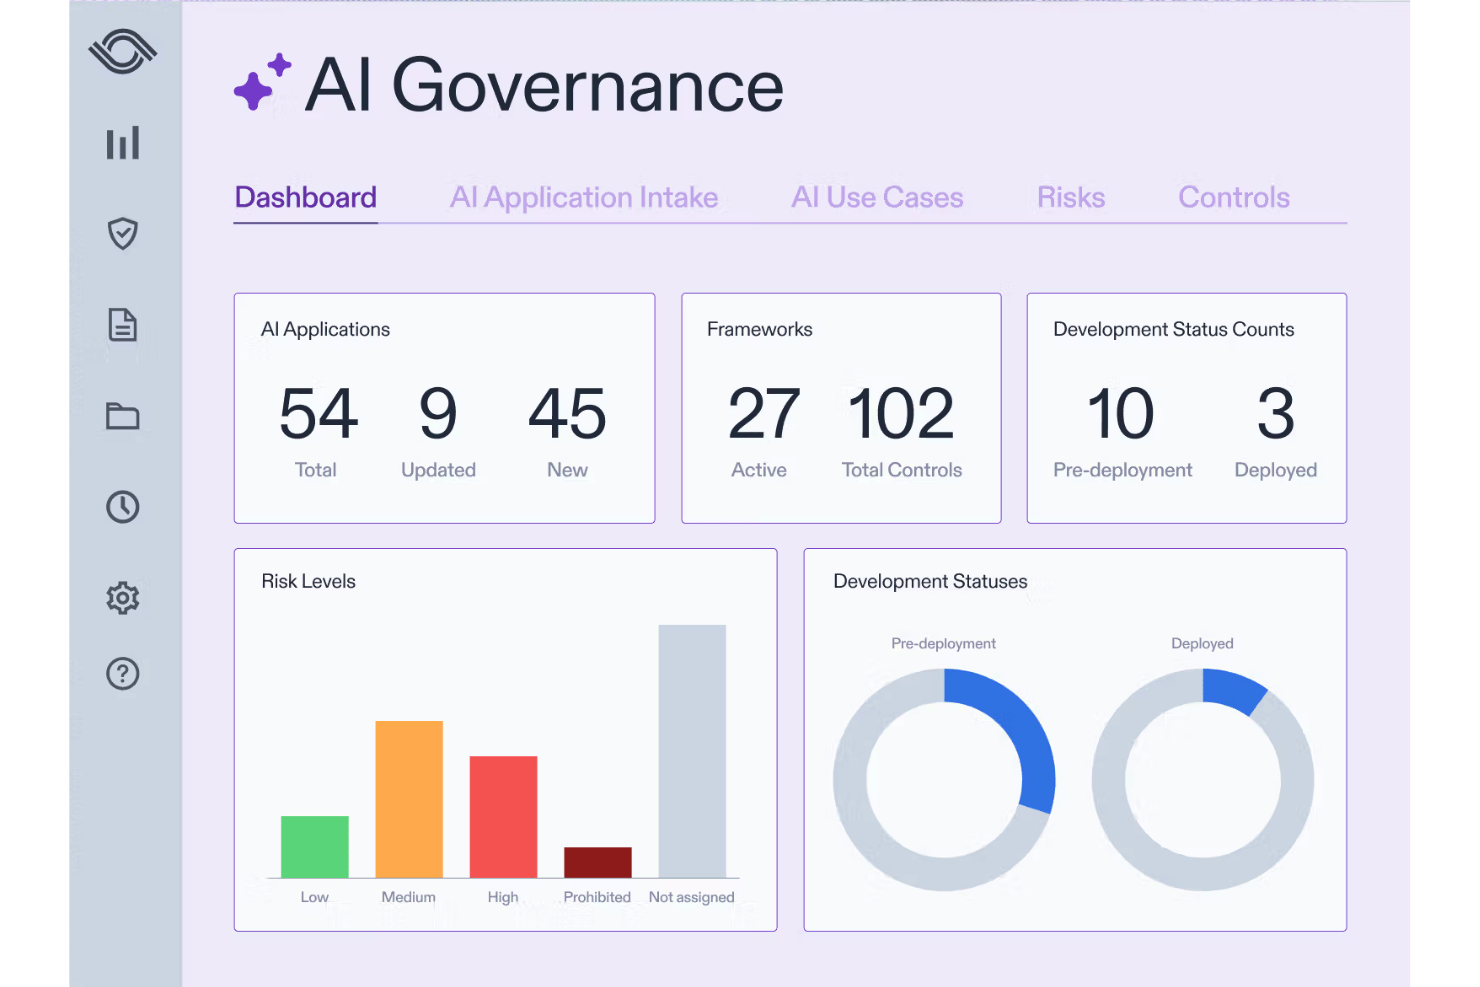
Optro es una plataforma de GRC impulsada por IA que unifica la supervisión de controles de cumplimiento, la auditoría interna, el análisis cuantitativo de riesgos y la gobernanza de la IA en más de 30 marcos regulatorios prediseñados.
¿Para quién es mejor Optro?
Optro se adapta a los equipos empresariales de cumplimiento y riesgos que necesitan conectar los controles de GRC directamente con el análisis cuantitativo del riesgo financiero, especialmente cuando la auditoría, los riesgos y la gobernanza de la IA deben coexistir en una sola plataforma.
Por qué elegí Optro
Elegí Optro como una de las mejores opciones porque es la única plataforma de GRC que he visto que conecta los controles de cumplimiento directamente con el análisis cuantitativo del riesgo financiero mediante simulaciones de Monte Carlo y la metodología Bowtie. Esto significa que, cuando aparece una vulnerabilidad, la IA de Optro genera una explicación narrativa de su impacto financiero, no solo una puntuación de gravedad técnica. Su capa de supervisión continua de controles se combina con más de 30 marcos prediseñados, incluida la Ley de IA de la UE y la norma ISO 42001, para señalar las deficiencias de control en tiempo real.
Características principales de Optro
- Redacción mediante IA entrenada en GRC: Genera narrativas de riesgos, descripciones de controles y procedimientos de prueba de auditoría mediante modelos de IA entrenados con datos específicos de GRC.
- Asignación cruzada del Marco Unificado de Cumplimiento: Asigna un único control a varios marcos simultáneamente, incluidos SOC 2, ISO 27001, FedRAMP, DORA y otros.
- Supervisión de KRI en tiempo real: Realiza el seguimiento de los indicadores clave de riesgo con alertas automatizadas cuando se superan los umbrales en toda la plataforma de riesgos conectada.
- Generación de narrativas sobre riesgos cibernéticos: Genera explicaciones sobre cómo determinadas vulnerabilidades afectan la postura de seguridad y la exposición financiera de una organización.
Integraciones de Optro
Optro ofrece integraciones con herramientas como AWS, Jira, ServiceNow y Workday. Para flujos de trabajo de datos personalizados, proporciona API REST/SCIM y un servidor MCP.
Pros and Cons
Pros:
- Análisis cuantitativo de riesgos vinculado a los controles
- Cubre varios marcos de cumplimiento normativo
- Asignación del impacto de los cambios regulatorios en tiempo real
Cons:
- No incluye un portal de confianza para clientes
- La recopilación de algunas evidencias aún requiere intervención manual
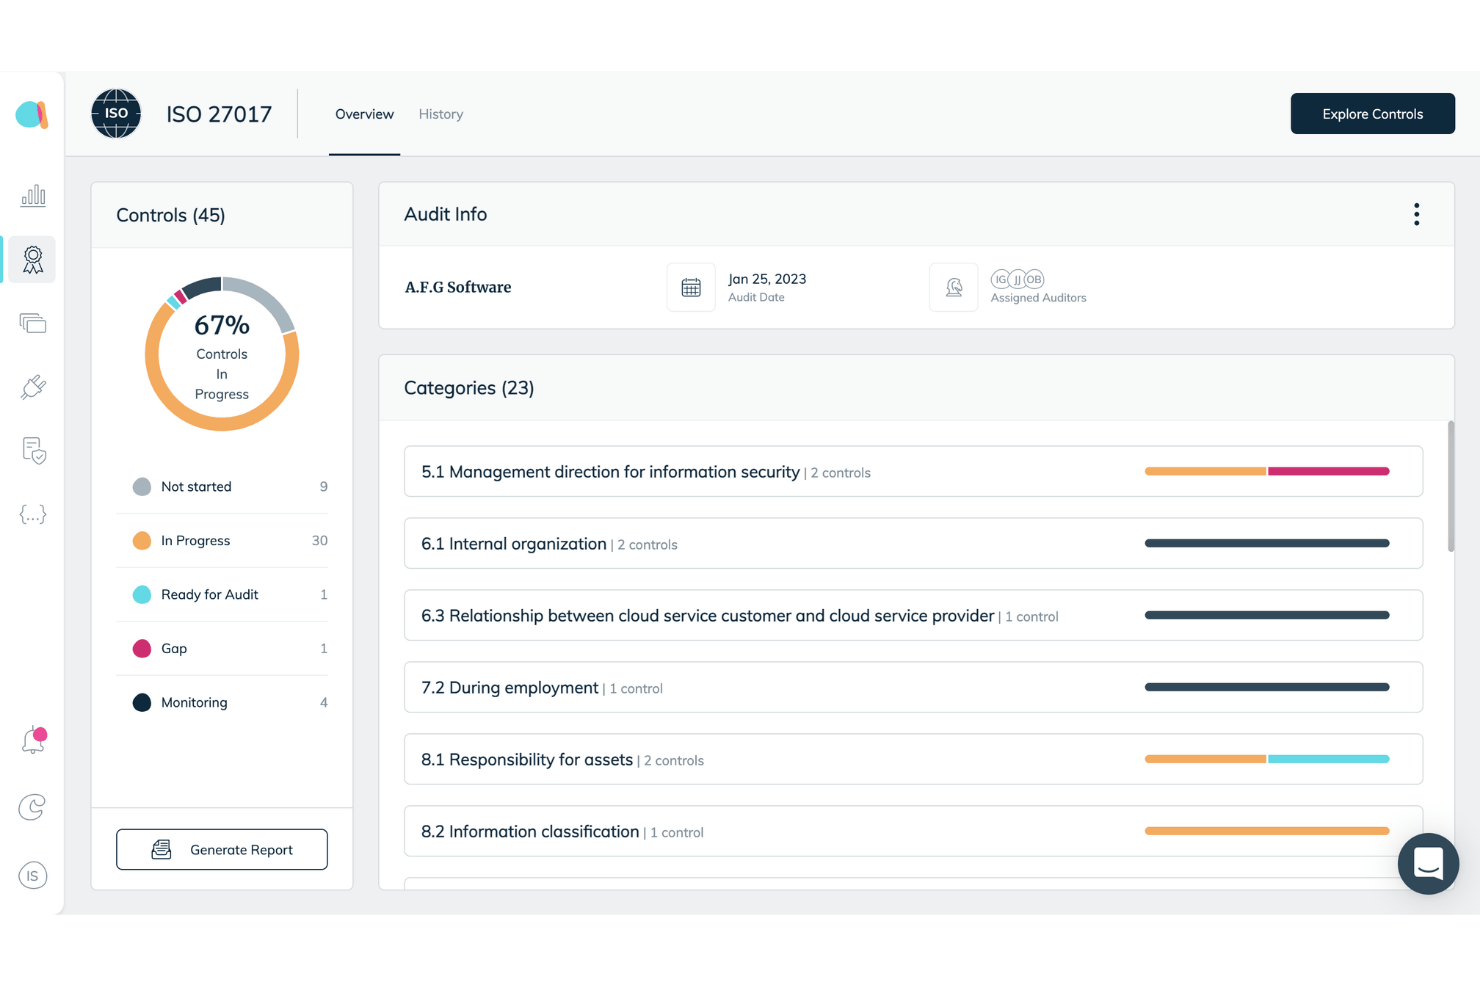
Anecdotes es una herramienta agéntica de GRC que gestiona la supervisión continua de controles, la recopilación automatizada de evidencias, la asignación de cumplimiento a múltiples marcos, la gestión de riesgos empresariales y la evaluación de riesgos de terceros.
¿Para quién es más adecuado Anecdotes?
Anecdotes es una opción sólida para los equipos de seguridad y cumplimiento de empresas medianas y grandes que gestionan marcos regulatorios en entornos complejos con múltiples entidades.
Por qué elegí Anecdotes
Anecdotes ocupa un lugar en mi lista de candidatos porque su Supervisión Agéntica Continua de Controles (A-CCM) no se limita a señalar las deficiencias de los controles, sino que las resuelve. Cuando A-CCM detecta algo como la MFA deshabilitada en Azure AD, crea automáticamente un ticket en Jira, notifica al responsable mediante Slack y vuelve a verificar la solución antes de actualizar el registro de riesgos. También valoro mucho el módulo Policy Guardian, ya que compara continuamente las políticas activas con evidencias reales entre ciclos de revisión y pone de manifiesto deficiencias de implementación que las auditorías periódicas suelen pasar por alto.
Características principales de Anecdotes
- Gestión Agéntica de Riesgos Empresariales (A-ERM): Recalcula automáticamente las puntuaciones de riesgo residual cuando cambian los controles conectados, con asignación bidireccional entre riesgos y controles y registros de riesgos personalizables.
- Motor de Datos: Extrae evidencias estructuradas de los sistemas conectados, incluidos metadatos, marcas de tiempo e identificadores de origen, en un formato aceptado por las firmas de auditoría de las Cuatro Grandes.
- Estudio de Agentes: Crea agentes de IA personalizados que responden a escenarios de cumplimiento específicos más allá de la biblioteca de agentes disponible de serie.
- Centro de Confianza: Refleja en tiempo real el estado de sus certificaciones y controles, con acceso a acuerdos de confidencialidad impulsado por DocuSign y controles de acceso.
Integraciones de Anecdotes
Anecdotes ofrece más de 230 integraciones nativas, incluidas AWS, Microsoft Entra ID, Okta, GitHub, Jira, Salesforce y CrowdStrike. También ofrece una API y es compatible con MCP para conectividad personalizada.
Pros and Cons
Pros:
- La IA corrige automáticamente las deficiencias de cumplimiento detectadas
- El módulo de políticas comprueba la implementación activa, no solo los documentos
- El análisis de riesgos vincula evidencias, controles y marcos
Cons:
- No hay automatización para los cuestionarios de seguridad entrantes
- Los informes de auditoría personalizados suelen requerir asistencia del proveedor

Sprinto
Ideal para la gobernanza de IA alineada con ISO 42001
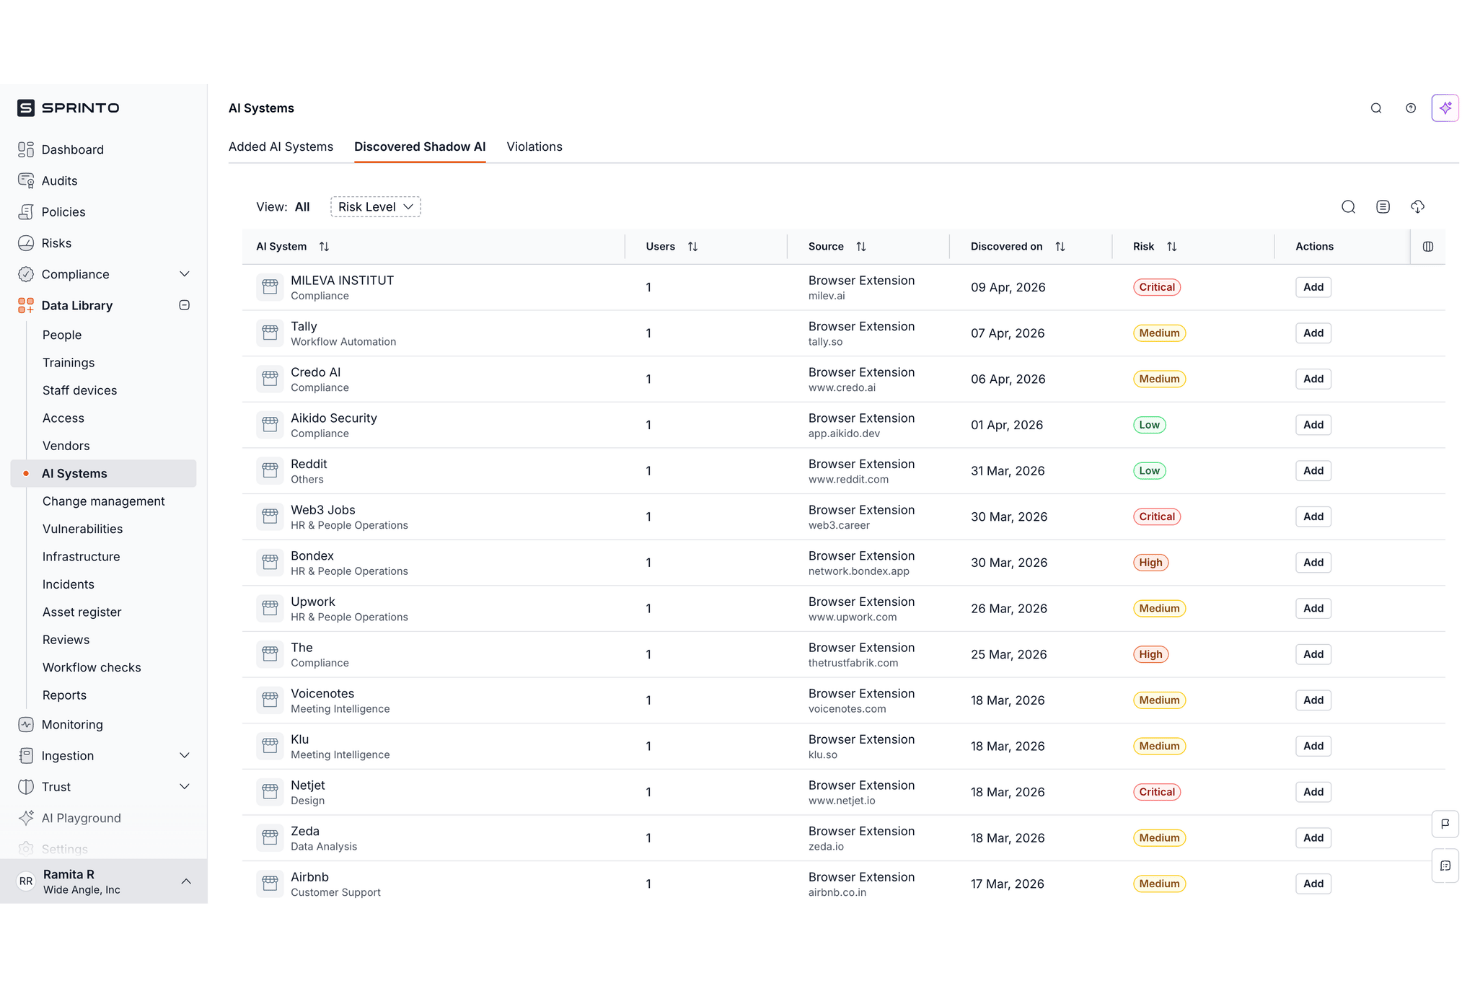
Sprinto es una plataforma GRC nativa de IA que automatiza la recopilación de evidencias, la supervisión de controles, la puntuación de riesgos y la documentación de cumplimiento en más de 200 marcos, incluidos estándares específicos de IA como ISO 42001 y la Ley de IA de la UE.
¿Para quién es más adecuado Sprinto?
Sprinto es una opción muy adecuada para equipos de seguridad y cumplimiento de empresas del mercado medio y grandes empresas que necesitan gobernar los sistemas internos de IA junto con los flujos de trabajo tradicionales de GRC.
Por qué elegí Sprinto
Sprinto ocupa un lugar en mi lista de favoritos porque su módulo específico de gobernanza de IA hace algo que pocas plataformas GRC hacen realmente: asigna directamente el inventario activo de tus sistemas de IA a la Ley de IA de la UE y al NIST AI RMF. Me gusta especialmente cómo detecta la adopción de IA en la sombra en toda la organización y clasifica cada sistema según el nivel de riesgo de los datos, para que no tengas que catalogar las herramientas manualmente. El agente de detección de brechas de evidencias identifica de forma proactiva las evidencias que faltan o están desactualizadas antes de que un auditor llegue a verlas.
Características principales de Sprinto
- Automatización de cuestionarios de seguridad de IA: Utiliza cuestionarios de diligencia debida anteriores, políticas y evidencias de auditoría para redactar automáticamente respuestas a los cuestionarios de proveedores recibidos en formatos como Excel, CSV y portales basados en navegador.
- Portal del auditor: Permite a los auditores externos acceder a las evidencias, revisar los controles y enviar solicitudes de seguimiento, eliminando el intercambio de información basado en hojas de cálculo.
- Módulo de compromisos unificados: Asigna los requisitos coincidentes de varios marcos normativos a un único conjunto de controles unificados, reduciendo el trabajo de cumplimiento duplicado.
- Zonas para la gestión de múltiples entidades: Ejecuta programas de cumplimiento independientes para distintas unidades de negocio, regiones o productos desde un mismo panel, sin mezclar sus respectivos entornos de control.
Integraciones de Sprinto
Sprinto se integra con AWS, Adobe, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Airtable, Rippling y BambooHR. También admite Zapier y una API para integraciones personalizadas.
Pros and Cons
Pros:
- Asigna el cumplimiento a varios marcos
- Incluye plantillas de políticas prediseñadas y probadas en auditorías
- Proporciona responsables de implementación especializados
Cons:
- No ofrece acceso instantáneo a la plataforma para nuevos usuarios
- Los flujos de trabajo de cumplimiento personalizados requieren el plan de crecimiento

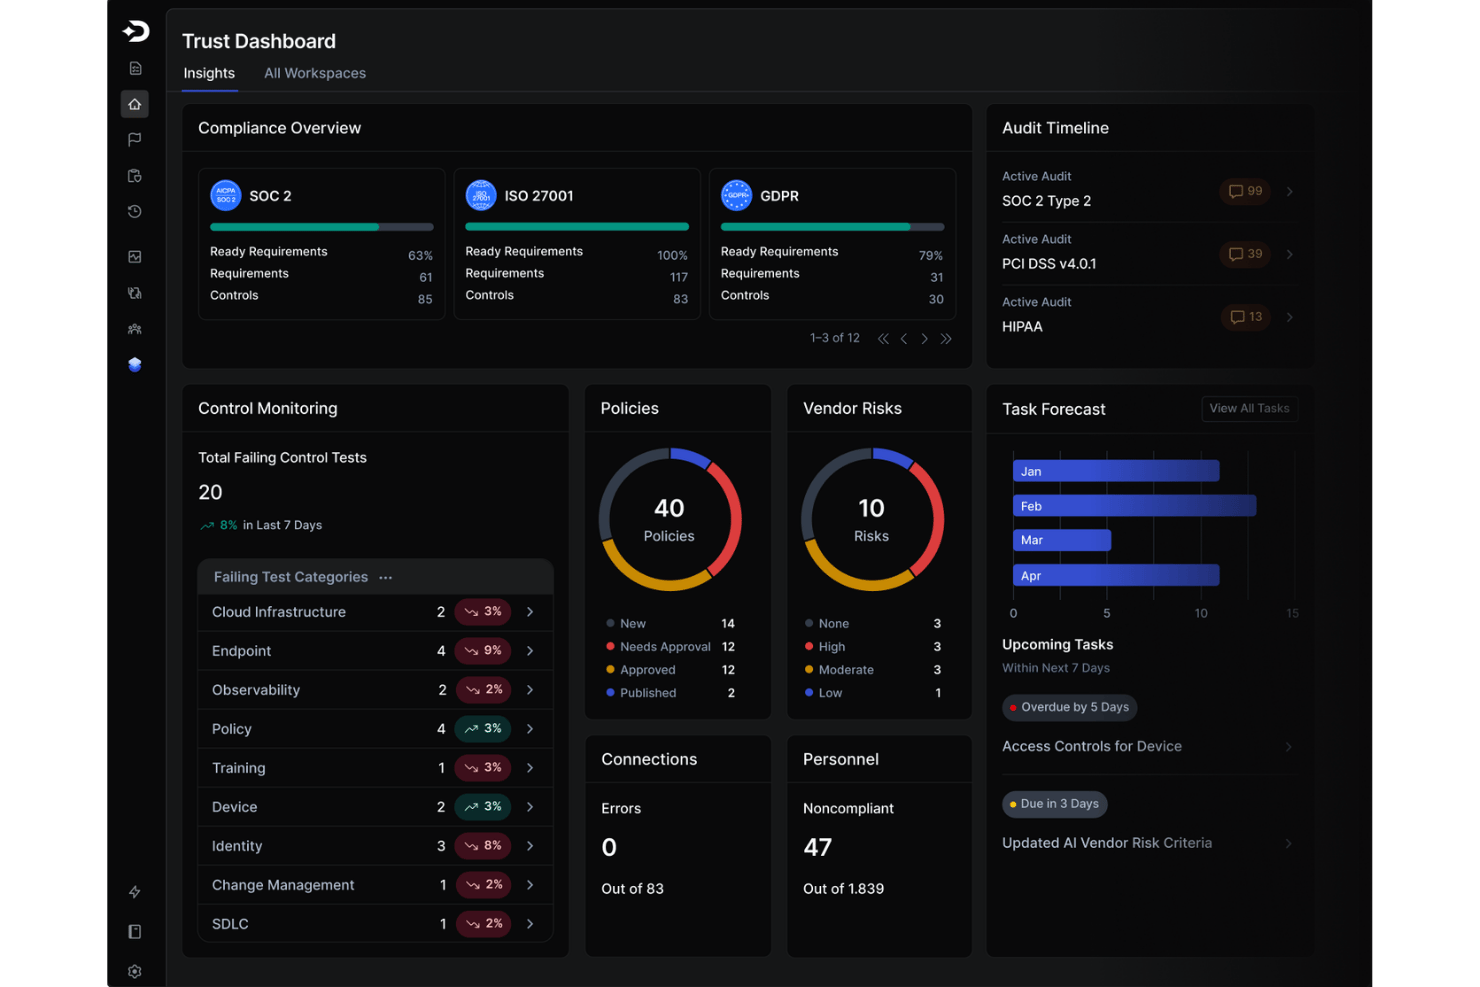
Drata es una plataforma de automatización del cumplimiento que ofrece supervisión de controles, recopilación automatizada de evidencias, evaluación de riesgos impulsada por IA y compatibilidad con múltiples marcos normativos en más de 30 estándares de cumplimiento.
¿Para quién es más adecuado Drata?
Drata es una opción especialmente adecuada para organizaciones dirigidas por equipos de ingeniería, donde el cumplimiento debe integrarse en el flujo de desarrollo y no funcionar de forma paralela.
Por qué elegí Drata
Elegí Drata como una de las mejores opciones porque es la única plataforma que he visto que trata el cumplimiento como un problema de ingeniería desde el principio. Cumplimiento como código analiza la infraestructura como código en GitHub y Bitbucket durante el desarrollo y, después, genera automáticamente solicitudes de incorporación de cambios con la ubicación exacta y la solución para cada error, detectando las deficiencias antes de que lleguen a producción. También me encanta el módulo de gobernanza de agentes de IA, que descubre todos los agentes de IA que se ejecutan en tu entorno y aplica políticas antes de que se ejecuten las acciones de los agentes, generando registros adecuados para auditorías y asignados a ISO 42001 y a la Ley de IA de la UE.
Características principales de Drata
- Centro de auditoría: Permite a los auditores externos revisar evidencias, enviar solicitudes y gestionar aprobaciones sin intercambios de correos electrónicos ni hojas de cálculo.
- Asistencia para cuestionarios de IA: Redacta respuestas para cuestionarios de seguridad (CAIQ, SIG, VSAQ y DDQ personalizados) extrayendo información de tu base de conocimientos interna y del Centro de confianza.
- Portal del Centro de confianza: Publica tu postura de seguridad y permite que los posibles clientes soliciten documentos bajo un acuerdo de confidencialidad sin involucrar a tu equipo.
- Evaluación agéntica de TPRM: Recupera de forma autónoma documentos de proveedores, los evalúa según tus criterios, genera preguntas de seguimiento y produce resultados de evaluación con puntuación de riesgo.
Integraciones de Drata
Drata ofrece más de 300 integraciones nativas, incluidas AWS, Microsoft Azure, Google Cloud Platform, Okta, GitHub, 1Password, ADP, Atlassian, Slack y Microsoft Teams. También proporciona una API para conexiones personalizadas.
Pros and Cons
Pros:
- Evita esfuerzos duplicados mediante la comprobación de controles
- Ofrece colaboración en tiempo real con los auditores
- Elimina horas de recopilación manual de evidencias
Cons:
- La gobernanza de agentes de IA no está disponible de forma general
- Interfaz de usuario poco intuitiva
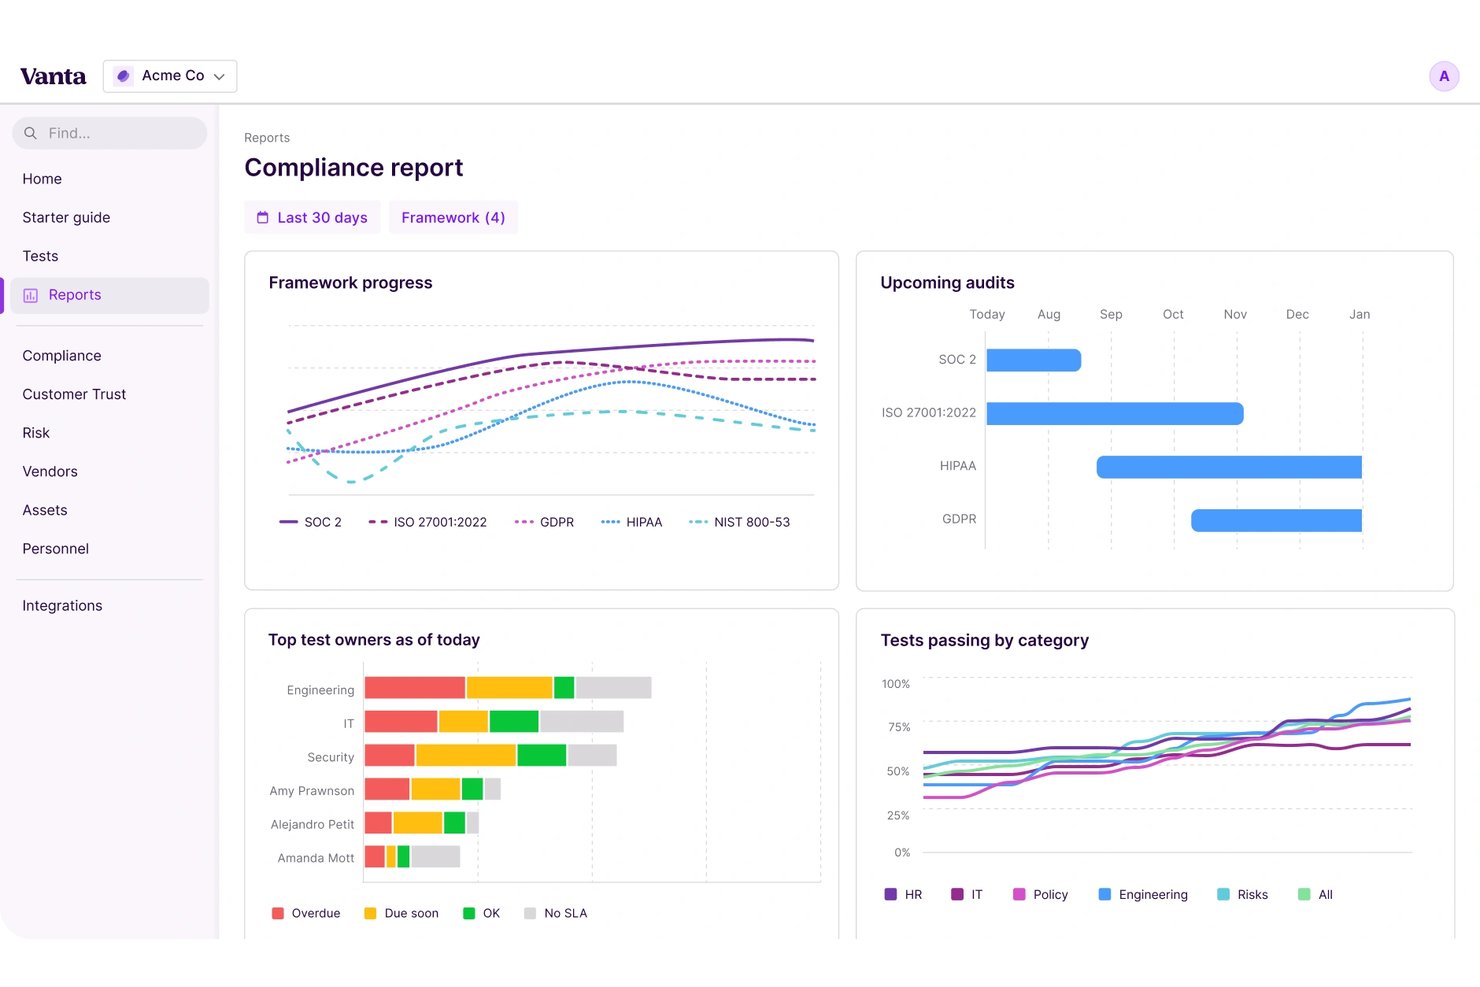
Vanta es una plataforma de cumplimiento basada en IA que combina la supervisión continua de controles, la recopilación automatizada de evidencias, la gestión de múltiples marcos y un módulo específico de gobernanza de la IA que abarca estándares como ISO 42001, la Ley de IA de la UE y NIST AI RMF.
¿Para quién es más adecuada Vanta?
Vanta es una opción excelente para los equipos de seguridad y cumplimiento de empresas medianas y grandes que gestionan múltiples marcos regulatorios.
Por qué elegí Vanta
Vanta es una de mis principales opciones porque me encanta cómo el módulo específico de Gobernanza de la IA gestiona ISO 42001, la Ley de IA de la UE y NIST AI RMF junto con tu programa actual de SOC 2 o ISO 27001. La visualización de superposición de evidencias entre marcos muestra exactamente dónde se reutiliza la evidencia entre marcos, para que tu equipo no duplique el trabajo. También considero que la herramienta de evaluación de seguridad de la IA es realmente útil para evaluar los riesgos asociados a modelos de IA específicos, no solo los controles de seguridad generales.
Funciones principales de Vanta
- Supervisión continua: Rastrea los riesgos de terceros y cuartas partes en tiempo real, incluidas las brechas, las configuraciones incorrectas y las credenciales filtradas, con una puntuación basada en IA para filtrar el ruido.
- Portal del Centro de confianza: Página de cumplimiento sincronizada continuamente con un chatbot basado en IA que responde a las preguntas de los compradores y vincula la actividad con la atribución de ingresos.
- Gestor de versiones de marcos: Destaca los cambios entre las versiones de los marcos, importa las personalizaciones existentes y permite realizar vistas previas en paralelo al cambiar de estándar.
- Redacción de políticas generada por IA: Genera nuevas políticas desde cero o incorpora las existentes en bloque, extrayendo títulos, historial de versiones y SLA.
Integraciones de Vanta
Vanta se integra con AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Okta, Google Workspace, Jira, Slack y Salesforce. También proporciona la API de Vanta para integraciones personalizadas y flujos de trabajo de desarrolladores
Pros and Cons
Pros:
- La IA automatiza la validación y la corrección de evidencias
- El gráfico de riesgos vincula controles, proveedores y sistemas
- La IA generativa redacta y actualiza las políticas de cumplimiento
Cons:
- Los niveles del plan limitan el volumen de automatización de cuestionarios
- La calidad de la atención al cliente varía según el tamaño del contrato
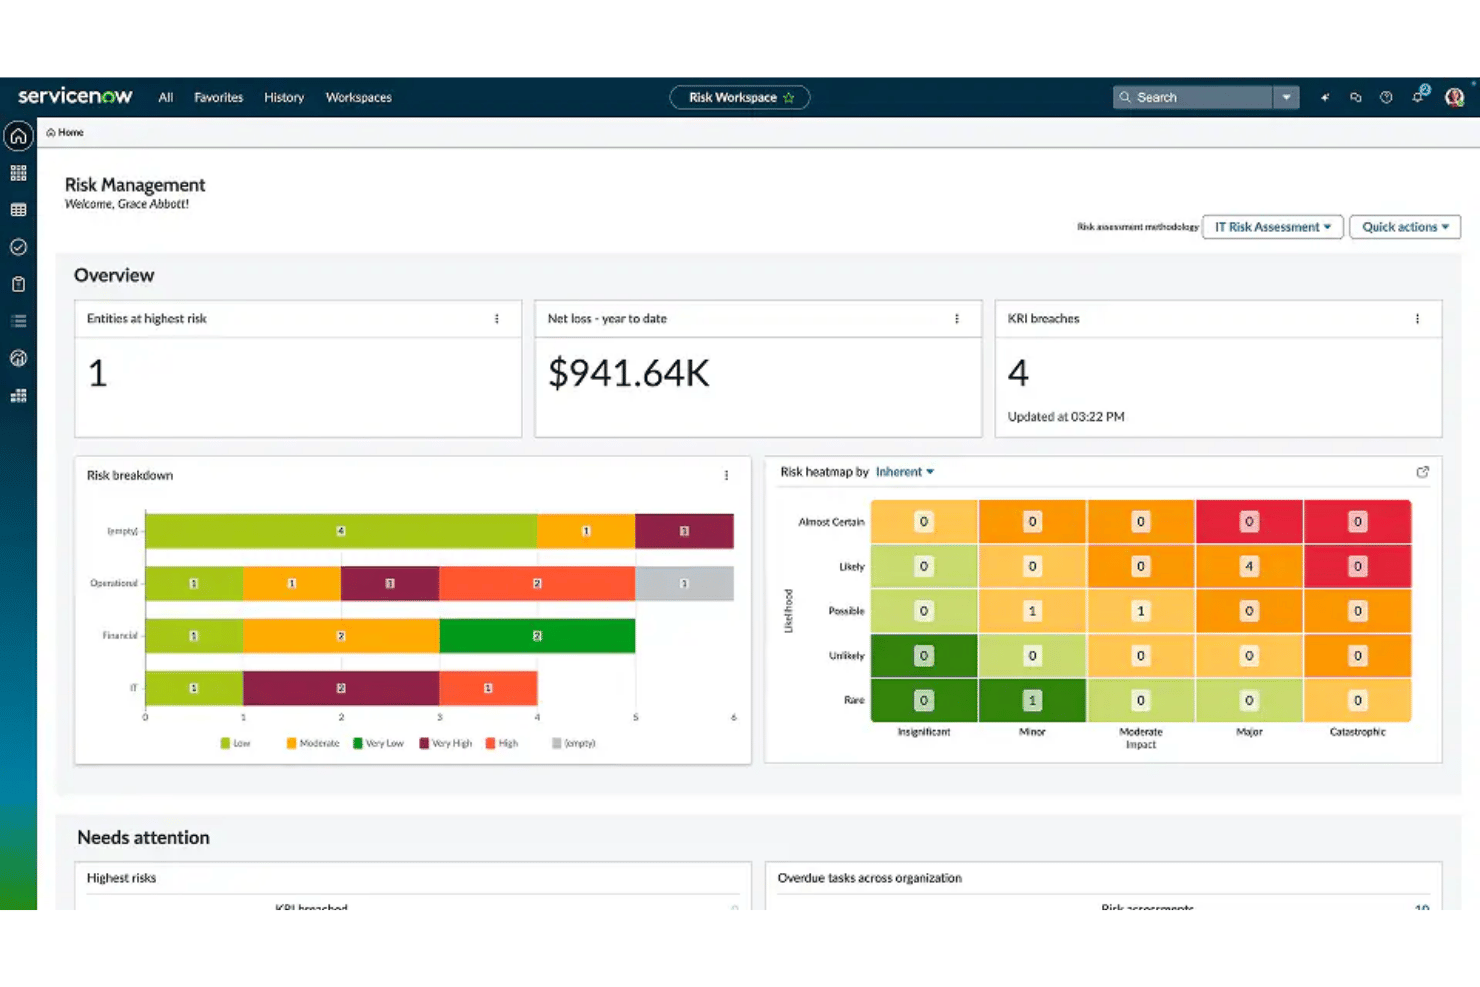
ServiceNow GRC es una plataforma empresarial de gobernanza, riesgo y cumplimiento que combina la supervisión continua de controles, la evaluación de riesgos basada en AI, la cobertura normativa de múltiples marcos y una Torre de Control de AI dedicada para gobernar los sistemas internos de AI conforme a marcos como la Ley de AI de la UE y NIST AI RMF.
¿Para quién es más adecuado ServiceNow GRC?
ServiceNow GRC está diseñado para grandes empresas que ya utilizan ServiceNow a gran escala y necesitan una única plataforma para gobernar tanto el riesgo de TI tradicional como los sistemas internos de AI en marcos como la Ley de AI de la UE.
Por qué elegí ServiceNow GRC
He incluido ServiceNow GRC entre mis principales opciones porque la Torre de Control de AI es la única oferta empresarial de GRC que conozco que realiza un seguimiento de los modelos y conjuntos de datos de AI como elementos de configuración de CMDB y, posteriormente, los clasifica automáticamente según los niveles de riesgo de la Ley de AI de la UE. El Paquete de Contenido de Riesgo y Cumplimiento de AI incorpora objetivos de control y declaraciones de riesgo prediseñados para NIST AI RMF e ISO/IEC 42001, que cubren requisitos clave como la explicabilidad de la AI, la detección de sesgos y la gobernanza algorítmica, por lo que tu equipo no tiene que establecer la correspondencia con esos marcos desde cero.
Características principales de ServiceNow GRC
- Supervisión continua de GRC: Calcula automáticamente el cumplimiento de los controles de forma continua a partir de los resultados de los análisis de configuración recopilados en los sistemas conectados.
- Gestión de riesgos de terceros: Gestiona las carteras de proveedores con clasificación por niveles automatizada, puntuación de riesgos configurable y supervisión continua del riesgo de los proveedores mediante un módulo TPRM dedicado.
- Gestión de cambios normativos: Incorpora alertas normativas de fuentes externas y utiliza AI para analizar el impacto en los controles, las políticas y los procesos existentes.
- Autorización y supervisión continuas (CAM): Ejecuta pruebas automatizadas de controles en flujos de trabajo de autorización de estilo FedRAMP, incluida la exportación de datos conforme a OSCAL y la detección proactiva de infracciones.
Integraciones de ServiceNow GRC
ServiceNow GRC se integra con ITSM, ITOM, ITAM, SecOps, AWS, Microsoft Azure, Google Cloud Platform, Veza, Jira y GitHub. También es compatible con UCF, API REST, webhooks y Service Graph Connectors para conexiones de datos personalizadas.
Pros and Cons
Pros:
- La Torre de Control de AI establece correspondencias con la Ley de AI de la UE
- Sólidos paquetes de contenido de cumplimiento para múltiples marcos
- Clasificación automatizada por niveles de riesgo de los sistemas internos de AI
Cons:
- La implementación requiere una configuración y unos servicios importantes
- Los usuarios ajenos al área de TI informan de una experiencia general complicada
TrustCloud es una plataforma de GRC que combina la supervisión continua de controles, la recopilación automatizada de evidencias, el cumplimiento de múltiples marcos y la cuantificación de riesgos impulsada por IA en entornos de nube y locales.
¿Para quién es más adecuado TrustCloud?
TrustCloud es una opción ideal para los equipos de seguridad y cumplimiento de empresas en fase de crecimiento y grandes empresas que necesitan conectar el rendimiento de sus programas de GRC con resultados empresariales como los ingresos.
Por qué elegí TrustCloud
TrustCloud merece estar en mi lista de favoritos porque es la única plataforma que he visto que conecta directamente los fallos de los controles con cifras monetarias y oportunidades comerciales. Su portal TrustShare realiza un seguimiento de las revisiones de seguridad hasta los ingresos obtenidos, lo que ofrece a los CISO una forma concreta de demostrar el valor empresarial de GRC. También me gusta que ConMon pruebe continuamente más de 10 millones de registros mediante un motor de reglas determinista, de modo que cada elemento de evidencia sea citable y esté listo para una auditoría, en lugar de ser un resultado de caja negra.
Características principales de TrustCloud
- Marco de controles comunes: Asigna controles en más de 18 marcos prediseñados, de modo que los requisitos coincidentes de SOC 2, ISO 27001, RGPD y otros se completen automáticamente.
- Módulo AI Essentials: Proporciona compatibilidad nativa con ISO 42001 y NIST AI RMF, incluido el análisis de brechas y la cuantificación de riesgos para sistemas de IA.
- Automatización de cuestionarios con GraphAI: Completa previamente hasta el 85–90 % de los cuestionarios de seguridad entrantes mediante generación aumentada por recuperación, entrenada con léxicos de GRC, e incluye citas de fuentes en cada respuesta.
- Panel ejecutivo TrustHQ: Agrega la postura de seguridad, el riesgo residual expresado en términos monetarios y los datos de tendencias de todas las unidades de negocio en informes listos para la junta directiva y vinculados a los objetivos empresariales.
Integraciones de TrustCloud
TrustCloud se integra con múltiples plataformas mediante su tejido de datos híbrido, incluidas AWS, Google Cloud Platform, Heroku, Okta, Deel, Workday, HiBob, GitHub, Jenkins y Splunk. También admite una API abierta para conexiones personalizadas.
Pros and Cons
Pros:
- Asigna evidencias al impacto empresarial monetario
- Admite la supervisión continua de controles
- Marcos nativos para el cumplimiento de sistemas de IA
Cons:
- La complejidad puede ralentizar la incorporación de pequeñas y medianas empresas
- Menor volumen de reseñas de usuarios que los principales competidores
Otras herramientas de cumplimiento normativo de IA
Estas son algunas plataformas adicionales que no han entrado en mi selección, pero que merece la pena consultar:
- Hyperproof AI
Ideal para la preparación de la gobernanza en varios marcos
- RegScale
Ideal para la automatización del cumplimiento de FedRAMP y CMMC
- LogicGate
Ideal para GRC con mapeo integrado de regulaciones de IA
- Thoropass
Ideal para evidencias listas para auditoría con auditores internos
- Securiti
Ideal para riesgos de datos mapeados en más de 1.000 sistemas
- Centraleyes
Ideal para la gobernanza con una matriz de correspondencia regulatoria global
- Strike Graph
Ideal para la recopilación de evidencias validadas por IA a escala
- Scytale
Ideal para preparar auditorías con expertos humanos y asistencia de IA
- Cypago
Ideal para la supervisión del control entre marcos de trabajo


Cómo evalúo las herramientas de cumplimiento de IA
Para ganarse un lugar en esta lista, una herramienta debe ofrecer un valor real y medible gracias a la IA, no limitarse a añadir una insignia de IA a un flujo de trabajo de GRC existente. Divido mi evaluación en dos niveles: la funcionalidad básica que toda herramienta debe cumplir (como la recopilación automatizada de evidencias y la asignación de controles a múltiples marcos) y los factores diferenciadores que separan a las mejores del resto.
Funcionalidad básica (requisitos mínimos para esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada una de las funcionalidades básicas que se indican a continuación. Después convierto la puntuación total de la herramienta en un porcentaje y la utilizo para ayudarme a evaluar su adecuación general para la lista.
- Supervisión de controles de IA: Evalúo si la herramienta utiliza ML para detectar desviaciones y señalar problemas en tiempo real, en lugar de limitarse a ejecutar comprobaciones programadas basadas en reglas.
- Recopilación automatizada de evidencias: Cada herramienta debería extraer evidencias directamente de las fuentes de nube y de identidad conectadas, sin capturas de pantalla manuales ni cargas de hojas de cálculo.
- Cobertura de múltiples marcos: Busco asignaciones prediseñadas entre marcos como SOC 2, ISO 27001, HIPAA y GDPR, además de estándares específicos de IA como ISO 42001 o NIST AI RMF.
- Evaluación de riesgos de IA: La plataforma debería puntuar y priorizar los riesgos mediante IA, proporcionando orientación para su corrección en lugar de depender únicamente de registros de riesgos estáticos.
- Documentación de IA generativa: Compruebo si la herramienta puede redactar políticas, descripciones de controles o respuestas a cuestionarios con un contexto adaptado al marco y destinado a la supervisión humana.
- Integraciones y auditoría continua: Los conectores nativos con proveedores de nube, sistemas HRIS, plataformas de gestión de tickets y sistemas de identidad son importantes; herramientas como Vanta y Drata se conectan a más de 100 fuentes para mantener una cobertura de auditoría continua.
Una vez que tengo una lista de herramientas que cumplen los criterios, analizo qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto los distintos proveedores:
Funciones destacadas
Busco una automatización de cuestionarios de IA que vaya más allá de completar plantillas: herramientas como Vanta y Drata utilizan motores RAG para redactar respuestas a cuestionarios de seguridad con citas de fuentes y puntuaciones de confianza, lo que ahorra horas durante las revisiones de posibles clientes. La supervisión de los cambios normativos es igual de importante: compruebo si una plataforma puede buscar nueva legislación y asignar automáticamente las actualizaciones a los controles afectados, para que tu equipo no tenga que hacer un seguimiento manual de los cambios en los marcos. También evalúo los centros de colaboración con auditores, donde los auditores externos revisan y aprueban las evidencias dentro de la plataforma en lugar de intercambiar hojas de cálculo.
Más allá de las funciones
Compruebo si los proveedores permiten optar por no utilizar tus datos para entrenar modelos de IA compartidos; el aislamiento de los inquilinos y la transparencia sobre el origen de los LLM son importantes cuando los artefactos de auditoría contienen detalles confidenciales de la infraestructura. La profundidad de las integraciones es igual de importante: plataformas como Drata y Vanta ofrecen acceso de lectura a nivel de configuración en AWS, Azure y Okta, no solo conexiones API superficiales. También evalúo el tiempo necesario para obtener valor, buscando plazos de incorporación definidos con asesores de cumplimiento dedicados y plantillas de marcos prediseñadas que acorten el camino hacia la preparación para la auditoría.
Cómo elegir herramientas de cumplimiento normativo de IA
Encontrar la mejor plataforma de cumplimiento normativo implica priorizar controles y automatizaciones que se ajusten a tu perfil de riesgos, tus marcos y tus requisitos de evidencias, no limitarse a marcar casillas para los auditores.
| Si tu prioridad es... | Busca... |
|---|---|
| Incorporación rápida y preparación para auditorías | Plantillas prediseñadas para SOC 2, ISO y estándares de IA |
| Supervisión de desviaciones de controles y anomalías en tiempo real | Detección y alertas de problemas basadas en ML |
| Demostrar el valor empresarial de las inversiones en GRC | Asignación de evidencias al impacto en los ingresos o los riesgos |
| Gestionar cambios normativos en distintas regiones | Supervisión automatizada de cambios normativos |
| Integraciones profundas con sistemas de nube e identidad | Conectores nativos con acceso a nivel de configuración |
Cómo evaluar tu selección
- Solicita exportaciones de asignación de controles: Pide una lista exportada de los controles asignados para al menos dos marcos (por ejemplo, SOC 2 e ISO 42001) para comprobar la cobertura.
- Simula un evento de desviación de controles: Configura un entorno de prueba y activa un cambio de acceso o configuración; confirma que la plataforma marca la desviación en menos de 1 hora.
- Realiza una prueba de integración con la nube: Conecta una cuenta de AWS o Azure que no esté en producción y comprueba qué evidencias se recopilan automáticamente en un plazo de 24 horas.
- Solicita por escrito una política de uso de datos: Asegúrate de que el proveedor permite excluir los datos del inquilino del entrenamiento de modelos de IA y obtén esta garantía como cláusula contractual.
- Decide entre una base en la nube y una estructura GRC heredada: Compara las plataformas diseñadas específicamente para la gobernanza de IA nativa de la nube con las suites GRC adaptadas mediante módulos de IA; elige en función del grado de integración de los sistemas en la nube en tu entorno.
¿Qué es una herramienta de cumplimiento normativo de IA?
Una herramienta de cumplimiento de la IA ayuda a tu empresa a supervisar, documentar y automatizar el cumplimiento de las normativas, los marcos y los controles de riesgo relacionados con la IA. Estas herramientas permiten la supervisión en tiempo real, realizan un seguimiento de los cambios normativos y centralizan las pruebas necesarias para las auditorías. Son importantes porque permiten a los especialistas en TI garantizar que los sistemas de IA cumplan las normas de seguridad, privacidad y transparencia, al tiempo que se adaptan a los nuevos requisitos sin interrumpir los flujos de trabajo cotidianos.
Características de las herramientas de cumplimiento de la IA
Al seleccionar la plataforma adecuada para tu equipo, presta atención a las siguientes características clave:
- Supervisión de controles de IA: Utiliza la IA para detectar de inmediato cambios en la configuración, reglas incumplidas y vulneraciones de políticas, sustituyendo las comprobaciones manuales lentas.
- Recopilación automatizada de pruebas: Extrae pruebas directamente de los sistemas en la nube, las herramientas de inicio de sesión y el software de RR. HH., por lo que no tienes que cargar archivos ni hacer capturas de pantalla manualmente.
- Asignación a múltiples marcos: Conecta un mismo conjunto de reglas con varias normas, como SOC 2, ISO 27001 y el RGPD, al mismo tiempo para ahorrar tiempo y evitar que se pasen por alto requisitos.
- Evaluación de riesgos de IA: Puntúa y clasifica los riesgos utilizando datos en directo, ofreciendo pasos claros para solucionarlos en lugar de hojas de cálculo estáticas.
- Documentación mediante IA generativa: Redacta automáticamente borradores de políticas, descripciones de reglas y respuestas a encuestas para agilizar los informes y mantener los documentos actualizados.
- Supervisión de cambios normativos: Rastrea automáticamente las nuevas leyes y actualiza tus reglas para que estés al día sin tener que realizar investigaciones adicionales.
- Integración con sistemas: Se conecta directamente con tus herramientas en la nube, de asistencia técnica y de inicio de sesión para mantener los datos en movimiento sin pasos adicionales.
- Portal de colaboración con auditores: Ofrece a los auditores externos un único lugar para revisar y aprobar las pruebas, reduciendo los correos electrónicos y las hojas de cálculo desordenados.
- Aislamiento de datos del cliente: Te permite impedir que el sistema utilice tus datos para entrenar la IA, manteniendo privada la información empresarial confidencial.
- Capacidades de auditoría continua: Ejecuta comprobaciones y recopila pruebas durante todo el año para que estés siempre preparado para las auditorías sin el estrés de última hora.
Beneficios de las herramientas de cumplimiento de la IA
Estas plataformas ofrecen varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Supervisión de controles en tiempo real: El aprendizaje automático detecta la desviación de los controles y los cambios no autorizados a medida que ocurren, para que puedas identificar los problemas antes de que se agraven.
- Recopilación automatizada de pruebas: La plataforma extrae pruebas de auditoría de los sistemas en la nube y de identidad sin cargas manuales, reduciendo el tiempo de preparación de las auditorías.
- Asignación a múltiples marcos: Las asignaciones de controles prediseñadas admiten varios marcos y normas de IA en un solo lugar, reduciendo las carencias y la duplicación del trabajo.
- Evaluación de riesgos basada en IA: La puntuación y priorización de riesgos en directo te ayuda a centrar los recursos donde tendrán mayor impacto, facilitando la corrección con orientación práctica.
- Documentación de políticas generada: La IA contextual redacta políticas y descripciones de controles, ayudándote a mantener la documentación alineada con los cambios normativos.
- Actualizaciones normativas continuas: El sistema supervisa la evolución de las leyes y los marcos, actualizando automáticamente tus controles para que tu cumplimiento se mantenga al día.
- Aislamiento de datos del cliente: Puedes optar por no compartir datos para el entrenamiento de la IA, de modo que la información confidencial y los artefactos de auditoría permanezcan protegidos.
Costes y precios de las herramientas de cumplimiento de la IA
Seleccionar el software adecuado para el cumplimiento de la IA requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características típicas incluidas en estas herramientas:
Tabla comparativa de planes para herramientas de cumplimiento de la IA
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Plan gratuito | $0 | Supervisión básica de controles de IA, recopilación limitada de pruebas, asignación inicial a marcos y asistencia por correo electrónico. |
| Plan personal | $30–$75/usuario/mes | Recopilación avanzada de pruebas, asignación a múltiples marcos, evaluación de riesgos de IA, documentación generada e integraciones básicas. |
| Plan empresarial | $100–$250/usuario/mes | Asignación completa a marcos, supervisión de controles basada en aprendizaje automático, alertas de cambios normativos, integraciones en la nube y automatización de políticas. |
| Plan corporativo | $300–$750/usuario/mes | Integraciones personalizadas, portal de colaboración con auditores, aislamiento de datos del cliente, auditoría continua e incorporación específica. |
Preguntas frecuentes sobre herramientas de cumplimiento de IA
Estas son algunas respuestas a preguntas frecuentes sobre las plataformas de cumplimiento de IA:
¿Cómo gestionan las herramientas de cumplimiento de IA las normativas nuevas y cambiantes?
Estas herramientas supervisan las actualizaciones de la legislación y las normas pertinentes, a menudo mediante fuentes automatizadas o fuentes normativas integradas. Cuando cambia una normativa, estas herramientas pueden actualizar las correspondencias de los controles, notificar a los usuarios y recomendar o automatizar los cambios necesarios para cumplirla. Esto ayuda a tu equipo a anticiparse a la evolución de las normativas sin tener que realizar un seguimiento manual de cada cambio.
¿Puedo utilizar herramientas de cumplimiento de IA con una infraestructura local heredada?
Sí, muchas herramientas son compatibles con entornos híbridos. Aunque la mayoría se centra en integraciones nativas de la nube, proveedores como Drata y Vanta también ofrecen conectores u opciones de recopilación manual de evidencias para sistemas locales. Comprueba qué integraciones específicas ofrece cada proveedor y si se permite cargar evidencias manualmente para los componentes heredados.
¿Existen riesgos al conectar sistemas sensibles a herramientas de cumplimiento de IA?
Sí, conectar sistemas sensibles a cualquier herramienta de cumplimiento implica riesgos, especialmente si esas herramientas entrenan modelos de IA utilizando tus datos. Busca proveedores que ofrezcan aislamiento de los datos de cada cliente y exclusiones explícitas del entrenamiento de modelos. Solicita por escrito las políticas de uso de datos y comprueba su historial con certificaciones de seguridad como SOC 2 Type II o ISO 27001.
¿Necesito conocimientos profundos de IA para utilizar estas plataformas de forma eficaz?
No, la mayoría de las herramientas están diseñadas para profesionales de TI y equipos de cumplimiento que no son expertos en IA. Proporcionan flujos de trabajo guiados, alertas de estado en paneles y explicaciones sencillas de los riesgos, además de asistencia opcional de expertos humanos para situaciones complejas. Aun así, es útil que alguien de tu equipo pueda revisar con sentido crítico las recomendaciones generadas por la IA.
¿Cómo ayudan las herramientas de cumplimiento de IA a preparar auditorías y colaborar con auditores externos?
Estas herramientas permiten automatizar la recopilación de evidencias, asignar controles a varios marcos y compartir directamente los documentos con los auditores a través de portales integrados. Los auditores externos suelen poder revisar, comentar y aprobar las evidencias dentro de la plataforma, lo que reduce la necesidad de intercambiar hojas de cálculo o archivos adjuntos por correo electrónico y disminuye la carga de trabajo de preparación de auditorías.