

Campeones de XDR: Los 10 mejores programas de XDR de 2026

Lista de los mejores software XDR


En el entorno tecnológico acelerado de hoy, gestionar las amenazas de ciberseguridad es un desafío constante. Necesitas herramientas capaces de mantenerse al día con las amenazas en evolución y ayudar a tu equipo a responder de manera eficaz. Ahí es donde entra en juego el software XDR.
He dedicado tiempo a probar y analizar diversas soluciones XDR para ofrecerte una visión imparcial de las mejores opciones disponibles. Según mi experiencia, estas herramientas pueden mejorar significativamente tus capacidades de detección y respuesta ante amenazas.
En este artículo encontrarás un análisis detallado de los principales software XDR, centrado en sus funciones, facilidad de uso y capacidad para satisfacer tus necesidades específicas. Mi objetivo es ayudarte a elegir la solución adecuada para los requisitos de tu equipo y mejorar tu estrategia de ciberseguridad.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de los mejores software XDR
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para capacidades avanzadas de IA y aprendizaje automático | Prueba gratuita + demo gratuita disponible | Precio a consultar | Website | |
| 2 | Mejor para la detección de amenazas basadas en red | Not available | Precio disponible bajo solicitud | Website | |
| 3 | Ideal para la gestión de amenazas y análisis forense a gran escala | Demostración gratuita disponible | Precios disponibles bajo solicitud | Website | |
| 4 | Mejor para entornos basados en Azure que necesitan protección contra amenazas | Not available | Desde $15/usuario/mes (facturado anualmente) | Website | |
| 5 | Mejor para protección avanzada de endpoints con tecnología de aprendizaje profundo | Not available | Desde $20/usuario/mes | Website | |
| 6 | Ideal para visibilidad de riesgos y detección de amenazas correlacionadas en diferentes capas de seguridad | Not available | Desde $25/usuario/mes (facturado anualmente) | Website | |
| 7 | Mejor para visibilidad multi-nube y análisis de seguridad | Demostración gratuita disponible | Precio bajo solicitud | Website | |
| 8 | La mejor opción para la detección y respuesta unificadas de amenazas en redes, nubes y endpoints | Demo gratuita disponible | Precios bajo solicitud | Website | |
| 9 | Ideal para protección impulsada por IA contra malware y ransomware | Not available | Precio a consultar | Website | |
| 10 | Mejor para equipos de respuesta ante incidentes que requieren análisis de comportamiento de usuario | Not available | Precio a consultar | Website |
Reseñas de los mejores software XDR


La solución de Detección y Respuesta Extendida (XDR) de Heimdal ofrece un enfoque integral para la ciberseguridad, integrando la seguridad de red, protección de endpoints, búsqueda proactiva de amenazas y gestión de vulnerabilidades. Esto la hace especialmente atractiva para organizaciones en sectores como salud, educación y gobierno que requieren una protección robusta contra amenazas cibernéticas sofisticadas. Al proporcionar una plataforma unificada que consolida múltiples funciones de seguridad, Heimdal aborda el desafío de gestionar diversas herramientas de seguridad, ofreciendo mayor visibilidad y una detección y respuesta de amenazas más rápida en las infraestructuras de TI.
Por qué elegí Heimdal
Elegí Heimdal por su capacidad de integrar la detección y respuesta a amenazas en múltiples dominios de seguridad, lo cual es crucial para el software XDR. La plataforma de Heimdal destaca por sus avanzadas capacidades de IA y aprendizaje automático, que mejoran la precisión en la detección de amenazas y automatizan las respuestas, reduciendo la carga de trabajo de los equipos de seguridad. Además, su función de seguridad de red proporciona una visibilidad y protección integral en las infraestructuras de TI, un requisito clave para cualquier solución XDR. Estas características, junto con su integración sin fisuras con los sistemas existentes, hacen que Heimdal sea una opción atractiva para organizaciones que buscan mejorar sus medidas de ciberseguridad.
Características clave de Heimdal
Además de sus características destacadas, Heimdal ofrece varias capacidades que satisfacen diversas necesidades de seguridad:
- Búsqueda proactiva de amenazas: Permite la identificación y mitigación proactiva de amenazas antes de que causen daños.
- Gestión de vulnerabilidades: Escanea e identifica continuamente las vulnerabilidades en su red para prevenir posibles brechas.
- Protección de correo electrónico: Protege contra amenazas basadas en correo electrónico, incluyendo phishing y malware, asegurando canales de comunicación seguros.
- Gestión unificada de endpoints: Proporciona un panel centralizado para gestionar y monitorear todos los endpoints, mejorando la eficiencia operativa.
Integraciones de Heimdal
Las integraciones incluyen ConnectWise RMM, Autotask PSA, y Heimdal ofrece capacidades de API para integraciones personalizadas.
Pros and Cons
Pros:
- Plataforma de seguridad XDR unificada
- Detección de amenazas basada en IA
- Respuesta automatizada en tiempo real a amenazas
Cons:
- Precios disponibles bajo consulta
- Puede requerir tiempo de configuración

ExtraHop
Mejor para la detección de amenazas basadas en red

ExtraHop es una plataforma de detección y respuesta en red (NDR) que se enfoca en la seguridad del tráfico de tu red. La herramienta ofrece detección de amenazas en tiempo real y respuestas automáticas a anomalías, lo que la hace ideal para la detección de amenazas basadas en la red.
Por qué elegí ExtraHop:
Elegí ExtraHop por sus capacidades avanzadas de aprendizaje automático, que permiten un análisis profundo del tráfico de red. Su capacidad para responder automáticamente a las amenazas detectadas también la diferencia de muchas otras herramientas de seguridad. ExtraHop es la mejor para la detección de amenazas basadas en red ya que sobresale en destapar peligros ocultos y brindar información de seguridad dentro del tráfico de la red.
Características destacadas e integraciones:
ExtraHop ofrece detección avanzada de amenazas con información en tiempo real, detección de anomalías impulsada por aprendizaje automático y capacidades de respuesta automatizada. Sus funciones también incluyen visibilidad integral, que ayuda en investigaciones forenses y cumplimiento normativo. En cuanto a integraciones, ExtraHop funciona bien con diversas plataformas, incluidas ServiceNow, Phantom y Ansible, mejorando su capacidad para automatizar respuestas.
Pros and Cons
Pros:
- Capacidades avanzadas de detección de amenazas
- Visibilidad integral del tráfico de red
- Integraciones efectivas con otras plataformas
Cons:
- La información sobre los precios no está disponible públicamente
- Puede requerir conocimientos técnicos para su uso completo
- No ofrece soporte para endpoints que no sean de red

Ideal para la gestión de amenazas y análisis forense a gran escala

IBM Security QRadar SIEM es un sistema de gestión de información y eventos de seguridad que consolida eventos de registro y datos de flujo de red provenientes de miles de dispositivos, endpoints y aplicaciones distribuidos a lo largo de una red. Gracias a su capacidad para correlacionar esta información e identificar posibles amenazas, QRadar es ideal para la gestión de amenazas a gran escala y el análisis forense.
Por qué elegí IBM Security QRadar SIEM:
Seleccioné IBM Security QRadar SIEM por sus amplias capacidades de detección y respuesta ante amenazas, especialmente en entornos de gran escala. Lo que diferencia a QRadar es su capacidad para recopilar y correlacionar datos de diversas fuentes, lo que lo hace eficiente para el análisis forense. Dada su plataforma rica en funciones y su escalabilidad, considero que QRadar es el mejor para la gestión de amenazas y análisis forense a gran escala.
Funciones destacadas e integraciones:
QRadar ofrece detección avanzada de amenazas, análisis impulsados por IA y capacidades extensas de análisis forense. Su función de visión general de incidentes representa visualmente los incidentes, lo cual resulta invaluable durante la búsqueda de amenazas. El sistema se integra con numerosas soluciones de IBM y otras aplicaciones de terceros, ampliando su alcance a diferentes áreas de una red.
Pros and Cons
Pros:
- Sólidas capacidades de detección y respuesta ante amenazas
- Escalable para adaptarse a entornos de gran escala
- Amplias integraciones con soluciones de IBM y aplicaciones de terceros
Cons:
- La información sobre precios no está disponible públicamente
- Puede requerir conocimientos técnicos para operar de manera eficiente
- La interfaz de usuario puede ser compleja para algunos usuarios

Mejor para entornos basados en Azure que necesitan protección contra amenazas
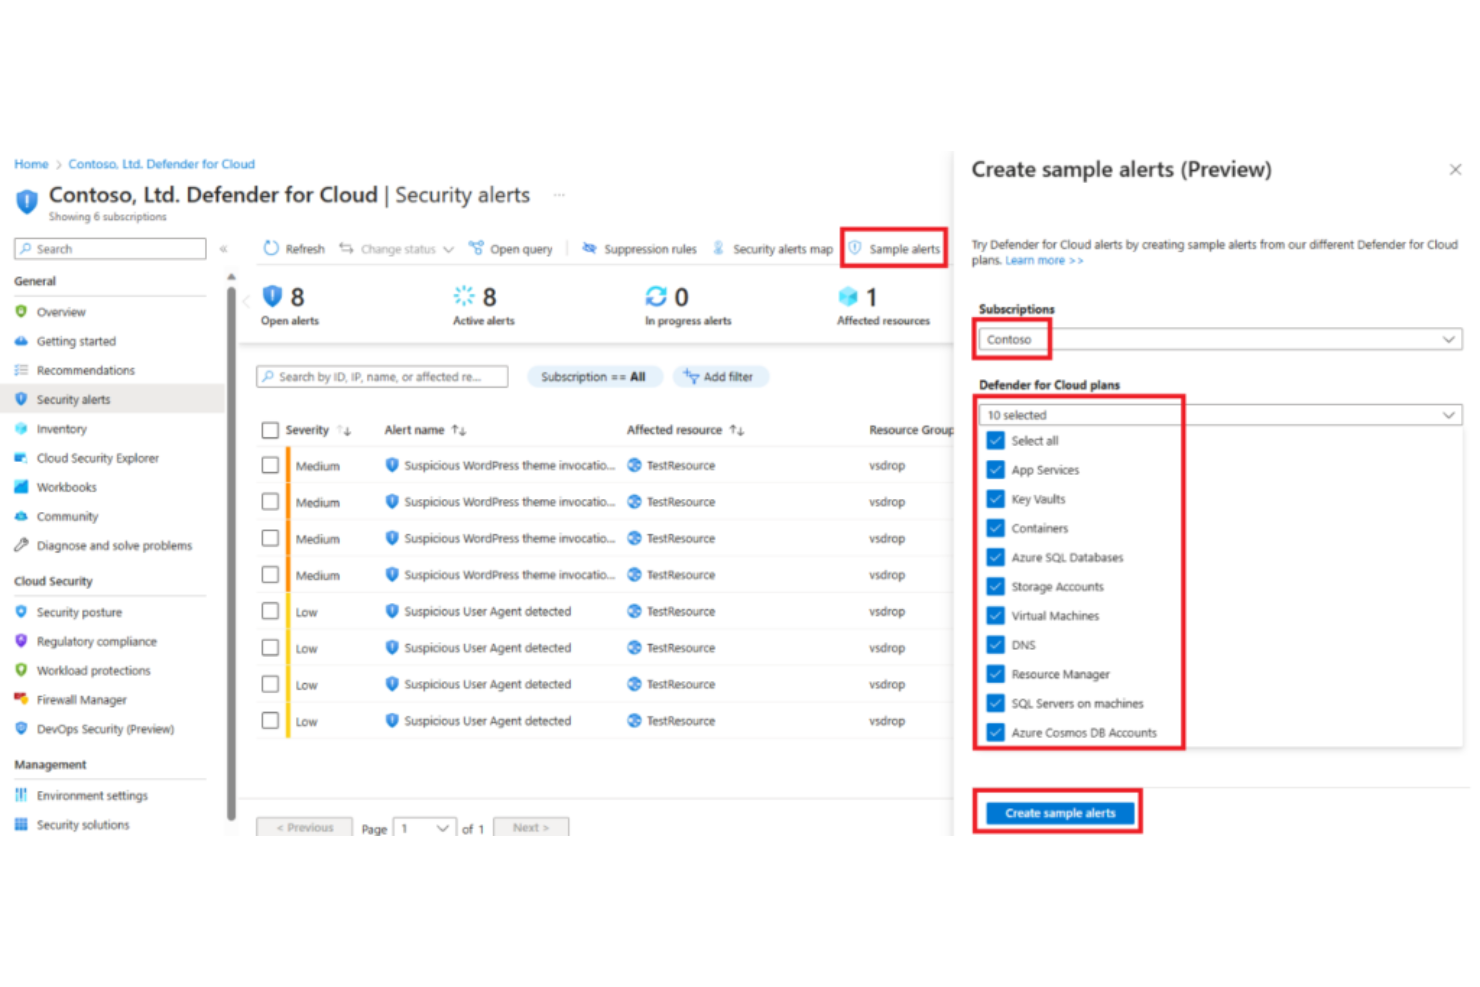
Microsoft Defender for Cloud es una herramienta de gestión de seguridad que proporciona protección contra amenazas para cargas de trabajo que se ejecutan en Azure, otras nubes y entornos locales. Está diseñada para entornos de Azure y ofrece capacidades robustas de protección contra amenazas para estos espacios de trabajo específicos, lo que la hace ideal para tales entornos.
¿Por qué elegí Microsoft Defender for Cloud?
Al seleccionar Microsoft Defender for Cloud, tuve en cuenta su integración nativa con Azure y sus completas funciones de protección contra amenazas. La capacidad de esta herramienta para gestionar la seguridad en entornos basados en Azure la diferencia de otras opciones. Por lo tanto, es la mejor opción para configuraciones basadas en Azure que requieren una protección efectiva contra amenazas.
Características y integraciones destacadas:
Microsoft Defender for Cloud ofrece evaluación continua de seguridad, protección avanzada contra amenazas y acceso Just-in-Time. Es importante destacar que se integra de forma nativa con los servicios de Azure, proporcionando una experiencia unificada de gestión de seguridad.
Pros and Cons
Pros:
- Integración nativa con servicios de Azure
- Protección integral contra amenazas
- Capacidad de evaluación continua de seguridad
Cons:
- La herramienta está orientada a Azure, por lo que puede no ser tan efectiva en entornos que no sean de Azure
- El precio puede ser alto para equipos pequeños o startups
- Al ser una herramienta robusta, puede tener una curva de aprendizaje pronunciada para algunos usuarios

Mejor para protección avanzada de endpoints con tecnología de aprendizaje profundo
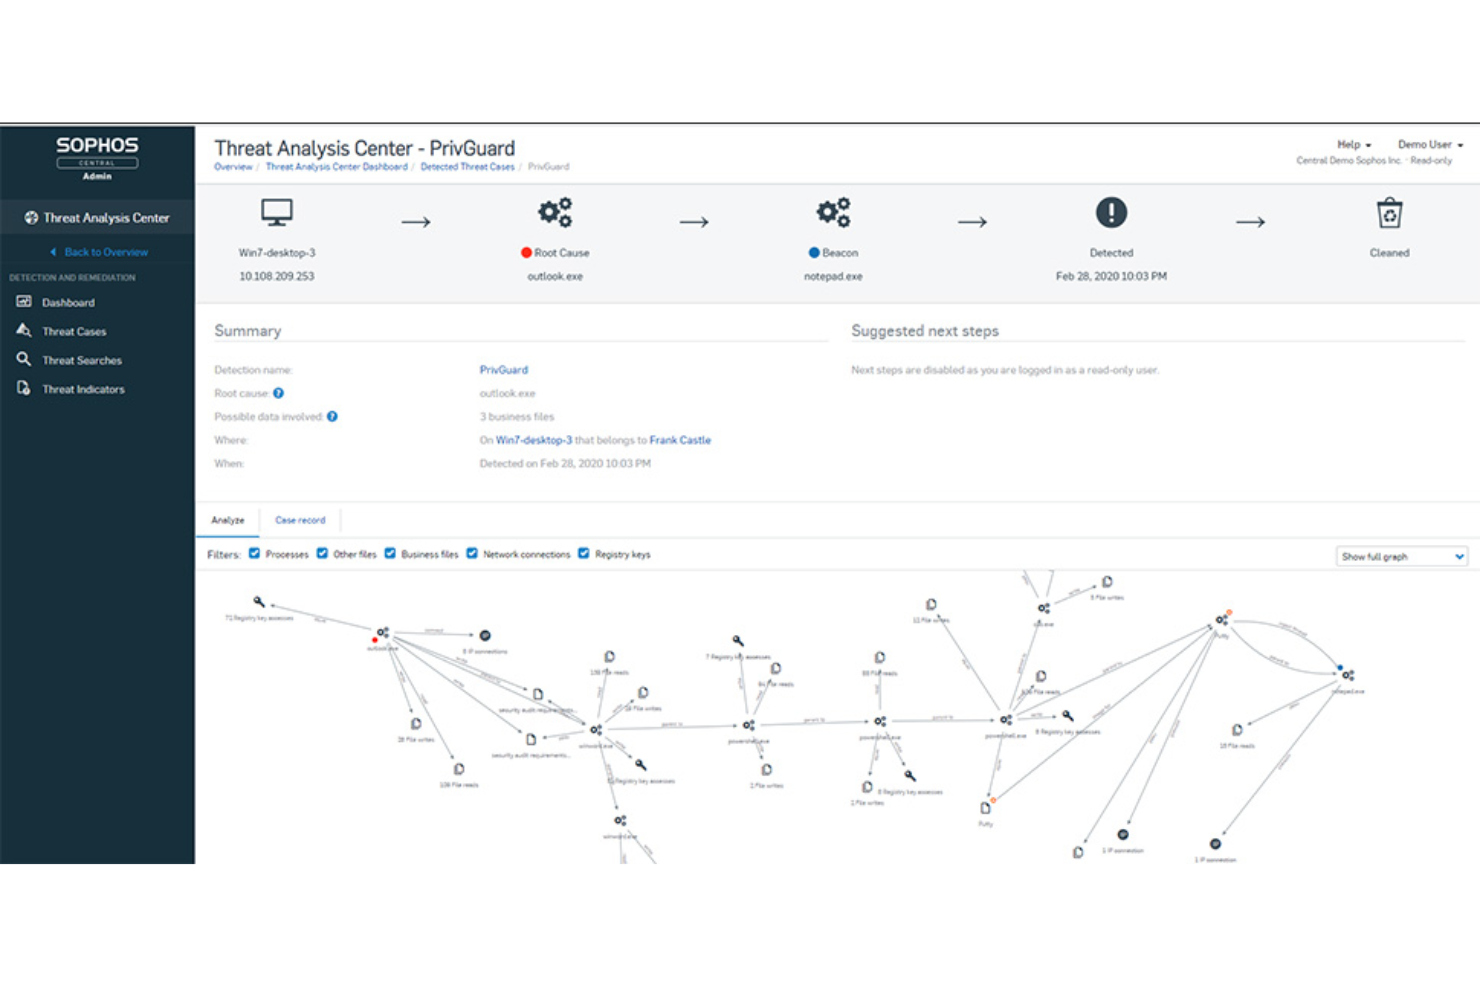
Sophos Intercept X: Next-Gen Endpoint es una herramienta de seguridad de primer nivel que utiliza tecnología de aprendizaje profundo para la detección y respuesta proactiva a amenazas. Con su enfoque en el uso de tecnologías avanzadas para la protección contra amenazas, es especialmente adecuada para organizaciones que requieren medidas sofisticadas de protección de endpoints.
Por qué elegí Sophos Intercept X: Next-Gen Endpoint:
Elegí Sophos Intercept X por su notable uso del aprendizaje profundo en la seguridad de endpoints. Su enfoque único de protección de endpoints, que implica la aplicación de tecnologías de inteligencia artificial de última generación, lo distingue en mi proceso de selección. Por lo tanto, considero que es el mejor para quienes necesitan protección avanzada de endpoints impulsada por tecnología de aprendizaje profundo.
Características destacadas e integraciones:
Sophos Intercept X ofrece características esenciales como prevención de exploits, mitigación activa de adversarios y detección de malware mediante aprendizaje profundo. También se integra bien con la suite de productos y servicios de Sophos, permitiendo una postura de seguridad integral para las organizaciones.
Pros and Cons
Pros:
- Avanzada tecnología de aprendizaje profundo para la detección proactiva de amenazas
- Conjunto integral de funciones de protección de endpoints
- Excelente integración con otros productos y servicios de Sophos
Cons:
- El precio puede ser algo elevado para empresas más pequeñas
- Las funciones avanzadas de la herramienta pueden tener una curva de aprendizaje para algunos usuarios
- Si bien su enfoque de aprendizaje profundo es potente, puede ser excesivo para empresas con necesidades de seguridad más simples

Ideal para visibilidad de riesgos y detección de amenazas correlacionadas en diferentes capas de seguridad
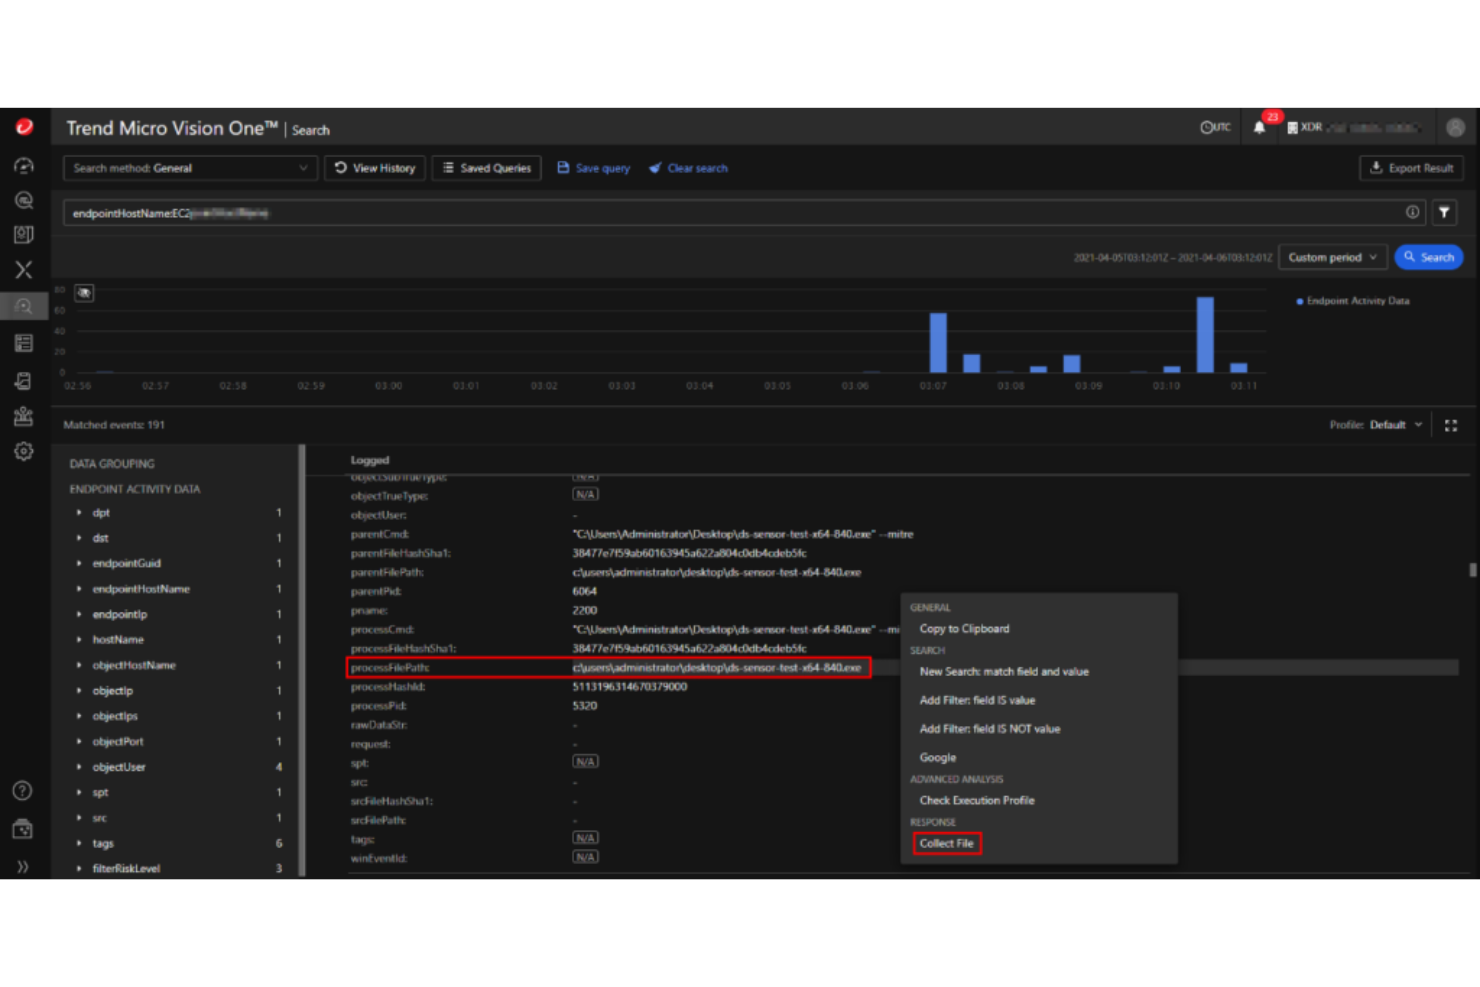
Trend Micro Vision One (XDR) ofrece soluciones de detección y respuesta extendidas, proporcionando alta visibilidad y detección de amenazas coordinada a través de varias capas de seguridad. Dada su capacidad para proporcionar una visión profunda de los riesgos potenciales y su excelente capacidad de correlación, es adecuada para organizaciones que necesitan una visibilidad integral del riesgo y correlación de amenazas.
Por qué elegí Trend Micro Vision One (XDR):
Seleccioné Trend Micro Vision One debido a sus sólidas funciones de visibilidad de riesgos y capacidades de correlación. Proporciona información de seguridad a través de diferentes capas, lo que la hace destacar del resto. Por lo tanto, es ideal para quienes buscan mejorar su capacidad de detectar amenazas correlacionadas en distintas capas de seguridad.
Características destacadas e integraciones:
Trend Micro Vision One ofrece funciones avanzadas como visión de riesgos, alertas priorizadas y operaciones de seguridad automatizadas. Se integra bien con varias plataformas, incluidas infraestructuras en la nube como AWS y Azure, y plataformas de endpoints como Microsoft Defender.
Pros and Cons
Pros:
- Excelente visibilidad de riesgos y correlación en la detección de amenazas
- Ricas opciones de integración con varias plataformas
- Funciones avanzadas como operaciones de seguridad automatizadas
Cons:
- El coste puede ser elevado para organizaciones más pequeñas
- Algunos usuarios pueden encontrar la plataforma compleja debido a su amplia variedad de funciones
- La ausencia de una opción de facturación mensual puede no adecuarse a todas las empresas


Wiz es una plataforma de seguridad en la nube que ofrece visibilidad de pila completa y análisis de seguridad integral a través de múltiples infraestructuras en la nube. Su objetivo es simplificar la seguridad en la nube proporcionando información y detectando vulnerabilidades en tiempo real, lo que la convierte en una opción óptima para equipos que requieren visibilidad multi-nube y análisis de seguridad.
Por qué elegí Wiz:
Elegí Wiz por su enfoque innovador hacia la visibilidad multi-nube y el análisis de seguridad. Su capacidad para ofrecer información detallada sobre infraestructuras multi-nube complejas la diferencia de muchas otras herramientas en el mercado. En mi opinión, Wiz es más adecuada para visibilidad y análisis de seguridad en entornos multi-nube gracias a sus robustas capacidades de análisis de seguridad y facilidad de uso, especialmente al tratar con arquitecturas en la nube complejas.
Características destacadas e integraciones:
Wiz ofrece varias características sobresalientes, incluyendo visibilidad de pila completa, detección de vulnerabilidades en tiempo real y análisis de seguridad avanzados. Estas características aseguran una visión completa y detallada del panorama de seguridad a través de múltiples nubes. Wiz también se integra con las principales plataformas de nube como AWS, Azure y Google Cloud, junto con muchas herramientas estándar de DevOps, proporcionando una solución adaptable para entornos de TI diversos.
Pros and Cons
Pros:
- Visibilidad integral a través de varias nubes
- Detección de vulnerabilidades en tiempo real
- Integración con las principales herramientas de nube y DevOps
Cons:
- Los detalles de precios no están disponibles públicamente
- Puede requerir cierto nivel de experiencia para aprovechar al máximo sus funciones
- Al ser una herramienta enfocada, puede que no cubra todos los aspectos de la ciberseguridad fuera de los entornos en la nube

La mejor opción para la detección y respuesta unificadas de amenazas en redes, nubes y endpoints
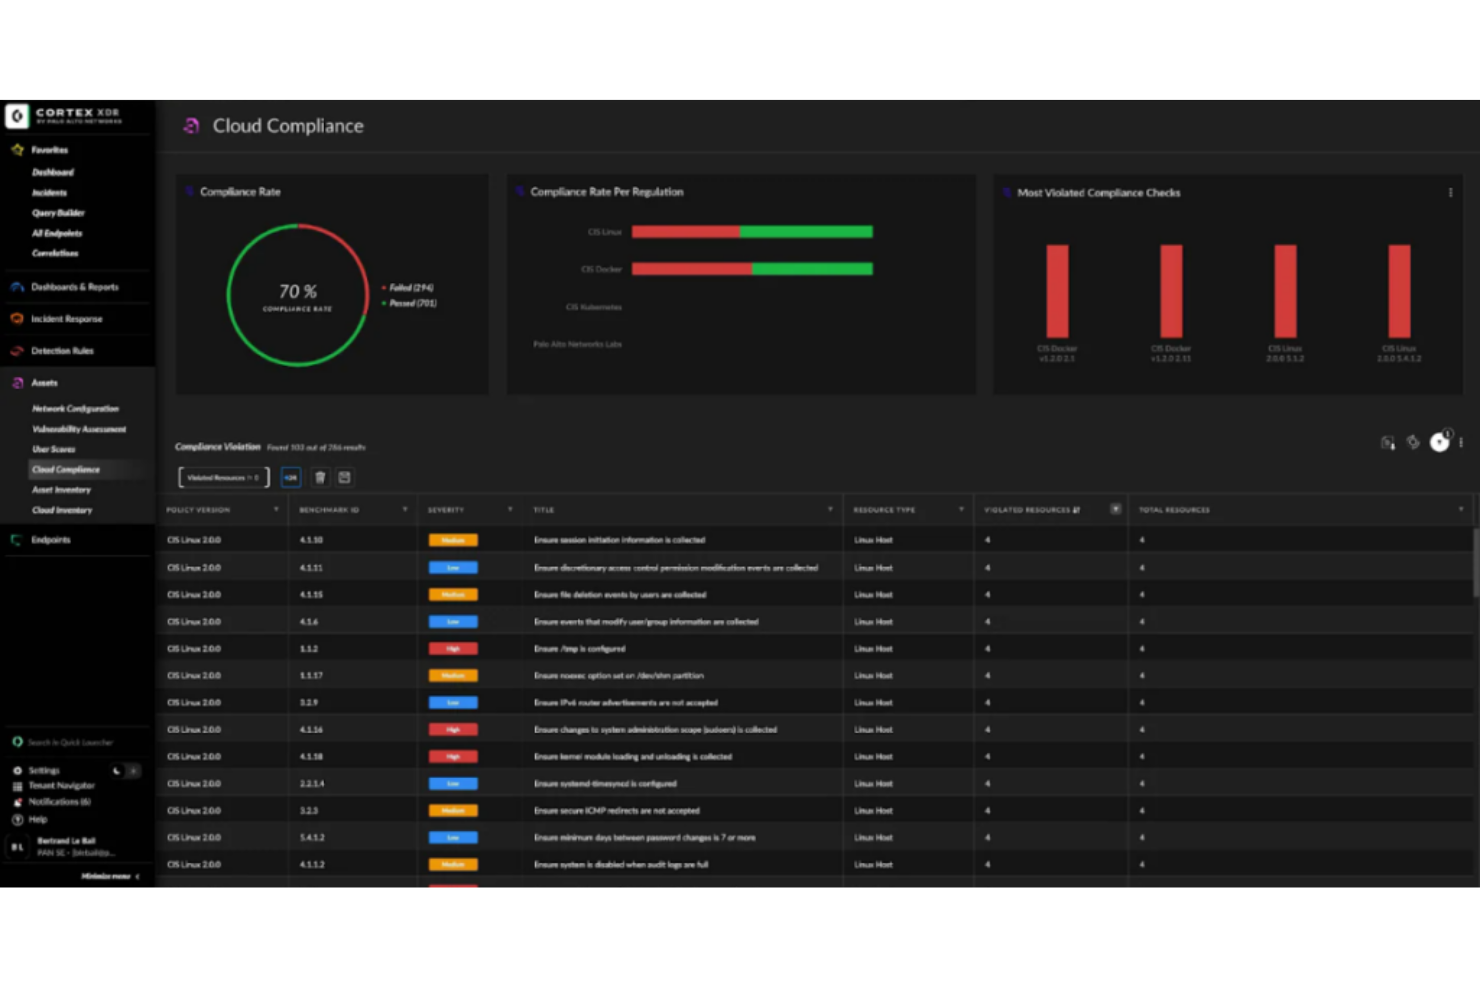
Cortex XDR es una plataforma de detección y respuesta extendidas que ofrece un enfoque unificado para la detección y respuesta ante amenazas en redes, nubes y endpoints. Esta herramienta de seguridad cohesiva permite a las organizaciones correlacionar datos de diversas fuentes para detectar amenazas complejas, lo que se alinea con su posicionamiento como la mejor opción para la detección y respuesta unificadas de amenazas.
Por qué elegí Cortex XDR:
Elegí Cortex XDR por su enfoque integrado en seguridad, capaz de unificar la detección y respuesta de amenazas en varios entornos. Esta capacidad integral diferencia a Cortex XDR de muchas herramientas de seguridad que se centran en dominios específicos. Considero que Cortex XDR es «la mejor opción para la detección y respuesta unificadas de amenazas en redes, nubes y endpoints» debido a su capacidad de correlacionar datos entre estas fuentes, permitiendo una visión holística de la postura de seguridad de la organización.
Funciones destacadas e integraciones:
Cortex XDR ofrece funciones avanzadas como detección de amenazas basada en comportamiento, operaciones de seguridad automatizadas y gestión integrada de casos. Estas funciones le permiten detectar y responder eficazmente a amenazas en diversos entornos. En cuanto a integraciones, Cortex XDR puede incorporarse a una amplia gama de productos de Palo Alto Networks y otras soluciones de terceros, lo que ayuda a ampliar su cobertura de seguridad.
Pros and Cons
Pros:
- Detección y respuesta unificada de amenazas en diversos entornos
- Capacidades avanzadas de detección de amenazas basada en comportamiento
- Integraciones completas con productos de Palo Alto Networks y otras soluciones
Cons:
- No dispone de información pública sobre precios
- Puede tener una curva de aprendizaje pronunciada para usuarios nuevos en la plataforma
- Puede ser complejo de implementar en entornos grandes o heterogéneos

Ideal para protección impulsada por IA contra malware y ransomware
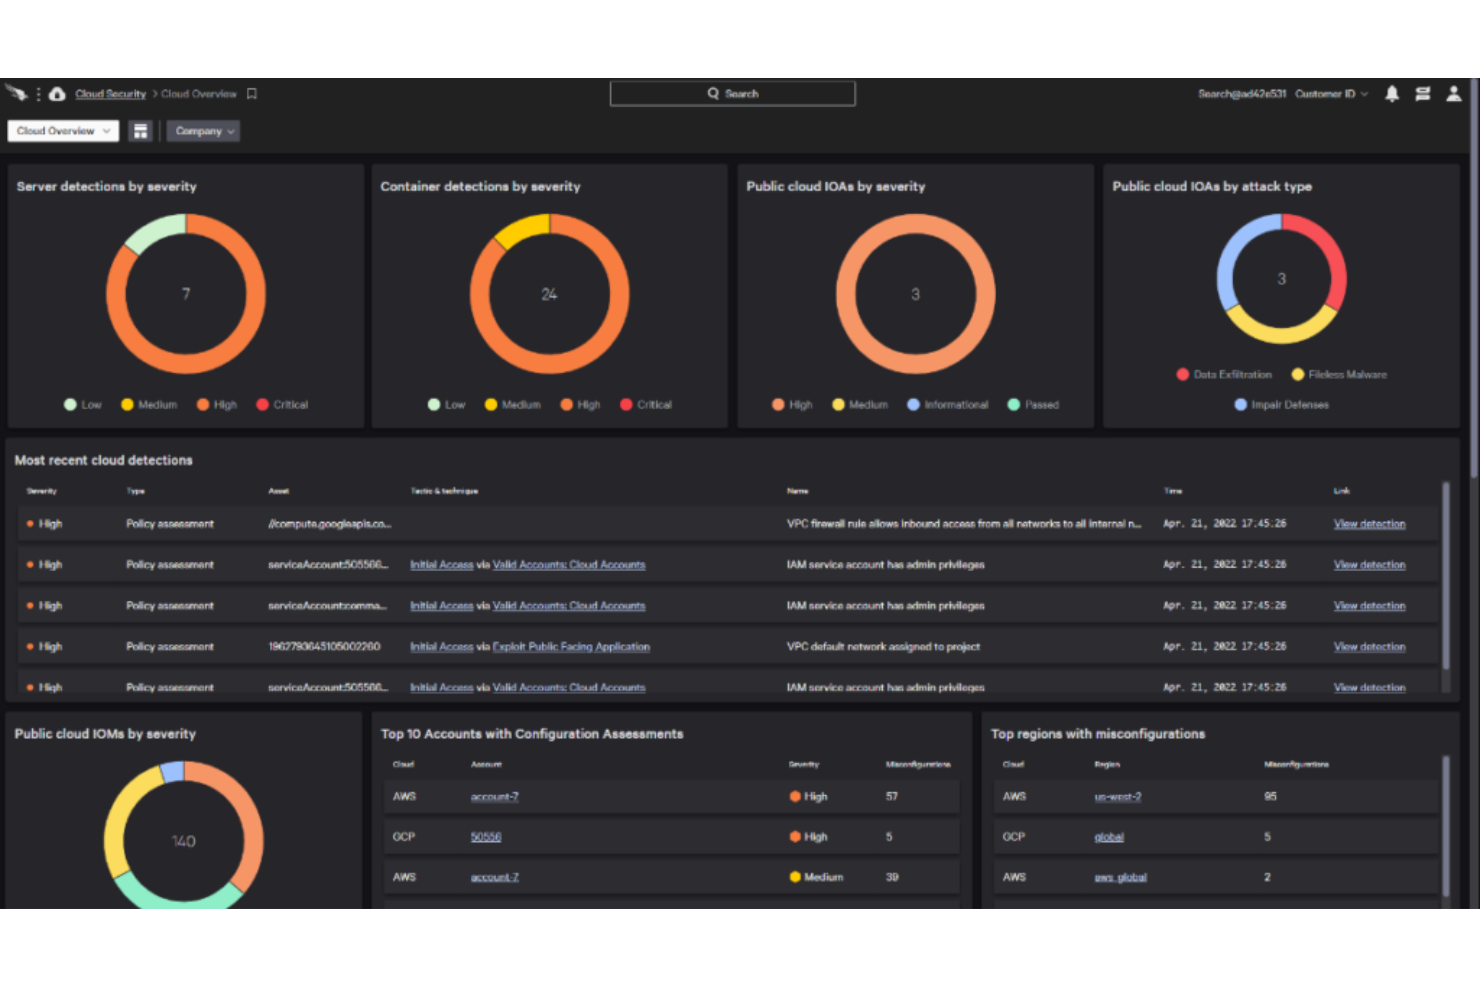
La plataforma CrowdStrike Falcon Endpoint Protection es una solución nativa en la nube diseñada para detener brechas previniendo y respondiendo a todo tipo de ataques. Emplea inteligencia artificial para ofrecer una protección superior contra malware y ransomware, por lo tanto, es la opción principal para una protección impulsada por IA frente a estas amenazas.
Por qué elegí CrowdStrike Falcon Endpoint Protection Platform:
Elegí CrowdStrike Falcon por su combinación única de tecnología, inteligencia frente a amenazas y opciones de respuesta flexibles. Destaca por sus capacidades de IA, que permiten una detección y prevención superior de malware y ransomware. Dadas estas características, la herramienta es especialmente competente para ofrecer protección basada en IA contra malware y ransomware.
Características destacadas e integraciones:
Falcon ofrece características como protección contra malware y ransomware potenciada por IA, búsqueda de amenazas y visibilidad integral en todo el entorno informático. Su arquitectura nativa en la nube le permite integrarse bien con otros sistemas basados en la nube y proporciona API extensas para integraciones personalizadas.
Pros and Cons
Pros:
- Capacidades avanzadas de IA para la protección contra malware y ransomware
- Visibilidad exhaustiva en todo el entorno IT
- Solución nativa en la nube que ofrece escalabilidad y facilidad de integración
Cons:
- La información de precios no está disponible públicamente
- Puede requerir experiencia técnica para aprovechar al máximo sus funciones
- Algunos usuarios han informado falsos positivos con su sistema de detección

InsightIDR
Mejor para equipos de respuesta ante incidentes que requieren análisis de comportamiento de usuario
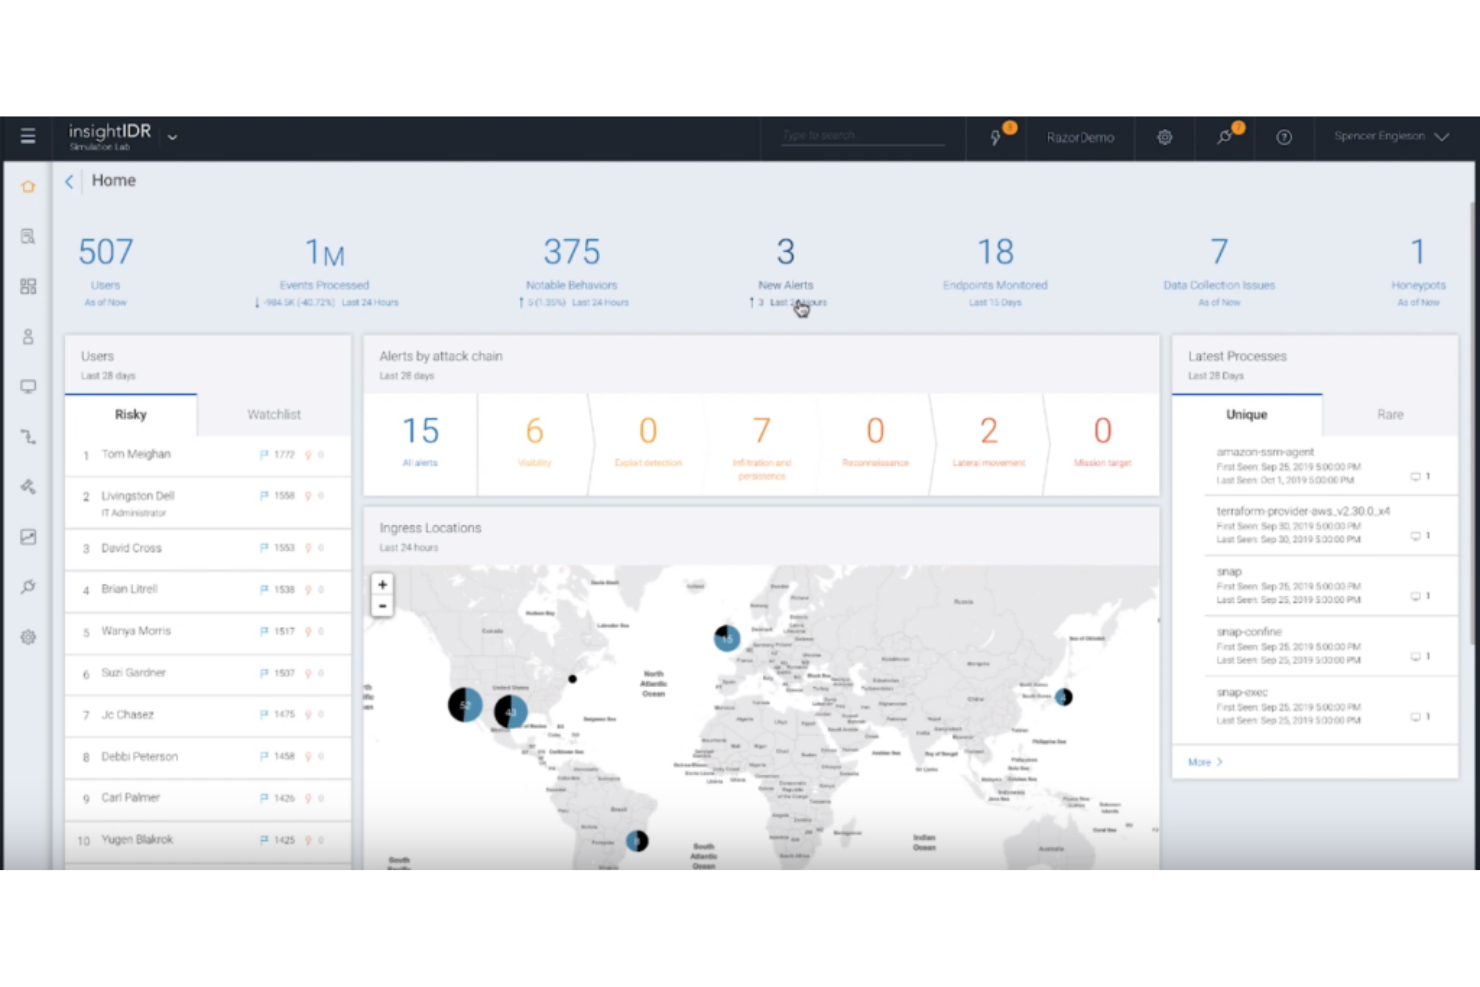
InsightIDR es una solución de gestión de eventos e información de seguridad (SIEM) que identifica e investiga comportamientos sospechosos de los usuarios. Ofrece robustas capacidades de análisis de comportamiento de usuario, detección de incidentes y herramientas de respuesta, posicionándose como una opción ideal para los equipos de respuesta ante incidentes.
Por qué elegí InsightIDR:
Elegí InsightIDR porque sobresale en el análisis de comportamiento de usuario, lo cual es crucial para identificar amenazas internas y cuentas comprometidas. Sus completas capacidades de detección y respuesta ante incidentes lo diferencian aún más de otras herramientas. Por ello, determino que InsightIDR es 'la mejor opción para equipos de respuesta ante incidentes que requieren análisis de comportamiento de usuario' porque permite a los equipos identificar y responder rápidamente a los incidentes de seguridad.
Características destacadas e integraciones:
InsightIDR ofrece capacidades automatizadas de detección y respuesta, junto con cronologías detalladas de investigación, que son esenciales para gestionar eficazmente los incidentes. También proporciona análisis de comportamiento de usuario incorporado que ayuda a identificar actividad anormal de los usuarios. InsightIDR se integra bien con otras soluciones de Rapid7 y plataformas de terceros populares, como AWS, Azure y Cisco, para ofrecer cobertura integral en diversos entornos de TI.
Pros and Cons
Pros:
- Análisis avanzado de comportamiento de usuario
- Capacidades completas de detección y respuesta ante incidentes
- Amplia variedad de integraciones
Cons:
- El precio no se divulga públicamente
- Puede ser complejo de configurar para usuarios con menos experiencia técnica
- Algunos usuarios reportan la necesidad de ajustar reglas frecuentemente para evitar falsos positivos
Otros software XDR
A continuación se incluye una lista de software XDR adicionales que seleccioné, pero que no llegaron a ocupar los primeros puestos. Sin duda, vale la pena echarles un vistazo.
- SentinelOne Singularity
Ideal para protección autónoma de endpoints contra todo tipo de vectores de ataque
- Microsoft 365 Defender
Mejor opción para una protección integral en apps y servicios de Microsoft 365
- Cynet 360 AutoXDR
El mejor para la detección y respuesta automatizada de amenazas


Otros software XDR: reseñas relacionadas
- Software de cifrado
- Software de control de acceso a la red
- Herramientas EDR
- Herramientas de seguridad en la nube
Cómo evalúo el software XDR
Analizo las herramientas XDR en dos niveles: los requisitos básicos que una plataforma debe cumplir para calificar y los diferenciadores que realmente importan cuando un equipo SOC está gestionando un ataque de múltiples etapas a las 2 de la mañana.
Funcionalidad principal (Requisitos indispensables para esta lista)
Al seleccionar herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) según cada funcionalidad principal que se detalla a continuación. Luego, calculo el puntaje total de la herramienta como un porcentaje. Cada herramienta necesita alcanzar una puntuación mínima total del 65% para ser considerada para su inclusión.
- Ingesta de telemetría multiplataforma: Verifico que la plataforma recopile datos de endpoints, red, nube, correo electrónico y fuentes de identidad con normalización automatizada.
- Detección de amenazas correlacionadas: Cada herramienta debe unir alertas de diferentes dominios en historias de ataque—como vincular un correo de phishing con movimiento lateral y exfiltración de datos.
- Respuesta automatizada a incidentes: Evalúo si la herramienta puede aislar un host comprometido, deshabilitar una cuenta de usuario o bloquear una IP en todos los dominios desde un único playbook.
- Consola unificada de investigación: Los analistas necesitan una vista única que reúna alertas, contexto de activos y líneas de tiempo forenses para que puedan pivotar entre telemetrías durante la triage.
- Integración de inteligencia de amenazas: Busco feeds nativos y de terceros de TI que enriquezcan las detecciones con IOCs, TTPs de adversarios y mapeo MITRE ATT&CK listos para usar.
- Integraciones de terceros: La plataforma debe conectarse a tu stack SIEM, SOAR e IAM existente a través de conectores preconstruidos y APIs abiertas para implementaciones híbridas.
Una vez tengo una lista de herramientas que cumplen con estos criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (Lo que distingue a los proveedores)
Así es como comparo y contrasto a los diferentes proveedores:
Características destacadas
Los servicios XDR gestionados son relevantes para equipos SOC limitados, por lo que evalúo si un proveedor ofrece cobertura de analistas 24/7 y soporte de respuesta a incidentes bajo demanda. Un banco de trabajo integrado para caza de amenazas es otro diferenciador, especialmente cuando permite a los analistas revisar la telemetría histórica buscando IOCs tras la publicación de un nuevo aviso. También considero si la plataforma incluye un asistente de IA generativa que puede resumir incidentes o redactar consultas de caza, ayudando a que los analistas junior se adapten más rápido durante periodos de alta alerta.
Más allá de las características
La arquitectura de implementación es uno de los primeros aspectos que evalúo—si una plataforma es nativa (de un solo proveedor) u open/híbrida XDR determina lo bien que encaja en un stack de seguridad existente. La transparencia en la licencia también es importante; reviso si el precio es por endpoint, por GB o por paquetes, y si retirar soluciones independientes como EDR o SIEM compensa el coste. Otro factor que valoro es la profundidad de la investigación de amenazas del proveedor, incluyendo validaciones independientes como las Evaluaciones MITRE ATT&CK, que ofrecen una visión clara sobre la cobertura de detección en el mundo real más allá de las afirmaciones de marketing.
Cómo elegir un software XDR
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantenerte centrado mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| Escalabilidad | ¿El software crecerá junto con tu empresa? Considera tus necesidades futuras y asegúrate de que la herramienta pueda gestionar un mayor volumen de datos y número de usuarios. |
| Integraciones | ¿Funciona con tus herramientas actuales? Comprueba la compatibilidad con los sistemas de seguridad y servicios en la nube existentes para evitar interrupciones operativas. |
| Personalización | ¿Puedes adaptarlo a tus necesidades? Busca configuraciones flexibles que te permitan ajustar el software a tus flujos de trabajo y requisitos de generación de informes. |
| Facilidad de uso | ¿Es fácil de usar para tu equipo? Evalúa la interfaz y la navegación para asegurarte de que minimice el tiempo de formación y aumente la productividad. |
| Implementación e incorporación | ¿Qué tan fluido es el proceso de configuración? Comprende el tiempo y los recursos necesarios para la implementación y la formación, y busca opciones de asistencia que te ayuden. |
| Coste | ¿Se ajusta a tu presupuesto? Compara los niveles de precios, las tarifas ocultas y los costes a largo plazo. Considera el retorno de la inversión y si hay disponible una prueba gratuita. |
| Medidas de protección de seguridad | ¿Ofrece protecciones sólidas? Busca funciones como el cifrado y los controles de acceso para proteger los datos confidenciales y cumplir con las normativas. |
| Disponibilidad de asistencia | ¿Recibirás ayuda cuando la necesites? Comprueba las opciones de asistencia las 24 horas del día, los 7 días de la semana, y evalúa la calidad y capacidad de respuesta del servicio de atención al cliente del proveedor. |
¿Qué es el software XDR?
El software de detección y respuesta ampliadas (XDR) es una tecnología de seguridad diseñada para ofrecer detección y respuesta unificadas ante amenazas en diversos puntos finales de red, servidores y cargas de trabajo en la nube. Las soluciones XDR, adoptadas habitualmente por equipos de seguridad empresariales, ayudan a identificar, prevenir y responder a diversas amenazas de seguridad.
El software de Detección y Respuesta Extendidas (XDR) es una plataforma de seguridad integrada que consolida y correlaciona datos de múltiples fuentes, incluidos los sistemas de firewall y antivirus, para prevenir, detectar y responder a los ciberataques. El principal valor de una plataforma XDR reside en su capacidad para cubrir una superficie de ataque más amplia, gestionar servicios, integrar diversas herramientas de seguridad de red y proporcionar servicios gestionados de detección y respuesta (MDR).
Características
Al seleccionar un software XDR, presta atención a las siguientes características clave:
- Análisis avanzado: Proporciona información detallada sobre los patrones de las amenazas, ayudando a los equipos a identificarlas y responder a ellas rápidamente.
- Respuesta automatizada: Permite acciones automáticas de mitigación de amenazas, reduciendo el tiempo y el esfuerzo necesarios por parte de los equipos de seguridad.
- Capacidades de integración: Permite una conexión fluida con el software de análisis forense digital y las herramientas de gestión de TI existentes para ofrecer un enfoque unificado.
- Supervisión en tiempo real: Ofrece una supervisión continua de las actividades de la red y de los dispositivos finales para detectar las amenazas cuando se producen.
- Informes personalizables: Permite a los usuarios adaptar los informes a necesidades específicas, proporcionando información clara y práctica.
- Detección de amenazas basada en IA: Utiliza inteligencia artificial para identificar amenazas complejas que los sistemas tradicionales podrían pasar por alto.
- Seguridad de los dispositivos finales: Protege los dispositivos de toda la red, garantizando una cobertura de seguridad integral.
- Interfaz fácil de usar: Facilita el uso y la rápida adopción por parte de los equipos de seguridad, minimizando el tiempo de formación.
- Escalabilidad: Admite el crecimiento del volumen de datos y del número de usuarios, garantizando que la herramienta siga siendo eficaz a medida que tu organización se expande.
- Arquitectura nativa de la nube: Proporciona flexibilidad y escalabilidad, permitiendo una implementación y gestión sencillas en entornos de nube.
Beneficios
La implementación de un software XDR ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Mejora de la detección de amenazas: Gracias a sus análisis avanzados y capacidades basadas en IA, el software XDR ayuda a identificar amenazas que podrían pasar desapercibidas.
- Menores tiempos de respuesta: Las funciones de respuesta automatizada permiten mitigar rápidamente las amenazas, reduciendo los posibles daños.
- Integración de seguridad mejorada: La integración fluida con las herramientas existentes proporciona un enfoque de seguridad unificado y simplifica la gestión.
- Supervisión integral: La supervisión en tiempo real garantiza que las amenazas se detecten y aborden cuando se producen, minimizando el riesgo.
- Escalabilidad para el crecimiento: La capacidad del software para adaptarse a la escala de tu empresa significa que seguirá siendo eficaz a medida que tu organización se expanda.
- Eficiencia de costes: Al consolidar varias herramientas de seguridad en una sola plataforma, el software XDR puede reducir los gastos generales de seguridad.
- Experiencia fácil de usar: Una interfaz sencilla garantiza que tu equipo pueda adaptarse rápidamente y aprovechar al máximo las capacidades del software.
Costes y precios
Seleccionar un software XDR requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían según las características, el tamaño del equipo, los complementos y otros factores. La siguiente tabla resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de software XDR:
Tabla comparativa de planes de software XDR
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Plan gratuito | $0 | Detección básica de amenazas, análisis limitados y asistencia mínima. |
| Plan personal | $10-$30/usuario/mes | Análisis avanzados, alertas automatizadas e integraciones básicas. |
| Plan empresarial | $40-$70/usuario/mes | Capacidades de integración completas, supervisión en tiempo real e informes personalizables. |
| Plan corporativo | $80-$150/usuario/mes | Detección de amenazas basada en IA, asistencia integral y arquitectura escalable. |
Preguntas frecuentes sobre el software XDR
Estas son algunas respuestas a preguntas frecuentes sobre el software XDR:
¿Cómo se integra el software XDR con los sistemas existentes?
El software XDR suele ofrecer API y conectores prediseñados para integrarse sin problemas con las herramientas de seguridad actuales. Deberás asegurarte de que sea compatible con tu SIEM, tus firewalls y tus soluciones para terminales con el fin de maximizar su eficacia y reducir el trabajo manual.
¿Cuáles son las opciones de implementación del software XDR?
Las soluciones XDR pueden implementarse localmente, en la nube o mediante un modelo híbrido. Al elegir el método de implementación que mejor se adapte a tus necesidades, ten en cuenta tu infraestructura, tus políticas de seguridad y tus requisitos de cumplimiento normativo.
¿Cómo gestiona XDR la privacidad de los datos y el cumplimiento normativo?
El software XDR debe incluir funciones que cumplan con normativas de protección de datos como el GDPR o la CCPA. Busca herramientas que ofrezcan cifrado de datos, controles de acceso e informes de cumplimiento para garantizar que tu organización cumpla los requisitos legales.
¿El software XDR es compatible con entornos de trabajo remoto?
Sí, muchas herramientas XDR están diseñadas para proteger a las plantillas remotas y distribuidas. Proporcionan visibilidad sobre las actividades realizadas fuera de la red y protegen los terminales utilizados por empleados remotos, lo que ayuda a mantener la seguridad en distintas ubicaciones.
¿Hasta qué punto se pueden personalizar las alertas y los informes de XDR?
La mayoría de las soluciones XDR permiten personalizar las alertas y los informes para adaptarlos a tus necesidades específicas. Esta flexibilidad te ayuda a centrarte en las amenazas más relevantes y a generar informes que proporcionen información útil para tu equipo.
¿Qué tipo de asistencia y recursos suelen estar disponibles?
Los proveedores de XDR suelen ofrecer asistencia las 24 horas, los 7 días de la semana, documentación y recursos de formación. Comprueba si proporcionan chat en directo, asistencia telefónica y acceso a una base de conocimientos para ayudar a tu equipo a resolver rápidamente cualquier problema que surja.
¿Qué sigue?
Si estás investigando software XDR, conecta con un asesor de SoftwareSelect para recibir recomendaciones gratuitas.
Rellenas un formulario y mantienes una breve conversación en la que detallan tus necesidades específicas. Después recibirás una lista breve de programas que podrás revisar. También te acompañarán durante todo el proceso de compra, incluidas las negociaciones de precios.