

Die besten Tools für das Schwachstellenmanagement helfen Teams dabei, Sicherheitslücken frühzeitig zu erkennen, Sicherheitsrisiken zu reduzieren und sicherere, konformere Systeme in ihrer gesamten Infrastruktur zu gewährleisten. Wenn Schwachstellen unentdeckt bleiben, Patch-Zyklen auf manuellen Aufgaben basieren oder Warnmeldungen mehr Rauschen als nützliche Erkenntnisse erzeugen, können Bedrohungen schnell wachsen und unnötige Lücken in den Sicherheitsabläufen verursachen.
Die richtige Plattform für das Schwachstellenmanagement bietet Sicherheits- und IT-Teams eine klare Übersicht, automatisierte Scans und eine präzise Priorisierung. So können sie verstehen, welche Probleme sofortige Maßnahmen erfordern, und diese beheben, bevor sie das Unternehmen beeinträchtigen. Als Chief Technology Officer mit mehr als 20 Jahren Erfahrung beim Testen und Implementieren von Sicherheitstools in realen Produktionsumgebungen habe ich die führenden Lösungen anhand der Erkennungsgenauigkeit, der Qualität der Automatisierung und der Benutzerfreundlichkeit im laufenden Sicherheitsbetrieb bewertet.
Jede Bewertung behandelt die Funktionen, Vor- und Nachteile sowie die idealen Einsatzbereiche, damit Ihr Team das beste Tool für das Schwachstellenmanagement zur zuverlässigen und effizienten Risikoreduzierung auswählen kann.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle der Tools für das Schwachstellenmanagement
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten Tools für das Schwachstellenmanagement zusammen.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Am besten geeignet für die Überwachung externer Bedrohungen in Echtzeit | Not rated | Preise auf Anfrage | Website |
Am besten für umfassende Code-bis-Cloud-Sicherheit geeignet | 4.3 out of 5 | $350/Monat Kostenloser Tarif verfügbar | Book Demo |
Am besten für Risikobewertungen von Drittanbieter-Lieferanten | 4.5 out of 5 | Preis auf Anfrage Kostenlose Demo verfügbar | Website |
Am besten geeignet für das Management von Endgeräte-Schwachstellen und -Patches | 4.5 out of 5 | Preis auf Anfrage Kostenlose Testversion verfügbar | Website |
Am besten für sichere Codeanalyse geeignet | 4.4 out of 5 | Preis auf Anfrage Kostenlose Testversion verfügbar | Website |
Am besten geeignet für proaktives Netzwerk-Sicherheitsmonitoring | 4.7 out of 5 | Preise auf Anfrage 14-tägige kostenlose Testversion verfügbar | Website |
Am besten für direkte UEM-Sichtbarkeit von Endpunktrisiken | 4.7 out of 5 | $3/Gerät/Monat 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Website |
Am besten geeignet für automatisiertes Patch-Management | Not rated | Preise auf Anfrage Kostenlose Testphase + kostenlose Demo verfügbar | Website |
Am besten für die kontinuierliche Überwachung von Schwachstellen geeignet | 4.8 out of 5 | Ab 119 $/Monat Kostenlose Testversion verfügbar | Website |
Am besten geeignet für umfassendes Schwachstellenscanning | 4.5 out of 5 | $69/Monat Kostenlose Demo verfügbar | Website |


Bewertungen der besten Tools für das Schwachstellenmanagement
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Tools für das Schwachstellenmanagement, die es in meine Auswahlliste geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Einsatzbereiche jedes Tools, damit Sie das für Sie beste Tool finden.
 Am besten geeignet für die Überwachung externer Bedrohungen in Echtzeit
- Preise auf Anfrage

NordStellar Dashboard zeigt Einblicke in Datenpannen in Echtzeit, einschließlich geleakter Daten, Risikostufen und wichtiger Sicherheitsmetriken wie Verstöße, Infektionen und gestohlene Zugangsdaten. NordStellar ist eine Plattform, die entwickelt wurde, um Schwachstellenmanagement mit Fokus auf externe Bedrohungsinformationen und Sicherheit zu unterstützen. Sie stellt Werkzeuge zur Verfügung, um potenzielle Sicherheitsbedrohungen in Echtzeit zu identifizieren und zu mindern und sorgt dafür, dass Ihr Unternehmen vor Cyber-Bedrohungen geschützt bleibt.
Warum ich NordStellar ausgewählt habe: Ich habe NordStellar wegen seiner Warnmeldungen in Echtzeit, seiner fortschrittlichen Bedrohungserkennung und seines automatisierten Managements von Angriffsflächen ausgewählt, die Sie Cyber-Risiken immer einen Schritt voraus sein lassen. Mit sofortigen Benachrichtigungen über Datenpannen und Monitoring im Darknet warnt es Ihr Team bei kompromittierten Daten oder aufkommenden Bedrohungen und ermöglicht eine schnelle Reaktion. Durch die Zentralisierung von Informationen aus über 36.000 Quellen und das Priorisieren von Risiken unterstützt NordStellar sowohl Führungskräfte als auch Sicherheitsteams bei der proaktiven, umfassenden Absicherung.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Markenschutz, der hilft, die unbefugte Verwendung Ihrer Marke im Internet zu erkennen und zu verhindern. Die Plattform bietet außerdem Echtzeitüberwachung, mit der Sie Sicherheitsbedrohungen ständig im Blick behalten können. Schließlich ermöglichen die Integrationsmöglichkeiten mit SIEM- und SOAR-Plattformen eine einfache Einbindung von NordStellar in Ihre bestehende Sicherheitsinfrastruktur und verbessern so Ihre gesamte Sicherheitslage.
Integrationen umfassen Splunk, SIEM-Plattformen, SOAR-Plattformen, E-Mail, Slack, Webhooks und API.
Pros and Cons
Pros:
- Echtzeitwarnungen für Cyber-Bedrohungen
- Automatisierte Asset-Erkennung und -Zuordnung
- Integriert sich mit SIEM und SOAR
Cons:
- Preise nicht öffentlich bekannt gegeben
- Begrenzte Unterstützung für mobile Anwendungen
Learn more about NordStellar: Am besten für umfassende Code-bis-Cloud-Sicherheit geeignet
- Kostenloser Tarif verfügbar
- Ab $350/Monat
Visit WebsiteCustomer Rating:4.3/5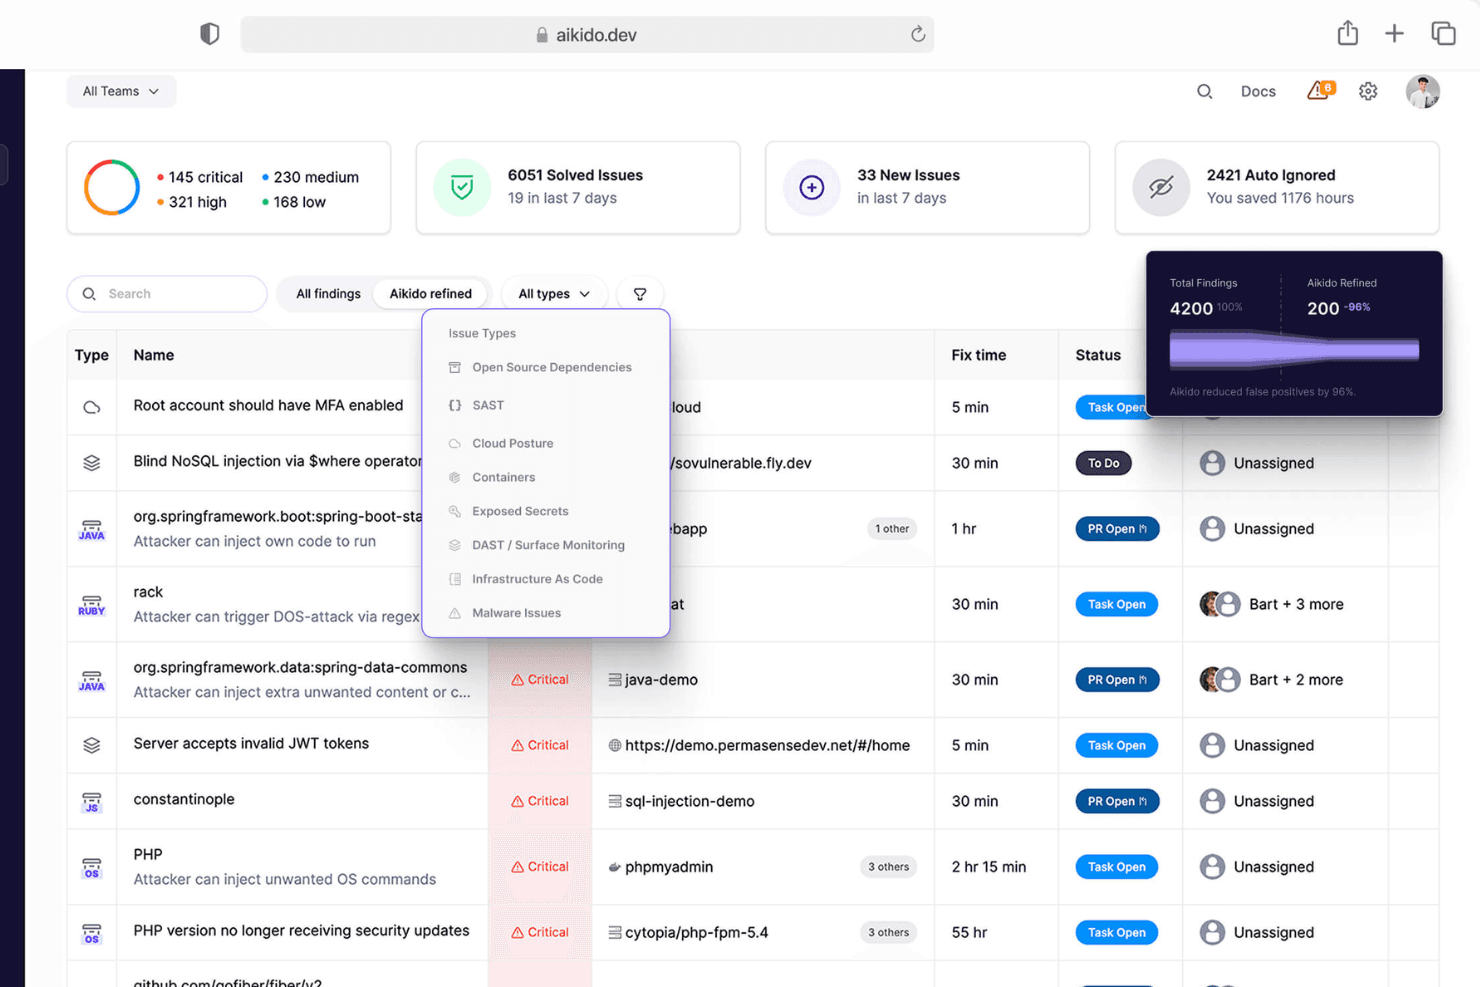
Aikido Security bietet eine einheitliche Übersichtsseite zur Priorisierung und Filterung von Problemen nach Typ, Schweregrad und Scanquelle. Aikido Security ist eine Komplettplattform, die Ihnen dabei hilft, Schwachstellen in Ihrem Code und Ihren Cloud-Umgebungen zu identifizieren und zu beheben. Sie bietet eine Reihe von Tools zur Erkennung von Sicherheitsrisiken – von der statischen Codeanalyse bis zur Verwaltung des Cloud-Sicherheitsstatus.
Warum ich Aikido Security ausgewählt habe: Die statische Codeanalyse (SAST) von Aikido scannt Ihren Quellcode, um Schwachstellen wie SQL-Injection und Cross-Site-Scripting zu erkennen, bevor sie zu Problemen werden. Dieser proaktive Ansatz ermöglicht es Ihrem Team, potenzielle Bedrohungen frühzeitig zu beheben und dadurch die Sicherheit Ihrer Anwendung zu erhöhen. Zusätzlich überprüft die Geheimniserkennungsfunktion von Aikido Ihren Code auf offengelegte API-Schlüssel, Passwörter und andere vertrauliche Informationen und verhindert so versehentliche Lecks, die ausgenutzt werden könnten.
Herausragende Funktionen & Integrationen:
Zu den Funktionen gehören die Möglichkeiten der Verwaltung des Cloud-Sicherheitsstatus (CSPM), die Risiken in Ihrer Cloud-Infrastruktur bei den wichtigsten Anbietern erkennen und Ihnen dabei helfen, eine sichere Cloud-Umgebung aufrechtzuerhalten. Aikido bietet außerdem Scans von Infrastruktur als Code (IaC), Scans von Open-Source-Abhängigkeiten, Scans von Container-Images, Überwachung der Angriffsfläche sowie Malware-Erkennung in Abhängigkeiten.
Zu den Integrationen gehören Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana und GitHub.
Pros and Cons
Pros:
- Verfügt über eine umfassende Übersichtsseite und anpassbare Berichte
- Bietet umsetzbare Erkenntnisse
- Für wachsende Teams skalierbar
Cons:
- Nicht behobene CVEs sind standardmäßig von Scans kurzlebiger Container ausgeschlossen
- Benutzerdefinierte SAST-Regeln müssen von Aikido aktiviert werden
Learn more about Aikido Security: Am besten für Risikobewertungen von Drittanbieter-Lieferanten
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.5/5
Prevalent bietet eine zentrale Plattform zur Überwachung von Lieferantenrisiken, einschließlich Cyber-Schwachstellen. Prevalent ist eine Plattform für das Management von Risiken durch Dritte, die Organisationen dabei unterstützt, die mit ihren Anbietern und Lieferanten verbundenen Risiken zu bewerten und zu überwachen. Durch die Automatisierung der Erfassung und Analyse von Anbieterdaten ermöglicht Prevalent es Ihnen, sich auf die Risikominimierung und die Sicherstellung der Compliance im gesamten Anbietersystem zu konzentrieren.
Warum ich Prevalent ausgewählt habe: Als Tool für Schwachstellenmanagement bietet Prevalent Cyber-Intelligenz, die Ihnen hilft, potenzielle Sicherheitsprobleme im Lieferantennetzwerk zu identifizieren und zu adressieren. Es überwacht mehr als 550.000 Unternehmen auf Cybervorfälle, indem es über 1.500 kriminelle Foren, zahlreiche Dark-Web-Seiten und verschiedene Bedrohungs-Feeds verfolgt. Diese umfassende Überwachung ermöglicht es Ihnen, über Schwachstellen informiert zu bleiben und proaktiv Maßnahmen zum Schutz Ihres Unternehmens zu ergreifen.
Hervorzuhebende Funktionen & Integrationen:
Funktionen umfassen automatisierte Onboarding- und Offboarding-Prozesse, die die Verwaltung von Anbieterbeziehungen vereinfachen. Die Plattform beinhaltet zudem ein Anbieterdashboard, das Berichte zu Sicherheit, Performance und Compliance zentralisiert und es Ihrem Team erleichtert, Risiken zu überwachen und zu adressieren. Darüber hinaus bietet Prevalent integrierte Leitfäden zur Schadensbehebung.
Integrationen beinhalten Active Directory, BitSight, ServiceNow, SecZetta und Source Defense.
Pros and Cons
Pros:
- Umfangreiche Funktionalitäten für das Management von Lieferantenrisiken
- Benutzer können Berichte an spezifische Bedürfnisse anpassen
- Starke Sicherheitsprotokolle zum Schutz der Daten
Cons:
- Die Plattform ist komplex und erfordert eine gewisse Einarbeitungszeit
- Datenmigration kann die Erstinstallation erschweren
Learn more about Prevalent: Am besten geeignet für das Management von Endgeräte-Schwachstellen und -Patches
- Kostenlose Testversion verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.5/5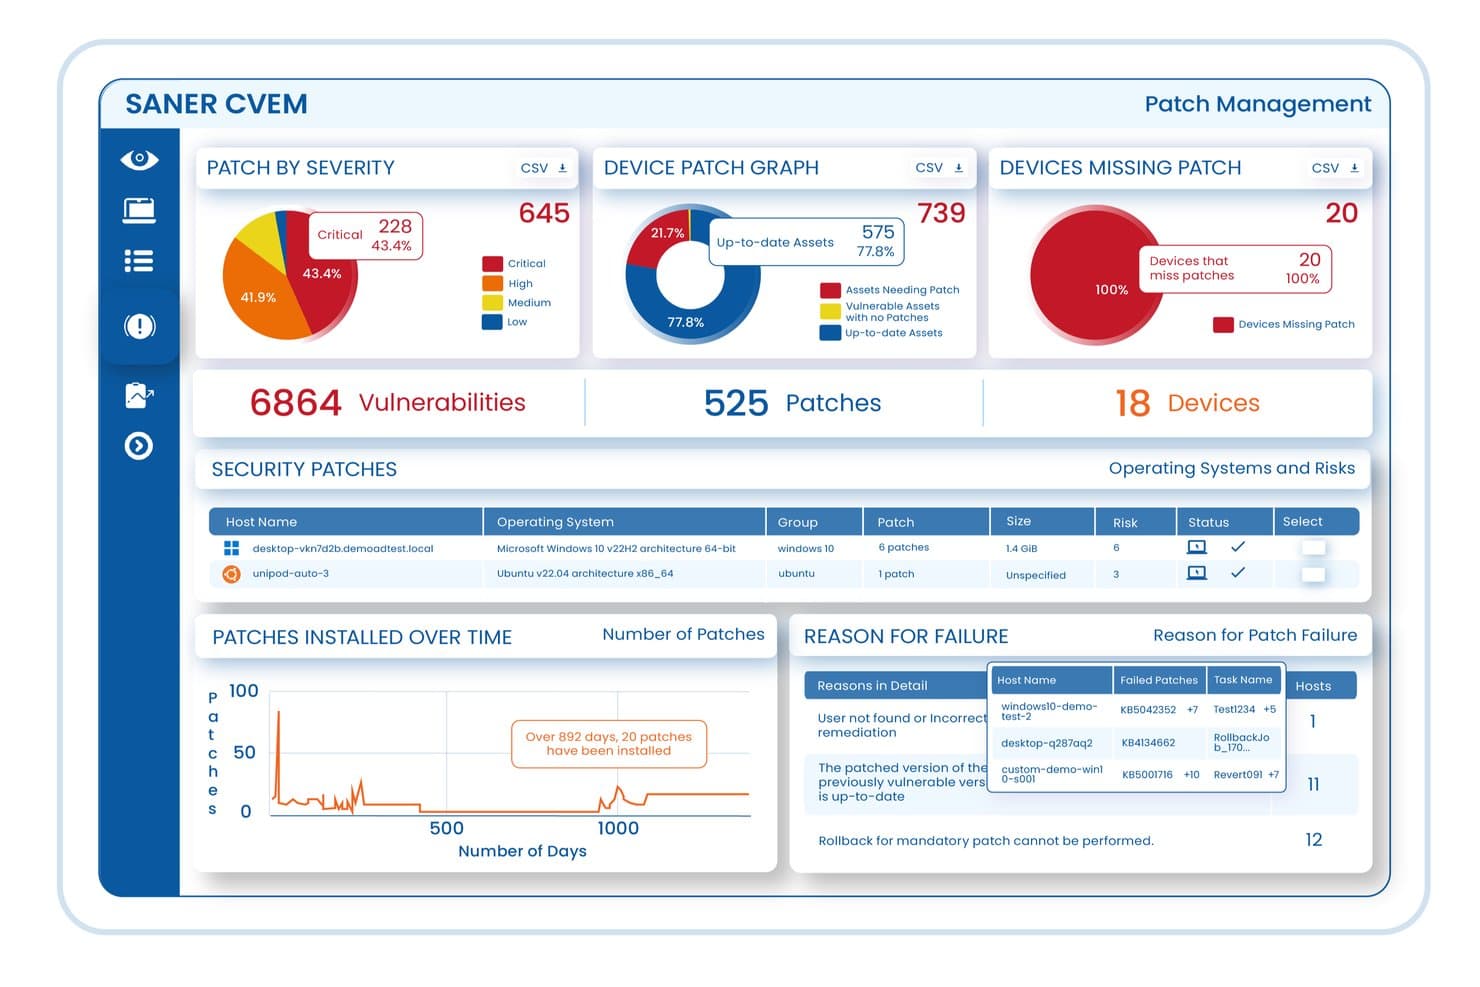
Eine interaktive Übersicht über die Plattform SecPod Saner für kontinuierliches Schwachstellen- und Sicherheitsrisikomanagement (CVEM), die die durchgängige Nachverfolgung von Schwachstellen, automatisiertes Patch-Management und die Risikopriorisierung auf Unternehmensendpunkten hervorhebt. SecPod (Saner Platform) ist eine Plattform für kontinuierliches Schwachstellen- und Sicherheitsrisikomanagement, die Endgerätescans, risikobasierte Priorisierung, Patch-Behebung und Compliance-Durchsetzung in Unternehmens-IT-Umgebungen in einer einzigen Konsole kombiniert.
Für wen ist SecPod (Saner Platform) am besten geeignet?
SecPod eignet sich gut für IT-Sicherheitsteams in mittelgroßen bis großen Unternehmen, die eine zentrale Plattform benötigen, um Schwachstellenerkennung, Patchen und Compliance in verteilten Endgeräteumgebungen zu verwalten.
Warum ich SecPod (Saner Platform) ausgewählt habe
Ich habe SecPod (Saner Platform) in meine Top-Auswahl aufgenommen, weil die automatisierte Endgeräterkennung weit über einfache CVE-Scans hinausgeht. Die Plattform führt kontinuierliche Prüfungen auf Windows-, macOS-, Linux- und IBM-AIX-Endpunkten mithilfe einer Bibliothek mit mehr als 160.000 Sicherheitsprüfungen durch und deckt fehlende Patches, Fehlkonfigurationen und exponierte Ressourcen ab, ohne manuelles Eingreifen zu erfordern. Außerdem gefällt mir, dass die KI-gestützte Erkennung von Anomalien in der Sicherheitslage mithilfe von ML-Modellen mehr als 100 Geräteparameter überwacht und Verhaltensabweichungen erkennt, die signaturbasierte Scanner typischerweise übersehen.
Die wichtigsten Funktionen von SecPod (Saner Platform)
- SSVC-basierte Risikopriorisierung: Bewertet Schwachstellen anhand von EPSS-Wahrscheinlichkeitswerten für Exploits, dem CISA-KEV-Status und der Kritikalität von Ressourcen, um die Behebung der risikoreichsten Gefährdungen zuerst zu priorisieren.
- Patch-Behebung mit geschlossenem Regelkreis: Verfolgt Schwachstellen von der ersten Erkennung über das Patchen bis zur verifizierten Behebung – alles innerhalb derselben Plattform.
- Durchsetzung von Compliance-Benchmarks: Prüft Endgerätekonfigurationen kontinuierlich anhand von CIS-, NIST-, HIPAA-, PCI-DSS- und STIG-Benchmarks.
- MITRE-ATT&CK-Zuordnung: Verknüpft Schwachstellenbefunde mit MITRE-ATT&CK-Techniken und CWE-Klassifizierungen, um einen strukturierten Bedrohungskontext bereitzustellen.
Integrationen von SecPod (Saner Platform)
Die Saner-Plattform von SecPod lässt sich in ServiceNow, ELK, IBM QRadar, Wazuh und Jira integrieren und unterstützt außerdem eine native Freshservice-Integration. Ihre API-zentrierte Architektur ermöglicht die Integration in SIEM-, SOAR-, ITSM- und DevOps-Pipelines; für benutzerdefinierte Integrationen ist eine REST-API verfügbar.
Pros and Cons
Pros:
- Mehr als 200.000 integrierte SCAP-Schwachstellenprüfungen
- Leichtgewichtiger Agent mit minimalem Ressourcenverbrauch
- Umfasst auch die Behebung, nicht nur die Erkennung
Cons:
- Begrenzte Möglichkeiten zur Anpassung von Berichten und Dashboards
- Die Ersteinrichtung des Agenten erfordert eine umfangreiche Konfiguration
Learn more about SecPod (Saner Platform): Am besten für sichere Codeanalyse geeignet
- Kostenlose Testversion verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.4/5
SonarQube zeigt Projektschwachstellen, Fehler und den Status des Qualitätsgates an SonarQube unterstützt Entwicklungs- und Sicherheitsteams dabei, Schwachstellen, Probleme bei der Codequalität, Geheimnisse und Fehlkonfigurationen in Infrastruktur als Code zu finden, bevor sie die Produktion erreichen. Es zeichnet sich dadurch aus, dass es SAST, SCA und die Absicherung von KI-Code über mehr als 40 Sprachen hinweg kombiniert, und eignet sich daher besonders für Teams, die Anwendungssicherheit in ihre DevSecOps-Workflows integrieren.
Für wen ist SonarQube am besten geeignet?
SonarQube ist eine gute Wahl für Entwicklungsteams und Sicherheitsingenieure in Unternehmen, die Code-Schwachstellen über mehrere Sprachen und Umgebungen hinweg verwalten müssen.
Warum ich SonarQube ausgewählt habe
Ich habe SonarQube ausgewählt, weil es Ihrem Team hilft, Schwachstellen direkt in der Codebasis durch statische Anwendungssicherheitstests, Geheimniserkennung und Abhängigkeitsanalyse zu finden und zu verwalten. Die sichere Codeanalyse eignet sich gut für Entwicklungsteams, die Probleme während Pull Requests und CI/CD-Prüfungen erkennen müssen, bevor sie die Produktion erreichen. Außerdem gefällt mir, dass die Qualitätsgates riskanten Code am Weiterentwickeln hindern können, bis die Sicherheits- und Qualitätsstandards erfüllt sind. Für Teams, die KI-generierten Code verwenden, kann SonarQube Probleme außerdem prüfen und Korrekturen vorschlagen, bevor dieser Code zusammengeführt wird.
Wichtige Funktionen von SonarQube
Einige weitere Funktionen von SonarQube unterstützen Workflows für sichere Entwicklung und das Schwachstellenmanagement:
- Mehrsprachiges Scannen: Durchsucht Codebasen in mehr als 30 Programmiersprachen, um Schwachstellen, Fehler und Sicherheitsprobleme zu identifizieren.
- Analyse von Infrastruktur als Code: Prüft Terraform-, Kubernetes- und andere IaC-Dateien auf Fehlkonfigurationen und Sicherheitsrisiken.
- Erstellung benutzerdefinierter Regeln: Ermöglicht Ihrem Team, Sicherheits- oder Compliance-Regeln auf Grundlage interner Standards zu erstellen und durchzusetzen.
- Anreicherung von Pull Requests: Zeigt Sicherheitsbefunde in Pull Requests an, damit Teams Probleme vor dem Zusammenführen beheben können.
SonarQube-Integrationen
Zu den Integrationen gehören GitHub, GitLab, Bitbucket, Azure DevOps, Atlassian Jira und Slack.
Pros and Cons
Pros:
- Durchsucht Code, Geheimnisse, Abhängigkeiten und IaC in einem Workflow
- Qualitätsgates helfen dabei, riskanten Code vor der Produktion zu blockieren
- Feedback zu Pull Requests hilft Entwicklern, Schwachstellen früher zu beheben
Cons:
- Für erweiterte lokale Funktionen ist Self-Hosting erforderlich
- Erweiterte SCA-Funktionen erfordern das Add-on SonarQube Advanced Security
Learn more about SonarQube: Am besten geeignet für proaktives Netzwerk-Sicherheitsmonitoring
- 14-tägige kostenlose Testversion verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.7/5
Auvik ermöglicht es Benutzern, ihre Netzwerke mit vollständiger Transparenz von überall aus zu verwalten. Auvik ist eine Netzwerkmanagement-Plattform, die Ihnen hilft, Ihre Netzwerkinfrastruktur durch kontinuierliche Überwachung, Geräte-Tracking und Bedrohungserkennung zu überwachen, abzusichern und zu verwalten.
Warum ich Auvik ausgewählt habe: Ich habe Auvik wegen seiner proaktiven Netzwerküberwachungsfunktionen ausgewählt, die das Schwachstellenmanagement durch Echtzeit-Transparenz bezüglich Geräteaktivität, potenziellen Bedrohungen und Compliance-Risiken unterstützen. Die automatisierte Netzwerkkartierung und die Datenverkehrsanalyse von Auvik helfen dabei, unautorisierte Geräte und ungewöhnliche Verhaltensweisen zu erkennen und bieten so die grundlegenden Erkenntnisse, die erforderlich sind, um Schwachstellen frühzeitig zu identifizieren. Die Plattform umfasst außerdem Funktionen wie Konfigurations-Backups und automatisierte Benachrichtigungen, was eine schnellere Reaktion auf potenzielle Risiken ermöglicht. Zwar handelt es sich nicht um eine vollständige Schwachstellenmanagement-Suite, aber Auviks Sicherheitsfokus und Integrationen stärken die gesamte Sicherheitslage eines Unternehmens.
Herausragende Funktionen & Integrationen:
Funktionen beinhalten Echtzeit-Netzwerküberwachung, automatisierte Netzwerkkartierung, Datenverkehrsanalyse, Konfigurationsmanagement, Compliance-Berichte und Benachrichtigungen bei potenziellen Bedrohungen. Auvik bietet außerdem verschlüsselte Kommunikation und proaktive Überwachungswerkzeuge, die MSPs und IT-Teams helfen, Netzwerk-Schwachstellen zu identifizieren, bevor sie eskalieren.
Integrationen umfassen Microsoft Teams, Slack, ServiceNow, Cisco, Fortinet, Palo Alto Networks, Datto, Duo, IT Glue, Salesforce, Zendesk und Zoom.
Pros and Cons
Pros:
- Schnelles und präzises Benachrichtigungssystem
- Überwachung über ein zentrales Dashboard
- Detaillierte grafische Visualisierung von Netzwerken
Cons:
- Könnte mehr Integrationen bieten
- Plattformanpassung kann zeitaufwendig sein
Learn more about Auvik: Am besten für direkte UEM-Sichtbarkeit von Endpunktrisiken
- 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $3/Gerät/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.7/5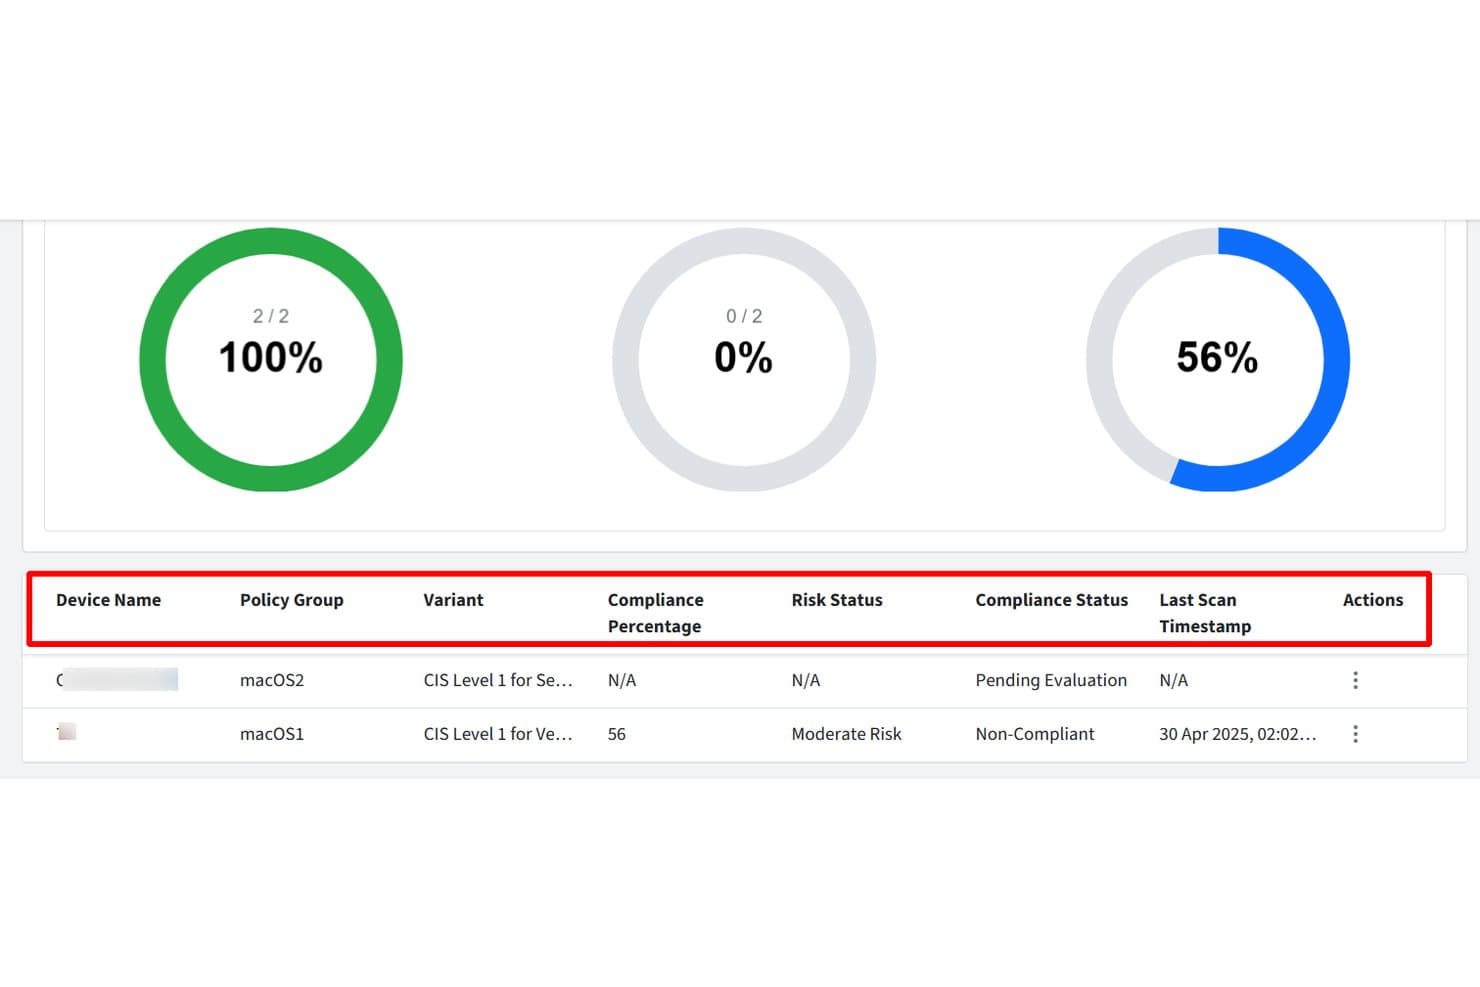
Scalefusion zeigt den Konformitätsstatus und die Risikostufen von Geräten auf einen Blick. Veltar ist ein Endpunktsicherheitsprodukt innerhalb der Scalefusion-UEM-Plattform, das kontinuierliches Schwachstellen-Scanning, risikobasierte Priorisierung und eine Bestandsaufnahme der verwalteten Windows- und macOS-Geräte bietet.
Für wen eignet sich Scalefusion am besten?
Scalefusion eignet sich besonders für IT-Teams, die Windows- und macOS-Geräteflotten bereits über eine UEM-Plattform verwalten und Einblick in Schwachstellen erhalten möchten, ohne einen separaten Scan-Agent bereitzustellen.
Warum ich Scalefusion ausgewählt habe
Scalefusions Veltar hat sich einen Platz auf meiner engeren Auswahl verdient, weil es die Lücke zwischen UEM-Geräteverwaltung und Schwachstellenübersicht schließt, ohne einen separaten Scan-Agent zu erfordern. Besonders gefällt mir, wie der Risikowert CVSS, EPSS, den KEV-Status und das Alter der Schwachstelle zu einem einzigen zusammengesetzten Indikator zusammenführt, sodass ich auf einen Blick erkennen kann, welche Windows- oder macOS-Endpunkte am stärksten gefährdet sind. Die konfigurierbaren SLA-Schwellenwerte für CVEs mit kritischem und hohem Schweregrad bedeuten, dass mein Team automatische Hinweise auf Überschreitungen erhält, bevor etwas unbemerkt bleibt.
Wichtigste Funktionen von Scalefusion
- Kontinuierliches Scannen von Betriebssystem- und Anwendungsschwachstellen: Veltar identifiziert Schwachstellen auf registrierten Windows- und macOS-Endpunkten, indem es stündlich CVE-Daten aus NVD und MSRC abruft.
- Konfigurierbare SLA-Schwellenwerte: Administratoren können tagesbasierte SLA-Grenzwerte für CVEs mit kritischem und hohem Schweregrad festlegen. Automatische Hinweise auf Überschreitungen werden auf der Übersichtsseite angezeigt.
- CSV-Export für Schwachstellen- und Bestandsdaten: Die Ansichten „Anwendungen“, „Betriebssysteme“, „Geräte“ und „Schwachstellen“ unterstützen allesamt gefilterte CSV-Exporte zum externen Teilen von Bestands- und CVE-Daten.
- UEM-integrierte Weiterleitung zur Patch-Installation: Wenn eine Behebung verfügbar ist, leitet die Aktion 'Jetzt patchen' von Veltar Administratoren direkt zum relevanten Windows- oder macOS-Arbeitsablauf zur Patch-Installation in der Scalefusion-UEM-Konsole weiter.
Scalefusion-Integrationen
Scalefusion lässt sich in Check Point Harmony integrieren und unterstützt Kontrollen für Konten von Google- und Microsoft-Cloud-Apps. Außerdem bietet es eine Entwickler-API und Webhooks für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Nutzt die bestehende Registrierung, kein separater Scan-Agent erforderlich
- Kombiniert CVSS, EPSS, KEV und das Alter von Schwachstellen
- Zentralisierte Geräteansichten unterstützen eine praktische Priorisierung von Endpunkten
Cons:
- Überprüft nur verwaltete Windows- und macOS-Endpunkte
- Kein Arbeitsablauf für Tickets, Zuständigkeiten oder die Überprüfung von Behebungen
Learn more about Scalefusion: Am besten geeignet für automatisiertes Patch-Management
- Kostenlose Testphase + kostenlose Demo verfügbar
- Preise auf Anfrage

Heimdal bietet ein umfassendes Dashboard für das IT-Asset-Management. Heimdal bietet eine umfassende Lösung für Unternehmen, die eine effiziente Software zur Schwachstellenverwaltung suchen. Die Plattform ist besonders für Branchen attraktiv, die einen hohen Stellenwert auf Cybersicherheit legen, wie zum Beispiel Finanzwesen, Gesundheitswesen und öffentliche Verwaltung. Durch den Fokus auf automatisiertes Patch-Management und Asset-Überwachung adressiert Heimdal das zentrale Bedürfnis nach zeitnaher Behebung von Schwachstellen und stellt sicher, dass Ihre Systeme vor potenziellen Bedrohungen geschützt bleiben.
Warum ich Heimdal ausgewählt habe
Ich habe Heimdal wegen seiner außergewöhnlichen Ausrichtung auf automatisiertes Patch-Management gewählt – eine Funktion, die direkt das Bedürfnis nach schneller Schwachstellenbehebung anspricht. Das garantiert, dass Ihre Systeme fortlaufend aktuell sind und das Risiko von Exploits reduziert wird. Zudem ermöglichen die Asset-Management-Funktionen von Heimdal einen vollständigen Überblick über Ihren Softwarebestand, was bei der Identifikation und Priorisierung von Schwachstellen hilft. Die nahtlose Integration mit Drittanbieter-Tools erhöht zusätzlich den Nutzen in unterschiedlichsten IT-Umgebungen.
Hauptfunktionen von Heimdal
Neben den Kernstärken bietet Heimdal noch weitere wertvolle Funktionen:
- Threat Hunting: Ermöglicht die proaktive Erkennung und Eindämmung potenzieller Bedrohungen in Ihrem Netzwerk.
- Unified Endpoint Management: Bietet zentrale Kontrolle über alle Endpoints zur Steigerung von Sicherheit und Compliance.
- Compliance Reporting: Erstellt detaillierte Berichte zur Sicherstellung der Einhaltung von Branchenstandards und Regularien.
- Benutzerfreundliche Oberfläche: Bietet ein intuitives Dashboard für leichte Navigation und Richtlinienverwaltung.
Heimdal Integrationen
Native Integrationen werden von Heimdal derzeit nicht aufgeführt; die Plattform unterstützt jedoch API-basierte kundenspezifische Integrationen.
Pros and Cons
Pros:
- Automatisiertes Patchen über alle Endpunkte
- Starke Schwachstellen- und Bedrohungserkennung
- Detaillierte Übersicht über Assets und Lizenzen
Cons:
- Keine nativen Integrationen verfügbar
- Benutzeroberfläche erfordert Einarbeitungszeit
Learn more about Heimdal: Am besten für die kontinuierliche Überwachung von Schwachstellen geeignet
- Kostenlose Testversion verfügbar
- Ab 119 $/Monat
Visit WebsiteCustomer Rating:4.8/5
Die Ansicht der Angriffsfläche in Intruder hilft dabei, potenzielle Schwachstellen in Ihrem Netzwerk zu identifizieren und zu verwalten. Intruder ist ein cloudbasiertes Tool zur Verwaltung von Schwachstellen, das Ihnen hilft, Sicherheitslücken in Ihrer digitalen Infrastruktur zu identifizieren und zu beheben.
Warum ich Intruder ausgewählt habe: Die kontinuierliche Schwachstellenverwaltung von Intruder stellt sicher, dass Ihre Systeme regelmäßig auf neue Bedrohungen gescannt werden. Diese Funktion startet automatisch Scans, sobald Änderungen erkannt werden, und hilft Ihnen so, potenziellen Sicherheitsrisiken immer einen Schritt voraus zu sein. Darüber hinaus entdeckt die Verwaltung der Angriffsfläche von Intruder unbekannte Ressourcen wie Subdomains und nicht erfasste APIs und bietet dadurch einen umfassenden Überblick über die Gefährdung Ihrer Organisation. Außerdem bietet Intruder eine Gefährdungsverwaltung, die mehrere Scan-Engines kombiniert, um über tausend Probleme in der Angriffsfläche zu identifizieren, die andere Scanner möglicherweise übersehen.
Herausragende Funktionen & Integrationen:
Zu den Funktionen gehört eine Priorisierung, die aktuelle Bedrohungsdaten nutzt, beispielsweise die Liste der bekannten ausgenutzten Schwachstellen von CISA und durch maschinelles Lernen erstellte Prognosen zur Ausnutzung. Außerdem bietet Intruder Zugang zu privaten Programmen zur Meldung von Sicherheitslücken, sodass Ihr Team mit erstklassigen Hackern zusammenarbeiten kann, um Schwachstellen aufzudecken, die automatisierte Scanner möglicherweise übersehen.
Zu den Integrationen gehören AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel und Okta.
Pros and Cons
Pros:
- Umfassende Erkennung von Schwachstellen
- Automatisierte Scans und Überwachung
- Funktionen zur Erstellung von Compliance-Berichten
Cons:
- Gelegentliche Fehlalarme
- Die Funktion zur Angriffsfläche ist auf den Premium-Tarif beschränkt
Learn more about Intruder: Am besten geeignet für umfassendes Schwachstellenscanning
- Kostenlose Demo verfügbar
- Ab $69/Monat
Visit WebsiteCustomer Rating:4.5/5
Das Haupt-Dashboard von Astra Pentest bietet einen Überblick über den Sicherheitsstatus und erkannte Schwachstellen. Astra Pentest ist ein umfassendes Sicherheitstool, das gründliche Penetrationstests auf verschiedenen Plattformen ermöglicht, darunter Webanwendungen, Cloud-Umgebungen, mobile Apps, APIs, Netzwerke und Blockchain-Systeme. Es hilft Nutzern, Schwachstellen mit einem intelligenten Scanner und einem benutzerfreundlichen Dashboard zu identifizieren und sorgt so für eine robuste Absicherung von Webanwendungen.
Warum ich Astra Pentest gewählt habe: Eine der wichtigsten Funktionen ist der Schwachstellenscanner, der über 8000 Tests durchführt, darunter Prüfungen auf bekannte CVEs, OWASP Top 10 und SANS 25. Dieser Scanner ist darauf ausgelegt, jede denkbare Schwachstelle abzudecken und so eine umfassende Sicherheitsbewertung zu gewährleisten. Außerdem kann der Scanner mithilfe einer Browser-Erweiterung auch Seiten hinter Login-Bereichen analysieren, was die Absicherung aller Teile einer Anwendung erleichtert.
Herausragende Funktionen & Integrationen:
Zu den wichtigsten Funktionen von Astra Pentest gehören Penetrationstests für Webanwendungen, Cloud-Sicherheit, mobile Apps, API, Netzwerksicherheit und Blockchain. Zusätzlich werden Berichterstattung, Compliance und öffentlich überprüfbare Sicherheitszertifikate angeboten.
Integrationen sind unter anderem GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- Zentrales Dashboard zum Verwalten von Schwachstellen
- Umfassende Sicherheitsüberprüfungen für Compliance
- Benutzerfreundliche Oberfläche
Cons:
- Es sind mit dem Tool auch Fehlalarme möglich
- Begrenzte Anpassungsmöglichkeiten
Learn more about Astra Pentest:
Weitere Tools für das Schwachstellenmanagement
Hier sind einige weitere Optionen für Tools zum Schwachstellenmanagement, die es nicht in meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- 11New RelicAm besten für Sicherheitsinformationen ohne Konfigurationsaufwand geeignet
- 12IBM Security QRadar EDRAm besten für umfassende Bedrohungsinformationen
- 13Cisco Vulnerability ManagementAm besten geeignet für umfassende Geräte- und Protokollabdeckung
- 14Microsoft Defender Vulnerability ManagementAm besten geeignet für die Integration in das Microsoft-Ökosystem
- 15Tenable Vulnerability ManagementAm besten geeignet für Active Directory- und Infrastruktursicherheit
- 16Qualys VMDRAm besten für umfassendes IT-Asset-Management geeignet
- 17InsightVM (Nexpose)Am besten für Echtzeit-Ende-zu-Ende-Transparenz
- 18Wiz Vulnerability ManagementAm besten geeignet für Sicherheit in Multi-Cloud-Umgebungen
- 19CyCognitoAm besten geeignet für das Management der Angriffsfläche
- 20Arctic WolfAm besten geeignet für verwaltete Erkennungs- und Reaktionsdienste
- 21Frontline Vulnerability ManagerAm besten geeignet für Integration von Cloud- und Netzwerksicherheit
- 22AdluminAm besten geeignet für sicherheitsfokussierte Anforderungen im Finanzsektor
- 23NucleusAm besten für Multi-Framework-Compliance-Management geeignet
- 24Oligo SecurityAm besten geeignet für den Laufzeitschutz von Open-Source-Bibliotheken
- 25CYRISMAAm besten geeignet für intuitive Benutzeroberfläche und automatisierte Patch-Funktion
- 26NowSecureAm besten geeignet für die Sicherheit von mobilen Apps
Wie ich Tools für das Schwachstellenmanagement bewerte
Ich teile meine Bewertungen in zwei Ebenen auf: grundlegende Anforderungen, auf die kein SecOps-Team verzichten kann, und die Unterscheidungsmerkmale – wie Exploit-Intelligenz und Angriffspfadanalyse –, mit denen sich die besten Tools von anderen abheben.
Kernfunktionalität (Grundvoraussetzung für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet diese Funktionalität nicht an) bis 5 (überragt in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss mindestens eine Gesamtpunktzahl von 65% erreichen, um berücksichtigt zu werden.
- Asset-Erkennung & Inventarisierung: Ich überprüfe, ob das Tool Endpunkte, Cloud-Workloads, Container und Netzwerkgeräte automatisch erfassen kann – vor allem über hybride Umgebungen hinweg, wo Schatten-IT oft verborgen bleibt.
- Schwachstellenscans: Die Abdeckung des Scans ist entscheidend, daher bewerte ich die Unterstützung für authentifizierte und nicht authentifizierte Scans über Betriebssysteme, Webanwendungen, Datenbanken und Cloud-Konfigurationen hinweg.
- Risikobasierte Priorisierung: Statt nur CVSS-Scores aufzulisten, sollte das Tool Informationen zu verfügbaren Exploits, Bedrohungsdaten und Kritikalität der Assets einbeziehen, um herauszustellen, was tatsächlich zuerst bearbeitet werden muss.
- Remediation-Workflow & Nachverfolgung: Ich achte auf Ticketzuweisung, SLA-Verfolgung und bidirektionale Synchronisation mit Tools wie Jira oder ServiceNow, damit Ergebnisse nicht einfach im Dashboard versauern und Verantwortliche verloren gehen.
- Berichte & Compliance: Die Phase der Audits offenbart, welche Tools hier überzeugen – ich prüfe, ob integrierte Vorlagen für PCI-DSS, HIPAA, ISO 27001 und NIST vorhanden sind und ob Berichte für verschiedene Stakeholder anpassbar sind.
- Kontinuierliche Überwachung & Integrationen: Ein einzelner Scan ist nur eine Momentaufnahme. Ich suche nach geplanten und Echtzeit-Scans in Kombination mit nativen Konnektoren für SIEMs, EDR-Plattformen und CI/CD-Pipelines.
Sobald ich eine Liste von Tools habe, die diesen Kriterien entsprechen, prüfe ich, wodurch sich die einzelnen Plattformen abheben.
Unterscheidungsmerkmale (Was Anbieter voneinander unterscheidet)
So vergleiche und bewerte ich verschiedene Anbieter:
Herausragende Funktionen
Die Analyse von Angriffspfaden ist ein zentrales Unterscheidungsmerkmal – ich suche nach Tools, die aufzeigen, wie verkettete Schwachstellen und Identitätslücken einem Angreifer die seitliche Bewegung zu besonders schützenswerten Assets ermöglichen. EPSS und Exploit-Intelligenz sind ebenfalls wichtig, denn ein Tool, das mit echten Daten zur Ausnutzbarkeit arbeitet, hilft Teams dabei, über theoretische Risikobewertungen hinauszugehen. Für DevSecOps-Teams sind Container- und IaC-Scans wertvoll, weil sie Problemstellen bereits in der Build-Pipeline – etwa fehlerhafte Terraform- oder Kubernetes-Manifestdateien – erkennen, ehe sie in Produktion gelangen.
Mehr als nur Funktionen
In diesem Bereich unterscheiden sich die Lizenzierungsmodelle erheblich – einige Anbieter rechnen nach IP-Adresse ab, andere nach Asset oder Nutzer – daher bewerte ich, ob die Preisstruktur zum Wachstum Ihrer Umgebung passt. Flexibilität beim Deployment ist ebenfalls ausschlaggebend, gerade für Teams, die Luftspalt-Netzwerke betreiben oder wegen Datenresidenz auf einen lokalen Betrieb angewiesen sind. Ich prüfe auch, wie gut das Tool in Ihr Ökosystem passt, und ob es native Konnektoren zu Ihrem bestehenden SIEM-, SOAR- und ITSM-Stack gibt, sodass Ergebnisse reibungslos in etablierte Workflows fließen, ohne dass Sie eigene Skripte schreiben müssen.
So wählen Sie ein Tool für das Schwachstellenmanagement aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Durchführung Ihres individuellen Auswahlprozesses für Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was zu beachten ist |
| Skalierbarkeit | Stellen Sie sicher, dass das Tool mit Ihrem Unternehmen wachsen kann. Prüfen Sie, ob es steigende Datenmengen und mehr Benutzer ohne Leistungseinbußen bewältigen kann. |
| Integrationen | Prüfen Sie, ob sich das Tool in Ihre vorhandene Software integrieren lässt, beispielsweise in SIEM-Systeme, Ticketing-Tools und Cloud-Dienste, um Arbeitsabläufe zu optimieren. |
| Anpassbarkeit | Achten Sie auf Anpassungsoptionen, mit denen Sie Dashboards, Berichte und Warnmeldungen an die spezifischen Anforderungen und Präferenzen Ihres Teams anpassen können. |
| Benutzerfreundlichkeit | Wählen Sie ein Tool mit einer intuitiven Benutzeroberfläche und einer kurzen Einarbeitungszeit, um eine schnelle Einführung in Ihrem Team zu gewährleisten. |
| Budget | Bewerten Sie die Kosten im Verhältnis zu den angebotenen Funktionen. Berücksichtigen Sie flexible Preispläne, die zu Ihren finanziellen Möglichkeiten passen und ein gutes Preis-Leistungs-Verhältnis bieten. |
| Sicherheitsvorkehrungen | Bewerten Sie die Fähigkeit des Tools, sensible Daten zu schützen und Branchenvorschriften einzuhalten, und stellen Sie sicher, dass robuste Sicherheitsmaßnahmen vorhanden sind. |
| Anbietersupport | Berücksichtigen Sie den Ruf des Anbieters im Bereich Kundensupport, einschließlich Verfügbarkeit, Reaktionszeit und der Ressourcen, die er zur Fehlerbehebung bereitstellt. |
| Berichtsfunktionen | Achten Sie auf umfassende Berichtsfunktionen, die Einblicke in Schwachstellen und die Compliance bieten und Ihnen helfen, fundierte Sicherheitsentscheidungen zu treffen. |
Trends bei Tools für das Schwachstellenmanagement
Für meine Recherche habe ich unzählige Produktaktualisierungen, Pressemitteilungen und Versionsprotokolle verschiedener Anbieter von Tools für das Schwachstellenmanagement ausgewertet. Hier sind einige der aufkommenden Trends, die ich im Auge behalte:
- KI-gestützte Bedrohungserkennung: Anbieter setzen künstliche Intelligenz ein, um die Fähigkeiten zur Bedrohungserkennung zu verbessern. KI kann Muster und Anomalien schneller als herkömmliche Methoden erkennen und Teams dabei helfen, schneller auf Bedrohungen zu reagieren. Einige Tools nutzen maschinelles Lernen, um potenzielle Schwachstellen vorherzusagen.
- Sicherheit für Cloud-native Umgebungen: Da immer mehr Unternehmen in die Cloud wechseln, entwickeln sich Tools weiter, um bessere Sicherheitsfunktionen für Cloud-native Umgebungen bereitzustellen. Dieser Trend ist für Unternehmen, die stark auf Cloud-Infrastrukturen angewiesen sind, von entscheidender Bedeutung, da er tiefere Einblicke in cloudspezifische Schwachstellen ermöglicht.
- Sicherheitsmodelle ohne implizites Vertrauen: Immer mehr Tools übernehmen Modelle ohne implizites Vertrauen, bei denen jeder Benutzer und jedes Gerät verifiziert werden muss. Dieser Ansatz erhöht die Sicherheit, indem davon ausgegangen wird, dass Bedrohungen sowohl intern als auch extern auftreten können. Anbieter wie Cisco integrieren Prinzipien ohne implizites Vertrauen in ihre Plattformen.
- Erweiterte Berichtsfunktionen: Detaillierte und anpassbare Berichte werden immer wichtiger. Benutzer benötigen Einblicke in Schwachstellen und den Compliance-Status. Tools bieten fortschrittlichere Berichtsfunktionen, um diesen Anforderungen gerecht zu werden und ein besseres Risikomanagement zu ermöglichen.
- Analyse des Benutzerverhaltens: Einige Anbieter integrieren Analysen des Benutzerverhaltens, um ungewöhnliche Aktivitäten zu überwachen und zu erkennen. Dieser Trend hilft bei der Erkennung von Insider-Bedrohungen und kompromittierten Konten und bietet Unternehmen eine zusätzliche Sicherheitsebene.
Was sind Tools für das Schwachstellenmanagement?
Tools für das Schwachstellenmanagement finden und verfolgen Sicherheitslücken in den Ressourcen eines Unternehmens und helfen dabei, diese zu beheben. Sie werden von Sicherheitsteams, IT-Administratoren und Betriebsteams eingesetzt, die Risiken reduzieren und Systeme auf dem neuesten Stand halten müssen, ohne sich auf manuelle Prüfungen zu verlassen.
Automatisierte Scans, Risikobewertungen und Berichtsfunktionen helfen dabei, Probleme früher zu erkennen, die Reihenfolge der Behebung festzulegen und Teams auf dem Laufenden zu halten. Insgesamt unterstützen diese Tools Unternehmen dabei, sicherere und zuverlässigere Systeme mit weniger manuellem Aufwand zu betreiben.
Funktionen von Tools für das Schwachstellenmanagement
Achten Sie bei der Auswahl von Tools für das Schwachstellenmanagement auf die folgenden wichtigen Funktionen:
- KI-gestützte Bedrohungserkennung: Verwendet künstliche Intelligenz, um Muster und Anomalien schnell zu erkennen, und hilft Teams dabei, schneller auf Bedrohungen zu reagieren.
- Cloud-native Sicherheit: Bietet spezielle Sicherheitsfunktionen für Cloud-Umgebungen und liefert Einblicke in cloud-spezifische Schwachstellen.
- Zero-Trust-Sicherheitsmodelle: Erfordern die Überprüfung jedes Benutzers und Geräts und erhöhen die Sicherheit, indem davon ausgegangen wird, dass jeder Zugriff eine Bedrohung darstellen könnte.
- Erweiterte Berichtsfunktionen: Bieten anpassbare und detaillierte Berichte mit Einblicken in Schwachstellen und den Compliance-Status.
- Analyse des Benutzerverhaltens: Überwacht und erkennt ungewöhnliche Benutzeraktivitäten, um Insider-Bedrohungen und kompromittierte Konten aufzuspüren.
- Priorisierung von Risiken: Hilft Teams, sich auf die kritischsten Schwachstellen zu konzentrieren, indem potenzielle Bedrohungen bewertet und eingestuft werden.
- Automatisiertes Patch-Management: Optimiert den Prozess der Anwendung von Sicherheitspatches, reduziert den manuellen Arbeitsaufwand und minimiert Schwachstellen.
- Kontinuierliche Überwachung: Bietet eine fortlaufende Bewertung des Netzwerks, um neu auftretende Schwachstellen zu erkennen.
- Compliance-Berichte: Stellt sicher, dass Sicherheitsmaßnahmen Branchenstandards und Vorschriften erfüllen, und vereinfacht den Compliance-Prozess.
- Anpassbare Dashboards: Ermöglichen Benutzern, die Darstellung von Daten und Kennzahlen an spezifische Anforderungen und Präferenzen anzupassen.
Vorteile von Tools für das Schwachstellenmanagement
Die Implementierung von Tools für das Schwachstellenmanagement bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige der Vorteile, auf die Sie sich freuen können:
- Verbesserte Sicherheitslage: Durch die Identifizierung und Verwaltung von Schwachstellen helfen diese Tools dabei, Ihre Systeme vor potenziellen Bedrohungen zu schützen und Sicherheitsrisiken zu reduzieren.
- Effizientes Risikomanagement: Funktionen zur Priorisierung von Risiken ermöglichen es Ihrem Team, sich auf die kritischsten Schwachstellen zu konzentrieren und so Ressourcen effektiv einzusetzen.
- Verbesserte Compliance: Compliance-Berichte helfen Ihnen, Branchenstandards und Vorschriften zu erfüllen, vereinfachen Audits und reduzieren den mit Compliance verbundenen Aufwand.
- Zeiteinsparungen: Automatisiertes Patch-Management und kontinuierliche Überwachung reduzieren manuelle Aufgaben und schaffen Ihrem Team Freiräume für andere wichtige Aktivitäten.
- Fundierte Entscheidungsfindung: Detaillierte Berichte und Analysen liefern Erkenntnisse, die bessere Sicherheitsentscheidungen und -strategien unterstützen.
- Erhöhte Transparenz: Funktionen wie Cloud-native Sicherheit und die Analyse des Benutzerverhaltens verschaffen Ihnen einen klareren Überblick über Ihr Netzwerk und potenzielle Bedrohungen.
- Proaktive Bedrohungserkennung: Die KI-gestützte Bedrohungserkennung ermöglicht eine schnellere Identifizierung und Behebung von Schwachstellen und hält Ihre Systeme sicher.
Kosten und Preise von Tools für das Schwachstellenmanagement
Bei der Auswahl von Tools für das Schwachstellenmanagement ist es erforderlich, die verschiedenen verfügbaren Preismodelle und Tarife zu verstehen. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren durchschnittliche Preise und typische enthaltene Funktionen von Lösungen für das Schwachstellenmanagement zusammen:
Vergleichstabelle der Tarife für Tools für das Schwachstellenmanagement
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
| Kostenloser Tarif | $0 | Grundlegendes Scannen auf Schwachstellen, eingeschränkte Berichte und Unterstützung durch die Community. |
| Persönlicher Tarif | $5-$25/Benutzer/Monat | Standardfunktionen zum Scannen, Priorisierung von Risiken und grundlegende Compliance-Prüfungen. |
| Geschäftstarif | $30-$60/Benutzer/Monat | Erweiterte Analysen, automatisiertes Patch-Management und anpassbare Dashboards. |
| Unternehmenstarif | $70-$150/Benutzer/Monat | Umfassende Berichte, KI-gestützte Bedrohungserkennung und dedizierte Unterstützung. |
Tools zur Verwaltung von Sicherheitslücken (Häufig gestellte Fragen)
Hier finden Sie Antworten auf häufig gestellte Fragen zu Tools zur Verwaltung von Sicherheitslücken:
Wie funktionieren Tools zur Verwaltung von Sicherheitslücken?
Tools zur Verwaltung von Sicherheitslücken bewerten Ihr Netzwerk mithilfe von IP-Scannern, Netzwerk- und Port-Scannern sowie weiteren Verfahren. Sie priorisieren Probleme, damit die kritischsten Schwachstellen zuerst behoben werden, und schlagen praktische Maßnahmen zur Behebung vor. Dieser Prozess trägt zur Absicherung Ihrer Systeme bei, indem Schwachstellen umgehend behoben werden.
Was ist den meisten Tools zur Bewertung von Sicherheitslücken gemeinsam?
Ein wichtiges Merkmal von Tools zur Bewertung von Sicherheitslücken ist ihre Fähigkeit, Ihre Systeme zu scannen. Sie führen automatisierte Scans in Ihrem gesamten Netzwerk durch und analysieren jedes Gerät, jede Anwendung und jedes System auf potenzielle Sicherheitslücken. Diese Automatisierung gewährleistet eine umfassende Abdeckung und eine effiziente Erkennung von Sicherheitslücken.
Welche Preismodelle sind für Tools zur Verwaltung von Sicherheitslücken üblich?
Ein wichtiges Merkmal von Tools zur Bewertung von Sicherheitslücken ist ihre Fähigkeit, Ihre Systeme zu scannen. Sie führen automatisierte Scans in Ihrem gesamten Netzwerk durch und analysieren jedes Gerät, jede Anwendung und jedes System auf potenzielle Sicherheitslücken. Diese Automatisierung gewährleistet eine umfassende Abdeckung und eine effiziente Erkennung von Sicherheitslücken.
Welcher Nachteil besteht bei einem automatisierten Scan mit einem Tool zur Erkennung von Sicherheitslücken?
Automatisierte Scans mit Tools zur Erkennung von Sicherheitslücken haben einige Nachteile. Neu entdeckte oder komplexe Sicherheitslücken, deren Erkennung schwer zu automatisieren ist, werden möglicherweise nicht erkannt. Diese Einschränkung bedeutet, dass möglicherweise manuelle Prüfungen erforderlich sind, um eine umfassende Sicherheitsabdeckung zu gewährleisten.
Wie oft sollten Scans auf Sicherheitslücken durchgeführt werden?
Die Häufigkeit von Scans auf Sicherheitslücken hängt von den Anforderungen und der Risikotoleranz Ihrer Organisation ab. Im Allgemeinen sollten Scans regelmäßig, beispielsweise wöchentlich oder monatlich, durchgeführt werden, um einen kontinuierlichen Schutz vor neuen Bedrohungen zu gewährleisten. Regelmäßige Scans tragen dazu bei, eine starke Sicherheitslage aufrechtzuerhalten.
Können Tools zur Verwaltung von Sicherheitslücken in bestehende Sicherheitssysteme integriert werden?
Ja, viele Tools zur Verwaltung von Sicherheitslücken können in bestehende Sicherheitssysteme integriert werden. Diese Integration ermöglicht einen nahtlosen Datenaustausch und ein verbessertes Bedrohungsmanagement. Durch die Zusammenarbeit mit Ihrer aktuellen Infrastruktur verbessern diese Tools Ihre gesamte Sicherheitsstrategie.