

Risikobasierte Schwachstellenmanagement-Software hilft Ihnen, Sicherheitsbedrohungen zu identifizieren, zu priorisieren und zu beheben, indem sie sich auf das tatsächliche Geschäftsrisiko und nicht nur auf den technischen Schweregrad konzentriert. Wenn Sie genug von allgemeinen Schwachstellenlisten und einer Flut von Warnmeldungen haben, benötigen Sie Tools, die das Rauschen herausfiltern und Ihnen zeigen, was zuerst behoben werden sollte.
In diesem Leitfaden finden Sie die besten Lösungen für risikobasiertes Schwachstellenmanagement für 2026, ausgewählt aufgrund ihrer Fähigkeit, Ihr Team beim Schutz des Wesentlichen zu unterstützen, mit zunehmenden Bedrohungen Schritt zu halten und fundiertere Entscheidungen zu treffen. Erhalten Sie praktische Einblicke, um die richtige Plattform für Ihre Umgebung auszuwählen – unabhängig davon, ob Sie eine weitläufige Infrastruktur verwalten oder Ihre Arbeitsabläufe optimieren.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle für risikobasierte Schwachstellenmanagement-Software
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten risikobasierten Schwachstellenmanagement-Software zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste Bewertung der Ausnutzungswahrscheinlichkeit in der Praxis | Kostenloser Tarif + kostenlose Demo | Ab $29.000/Jahr (jährliche Abrechnung) | Website | |
| 2 | Am besten geeignet für erklärbare KI im Exposure Management | Kostenlose Demo | Preise auf Anfrage | Website | |
| 3 | Am besten für Bedrohungsbewertung mittels maschinellem Lernen | Kostenlose Demo | Preis auf Anfrage | Website | |
| 4 | Am besten geeignet für die agentenbasierte Workflow-Automatisierung im großen Maßstab | Kostenlose Demo | Preis auf Anfrage | Website | |
| 5 | Am besten geeignet für anpassbare Unternehmensintegrationen | Kostenlose Demo | Preise auf Anfrage | Website | |
| 6 | Am besten für Scoring mit Threat Intelligence | Kostenlose Demo | Preise auf Anfrage | Website | |
| 7 | Am besten für KI-gesteuerte Priorisierung von Risiken | Kostenlose Demo | Preise auf Anfrage | Website | |
| 8 | Beste Übersicht im Dashboard über alle Risikobereiche | Kostenlose Testversion + kostenlose Demo | Preise auf Anfrage | Website | |
| 9 | Am besten für die integrierte IT-Asset-Erkennung | 30-tägige kostenlose Testversion | Preise auf Anfrage | Website | |
| 10 | Beste Automatisierung für risikobasierte Daten aus mehreren Quellen | Kostenlose Demo | Preis auf Anfrage | Website |


Tests der besten risikobasierten Schwachstellenmanagement-Software
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten risikobasierten Schwachstellenmanagement-Software, die es in meine engere Auswahl geschafft hat. Meine Tests bieten einen detaillierten Einblick in die Funktionen, Integrationen und besten Einsatzmöglichkeiten jeder Plattform, damit Sie die für Sie beste Lösung finden.
 Beste Bewertung der Ausnutzungswahrscheinlichkeit in der Praxis
- Kostenloser Tarif + kostenlose Demo
- Ab $29.000/Jahr (jährliche Abrechnung)
Visit WebsiteCustomer Rating:5/5
Strobes RBVM bietet ein zentrales Schwachstellen-Dashboard mit fast 497.000 Gesamtergebnissen, Prioritätenscores, SLA-Konformität, Ausnutzbarkeitsmetriken und detaillierten Schwachstellenlisten. Strobes RBVM ist eine risikobasierte Plattform für das Schwachstellenmanagement, die Erkenntnisse aus Ihrem Scanner-Stack aggregiert, multifaktorielle Risikobewertung mit EPSS- und CISA KEV-Daten anwendet und über Integrationen mit Ihren bestehenden ITSM-Tools Remediations-Workflows orchestriert.
Für wen ist Strobes RBVM am besten geeignet?
Strobes RBVM eignet sich besonders für mittelgroße bis große SecOps-Teams, die Schwachstellendaten über mehrere Scanner und Cloud-Umgebungen hinweg verwalten.
Warum ich Strobes RBVM ausgewählt habe
Ich habe Strobes RBVM gewählt, weil seine Risikobewertungs-Engine über statische CVSS-Werte hinausgeht, indem es die Ausnutzungswahrscheinlichkeit nach EPSS mit dem Abgleich des CISA KEV-Katalogs und der Gewichtung der Kritikalität von Assets kombiniert. Besonders nützlich finde ich, dass sich die Scores kontinuierlich aktualisieren, sobald sich Bedrohungslage und kompensierende Maßnahmen ändern, sodass mein Team nicht veralteten Daten nachjagt. Das bedeutet, wir können nachvollziehbar eine CVE mit hohem CVSS-Wert ohne bekannten Exploit zugunsten einer aktuell aktiv ausgenutzten Schwachstelle mit niedrigerem Schweregrad zurückstellen.
Strobes RBVM Hauptfunktionen
- Integrierte Asset-Erkennung: Zieht automatisch Assets aus Cloud-, Code- und Infrastruktur-Quellen für eine zentrale Übersicht heran.
- Deduplizierung über Scanner hinweg: Aggregiert und dedupliziert Funde aus SAST-, DAST-, SCA-, Container- und Infra-Scannern.
- Automatisierte Zuordnung von Remediation-Tickets: Leitet priorisierte Schwachstellenfunde direkt an ITSM-Tools wie Jira und ServiceNow weiter.
- Anpassbare Executive Dashboards: Bietet Echtzeit-Sicherheitsmetriken wie Rückstandsreduktion, MTTR und Trendanalysen zur Behebung.
Strobes RBVM Integrationen
Strobes RBVM bietet mehr als 120 native Integrationen, darunter Jira, ServiceNow, AWS Inspector, Azure Defender, GCP Security Command Center, Qualys, Nessus, Snyk, Checkmarx und Wiz. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Dynamische Risikobewertung passt sich Veränderungen im Bedrohungskontext an
- Aggregiert Funde aus Cloud-, App- und Infrastrukturquellen
- Für Sicherheitsleitung zugeschnittene Executive Dashboards
Cons:
- PDF-Berichte für Vorstandsebene bieten geringe Anpassungsmöglichkeiten
- Keine integrierte Risikobewertung nach finanziellem Einfluss
Learn more about Strobes RBVM: Am besten geeignet für erklärbare KI im Exposure Management
- Kostenlose Demo
- Preise auf Anfrage

Brinqa bietet ein Monitor-Dashboard, das Assets nach Status, Risikobewertung und Typ anzeigt sowie kritische, hohe und mittlere Schwachstellenfunde mit SLA-Tracking-Metriken. Brinqa ist eine einheitliche Exposure-Management-Plattform, die Schwachstellen- und Asset-Daten aus über 260 Sicherheitstools aufnimmt, KI-basierte Risikobewertungen anwendet und die Orchestrierung von Remediation-Workflows in Unternehmensumgebungen ermöglicht.
Für wen ist Brinqa am besten geeignet?
Brinqa wurde für große Unternehmen entwickelt, die komplexe Sicherheitsumgebungen mit mehreren Tools betreiben, in denen CISOs und Sicherheitsteams eine einheitliche Sicht auf Tausende von Assets benötigen.
Warum ich Brinqa ausgewählt habe
Ich habe Brinqa als eines der besten Tools ausgewählt, weil der KI-Deduplizierungs-Agent und der KI-Attributions-Agent nicht nur Risiken bewerten, sondern auch genau aufzeigen, warum eine Schwachstelle markiert wurde, wobei jede Entscheidung auf Asset-Eigentümer und Ausnutzbarkeit zurückverfolgt werden kann. Diese Nachvollziehbarkeit brauche ich, wenn ich die Priorisierung gegenüber Stakeholdern über die reinen CVSS-Werte hinaus begründen muss. Die 'Human-in-the-Loop'-Vertrauensschwellen ermöglichen es meinem Team zudem, KI-Ergebnisse im Einzelfall zu akzeptieren oder zu überschreiben, wodurch das Risikomodell praxisnah bleibt.
Die wichtigsten Funktionen von Brinqa
- Vereinheitlichter Cyber-Risiko-Graph: Verknüpft Schwachstellen, Assets, Identitäten und geschäftlichen Kontext aus allen integrierten Quellen in einer einzigen Ansicht.
- SmartFlows-Automatisierung: Ermöglicht den Aufbau von Drag-and-Drop-Workflows zur Automatisierung von Remediation-Zuweisungen und Benachrichtigungen.
- Connector-Bibliothek: Beinhaltet über 260 Integrationen mit Schwachstellenscannern, ITSM-Tools, Verzeichnissen, CMDBs und Cloud-Services.
- Individuelle Risiko-Dashboards: Erlaubt die Erstellung rollenbasierter, interaktiver Dashboards zur Visualisierung des Risikostatus und des Fortschritts der Remediation.
Brinqa-Integrationen
Brinqa bietet über 260 native Integrationen, darunter Qualys, Rapid7 InsightVM, Tenable, Microsoft Defender for Endpoint, CrowdStrike, Prisma Cloud, Jira, ServiceNow, BitSight und GitHub. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- KI-gesteuerte Risikobewertung mit transparenter Logik
- Workflow-Automatisierung für Remediation und Benachrichtigungen
- Korrelation von Schwachstellen mit geschäftlichem Asset-Kontext
Cons:
- Fehlen von Remediation-Tools out-of-the-box
- Externe Agenten für Endpunkt-Scans erforderlich
Learn more about Brinqa: Am besten für Bedrohungsbewertung mittels maschinellem Lernen
- Kostenlose Demo
- Preis auf Anfrage
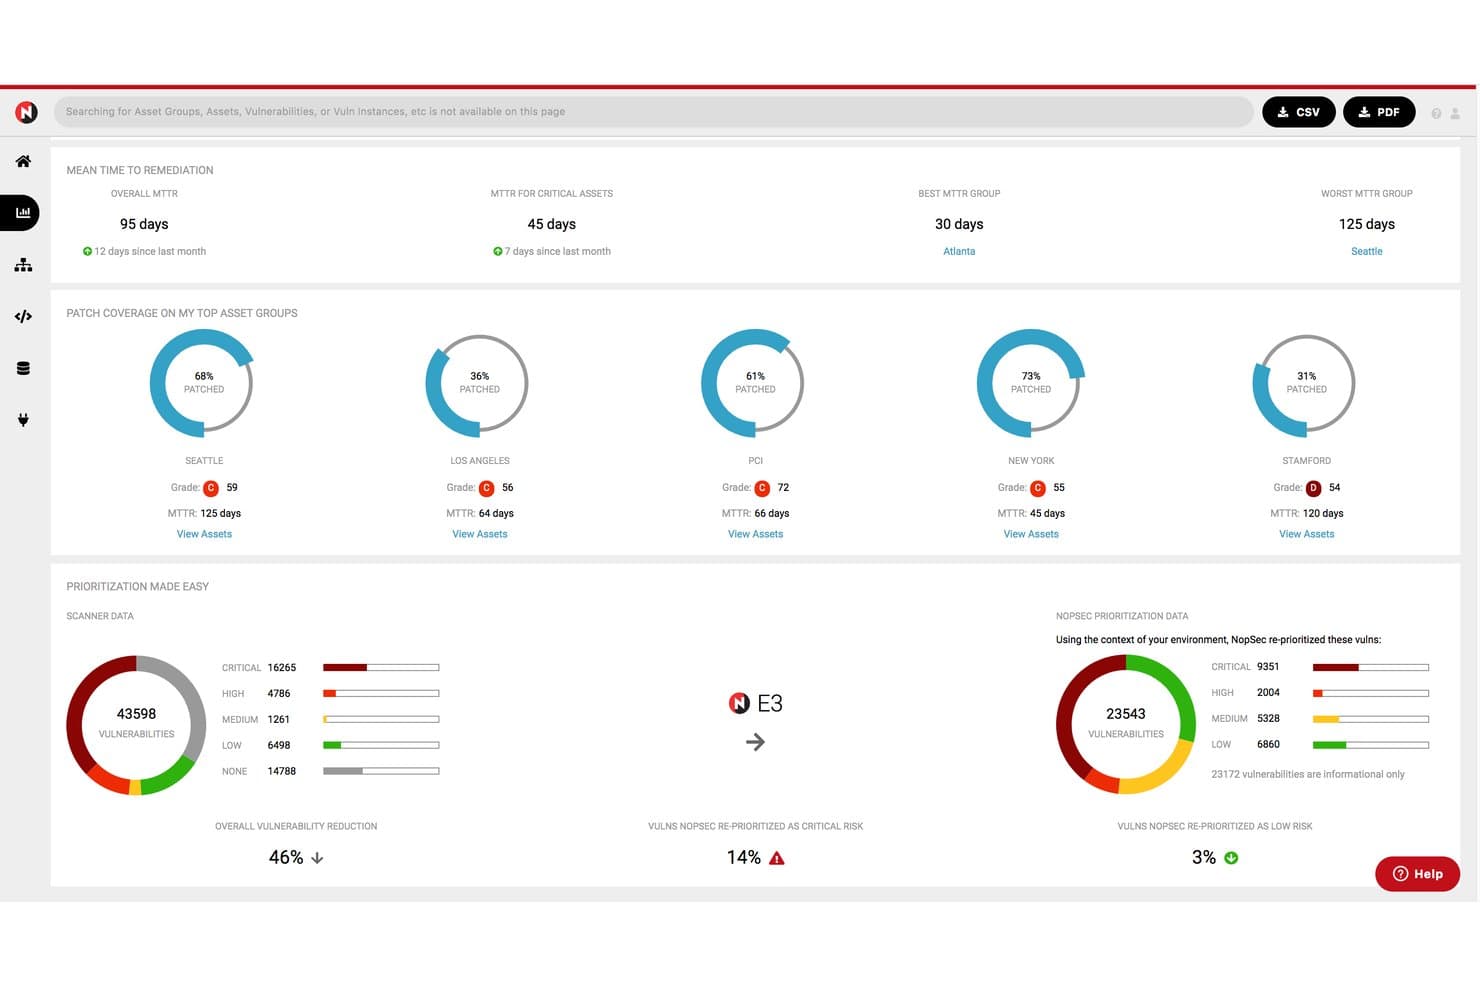
NopSec bietet ein einheitliches Dashboard für Schwachstellenrisikomanagement mit Anzeige der durchschnittlichen Behebungsdauer, Patch-Abdeckung nach Asset-Gruppe und priorisierten Schwachstellendaten sowie einer gesamten Schwachstellenreduktion von 46%. NopSec ist eine risikobasierte Plattform für Schwachstellenmanagement, die Daten von Infrastruktur-, Cloud- und Anwendungsscannern aggregiert, ML-gesteuerte Bedrohungsbewertungen anwendet und Behebungs-Workflows durch ITSM-Integrationen sowie SLA-Nachverfolgung orchestriert.
Für wen ist NopSec am besten geeignet?
NopSec eignet sich besonders für Sicherheitsteams in mittelständischen und großen Unternehmen, die ein formelles Schwachstellenmanagement-Programm skalieren und ML-gesteuerte Priorisierung benötigen, um Scanner-Rauschen effektiv herauszufiltern.
Warum ich NopSec ausgewählt habe
Ich habe NopSec als eine der besten Lösungen ausgewählt, weil die patentierte ML-Engine zur Bewertung über statische CVSS-Gewichtungen hinausgeht und vorhersagt, welche Schwachstellen am wahrscheinlichsten ausgenutzt werden. Besonders gefällt mir das Modul 'Celebrity Vuln Hunt', das just-in-time-Benachrichtigungen über Zero-Day- und hochkarätige CVEs liefert, sobald sich aktive Angriffsmuster abzeichnen. Mit dem Risk Simulator kann ich zudem Was-wäre-wenn-Szenarien modellieren, um zu sehen, wie Behebungsentscheidungen das Gesamtrisiko verändern, bevor Ressourcen gebunden werden.
NopSec Hauptfunktionen
- Attack Surface 360 Externes Scannen: Erkennt und überwacht kontinuierlich nach außen gerichtete Assets auf nicht verwaltete oder neue Angriffsflächen.
- Collaborator ITSM-Integration: Sendet Schwachstellentickets direkt in IT-Service-Management-Tools wie Jira zur Workflow-Nachverfolgung.
- PowerIntel Reporting Suite: Liefert anpassbare Executive Dashboards und operative Berichte zu Schwachstellen- und Behebungsmetriken.
- InControl Überprüfung von Ausgleichsmaßnahmen: Überprüft technische Kontrollmaßnahmen und überwacht, ob Sicherheitsvorkehrungen wie vorgesehen funktionieren.
NopSec Integrationen
NopSec bietet native Integrationen mit Schwachstellenscannern wie Tenable, Qualys, Rapid7 und CrowdStrike sowie mit ServiceNow, Jira und Konfigurationsmanagement-Datenbanken. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- ML-Bedrohungsbewertung prognostiziert ausnutzbare Schwachstellen
- Anpassbare Risiko-Dashboards für Führungskräfte und Analysten
- Konsolidiert Scanner-, Cloud- und CMDB-Daten
Cons:
- Closed-Loop-Patch-Automatisierung nicht verfügbar
- Keine native Closed-Loop-Patch-Automatisierung
Learn more about NopSec: Am besten geeignet für die agentenbasierte Workflow-Automatisierung im großen Maßstab
- Kostenlose Demo
- Preis auf Anfrage

SAFE Security bietet ein Top Risks Dashboard mit aggregierten Risikomesswerten wie Eintrittswahrscheinlichkeit, Schadenshöhe und annualisiertem Verlust, um ein risikobasiertes Schwachstellenmanagement zu unterstützen. SAFE Security ist eine agentenbasierte, KI-gesteuerte Plattform für das Cyber-Risikomanagement, die Schwachstellen- und Expositionsdaten aus über 200 Integrationen aggregiert, Risikobewertungen im Geschäftskontext anwendet und die Behebung über automatisierte KI-Workflows orchestriert.
Für wen ist SAFE Security am besten geeignet?
SAFE Security eignet sich besonders für Sicherheitsteams in Unternehmen, die bereits Schwachstellenscanner im Einsatz haben und eine Schicht für Risikoquantifizierung und Orchestrierung benötigen.
Warum ich SAFE Security ausgewählt habe
Ich habe SAFE Security zu den besten gewählt, weil die agentenbasierte Workflow-Engine die Art und Weise, wie mein Team die Reaktion auf Expositionen im großen Maßstab handhabt, grundlegend verändert. Mit über 100 vorgefertigten agentenbasierten Workflow-Vorlagen kann ich die Ticketzuweisung, Verantwortlichkeitszuteilung und das Ausnahmemanagement automatisieren, ohne Playbooks von Grund auf erstellen zu müssen. Das Agentic KEV Response-Feature priorisiert Expositionen außerdem automatisch neu, sobald ein neuer CISA KEV veröffentlicht wird, sodass mein Team nicht mehr manuell in Panik gerät, wenn ein Zero-Day auftaucht.
Wesentliche Funktionen von SAFE Security
- Zentrale Expositionsinventarisierung: Aggregiert Schwachstellen- und Assetdaten aus über 200 Sicherheits- und Infrastruktur-Integrationen.
- Risiko-basierte Bewertung: Setzt dynamische Risikobewertungen unter Verwendung von Ausnutzbarkeit, Bedrohungsinformationen in Echtzeit und Geschäftskontext um.
- Expositionsvalidierung: Simuliert Angriffswege und prüft, welche Schwachstellen in Ihrer Umgebung tatsächlich ausnutzbar sind.
- Compliance-orientierte Dashboards: Bietet Berichtswesen, das nach den Standards NIST, ISO 27001, CIS und PCI DSS ausgerichtet ist.
SAFE Security Integrationen
SAFE Security bietet über 150 native Integrationen, darunter Tenable Vulnerability Management, Qualys VMDR, Rapid7 InsightVM, CrowdStrike Falcon, Wiz, ServiceNow, Jira, Okta, Microsoft Entra ID und GitHub. Eine API ist ebenfalls für individuelle Integrationen verfügbar.
Pros and Cons
Pros:
- Agentenbasierte Workflows automatisieren die Behebung im großen Maßstab
- Finanzielle Risikoquantifizierung basierend auf FAIR-Modellierung
- Individuelle Risikobewertung jenseits von CVSS oder Herstellerstandards
Cons:
- Erfordert vorgelagerte Scanner für das Einspeisen von Schwachstellen
- Keine integrierten Scan-Funktionen
Learn more about SAFE Security: Am besten geeignet für anpassbare Unternehmensintegrationen
- Kostenlose Demo
- Preise auf Anfrage

Nucleus Security bietet anpassbare, risikobasierte Dashboards mit Gesamt-Risikowerten, Asset-Anzahlen, durchschnittlichem Schwachstellenalter, überfälligen Prozentwerten und SLA-Compliance-Metriken. Nucleus Security ist eine risikobasierte Schwachstellenmanagement-Plattform, die Erkenntnisse aus über 176 Sicherheitstools bündelt, sie mit Bedrohungsinformationen und Asset-Kontext korreliert und Schwachstellen zur Behebung priorisiert.
Für wen eignet sich Nucleus Security am besten?
Nucleus Security ist ideal für Sicherheitsteams in Unternehmen, die komplexe Multi-Scanner-Umgebungen betreiben und eine zentrale Plattform für die Zusammenführung, Priorisierung und Nachverfolgung von Schwachstellen benötigen.
Warum habe ich Nucleus Security ausgewählt?
Ich habe Nucleus Security ausgewählt, weil das FlexConnect-Framework meinem Team ermöglicht, Erkenntnisse aus praktisch jeder beliebigen Datenquelle einzubinden – nicht nur aus den mehr als 176 bereits integrierten Konnektoren der Plattform. Das ist wichtig, wenn unsere Umgebung Altsysteme oder selbst entwickelte Scanner enthält, die von den meisten RBVM-Plattformen einfach nicht unterstützt werden. Außerdem gefällt mir, dass die Asset-Deduplizierung automatisch über alle Quellen hinweg funktioniert, sodass meine Risikowerte nicht durch doppelte Erkenntnisse überlappender Scanner künstlich erhöht werden.
Kernfunktionen von Nucleus Security
- Individuelles Risikoscoring: Dynamische Risikowerte durch Berücksichtigung von Ausnutzbarkeitsdaten, Asset-Kritikalität und Geschäftskontext erstellen.
- Bedrohungsdaten-Feeds: Integration von Echtzeit-Exploit- und Bedrohungsfeeds, darunter CISA KEV und EPSS, zur Priorisierung.
- Automatisierung von Behebungs-Workflows: Zuweisen, Nachverfolgen und Verwalten von Behebungstickets durch bidirektionale Jira- und ServiceNow-Integrationen.
- POA&M-Compliance-Berichte: Erstellung von Executive-, operativen und prüfungsbereiten Reports mit Fokus auf Bundesanforderungen und Behebungs-SLAs.
Integrationen von Nucleus Security
Nucleus Security bietet mehr als 176 native Integrationen, darunter Tenable, Qualys, Rapid7, AWS Inspector, ServiceNow, Jira, Mandiant Advantage, Aqua, CrowdStrike, Microsoft Defender for Endpoint und Splunk. Für eigene Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Verbindet sich mit über 170 Sicherheitstools
- Unterstützt präzise Deduplizierung von Assets und Schwachstellen
- Ermöglicht benutzerdefinierte Risikobewertungsformeln
Cons:
- Anpassung von Berichten erfordert Admin-Konfiguration
- Wenig integrierte Automatisierung von Patch-Validierung
Learn more about Nucleus Security: Am besten für Scoring mit Threat Intelligence
- Kostenlose Demo
- Preise auf Anfrage
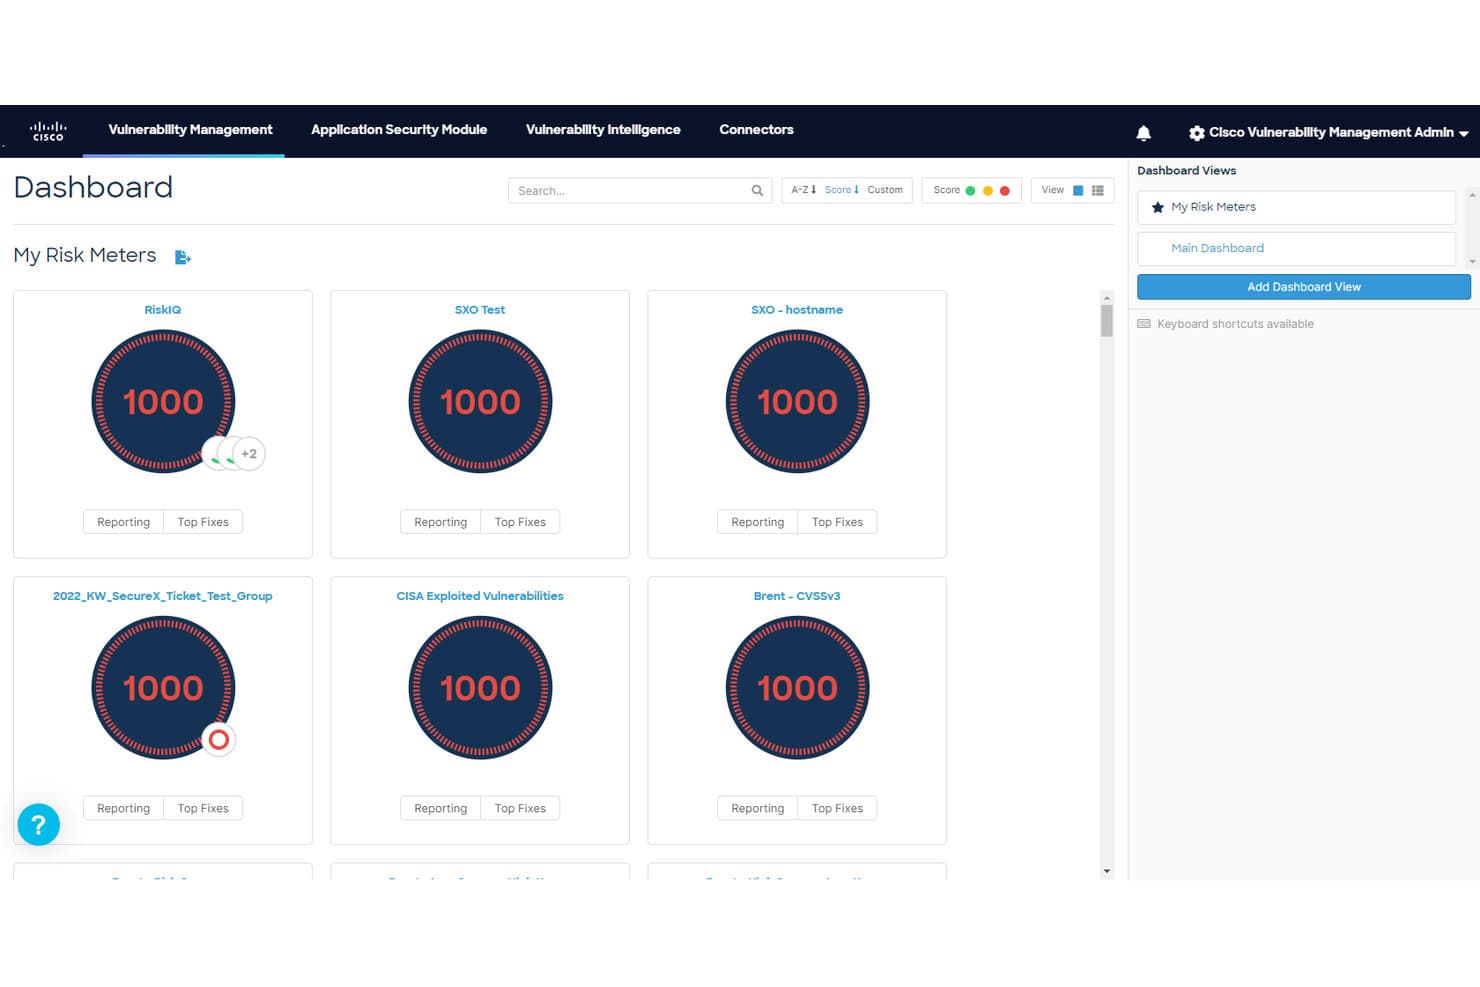
Cisco Vulnerability Management bietet ein Risk Meter Dashboard mit mehreren Asset-Gruppen, die jeweils mit 1000 bewertet werden. Für jede Gruppe stehen Reporting- und Top-Fixes-Aktionen zur Verfügung. Cisco Vulnerability Management ist eine SaaS-basierte Plattform für Schwachstellenmanagement, die prädiktive Datenwissenschaft und mehr als 19 Bedrohungsdaten-Feeds nutzt, um CVEs hinsichtlich ihrer tatsächlichen Ausnutzbarkeit und der Kritikalität von Assets zu bewerten und zu priorisieren.
Für wen eignet sich Cisco Vulnerability Management am besten?
Es eignet sich besonders für Sicherheitsteams in Unternehmen, die große, komplexe Umgebungen verwalten, in denen Cisco-Infrastruktur bereits zentraler Bestandteil des Technologie-Stacks ist.
Warum habe ich Cisco Vulnerability Management ausgewählt?
Ich habe Cisco Vulnerability Management ausgewählt, weil sein Bewertungsmodell nicht nur Schwachstellen meldet, sondern deren Ausnutzbarkeit prognostiziert. Mithilfe von mehr als 19 Bedrohungsdaten-Feeds und der Einbindung von Cisco Talos Zero-Day-Daten prognostiziert die Plattform mit bis zu 94 % Genauigkeit die Wahrscheinlichkeit einer Ausnutzung. Mein Team kann sich so auf die Schwachstellen konzentrieren, die voraussichtlich als nächstes missbraucht werden, statt sich nur an der CVSS-Punktzahl zu orientieren.
Wichtige Funktionen von Cisco Vulnerability Management
- Risk Meters: Visualisieren Sie das Schwachstellenrisiko in verschiedenen Asset-Gruppen und Umgebungen mit dynamischen Dashboards.
- Top Fix Groups: Ermitteln Sie priorisierte Sets von Schwachstellen, deren Behebung den größten Risikoreduktions-Effekt erzielt.
- Bidirektionale Ticket-Integration: Synchronisieren Sie Behebungstickets mit ITSM-Tools, um Fortschritt und Zuweisungen zu verfolgen.
- Peer-Benchmarking: Vergleichen Sie Ihre Risikowerte mit Branchenkollegen über integrierte Reporting-Tools.
Cisco Vulnerability Management Integrationen
Cisco Vulnerability Management bietet native Integrationen mit Cisco Secure Endpoint, Cisco Talos, Cisco XDR, führenden Schwachstellenscannern wie Tenable und Qualys sowie wichtigen ITSM-Tools wie ServiceNow und Jira. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Asset-Gruppierung mit dynamischen Risk Meter Dashboards
- Prädiktives Exploit-Scoring auf Basis realer Bedrohungsdaten
- Evidenzbasierte SLAs für die Nachverfolgung der Behebung
Cons:
- Unterstützt nur CVE-Schwachstellenfunde
- Keine individuelle Risikobewertung von Schwachstellen
Learn more about Cisco Vulnerability Management: Am besten für KI-gesteuerte Priorisierung von Risiken
- Kostenlose Demo
- Preise auf Anfrage
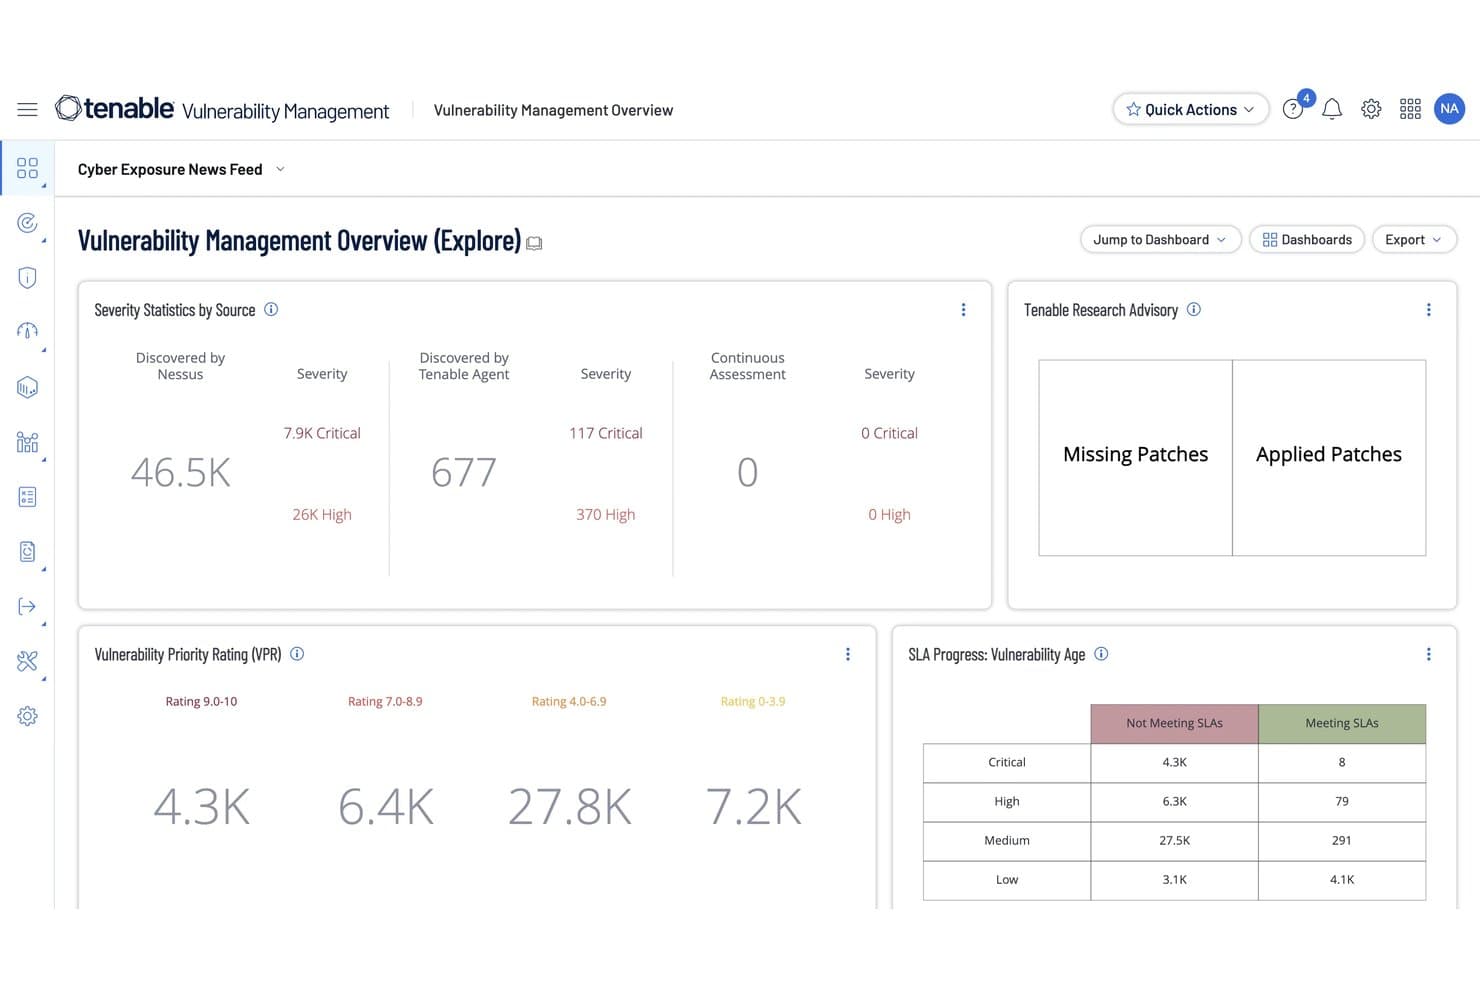
Tenable Vulnerability Management bietet ein risikobasiertes Übersichts-Dashboard, das Statistiken zur Schwere, Schwachstellenpriorisierungen, SLA-Fortschritte und Patch-Empfehlungsdaten anzeigt. Tenable Vulnerability Management ist eine cloudbasierte, risikobasierte Plattform für das Schwachstellenmanagement, die kontinuierliche Asset-Erkennung, KI-basierte Schwachstellenbewertung, Bedrohungsintelligenz-Korrelation und Orchestrierung von Behebungs-Workflows über hybride, Cloud- und OT-Umgebungen hinweg kombiniert.
Für wen ist Tenable Vulnerability Management am besten geeignet?
Es eignet sich besonders für Sicherheitsteams von Unternehmen und SecOps-Leads, die große, komplexe Umgebungen in Cloud-, On-Premises- und OT-Infrastrukturen verwalten.
Warum habe ich Tenable Vulnerability Management ausgewählt?
Ich habe Tenable Vulnerability Management als eine der besten Lösungen ausgewählt, weil das Vulnerability Priority Rating (VPR) grundlegend verändert, wie mein Team CVEs priorisiert. Im Gegensatz zu den reinen CVSS-Werten berücksichtigt VPR aktive Ausbeutungssignale, Verbindungen zu Ransomware und die Kritikalität der Assets in Echtzeit, sodass mein Team nicht hinter theoretischen Risiken herjagt. Die Hexa KI-Agentenschicht geht noch weiter. Sie erkennt nicht nur offene Schwachstellen, sondern handelt auch darauf, indem sie innerhalb der von meinem Team festgelegten Leitplanken Maßnahmen zur Behebung ergreift.
Wichtige Funktionen von Tenable Vulnerability Management
- Kontinuierliche Asset-Erkennung: Erkennt automatisch bekannte und unbekannte Assets in Cloud-, On-Premises- und OT-Umgebungen.
- Bidirektionales Ticketing: Integriert sich mit ITSM-Tools wie ServiceNow und Jira, um Behebungstickets zu synchronisieren und zu verwalten.
- PCI ASV-Integration: Unterstützt PCI DSS-Scans und Attestationsanforderungen als Teil des routinemäßigen Schwachstellenmanagements.
- Automatisiertes Patch-Management-Add-on: Ermöglicht automatisierte Behebungs-Workflows mit konfigurierbaren SLAs und Schutzleitplanken.
Tenable Vulnerability Management Integrationen
Tenable Vulnerability Management bietet native Integrationen mit ServiceNow, Splunk und Jira. Es verbindet sich nativ mit anderen Tenable-Lösungen für Cloud-, Webanwendungs-, OT- und Identitätssicherheit. Eine API steht für kundenspezifische Integrationen zur Verfügung.
Pros and Cons
Pros:
- KI-gesteuertes Vulnerability Priority Rating
- Kontinuierliche Asset-Erkennung über hybride Umgebungen hinweg
- Automatisierte Behebung mit geschlossener Validierung
Cons:
- Eingeschränktes Add-on für automatisiertes Patch-Management
- Keine agentenlose Netzwerkerkennung möglich
Learn more about Tenable Vulnerability Management: Beste Übersicht im Dashboard über alle Risikobereiche
- Kostenlose Testversion + kostenlose Demo
- Preise auf Anfrage
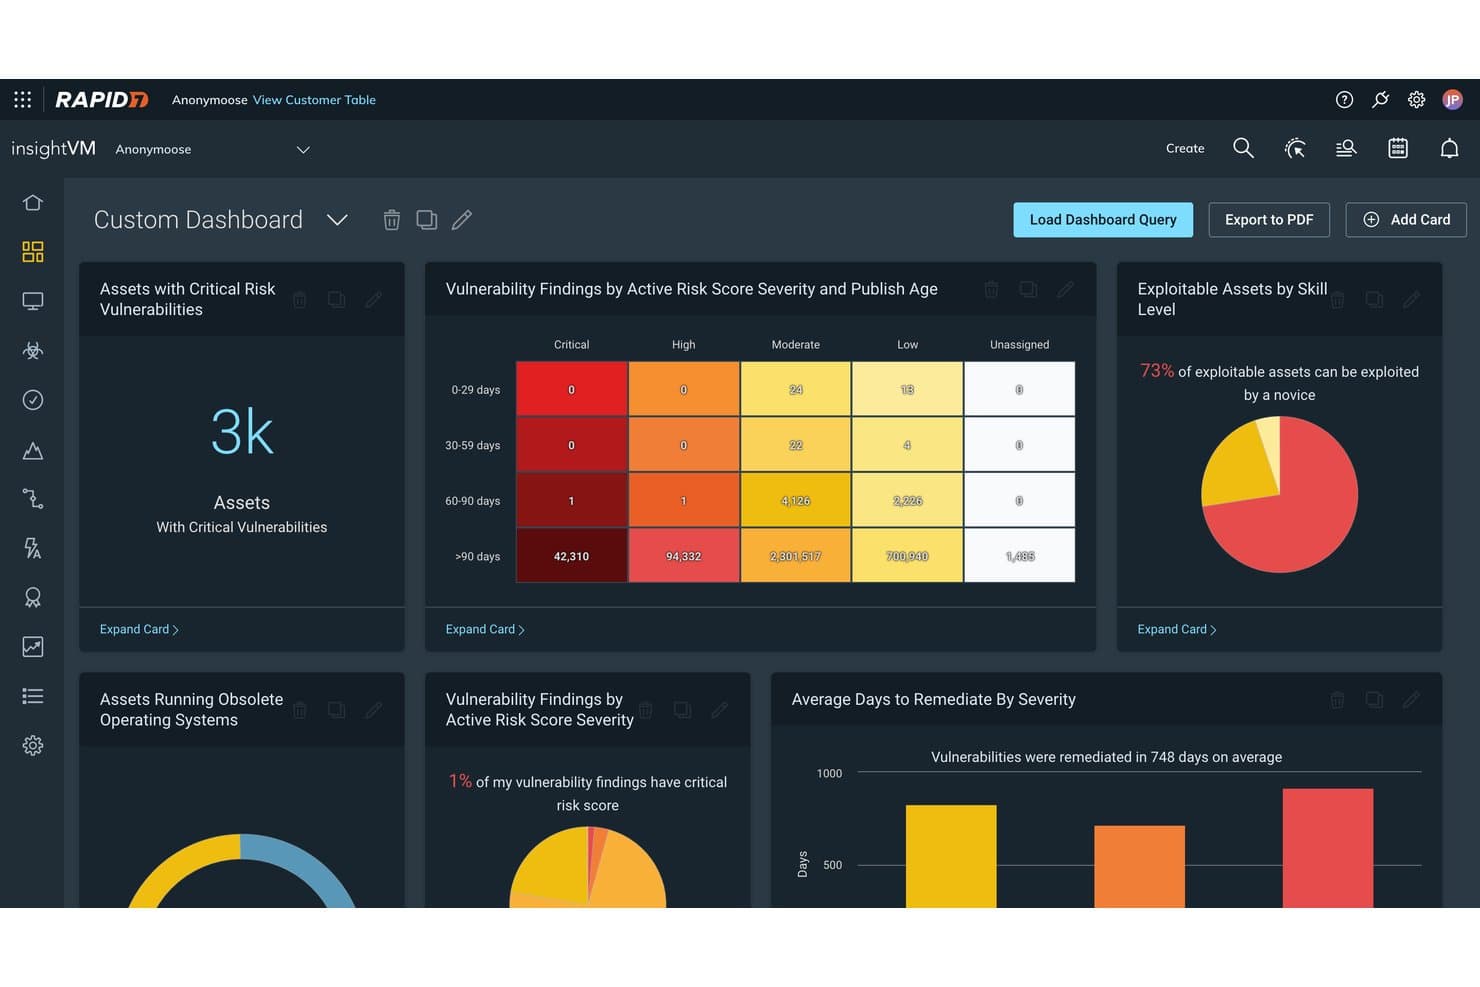
Rapid7 InsightVM bietet ein anpassbares Dashboard, das kritische Schwachstellenfunde, ausnutzbare Assets nach Erfahrungsstufe und durchschnittliche Behebungsdauer nach Schweregrad anzeigt. Rapid7 InsightVM ist eine risikobasierte Schwachstellenmanagement-Plattform, die agentenbasierte und netzwerkbasierte Scans, dynamische Risikobewertung und die Orchestrierung von Remediation-Workflows über hybride, Cloud- und On-Premises-Umgebungen hinweg vereint.
Für wen ist Rapid7 InsightVM am besten geeignet?
InsightVM ist besonders geeignet für Sicherheitsteams in Unternehmen, die komplexe hybride Umgebungen verwalten und Schwachstellenbehebung zwischen den Bereichen Sicherheit und IT koordinieren müssen.
Warum habe ich Rapid7 InsightVM ausgewählt?
Ich habe Rapid7 InsightVM als eine der besten Lösungen ausgewählt, weil das Live-Dashboard tatsächlich das Versprechen einer einheitlichen Übersicht erfüllt: Schwachstellendaten, Asset-Kritikalität und Active Risk Scores werden in einer Oberfläche über On-Premises-, Cloud- und Container-Umgebungen hinweg dargestellt. Besonders gefällt mir die Executive Risk View, die Risikoposition und SLA-Fortschritt in einer Form präsentiert, die ohne Mehraufwand für Vorstandsgespräche geeignet ist. Mit der zusätzlichen Ebene für Ziel- und SLA-Verfolgung kann ich Remediation-Zusagen monitoren, ohne das Tool oder den Kontext wechseln zu müssen.
Rapid7 InsightVM Hauptfunktionen
- Automatisierung von Remediation-Workflows: Schwachstellenbehebungsaufgaben erstellen, zuweisen und verfolgen, integriert mit Jira und ServiceNow.
- Dynamische Asset-Tagging: Automatisches Gruppieren und Priorisieren von Assets nach Kritikalität, Umgebung oder Eigentümerschaft.
- Agentenbasierte und netzwerkbasierte Scans: Scans von On-Premises- und Cloud-Umgebungen mithilfe von leichtgewichtigen Agenten oder netzwerkbasierten Methoden.
- Integration von Threat Intelligence: Einbindung von Echtzeit-Exploit- und Malware-Daten zur fundierten Priorisierung von Schwachstellen.
Rapid7 InsightVM Integrationen
Rapid7 InsightVM bietet native Integrationen mit Jira, ServiceNow, Microsoft SCCM, Ivanti und lässt sich nativ mit Rapid7-Produkten wie InsightConnect und InsightIDR verbinden. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Executive Risk View für Berichte auf Vorstandsebene
- Dynamisches Asset-Tagging und Priorisierung
- Remediation-Projekte mit SLA-Verfolgung
Cons:
- Begrenzte Aggregation von Drittanbieter-Scanner-Daten
- Fehlendes natives Cloud Security Posture Tracking
Learn more about Rapid7 InsightVM: Am besten für die integrierte IT-Asset-Erkennung
- 30-tägige kostenlose Testversion
- Preise auf Anfrage
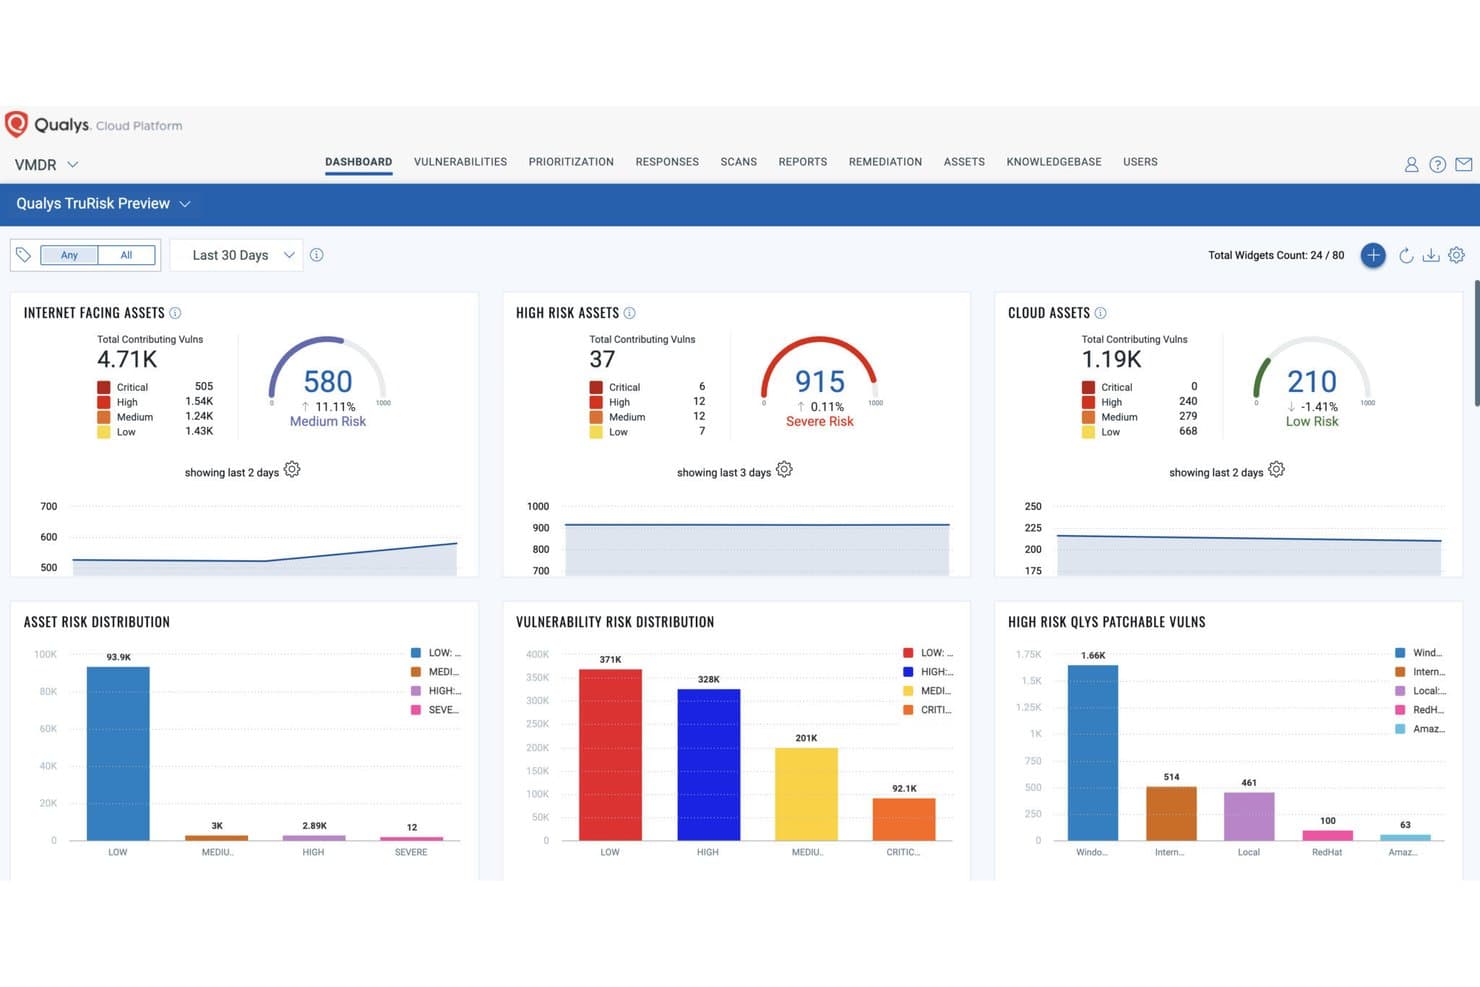
Qualys VMDR bietet ein TruRisk-Dashboard, das risikobasierte Schwachstellenmetriken für internetbasierte, hochriskante und Cloud-Assets mit Verteilungsdiagrammen anzeigt. Qualys VMDR ist eine cloudbasierte Plattform für Schwachstellenmanagement, die Asset-Erkennung, risikobasierte Priorisierung mittels TruRisk-Bewertung, Korrelation von Bedrohungsinformationen und Koordination von Patch-Remediation in einer einzigen agentenbasierten Lösung zusammenführt.
Für wen ist Qualys VMDR am besten geeignet?
Qualys VMDR eignet sich besonders für Sicherheitsteams in Unternehmen, die große, komplexe hybride Umgebungen in Cloud-, On-Premises- und OT/IoT-Infrastrukturen verwalten.
Warum ich Qualys VMDR ausgewählt habe
Ich habe Qualys VMDR als eines der besten Tools gewählt, weil die integrierte Asset-Erkennung über geplante Scans hinausgeht. Passive Scanning Sensors erkennen unbekannte Assets im Moment der Netzwerkverbindung, und Cloud Agents bieten eine 2-Sekunden-Transparenz über lokale, Cloud-, OT- und IoT-Geräte hinweg – und das ohne Netzwerkzugriff. Dieses Echtzeit-Inventar fließt direkt in die TruRisk-Bewertung ein, sodass jedes neue Asset in meiner Umgebung sofort auf Risiken geprüft wird, statt auf den nächsten Scanzyklus zu warten.
Qualys VMDR Hauptfunktionen
- TruRisk-Bewertung: Weist dynamische, kontextbezogene Risikowerte zu, die Ausnutzbarkeit, Bedrohungsinformationen und Kritikalität des Assets berücksichtigen.
- MITRE ATT&CK-Abbildung: Ordnet Schwachstellen den Angreifertechniken und -taktiken anhand des MITRE ATT&CK Frameworks zu.
- Integriertes Patch-Management: Ermöglicht gezielte Remediation-Maßnahmen direkt aus den Risikodashboards mit Qualys Patch Management.
- Bidirektionale ITSM-Integration: Verbindet sich mit ServiceNow und Jira für automatisierte Ticket-Erstellung sowie Nachverfolgung der Remediation-Workflows.
Qualys VMDR Integrationen
Qualys VMDR bietet native Integrationen für ServiceNow, Jira (Cloud und On-Premises) sowie AWS EC2. Eine API steht für kundenspezifische Integrationen zur Verfügung.
Pros and Cons
Pros:
- Echtzeit-Asset-Erkennung durch passive Sensoren
- Dynamische TruRisk-Bewertung für jede Schwachstelle
- Integrierte Patch-Remediation direkt aus dem Risikodashboard
Cons:
- Keine integrierte Code-Scanner-Integration
- Erfordert dedizierte Agentenbereitstellung
Learn more about Qualys VMDR: Beste Automatisierung für risikobasierte Daten aus mehreren Quellen
- Kostenlose Demo
- Preis auf Anfrage
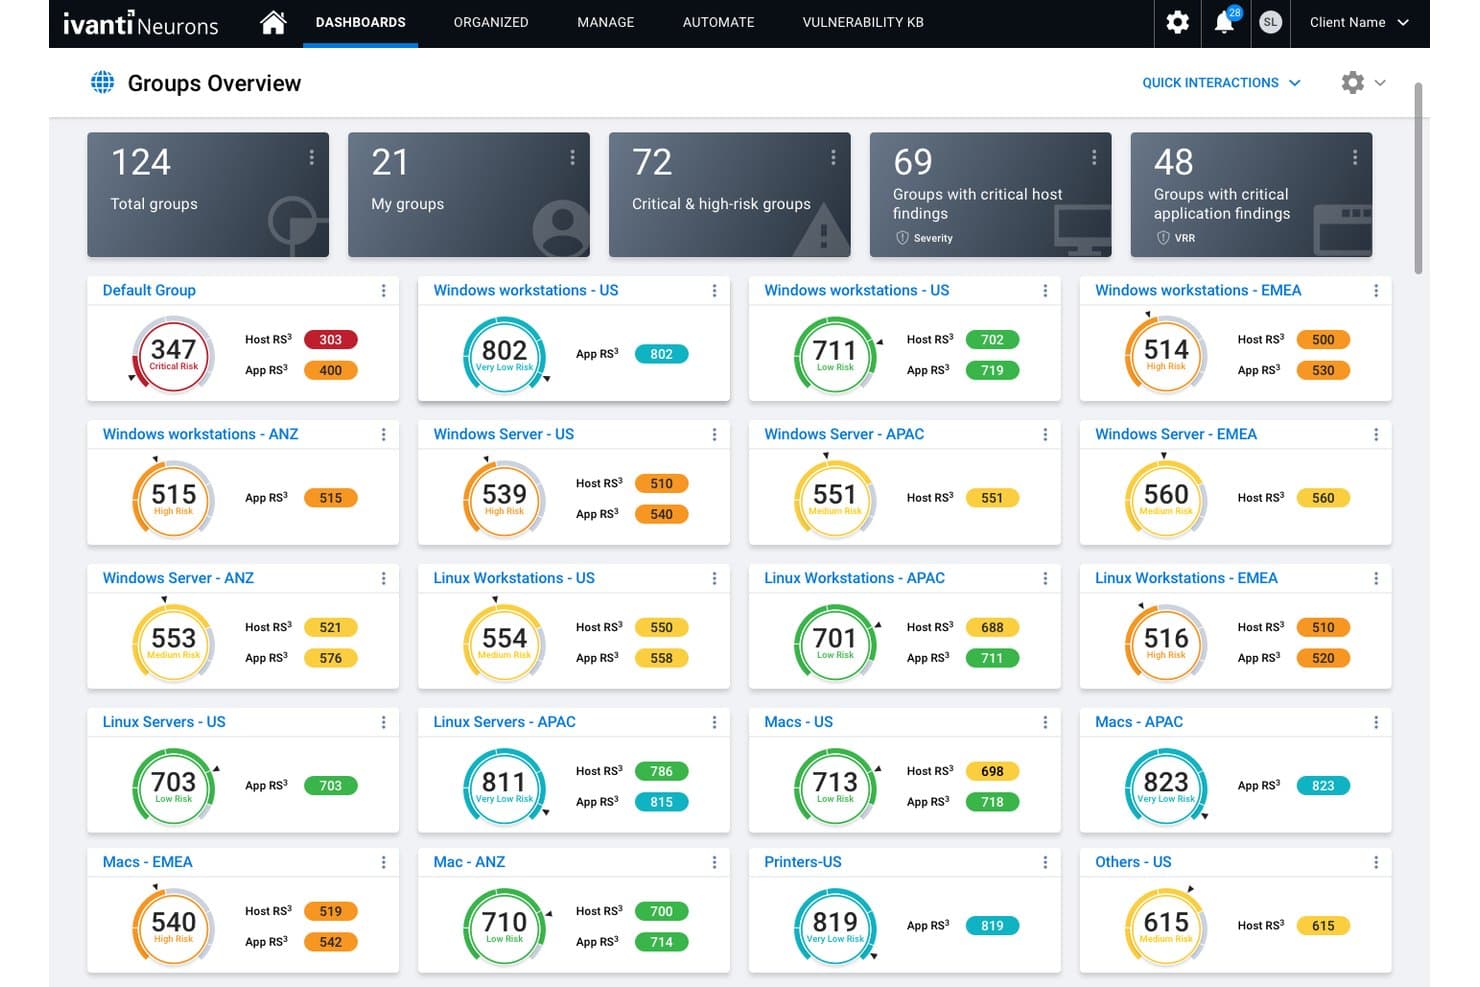
Ivanti Neurons for RBVM bietet ein Gruppenübersichts-Dashboard, das Risiko-Scores, Host-Befunde und Anwendungsfunde über 124 Gerätegruppen weltweit anzeigt. Ivanti Neurons for RBVM ist eine SaaS-basierte, risikoorientierte Schwachstellenmanagement-Plattform, die Schwachstellendaten aus über 100 Quellen aufnimmt, eine proprietäre Risikobewertung anwendet und Remediation-Workflows über ITSM- und Patch-Management-Tools orchestriert.
Für wen ist Ivanti Neurons for RBVM am besten geeignet?
Es ist besonders geeignet für große Enterprise-Sicherheitsteams, die Schwachstellendaten über komplexe, Multi-Scanner-Umgebungen verwalten und eine zentrale Risiko-Priorisierung sowie ein Nachverfolgen von Maßnahmen benötigen.
Warum ich Ivanti Neurons for RBVM gewählt habe
Ich habe Ivanti Neurons for RBVM in meine Top-Auswahl aufgenommen, weil es Daten aus über 100 Schwachstellenquellen integriert und automatisch Befunde mit Bedrohungsinformationen, Systemkritikalität und Exploit-Verfügbarkeit korreliert. Diese Korrelation treibt die Vulnerability Risk Rating (VRR) an, einen firmeneigenen Score, der den rohen CVSS-Wert durch kontextbezogene Informationen in Bezug auf Ransomware und aktive Exploits ersetzt. Playbook-Automatisierung übernimmt dann die Zuweisung von SLAs und die Benachrichtigung über Remediation-Maßnahmen, ohne dass eine manuelle Triage erforderlich ist.
Wichtige Funktionen von Ivanti Neurons for RBVM
- RS³-Risiko-Score für Organisationen: Quantifiziert und visualisiert das Risikoprofil der gesamten Organisation, sodass Sie das Risikoniveau im Zeitverlauf verfolgen können.
- Rollenbasierte Zugriffskontrolle: Ermöglicht die Definition von Benutzerrollen für granularen Zugriff auf Risikodaten, Dashboards und Workflows.
- Bedrohungsbasierte Systemansichten: Zeigt kritische Schwachstellen auf, die mit hochpriorisierten Bedrohungen wie Ransomware oder bekannten Exploits verbunden sind.
- Dashboards für Führungskräfte und Ransomware: Bietet vorgefertigte Dashboards, die speziell für den Überblick auf Führungsebene und fokussiertes Reporting zur Ransomware-Exponierung entwickelt wurden.
Ivanti Neurons for RBVM Integrationen
Ivanti Neurons for RBVM bietet native Integrationen mit Ivanti Neurons for ITSM, Ivanti Neurons for Patch Management und Snyk und unterstützt das Einlesen von über 100 Schwachstellendatenquellen per API, Flat File oder XML. Eine API steht für individuelle Integrationen zur Verfügung.
Pros and Cons
Pros:
- Korreliert Schwachstellen aus über 100 Datenquellen
- Umfasst auf Ransomware fokussiertes Bedrohungs-Mapping
- Automatisierte SLA-Zuweisung und Workflow-Steuerung
Cons:
- Fehlende integrierte automatische Patch-Validierung
- Manuelle Einrichtung für benutzerdefinierte Playbooks erforderlich
Learn more about Ivanti Neurons for RBVM:
Weitere risikobasierte Schwachstellenmanagement-Software
Hier finden Sie einige weitere Optionen für risikobasierte Schwachstellenmanagement-Software, die es nicht in meine engere Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11SeemplicityAm besten geeignet für KI-gestütztes Routing von Behebungsaufgaben
- 12HackuityAm besten geeignet zur Konsolidierung von Schwachstellentools
- 13Tripwire IP360Beste netzwerkbasierte Schwachstellenerkennung
- 14EdgescanBeste Abdeckung von externen und internen Assets
- 15CrowdStrike Falcon Exposure ManagementAm besten für die Integration von Bedrohungserkennungssuiten geeignet
- 16Hive ProBeste prädiktive Visualisierung von Angriffswegen
- 17Arctic Wolf Aurora Exposure ManagementAm besten für das proaktive Risikomanagement unter professioneller Betreuung
- 18ArmorCodeAm besten geeignet für die Überwachung einer einheitlichen Sicherheitslage
So bewerte ich Software für risikobasiertes Schwachstellenmanagement
Ich teile meine Bewertung in grundlegende Anforderungen – wie kontextsensitives Risikoscoring und ITSM-Ticketweiterleitung – und in die Unterscheidungsmerkmale, die gute Tools von wirklich nützlichen unterscheiden.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (überzeugt in diesem Bereich) für jede unten aufgeführte Kernfunktion. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65% erreichen, um berücksichtigt zu werden.
- Risikobasierte Priorisierung: Ich bewerte, ob das Tool Schwachstellen anhand von Ausnutzbarkeit, Bedrohungsinformationen und Asset-Wert – und nicht nur nach rohen CVSS-Werten – einstuft.
- Aggregation von Schwachstellendaten: Die Plattform sollte Erkenntnisse aus mehreren Scannern wie Tenable, Qualys oder Rapid7 aufnehmen und sie in einer einzigen Ansicht normalisieren.
- Asset-Kontextanreicherung: Ich achte auf CMDB-Integration und Business-Kontext-Tags, damit die Risikowerte Asset-Besitz, Daten-Sensitivität und Kritikalität widerspiegeln.
- Integration von Bedrohungsdaten: Echtzeit-Feeds wie EPSS, CISA KEV und Ransomware-Zuordnungen sollten aktiv beeinflussen, wie Schwachstellen bewertet und hervorgehoben werden.
- Orchestrierung von Abhilfeworkflows: Ich prüfe auf bidirektionale Synchronisation mit Tools wie Jira oder ServiceNow sowie SLA-Tracking und automatische Ticketzuteilung.
- Risikoberichte & Dashboards: Dashboards sollten rollenbasierte Ansichten bieten, sodass Analysten operative Details und CISOs Risikotrends und Fortschritt bei der Behebung sehen.
Nachdem ich eine Liste von Tools zusammengestellt habe, die diese Kriterien erfüllen, schaue ich mir an, was jede Plattform auszeichnet.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und bewerte ich verschiedene Anbieter:
Herausragende Funktionen
Analyse von Angriffswegen ist ein echtes Unterscheidungsmerkmal. Ich suche nach Tools, die aufzeigen, wie Schwachstellen sich über verschiedene Assets hinweg ketten, um auf wichtige Systeme zuzugreifen. Das hilft, Engstellen zu beheben, statt sich mit isolierten CVEs aufzuhalten. Die Gewichtung des Geschäftskontextes ist genauso wichtig. Das Taggen von Assets nach Daten-Sensitivität oder Compliance-Relevanz stellt sicher, dass Risikowerte die tatsächlichen Auswirkungen auf die Organisation widerspiegeln. Ich bewerte auch das Executive Risk Reporting, bei dem Plattformen technische Erkenntnisse in finanzielle Begriffe übersetzen, die ein CISO dem Vorstand präsentieren kann.
Mehr als nur Funktionen
Integrationen von Scannern und Datenquellen sind ein entscheidender Faktor. Ich prüfe, ob eine Plattform mit vorhandenen Scannern arbeitet und Tickets in Tools wie Jira oder ServiceNow einspielt, ohne dass Sie alles austauschen müssen. Auch Transparenz beim Risikoscore ist wichtig. Ich suche nach Audit-Trails, die erklären, warum eine CVE priorisiert wurde, sodass Sie Patch-Entscheidungen bei Audits begründen können. Zudem ist auch das Bereitstellungsmodell relevant, vor allem wenn Sie in regulierten Branchen tätig sind, in denen reine Cloud-SaaS-Lösungen nicht zulässig sind.
So wählen Sie risikobasierte Schwachstellenmanagement-Software aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der individuellen Auswahl Ihrer Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was ist zu beachten? |
|---|---|
| FaktorSkalierbarkeit | Was ist zu beachten?Kann die Plattform Ihr derzeitiges Anlagenvolumen und auch das Wachstum Ihres Unternehmens unterstützen? Berücksichtigen Sie eine globale Expansion oder Szenarien für Fusionen und Übernahmen. |
| FaktorIntegrationen | Was ist zu beachten?Importiert die Lösung Daten aus Ihren Scannern, Cloud-Anbietern und ITSM-Tools, ohne dass umfangreiche Umgehungslösungen erforderlich sind? |
| FaktorAnpassbarkeit | Was ist zu beachten?Können Sie Risikobewertungen, Dashboards oder Arbeitsabläufe an die Richtlinien oder Berichtsstrukturen Ihres Unternehmens anpassen? |
| FaktorBenutzerfreundlichkeit | Was ist zu beachten?Ist die Benutzeroberfläche sowohl für Fachanwender als auch für Führungskräfte intuitiv? Wird Ihr Team die Lösung tatsächlich schnell annehmen? |
| FaktorImplementierung und Einführung | Was ist zu beachten?Wie lange dauert es typischerweise, bis ein Nutzen entsteht? Erkundigen Sie sich nach Bereitstellungsmodellen, Zeitplänen für die Einführung und Unterstützung bei der Migration. |
| FaktorKosten | Was ist zu beachten?Wie passen die Preise zu Ihrer erwarteten Nutzerzahl und dem Umfang Ihrer Anlagen? Machen Sie sich mit den Auslösern für die Lizenzierung vertraut. |
| FaktorSicherheitsvorkehrungen | Was ist zu beachten?Erfüllt der Anbieter Ihre Datenschutzstandards für sensible Schwachstellen- und Anlagendaten? |
| FaktorCompliance-Anforderungen | Was ist zu beachten?Kann die Lösung Audits unterstützen und dabei helfen, die Einhaltung von Rahmenwerken wie PCI DSS, HIPAA oder NIST zu dokumentieren? |
Was ist risikobasierte Schwachstellenmanagement-Software?
Risikobasierte Schwachstellenmanagement-Software ist eine Sicherheitsplattform, die Schwachstellen auf Grundlage des realen Risikos und nicht nur anhand ihres technischen Schweregrads priorisiert. Sie kombiniert Daten aus mehreren Scannern, Informationen zu Anlagen und Bedrohungsdaten, um hervorzuheben, welche Probleme zuerst behoben werden sollten. Dadurch können sich Sicherheitsteams auf die Aspekte konzentrieren, die für die Risikolage ihres Unternehmens am wichtigsten sind.
Funktionen risikobasierter Schwachstellenmanagement-Software
Achten Sie bei der Auswahl einer risikobasierten Schwachstellenmanagement-Software auf die folgenden wichtigen Funktionen:
- Risikobasierte Priorisierung: Verwendet Ausnutzbarkeit, geschäftliche Auswirkungen und Bedrohungsdaten aus der Praxis, um Schwachstellen nach dem tatsächlichen organisatorischen Risiko und nicht nur nach Schweregradbewertungen zu priorisieren.
- Zusammenführung von Schwachstellendaten: Konsolidiert Ergebnisse aus verschiedenen Scannern und Cloud-Tools in einem einheitlichen Inventar und liefert Ihnen so ein vollständiges und genaues Bild des Risikos.
- Anreicherung des Anlagenkontexts: Verknüpft Schwachstellen mit Anlagenverantwortung, Kritikalität und Geschäftsfunktion, damit Teams die Auswirkungen jedes Ergebnisses verstehen.
- Integration von Bedrohungsinformationen: Bezieht aktuelle Ausnutzungsdaten, Malware-Kampagnen und andere Quellen für Bedrohungsinformationen ein, um Risikoberechnungen zu unterstützen und aktiv ausgenutzte Probleme zu kennzeichnen.
- Arbeitsabläufe für Behebungstickets: Weist Aufgaben zur Behebung über die Integration mit ITSM-Tools zu, verfolgt und verwaltet sie, um sicherzustellen, dass Schwachstellen innerhalb definierter SLAs behoben und überprüft werden.
- Anpassbare Dashboards: Stellt Risiko- und Behebungsdaten visuell dar und passt Ansichten für Analysten, Manager und Führungskräfte mit Drill-down- und Trendanalysen an.
- Audit- und Compliance-Berichte: Erstellt Berichte, die an Branchenstandards wie PCI DSS oder NIST ausgerichtet sind, zur Vorbereitung auf Audits und zur laufenden Überwachung der Compliance.
- Geschlossener Überprüfungsprozess: Führt automatisch erneute Scans von Anlagen durch, um zu bestätigen, dass die Behebung abgeschlossen ist, und reduziert dadurch manuelle Nachverfolgungen sowie übersehene Korrekturen.
- API- und Integrationsunterstützung: Bietet detaillierte APIs und Konnektoren zur Synchronisierung mit Anlageninventaren, Konfigurationsverwaltung und externen Berichtssystemen.
Vorteile einer risikobasierten Schwachstellenmanagement-Software
Die Implementierung einer risikobasierten Schwachstellenmanagement-Software bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Gezielte Behebung: Priorisieren Sie Schwachstellen, die ein tatsächliches organisatorisches Risiko darstellen, damit Ihr Team zuerst behebt, was wirklich wichtig ist.
- Einheitliche Risikosicht: Führen Sie Ergebnisse aus mehreren Scannern und Quellen zusammen, um ein einziges normalisiertes Dashboard für das Schwachstellenmanagement bereitzustellen.
- Fundierte Entscheidungsfindung: Anlagenkontext, geschäftliche Auswirkungen und die Integration von Bedrohungsinformationen helfen Beteiligten, Risiken in geschäftlichen Begriffen und nicht nur in technischem Fachjargon zu verstehen.
- Verbesserte Compliance: Automatisierte, an Rahmenwerken ausgerichtete Auditberichte erleichtern die Sammlung und Nachverfolgung von Nachweisen für Branchenvorschriften und -standards.
- Automatisierung von Arbeitsabläufen: Integrierte Behebungstickets und ein geschlossener Überprüfungsprozess ermöglichen eine effiziente und nachvollziehbare Patch-Verwaltung über IT- und Sicherheitsteams hinweg.
- Berichte für Führungskräfte: Benutzerdefinierte Dashboards und Tools zur Risikobewertung erleichtern die Kommunikation von Cyberrisiken und Fortschritten bei der Behebung an Führungskräfte und Vorstände.
- Reduzierter Rückstand bei der Behebung: Durch das Herausfiltern von Bedrohungen mit geringen Auswirkungen verbringen Teams weniger Zeit mit der Verfolgung geringfügiger Probleme, wodurch sich die allgemeinen Warteschlangen für Patches verkleinern.
Kosten und Preise einer risikobasierten Schwachstellenmanagement-Software
Die Auswahl einer risikobasierten Schwachstellenmanagement-Software erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren abhängig von Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische Funktionen zusammen, die in Lösungen für risikobasiertes Schwachstellenmanagement enthalten sind:
Tarifvergleichstabelle für risikobasierte Schwachstellenmanagement-Software
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TarifartKostenloser Tarif | Durchschnittlicher Preis$0 | Übliche FunktionenUnterstützung einer begrenzten Anzahl von Anlagen, grundlegende Risikobewertung, manuelle Berichte und keine Integrationen. |
| TarifartPersönlicher Tarif | Durchschnittlicher Preis$50-$200/Monat | Übliche FunktionenZugriff für einen einzelnen Benutzer, standardmäßige Risikobewertung, Datenzusammenführung und einfache Dashboards. |
| TarifartGeschäftstarif | Durchschnittlicher Preis$500-$2,000/Monat | Übliche FunktionenUnterstützung mehrerer Benutzer, benutzerdefinierte Risikogewichtung, Integrationen mit Scannern und ITSM, Compliance-Berichte und SLAs. |
| TarifartUnternehmenstarif | Durchschnittlicher Preis$2,000-$10,000/Monat | Übliche FunktionenSkalierung für Anlagen in Unternehmen, erweiterte Analysen, Feeds mit Bedrohungsinformationen, Analyse von Angriffspfaden, API-Zugriff und Premium-Support. |
FAQs zur Software für risikobasiertes Schwachstellenmanagement
Hier finden Sie einige Antworten auf häufige Fragen zu Software für risikobasiertes Schwachstellenmanagement:
Wie unterscheidet sich risikobasiertes Schwachstellenmanagement vom herkömmlichen Schwachstellenmanagement?
Risikobasiertes Schwachstellenmanagement priorisiert Probleme anhand des Asset-Kontexts und realer Bedrohungen und nicht nur anhand technischer Schweregradbewertungen oder einfacher Schwachstellenscans. Im Gegensatz zum herkömmlichen Schwachstellenmanagement bewertet es die geschäftliche Kritikalität, Bedrohungsakteure und die Wahrscheinlichkeit einer Ausnutzung, um Datenpannen zu verhindern und den gesamten Lebenszyklus des Schwachstellenmanagements zu optimieren.
Welche Arten von Assets kann Software für risikobasiertes Schwachstellenmanagement abdecken?
Sie können eine Abdeckung von On-Premises-Systemen, Cloud-Workloads, Containern, Endpunkten und IoT-Assets erwarten. Einige Plattformen verbessern die Netzwerk- und Anwendungssicherheit, indem sie Ergebnisse aus Penetrationstests und Tools zur Schwachstellenbewertung integrieren. Dadurch erhalten Sie vollständige Transparenz über die Angriffsfläche von Webanwendungen, Mobilgeräten und externen Einstiegspunkten.
Lässt sich Software für risikobasiertes Schwachstellenmanagement in unsere vorhandenen Tools integrieren?
Ja, die meisten Lösungen lassen sich in gängige Scanner, ITSM-Plattformen wie Jira oder ServiceNow und Asset-Inventare integrieren. Prüfen Sie, ob die von Ihrer Organisation verwendeten spezifischen Tools für einen direkten Datenfluss und die Workflow-Automatisierung unterstützt werden.
Kann sie bei Compliance-Anforderungen helfen?
Ja, viele Plattformen erstellen prüfungsfertige Berichte und verfolgen SLAs für die Behebung, die an Frameworks wie PCI DSS, HIPAA, NIST oder ISO 27001 ausgerichtet sind. Dies unterstützt die Erfassung von Nachweisen und hilft dabei, bei Prüfungen eine risikobasierte Entscheidungsfindung zu belegen.
Wie lange dauert die Implementierung von Software für risikobasiertes Schwachstellenmanagement?
Die Implementierung kann je nach Umfang der Assets, Integrationsanforderungen und organisatorischer Komplexität wenige Tage bis mehrere Wochen dauern. Es empfiehlt sich, Anbieter nach Unterstützung bei der Einführung, verfügbaren Ablaufplänen und Schulungsressourcen für Ihr Team zu fragen.