

SOAR vs. SIEM: Ein leistungsstarkes Duo für optimierte Sicherheit

Der Bereich der Cybersicherheit wächst mit der Entwicklung innovativer Tools und Technologien, um die Vielzahl an Bedrohungen und Herausforderungen zu verwalten und zu mindern, mit denen Unternehmen heute konfrontiert sind. Zwei herausragende Konzepte sind SOAR (Sicherheitsorchestrierung, -automatisierung und -reaktion) und SIEM (Sicherheitsinformationen und Ereignisverwaltung). Beide bieten separate, aber miteinander verbundene Funktionen, die darauf ausgelegt sind, die Effizienz und Wirksamkeit von Cybersicherheitsabläufen zu steigern.
SIEM-Tools können Ihre IT-Infrastruktur durch die Überwachung und Erkennung von Sicherheitsbedrohungen schützen. SOAR verfolgt einen proaktiveren Ansatz. Es lässt sich in verschiedene Sicherheitstools integrieren, um Daten zu sammeln, und ermöglicht automatisierte Reaktionen auf Bedrohungen niedriger Stufe. SOAR-Plattformen sind darauf ausgelegt, Ihre Reaktion auf solche Bedrohungen zu optimieren und zu stärken.


Die Debatte zwischen SOAR und SIEM wird häufig geführt, doch das Verständnis dafür, wann und wie sie eingesetzt werden sollten, kann die Sicherheitslage eines Unternehmens deutlich verbessern. In diesem Artikel erfahren Sie mehr über die wichtigsten Funktionen von SIEM und SOAR.
SOAR und SIEM verstehen: Definition, Funktionen und Vorteile
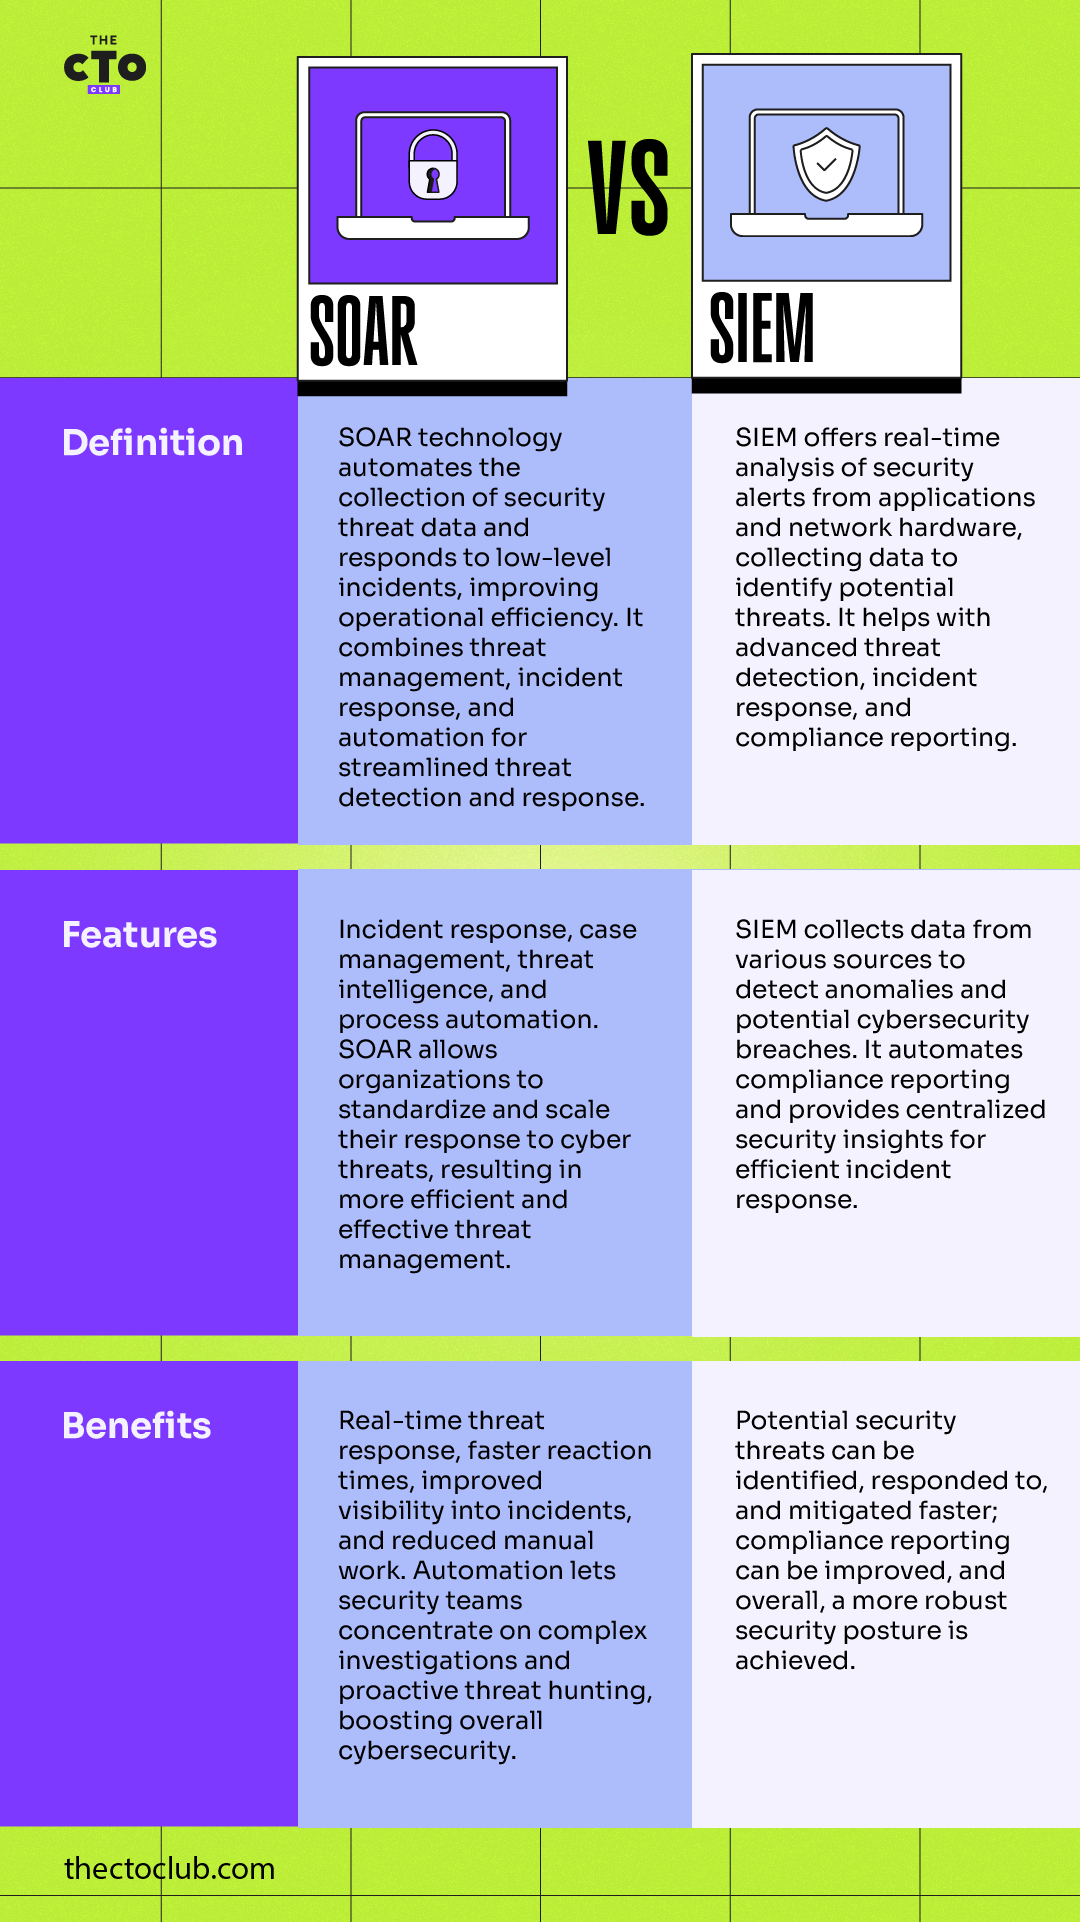
Die wichtigsten Unterschiede
Auch wenn SOAR- und SIEM-Tools ähnlich erscheinen, gibt es einige wichtige Unterschiede. SIEM-Tools konzentrieren sich hauptsächlich auf die Protokollierung und Korrelation von Daten sowie die Durchführung von Ereignisanalysen, um abnormale und verdächtige Aktivitäten zu identifizieren. Sie heben die festgelegten Ereignisse oder Anomalien hervor, ergreifen darüber hinaus jedoch keine Maßnahmen.
SOAR-Tools zentralisieren hingegen Daten zur Bedrohungsaufklärung und bieten eine umfassende Übersicht über die Sicherheitsumgebung. Sie gehen einen Schritt weiter als SIEM-Lösungen, indem sie automatisierte Reaktionsmaßnahmen anbieten. Diese Maßnahmen können von Benachrichtigungen an die zuständigen Mitarbeiter zur Einleitung weiterer Schritte bis hin zur aktiven Isolierung betroffener Geräte oder zur Blockierung schädlicher IPs reichen.
SIEM allein erfordert in der Regel ein manuelles Eingreifen beim Sortieren identifizierter Warnmeldungen, was zeitaufwendig sein kann und bei einem schwerwiegenden Sicherheitsvorfall zu Verzögerungen führen kann. Mit SOAR können Sie den menschlichen Aufwand reduzieren, indem Sie diese Prozesse proaktiv automatisieren.
SOAR-Tools können die Reaktionszeiten erheblich verkürzen, indem sie als Reaktion auf erkannte Bedrohungen bestimmte Arbeitsabläufe auslösen und so die Effizienz und Wirksamkeit der Sicherheitsmaßnahmen verbessern. Obwohl SOAR und SIEM unabhängig voneinander funktionieren können, kann die Integration beider Systeme eine nahtlosere und effektivere Strategie zur Erkennung und Abwehr von Bedrohungen ermöglichen und dadurch eine ganzheitliche Cybersicherheitsstrategie fördern.


SOAR im Vergleich zu SIEM je nach Geschäftsanforderungen
Bei der Auswahl zwischen SOAR und SIEM für Ihre geschäftlichen Anforderungen ist es wichtig, die individuellen Anforderungen Ihres Unternehmens zu ermitteln. SIEM-Lösungen zeichnen sich durch die Datenerfassung aus und liefern wertvolle Einblicke in Aktivitätsmuster, indem sie bemerkenswerte Ereignisse zur Untersuchung kennzeichnen. Wenn die Hauptanforderung Ihres Unternehmens eine bessere Übersicht über seine Ökosysteme, Protokollkorrelation und Ereigniswarnungen ist, kann eine SIEM-Lösung besser geeignet sein. Sie ist besonders leistungsfähig in Umgebungen, in denen Compliance-Vorschriften eine detaillierte Protokollierung und Ereignisanalyse erfordern.
SOAR ist dagegen stärker auf proaktive Bedrohungssuche, Reaktion auf Vorfälle und Automatisierung ausgerichtet. Diese Plattform ist für ihre Fähigkeit bekannt, verschiedene Cybersicherheitstools zu integrieren und dadurch eine einheitliche Koordination der Reaktion auf Bedrohungen zu ermöglichen.
Wenn Ihr Unternehmen Wert auf eine schnelle Reaktion auf Bedrohungen legt und Schwachstellen erkennen und beheben möchte, bevor sie eskalieren, könnte SOAR die bessere Option sein. Die Fähigkeit von SOAR, einen optimierten Arbeitsablauf zu erstellen, die Reaktionszeit zu verkürzen und die Arbeitsbelastung Ihres Sicherheitsteams zu verringern, kann Ihrem Unternehmen erheblichen Mehrwert und größere Effizienz bieten.
-

ManageEngine Log360
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.2 -
Logmanager
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.5 -
Heimdal
Visit Website


Erfolgreiche Implementierungen von SOAR und SIEM
Ein Beispiel für die erfolgreiche Implementierung eines SIEM-Systems findet sich bei einem führenden Gesundheitsdienstleister. Das Unternehmen hatte mit einer enormen Anzahl von Benutzerprotokollen und Alarmmeldungen zu kämpfen, wodurch das Risiko stieg, kritische Sicherheitsereignisse zu übersehen.
Durch die Implementierung einer SIEM-Lösung wurde das Protokollvolumen erheblich reduziert und wichtige Vorfälle wurden schnell identifiziert. Das System bot außerdem einen zentralen Ort für Analysen und Berichte und verbesserte dadurch die Sicherheitslage der Organisation.
Auch SOAR-Systeme haben sich als unverzichtbar erwiesen. Beispielsweise war eine internationale Bankengruppe mit einem hohen Aufkommen an Cyberbedrohungen und Fehlalarmen konfrontiert, und herkömmliche Methoden des Bedrohungsmanagements erwiesen sich als ineffektiv.
Die Implementierung eines SOAR-Systems ermöglichte es der Bankengruppe, die Reaktionszeit von Stunden auf Minuten zu verkürzen. Durch die Automatisierung wiederkehrender Aufgaben konnten sie ihre Ressourcen auf komplexe Bedrohungen konzentrieren.
Die SOAR-Plattform steigerte die Effizienz und Genauigkeit und half ihnen, mit einer sich schnell verändernden Bedrohungslandschaft umzugehen. In beiden Fällen erwies sich die Integration von SIEM und SOAR als entscheidend für die Verbesserung ihrer Sicherheitsinfrastruktur.
Die Zukunft der Cybersicherheit mit SOAR und SIEM
Während wir weiter in das digitale Zeitalter vordringen, lernen wir, welche Werkzeuge ein leistungsstarkes System zur Abwehr von Cyberbedrohungen schaffen können. Die hochentwickelten Cyberbedrohungen, die auftreten, erfordern eine ebenso fortschrittliche Reaktion. Daher ist die Integration der Ereigniserkennungsfunktionen von SIEM mit den automatisierten Reaktionsmechanismen von SOAR die Zukunft der Cybersicherheit.
Darüber hinaus werden künftige Fortschritte bei diesen Technologien wahrscheinlich eng mit dem Management der Cloud-Sicherheit verbunden sein. Da Unternehmen ihre Abläufe zunehmend in die Cloud verlagern, wird die Nachfrage nach cloudkompatiblen SIEM- und SOAR-Lösungen, die Bedrohungsinformationen in Echtzeit und automatisierte Reaktionen bieten, steigen. Es ist klar, dass die Kombination aus SOAR und SIEM eine entscheidende Rolle bei der Festlegung von Cybersicherheitsstandards der nächsten Generation spielen wird.
Weitere Informationen zur Cybersicherheit finden Sie in unserem Newsletter mit den neuesten Erkenntnissen!

