Görünüşe göre her gün veri ihlallerini duyuyoruz. Ancak kaç kişi bu terimin gerçekten ne anlama geldiğini biliyor? Israel Mazin, Memcyco’nun kurucu ortağı, CEO’su ve yönetim kurulu başkanı tarafından sunulan, kullanabileceğiniz açık ve net bir tanım şöyle: “Veri ihlali, hassas, gizli veya korunan bilgilere yetkisiz erişim sağlanması ve bu bilgilerin çıkarılmasıdır.”
Bu arada herkesin veri ihlallerinden bahsetmesinin bir nedeni var: Veri ihlalleri istikrarlı biçimde artıyor ve 2023’te dikkat çekici bir artış yaşandı. Güvenlik uzmanları ve diğer BT profesyonelleri, siber güvenlik yazılımları ve araçlarından, güvenlik riski değerlendirmelerinden bir olay durumunda müdahaleye kadar pek çok amaçla yararlanır.
Bu makalede veri ihlallerinin nasıl ve neden gerçekleştiğini ve CTO’ların ve diğer teknoloji liderlerinin bu konuda neler yapabileceğini açıklayacağım. Hadi başlayalım.
Veri İhlali Nedir?
Veri ihlalinin birkaç açık ve net tanımı daha şöyle:
- “Gizli, korunan veya hassas verilere yetki olmadan erişildiğinde, bu veriler ifşa edildiğinde veya ele geçirildiğinde veri ihlali meydana gelir,” diyor Recast Software CEO’su Will Teevan.
- “Veri ihlali, bir güvenlik olayı sonucunda özel veya hassas verilere yetkisiz erişim sağlanması ve bu verilerin çalınması, değiştirilmesi, aktarılması veya satılmasıdır,” diyor Permiso Kıdemli Araştırma Mühendisi Andrew Kraut.
Bu tanımlar bir örüntü ortaya koyuyor: Veri ihlali, hassas bilgilere yetkisiz erişimi ve ardından bu bilgilerin çalınmasını veya başka şekillerde yetkisiz kullanılmasını içerir.
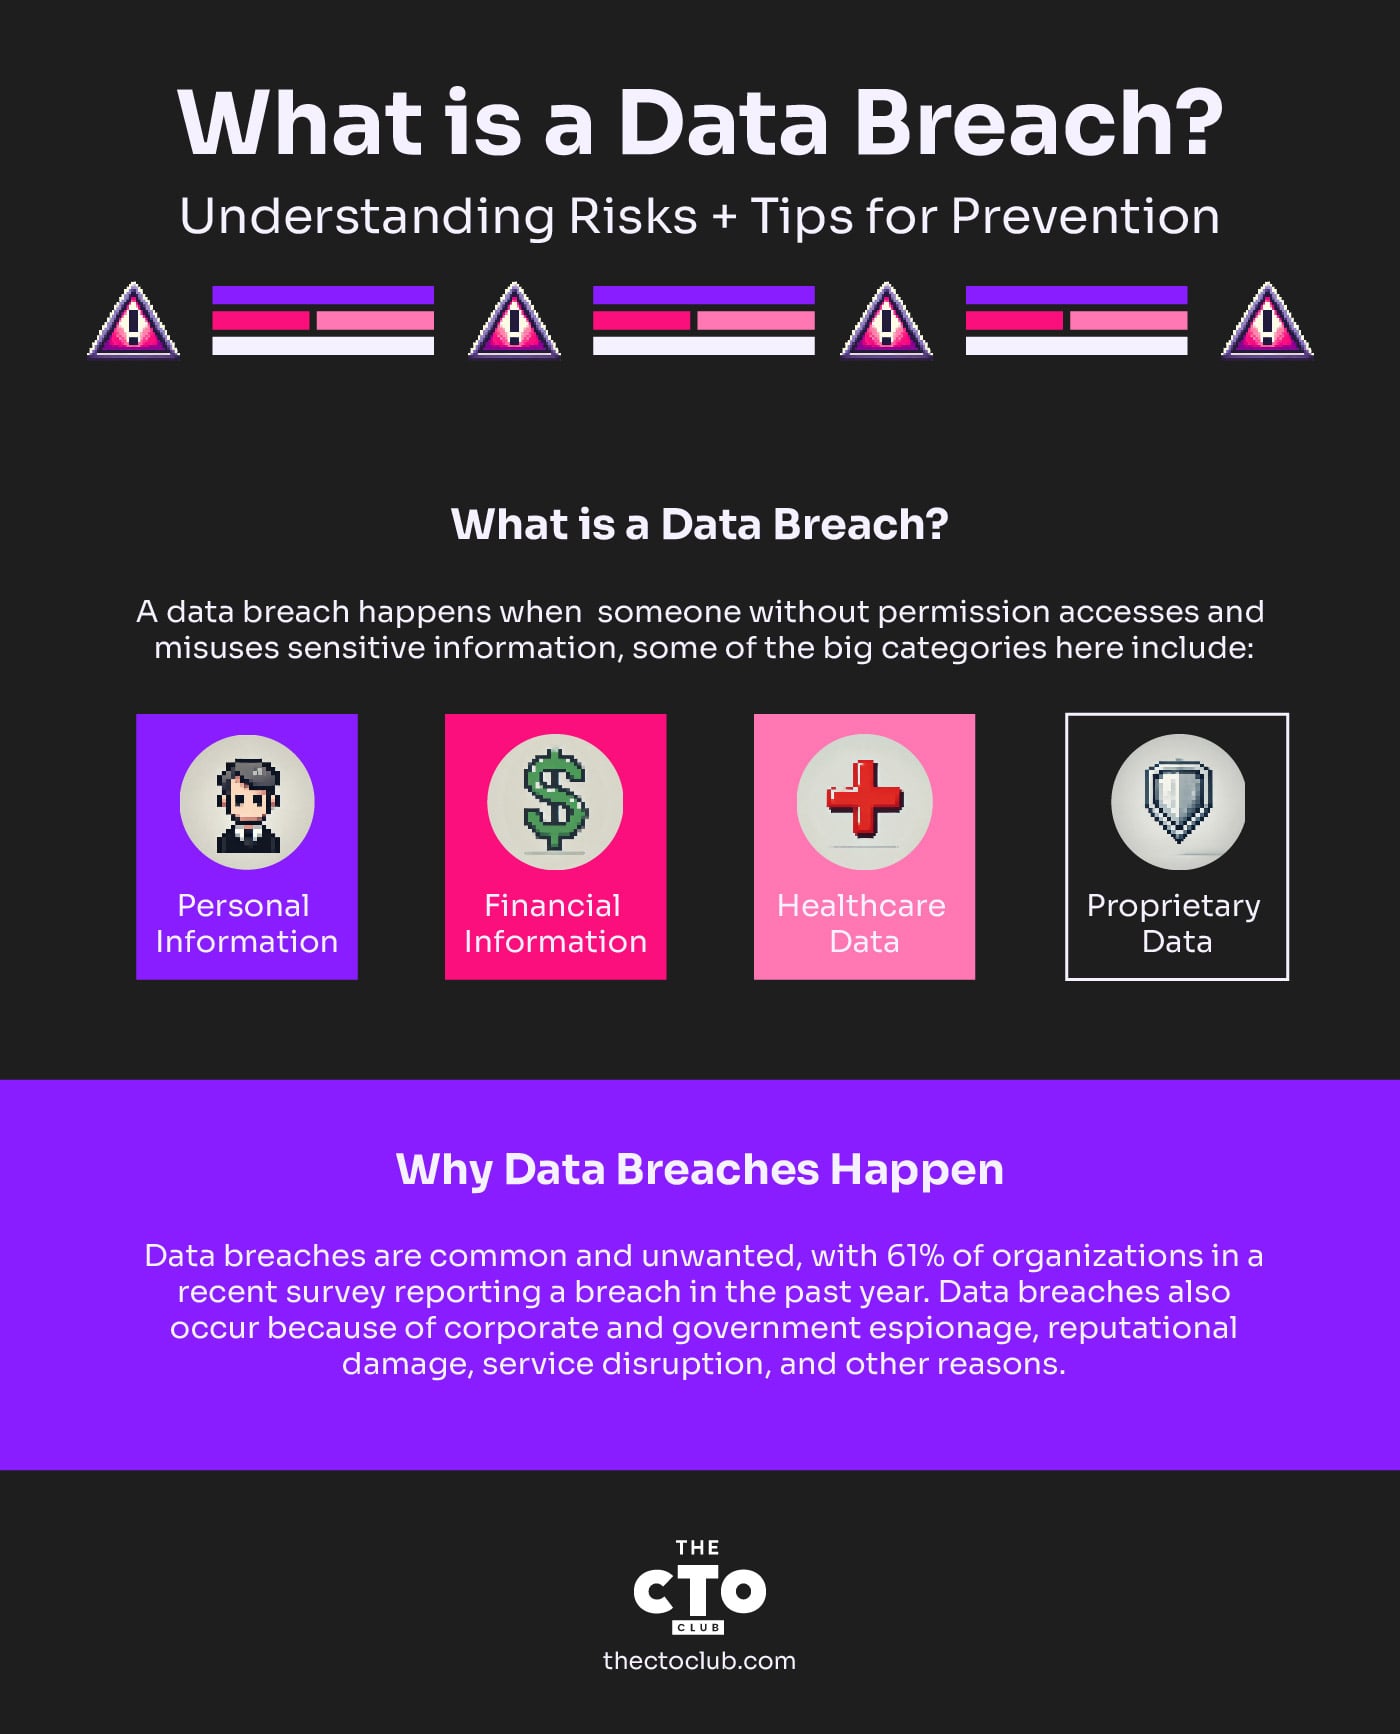
Günümüzde neredeyse her türlü gizli bilgi (yani kamuya başka şekilde açık olmayan bilgiler) hassas kabul edilebilir, ancak burada öne çıkan kategorilerden bazıları şunlardır:
- Kişisel bilgiler: Bunlar, bir şirketin müşterileri hakkında topladığı adresler, telefon numaraları, sürücü belgesi numaraları, pasaport numaraları, sosyal güvenlik numaraları, doğum tarihleri vb. gibi, kişiyi tanımlamaya yarayan bilgiler (PII olarak da bilinir) olabilir.
- Finansal bilgiler: Bunlar genellikle banka hesap numaralarını, kredi kartı numaralarını veya bilgisayar korsanlarının ve siber suçluların bir kişinin ya da kuruluşun finansal hesaplarını ele geçirmek veya bu hesaplardan hırsızlık yapmak için kullanabileceği diğer giriş kimlik bilgilerini içerir.
- Sağlık verileri: Bu bilgiler haklı olarak “kişisel bilgiler” kapsamında değerlendirilebilir; ancak sağlık bilgileri ayrıca anılmayı hak eder, çünkü sektör fidye yazılımlarından ve diğer tehdit türlerinden kazanç sağlamaya çalışan siber saldırganlar ve diğer kötü niyetli kişiler için büyük bir hedef hâline gelmiştir.
- Özel veriler: Bunlar, fikrî mülkiyetten araştırma ve geliştirme planlarına, pazar stratejilerine ve daha fazlasına kadar bir şirketin özel veya kendisine ait bilgilerini içerir.
Veri İhlalleri Neden Gerçekleşir?
Veri ihlallerinin kötü olduğunu anlamak için CISO veya başka bir güvenlik uzmanı olmanıza gerek yok. Hiçbir kişi veya kuruluş bunun gerçekleşmesini istemez; ancak veri ihlalleri düzenli olarak meydana gelir. Teevan’ın şirketi tarafından Ponemon Enstitüsü ile ortaklaşa yakın zamanda gerçekleştirilen bir ankette, katılımcıların %61’i kuruluşlarının önceki 12 ay içinde bir veri ihlaline uğradığını bildirdi.
Bu veriler, siber güvenlik tehditlerinin ne kadar yaygın olduğunu ve işletmelerin savunmalarını güçlendirmeye ne kadar acil ihtiyaç duyduğunu ortaya koyuyor.
Veri ihlalleri neden bu kadar yaygın? Basitçe söylemek gerekirse: İşe yarıyorlar. Siber saldırganlar ve diğer kötü niyetli kişiler, hedeflerine saldırmak için giderek daha gelişmiş saldırı araçları ve teknikleriyle donanmış şekilde siber suçu başlı başına kazançlı bir sektöre dönüştürdü. Finansal kazanç en yaygın motivasyon olsa da tek neden bu değil. Veri ihlalleri kurumsal ve devlet casusluğu, itibarın zedelenmesi, hizmet kesintisi ve diğer nedenlerle de meydana gelir.
İşin can alıcı noktası, siber suçluların başarısız olmayı (hem de defalarca) göze alabilmesidir; hedefleri ise genellikle bunu göze alamaz.
“Saldırganların yalnızca bir kez başarılı olması gerekir, ancak savunmacıların her seferinde başarılı olması gerekir,” diyor Kraut.


Veri İhlalleri Nasıl Gerçekleşir?
Veri ihlallerinin gerçekleşmesinin bir diğer önemli nedeni, giderek dijitalleşen çağımızda güvenlik risklerinin ve tehdit türlerinin her zamankinden fazla olmasıdır. Teevan, “Siber tehditlerin karmaşıklığı ve gelişmişliği sürekli olarak evriliyor,” diyor.
Genel olarak bu tehditler genellikle aşağıdaki kategorilerden birine (veya birkaçına) girer:
- İnsan Hatası: Bu, uzun zamandır veri ihlallerinin en büyük temel nedenlerinden biri olmuştur: İnsanlar hata yapar. Güvenlik bağlamında bu, zayıf parolaların kullanılması ve yeniden kullanılmasından hassas verilerin yanlışlıkla işlenmesine, bulut hesabı yanlış yapılandırmalarına ve daha fazlasına kadar her şeyi içerebilir. Kaybolan bir telefon veya dizüstü bilgisayar gibi “basit” görünen bir durum bile güvenlik olayına yol açabilir. Ayrıca bu her zaman bir hata değildir – çeşitli iç tehditler kuruluş içinde güvenlik ihlallerine yol açabilir.
- Siber Saldırılar: Bu kategori zaman içinde ölçek ve karmaşıklık açısından büyük ölçüde büyüdü ve siber saldırganların bir kuruluşun verilerine yetkisiz erişim sağlamak için kullanabileceği çok çeşitli kötü amaçlı araçları ve yöntemleri içeriyor.
“Kimlik avı saldırıları, kötü amaçlı yazılımlar veya fidye yazılımları gibi siber saldırılar, sistemlere yetkisiz erişim sağlamak için güvenlik açıklarından yararlanır,” diyor Teevan.
Diğer siber saldırılar arasında dağıtılmış hizmet reddi veya DDoS saldırıları, bir şirketin web uygulamalarını kesintiye uğratmayı veya devre dışı bırakmayı amaçlayan saldırılar ve bulut hesabı ele geçirme yer alır.
- Sistem Güvenlik Açıkları: Son olarak, bir şirketteki BT ve iş sistemlerinde, bazen ilk insan hatasının sonucu olan çok sayıda potansiyel güvenlik açığı bulunur. Bunlar, güvenlik güncellemeleri uygulanmamış veya başka şekilde güncelliğini yitirmiş yazılımları, yanlış yapılandırılmış bulut veya SaaS hesaplarını ya da güvenlik risklerini en aza indirmek ve olaylara müdahale etmek için yetersiz araçları, süreçleri ve politikaları içerir.
Dikkat Çeken Veri İhlalleri
Nereden başlayalım? Yalnızca son on yıl kadar bir dönemi ele alsanız bile, dikkat çeken veri ihlalleriyle bir kitap doldurabilirsiniz. Cidden, bir Wikipedia veri ihlalleri listesi, büyük şirketlerin ve devlet kurumlarının önde gelen isimlerinden oluşan bir liste gibi okunuyor ve 460'tan fazla referans içeriyor.
İşte dikkat çeken ihlallere bazı örnekler:
- 2013 yılında web şirketi Yahoo, günümüzde genellikle şimdiye kadarki en büyük veri ihlali olarak anılan bir saldırıya uğradı. Daha sonra saldırıda Yahoo'nun tüm 3 milyar kullanıcı hesabının ele geçirildiği ortaya çıktı.
- 2009 yılında Wired, Ulusal Arşivler ve Kayıtlar İdaresinin on milyonlarca ABD askeri gazisinin kişisel verilerinin olası ihlalini araştırdığını bildirdi. Nedeni mi? Verileri önceden düzgün biçimde silinmeden bir tedarikçiye geri gönderilen arızalı bir sabit disk.
- 2022'nin sonlarında video oyunu üreticisi Activision'da bir çalışan kimlik avı dolandırıcılığının kurbanı olduktan sonra bazı oyun ve çalışan verileri çalındı.
- 2023'ün sonlarında siber saldırganlar, soy ve köken araştırma sitesi 23andMe'nin yaklaşık 6,9 milyon müşterisinin kişisel verilerine erişim sağladı; bu sayı ilk bildirilenden çok daha fazlaydı.
Hesabınız var mı? Giriş yap
Veri İhlallerini Erken Fark Etmenin Önemi
Veri ihlallerinin kısa bir geçmişini bile incelerseniz bir örüntü ortaya çıkar: Hiçbir veri ihlali hiçbir zaman “iyi” değildir (en azından saldırgan değilseniz), ancak çoğu, çok uzun süre fark edilmeden veya bildirilmeden kaldığı için olması gerekenden çok daha kötü sonuçlanır.
Ayrıca bazı kuruluşlar, etkilenen taraflara zamanında uygun bir ihlal bildirimi göndermek yerine olayı örtbas etmeye çalışarak ilk ihlalden çok daha büyük zarara yol açar.
İhlalleri hızlı bir şekilde tespit etmek ve bunlara müdahale etmek, etkilerini en aza indirmek açısından kritik öneme sahiptir. Bu, güvenlik duruşunuzun olayların gerçekleşmesinin ve gerçekleşebileceğinin kaçınılmaz olduğunu kabul ettiği “ihlali varsay” gibi güvenlik yaklaşımlarının temel itici gücüdür.
Benzer bir yaklaşım, sıfır güven ve en az ayrıcalık ilkesi gibi modern veri güvenliğindeki birçok kavram ve stratejiye nüfuz eder – güvenlik olayları kaçınılmaz olduğuna göre tespit, savunma ve olay müdahalesi yeteneklerinizin mümkün olduğunca güçlü olmasını neden sağlamayasınız?
Veri İhlallerinin SaaS Şirketleri Üzerindeki Etkisi
Bu durum her şekil ve büyüklükteki şirket için geçerli olsa da tüm iş modeli şirketin dijital ürünlerine ve hizmetlerine duyulan güvene dayanan SaaS şirketleri için özellikle önemlidir. SaaS veri ihlalleri fark edilmediğinde veya sonrasında düzgün biçimde ele alınmadığında aşağıdakiler de dahil olmak üzere birden fazla olumsuz etkiye yol açar:
- Mali Kayıplar
- İtibar Zedelenmesi
- Hukuki ve Düzenleyici Uyumluluk Açısından Sonuçlar
Mali kayıplar en somut sonuç gibi görünse de hem B2B hem de B2C SaaS işletmelerinde başarı için gereken dijital güven göz önüne alındığında, itibar zedelenmesi gibi sonuçlar çok daha uzun sürebilir.
Veri İhlallerini Önleme ve Etkilerini Azaltma
Buradaki zorluklar çok ve bir o kadar da açık. Veri güvenliği konusunda deyim yerindeyse kafasını kuma gömen her kuruluş, aslında bir ihlale davetiye çıkarır.
Peki bu konuda ne yapmalıyız? Uzmanlar çeşitli en iyi uygulamaları ve veri güvenliği araçlarını öneriyor.

Sektör İçgörüsü
“Veri ihlallerini önlemek ve etkilerini azaltmak için güncel güvenlik önlemlerini sürdürmek, veri koruma konusunda düzenli çalışan eğitimleri gerçekleştirmek, güçlü şifreleme yöntemleri kullanmak ve olağandışı faaliyetleri tespit etmek için sistemleri sürekli izlemek çok önemlidir,” diyor Memcyco’dan Mazin.
Veri Güvenliği İçin En İyi Uygulamalar: 6 İlke
1. Siber Güvenlik Duruşunuzu Değerlendirin ve Güçlendirin: Teevan, “Mevcut siber güvenlik önlemlerinizi değerlendirerek başlayın,” diyor. “Potansiyel riskleri ölçmeye yardımcı olan ve sistem açıkları ile güncelliğini yitirmiş uygulamalar hakkında içgörü sağlayan araçlardan yararlanın.”
2. Yama, Yama, Yama: Titiz yama yönetimi, sistem açıklarını en aza indirmenin ve saldırganların kullanabileceği bilinen ve bilinmeyen (diğer adıyla “sıfır gün”) açıkların sayısını azaltmanın temel yollarından biridir.
Teevan, “İşletim sistemleri ve uygulamalar için yama uygulama sürecini otomatikleştirmek çok önemlidir; otomasyon, yamaların hızla uygulanmasını sağlayarak güvenlik açığı penceresini önemli ölçüde daraltır,” diyor.
3. Ortamlarınızın Görünürlüğüne ve Denetimine Öncelik Verin: BT güvenliğinde genel bir gerçek vardır: Göremediğiniz şeyi koruyamazsınız. Kötü niyetli kişiler karanlıkta gelişir; BT açısından bu, bir kuruluşun sistemlerinde kuruluşun kendisi tarafından bilinmeyen veya görülmeyen alanlar anlamına gelir.
Bu kapsamda, çalınan bilgilerin sıklıkla alınıp satıldığı güvenliği ihlal edilmiş veriler için karanlık web izleme araçlarının kullanılması da yer alır.
Teevan, “Donanım ve yazılım ortamınız hakkında kapsamlı bir genel bakış elde etmek, bilinçli karar verme ve etkili risk değerlendirmesi için çok önemlidir,” diyor.
“BT ortamlarına ilişkin bu artırılmış görünürlük, kuruluşların güvenlik açıklarını belirlemesine, sistem durumunu izlemesine ve tüm varlıkların güncel olmasını ve potansiyel tehditlere karşı güvence altına alınmasını sağlamasına olanak tanır.”
Gerçek zamanlı görünürlük ve izlemeye ek olarak, gerektiğinde denetimleri desteklemek ve güvenlik olaylarını ayrıntılı biçimde anlamak için bir “kâğıt” izi de oluşturmak isteyeceksiniz.
Permiso'dan Kraut, veri erişiminin günlüğe kaydedilmesini öneriyor: “Düzenleyici gerekliliklerin yanı sıra veri erişimini günlüğe kaydetmek, doğru kişilerin doğru verilere erişim sağladığını (veya erişiminin reddedildiğini) doğrulamanın harika bir yoludur.”
4. Kullanıcı İzinleri Konusunda Akıllı Davranın: İnsan hatası her zaman var olacaktır; ancak kişilerin verilere ve sistemlere erişimini işlerini yapmaları için ihtiyaç duyduklarıyla, yani daha fazlasına değil, sınırlayarak bunu kolayca yönetebilirsiniz.
Teevan, “Aşırı yönetici hakları saldırılara davetiye çıkarır,” diyor. “Güvenliği tehlikeye atabilecek yetkisiz eylemlerin riskini azaltmak için kullanıcı erişimini temel işlevlerle sınırlandırın.”
Kraut, bu tür veri koruma stratejilerinin mümkün olduğunca erken uygulanmasını öneriyor: “Veri koruma stratejilerini en baştan oluşturun: Mühendisleriniz teknolojik denetimler nedeniyle gizli verilere erişemiyorsa saldırganların da erişemeyeceği kuvvetle muhtemeldir. Bu denetimleri veri mevcut olduktan sonra uygulamak kolay değildir."
Benzer şekilde, insan hatasını veri sızıntılarının temel nedeni olarak sınırlamak, güçlü parolalar ve çok faktörlü kimlik doğrulama gibi araçların kullanılmasını gerektirir ve bunu zorunlu kılar.
5. İnsan Odaklı Bir Siber Güvenlik Yaklaşımı Benimseyin: İnsan unsurunu bir zayıflık olarak görmeyin; insanlar gücünüzün temel bir parçası olmalıdır.
Kraut, “Kuruluşunuza özel bir siber güvenlik eğitim müfredatı geliştirin ve çalışanların hazırlık düzeyini test etmek için düzenli tatbikatlar gerçekleştirin,” diyor. Bu proaktif strateji, veri ihlallerinde önemli bir etken olan insan hatasının oluşturduğu riski azaltmaya yardımcı olur.
Kraut burada insan odaklı başka bir uygulama da öneriyor: “Birbirinizin çalışmalarını kontrol edin: Her sektör bu uygulamadan faydalanabilir,” diyor. “Ticari hava yollarında birbirlerini kontrol eden iki pilot bulunur.
Kaya tırmanışçıları birden fazla ankraj kullanır. Güvenlik mühendisleri, üretim ortamına geçilmeden önce gözden kaçan noktaları yakalamak için kod ve mimari incelemelerinden yararlanabilir.”
6. Düzenli Siber Risk Değerlendirmeleri Gerçekleştirin: Resmî risk değerlendirmeleri gerçekleştirmek, güvenlik açıklarının belirlenmesine ve önceliklendirilmesine yardımcı olur. Üçüncü taraf uzmanlığından yararlanmak, tarafsız bir bakış açısı sunarak siber güvenlik stratejinizin etkinliğini artırabilir.
Veri İhlallerini Önlemeye Yönelik Araçlar
Veri ihlalleri her kuruluşun başına gelebilir; ancak doğru araçlar ve teknolojilerle riski önemli ölçüde azaltabilirsiniz.
Hassas verilerin korunmasına ve tehditlerin büyük çaplı olaylara dönüşmeden tespit edilmesine yardımcı olan temel araç kategorileri şunlardır:
1. Veri Kaybı Önleme (DLP) Araçları
DLP araçları, hassas verilere yetkisiz erişimi veya hassas verilerin yetkisiz iletimini önlemek için tasarlanmıştır. Bu araçlar, aktarım hâlindeki verileri (e-postalar ve dosya transferleri gibi), bekleyen verileri (depolanan veriler) ve kullanım hâlindeki verileri (işlenen veriler) izler ve denetler.
DLP sistemleri, kredi kartı numaraları veya fikrî mülkiyet gibi hassas bilgileri otomatik olarak belirler ve sızıntıları önlemek için güvenlik politikalarını uygular.
- Önerilen Araçlar: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Şifreleme Araçları
Şifreleme, verileri güvenliğinin tehlikeye atılmasına karşı korumanın en etkili yollarından biridir. Hassas veriler şifrelendiğinde, veriler ele geçirilse veya yetkisiz şekilde erişilse bile okunamaz durumda kalır. Modern şifreleme araçları; bekleyen verileri, aktarım hâlindeki verileri ve dizüstü bilgisayarlar ile cep telefonları gibi cihazlardaki verileri güvence altına alabilir.
- Önerilen Araçlar: BitLocker, VeraCrypt, AxCrypt
3. Saldırı Tespit ve Önleme Sistemleri (IDPS)
IDPS araçları, ağınızdaki bir ihlale işaret edebilecek şüpheli etkinlikleri tespit etmeye ve önlemeye yardımcı olur. Bu sistemler, olağandışı kalıplar için trafiği izler ve saldırıları gerçek zamanlı olarak engelleyerek bir ihlal gerçekleşmeden önce durdurabilir. Ayrıca olası tehditler için uyarılar sunarak ekibinizin hızlı bir şekilde yanıt vermesini sağlar.
- Önerilen Araçlar: Snort, Suricata, Cisco Firepower
4. Çok Faktörlü Kimlik Doğrulama (MFA)
MFA, kullanıcıların parolalarının yanı sıra telefonlarına gönderilen tek kullanımlık bir kod gibi birden çok yöntemle kimliklerini doğrulamasını gerektirerek ek bir güvenlik katmanı sağlar. Parolalar ele geçirilse bile MFA, saldırganların sistemlere veya verilere yetkisiz erişim sağlamasını önemli ölçüde zorlaştırır.
- Önerilen Araçlar: Duo Security, Google Authenticator, Okta
5. Güvenlik Açığı Tarama ve Yönetim Araçları
Güvenlik açığı tarayıcıları, saldırganların istismar edebileceği ağınızdaki, sistemlerinizdeki ve yazılımlarınızdaki zayıflıkları belirler. Güvenlik açıklarını düzenli olarak taramak, bir veri ihlalinde istismar edilmeden önce güvenlik boşluklarını gidermenize yardımcı olur. Güvenlik açığı yönetim platformları da bu sorunları proaktif bir şekilde düzeltmek için yama önerileri sunar.
- Önerilen Araçlar: Nessus, Qualys, OpenVAS
More Articles
6. Güvenlik Bilgileri ve Olay Yönetimi (SIEM) Araçları
SIEM araçları, güvenlik olaylarını gerçek zamanlı olarak toplar, analiz eder ve bunlarla ilgili uyarılar oluşturur; böylece ekibinizin olası tehditlere daha hızlı yanıt vermesine yardımcı olur. SIEM sistemleri, güvenlik duvarları, sunucular ve uygulamalar gibi çeşitli kaynaklardan gelen verileri ilişkilendirerek güvenlik durumunuza ilişkin kapsamlı bir görünüm sunar ve olası ihlallerin erken tespit edilmesine yardımcı olur.
- Önerilen Araçlar: Splunk, LogRhythm, IBM QRadar
7. Uç Nokta Koruma Platformları (EPP)
Dizüstü bilgisayarlar, akıllı telefonlar ve IoT cihazları gibi uç noktalar saldırganlar için başlıca hedeflerdir. EPP araçları, kötü amaçlı yazılım bulaşmalarını, fidye yazılımı saldırılarını ve yetkisiz erişimi önleyerek bu cihazları korur.
Bazı gelişmiş platformlar, gerçek zamanlı tehdit avcılığı ve düzeltme için uç nokta tespiti ve yanıtı (EDR) gibi özellikleri de içerir.
- Önerilen Araçlar: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Bu araçların bir kombinasyonunu kullanmak, kuruluşunuzun çok katmanlı bir savunma stratejisine sahip olmasını sağlayarak saldırganların sistemlerinize sızmasını zorlaştırır.
Şifrelemeden DLP'ye, IDPS'den SIEM'e kadar bu teknolojileri uygulamak, verilerinizi olası ihlallere karşı güvende tutmak için gereken güvenlik çerçevesini sağlayabilir.
Sonuç
Veri ihlalleri giderek daha büyük bir tehdit oluşturuyor. Ancak iyi haber şu ki doğru teknoloji araçları kombinasyonu, proaktif stratejiler ve güçlü teknoloji liderliği riskleri en aza indirebilir; güvenlik olayları meydana geldiğinde hızlı bir yanıt ve çözüm sağlanmasına yardımcı olabilir.
Veri güvenliğine yaklaşımınız nedir? Daha fazla sektör haberi ve tartışması için The CTO Club’ın bültenine katılmayı unutmayın!