

Vad är ett dataintrång? Guide till förebyggande åtgärder 2026

Vi hör talas om dataintrång dagligen, känns det som. Men hur många vet egentligen vad termen betyder? Här är en enkel definition du kan använda, med tillstånd av Israel Mazin, medgrundare, vd och styrelseordförande för Memcyco: “Ett dataintrång är obehörig åtkomst till och hämtning av känslig, konfidentiell eller skyddad information.”
Det finns en anledning till att det verkar som om alla talar om dataintrång: De har ökat stadigt, och 2023 innebar en märkbar ökning. Säkerhetsexperter och andra IT-specialister använder ett brett utbud av programvara och verktyg för cybersäkerhet för allt från säkerhetsriskbedömningar till begränsning av skador i händelse av en incident.
I den här artikeln förklarar jag hur och varför dataintrång sker och vad CTO:er och andra teknikledare kan göra åt dem. Då sätter vi igång.

Vad är ett dataintrång?
Här är ytterligare ett par enkla definitioner av dataintrång:
- “Ett dataintrång inträffar när konfidentiella, skyddade eller känsliga data nås, lämnas ut eller tas utan tillstånd”, säger Will Teevan, vd för Recast Software
- “Ett dataintrång är obehörig åtkomst till och stöld, ändring, överföring eller försäljning av privata eller känsliga data till följd av en säkerhetsincident”, säger Andrew Kraut, senior forskningsingenjör på Permiso.
Dessa definitioner antyder ett mönster: ett dataintrång innebär obehörig åtkomst till känslig information och efterföljande stöld eller annan obehörig användning av informationen.
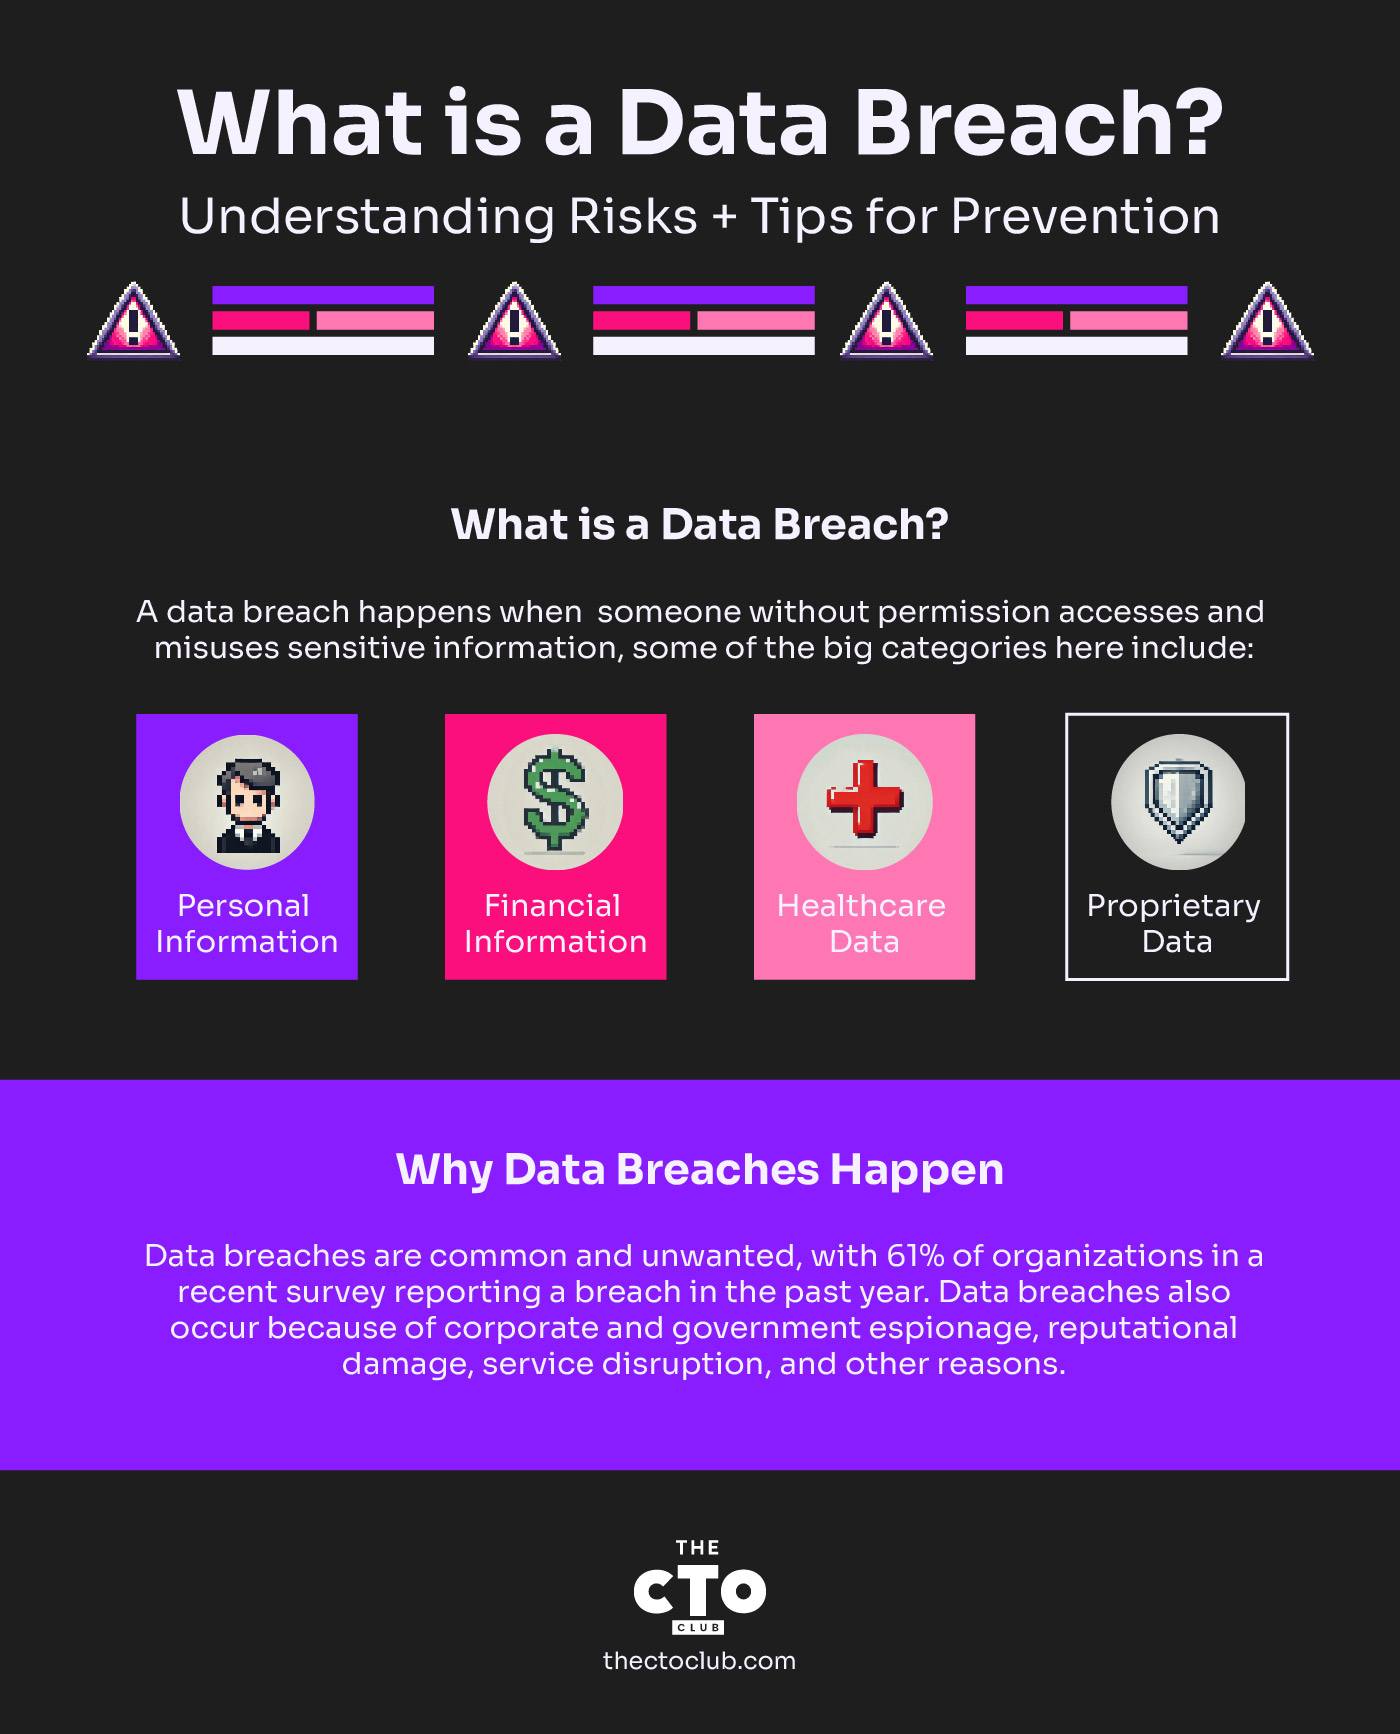
I stort sett all konfidentiell information – det vill säga information som inte redan är offentligt tillgänglig – kan anses vara känslig i dag, men några av de viktigaste kategorierna är:
- Personuppgifter: Detta kan omfatta alla personligt identifierbara uppgifter – även kallade PII – som ett företag samlar in om sina kunder, till exempel adresser, telefonnummer, körkortsnummer, passnummer, personnummer, födelsedatum med mera.
- Finansiell information: Detta omfattar vanligtvis bankkontonummer, kreditkortsnummer eller andra inloggningsuppgifter som hackare och cyberbrottslingar kan använda för att äventyra eller stjäla pengar från en privatpersons eller organisations finansiella konton.
- Hälsodata: Även om detta med rätta kan betraktas som “personuppgifter” är hälsoinformation värd att nämna separat, eftersom branschen har blivit ett stort mål för cyberangripare och andra illvilliga aktörer som vill tjäna pengar på utpressningstrojaner och andra angreppsvektorer.
- Företagsintern data: Detta omfattar ett företags privata eller företagsinterna information, från immateriella rättigheter till forsknings- och utvecklingsplaner, marknadsstrategier med mera.
Varför dataintrång sker
Du behöver inte vara CISO eller annan säkerhetsexpert för att förstå att dataintrång är dåliga. Ingen individ eller organisation vill att det ska hända – ändå sker de regelbundet. I en undersökning som nyligen genomfördes av Teevans företag i samarbete med Ponemon Institute uppgav 61 % av de svarande att deras organisation hade utsatts för ett dataintrång under de föregående 12 månaderna.
Den här informationen understryker hur utbredda cybersäkerhetshoten är och hur brådskande behovet är för företag att förstärka sitt försvar.
Varför är dataintrång så vanliga? Enkelt uttryckt: De fungerar. Cyberangripare och andra illvilliga aktörer har gjort cyberbrottslighet till en lukrativ bransch i sig, utrustade med en alltmer sofistikerad uppsättning angreppsverktyg och tekniker för att angripa sina mål. Även om ekonomisk vinning är det vanligaste motivet är det inte det enda. Dataintrång sker också på grund av företags- och industrispionage, skadat anseende, störningar i tjänster och andra orsaker.
Det avgörande är att cyberbrottslingar har råd att misslyckas – och det många gånger – medan deras mål vanligtvis inte har det.
“Angripare behöver bara lyckas en gång, men försvarare måste lyckas varje gång”, säger Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Så uppstår dataintrång
En annan viktig anledning till att dataintrång sker är att det finns fler säkerhetsrisker och hotvektorer i vår alltmer digitala tidsålder än någonsin tidigare. ”Komplexiteten och sofistikeringen hos cyberhot utvecklas ständigt”, säger Teevan.
Generellt sett brukar dessa hot passa in i en (eller flera) av följande kategorier:
- Den mänskliga faktorn: Detta har länge varit en av de främsta grundorsakerna till dataintrång: Människor gör misstag. I ett säkerhetssammanhang kan det handla om allt från användning (och återanvändning) av svaga lösenord till oavsiktlig felhantering av känsliga data, felkonfigurationer av molnkonton och mycket mer. Även något så ”enkelt” som en borttappad telefon eller bärbar dator kan leda till en säkerhetsincident. Dessutom handlar det inte alltid om ett misstag – olika interna hot kan leda till säkerhetsintrång inom organisationen.
- Cyberattacker: Den här kategorin har vuxit enormt i omfattning och komplexitet över tid och omfattar en mängd olika skadliga verktyg och metoder som cyberangripare kan använda för att få obehörig åtkomst till en organisations data.
”Cyberattacker, som nätfiskeattacker, skadlig kod eller utpressningstrojaner, utnyttjar säkerhetsluckor för att få obehörig åtkomst till system”, säger Teevan.
Andra cyberattacker omfattar distribuerade överbelastningsattacker eller DDoS-attacker, som syftar till att störa eller slå ut ett företags webbapplikationer, samt kapning av molnkonton.
- Systemsårbarheter: Slutligen finns det mängder av potentiella sårbarheter – ibland till följd av ett ursprungligt mänskligt misstag – i ett företags IT- och affärssystem. Detta omfattar exempelvis ouppdaterad eller på annat sätt föråldrad programvara, felkonfigurerade moln- eller SaaS-konton samt otillräckliga verktyg, processer och policyer för att minimera säkerhetsrisker och hantera incidenter.
Anmärkningsvärda dataintrång
Var ska vi börja? Bara under det senaste decenniet eller så skulle man kunna fylla en bok med anmärkningsvärda dataintrång. Allvarligt talat fungerar en Wikipedia-lista över dataintrång som en lista över de mest betydande företagen och myndigheterna, och den innehåller mer än 460 referenser.
Här är några exempel på anmärkningsvärda dataintrång:
- År 2013 hackades internetföretaget Yahoo i vad som numera ofta anges som det största dataintrånget någonsin. Senare avslöjades det att alla 3 miljarder användarkonton hos Yahoo hade röjts i attacken.
- År 2009 rapporterade Wired att National Archives and Records Administration utredde ett potentiellt intrång i personuppgifter för tiotals miljoner amerikanska militärveteraner. Orsaken? En defekt hårddisk som skickades tillbaka till en leverantör utan att dess data först hade raderats ordentligt.
- I slutet av 2022 stals vissa spel- och medarbetardata från datorspelsföretaget Activision efter att en medarbetare föll offer för ett nätfiskebedrägeri.
- I slutet av 2023 fick cyberangripare tillgång till personuppgifter för omkring 6,9 miljoner kunder hos släktforsknings- och genealogisajten 23andMe – ett betydligt större antal än vad som ursprungligen rapporterades.
Vikten av att upptäcka dataintrång tidigt
Om du går igenom även en kort historik över dataintrång framträder ett mönster: Även om inget dataintrång någonsin är ”bra” (åtminstone inte om du är angriparen), visar det sig ofta att många blir mycket värre än de behöver bli eftersom de antingen förblev oupptäckta eller inte rapporterades under för lång tid. Dessutom orsakar vissa organisationer betydligt större skada än det ursprungliga intrånget genom att försöka sopa det under mattan i stället för att i rätt tid utfärda en lämplig intrångsnotifiering till de berörda parterna.
Att snabbt upptäcka och hantera intrång är avgörande för att minimera deras konsekvenser. Detta är en drivkraft bakom säkerhetssynsätt som ”utgå från att ett intrång har skett”, där säkerhetsläget utgår från att incidenter är oundvikliga och kan inträffa. Ett liknande synsätt genomsyrar flera koncept och strategier inom modern datasäkerhet, exempelvis nolltillit och principen om minsta privilegium – säkerhetsincidenter är givna, så varför inte säkerställa att dina funktioner för upptäckt, försvar och incidenthantering är så starka som möjligt?
Dataintrångens påverkan på SaaS-företag
Även om detta gäller företag av alla former och storlekar är det särskilt viktigt för SaaS-företag, vars hela verksamhet bygger på förtroende för företagets digitala produkter och tjänster. Dataintrång i SaaS-företag medför flera negativa konsekvenser när de förblir oupptäckta eller inte hanteras korrekt efteråt, bland annat:
- Ekonomiska förluster
- Skadat anseende
- Konsekvenser för juridisk och regulatorisk efterlevnad
Även om ekonomiska förluster kan verka mest konkreta kan konsekvenser som skadat anseende kvarstå mycket längre, med tanke på det digitala förtroende som krävs för framgång inom både B2B- och B2C-SaaS-verksamheter.
Förebyggande och begränsning av dataintrång
Utmaningarna här är lika tydliga som de är många. Alla organisationer som sticker sitt bildliga huvud i sanden när det gäller datasäkerhet bjuder i praktiken in till ett dataintrång.
Så vad bör vi göra åt saken? Experter rekommenderar olika bästa praxis och verktyg för datasäkerhet.

Bästa praxis för datasäkerhet: 6 principer
1. Utvärdera och stärk din cybersäkerhet: “Börja med att utvärdera dina nuvarande cybersäkerhetsåtgärder”, säger Teevan. “Utnyttja verktyg som hjälper till att kvantifiera potentiella risker och ger insikter i systemens sårbarheter och föråldrade applikationer.”
2. Patcha, patcha, patcha: Noggrann patchhantering är en nyckel till att minimera systemsårbarheter och minska antalet kända och okända (så kallade ”noll-dagars”) sårbarheter som angripare kan utnyttja.
“Att automatisera patchningen av operativsystem och applikationer är avgörande, eftersom automatisering möjliggör snabb patchning och därmed minskar sårbarhetsfönstret avsevärt”, säger Teevan.
3. Prioritera insyn i och kontroll över dina miljöer: Det finns en allmän sanning inom IT-säkerhet: du kan inte skydda det du inte kan se – illvilliga aktörer trivs i mörkret, vilket i IT-termer innebär de delar av en organisations system som organisationen själv inte känner till eller kan se. Detta innefattar användning av verktyg för övervakning av det mörka nätet för att hitta komprometterade data, där stulen information ofta handlas.
“Att skapa en heltäckande överblick över din hårdvaru- och programvarumiljö är avgörande för välgrundade beslut och effektiv riskbedömning”, säger Teevan. “Denna ökade insyn i IT-miljöerna gör det möjligt för organisationer att identifiera sårbarheter, övervaka systemets hälsa och säkerställa att alla tillgångar är uppdaterade och skyddade mot potentiella hot.”
Utöver insyn och övervakning i realtid behöver du också ett ”pappersspår” för att stödja granskningar och få en detaljerad förståelse av säkerhetsincidenter när det behövs. Kraut från Permiso rekommenderar att åtkomst till data loggas: “Utöver regulatoriska krav är loggning av dataåtkomst ett utmärkt sätt att bekräfta att rätt personer får åtkomst till (eller nekas åtkomst till) rätt data.”
4. Var noggrann med användarbehörigheter: Mänskliga fel kommer alltid att förekomma, men du kan hantera dem enkelt genom att begränsa människors åtkomst till data och system till det de behöver för att utföra sina arbetsuppgifter – inget mer.
“Överdrivna administratörsrättigheter bjuder in till attacker,” säger Teevan. “Begränsa användarnas åtkomst till nödvändiga funktioner för att minska risken för obehöriga åtgärder som kan äventyra säkerheten.”
Kraut rekommenderar att sådana dataskyddsstrategier införs så tidigt som möjligt: “Bygg in dataskyddsstrategier från början: Om dina ingenjörer inte kan komma åt konfidentiella data på grund av tekniska kontroller är det ett gott tecken på att angripare inte heller kan göra det. Dessa kontroller är inte enkla att införa efter att data har skapats."
På samma sätt kräver och främjar begränsning av mänskliga fel som grundorsak till dataläckor starka lösenord och verktyg som multifaktorautentisering.
5. Anamma ett människocentrerat cybersäkerhetsperspektiv: Behandla inte den mänskliga faktorn som en svaghet – människor bör vara en central del av din styrka.
”Utveckla en skräddarsydd utbildningsplan för cybersäkerhet och genomför regelbundna simuleringar för att testa de anställdas beredskap”, föreslår Kraut. Denna proaktiva strategi bidrar till att minska risken som mänskliga misstag innebär, vilket är en betydande faktor vid dataintrång.
Kraut föreslår också en annan människocentrerad metod här: ”Kontrollera varandras arbete: Alla branscher kan dra nytta av denna metod”, säger han. ”Kommersiella flygbolag har två piloter som kontrollerar varandra. Bergsklättrare använder flera förankringar. Säkerhetsingenjörer kan använda kod- och arkitekturgranskningar för att upptäcka förbisedda detaljer innan produktion.”
6. Genomför regelbundna riskbedömningar av cyberhot: Genom att genomföra formella riskbedömningar blir det lättare att identifiera och prioritera sårbarheter. Genom att använda expertis från tredje part kan man få ett opartiskt perspektiv, vilket förbättrar effektiviteten i cybersäkerhetsstrategin.
Verktyg för att förhindra dataintrång
Dataintrång kan drabba alla organisationer, men med rätt verktyg och teknik kan du avsevärt minska risken.
Här är viktiga kategorier av verktyg som hjälper till att skydda känsliga data och upptäcka hot innan de utvecklas till fullskaliga incidenter:
1. Verktyg för att förhindra dataförlust (DLP)
DLP-verktyg är utformade för att förhindra obehörig åtkomst till eller överföring av känsliga data. Dessa verktyg övervakar och kontrollerar data under överföring (till exempel e-post och filöverföringar), data i vila (lagrade data) och data i användning (data som bearbetas). DLP-system identifierar automatiskt känslig information, till exempel kreditkortsnummer eller immateriella tillgångar, och tillämpar säkerhetspolicyer för att förhindra läckor.
- Rekommenderade verktyg: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Krypteringsverktyg
Kryptering är ett av de mest effektiva sätten att skydda data från att komprometteras. Genom att kryptera känsliga data förblir de oläsliga även om de fångas upp eller nås utan tillstånd. Moderna krypteringsverktyg kan skydda data i vila, under överföring och på enheter som bärbara datorer och mobiltelefoner.
- Rekommenderade verktyg: BitLocker, VeraCrypt, AxCrypt
3. System för intrångsdetektering och intrångsskydd (IDPS)
IDPS-verktyg hjälper till att upptäcka och förhindra misstänkt aktivitet i nätverket som kan tyda på ett intrång. Dessa system övervakar trafiken efter ovanliga mönster och kan blockera attacker i realtid, vilket stoppar ett intrång innan det inträffar. De ger även varningar om potentiella hot, så att teamet kan agera snabbt.
- Rekommenderade verktyg: Snort, Suricata, Cisco Firepower
4. Multifaktorautentisering (MFA)
MFA lägger till ett extra säkerhetslager genom att kräva att användare verifierar sin identitet på flera sätt, till exempel med ett lösenord och en engångskod som skickas till telefonen. Även om lösenord komprometteras gör MFA det betydligt svårare för angripare att få obehörig åtkomst till system eller data.
- Rekommenderade verktyg: Duo Security, Google Authenticator, Okta
5. Verktyg för sårbarhetsskanning och sårbarhetshantering
Sårbarhetsskannrar identifierar svagheter i nätverket, systemen och programvaran som angripare kan utnyttja. Regelbunden skanning efter sårbarheter hjälper dig att åtgärda säkerhetsluckor innan de utnyttjas i ett dataintrång. Plattformar för sårbarhetshantering erbjuder även rekommendationer för korrigeringar så att dessa problem kan åtgärdas proaktivt.
- Rekommenderade verktyg: Nessus, Qualys, OpenVAS
6. Verktyg för säkerhetsinformation och händelsehantering (SIEM)
SIEM-verktyg samlar in, analyserar och skickar varningar om säkerhetshändelser i realtid, vilket hjälper teamet att snabbare reagera på potentiella hot. Genom att korrelera data från olika källor, såsom brandväggar, servrar och applikationer, ger SIEM-system en heltäckande bild av säkerhetsläget och hjälper till att upptäcka potentiella intrång i ett tidigt skede.
- Rekommenderade verktyg: Splunk, LogRhythm, IBM QRadar
7. Plattformar för slutpunktsskydd (EPP)
Slutpunkter som bärbara datorer, smarttelefoner och IoT-enheter är attraktiva mål för angripare. EPP-verktyg skyddar dessa enheter genom att förhindra infektioner med skadlig kod, utpressningsattacker och obehörig åtkomst. Vissa avancerade plattformar har även funktioner som slutpunktsdetektering och -respons (EDR) för proaktiv hotjakt och åtgärder i realtid.
- Rekommenderade verktyg: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Genom att använda en kombination av dessa verktyg säkerställer du att din organisation har en försvarsstrategi i flera lager, vilket gör det svårare för angripare att tränga in i era system. Från kryptering och DLP till IDPS och SIEM kan implementeringen av dessa tekniker ge det säkerhetsramverk som behövs för att skydda era data från potentiella dataintrång.
Sammanfattning
Dataintrång är ett hot som bara blir värre. Den goda nyheten är dock att rätt kombination av tekniska verktyg, proaktiva strategier och ett starkt tekniskt ledarskap kan minimera riskerna och säkerställa en snabb reaktion och lösning när säkerhetsincidenter inträffar.
Hur arbetar ni med datasäkerhet? Se till att gå med i The CTO Clubs nyhetsbrev för fler branschnyheter och diskussioner!

