

10 bästa verktygen för analys av programvarusammansättning 2026

Kortlista över de bästa verktygen för analys av programvarukomposition


De bästa verktygen för analys av programvarukomposition hjälper team att upptäcka sårbarheter tidigt, hålla koll på licensrisker med öppen källkod och hålla beroenden uppdaterade i komplexa kodbaser. Dessa verktyg ger utvecklings- och säkerhetsteam tydlig insyn i tredjepartskomponenter, så att de kan förhindra problem innan de påverkar byggen eller produktionssystem.
Team vänder sig ofta till SCA-verktyg när manuell spårning av beroenden blir opålitlig, föråldrade bibliotek skapar säkerhetsluckor eller felkonfigurationer leder till inkonsekvent versionshantering mellan tjänster. Dessa problem saktar ner lanseringar, ökar risken för oupptäckta hot och gör det svårare för utvecklings- och säkerhetsteam att samordna sig effektivt.
Med över 20 år i branschen som teknikchef har jag testat och granskat dussintals verktyg för analys av programvarukomposition i verkliga miljöer för att utvärdera noggrannhet, integrationsdjup och användarvänlighet. Den här guiden lyfter fram de främsta alternativen som hjälper team att minska risker, få bättre insyn i beroenden och stödja säkrare utvecklingsarbetsflöden. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för analys av programvarukomposition
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda främsta verktyg för analys av programvarukomposition, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för genomsökning av beroenden med öppen källkod | Gratisabonnemang tillgängligt | Från $350/månad | Website | |
| 2 | Bäst för automatiserad massåtgärd | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (faktureras årsvis) | Website | |
| 3 | Bäst för att identifiera sårbarheter i tredjepartskomponenter | Kostnadsfri plan + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $34/månad | Website | |
| 4 | Bäst för detaljerade sårbarhetsrapporter | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 5 | Bäst för samarbete mellan utvecklare | Kostnadsfri plan tillgänglig | $4/user/month | Website | |
| 6 | Bäst för noggrannhet vid kodskanning | Gratis demo tillgänglig | $50/user/month | Website | |
| 7 | Bäst för skalbarhet i stora företag | Gratis demo tillgänglig | $50/user/month (faktureras årligen) | Website | |
| 8 | Bäst för integrerad DevOps | 30 dagars kostnadsfri provperiod + kostnadsfri demo | $19/user/month (faktureras årsvis) | Website | |
| 9 | Bäst för statisk analys | Gratis demo tillgänglig | $500/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för licensöverensstämmelse | Gratis demo tillgänglig | $120/user/month | Website |

Recensioner av de bästa verktygen för analys av programvarukomposition
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för analys av programvarukomposition som kom med på min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för genomsökning av beroenden med öppen källkod
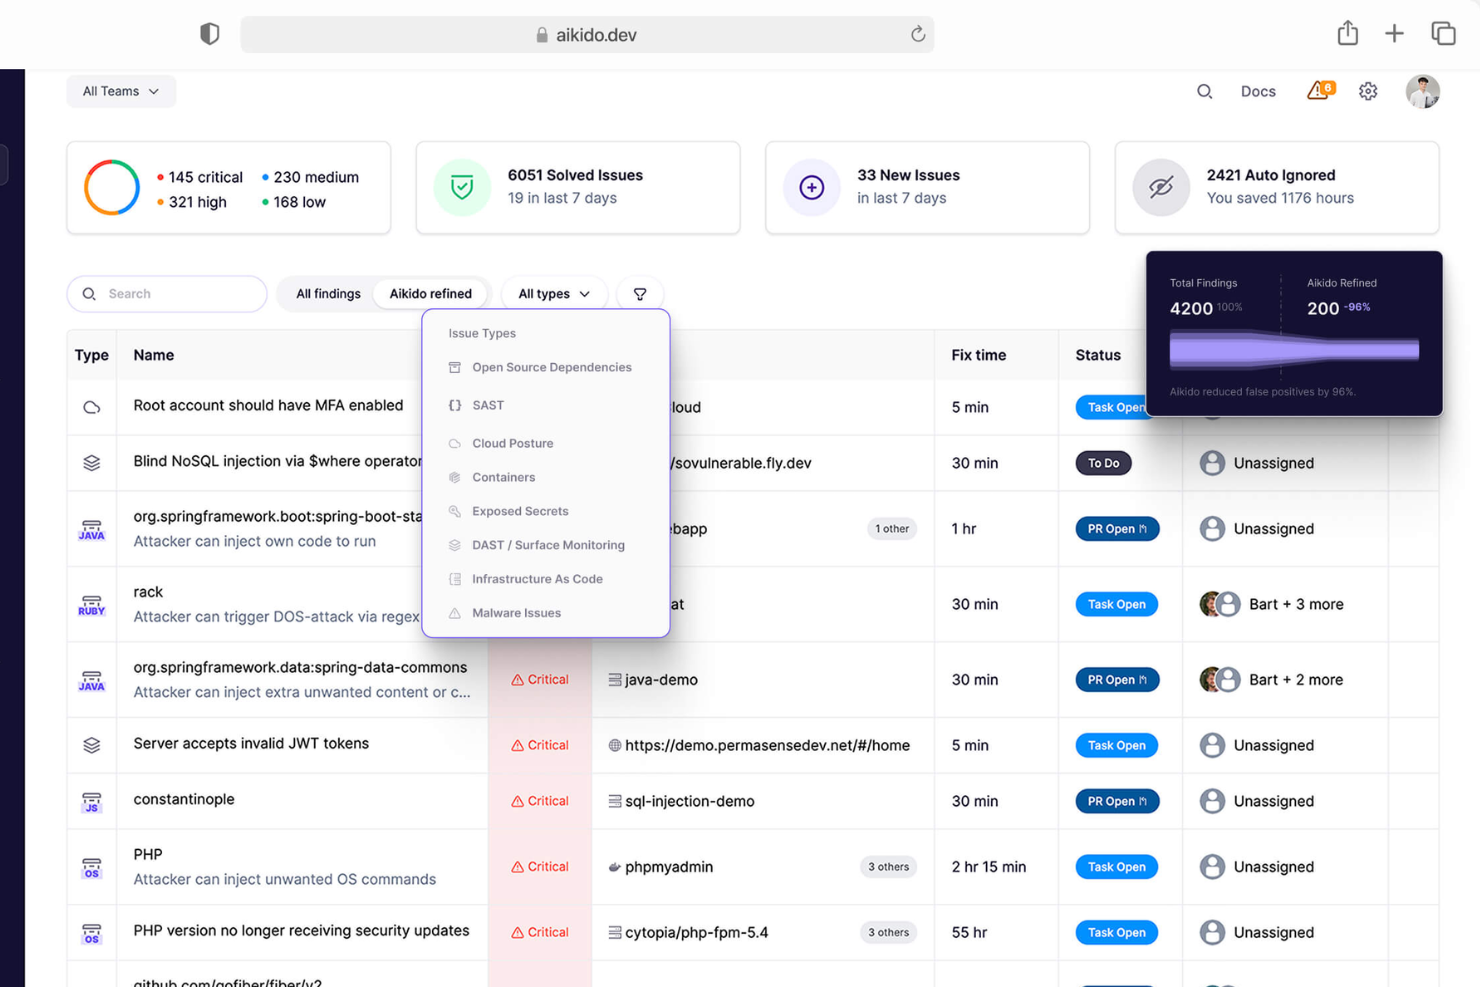
Aikido Security tillhandahåller ett verktyg för analys av programvarusammansättning som förbättrar säkerheten i kod-, moln- och körningsmiljöer. Det är utformat för branscher som finansteknik och hälsoteknik och utför viktiga funktioner som genomsökning av beroenden med öppen källkod och automatisering av efterlevnad.
Varför jag valde Aikido Security: Verktyget fokuserar på genomsökning av beroenden med öppen källkod, vilket är avgörande för att hantera säkerheten i kodbaser. Det innehåller funktioner som statisk kodanalys och genomsökning av containeravbildningar, vilket säkerställer heltäckande täckning. Detektering av hemligheter lägger till ytterligare ett säkerhetslager genom att identifiera känslig information i koden. Integrationen med CI/CD-system ger återkoppling i realtid och hjälper ditt team att åtgärda problem snabbt.
Utmärkande funktioner & integrationer:
Funktioner omfattar detektering av hemligheter för att identifiera känsliga data, genomsökning av containeravbildningar efter sårbarheter och körningsskydd för att skydda dina applikationer i realtid.
Integrationer omfattar GitHub, GitLab, Bitbucket, Jenkins, CircleCI, Azure DevOps, AWS, Google Cloud, Microsoft Azure och Docker.
Pros and Cons
Pros:
- Effektiv hantering av sårbarheter
- Omfattande språkstöd
- AI-baserad blockering av hot
Cons:
- Anpassade regler kräver viss YAML-kunskap
- Genomsökningar kan missa kapslade beroenden
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.
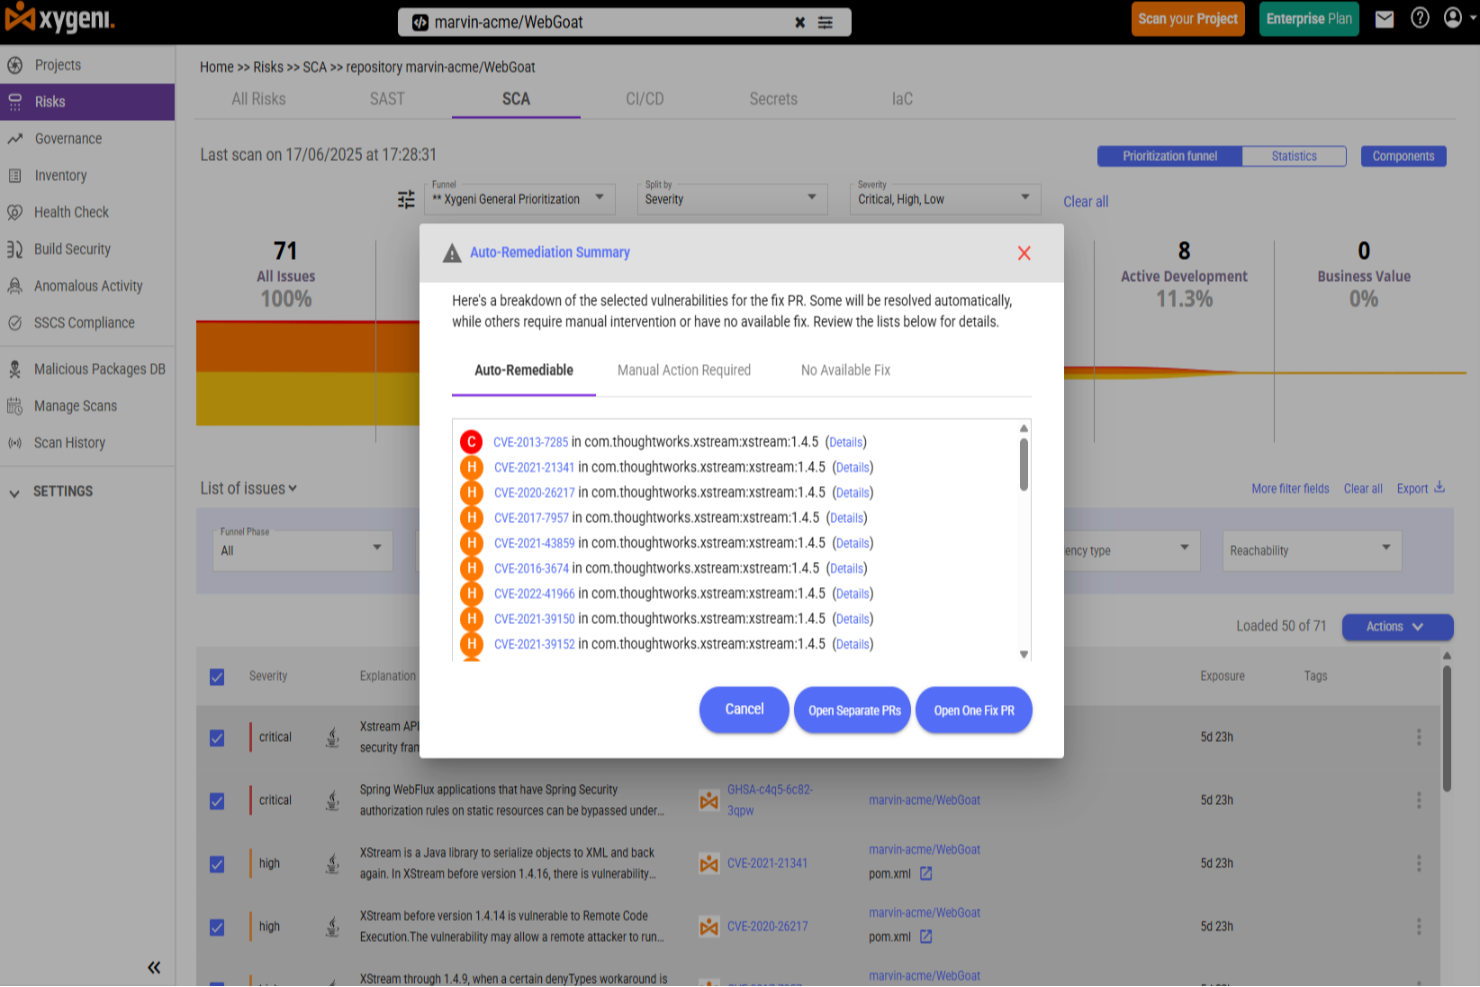
Xygeni är ett verktyg för analys av programvarukomposition (SCA) utformat för utvecklingsteam som behöver insyn i säkerhets- och licensrisker i hela sina programvaruförsörjningskedjor. Det fokuserar på sårbarhetsdetektering i realtid, skydd mot skadliga paket, detektering av skadlig kod i applikationskod och automatiserad efterlevnad för att hjälpa dig hantera risker med öppen källkod utan att sakta ner utvecklingsarbetsflödena.
Varför jag valde Xygeni
Jag valde Xygeni på grund av dess sårbarhetsdetektering i realtid, som identifierar nyligen offentliggjorda sårbarheter utan att nya genomsökningar krävs. Dess nåbarhetsanalys på funktionsnivå hjälper dig att prioritera problem som direkt påverkar dina applikationer. Jag noterade också dess funktioner för automatiserad massåtgärd, som gör det möjligt för team att åtgärda sårbarheter i flera kodarkiv med mindre manuellt arbete.
Xygenis viktigaste funktioner
Utöver de utmärkande funktionerna finns här några andra funktioner som du kan ha nytta av:
- Detektering av skadliga paket och skadlig kod: Blockerar skadliga paket i offentliga register och upptäcker mönster av skadlig kod som är direkt inbäddade i applikationskod.
- Integritetsfokuserad genomsökning: Genomsöker kodarkiv utan att ladda upp källkod.
- Automatiserad efterlevnad och generering av SBOM: Stöder standarder som ISO 27001 och genererar SBOM-filer automatiskt.
- Mått för exploaterbarhet och nåbarhet: Använder kontextuell analys och analys på funktionsnivå för att prioritera risk baserat på verklig påverkan.
Xygenis integrationer
Integrationerna omfattar Jenkins, GitHub Actions, GitLab, Bitbucket, Azure DevOps, CircleCI, Travis CI, Bamboo, TeamCity och AWS CodePipeline.
Pros and Cons
Pros:
- Detektering i realtid minimerar säkerhetsrisker
- Analys på funktionsnivå prioriterar sårbarheter
- Integritetsfokuserad genomsökning säkerställer datasäkerhet
Cons:
- Begränsat antal integrationer jämfört med konkurrenterna
- Prissättningen kan vara hög för vissa team

Bäst för att identifiera sårbarheter i tredjepartskomponenter
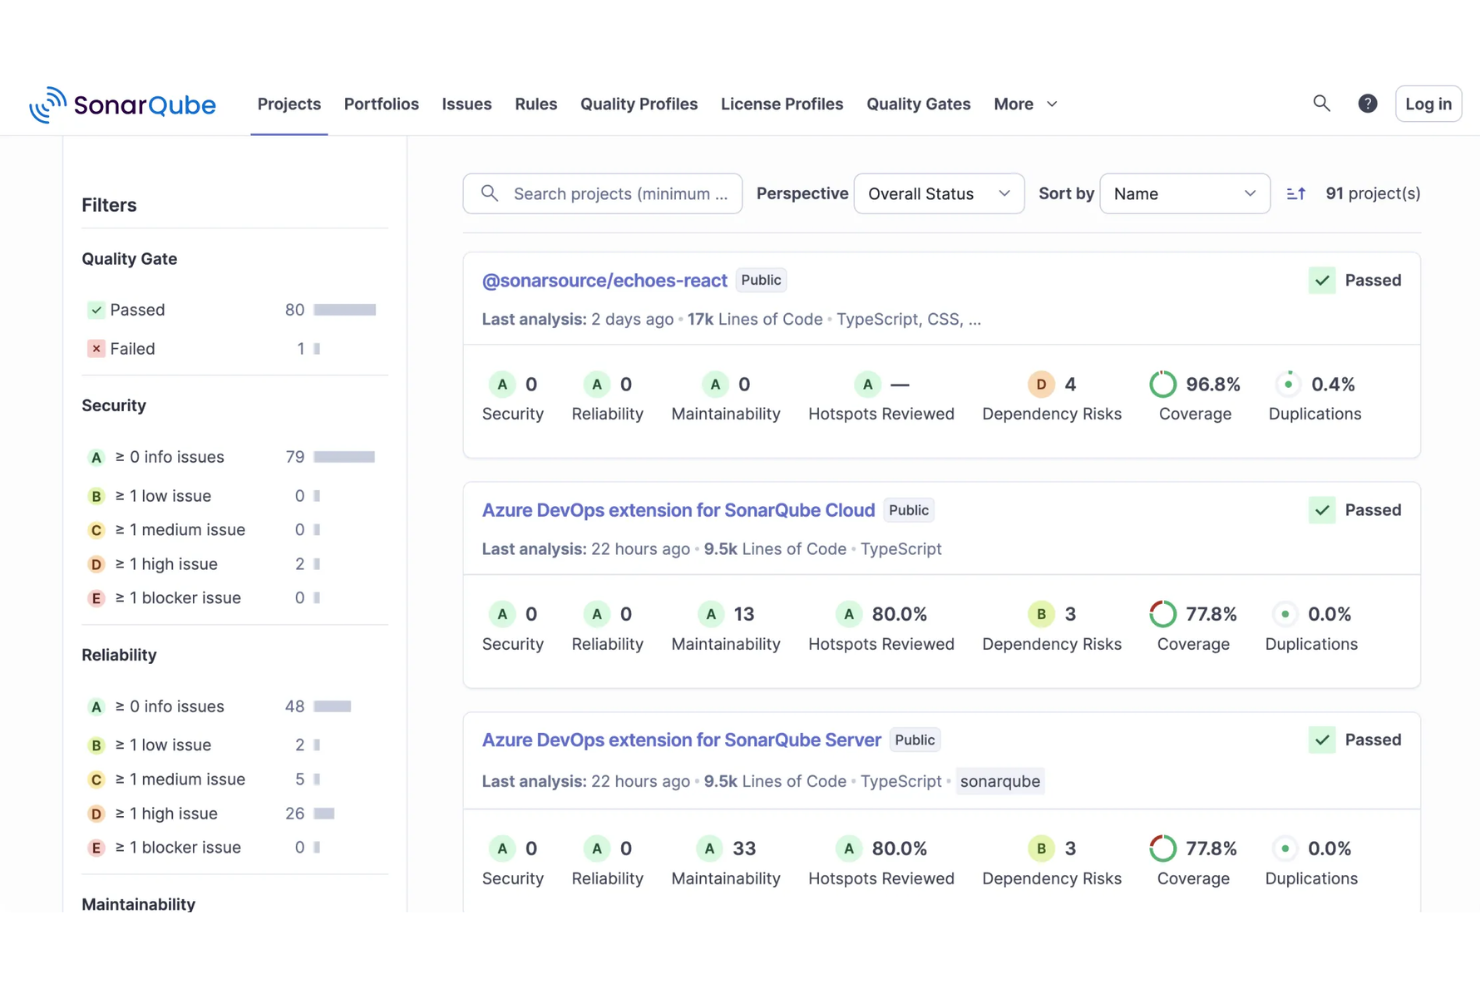
För utvecklingsteam som söker ett pålitligt verktyg för analys av programvarukomposition erbjuder SonarQube en omfattande plattform för att förbättra kodkvalitet och säkerhet. Det är särskilt attraktivt tack vare möjligheten att integreras i olika CI/CD-arbetsflöden, vilket gör det till en idealisk lösning för branscher från finans till sjukvård, där kodens tillförlitlighet är avgörande. Genom att automatisera kodgranskningar och identifiera sårbarheter tidigt hjälper SonarQube till att upprätthålla höga krav på programvarans integritet och hantera potentiella efterlevnads- och säkerhetsutmaningar direkt.
Varför jag valde SonarQube
Jag valde SonarQube för dess förmåga att identifiera sårbarheter i tredjepartskomponenter. Verktyget erbjuder automatiserade kodgranskningar som ger detaljerade insikter i potentiella säkerhetsproblem samt en funktion för analys av programvarukomposition (SCA) som hanterar licenser för öppen källkod och genererar en omfattande programvaruförteckning (SBOM). Dessa funktioner är avgörande för team som vill stärka sin kod mot säkerhetshot och säkerställa efterlevnad av branschstandarder.
Viktiga funktioner i SonarQube
Utöver funktionerna för analys av programvarukomposition erbjuder SonarQube:
- Hantering av licenspolicyer: Låter dig definiera tillåtna licenser och flaggar beroenden som bryter mot organisationens policyer, så att du kan upptäcka paket som inte uppfyller kraven före lansering.
- Riskbaserad poängsättning av sårbarheter: Använder data från CVSS, EPSS och CISA KEV för att prioritera sårbarheter i beroenden, så att teamet kan fokusera på de mest exploaterbara problemen först.
- Täckning av beroenden i flera ekosystem: Analyserar manifest från npm, Maven och Gradle, pip och andra Python-verktyg, NuGet, Go, Bundler, Cargo och PHP-pakethanterare för att synliggöra risker i de flesta av era vanliga teknikstackar.
- Säkerhets- och efterlevnadsrapporter: Tillhandahåller instrumentpaneler och exporterbara rapporter anpassade till ramverk som OWASP Top 10, PCI DSS, STIG och CWE Top 25.
SonarQube-integrationer
Integrationer omfattar GitHub, Bitbucket, Azure DevOps, GitLab, Atlassian Jira, Google Gemini CLI, Jellyfish, JFrog, Port samt Devin & Windsurf.
Pros and Cons
Pros:
- Kombinerar SCA, SAST och kodkvalitet i en enda plattform
- Skapar en inventering av beroenden med CVE-mappning och riskvyer
- Exporterar SBOM-filer från analyser för att stödja revisionsklar rapportering av efterlevnad
Cons:
- Fullständiga SCA-funktioner kräver licenser för Advanced Security och Enterprise
- SCA-täckningen saknar vissa ekosystem, särskilt nischade eller äldre teknikstackar
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .
Bäst för detaljerade sårbarhetsrapporter

DerScanner är ett verktyg för analys av programvarusammansättning som är utformat för utvecklare och säkerhetsteam. Det fokuserar på att säkra komponenter med öppen källkod och leveranskedjor samt säkerställa efterlevnad av globala regelverk.
Varför jag valde DerScanner: Verktyget tillhandahåller detaljerade sårbarhetsrapporter, vilket är avgörande för att upprätthålla säker programvara. Det har automatiserad generering av en programvaruförteckning (SBOM), vilket hjälper dig att spåra och hantera beroenden. Diagrammet över beroendeträdet ger en visuell representation av projektets beroenden, vilket gör det enklare för ditt team att förstå komplexa strukturer. Hälsopoäng för paket med öppen källkod säkerställer att du använder tillförlitliga komponenter.
Utmärkande funktioner & integrationer:
Funktioner inkluderar bedömning av licensefterlevnad för att säkerställa att du uppfyller juridiska krav, hybridanalys med SCA+SAST för förbättrad upptäckt samt identifiering av sårbarheter för att säkra din programvara.
Integrationer inkluderar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, AWS CodePipeline, Bamboo, TeamCity, Travis CI och SonarQube.
Pros and Cons
Pros:
- Detaljerade insikter om sårbarheter
- Visuell kartläggning av beroenden
- Efterlevnad av globala regelverk
Cons:
- Skanningar blir långsammare med stora kodbaser
- Anpassade policyer kräver ytterligare kunskaper i skriptning
GitHub
Bäst för samarbete mellan utvecklare
GitHub är en plattform för versionshantering och samarbete som främst används av utvecklare inom olika branscher. Den hjälper team att hantera kod, spåra ändringar och samarbeta effektivt i projekt.
Varför jag valde GitHub: Plattformen är känd för att främja samarbete mellan utvecklare genom funktioner som pullförfrågningar och ärendehantering. Plattformen underlättar kodgranskningar och diskussioner, vilket gör det enklare för ditt team att förbättra kodkvaliteten. Med GitHub Actions kan du automatisera arbetsflöden direkt från ditt kodförråd. Integrationen med andra verktyg säkerställer en smidig utvecklingsprocess och förbättrar teamets produktivitet.
Framstående funktioner och integrationer:
Funktioner omfattar verktyg för kodgranskning som hjälper till att förbättra kodkvaliteten, ärendehantering för hantering av projektuppgifter och GitHub Actions för att automatisera arbetsflöden direkt i ditt kodförråd.
Integrationer omfattar Slack, Jira, Microsoft Teams, GitKraken, Atom, Disbug, Azure Boards, Codetree, Nessus och GitHub Scanner.
Pros and Cons
Pros:
- Omfattande stöd från communityn
- Stort utbud av insticksprogram
- Kraftfull versionshantering
Cons:
- Säkerhetsvarningar kan översvämma mindre projekt
- Anpassning av genomsökningar kräver kunskaper i GitHub Actions
Bäst för noggrannhet vid kodskanning
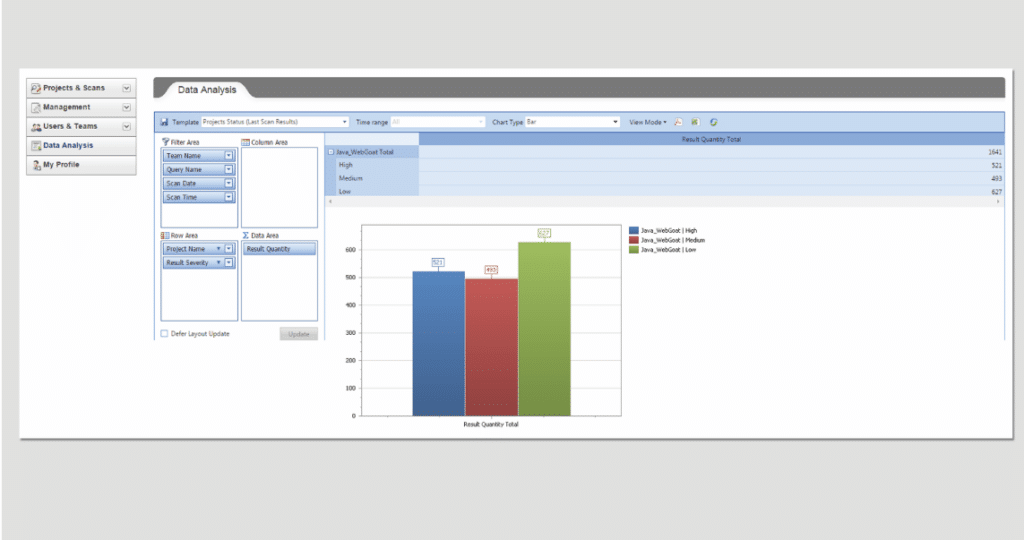
Checkmarx är ett programvarusäkerhetsverktyg riktat till utvecklare och säkerhetsteam, som erbjuder lösningar för att identifiera sårbarheter i kod. Det fokuserar på exakt kodskanning för att förbättra säkerheten i dina applikationer.
Varför jag valde Checkmarx: Noggrannhet vid kodskanning är avgörande för att identifiera potentiella sårbarheter, och Checkmarx utmärker sig inom detta område. Verktyget tillhandahåller djupgående statisk säkerhetstestning av applikationer (SAST) som hjälper ditt team att upptäcka problem tidigt i utvecklingscykeln. Det stöder ett brett utbud av programmeringsspråk, vilket säkerställer omfattande täckning för dina projekt. Dessutom erbjuder Checkmarx detaljerad rapportering, vilket underlättar förståelsen av och åtgärdandet av säkerhetshot.
Framstående funktioner & integrationer:
Funktioner inkluderar anpassningsbara skanningspolicyer som låter dig skräddarsy säkerhetskontroller efter dina behov, omfattande språkstöd för varierande kodbaser och återkoppling i realtid som hjälper utvecklare att åtgärda problem snabbt.
Integrationer inkluderar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Bamboo, TeamCity, Slack och Visual Studio.
Pros and Cons
Pros:
- Omfattande språkstöd
- Noggrann upptäckt av sårbarheter
- Anpassningsbara skanningspolicyer
Cons:
- Användargränssnittet kan bli rörigt med långa rapporter
- Vissa skanningar gör större byggen långsammare
Veracode
Bäst för skalbarhet i stora företag
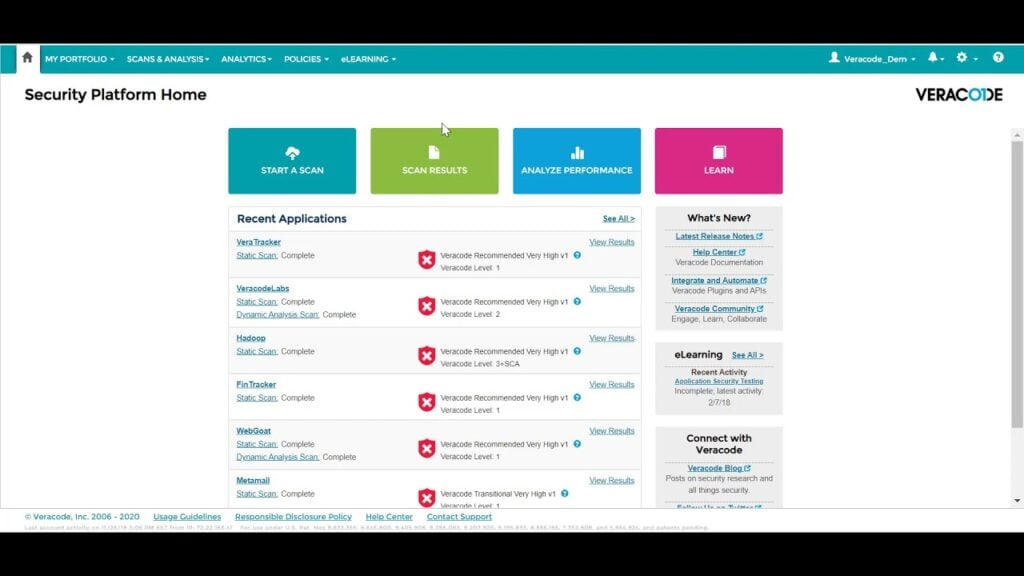
Veracode är ett verktyg för analys av programvarukomposition utformat för stora företag, med fokus på säkerhet och efterlevnad i omfattande kodbaser. Det hjälper ditt team att identifiera sårbarheter och effektivt hantera risker med öppen källkod.
Varför jag valde Veracode: Dess främsta styrka är skalbarheten för stora företag, vilket är avgörande för stora organisationer med komplexa behov. Verktyget erbjuder omfattande skanningsfunktioner som täcker ett brett utbud av programmeringsspråk och säkerställer grundliga säkerhetskontroller. Veracodes detaljerade rapportering hjälper ditt team att prioritera och effektivt åtgärda säkerhetsproblem. Den centraliserade plattformen stöder samarbete mellan flera team, vilket förbättrar produktivitet och samordning.
Framträdande funktioner & integrationer:
Funktioner omfattar centraliserad hantering för att övervaka säkerhetsarbete mellan team, omfattande skanningsfunktioner som täcker olika kodbaser samt detaljerad analys för välgrundade beslut.
Integrationer omfattar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Bamboo, TeamCity, Visual Studio och Eclipse.
Pros and Cons
Pros:
- Omfattande språkstöd
- Skalar väl för stora företag
- Centraliserad hanteringsplattform
Cons:
- Det krävs arbete för att finjustera policyer på projektnivå
- Inlärningskurva för avancerade rapportfunktioner
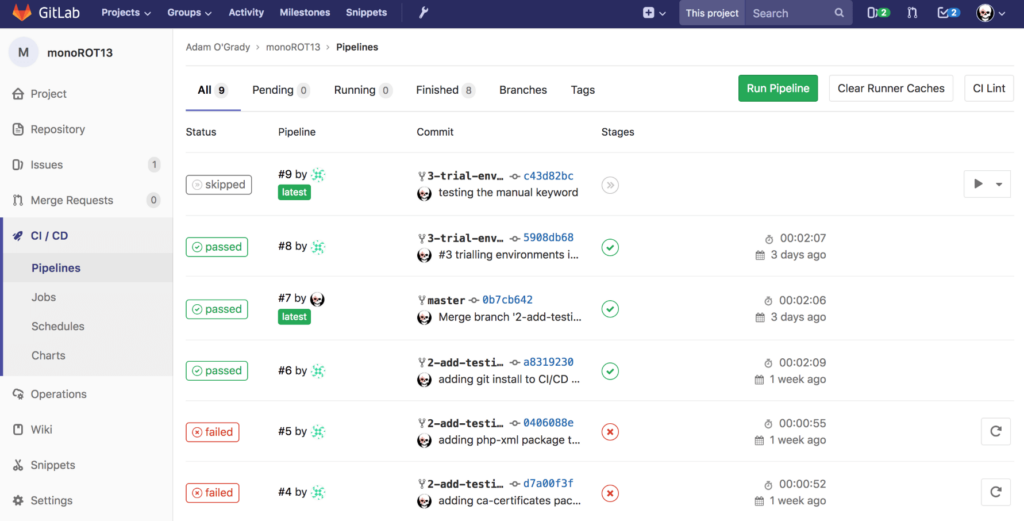
GitLab är en omfattande DevOps-plattform som riktar sig till utvecklare och driftteam och erbjuder en enhetlig lösning för programvaruutveckling och leverans. Den möjliggör samarbete, kontinuerlig integrering och driftsättning, vilket effektiviserar utvecklingsprocessen för ditt team.
Varför jag valde GitLab: Det utmärker sig genom att erbjuda integrerade DevOps-funktioner, vilket är avgörande för effektiv programvaruutveckling. Verktyget innehåller funktioner som CI/CD-pipelines som automatiserar testning och driftsättning, vilket sparar tid åt ditt team. Verktygen för ärendehantering och projektledning hjälper till att hålla projekten organiserade och enligt tidsplanen. Med GitLab kan du hantera hela DevOps-livscykeln på ett och samma ställe, vilket förbättrar samarbete och produktivitet.
Framstående funktioner och integrationer:
Funktioner omfattar verktyg för kodgranskning och samarbete som bidrar till att förbättra kodkvaliteten, ett containerregister för hantering av Docker-avbildningar samt funktioner för säkerhetstestning som identifierar sårbarheter tidigt i utvecklingscykeln.
Integrationer omfattar Slack, Jira, Jenkins, GitHub, Bitbucket, Mattermost, Prometheus, Kubernetes, Microsoft Teams och Redmine.
Pros and Cons
Pros:
- Effektiva CI/CD-pipelines
- Omfattande DevOps-lösning
- Kraftfulla verktyg för projektledning
Cons:
- Svårt att anpassa aviseringar för varje projekt
- Det tar tid att finjustera filter för falska positiva resultat

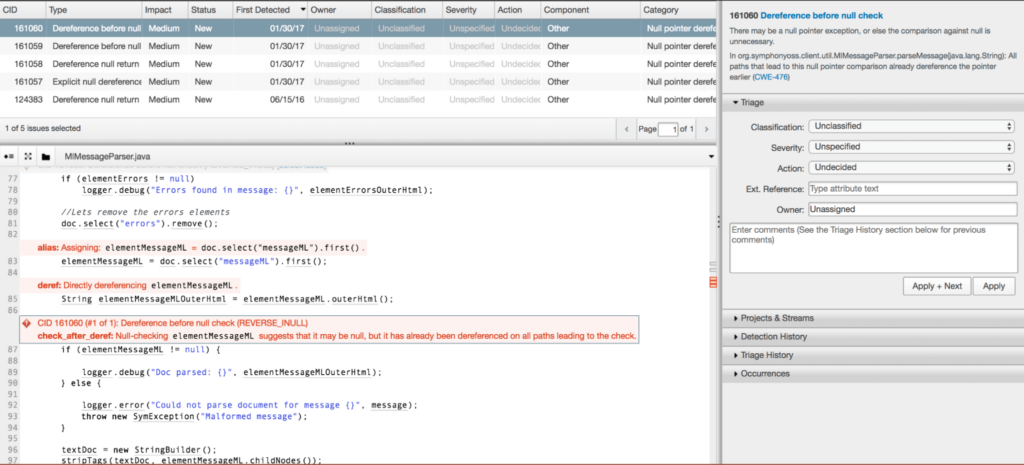
Synopsys Coverity SAST-programvara är ett verktyg för statiskt säkerhetstest av applikationer, utformat för utvecklare och säkerhetsteam. Det fokuserar på att identifiera sårbarheter i källkod för att förbättra programvarans kvalitet och säkerhet.
Varför jag valde Synopsys Coverity SAST-programvara: Dess fokus på statisk analys är avgörande för att upptäcka sårbarheter tidigt i utvecklingsprocessen. Verktyget erbjuder djupgående kodanalys, vilket hjälper ditt team att effektivt upptäcka och åtgärda säkerhetsbrister. Det stöder ett stort antal programmeringsspråk, vilket säkerställer heltäckande täckning för dina projekt. Dessutom tillhandahåller Coverity användbara insikter, vilket gör det enklare för utvecklare att snabbt hantera problem.
Utmärkande funktioner & integrationer:
Funktioner inkluderar djupgående kodanalys för grundliga säkerhetskontroller, stöd för flera programmeringsspråk för att täcka olika kodbaser samt användbara insikter som hjälper utvecklare att effektivt åtgärda sårbarheter.
Integrationer inkluderar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Eclipse, Visual Studio, IntelliJ IDEA och Bamboo.
Pros and Cons
Pros:
- Stöder flera programmeringsspråk
- Effektiva funktioner för statisk analys
- Tillhandahåller användbara insikter
Cons:
- Begränsad funktionalitet offline
- Kan vara resurskrävande

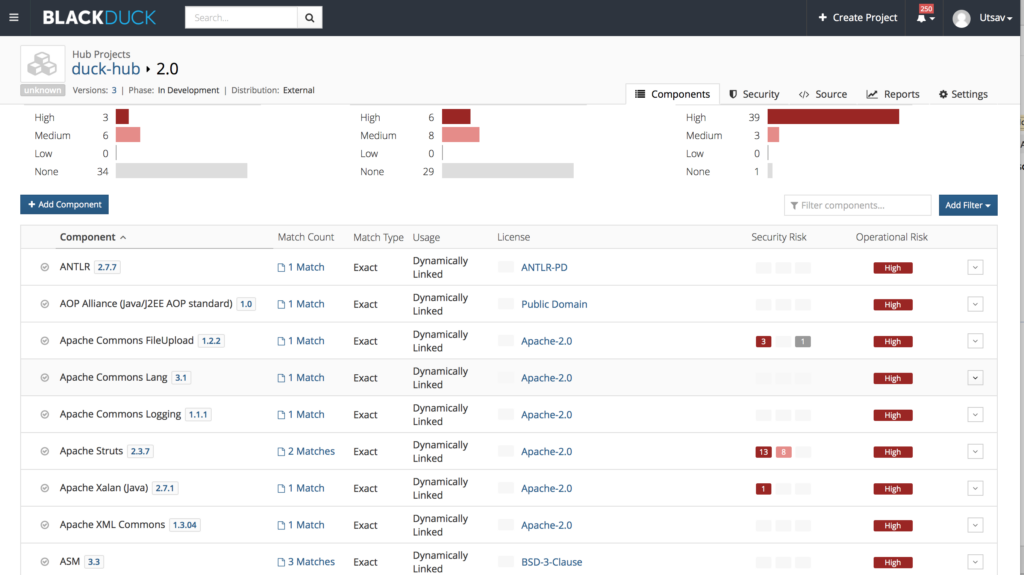
Black Ducks analys av programvarusammansättning är ett verktyg utformat för företag som behöver hantera säkerhet och regelefterlevnad för programvara med öppen källkod. Det hjälper ditt team att identifiera sårbarheter och säkerställa licensöverensstämmelse i hela era kodbaser.
Varför jag valde Black Ducks analys av programvarusammansättning: Dess styrka ligger i hanteringen av licensöverensstämmelse, vilket är avgörande för att undvika juridiska problem. Verktyget erbjuder detaljerad analys av licensrisker, vilket hjälper dig att förstå och minska potentiella problem. Det övervakar kontinuerligt dina komponenter med öppen källkod för säkerhetssårbarheter och håller dina projekt säkra. Med sina omfattande funktioner för policyhantering kan du upprätthålla regelefterlevnad i hela organisationen.
Framstående funktioner & integrationer:
Funktioner omfattar policyhantering för att fastställa och upprätthålla regler för regelefterlevnad, automatiska aviseringar om nya sårbarheter samt en centraliserad instrumentpanel för spårning av användningen av programvara med öppen källkod.
Integrationer omfattar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, JIRA, Bamboo, TeamCity, Eclipse och Visual Studio.
Pros and Cons
Pros:
- Detaljerad analys av licensrisker
- Omfattande policyhantering
- Centraliserad spårningsinstrumentpanel
Cons:
- Rapporter tar tid att generera för stora kodarkiv
- Anpassad policykonfiguration känns onödigt komplex
Andra verktyg för analys av programvarukomposition
Här är några ytterligare alternativ bland verktygen för analys av programvarukomposition som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- HCL AppScan
Bäst för säkerhetstestning av applikationer
- Mend SCA
Bäst för aviseringar i realtid
- SonarCloud
Bäst för analys av kodkvalitet
- OX
Bäst för kontinuerlig säkerhetsövervakning
- CloudDefense.AI
Bäst för molnbaserade applikationer
- SOOS SCA + DAST
Bäst för dubbel integrering av SCA och DAST
- Mend.io
Bäst för nåbarhetsbaserad prioritering


Hur jag utvärderar verktyg för analys av programvarukomposition
Jag delar upp min utvärdering i grundläggande krav – som korrekt identifiering av beroenden och mappning mot CVE:er – och särskiljande faktorer som skiljer verktyg byggda för DevSecOps-team från grundläggande skannrar.
Kärnfunktionalitet (Grundläggande krav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Identifiering och inventering av beroenden: Jag kontrollerar hur många språk och pakethanterare ett verktyg stöder och om det löser transitiva beroenden i polyglotta kodbaser.
- Identifiering av sårbarheter: Varje verktygs datakällor är viktiga här – jag undersöker om det hämtar information från NVD, GitHub Advisory och proprietära källor med aktuella uppdateringar.
- Analys av licensöverensstämmelse: Jag utvärderar om ett verktyg flaggar konflikter med copyleft- eller dubbla licenser och låter team definiera anpassade policyer för godkända och begränsade licenser.
- Generering av SBOM: Jag letar efter stöd för formaten SPDX och CycloneDX, samt efter hur omfattande metadata som ingår i det genererade resultatet.
- Integration med CI/CD-pipelines: Verktyget bör kunna anslutas till plattformar som Jenkins, GitHub Actions eller GitLab CI med inbyggda insticksprogram eller CLI-stöd för automatiserade skanningar vid varje commit.
- Vägledning för åtgärder: Jag letar efter konkreta åtgärdsvägar – som föreslagna säkra uppgraderingsversioner eller automatiskt genererade pull requests – snarare än bara en lista med CVE-nummer.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (Det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och deras skillnader:
Utmärkande funktioner
Åtkomlighetsanalys är en viktig särskiljande faktor. Jag letar efter verktyg som visar om en flaggad sårbarhet faktiskt körs i applikationen, vilket minskar tröttheten från varningar. Det är också viktigt att upptäcka skadliga paket, eftersom attacker mot leveranskedjan, som förväxlingsattacker med beroenden, utgör ett växande hot som grundläggande CVE-matchning inte upptäcker. Styrning genom policy som kod är ytterligare en faktor jag utvärderar – den låter säkerhets- och juridikteam formulera regler för licenser och risker som automatiskt tillämpas i alla kodarkiv.
Bortom funktionerna
Djupet i sårbarhetsinformationen är något jag utvärderar noggrant – verktyg som stöds av dedikerade forskarteam tenderar att upptäcka säkerhetsmeddelanden flera dagar innan offentliga databaser gör det. Flexibilitet vid driftsättning är också viktigt, särskilt för team i reglerade branscher som behöver självhanterade eller isolerade alternativ. Jag kontrollerar varje leverantörs överensstämmelse med ramverk som NIST SSDF och SLSA, eftersom revisionsklara SBOM-rapporter kan spara veckor när inköps- eller efterlevnadsteam börjar ställa frågor.
Så väljer du ett verktyg för analys av programvarukomposition
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Kommer verktyget att växa med ditt team? Ta hänsyn till nuvarande och framtida projektstorlekar. Se till att det kan hantera ökade arbetsbelastningar utan prestandaproblem. |
| Integrationer | Integreras det med dina befintliga verktyg? Kontrollera kompatibiliteten med CI/CD-pipelines, versionshanteringssystem och projekthanteringsverktyg. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina arbetsflöden? Leta efter alternativ för att justera konfigurationer och inställningar så att de passar dina processer. |
| Användarvänlighet | Är verktyget användarvänligt? Utvärdera gränssnittet och navigeringen. En brant inlärningskurva kan hindra användningen. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Ta hänsyn till vilka resurser som behövs för installation och utbildning. Leta efter stöd i form av handledningar och dokumentation. |
| Kostnad | Ryms priset inom din budget? Jämför prenumerationsmodeller och dolda avgifter. Se till att kostnaden motsvarar de funktioner du behöver. |
| Säkerhetsskydd | Uppfyller det dina säkerhetsstandarder? Leta efter kryptering, åtkomstkontroller och efterlevnad av branschregler för att skydda dina data. |
| Tillgång till support | Vilka supportalternativ finns tillgängliga? Kontrollera om det finns livechatt, telefonsupport och vilka svarstider som gäller. Tillförlitlig support är avgörande för att snabbt lösa problem. |
Vad är verktyg för analys av programvarukomposition?
Verktyg för analys av programvarukomposition identifierar och hanterar komponenter med öppen källkod i en kodbas. Dessa verktyg används vanligtvis av utvecklare, säkerhetsteam och IT-specialister för att säkerställa säkerhet och efterlevnad.
Sårbarhetsidentifiering, kontroller av licensefterlevnad och integration med CI/CD-pipelines bidrar till att hantera risker och upprätthålla programvarukvaliteten. Sammantaget ger dessa verktyg värdefulla insikter i användningen av öppen källkod och hjälper team att upprätthålla säkra och kompatibla applikationer.
Funktioner i verktyg för analys av programvarukomposition
När du väljer verktyg för analys av programvarukomposition bör du vara uppmärksam på följande viktiga funktioner:
- Sårbarhetsidentifiering: Identifierar säkerhetsrisker i komponenter med öppen källkod för att hjälpa till att skydda dina applikationer.
- Kontroller av licensefterlevnad: Säkerställer att alla komponenter med öppen källkod följer licenskraven och förebygger juridiska problem.
- Varningar i realtid: Ger omedelbara meddelanden om sårbarheter eller efterlevnadsproblem, vilket möjliggör snabba åtgärder.
- Integration med CI/CD-pipelines: Integreras smidigt i dina befintliga utvecklingsarbetsflöden och automatiserar säkerhetskontroller.
- Detaljerad rapportering: Ger omfattande insikter i säkerhets- och efterlevnadsstatusen och underlättar beslutsfattandet.
- Anpassningsbara säkerhetsprinciper: Gör det möjligt att anpassa säkerhetskontrollerna efter specifika organisatoriska krav.
- Automatiserade förslag på åtgärder: Ger konkreta steg för att åtgärda identifierade sårbarheter och sparar tid för ditt team.
- Visuell beroendekartläggning: Visar en tydlig översikt över projektets beroenden, vilket gör det enklare att hantera komplexa kodbaser.
- Stöd för flera programmeringsspråk: Säkerställer bred täckning i olika projekt och ökar mångsidigheten.
- Centraliserad hantering: Samlar säkerhetsarbetet i olika team och förbättrar samarbete och överblick.
Fördelar med verktyg för analys av programvarukomposition
Att implementera verktyg för analys av programvarukomposition ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att identifiera sårbarheter i komponenter med öppen källkod hjälper dessa verktyg till att skydda dina applikationer mot potentiella hot.
- Juridisk efterlevnad: Säkerställd licensefterlevnad förebygger juridiska problem och skyddar din verksamhet mot potentiella skadeståndsansvar.
- Ökad effektivitet: Varningar i realtid och automatiserade åtgärdsförslag sparar tid och arbete för ditt team vid hantering av säkerhetsrisker.
- Förbättrad överblick: Detaljerad rapportering och visuell beroendekartläggning ger tydliga insikter i din kodbas och underlättar bättre beslutsfattande.
- Effektivare arbetsflöden: Integration med CI/CD-pipelines gör det möjligt att inkludera säkerhetskontroller i dina befintliga utvecklingsprocesser och minskar störningar.
- Bättre samarbete: Centraliserad hantering och anpassningsbara principer hjälper team att samarbeta mer effektivt genom att samordna säkerhetsarbetet.
Kostnader och priser för verktyg för analys av programvarukomposition
För att välja verktyg för analys av programvarukomposition krävs en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för analys av programvarukomposition:
Jämförelsetabell för abonnemang för verktyg för analys av programvarusammansättning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Grundläggande sårbarhetsidentifiering, begränsad support och tillgång till communityforum. |
| Personlig plan | $5-$25/användare/månad | Avancerade säkerhetsvarningar, kontroller av licensefterlevnad och integration med versionshanteringssystem. |
| Företagsplan | $25-$50/användare/månad | Detaljerad rapportering, anpassningsbara säkerhetsprinciper och prioriterad support. |
| Plan för stora företag | $50-$100/användare/månad | Omfattande säkerhetsanalys, centraliserad hantering och dedikerad kontoansvarig. |
Verktyg för analys av programvarusammansättning: vanliga frågor
Här är några svar på vanliga frågor om verktyg för analys av programvarusammansättning:
Vad är skillnaden mellan SCA- och SAST-verktyg?
SCA-verktyg fokuserar på att analysera programvara med öppen källkod och dess beroenden, medan SAST-verktyg används för att skanna koden du skriver. Båda typerna av verktyg hjälper dig att hantera säkerhetsproblem tidigt i utvecklingscykeln, men de riktar in sig på olika aspekter av programvaran.
Vilka funktioner har SCA?
SCA-verktyg granskar olika element som pakethanterare, manifestfiler, källkod och containeravbildningar. De sammanställer en materialförteckning (BOM) och jämför den med databaser som den nationella sårbarhetsdatabasen (NVD) för att identifiera sårbarheter och säkerställa efterlevnad.
Var söker SCA-verktyg efter sårbarheter?
SCA-verktyg identifierar alla paket med öppen källkod i en applikation och upptäcker kända sårbarheter. De meddelar dig om problem i koden, så att du kan åtgärda dem innan de kan utnyttjas och därmed förbättra applikationens säkerhet.
Hur integreras SCA-verktyg med CI/CD-integrationsflöden?
SCA-verktyg integreras med CI/CD-integrationsflöden för att automatisera säkerhetskontroller under utvecklingsprocessen. Denna integration säkerställer att sårbarheter och efterlevnadsproblem identifieras och åtgärdas snabbt, så att programvarans säkerhet och kvalitet bibehålls under hela dess livscykel.
Vilken typ av rapporter genererar SCA-verktyg?
SCA-verktyg genererar detaljerade rapporter som ger insikter i användningen av programvara med öppen källkod, sårbarheter och efterlevnad. Dessa rapporter hjälper teamet att prioritera säkerhetsproblem och fatta välgrundade beslut om hur risker ska hanteras, vilket förbättrar applikationernas övergripande säkerhetsnivå.
Hur hanterar SCA-verktyg licensefterlevnad?
SCA-verktyg kontrollerar automatiskt licensefterlevnad genom att analysera licenserna för komponenter med öppen källkod i kodbasen. De varnar dig för eventuella överträdelser, vilket hjälper dig att undvika juridiska problem och säkerställer att programvaran uppfyller licenskraven.
Vad händer härnäst?
Om du håller på att undersöka verktyg för analys av programvarusammansättning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.