

10 bästa systemen för intrångsdetektering och -förebyggande från 2026

10 Bästa systemen för intrångsdetektering och -skydd – kortlista


I den snabbrörliga IT-världen är det högsta prioritet att hålla nätverket säkert. System för intrångsdetektering och -skydd (IDPS) är din första försvarslinje mot obehörig åtkomst och cyberhot. De hjälper dig att upptäcka sårbarheter och agera snabbt.
Jag har testat och granskat en rad IDPS-lösningar för att hjälpa dig hitta det bästa alternativet för ditt team. Min erfarenhet från SaaS-utvecklingsbranschen säkerställer att jag ger dig opartiska och välundersökta insikter.
I den här artikeln hittar du de främsta systemen för intrångsdetektering och -skydd, där vart och ett erbjuder unika funktioner för att tillgodose dina specifika behov. Låt oss titta närmare på hur dessa verktyg kan förbättra din nätverkssäkerhet och ge dig sinnesro.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa systemen för intrångsdetektering och -skydd
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att upptäcka kodsårbarheter | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för realtidsövervakning och granskning | Kostnadsfri demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för avancerad hotdetektering | Kostnadsfri provperiod + kostnadsfri demo tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för detaljerad kontroll över säkerhetspolicyer | Not available | $10/användare/månad (min. 5 platser) | Website | |
| 5 | Bäst för integrering med befintliga Cisco-infrastrukturer | Nej | $38/user/month (faktureras årligen) | Website | |
| 6 | Bäst för skydd mot avancerade hot | Not available | Prisuppgift på begäran | Website | |
| 7 | Bäst för att integrera flöden med hotinformation | Not available | $14/användare/månad (minst 10 platser) | Website | |
| 8 | Bäst för att tillhandahålla en proaktiv säkerhetsnivå | Not available | Prisuppgift på begäran | Website | |
| 9 | Bäst för anpassningsbara regler för intrångsdetektering | Nej | Gratis; Snorts regeluppsättning för prenumeranter börjar på $29.99/år | Website | |
| 10 | Bäst för kontinuerlig säkerhetsövervakning | Not available | $2500/month | Website |
Recensioner av de bästa systemen för intrångsdetektering och -skydd

Oligo Security är en plattform för applikationssäkerhet under körning som använder eBPF-baserad övervakning för att upptäcka och blockera exploateringsförsök riktade mot bibliotek med öppen källkod och sårbarheter i programvaruförsörjningskedjan i produktionsmiljöer.
Vem passar Oligo Security bäst för?
Oligo Security passar säkerhetsingenjörer och AppSec-team på medelstora till stora organisationer som kör molnbaserade eller containeriserade applikationer med omfattande beroenden till öppen källkod.
Varför jag valde Oligo Security
Jag valde Oligo Security som ett av de bästa alternativen eftersom lösningen hanterar upptäckt av sårbarheter i öppen källkod på ett sätt som skiljer sig från alla andra verktyg jag har utvärderat. De flesta statiska skannrar listar tusentals CVE:er för teamet utan att det går att veta vilka som faktiskt kan nås. Oligos eBPF-sensor övervakar direkt på Linux-kärnnivå och upptäcker vilka biblioteksfunktioner från öppen källkod som laddas och körs aktivt i produktion. Det innebär att jag omedelbart kan fokusera på de få sårbarheter som verkligen kan utnyttjas, i stället för att jaga teoretiska risker som ligger dolda i transitiva beroenden som aldrig körs.
Viktiga funktioner i Oligo Security
- Blockering av exploatering under körning: Blockerar exploateringstekniker som angripare återanvänder för hundratals CVE:er utan att en korrigering eller omdistribution krävs.
- Upptäckt av zero-day-sårbarheter: Upptäcker exploateringsförsök riktade mot oupptäckta eller ännu inte korrigerade sårbarheter genom att övervaka det faktiska beteendet under körning i stället för att förlita sig på kända signaturer.
- Analys av grundorsak: Korrelerar telemetri från applikationer och infrastruktur för att visa ursprunget till ett exploateringsförsök tillsammans med stödjande kontext.
- Övervakning av programvaruförsörjningskedjan: Identifierar exploateringsförsök från komprometterade eller skadliga paket med öppen källkod som har införts via applikationens beroenden.
Integrationer med Oligo Security
Oligo integreras direkt med AWS Security Hub Extended och ger team realtidsfynd från säkerhetsövervakningen under körning direkt i den befintliga AWS-infrastrukturen. Lösningen integreras även med Jira och skapar samt tilldelar ärenden när en sårbarhet har bekräftats vara exploaterbar. Oligo är tillgängligt som en del av planen AWS Security Hub Extended och erbjuder en upplevelse med en enda leverantör, konsoliderad fakturering samt support via AWS. Stöd för Zapier och offentligt API är inte tydligt dokumenterat.
Pros and Cons
Pros:
- Eliminerar 90–99 % av bruset från sårbarhetsvarningar
- Kräver inga kodändringar eller störningar i CI/CD
- Övervakar arbetsbelastningar för LLM och AI-agenter
Cons:
- Den inledande konfigurationen är mer komplex än hos konkurrenterna
- Mindre marknadsnärvaro jämfört med Snyk
Bäst för realtidsövervakning och granskning
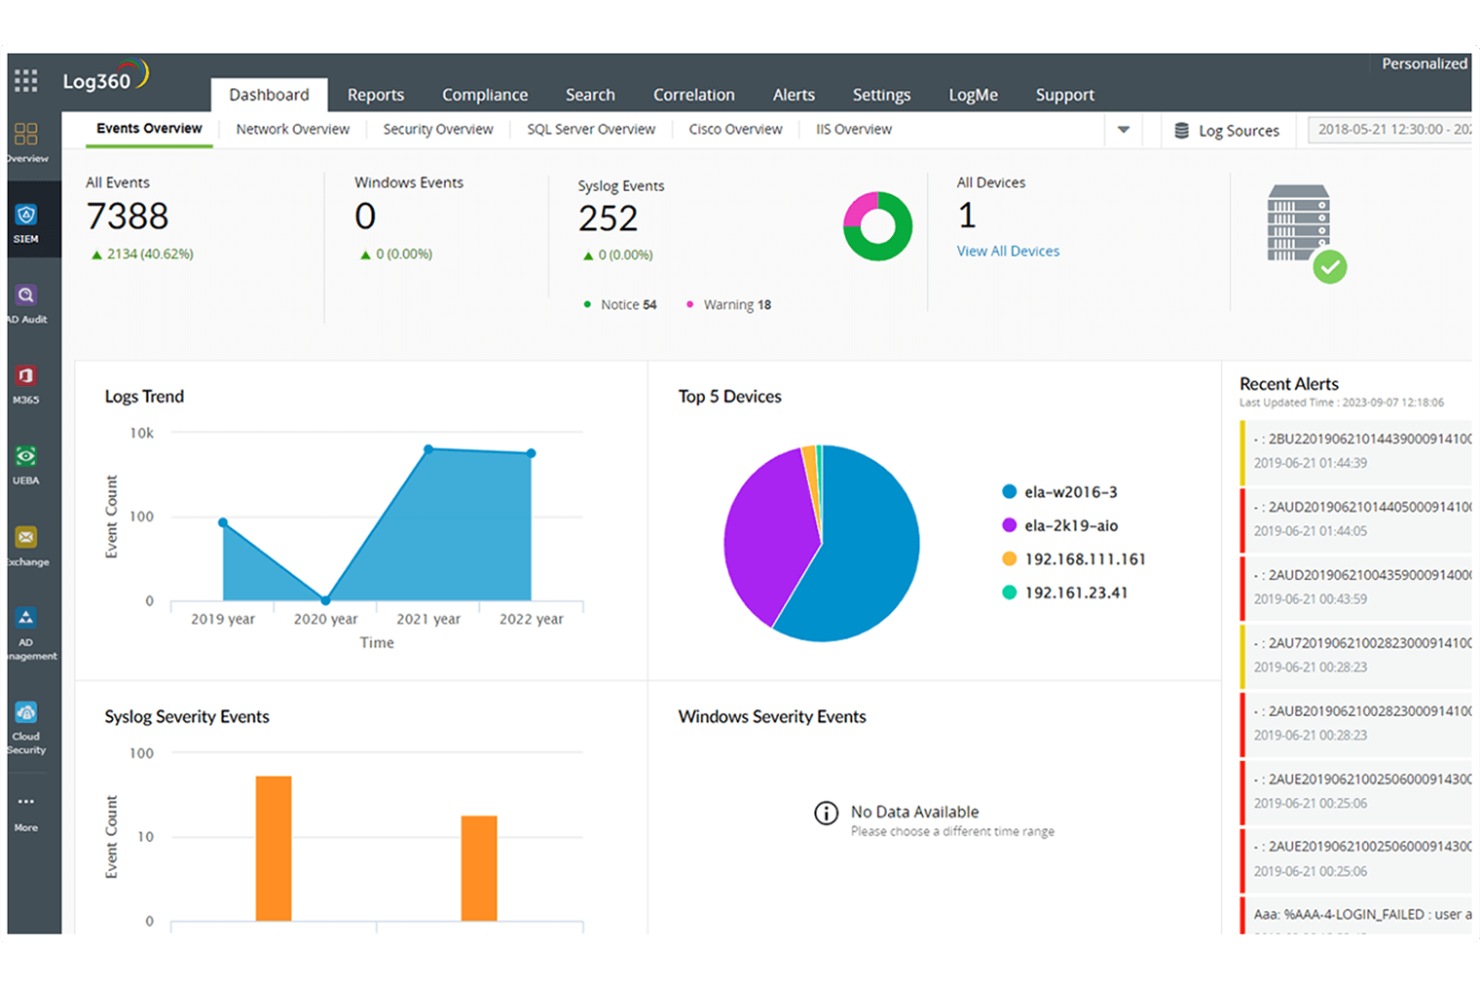
ManageEngine Log360 är en omfattande lösning för säkerhetsinformation och händelsehantering (SIEM) som är utformad för att ge omfattande insyn i och kontroll över en organisations IT-infrastruktur. Den integrerar logghantering och granskningsfunktioner på olika plattformar, inklusive Windows-servrar samt molntjänsterna AWS och Azure.
Varför jag valde ManageEngine Log360:
Jag uppskattar dess funktioner för realtidsövervakning och granskning av Active Directory, filsystem och Windows-servrar. Detta säkerställer att obehörig åtkomst eller misstänkt aktivitet upptäcks och hanteras snabbt. Plattformen integrerar även funktioner för förhindrande av dataförlust (DLP) och molnåtkomstsäkerhet (CASB), vilka är avgörande för övervakning av dataåtkomst och hantering av molnsäkerhet.
En annan betydande fördel med Log360 är användningen av avancerad teknik som maskininlärning och analys av användar- och entitetsbeteende (UEBA). Dessa tekniker möjliggör beteendebaserad identifiering, vilket är viktigt för att upptäcka interna hot.
Framstående funktioner och integrationer:
Plattformens integration med MITRE ATT&CK-ramverket bidrar till att prioritera hot baserat på deras position i attackkedjan, vilket förbättrar strategierna för hantering av hot. Dessutom erbjuder Vigil IQ-motorn avancerade funktioner för identifiering, utredning och hantering av hot, vilket ger insyn i säkerhetshot i realtid genom korrelation, anpassningsbara aviseringar och intuitiv analys.
Integrationer omfattar Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure och Active Directory.
Pros and Cons
Pros:
- Omfattande insyn i olika system
- Anpassningsbara rapportalternativ
- Användarvänligt gränssnitt
Cons:
- Den inledande installationen och konfigurationen kan vara komplex
- Potentiella prestandaproblem vid hantering av stora datamängder
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

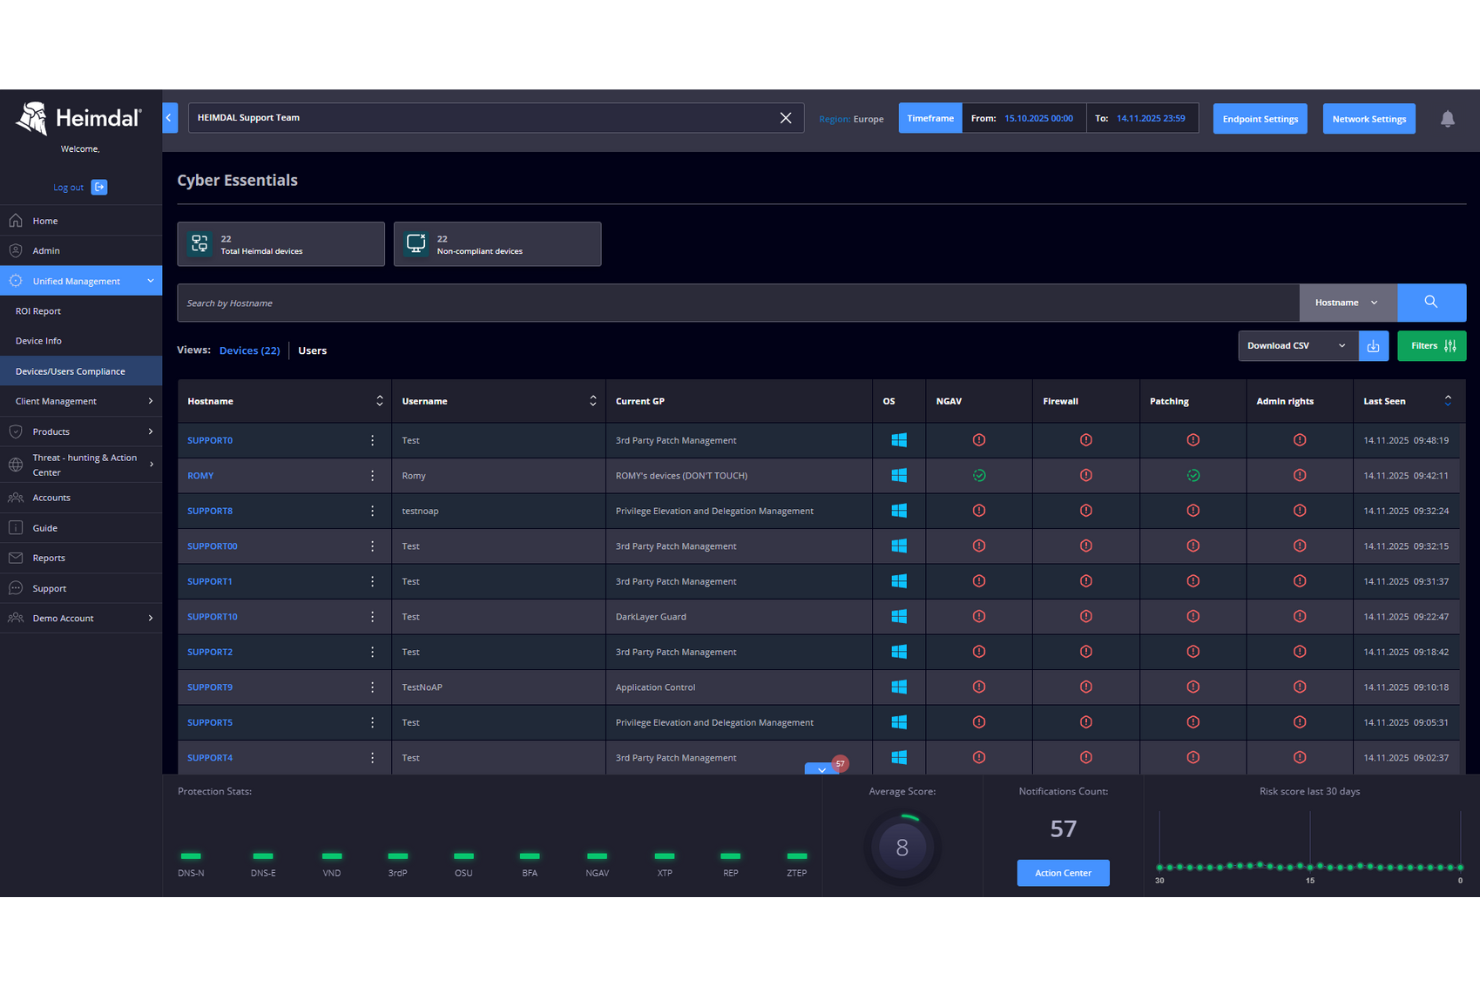
Heimdal är en cybersäkerhetsplattform utformad för företag som vill stärka sin säkerhetsställning mot cyberhot. Den tilltalar branscher som hälso- och sjukvård, utbildning och små och medelstora företag genom att erbjuda lösningar som hanterar utmaningar inom efterlevnad och datastyrning. Genom att integrera system för intrångsdetektering och intrångsskydd hjälper Heimdal till att effektivisera hotdetektering, sårbarhetshantering och övergripande cybersäkerhetsåtgärder för organisationer som möter komplexa säkerhetskrav.
Varför jag valde Heimdal
Jag valde Heimdal på grund av plattformens fokus på avancerad hotdetektering och incidenthantering. Plattformens funktioner för identifiering och hantering av slutpunkter (EDR) och utökad identifiering och hantering (XDR) ger omfattande övervakning och skydd mot cyberhot. Heimdals möjlighet att integrera hanterade tjänster och automatisera säkerhetsprocesser hanterar den vanliga utmaningen med larmtrötthet, vilket gör plattformen till ett pålitligt val för företag som vill förbättra sitt cybersäkerhetsramverk.
Heimdals viktigaste funktioner
Utöver sina robusta funktioner för detektering och incidenthantering erbjuder Heimdal en uppsättning ytterligare funktioner:
- DNS-säkerhet: Skyddar mot DNS-kapning och säkerställer trygg webbsurfning genom att blockera skadliga webbplatser.
- Automatiserad korrigeringshantering: Effektiviserar korrigeringsprocessen för programsårbarheter och minskar risken för utnyttjande.
- Skydd mot utpressningstrojaner: Tillhandahåller ett flerskiktat försvar mot attacker med utpressningstrojaner och skyddar kritiska data och system.
- Hantering av privilegierade konton och sessioner: Säkerställer säker åtkomstkontroll och övervakning av privilegierade konton för att förhindra obehörig åtkomst.
Heimdals integreringar
Heimdal listar för närvarande inga inbyggda integreringar, men plattformen stöder anpassade API-baserade integreringar.
Pros and Cons
Pros:
- Automatiserar korrigeringar på slutpunkter
- Stark detektering av sårbarheter och hot
- Detaljerad insyn i tillgångar och licenser
Cons:
- Inga inbyggda integreringar tillgängliga
- Gränssnittet kräver tid för introduktion

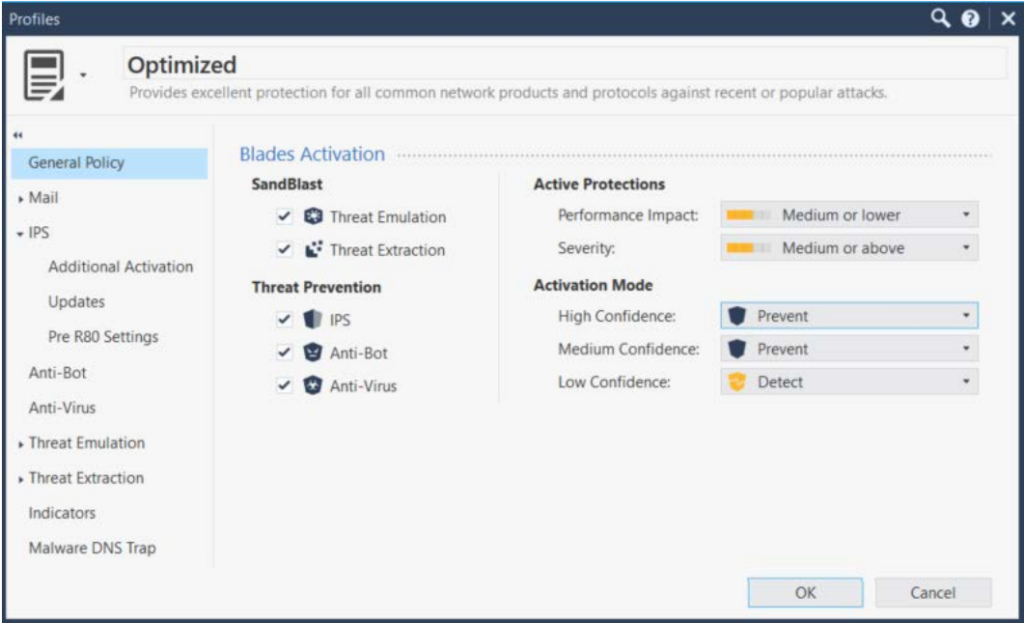
Check Point IPS fungerar som en vaksam väktare och tillhandahåller robusta säkerhetslösningar för att skydda ditt digitala landskap.
Varför jag valde Check Point IPS:
I min strävan efter förstklassiga system för intrångsdetektering och -förebyggande fångade Check Point IPS min uppmärksamhet med sina imponerande funktioner för policykontroll. Det utmärker sig genom sin förmåga att erbjuda exakt och detaljerad kontroll över säkerhetspolicyer, vilket effektivt minskar potentiella sårbarheter.
Denna detaljerade kontroll gör det möjligt för företag att finjustera sin säkerhetsnivå, vilket gör det till det bästa valet för organisationer som behöver en anpassningsbar säkerhetspolicy.
Utmärkande funktioner och integrationer:
Check Point IPS levereras med flera kraftfulla funktioner, inklusive omfattande hotinformation, inbyggt antivirus, antibot och sandlådekörning. Det har även en intuitiv hanteringskonsol och en automatisk policyjusterare. Funktionen för hotinformation ger djupgående information om möjliga hot, medan den automatiska policyjusteraren effektiviserar policyhanteringen och säkerställer en effektiv drift.
Check Point IPS integreras också smidigt med flera framstående plattformar. Framför allt ansluter det till befintliga Check Point-säkerhetslösningar, vilket möjliggör en enhetlig hothantering och effektiviserad drift.
Pros and Cons
Pros:
- Detaljerad hotinformation
- Detaljerad kontroll över säkerhetspolicyer
- Effektiva integrationer med andra Check Point-säkerhetslösningar
Cons:
- Högt ingångspris
- Kräver minst 5 platser
- Kan vara komplext för mindre organisationer eller organisationer som är nya inom cybersäkerhet

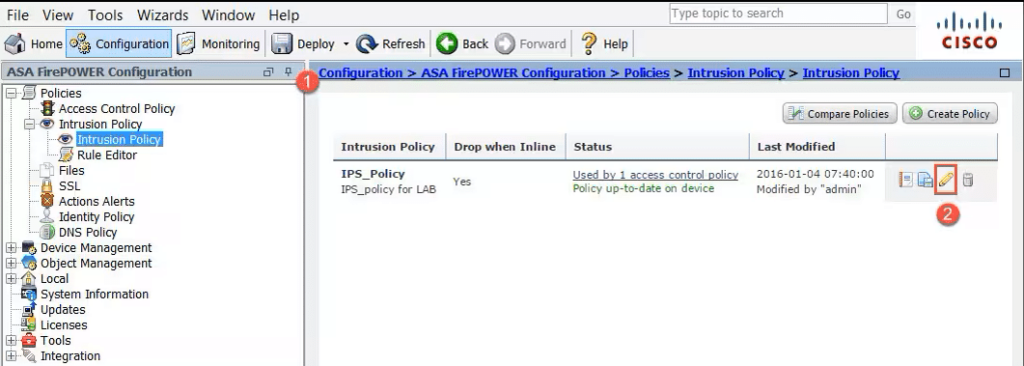
Cisco Secure Firewall erbjuder robust skydd mot hot och hög synlighet, vilket effektivt skyddar nätverksinfrastrukturer mot potentiella säkerhetsintrång.
Varför jag valde Cisco Secure Firewall:
I processen med att välja rätt verktyg utmärkte sig Cisco Secure Firewalls integrationsmöjligheter med befintliga Cisco-infrastrukturer. Det ger en övertygande fördel för företag som är starkt beroende av Ciscos ekosystem.
Därför fastställde jag att det var 'bäst för integrering med befintliga Cisco-infrastrukturer' baserat på dess kompatibilitet och den operativa enkelhet det medför i en redan välbekant miljö.
Utmärkande funktioner och integrationer:
Cisco Secure Firewall innehåller funktioner som ett intrångsförebyggande system av nästa generation (NGIPS), avancerat skydd mot skadlig kod och URL-filtrering för att skydda nätverket. Den mest anmärkningsvärda funktionen är dess hotinformation, som stöds av Cisco Talos, ett av världens största kommersiella team för hotinformation.
Cisco Secure Firewall integreras sömlöst med andra Cisco-säkerhetsprodukter, inklusive SecureX-plattformen, Cisco Secure Endpoint, SolarWinds säkerhetshändelsehanterare och Cisco Secure Email-gateways, vilket ger en heltäckande säkerhetslösning.
Pros and Cons
Pros:
- Utmärkt integrering med befintliga Cisco-infrastrukturer
- Tillgång till robust hotinformation från Cisco Talos
- Heltäckande säkerhetsfunktioner som intrångsskydd och skydd mot skadlig kod
Cons:
- Priset kan vara högt, särskilt för småföretag
- Komplexiteten kan kräva IT-expertis för effektiv hantering
- Begränsad integrering med produkter som inte kommer från Cisco

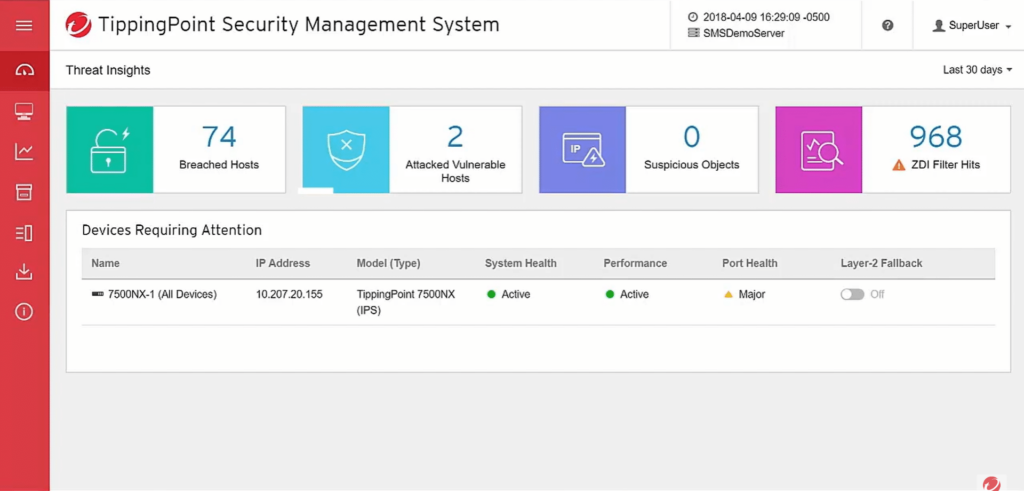
Trend Micro TippingPoint är en nätverkssäkerhetslösning som ger robust skydd mot avancerade hot. Den erbjuder nätverksskydd i realtid och enkel drift i din varierade nätverksmiljö, vilket gör den särskilt lämpad för skydd mot avancerade hot.
Varför jag valde Trend Micro TippingPoint:
TippingPoint tog plats på den här listan tack vare sina specialiserade funktioner för att skydda nätverk mot avancerade hot. Kombinationen av hotinformation och skydd på nätverksnivå skiljer den från andra cybersäkerhetsverktyg.
När man överväger verktygets bästa användningsområde är skydd mot avancerade hot särskilt framträdande tack vare dess heltäckande metod för att hantera både kända och okända sårbarheter.
Utmärkande funktioner och integrationer:
TippingPoint erbjuder flera anmärkningsvärda funktioner, bland annat högpresterande inspektion, ThreatLinQ Security Intelligence och anpassningsbara instrumentpaneler för nätverkssynlighet. Dessutom säkerställer dess ramverk för skydd mot avancerade hot en proaktiv säkerhetsstrategi.
När det gäller integrationer passar TippingPoint sömlöst in i Trend Micros säkerhetsekosystem. Det integreras med andra Trend Micro-lösningar och ger en enhetlig säkerhetsstrategi. Dessutom stöder det integrationer med tredjepartsleverantörer, exempelvis SIEM-system, för centraliserad säkerhetshantering.
Pros and Cons
Pros:
- Omfattande ramverk för skydd mot avancerade hot
- Högpresterande nätverksinspektion
- Sömlös integration med andra Trend Micro-lösningar
Cons:
- Prisuppgifter är inte lättillgängliga
- Kan kräva teknisk expertis för att hanteras effektivt
- Kan vara överdimensionerad för mindre organisationer med mindre komplex nätverksinfrastruktur

Bäst för att integrera flöden med hotinformation
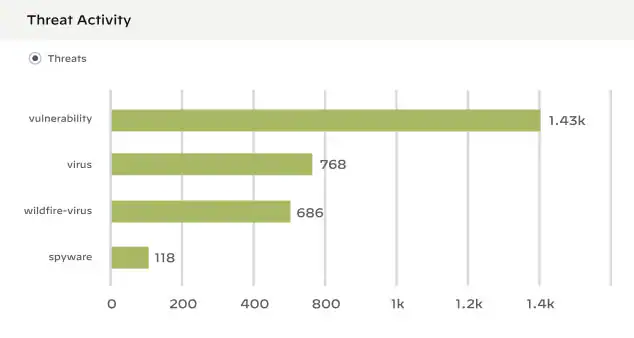
Palo Alto Networks nästa generations brandvägg (NGFW) sätter standarden för att säkra ditt digitala domännamnssystem (DNS) och erbjuder kraftfulla funktioner för intrångsdetektering och intrångsskydd. Dess främsta egenskap är förmågan att sömlöst integrera flöden med hotinformation, en unik funktion som gör den till en stark aktör inom cybersäkerhet.
Varför jag valde Palo Alto Networks NGFW:
När jag först utvärderade Palo Alto Networks NGFW imponerades jag av dess oöverträffade förmåga att integrera flöden med hotinformation. Enligt min mening skiljer denna funktion den från mängden och ger en tydlig fördel för organisationer som i hög grad förlitar sig på hotinformation för proaktivt försvar.
Med tanke på det allt mer eskalerande cybersäkerhetshotet är förmågan att integrera flöden med hotinformation ovärderlig, vilket är anledningen till att Palo Alto Networks NGFW är det bästa alternativet för detta ändamål.
Utmärkande funktioner och integrationer:
Palo Alto Networks NGFW har en uppsättning imponerande funktioner, däribland applikationsidentifiering, användarbaserad policytillämpning och multifaktorautentisering. Funktionen för applikationsidentifiering ger en detaljerad bild av nätverkstrafiken, medan multifaktorautentisering lägger till ett extra säkerhetslager.
När det gäller integrationer integreras Palo Alto Networks NGFW smidigt med en mängd olika plattformar, däribland populära leverantörer av molntjänster. Dessa integrationer hjälper organisationer att utöka sin säkerhetsnivå bortom den traditionella nätverksgränsen och in i molnet.
Pros and Cons
Pros:
- Integreras väl med flöden med hotinformation
- Levereras med en uppsättning imponerande funktioner
- Erbjuder utmärkta molnintegrationer
Cons:
- Högt startpris
- Kräver minst 10 platser
- Gränssnittet kan vara komplext för nybörjare inom cybersäkerhet

Bäst för att tillhandahålla en proaktiv säkerhetsnivå
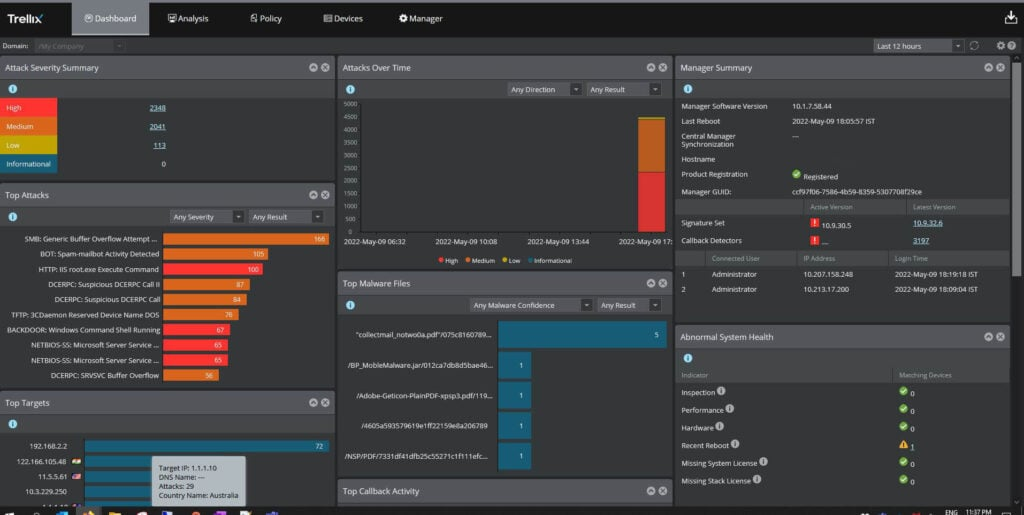
Trellix system för intrångsskydd (IPS) är ett cybersäkerhetsverktyg som syftar till att skydda företagsnätverk från olika hot. Genom att upptäcka och förhindra intrång hjälper det organisationer att upprätthålla en proaktiv säkerhetsnivå.
Varför jag valde Trellix system för intrångsskydd:
Jag valde Trellix IPS till den här listan på grund av dess starka fokus på proaktivt skydd. Dess unika metod för hotidentifiering och förebyggande åtgärder hjälper det att skilja sig från många andra cybersäkerhetsverktyg.
Med sin förmåga att upprätthålla en proaktiv säkerhetsnivå lämpar det sig bäst för organisationer som vill ha ett förebyggande förhållningssätt till cybersäkerhet och avvärja potentiella hot innan de orsakar skada.
Utmärkande funktioner och integrationer:
Trellix IPS är utrustat med flera viktiga funktioner som bidrar till en proaktiv säkerhetsstrategi. Dess grundliga trafikanalys, avancerade algoritmer för hotidentifiering och funktioner för realtidssvar möjliggör ett heltäckande skydd.
När det gäller integrationer fungerar Trellix IPS-lösningen väl med den bredare Trellix-plattformen, vilket säkerställer att organisationer kan dra nytta av en enhetlig säkerhetsstrategi i flera lager. Den kan även integreras med verktyg från tredje part, till exempel McAfee ePO, för en utökad och skräddarsydd säkerhetsmiljö.
Pros and Cons
Pros:
- Proaktiv säkerhetsstrategi
- Funktioner för realtidssvar
- Enkel integration med Trellix-plattformen och verktyg från tredje part
Cons:
- Brist på transparent prisinformation
- Inlärningskurvan kan vara brant för personer som inte känner till system för intrångsskydd
- Beroende av andra Trellix-produkter för full funktionalitet

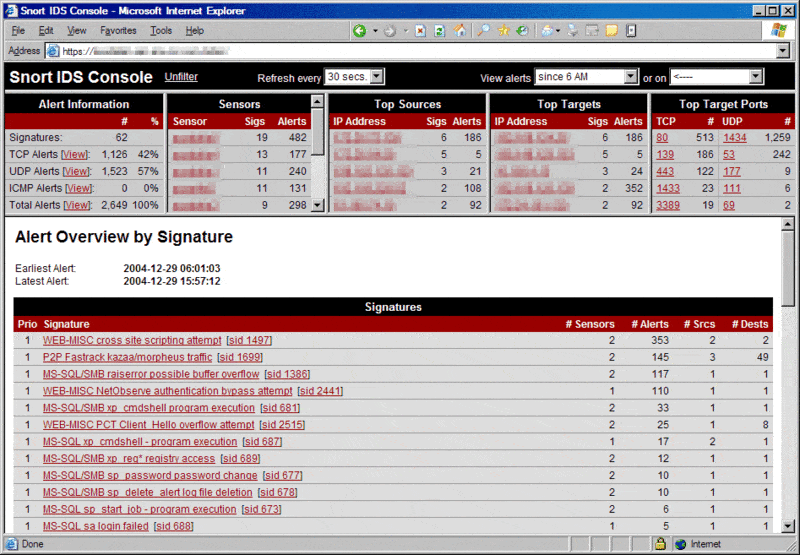
Snort är ett nätverksbaserat intrångsdetekteringssystem (IDS) med öppen källkod som är utformat för att identifiera och förhindra nätverksintrång. Det gör det möjligt för användare att skapa och anpassa regler för att upptäcka misstänkt aktivitet, vilket gör det utmärkt för organisationer som behöver anpassningsbara och skräddarsydda lösningar för intrångsdetektering.
Varför jag valde Snort:
Jag valde Snort på grund av dess höga grad av anpassningsbarhet. Möjligheten att ställa in specifika detekteringsregler skiljer Snort från många verktyg för intrångsdetektering och gör det möjligt för organisationer att förfina sin nätverkssäkerhet utifrån sina unika krav.
Därför utmärker det sig som det bästa verktyget för anpassningsbara regler för intrångsdetektering.
Framträdande funktioner och integrationer:
Snorts viktigaste funktion är dess regelbaserade detekteringssystem, som gör det möjligt för användare att definiera unika regler för att upptäcka misstänkt nätverksaktivitet. Dessutom bidrar trafikanalys i realtid och funktioner för paketloggning till en heltäckande lösning för intrångsdetektering.
När det gäller integrationer har Snort utvecklats för att fungera smidigt tillsammans med andra säkerhets- och nätverksverktyg. Det används ofta i kombination med andra verktyg för nätverksövervakning för att tillhandahålla en integrerad säkerhetslösning.
Pros and Cons
Pros:
- Mycket anpassningsbara regler för intrångsdetektering
- Trafikanalys i realtid
- Kan integreras med andra verktyg för nätverksövervakning
Cons:
- Kan kräva avancerade tekniska kunskaper för att utnyttjas fullt ut
- Gratisversionen saknar kommersiell support
- Kan kännas överväldigande för små nätverk på grund av det omfattande funktionsutbudet

Bäst för kontinuerlig säkerhetsövervakning

Alert Logic MDR erbjuder en integrerad lösning som kombinerar avancerad teknik med mänsklig expertis för att leverera kontinuerlig säkerhetsövervakning. Den tillhandahåller realtidsdetektering av hot och incidenthanteringstjänster, vilket ger företag sinnesro i deras cybersäkerhetsarbete.
Varför jag valde Alert Logic MDR:
Alert Logic MDR fångade min uppmärksamhet på grund av dess unika kombination av teknik och mänsklig expertis. Jag anser att värdet av mänsklig medverkan vid identifiering av komplexa hot kompletterar de automatiserade systemens hastighet och precision, vilket gör att Alert Logic MDR utmärker sig.
Med tanke på dess styrka när det gäller att tillhandahålla kontinuerlig säkerhetsövervakning dygnet runt bedömde jag att den var 'bäst för kontinuerlig säkerhetsövervakning'.
Utmärkande funktioner och integrationer:
Alert Logic MDR omfattar funktioner som identifiering av tillgångar, sårbarhetsbedömning, intrångsdetektering, logghantering och incidenthantering. Det mest imponerande är dess hotinformation, som stöds av ett globalt team av säkerhetsexperter som aktivt övervakar och hanterar hot.
Integrationer spelar en viktig roll i Alert Logic MDR:s funktionalitet. Den fungerar väl med populära molnplattformar som AWS, Azure och Google Cloud, vilket säkerställer smidig drift och hög säkerhet i dessa miljöer.
Pros and Cons
Pros:
- Erbjuder kontinuerlig säkerhetsövervakning dygnet runt
- Kombinerar teknik och mänsklig expertis
- Integreras väl med populära molnplattformar
Cons:
- Det höga startpriset kan vara ett hinder för små företag
- Erbjuder ingen kostnadsfri provperiod eller kostnadsfri plan
- Kräver en minsta avtalsperiod för kontrakt
Andra system för intrångsdetektering och -skydd
Nedan finns en lista över ytterligare system för intrångsdetektering och -skydd som jag tog med i kortlistan, men som inte kom med bland de tio bästa. De är definitivt värda att kolla in.
- Suricata
Bäst för nätverksbaserad hotdetektering med öppen källkod
- Zeek
Bäst för omfattande nätverkssynlighet och diagnostik
- Apiiro
Bäst för att tillhandahålla ett riskbaserat angreppssätt för säkerhet
- Nanitor
Bäst för skanning av nätverkssårbarheter
- Quantum Armor
Bäst för funktioner för prediktiv intrångsdetektering


Relaterade recensioner
- Programvara för nätverkssäkerhet
- Programvara för åtkomstkontroll i nätverk
- Cybersäkerhetsprogramvara
Så utvärderar jag system för intrångsdetektering och intrångsförebyggande
Jag utvärderar IDPS-verktyg på två nivåer: baskapaciteten – inline-blockering, DPI och aviseringar i realtid – som krävs för att komma med på listan, samt de särskiljande faktorer som är viktiga för SOC-team i stor skala.
Kärnfunktionalitet (grundläggande krav för den här listan)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter räknar jag om verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Signaturbaserad hotdetektering: Jag kontrollerar hur ofta signaturerna uppdateras och om leverantören stöder regeluppsättningar från communityn, som Snort eller Emerging Threats, utöver egna informationsflöden.
- Detektering av avvikelser och beteenden: Här är förändringar i baslinjen viktiga. Jag utvärderar om motorn anpassar sig till din miljö över tid eller enbart förlitar sig på statiska tröskelvärden.
- Aktivt förebyggande inline: Ett verktyg som endast aviserar om hot räcker inte. Jag letar efter inline-blockering, TCP-återställningar, karantänsåtgärder och konfigurerbara lägen för att tillåta eller blockera trafik vid fel.
- Djupgående paketinspektion: Jag utvärderar inspektionsdjupet från L3 till L7, inklusive hur plattformen hanterar krypterad trafik via TLS-dekryptering, JA3-fingeravtryck eller metadataanalys.
- Aviseringar och loggning i realtid: Aviseringarnas kvalitet är lika viktig som hastigheten. Jag letar efter prioriterade aviseringar med ett rikt kontextinnehåll och inbyggd export till SIEM-system som Splunk, Sentinel eller QRadar.
- Anpassade regler och policyer: Jag kontrollerar om du kan skapa detaljerade regler, justera tröskelvärden per nätverkssegment och undertrycka kända falska positiva resultat utan att behöva involvera leverantören.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer och tydliggör skillnaderna mellan dem:
Utmärkande funktioner
Täckning av moln- och hybridmiljöer är en viktig särskiljande faktor. Jag letar efter inbyggda sensorer i AWS, Azure, GCP och Kubernetes – inte bara lokala enheter som har paketerats om för molnet. Funktioner för automatiserade svar väger också tungt. När ett verktyg kan utlösa brandväggsuppdateringar eller isolera en komprometterad värd via inbyggda körböcker lägger ditt SOC-team mindre tid på repetitiv begränsning av incidenter. Jag utvärderar även korrelation över flera domäner – verktyg som samlar nätverks-, slutpunkts- och molntelemetri i en enda incidentvy hjälper analytiker att snabbare sålla bort brus från aviseringar.
Bortom funktionerna
Flexibilitet vid driftsättning är viktig. Jag kontrollerar om en leverantör stöder inline-, TAP/SPAN- och virtuella sensoralternativ – team som driver miljöer på flera platser behöver den bredden. Anpassning till efterlevnadskrav är en annan viktig faktor. Förbyggda rapportmallar som är mappade till PCI DSS, HIPAA eller NIST 800-53 sparar timmar vid revisioner. Licensieringsstrukturen påverkar också den verkliga kostnaden. Vissa leverantörer tar betalt baserat på genomströmning, andra baserat på antalet sensorer, så jag utvärderar vilken modell som passar din trafikvolym och tillväxtkurva utan oväntade avgifter.
Så väljer du ett system för intrångsdetektering och -skydd
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan systemet växa med din verksamhet? Ta hänsyn till framtida expansion och användarbegränsningar. |
| Integrationer | Fungerar det med dina nuvarande verktyg? Kontrollera kompatibiliteten för sömlösa arbetsflöden. |
| Anpassningsbarhet | Kan du anpassa systemet efter dina behov? Leta efter flexibla inställningar och alternativ. |
| Användarvänlighet | Är systemet intuitivt för ditt team? Ta hänsyn till inlärningskurvan och gränssnittet. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Utvärdera installationstiden och tillgänglig support. |
| Kostnad | Ryms det inom din budget? Jämför prismodeller och dolda avgifter. |
| Säkerhetsskydd | Finns det starka säkerhetsåtgärder? Säkerställ att branschstandarder följs. |
Vad är ett system för intrångsdetektering och -skydd?
System för intrångsdetektering och -skydd är verktyg som är utformade för att övervaka nätverkstrafik efter misstänkt aktivitet och obehörig åtkomst. IT-proffs och säkerhetsteam använder dessa verktyg för att förbättra nätverkssäkerheten och skydda känsliga data.
Detektering av hot i realtid, integration med befintliga säkerhetsverktyg och anpassningsbara aviseringar hjälper till att identifiera hot och reagera snabbt. Sammantaget ger dessa verktyg ett viktigt skydd för att upprätthålla säkra och tillförlitliga nätverksfunktioner.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer system för intrångsdetektering och intrångsskydd:
- Hotdetektering i realtid: Övervakar nätverkstrafiken kontinuerligt för att omedelbart identifiera och varna för misstänkt aktivitet.
- Integrationsmöjligheter: Fungerar sömlöst med befintliga säkerhetsverktyg för att tillhandahålla en enhetlig säkerhetsstrategi.
- Anpassningsbara aviseringar: Gör det möjligt för användare att ställa in specifika utlösare och aviseringar för olika typer av hot.
- Skalbarhet: Stödjer företagets tillväxt genom att hantera ökad nätverksstorlek och fler användarbehov utan prestandaförlust.
- Användarvänligt gränssnitt: Erbjuder en intuitiv layout som förenklar navigeringen och minskar inlärningströskeln för nya användare.
- Efterlevnadsrapportering: Genererar rapporter som hjälper till att uppfylla branschstandarder och lagstadgade krav.
- Maskininlärningsfunktioner: Använder avancerade algoritmer för att anpassa och förbättra hotdetekteringen över tid.
- Molnbaserad driftsättning: Ger flexibel åtkomst till och hantering av säkerhetsfunktioner varifrån som helst.
- Kundsupport dygnet runt: Säkerställer att hjälp finns tillgänglig när problem eller frågor uppstår.
- Utbildningsresurser: Erbjuder handledningar, webbseminarier och annat utbildningsmaterial som hjälper användare att utnyttja verktygets fulla potential.
Fördelar
Implementering av system för intrångsdetektering och intrångsskydd ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att upptäcka hot i realtid hjälper dessa system till att förhindra obehörig åtkomst och dataintrång.
- Operativ effektivitet: Integrationsmöjligheterna gör det möjligt för ditt team att hantera säkerheten inom befintliga arbetsflöden, vilket sparar tid och arbete.
- Efterlevnad av lagar och regler: Funktioner för efterlevnadsrapportering hjälper till att uppfylla branschregler och standarder.
- Skalbarhet: När företaget växer kan dessa system skalas för att möta ökade behov utan att prestandan försämras.
- Kostnadsbesparingar: Genom att förhindra intrång och minimera driftstopp bidrar dessa verktyg till att minska potentiella ekonomiska förluster.
- Välgrundat beslutsfattande: Anpassningsbara aviseringar och detaljerade rapporter ger värdefulla insikter som vägleder din säkerhetsstrategi.
- Stärkt användarförmåga: Utbildningsresurser och användarvänliga gränssnitt gör det enklare för ditt team att använda systemet effektivt.
Kostnader och priser
Att välja system för intrångsdetektering och intrångsskydd kräver en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för system för intrångsdetektering och intrångsskydd:
Jämförelsetabell för abonnemang för system för intrångsdetektering och intrångsskydd
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande hotdetektering, begränsade aviseringar och support från communityn. |
| Personligt abonnemang | $5-$25/användare/månad | Övervakning i realtid, anpassningsbara aviseringar och grundläggande rapportering. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad analys, integrationsmöjligheter och efterlevnadsrapportering. |
| Abonnemang för stora företag | $70-$150/användare/månad | Fullständig anpassning, dedikerad kontosupport och maskininlärningsfunktioner. |
Vanliga frågor om intrångsdetekterings- och intrångsförebyggande system
Hur hanterar intrångsdetekteringssystem krypterad trafik?
Krypterad trafik kan vara svår för IDS att analysera, eftersom krypteringen döljer innehållet i datapaketen. Vissa system kan dekryptera trafik för inspektion, men det kan påverka prestandan. Överväg lösningar som balanserar säkerhet och hastighet för krypterade data.
Kan intrångsdetekteringssystem förhindra attacker?
IDS förhindrar inte attacker i sig självt utan varnar dig för potentiella hot. För att blockera attacker kan du integrera IDS med ett intrångsförebyggande system (IPS), som aktivt vidtar åtgärder för att stoppa hot baserat på IDS-varningar.
Vilka detekteringsmetoder använder de flesta IDPS-plattformar?
De flesta IDPS-plattformar använder signaturbaserade, anomalibaserade eller hybrida detekteringsmetoder. Signaturbaserad detektering matchar kända attackmönster, medan anomalibaserade modeller markerar beteenden som avviker från normala baslinjer. Kombinationen av båda avgör ofta hur effektivt och flexibelt systemet blir i ett verkligt nätverk.
Distribueras dessa system direkt i trafikflödet eller separat från trafikflödet?
Vissa plattformar erbjuder distribution direkt i trafikflödet, där de aktivt kan blockera trafik, medan andra distribueras separat från trafikflödet och endast fokuserar på detektering. Många stöder båda lägena, men prestanda och komplexitet kan skilja sig åt. System som distribueras direkt i trafikflödet kräver ofta mer noggrann konfiguration för att undvika fördröjningar eller störningar.
Hur loggar och lagrar dessa plattformar data?
IDPS-verktyg loggar vanligtvis alla upptäckta händelser, inklusive käll-IP-adresser, tidsstämplar, nyttolaster och attacktyper. Lagringsalternativen varierar – vissa verktyg lagrar loggar lokalt, medan andra integreras med centraliserade SIEM-system. Lagringspolicyer och loggformat kan påverka hur enkelt data kan analyseras eller granskas.
Vad händer härnäst:
Om du håller på att undersöka intrångsdetekterings- och intrångsförebyggande system kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.