

10 bästa SBOM-programmen 2026

Bästa SBOM-programvaran – kortlista


SBOM-programvara hjälper dig att generera, hantera och analysera programvaruförteckningar för att få fullständig insyn i varje komponent i din kodbas. Om du ansvarar för programvarusäkerhet, efterlevnad eller revision är det viktigt att hitta den bästa SBOM-programvaran för att minska risker, skydda mot sårbarheter och möta föränderliga regulatoriska krav.
Den här guiden hjälper dig att snabbt jämföra de främsta SBOM-lösningarna, så att du kan välja det alternativ som passar teamets arbetsflöden och säkerhetsprioriteringar bäst.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa SBOM-programvaran
Den här jämförelsetabellen sammanfattar prisuppgifterna för min SBOM-programvara för att hjälpa dig hitta den bästa lösningen för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för utvecklarcentrerad sårbarhetsdetektering | Gratisplan + kostnadsfri demonstration tillgänglig | Från $25/medverkande utvecklare/månad | Website | |
| 2 | Bäst för insyn i risker med öppen källkod | Kostnadsfri demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för attestering av programvaruartefakter vid flera punkter | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för automatiserad dokumentation av försörjningskedjan | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för produktsäkerhet i hela enhetsportföljer | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 6 | Bäst för att integrera efterlevnad i pipelines | Kostnadsfri demonstration tillgänglig | Från $250/dev/year | Website | |
| 7 | Bäst för att upptäcka aktiv kodmanipulation | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (faktureras årsvis) | Website | |
| 8 | Bäst för policybaserad efterlevnadsautomatisering | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Priser på begäran | Website | |
| 9 | Bäst för revisionsklar rapportering av företagsbesiktning | Gratisplan | Från $20/projekt/månad (faktureras årsvis) | Website | |
| 10 | Bäst för omfattande stöd för IDE-integration | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $150/månad | Website |
Recensioner av den bästa SBOM-programvaran
Nedan finns mina detaljerade sammanfattningar av den bästa SBOM-programvaran som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av funktionerna, de bästa användningsområdena och integrationerna för varje plattform för att hjälpa dig hitta den bästa lösningen för dig.
Snyk
Bäst för utvecklarcentrerad sårbarhetsdetektering
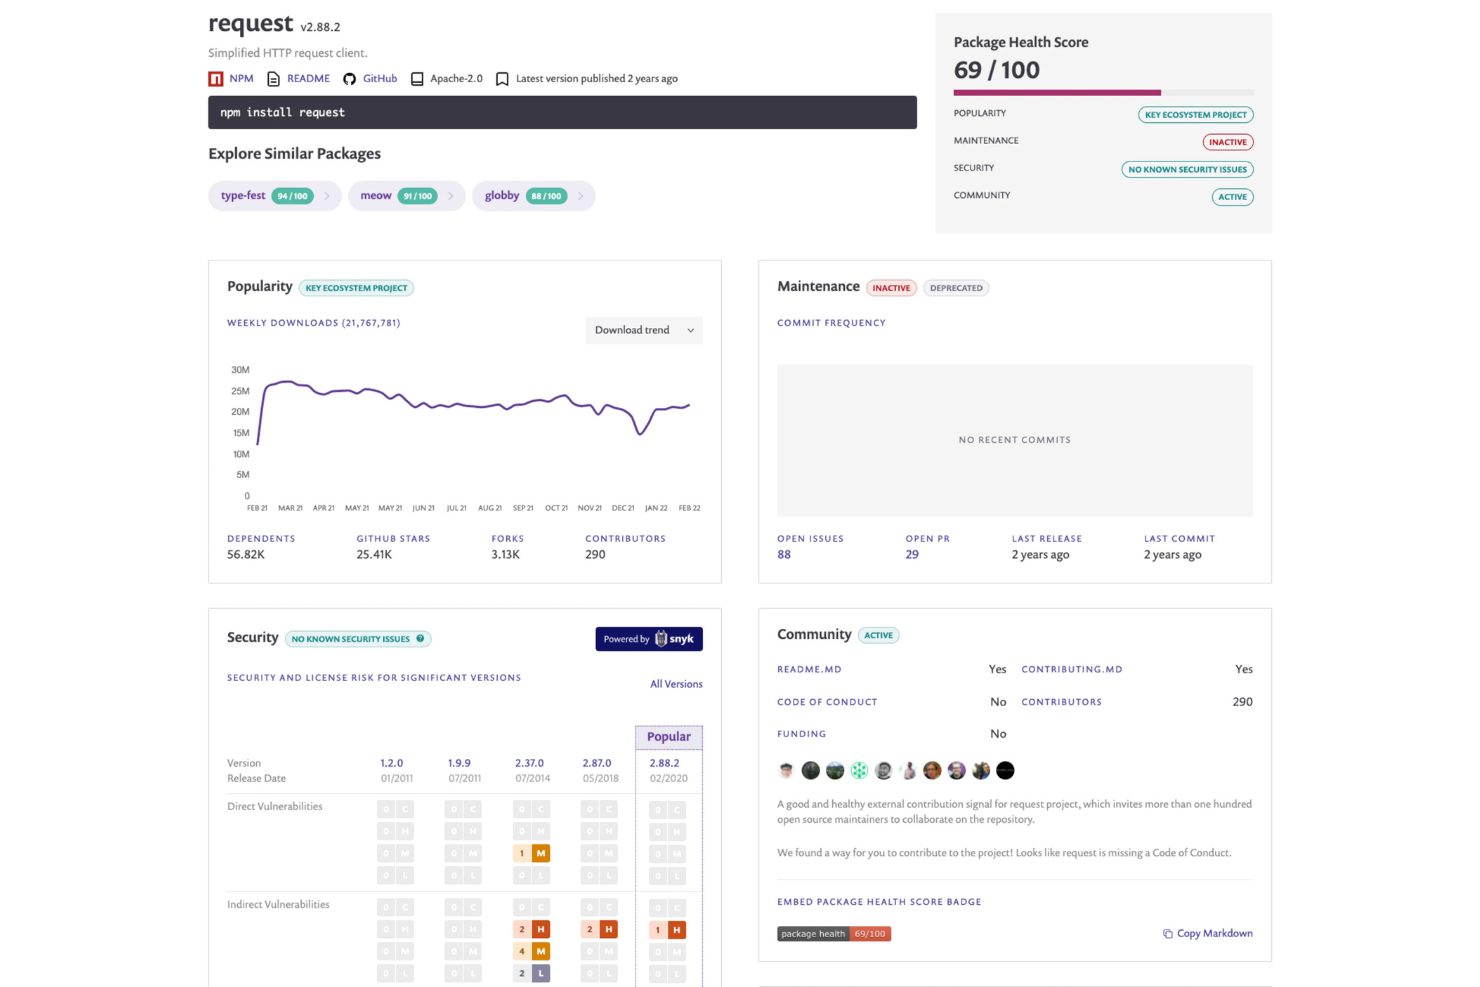
Snyk är en säkerhetsplattform för utvecklare som genomsöker beroenden med öppen källkod, containrar och infrastruktur som kod efter sårbarheter, samtidigt som den genererar och exporterar SBOM:er direkt i utvecklarnas arbetsflöden.
Vem passar Snyk bäst för?
Snyk passar naturligt för utvecklingsteam som vill ha säkerhet och SBOM-generering inbyggt i sina befintliga kodnings- och CI/CD-arbetsflöden.
Varför jag valde Snyk
Jag har tagit med Snyk bland mina toppval eftersom det är det enda verktyget på den här listan som visar sårbarhetsresultat direkt i IDE:n och vid granskning av pull requests, så att utvecklare upptäcker risker i kod med öppen källkod innan koden någonsin slås samman. Jag uppskattar särskilt att Snyk CLI både kan generera SBOM:er i formaten CycloneDX och SPDX och köra snyk sbom test mot en befintlig SBOM-fil för att kontrollera den mot kända sårbarheter.
Dessutom går Snyks riskpoäng längre än enbart CVSS-allvarlighetsgrad genom att ta hänsyn till nåbarhet, exploateringsgrad och EPSS-poäng, vilket hjälper mitt team att fokusera på det som faktiskt är viktigt.
Viktiga funktioner i Snyk
- Skanning av licensöverensstämmelse: Identifierar licenstypen för varje paket med öppen källkod i projektet och flaggar licenser som strider mot era användningsprinciper.
- Beroendegraf: Visualiserar hela beroendeträdet, inklusive transitiva beroenden, så att du exakt kan spåra var ett sårbart paket kommer in i kodbasen.
- Automatiserade pull requests för korrigeringar: Skapar pull requests med versionsuppgraderingar för att åtgärda sårbara beroenden direkt i arkivet.
- Skanning av containeravbildningar: Genomsöker Docker- och OCI-avbildningar efter sårbara operativsystemspaket och programberoenden lager för lager.
Snyk-integreringar
Integreringar omfattar GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, GitHub Actions, Azure Pipelines, Jira och Slack.
Pros and Cons
Pros:
- Har inbyggt stöd för 16 programmeringsspråk
- Exporterar SBOM:er i formaten CycloneDX och SPDX
- Korrigering med ett klick skapar PR:er för sårbarheter
Cons:
- Falska positiva resultat utlöser onödiga sårbarhetsvarningar
- CLI ger mindre SBOM-detaljer än användargränssnittet

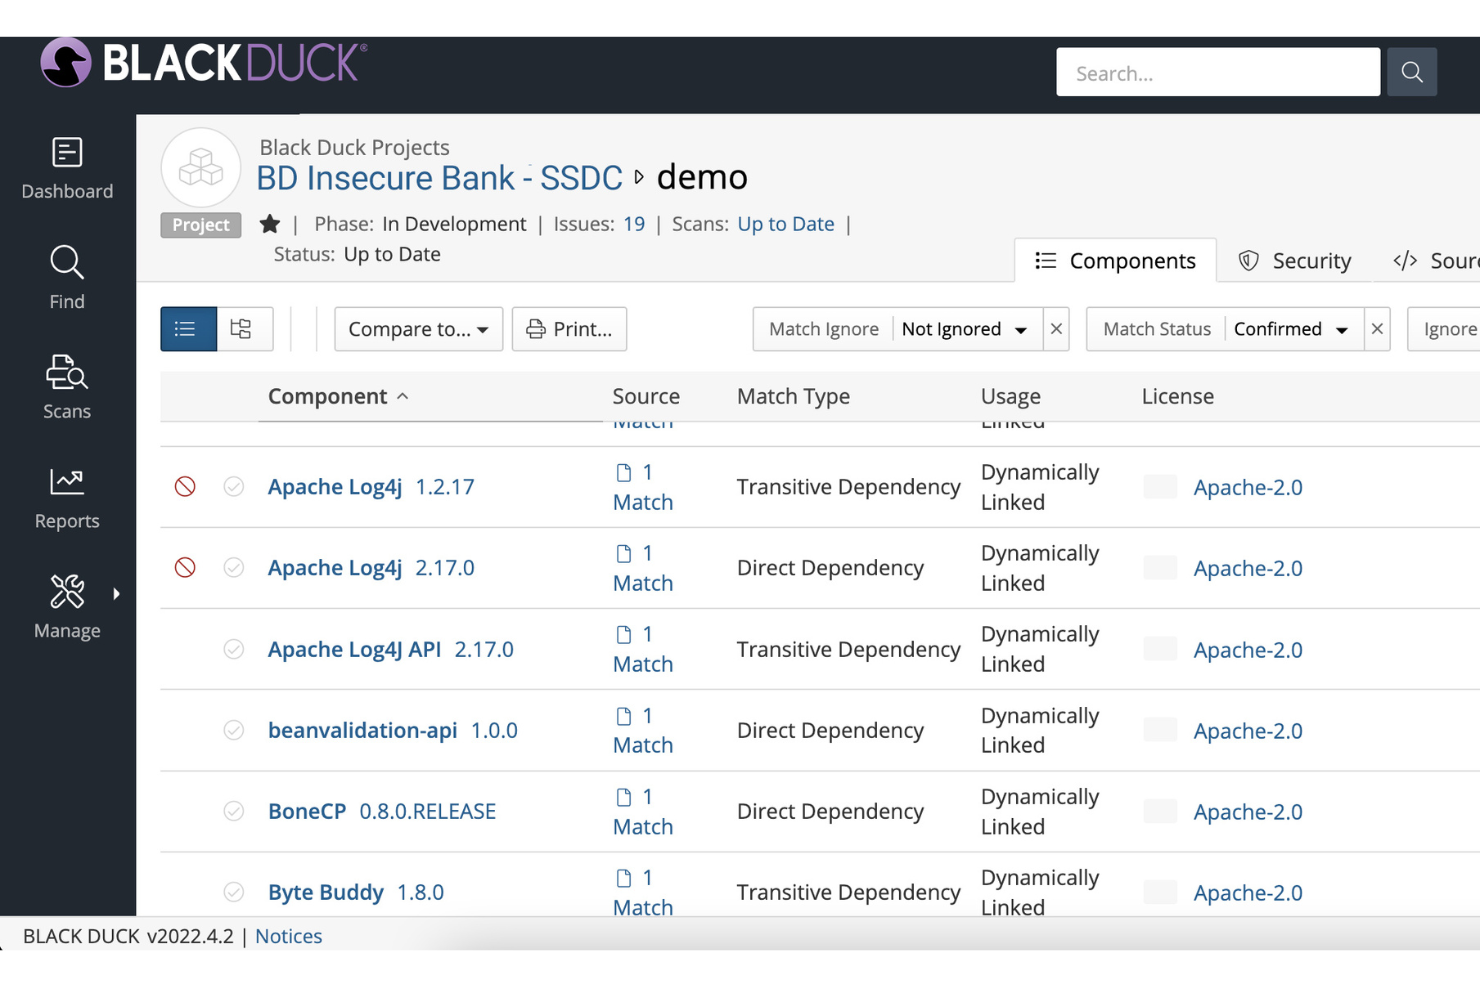
Black Duck SCA är ett verktyg för analys av programvarusammansättning som upptäcker komponenter med öppen källkod i källkod, binärfiler, containrar och kodfragment, samtidigt som det hanterar sårbarhets-, licensöverensstämmelse- och leveranskedjerisker under hela programvaruutvecklingens livscykel.
Vem passar Black Ducks analys av programvarusammansättning bäst för?
Black Duck SCA passar bra för säkerhets- och juridikteam på företag som hanterar stora kodbaser med omfattande användning av öppen källkod i flera språk och miljöer.
Varför jag valde Black Ducks analys av programvarusammansättning
Black Duck SCA tar plats på min kortlista tack vare djupet i dess insyn i risker med öppen källkod, som går längre än hos något annat SCA-verktyg jag har utvärderat.
Det som skiljer verktyget från mängden är Black Duck Security Advisories (BDSAs), där analytikerna vid Cybersecurity Research Center validerar och kompletterar CVE-data, så att mitt team inte behöver vänta i veckor på att NVD ska hinna ikapp med nyligen offentliggjorda sårbarheter.
Jag förlitar mig också på dess genomsökning av kodfragment för att upptäcka delar av kod med öppen källkod som medför licensförpliktelser men aldrig visas i ett paketmanifest.
Viktiga funktioner i Black Ducks analys av programvarusammansättning
- Skapande och export av SBOM: Skapa SBOM:er i formaten SPDX och CycloneDX direkt från skanningsresultat för rapportering om regelefterlevnad och revisioner.
- Binärskanning: Upptäck komponenter med öppen källkod i kompilerade binärfiler och containrar där källkoden inte är tillgänglig.
- Policyhantering: Definiera och tillämpa policyer för användning av öppen källkod i olika team och flagga automatiskt överträdelser under byggen.
- Uppgraderingsvägledning: Visa rekommendationer om åtgärder och föreslagna versionsuppgraderingar för sårbara komponenter direkt i skanningsresultaten.
Integrationer med Black Ducks analys av programvarusammansättning
Integrationer omfattar GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, Jira Software, Slack, Microsoft Teams och JFrog Artifactory.
Pros and Cons
Pros:
- Skannar binärfiler utan åtkomst till källkod
- Exakt identifiering av transitiva beroenden
- Policyhantering upprätthåller regler för öppen källkod
Cons:
- Den första installationen är komplex och omfattande
- Skanningar körs långsamt på stora kodbaser

Bäst för attestering av programvaruartefakter vid flera punkter
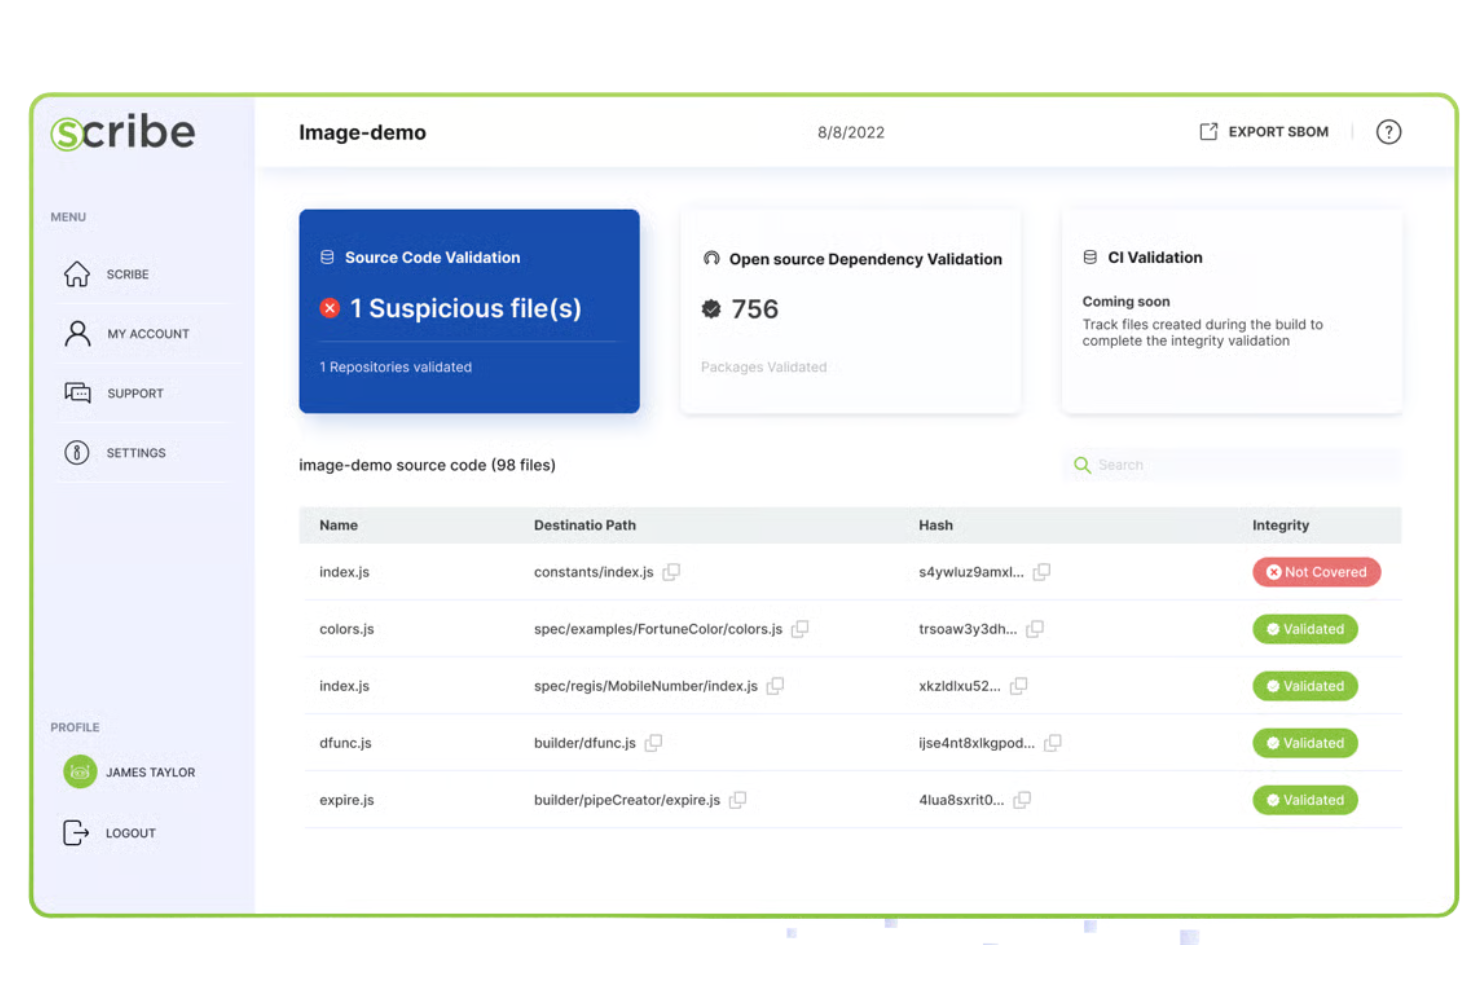
Scribe Security Trust Hub är en SaaS-plattform för säkerhet i programvaruförsörjningskedjan som genererar, hanterar och delar SBOM:er tillsammans med kryptografiskt signerade attesteringar, VEX-rådgivningar och bevis på efterlevnad av SDLC mellan programvaruproducenter och -konsumenter.
Vem passar Scribe Security Trust Hub bäst för?
Scribe Security Trust Hub passar programvaruutvecklingsteam som behöver bevisa kodintegritet och uppfylla krav på efterlevnad av säkerheten i försörjningskedjan för sina kunder eller tillsynsmyndigheter.
Varför jag valde Scribe Security Trust Hub
Jag valde Scribe Security Trust Hub eftersom det är en av få SBOM-plattformar som genererar kryptografiska attesteringar i varje steg av pipelinen, inte bara vid lanseringen. Det som skiljer plattformen från mängden är hur den samlar in bevis från källkodshantering, CI/CD och driftsättning och sedan samlar dessa attesteringar på artefakt-, produkt- och lanseringsnivå.
Jag uppskattar också dess skyddsräcken baserade på policy som kod, vilka kan blockera lanseringar som saknar obligatoriska SBOM:er eller signaturverifiering innan de någonsin når produktionen.
Viktiga funktioner i Scribe Security Trust Hub
- Centraliserad SBOM-hantering: Skapa, lagra och dela SBOM:er tillsammans med tillhörande sårbarheter, licensdata och exploaterbarhetspoäng på ett och samma ställe.
- Skapande av VEX-rådgivningar: Generera och publicera rådgivningar enligt utbytet av information om sårbarheters exploaterbarhet (VEX), så att konsumenterna vet vilka sårbarheter i din SBOM som faktiskt kan utnyttjas.
- Automatiserade arbetsflöden för SBOM-delning: Dela SBOM:er, bevis på efterlevnad och attesteringar med kunder eller revisorer genom kontrollerade, automatiserade distributionsarbetsflöden.
- Spårning av SLSA-anpassade byggmetadata: Samla in uppgifter om byggmiljön, inklusive användaridentitet, tidsstämplar och processmetadata, i ett granskningsklart format som stöd för efterlevnad av SLSA och NIST SSDF.
Integrationer med Scribe Security Trust Hub
Scribe Security Trust Hub integreras med Microsoft Entra ID, Bitbucket, CircleCI, GitHub, GitLab, Jenkins och Travis CI. Plattformen finns även på AWS Marketplace, och ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Attesterar artefakter i varje steg av pipelinen
- Inbyggd SBOM-delning med externa intressenter
- Upprätthåller efterlevnad av SLSA och SSDF automatiskt
Cons:
- Mycket få användarrecensioner från tredje part är tillgängliga
- Det engelskspråkiga gränssnittet begränsar globala team

Manifest är en plattform för säkerhet i programvaruförsörjningskedjan som automatiserar generering av SBOM, berikar komponentdata med sårbarhetsinformation och spårar risker med OSS och AI-modeller i hela din programvaruportfölj.
Vem passar Manifest bäst för?
Manifest passar bra för säkerhets- och DevOps-team i programvarudrivna företag som behöver hantera och dela SBOM med kunder, tillsynsmyndigheter eller inköpsavdelningar.
Varför jag valde Manifest
Jag har inkluderat Manifest bland mina främsta val eftersom plattformen automatiserar hela livscykeln för SBOM-dokumentation, från generering till delning, på ett sätt som de flesta verktyg inte täcker från början till slut. Jag uppskattar särskilt hur Manifest låter dig publicera SBOM direkt till kunder eller tillsynsmyndigheter via en portal, vilket eliminerar det manuella fram och tillbaka som vanligtvis fördröjer efterlevnadsförfrågningar.
Den berikar också automatiskt komponentdata med sårbarhetsinformation, så att dokumentationen förblir korrekt utan extra arbete från ditt team.
Viktiga funktioner i Manifest
- Inläsning av SBOM: Ta emot och validera SBOM som skickats in av tredjepartsleverantörer för att verifiera deras uppgifter om komponenter.
- Identifiering av licensrisker: Identifierar typer av licenser för öppen källkod i dina komponenter och flaggar potentiella efterlevnadskonflikter.
- Policybaserade aviseringar: Ange anpassade policyer som utlöser aviseringar när komponenter bryter mot definierade risktrösklar.
- Spårning av AI-modellinventering: Spårar AI-modeller och deras beroenden tillsammans med traditionella programvarukomponenter.
Manifest-integreringar
Manifest erbjuder ett mindre antal inbyggda integreringar, bland annat GitHub, Jira, ServiceNow och Linear. Plattformen har också en särskild integrering med Forescout för att hämta SBOM- och sårbarhetsdata till hanteringen av nätverksenheter. Manifest tillhandahåller ett REST API och ett CLI-verktyg som ansluter till CI/CD-pipelines, med dokumenterat stöd för GitHub Actions- och Azure DevOps-arbetsflöden.
Pros and Cons
Pros:
- Stöd för generering av AIBOM tillsammans med traditionella SBOM
- Analys av leverantörers SBOM före inköpsbeslut
- Analys av leverantörers SBOM före inköpsbeslut
Cons:
- Mindre community än etablerade SCA-konkurrenter
- Begränsad offentlig dokumentation om självhostad distribution

Cybellum är en produktsäkerhetsplattform byggd för enhetstillverkare som kombinerar SBOM-hantering, identifiering och prioritering av sårbarheter, automatisering av efterlevnad samt incidenthantering efter lansering i portföljer av uppkopplade produkter.
Vem passar Cybellum bäst för?
Cybellum är särskilt utvecklat för produktsäkerhetsingenjörer och forsknings- och utvecklingsteam hos OEM-tillverkare och enhetstillverkare inom fordons-, medicin- och industrisektorerna.
Varför jag valde Cybellum
Jag har tagit med Cybellum bland mina främsta val eftersom det är en av få SBOM-plattformar som är specifikt byggda för att hantera säkerhet i hela enhetsportföljer, inte bara i enskilda programvaruversioner.
Jag gillar att plattformen sammanför binärfiler, källkod och uppladdade SBOM-filer till en enda SBOM med hög detaljnivå per produkt, vilket är något mitt team behöver när vi arbetar med komplexa inbyggda system. Den automatiserar också skapandet av underlag för efterlevnad av regelverk som ISO 21434 och FDA PMA, så att vi inte behöver koppla SBOM-data till efterlevnadskraven manuellt för varje produktlinje.
Viktiga funktioner i Cybellum
- Teknik för digitala cybertvillingar: Skapar digitala kopior av en enhets programvara så att du kan analysera och upptäcka cyberrisker på komponentnivå eller för hela systemet.
- VM CoPilot: En AI-driven assistent för prioritering som ger rekommendationer om riskreducering och insikter under arbetsflöden för sårbarhetshantering.
- Identifiering av programvarulicenser för produkter: Genomsöker programvarukomponenter för att identifiera juridiska licensbrister genom att matcha identifierade licenser mot dina definierade policyer.
- Agentlös analys: Analyserar enheters programvara och genererar SBOM:er utan att någon programvara behöver integreras i dina enhetskomponenter.
Cybellum-integreringar
Integreringar omfattar Azure DevOps, Bamboo, Bitbucket Pipelines, CircleCI, GitLab, Jenkins, Red Hat Ansible, JFrog Artifactory, Jira och Splunk.
Pros and Cons
Pros:
- Sammanför binära SBOM:er och källkods-SBOM:er
- Inbyggt stöd för efterlevnad av ISO, FDA och UNECE
- Hanterar SBOM:er i hela enhetsportföljer
Cons:
- Riktar sig endast till tillverkare av inbyggda enheter
- Ingen offentligt angiven självbetjäningsprissättning

Mend.io
Bäst för att integrera efterlevnad i pipelines
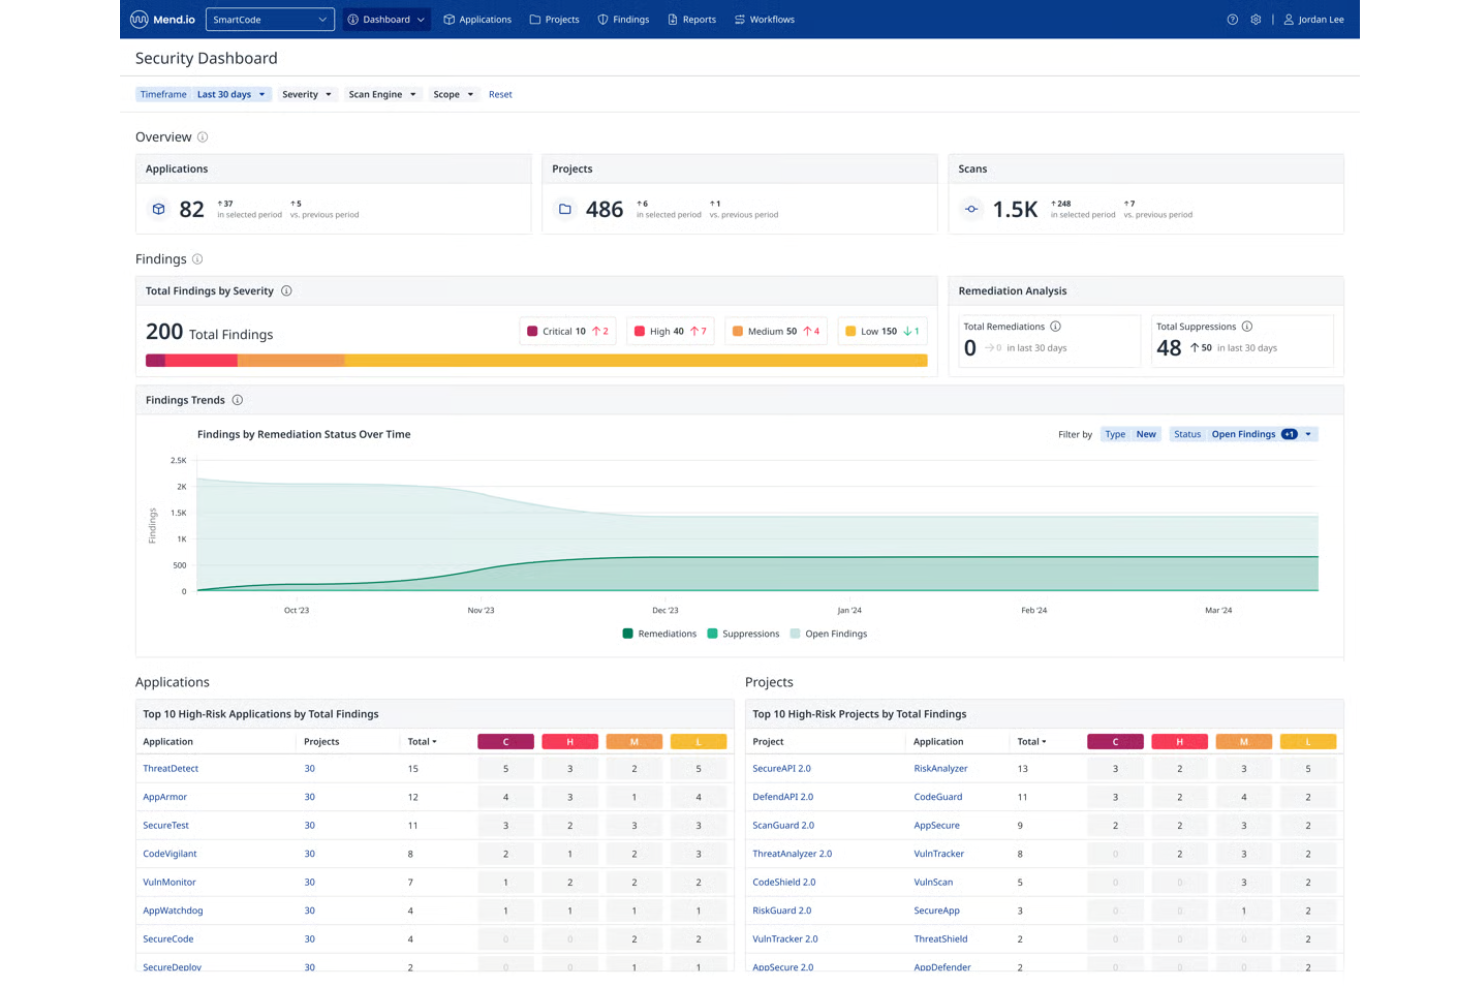
Mend.io är en automatiserad plattform för SBOM-hantering, byggd på sin SCA-motor, som kontinuerligt genererar och uppdaterar SBOM:er i formaten SPDX och CycloneDX, införlivar VEX-data och integrerar SBOM:er från tredje part i hela din applikationsportfölj.
Vem passar Mend.io bäst för?
Mend.io passar väl för AppSec- och DevSecOps-team på företagsnivå som arbetar under regulatoriska krav och behöver granskbara, kontinuerligt uppdaterade SBOM:er för stora applikationsportföljer.
Varför jag valde Mend.io
Mend.io tar plats på min kortlista eftersom plattformen integrerar SBOM-generering så tätt i CI/CD-pipelines som en kontinuerlig, automatiserad process i stället för en engångsexport. Det jag tycker är mest övertygande är den heltäckande policyautomatiseringen, som låter mitt team definiera och upprätthålla efterlevnadsregler relaterade till SBOM:er i varje steg av pipelinen utan manuella ingrepp.
Dessutom innebär Mend.io:s nåbarhetsanalys att jag inte behöver jaga varje flaggat beroende, utan bara de där sårbara funktioner faktiskt anropas i min kod.
Viktiga funktioner i Mend.io
- Införlivande av VEX-data: Bifogar uttalanden om utbyte av sårbarheters exploaterbarhet (VEX) direkt till genererade SBOM:er, vilket ger efterföljande användare sammanhang kring huruvida en sårbarhet faktiskt kan utnyttjas.
- Import av SBOM:er från tredje part: Importerar SBOM:er från externa leverantörer eller underleverantörer och sammanför dem i en enhetlig inventering tillsammans med dina egna applikationer.
- Skydd mot skadliga paket: Upptäcker kända skadliga paket i ditt beroendeträd innan de hamnar i din SBOM eller produktionsversion.
- Spårning av licensuppfyllelse för öppen källkod: Övervakar varje beroendes licens mot dina definierade policyer för att flagga licensöverträdelser i hela din portfölj.
Baserat på min undersökning kan jag nu identifiera integrationerna från Mend.io:s integrationssida. Sidan listar tydligt integrationskategorier och specifika verktyg.
Mend.io-integrationer
Mend.io erbjuder inbyggda integrationer för kodarkiv, CI/CD-verktyg, IDE:er, ärendehantering, avbildningsregister och pakethanterare, inklusive GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Jira, ServiceNow, Docker, JFrog Artifactory och IntelliJ IDEA. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Skannar hundratals kodarkiv från en enda integration
- Klassificerar licenstyper för bibliotek från tredje part automatiskt
- Nästan noll driftstopp vid kontinuerliga skanningsåtgärder
Cons:
- Det går inte att utesluta hela projekt från skanningar
- SAST-funktionerna är fortfarande under utveckling och dokumentationen är knapphändig

Xygeni är en AI-driven plattform för applikationssäkerhet som omfattar generering av SBOM, analys av programvarukomponenter (SCA), säkerhet för CI/CD-pipelines, verifiering av byggintegritet och upptäckt av skadlig kod i leveranskedjan under hela programvaruutvecklingens livscykel.
Vem passar Xygeni bäst för?
Xygeni passar bra för säkerhets- och DevSecOps-team i medelstora till stora organisationer som behöver djup insyn i risker i programvarans leveranskedja.
Varför jag valde Xygeni
Jag har inkluderat Xygeni bland mina främsta val eftersom plattformen tar aktiv kodmanipulation på stort allvar, något som de flesta SBOM-verktyg helt enkelt inte hanterar på den här nivån. Modulen för avvikelseupptäckt granskar kodändringar i realtid och flaggar obehöriga ändringar i bygg- och konfigurationsfiler i GitHub, GitLab, Jenkins och Azure.
Jag uppskattar också att SCA-modulen går längre än att matcha CVE:er genom att upptäcka misstänkta mönster i nyligen publicerade eller uppdaterade paket med öppen källkod. Det innebär att mitt team kan upptäcka skadliga beroenden innan de når produktion, i stället för efteråt.
Xygenis viktigaste funktioner
- SBOM-generering: Exportera en uppdaterad SBOM i formaten SPDX eller CycloneDX med ett enda klick och kommentera sårbarheter direkt i dokumentet.
- Hantering av licensrisker: Få insyn i licensproblem med öppen källkod vid varje kodändring för att kunna följa upp efterlevnadskrav för alla beroenden.
- Upptäckt av felkonfigurationer i CI/CD-pipelines: Identifiera och åtgärda felkonfigurationer i byggskript och CI/CD-pipelines för att förhindra obehörig åtkomst och manipulerade pipelinekörningar.
- Prioriteringstrattar för sårbarheter: Filtrera och rangordna sårbarheter i programvara med öppen källkod utifrån nåbarhet, exploaterbarhet och affärssammanhang för att minska mängden varningsbrus för säkerhetsteamet.
Xygeni-integrationer
Integrationer omfattar GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, JetBrains IDE:er, Visual Studio Code, Docker och Kubernetes.
Pros and Cons
Pros:
- Detektering av skadlig kod i paket med öppen källkod i realtid
- AI-driven nåbarhetsanalys minskar mängden varningsbrus
- Samlad insyn i leveranskedjan genom hela SDLC
Cons:
- Möjligheterna att anpassa instrumentpaneler och rapporter är begränsade
- Vissa åtgärder för åtgärdande saknar stöd i verktygsuppsättningen


Övrig SBOM-programvara
Här är ytterligare några alternativ för SBOM-programvara som inte kom med på min kortlista, men som ändå är värda att undersöka:
- Chainguard
Bäst för ursprungsinformation om artefakter som följer SLSA
- ONEKEY
Bäst för täckning av livscykeln för anslutna enheter
- OWASP Dependency-Track
Bäst för riskkartläggning av komponenter i hela portföljen


How I Evaluate SBOM Software
I split my evaluation into two layers—the baseline capabilities a tool must deliver (like generating CycloneDX or SPDX SBOMs from containers and binaries) and the differentiators that determine which tool fits your specific pipeline, compliance mandate, or supply chain risk model.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 65% to be considered for inclusion.
- SBOM Generation: I check whether a tool can scan beyond just source manifests—generating SBOMs from container images, compiled binaries, and build artifacts matters when you're shipping pre-built software.
- Standard Format Support: Each tool should support SPDX and CycloneDX import and export, since customers and regulators will ask for SBOMs in specific formats you can't always predict.
- Vulnerability Detection: I look for correlation against multiple vulnerability databases (NVD, GitHub Advisory, OSV) rather than a single feed, plus clear risk scoring that helps prioritize what to patch first.
- License & Compliance Tracking: Tools earn higher marks when they go beyond detecting license types and offer a policy engine where you can set rules—like flagging AGPL components in proprietary builds automatically.
- SBOM Repository & Lifecycle Management: I evaluate how each tool stores and versions SBOMs over time, including whether you can diff two versions to spot unexpected dependency changes between releases.
- CI/CD & Toolchain Integration: Native plugins for platforms like Jenkins, GitHub Actions, and GitLab CI matter, but I also look for API access that lets platform engineering teams embed SBOM generation into custom pipelines.
Once I have a list of tools that meet this criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
VEX support is a major differentiator. When a CVE hits a library you ship but the vulnerable code path isn't reachable, you need a way to communicate that. VEX documents let you tell downstream consumers exactly which vulnerabilities apply, cutting false-positive noise. Binary and container analysis also separates vendors—tools that generate SBOMs from compiled artifacts cover pre-built software that source-only scanning misses. I also evaluate continuous vulnerability monitoring, where the tool alerts you when newly disclosed CVEs affect components in previously shipped releases.
Beyond Features
Deployment flexibility matters a lot in this space. Teams in defense or critical infrastructure often need air-gapped or self-hosted options, so I check whether a vendor supports those models alongside SaaS. Regulatory alignment is another factor I weigh—specifically whether the tool maps outputs to frameworks like EO 14028, NTIA minimum elements, or the EU Cyber Resilience Act. I also look at SBOM sharing capabilities, since many organizations need to distribute SBOMs to customers or ingest them from upstream suppliers to get full supply chain visibility.
Så väljer du SBOM-programvara
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara finns här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att hantera din kodbas och tillväxten av beroenden över tid? Ta hänsyn till framtida produktutvidgningar samt föränderliga krav från teamet eller tillsynsmyndigheter. |
| Integrationer | Ansluter det inbyggt till dina CI/CD-system, kodarkiv, register och ärendehanteringssystem? Kontrollera officiella integrationer med de centrala plattformar som används. |
| Anpassningsbarhet | Kan du anpassa arbetsflöden, policyregler och rapportering så att de passar din säkerhetsprocess? Var försiktig med rigida verktyg som endast är byggda för enkla eller generiska arbetsflöden. |
| Användarvänlighet | Kommer dina teknik-, säkerhets- och efterlevnadsteam att kunna använda verktyget utan omfattande utbildning? Testa det med verkliga arbetsflöden innan du fattar beslut. |
| Implementering och introduktion | Är driftsättningsprocessen enkel, eller finns det komplexa infrastrukturkrav? Fråga om migrering, support och tiden från köp till att du får nytta av lösningen. |
| Kostnad | Är prisnivåerna tydliga, och hur snabbt kan kostnaderna öka när du lägger till användare, pipelines eller artefakter? Ta hänsyn till både initiala och återkommande utgifter. |
| Säkerhetsåtgärder | Stöder verktyget behov av säker driftsättning, till exempel SSO, RBAC eller installationer i isolerade nätverk? Kontrollera revisionsloggning och efterlevnad av interna policyer. |
| Efterlevnadskrav | Kan leverantören dokumentera överensstämmelse med branschspecifika krav, som EO 14028, NTIA eller internationella standarder? Be om mappade bevis eller intyg. |
Vad är SBOM-programvara?
SBOM-programvara genererar automatiskt en programvaruförteckning (SBOM) som inventerar alla komponenter, beroenden och deras licenser i en kodbas eller artefakt.
De här verktygen hjälper team att spåra bibliotek med öppen källkod och bibliotek från tredje part, övervaka sårbarheter och upprätthålla efterlevnaden av bransch- och regulatoriska krav under hela livscykeln för programvaruutveckling och -driftsättning.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer SBOM-programvara:
- SBOM-generering: Skapar en aktuell inventering av alla programvarukomponenter, beroenden och metadata genom att skanna källkod, containrar eller binärfiler.
- Formatstöd: Erbjuder stöd för import och export i branschstandardiserade SBOM-format som SPDX, CycloneDX och SWID för bred kompatibilitet.
- Sårbarhetsdetektering: Jämför listade komponenter med sårbarhetsdatabaser, identifierar kända risker och varnar team för problem under hela programvarans livscykel.
- Spårning av licensefterlevnad: Identifierar och spårar licenser för öppen källkod och proprietära licenser, vilket hjälper organisationer att upptäcka potentiella konflikter och uppfylla efterlevnadskrav.
- CI/CD-integration: Integreras i byggpipelines, källkodsförråd och artefaktregister för att automatisera SBOM-generering under kontinuerlig integration och distribution.
- SBOM-förråd: Tillhandahåller säker, centraliserad lagring för alla genererade SBOM:er och möjliggör versionshantering, åtkomstkontroll och historiska jämförelser.
- Komponentjämförelse: Spårar ändringar mellan SBOM-versioner för att framhäva tillagda, borttagna eller uppdaterade komponenter mellan olika utgåvor.
- Anpassad policytillämpning: Låter team definiera och automatisera säkerhets- och licenskontroller samt blockera distributioner som inte uppfyller organisationens standarder.
- Delning och distribution av SBOM:er: Gör det möjligt att dela SBOM:er säkert med kunder, partner eller tillsynsmyndigheter via särskilda portaler eller distributionsmekanismer.
Fördelar
Implementering av SBOM-programvara ger flera fördelar för ditt team och ditt företag. Här är några du kan se fram emot:
- Förbättrad insyn i leveranskedjan: Få insikt i alla programvarukomponenter och beroenden som används i dina produkter, vilket minskar risken för dolda sårbarheter.
- Snabbare sårbarhetshantering: Få realtidsvarningar när nya CVE:er påverkar dina distribuerade komponenter, så att ditt team snabbt kan prioritera och åtgärda hot.
- Automatiserad efterlevnad: Uppfyll lagstadgade krav och kundkrav med standardiserade SBOM-format och licensspårning som är inbyggda i utvecklingsprocessen.
- Minskad licensrisk: Identifiera snabbt licenskonflikter och skyldigheter kopplade till öppen källkod som kan medföra juridisk exponering eller problem med efterlevnaden.
- Smidigt samarbete: Dela uppdaterade SBOM:er säkert med interna team, kunder och revisorer för att bygga förtroende och påskynda kommunikationen.
- Ändringsspårning och granskningsbarhet: Spåra ändringar av komponenter mellan olika utgåvor, vilket gör det enkelt att granska programvarans historik och visa att tillräcklig omsorg har iakttagits.
- Flexibel distribution: Välj verktyg som passar din infrastruktur, oavsett om den är molnbaserad, lokal eller nätverksisolerad, så att de överensstämmer med dina affärs- och säkerhetsbehov.
Kostnader och priser
När du väljer SBOM-programvara behöver du förstå de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i SBOM-programvarulösningar:
Jämförelsetabell för abonnemang för SBOM-programvara
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Stöder grundläggande SBOM-generering, begränsad sårbarhetsskanning, manuella exporter och support från användarcommunityn. |
| Personligt abonnemang | $10-$30/user/month | Inkluderar avancerat formatstöd, individuell licensspårning, grundläggande policykontroller och e-postaviseringar. |
| Företagsabonnemang | $40-$80/user/month | Lägger till CI/CD-integrationer, centraliserat SBOM-förråd, automatiserade efterlevnadsvarningar, teamhantering och API-åtkomst. |
| Organisationsabonnemang | $100+/user/month | Erbjuder dedikerad introduktion, anpassad policytillämpning, nätverksisolerad distribution, avancerad RBAC och prioriterad support. |
Vanliga frågor om SBOM-programvara
Här är några svar på vanliga frågor om SBOM-programvara:
Behöver jag SBOM-programvara om mitt team bygger allt från grunden?
Ja, SBOM-programvara är fortfarande värdefull även om ditt team skriver det mesta av koden internt. De flesta projekt är beroende av tredjepartskomponenter, programvara med öppen källkod eller ramverk, och SBOM-verktyg hjälper till att spåra och hantera dessa komponenter för säkerhet och efterlevnad. Det är viktigt att spåra alla programpaket, eftersom dolda säkerhetsrisker kan finnas i alla utvecklingsekosystem.
Hur ofta bör vi uppdatera våra SBOM:er?
Du bör uppdatera dina SBOM:er vid varje lansering och när det sker ändringar i kodbasen eller beroendena. Detta säkerställer att din inventering är korrekt och möjliggör snabba sårbarhetsåtgärder när nya sårbarheter uppstår. Att hålla detta uppdaterat är ett viktigt sätt för SBOM:er att hjälpa organisationer att försvara sig mot sofistikerade attacker mot programvaruförsörjningskedjan och hantera säkerhetsincidenter.
Kan SBOM-programvara integreras med våra befintliga CI/CD-pipelines?
Ja, de flesta SBOM-verktyg erbjuder insticksprogram eller API-baserad integrering för populära CI/CD-verktyg som Jenkins, GitHub Actions eller GitLab CI. Detta möjliggör automatisk generering av SBOM:er, spårning av programvaruberoenden och kontroller av säkerhetssårbarheter som en del av din distributionsprocess. Detta automatiserade datautbyte tillhandahåller en maskinläsbar inventering av varje programvaruprodukt som du distribuerar, oavsett om den körs på Linux eller andra plattformar.
Vilka regulatoriska standarder kräver SBOM:er?
Regler som den amerikanska regeringens presidentorder 14028, FDA:s vägledning om cybersäkerhet före marknadslansering och EU:s förordning om cyberresiliens driver på användningen av SBOM:er. Många branscher förväntar sig att en redogörelse för de minimala elementen i ett system – inklusive licensinformation – kommer att bli ett avtalskrav för federala myndigheter och den bredare federala förvaltningen.
Hur säkra är de data som hanteras av SBOM-programvara?
SBOM-programvara kan distribueras som SaaS, installeras lokalt eller användas i miljöer utan nätverksanslutning. Leta efter rollbaserade åtkomstkontroller, kryptering och efterlevnadscertifieringar för att anpassa lösningen till organisationens säkerhetspolicyer och minska riskerna för dataexponering.