

10 bästa programvarorna för förebyggande av dataförlust 2026

10 Bästa programvaran för förebyggande av dataförlust – kortlista


I dagens digitala värld är det högsta prioritet att hålla dina data säkra. Dataförlust kan vara en mardröm för dig och ditt team och leda till förlorad tid, pengar och förtroende. Det är här programvara för förebyggande av dataförlust kommer in i bilden – den hjälper dig att skydda känslig information och säkerställa efterlevnad av regelverk.
Jag testar och granskar programvara självständigt med fokus på det som verkligen är viktigt för teknikexperter som du. Enligt min erfarenhet kan det göra stor skillnad för att skydda verksamheten att hitta rätt verktyg för förebyggande av dataförlust.
I den här artikeln delar jag med mig av mina främsta val av programvara för förebyggande av dataförlust. Du får en opartisk överblick över funktioner, för- och nackdelar samt hur dessa verktyg kan minska dina utmaningar. Låt oss ta reda på vilket alternativ som passar dina behov bäst.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa programvaran för förebyggande av dataförlust
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontroll av dataexfiltrering i SaaS och generativ AI | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för upptäckt av insiderhot | Gratis provperiod och demo tillgängliga | Från $14/plats/månad (faktureras årsvis) | Website | |
| 3 | Bäst för hotidentifiering och incidenthantering | Not available | $15/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för dataskydd i stora företag | Not available | Anpassat pris på begäran | Website | |
| 5 | Bäst för heltäckande dataskydd i hybridmolnmiljöer | Not available | Prisuppgift på begäran | Website | |
| 6 | Bäst för dataanslutning och dataförberedelse | Pris på begäran. | Website | ||
| 7 | Bäst för avancerat maskininlärningsbaserat skydd | Not available | Pris på begäran | Website | |
| 8 | Bäst för kontextmedveten datasäkerhet | Not available | $10/user/month (billed annually) | Website | |
| 9 | Bäst för integrerad slutpunkts- och nätverkssäkerhet | Not available | $15/user/month | Website | |
| 10 | Bäst för molnbaserade miljöer | Not available | $10/användare/månad (faktureras årsvis) | Website |
Recensioner av den bästa programvaran för förebyggande av dataförlust
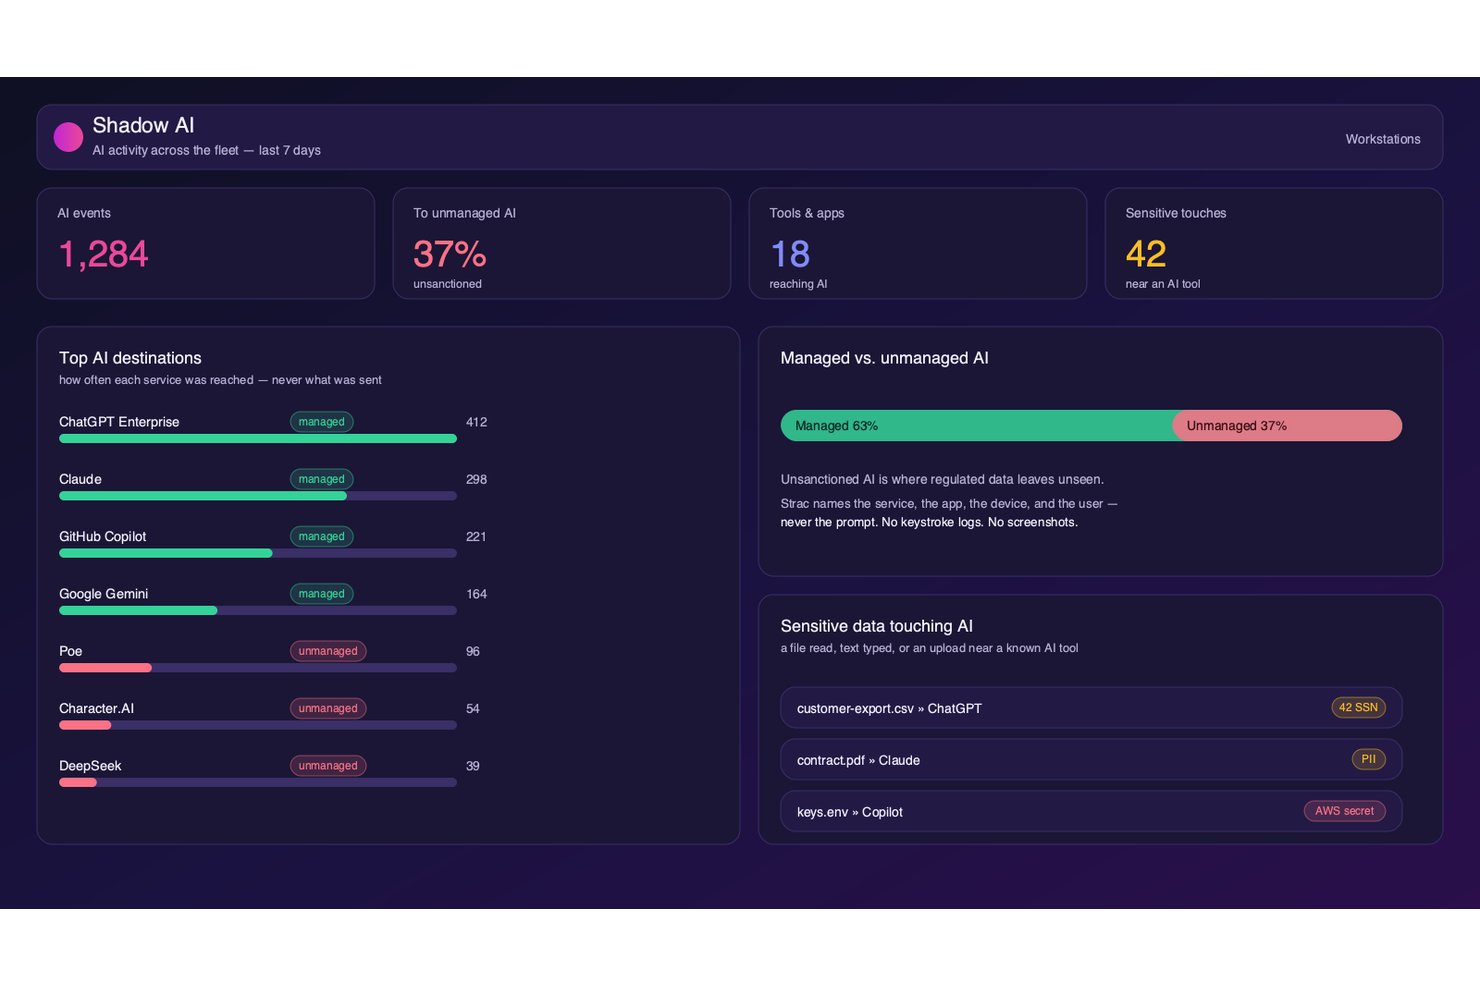
Strac är en DLP-plattform som övervakar och tillämpar dataskyddspolicyer i SaaS-appar, molnlagring, slutpunkter, webbläsare och generativa AI-verktyg med hjälp av ML-baserad klassificering och OCR.
Vem passar Strac bäst för?
Strac passar bra för säkerhetsteam som hanterar känsliga data i omfattande SaaS-miljöer samt organisationer som aktivt börjar använda generativa AI-verktyg och behöver kontrollera vilka data medarbetare skickar till AI-modeller.
Varför jag valde Strac
Jag valde Strac som en av de bästa lösningarna eftersom det är en av få DLP-plattformar som behandlar generativ AI som en förstklassig exfiltreringskanal. Plattformen övervakar och blockerar känsliga data som skickas till ChatGPT, Claude, Gemini och Copilot på promptnivå och utökar denna täckning till arbetsflöden med MCP-agenter. Jag uppskattar också att dess motor för ML och OCR upptäcker känsliga data som är inbäddade i bilder och skannade PDF-filer innan de lämnar miljön.
Stracs viktigaste funktioner
- Mallar för efterlevnadspolicyer: Förbyggda mallar kopplade till HIPAA, PCI DSS, SOC 2, GDPR, CCPA, CPRA, ISO 27001 och ISO 27701 ger regulatorisk täckning direkt från start.
- Kontroll av flyttbara medier och utskrifter: Slutpunktsagenter för Windows, macOS och Linux tillämpar begränsningar för USB, urklipp och utskrifter i realtid.
- Lokalt, egenhostat införande: Strac kan köras helt i den egna AWS VPC-miljön utan datautflöde, vilket stöder strikta krav på datalokalitet och FedRAMP.
- Vägledning för användare: När en potentiell policyöverträdelse inträffar visar Strac vägledande meddelanden direkt i gränssnittet som utbildar medarbetarna i stället för att tyst blockera dem.
Stracs integrationer
Strac erbjuder över 50 inbyggda integrationer, bland annat Slack, Google Workspace, Microsoft 365, Salesforce, Jira, AWS, Snowflake, PostgreSQL, ChatGPT, Claude och Gemini. Plattformen tillhandahåller även API-dokumentation för anpassade integrationer och stöder SIEM-anslutningar med Splunk, Sumo Logic och Microsoft Sentinel.
Pros and Cons
Pros:
- Tillämpar DLP på generativa AI-verktyg
- Erbjuder åtgärder i realtid vid datakällan
- Utför OCR-baserad identifiering av bilder och PDF-filer
Cons:
- Saknar fristående UEBA för insiderhot
- Ingen inline-proxy för DLP på nätverkslagret

Teramind
Bäst för upptäckt av insiderhot
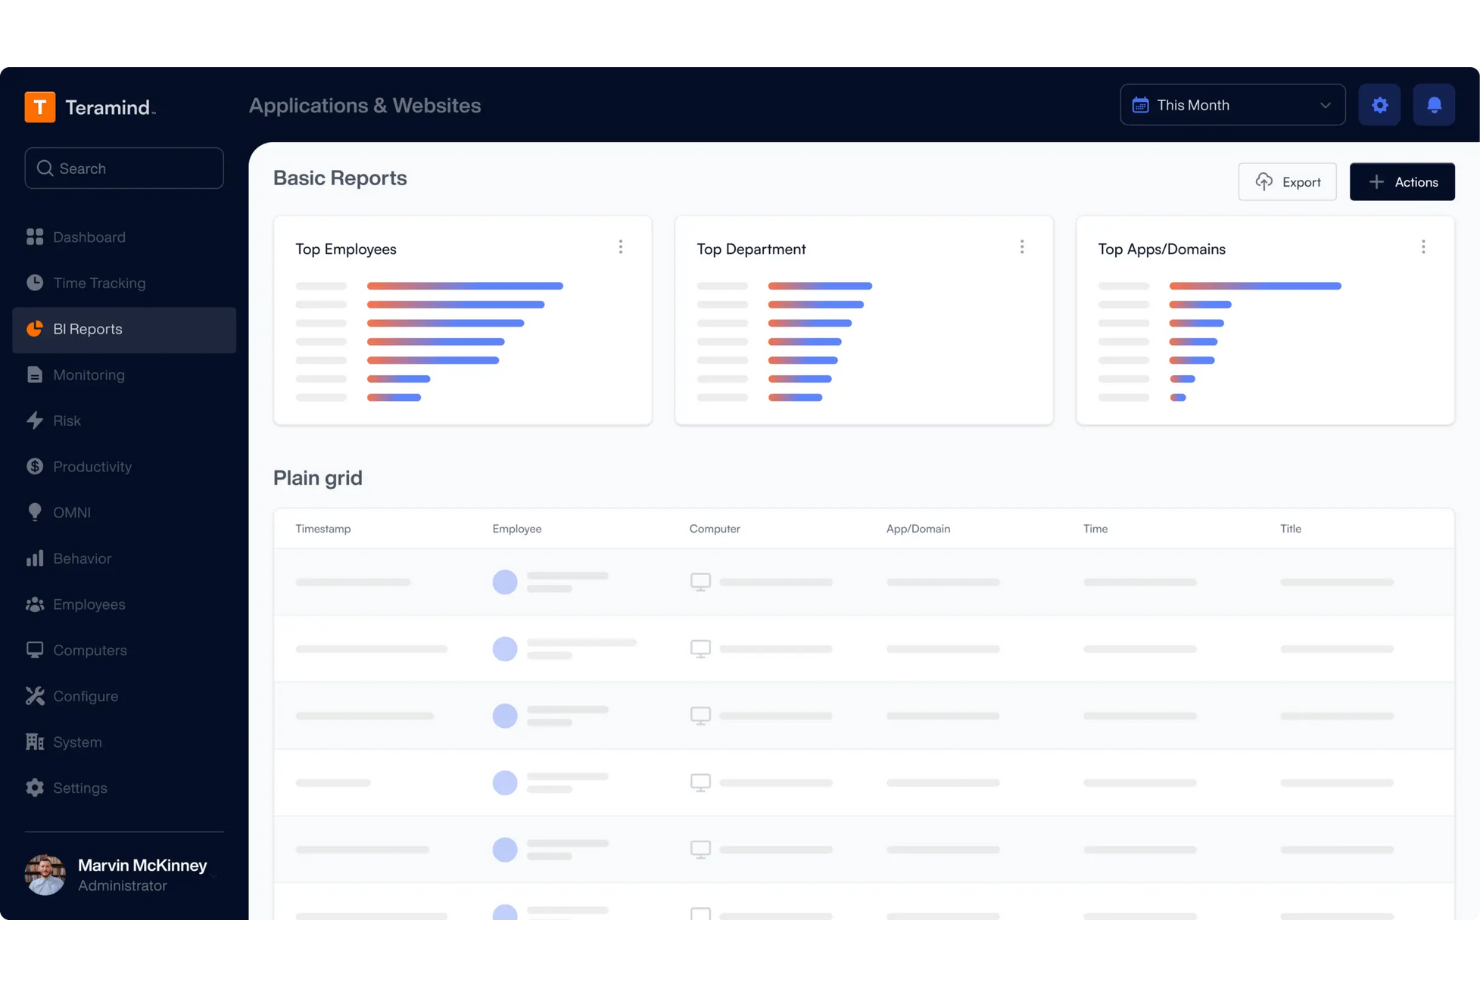
Teramind hamnar på min kortlista eftersom verktyget täcker upptäckt av insiderhot i realtid på ett så bra sätt. Jag rekommenderar det när du behöver övervaka riskfyllda användarbeteenden som passerar traditionella DLP-kontroller.
Det jag uppskattar är den starka övervakningen av användaraktivitet och den automatiserade riskpoängsättningen. I praktiken kan team identifiera ovanliga åtgärder – som massflytt av filer eller obehörig åtkomst – innan data faktiskt lämnar miljön.
Teramind passar bäst för
- Säkerhetsteam som övervakar insiderhot och riskfyllda användare
- Organisationer som behöver detaljerad spårning av användaraktivitet
Teramind passar inte lika bra för
- Företag som vill ha lättviktiga DLP-lösningar utan mycket manuell hantering
- Team som enbart fokuserar på automatiserad dataklassificering
Det som skiljer Teramind från mängden
Teramind fokuserar på noggrann övervakning av användarbeteenden och behandlar varje åtgärd – som filöverföringar och användning av applikationer – som en potentiell riskindikator som du behöver följa. Till skillnad från de flesta DLP-verktyg, som fokuserar på innehållsskanning eller datamärkning, utgår Teramind från att de största hoten rör sig genom personer inom nätverket. I praktiken fungerar detta bra när du bryr dig mer om aktivitetsmönster än om att bara blockera kända datatyper.
Nackdelar med Teramind
Teramind är optimerat för praktisk övervakning och beteendedata, men det innebär mer konfiguration, löpande analys och brus. Om du vill ha automatiserad DLP med minimalt behov av justeringar kräver detta arbetssätt mer arbete.
Pros and Cons
Pros:
- Upptäcker insiderhot som regelbaserade system missar
- Detaljerad riskpoängsättning bidrar till att minska antalet falska positiva resultat
- Blockerar dataläckor proaktivt, i stället för att bara upptäcka dem efteråt
Cons:
- Ingen databasfingeravtryckning av strukturerad data
- Kräver installation av en slutpunktsagent på varje enhet

Bäst för hotidentifiering och incidenthantering
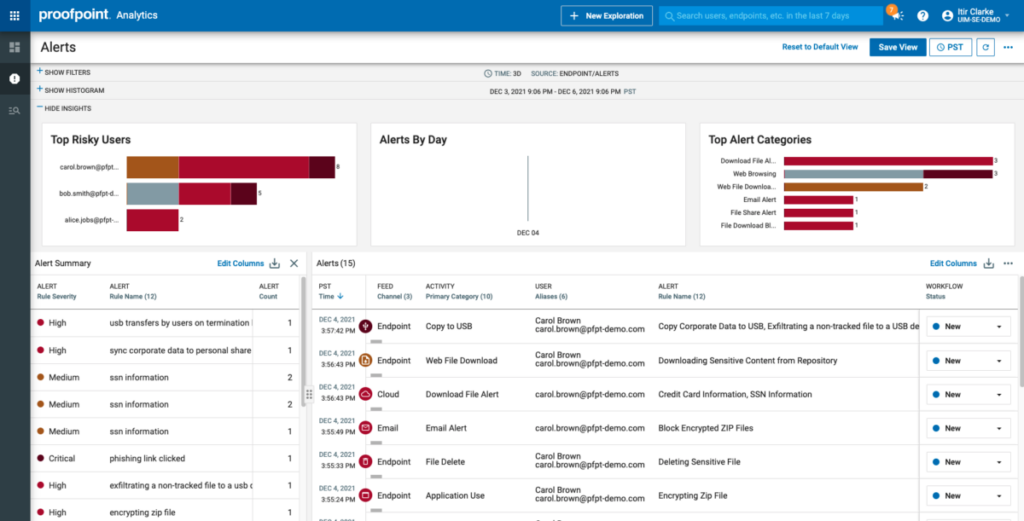
Proofpoint Enterprise Data Loss Prevention förtjänar en plats eftersom det konsekvent upptäcker hot som andra verktyg missar, särskilt i e-post-, moln- och slutpunktskanaler. Jag har sett hur det identifierar exfiltreringsförsök och insiderhot genom att kombinera beteendeanalys och innehållsgranskning i ett enda arbetsflöde.
Det som särskilt utmärker lösningen för mig är motorkomponenten för hotkorrelation. Du får handlingsbara varningar och ett svarsarbetsflöde som täcker allt från blockering i realtid till granskning av incidenter i en och samma instrumentpanel.
Bäst för Proofpoint DLP
- Stora företag som behöver hotskydd för e-post, moln och slutpunkter
- Säkerhetsteam med fokus på insider- och exfiltreringsrisker
Inte idealiskt för Proofpoint DLP
- Små företag med begränsade IT-säkerhetsresurser
- Organisationer som vill ha lättviktiga eller grundläggande DLP-lösningar
Det som skiljer Proofpoint DLP från mängden
Proofpoint DLP placerar hotidentifiering i centrum och fokuserar på beteendesignaler innan innehåll och policyer granskas närmare. Till skillnad från traditionella DLP-verktyg som främst flaggar baserat på nyckelord eller mönster satsar Proofpoint på kontext och aktivitet i realtid – och flaggar riskfyllt beteende i e-post och molnet i ett tidigt skede. Jag ser att detta fungerar bäst i organisationer som hanterar en blandning av insider- och externa hot, där man vill koppla samman tidiga varningssignaler med dataförflyttningar.
Avvägningar med Proofpoint DLP
Genom att optimera för avancerad identifiering tillför Proofpoint komplexitet och en brantare inlärningskurva. För team som vill ha något enklare eller mindre ingripande kan denna extra detaljnivå innebära mer arbete inledningsvis och långsammare introduktion.
Pros and Cons
Pros:
- Utmärkt kapacitet för hotidentifiering och incidenthantering.
- Integreras med andra Proofpoint-lösningar.
- Ger omfattande insyn i datasäkerheten.
Cons:
- Högre utgångspris jämfört med andra DLP-lösningar.
- Extra kostnader kan tillkomma för avancerade funktioner.
- Kan vara komplex att implementera och hantera för små företag.

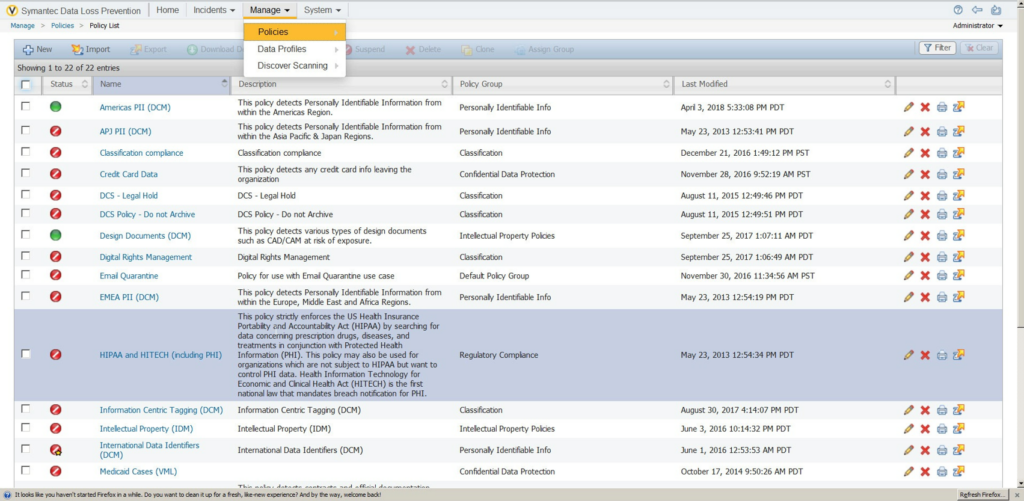
Symantec Data Loss Prevention finns med på min lista eftersom det hanterar några av de största och mest komplexa behoven inom dataskydd som jag har stött på. När jag arbetar med företag där konfidentiella data rör sig mellan moln-, slutpunkts- och lokala system utmärker sig Symantecs enhetliga policyhantering och automatiserade dataidentifiering verkligen.
Det jag uppskattar mest är hur du kan anpassa policyer för att hantera regional efterlevnad, insiderhot och risker från tredje part i stor skala.
Det här passar Symantec DLP bäst för
- Stora företag med varierande och komplexa datamiljöer
- Organisationer som behöver detaljerad kontroll över förflyttning av känsliga data
Det här passar Symantec DLP mindre bra för
- Små företag med enkla behov av dataskydd
- Team som vill ha snabba och resurssnåla implementeringar
Det som särskiljer Symantec DLP
Symantec DLP är utformat för organisationer som behöver styra känsliga data som rör sig mellan slutpunkter, moln och lokala system, allt samlat på ett ställe. Till skillnad från enklare verktyg som Microsoft Purview, som passar mindre eller huvudsakligen Microsoft-baserade miljöer, förutsätter Symantec att du centraliserar policyer och rapportering för en mycket varierad infrastruktur.
I praktiken fungerar detta bra för säkerhetsteam som behöver samordna riskkontroller mellan globala verksamheter, regulatoriska krav och blandade plattformar.
Avvägningar med Symantec DLP
Symantec DLP optimerar för kontroll över skala och komplexitet, men det tar tid och kräver specialiserad kompetens att komma igång med och finjustera lösningen. Mindre team får i slutändan mer underhåll än de önskar.
Pros and Cons
Pros:
- Kan hantera krav från stora företag i stor skala.
- Erbjuder enhetlig policyhantering.
- Integreras på djupet med andra Symantec-produkter.
Cons:
- Prisuppgifter är inte lättillgängliga.
- Det kan vara för komplext för mindre organisationer.
- Installation och hantering kan vara tidskrävande.

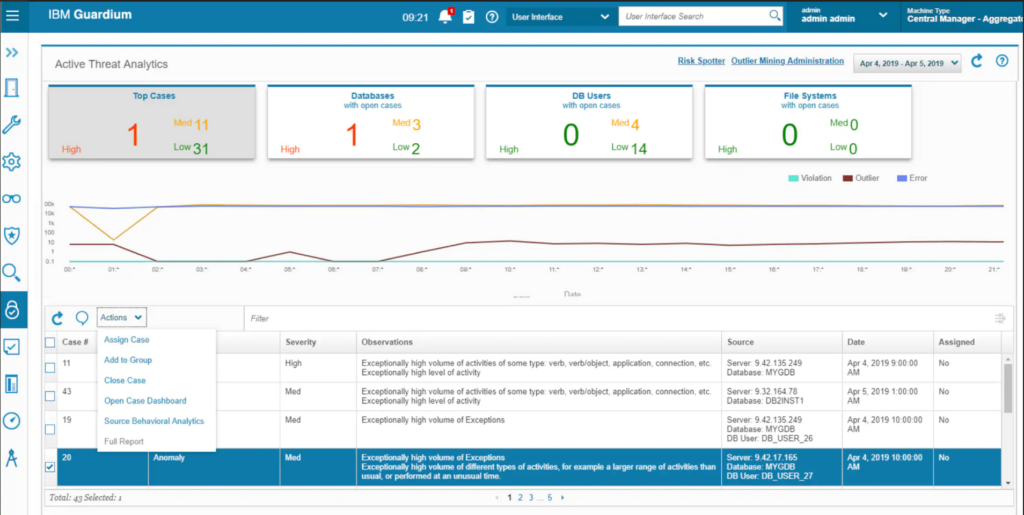
IBM Data Securitys bästa användningsområden
- Företag med komplexa datamiljöer i hybrid- eller multicloudmiljöer
- Säkerhetsteam som behöver centraliserad policy- och efterlevnadsautomatisering
IBM Data Security passar mindre bra för
- Små organisationer med enkel, lokal datalagring
- Team som behöver lättviktiga DLP-verktyg som fungerar direkt
Vad som skiljer IBM Data Security från mängden
IBM Data Security utmärker sig genom att prioritera enhetlig policytillämpning och övervakning över molnbaserade och lokala datakällor. I stället för att lägga DLP-verktyg ovanpå varandra för varje miljö anger du policyerna en gång och tillämpar dem överallt.
Detta fungerar bäst för organisationer som hanterar känsliga data i både offentliga moln och lokala datacenter. Jämfört med exempelvis Symantec DLP, som ofta utgår från en mer standardiserad infrastruktur, fokuserar IBM på konsekvens mellan olika miljöer.
Avvägningar med IBM Data Security
Det är optimerat för bred, centraliserad kontroll, men det kan innebära långsammare utrullningar och extra konfiguration när du bara behöver ett grundläggande, målinriktat DLP-skydd för ett enda system.
Pros and Cons
Pros:
- Omfattande lösning för dataskydd i hybridmolnmiljöer.
- Erbjuder en enhetlig plattform för alla behov av datasäkerhet.
- Brett utbud av kompatibla integrationer.
Cons:
- Prisuppgifter är inte lättillgängliga.
- Det kan vara för komplext för små företag.
- Kan innebära en inlärningskurva på grund av det stora antalet funktioner.

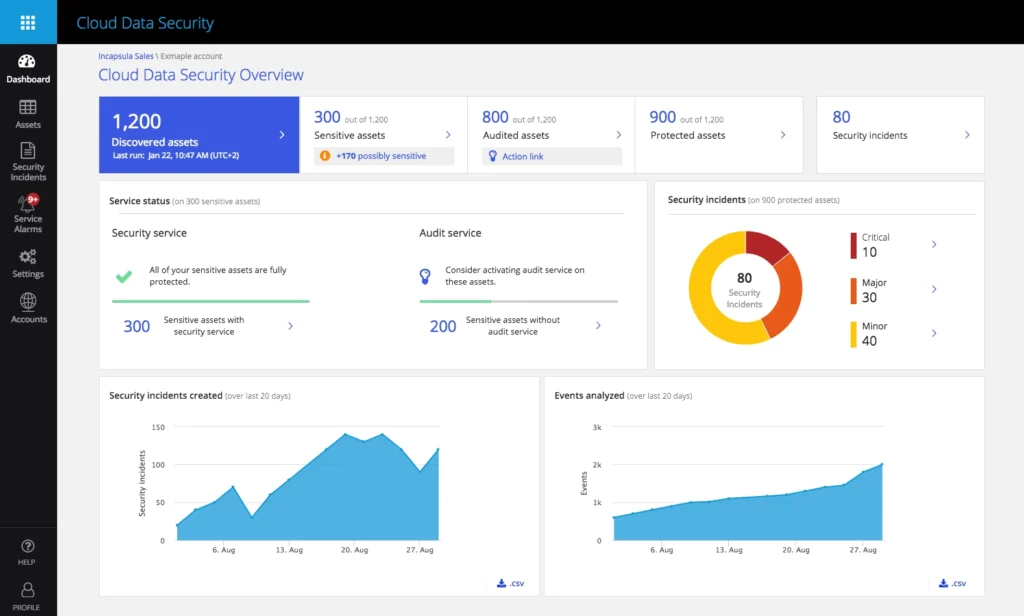
Cluedin förenklar dataförberedelsen för företag genom att ansluta och organisera data från olika källor, så att den blir redo för analys och verksamhetsdrift.
Varför jag valde Cluedin:
På det ständigt föränderliga området för lösningar inom data fabric blev valet av Cluedin självklart efter att ha utvärderat olika verktyg utifrån deras förmåga inom dataintegration och datahantering. När verktygen bedömdes utifrån kriterier som dataåtkomst, automatisering och datakvalitet utmärkte sig Cluedin genom sitt innovativa sätt att skapa dataanslutningar. Det som fick mig att fatta detta beslut var verktygets fokus på dataförberedelse – en kritisk fas som ofta förbises men som är avgörande för att säkerställa att företagsdata är redo att användas.
Utmärkande funktioner och integrationer:
En av Cluedins främsta funktioner är dess robusta ramverk för datastyrning, som säkerställer datakvalitet och transparens under hela datalivscykeln. Med automatisering som kärna påskyndar Cluedin dataförberedelsefasen och gör det möjligt för data scientists och företagsanvändare att utnyttja rena, enhetliga data. Verktyget erbjuder omfattande integrationer, inklusive anslutningar till stora datakällor som SAP, olika datalager och API:er, vilket möjliggör smidiga dataflöden mellan miljöer med flera moln och lokala miljöer.
Pros and Cons
Pros:
- Starkt fokus på dataförberedelse och dataanslutning
- Integreras med stora datakällor och plattformar
- Omfattande ramverk för datastyrning
Cons:
- Kan uppfattas som komplext för förstagångsanvändare
- Kan kräva avancerade tekniska kunskaper för vissa funktioner
- Begränsade självbetjäningsalternativ för icke-tekniska användare

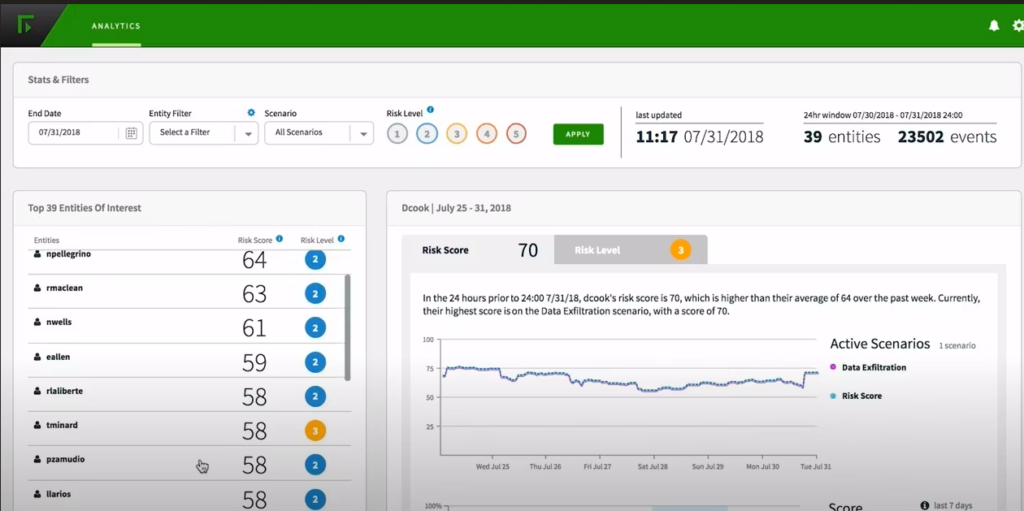
Forcepoint Data Loss Prevention förtjänar sin plats på min lista tack vare sitt avancerade maskininlärningsbaserade arbetssätt för risker kopplade till dataförlust. Jag har sett hur verktyget identifierar nyanserade mönster i användarbeteenden som många traditionella regelbaserade system missar. Jag uppskattar precisionen i den automatiserade policytillämpningen, särskilt i komplexa och hårt reglerade miljöer.
Det här är det självklara valet när teamet hanterar stora mängder känsliga data och behöver djupare, kontextbaserade insikter för att stoppa läckor innan de inträffar.
Forcepoint DLP:s främsta användningsområden
- Företag med komplexa dataflöden och strikta efterlevnadskrav
- Säkerhetsteam som kräver kontextbaserat, maskininlärningsdrivet dataskydd
Forcepoint DLP är inte särskilt lämpat för
- Små organisationer som behöver enkel DLP direkt ur kartongen
- Team som saknar resurser för löpande finjustering och hantering
Vad som skiljer Forcepoint DLP från mängden
Forcepoint DLP är byggt för organisationer som behöver mer än enkla innehållsregler. I praktiken förväntas du konfigurera policyer som tar hänsyn till användarkontext och beteende, inte bara filtyper eller nyckelord. Till skillnad från verktyg som Symantec DLP, som i hög grad förlitar sig på statiska mönster, styr Forcepoint dig mot riskanpassade arbetsflöden som förändras utifrån vad användarna faktiskt gör över tid.
Du arbetar i slutändan med aviseringar och kontroller som anpassar sig till din miljö – i stället för att bara blockera samma överträdelser om och om igen.
Avvägningar med Forcepoint DLP
Genom att fokusera på riskanpassat skydd innebär Forcepoint mer arbete med konfiguration och kalibrering i början, vilket innebär att du får ge upp den enkla introduktion du skulle få med ett grundläggande DLP-verktyg.
Pros and Cons
Pros:
- Använder avancerad maskininlärning för skydd.
- Erbjuder en omfattande uppsättning funktioner.
- Tillhandahåller integrationer med andra Forcepoint-lösningar.
Cons:
- Prissättningen är inte transparent och kräver direktkontakt.
- Det kan vara alltför komplext för mindre företag.
- Maskininlärningsmodeller kan behöva tid för optimal kalibrering.

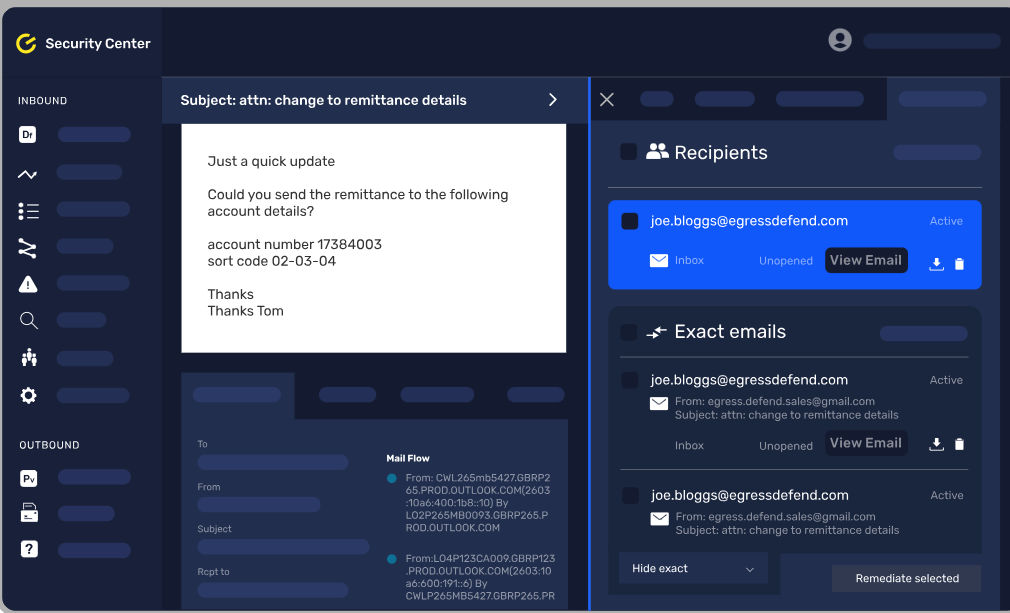
Egress Data Loss Prevention hamnar på min kortlista tack vare hur lösningen tillämpar kontextuell medvetenhet på e-postdatasäkerhet. Det som utmärker den är hur den analyserar meddelandeinnehåll och mottagarkontext i realtid och flaggar eller blockerar riskfyllda datahändelser innan de inträffar.
Jag gillar hur team kan ange policyer så att känslig information hanteras olika beroende på innehåll, mottagare eller användaråtgärd – särskilt i finansiella eller juridiska miljöer där kontext är som viktigast.
Bäst för Egress
- Organisationer som skickar konfidentiella uppgifter via e-post
- Team som behöver policybaserade, kontextmedvetna datakontroller
Mindre bra för Egress
- Företag som söker DLP-täckning för andra kanaler än e-post
- Småföretag med enkla e-postbehov och låg volym
Det som skiljer Egress från mängden
Egress utmärker sig genom att bygga e-postsäkerhet kring kontext, inte bara grundläggande innehållsidentifiering. I stället för att märka nyckelord eller blockera bilagor som vissa DLP-verktyg gör analyserar lösningen både meddelandet och dess mottagare innan den vidtar åtgärder. För organisationer där känsliga uppgifter kan ändra innebörd beroende på vem som skickar dem, eller där misstag med utgående data är vanliga, är detta verktyg ett bra val.
Avvägningar med Egress
Egress optimerar för nyanserade, policybaserade kontroller av e-post, men det sker på bekostnad av begränsad täckning för andra kanaler än e-post. Om du behöver övervaka data i molnlagring eller chatt behöver du ett kompletterande verktyg.
Pros and Cons
Pros:
- Erbjuder kontextmedveten datasäkerhet.
- Integreras väl med Microsoft 365 och Google Workspace.
- Använder avancerad maskininlärning för hotdetektering.
Cons:
- Avancerade funktioner kan medföra extra kostnader.
- Det kan kännas överväldigande för småföretag.
- Installationen kan kräva en inlärningsperiod.

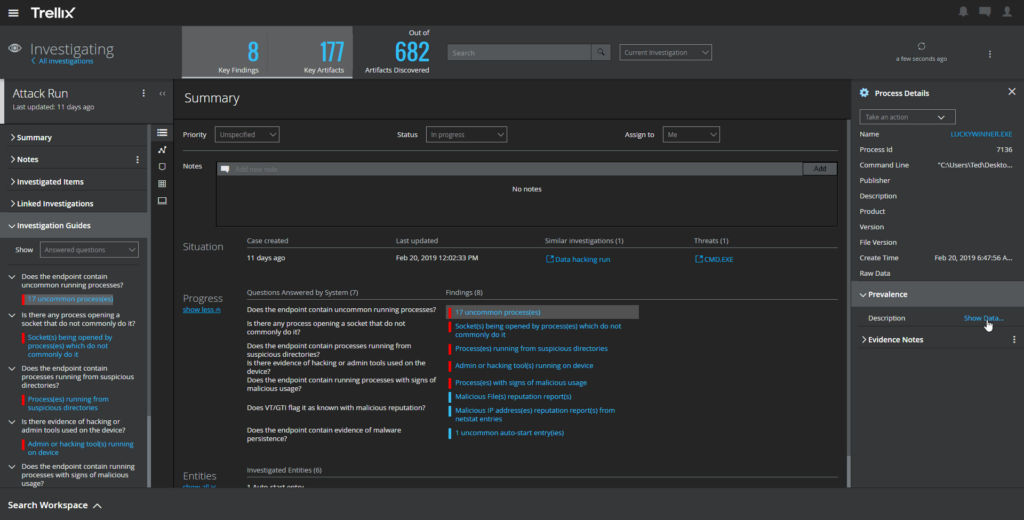
Trellix Data Loss Prevention hamnar på min lista eftersom lösningen förenar slutpunkts- och nätverkssäkerhet i ett samordnat system. Jag har arbetat med team som vill upptäcka både oavsiktliga dataläckor och allvarliga insiderhot utan att behöva växla mellan separata verktyg, och detta passar det användningsområdet väl.
Det jag uppskattar är hur Trellix kombinerar inspektion av innehåll i realtid med automatiserad tillämpning av policyer på enheter och i nätverkslager. Du kan definiera och tillämpa enhetliga kontroller på ett ställe, vilket minskar risken för luckor mellan slutpunkt och nätverk.
Trellix passar bäst för
- Organisationer som behöver enhetligt dataskydd för slutpunkter och nätverk
- Team med strikta krav på regelefterlevnad eller övervakning av insiderhot
Trellix passar inte lika bra för
- Små företag utan dedikerad säkerhetspersonal
- Team som vill ha lättviktiga eller färdiga DLP-lösningar
Det som skiljer Trellix från andra
Trellix använder en samordnad metod genom att hantera dataskydd mot dataförlust både på slutpunkter och i nätverket. Detta skiljer sig från verktyg som Symantec DLP, där dessa lager ofta hålls åtskilda. I praktiken upplever jag att Trellix förväntar sig att du utformar policyer som följer känsliga data när de rör sig genom hela din miljö, inklusive slutpunkter, nätverkstrafik och molnkanaler.
Detta fungerar bra om du vill ha enhetliga kontroller och en samlad incidenthantering, men du behöver planera för att anpassa policyerna över flera ytor.
Nackdelar med Trellix
Trellix optimerar för djupgående policykontroll över slutpunkter och nätverk, men denna komplexitet gör driftsättningen långsammare och kräver löpande administrativt arbete. Om du vill ha något som går snabbt att konfigurera med minimalt behov av finjustering är detta inte ett bra val.
Pros and Cons
Pros:
- Tillhandahåller både slutpunkts- och nätverkssäkerhet.
- Insyn i dataförflyttningar i realtid.
- Enkel integrering med andra säkerhets- och IT-plattformar.
Cons:
- Det kan vara dyrt för mindre företag.
- Kräver tid för installation och policykonfiguration.
- Gränssnittet kan kräva hjälp att navigera för nybörjare.

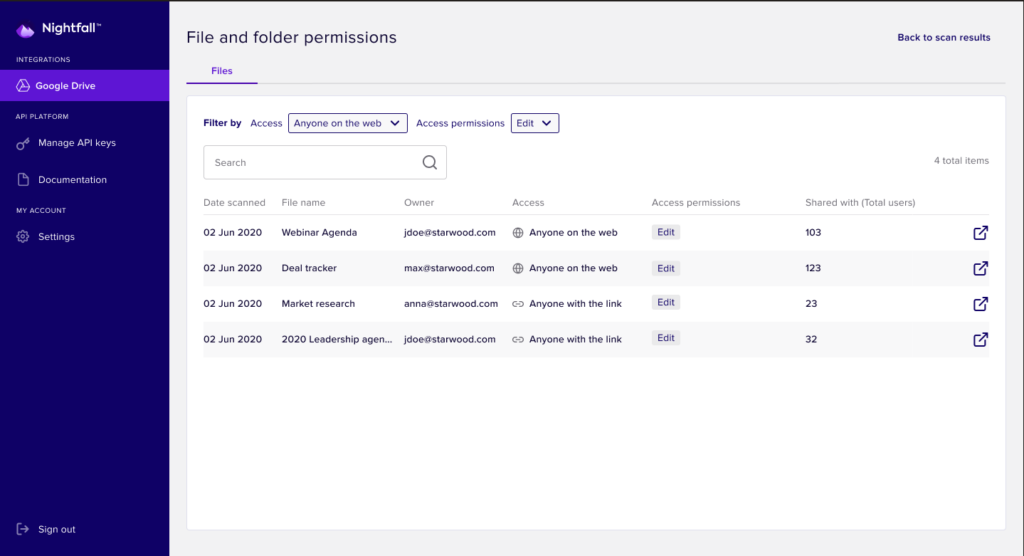
Nightfall DLP tar plats eftersom tjänsten hanterar molnbaserat dataskydd på ett mycket grundligt sätt. När jag testade den automatiserade detekteringen fungerade innehållsinspektionen direkt i verktyg som Google Drive, Slack och Jira, och känsliga data flaggades med minimal konfiguration.
Det jag uppskattar här är det fördefinierade detekteringspaketet för vanliga datatyper. Det är ett smart sätt att hantera risken för dataförlust utan manuell finjustering, särskilt när ert team ökar sin användning av molntjänster.
Det här passar Nightfall DLP bäst för
- Säkerhetsteam som skyddar känsliga data i molnappar
- Organisationer som behöver automatiserad efterlevnad och dataklassificering
Det här passar Nightfall DLP inte särskilt bra för
- Företag med huvudsakligen lokal eller äldre infrastruktur
- Små team som endast behöver grundläggande DLP för slutpunkter
Det som skiljer Nightfall DLP från mängden
Nightfall DLP utmärker sig eftersom tjänsten är byggd med molnplattformar som Google Workspace, Slack och Jira i åtanke, inte som en efterhandslösning. Medan äldre DLP-verktyg förlitar sig på kontroller av slutpunkter eller nätverk förväntar sig Nightfall att du arbetar direkt i SaaS-appar och API:er. I praktiken passar detta bra när du behöver kontinuerlig genomsökning i de verktyg som dina team redan använder.
Kompromisser med Nightfall DLP
Nightfall är optimerat för molnbaserade miljöer, men du förlorar direkt stöd för att kontrollera lokala datakanaler, vilket gör tjänsten mindre användbar om dina data fortfarande huvudsakligen finns på lokala slutpunkter eller filservrar.
Pros and Cons
Pros:
- Utmärkt skydd för molnbaserade miljöer.
- Detektering förstärkt med maskininlärning.
- Omfattande integrationer med molnplattformar.
Cons:
- Det kan vara överdrivet specialiserat för företag som inte är molnbaserade.
- Vissa avancerade funktioner kan medföra extra kostnader.
- Det kan ta tid att lära sig användargränssnittet.
Annan programvara för förebyggande av dataförlust
Nedan finns en lista över ytterligare programvara för förebyggande av dataförlust som jag tog med i kortlistan men som inte kom med bland de tio främsta. De är definitivt värda att titta närmare på.
- Endpoint Protector Data Loss Prevention (DLP) Software
Bäst för kontroll av USB-enheter och kringutrustning
- Safetica ONE
Bäst för att förhindra dataläckor genom beteendeanalys
- 2B Advice PrIME
Bäst lämpat för integritets- och efterlevnadshantering
- GTT DLP
Bäst för heltäckande datasynlighet


Relaterade recensioner
Miten arvioin datan hallinnan työkaluja
Jaan arviointini kahteen tasoon: perustason ominaisuuksiin, jotka työkalulla on oltava — luetteloinnin automatisointi, alkuperäketjun jäljitys ja käytäntöjen valvonta — sekä erottaviin tekijöihin, jotka erottavat johtavat työkalut muista.
Keskeiset toiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) viiteen (erinomainen tällä alueella) jokaisen alla luetellun keskeisen toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Datan luettelointi ja löytäminen: Arvioin, kuinka hyvin kukin työkalu löytää ja indeksoi automaattisesti tietoresursseja pilvitietovarastoista, paikallisista tietokannoista ja SaaS-sovelluksista hakukelpoiseen ja metatiedoiltaan kattavaan luetteloon.
- Datan alkuperäketju ja jäljitettävyys: Sen jäljittäminen, miten liikevaihtoluku kulkee lähdejärjestelmistä muunnoskerrosten kautta BI-koontinäyttöön, on keskeinen käyttötapaus, jonka tarkistan jokaisesta työkalusta.
- Käytäntöjen ja vaatimustenmukaisuuden hallinta: Etsin sisäänrakennettuja sääntelykehyksiä, kuten GDPR:ää ja HIPAA:ta, sekä mahdollisuutta laatia mukautettuja käytäntöjä ja automatisoida niiden valvonta kaikissa hallinnoiduissa tietoresursseissa.
- Datan luokittelu ja arkaluonteisuuden merkitseminen: Henkilötietojen, PHI-tietojen ja taloustietojen automaattinen havaitseminen ja merkitseminen on tässä tärkeää — arvioin, perustuuko luokittelu sääntöihin, ML-malleihin vai molempiin.
- Käyttöoikeuksien hallinta ja vastuuhallinta: Jokaisen työkalun tulisi tukea rooli- tai attribuuttipohjaista käyttöoikeuksien hallintaa, vastuuhenkilöiden määrittämistä ja hyväksymistyönkulkuja, jotta oikeat henkilöt vastaavat oikeista tiedoista.
- Datan laadun hallinta: Tarkistan, voiko työkaluilla määrittää laatusääntöjä, suorittaa profilointia ja tuoda esiin pistemääriä tai hälytyksiä — esimerkiksi ilmoittaa päällekkäisistä asiakastietueista tai avainkenttien tyhjistä arvoista.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen sitä, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertaan ja asetan eri toimittajia vastakkain:
Erottuvat ominaisuudet
Tekoälypohjainen metadatan rikastaminen on merkittävä erottava tekijä — tarkastelen, voiko työkalu ehdottaa tunnisteita automaattisesti, tuoda esiin toisiinsa liittyviä tietoresursseja ja suositella luokituksia ilman manuaalista syöttöä. Hyvin rakennettu liiketoimintasanasto on myös tärkeä, koska se yhdistää tekniset sarakenimet liiketoimintatermeihin, joita sidosryhmäsi todella käyttävät. Yksityisyyden ja suostumusten hallinnan ominaisuudet täydentävät arviointiani, erityisesti DSAR-pyyntöjen automatisoitu käsittely ja käyttötarkoitukseen perustuvat käyttöoikeudet, jotka auttavat tiimejä vastaamaan rekisteröityjen tietopyyntöihin ilman kiireistä selvittelyä.
Ominaisuuksia laajempi tarkastelu
Integraatioekosysteemi on yksi ensimmäisistä asioista, jotka tarkistan. Hallintatyökalulla on oltava natiiviliittimet tietovarastoihisi, BI-alustoihisi ja tietoputkiisi — muuten käyttöönotto pysähtyy ensimmäiseen tietosiiloon. Myös käyttöönoton joustavuus painaa vaakakupissa paljon; jotkin organisaatiot tarvitsevat SaaS-ratkaisun, kun taas toiset edellyttävät paikallisia tai hybridiasennuksia tietojen sijaintivaatimusten vuoksi. Arvioin myös hinnoittelumalleja tarkasti, sillä hallinta-alustat eroavat huomattavasti siinä, miten ne mittaavat kustannuksia — käyttäjää, tietoresurssia tai liitintä kohden — ja laskelma muuttuu nopeasti dataympäristösi kasvaessa.
Så väljer du programvara för förebyggande av dataförlust
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval får du här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kommer programvaran att växa med din verksamhet? Ta hänsyn till användarbegränsningar, datakapacitet och hur enkelt det är att uppgradera eller utöka funktionerna när dina behov förändras. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med dina nuvarande system och eventuell framtida teknik som du planerar att införa. |
| Anpassningsbarhet | Kan du anpassa den efter dina processer? Leta efter möjligheter att justera inställningar, arbetsflöden och rapporter så att de passar teamets specifika behov. |
| Användarvänlighet | Är gränssnittet användarvänligt? Se till att teamet kan navigera i programvaran utan omfattande utbildning. Testa om designen och funktionerna är intuitiva. |
| Implementering och introduktion | Hur snabbt går installationen? Bedöm den tid och de resurser som krävs för att komma igång, inklusive utbildningsmaterial och support under den inledande fasen. |
| Kostnad | Ryms den inom din budget? Jämför prismodeller, till exempel abonnemang kontra engångsavgifter, och ta hänsyn till eventuella dolda kostnader som tillägg eller uppdateringar. |
| Säkerhetsåtgärder | Hur skyddar den dina data? Utvärdera krypteringsstandarder, alternativ för säkerhetskopiering av data och åtkomstkontroller för att säkerställa robusta säkerhetsåtgärder. |
| Efterlevnadskrav | Uppfyller den branschstandarder? Kontrollera att programvaran följer de regelverk som är relevanta för din bransch, till exempel GDPR eller HIPAA. |
Vad är programvara för förebyggande av dataförlust?
Programvara för att förhindra dataförlust är ett verktyg som är utformat för att skydda känsliga data från att gå förlorade, stjälas eller nås av obehöriga användare. IT-proffs, efterlevnadsansvariga och datasäkerhetsteam använder vanligtvis dessa verktyg för att skydda information och säkerställa efterlevnad av regelverk.
Övervakning, datakryptering och åtkomstkontroll bidrar till att förhindra dataintrång och upprätthålla dataintegriteten. När incidenter inträffar kan programvara för digital forensik hjälpa till att utreda och analysera intrånget. Sammantaget ger dessa verktyg sinnesro genom att säkra värdefull information och stödja efterlevnadsarbetet.
Funktioner
När du väljer programvara för att förhindra dataförlust bör du hålla utkik efter följande viktiga funktioner:
- Dataövervakning: Spårar dataförflyttning och åtkomst för att identifiera ovanlig aktivitet och förhindra obehörig åtkomst.
- Kryptering: Skyddar känslig information genom att omvandla den till oläslig kod, vilket säkerställer datasäkerheten även om informationen nås.
- Åtkomstkontroll: Begränsar vilka som kan visa eller redigera data, vilket minskar risken för interna och externa dataintrång.
- Efterlevnadshantering: Bidrar till att säkerställa att branschregler som GDPR eller HIPAA följs, så att kostsamma böter och sanktioner undviks.
- Aviseringar i realtid: Meddelar användare omedelbart om potentiella dataintrång eller policyöverträdelser, vilket möjliggör snabba åtgärder.
- Integrationsmöjligheter: Fungerar sömlöst med befintliga system och programvaror, vilket förbättrar den övergripande säkerhetsinfrastrukturen.
- Dataklassificering: Kategoriserar data baserat på känslighetsgrad och hjälper till att effektivt prioritera skyddsåtgärder.
- Anpassningsbara policyer: Gör det möjligt att anpassa säkerhetsåtgärder efter specifika organisatoriska behov och arbetsflöden.
- Granskningsloggar: Tillhandahåller detaljerade loggar över dataåtkomst och ändringar, vilket underlättar forensisk analys och ansvarsutkrävande.
- Stöd för användarutbildning: Erbjuder resurser och verktyg för att utbilda medarbetare i dataskydd, vilket minskar risken för mänskliga fel.
Fördelar
Att implementera programvara för att förhindra dataförlust ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar känslig information med kryptering och åtkomstkontroller, vilket minskar risken för dataintrång.
- Efterlevnad av regelverk: Hjälper din organisation att uppfylla branschstandarder som GDPR eller HIPAA, så att kostsamma böter och sanktioner undviks.
- Respons i realtid: Skickar omedelbara aviseringar om misstänkt aktivitet, så att ditt team snabbt kan agera och begränsa potentiella hot.
- Datainsyn: Ger insikter i dataförflyttning och åtkomst, vilket hjälper dig att effektivt övervaka och hantera information.
- Kostnadsbesparingar: Förhindrar dataintrång och relaterade kostnader genom att upprätthålla dataintegriteten och skydda mot obehörig åtkomst.
- Styrt skydd: Erbjuder anpassningsbara policyer som passar dina specifika verksamhetsbehov och säkerställer riktade och effektiva datasäkerhetsåtgärder.
- Användaransvar: Spårar dataåtkomst och ändringar med granskningsloggar, vilket främjar en kultur av ansvar och transparens inom ditt team.
Kostnader & priser
Att välja programvara för att förhindra dataförlust kräver en förståelse för de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för att förhindra dataförlust:
Jämförelsetabell för planer för programvara för att förhindra dataförlust
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande övervakning, begränsat dataskydd och grundläggande rapportering. |
| Personlig plan | $5-$25/användare/månad | Förbättrad kryptering, åtkomstkontroller och standardverktyg för efterlevnad. |
| Företagsplan | $30-$75/användare/månad | Avancerad analys, anpassningsbara policyer och integrationsmöjligheter. |
| Stor företagsplan | $100-$200/användare/månad | Aviseringar i realtid, omfattande granskningsloggar och dedikerad support. |
De vanligaste frågorna om programvara för att förhindra dataförlust (vanliga frågor)
Hur fungerar DLP-policyer?
DLP-policyer definierar regler och åtgärder för att skydda data mot obehörig åtkomst eller läckor. De övervakar dataaktivitet, upptäcker överträdelser och vidtar korrigerande åtgärder, till exempel genom att blockera eller skicka varningar. Dessa policyer är avgörande för att upprätthålla datasäkerheten och förhindra dataintrång.
Vilka är de fyra typerna av DLP?
De fyra huvudtyperna av DLP är nätverk, slutpunkter, moln och applikationer. DLP för nätverk övervakar data under överföring, DLP för slutpunkter skyddar data på enheter, DLP för moln skyddar data som lagras i molnet och DLP för applikationer fokuserar på att skydda data i specifika applikationer.
Hur implementerar man DLP-programvara?
Att implementera DLP-programvara innebär att bedöma dina behov av dataskydd, välja en lämplig lösning och konfigurera policyer för att hantera sårbarheter. Utbilda ditt team i hur lösningen används och övervaka systemet regelbundet för att säkerställa att det effektivt skyddar känslig information.
Vilka är DLP-riktlinjer?
DLP-riktlinjer hjälper dig att identifiera, övervaka och skydda känsliga data i vila, under överföring och i användning. De anger hur data ska hanteras på olika platser och med olika överföringsmetoder. Genom att implementera dessa riktlinjer säkerställs att känslig information förblir säker och följer gällande regelverk.
Vad händer härnäst:
Om du håller på att undersöka programvara för att förhindra dataförlust kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Sedan får du ett urval av programvara att granska. De hjälper dig till och med genom hela köpprocessen, inklusive prisförhandlingar.