

10 bästa programvarorna för sårbarhetsskanning granskade 2026

Kortlista över den bästa programvaran för sårbarhetsskanning


Att hålla dina system säkra är högsta prioritet. Som teknikexpert känner du till utmaningarna med att skydda dina data från hot. Programvara för sårbarhetsskanning kan vara ett viktigt verktyg som hjälper ditt team att identifiera och hantera potentiella risker innan de blir problem.
Jag har ägnat många år åt att testa och recensera programvara, och jag förstår hur viktigt det är att hitta lösningar som verkligen fungerar. I den här artikeln delar jag med mig av mina opartiska val av de bästa verktygen för sårbarhetsskanning på marknaden.
Du får veta hur dessa verktyg kan hjälpa till att skydda dina system och smidigt integreras i dina befintliga arbetsflöden. Låt oss tillsammans hitta rätt lösning för dina behov.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för sårbarhetsskanning
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för sårbarhetsskanning, så att du kan hitta det bästa alternativet för din budget och ditt företags behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för heltäckande säkerhet från kod till moln | Gratisplan tillgänglig | Från $350/månad | Website | |
| 2 | Bäst för AI-baserad sårbarhetsidentifiering | Gratisabonnemang tillgängligt | Från $200/månad | Website | |
| 3 | Bäst för nätverksanalys | Gratis nedladdning tillgänglig | Gratis att använda (öppen källkod) | Website | |
| 4 | Bäst för säkerhet i webbapplikationer | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för korrigeringshantering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för penetrationstestare | Gratisabonnemang tillgängligt | Från $475/användare/år | Website | |
| 7 | Bäst för övervakning i realtid | Not available | Priser på begäran | Website | |
| 8 | Bäst för molnmiljöer | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för små företag | 7 dagars kostnadsfri provperiod + kostnadsfri demo | Från $4,390/licens/år | Website | |
| 10 | Bäst för nätverksupptäckt | Not available | Gratis att använda | Website |


Recensioner av den bästa programvaran för sårbarhetsskanning
Nedan finns mina detaljerade sammanfattningar av den bästa programvaran för sårbarhetsskanning som tog sig in på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för heltäckande säkerhet från kod till moln
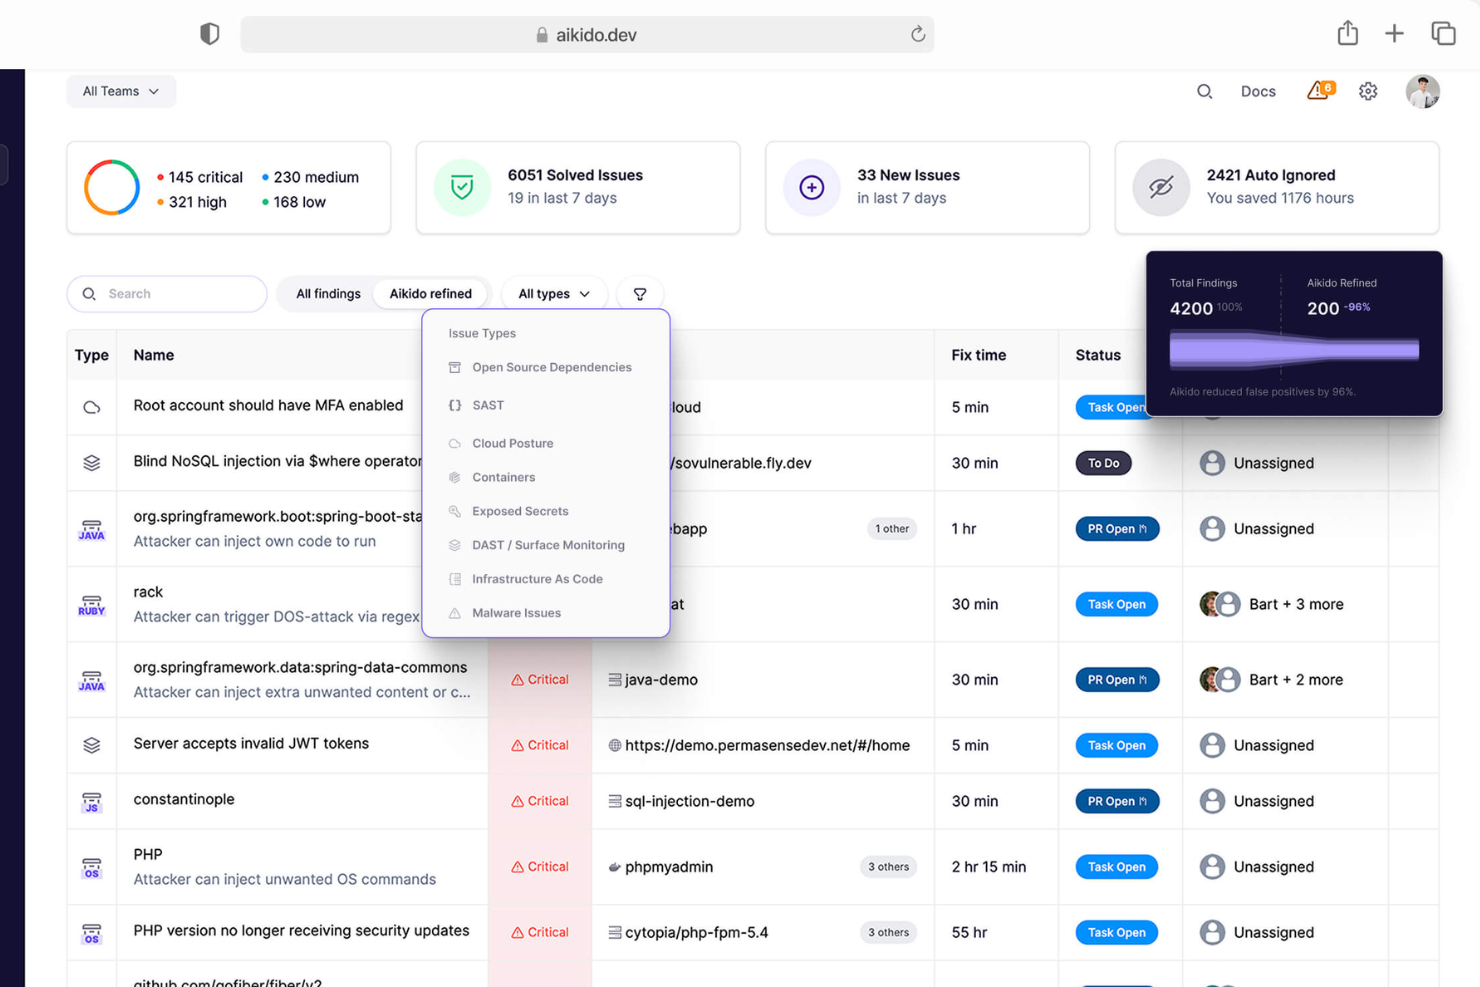
Aikido Security är en heltäckande DevSecOps-plattform som är utformad för att tillhandahålla säkerhet från kod till moln för kod- och molnmiljöer. Den integrerar olika säkerhetsskanningar och funktioner, inklusive sårbarhetshantering, generering av SBOM, hantering av molnsäkerhetshållning, skanning av containeravbildningar och beroendeskanning.
En av Aikido Securitys främsta styrkor är den allt-i-ett-plattform som integrerar flera skanningsfunktioner, inklusive statisk applikationssäkerhetstestning (SAST), dynamisk applikationssäkerhetstestning (DAST), hantering av molnsäkerhetshållning (CSPM), analys av programvarukomposition (SCA), skanning av infrastruktur som kod (IaC), containerskanning och identifiering av hemligheter.
Detta holistiska tillvägagångssätt säkerställer att alla potentiella sårbarheter i olika lager av en applikation och dess infrastruktur identifieras och åtgärdas. Genom att tillhandahålla full täckning från kod till moln hjälper Aikido Security organisationer att upprätthålla en robust säkerhetshållning. Programvaran stöder även efterlevnad av standarder som SOC 2 och ISO 27001:2022 genom att automatisera insamlingen av bevis och generera detaljerade säkerhetsrapporter.
Aikido integreras med Amazon Web Services (AWS), Google Cloud, MS Azure Cloud, DigitalOcean, Drata, Vanta, GitHub, GitLab Cloud, Bitbucket, Jira, Slack, Docker Hub, AWS Elastic Container Registry, GCP Artifact Registry, CircleCI och Jenkins.
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Zeropath
Bäst för AI-baserad sårbarhetsidentifiering

ZeroPath levererar en AI-baserad lösning för sårbarhetsskanning, byggd för utvecklings- och säkerhetsteam som vill ha färre distraktioner och tydligare insikter. Om du ansvarar för kodsäkerhet – eller vill att ditt DevOps/DevSecOps-team ska arbeta snabbare med högre precision – talar ZeroPath ditt språk. Lösningen riktar in sig på djupa sårbarheter som kringgående av autentisering/auktorisering, logiska brister och riskfyllda beroenden som traditionella SAST-verktyg ofta missar.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom lösningen på ett unikt sätt kombinerar kontextmedveten AI-analys med åtgärder med ett klick för att hantera de typer av sårbarheter som du verkligen bryr dig om när du väljer en lösning för sårbarhetsskanning. Dess AI-baserade SAST-motor stöder identifiering av problem i affärslogik och kringgående av autentisering – sårbarheter som många mönsterbaserade skannrar missar. ZeroPath kan dessutom generera färdiga pull requests som kan slås samman, med korrigeringar, vilket innebär att dina utvecklare lägger mindre tid på att sortera och åtgärda problem och mer tid på att bygga.
Viktiga funktioner i ZeroPath
Utöver den intelligenta sårbarhetsidentifieringen finns det flera andra funktioner som gör ZeroPath till ett värdefullt verktyg:
- Skanning efter hemligheter: Identifierar exponerade nycklar, token eller autentiseringsuppgifter i kodarkiv och flaggar aktiva hemligheter.
- Skanning av infrastruktur som kod (IaC): Flaggar felkonfigurationer i IaC-filer (t.ex. Terraform, YAML) innan de hamnar i produktion.
- Riskbaserad prioritering: Hjälper ditt team att fokusera på de mest kritiska sårbarheterna med hjälp av sitt riskbaserade prioriteringssystem.
- Policy-motor med regler på naturligt språk: Låter dig definiera anpassade kod- och säkerhetspolicyer på vanlig svenska och tillämpa dem i alla kodarkiv.
Integrationer med ZeroPath
Integrationerna omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams och CircleCI.
Pros and Cons
Pros:
- Ger dig tydliga korrigeringar som påskyndar dina säkerhetsgranskningar.
- Minskar mängden brus i resultaten så att ditt team kan fokusera på verkliga problem.
- Identifierar logiska brister och dolda risker som du kan missa vid vanliga skanningar
Cons:
- Du kan behöva tid för att anpassa ditt arbetsflöde efter automatiseringen.
- Integrationsalternativen kanske inte är tillräckligt omfattande för komplexa företagsmiljöer.
Bäst för nätverksanalys
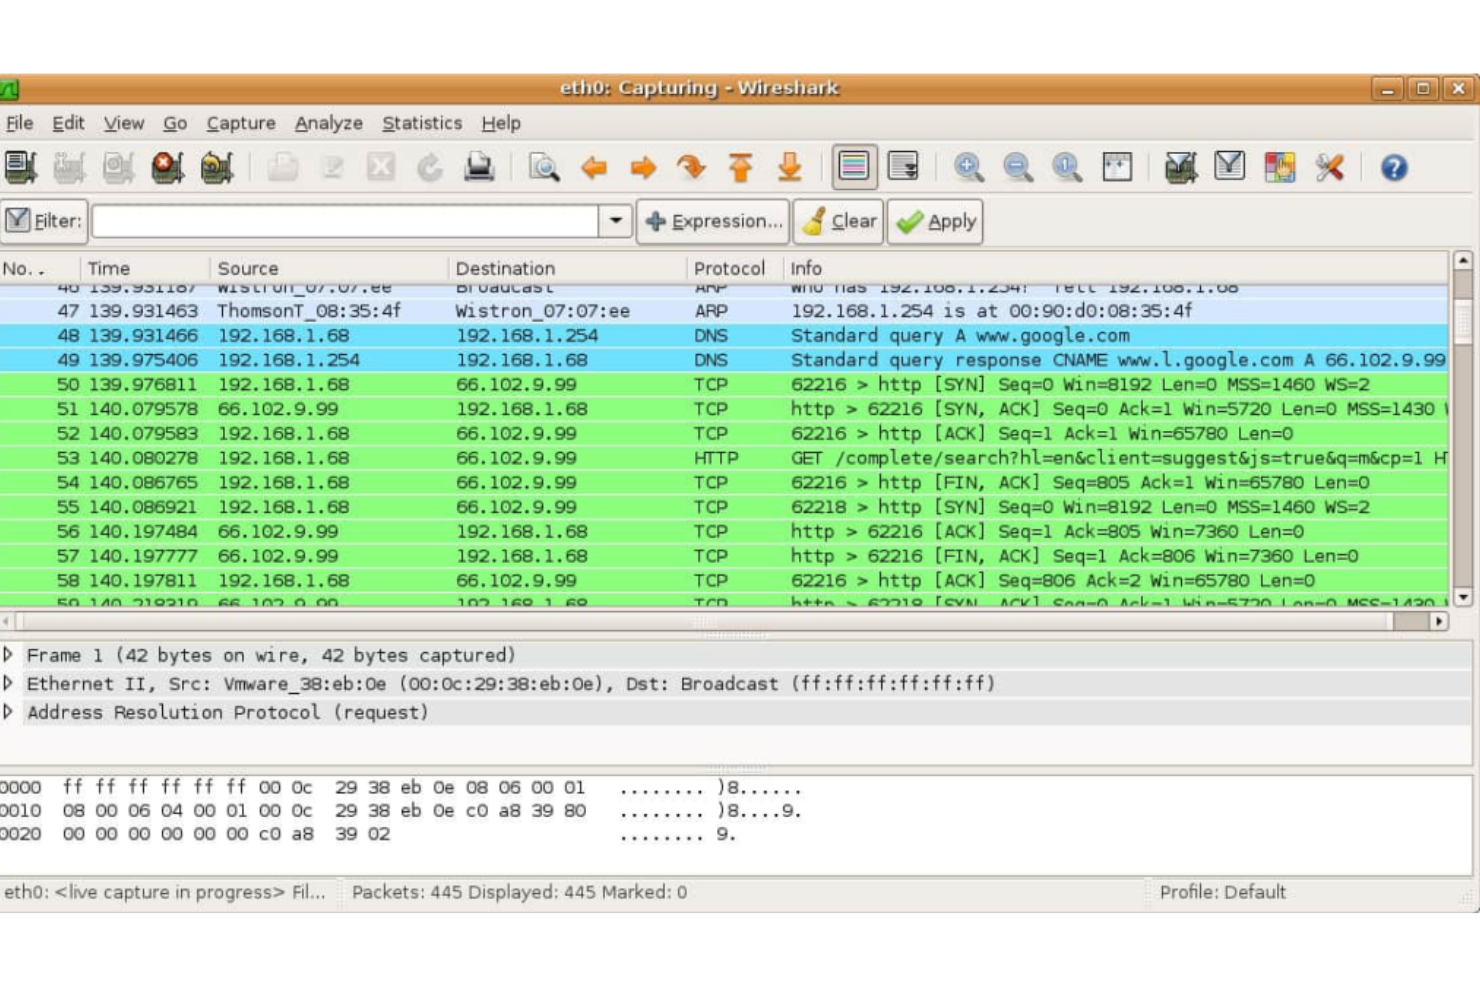
Wireshark är en nätverksprotokollanalysator utformad för IT-yrkesverksamma och nätverksadministratörer. Den hjälper till att fånga och analysera nätverkstrafik, vilket gör den oumbärlig för att diagnostisera nätverksproblem och säkerställa säkerheten.
Varför jag valde Wireshark: Dess fokus på nätverksanalys skiljer den från mängden. Wireshark erbjuder detaljerad paketinformation och stöder ett stort antal protokoll. Verktyget tillhandahåller färgkodad paketanalys, vilket hjälper dig att snabbt identifiera problem. Dess funktioner för realtidsinsamling och offlineanalys gör det mångsidigt för olika nätverksbehov.
Framträdande funktioner & integrationer:
Funktioner omfattar omfattande protokollstöd, vilket gör att du kan analysera ett stort antal nätverksprotokoll. Du kan använda realtidsinsamlingsfunktionen för att övervaka nätverkstrafik medan den sker. Verktyget erbjuder även avancerade filtreringsalternativ som hjälper dig att hitta specifika data.
Integrationer omfattar TShark, WinPcap, USBPcap, AirPcap, CloudShark, NetworkMiner, PcapNG, CapLoader, NetFlow och Packet Sender.
Pros and Cons
Pros:
- Avancerade filtreringsalternativ
- Paketinsamling i realtid
- Omfattande protokollstöd
Cons:
- Komplext gränssnitt
- Kräver nätverkskunskap

Acunetix
Bäst för säkerhet i webbapplikationer

Acunetix är en säkerhetsskanner för webbapplikationer som är utformad för utvecklare och säkerhetsteam för att identifiera sårbarheter i webbapplikationer. Den utför automatiserade säkerhetstester och ser till att dina webbapplikationer är skyddade mot hot.
Varför jag valde Acunetix: Det är skräddarsytt för säkerhet i webbapplikationer och erbjuder omfattande skanningsfunktioner. Acunetix kan upptäcka över 7 000 sårbarheter, vilket gör det oumbärligt för att skydda webbtillgångar. Den djupgående skanningsförmågan identifierar SQL-injektioner, XSS och andra kritiska sårbarheter. Acunetix erbjuder även en användarvänlig instrumentpanel som förenklar hanteringen av säkerhetsuppgifter.
Utmärkande funktioner och integrationer:
Funktioner inkluderar avancerad skanningsteknik som täcker ett brett spektrum av sårbarheter i webbapplikationer. Du kan använda dess sökrobot för att utforska komplexa webbapplikationer och upptäcka dolda problem. Verktyget tillhandahåller även detaljerade sårbarhetsrapporter som hjälper ditt team att snabbt vidta korrigerande åtgärder.
Integrationer inkluderar Jira, Jenkins, GitLab, GitHub, TFS, Bugzilla, Slack, MantisBT, FogBugz och Microsoft Teams.
Pros and Cons
Pros:
- Avancerad skanningsteknik
- Användarvänlig instrumentpanel
- Upptäcker över 7 000 sårbarheter
Cons:
- Inget stöd för mobilappar
- Begränsat stöd för offlineanvändning

Bäst för korrigeringshantering
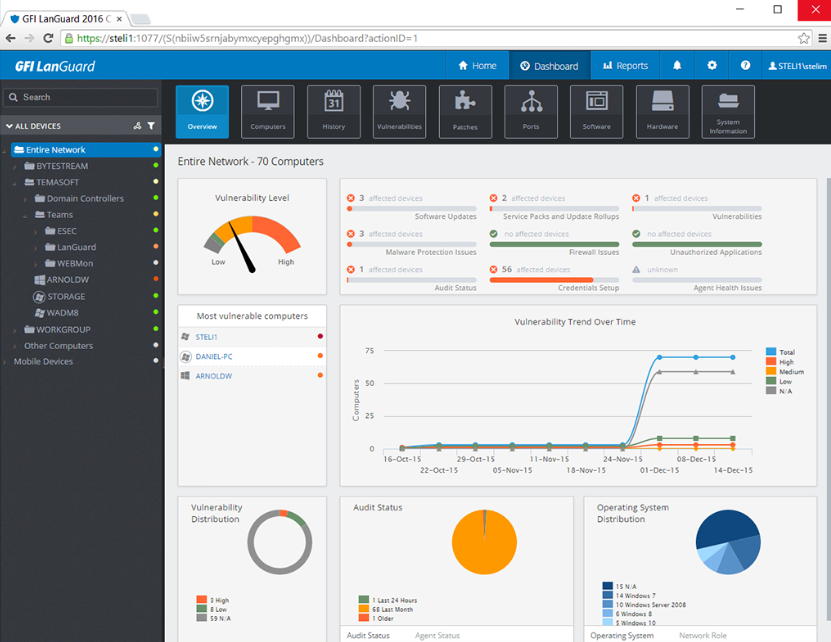
GFI LanGuard är en nätverkssäkerhetsskanner utformad för IT-administratörer och säkerhetsteam. Den hjälper till att hantera distribution av korrigeringar, sårbarhetsbedömningar och nätverksgranskning, vilket säkerställer att systemen är uppdaterade och säkra.
Varför jag valde GFI LanGuard: Den är särskilt effektiv för korrigeringshantering och erbjuder automatiserad distribution av korrigeringar för olika operativsystem. GFI LanGuard genomför grundliga sårbarhetsbedömningar för att identifiera potentiella säkerhetshot. Verktygets nätverksgranskningsfunktion ger insikter i nätverkskonfigurationer och säkerhetsinställningar. Det erbjuder även detaljerade rapporter som hjälper ditt team att förstå och effektivt hantera säkerhetsproblem.
Utmärkande funktioner & integrationer:
Funktioner inkluderar automatiserad korrigeringshantering, vilket förenklar processen att hålla systemen uppdaterade. Du kan använda dess funktioner för nätverksgranskning för att granska konfigurationer och säkerhetsinställningar. Verktyget tillhandahåller även detaljerade sårbarhetsbedömningar för att identifiera och minska potentiella hot.
Integrationer inkluderar Microsoft SCCM, Active Directory, VMware, Citrix, Oracle, SQL Server, Windows Server Update Services, Symantec, McAfee och Cisco.
Pros and Cons
Pros:
- Detaljerade sårbarhetsbedömningar
- Omfattande nätverksgranskning
- Automatiserad distribution av korrigeringar
Cons:
- Begränsad skalbarhet för stora nätverk
- Hög resursförbrukning

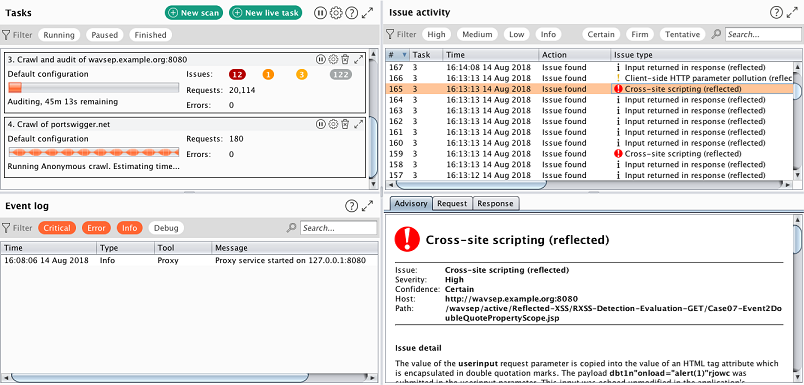
Burp Suite är en skanner för sårbarheter i webben som är utformad för penetrationstestare och säkerhetsexperter. Den hjälper till att identifiera säkerhetssårbarheter i webbapplikationer, vilket gör den till ett värdefullt verktyg för att genomföra säkerhetsbedömningar och säkerställa webbapplikationers säkerhet.
Varför jag valde Burp Suite: Verktyget är skräddarsytt för penetrationstestare och erbjuder en omfattande uppsättning verktyg för säkerhetstestning av webbapplikationer. Burp Suite erbjuder en mängd olika testfunktioner, inklusive alternativ för automatiserade och manuella tester. De anpassningsbara skanningsfunktionerna gör det möjligt att skräddarsy testerna efter dina specifika behov. Verktygets interaktiva gränssnitt underlättar djupgående analys och felsökning av potentiella sårbarheter.
Utmärkande funktioner & integrationer:
Funktioner inkluderar avancerad skanning efter sårbarheter i webben, vilket hjälper dig att identifiera ett brett spektrum av säkerhetsproblem. Du kan använda det interaktiva gränssnittet för att utföra manuella tester och få en mer detaljerad analys. Verktyget erbjuder även anpassningsbara skanningsprofiler, så att du kan fokusera på specifika problemområden.
Integrationer omfattar Jenkins, Jira, GitLab, GitHub, Azure DevOps, Bamboo, TeamCity, Slack, Splunk och Zapier.
Pros and Cons
Pros:
- Stöder automatiserade och manuella tester
- Skräddarsytt för yrkesverksamma inom webbsäkerhet
- Interaktivt gränssnitt för manuella tester
Cons:
- Komplex konfiguration
- Hög resursförbrukning

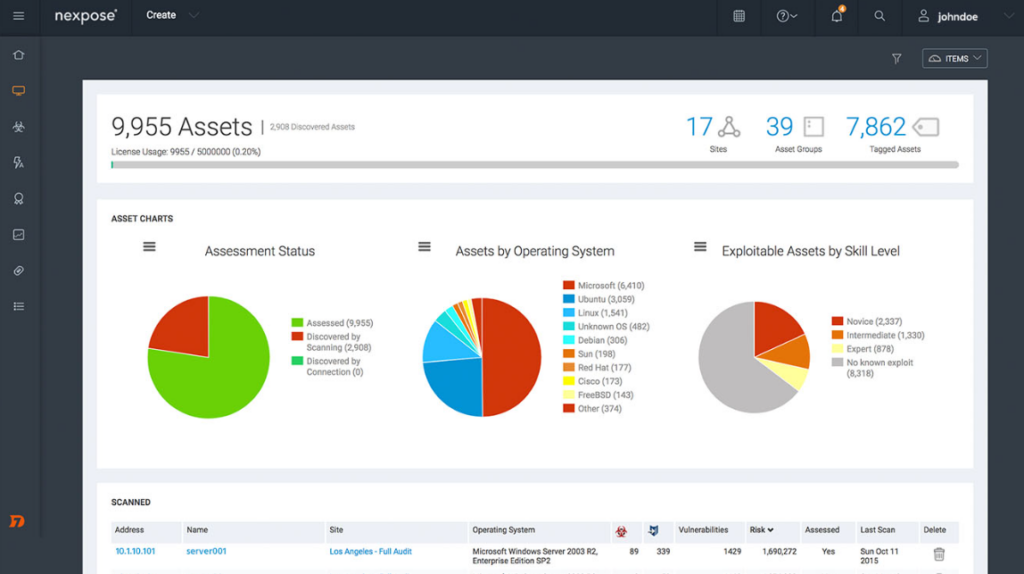
Nexpose är ett verktyg för sårbarhetshantering som är utformat för IT-säkerhetsteam som vill övervaka sina nätverk i realtid. Det hjälper till att identifiera sårbarheter och tillhandahåller användbara insikter för att förbättra nätverkssäkerheten.
Varför jag valde Nexpose: Dess funktioner för realtidsövervakning gör det till ett bra val för dynamiska IT-miljöer. Nexpose erbjuder anpassningsbara säkerhetsfunktioner som automatiskt justeras efter förändringar i nätverket. Verktyget tillhandahåller riskpoäng för sårbarheter, vilket hjälper dig att prioritera vad som behöver åtgärdas. Integrationen med Metasploit möjliggör djupare säkerhetsbedömningar och tester.
Utmärkande funktioner & integrationer:
Funktionerna omfattar anpassningsbar säkerhet som automatiskt justeras efter förändringar i nätverket. Du kan använda riskpoängsättningen för att prioritera sårbarheter och fokusera på de mest kritiska problemen. Verktyget erbjuder även detaljerad rapportering som hjälper dig att förstå din säkerhetsstatus.
Integrationerna omfattar ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, McAfee ePolicy Orchestrator, Cisco Firepower, Fortinet FortiGate, Palo Alto Networks och Symantec.
Pros and Cons
Pros:
- Detaljerad riskpoängsättning
- Anpassningsbara säkerhetsfunktioner
- Övervakning i realtid
Cons:
- Brant inlärningskurva
- Hög resursförbrukning


QualysGuard är ett molnbaserat verktyg för sårbarhetshantering, utformat för företag som vill säkra sina IT-miljöer. Det hjälper IT-säkerhetsteam genom att erbjuda kontinuerlig övervakning och bedömning av sårbarheter i nätverket.
Varför jag valde QualysGuard: Det utmärker sig i molnmiljöer med sin molnbaserade arkitektur, vilket möjliggör enkel driftsättning och skalbarhet. QualysGuard ger insyn i realtid i dina IT-tillgångar och sårbarheter. Dess automatiserade skanningar och detaljerade rapportering hjälper ditt team att snabbt identifiera och åtgärda säkerhetsproblem. Verktygets centraliserade instrumentpanel ger en heltäckande bild av din säkerhetsstatus.
Utmärkande funktioner & integrationer:
Funktioner omfattar identifiering av tillgångar i realtid, vilket hjälper dig att hålla reda på alla dina IT-tillgångar. Du kan använda de automatiserade skanningsfunktionerna för att regelbundet kontrollera sårbarheter. Verktyget erbjuder även detaljerad efterlevnadsrapportering som hjälper dig att uppfylla branschstandarder.
Integrationer omfattar ServiceNow, Splunk, IBM QRadar, AWS Security Hub, Microsoft Azure, Tenable, Palo Alto Networks, Fortinet, McAfee och Cisco.
Pros and Cons
Pros:
- Automatiserade sårbarhetsskanningar
- Insyn i realtid
- Molnbaserad arkitektur
Cons:
- Kräver internetåtkomst
- Komplex konfiguration

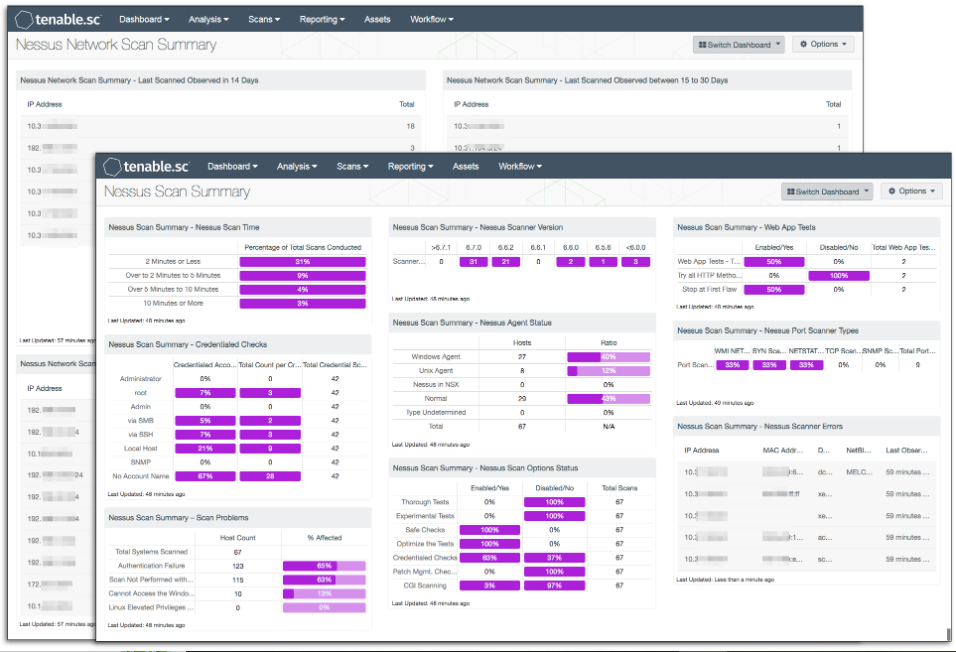
Nessus är ett verktyg för sårbarhetsskanning som är utformat för små företag för att identifiera och hantera säkerhetshot. Det utför nätverkssäkerhetsbedömningar och sårbarhetshantering, vilket gör det till ett viktigt verktyg för cybersäkerhetsexperter.
Varför jag valde Nessus: Dess fokus på små företag skiljer det från andra lösningar. Nessus erbjuder obegränsade sårbarhetsbedömningar och stöder olika poängsystem som CVSS v4. Det tillhandahåller konfigurations- och efterlevnadsrevisioner, vilket är avgörande för små företag som vill upprätthålla säkerhetsstandarder. Verktygets anpassningsbara rapporter gör det enkelt för dig att förstå resultaten och vidta åtgärder.
Framstående funktioner & integrationer:
Funktioner omfattar direkta resultat som ger uppdateringar i realtid om sårbarheter. Du kan genomföra konfigurations- och efterlevnadsrevisioner för att säkerställa att dina system uppfyller branschstandarder. Verktyget erbjuder även anpassningsbar rapportering, så att du kan skräddarsy informationen efter dina behov.
Integrationer omfattar Splunk, ServiceNow, AWS Security Hub, Azure Security Center, IBM QRadar, McAfee ePolicy Orchestrator, Cisco SecureX, Fortinet FortiSIEM, LogRhythm och Palo Alto Networks Cortex XSOAR.
Pros and Cons
Pros:
- Avancerade supportalternativ
- Anpassningsbara rapporter
- Obegränsade bedömningar
Cons:
- Extra kostnad för support
- Brant inlärningskurva

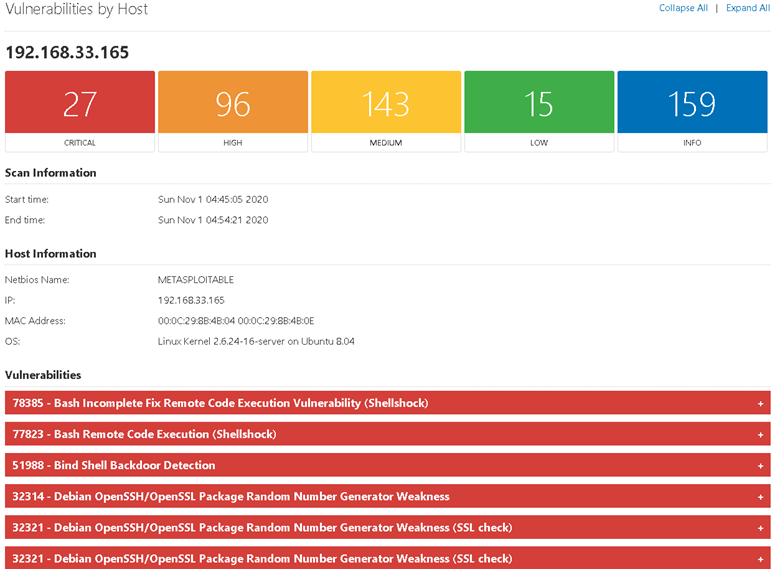
Nmap är ett verktyg för nätverksupptäckt och säkerhetsgranskning som används av IT-proffs och nätverksadministratörer. Det hjälper till att identifiera enheter i ett nätverk och bedöma deras säkerhetsstatus, vilket gör det oumbärligt för nätverkskartläggning och sårbarhetsdetektering.
Varför jag valde Nmap: Det är mycket uppskattat för sina funktioner för nätverksupptäckt. Nmap erbjuder ett brett utbud av skanningsalternativ, inklusive TCP/IP-fingeravtryck för att identifiera operativsystem. Verktygets skriptmotor gör det möjligt att anpassa skanningar för specifika sårbarheter. Kommandoradsgränssnittet ger flexibilitet och kontroll för avancerade användare.
Utmärkande funktioner & integrationer:
Funktioner inkluderar TCP/IP-fingeravtryck, vilket hjälper till att identifiera operativsystem och enheter i ditt nätverk. Du kan använda skriptmotorn för att anpassa skanningar för specifika nätverkssårbarheter. Verktyget tillhandahåller även detaljerade nätverkskartor, vilket ger dig en heltäckande bild av nätverkets arkitektur.
Integrationer inkluderar Metasploit, Nessus, OpenVAS, Wireshark, Splunk, Snort, Nagios, Zabbix, SolarWinds och AlienVault.
Pros and Cons
Pros:
- Flexibilitet via kommandoraden
- Detaljerade nätverkskartor
- Anpassningsbar skriptmotor
Cons:
- Ingen inbyggd rapportering
- Begränsat grafiskt gränssnitt
Annan programvara för sårbarhetsskanning
Här är några ytterligare alternativ för programvara för sårbarhetsskanning som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- ZAP (Zed Attack Proxy)
Bäst för säkerhetsnybörjare
- Tripwire
Bäst för konfigurationshantering
- OpenVAS
Bäst för entusiaster av öppen källkod
- Nikto
Bäst för skanning av webbservrar


Så utvärderar jag verktyg för sårbarhetsskanning
Jag delar upp min utvärdering i grundläggande krav – som CVE-täckning och tillgångsidentifiering – samt särskiljande faktorer som visar om ett verktyg faktiskt kan användas av ett SecOps-team eller i en DevSecOps-pipeline.
Kärnfunktionalitet (Grundläggande krav för den här listan)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga för inkludering.
- Identifiering och inventering av tillgångar: Jag letar efter verktyg som automatiskt hittar och katalogiserar värdar, molninstanser, containrar och webbappar i stället för att förlita sig på manuella IP-importer.
- Täckning av sårbarhetsidentifiering: Varje verktygs identifieringsbibliotek är viktigt – jag utvärderar hur brett det täcker korrigeringar för operativsystem, CVE:er i applikationer, felkonfigurationer och containeravbildningar.
- Riskbaserad prioritering: Det räcker inte att sortera tusentals fynd enbart efter CVSS, så jag kontrollerar om verktygen väger in tillgänglighet av exploateringar, EPSS eller kontext om tillgången.
- Vägledning för åtgärder och rapportering: Bra skannrar berättar vad som är fel och hur det ska åtgärdas – jag letar efter konkreta åtgärdssteg och rollanpassade rapporter för både tekniker och revisorer.
- Efterlevnad och revisionsstöd: Jag utvärderar biblioteket med inbyggda policyer och mallar för ramverk som PCI-DSS, SOC 2, HIPAA och CIS Benchmarks samt hur väl förberedda exporterna är för revision.
- Integrationer och automatisering: Oavsett om det handlar om att skicka ärenden till Jira, mata in fynd i Splunk eller skanna i en CI/CD-pipeline kontrollerar jag hur väl varje verktyg passar in i verkliga arbetsflöden.
När jag har en lista med verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (Det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Jag kontrollerar om ett verktyg stöder både agentbaserad och agentlös skanning, eftersom hybridmiljöer ofta innehåller tillgångar där det inte är praktiskt att installera en agent. Hantering av attackytan är en annan viktig särskiljande faktor – verktyg som kontinuerligt kartlägger externt exponerade tillgångar upptäcker skugg-IT som interna skanningar helt missar. För team som levererar via CI/CD-pipelines är skanning av containrar och IaC mycket viktigt. Att upptäcka en sårbar basavbildning eller en felkonfigurerad Terraform-mall före driftsättning sparar timmar av felsökning efter produktionssättning.
Bortom funktionerna
Distributionsmodellen är viktigare än vad de flesta köpare inser – jag utvärderar om ett verktyg stöder SaaS, lokalt installerade och nätverksisolerade alternativ, eftersom reglerade branscher ofta inte kan skicka skanningsdata till molnet. Prisstrukturen är en annan viktig faktor. Jag undersöker om licensieringen sker per tillgång, per IP eller är obegränsad, eftersom uppmätta prismodeller snabbt kan bli dyra när miljön växer. Jag kontrollerar också leverantörens egen säkerhetsnivå, inklusive certifieringar som SOC 2 typ II och PCI ASV-godkännande, vilka signalerar pålitlighet för team som drivs av krav på efterlevnad.
Så väljer du programvara för sårbarhetsskanning
Det är lätt att fastna i långa funktionslistor och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Se till att verktyget kan växa med ditt företag. Ta reda på om det kan hantera ökade datamängder och fler användare när nätverket expanderar. |
| Integrationer | Leta efter kompatibilitet med befintliga verktyg som ditt team använder. Se till att det kan integreras med system för säkerhetsinformation och händelsehantering (SIEM), verktyg för korrigeringshantering med mera. |
| Anpassningsbarhet | Kontrollera om programvaran låter dig anpassa skanningsprofiler och rapporter efter dina specifika behov och krav på efterlevnad. |
| Användarvänlighet | Utvärdera användargränssnittet och hur intuitivt det är för ditt team. Ett verktyg som är enkelt att navigera i minskar utbildningstiden och ökar produktiviteten. |
| Budget | Ta hänsyn till den totala ägandekostnaden, inklusive eventuella dolda avgifter. Se till att priset ryms inom din budget samtidigt som viktiga säkerhetsbehov uppfylls. |
| Säkerhetsåtgärder | Verifiera verktygets förmåga att skydda känsliga data under skanningar och säkerställ efterlevnad av branschstandarder som GDPR eller HIPAA. |
| Support | Bedöm kvaliteten på kundsupporttjänsterna. Leta efter tillgänglighet dygnet runt, livechatt och omfattande användarguider som hjälper teamet vid behov. |
| Prestanda | Ta hänsyn till verktygets hastighet och effektivitet vid skanning utan att orsaka systemfördröjningar. Snabba skanningar innebär mindre driftstopp och störningar i verksamheten. |
Trender inom programvara för sårbarhetsskanning
I min undersökning samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av programvara för sårbarhetsskanning. Här är några framväxande trender som jag håller ett öga på:
- Molnnativa lösningar: Allt fler leverantörer erbjuder molnnativa verktyg för sårbarhetsskanning som integreras direkt med molnplattformar. Den här trenden förbättrar skalbarheten och ger insikter i realtid. Leverantörer som QualysGuard har anammat detta genom att erbjuda sömlös molnintegration.
- AI-baserad analys: AI och maskininlärning används för att analysera mönster och förutsäga sårbarheter. Detta bidrar till att identifiera hot snabbare och minskar antalet falska positiva resultat. Verktyg som Intruder använder AI för att förbättra funktionerna för hotidentifiering.
- Fokus på IoT-säkerhet: När IoT-enheter blir allt vanligare fokuserar sårbarhetsskannrar nu på att säkra dessa enheter. Det omfattar skanning efter vanliga sårbarheter och säkerställande av uppdateringar av fast programvara. Leverantörer som Outpost24 ligger i framkant med särskilda funktioner för IoT-skanning.
- Användarvänliga gränssnitt: Det finns en växande trend mot att förenkla användarupplevelsen. Leverantörer omdesignar gränssnitt för att göra dem mer intuitiva, vilket gör det enklare för team att navigera och hantera sårbarheter. Burp Suite har förbättrat sitt gränssnitt för att passa både nybörjare och experter.
- Kontinuerlig övervakning av efterlevnad: Verktyg erbjuder nu funktioner för kontinuerlig efterlevnad som automatiskt kontrollerar efterlevnaden av branschstandarder. Detta säkerställer att företag förblir kompatibla utan manuella åtgärder. ManageEngine Vulnerability Manager Plus tillhandahåller löpande efterlevnadskontroller som en del av sitt erbjudande.
Vad är programvara för sårbarhetsskanning?
Programvara för sårbarhetsskanning är ett verktyg som identifierar säkerhetsbrister i datorsystem, nätverk och applikationer. IT-säkerhetsexperter och nätverksadministratörer använder vanligtvis dessa verktyg för att skydda data och säkerställa efterlevnad av säkerhetsstandarder. Automatiserad skanning, varningar i realtid och övervakning av efterlevnad hjälper till att identifiera hot, upprätthålla säkerheten och förbli kompatibel. Sammantaget ger dessa verktyg viktigt skydd och trygghet för företag som hanterar sin IT-säkerhet.
Funktioner
När du väljer programvara för sårbarhetsskanning bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad skanning: Identifierar automatiskt sårbarheter i dina system och applikationer, vilket sparar tid och minskar manuellt arbete.
- Varningar i realtid: Ger omedelbara aviseringar om potentiella hot, så att du snabbt kan reagera och skydda ditt nätverk.
- Efterlevnadsövervakning: Säkerställer att dina system uppfyller branschstandarder och regulatoriska krav, vilket hjälper dig att undvika sanktioner.
- Anpassningsbara skanningsprofiler: Gör det möjligt att anpassa skanningar så att de fokuserar på specifika problemområden, vilket förbättrar effektiviteten i dina säkerhetsbedömningar.
- Integrationsmöjligheter: Ansluter till andra säkerhetsverktyg och plattformar och ger en enhetlig upplevelse för säkerhetshantering.
- Detaljerad rapportering: Erbjuder omfattande rapporter som beskriver sårbarheter och rekommenderade åtgärder, vilket underlättar välgrundat beslutsfattande.
- Användarvänligt gränssnitt: Förenklar navigering och användning, minskar inlärningströskeln och ökar produktiviteten för ditt team.
- AI-driven analys: Använder artificiell intelligens för att förutsäga och identifiera sårbarheter, förbättra hotdetekteringen och minska antalet falska positiva resultat.
- Nätverkskartläggning: Visualiserar ditt nätverksarkitektur och hjälper dig att bättre förstå och hantera din säkerhetsställning.
Fördelar
Implementering av programvara för sårbarhetsskanning ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Identifierar och åtgärdar sårbarheter innan de kan utnyttjas, så att dina system förblir säkra.
- Effektiv tidsanvändning: Automatiserar rutinmässiga säkerhetskontroller och frigör tid för ditt team att fokusera på andra viktiga uppgifter.
- Efterlevnad av regelverk: Hjälper dig att uppfylla branschstandarder och lagkrav, vilket minskar risken för sanktioner.
- Proaktiv hothantering: Erbjuder varningar i realtid och detaljerade rapporter, så att du snabbt kan reagera på potentiella hot.
- Förbättrat beslutsfattande: Tillhandahåller omfattande data och insikter som hjälper ditt team att fatta välgrundade säkerhetsbeslut.
- Kostnadsbesparingar: Förhindrar säkerhetsincidenter som kan leda till kostsamma skador och driftstopp och skyddar därmed ditt resultat.
Kostnader och priser
För att välja programvara för sårbarhetsskanning krävs en förståelse av de olika prismodellerna och abonnemangen som finns tillgängliga. Precis som för verktyg för penetrationstestning för företag varierar kostnaderna beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för sårbarhetsskanning:
Jämförelsetabell för abonnemang för programvara för sårbarhetsskanning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande skanning, begränsad rapportering och support från communityn. |
| Privatabonnemang | $5-$25 /användare /månad | Automatiserad skanning, grundläggande varningar, begränsade integrationer och e-postsupport. |
| Företagsabonnemang | $30-$75 /användare /månad | Avancerade skanningsalternativ, anpassningsbara rapporter, varningar i realtid och telefonsupport. |
| Abonnemang för stora företag | $100-$300/användare /månad | Omfattande skanning, detaljerad efterlevnadsrapportering, dedikerad kontoansvarig och support dygnet runt. |
Vanliga frågor om sårbarhetsskanningsprogramvara
Här är några svar på vanliga frågor om sårbarhetsskanningsprogramvara:
Vilka är några av begränsningarna med sårbarhetsskanning?
Sårbarhetsskanning har begränsningar, till exempel att den kan generera falska positiva resultat och sakna kontextuell rapportering. Den kanske inte tillhandahåller djupgående analys eller upptäcker sårbarheter i affärslogik. Du bör komplettera skanningar med andra säkerhetsåtgärder för att säkerställa ett heltäckande skydd för dina system.
Vad kan en sårbarhetsskanner inte upptäcka?
Sårbarhetsskannrar kan ha svårt att upptäcka okända sårbarheter eftersom de förlitar sig på databaser med kända hot. De har också begränsningar när det gäller att identifiera komplexa sårbarheter och hot utanför det normala övervakningsområdet. Det är viktigt att använda ytterligare säkerhetsverktyg och manuella tester för att täcka dessa luckor.
Vilken är en vanlig potentiell nackdel med att köra en sårbarhetsskanning?
Att köra en sårbarhetsskanning kan ibland leda till falska positiva resultat, vilket orsakar onödig oro. Skanningar kan också missa djupare problem och endast identifiera en del av sårbarheterna. Du bör använda skanningar som en del av en bredare säkerhetsstrategi för att hantera dessa nackdelar.
Hur ofta bör sårbarhetsskanningar genomföras?
Hur ofta sårbarhetsskanningar bör genomföras beror på organisationens behov och regulatoriska krav. Regelbundna skanningar, till exempel månadsvis eller kvartalsvis, är vanliga. Du bör dock genomföra skanningar efter betydande systemändringar eller säkerhetsincidenter för att säkerställa ett kontinuerligt skydd.
Hur kan jag minska antalet falska positiva resultat vid sårbarhetsskanning?
För att minska antalet falska positiva resultat bör du se till att sårbarhetsskannern är uppdaterad med de senaste definitionerna. Anpassa skanningsinställningarna efter din miljö och validera resultaten med manuella tester. Detta tillvägagångssätt hjälper dig att fokusera på verkliga hot och upprätthålla systemsäkerheten.
Vad bör jag göra om en sårbarhetsskanning identifierar ett kritiskt hot?
Om ett kritiskt hot identifieras bör du prioritera omedelbara åtgärder för att minska risken. Följ organisationens plan för incidenthantering, installera nödvändiga korrigeringar eller vidta säkerhetsåtgärder och övervaka systemet noggrant. Samarbete med ditt IT-team säkerställer en snabb och effektiv hantering.
Vad händer härnäst?
Förbättra din SaaS-tillväxt och ditt ledarskap. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare. Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!