

Din guide till de 10 bästa programvarorna för datasekretess 2026

10 Kortlista över bästa programvarorna för dataskydd


I dagens digitala tidsålder är det viktigare än någonsin att skydda dina data. Du står inför ständiga hot mot ditt teams känsliga information, och det kan vara en utmaning att hitta rätt verktyg för att skydda den. Det är där programvara för dataskydd kommer in i bilden, med lösningar som hjälper dig att hålla dina data säkra och följa gällande regler.
Jag har lagt tid på att undersöka och testa olika alternativ, och jag vill dela med mig av mina resultat. Mitt mål är att ge dig en opartisk och välgrundad genomgång av de bästa programvarorna för dataskydd på marknaden.
I den här artikeln får du upptäcka verktyg som kan hjälpa dig att skydda dina data och känna dig tryggare. Låt oss gå igenom de bästa alternativen som kan göra skillnad för dig och ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa programvarorna för dataskydd
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina bästa val av programvara för dataskydd för att hjälpa dig att hitta det bästa alternativet för din budget och ditt verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för att automatisera samtyckeshantering | Gratisplan tillgänglig | Från $150/månad (faktureras årsvis) | Website | |
| 2 | Bäst för samtyckeshantering | Gratisplan + gratisdemo tillgängligt | Från $499/månad | Website | |
| 3 | Bäst för datastyrning i molnet | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för att följa dataskyddskrav | Gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för hantering av efterlevnad av integritetsregler | Gratis demo tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för att förhindra dataintrång | Not available | Pris på begäran | Website | |
| 7 | Bäst för övervakning av databasaktivitet | Not available | Pris på begäran | Website | |
| 8 | Bäst för efterlevnad av GDPR och CCPA | 30 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för mångfacetterat dataskydd | Not available | Pris på begäran | Website | |
| 10 | Bäst för smidiga integritetsbedömningar | Not available | Från $12/användare/månad (faktureras årsvis) | Website |
Recensioner av de bästa programvarorna för dataskydd
Nedan hittar du mina detaljerade sammanfattningar av de bästa programvarorna för dataskydd som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, för- och nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Ketch
Bäst för att automatisera samtyckeshantering
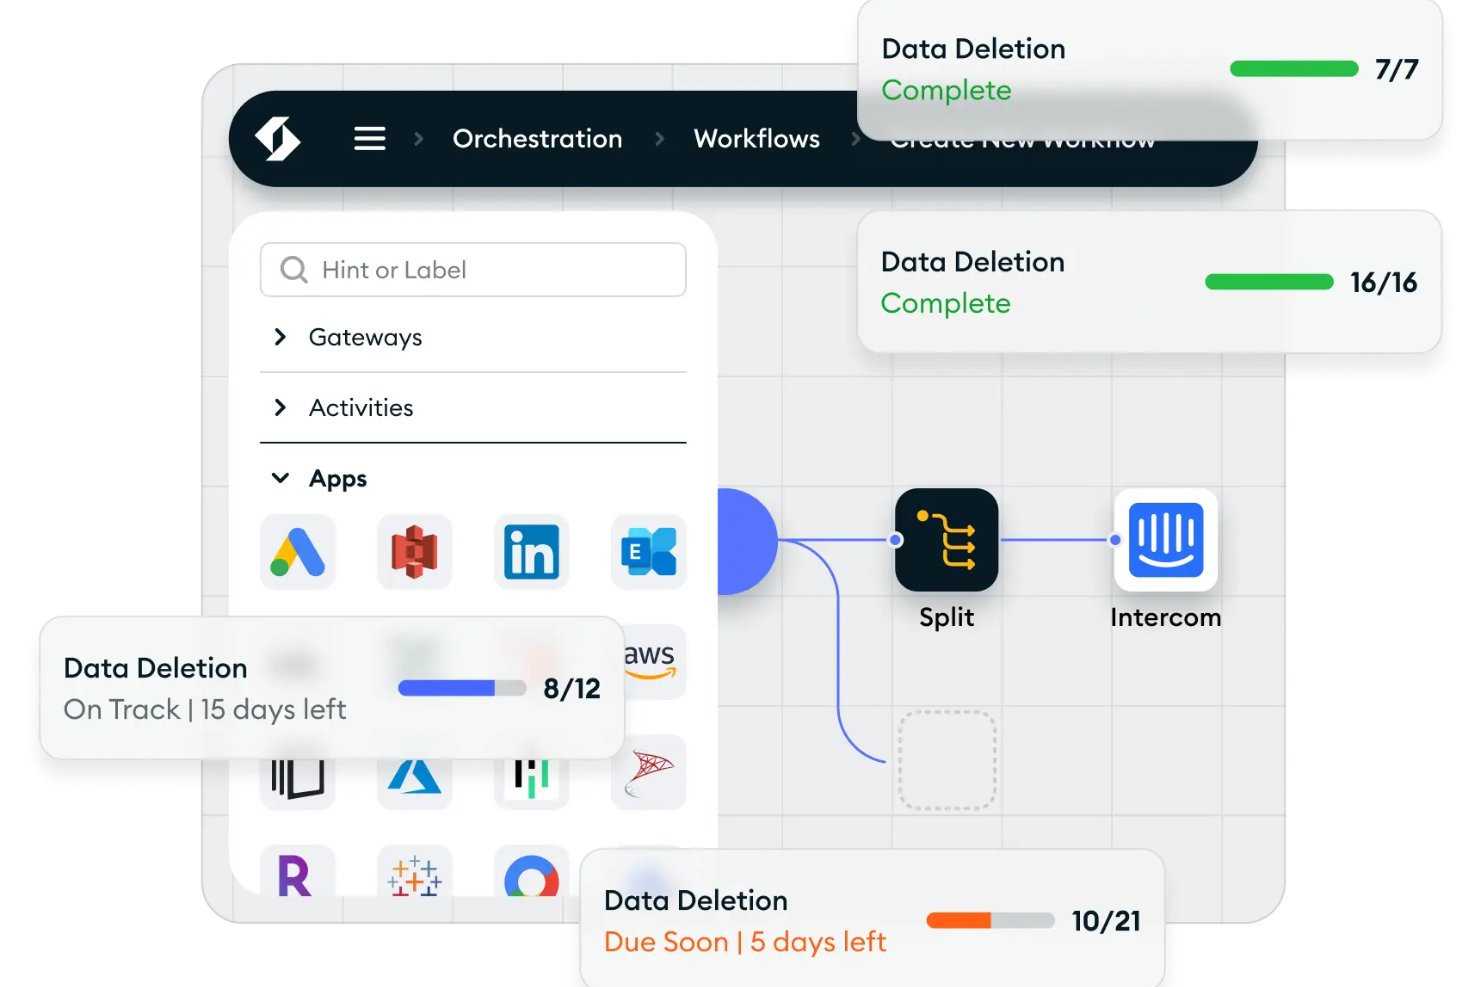
Ketch hamnar på min kortlista eftersom det är en av få plattformar som är byggda för att helt automatisera samtyckesstyrning över alla digitala kanaler. Jag rekommenderar detta för team där samtyckeskraven blir komplicerade eller omfattar flera jurisdiktioner och manuella processer börjar leda till missade signaler. Jag gillar hur Ketch dynamiskt justerar samtyckesbanners och användarpreferenser baserat på plats och förändringar i regelverk, så att IT inte behöver uppdatera inställningarna varje gång policyerna ändras.
Bäst för Ketch
- Organisationer som automatiserar samtycke över flera regioner och kanaler
- IT-team som behöver dynamisk, policybaserad samtyckeshantering
Mindre lämpligt för Ketch
- Småföretag med grundläggande integritetsbehov i ett enda land
- Team som söker enhetlig integritets- och incidenthantering i ett enda verktyg
Vad som skiljer Ketch från andra
Ketch är byggt för att skala upp samtyckeshantering över regioner där reglerna förändras snabbt. Det som sticker ut är hur plattformen reagerar på varje användares plats och regulatoriska sammanhang i realtid, så att teamet inte manuellt behöver justera inställningarna varje gång en lag eller policy ändras. Till skillnad från plattformar som behandlar samtyckesbanners som statiska förväntar sig Ketch att du automatiserar detaljerad logik och låter systemet anpassa sig. I praktiken fungerar detta bäst när du behöver dynamiska kontroller i stället för fasta mallar.
Kompromisser med Ketch
Ketch optimerar för komplex, automatiserad efterlevnad, men du går miste om inbyggd spårning av integritetsincidenter. Team som vill ha båda delarna på samma plats behöver ett extra verktyg för hantering av dataintrång.
Pros and Cons
Pros:
- Automatiserar begäranden från registrerade
- Ger tydlig datakartläggning för bättre överblick
- Anpassningsbara integritetsmeddelanden som harmonierar med varumärkesidentiteten
Cons:
- Kan kräva löpande justeringar för att förbli aktuell med föränderliga regelverk
- Kan innebära en inlärningskurva under konfigureringen
New Product Updates from Ketch
Ketch Launches Iris-Powered Tracker Scanning
Ketch adds Iris-powered tracker scanning to Data Sentry and Consent Management, using cohort-based page grouping and adaptive sampling to expand tracker coverage and keep results current. For more information, visit Ketch’s official site.
 .

Bäst för samtyckeshantering
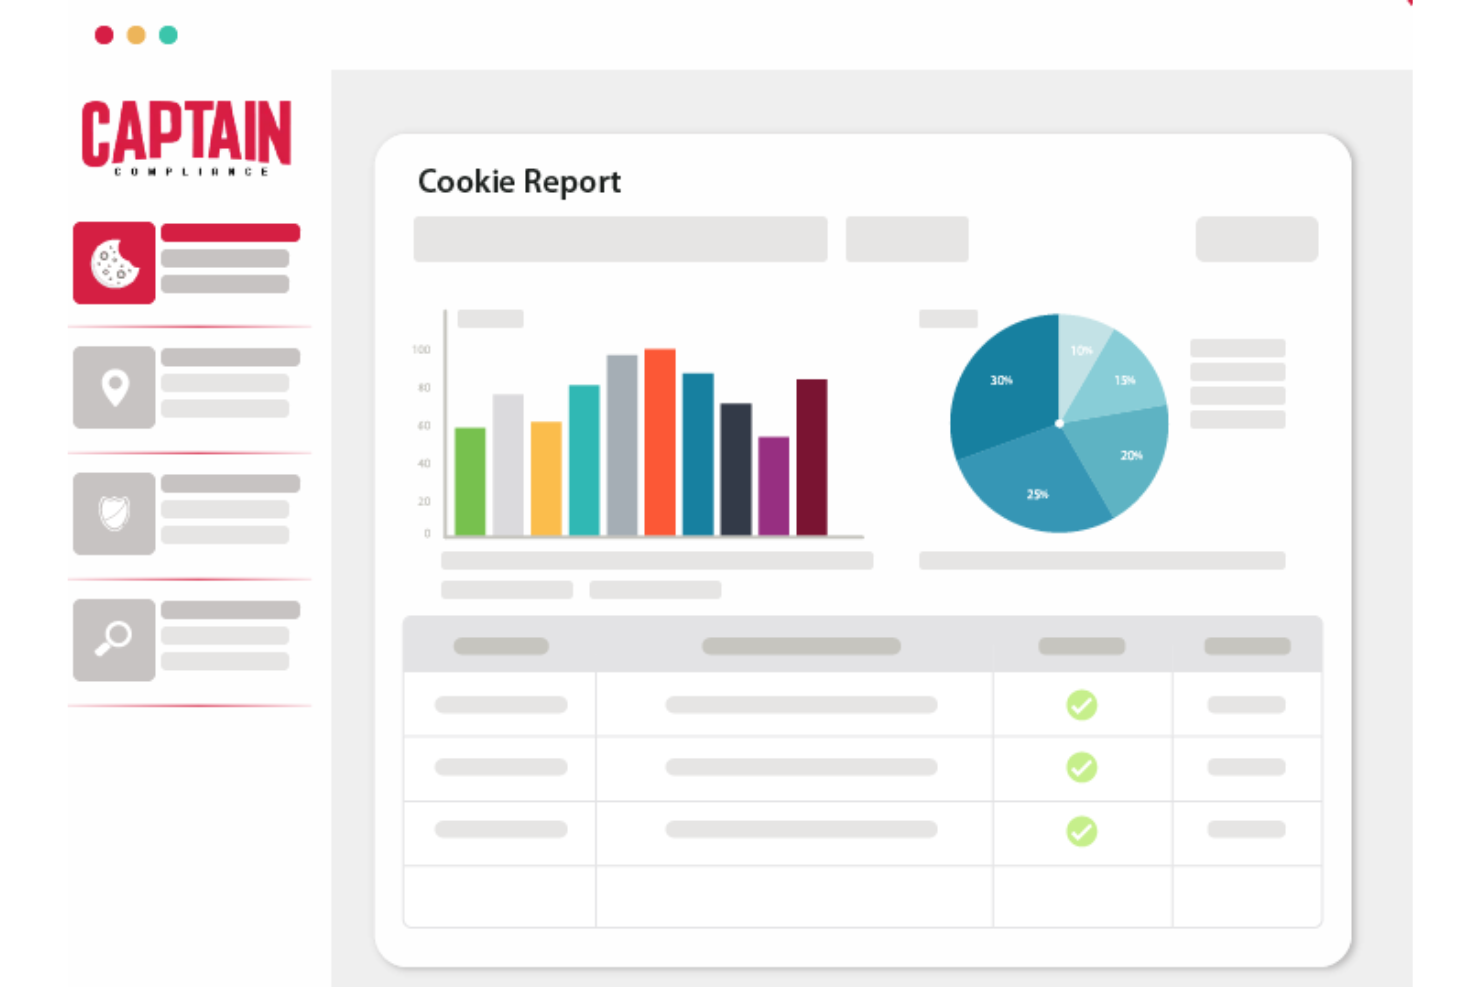
Captain Compliance förtjänar en plats här tack vare hur grundligt verktyget hanterar samtyckeshantering vid datainsamling och databehandling. När jag ser organisationer få problem med att spåra och uppdatera användarsamtycke för GDPR eller CCPA erbjuder det här verktyget praktiska granskningsspår och anpassningsbara formulär för insamling av samtycke.
Jag gillar hur du kan segmentera olika typer av samtycke och automatisera förnyelser och återkallelser. Det fungerar bäst när efterlevnadsteam behöver tydlig rapportering för att bevisa att processen är helt vattentät under granskningar.
Captain Compliance passar bäst för
- Organisationer som behöver avancerad, granskningsklar samtyckeshantering
- Företag som står inför komplexa krav på efterlevnad av GDPR eller CCPA
Captain Compliance passar mindre bra för
- Team som endast söker grundläggande hantering av policyer eller dokument
- Små företag med enkla dataskyddsbehov med låg risk
Vad skiljer Captain Compliance från mängden
Captain Compliance hanterar dataskydd genom att se samtycke som en levande, granskningsbar post i stället för en statisk kryssruta. Till skillnad från verktyg för cookiebanners som OneTrust utgår det från att du behöver nyanserad spårning för individuella samtyckesscenarier och verklig dokumentation inför granskningar. Jag upplever ofta att efterlevnadsteam får större värde eftersom verktyget visar varje interaktion och förändring som en separat händelse kopplad till samtycket.
I praktiken fungerar detta bra när du behöver detaljer på en finare nivå, snarare än bara bevis på att ”vi bad om tillstånd”.
Avvägningar med Captain Compliance
Captain Compliance är optimerat för detaljerad spårning av samtycke, men du får avstå från en bredare hantering av policyer, leverantörer eller utbildning. Om du vill samla all integritetsverksamhet på en enda plattform kan du upptäcka vissa luckor.
Pros and Cons
Pros:
- Uppdaterar cookiepolicyer automatiskt
- Utformad för att hjälpa dig att följa flera regelverk
- Transparenssidan hjälper till att bygga förtroende hos användarna
Cons:
- Självfinansierad verksamhet
- Flera användare är begränsade till abonnemang på högre nivåer
OneTrust
Bäst för datastyrning i molnet
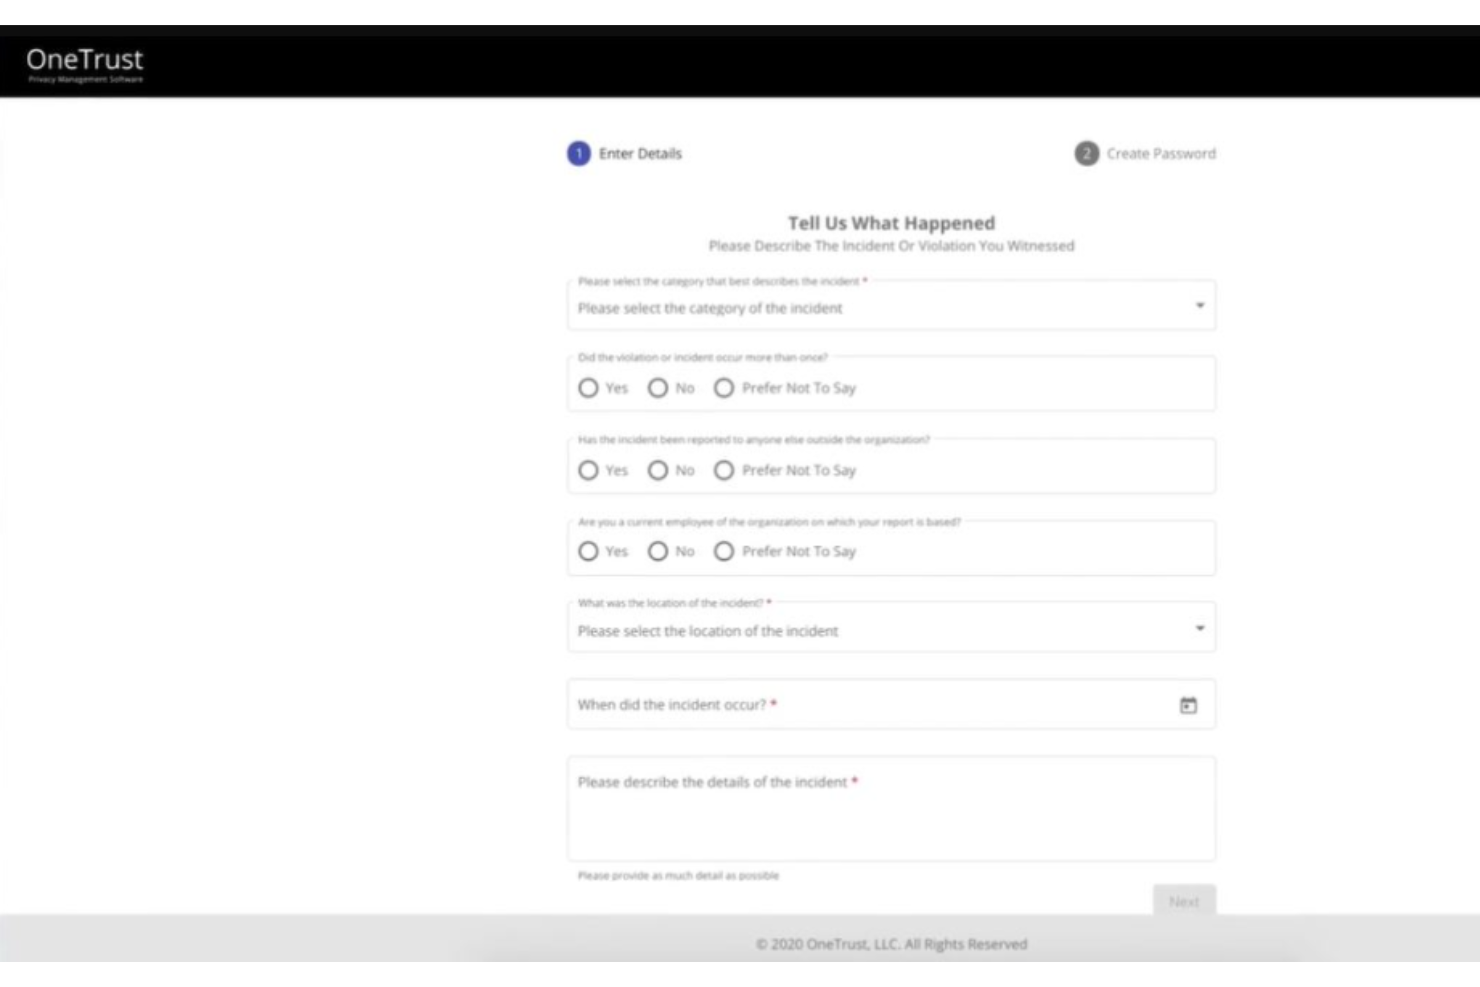
OneTrust förtjänar sin plats här tack vare sin heltäckande datastyrning och integritetshantering som fungerar i miljöer med flera moln och hybrida miljöer. Det som sticker ut för mig är hur det automatiserar datakartläggning och klassificering, så att du kan se exakt var personuppgifter finns i molnbaserade arbetsbelastningar. Team har nytta av den här plattformen när de behöver detaljerad policytillämpning eller när revisionsspår blir ohanterliga med inbyggda verktyg.
Jag uppskattar verkligen de inbyggda bedömningarna och biblioteket med automatiserade kontroller. De sparar mycket manuellt arbete vid löpande efterlevnad och riskövervakning.
Det här passar OneTrust bäst för
- Företag som behöver automatiserad datastyrning över flera moln
- Organisationer med komplexa regulatoriska krav och efterlevnadskrav
Det här passar OneTrust inte särskilt bra för
- Små företag med enkla behov av dataskydd
- Team som behöver lättviktiga eller icke-molncentrerade integritetsverktyg
Vad som skiljer OneTrust från mängden
OneTrust har ett strukturerat förhållningssätt till dataskydd och datastyrning, där efterlevnad och riskkontroller står i centrum. I stället för att fungera som tillägg som du lägger till i befintliga samarbetsverktyg förväntar sig plattformen att du centraliserar arbetsflödena för dataupptäckt, kartläggning och datastyrning på dess plattform. Jämfört med något som tillägg för Google Workspace är OneTrust byggt kring att hantera livscykeln för känsliga data som en process, inte bara att lägga till efterlevnadskontroller vid sidan av.
Avvägningar med OneTrust
OneTrust optimerar för stark policykontroll och centraliserad datastyrning, men det innebär att du måste hantera en mer omfattande installation och löpande administration. Om ditt fokus är enkel insamling av samtycken eller lättviktig övervakning kan OneTrusts administrativa överbyggnad göra arbetet långsammare.
Pros and Cons
Pros:
- Dataupptäckt och klassificering förbättrar datatransparensen
- Automatiserad datakartläggning hjälper till att förstå datainteraktioner
- Omfattande integrationsmöjligheter med populära moln- och CRM-tjänster
Cons:
- Kan uppfattas som komplext för småskaliga företag
- Kräver regelbundna uppdateringar för att hålla jämna steg med föränderliga molnmiljöer
- Den initiala installationen kan vara komplicerad för personer som inte känner till verktyg för datastyrning

Bäst för att följa dataskyddskrav
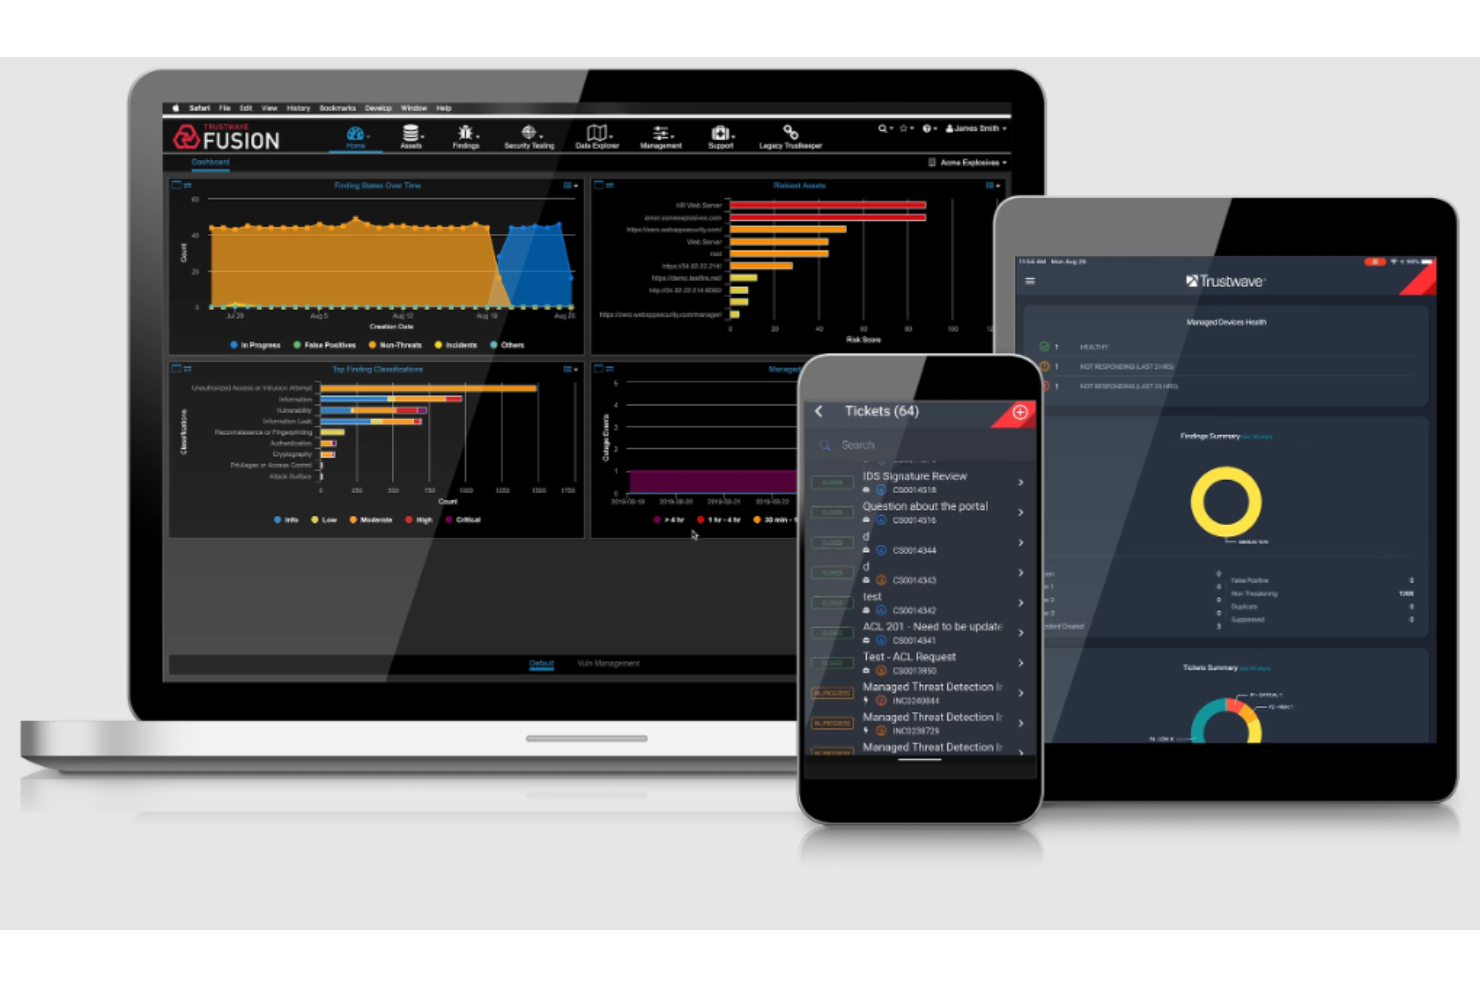
Trustwave finns med på min lista eftersom företaget fokuserar på att hjälpa organisationer att navigera bland globala dataskyddsregler. Jag ser team använda företagets hanterade efterlevnadstjänster och expertis inom incidenthantering när tillsynsrevisioner eller GDPR-förfrågningar närmar sig.
Det jag verkligen uppskattar är uppmärksamheten på lokalt anpassad datalagring och integritetsrapportering. Trustwaves funktioner för integritetshantering fungerar bra för alla som behöver hantera överlappande krav och föränderliga regelverk.
Trustwaves bäst för
- Organisationer med strikta krav på datalagring och integritet
- Företag som ofta genomgår tillsynsrevisioner eller granskningar av regelefterlevnaden
Trustwave är mindre lämpligt för
- Småföretag med enkla behov av integritetsefterlevnad
- Team som föredrar lättanvänd programvara med praktisk hantering framför hanterade tjänster
Vad som skiljer Trustwave från mängden
Trustwave använder ett hanterat och tjänsteinriktat arbetssätt för dataskydd och efterlevnad, vilket känns mer som att arbeta med en konsultpartner än med en gör-det-själv-plattform som OneTrust. I stället för att ge dig en instrumentpanel för självbetjäningskonfiguration brukar Trustwave hantera driften av integritetsprogram, kartläggningen av regelverk och riskhanteringen åt dig. Jag ser att detta fungerar bra när organisationen möter ständigt föränderliga integritetskrav och behöver expertstöd för att följa reglerna.
Avvägningar med Trustwave
Trustwave optimerar för hanterade tjänster och expertis inom regelverk, men du avstår från direkt intern kontroll över integritetsverktygen och den dagliga systemhanteringen.
Pros and Cons
Pros:
- Portalen för efterlevnadshantering ger en samlad överblick över alla integritetsuppgifter
- Hotunderrättelser håller företag informerade om förestående datahot
- Smidiga integrationer möjliggör en enhetlig tillämpning av integritetsåtgärder
Cons:
- Den initiala konfigurationen kan vara tidskrävande
- Avancerade funktioner kan innebära en brant inlärningskurva för vissa användare
- Servicestödet kan variera beroende på region

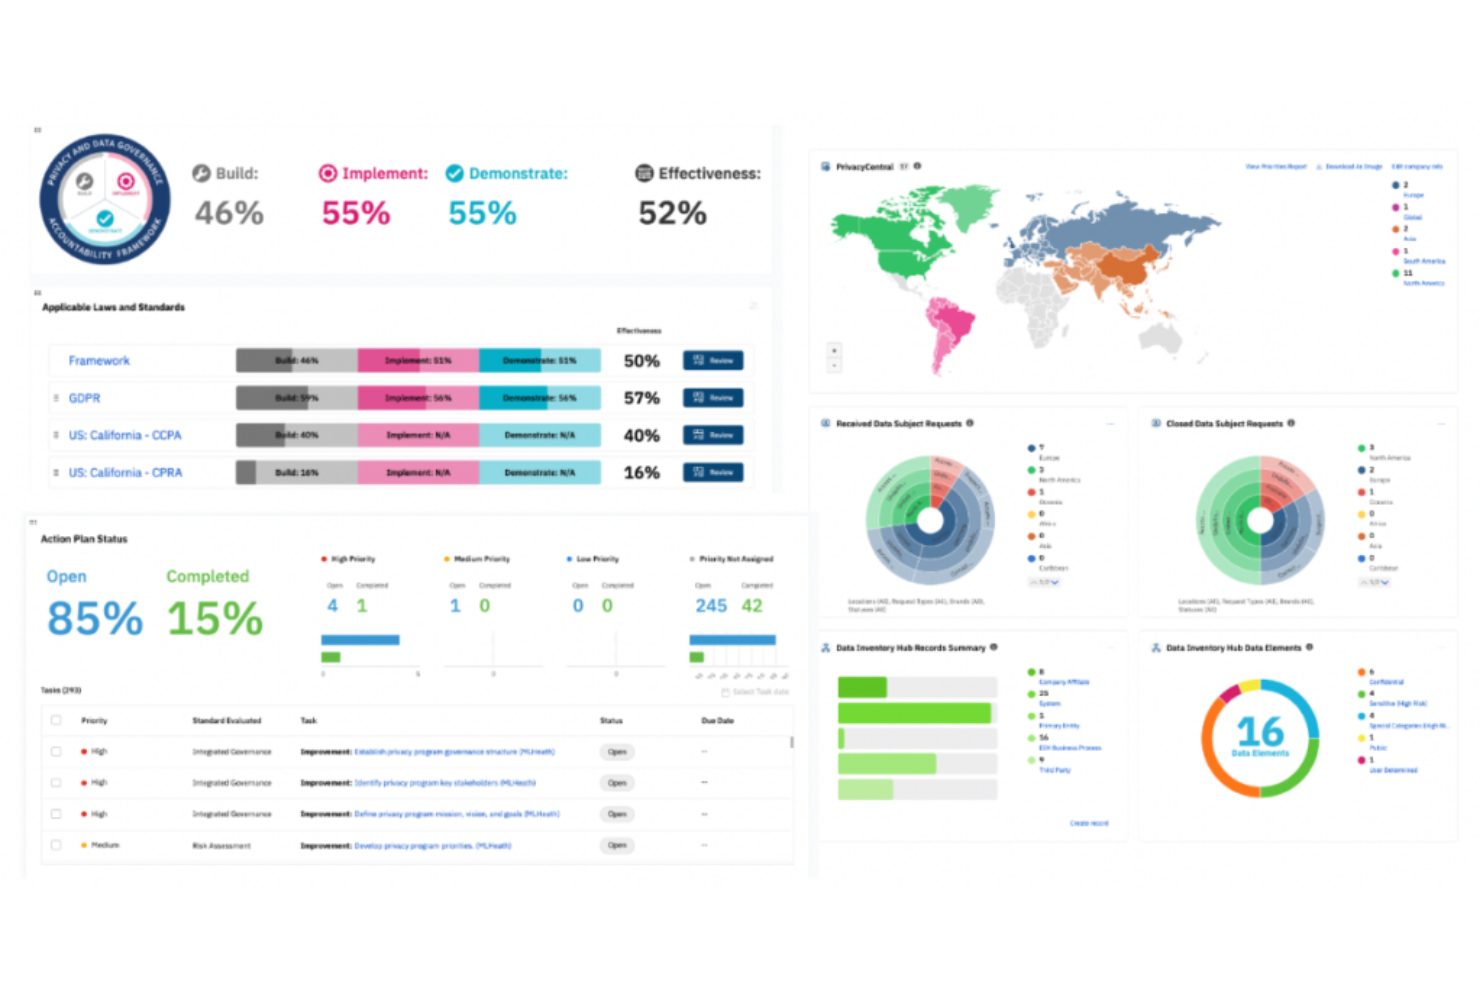
TrustArc tar plats på min lista eftersom tjänsten har ett fokuserat tillvägagångssätt för att omsätta efterlevnad av integritetsregler i praktiken i stora organisationer. När jag arbetar med team vars integritetshantering har vuxit ur kalkylblad och ad hoc-uppföljning ser jag att de går över till TrustArc för verkliga kontroller av efterlevnaden av GDPR, CCPA och gränsöverskridande regelverk.
Det som sticker ut för mig är hur TrustArc kopplar samman riskbedömning, dataregister och löpande övervakning av efterlevnaden i en enda instrumentpanel. Jag uppskattar hur detaljerad automatiseringen är, särskilt när det gäller konsekvensbedömningar avseende dataskydd och dokumentation.
Bäst för enligt TrustArc
- Stora organisationer som hanterar efterlevnad av integritetsregler i flera jurisdiktioner
- Team som behöver enhetliga instrumentpaneler för risker, data och bedömningar
Mindre lämpligt för enligt TrustArc
- Små företag med grundläggande behov av efterlevnad av integritetsregler
- Team som vill ha lättviktiga verktyg med fokus enbart på samtyckeshantering
Vad som skiljer TrustArc från mängden
TrustArc är utformat för organisationer som vill centralisera och omsätta integritetshantering i praktiken inom ramen för flera regelverk. Till skillnad från integritetsverktyg på nybörjarnivå eller plattformar som enbart hanterar samtycke utgår TrustArc från att ditt integritetsteam arbetar med många rättsliga ramverk och behöver ett enhetligt system för riskbedömning, gapanalys och löpande kontroller av efterlevnaden.
Arbetsflödet känns strukturerat—mer likt företagsverktyg för styrning, risk och efterlevnad än grundläggande integritetslösningar som kan användas direkt.
Avvägningar med TrustArc
TrustArc optimerar för bred täckning av efterlevnaden, men det tillvägagångssättet medför längre installationstid och mer löpande administrativt arbete. Om du vill ha snabb och lättviktig tillämpning av integritetsregler kan komplexiteten här göra arbetet långsammare.
Pros and Cons
Pros:
- Funktionen riskprofil ger insiktsfulla översikter över integritetsrisker
- Dataflödeshanteraren ger tydlighet i dataflöden
- Effektiva integrationer upprätthåller konsekvens i hanteringen av efterlevnaden
Cons:
- Gränssnittet kan verka invecklat för nybörjare
- Kräver regelbundna uppdateringar för att hålla jämna steg med globala integritetsregler som ständigt utvecklas
- Vissa användare kan uppleva att vissa moduler är mer omfattande än vad deras specifika användningsfall kräver

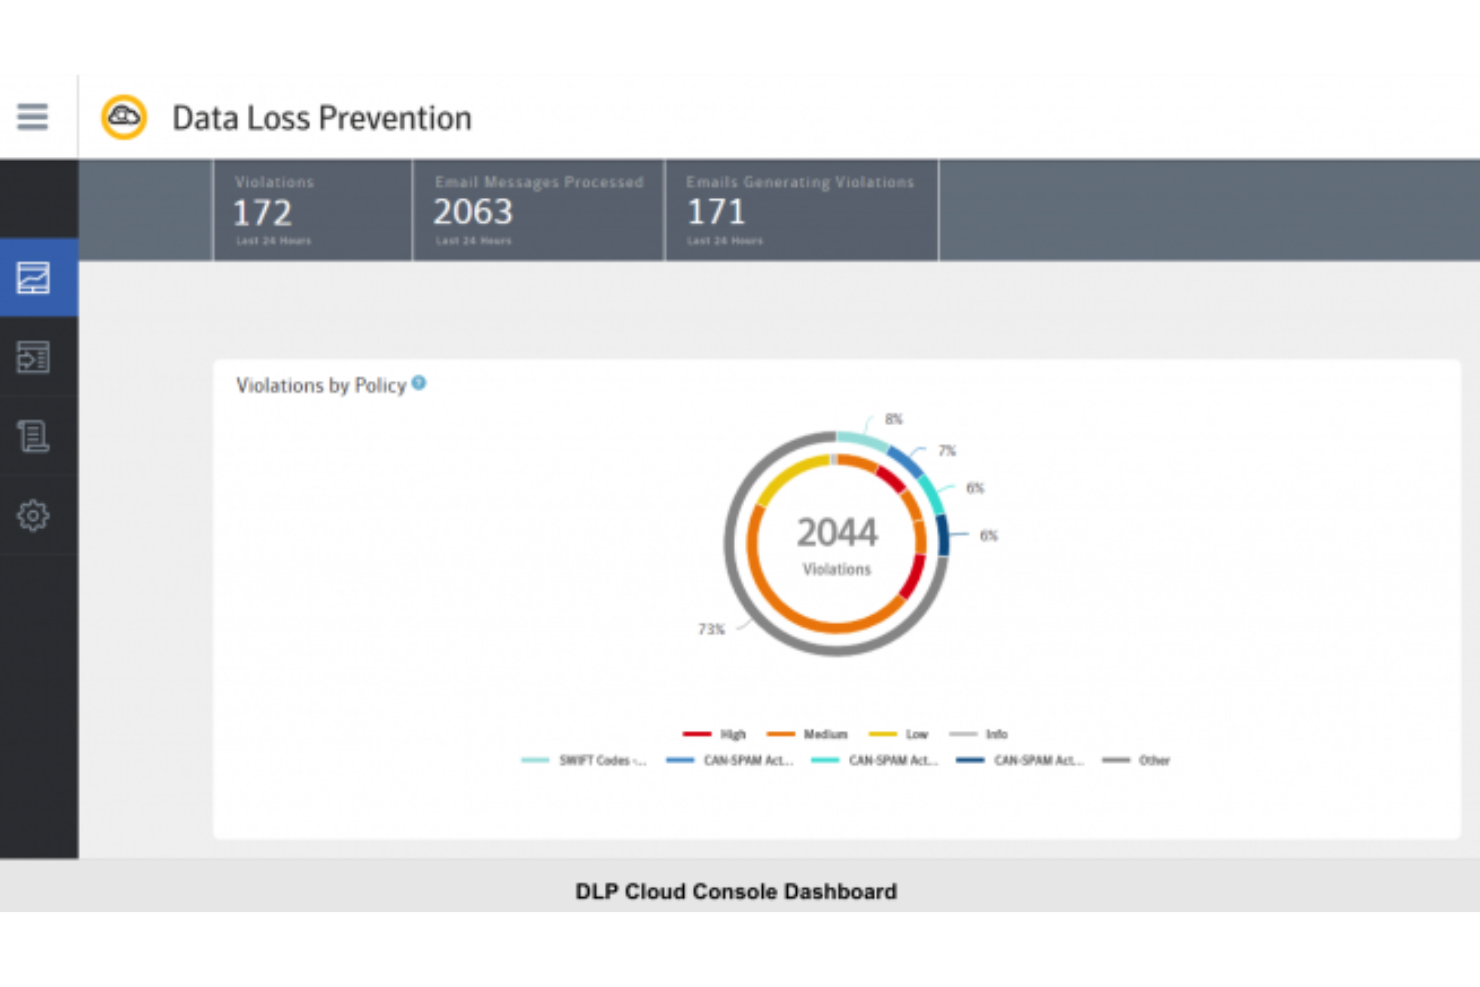
Symantec Data Loss Prevention får min rekommendation för organisationer som behöver stoppa dataintrång innan information läcker ut eller hanteras felaktigt. Det jag uppskattar är hur väl lösningen låter dig övervaka och kontrollera data på slutpunkter, i molnappar och via e-post, så att känslig information inte lämnar de platser där den ska stanna. När jag har arbetat med reglerade företag har funktionerna för innehållsinspektion och fingeravtryck hjälpt team att snabbt upptäcka och reagera på riskfyllt beteende. Om din största oro är oavsiktlig eller avsiktlig exponering av data är det här jag skulle börja.
Symantec Data Loss Prevention passar bäst för
- Företag som fokuserar på att förhindra oavsiktliga eller avsiktliga dataläckor
- Reglerade branscher som behöver finjusterad policytillämpning
Symantec Data Loss Prevention passar mindre bra för
- Små organisationer med begränsade IT-resurser
- Team som söker lättviktiga lösningar för datasekretess eller lösningar som kräver ett enda klick
Vad som skiljer Symantec Data Loss Prevention från mängden
Symantec Data Loss Prevention utmärker sig genom hur direkt lösningen integrerar dataövervakning och tillämpning i den dagliga verksamheten. I stället för att förvänta sig att användarna ändrar sina vanor upptäcker den riskfylld aktivitet i bakgrunden och initierar åtgärder när det behövs. Till skillnad från enkla verktyg för aviseringar går den längre än att bara blockera åtgärder och låter dig i detalj anpassa innehållsinspektion och respons. Detta tillvägagångssätt fungerar bäst när du behöver detaljerade, kontextmedvetna policyer i hela miljön.
Avvägningar med Symantec Data Loss Prevention
Lösningen optimerar för djupgående, policybaserad kontroll, men installationen är komplex och den löpande finjusteringen kräver betydande arbete. Team behöver ofta särskild expertis för att hålla policyerna anpassade när verksamhetens behov förändras.
Pros and Cons
Pros:
- Omfattande innehållsupptäckt täcker många olika dataplaceringar
- Robust policytillämpning säkerställer datasäkerheten
- Ett brett utbud av integrationer gör lösningen mångsidig för olika företagsmiljöer
Cons:
- Kan uppfattas som komplex av mindre organisationer
- Kräver regelbundna uppdateringar för att hålla jämna steg med nya hot
- Kundsupporten kan variera beroende på region eller avtal

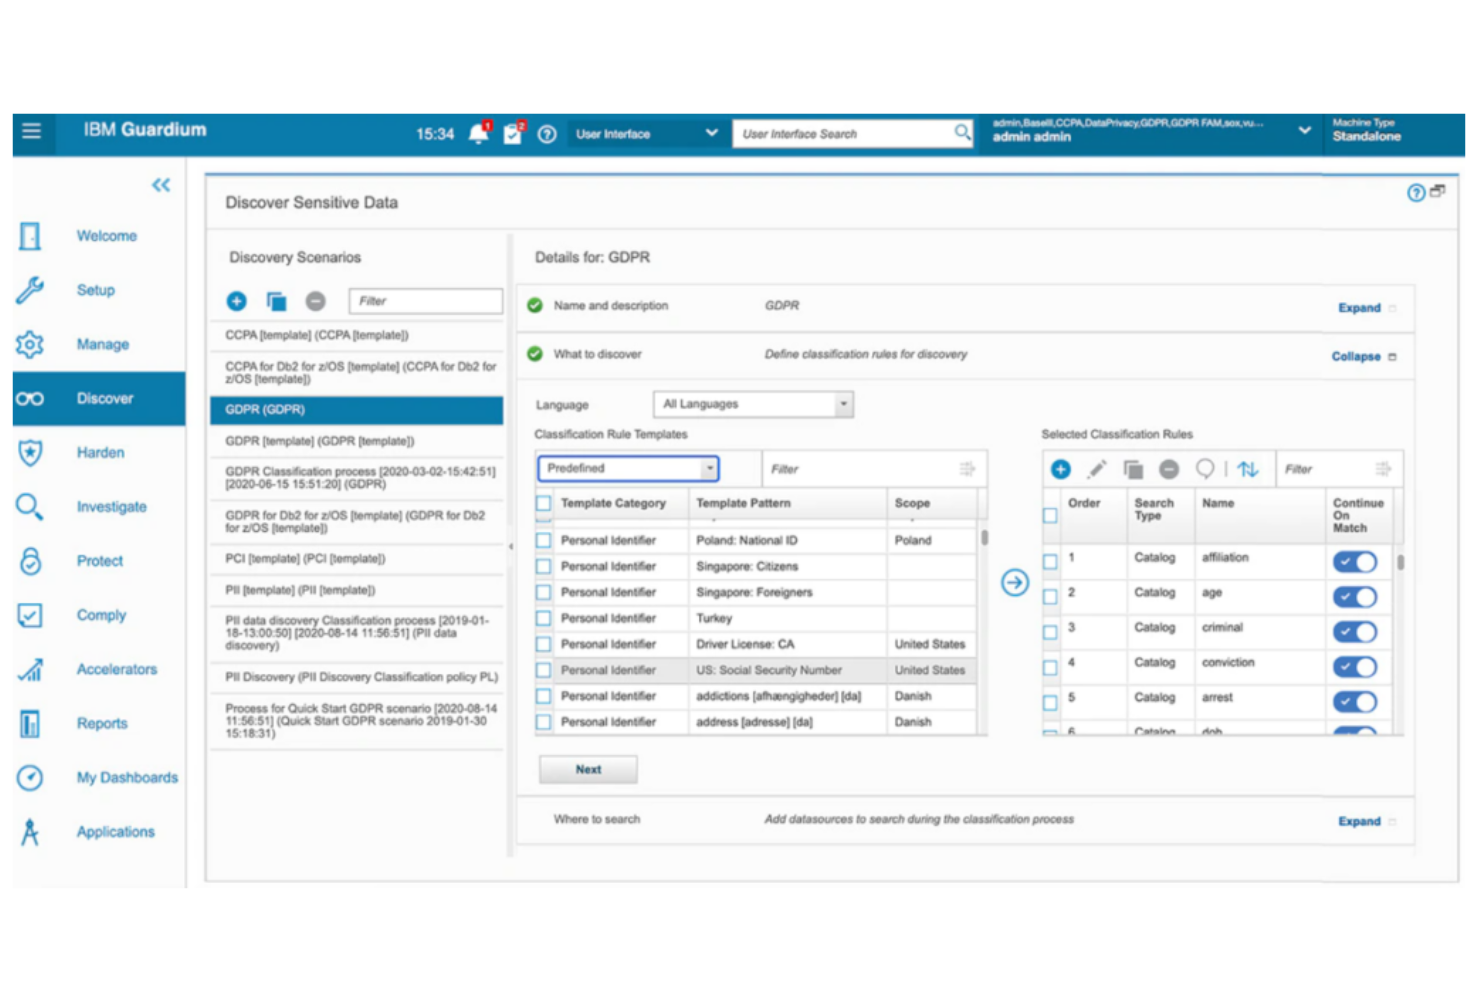
IBM Security Guardium finns på min lista eftersom det är en av få plattformar som kan användas för att övervaka, granska och varna för aktivitet på alla större databasplattformar i realtid. Jag tycker att det fungerar bäst när organisationer behöver hantera strikta krav på dataskydd, granskning eller regelefterlevnad som kräver heltäckande aktivitetsövervakning och detaljerade policykontroller.
Det jag gillar mest är hur Guardium synliggör misstänkta åtgärder och låter dig anpassa policyer efter datatyp eller användarroll, vilket går långt utöver grundläggande logganalys.
Guardium passar bäst för
- Organisationer som behöver kontinuerlig övervakning av databasaktivitet
- Företag med strikta krav på granskning eller regelefterlevnad för data
Guardium passar mindre bra för
- Små team utan dedikerad personal för databassäkerhet
- Företag som fokuserar på dataskydd på slutpunkts- eller filnivå
Vad som skiljer Guardium från mängden
Guardium utmärker sig genom att tillämpa realtidsövervakning i företagsdatabaser, vilket är betydligt mer exakt än grundläggande granskningsloggar på plattformar som SQL Server. I stället för att bara spåra statisk åtkomst förväntar det sig att du klassificerar känsliga data och tillämpar policyer på specifika tabeller och fält. Detta fungerar bäst när du behöver insyn och kontroll som går längre än vad molnbaserade verktyg eller enklare övervakningspluginer kan erbjuda.
Avvägningar med Guardium
Guardium är optimerat för databasövervakning och säkerhet, men dess komplexitet innebär att små IT-team lägger mer tid på installation, finjustering och löpande underhåll.
Pros and Cons
Pros:
- Omfattande sårbarhetsbedömning för att identifiera svagheter i databaser
- Dynamisk datamaskering ger ett extra lager av dataskydd
- Omfattande kompatibilitet med en rad olika databassystem
Cons:
- Plattformen kan kännas överväldigande för nybörjare
- Installationsprocessen kräver en viss grad av teknisk kompetens
- Vissa användare kan uppleva att det kräver mycket resurser, vilket påverkar systemets prestanda

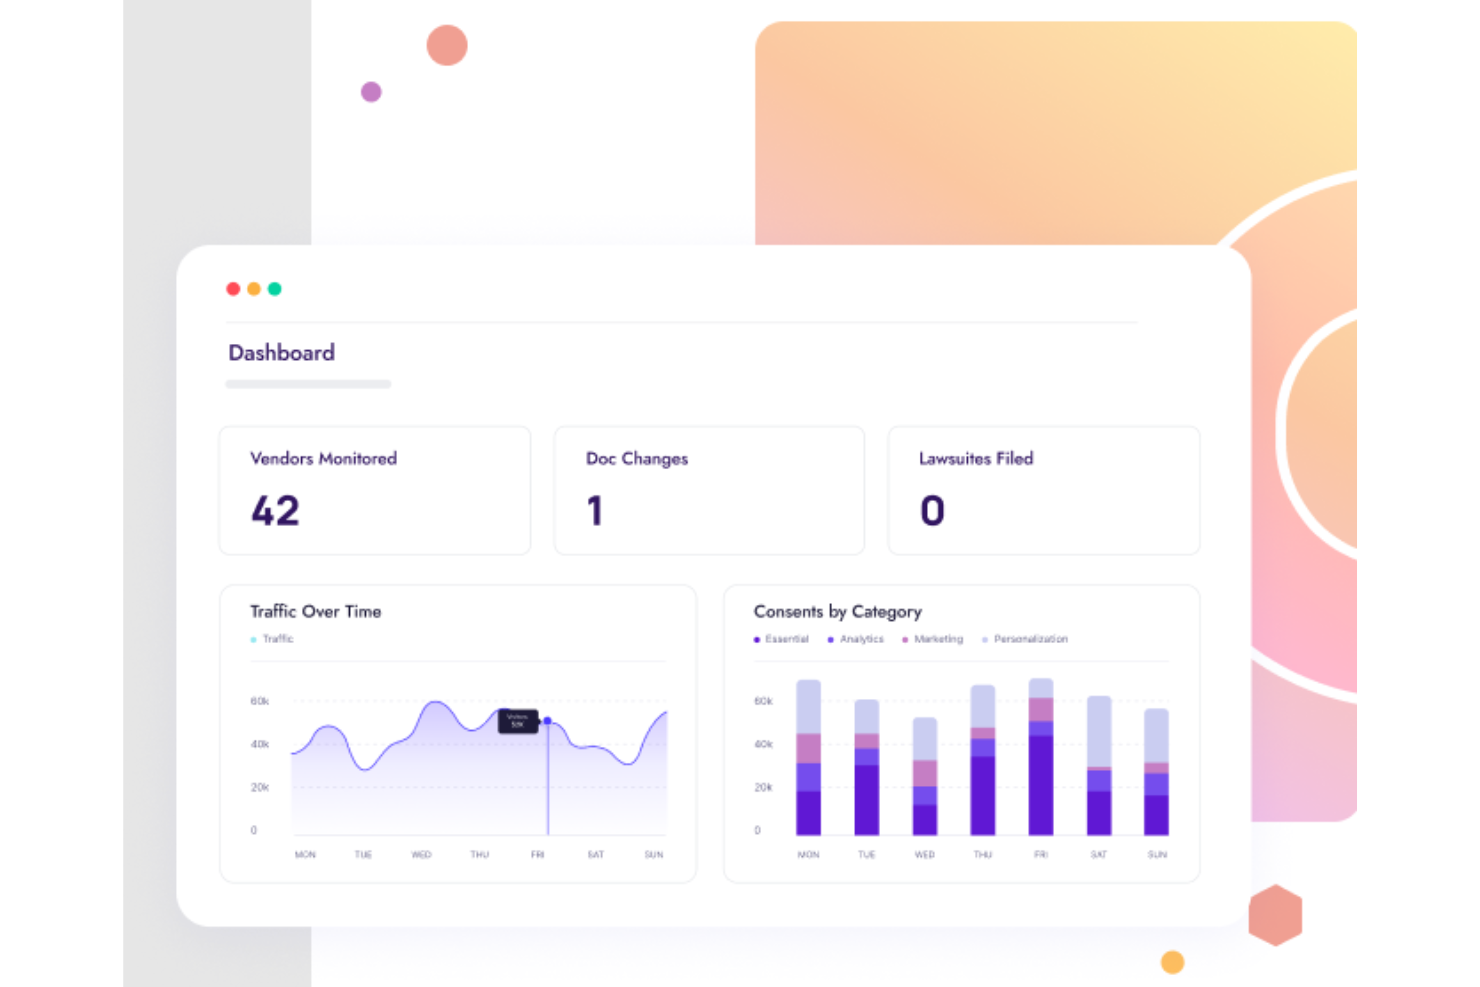
Osano förtjänar en plats här eftersom tjänsten löser utmaningar med efterlevnad av GDPR och CCPA på ett mycket direkt sätt. Jag ser organisationer använda Osano för att hantera cookiesamtycke i komplexa webbmiljöer, samtidigt som tjänsten automatiskt håller jämna steg med föränderliga regelkrav. Det jag uppskattar mest är Osanos policyövervakning i realtid, som flaggar ändringar som kan påverka er datahantering och låter er åtgärda dem snabbt.
Om ni behöver hålla er uppdaterade om globala integritetslagar och se till att er webbplats följer GDPR, är detta ett av de bästa alternativen jag har testat för löpande, automatiserad efterlevnad.
Passar bäst för Osano
- Organisationer som hanterar cookiesamtycke enligt GDPR eller CCPA i flera regioner
- Team som behöver automatiserad övervakning av globala integritetsuppdateringar
Passar mindre bra för Osano
- Företag med komplexa behov av intern datakartläggning
- De som söker djupgående funktioner för leverantörsriskhantering
Vad som skiljer Osano från mängden
Osano har ett tydligt efterlevnadsfokuserat arbetssätt som förutsätter att ni centraliserar policyspårning och samtyckeshantering från början. I stället för att lägga integritetskontroller ovanpå en befintlig plattform som OneTrust eller TrustArc utgår Osano från att ni vill ha ett enhetligt nav för att hantera användarsamtycke och varningar om policyändringar globalt. I praktiken passar detta bäst när ni snabbt behöver anpassa integritetskontrollerna när lagarna förändras.
Avvägningar med Osano
Osano är optimerat för snabba lösningar för samtycke enligt GDPR och CCPA, men ni avstår från mer avancerad intern datakartläggning och djupgående leverantörsbedömningar som vissa större integritetsplattformar erbjuder.
Pros and Cons
Pros:
- Omfattande funktioner för cookiesamtycke följer globala integritetsstandarder
- Plattformens portal för åtkomstbegäranden från registrerade förenklar hanteringen av användardata
- Brett utbud av integrationer med tredjepartsplattformar
Cons:
- Vissa anpassningsalternativ kan kräva teknisk expertis
- Instrumentpanelen kan verka överväldigande för nya användare
- Vissa användare kan uppleva att aviseringarna kommer ofta

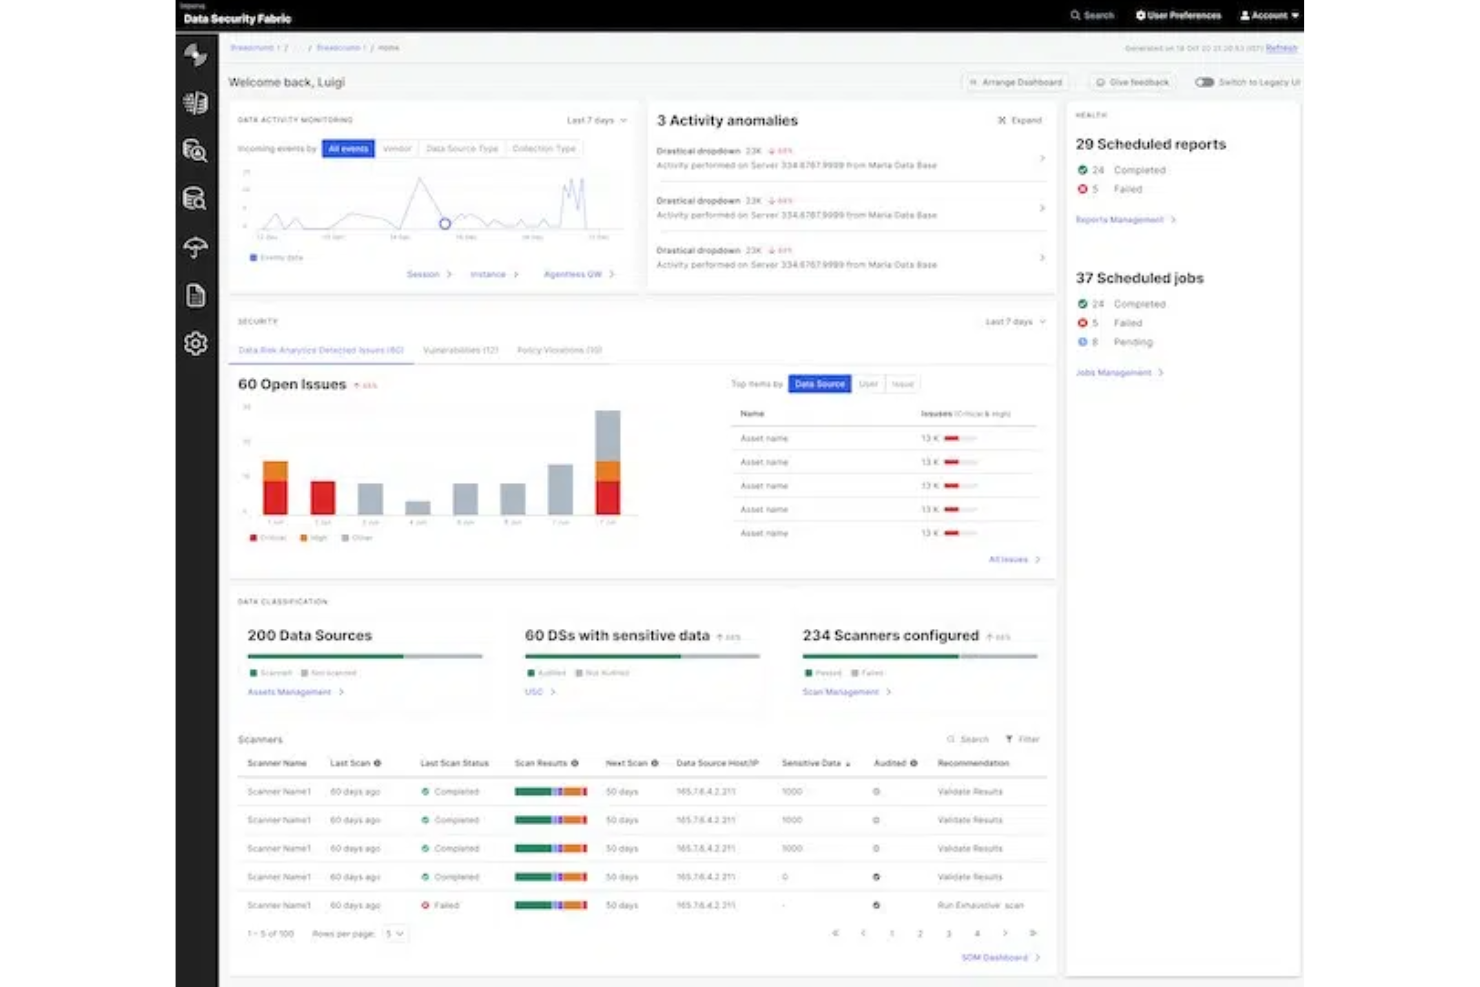
Imperva Data Security Fabric fick sin plats eftersom lösningen sammanför upptäckt, övervakning och analys för databaser i molnet och lokalt. Jag uppskattar hur den lokaliserar känsliga data och tillämpar policykontroller i miljöer där datatyper och lagringsplatser varierar mycket.
Du får god insyn i användaraktivitet och risker, vilket fungerar särskilt bra för team som hanterar både strukturerade och ostrukturerade datamängder.
Imperva Data Security Fabrics bästa användningsområden
- Företag som övervakar känsliga data i hybrida miljöer
- Säkerhetsteam som behöver enhetlig riskanalys och policytillämpning
Imperva Data Security Fabrics mindre lämpligt för
- Små företag med grundläggande behov eller behov av en enda databas
- Organisationer som vill ha funktioner för automatiserad åtgärd
Vad som skiljer Imperva Data Security Fabric från mängden
Imperva Data Security Fabric fokuserar på att ge dig ett enhetligt perspektiv på alla dina datatillgångar, oavsett om de finns lokalt, i molnet eller är utspridda över flera plattformar. Lösningen förutsätter att du vet var känsliga data finns och använder sedan instrumentpaneler och analyser för att övervaka, granska och tillämpa policyer. Till skillnad från verktyg som Varonis, som i högre grad fokuserar på filåtkomst i företagsinnehåll, är Imperva som starkast när du behöver bred täckning över blandade databasmiljöer.
Du får arbetsflöden som är utformade kring kontinuerlig upptäckt och användbara insikter, inte bara engångsskanning.
Avvägningar med Imperva Data Security Fabric
Lösningen optimerar för enhetlig överblick i komplexa datauppsättningar, men du får avstå från enkla mallar som fungerar direkt eller snabba automatiserade korrigeringar – därför kräver installation och åtgärder vanligtvis ett mer aktivt engagemang från ditt team.
Pros and Cons
Pros:
- Dynamisk profilering säkerställer hotidentifiering i realtid
- Hantering av användarrättigheter säkerställer kontrollerad åtkomst till data
- Integrationsmöjligheter med stora molnleverantörer förbättrar lösningens mångsidighet
Cons:
- Installationen kan kräva en brantare inlärningskurva för vissa
- Beroende på omfattningen kan den första implementeringen vara tidskrävande
- Vissa användare kan önska sig ett mer intuitivt gränssnitt för instrumentpanelen

Bäst för smidiga integritetsbedömningar
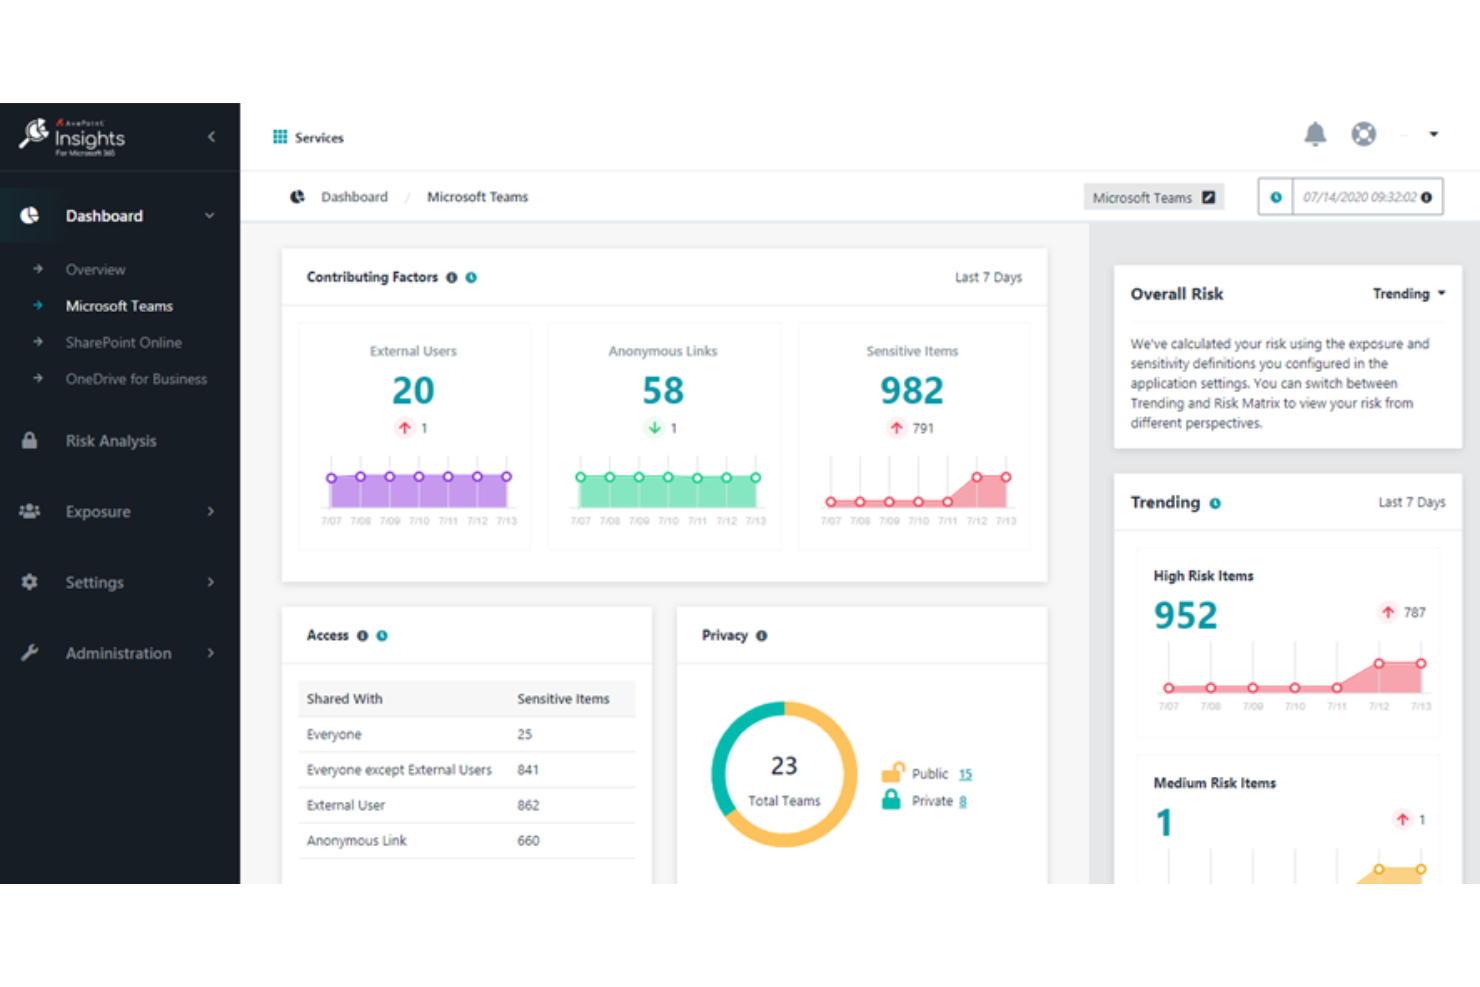
AvePoints verktyg för konsekvensbedömning avseende integritet (PIA) ger organisationer ett strukturerat sätt att hantera integritetsrisker och efterlevnad i flera system. Jag valde det till den här listan eftersom team ofta behöver genomföra integritetsbedömningar i stor skala och har svårt att säkerställa konsekvens eller uppföljning.
Det jag gillar med AvePoints PIA är hur det automatiserar repetitiva arbetsflöden för integritetsenkäter och spårar åtgärder för riskreducering från bedömning till åtgärdande. Det fungerar bäst när du behöver standardisera utvärderingar av integritetsrisker mellan olika affärsenheter, särskilt i reglerade branscher.
AvePoints PIA-verktyg passar bäst för
- Stora organisationer som standardiserar processer för integritetsbedömning
- Efterlevnadsteam som hanterar regulatoriska risker i flera affärsenheter
AvePoints PIA-verktyg passar mindre bra för
- Små företag som behöver enkla integritetsverktyg
- Team som söker breda funktioner för datastyrning utöver bedömningar
Vad som skiljer AvePoints PIA-verktyg från andra
AvePoints PIA-verktyg är utformat för organisationer som vill genomföra strukturerade och repeterbara bedömningar av integritetsrisker i komplexa miljöer. I stället för att hantera allt manuellt, som med kalkylblad eller allmänna verktyg för efterlevnadsspårning, spårar du integritetsrisker, uppgifter och åtgärdande i ett särskilt system. I praktiken ser jag att efterlevnadsteam använder det för att upprätthålla standardiserade processer och dokumentera integritetsbeslut inför revisioner – till skillnad från tillfälliga enkätverktyg som lämnar luckor.
Avvägningar med AvePoints PIA-verktyg
Det är optimerat för formella, policybaserade arbetsflöden för integritet, men det fokuset innebär att du förlorar flexibilitet för bredare datastyrning eller enkla, enstaka aktiviteter för datakartläggning. För team som behöver mindre byråkrati kan det kännas tungrott.
Pros and Cons
Pros:
- Automatiserad riskberäkning för exakta utvärderingar
- Omfattande bedömningsmallar anpassade efter olika behov
- Samarbete i realtid underlättar teambaserade bedömningar
Cons:
- Kan vara komplicerat för små företag eller nystartade företag
- Årsfakturering kanske inte passar alla budgetcykler
- Kan kräva utbildning för fullständig användning
Övriga programvaror för dataskydd
Här är några ytterligare alternativ för programvara för dataskydd som inte kom med på min kortlista, men som ändå kan vara värda att undersöka:


Relaterade recensioner
Hur jag utvärderar DataOps-verktyg
Jag delar upp min utvärdering i grundläggande krav – som pipelineorkestrering och CI/CD-stöd – och de särskiljande faktorer som skiljer ett bra DataOps-verktyg från det rätta för ditt team.
Kärnfunktionalitet (grundkrav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionaliteten) till 5 (utmärker sig inom området) för varje kärnfunktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Pipelineorkestrering och schemaläggning: Jag letar efter DAG-baserad arbetsflödeshantering med beroendehantering, logik för nya försök och återfyllningar – den typ av orkestrering som håller en nattlig uppdatering av datalagret igång utan problem över dussintals uppströmskällor.
- Dataobserverbarhet och övervakning: Aviseringar om jobb som misslyckas är grundläggande, men jag utvärderar om verktyget synliggör dataaktualitet, volymavvikelser och kolumnnivåbaserad härledning så att ditt team kan spåra en trasig instrumentpanel tillbaka till en specifik källtabell.
- CI/CD- och versionskontrollstöd: Git-baserad förgrening, automatiserade tester av transformationslogik och stegvisa driftsättningar är viktiga här – jag kontrollerar om team kan skicka ut pipelineändringar på ett säkert sätt på samma sätt som de skulle leverera applikationskod.
- Dataintegration och transformering: Jag utvärderar bredden på anslutningar till datalager, datasjöar, SaaS-appar och databaser, samt om transformeringar kan köras i SQL, Python eller båda – verktyg som Fivetran och Airbyte hanterar inläsning på ett annat sätt än dbt hanterar transformering, så flexibilitet räknas.
- Miljö- och metadatahantering: Separata utvecklings-, test- och produktionsmiljöer med metadatakatalogisering och härledningsspårning är det jag letar efter, så att ingenjörer inte testar experimentella modeller mot aktiva produktionsdata.
- Samarbete och åtkomstkontroller: Rollbaserade behörigheter, granskningsloggar och gemensamma arbetsytor utvärderas här – särskilt hur detaljerat du kan begränsa åtkomsten när flera team (analys, teknik, styrning) delar samma plattform.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Differentierande faktorer (det som skiljer leverantörer åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för strömmande och realtidsbaserade pipelines är en viktig särskiljande faktor – verktyg som endast stöder batchbearbetning räcker inte när ditt team behöver en fördröjning på under en minut för bedrägeridetektering eller aktiva instrumentpaneler. Jag utvärderar också funktioner för omvänd ETL, som gör det möjligt för team att skicka kurerade data från datalagret tillbaka till verktyg som Salesforce eller HubSpot utan anpassade skript. Funktioner för kostnads- och beräkningsoptimering är också viktiga; jag kontrollerar om en plattform hjälper dig att övervaka frågekostnader och dimensionera pipelineresurser korrekt innan kostnaden för datalagret skenar.
Utöver funktionerna
Ekosystemkompatibilitet väger tungt för mig – ett DataOps-verktyg måste passa in i din befintliga teknikstack, oavsett om den består av Snowflake, Databricks eller en kombination av båda tillsammans med Airflow och dbt. Säkerhets- och efterlevnadscertifieringar som SOC 2 Type II samt HIPAA-beredskap spelar också in, särskilt för team som hanterar känsliga kund- eller ekonomiska data. Jag granskar även den totala ägandekostnaden noggrant och kontrollerar om prissättningen skalas förutsägbart när pipelinevolymen och teamstorleken ökar.
Så väljer du programvara för dataskydd
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med din verksamhet? Tänk på hur många användare och hur stora datamängder den kan hantera utan prestandaproblem. |
| Integrationer | Kan den ansluta till dina befintliga verktyg? Kontrollera kompatibiliteten med plattformar som CRM, ERP eller andra verksamhetssystem. |
| Anpassningsbarhet | Hur flexibel är programvaran? Leta efter möjligheter att anpassa funktionerna efter dina specifika behov utan att omfattande kodning krävs. |
| Användarvänlighet | Är gränssnittet användarvänligt? Se till att ditt team kan navigera i det utan omfattande utbildning eller frustration. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Utvärdera den tid och de resurser som krävs för att implementera programvaran och utbilda ditt team på ett effektivt sätt. |
| Kostnad | Ryms den inom din budget? Jämför prisplanerna och leta efter dolda avgifter eller extra kostnader för ytterligare funktioner. |
| Säkerhetsskydd | Finns det robusta säkerhetsåtgärder? Kontrollera krypteringsstandarder, dataskyddsprotokoll och leverantörens historik när det gäller säkerhetsintrång. |
| Efterlevnadskrav | Uppfyller den branschens standarder? Kontrollera certifieringar som GDPR, HIPAA eller andra relevanta regelverk som är specifika för din sektor. |
Vad är programvara för datasekretess?
Programvara för datasekretess är utformad för att skydda känslig information och säkerställa efterlevnad av dataskyddsbestämmelser. IT-proffs, efterlevnadsansvariga och dataansvariga använder vanligtvis dessa verktyg för att skydda data och upprätthålla sekretessstandarder.
Funktioner som datakryptering, åtkomstkontroll och efterlevnadshantering bidrar till att säkra information och uppfylla lagstadgade krav. Sammantaget ger dessa verktyg trygghet genom att skydda både företags- och kunddata.
Funktioner
När du väljer programvara för datasekretess bör du hålla utkik efter följande viktiga funktioner:
- Datakryptering: En programvara för datamaskering som skyddar känslig information genom att konvertera den till ett säkert format och förhindrar obehörig åtkomst.
- Åtkomstkontroll: Hanterar vem som kan visa eller redigera data och säkerställer att endast behöriga användare kan komma åt känslig information.
- Efterlevnadshantering: Hjälper organisationer att följa branschbestämmelser som GDPR och HIPAA, vilket minskar risken för böter.
- Övervakning av dataintrång: Varnar användare för potentiella säkerhetshot och möjliggör snabba åtgärder för att skydda data.
- Spårning av användaraktivitet: Övervakar användarnas interaktioner med data och ger insikter om potentiella säkerhetsrisker.
- Automatiserad rapportering av efterlevnad: Förenklar processen med att skapa nödvändiga rapporter för revisioner av efterlevnad av lagstadgade krav.
- Integrationsmöjligheter: Ansluter till befintliga affärssystem, möjliggör smidigt dataflöde och förbättrar effektiviteten.
- Anpassningsbara inställningar: Ger flexibilitet att anpassa programvaran efter specifika organisatoriska behov utan omfattande kodning.
- Hotidentifiering i realtid: Identifierar och hanterar säkerhetshot när de uppstår, vilket minimerar potentiella skador.
- Stöd för flera språk: Tillgodoser globala team genom att erbjuda gränssnitt och dokumentation på olika språk.
Fördelar
Implementering av programvara för datasekretess ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar känsliga data genom kryptering och åtkomstkontroller, vilket minskar risken för dataintrång.
- Efterlevnad av lagstadgade krav: Säkerställer att dataskyddslagar som GDPR och HIPAA följs och undviker rättsliga påföljder.
- Ökat förtroende: Bygger kundernas förtroende genom att visa ett åtagande att skydda deras personuppgifter.
- Effektiv övervakning: Erbjuder verktyg som spårning av användaraktivitet och varningar om dataintrång för att snabbt identifiera och åtgärda säkerhetsproblem.
- Datahantering: Förenklar organisering och åtkomst till data med integrationsmöjligheter, vilket förbättrar arbetsflödets effektivitet.
- Kostnadsbesparingar: Minskar potentiella ekonomiska förluster till följd av dataintrång och böter vid bristande efterlevnad.
- Global räckvidd: Stödjer internationell verksamhet med flerspråksalternativ, vilket underlättar kommunikation och efterlevnad världen över.
Kostnader och priser
Att välja programvara för datasekretess kräver en förståelse av de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för datasekretess:
Jämförelsetabell för planer för programvara för datasekretess
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande datakryptering, begränsad åtkomstkontroll för användare och grundläggande efterlevnadshantering. |
| Personlig plan | $5-$25/användare/månad | Avancerad datakryptering, spårning av användaraktivitet och integration med ett begränsat antal verktyg från tredje part. |
| Företagsplan | $30-$60/användare/månad | Fullständig efterlevnadshantering, automatiserad rapportering och anpassningsbara inställningar. |
| Plan för stora företag | $70-$120/användare/månad | Hotidentifiering i realtid, dedikerad support och omfattande integrationsmöjligheter. |
Vanliga frågor om dataskyddsprogramvara
Här är några svar på vanliga frågor om dataskyddsprogramvara:
Hur kan dataskyddsprogramvara hjälpa till att förhindra dataintrång?
Dataskyddsprogramvara hjälper till genom att kryptera data, kontrollera åtkomst och övervaka misstänkt aktivitet. Den säkerställer att endast behörig personal kan komma åt känslig information, vilket minskar risken för obehöriga dataintrång. Regelbundna uppdateringar och säkerhetskorrigeringar ger ytterligare skydd mot sårbarheter.
Hur säkerställer dataskyddsprogramvara efterlevnad av bestämmelser?
Dessa verktyg har ofta inbyggda funktioner för efterlevnadshantering som är anpassade till bestämmelser som GDPR och HIPAA. De automatiserar rapporteringen och tillhandahåller mallar för nödvändig dokumentation, vilket hjälper dig att uppfylla juridiska krav utan betydande manuellt arbete.
Kan dataskyddsprogramvara hantera internationella dataskyddslagar?
Många lösningar erbjuder stöd för flera regioner och anpassningsbara inställningar för efterlevnad för att följa olika internationella lagar. Kontrollera om programvaran uppdaterar sina protokoll som svar på förändringar i globala bestämmelser för att säkerställa fortsatt efterlevnad.
Vad bör jag tänka på när jag integrerar dataskyddsprogramvara med befintliga system?
Se till att programvaran är kompatibel med dina nuvarande system och kan integreras smidigt. Kontrollera att den har stöd för API:er och kan ansluta till ditt CRM, ERP eller andra viktiga verktyg. Ta hänsyn till eventuell driftstoppstid och processen för datamigrering för att minimera störningar.
Hur påverkar dataskyddsprogramvara användarupplevelsen?
Även om den lägger till säkerhetslager bör välutformad programvara erbjuda ett användarvänligt gränssnitt som inte hindrar produktiviteten. Leta efter lösningar som balanserar säkerhet med användarvänlighet och säkerställer att ditt team kan arbeta effektivt utan onödiga hinder.
Vad händer härnäst:
Om du håller på att undersöka dataskyddsprogramvara kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att utvärdera. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.