

De 10 bästa programmen för internetsäkerhet 2026

10 Kortlista över den bästa säkerhetsprogramvaran för internet


När jag har navigerat i det vidsträckta digitala landskapet har jag på nära håll sett de ständiga utmaningarna med hot på nätet. Från hackare som använder utpressningstrojaner till de svårupptäckta hoten från skadlig kod, reklamprogram och spionprogram när det gäller skydd av webbkameran – den digitala världen kan vara en farlig terräng. Jag förlitar mig i hög grad på realtidsskydd för att skydda min digitala domän, eftersom det säkerställer ständig vaksamhet mot skadliga intrång.
Det handlar inte bara om antivirusskydd; det är det omfattande skyddet mot skadlig kod och utpressningstrojaner som säkrar varje del av mitt operativsystem och upprätthåller optimal systemprestanda. Tidigare kämpade jag med rädslan för sårbarheter på nätet, men med heltäckande säkerhetsverktyg på min sida, särskilt skydd mot skadlig kod och de bästa antivirusalternativen, surfar jag nu på webben med trygghet.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa säkerhetsprogramvaran för internet
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av säkerhetsprogramvara för internet, så att du kan hitta det bästa alternativet för din budget och dina företagsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för gemenskapsdriven säkerhet | Not available | Från $10/användare/månad (faktureras årsvis) | Website | |
| 2 | Bäst för enhetlig säkerhetshantering | 14 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 3 | Bäst för dataanalys i realtid | Not available | Prisuppgifter på begäran | Website | |
| 4 | Bäst för övervakning av den mörka webben | 30 dagars kostnadsfri provperiod | Från $119.99/år (faktureras årsvis) | Website | |
| 5 | Bäst för avancerat hotskydd | Not available | Pris på begäran | Website | |
| 6 | Bäst för integrerat intrångsskydd | Not available | Prisuppgift på begäran | Website | |
| 7 | Bäst för en säkerhetsstrategi med skydd i flera lager | Not available | Pris på begäran | Website | |
| 8 | Bäst för hybrida molnmiljöer | Not available | Pris på begäran | Website | |
| 9 | Bäst för identifiering av intrång i realtid | Gratisabonnemang tillgängligt | Pris på begäran | Website | |
| 10 | Bäst för nätverkssäkerhet i virtualiserade miljöer | Not available | Prisuppgift på begäran | Website |


Recension av den bästa säkerhetsprogramvaran för internet
Nedan finns mina detaljerade sammanfattningar av den bästa säkerhetsprogramvaran för internet som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

CrowdSec
Bäst för gemenskapsdriven säkerhet
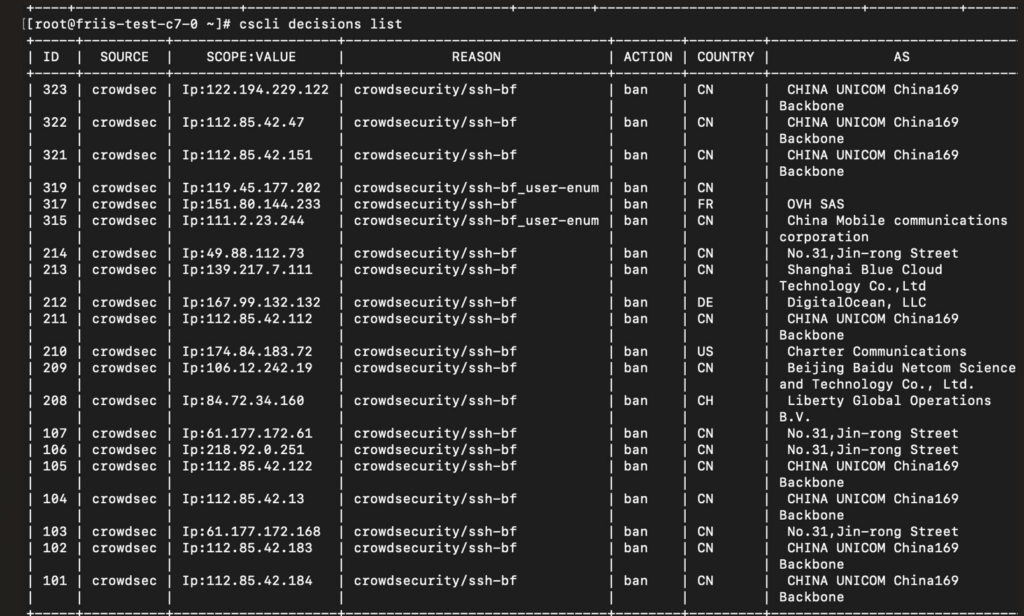
CrowdSec är en öppen källkodslösning för säkerhet, driven av gemenskapen, som upptäcker och reagerar på hot med hjälp av kollektiv intelligens. Dess grund i principen om samarbete inom gemenskapen stärker säkerhetsstrategin och överensstämmer med idén om gemenskapsdriven säkerhet.
Varför jag valde CrowdSec: När jag avgjorde vilket verktyg jag skulle rekommendera fångade CrowdSec min uppmärksamhet tack vare sin unika, gemenskapsdrivna modell. Kraften i kollektiv intelligens och kunskapsdelning mellan användare gör lösningen tydligt annorlunda än andra säkerhetsverktyg på marknaden. Detta starka beroende av gemenskapen är precis varför jag anser att den förtjänar titeln 'Bäst för gemenskapsdriven säkerhet'.
Utmärkande funktioner & integreringar:
CrowdSec använder ett system för beteendeanalys för att identifiera skadlig aktivitet. Det har även ett system för automatiserade motåtgärder, vilket möjliggör automatiska svar på identifierade hot och säkerställer snabba åtgärder. När det gäller integreringar är CrowdSec kompatibelt med populära plattformar som WordPress, Nginx och Docker, vilket utökar användningsområdet i olika miljöer.
Pros and Cons
Pros:
- Betonar kraften i kollektiv intelligens för förbättrad upptäckt
- Bred kompatibilitet med ledande plattformar ökar anpassningsförmågan
- Systemet för automatiserade motåtgärder säkerställer snabba och automatiska svar
Cons:
- Eftersom lösningen bygger på öppen källkod kan det krävas särskilda resurser för optimalt underhåll
- Vissa funktioner kan vara komplexa för nya användare
- Beroendet av gemenskapen kan ibland försena uppdateringar eller korrigeringar

Bäst för enhetlig säkerhetshantering

AlienVault USM erbjuder allomfattande säkerhetshantering för företag och levererar omfattande drift samt enhetligt skydd.
Varför jag valde AlienVault USM: När jag avgjorde vilka verktyg som skulle ingå i den här listan framträdde AlienVault USM tack vare sitt holistiska säkerhetsperspektiv. Den integrerade sviten, som omfattar upptäckt av tillgångar, sårbarhetsbedömning, intrångsdetektering med mera, erbjuder en tydlig fördel. Enligt min bedömning gör själva kärnan i det här verktyget – en enhetlig plattform – det optimalt för företag som söker omfattande säkerhetshantering.
Utmärkande funktioner och integrationer:
AlienVault USM har en centraliserad instrumentpanel som ger en övergripande bild av en organisations säkerhetsläge. Den inbyggda hotinformationen uppdateras regelbundet och säkerställer att organisationer alltid är förberedda på nya hot. AlienVault USM integreras med olika verktyg från tredje part, bland annat för SIEM, loggning och ärendehantering, vilket stärker dess position som en mångsidig säkerhetslösning.
Pros and Cons
Pros:
- En centraliserad instrumentpanel ger tydlig insyn i säkerhetsverksamheten
- Regelbundet uppdaterad hotinformation säkerställer ett proaktivt försvar
- Omfattande integrationer med verktyg från tredje part ökar dess mångsidighet
Cons:
- Kan innebära en inlärningskurva för mindre team eller team som är nya inom enhetliga säkerhetsplattformar
- Vissa funktioner kan kännas överväldigande för organisationer med grundläggande säkerhetsbehov
- Beroende på implementeringens omfattning kan maskinvarukraven vara betydande

ExtraHop
Bäst för dataanalys i realtid
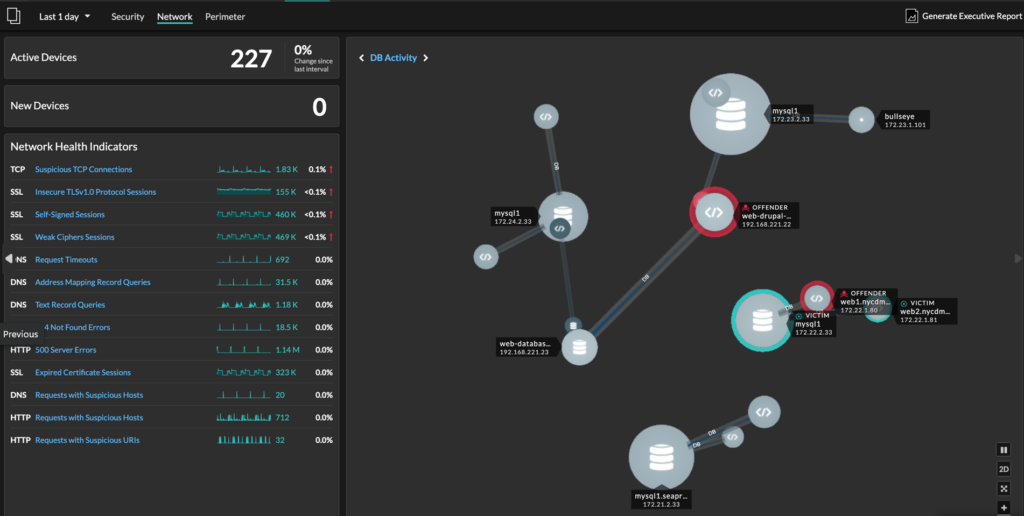
ExtraHop tillhandahåller dataanalys i realtid för företag, så att de snabbt kan förstå sin verksamhet och säkerhetsstatus. Det är särskilt bra på att hantera stora datamängder för omedelbara insikter.
Varför jag valde ExtraHop: När jag jämförde olika verktyg valde jag ExtraHop på grund av dess oöverträffade förmåga att leverera dataanalys direkt. Dess kapacitet att snabbt bearbeta stora datamängder och erbjuda användbara insikter gör att det utmärker sig. Med tanke på dess fokus på bearbetning i realtid är det tydligt varför detta verktyg passar bäst för dataanalys i realtid.
Utmärkande funktioner och integrationer:
ExtraHop utmärker sig genom sina avancerade funktioner för maskininlärning, vilket gör det möjligt att upptäcka avvikelser och tillhandahålla proaktiva varningar. Dessutom ger den djupa paketinspektionen detaljerad insyn i nätverkstrafiken, vilket hjälper företag att identifiera potentiella problem innan de eskalerar. Genom integrationer med plattformar som AWS, Microsoft Azure, Windows 10, Linux och Google Cloud säkerställer ExtraHop att det kan användas i olika infrastrukturer.
Pros and Cons
Pros:
- Avancerad maskininlärning möjliggör proaktiv upptäckt av avvikelser
- Djup paketinspektion ger detaljerad insyn i nätverket
- Bred molnkompatibilitet säkerställer anpassningsförmåga till olika infrastrukturer
Cons:
- Kan vara överdrivet komplext för små företag med enklare behov
- Den inledande installationen kan vara komplicerad för personer som inte är bekanta med området
- Beroende på driftsättningen kan det kräva dedikerade resurser för optimal prestanda

Norton
Bäst för övervakning av den mörka webben

Norton erbjuder en skräddarsydd cybersäkerhetslösning för små företag med fokus på att skydda mot skadlig programvara, nätfiske och andra onlinehot. Den tilltalar småföretagare och IT-chefer som söker ett tillförlitligt skydd utan behov av omfattande IT-resurser. Med funktioner som antivirus i realtid, molnsäkerhetskopiering och ett säkert VPN hanterar Norton kritiska säkerhetsutmaningar för att säkerställa att verksamheten kan fortsätta utan avbrott.
Varför jag valde Norton
Jag valde Norton på grund av dess utmärkande funktion Övervakning av den mörka webben, som varnar dig om din personliga information eller företagsinformation dyker upp på den mörka webben. Denna funktion, tillsammans med antivirusskydd i realtid, säkerställer att ditt företag förblir skyddat mot både kända och nya hot. Dessutom ger det säkra VPN-nätverket krypterade anslutningar för säkert distansarbete, vilket är avgörande för att upprätthålla integriteten i dagens digitala landskap. Dessa funktioner gör Norton till ett utmärkt val för företag som prioriterar säkerhet och integritet.
Viktiga Norton-funktioner
Utöver övervakning av den mörka webben och ett säkert VPN erbjuder Norton:
- Molnsäkerhetskopiering: Tillhandahåller 500 GB säker lagring för att skydda kritiska företagsdata mot förlust på grund av stöld eller utpressningstrojaner.
- Privat webbläsare: Förbättrar integritet och säkerhet online med en anpassningsbar surfupplevelse.
- Lösenordshanterare: Tillhandahåller krypterade valv för säker hantering av inloggningsuppgifter och känslig information.
- Programuppdaterare: Håller programvaran uppdaterad för att täppa till säkerhetssårbarheter och upprätthålla ett optimalt skydd.
Norton-integrationer
Inbyggda integrationer listas för närvarande inte av Norton.
Pros and Cons
Pros:
- Omfattande säkerhetsfunktioner, inklusive VPN och lösenordshanterare
- Regelbundna uppdateringar för att säkerställa skydd mot nya hot
- Starkt skydd mot skadlig programvara med höga upptäcktsfrekvenser
Cons:
- Täta uppmaningar om uppgraderingar och ytterligare funktioner
- Kan vara resurskrävande och göra enheter långsammare


Cisco Secure Firewall Threat Defense Virtual är en omfattande lösning som är utformad för att skydda organisationer mot cyberhot. Denna virtuella brandvägg ger lagerbaserat skydd mot sofistikerade attacker, vilket stärker dess position som bäst lämpad för avancerat hotskydd.
Varför jag valde Cisco Secure Firewall Threat Defense Virtual: Jag valde Cisco Secure Firewall Threat Defense Virtual efter en noggrann utvärdering av flera alternativ på marknaden. Verktygets avancerade funktioner och Ciscos anseende inom cybersäkerhet bidrog till att det inkluderades i listan, vilket gör det bäst lämpat för organisationer som prioriterar avancerad säkerhet mot sofistikerade attacker.
Utmärkande funktioner & integrationer:
De viktigaste funktionerna i detta verktyg omfattar djup paketinspektion, ett system för intrångsskydd och geofiltrering. Cisco Secure Firewall Threat Defense Virtual integreras med Ciscos säkerhetsekosystem och plattformar för hotinformation från tredje part för maximalt skydd.
Pros and Cons
Pros:
- Omfattande lagerbaserat skydd mot en mängd olika cyberhot och bedrägerier
- Integreras väl med andra Cisco-säkerhetsprodukter och plattformar från tredje part
- Uppdateringar av hotinformation i realtid
Cons:
- Kan kräva kvalificerad personal för optimal konfiguration
- Integration med produkter som inte kommer från Cisco kan leda till prestandaförsämringar
- Kan medföra höga kostnader för mindre företag på grund av varumärkespåslag.


McAfee Virtual Network Security Platform levererar en omfattande säkerhetslösning som erbjuder både upptäckt och förebyggande av cyberhot i virtuella miljöer.
Varför jag valde McAfee Virtual Network Security Platform: I min process med att välja en tillförlitlig nätverkssäkerhetsplattform framstod McAfees erbjudande som en stark kandidat tack vare dess holistiska strategi för intrångsskydd. Jag är övertygad om att den är bäst för integrerat intrångsskydd, med tanke på dess fokus på proaktiva motåtgärder mot potentiella intrång.
Framträdande funktioner & integreringar:
Viktiga funktioner i McAfee Virtual Network Security Platform omfattar hotinformation i realtid, avancerad identifiering av skadlig kod och beteendeanalys. När det gäller integreringar fungerar plattformen tillsammans med McAfees säkerhetsverktyg, vilket förbättrar dess funktioner, och den har även inbyggd kompatibilitet med olika verktyg från tredje part för nätverksövervakning och nätverkshantering.
Pros and Cons
Pros:
- Hotinformation i realtid säkerställer aktuella försvarsmekanismer
- Avancerad identifiering av skadlig kod kan upptäcka och oskadliggöra även de senaste hoten
- Beteendeanalys bidrar till att förutsäga och förebygga potentiella hotvektorer
Cons:
- Kan vara utmanande för personer som inte är bekanta med McAfees ekosystem
- Driftsättning i mycket stora nätverk kan kräva betydande resurser
- Potentiellt högre kostnad jämfört med mer grundläggande säkerhetslösningar.


Check Point IPS är ett säkerhetssystem i flera lager som skyddar nätverk mot avancerade hot och attacker. Dess heltäckande strategi riktar in sig på sårbarheter i olika skeden och ger ett effektivt skydd.
Varför jag valde Check Point IPS: Check Point IPS framstod som ett starkt alternativ tack vare sitt etablerade rykte inom säkerhetsområdet. Dess engagemang för en försvarsmodell i flera lager skiljer det från mängden, eftersom den täcker potentiella luckor som system med endast ett lager kan missa.
Utmärkande funktioner och integrationer:
Check Point IPS är känt för sina funktioner för hotinformation, vilket möjliggör snabb identifiering och begränsning av risker. Dessutom förbättrar systemets förmåga att ge detaljerad kontroll över säkerhetspolicyer dess anpassningsförmåga. När det gäller integrationer fungerar det tillsammans med den bredare programsviten från Check Point, vilket underlättar ett sammankopplat säkerhetsekosystem.
Pros and Cons
Pros:
- Funktionerna för hotinformation ger ett proaktivt förhållningssätt till sårbarheter
- Detaljerad kontroll över policyer säkerställer skräddarsydda säkerhetsåtgärder
- Omfattande integration i Check Point-ekosystemet förstärker de övergripande försvarsmekanismerna
Cons:
- Kan ha en brantare inlärningskurva för nybörjare
- Kan vara resurskrävande för mindre nätverksinfrastrukturer
- Enstaka falska positiva resultat kan kräva manuell tillsyn.


Trend Micros hybridsäkerhet i molnet erbjuder en tillförlitlig lösning för att skydda applikationer och data i hybrida molnmiljöer. Den rekommenderas starkt för dem som använder hybrida molnkontexter.
Varför jag valde Trend Micros hybridsäkerhet i molnet: När jag valde verktyg till den här listan tilltalades jag starkt av Trend Micros hybridsäkerhet i molnet på grund av dess specialiserade fokus på hybridmolnet. Jag bedömer att det här verktyget är särskilt väl lämpat för att säkra hybrida molnsystem, som till sin natur är komplexa och medför unika utmaningar.
Utmärkande funktioner och integrationer:
Trend Micros lösning utmärker sig med funktionen Deep Security, som erbjuder en uppsättning funktioner från intrångsdetektering till sårbarhetsskydd. Den inbyggda automatiseringen minskar också behovet av manuella insatser, vilket underlättar smidigare säkerhetsåtgärder. Plattformen integreras dessutom effektivt med stora molntjänstleverantörer som AWS, Azure och Google Cloud, vilket säkerställer att säkerhetsåtgärderna är väl anpassade till molninfrastrukturens drift.
Pros and Cons
Pros:
- Specialiserat fokus på hybridmolnsäkerhetens särdrag
- Funktionen Deep Security erbjuder ett omfattande utbud av skyddsmekanismer
- Integrationer med stora molnleverantörer möjliggör säkerhetsåtgärder
Cons:
- Företag utan hybrida miljöer kan uppleva att vissa funktioner är överflödiga
- Inlärningskurvan kan vara brant för dem som inte är bekanta med molnspecifika hot
- Ett potentiellt överdrivet beroende av automatisering kan minska insynen för vissa användare


SonicWall erbjuder en robust uppsättning säkerhetslösningar som är utformade för att skydda organisationer mot ett stort antal cyberhot. Dess främsta styrka ligger i att leverera omedelbara varningar om potentiella intrång, vilket gör det till ett förstahandsval för dem som prioriterar identifiering av intrång i realtid.
Varför jag valde SonicWall: När jag valde en säkerhetslösning för den här listan utmärkte sig SonicWall tack vare sina bevisade resultat och särskilda funktioner som är anpassade för att upptäcka intrång när de sker. SonicWall är bäst för identifiering av intrång i realtid tack vare sin snabba svarsmekanism och detaljerade hotanalys.
Utmärkande funktioner och integreringar:
SonicWalls mest anmärkningsvärda funktioner omfattar avancerat hotskydd, ett system för intrångsskydd och höghastighetsinspektion av SSL. När det gäller integreringar kan SonicWall fungera med olika verktyg för nätverksövervakning, och tjänsten Capture Advanced Threat Protection (ATP) säkerställer kompatibilitet med en mängd plattformar för hotinformation.
Pros and Cons
Pros:
- Avancerat hotskydd ger en flerskiktad försvarsmekanism
- Systemet för intrångsskydd bidrar till att avvärja potentiella attacker
- Höghastighetsinspektion av SSL möjliggör säker dataöverföring utan att hastigheten påverkas
Cons:
- Gränssnittet kan vara komplext för nya användare
- Vissa funktioner kan kräva specialiserad utbildning för att utnyttjas fullt ut
- Potentiella kostnadsproblem för mindre företag på grund av den omfattande funktionsuppsättningen.


Palo Alto VM-Series är skräddarsytt för att skydda virtualiserade miljöer mot potentiella säkerhetshot. Genom att fokusera på de särskilda egenskaperna hos virtuella nätverk erbjuder det ett robust skydd, vilket gör det särskilt lämpat för att säkerställa nätverkssäkerhet i virtualiserade miljöer.
Varför jag valde Palo Alto VM-Series: Efter att ha gått igenom olika cybersäkerhetsverktyg framstod Palo Alto VM-Series som ett övertygande val. Dess fokus på att säkra virtualiserade nätverk, i stället för en universallösning, skiljde det verkligen från mängden. Med tanke på denna specialiserade inriktning är jag övertygad om att Palo Alto VM-Series är 'bäst för nätverkssäkerhet i virtualiserade miljöer' och passar organisationer som i stor utsträckning förlitar sig på virtuell infrastruktur.
Framstående funktioner och integrationer:
Palo Alto VM-Series utmärker sig med sin motor för förebyggande av hot, som upptäcker och stoppar hot i virtuella miljöer. Dessutom erbjuder WildFire molnbaserad analys av skadlig kod. När det gäller integrationer fungerar VM-Series tillsammans med stora molnleverantörer som AWS, Azure och Google Cloud, vilket säkerställer att skyddet förblir konsekvent oavsett den virtuella miljön.
Pros and Cons
Pros:
- Fokuserat förebyggande av hot för virtualiserade miljöer
- Integration med stora molnleverantörer säkerställer bred kompatibilitet
- WildFire erbjuder ett extra lager av analys och förebyggande av skadlig kod
Cons:
- Kan ha en brantare inlärningskurva för användare som är nya inom Palo Alto Networks
- Primärt fokuserat på virtuella miljöer, vilket kanske inte passar hybridmiljöer
- Potentiella extra kostnader förknippade med avancerade funktioner
Annan säkerhetsprogramvara för internet
Nedan finns en lista över ytterligare säkerhetsprogramvara för internet som jag tog med på min kortlista, men som inte kom med bland de tio bästa. De är definitivt värda att kolla in.
- CyCognito
Bäst för hantering av exponering i stor skala
- Blumira Automated Detection & Response
Bäst för snabba svar på säkerhetshändelser
- AirMagnet Enterprise
Bäst för felsökning av trådlösa nätverk
- ThreatBlockr
Bäst för adaptiv hotrespons


Så utvärderar jag programvara för internetsäkerhet
Jag delar upp min utvärdering i två lager: grundläggande kriterier som alla verktyg måste uppfylla – till exempel hotdetektering i realtid och slutpunktsskydd – samt särskiljande faktorer som skiljer de bästa från resten.
Grundläggande funktioner (minimikrav för denna lista)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att komma i fråga för inkludering.
- Hotdetektering och förebyggande åtgärder: Jag utvärderar hur varje verktyg hanterar skadlig kod, nätfiske, utpressningstrojaner och noll-dagsexploateringar – och undersöker om detekteringen enbart bygger på signaturer eller även omfattar beteendeanalys.
- Brandvägg och nätverksskydd: Djupgående paketinspektion, intrångsskydd och detaljerad anpassning av regler är viktiga här, särskilt för team som hanterar trafik mellan flera kontor.
- Webbfiltrering och URL-kontroll: Jag kontrollerar om verktyget klassificerar URL:er dynamiskt och stöder policytillämpning per användargrupp, vilket är avgörande för organisationer med varierande åtkomstbehov mellan avdelningar.
- Slutpunktssäkerhet: Jag tittar på täckning för olika operativsystem och enhetstyper, samt funktioner som vitlistning av applikationer, enhetskontroll och insyn på EDR-nivå.
- Övervakning och aviseringar i realtid: Instrumentpaneler som snabbt visar misstänkt aktivitet och låter dig ange anpassade tröskelvärden för aviseringar gör stor skillnad vid aktiv incidentbedömning jämfört med grundläggande logginsamling.
- Datakryptering och VPN: Jag granskar krypteringsprotokoll, VPN-skalbarhet för distribuerade team och om verktyget stöder delad tunnling eller nätverksåtkomst med nolltillit för fjärranslutningar.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-baserad hotinformation är en viktig särskiljande faktor – jag undersöker om ett verktyg använder maskininlärning för att upptäcka nya hot innan de når signaturdatabaserna. Arkitektur med nolltillit är också viktig, särskilt för team som hanterar hybrida miljöer där implicit nätverksförtroende skapar luckor. Jag utvärderar även funktioner för automatiserad incidenthantering, eftersom verktyg som kan isolera en komprometterad slutpunkt och utlösa arbetsflöden för åtgärder utan manuella steg sparar värdefull tid under ett pågående intrång.
Mer än funktioner
Integrationslandskapet är en av de första sakerna jag kontrollerar – verktyg som ansluter direkt till SIEM-plattformar, identitetsleverantörer som Okta eller Azure AD och ITSM-system passar in i befintliga arbetsflöden i stället för att skapa informationssilon. Stöd för efterlevnad är lika viktigt, särskilt om leverantören erbjuder inbyggd rapportering för standarder som SOC 2, ISO 27001 eller PCI-DSS. Jag utvärderar också flexibiliteten vid driftsättning, eftersom vissa team behöver molnbaserade alternativ medan andra kräver lokala eller hybrida installationer för att uppfylla krav på var data lagras.
Så väljer du säkerhetsprogramvara för internet
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att behålla fokus när du går igenom din unika process för att välja programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med ditt team? Tänk på framtida expansion, antalet enheter och om verktyget kan hantera ökade datamängder utan prestandaproblem. |
| Integrationer | Fungerar den bra med dina befintliga system? Leta efter kompatibilitet med annan programvara som du använder för att undvika datasilos och manuella lösningar. |
| Anpassningsmöjligheter | Kan du anpassa verktyget efter dina behov? Kontrollera om du kan justera inställningar, instrumentpaneler och aviseringar så att de passar dina arbetsflöden. |
| Användarvänlighet | Är gränssnittet intuitivt för ditt team? Se till att det krävs så lite utbildning som möjligt och att designen är användarvänlig för ett snabbt införande. |
| Implementering och introduktion | Hur smidigt är installationsprocessen? Bedöm hur mycket tid och resurser som krävs för migreringen och om utbildningsresurser som videor eller guider finns tillgängliga. |
| Kostnad | Passar priset din budget? Jämför kostnaden med de funktioner som erbjuds och kontrollera om det finns dolda avgifter eller krav på långsiktiga avtal. |
| Säkerhetsskydd | Vilka skyddsåtgärder finns på plats? Se till att programvaran uppfyller dina säkerhetsstandarder, inklusive kryptering och funktioner för hotdetektering. |
| Efterlevnadskrav | Uppfyller den branschreglerna? Kontrollera om verktyget följer relevanta lagar och standarder, till exempel GDPR eller HIPAA, för att undvika juridiska problem. |
Vad är programvara för internetsäkerhet?
Programvara för internetsäkerhet är en uppsättning program som är utformade för att skydda användarnas datorer och onlineaktiviteter mot hot från den mörka webben, vilket ofta kräver omfattande lösningar för hotthantering. Denna programvara innehåller vanligtvis ytterligare funktioner som virusidentifiering, brandväggsskydd och skydd mot nätfiske och spelar en avgörande roll i försvaret mot ett brett spektrum av cyberattacker.
Funktioner
När du väljer programvara för internetsäkerhet bör du hålla utkik efter följande viktiga funktioner:
- Skydd mot skadlig programvara: Identifierar och tar bort skadlig programvara för att hålla systemet säkert från hot.
- Brandväggsprogramvara: Övervakar inkommande och utgående nätverkstrafik för att blockera obehörig åtkomst.
- Säker surfning: Säkerställer säker internetanvändning genom att varna för misstänkta webbplatser och nätfiskeförsök.
- Hotidentifiering i realtid: Ger omedelbara varningar och svar på nya säkerhetsrisker för att möjliggöra skydd i rätt tid.
- VPN-tjänster: Krypterar internetanslutningar för att skydda din integritet och hålla dina onlineaktiviteter anonyma.
- Anpassningsbara säkerhetsinställningar: Gör det möjligt att justera inställningarna efter specifika säkerhetsbehov och preferenser.
- Kompatibilitet med flera enheter: Skyddar flera enheter med en enda prenumeration, vilket är idealiskt för team och familjer.
- Molnbaserad hanteringskonsol: Erbjuder centraliserad kontroll och fjärruppdateringar för alla anslutna enheter.
- Skydd mot utpressningsprogram: Skyddar mot attacker som låser data och kräver betalning för att frigöra den.
- Användarvänligt gränssnitt: Säkerställer enkel användning med intuitiv design, vilket minskar inlärningströskeln för nya användare.
Fördelar
Att implementera programvara för internetsäkerhet tillsammans med hanterade brandväggstjänster ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Dataskydd: Skyddar känslig information mot cyberhot som skadlig programvara och nätfiske.
- Integritetsskydd: Säkerställer att onlineaktiviteter förblir privata med funktioner som VPN-tjänster.
- Hotidentifiering: Ger varningar i realtid så att potentiella säkerhetsintrång snabbt kan hanteras och begränsas.
- Åtkomstkontroll: Hanterar och begränsar obehörig åtkomst genom brandväggsinställningar.
- Kostnadsbesparingar: Minskar potentiella ekonomiska förluster till följd av dataintrång och attacker med utpressningsprogram.
- Ökad produktivitet: Minimerar störningar genom att hålla systemen fria från skadlig programvara.
- Användarnas förtroende: Höjer teamets moral genom säker surfning och en trygg digital miljö.
Kostnader & priser
Att välja programvara för internetsäkerhet kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för programvara för internetsäkerhet:
Jämförelsetabell för abonnemang för programvara för internetsäkerhet
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande skydd mot skadlig programvara, begränsad enhetskompatibilitet och grundläggande brandväggsinställningar. |
| Personligt abonnemang | $5-$25/användare/månad | Skydd mot skadlig programvara, säker surfning och grundläggande VPN-tjänster. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad hotidentifiering, stöd för flera enheter och anpassningsbara säkerhetsinställningar. |
| Abonnemang för stora företag | $70-$150/användare/månad | Omfattande säkerhetshantering, molnbaserad hanteringskonsol och avancerat skydd mot utpressningsprogram. |
Vanliga frågor om internetsäkerhetsprogramvara
Här är några svar på vanliga frågor om internetsäkerhetsprogramvara:
Vilket är bättre, antivirus eller internetsäkerhet?
Internetsäkerhetsprogram är det bättre valet om du vill ha ett bredare skydd online. De innehåller antivirusprogram men lägger också till verktyg som skyddar dig mot cyberhot som går utöver skadlig kod. Fundera på vilka funktioner du behöver för att hålla dina data och enheter säkra.
Hur kan jag förhindra nätfiskeattacker?
För att förhindra nätfiskeattacker bör du använda internetsäkerhetsprogramvara som erbjuder säker surfning och hotdetektering i realtid. Utbilda ditt team i hur man känner igen misstänkta e-postmeddelanden och webbplatser, och använd verktyg som blockerar skadliga länkar. Regelbundna uppdateringar och vaksamhet är avgörande för att hålla sig säker.
Kan internetsäkerhetsprogramvara göra min dator långsammare?
Viss internetsäkerhetsprogramvara kan påverka datorns prestanda. Välj lösningar som är kända för att ha liten påverkan på systemet, som ESET eller Webroot, vilka är utformade för att fungera effektivt utan att göra enheten långsammare. Genom att testa olika alternativ kan du hitta det som passar bäst.
Räcker ett kostnadsfritt internetsäkerhetsprogram?
Kostnadsfria internetsäkerhetsprogram ger ett grundläggande skydd men saknar ofta avancerade funktioner som hotdetektering i realtid och VPN-tjänster. Överväg en betalversion om du behöver ett mer omfattande skydd för företagets eller dina personliga data.
Vad händer härnäst:
Om du håller på att undersöka internetsäkerhetsprogramvara kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Sedan får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.