

Att hitta rätt verktyg för ditt team kan vara svårt inom containerisering och virtualisering. Du kanske till exempel vill se bortom Docker på grund av skalbarhet, säkerhet eller specifika efterlevnadskrav. Dessa utmaningar kan hindra ditt arbetsflöde och påverka dina affärsmål.
Jag har utvärderat de främsta alternativen till Docker med fokus på vad som skiljer dem åt. Jag vill hjälpa dig att hitta en lösning som passar ditt teams unika behov.
I den här artikeln får du upptäcka mina främsta val, där vart och ett erbjuder särskilda funktioner som kan åtgärda de brister du upplever med Docker. Jag guidar dig genom dessa alternativ så att du kan fatta ett välgrundat beslut som stämmer överens med dina mål.
Vad är Docker?
Docker är en plattform för containerisering och virtualisering som används för att köra program i isolerade miljöer. Den används ofta av utvecklare, IT-specialister och DevOps-team för att förenkla distribution och hantering av program.
Funktioner som portabilitet mellan containrar, snabb konfigurering och effektiv resursanvändning hjälper till att uppfylla behov av skalbarhet, säkerhet och efterlevnad. Sammantaget erbjuder Docker ett flexibelt sätt att hantera programmiljöer effektivt.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell: Alternativ till Docker
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av alternativ till Docker.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för effektivitet hos mikro-VM:er | Inte tillgängligt | Pris på begäran | Website | |
| 2 | Bäst för OCI-kompatibilitet | Inte tillgängligt | Pris på begäran | Website | |
| 3 | Bäst för byggen utan daemon | Ej tillgängligt | Pris på begäran | Website | |
| 4 | Bäst för hantering av lokala miljöer | Gratisplan finns | Pris på begäran | Website | |
| 5 | Bäst för hantering av flera kluster | Gratisplan tillgänglig | Pris på begäran | Website | |
| 6 | Bäst för hantering av Linuxcontainrar | Inte tillgängligt | Prisuppgift på begäran | Website | |
| 7 | Bäst för enkelhet och portabilitet | Inte tillgängligt | Pris på begäran | Website | |
| 8 | Bäst för effektiv användning av Linux-servrar | Gratisabonnemang tillgängligt | Pris på begäran | Website | |
| 9 | Bäst för högpresterande databehandling | Gratisplan tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för Kubernetes-integration | Inte tillgängligt | Pris på begäran | Website |


Recensioner av de bästa alternativen till Docker
Nedan finns mina detaljerade sammanfattningar av de bästa alternativen till Docker som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det som passar dig bäst.
 Bäst för effektivitet hos mikro-VM:er
- Inte tillgängligt
- Pris på begäran
Visit WebsiteCustomer Rating:4.8/5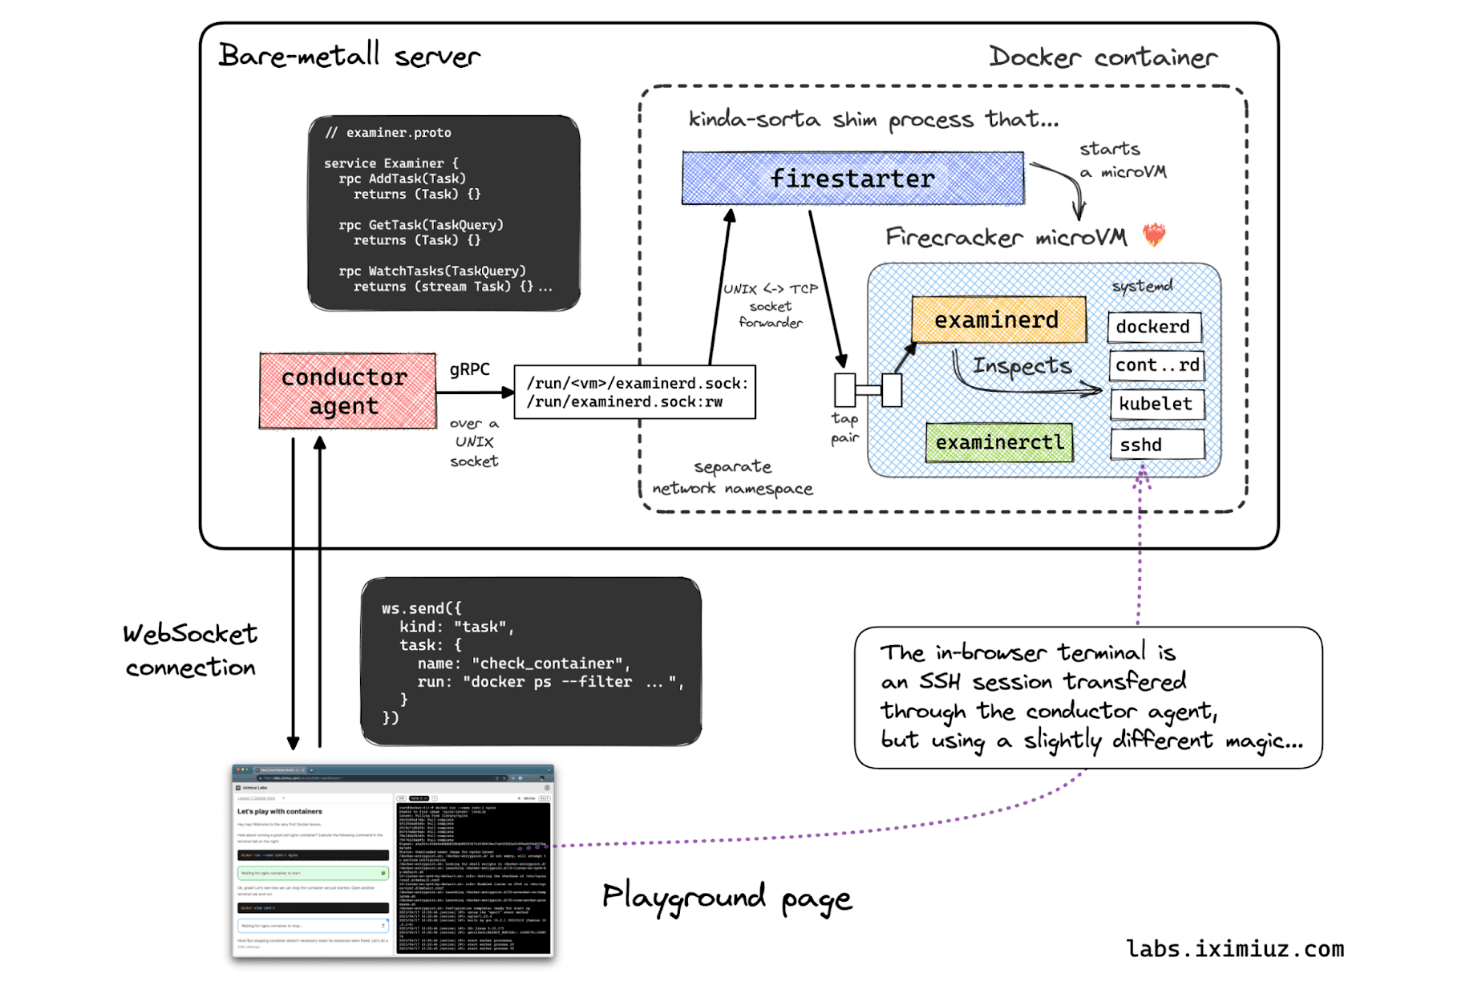
Firecracker kör isolerade mikro-VM:er i Docker-containrar för säker sandboxning. Firecracker är en monitor för virtuella maskiner med öppen källkod för infrastrukturteam som behöver lätta, isolerade miljöer för containerbaserade plattformar, serverlösa arbetsbelastningar och tjänster med flera hyresgäster.
Vem passar Firecracker bäst för?
Molninfrastrukturteam som behöver köra isolerade arbetsbelastningar med hög densitet kan använda Firecrackers lättviktiga mikro-VM-arkitektur.
Varför jag valde Firecracker
Jag valde Firecracker för arkitekturer som alternativ till Docker och som behöver starkare isolering av arbetsbelastningar utan den överbelastning som en fullständig virtuell maskin medför. Det passar bäst för effektivitet hos mikro-VM:er och använder KVM samt en minimal enhetsmodell för att köra lätta mikro-VM:er som kan vara värdar för containerarbetsbelastningar. Jag uppskattar att det passar serverlösa plattformar som startar isolerade miljöer vid behov.
Viktiga funktioner i Firecracker
- REST-kontroll-API: Konfigurera, starta, pausa och stoppa mikro-VM:er via HTTP-slutpunkter.
- Ögonblicksbild och återställning: Spara tillståndet för en mikro-VM och återställ det från en ögonblicksbild.
- Hastighetsbegränsning av resurser: Ange gränser för nätverks- och blockenhetsåtgärder.
- Metadatatjänst: Tillhandahåll instansspecifika metadata till gästarbetsbelastningar.
Firecracker-integrationer
Firecracker anges användas av eller integreras med containerd via firecracker-containerd, E2B, Fly.io, Kata Containers, Koyeb och Northflank. Dess REST-API stöder konfiguration av mikro-VM:er och livscykelhantering.
Pros and Cons
Pros:
- Maskinvarubaserad isolering för containerarbetsbelastningar
- Lätta mikro-VM:er minskar virtualiseringsöverbelastning
- REST-API styr VM-livscykel och ögonblicksbilder
Cons:
- Kräver Linux-värdar med KVM-stöd
- Värdnätverk kräver manuell konfiguration
Learn more about Firecracker:
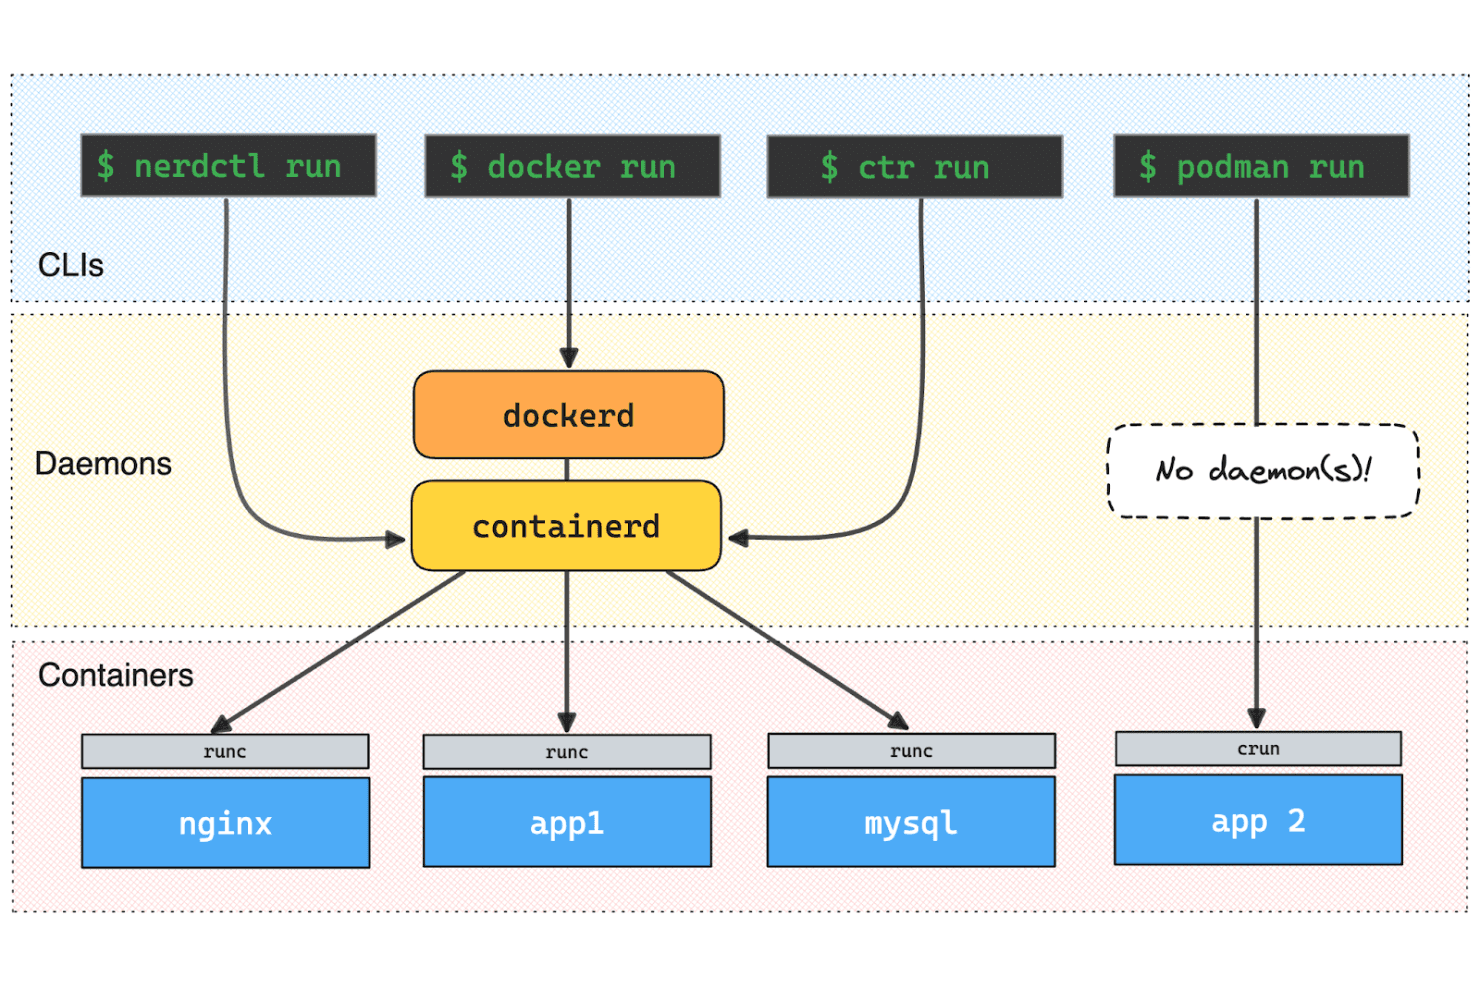
runc fungerar som körmiljö på låg nivå för containrar i flera CLI-verktyg. För infrastrukturella team som bygger anpassade arbetsflöden för Linuxcontainrar är runc en öppen källkodsbaserad körmiljö på låg nivå som startar containrar utan att kräva Dockers plattform på högre nivå.
Vem passar runc bäst för?
runc passar bra för plattformsingenjörer som integrerar OCI-kompatibel körning av containrar i Linuxinfrastruktur eller orkestreringssystem.
Varför jag valde runc
Jag valde runc, som har utsetts till bäst för OCI-kompatibilitet, som ett alternativ till Docker eftersom det implementerar OCI-specifikationen för körmiljöer. Det startar containrar från OCI-paket och ger Linuxbaserade infrastrukturverktyg en körmiljö på låg nivå för körning av containrar utan Dockers mer omfattande plattform.
runcs viktigaste funktioner
- Kommandon för containerlivscykeln: Skapa, starta, lista och ta bort containrar med separata CLI-kommandon.
- Rotlösa containrar: Kör containrar utan root-behörigheter när Linuxkärnan har stöd för användarnamnrymder.
- Stöd för seccomp: Tillämpa seccomp-filter för att begränsa systemanrop när programmet byggs med stöd för libseccomp.
- Kontrollpunkt och återställning: Spara och återställ containerstatus med CRIU med den nödvändiga byggkonfigurationen.
runc-integrationer
Inbyggda integrationer är inte dokumenterade, och runc tillhandahåller inget separat API för anpassade integrationer. containerd kan använda runc som sin OCI-körmiljö, vilket gör att Kubernetes-arbetsbelastningar kan köras via containerd; runc implementerar inte själv Kubernetes CRI.
Pros and Cons
Pros:
- Implementerar OCI-specifikationen för körmiljöer
- Direkt kontroll över livscykeln via fokuserade CLI-kommandon
- Stöder rotlös körning med användarnamnrymder
Cons:
- Körmiljö för enbart Linux
- Kräver OCI-paket i stället för att hantera avbildningar
Learn more about runc:
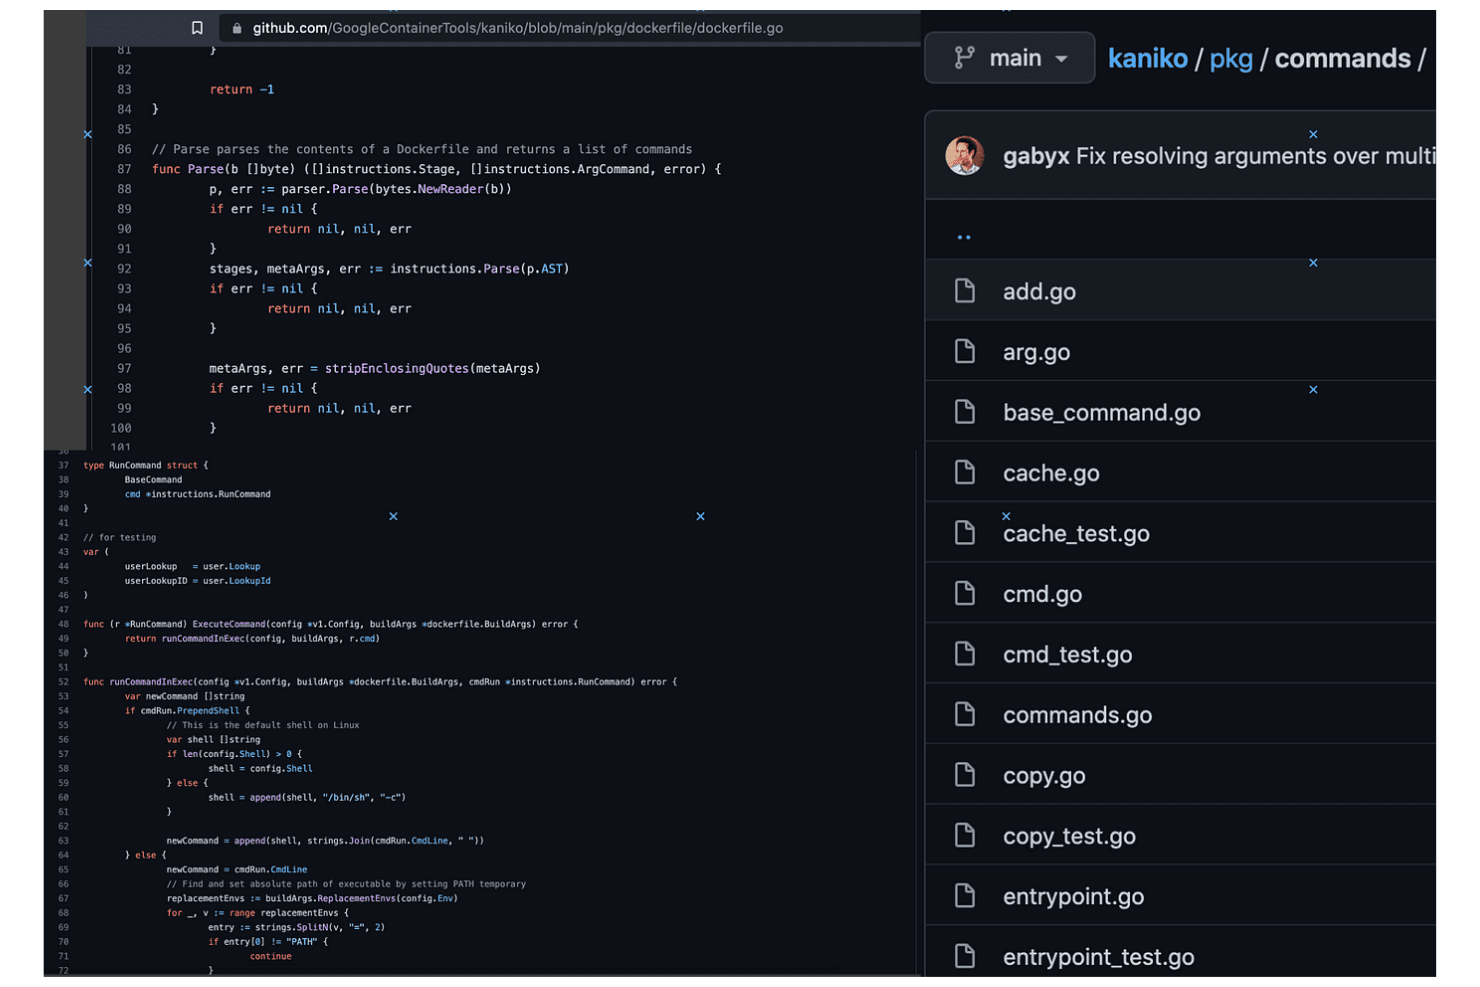
Kaniko låter användare bläddra i källkod för tolkning av Dockerfiler på GitHub. Kaniko ger plattforms- och DevOps-team möjlighet att bygga containeravbildningar från Dockerfiler i CI-arbetsflöden och stöder Kubernetes-fokuserade miljöer som behöver ett alternativ till Docker-baserade byggverktyg.
Vem passar Kaniko bäst för?
Kaniko passar infrastrukturteam som behöver bygga containeravbildningar från Dockerfiler i CI utan att förlita sig på en Docker-daemon.
Varför jag valde Kaniko
Jag valde Kaniko som bäst för byggen utan daemon eftersom dess exekverare bygger avbildningar från Dockerfiler utan en Docker-daemon. Jag uppskattar att jag kan köra det i ett Kubernetes-CI-jobb och skicka den färdiga avbildningen till ett register utan att exponera ett Docker-uttag.
Viktiga funktioner i Kaniko
- Fjärrcache för lager: Cachar
RUN- ochCOPY-lager i ett register. - Byggkontexter: Accepterar lokala kataloger, arkiv, Git-arkiv och molnlagring.
- Registerautentisering: Stöder konfiguration av autentiseringsuppgifter för GCR, Amazon ECR och Azure ACR.
- Reproducerbara byggen: Erbjuder ett alternativ för att ta bort tidsstämplar från avbildningen.
Kaniko-integreringar
Kaniko stöder registerautentisering och överföring av avbildningar till Google Container Registry, Amazon ECR, Azure ACR, Docker Hub och JFrog Artifactory eller Container Registry; du kan konfigurera andra Docker-uppgiftshjälpare.
Pros and Cons
Pros:
- Undviker privilegierade Docker-in-Docker-konfigurationer
- Byggen körs inuti Kubernetes-poddar
- Cachar `RUN`- och `COPY`-lager på distans
Cons:
- Googles uppströmsarkiv är arkiverat
- Filsystemögonblicksbilder kan göra stora byggen långsammare
Learn more about Kaniko:- Fjärrcache för lager: Cachar

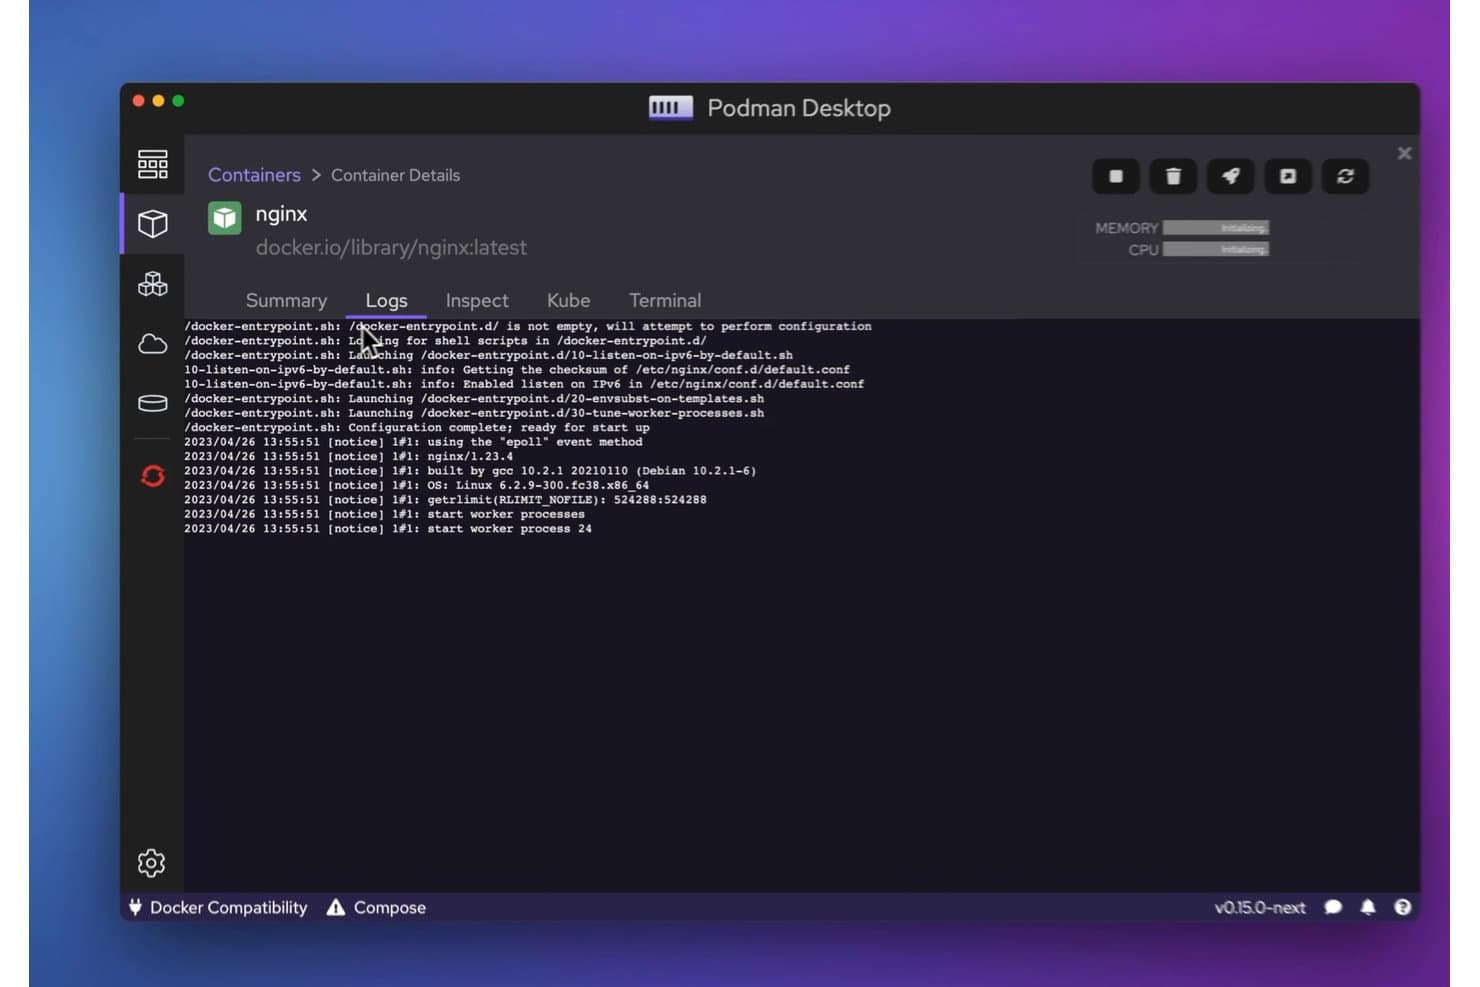
Podman låter användare visa containerloggar i realtid i ett rent skrivbordsgränssnitt. Podman ger utvecklare och IT-team ett sätt med öppen källkod att bygga, köra och hantera containrar lokalt utan en daemon, vilket hjälper dem att testa applikationer och hålla utvecklingsmiljöerna konsekventa.
Vem passar Podman bäst för?
Podman passar utvecklare och systemadministratörer som vill hantera containerarbetsflöden på arbetsstationer utan en central daemon.
Varför jag valde Podman
Jag valde Podman eftersom dess containerarbetsflöde utan daemon och med rootless-behörigheter gör det till ett praktiskt Docker-alternativ för lokal utveckling. Jag kan köra containrar utan en central daemon, gruppera relaterade containrar i pods och generera Kubernetes YAML för att ta med en testad konfiguration till klusterarbetsflöden.
Podmans viktigaste funktioner
- Bildhantering: Hämta, tagga, inspektera och ta bort containeravbildningar.
- Volymhantering: Skapa och inspektera namngivna volymer för beständiga containerdata.
- Nätverkshantering: Skapa nätverk och ansluta containrar till dem.
- Hälsokontroller: Konfigurera hälsokontroller för att övervaka containerstatus.
Podmans integrationer
Podmans inbyggda integrationer är inte tydligt dokumenterade, men verktyget tillhandahåller ett Docker-kompatibelt REST API och ett Libpod API för anpassade integrationer. Podman Desktop kan hantera Docker, Lima, kind, Red Hat OpenShift och Red Hat OpenShift Developer Sandbox samt distribuera till Kubernetes-kontexter.
Pros and Cons
Pros:
- Rootless-containrar minskar exponeringen av värdbehörigheter
- Drift utan daemon undviker en permanent motortjänst
- Stöd för pods och Kubernetes YAML möjliggör testning från lokal miljö till kluster
Cons:
- Stödet för Compose ligger efter Dockers bredare funktionsomfattning
- Rootless-nätverk kan komplicera loggning av käll-IP-adresser
Learn more about Podman:
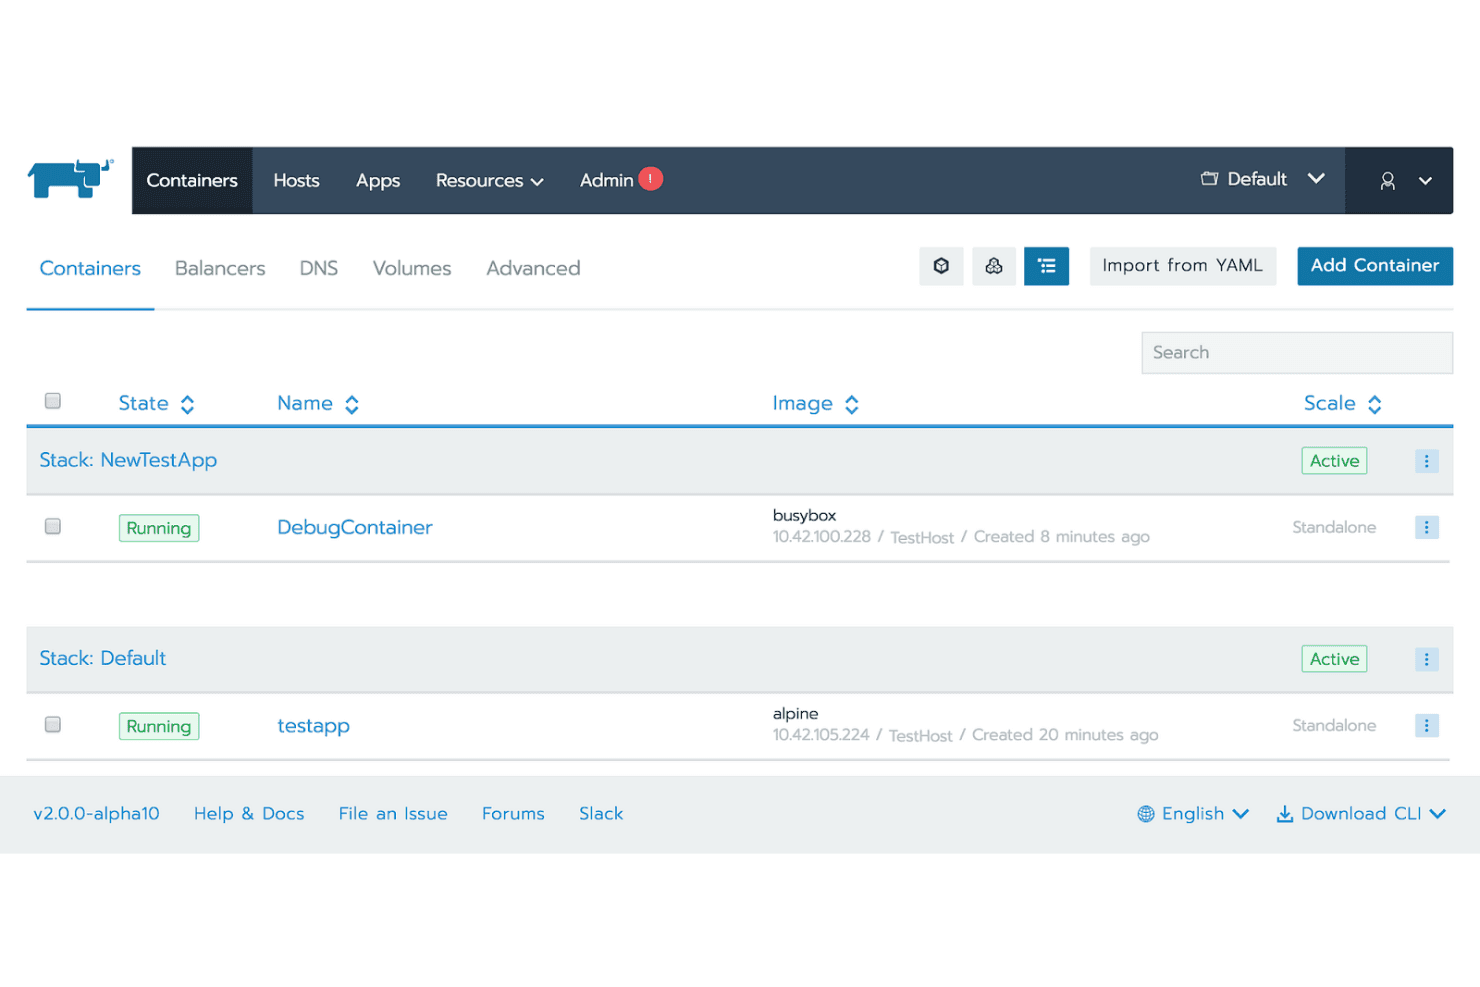
Rancher låter användare hantera och övervaka containrar i flera stackar. Rancher är en Kubernetes-hanteringsplattform för infrastrukturteam som behöver distribuera containeriserade applikationer i moln- och lokala miljöer samt hantera deras drift.
Vem passar Rancher bäst för?
Rancher passar plattforms- och infrastrukturteam som behöver ett centralt sätt att administrera Kubernetes-kluster i utvecklings-, test- och produktionsmiljöer.
Varför jag valde Rancher
Jag valde Rancher som bäst för hantering av flera kluster eftersom det ger mig ett centralt sätt att administrera Kubernetes-kluster i moln- och lokala miljöer. Dess klusterprovisionering och centraliserade rollbaserade åtkomstkontroller hjälper mig att hantera containeriserade arbetslaster och behörigheter i utvecklings-, test- och produktionsmiljöer.
Ranchers viktigaste funktioner
- Fleet GitOps: Distribuera och hantera Kubernetes-resurser från Git-arkiv.
- Övervakning och aviseringar: Visa klustermått och konfigurera aviseringar med Prometheus och Grafana.
- Loggning: Samla in och visa loggar från klustrets arbetslaster.
- Hantering av Helm-diagram: Installera och konfigurera applikationer från Helm-diagram.
Rancher-integreringar
Rancher stöder extern autentisering via Microsoft Active Directory, Microsoft Entra ID, GitHub, Okta, Keycloak, Google OAuth, OpenLDAP och generisk OIDC. Dess övervakningsstack kan skicka aviseringar via Alertmanager till Slack och PagerDuty, och Rancher tillhandahåller ett API för anpassade integreringar.
Pros and Cons
Pros:
- Centraliserar hanteringen av Kubernetes-kluster
- Gör konfiguration och drift av kluster enklare
- Tillhandahåller visuell övervakning och kontroller för arbetslaster
Cons:
- Användargränssnittet kan kännas långsamt eller instabilt
- Genererar många RBAC-regler och roller
Learn more about Rancher:
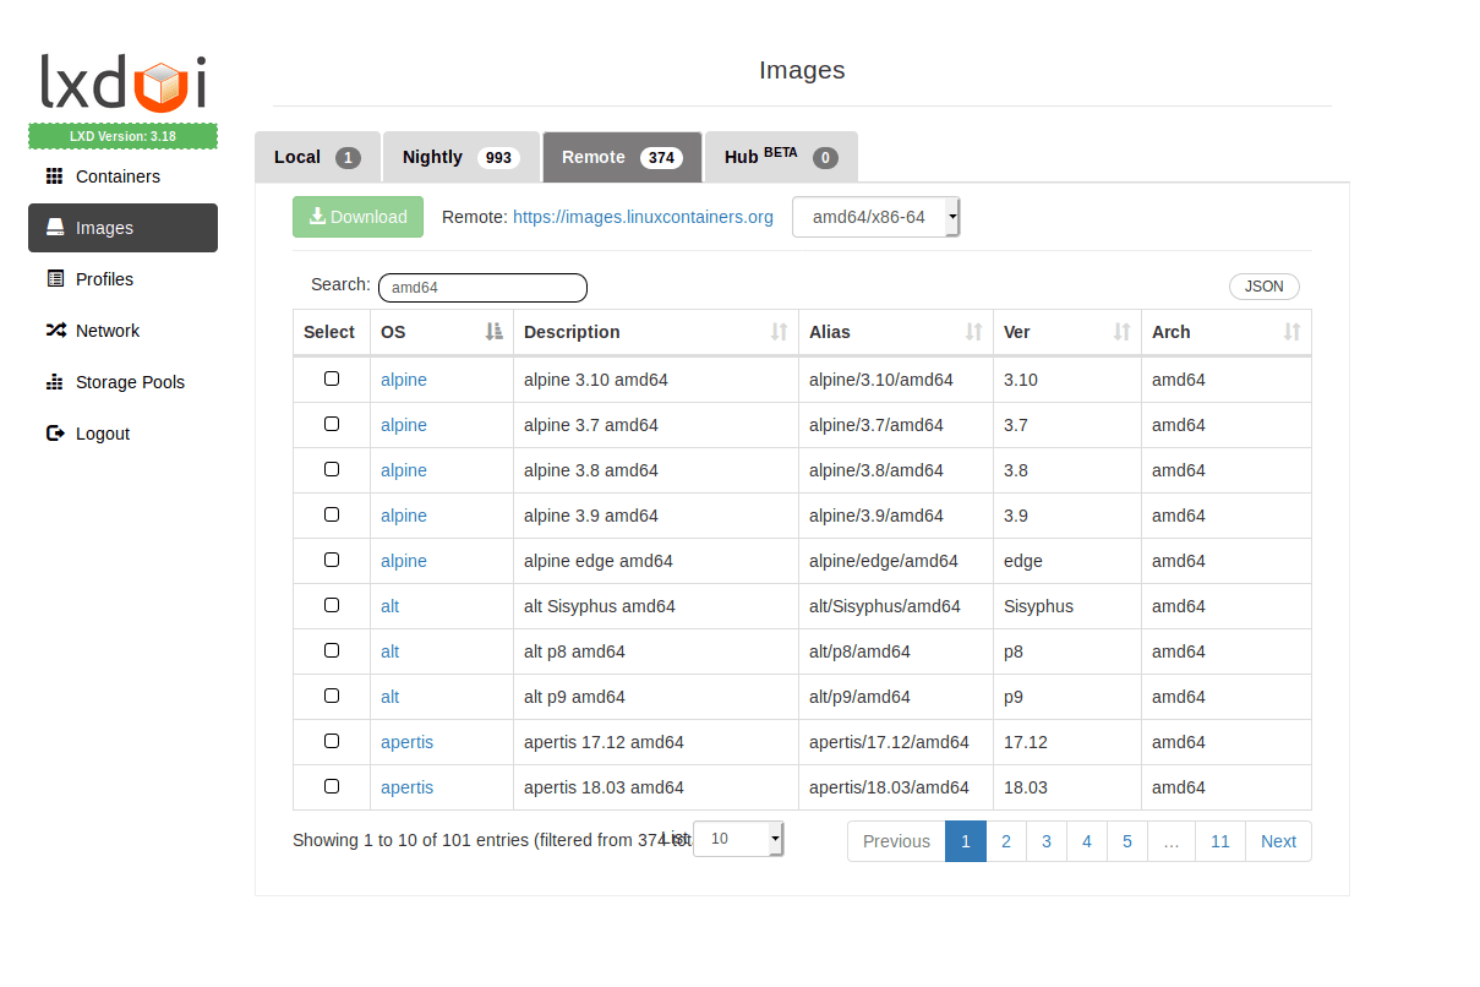
LXD låter användare bläddra bland och hämta fjärranslutna containeravbildningar efter operativsystem och arkitektur. LXC/LXD gör det möjligt för IT-team att köra Linux-systemcontainrar som isolerade miljöer och erbjuder infrastrukturadministratörer ett Docker-alternativ för att konsolidera arbetsbelastningar och hantera Linux-värdar.
Vem passar LXC/LXD bäst för?
Linuxsystemadministratörer som behöver skapa och hantera systemcontainrar på Linux-värdar passar bra för LXC/LXD.
Varför jag valde LXC/LXD
Jag valde LXC/LXD som ett Docker-alternativ eftersom det är bäst för hantering av Linuxcontainrar. Jag gillar att LXD kör fullständiga Linux-systemcontainrar, så att jag kan hantera isolerade miljöer som fungerar mer som lättviktiga servrar än containrar för en enda applikation. Med profiler kan jag tillämpa konsekventa inställningar på flera containrar, medan kommandoradsklienten och REST API:t stöder hantering på värdnivå.
Viktiga funktioner i LXC/LXD
- Ögonblicksbilder av instanser: Fånga en instans tillstånd och återställ det senare.
- Bildhantering: Skapa instanser från avbildningar och hantera bildalias och fjärrkällor.
- Nätverkshantering: Konfigurera hanterade bryggor, OVN-nätverk och andra nätverkstyper.
- Resursbegränsningar: Ange gränser för processor, minne, disk och nätverk för instanser.
LXC/LXD-integrationer
LXD dokumenterar en CSI-drivrutin som integrerar dess lagringsbackend med Kubernetes. Det tillhandahåller även ett REST API för anpassade integrationer.
Pros and Cons
Pros:
- Fullständiga Linux-system känns som lättviktiga servrar
- Snabba och lättviktiga instanser använder minimalt med resurser
- Ögonblicksbilder förenklar återställning efter projektändringar
Cons:
- Arbetsflöden i kommandoradsgränssnittet kan kännas ointuitiva
- Begränsningen till Linux utesluter Windows-värdar
Learn more about LXC/LXD:
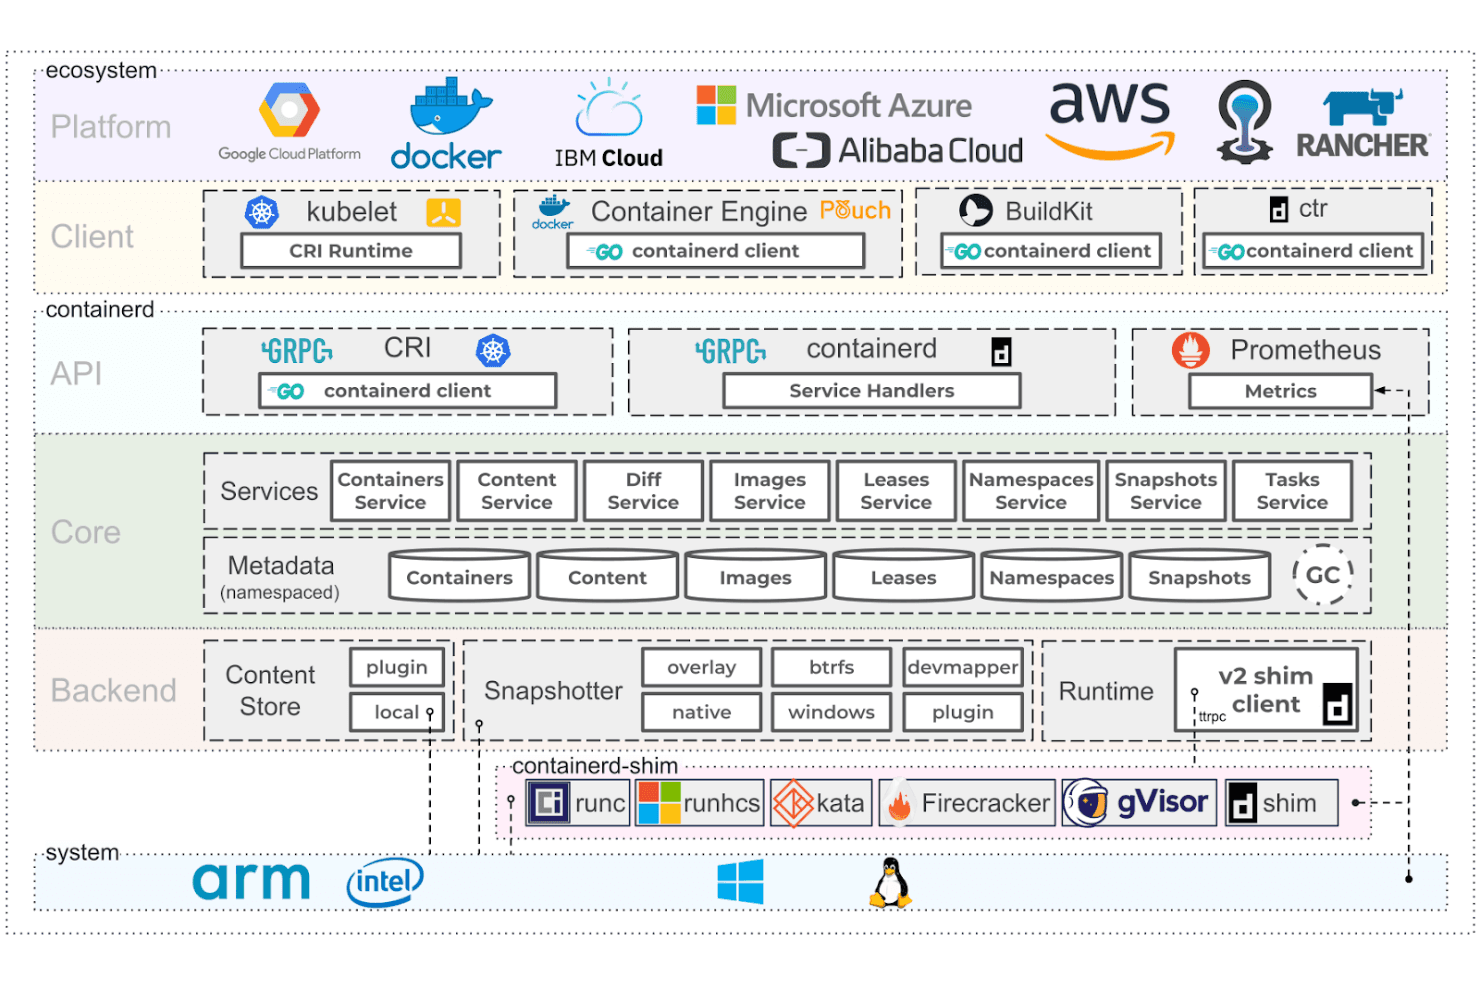
containerds arkitektur omfattar plattformar, körningsmiljöer och systemlager. containerd är utformat för infrastruktuream som söker ett alternativ till Docker och är en containerkörningsmiljö med öppen källkod som hanterar containeravbildningar och körning i produktionsmiljöer.
Vem passar containerd bäst för?
Infrastruktuream som behöver en portabel containerkörningsmiljö med öppen källkod för att hantera avbildningar och körning i produktionsmiljöer.
Varför jag valde containerd
Jag valde containerd som ett alternativ till Docker på grund av dess enkelhet och portabilitet. Dess OCI-kompatibla körningsmiljö och avbildningstjänster hanterar hämtning, lagring och containerkörning utan Dockers mer omfattande verktygssamling. Jag uppskattar att dess insticksmodul för containerkörningsgränssnittet (CRI) gör att Kubernetes-noder kan använda containerd direkt, medan OCI-standarder bidrar till att hålla arbetsbelastningar portabla mellan kompatibla miljöer.
Viktiga funktioner i containerd
- Namnutrymmen: Separera containrar och metadata för avbildningar för flera användare på samma bakgrundsprocess.
- Ögonblicksbilder: Skapa skrivbara ögonblicksbilder och skrivskyddade vyer av ögonblicksbilder med filsystem som stöds.
- Kontrollpunkt och återställning: Använd CRIU för att skapa kontrollpunkter för och återställa containrar och uppgifter.
- Go-klientbibliotek: Anslut plattformskod till containerd via dess uttag och API.
Integrationer med containerd
containerd har inbyggt stöd för Kubernetes genom sin insticksmodul för containerkörningsgränssnittet (CRI) och fungerar med register som följer OCI:s distributionsspecifikation. Dess Go-klientbibliotek och gRPC-API:er stöder anpassade integrationer.
Pros and Cons
Pros:
- OCI-kompatibla avbildningar och körningsmiljöer
- Inbyggt stöd för Kubernetes CRI
- Körs på Linux och Windows
Cons:
- Avbildningsbyggen kräver separata verktyg
- CLI på låg nivå saknar Dockers bekvämligheter
Learn more about containerd: Bäst för effektiv användning av Linux-servrar
- Gratisabonnemang tillgängligt
- Pris på begäran
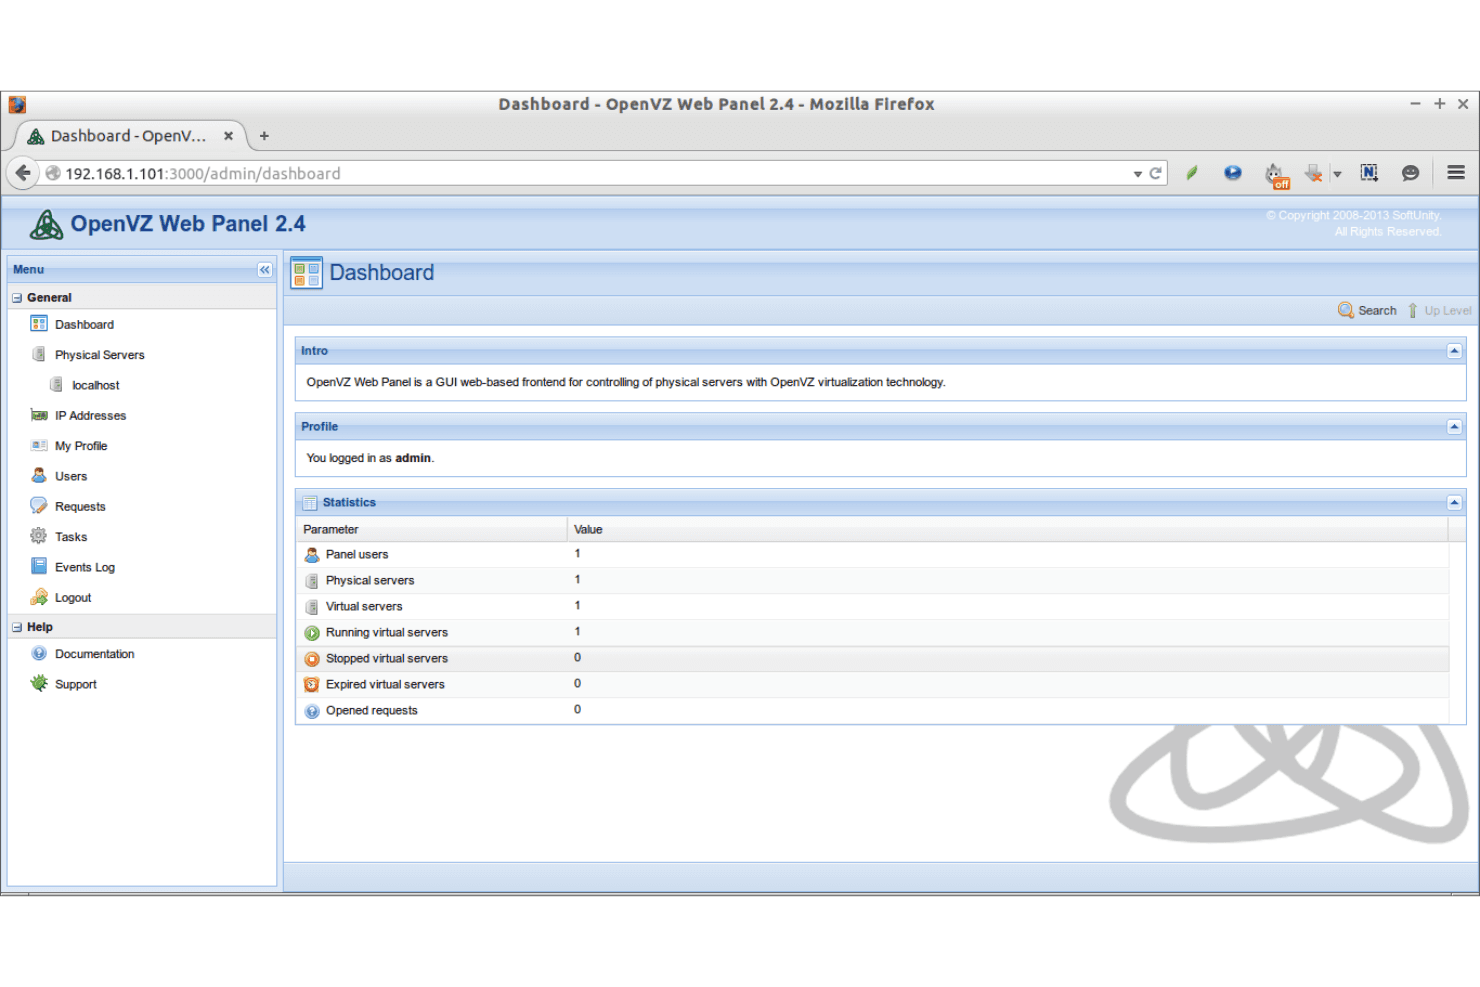
OpenVZ-webbpanelen tillhandahåller en central instrumentpanel för hantering av virtuella servrar. För infrastrukturteam och hostingleverantörer är OpenVZ en Linux-plattform för containerisering som kör isolerade miljöer på en delad kärna och erbjuder ett alternativ till Docker för konsolidering av serverarbetsbelastningar utan separata virtuella maskiner.
Vem passar OpenVZ bäst för?
OpenVZ passar systemadministratörer som vill köra flera isolerade Linux-miljöer på delad serverhårdvara.
Varför jag valde OpenVZ
Jag valde OpenVZ som ett alternativ till Docker eftersom det är bäst för effektiv användning av Linux-servrar. Dess containrar isolerar Linux-miljöer samtidigt som värddatorns kärna delas, så att jag kan konsolidera arbetsbelastningar utan att köra en separat virtuell maskin för varje tjänst. CPU-, minnes- och diskkontroller per container hjälper mig att fördela resurser på en belastad server.
Viktiga funktioner i OpenVZ
- Container-mallar: Skapa containrar från färdigbyggda avbildningar av Linux-distributioner.
- Live-migrering: Flytta körande containrar mellan kompatibla värdar med CRIU och P.Haul.
- Ögonblicksbilder: Avbilda containrarnas diskstatus med lagringssystemet ploop.
- Virtuella nätverk: Konfigurera containrarnas nätverksgränssnitt, IP-adresser och routning.
OpenVZ-integreringar
OpenVZ stöder integrering med OpenStack med hjälp av DevStack, och libvirt fungerar som dess standard-API för hantering av containrar och virtuella maskiner.
Pros and Cons
Pros:
- Resurssnåla containrar minskar belastningen på värddatorn
- Kontroller per container möjliggör tät serverkonsolidering
- Live-migrering flyttar körande containrar
Cons:
- Delad kärna begränsar valen av operativsystem och kärna
- Mindre ekosystem än Docker för verktyg och support
Learn more about OpenVZ: Bäst för högpresterande databehandling
- Gratisplan tillgänglig
- Pris på begäran
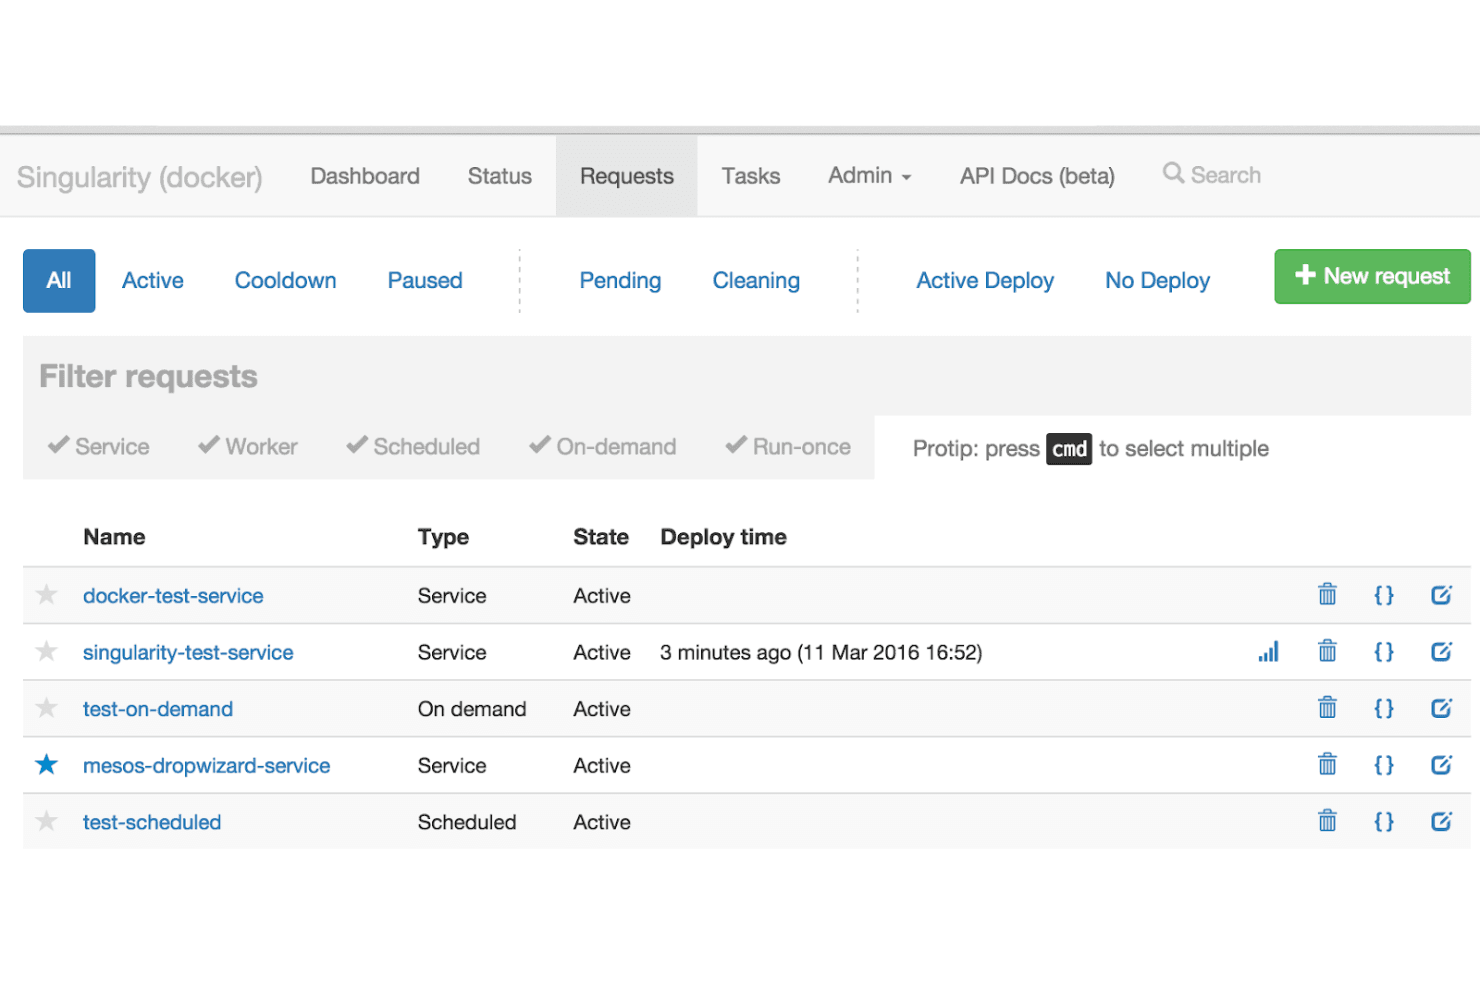
Singularity låter användare hantera och övervaka alla tjänsteförfrågningar i en vy. Singularity hjälper forsknings- och infrastrukturteam att paketera applikationer med sina beroenden och köra dem konsekvent i olika system, inklusive delade miljöer där Dockers modell baserad på bakgrundsprocesser kan vara svår att stödja.
Vem passar Singularity bäst för?
Forskningsdatorteam och HPC-administratörer som behöver köra portabla arbetsbelastningar i delade kluster.
Varför jag valde Singularity
Jag valde Singularity som ett alternativ till Docker, bäst för arbetsbelastningar inom högpresterande databehandling i delade kluster. Det kör containrar utan en bakgrundsprocess, vilket passar miljöer där användare inte kan köra Dockers bakgrundsprocess. Dess portabla SIF-avbildningar hjälper team att flytta arbetsbelastningar mellan system samtidigt som applikationernas beroenden hålls paketerade tillsammans.
Viktiga funktioner i Singularity
- GPU-stöd: Gör värdens NVIDIA CUDA- eller AMD ROCm-enheter och -bibliotek tillgängliga för containeriserade applikationer.
- MPI-stöd: Kör Open MPI- eller MPICH-applikationer med startprogram på värden, till exempel
mpirun. - Definitionsfiler: Ange byggsteg, körningsinställningar, metadata och tester för containeravbildningar.
- Stöd för OCI-register: Använd avbildningar från OCI-register som stöds som byggkällor.
Integrationer med Singularity
SingularityCE kan hämta, köra och bygga från OCI-register, inklusive Docker Hub, Quay, NVIDIA NGC, GitHub Container Registry, AWS ECR och Azure ACR. För HPC-arbetsbelastningar stöder det Open MPI och MPICH med startprogram på värden och schemaläggare som
mpirun,srunoch Slurm.Pros and Cons
Pros:
- Kör containrar utan en bakgrundsprocess
- Kör arbetsbelastningar utan root-åtkomst
- Stöder arbetsbelastningar med GPU och höghastighetsanslutningar
Cons:
- Mindre lämpat för generell tjänstehosting
- Avbildningsbyggen kan kräva administratörskonfiguration
Learn more about Singularity:
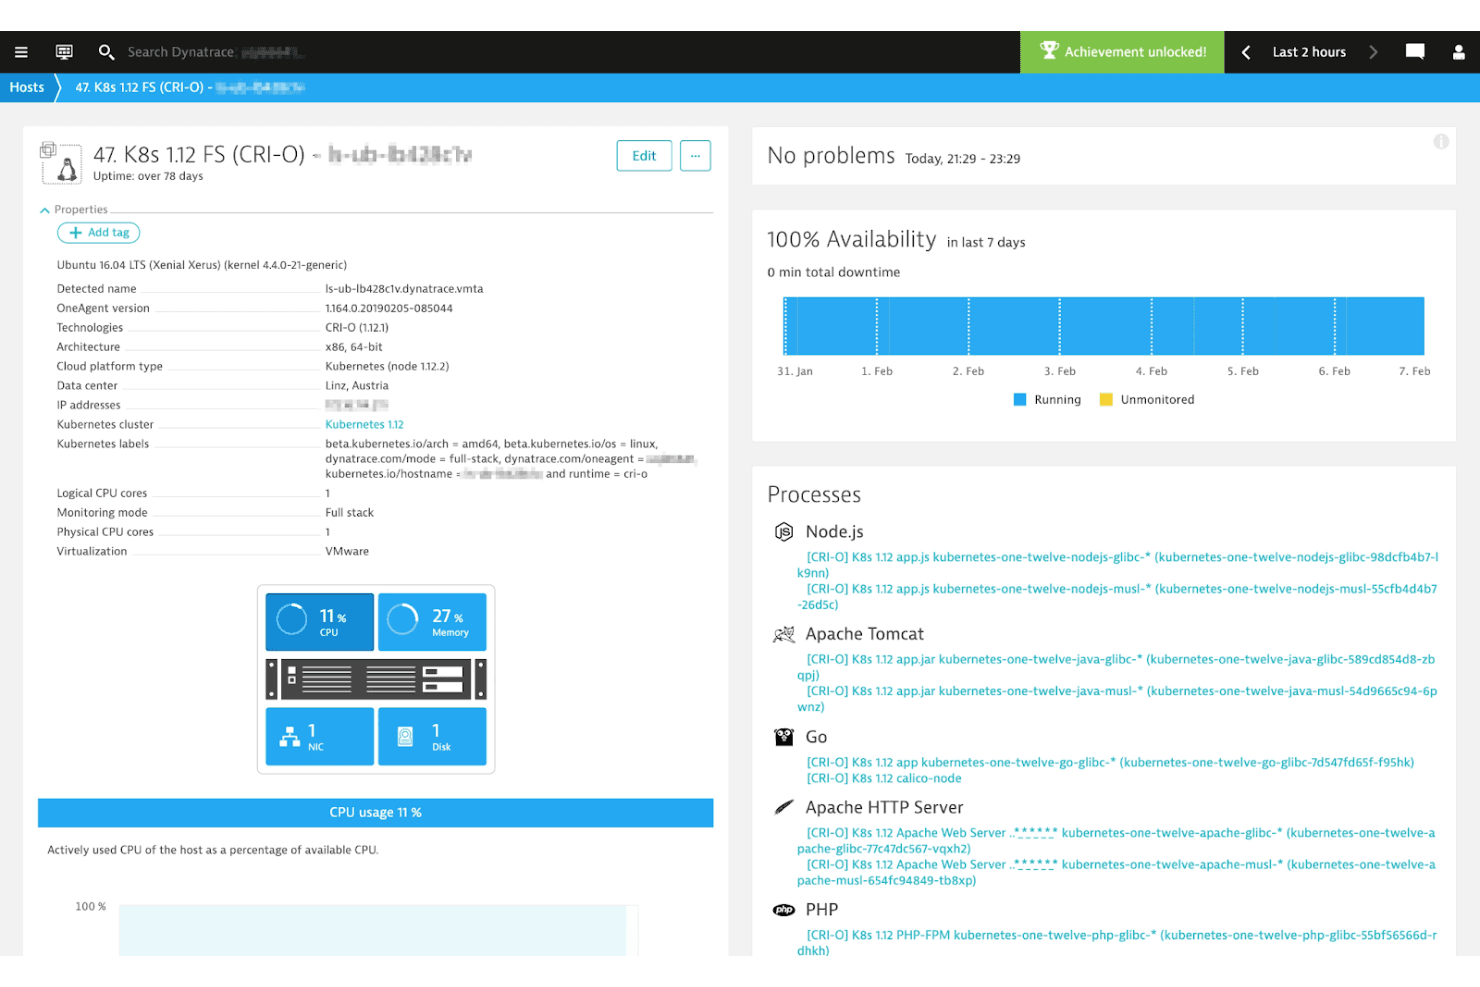
CRI-O visar värdövervakning med processöversikt och 100 % drifttid. CRI-O är en containerkörningsmiljö med öppen källkod för Kubernetes-noder, som hjälper infrastrukturteam att köra OCI-containrar utan att distribuera en Docker-motor för allmänna ändamål.
Vem passar CRI-O bäst för?
CRI-O passar Kubernetes-plattformsteam som behöver en OCI-containerkörningsmiljö som är särskilt byggd för Kubernetes-noder.
Varför jag valde CRI-O
Jag valde CRI-O eftersom ”Bäst för Kubernetes-integration” återspeglar dess utformning: det implementerar Kubernetes gränssnitt för containerkörning (CRI), vilket låter kubelet hantera containrar utan en Docker-motor för allmänna ändamål. Jag uppskattar att det kör OCI-kompatibla avbildningar genom körningsmiljöer som runc, vilket håller containerkörningen i linje med arbetsflödena för Kubernetes-noder.
Viktiga funktioner i CRI-O
- CNI-nätverk: Ansluter till CNI-pluginer för att konfigurera containernätverk.
- Containerövervakning: Använder
conmonför att hantera loggar, ansluta klienter och upptäcka händelser med slut på minne. - Linux-säkerhetskontroller: Har stöd för SELinux, Linux-funktioner och seccomp-principer.
- Lagringsdrivrutiner: Har stöd för Overlayfs, devicemapper, AUFS och btrfs.
CRI-O-integreringar
CRI-O implementerar Kubernetes CRI för kubelet och stöder OCI-körningsmiljöer som runc och Kata Containers. Det fungerar med CNI-pluginer, inklusive Flannel, Weave och OpenShift-SDN, och tillhandahåller ett CRI-gRPC-API samt ett instabilt HTTP-status-API.
Pros and Cons
Pros:
- Den inbyggda CRI:n för Kubernetes håller nodens körningsmiljö fokuserad
- Den lättviktiga utformningen eliminerar behovet av en Docker-motor för allmänna ändamål
- Stöder OCI- och Docker-avbildningsformat
Cons:
- Ingen fristående containerhantering utanför Kubernetes
- Kräver separata verktyg för att bygga avbildningar
Learn more about CRI-O:
Andra alternativ till Docker
Här är några ytterligare alternativ till Docker som inte kom med på min kortlista, men som ändå är värda att ta en titt på.
- 11Kata ContainersBäst för säkerhet på virtuell maskinnivå
- 12BuildahBäst för att bygga avbildningar utan bakgrundsprocesser
- 13LimaBäst för containerhantering i macOS
Så utvärderar jag Docker-alternativ
Jag utvärderar Docker-alternativ på två nivåer: den grundläggande funktionalitet som varje verktyg måste erbjuda och de särskiljande egenskaper som är viktiga för rotlösa byggen, CI/CD-pipelines och produktionskluster.
Grundläggande funktionalitet (minimikrav för den här listan)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Efterlevnad av OCI för avbildningar och körning: Jag kontrollerar om verktyget bygger och kör containrar som följer OCI-specifikationerna, så att avbildningar kan flyttas mellan verktyg som Podman och containerd utan konverteringsproblem.
- Byggande och körning av containrar: Varje verktyg måste stödja byggande från en Dockerfile eller motsvarande samt lokal körning av containrar – samma arbetsflöde som du skulle använda för att starta en utvecklingsmiljö.
- Stöd för avbildningsregister: Jag utvärderar stöd för att skicka till och hämta från register som Docker Hub, GHCR och privata register, inklusive hur varje verktyg hanterar autentisering och inloggningsuppgifter.
- Orkestrering och nätverk för containrar: Konfigurationer med flera containrar, nätverk och volymmonteringar är viktiga här – tänk på att köra en webbapp, databas och cache sida vid sida under utvecklingen.
- CLI och utvecklarverktyg: CLI:t bör täcka centrala containeråtgärder och kännas bekant för Docker-användare. Verktyg som Podman och nerdctl har olika angreppssätt här, och jag tittar på hur väl kommandona motsvarar varandra.
- Isolerings- och säkerhetsmodell: Jag granskar den isoleringsmodell som varje verktyg tillhandahåller, oavsett om det handlar om rotlös körning, separering på VM-nivå eller förstärkning av namnrymder för körning av opålitliga arbetslaster.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
En rotlös, demonlös arkitektur är en viktig särskiljande faktor – verktyg som Podman och Buildah låter dig köra containrar utan en bakgrundsprocess med root-behörighet, vilket är viktigt när du bygger i låsta CI-körmiljöer. Jag utvärderar också inbyggda funktioner för avbildningsskanning och signering, eftersom det sparar mycket efterföljande besvär att upptäcka CVE:er innan avbildningar skickas till ett register. Stöd för bygge med flera arkitekturer är ytterligare en faktor jag väger in, särskilt för team som levererar till både x86- och ARM64-mål från ett enda arbetsflöde.
Mer än funktioner
Licensiering är mycket viktigt inom detta område. Docker Desktops övergång till betalda abonnemang fick många team att utforska alternativ, så jag undersöker om ett verktyg använder en tillåtande licens för öppen källkod, som Apache 2.0 eller MIT. Plattformskompatibilitet är en annan faktor – jag kontrollerar stöd för macOS (Apple Silicon), Linux och WSL2 eftersom de flesta team arbetar i blandade miljöer. Gemenskapens hälsa säger också mycket; aktiva bidragsgivare, täta utgåvor och gedigen dokumentation för migrering från verktyg som Podman eller Lima signalerar långsiktig livskraft.
Varför leta efter ett alternativ till Docker?
Även om Docker är ett bra val för containerisering och virtualisering finns det flera anledningar till att vissa användare söker alternativa lösningar. Du kanske letar efter ett alternativ till Docker eftersom:
- Du behöver bättre integration med Kubernetes
- Ditt team behöver förbättrade säkerhetsfunktioner
- Du upplever begränsningar i resurseffektiviteten
- Du behöver följa specifika regelverk
- Ditt projekt kräver fler alternativ för skalbarhet
- Du söker en lösning med lägre omkostnader
Om något av detta stämmer in på dig har du kommit rätt. Min lista innehåller flera alternativ inom virtualisering och programvara för containerisering som passar bättre för team som ställs inför dessa utmaningar med Docker och söker alternativa lösningar.
Viktiga funktioner i Docker
Här är några av Dockers viktigaste funktioner som hjälper dig att jämföra dess erbjudande med alternativa lösningar.
- Enkel och snabbare konfiguration: Förenklar systemkonfigurationen och gör att du kan distribuera kod snabbare mellan olika miljöer.
- Ökad produktivitet: Effektiviserar tekniska konfigurationer och snabb distribution av applikationer, vilket minskar resursanvändningen för ditt team.
- Applikationsisolering: Använder containrar för att köra applikationer oberoende av varandra och säkerställer isolering mellan dina olika applikationer.
- Swarm: Fungerar som ett klustrings- och schemaläggningsverktyg som hanterar flera Docker-värdar som en enda virtuell värd.
- Routningsnät: Dirigerar inkommande förfrågningar till dina aktiva containrar, även om inga uppgifter körs på en nod.
- Tjänster: Hanterar uppgifter i ett kluster och säkerställer att angivna containertillstånd upprätthålls för dina applikationer.
- Säkerhetshantering: Gör det möjligt att lagra hemligheter säkert och kontrollera åtkomsten till dina tjänster, vilket förbättrar säkerheten.
- Docker Desktop: En komplett lokal utvecklingsmiljö för att bygga, testa och köra containrar.
- Ekosystem: Stöder ett omfattande ekosystem av verktyg och integrationer, vilket möjliggör flexibilitet och kompatibilitet med moderna utvecklingsarbetsflöden.
- Containerkörningsmotor: Tillhandahåller en effektiv och lättviktig körmiljö för hantering av containeriserade applikationer, utrustad med programvara för containerorkestrering.
- Docker Compose: Förenklar definition och körning av applikationer med flera containrar med hjälp av en YAML-konfigurationsfil.
- Docker Engine: Kärnkomponenten som kör och hanterar Docker-containrar effektivt i olika miljöer.
- Docker Hub: Ett molnbaserat arkiv som gör det möjligt för användare att lagra, hantera och dela containeravbildningar.
- Docker-avbildningar: Förbyggda, lättviktiga och portabla programvarumiljöer som förenklar distributionen av applikationer.
- Rancher Desktop: Ett alternativ till Docker Desktop som tillhandahåller Kubernetes- och containerhantering i en lokal utvecklingsmiljö.
- Docker Run: Ett grundläggande kommando som kör containrar från avbildningar.
- Användarvänlighet: Utformat för att förenkla containerisering och göra den tillgänglig för utvecklare på alla kunskapsnivåer.
- Lättviktigt alternativ: Ger ett resurseffektivt sätt att köra applikationer jämfört med traditionella virtuella maskiner.
- Programvara för containerhantering och register: Gör det möjligt för användare att lagra, hantera och distribuera containeravbildningar effektivt.
- Namnrymder: Tillhandahåller processisolering i containrar, vilket säkerställer säkerhet och förhindrar konflikter mellan applikationer.
- Produktionsmiljöer: Optimerade för skalbarhet och tillförlitlighet, vilket gör dem lämpliga för företagsapplikationer.
- Root-åtkomst: Kontrollerar administrativa behörigheter i containrar för att förbättra säkerheten.
- Sårbarheter: Hjälper till att upptäcka och minska säkerhetsrisker i containeriserade applikationer.
- GitHub-integration: Effektiviserar DevOps-arbetsflöden genom att möjliggöra direkt interaktion med arkiv för att bygga och distribuera containrar.