

Att hantera incidenter kan vara en riktig utmaning för teknikteam. När ett oväntat problem stör ert arbetsflöde räknas varje sekund. Det är där programvara för incidenthantering kommer in i bilden och hjälper er att hantera problem snabbt och effektivt.
Enligt min erfarenhet kan rätt verktyg göra stor skillnad för att hålla verksamheten igång utan störningar. Jag har testat och granskat olika alternativ för att ge dig ett väl genomarbetat urval av de bästa tillgängliga lösningarna.
I den här artikeln delar jag med mig av mina främsta rekommendationer och lyfter fram deras unika funktioner och fördelar. Du får insikter i hur dessa verktyg kan hjälpa ditt team att förbättra svarstiderna och stärka samarbetet, så att ni är redo för vad som än dyker upp.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell för programvara för incidenthantering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta urval av programvara för incidenthantering:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för verksamhetskontinuitet | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för automatiserad incidenthantering | 21 dagars kostnadsfri provperiod + kostnadsfri demo | Från $19/agent/månad (debiteras årligen) | Website | |
| 3 | Bäst för upptäckt av incidenter i realtid | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $129/tekniker/månad (faktureras årsvis) | Website | |
| 4 | Bäst för att minska IT-arbetsbelastningen med AI | Gratis demo tillgänglig | Från $89/agent/månad | Website | |
| 5 | Bäst för kundservice | 30 dagars kostnadsfri provperiod | Från $25/användare/månad | Website | |
| 6 | Bäst för efterlevnadsbehov | Gratis demo tillgänglig | Prisuppgifter på begäran | Website | |
| 7 | Bäst för integrerad hotjakt | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för AI-driven incidentlösning | Gratis demo tillgänglig | Från $20/user/month | Website | |
| 9 | Bäst för logghantering | 30 dagars kostnadsfri provperiod + kostnadsfri demonstration | Pris på begäran | Website | |
| 10 | Bäst för automatiserade återställningsarbetsflöden inom IT | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website |


Recensioner av den bästa programvaran för incidenthantering
Nedan hittar du mina detaljerade sammanfattningar av den bästa programvaran för incidenthantering som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst för verksamhetskontinuitet
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.3/5
Preparis instrumentpanel för incidenthantering ger en detaljerad översikt över incidenter i hela organisationen. Preparis är en plattform för incidenthantering utformad för IT-team och företagsledare som behöver samordna nödinsatser, effektivisera kommunikationen och upprätthålla verksamhetens motståndskraft under störningar.
Vem passar Preparis bäst för?
Preparis passar bra för medelstora till stora organisationer som behöver ett strukturerat tillvägagångssätt för kontinuitetsplanering och samordning av nödinsatser.
Varför jag valde Preparis
Preparis finns med på min kortlista eftersom det är ett av få verktyg för incidenthantering som är särskilt utformat kring verksamhetskontinuitet som disciplin, inte bara som en funktion. Jag uppskattar hur Preparis Planner vägleder team genom att skapa helt anpassningsbara kontinuitetsplaner, inklusive konsekvensanalyser (BIA), riskbedömningar och efterlevnadsrapportering, allt i ett enda guidat arbetsflöde. När en incident inträffar kan incidenthanteringsmodulen låta mitt team skapa ett virtuellt krisrum, distribuera åtgärdslistor till berörda parter och följa återhämtningsförloppet via instrumentpaneler i realtid. Jag tycker att den 360°-överblick över incidentstatusen är användbar när insatser ska samordnas mellan flera team eller platser.
Viktiga funktioner i Preparis
- Dubbelriktad nödkommunikation: Skicka varningar till medarbetare efter plats, avdelning, grupp eller roll via deras föredragna kanal och följ svaren i en enda instrumentpanel.
- Platsvarningar baserade på geostaket: Rita geostaket i realtid eller använd fördefinierade geostaket för att skicka platsbaserade aviseringar till medarbetare ute på fältet eller som arbetar på distans.
- Dokumentdelning i molnet och offline: Lagra och dela kontinuitetsdokument på ett sätt som gör dem tillgängliga även när byggnaden inte är tillgänglig eller servrarna inte är uppkopplade.
- Digital utbildning och kunskapscenter: Få tillgång till över 100 hotspecifika utbildningsämnen och certifiera kristeam i protokoll för nödinsatser direkt i plattformen.
Preparis-integrationer
Preparis erbjuder inbyggda integrationer med Everbridge, Alertus och Singlewire samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Intuitiv instrumentpanel
- Effektiva planer för krishantering
- System för nödmeddelanden
Cons:
- Inte idealiskt för små team
- Potentiella fördröjningar i aviseringar
Learn more about Preparis: Bäst för automatiserad incidenthantering
- 21 dagars kostnadsfri provperiod + kostnadsfri demo
- Från $19/agent/månad (debiteras årligen)
Visit WebsiteCustomer Rating:4.6/5
Hantera incidenter från olika kanaler på en och samma instrumentpanel. Freshservice är en molnbaserad plattform för IT-tjänstehantering som är utformad för IT-team i företag av alla storlekar som behöver centralisera incidenthantering, automatisera arbetsflöden och förbättra överblicken över sin IT-verksamhet.
För vem passar Freshservice bäst?
Freshservice passar bra för IT-team i medelstora till stora företag som behöver ett strukturerat, ITIL-anpassat arbetssätt för att hantera incidenter, tjänsteförfrågningar och IT-drift på samma ställe.
Varför jag valde Freshservice
Jag valde Freshservice som en av de bästa lösningarna för automatiserad incidenthantering eftersom automatiseringen sträcker sig så långt genom hela incidentens livscykel. Jag gillar att Freddy AI, när en avisering kommer in, kopplar samman signaler från övervakningsverktyg, automatiskt dirigerar ärendet till rätt team baserat på tillgänglighet och arbetsbelastning samt kan starta ett krigsrum med fullständig kontext – allt utan manuella ingrepp. Mitt team använder verktyget för arbetsflödesbyggande utan kod för att konfigurera automatiska eskaleringar, SLA-utlösare och jourrotationer, så att rätt personer involveras vid rätt tidpunkt. AI-genererade efteranalyser efter varje incident identifierar automatiskt grundorsakerna och för tillbaka verkliga lärdomar till det förebyggande arbetet i stället för manuella rapporter.
Viktiga funktioner i Freshservice
- SLA-hantering: Skapa anpassade SLA-principer, eskalera prioriterade ärenden automatiskt och följ upp efterlevnaden mot tjänstemålen.
- Omnikanalssupport: Hantera incidenter som skickats in via e-post, Slack, Microsoft Teams eller en självbetjäningsportal från en och samma agentvy.
- Aviseringshantering: Samla aviseringar från flera övervakningskällor i en vy och minska bruset med hjälp av AI-assisterad filtrering.
- CMDB-integration: Koppla incidenter direkt till berörda tillgångar och konfigurationsobjekt för att ge de ansvariga fullständig kontext om infrastrukturen.
Freshservice-integrationer
Freshservice erbjuder över 1 200 inbyggda integrationer, bland annat med Microsoft Teams, Slack, Jira, Azure AD, TeamViewer och SecPod, samt anslutningsappar, flexibla API:er och verktyg med lite kod för anpassade integrationer.
Pros and Cons
Pros:
- Anpassningsbara servicenivåavtal (SLA) och eskaleringsregler
- Kan hänvisa till historiska data med sin AI-motor som kallas Freddy
- Insiktsfulla rapporter och analyser av incidenttrender och resultat
Cons:
- Brant inlärningskurva
- Kan bli dyrt när antalet agenter ökar
Learn more about Freshservice: Bäst för upptäckt av incidenter i realtid
- 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $129/tekniker/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.6/5
Atera erbjuder funktioner för automatisering av ärenden för att effektivisera helpdesk-verksamheten. Atera är en allt-i-ett-plattform för IT-hantering, utformad för leverantörer av hanterade tjänster och interna IT-team som behöver övervaka, upptäcka och lösa incidenter på flera enheter och i flera miljöer från en enda instrumentpanel.
Vem passar Atera bäst för?
Atera passar bra för MSP:er och IT-avdelningar som hanterar distribuerade slutpunkter och behöver en enhetlig plattform för övervakning, ärendehantering och fjärrsupport.
Varför jag valde Atera
Atera finns med på min kortlista tack vare hur tätt funktionerna för realtidsövervakning och aviseringar är integrerade i arbetsflödet för incidenthantering. Jag gillar att Atera-agenten kontinuerligt spårar enhetsmätvärden – CPU, RAM, diskanvändning, nätverksbandbredd och Windows-händelser – och utlöser aviseringar så snart något överskrider ett tröskelvärde som du har definierat. Det innebär att mitt team inte behöver vänta på att en användare ska ringa in ett problem; vi tittar redan på det innan de märker det. AI Copilot-lagret tar detta ett steg längre genom att proaktivt analysera aviseringarna och föreslå lösningar, vilket avsevärt minskar tiden mellan upptäckt och åtgärd.
Ateras viktigaste funktioner
- Helpdesk och ärendehantering: Hantera, spåra och besvara supportförfrågningar från slutanvändare i ett centraliserat ärendehanteringssystem med AI-baserad automatisk taggning och automatisering av ärenden.
- Hantering av korrigeringar: Automatisera distributionen av korrigeringar för Windows-, Mac- och Linux-enheter i din miljö enligt ett definierat schema eller på begäran.
- Nätverksidentifiering: Skanna dina övervakade nätverk för att identifiera alla anslutna enheter, öppna portar och potentiella CVE:er, inklusive obehöriga tillgångar.
- IT-automatisering: Skapa automatiseringsprofiler för att hantera repetitiva uppgifter – som programvaruinstallation och introduktion av nya användare – på nyligen tillagda eller befintliga enheter.
Atera-integrationer
Atera erbjuder inbyggda integrationer med Splashtop, TeamViewer, ScreenConnect, AnyDesk, HubSpot, Slack, WhatsApp, Microsoft Teams, Google (för SSO), Azure Active Directory och Okta, samt tillhandahåller ett API för anpassade integrationer.
Pros and Cons
Pros:
- Inbyggt AI-stöd för ärendehantering och felsökning
- Enhetlig plattform för RMM, PSA och helpdesk
- Prismodell baserad på betalning per tekniker
Cons:
- Begränsade möjligheter att anpassa arbetsflöden
- Mobilappen har färre funktioner än datorversionen
 Bäst för att minska IT-arbetsbelastningen med AI
- Gratis demo tillgänglig
- Från $89/agent/månad
Visit WebsiteCustomer Rating:4.5/5
SysAids ITSM-prestandapanel som visualiserar ärendevolymer, SLA-indikatorer och MTTR-trender i olika supportkanaler. SysAid är en plattform för IT-tjänstehantering som är byggd för IT-team i medelstora till stora organisationer som behöver centralisera incidenthantering, automatisera arbetsflöden och hantera IT-tillgångar för att hålla systemen igång utan problem.
För vilka passar SysAid bäst?
SysAid passar bra för IT-avdelningar i medelstora till stora organisationer som behöver en strukturerad ITSM-plattform med inbyggd automatisering för att hantera stora volymer av incidenter och tjänsteförfrågningar.
Varför jag valde SysAid
Jag valde SysAid som en av de bästa lösningarna på grund av hur långt deras AI går när det gäller att avlasta ditt team. Det jag tycker är genuint imponerande är att SysAids AI-agenter inte bara visar förslag – de vidtar åtgärder. Exempel är att lösa dubblettärenden, låsa upp användarkonton, tilldela Microsoft 365-licenser och flagga tillgångar med utgående garantier – allt detta sker automatiskt utan manuella insatser. SysAid Copilot tillför ytterligare ett lager genom att ge IT-agenter omedelbar ärendekontext, AI-genererade svar och ett konversationsgränssnitt för att söka i tjänstedata – så att även komplexa incidenter kommer igång snabbare. Plattformen uppger att den automatiskt löser mer än 60 % av incidenterna innan de ens blir ärenden, vilket enligt min erfarenhet är den typ av avlastning som förändrar hur en servicedesk fungerar från dag till dag.
Viktiga funktioner i SysAid
- Självbetjäningsportal: En anpassningsbar portal där medarbetare kan skicka in ärenden, följa framsteg och söka i en kunskapsbas utan att kontakta IT direkt.
- Arbetsflödesbyggare utan kod: Ett dra-och-släpp-gränssnitt för att skapa arbetsflöden i flera steg för ärenderouting, eskalering och godkännanden utan att skriva kod.
- ITIL-anpassad incidentklassificering: Ärenden kategoriseras automatiskt med hjälp av historiska data, sentimentanalys och metadata för att styras genom strukturerade ITIL-arbetsflöden.
- SLA-baserad ärendeprioritering: Tillämpar SLA-gränsvärden, brådskandepoäng och risknivåer för att automatiskt ange förfallodatum och omfördela ärenden innan överträdelser inträffar.
SysAid-integrationer
SysAid erbjuder inbyggda integrationer i Microsofts ekosystem, inklusive Microsoft 365 och Azure, samt integrationer med Jira, Slack, Google Workspace, Okta, Salesforce och Zapier. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- AI-automatisering effektiviserar ärendehanteringen
- Analys i realtid förbättrar prestandaövervakningen
- Arbetsflödesautomatisering förbättrar processeffektiviteten
Cons:
- Gränssnittsdesignen verkar något föråldrad
- Implementeringsprocessen är ofta långsam
 Bäst för kundservice
- 30 dagars kostnadsfri provperiod
- Från $25/användare/månad
Visit WebsiteCustomer Rating:4.4/5
Salesforce Service Cloud är en mångsidig kundserviceplattform som integrerar AI och stöd för flera kommunikationskanaler. Salesforce Service Cloud är en CRM-plattform anpassad för kundserviceteam som vill öka kundnöjdheten och kundlojaliteten.
Varför jag valde Salesforce Service Cloud: Plattformen är utformad för kundservice och integrerar marknadsföring och försäljning med servicefunktioner för att förbättra kundinteraktionerna. Du kan hantera kundärenden effektivt med verktygen för ärendehantering. Plattformens kunskapsbas hjälper teamet att lösa problem snabbare. De anpassningsbara instrumentpanelerna ger insikter i kundservicens resultat och underlättar beslutsfattandet.
Utmärkande funktioner & integrationer:
Funktioner omfattar ärendehantering, som gör det möjligt att effektivt spåra och lösa kundproblem, en kunskapsbas som påskyndar problemlösningen samt anpassningsbara instrumentpaneler som ger insikter i serviceprestandan. Plattformen har även stöd för kundinteraktioner i flera kanaler.
Integrationer omfattar Slack, Microsoft Teams, Google Workspace, Mailchimp, HubSpot, Zendesk, QuickBooks, Dropbox, DocuSign och PayPal.
Pros and Cons
Pros:
- Stöd för flera kanaler
- Anpassningsbara instrumentpaneler
- Samlad plattform för kundinteraktioner
Cons:
- Begränsat antal funktioner direkt ur förpackningen
- Kräver utbildning för nya användare
Learn more about Agentforce Service (formerly Service Cloud): Bäst för efterlevnadsbehov
- Gratis demo tillgänglig
- Prisuppgifter på begäran
Visit WebsiteCustomer Rating:3.5/5
Programvaran låter dig hantera incidenter och andra avvikelser, vilket gör processen till en integrerad del av ditt GRC-program. Corporater är en plattform för verksamhetsstyrning som är utformad för organisationer som prioriterar efterlevnad och att följa regelverk.
Varför jag valde Corporater: Plattformen fokuserar på efterlevnadsbehov och erbjuder funktioner för att hantera incidenter, revisioner och riskbedömningar. Du kan anpassa verksamheten efter regelverkskrav med hjälp av verktygen för spårning av efterlevnad. Plattformens funktioner för riskbedömning hjälper dig att identifiera och minska potentiella hot. Anpassningsbara instrumentpaneler ger insikter i efterlevnadsprestanda och underlättar strategisk planering.
Framstående funktioner och integrationer:
Funktioner omfattar spårning av efterlevnad, vilket hjälper teamet att uppfylla regulatoriska standarder, riskbedömning för att identifiera potentiella hot samt anpassningsbara instrumentpaneler för insikter i efterlevnadsprestanda. Verktyget stöder även revisionshantering för att säkerställa grundliga utvärderingar.
Integrationer omfattar Microsoft 365, Salesforce, SAP, Oracle, Google Workspace, IBM, ServiceNow, Jira, Slack och Tableau.
Pros and Cons
Pros:
- Anpassat för efterlevnadsbehov
- Stöder revisionshantering
- Effektiv riskbedömning
Cons:
- Begränsat antal funktioner direkt ur förpackningen
- Kräver utbildning för nya användare
Learn more about Corporater: Bäst för integrerad hotjakt
- Gratis provperiod + gratis demo tillgänglig
- Pris på begäran

Heimdal erbjuder automatiserad korrigeringshantering för förbättrad säkerhet. Heimdal ger IT- och säkerhetsteam en enhetlig plattform för att upptäcka, reagera på och hantera incidenter över slutpunkter och nätverk, vilket hjälper organisationer att minska risker och automatisera hotrespons i komplexa miljöer.
Vem passar Heimdal bäst för?
Heimdal passar väl för säkerhets- och IT-driftsteam i medelstora till stora företag som behöver en centraliserad plattform för att hantera hot över komplexa miljöer med flera lager.
Varför jag valde Heimdal
Heimdal finns med på min kortlista eftersom hotjakts- och åtgärdscentret (TAC) integrerar hotjakt direkt i arbetsflödet för incidenthantering – något som de flesta verktyg behandlar som en separat process. Jag uppskattar hur TAC använder motorn för utökat hotskydd (XTP) tillsammans med MITRE ATT&CK-ramverket för att upptäcka avvikande beteenden på enhetsnivå, vilket ger mitt team ett verkligt forensiskt sammanhang i stället för bara råa aviseringar. Åtgärdscentret med ett klick låter oss utföra åtgärder som karantän, skanning och isolering av slutpunkter utan att behöva växla mellan verktyg. Den inbyggda beteendeanalysen av användare och entiteter (UEBA) spårar identitetsbaserade hot i Microsoft 365, så vi täcker både incidenter på slutpunkts- och användarnivå från samma plattform.
Heimdals viktigaste funktioner
- Hantering av korrigeringar och tillgångar: Testar, sanerar och distribuerar automatiskt korrigeringar för operativsystem och tredjepartsprogram i Windows, macOS och Linux för fler än 350 program.
- Skydd mot ransomwarekryptering (REP X): Använder fyra detekteringsmotorer i realtid – kryptering, namnbyte, skuggkopia och kanariefiler – för att blockera ransomware innan filkryptering påbörjas.
- Hantering av privilegierad åtkomst (PAM): Kontrollerar och övervakar åtkomst till privilegierade konton för att förhindra obehörig åtkomst och sidledsförflyttning i miljön.
- DNS-säkerhet: Blockerar webbaserade hot, skadlig kod och försök till dataexfiltrering på nätverksnivå med hjälp av AI/ML-baserad hotinformation.
Heimdals integrationer
Heimdal erbjuder inbyggda integrationer i Microsofts ekosystem, inklusive Microsoft 365, Azure och centrala affärsapplikationer, samt integrationer med Splunk, ServiceNow och Zapier. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på slutpunkter
- Stark sårbarhets- och hotdetektering
- Detaljerad insyn i tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion
Learn more about Heimdal: Bäst för AI-driven incidentlösning
- Gratis demo tillgänglig
- Från $20/user/month
Visit WebsiteCustomer Rating:4.8/5
Rootly integreras med Slack för att automatisera incidentkommunikation och uppdateringar. Rootly är en plattform för incidenthantering som är byggd för IT-team och SRE:er som behöver automatisera arbetsflöden för incidenthantering, samordna insatser mellan olika kanaler och minska driftstopp vid tjänstestörningar.
För vem passar Rootly bäst?
Rootly passar bra för ingenjörsledda organisationer och SRE-team på medelstora till stora företag som behöver strukturerad och automatiserad incidenthantering i stor skala.
Varför jag valde Rootly
Rootly hamnar på min kortlista tack vare hur dess AI SRE-agent hanterar grundorsaksanalys. När en incident inträffar jämför Rootlys AI aktiva aviseringar, nyligen gjorda kodändringar och historiska incidenter för att identifiera sannolika grundorsaker med konfidenspoäng – så att mitt team inte behöver börja från noll klockan två på natten. Jag uppskattar också att den inte bara berättar vad som är fel, utan visar resonemanget bakom sina förslag och erbjuder specifika lösningar, vilket gör det enklare att agera snabbt. Dessutom låter Rootly MCP-servern ingenjörer lösa produktionsincidenter direkt från sin IDE i verktyg som Cursor eller Windsurf, vilket minskar det kontextbyte som gör svarstiderna längre.
Rootlys viktigaste funktioner
- Automatiserad arbetsflödesbyggare: Skapa incidenthanteringsarbetsflöden utan kod som utlöser åtgärder som rolltilldelningar, skapande av Slack-kanaler och aviseringar till intressenter så snart en incident har deklarerats.
- Jourplanering med hänsyn till semester: Rootlys schemaläggningsmotor tar hänsyn till betald ledighet och låter ingenjörer begära skifttäckning med ett enda klick, medan AI automatiskt hittar och tilldelar ersättare.
- Automatiserade efterhandsutvärderingar av incidenter: Rootly genererar automatiskt tidslinjer för incidenter och strukturerade dokument för efterhandsgranskning, och hämtar kontext från incidenten utan manuell kopiering och inklistring.
- Automatisering av statussidor: Rootly uppdaterar kundinriktade statussidor i realtid när incidentens allvarlighetsgrad och status ändras, utan att insatsteamet behöver göra manuella uppdateringar.
Rootly-integreringar
Rootly erbjuder fler än 70 inbyggda integreringar, bland annat med Slack, Jira, ServiceNow, PagerDuty, Datadog, AWS CloudWatch, GitHub, Zoom, Microsoft Teams, Google Cloud och Zapier. Det finns även ett API för anpassade integreringar.
Pros and Cons
Pros:
- AI-driven automatisering för incidenthantering
- Integreras med Slack och Teams
- Automatiserade efterhandsutvärderingar med AI-sammanfattningar
Cons:
- Företagsprissättning kräver en anpassad offert
- Begränsad lista över offentligt tillgängliga integreringar
Learn more about Rootly: Bäst för logghantering
- 30 dagars kostnadsfri provperiod + kostnadsfri demonstration
- Pris på begäran
Visit WebsiteCustomer Rating:4.5/5
Funktionen Arbetsyta för incidenter i ManageEngine EventLog Analyzer ger en detaljerad översikt över incidenter och underlättar grundlig utredning och lösning. ManageEngine EventLog Analyzer är ett logghanteringsverktyg utformat för IT-administratörer och säkerhetsexperter. Det hjälper till att övervaka, hantera och granska nätverksloggar för att säkerställa efterlevnad och förbättra säkerheten.Vem passar ManageEngine EventLog Analyzer bäst för?
ManageEngine EventLog Analyzer passar bra för IT-säkerhets- och efterlevnadsteam i medelstora till stora organisationer som hanterar stora mängder loggdata över distribuerad infrastruktur.
Varför jag valde ManageEngine EventLog Analyzer
Det är inom logghantering som ManageEngine EventLog Analyzer utmärker sig. Jag uppskattar hur verktyget centraliserar logginsamling från en mängd olika källor—Windows-händelseloggar, sysloggar, applikationsservrar, databaser och nätverksperimeterenheter—så att mitt team slipper växla mellan olika system för att förstå vad som hände under en incident. Funktionen för loggforensik är särskilt användbar: när ett säkerhetsintrång inträffar kan jag köra korrelationsrapporter och spåra grundorsaken direkt från loggdata, utan att behöva ett separat utredningsverktyg. Korreltering av händelser i realtid och omedelbara aviseringar via e-post eller SMS innebär att mitt team upptäcker avvikelser när de inträffar, inte flera timmar senare.
Viktiga funktioner i ManageEngine EventLog Analyzer
- Hotbildsunderrättelser: Upptäcker skadlig IP-trafik som kommer in i nätverket med hjälp av realtidsuppdateringar från en global databas över IP-hot.
- Övervakning av filintegritet: Skickar omedelbara aviseringar när kritiska ändringar görs i konfidentiella filer och mappar.
- Övervakning av nätverksenheter: Spårar webbtrafik samt konfigurations- och regeluppdateringar över nätverksperimeterenheter med förkonfigurerade rapporter.
- Efterlevnadshantering: Genererar granskningsklara rapporter för krav som PCI DSS, GDPR, FISMA, ISO 27001 och SOX.
Integrationer med ManageEngine EventLog Analyzer
ManageEngine EventLog Analyzer erbjuder inbyggda integrationer med ServiceNow, Jira, Splunk, ManageEngine ServiceDesk Plus, ManageEngine OpManager samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Anpassningsbart aviseringssystem
- Loggövervakning i realtid
- Omfattande rapporteringsfunktioner
Cons:
- Resurskrävande i stora nätverk
- Ibland uppstår fördröjningar vid generering av rapporter
Learn more about ManageEngine EventLog Analyzer: 10Bäst för automatiserade återställningsarbetsflöden inom IT
Resolve
- Gratis demonstration tillgänglig
- Prisuppgift på begäran
Visit WebsiteCustomer Rating:5/5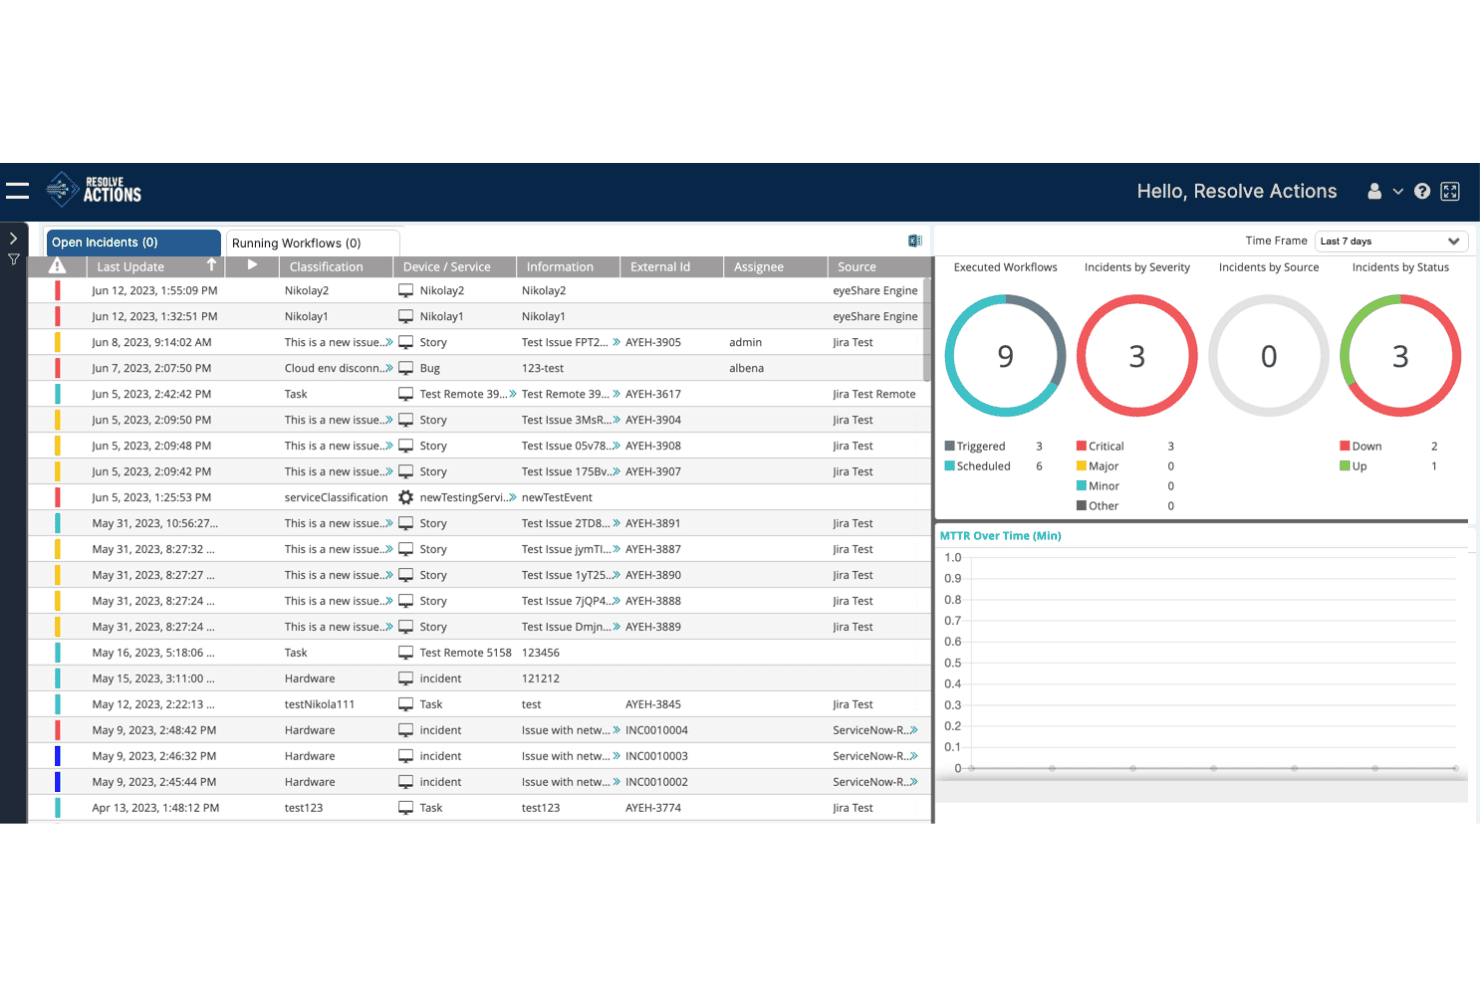
Resolve Actions centraliserar incidenthanteringen med arbetsflödesuppföljning och analys. Resolve är en AI-driven IT-automatiserings- och orkestreringsplattform som hanterar incidentdetektering, larmtriage, automatiserat körboksutförande och återställning i slutna loopar genom agentbaserade arbetsflöden och självläkande infrastruktur.
Vem passar Resolve bäst för?
Resolve passar mycket bra för chefer inom IT-drift och infrastrukturteam inom större företag som fokuserar på att minska antalet ärenden genom automatiserad återställning i stället för manuell incidentkoordinering.
Varför jag valde Resolve
Jag valde Resolve som ett av de bästa alternativen eftersom den automatiserade återställningen i en sluten loop går längre än hos de flesta verktyg inom detta område. Där andra plattformar uppmärksammar teamet på att agera hanterar Resolves automatiserade körböcker hela cykeln: larmtriage, diagnostisering, genomförande av åtgärder och stängning av ärenden utan mänsklig inblandning. Jag är särskilt imponerad av funktionen för självläkande infrastruktur, som kan minska tiden för larmbekräftelse från över 1 800 minuter till under en minut vid kända felmönster.
Viktiga funktioner i Resolve
- AI-baserad larmkorrelation och brusfiltrering: Resolve berikar och korrelerar inkommande larm för att undertrycka falska positiva innan de når driftteamet.
- Arbetsflödesbiblioteket Automation Exchange: Få tillgång till över 5 000 färdigbyggda automatiseringsmallar för incidenttriage, omstarter av tjänster, återställning av konfigurationer och mycket mer.
- AgentLab för att skapa anpassade AI-agenter: Skapa och distribuera avgränsade AI-agenter med styrningsregler, godkännandeflöden och definierade operativa gränser.
- Dubbelriktad ITSM-synkronisering: Resolve upprätthåller aktiv synkronisering i båda riktningarna med ServiceNow och Jira under hela incidentens livscykel, så att systemet som innehåller den officiella informationen hålls aktuellt utan manuella uppdateringar.
Integrationer i Resolve
Resolve erbjuder över 500 integrationer inom ITSM, övervakning, molntjänster och samarbete, inklusive ServiceNow, Jira, Datadog, Splunk, AWS, Microsoft Azure, Slack och Microsoft Teams.
Pros and Cons
Pros:
- Automatiserad incidentåterställning utan mänsklig inblandning
- Triage i realtid och dämpning av larmbrus
- Omfattande utbud av färdigbyggda arbetsflöden och automatiseringsalternativ
Cons:
- Ingen inbyggd schemaläggning eller personsökning för beredskap
- Saknar inbyggda verktyg för efteranalys och SLO-hantering
Learn more about Resolve:
Andra alternativ för programvara för incidenthantering
Här är några ytterligare alternativ för programvara för incidenthantering som inte kom med på min kortlista, men som fortfarande är värda att ta en titt på:
- 11OpsgenieBäst för hantering av beredskap
- 12ServiceNowBäst för företagslösningar
- 13AlertOpsBäst för realtidslarm
- 14New RelicBäst för prestandaövervakning
- 15BigPandaBäst för AIOps-funktioner
- 16Jira Service ManagementBäst för incidenthantering mellan team
- 17ClickUpBäst för verktyg för teamsamarbete
- 18incident.ioBäst för snabb incidenthantering
- 19Mantis Bug TrackerBäst för buggspårning
- 20xMattersBäst för automatiserad incidentrespons
- 21FireHydrantBäst för granskningar efter incidenter
- 22SolarWinds IT Service Desk SoftwareBäst för AI-driven tjänsteautomatisering
- 23Rippling ITBäst för integration av enhetshantering
- 24ManageEngine ServiceDesk PlusBäst för ITIL-anpassade processer
- 25Mitratech AlyneBäst för team med fokus på regelefterlevnad
Så utvärderar jag programvara för incidenthantering
Jag utvärderar verktyg för incidenthantering i två lager: den grundläggande funktionalitet som alla verktyg måste ha – aviseringar i realtid och jourplanering – samt de särskiljande funktioner som är viktiga för SRE- och DevOps-team.
Grundläggande funktionalitet (minimikrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktionalitet som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Aviseringar och dirigering i realtid: Jag kontrollerar om aviseringar snabbt når rätt person via SMS, pushnotiser, e-post och röstmeddelanden – särskilt under kaskadfel, där varje minuts fördröjning ökar driftstoppet.
- Jourplanering och eskalering: Bra verktyg låter dig skapa rotationer i flera nivåer med global jourtäckning, kalendrar för ändringar och automatiska eskaleringar när tidsfönstret för bekräftelse löper ut.
- Hantering av incidentens livscykel: Jag letar efter strukturerade arbetsflöden som för en incident från upptäckt genom triage, allvarlighetsbedömning, aktiv hantering och lösning, med tydlig statusspårning i varje steg.
- Samarbete och kommunikation: Team behöver inbyggda krisrum eller dubbelriktad ChatOps med verktyg som Slack och Microsoft Teams, så att de som hanterar incidenten kan samordna sig utan att byta kontext mitt under incidenten.
- Efteranalys och analys: Jag utvärderar om plattformen stöder tidslinjer efter incidenter, mallar för grundorsaksanalys och mätvärden som MTTA och MTTR, vilka hjälper team att upptäcka återkommande mönster i olika tjänster.
- Verktygsintegrationer: Plattformen bör ha inbyggda anslutningar till din befintliga stack för övervakning, APM, loggning och ITSM – verktyg som Datadog, Prometheus, Jira och ServiceNow är vanliga grundkomponenter som jag förväntar mig att se.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
AI-baserad brusreducering är en viktig faktor för mig. Under ett större driftstopp kan en enda felande tjänst generera hundratals dubblettaviseringar – verktyg som korrelerar och filtrerar bort detta brus gör att de som hanterar incidenten kan fokusera på det faktiska problemet. Jag letar också efter arbetsböcker för automatisk åtgärd som kan starta om tjänster eller utlösa återställningar för kända feltyper utan att vänta på en människa. Tjänsteberoendekartläggning kompletterar detta genom att visa påverkan uppströms och nedströms, vilket hjälper team att prioritera när flera tjänster försämras samtidigt.
Mer än funktioner
Tillförlitlighet är viktigare här än i de flesta programvarukategorier – plattformen för incidenthantering får inte sluta fungera under det driftstopp som den ska hjälpa dig att lösa. Jag kontrollerar om det finns SLA:er för drifttid som stöds av redundans mellan flera regioner och infrastruktur som är oberoende av stora molnleverantörer. Prisstrukturen är ett annat område som jag utvärderar noggrant, eftersom modeller baserade på antal personer som ingår i jouren skalar mycket annorlunda än priser per användare eller per incident när jourteamen växer. För team i reglerade miljöer granskar jag också efterlevnaden, inklusive SOC 2 Type II, HIPAA och stöd för SSO/SAML.
Så väljer du programvara för incidenthantering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad man bör tänka på |
| Skalbarhet | Se till att programvaran kan växa med ditt team. Leta efter lösningar som kan hantera ett ökande antal användare och incidenter utan att prestandan försämras. |
| Integrationer | Kontrollera om programvaran kan integreras med dina befintliga verktyg som Slack, Jira eller AWS. Sömlös integration kan spara tid och minska det manuella arbetet för ditt team. |
| Anpassningsbarhet | Överväg om verktyget låter dig anpassa arbetsflöden och aviseringar efter dina specifika behov. Denna flexibilitet kan förbättra effektiviteten och användarnöjdheten. |
| Användarvänlighet | Utvärdera användargränssnittet och navigeringen. Ett verktyg som är enkelt att använda minskar utbildningstiden och hjälper ditt team att reagera snabbare på incidenter. |
| Budget | Jämför kostnaden med din budget. Tänk på vilket värde som erbjuds på olika prisnivåer och eventuella dolda avgifter som kan påverka din ekonomi. |
| Säkerhetsåtgärder | Leta efter funktioner som datakryptering och åtkomstkontroller. Dessa säkerhetsåtgärder är avgörande för att skydda känslig information under incidenthanteringen. |
| Support | Bedöm kundsupportens tillgänglighet och kvalitet. Tillförlitlig support kan vara avgörande under en incident när du behöver snabb hjälp. |
| Rapportering | Kontrollera om det finns omfattande rapporteringsverktyg som ger insikter i incidenttrender och teamets prestationer. Dessa insikter kan vägleda förbättringar. |
Trender inom programvara för incidenthantering
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av programvara för incidenthantering. Här är några av de framväxande trenderna som jag håller ett öga på:
- AI-drivna insikter: Många verktyg använder nu AI för att analysera incidentdata och förutsäga framtida problem. Detta hjälper team att förbereda sig bättre och reagera snabbare. Leverantörer som Moogsoft integrerar AI för att erbjuda prediktiv analys och smartare system för aviseringar.
- Samarbete i realtid: Det finns en övergång till att integrera kommunikationsverktyg i realtid direkt i plattformar för incidenthantering. Denna trend förbättrar teamets samordning under incidenter och möjliggör snabbare lösningar. Verktyg som incident.io bäddar in chattfunktioner direkt i sina plattformar.
- Kontextbaserade aviseringar: I stället för att överösa team med aviseringar tillhandahåller ny programvara för IT-aviseringar kontextberikade meddelanden. Detta hjälper team att prioritera och åtgärda de mest kritiska problemen först. Opsgenie erbjuder till exempel aviseringar som innehåller relevanta incidentdetaljer för snabbare åtgärder.
- Analys efter incidenter: Fler verktyg fokuserar nu på robusta funktioner för granskning efter incidenter. Dessa funktioner hjälper team att lära sig av tidigare incidenter och förbättra framtida insatser. FireHydrant tillhandahåller detaljerade rapporter efter incidenter för att stödja kontinuerliga förbättringar.
- Användarcentrerade instrumentpaneler: Det läggs allt större vikt vid anpassningsbara instrumentpaneler som är utformade för individuella användarroller. Detta gör det möjligt för användare att snabbt få tillgång till relevanta data. Leverantörer som ServiceNow erbjuder instrumentpaneler som användare kan anpassa efter sina specifika behov.
Vad är programvara för incidenthantering?
Programvara för incidenthantering är ett verktyg som hjälper organisationer att spåra, hantera och lösa incidenter effektivt. IT-specialister, DevOps-team och kundsupportpersonal använder vanligtvis dessa verktyg för att minimera driftstopp och förbättra tjänsternas tillförlitlighet.
Automatiserade arbetsflöden, samarbete i realtid och funktioner för kontextbaserade aviseringar bidrar till snabba insatser och effektiv kommunikation under incidenter. Sammantaget förbättrar dessa tjänster för hantering av cyberincidenter den operativa effektiviteten och säkerställer en snabbare återhämtning efter störningar.
Funktioner i programvara för incidenthantering
När du väljer programvara för incidenthantering bör du hålla utkik efter följande viktiga funktioner:
- Automatiserade arbetsflöden: Effektivisera incidenthanteringen genom att automatisera rutinuppgifter, så att teamet kan fokusera på mer komplexa problem.
- Samarbete i realtid: Förbättra teamkommunikationen under incidenter, så att alla är uppdaterade och lösningstiderna minskar.
- Kontextbaserad avisering: Skicka aviseringar med relevanta detaljer för att hjälpa till att prioritera och hantera de mest kritiska problemen först.
- Analys efter incidenter: Ge insikter i tidigare incidenter för att stödja kontinuerliga förbättringar och bättre hantering i framtiden.
- Anpassningsbara instrumentpaneler: Låt användare anpassa sin vy för att snabbt och effektivt få tillgång till de mest relevanta uppgifterna.
- AI-drivna insikter: Använd artificiell intelligens för att analysera data och förutsäga potentiella framtida incidenter, vilket förbättrar beredskapen.
- Aviseringar i flera kanaler: Se till att aviseringar når teamet via olika kommunikationskanaler, så att alla hålls informerade.
- Skalbarhet: Hantera växande team och ett ökande antal incidenter utan att prestanda eller effektivitet försämras.
- Integrationsmöjligheter: Anslut till befintliga verktyg som Slack, Jira och AWS för att skapa ett sammanhängande arbetsflöde inom organisationen.
- Användarvänligt gränssnitt: Förenkla navigeringen och minska inlärningströskeln, så att team snabbt kan anpassa sig till programvaran.
Fördelar med programvara för incidenthantering
Implementering av programvara för incidenthantering ger flera fördelar för teamet och verksamheten. Här är några av de fördelar ni kan se fram emot:
- Snabbare svarstider: Automatiserade arbetsflöden och aviseringar i realtid hjälper teamet att hantera incidenter snabbt, vilket minimerar driftstopp.
- Förbättrad kommunikation: Samarbetsverktyg i realtid säkerställer att alla i teamet hålls informerade och samordnade under incidenter.
- Bättre prioritering: Kontextbaserad avisering hjälper teamet att fokusera på de mest kritiska problemen först, vilket ökar effektiviteten.
- Insiktsfull analys: Granskningar efter incidenter ger värdefulla insikter i incidenttrender och stödjer kontinuerliga förbättringar.
- Förbättrad beredskap: AI-drivna insikter och prediktiv analys hjälper teamet att förutse problem innan de inträffar.
- Anpassad användarupplevelse: Anpassningsbara instrumentpaneler och användarvänliga gränssnitt gör det enklare för teamet att navigera i och använda programvaran effektivt.
Kostnader och priser för programvara för incidenthantering
För att välja programvara för incidenthantering krävs en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Utöver större namn som Jira kan ni överväga att granska alternativ till Jiras tjänstehantering för att hitta det bästa alternativet för er budget. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för incidenthantering:
Jämförelsetabell för abonnemang för programvara för incidenthantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande incidenthantering, begränsade aviseringar och nödvändig rapportering. |
| Personligt abonnemang | $5-$25/användare/månad | Avancerade aviseringar, anpassningsbara instrumentpaneler och integration med utvalda verktyg. |
| Företagsabonnemang | $30-$60/användare/månad | Samarbete i realtid, detaljerad analys och aviseringar i flera kanaler. |
| Storföretagsabonnemang | $70-$100/användare/månad | Fullständig anpassning, AI-drivna insikter, analys efter incidenter och prioriterad kundsupport. |
Vanliga frågor om incidenthanteringsprogramvara
Här är svar på vanliga frågor om incidenthanteringsprogramvara:
Hur kan incidenthanteringsprogramvara minska riskerna på arbetsplatsen?
Incidenthanteringsprogramvara kan hjälpa ditt team att identifiera och hantera potentiella risker innan de eskalerar. Genom att tillhandahålla realtidsvarningar och detaljerade rapporter ser programvaran till att ditt team känner till eventuella problem när de uppstår. Detta proaktiva tillvägagångssätt bidrar till att upprätthålla en säkrare arbetsmiljö och minimerar störningar.
Hur säkerställer incidenthanteringsprogramvara efterlevnad av regelverk?
Dessa verktyg spårar tidsfrister och krav för efterlevnad, vilket hjälper ditt team att hålla sig uppdaterat om branschstandarder. De innehåller ofta inbyggda mallar och checklistor för regelverk som OSHA, vilket gör det enklare för ditt team att säkerställa efterlevnad. Detta minskar risken för sanktioner och håller verksamheten igång utan problem.
Vilka verktyg är bäst för att automatisera åtgärdandet av incidenter?
Att automatisera åtgärdandet av incidenter kan spara tid för ditt team och minska risken för mänskliga fel. Verktyg som SIEM-system och SOAR-plattformar används ofta för detta ändamål. De hjälper till att automatiskt prioritera och lösa incidenter, så att ditt team kan fokusera på mer komplexa uppgifter som kräver mänsklig inblandning.
Hur integreras incidenthanteringsprogramvara med andra verktyg?
De flesta lösningar för incidenthanteringsprogramvara erbjuder integrationer med populära verktyg som Slack, Jira och AWS. Dessa integrationer gör det möjligt för ditt team att effektivisera arbetsflöden och säkerställa att information delas mellan plattformar. Denna anslutning förbättrar effektiviteten och säkerställer att alla teammedlemmar har samma information.
Vad är skillnaden mellan problemhantering och incidenthantering?
Incidenthantering fokuserar på att lösa omedelbara problem för att snabbt återställa tjänsten, medan problemhantering syftar till att identifiera och åtgärda grundorsaken till återkommande problem. Incidenthantering är reaktiv och hanterar incidenter när de inträffar, medan problemhantering är proaktiv och förebygger framtida incidenter.
Hur prioriterar man flera incidenter som inträffar samtidigt?
Prioritering av incidenter innebär att bedöma deras påverkan och brådska. Incidenthanteringsprogramvara tillhandahåller verktyg för att kategorisera och prioritera incidenter baserat på fördefinierade kriterier. Detta hjälper ditt team att hantera de mest kritiska problemen först och säkerställer att de mest betydande störningarna löses snabbt.