

De 10 bästa AWS DevOps-verktygen granskade 2026

Kortlista över de bästa AWS DevOps-verktygen


De bästa AWS DevOps-verktygen hjälper team att automatisera distributioner, hantera infrastrukturförändringar, minska driftstopp och upprätthålla en jämn programprestanda på AWS. Dessa verktyg bidrar till snabbare leveranser genom att ge utvecklings- och driftteam bättre kontroll över arbetsflöden för bygg, testning och lansering.
Team börjar ofta använda AWS DevOps-verktyg när manuella processer leder till långsamma lanseringar, felkonfigurationer orsakar avbrott eller begränsad insyn gör felsökningen svårare. Dessa problem ökar den operativa risken, fördröjer uppdateringar och skapar friktion mellan utvecklings-, drift- och säkerhetsteam.
Med över 20 år i branschen som teknikchef har jag testat och utvärderat dussintals AWS DevOps-verktyg i verkliga miljöer för att bedöma deras tillförlitlighet, integrationer och användbarhet. Den här guiden lyfter fram de bästa AWS DevOps-verktygen som förbättrar konsekvensen i distributioner, möjliggör snabbare leveranser och hjälper team att köra stabila applikationer på AWS. Varje recension omfattar funktioner, för- och nackdelar samt användningsområden där verktyget passar bäst, så att du kan välja rätt verktyg.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa AWS DevOps-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta AWS DevOps-verktyg för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för enhetlig ingress i moln och lokala miljöer | Kostnadsfri plan tillgänglig | Från $8/månad (faktureras årsvis) | Website | |
| 2 | Bäst för kodsamarbete | Gratisplan tillgänglig | Från $3.65/user/month (för 5 användare) | Website | |
| 3 | Bäst för infrastruktur som kod | Gratisplan tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för projektuppföljning | 7 dagars kostnadsfri provperiod | Från $8.15/användare/månad (faktureras årsvis) | Website | |
| 5 | Bäst för flexibilitet med öppen källkod | Gratis nedladdning tillgänglig | Gratis att använda | Website | |
| 6 | Bäst för infrastruktursautomatisering | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för snabb driftsättning | Gratisplan + demo tillgänglig | Från $15/månad | Website | |
| 8 | Bäst för containerhantering | Gratisplan finns | Website | ||
| 9 | Bäst för tjänsteupptäckt | Gratis demo tillgänglig | Från $3.40/användare/månad | Website | |
| 10 | Bäst för kontinuerlig integration | Gratis demo tillgänglig | Från $13.75/månad (debiteras årsvis) | Website |
Recensioner av de bästa AWS DevOps-verktygen
Nedan hittar du mina detaljerade sammanfattningar av de bästa AWS DevOps-verktygen på min kortlista. I mina recensioner granskas noggrant de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
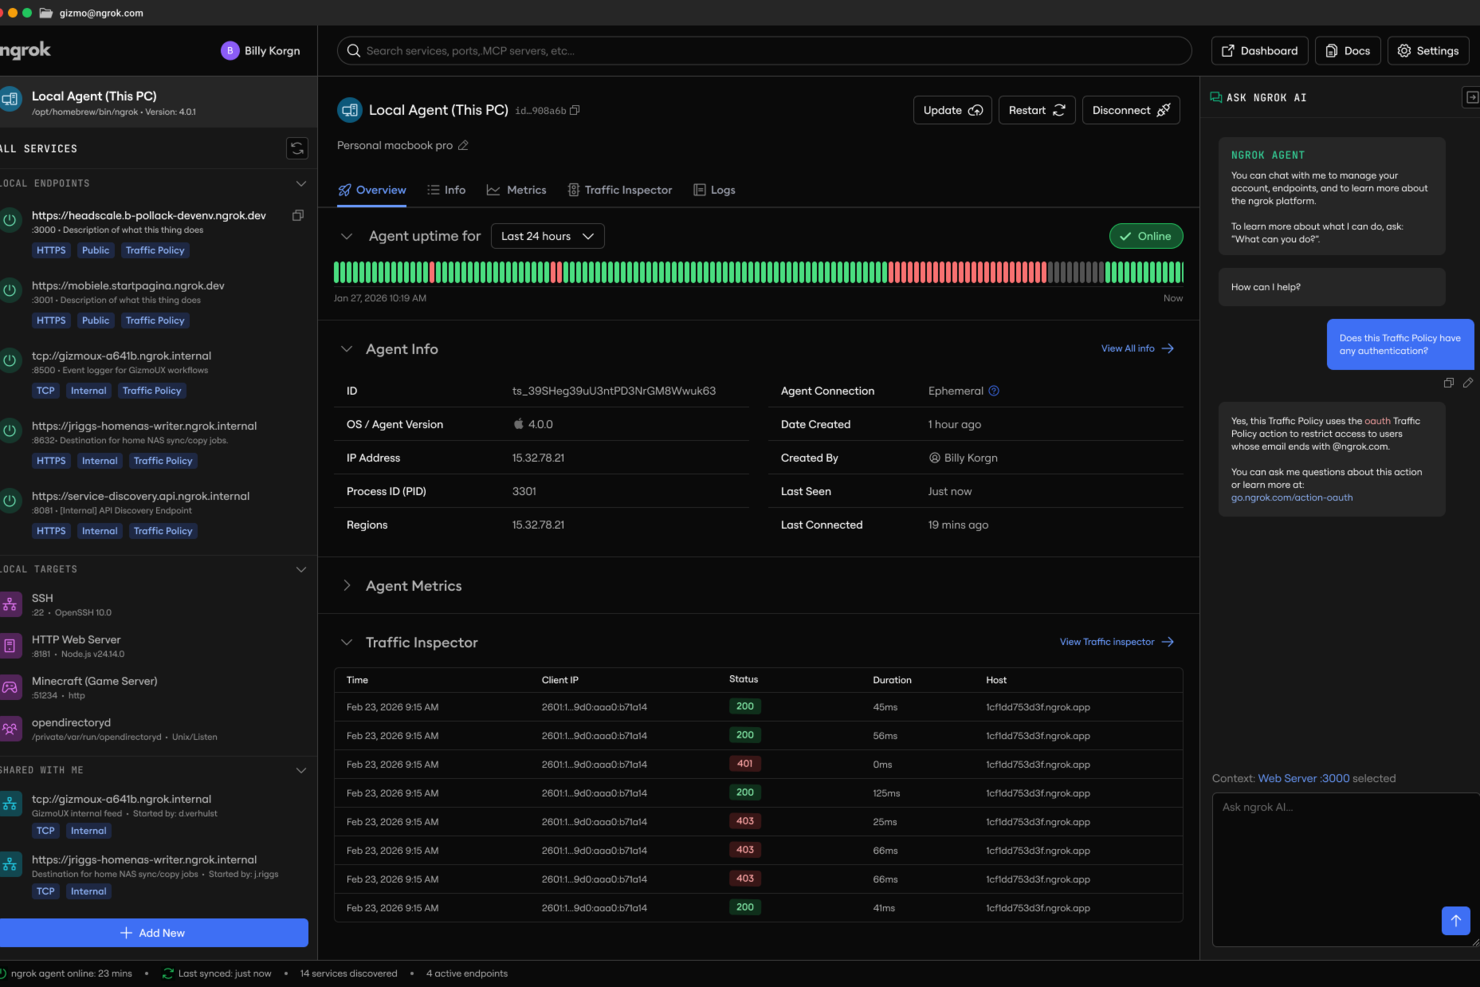
ngrok är en plattform för ingress som en tjänst för DevOps-team som arbetar med AWS och erbjuder säkra tunnlar, programmerbar åtkomst och trafikhantering för API:er och molnappar.
Vem passar ngrok bäst för?
ngrok passar bra för DevOps- och plattformsteknikteam som behöver exponera och hantera tjänster i lokala AWS-miljöer, molnmiljöer och hybrida AWS-miljöer.
Varför jag valde ngrok
ngrok finns med på min kortlista eftersom det ger mitt team en gemensam kontrollpunkt för hantering av ingress i både lokala utvecklingsmiljöer och AWS-värdtjänster. Jag uppskattar särskilt den globala lastbalanseraren och de elastiska IP-adresserna, som låter oss dirigera trafik konsekvent oavsett om vi testar lokalt eller kör i produktion på AWS. Motorn för trafikpolicyer låter oss dessutom tillämpa samma regler i alla miljöer utan att behöva hantera separata konfigurationer.
Viktiga funktioner i ngrok
- Kubernetes-operator: Distribuera och hantera ngrok-ingress direkt i Kubernetes-kluster med hjälp av inbyggda manifest.
- Stöd för OIDC och OAuth: Tillämpa identitetsbaserad åtkomstkontroll på valfri slutpunkt utan att ändra programkoden.
- Säkra tunnlar: Exponera valfri lokal tjänst eller molntjänst via HTTPS med heltäckande kryptering genom ett enda agentkommando.
- Instrumentpanel för trafikinspektion: Återspela och inspektera aktiva HTTP-förfrågningar via ett inbyggt webbgränssnitt för felsökning i realtid.
ngrok-integrationer
ngrok erbjuder inbyggda integrationer med GitHub, Slack och AWS samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Inget VPN behövs för åtkomst till privata nätverk
- Stöd för kretsbrytare för bättre slutpunktstillförlitlighet
- Anpassade trafikpolicyer och åtkomstkontroller tillgängliga
Cons:
- IP-tillåtelselistor endast i högre nivåer
- Inget inbyggt stöd för SAML SSO

Bäst för kodsamarbete
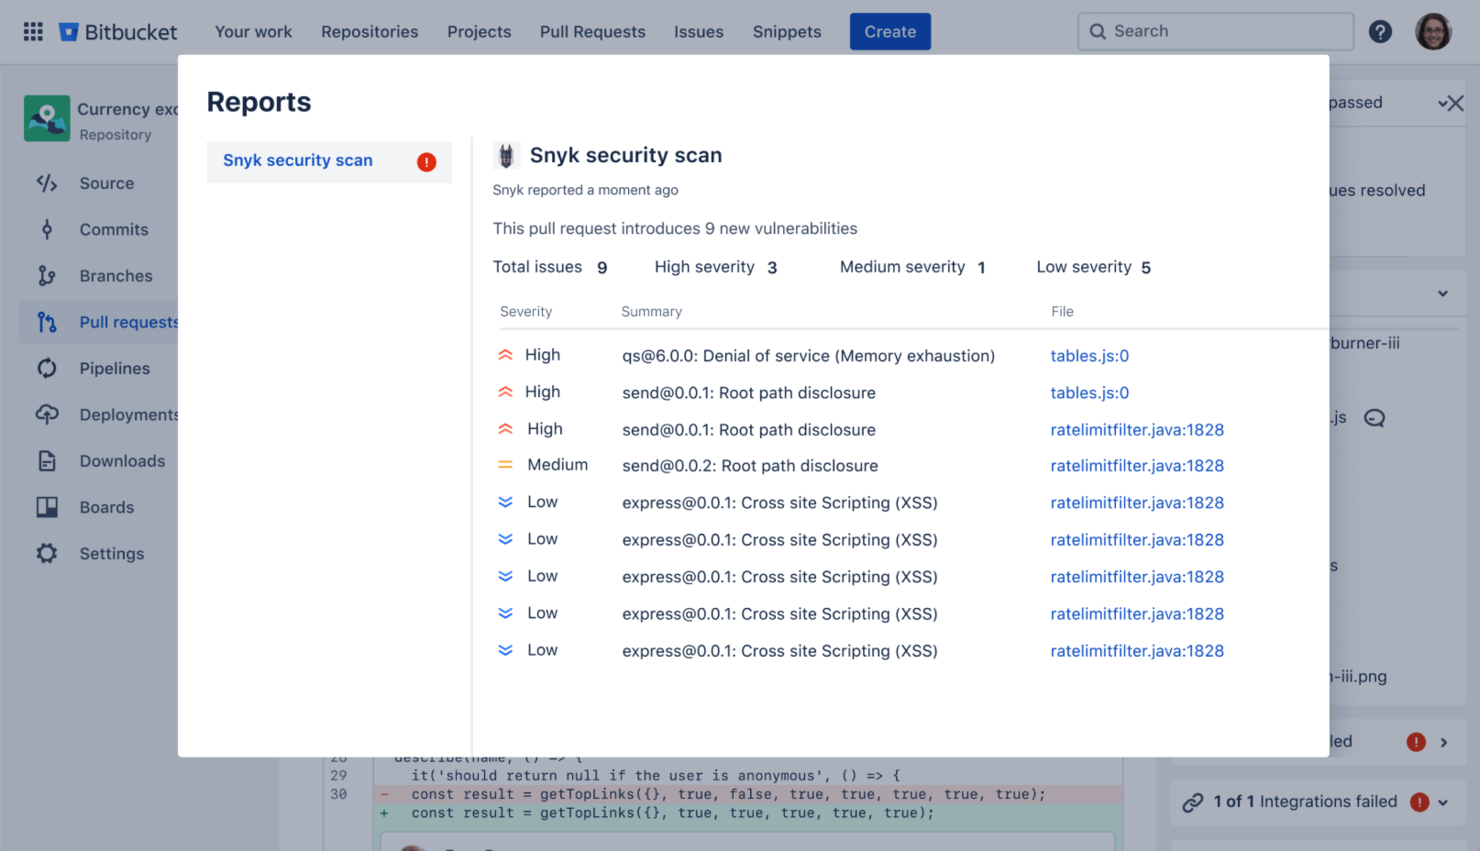
Bitbucket är ett Git-baserat verktyg för kodlagring och samarbete, utformat för utvecklingsteam. Det hjälper användare att hantera kodarkiv, spåra ändringar och samarbeta i projekt i realtid inom en integrerad plattform.
Varför jag valde Bitbucket:
Det stöder privata kodarkiv, vilket gör att ditt team kan hantera och dela kod på ett säkert sätt. Du kan konfigurera pull requests med infogade diskussioner för att effektivisera kodgranskningar och säkerställa kvalitet. Integrationen med Jira gör det enkelt att koppla commits till ärenden, vilket ger ditt team bättre insyn i projektets framsteg. Med Bitbucket Pipelines kan du automatisera dina CI/CD-arbetsflöden direkt i plattformen utan ytterligare verktyg.
Utmärkande funktioner och integrationer:
Funktioner omfattar inbyggda kodutdrag för att dela återanvändbar kod i teamet. Det erbjuder grenbehörigheter för att kontrollera vem som kan skicka ändringar till specifika grenar, vilket säkerställer bättre kodkvalitet. Du kan också använda diffvyn för att snabbt jämföra ändringar och identifiera problem innan de sammanfogas.
Integrationer omfattar Jira, Trello, Slack, Microsoft Teams, AWS, Google Cloud, Bamboo, Jenkins, Kubernetes och PagerDuty.
Pros and Cons
Pros:
- Erbjuder smart spegling för snabbare åtkomst till kodarkiv
- Inkluderar inbyggd CI/CD med Pipelines
- Stöder obegränsade privata kodarkiv för team
Cons:
- Introduktionen kan vara utmanande för icke-tekniska användare
- Avancerade funktioner kräver betalplaner
Bäst för infrastruktur som kod
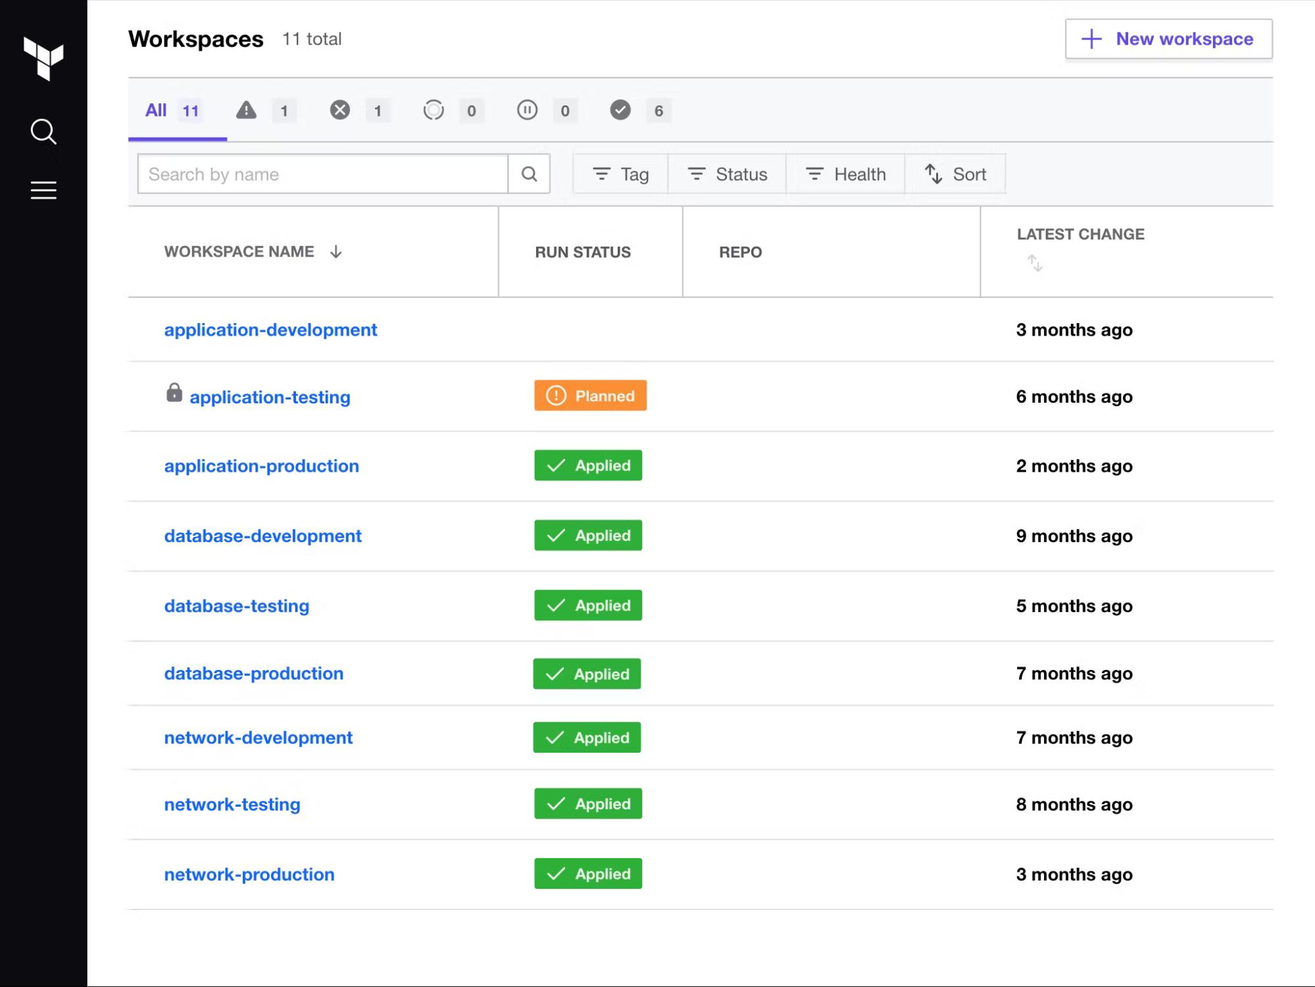
Terraform är ett verktyg med öppen källkod som låter team definiera och hantera sin infrastruktur med hjälp av konfigurationsfiler. Det hjälper användare att automatisera etablering, uppdateringar och skalning av infrastruktur i olika miljöer.
Varför jag valde Terraform:
Det stöder ett deklarativt tillvägagångssätt, vilket gör att du kan definiera det önskade tillståndet för din infrastruktur och låta Terraform hantera resten. Du kan hantera resurser hos flera molnleverantörer från ett enda verktyg och undvika leverantörsinlåsning. Den modulära strukturen gör att du kan återanvända och dela konfigurationer för att spara tid. Terraform hanterar tillstånd på ett sätt som säkerställer konsekvens och hjälper dig att följa förändringar i infrastrukturen över tid. Dessa funktioner gör det till ett tillförlitligt alternativ för att automatisera och skala din infrastruktur.
Utmärkande funktioner och integrationer:
Funktioner omfattar resursgrafik, som hjälper dig att visualisera beroenden och förstå relationer i infrastrukturen. Du kan använda kommandot plan för att förhandsgranska ändringar innan de tillämpas, vilket minskar risken för fel. Terraform stöder även detektering av avvikelser, så att du kan identifiera och åtgärda skillnader mellan din infrastruktur och dina konfigurationsfiler.
Integrationer omfattar AWS, Azure, Google Cloud, Kubernetes, GitHub, GitLab, VMware, Slack, PagerDuty och Splunk.
Pros and Cons
Pros:
- Visualiserar resursberoenden med grafer
- Möjliggör återanvändbara och modulära konfigurationer
- Stöder hantering av infrastruktur i flera moln
Cons:
- Felsökning kan ta betydande tid
- Brant inlärningskurva för nybörjare

Jira
Bäst för projektuppföljning

Jira är ett projekthanteringsverktyg utformat för att hjälpa team att planera, följa upp och hantera sitt arbete. Det tillhandahåller funktioner som gör det möjligt för användare att organisera uppgifter, övervaka framsteg och samarbeta effektivt i olika projekt.
Varför jag valde Jira:
Det låter dig skapa anpassningsbara arbetsflöden som överensstämmer med teamets processer. Du kan visualisera uppgifter med tavlor som Kanban eller Scrum för att följa framsteg i realtid. Jiras rapporterings- och instrumentpanelsfunktioner hjälper dig att enkelt övervaka teamets prestation och projektens tidsplaner. Det integreras väl med utvecklingsverktyg, vilket gör det möjligt för ditt team att koppla kodändringar till uppgifter. Dessa funktioner gör det till ett pålitligt val för att effektivt hantera komplexa projekt.
Utmärkande funktioner & integrationer:
Funktioner omfattar avancerad ärendehantering som gör det möjligt för ditt team att prioritera och lösa uppgifter effektivt. Du kan använda färdplansvyer för att planera projekt och samordna arbetet mellan flera team. Det erbjuder även automatiseringsregler för att eliminera repetitiva uppgifter och förbättra produktiviteten.
Integrationer omfattar Bitbucket, Confluence, Slack, Microsoft Teams, GitHub, GitLab, Trello, AWS, Azure och Google Drive.
Pros and Cons
Pros:
- Kraftfulla rapporteringsverktyg för agila team
- Hanterar stora och komplexa projekt väl
- Anpassningsbara arbetsflöden för teamets processer
Cons:
- Blir långsammare med stora datamängder
- Utbildning krävs för avancerade funktioner
Jenkins
Bäst för flexibilitet med öppen källkod

Jenkins är en automatiseringsserver med öppen källkod som gör det möjligt för team att bygga, distribuera och automatisera sina arbetsflöden för programvaruutveckling. Den används i stor utsträckning av utvecklare och organisationer för att konfigurera arbetsflöden för kontinuerlig integration och leverans.
Därför valde jag Jenkins:
Det omfattande biblioteket med insticksprogram erbjuder oöverträffad flexibilitet och låter dig anpassa dina automatiseringsarbetsflöden efter teamets behov. Med den intuitiva funktionen arbetsflöde som kod kan du automatisera allt från enkla byggen till komplexa arbetsflöden i flera steg. Jenkins stöder ett brett utbud av språk, verktyg och miljöer, vilket ger teamet friheten att arbeta med sin föredragna teknikstack. Med stöd från communityn och tillgång till öppen källkod kan du anpassa och utöka Jenkins så att det passar unika krav.
Utmärkande funktioner & integreringar:
Funktioner omfattar stöd för distribuerade byggen, vilket låter dig köra jobb på flera datorer för att snabba upp bearbetningen. Det ger uppdateringar i realtid om byggförloppet så att teamet kan övervaka arbetsflöden medan de körs. Du kan också skapa återanvändbara mallar för arbetsflöden för att standardisera arbetsflöden i dina projekt.
Integreringar omfattar GitHub, Bitbucket, GitLab, Docker, Kubernetes, AWS, Azure, Slack, Jira och Terraform.
Pros and Cons
Pros:
- Fungerar på flera olika operativsystem
- Hanterar distribuerade byggen för storskaliga projekt
- Stöder oändliga anpassningar genom insticksprogram
Cons:
- Felsökning av arbetsflöden kan vara tidskrävande
- Saknar ett modernt användargränssnitt jämfört med nyare verktyg
Puppet
Bäst för infrastruktursautomatisering
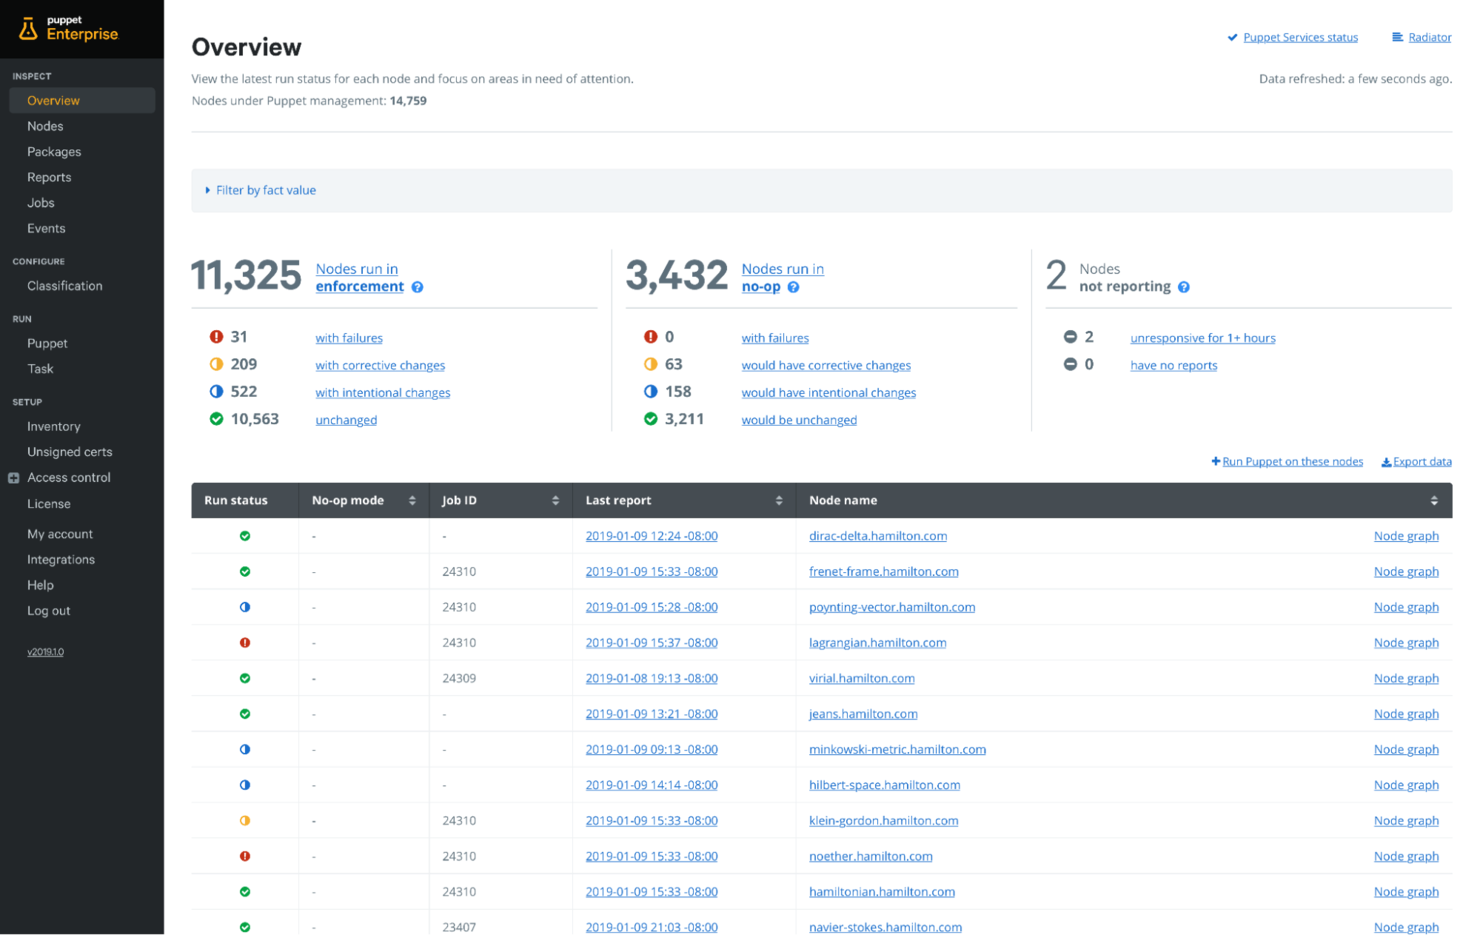
Puppet är ett konfigurationshanteringsverktyg utformat för att hjälpa IT-team att automatisera infrastrukturtillhandahållande, hantering och skalning. Det förenklar komplexa uppgifter genom att göra det möjligt för användare att definiera sin infrastruktur som kod, vilket gör systemen mer förutsägbara och enklare att hantera.
Varför jag valde Puppet:
Det gör det möjligt att definiera och upprätthålla önskade tillstånd för infrastrukturen, vilket säkerställer systemkonsistens. Du kan använda dess deklarativa språk för att beskriva konfigurationer och automatisera uppgifter som programvarudistribution och patchning. Puppet tillhandahåller detaljerad rapportering som hjälper dig att spåra ändringar och säkerställa efterlevnad. Det fungerar i olika operativsystem, vilket ger teamet flexibilitet när det gäller hantering av varierande miljöer.
Utmärkande funktioner och integrationer:
Funktioner omfattar uppgiftsautomatisering för att förenkla repetitiva processer och frigöra teamets tid. Det tillhandahåller rollbaserad åtkomstkontroll för att hantera användarbehörigheter och säkerställa säkerheten. Du kan även använda färdigbyggda moduler för att påskynda distributionen av standardkonfigurationer.
Integrationer omfattar AWS, Azure, Google Cloud, Docker, Kubernetes, VMware, GitHub, GitLab, Splunk och ServiceNow.
Pros and Cons
Pros:
- Tillhandahåller detaljerad rapportering för spårning av efterlevnad
- Erbjuder färdigbyggda moduler för att förenkla konfigurationen
- Automatiserar komplexa miljöer med flera moln
Cons:
- Begränsat stöd för vissa nischade operativsystem
- Kräver särskild expertis för optimal implementering

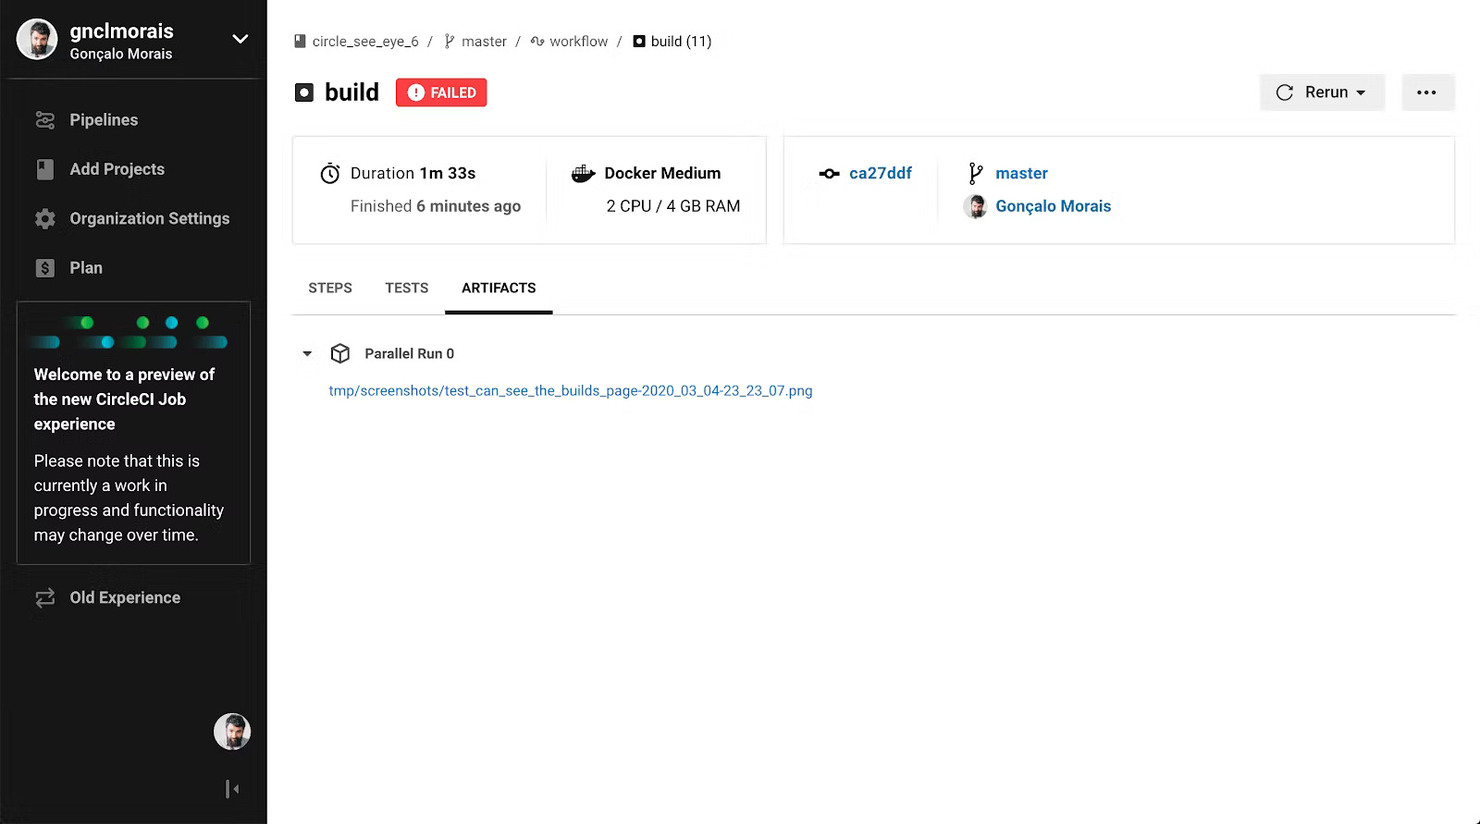
CircleCI är en plattform för kontinuerlig integrering och leverans som är utformad för att hjälpa utvecklingsteam att automatisera sina bygg-, test- och driftsättningsprocesser. Den gör det möjligt för användare att skapa effektiva pipelines som säkerställer tillförlitliga och konsekventa programvaruleveranser.
Varför jag valde CircleCI:
Det erbjuder flexibla arbetsflöden som gör det möjligt att anpassa pipeline-stegen efter teamets behov. Du kan konfigurera parallella byggen för att minska testtiden och påskynda driftsättningen. Plattformen stöder containeriserade miljöer så att du kan köra dina jobb i Docker-avbildningar eller anpassade virtuella maskiner. Med automatiska utlösare för incheckningar och pull-begäranden kan teamet fokusera på att skriva kod medan CircleCI hanterar testning och leverans. Detta säkerställer snabbare och smidigare driftsättningar för dina projekt.
Utmärkande funktioner och integrationer:
Funktioner omfattar stöd för konfiguration som kod med YAML-filer, vilket gör att du kan versionshantera dina pipelines. Det erbjuder detaljerad analys som hjälper dig att följa upp byggprestandan och optimera arbetsflöden. Du kan också använda villkorsstyrda arbetsflöden för att definiera när specifika jobb eller steg ska köras, vilket ger teamet bättre kontroll över processen.
Integrationer omfattar GitHub, Bitbucket, GitLab, Docker, Slack, AWS, Azure, PagerDuty, Jira och Terraform.
Pros and Cons
Pros:
- Flexibelt med containeriserade byggen och byggen i virtuella maskiner
- Erbjuder detaljerad prestandainsikt för enskilda jobb
- Stöder parallellisering för att minska byggtiderna
Cons:
- Inkonsekvenser i cachning av beroenden kan göra vissa byggen långsammare
- Det kan vara svårt att felsöka komplexa pipelines

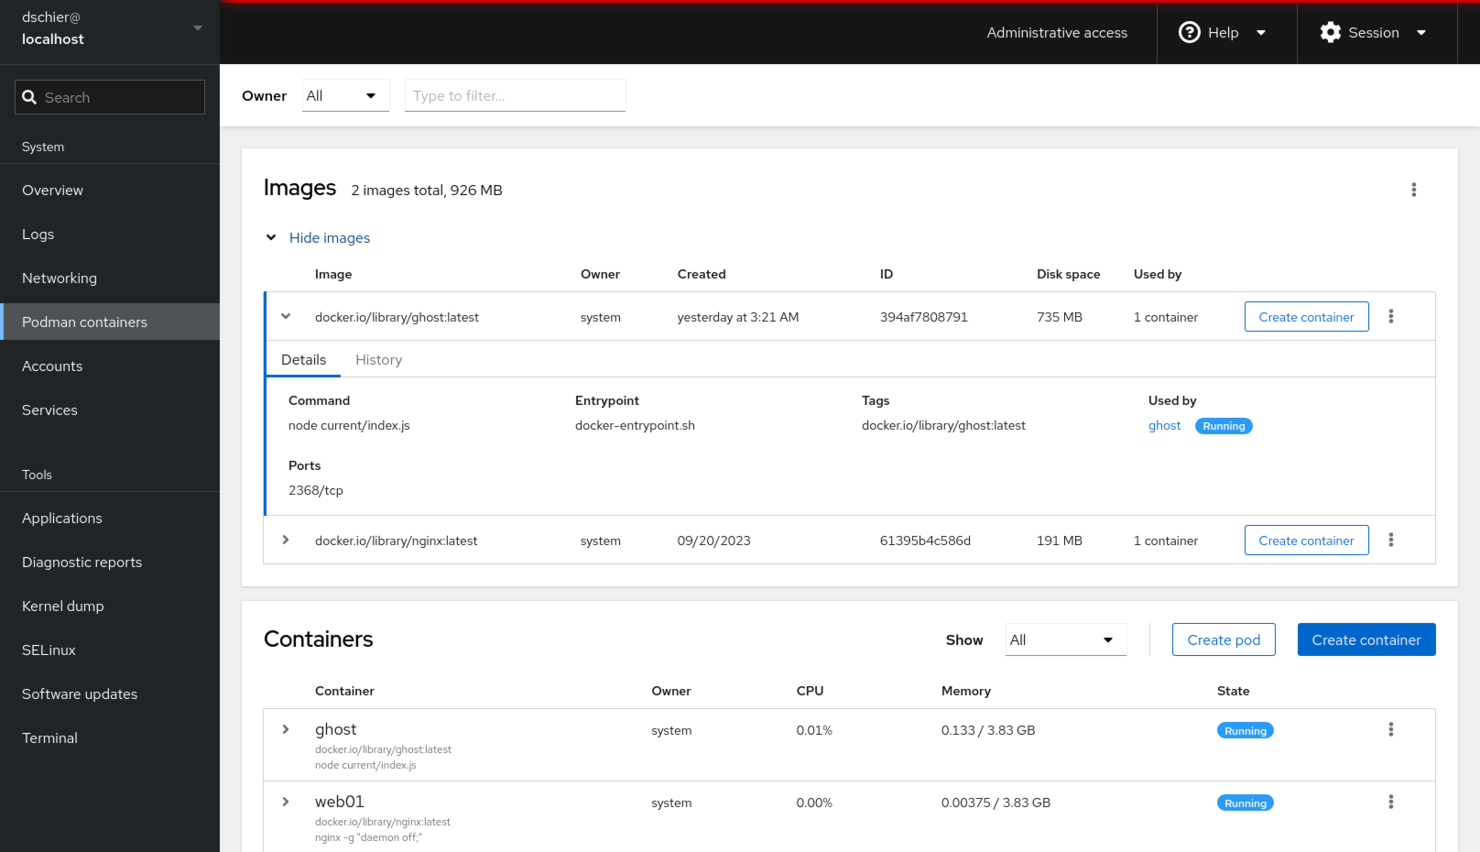
Podman är ett verktyg för containerhantering för utvecklare och team som arbetar med containeriserade applikationer. Det gör det möjligt för användare att skapa, hantera och köra containrar utan att kräva en bakgrundstjänst, vilket gör det lättviktigt och effektivt.
Varför jag valde Podman:
Det erbjuder en arkitektur utan bakgrundstjänst, vilket innebär att du inte behöver förlita dig på en bakgrundstjänst för att hantera dina containrar. Du kan snabbt köra containrar utan root-behörighet, vilket förbättrar säkerheten och flexibiliteten för ditt team. Verktyget stöder Kubernetes YAML för att generera och distribuera containrar. Det är kompatibelt med Docker-kommandon, så du kan byta mellan eller arbeta med verktygen med liten friktion. Med Podman får du också inbyggd funktionalitet för poddhantering, vilket gör det enklare att gruppera och hantera containrar.
Utmärkande funktioner och integrationer:
Funktioner inkluderar stöd för containrar utan root-behörighet, vilket förbättrar säkerheten och låter dig köra containrar utan administratörsbehörighet. Du kan också hantera poddar genom att gruppera flera containrar för enkel orkestrering. Det tillhandahåller ett interaktivt kommandoradsgränssnitt för att bygga, köra och felsöka containrar.
Integrationer inkluderar Kubernetes, Docker, Buildah, Skopeo, CRI-O, OpenShift, Ansible, Helm, Terraform och Jenkins.
Pros and Cons
Pros:
- Integreras väl med Kubernetes-arbetsflöden
- Stöder hantering av grupper av containrar som poddar
- Kompatibelt med Docker-kommandon och avbildningar
Cons:
- Nätverksfunktionerna är fortfarande under utveckling
- Kan kräva en djupare förståelse av Linux-system

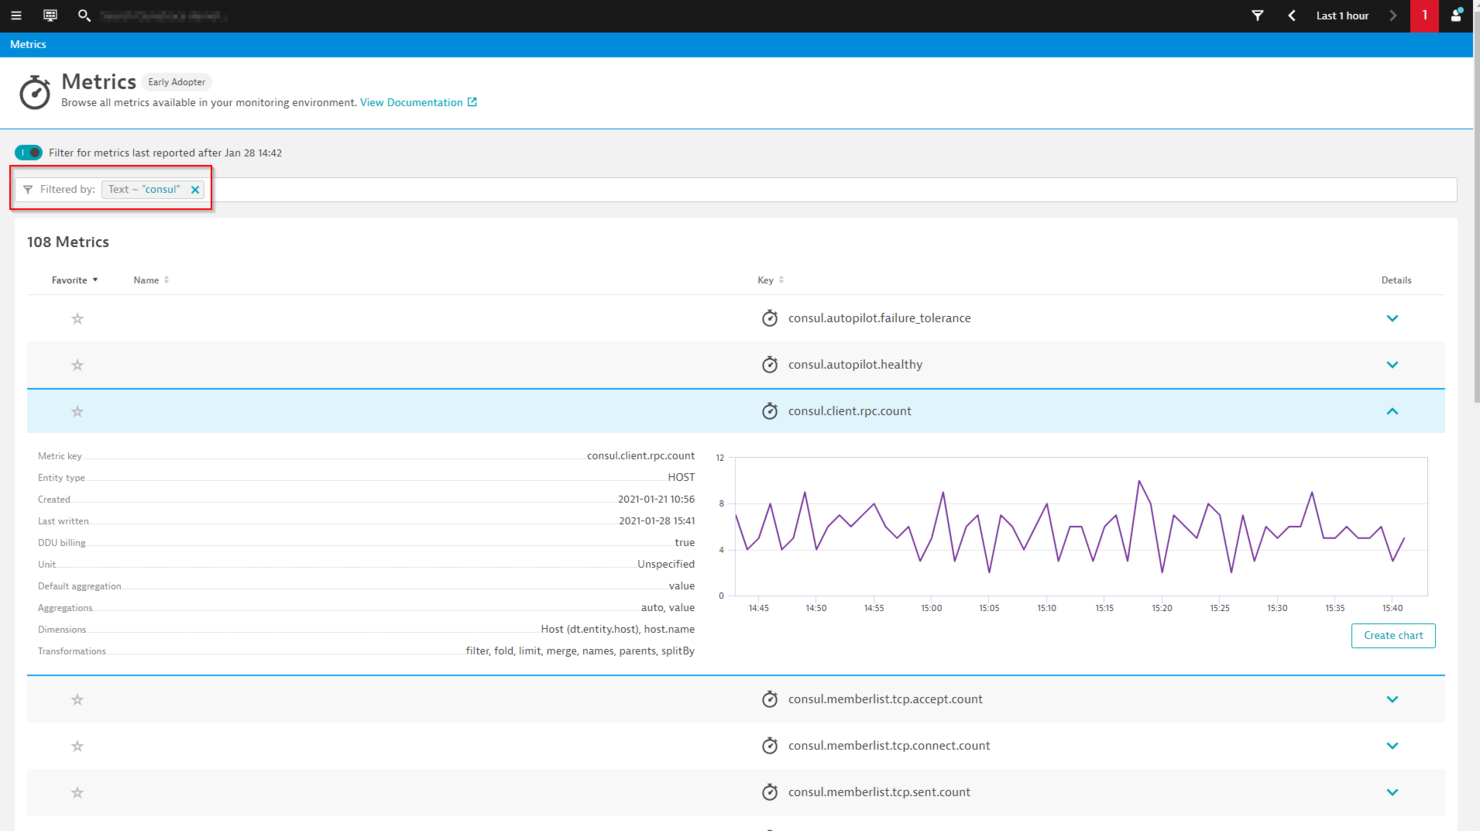
Consul är ett nätverksverktyg utformat för att hjälpa team att ansluta, säkra och hantera tjänster i olika miljöer. Det möjliggör dynamisk tjänsteupptäckt, konfigurationshantering och hälsövervakning för distribuerade system.
Varför jag valde Consul:
Det gör det möjligt att registrera och upptäcka tjänster dynamiskt, vilket underlättar hanteringen av komplexa infrastrukturer. Du kan definiera hälsokontroller för tjänster för att övervaka tillgänglighet och prestanda. Consuls inbyggda nyckel-värde-lager hjälper ditt team att centralt hantera applikationskonfiguration. Dess funktioner för servicenätverk möjliggör säker kommunikation mellan tjänster med automatiserad TLS-kryptering.
Utmärkande funktioner och integrationer:
Funktioner inkluderar stöd för flera datacenter, vilket gör att ditt team kan ansluta tjänster över flera regioner. Det erbjuder ett API-fokuserat arbetssätt som låter dig automatisera arbetsflöden och enkelt anpassa konfigurationer. Consul inkluderar även nätverkssegmentering för att förbättra säkerheten mellan tjänster med hjälp av tjänsteintentioner.
Integrationer inkluderar Kubernetes, Docker, AWS, Azure, Google Cloud, Splunk, Prometheus, Grafana, PagerDuty och Slack.
Pros and Cons
Pros:
- Stöder konfigurationer med flera datacenter
- Förenklar nätverkssegmentering
- Upptäcker tjänster dynamiskt
Cons:
- Resurskrävande vid stora installationer
- Komplext för nybörjare

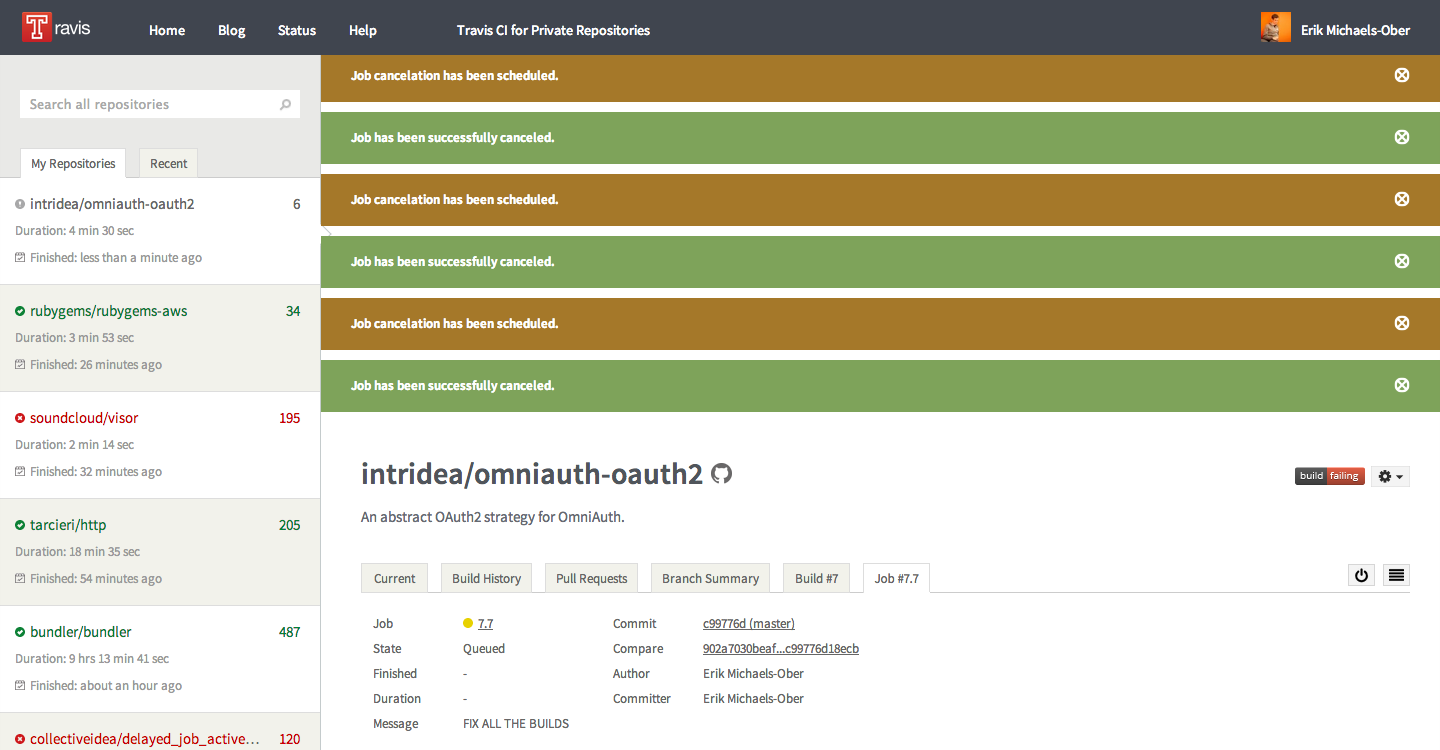
Travis CI är ett verktyg för kontinuerlig integration som är utformat för att hjälpa utvecklare att automatisera testning och distribution av sin kod. Det förenklar integreringen av kodändringar och säkerställer att applikationer körs som förväntat i olika miljöer.
Varför jag valde Travis CI:
Det tillhandahåller automatiserade byggen och tester som utlöses av kodändringar, vilket hjälper dig att upptäcka fel tidigt. Du kan konfigurera byggen med hjälp av en enkel YAML-fil, vilket gör installationen snabb och smidig. Det stöder flera programmeringsspråk och plattformar, så att ditt team kan arbeta i den miljö där de känner sig mest bekväma. Travis CI integreras även med GitHub, så att du automatiskt kan testa pull-förfrågningar och grenar. Dessa funktioner hjälper dig att upprätthålla kodkvaliteten och påskynda dina lanseringscykler.
Utmärkande funktioner & integrationer:
Funktioner omfattar parallella testkörningar för att påskynda byggtider och minska flaskhalsar. Det erbjuder cachning av beroenden för att spara tid under repetitiva byggen. Du kan även använda anpassade byggsteg för att organisera och prioritera olika delar av din pipeline.
Integrationer omfattar GitHub, Bitbucket, GitLab, Docker, Slack, AWS, Heroku, Azure, PagerDuty och Jira.
Pros and Cons
Pros:
- Tillhandahåller detaljerade loggar för felsökning av byggen
- Erbjuder cachning för effektivare byggen
- Stöder flera programmeringsspråk och plattformar
Cons:
- Långsammare byggen under perioder med hög användning
- Begränsad anpassning för avancerade arbetsflöden
Andra AWS DevOps-verktyg
Här är några ytterligare AWS DevOps-verktyg som inte kom med på min kortlista men som ändå är värda att ta en titt på.
- Vault
Bäst för säker hantering av hemligheter
- AWS CodeCommit
Bäst för säker Git-värdtjänst
- AWS CodeBuild
Bäst för automatiska kodtester


Hur jag utvärderar AWS DevOps-verktyg
Jag delar upp min utvärdering i grundläggande kriterier – sådant som inbyggd AWS-integrering och stöd för CI/CD-pipelines – samt särskiljande faktorer som skiljer verktygen åt för specifika team.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje grundläggande funktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att komma i fråga för inkludering.
- Inbyggd AWS-integrering: Jag kontrollerar hur djupt varje verktyg integrerar med centrala AWS-tjänster som EC2, S3, Lambda och IAM – inte bara om det kan kommunicera med AWS, utan om det känns byggt för AWS.
- Automatisering av CI/CD-pipelines: Varje verktyg bör låta dig automatisera byggen, tester och distributioner till AWS-mål, oavsett om du distribuerar till ECS-kluster eller uppdaterar Lambda-funktioner.
- Stöd för infrastruktur som kod: Jag undersöker kompatibilitet med IaC-ramverk som CloudFormation, Terraform eller CDK, så att team kan versionshantera, granska och återskapa sina AWS-miljöer från kod.
- Övervakning & observerbarhet: Verktyget bör visa mätvärden, loggar eller spår kopplade till AWS-resurser, så att teamet får verklig insyn när en produktionsdistribution orsakar plötsliga latensökningar.
- Stöd för containrar & orkestrering: Jag utvärderar om ett verktyg hanterar containeriserade arbetsbelastningar på ECS, EKS eller Fargate, inklusive distributionsarbetsflöden och konfiguration av skalning.
- Säkerhet & åtkomsthantering: Varje verktyg bör integrera med AWS IAM för rollbaserad åtkomst och stödja hantering av hemligheter, så att autentiseringsuppgifter inte hårdkodas i pipelinekonfigurationer.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för GitOps-arbetsflöden är mycket viktigt för mig – team som hanterar dussintals mikrotjänster på EKS har nytta av Git-drivna distributioner där varje ändring versionshanteras och kan granskas. Jag utvärderar också hantering av flera konton, eftersom företagsteam ofta använder separata AWS-konton för utveckling, test och produktion, och ett verktyg som hanterar distributioner mellan konton sparar mycket besvär. Verktyg med fokus på serverlösa lösningar är en annan särskiljande faktor, särskilt för team som bygger händelsestyrda arkitekturer på Lambda och behöver specialiserad felsökning och observerbarhet.
Utöver funktionerna
Efterlevnad och säkerhetsstandarder väger tungt – jag kontrollerar om ett verktyg stöder ramverk som SOC 2, HIPAA eller PCI-DSS, eftersom reglerade branscher behöver detta stöd inbyggt. Ekosystemintegreringar påverkar också min utvärdering; ett verktyg som ansluter till GitHub, Jira och din befintliga ITSM-plattform passar in i arbetsflöden som teamet redan använder. Jag tittar även på kvaliteten i implementeringen, inklusive dokumentation, referensarkitekturer och aktiva communityforum, eftersom ett verktyg med bristfälliga resurser för introduktion skapar friktion som bromsar införandet i hela utvecklingsteam.
Så väljer du AWS DevOps-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. Här är en checklista över faktorer att komma ihåg, så att du kan hålla fokus när du går igenom din unika urvalsprocess för Amazon Web Services DevOps-programvara.
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa tillsammans med dina projekt. Fundera på hur det hanterar ökade arbetsbelastningar. |
| Integrationer | Kontrollera om det integreras med teamets befintliga DevOps-verktyg för Salesforce eller annan CRM-programvara. |
| Anpassningsbarhet | Leta efter möjligheter att anpassa verktyget efter teamets arbetsflöden och preferenser. |
| Användarvänlighet | Ditt team bör snabbt kunna anpassa sig till verktyget. Leta efter intuitiva gränssnitt och support. |
| Budget | Anpassa kostnaden efter dina ekonomiska gränser. Ta hänsyn till både inledande och löpande utgifter. |
| Säkerhetsåtgärder | Se till att det uppfyller dina behov av dataskydd genom kryptering och efterlevnad. |
| Support | Pålitlig kundsupport kan spara tid. Kontrollera tillgänglighet och svarstider. |
| Prestanda | Verktyget bör vara snabbt och tillförlitligt. Ta hänsyn till garantier för drifttid och användarrecensioner. |
Trender inom AWS DevOps-verktyg
I min undersökning samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av AWS DevOps-verktyg. Här är några framväxande trender som jag håller ett öga på.
- Serverlös arkitektur: Fler verktyg har stöd för serverlös databehandling, vilket gör det möjligt för utvecklare att bygga och köra applikationer utan att hantera infrastrukturen. Den här trenden minskar omkostnaderna och förbättrar skalbarheten, där AWS Lambda är ett populärt exempel.
- AI-drivna insikter: Leverantörer integrerar AI för att tillhandahålla prediktiv analys och insikter om prestanda. Detta hjälper team att förutse problem innan de uppstår och optimera strategierna för distribution. Vissa verktyg erbjuder till exempel nu AI-baserad avvikelsedetektering.
- Förbättrade säkerhetsfunktioner: Säkerhet är fortfarande högsta prioritet, och verktyg lägger till funktioner som automatiserad sårbarhetsskanning och nolltillitsbaserade säkerhetsmodeller. Dessa tillägg hjälper företag att skydda data och upprätthålla efterlevnaden, vilket är avgörande i dagens miljöer.
- Självläkande system: Verktyg utvecklas med självläkande funktioner som automatiskt åtgärdar problem utan mänsklig inblandning. Detta minimerar driftstopp och säkerställer kontinuerlig drift. Vissa leverantörer implementerar redan automatiserade återställningsfunktioner för felaktiga distributioner.
- Infrastruktur som kod (IaC): Användningen av IaC ökar, vilket gör det möjligt för team att hantera och tillhandahålla resurser med hjälp av kod. Den här trenden förbättrar konsekvensen och minskar antalet fel, och vissa framhåller att Terraform är ett populärt val för att hantera infrastruktur över flera moln.
Vad är AWS DevOps-verktyg?
AWS DevOps-verktyg hjälper team att bygga, distribuera och hantera applikationer på AWS med mer automatisering och kontroll. Utvecklare, driftteam och ingenjörer för webbplatstillförlitlighet använder dessa verktyg för att påskynda lanseringar och minska antalet fel i molnmiljöer.
CI/CD-pipelines, automatisering av infrastruktur och övervakningsfunktioner hjälper till att distribuera ändringar konsekvent, hantera resurser och upptäcka problem tidigt. Sammantaget hjälper dessa verktyg team att leverera applikationer på AWS mer tillförlitligt och med mindre manuellt arbete.
Funktioner i AWS DevOps-verktyg
När du väljer AWS DevOps-verktyg bör du leta efter följande viktiga funktioner.
- Kontinuerlig integration: Automatiserar processen för att integrera kodändringar, vilket säkerställer snabb återkoppling och färre fel.
- Infrastruktur som kod (IaC): Gör det möjligt att hantera och tillhandahålla infrastruktur med kod, vilket ger konsekvens och minskar konfigurationsfel.
- Automatiserade tester: Kör tester automatiskt på ny kod för att upptäcka buggar tidigt och förbättra kvaliteten på distributionerna.
- Serverlös arkitektursupport: Möjliggör utveckling och körning av applikationer utan att infrastrukturen behöver hanteras, vilket minskar arbetsbördan.
- Dynamisk hemlighetshantering: Tillhandahåller säker generering och hantering av autentiseringsuppgifter, vilket förbättrar säkerheten.
- Självläkande system: Upptäcker och åtgärdar automatiskt problem, vilket minimerar driftstopp och säkerställer kontinuerlig drift.
- AI-drivna insikter: Använder artificiell intelligens för att tillhandahålla prediktiv analys och prestandainsikter, vilket optimerar distributionsstrategier.
- Avancerade säkerhetsfunktioner: Innehåller automatiserad sårbarhetsskanning och modeller med nolltillit för att skydda data och upprätthålla efterlevnad.
- Anpassningsbara instrumentpaneler: Erbjuder personliga vyer över mätvärden och prestanda, vilket hjälper team att effektivt övervaka och hantera sina projekt.
- AWS-moln-integration: Integreras sömlöst med AWS-ekosystemet och ger åtkomst till tjänster för effektiviserade DevOps-arbetsflöden.
- Optimering av versionshanteringsprocessen : Stöder hela utvecklingslivscykeln, från byggnation till distribution, och tillhandahåller versionsspårning, alternativ för återställning och övervakning av versionsstatus.
- AWS CloudFormation mallar: Gör det möjligt att definiera och tillhandahålla infrastruktur med återanvändbara IaC-mallar, vilket säkerställer konsekventa distributioner.
- Stöd för utvecklingsspråk: Stöder flera programmeringsspråk som Java, Python och Node.js, vilket gör lösningen mångsidig för utvecklingsteam.
- Källkodshantering: Tillhandahåller säkra Git-arkiv genom AWS CodeCommit, integrerade med CI/CD-pipelines för att effektivisera incheckningar, sammanfogningar och granskningar.
- Kompatibilitet med lokala miljöer: Möjliggör hybrida distributioner med verktyg som AWS CodeDeploy och OpsWorks, vilket underlättar integration med lokala servrar.
- Automatisk skalning och självläkning: Justerar beräkningsresurser dynamiskt baserat på efterfrågan och återställer felaktiga instanser för att säkerställa hög tillgänglighet och feltolerans.
- Byggserver-integration: Erbjuder fullständigt hanterade byggservrar via AWS CodeBuild för att kompilera kod, köra tester och automatiskt skapa artefakter.
- AWS CDK (Cloud Development Kit): Stöder definition av molninfrastruktur med programmeringsspråk, vilket förenklar IaC jämfört med JSON/YAML-konfigurationer.
- Effektivitet i molnbaserad databehandling: Utnyttjar molnresurser vid behov för att skala miljöer efter behov, vilket säkerställer effektiv resursallokering och kostnadsbesparingar.
- Kontinuerlig integration och leverans (CI/CD): Implementerar CI/CD-pipelines från början till slut för att automatisera byggnationer, tester och distributioner.
- AWS DevOps ekosystem: Integreras med tredjepartsverktyg som Jenkins, GitHub och Terraform för att skapa ett heltäckande och utbyggbart DevOps-ekosystem.
- Resurstillhandahållande på begäran : Ger åtkomst på begäran till beräkningsinstanser, lagring och databaser, vilket gör det möjligt för team att skala resurser dynamiskt under perioder med hög belastning.
- Effektiviserad programvaruleverans: Automatiserar processen för programvaruleveranser och tillhandahåller detaljerad återkoppling och distributionsloggar för att säkerställa insyn i varje steg.
- Anpassning av användargränssnitt: Erbjuder anpassningsbara instrumentpaneler för övervakning av viktiga prestandamätvärden, vilket gör det enklare att följa distributioner och felsöka problem.
Fördelar med AWS DevOps-verktyg
Implementering av AWS DevOps-verktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot.
- Snabbare driftsättning: Kontinuerlig integration och automatiserade tester hjälper dig att snabbt lansera uppdateringar och nya funktioner.
- Förbättrat samarbete: Integrering av kod och hantering av infrastruktur som kod förbättrar teamarbetet och minskar missförstånd.
- Ökad säkerhet: Funktioner som dynamisk hantering av hemligheter och avancerade säkerhetsprotokoll skyddar dina data.
- Minskad stilleståndstid: Självläkande system och automatiserad problemlösning håller dina applikationer igång utan störningar.
- Kostnadseffektivitet: Stöd för serverlös arkitektur minskar kostnaderna för infrastrukturhantering.
- Bättre beslutsfattande: AI-drivna insikter tillhandahåller värdefulla data för att optimera prestanda och resursanvändning.
Kostnader och priser för AWS DevOps-verktyg
Att välja AWS DevOps-verktyg kräver en förståelse för de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar standardplaner, genomsnittliga priser och typiska funktioner för lösningar med AWS DevOps-verktyg.
Jämförelsetabell för AWS DevOps-verktyg
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Grundläggande CI/CD-verktyg, begränsad lagring och support från användarcommunityn. |
| Personlig plan | $5-$20 /användare /månad | Avancerade CI/CD-pipelines, grundläggande integrationer och e-postsupport. |
| Företagsplan | $25-$50 /användare /månad | Anpassade pipelines, prioriterad support och förbättrade säkerhetsfunktioner. |
| Plan för stora företag | $75+/användare /månad | Skalbar infrastruktur, premiumintegrationer och dedikerad support. |
Vanliga frågor om AWS DevOps-verktyg
Här är några svar på vanliga frågor om AWS DevOps-verktyg.
Hur hjälper AWS DevOps-verktyg till med CI/CD?
AWS DevOps-verktyg automatiserar dina CI/CD-pipelines så att du kan driftsätta kod snabbare och mer tillförlitligt. Verktyg som CodePipeline och CodeBuild låter dig integrera kod, testa den och driftsätta uppdateringar i olika miljöer med minimalt manuellt arbete. Ditt team kan också spåra ändringar och återställa driftsättningar om något går fel.
Kan jag använda AWS DevOps-verktyg med andra molnleverantörer?
Ja, AWS DevOps-verktyg som Terraform, Jenkins eller andra alternativ till Jira-tjänstehantering kan integreras med andra molnleverantörer som Azure och Google Cloud. Denna flexibilitet är användbar om du kör en multicloud- eller hybridmiljö. Du måste konfigurera åtkomst och behörigheter för varje leverantör för att säkerställa kompatibilitet.
Kan AWS DevOps-verktyg användas för att hantera infrastruktur?
AWS DevOps-verktyg tillhandahåller säkerhetsfunktioner som IAM-behörigheter, kryptering och granskningsloggar. Du kan till exempel begränsa vilka som får ändra pipelines eller driftsätta ändringar. Om du använder verktyg som Vault tillsammans med AWS-tjänster kan du ytterligare skydda känsliga autentiseringsuppgifter och hemligheter.
Har AWS DevOps-verktyg stöd för containeriserade applikationer?
Verktyg som ECS, EKS och CodeBuild fungerar bra för containeriserade applikationer. Du kan bygga och driftsätta Docker-containrar eller hantera Kubernetes-kluster direkt i AWS. Det gör det enkelt att hantera containeriserade arbetsbelastningar i stor skala samtidigt som CI/CD-arbetsflöden integreras.
Hur övervakar och felsöker jag pipelines när jag använder AWS DevOps-verktyg?
AWS DevOps-verktyg är tjänster och plattformar som hjälper team att bygga, driftsätta och hantera applikationer i AWS med mer automatisering och kontroll. Utvecklare, driftteam och webbplatstillförlitlighetsingenjörer använder dessa verktyg för att påskynda lanseringar och minska fel i molnmiljöer. CI/CD-pipelines, automatisering av infrastruktur och övervakningsfunktioner hjälper till att driftsätta ändringar konsekvent, hantera resurser och upptäcka problem tidigt. Sammantaget hjälper dessa verktyg team att leverera applikationer i AWS mer tillförlitligt och med mindre manuellt arbete. AWS tillhandahåller verktyg som CloudWatch och CloudTrail för att övervaka dina pipelines. Du kan spåra loggar, mätvärden och API-anrop för att diagnostisera problem. CodePipeline erbjuder dessutom inbyggd loggning som hjälper dig att identifiera och lösa fel under driftsättningar.
Vad händer härnäst?
Stärk dina färdigheter inom SaaS-tillväxt och ledarskap. Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare.
Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!