

O melhor software de resposta a incidentes ajuda as equipas a detetar ameaças mais rapidamente, a coordenar as etapas de resposta entre equipas e a reduzir o tempo de inatividade através da automatização de partes essenciais do ciclo de vida dos incidentes.
Se já teve de lidar com fadiga de alertas, percursos de escalamento pouco claros ou teve de reunir uma resposta utilizando ferramentas desligadas entre si, sabe como é difícil gerir um incidente de forma eficaz sem o sistema adequado. O trabalho manual abranda a resolução, perde-se contexto entre as equipas e a análise pós-incidente transforma-se em tentativas de adivinhação.
Testei ferramentas de resposta a incidentes em ambientes de produção reais e trabalhei com equipas de segurança e DevOps responsáveis por interrupções críticas e violações de segurança reais. Avaliei até que ponto estas plataformas gerem alertas em tempo real, acompanham ações e suportam respostas automatizadas e orientadas por pessoas.
Este guia analisa as plataformas que oferecem deteção rápida, integrações úteis e fluxos de trabalho de escalamento claros, para que possa escolher uma ferramenta que melhore o tempo de resposta e proporcione à sua equipa um melhor controlo durante eventos críticos.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela comparativa de software de resposta a incidentes
Esta tabela comparativa resume os detalhes de preços das minhas principais seleções de software de resposta a incidentes:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Best for emergency preparedness | Free demo available | Pricing upon request | Website | |
| 2 | Best for compliance reporting | 30-day free trial + free demo | Pricing upon request | Website | |
| 3 | Best for proactive threat hunting | Free trial + free demo available | Pricing upon request | Website | |
| 4 | Best for unified security | 14-day free trial | From $1,075/month (billed annually) | Website | |
| 5 | Best for real-time analytics | 14-day free trial | Pricing upon request | Website | |
| 6 | Best for scalability | 60-day free trial | Pricing upon request | Website | |
| 7 | Best for threat intelligence | Free demo available | Pricing upon request | Website | |
| 8 | Best for proactive threat detection | Pricing available upon request | Website | ||
| 9 | Best for behavioral analytics | 90-day free trial | Pricing upon request | Website | |
| 10 | Best for threat detection | 30-day free trial | From $3.82/asset/month | Website |


Avaliações do melhor software de resposta a incidentes
Seguem-se os meus resumos detalhados do melhor software de resposta a incidentes que entrou na minha lista restrita. As minhas avaliações apresentam uma análise detalhada das principais funcionalidades, vantagens \u0026 desvantagens, integrações e casos de utilização ideais de cada ferramenta, para o ajudar a encontrar a melhor opção para si.
 Best for emergency preparedness
- Free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.4/5
Preparis' incident management dashboard provides a detailed overview of incidents across the organization, including those involving IT. Preparis is an incident management platform designed for organizations to manage emergencies effectively. It serves business continuity professionals by offering incident reporting, response planning, and communication tools.
Why I picked Preparis: It is tailored for emergency preparedness, providing 360° visibility through integrated dashboards to document incidents and maintain compliance. Virtual war rooms allow your team to coordinate responses in real-time, enhancing your ability to adapt plans based on live data. The platform's ability to distribute action lists ensures everyone knows their role during a crisis. These features make Preparis an excellent choice for teams looking to improve their emergency readiness.
Standout features & integrations:
Features include incident reporting, response planning, and real-time communication tools. You can set up virtual war rooms to coordinate your team's efforts. Integrated dashboards offer a 360° view to help you document incidents and make data-driven decisions.
Integrations include Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram, and Zendesk.
Pros and Cons
Pros:
- Virtual war rooms
- 360° visibility dashboards
- Real-time communication tools
Cons:
- Limited offline capabilities
- Integration issues reported
Learn more about Preparis: Best for compliance reporting
- 30-day free trial + free demo
- Pricing upon request
Visit WebsiteCustomer Rating:4.5/5
The active alerts feature in EventLog Analyzer allows users to monitor and manage real-time alerts effectively. ManageEngine EventLog Analyzer caters to organizations looking for a dependable incident response software to efficiently manage and analyze their log data. Its capabilities in real-time log monitoring and compliance management make it appealing to IT teams in industries where security and compliance are crucial. By offering tools for in-depth log analysis, security auditing, and compliance reporting, it addresses the challenges of protecting sensitive information and meeting regulatory requirements, which is vital for sectors like finance and healthcare.
Why I Picked ManageEngine EventLog Analyzer
I picked ManageEngine EventLog Analyzer for its notable capability in compliance reporting, essential for organizations handling sensitive data. The tool provides predefined compliance reports for standards like PCI DSS, HIPAA, and GDPR, easing the audit process for your team. Its real-time alerting system ensures immediate notification of compliance breaches, allowing for swift incident response. These comprehensive log management features, with a focus on compliance, make it indispensable for industries where regulatory adherence is critical.
ManageEngine EventLog Analyzer Key Features
In addition to its compliance reporting strengths, I also found several other features that make ManageEngine EventLog Analyzer an excellent choice for incident response:
- Network Device Auditing: Provides comprehensive monitoring of firewalls, routers, and switches, ensuring any suspicious activity is quickly identified.
- File Integrity Monitoring: Tracks changes to critical files and folders, alerting you to unauthorized modifications that could indicate a security breach.
- Automated Incident Response: Offers predefined workflows for handling incidents, allowing your team to respond quickly and effectively to potential threats.
- Security Analytics: Enhances network visibility by analyzing event logs and identifying potential threats through advanced analytics.
ManageEngine EventLog Analyzer Integrations
Integrations include ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus, and Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Automated reporting
- Real-time alerts
- Custom report building
Cons:
- Integration challenges
- Customization needs
Learn more about ManageEngine EventLog Analyzer: Best for proactive threat hunting
- Free trial + free demo available
- Pricing upon request

Heimdal’s unified management dashboard gives you clear visibility into endpoint compliance, patching status, and security controls across all managed devices. For organizations seeking a reliable incident response software solution, Heimdal offers an advanced platform designed to enhance cybersecurity across multiple sectors. Tailored for industries like healthcare, government, and education, Heimdal addresses challenges such as compliance with standards like ISO 27001 and HIPAA. With features like network security, threat hunting, and vulnerability management, Heimdal ensures robust protection against cyber threats, making it an ideal choice for businesses aiming to safeguard their digital assets.
Why I Picked Heimdal
I picked Heimdal for its unique approach to incident response, particularly its Extended Detection and Response (XDR) capabilities. Heimdal's platform excels in providing real-time threat detection and response, supported by 24/7 Security Operations Center (SOC) monitoring. This ensures that your team can swiftly address potential breaches, minimizing downtime and damage. Additionally, Heimdal's integration with third-party tools enhances its flexibility, making it a versatile choice for businesses looking to fortify their cybersecurity defences.
Heimdal Key Features
In addition to its standout XDR capabilities, Heimdal offers several other key features that bolster its incident response effectiveness:
- Network Security: Provides comprehensive protection against network-based threats, ensuring that your organization's data remains secure.
- Threat Hunting: Proactively identifies and neutralizes potential threats before they can cause harm, enhancing your overall security posture.
- Vulnerability Management: Continuously monitors and assesses vulnerabilities within your system, allowing you to address weaknesses promptly.
- Endpoint Security: Secures all endpoints within your network, preventing unauthorized access and ensuring data integrity.
Heimdal Integrations
Native integrations are not currently listed by Heimdal; however, the platform supports API-based custom integrations.
Pros and Cons
Pros:
- Detailed asset and license visibility
- Strong vulnerability and threat detection
- Automates patching across endpoints
Cons:
- Interface requires onboarding time
- No native integrations available
Learn more about Heimdal: Best for unified security
- 14-day free trial
- From $1,075/month (billed annually)
Visit WebsiteCustomer Rating:4.4/5
AlienVault helps in addressing security incidents. AlienVault USM is a unified security management platform designed for IT and security teams. It provides essential security capabilities like asset discovery, vulnerability assessment, and intrusion detection.
Why I picked AlienVault USM: It offers a unified approach to security by combining multiple essential security tools into one platform. Asset discovery and vulnerability assessment are integrated to help your team identify risks easily. Intrusion detection and behavioral monitoring features work together to detect threats in real-time. These tools make it a solid choice for those looking to centralize their security efforts.
Standout features & integrations:
Features include asset discovery, vulnerability assessment, and intrusion detection. Behavioral monitoring provides real-time threat detection. The platform also offers security information and event management (SIEM) capabilities.
Integrations include AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow, and Splunk.
Pros and Cons
Pros:
- Real-time threat detection
- Unified security tools
- Easy asset discovery
Cons:
- Occasional false positives
- Initial setup may require technical expertise
Learn more about AlienVault USM:

Take advantage of Sumo Logic log analytics. Sumo Logic is a cloud-based log management and analytics service tailored for IT and security teams. It helps you monitor, troubleshoot, and secure your applications and infrastructure.
Why I picked Sumo Logic: It excels in real-time analytics, providing continuous intelligence that helps your team make informed decisions quickly. The platform's advanced queries and dashboards offer insights into your data, enhancing your ability to detect and respond to incidents. Anomaly detection features alert you to unusual activities, keeping your systems secure. These capabilities make Sumo Logic a valuable choice for teams needing immediate insights.
Standout features & integrations:
Features include advanced queries and dashboards for in-depth data analysis. Anomaly detection helps you identify unusual activities. Real-time monitoring ensures your systems are constantly under watch.
Integrations include AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow, and Splunk.
Pros and Cons
Pros:
- Advanced query capabilities
- Real-time monitoring
- Continuous intelligence
Cons:
- High resource consumption
- Limited offline capabilities


Splunk allows you to detect and respond to security incidents quickly. Splunk is a data analytics platform designed for IT and security teams to monitor and analyze machine data. It provides insights that support operations, security, and business intelligence. Fergal Glynn, CMO at Mindgard, explained: “Using Splunk Mission Control, I set up a playbook that geolocates suspicious IPs and files tickets automatically. As a result, the manual steps were literally reduced in half and I invested my time in resolving issues instead of tracking them down.”
Why I picked Splunk: It handles large volumes of data with ease. Its real-time data analytics capabilities allow your team to act quickly on insights. The customizable dashboards help you visualize data in ways that suit your needs. These features make Splunk an ideal choice for organizations looking to scale their data analytics efforts.
Standout features & integrations:
Features include real-time data analytics, which helps you make quick decisions based on current information. Customizable dashboards let you tailor your data views to meet specific needs. The platform's machine learning capabilities enhance your team's ability to identify patterns and anomalies.
Integrations include AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack, and Tableau.
Pros and Cons
Pros:
- Customizable dashboards
- Handles large data volumes
- Real-time analytics
Cons:
- Limited offline capabilities
- Complex initial setup
Learn more about Splunk: Best for threat intelligence
- Free demo available
- Pricing upon request
Visit WebsiteCustomer Rating:4.5/5
Manage your business workflow with QRadar. IBM Security QRadar SIEM is a security information and event management tool aimed at IT security teams. It helps you detect, investigate, and respond to security threats across your organization.
Why I picked IBM Security QRadar SIEM: It provides exceptional threat intelligence, offering in-depth insights into potential security issues. Its advanced analytics capabilities help your team identify and prioritize threats effectively. Real-time monitoring ensures you're always aware of what's happening within your network. These features make QRadar SIEM an ideal choice for teams focused on enhancing their threat detection capabilities.
Standout features & integrations:
Features include advanced analytics that helps you prioritize threats based on their potential impact. Real-time monitoring keeps your network under constant surveillance. The tool also offers detailed forensic analysis, which aids in post-incident investigations.
Integrations include Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware, and SAP.
Pros and Cons
Pros:
- Advanced analytics capabilities
- In-depth threat intelligence
- Real-time network monitoring
Cons:
- Limited customization options
- Initial setup may require technical expertise
Learn more about IBM Security QRadar SIEM: Best for proactive threat detection
- Pricing available upon request
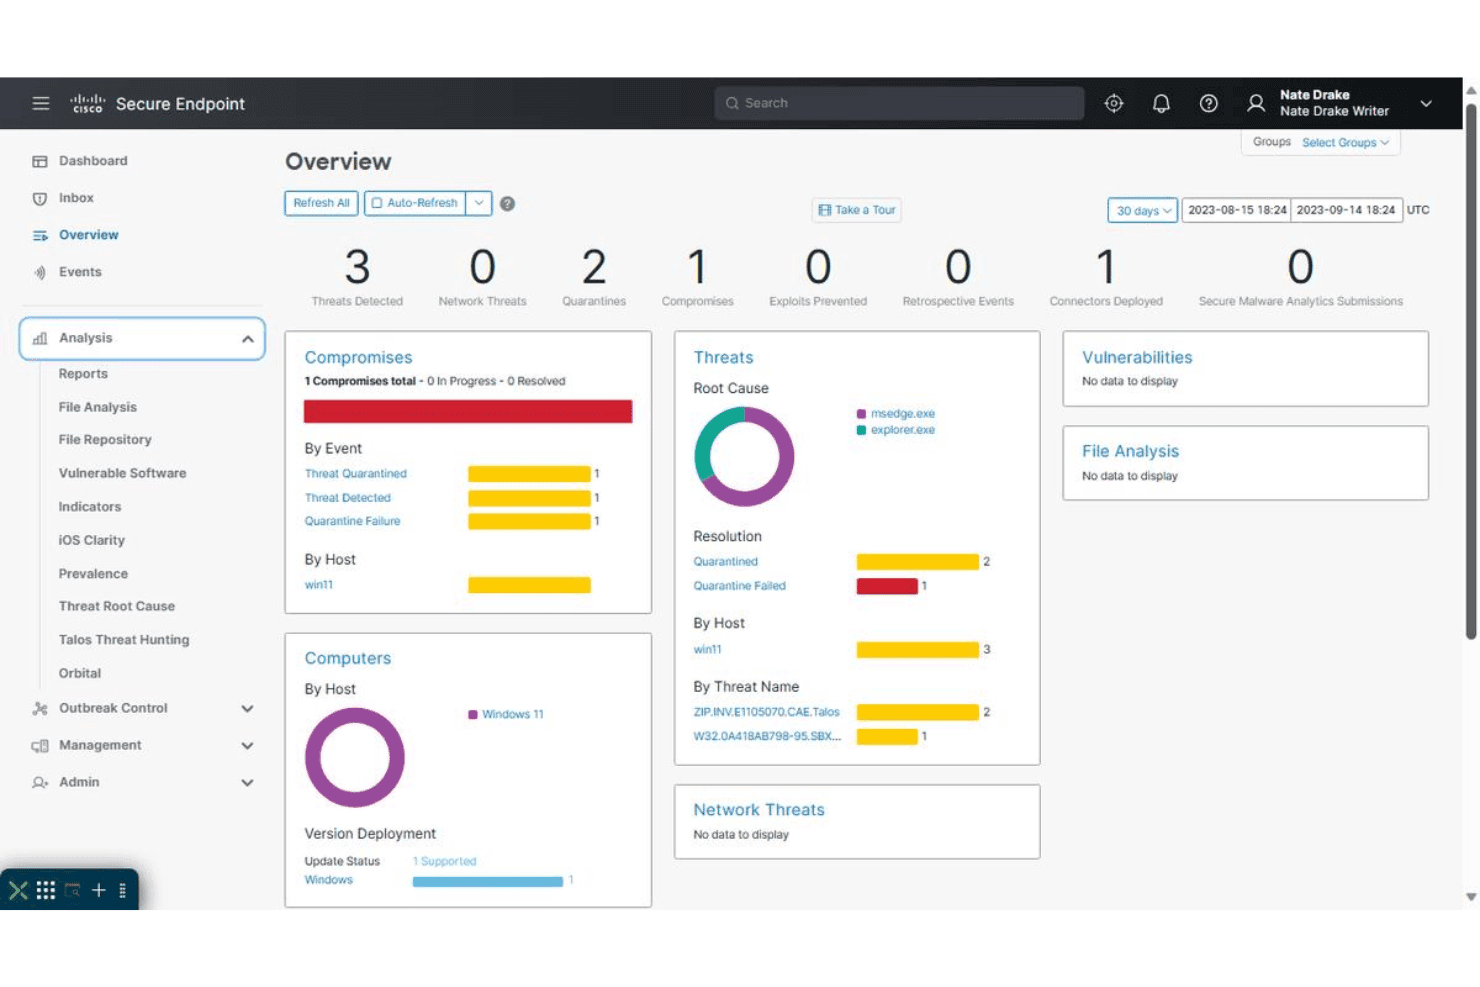
Cisco Secure Endpoint displays a security overview dashboard with threat detections, quarantines, compromises, and root cause analysis across monitored hosts. Cisco Secure Endpoint, formerly known as AMP for Endpoints, is a cloud-native solution designed to bolster your organization's endpoint security. It focuses on enhancing incident response capabilities, providing you with the tools needed to detect, manage, and respond to threats effectively.
Why I picked Cisco Secure Endpoint: One reason I chose Cisco Secure Endpoint is its advanced endpoint detection and response (EDR) capabilities. This feature is crucial for identifying and managing threats proactively, allowing your team to respond swiftly to incidents. Additionally, the integrated XDR capabilities provide a unified view of threats across various vectors, automating incident management and further improving response times.
Another key feature that stands out is the Talos Threat Hunting, which offers human-driven threat detection aligned with the MITRE ATT&CK framework. This proactive approach helps in identifying hidden threats and provides high-fidelity alerts along with remediation advice, ensuring your team is always a step ahead. USB device control is another critical feature, allowing you to manage device usage and gain visibility during investigations.
Cisco Standout Features and Integrations
Features include risk-based vulnerability management, which helps in identifying and managing vulnerabilities to reduce potential attack surfaces. The solution also provides comprehensive protection by combining detection, response, and user access management for endpoints, ensuring robust security. Moreover, it offers enhanced investigation capabilities, allowing deeper insights into threat activities and improving response strategies.
Integrations include Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud, and Cisco SecureX.
Pros and Cons
Pros:
- Comprehensive security features offer multi-layered protection and visibility into threats.
- Integration with other Cisco security products provides a unified security ecosystem.
- Advanced threat detection capabilities enhance security by identifying and responding to various cyber threats effectively.
Cons:
- Slower performance on older hardware can be an issue for users with outdated systems.
- Integration challenges with other security solutions like Microsoft Defender and ESET.
Learn more about Cisco Secure Endpoints:

VMWare Carbon Black helps manage vulnerabilities on Virtual Machines. Carbon Black is an endpoint security platform designed for IT and security teams focused on protecting devices and data. It helps you detect, prevent, and respond to threats targeting your endpoints.
Why I picked Carbon Black: It excels in endpoint security, offering advanced threat detection and prevention measures. Its continuous monitoring capabilities provide your team with real-time insights into endpoint activities. The platform's incident response features enable quick action to mitigate risks. These functionalities make Carbon Black a solid choice for teams prioritizing endpoint protection.
Standout features & integrations:
Features include advanced threat detection, which helps you identify potential security issues quickly. Continuous monitoring keeps you informed about endpoint activities in real time. Incident response capabilities allow you to act swiftly to mitigate threats.
Integrations include Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta, and Zscaler.
Pros and Cons
Pros:
- Continuous endpoint monitoring
- Advanced threat detection
- Real-time insights
Cons:
- Steep learning curve
- Limited offline capabilities
Learn more about Carbon Black:

Explore Rapid7 InsightIDR’s comprehensive SIEM solution. Rapid7 InsightIDR is a security information and event management (SIEM) tool designed for IT security teams. It helps you detect, investigate, and respond to threats across your network.
Why I picked Rapid7 InsightIDR: It excels in threat detection by using user behavior analytics to identify anomalies. Its visual incident timelines provide a clear view of potential security incidents, making it easier for your team to respond quickly. The automated response capabilities reduce the time needed to mitigate threats. These features make it a strong choice for teams focused on proactive threat management.
Standout features & integrations:
Features include user behavior analytics that helps you spot suspicious activities. Visual incident timelines give you a comprehensive view of security events. The tool's automated response capabilities help you manage threats efficiently.
Integrations include AWS, Azure, Office 365, Cisco, Palo Alto Networks, VMware, Okta, Duo Security, ServiceNow, and Splunk.
Pros and Cons
Pros:
- Visual incident timelines
- Effective threat detection
- Automated response capabilities
Cons:
- Steep learning curve
- Limited customization options
Learn more about Rapid7 InsightIDR:
Outro software de resposta a incidentes
Eis algumas opções adicionais de software de resposta a incidentes que não entraram na minha lista restrita, mas que vale a pena conhecer:
- 11CrowdStrike Falcon InsightBest for endpoint protection
- 12VaronisBest for data security insights
- 13Palo Alto NetworkBest for AI-driven threat detection
- 14TenableBest for vulnerability management
- 15AcutinexBest for vulnerability detection
- 16TripwireBest for monitoring file integrity
- 17Greenbone OpenVASBest for all-in-one vulnerability scanning
- 18LogRhythmBest for real-time threat assessment
- 19Cynet 360Best for comprehensive threat detection
- 20RSA NetWitness PlatformBest for forensic-grade threat insights
- 21Oligo SecurityBest for open source library risk analysis
- 22LogPointBest for centralized log management
- 23FireEye HelixBest for threat visibility
- 24SwimlaneBest for security automation
- 25McAfee ESMBest for real-time tracking and analysis
- 26Cybereason Defense PlatformBest for endpoint protection
How I Evaluate Incident Response Software
When an on-call engineer gets paged at 2 a.m., the tools they use matter—so I split my evaluation into baseline must-haves and the differentiators that set the best platforms apart.
Core Functionality (Table Stakes For This List)
When I'm selecting tools for my list, I rank each one on a scale from 0 (does not offer the functionality) to 5 (excels in this area) for each core functionality listed below. Then, I calculate the tool's total score into a percentage. Each tool needs to achieve a minimum total score of 75% to be considered for inclusion.
- Alerting & Notification Delivery: I look at how many channels a tool supports—phone, SMS, push, email, Slack—and whether it can deduplicate noisy monitoring alerts before they overwhelm the on-call responder.
- On-Call Scheduling & Escalation: Good rotation management matters when you're running follow-the-sun coverage across time zones, so I evaluate how each tool handles overrides, escalation tiers, and handoff gaps.
- Incident Lifecycle Tracking: Each tool should let teams move an incident through defined stages—from triggered to acknowledged to resolved—with configurable severity levels and an audit trail for compliance reviews.
- Collaboration & War Rooms: I check whether the platform can spin up a dedicated Slack or Microsoft Teams channel, pull in the right responders, and keep a running timeline so latecomers can catch up fast.
- Monitoring & ITSM Integrations: A tool's integration catalog tells you a lot. I evaluate how it connects with observability stacks like Datadog or Prometheus and whether it syncs bi-directionally with ITSM platforms like ServiceNow or Jira.
- Postmortems & Response Analytics: After the fire is out, teams need data. I look for built-in postmortem templates, auto-generated incident timelines, and dashboards that track MTTA and MTTR trends over time.
Once I have a list of tools that meet the criteria, I consider what sets each platform apart.
Differentiating Factors (What Sets Vendors Apart)
Here's how I compare and contrast different vendors:
Standout Features
Service dependency mapping matters a lot—when an incident fires, knowing which upstream systems are affected and who owns them cuts triage time dramatically. I also look for automated runbooks that can kick off diagnostics or restart a service without waiting for a human. AI-powered incident assist adds value by auto-classifying alerts and suggesting root causes during triage. Public status pages keep external stakeholders informed during outages so your support team isn't buried in update requests.
Beyond Features
Compliance and security posture weigh heavily—I check for SOC 2 Type II certification, SSO/SAML support, and role-based access controls, especially for teams in regulated industries like healthcare or finance. Pricing transparency also matters because per-responder models can balloon costs as your on-call roster grows. I evaluate whether a vendor offers a free tier for smaller teams to trial the platform before committing. Deployment flexibility rounds things out, since some organizations need data residency options or self-hosted setups to meet internal governance policies.
Como escolher software de resposta a incidentes
É fácil ficar preso a listas extensas de funcionalidades e estruturas de preços complexas. Para o ajudar a manter o foco enquanto avança no seu processo específico de seleção de software, apresentamos uma lista de verificação dos fatores a ter em conta:
| Fator | O que considerar |
| Escalabilidade | Certifique-se de que o software consegue acompanhar as necessidades da sua organização. Verifique se consegue lidar com volumes de dados e números de utilizadores crescentes sem comprometer o desempenho. |
| Integrações | Verifique se o software se integra perfeitamente com as suas ferramentas existentes, como sistemas de software SIEM, serviços na nuvem e soluções de segurança de terminais. Isto ajudará a simplificar o seu fluxo de trabalho e a melhorar a eficiência geral. |
| Personalização | Procure software que lhe permita adaptar painéis, alertas e relatórios às suas necessidades específicas. A personalização garante que a ferramenta responde aos seus requisitos operacionais únicos. |
| Facilidade de utilização | Escolha software com uma interface intuitiva que reduza a curva de aprendizagem da sua equipa. Um design de fácil utilização pode acelerar a implementação e melhorar as taxas de adoção. |
| Orçamento | Avalie o custo total de propriedade, incluindo taxas de subscrição, custos de configuração e possíveis complementos. Certifique-se de que se enquadra no seu orçamento e cumpre todos os requisitos necessários. |
| Medidas de segurança | Verifique se o software inclui funcionalidades de segurança robustas, como encriptação, software de alertas de TI e atualizações regulares. Isto é essencial para proteger dados sensíveis e garantir a conformidade com os regulamentos do setor. |
| Serviços de suporte | Considere o nível de suporte ao cliente disponibilizado, como disponibilidade 24 horas por dia, 7 dias por semana, e gestores de conta dedicados. Um suporte rápido e fiável pode ser crucial durante os incidentes. |
| Conformidade | Certifique-se de que o software cumpre as normas do setor e os requisitos de conformidade relevantes para a sua organização, como o RGPD ou a HIPAA, para evitar possíveis multas e problemas legais. |
Tendências no software de resposta a incidentes
Na minha pesquisa, recolhi inúmeras atualizações de produtos, comunicados de imprensa e registos de lançamentos de diferentes fornecedores de software de resposta a incidentes. Eis algumas das tendências emergentes que estou a acompanhar:
- Deteção de ameaças orientada por IA: Cada vez mais fornecedores estão a utilizar IA para melhorar as capacidades de deteção de ameaças. A IA ajuda a identificar padrões e anomalias mais rapidamente, fornecendo informações em tempo real. Empresas como a IBM QRadar estão na vanguarda, com análises melhoradas por IA.
- Soluções nativas da nuvem: Os fornecedores estão a adotar arquiteturas nativas da nuvem, permitindo uma melhor escalabilidade e flexibilidade. Esta tendência apoia equipas remotas e proporciona um acesso mais fácil às atualizações. Soluções como o CrowdStrike Falcon são totalmente baseadas na nuvem, permitindo uma implementação simples.
- Modelos de segurança de confiança zero: A implementação de uma abordagem de confiança zero está a tornar-se crucial. Este modelo garante que todos os pedidos de acesso são verificados, reduzindo o risco de ameaças internas. A Palo Alto Networks integrou princípios de confiança zero nas suas ofertas.
- Análise comportamental: Cada vez mais ferramentas estão a integrar análise comportamental para detetar atividades invulgares dos utilizadores. Isto ajuda a identificar ameaças internas e contas comprometidas. O Rapid7 InsightIDR utiliza análise comportamental para melhorar a deteção de ameaças.
- Fontes integradas de informações sobre ameaças: Os fornecedores estão a disponibilizar cada vez mais fontes integradas de informações sobre ameaças para fornecer informações atualizadas sobre as ameaças. Isto ajuda os utilizadores a dar prioridade aos riscos de forma mais eficaz. O FireEye Helix proporciona uma integração abrangente de informações sobre ameaças.
O que é o software de resposta a incidentes?
O software de resposta a incidentes é um conjunto de ferramentas concebido para ajudar as organizações a detetar, gerir e responder a ameaças de cibersegurança. Os profissionais de segurança informática e as equipas de resposta a incidentes utilizam normalmente estas ferramentas para proteger as suas redes e dados.
A deteção de ameaças, a monitorização em tempo real e os alertas automatizados ajudam a identificar riscos e a gerir incidentes de forma eficiente. Ao avaliar as opções, considere consultar serviços abrangentes de resposta a incidentes cibernéticos que disponibilizem estas capacidades essenciais. De um modo geral, estas ferramentas melhoram a capacidade de uma organização para manter a segurança e a conformidade.
Funcionalidades do software de resposta a incidentes
Ao selecionar software de resposta a incidentes, esteja atento às seguintes funcionalidades principais:
- Alertas automatizados: Notifica instantaneamente a sua equipa quando são detetadas ameaças ou atividades invulgares, para que possa agir antes de pequenos problemas se transformarem em problemas graves.
- Gestão de casos: Organiza todos os detalhes dos incidentes, as provas e a comunicação num único local conveniente. Isto ajuda a acompanhar o progresso, atribuir tarefas e garantir que nada fica por fazer.
- Automatização de manuais de procedimentos: Permite criar e implementar procedimentos de resposta normalizados e passo a passo. A automatização de tarefas rotineiras significa que pode responder mais rapidamente e com menos erros, especialmente em situações de grande pressão.
- Acompanhamento e elaboração de relatórios de incidentes: Oferece uma forma simples de monitorizar o ciclo de vida de cada incidente, desde a deteção até à resolução, e de gerar relatórios detalhados sobre a forma como foi tratado. Estas informações ajudam a identificar padrões e a melhorar os seus processos ao longo do tempo.
- Integrações com terceiros: Liga-se às suas outras ferramentas de segurança e TI (como SIEMs, correio eletrónico e sistemas de gestão de pedidos), para que possa recolher dados e tomar medidas coordenadas sem alternar entre diferentes plataformas.
- Controlos de acesso baseados em funções: Garantem que as informações sensíveis só ficam visíveis para os membros certos da equipa. Isto protege os dados da sua organização e mantém os detalhes confidenciais seguros durante um incidente.
- Ferramentas de comunicação: Disponibilizam canais seguros para a sua equipa conversar, partilhar atualizações e coordenar respostas em tempo real. Uma boa comunicação é essencial quando cada segundo conta.
- Recolha de dados forenses: Apoia a recolha e preservação de provas críticas durante um incidente. Isto significa que pode perceber o que aconteceu e apoiar quaisquer investigações ou auditorias posteriores ao incidente.
- Painéis de controlo personalizáveis: Apresentam as métricas e os alertas mais importantes para si num formato claro e facilmente consultável. Personalizar o seu painel de controlo permite identificar tendências e detetar rapidamente problemas urgentes.
Funcionalidades comuns de IA do software de resposta a incidentes
Além das funcionalidades padrão do software de resposta a incidentes acima mencionadas, muitas destas soluções estão a incorporar IA com funcionalidades como:
- Deteção automatizada de ameaças: Utiliza IA para analisar continuamente o tráfego de rede e os registos do sistema, identificando padrões suspeitos ou comportamentos raros de forma mais rápida e precisa do que as ferramentas tradicionais baseadas em regras.
- Priorização inteligente de alertas: Ordena e classifica os alertas através da análise do seu contexto e impacto potencial. Isto significa que pode concentrar-se no que realmente importa, em vez de ficar soterrado por falsos alarmes.
- Análise da causa principal orientada por IA: Analisa grandes quantidades de dados de incidentes para identificar rapidamente por que motivo e de que forma um incidente começou. Isto acelera a investigação e ajuda a evitar repetições.
- Deteção de anomalias: Utiliza a aprendizagem automática para identificar desvios relativamente ao comportamento normal dos utilizadores ou dos sistemas, assinalando sinais precoces de comprometimento que os humanos poderiam não detetar.
- Previsão de incidentes: Prevê ameaças ou vulnerabilidades futuras prováveis com base em padrões históricos, permitindo passar de uma resposta reativa para uma resposta proativa e corrigir potenciais lacunas antes de serem encontradas pelos atacantes.
Vantagens do software de resposta a incidentes
A implementação de software de resposta a incidentes oferece várias vantagens à sua equipa e à sua empresa. Eis algumas que pode esperar:
- Deteção mais rápida de ameaças: A monitorização em tempo real e os alertas automatizados ajudam a sua equipa a identificar e resolver rapidamente as ameaças.
- Conformidade melhorada: As funcionalidades de elaboração de relatórios de conformidade ajudam a cumprir os regulamentos do setor, reduzindo o risco de multas.
- Postura de segurança reforçada: As capacidades de monitorização contínua e deteção de ameaças reforçam a sua segurança geral.
- Afetação eficiente de recursos: A análise avançada dá prioridade às ameaças, permitindo que a sua equipa se concentre nos problemas mais urgentes.
- Tempo de resposta reduzido: A automatização da resposta a incidentes minimiza o impacto das falhas de segurança ao permitir ações rápidas.
- Análise de dados esclarecedora: A análise do comportamento dos utilizadores fornece informações sobre potenciais ameaças internas, reforçando as medidas de segurança.
- Flexibilidade de integração: As capacidades de integração garantem um funcionamento harmonioso com as ferramentas existentes, melhorando a eficiência dos fluxos de trabalho.
Custos e preços do software de resposta a incidentes
A seleção de software de resposta a incidentes exige uma compreensão dos vários modelos de preços e planos disponíveis. Os custos variam consoante as funcionalidades, a dimensão da equipa, os complementos, entre outros fatores. A tabela abaixo resume os planos comuns, os seus preços médios e as funcionalidades normalmente incluídas nas soluções de software de resposta a incidentes:
Tabela de comparação de planos de software de resposta a incidentes
| Tipo de plano | Preço médio | Funcionalidades comuns |
| Plano gratuito | $0 | Software básico de deteção de intrusões, alertas limitados e apoio da comunidade. |
| Plano pessoal | $5-$25/utilizador/mês | Monitorização em tempo real, alertas automatizados e relatórios básicos. |
| Plano empresarial | $30-$75/utilizador/mês | Análise avançada, relatórios de conformidade e análise do comportamento dos utilizadores. |
| Plano empresarial de grande dimensão | $80-$150/utilizador/mês | Painéis personalizáveis, capacidades de integração e apoio dedicado. |
Perguntas frequentes sobre software de resposta a incidentes
Eis algumas respostas a perguntas comuns sobre software de resposta a incidentes:
Como pode garantir a eficácia de um plano de resposta a incidentes com software?
Utilize software que permita realizar testes regulares, monitorização em tempo real e fluxos de trabalho claros para manter o seu plano eficaz. Registe os incidentes, automatize os manuais de procedimentos e reveja as métricas de resposta para identificar rapidamente os pontos fracos. Certifique-se de que as suas ferramentas se integram com os sistemas de comunicação e registo e agende exercícios de simulação regulares para testar tanto a sua equipa como a plataforma.
Como é que a análise comportamental melhora a resposta a incidentes?
A análise comportamental identifica padrões invulgares ao aprender o que é “normal” nos seus sistemas. Com plataformas de resposta a incidentes, receberá alertas sobre potenciais ameaças com base em desvios — como localizações de início de sessão inesperadas ou acesso a ficheiros. Isto permite à sua equipa detetar mais rapidamente ataques furtivos ou em evolução que as regras padrão podem não identificar.
De que forma os alertas automatizados beneficiam as equipas de resposta a incidentes?
Os alertas automatizados aceleram a sua resposta ao notificarem imediatamente a sua equipa sobre atividades suspeitas. São fiáveis e evitam que os incidentes passem despercebidos, permitindo-lhe lidar com as ameaças assim que surgem. Os alertas em tempo real melhoram o tempo de reação e garantem que todos seguem o mesmo processo, mantendo a consistência entre turnos.
Porque é importante a escalabilidade no software de resposta a incidentes?
A escalabilidade significa que o seu software consegue processar mais dados, utilizadores e integrações à medida que a sua organização cresce. Não ficará sobrecarregado nem terá de mudar de plataforma após uma fusão ou durante uma fase de crescimento acelerado. Para os CTO, isto garante a proteção de ambientes maiores e mais complexos com o mesmo conjunto de ferramentas de confiança.
Que integrações deve o software de resposta a incidentes suportar em ambientes empresariais de TI?
Procure soluções que se integrem com o seu SIEM, fornecedores de serviços na nuvem, ferramentas de deteção em terminais, ferramentas de gestão de pedidos e plataformas de comunicação como o Slack ou o Teams. Encontre software que se ligue às suas plataformas de monitorização, como o seu \u003ca href=\u0022https://thectoclub.com/tools/sumologic-alternative/\u0022\u003eSumo Logic ou uma alternativa\u003c/a\u003e e ferramentas DevSecOps. As integrações perfeitas permitem iniciar investigações, automatizar a criação de pedidos e escalar incidentes sem mudar de ferramenta, tornando a sua resposta mais rápida e coordenada.
Como se calcula o ROI dos investimentos em software de resposta a incidentes?
Calcule o ROI acompanhando a redução dos tempos de resposta a incidentes, a diminuição do número de violações graves e a quantidade de trabalho manual poupado pela sua equipa. Considere também as coimas regulamentares evitadas, a melhoria do tempo de atividade e a redução do custo de investigação de falsos positivos. Se a sua plataforma simplificar os fluxos de trabalho e mantiver a sua empresa a funcionar sem problemas, estará a obter valor real.
O software de resposta a incidentes pode ajudar na conformidade regulamentar?
Sim, muitas plataformas automatizam a recolha de provas, garantem a documentação dos incidentes e geram relatórios prontos para auditorias de conformidade. Isto simplifica as auditorias e ajuda a demonstrar que a sua resposta cumpre regulamentos como o RGPD ou a HIPAA — reduzindo simultaneamente o tempo que a sua equipa dedica à documentação.