

Ouvimos falar de violações de dados diariamente, ou assim parece. Mas quantas pessoas sabem realmente o que significa o termo? Eis uma definição clara que pode utilizar, cortesia de Israel Mazin, cofundador, CEO e presidente da Memcyco: “Uma violação de dados consiste no acesso e na extração não autorizados de informações sensíveis, confidenciais ou protegidas.”
Há uma razão, aliás, para parecer que toda a gente fala de violações de dados: têm aumentado constantemente e 2023 registou um aumento significativo. Os profissionais de segurança e outros especialistas de TI utilizam uma vasta gama de software e ferramentas de cibersegurança para tudo, desde avaliações dos riscos de segurança até à mitigação em caso de incidente.
Neste artigo, explicarei como e por que motivo ocorrem as violações de dados e o que os CTO e outros líderes tecnológicos podem fazer a esse respeito. Vamos começar.
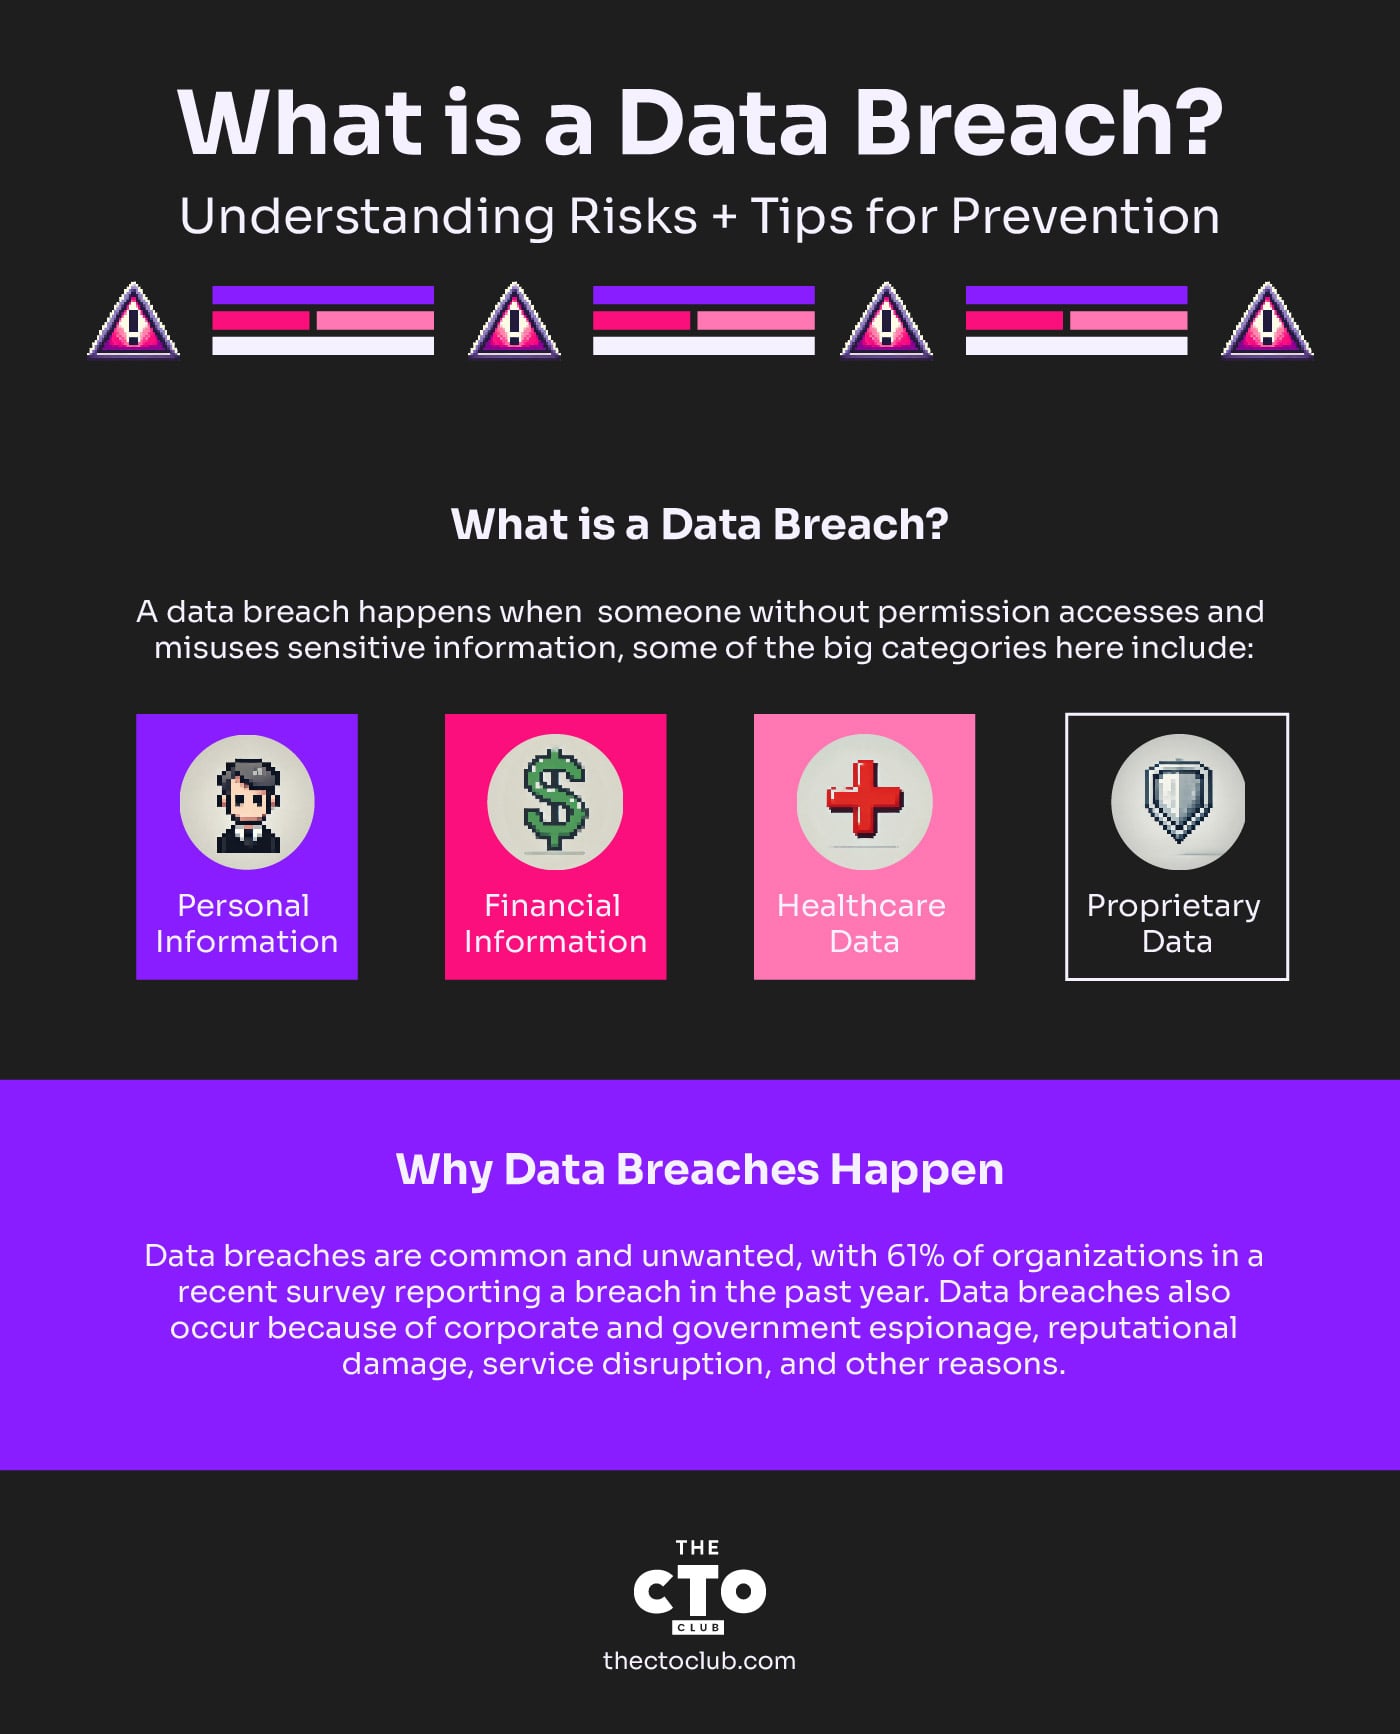
O que é uma violação de dados?
Eis mais algumas definições simples de violação de dados:
- “Ocorre uma violação de dados quando dados confidenciais, protegidos ou sensíveis são acedidos, divulgados ou obtidos sem autorização”, afirma Will Teevan, CEO da Recast Software
- “Uma violação de dados consiste no acesso não autorizado, no roubo, na alteração, na transferência ou na venda de dados privados ou sensíveis na sequência de um incidente de segurança”, afirma Andrew Kraut, engenheiro de investigação sénior da Permiso.
Estas definições sugerem um padrão: uma violação de dados implica o acesso não autorizado a informações sensíveis e o subsequente roubo ou outra utilização não autorizada dessas informações.
Praticamente qualquer informação confidencial – ou seja, que não esteja disponível publicamente – pode ser considerada sensível atualmente, mas algumas das principais categorias incluem:
- Informações pessoais: Podem incluir quaisquer informações de identificação pessoal — também conhecidas como PII — que uma empresa recolha sobre os seus clientes, tais como moradas, números de telefone, números de carta de condução, números de passaporte, números da Segurança Social, datas de nascimento, etc.
- Informações financeiras: Normalmente, incluem números de contas bancárias, números de cartões de crédito ou outras credenciais de início de sessão que hackers e cibercriminosos podem utilizar para comprometer ou roubar fundos das contas financeiras de uma pessoa ou organização.
- Dados de saúde: Embora possam ser corretamente considerados “informações pessoais”, os dados de saúde merecem uma menção própria, porque o setor se tornou um alvo enorme para ciberatacantes e outros agentes mal-intencionados que procuram lucrar com ransomware e outros vetores de ameaça.
- Dados proprietários: Incluem as informações privadas ou proprietárias de uma empresa, desde propriedade intelectual a planos de investigação e desenvolvimento, passando por estratégias de mercado, entre outras.
Porque ocorrem as violações de dados
Não é necessário ser CISO ou outro profissional de segurança para compreender que as violações de dados são prejudiciais. Nenhuma pessoa ou organização quer que isso aconteça – no entanto, acontece regularmente. Num inquérito realizado recentemente pela empresa de Teevan, em parceria com o Ponemon Institute, 61% dos inquiridos afirmaram que a sua organização tinha sofrido uma violação nos 12 meses anteriores.
Este dado evidencia a natureza generalizada das ameaças à cibersegurança e a necessidade urgente de as empresas reforçarem as suas defesas.
Por que motivo as violações de dados são tão comuns? Dito de forma simples: funcionam. Os ciberatacantes e outros agentes mal-intencionados transformaram o cibercrime numa indústria lucrativa por si só, munidos de um conjunto cada vez mais sofisticado de ferramentas e técnicas de ataque para atingir os seus alvos. Embora o ganho financeiro seja o motivo mais comum, não é o único. As violações de dados também ocorrem devido a espionagem empresarial e governamental, danos reputacionais, interrupções de serviço e outras razões.
O problema é que os cibercriminosos podem dar-se ao luxo de falhar – e falhar muitas vezes –, ao passo que os seus alvos normalmente não podem.
“Os atacantes só têm de acertar uma vez, mas os defensores têm de acertar sempre”, afirma Kraut.


Como ocorrem as violações de dados
Outra razão importante pela qual ocorrem violações de dados é o facto de existirem mais riscos de segurança e vetores de ameaça na nossa era cada vez mais digital do que nunca. «A complexidade e a sofisticação das ciberameaças estão em constante evolução», afirma Teevan.
De um modo geral, essas ameaças enquadram-se normalmente numa (ou mais) das seguintes categorias:
- Erro humano: Esta tem sido desde há muito uma das principais causas das violações de dados: as pessoas cometem erros. Num contexto de segurança, isso pode incluir desde a utilização (e reutilização) de palavras-passe fracas até ao tratamento acidental de dados sensíveis, passando por configurações incorretas de contas na nuvem, entre outras situações. Até algo tão «simples» como a perda de um telemóvel ou computador portátil pode conduzir a um incidente de segurança. Além disso, nem sempre se trata de um erro – várias ameaças internas podem conduzir a violações de segurança dentro da organização.
- Ciberataques: Esta categoria cresceu imenso em escala e complexidade ao longo do tempo e inclui uma grande variedade de ferramentas e métodos maliciosos que os ciberatacantes podem utilizar para obter acesso não autorizado aos dados de uma organização.
«Ciberataques, como ataques de phishing, malware ou ransomware, exploram lacunas de segurança para obter acesso não autorizado aos sistemas», afirma Teevan.
Outros ciberataques incluem ataques distribuídos de negação de serviço, ou DDoS, destinados a interromper ou deixar indisponíveis as aplicações Web de uma empresa, bem como o sequestro de contas na nuvem.
- Vulnerabilidades dos sistemas: Por fim, existem inúmeras vulnerabilidades potenciais – por vezes resultantes de um erro humano inicial – nos sistemas informáticos e empresariais de uma empresa. Isto inclui software sem atualizações ou de outro modo desatualizado, contas de serviços na nuvem ou SaaS configuradas incorretamente, ou ferramentas, processos e políticas inadequados para minimizar os riscos de segurança e responder a incidentes.
Violações de dados notáveis
Por onde começar? Só na última década, aproximadamente, seria possível encher um livro com violações de dados notáveis. A sério, uma lista de violações de dados da Wikipédia parece uma lista das principais empresas e agências governamentais, e inclui mais de 460 referências.
Eis alguns exemplos de violações notáveis:
- Em 2013, a empresa Yahoo foi pirateada naquele que é atualmente considerado, com frequência, o maior caso de violação de dados de sempre. Mais tarde, foi revelado que as 3 mil milhões de contas de utilizadores do Yahoo foram comprometidas no ataque.
- Em 2009, a Wired noticiou que a Administração Nacional de Arquivos e Registos estava a investigar a possível violação de dados pessoais de dezenas de milhões de veteranos militares dos EUA. A causa? Um disco rígido avariado que foi devolvido a um fornecedor sem que os seus dados tivessem sido devidamente apagados.
- No final de 2022, a produtora de videojogos Activision teve alguns dados de jogos e de funcionários roubados depois de um funcionário ter sido vítima de um esquema de phishing.
- No final de 2023, ciberatacantes obtiveram acesso aos dados pessoais de cerca de 6,9 milhões de clientes do site de genealogia e ascendência 23andMe — um número muito superior ao inicialmente divulgado.
Have an account? Log In
A importância de reconhecer atempadamente as violações de dados
Se analisarmos mesmo uma breve história das violações de dados, emerge um padrão: embora nenhuma violação de dados seja alguma vez «boa» (pelo menos não para o atacante), muitas acabam por ser muito piores do que deveriam porque passaram despercebidas ou não foram comunicadas durante demasiado tempo.
Além disso, algumas organizações acabam por causar danos muito maiores do que os da violação inicial simplesmente ao tentarem ocultá-la, em vez de emitirem atempadamente uma notificação adequada da violação às partes afetadas.
Detetar e responder rapidamente às violações é crucial para minimizar os seus impactos. Esta é uma força motriz por detrás de posturas de segurança como «presumir uma violação», nas quais a sua postura de segurança considera inevitável que ocorram incidentes.
Uma mentalidade semelhante permeia vários conceitos e estratégias modernos de segurança de dados, como a confiança zero e o princípio do menor privilégio – os incidentes de segurança são inevitáveis, por isso, porque haveria de garantir que as suas capacidades de deteção, defesa e resposta a incidentes são tão sólidas quanto possível?
O impacto das violações de dados nas empresas SaaS
Embora isto seja verdade para empresas de todas as formas e dimensões, é particularmente importante para as empresas SaaS, cujo negócio assenta inteiramente na confiança nos produtos e serviços digitais da empresa. As violações de dados em empresas SaaS provocam vários impactos negativos quando não são detetadas ou não são tratadas devidamente após ocorrerem, incluindo:
- Perdas financeiras
- Danos na reputação
- Implicações legais e de conformidade regulamentar
Embora as perdas financeiras possam parecer mais tangíveis, consequências como os danos na reputação podem prolongar-se por muito mais tempo, dada a confiança digital necessária para o sucesso das empresas SaaS B2B e B2C.
Prevenção e mitigação de violações de dados
Os desafios nesta área são tão evidentes quanto numerosos. Qualquer organização que enfie proverbialmente a cabeça na areia no que diz respeito à segurança de dados está, essencialmente, a convidar uma violação.
Então, o que devemos fazer? Os especialistas recomendam várias boas práticas e ferramentas de segurança de dados.

Perspetiva do setor
“Para prevenir e mitigar as violações de dados, é crucial manter medidas de segurança atualizadas, realizar regularmente formação dos funcionários sobre proteção de dados, utilizar métodos de encriptação robustos e monitorizar continuamente os sistemas para detetar atividades invulgares”, afirma Mazin, da Memcyco.
Boas práticas de segurança de dados: 6 princípios
1. Avalie e reforce a sua postura de cibersegurança: “Comece por avaliar as suas medidas atuais de cibersegurança”, afirma Teevan. “Utilize ferramentas que ajudem a quantificar os riscos potenciais, fornecendo informações sobre vulnerabilidades dos sistemas e aplicações desatualizadas.”
2. Corrija, corrija, corrija: Uma gestão rigorosa de patches é uma das chaves para minimizar as vulnerabilidades dos sistemas e reduzir o número de explorações conhecidas e desconhecidas (também designadas por explorações de “dia zero”) disponíveis para os atacantes.
“Automatizar o processo de aplicação de patches nos sistemas operativos e nas aplicações é crucial, uma vez que a automatização facilita a aplicação rápida de patches, reduzindo significativamente a janela de vulnerabilidade”, afirma Teevan.
3. Dê prioridade à visibilidade e ao controlo dos seus ambientes: Existe uma verdade geral na segurança informática: não é possível proteger aquilo que não se consegue ver – os agentes maliciosos prosperam na escuridão, o que, em termos informáticos, significa as áreas dos sistemas de uma organização que são desconhecidas ou invisíveis para a própria organização.
Isto inclui a utilização de ferramentas de monitorização da web obscura para detetar dados comprometidos, onde as informações roubadas são frequentemente transacionadas.
“Obter uma visão abrangente do seu panorama de hardware e software é essencial para tomar decisões fundamentadas e realizar avaliações de risco eficazes”, afirma Teevan.
“Esta maior visibilidade dos ambientes informáticos permite às organizações identificar vulnerabilidades, monitorizar o estado dos sistemas e garantir que todos os ativos estão atualizados e protegidos contra potenciais ameaças.”
Para além da visibilidade e monitorização em tempo real, também será necessário manter um registo documental para apoiar auditorias e obter uma compreensão granular dos incidentes de segurança sempre que necessário.
Kraut, da Permiso, recomenda registar o acesso aos dados: “Além dos requisitos regulamentares, o registo do acesso aos dados é uma excelente forma de validar que as pessoas certas estão a obter acesso (ou a ter o acesso negado) aos dados certos.”
4. Seja criterioso relativamente às permissões dos utilizadores: O erro humano existirá sempre, mas pode geri-lo facilmente limitando o acesso das pessoas aos dados e sistemas àquilo de que necessitam para desempenhar as suas funções — nada mais.
“Direitos administrativos excessivos convidam a ataques”, afirma Teevan. “Limite o acesso dos utilizadores às funcionalidades essenciais para reduzir o risco de ações não autorizadas que possam comprometer a segurança.”
Kraut aconselha a implementar estas estratégias de proteção de dados o mais cedo possível: “Integre estratégias de proteção de dados desde o início: se os seus engenheiros não conseguem aceder a dados confidenciais devido a controlos tecnológicos, é provável que os atacantes também não consigam. Não é fácil implementar estes controlos depois de os dados já existirem.”
Do mesmo modo, limitar o erro humano como causa-raiz das fugas de dados exige e impõe palavras-passe fortes e ferramentas como a autenticação multifator.
5. Adote uma abordagem de cibersegurança centrada nas pessoas: Não trate o fator humano como uma fraqueza – as pessoas devem ser uma parte fundamental da sua força.
“Desenvolva um currículo de formação em cibersegurança adaptado e realize simulações regulares para testar a preparação dos colaboradores”, sugere Kraut. Esta estratégia proativa ajuda a mitigar o risco colocado pelo erro humano, um fator significativo nas violações de dados.
Kraut sugere também outra prática centrada nas pessoas: “Verifique o trabalho uns dos outros: todos os setores podem beneficiar desta prática,” afirma. “As companhias aéreas comerciais têm dois pilotos para verificarem o trabalho um do outro.
Os praticantes de escalada usam vários pontos de ancoragem. Os engenheiros de segurança podem utilizar revisões de código e de arquitetura para detetar falhas antes da entrada em produção.”
6. Realize avaliações regulares dos riscos cibernéticos: A realização de avaliações formais dos riscos ajuda a identificar e priorizar vulnerabilidades. O recurso a conhecimentos especializados de terceiros pode proporcionar uma perspetiva imparcial, aumentando a eficácia da sua estratégia de cibersegurança.
Ferramentas para Prevenir Violações de Dados
As violações de dados podem acontecer a qualquer organização, mas, com as ferramentas e tecnologias certas, pode reduzir significativamente o seu risco.
Eis as principais categorias de ferramentas que ajudam a proteger dados sensíveis e a detetar ameaças antes de se transformarem em incidentes de grande dimensão:
1. Ferramentas de Prevenção da Perda de Dados (DLP)
As ferramentas DLP foram concebidas para impedir o acesso não autorizado ou a transmissão de dados sensíveis. Estas ferramentas monitorizam e controlam os dados em movimento (como e-mails e transferências de ficheiros), os dados em repouso (dados armazenados) e os dados em utilização (dados que estão a ser processados).
Os sistemas DLP identificam automaticamente informações sensíveis, como números de cartões de crédito ou propriedade intelectual, e aplicam políticas de segurança para impedir fugas.
- Ferramentas recomendadas: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Ferramentas de Encriptação
A encriptação é uma das formas mais eficazes de proteger os dados contra comprometimentos. Ao encriptar dados sensíveis, mesmo que sejam intercetados ou acedidos sem autorização, permanecem ilegíveis. As ferramentas de encriptação modernas podem proteger dados em repouso, em trânsito e em dispositivos como computadores portáteis e telemóveis.
- Ferramentas recomendadas: BitLocker, VeraCrypt, AxCrypt
3. Sistemas de Deteção e Prevenção de Intrusões (IDPS)
As ferramentas IDPS ajudam a detetar e impedir atividades suspeitas na sua rede que possam indicar uma violação. Estes sistemas monitorizam o tráfego em busca de padrões invulgares e podem bloquear ataques em tempo real, impedindo uma violação antes que ocorra. Também fornecem alertas sobre potenciais ameaças, permitindo que a sua equipa responda rapidamente.
- Ferramentas recomendadas: Snort, Suricata, Cisco Firepower
4. Autenticação multifator (MFA)
A MFA acrescenta uma camada adicional de segurança ao exigir que os utilizadores verifiquem a sua identidade através de vários meios, como uma palavra-passe e um código de utilização única enviado para o telemóvel. Mesmo que as palavras-passe sejam comprometidas, a MFA torna significativamente mais difícil que os atacantes obtenham acesso não autorizado a sistemas ou dados.
- Ferramentas recomendadas: Duo Security, Google Authenticator, Okta
5. Ferramentas de Análise e Gestão de Vulnerabilidades
Os analisadores de vulnerabilidades identificam fragilidades na sua rede, nos sistemas e no software que os atacantes poderiam explorar. A análise regular de vulnerabilidades ajuda a corrigir falhas de segurança antes que sejam exploradas numa violação de dados. As plataformas de gestão de vulnerabilidades também oferecem recomendações de aplicação de correções para corrigir estes problemas de forma proativa.
- Ferramentas recomendadas: Nessus, Qualys, OpenVAS
More Articles
- As 10 melhores empresas de cibersegurança em Dallas analisadas em 2026
- 10 melhores empresas de cibersegurança em Chicago analisadas em 2026
- Os 10 melhores fornecedores de cibersegurança para empresas em 2026
- 10 Melhores Empresas de Cibersegurança no Reino Unido Analisadas em 2026
- As 10 melhores soluções de cibersegurança para serviços financeiros avaliadas em 2026
6. Ferramentas de Gestão de Informações e Eventos de Segurança (SIEM)
As ferramentas SIEM recolhem, analisam e emitem alertas sobre eventos de segurança em tempo real, ajudando a sua equipa a responder mais rapidamente a potenciais ameaças. Ao correlacionarem dados de várias fontes, como firewalls, servidores e aplicações, os sistemas SIEM proporcionam uma visão holística da sua postura de segurança e ajudam a detetar potenciais violações numa fase inicial.
- Ferramentas recomendadas: Splunk, LogRhythm, IBM QRadar
7. Plataformas de Proteção de Dispositivos Terminais (EPP)
Os dispositivos terminais, como computadores portáteis, smartphones e dispositivos IoT, são alvos prioritários para os atacantes. As ferramentas EPP protegem estes dispositivos ao impedir infeções por software malicioso, ataques de ransomware e acessos não autorizados.
Algumas plataformas avançadas também incluem funcionalidades como deteção e resposta a ameaças nos dispositivos terminais (EDR), para a procura e correção de ameaças em tempo real.
- Ferramentas recomendadas: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
A utilização de uma combinação destas ferramentas garante que a sua organização dispõe de uma estratégia de defesa em várias camadas, dificultando a violação dos seus sistemas por parte dos atacantes.
Desde a encriptação e o DLP até ao IDPS e ao SIEM, a implementação destas tecnologias pode proporcionar o quadro de segurança necessário para manter os seus dados protegidos contra potenciais violações.
A conclusão
As violações de dados são uma ameaça que está a piorar. No entanto, a boa notícia é que a combinação certa de ferramentas tecnológicas, estratégias proativas e uma liderança tecnológica sólida pode minimizar os riscos e garantir uma resposta e resolução rápidas quando ocorrem incidentes de segurança.
Qual é a sua abordagem à segurança dos dados? Não se esqueça de subscrever o boletim informativo do The CTO Club para receber mais notícias e participar em discussões sobre o setor!