

Przy wszystkich różnych sposobach, za pomocą których hakerzy mogą atakować sieci i systemy Twojej firmy, możesz zastanawiać się, które środki bezpieczeństwa najlepiej zapobiegają takim atakom? Dzięki ocenom podatności i testom penetracyjnym możesz zaoszczędzić cenny czas, który później trzeba byłoby poświęcić na naprawianie problemów.
Po pierwsze, musisz zrozumieć różnicę między nimi, ponieważ te terminy są ze sobą powiązane, a czasami płacisz za usługi testów penetracyjnych i otrzymujesz liczący sto stron raport z „testów penetracyjnych”, przedstawiający wady wykryte przez narzędzie do skanowania podatności.
Wiele firm przeprowadza testy penetracyjne, które okazują się ocenami podatności, dlatego problem ten jest dość powszechny. W tym artykule wyjaśnię najważniejsze różnice między tymi dwoma rodzajami testów bezpieczeństwa: testem penetracyjnym (PT) i skanowaniem podatności (VS).
- Skanowanie podatności
- Testy penetracyjne
- Najważniejsze różnice między skanowaniem podatności a testami penetracyjnymi
- Dlaczego należy przeprowadzać skanowania podatności i testy penetracyjne?
Powiązany artykuł: 4 KROKI DO PRZEPROWADZENIA UDANEGO TESTU PENETRACYJNEGO SIECI
Skanowanie podatności
Podatności przypominają małe przeszkody, które trzeba pokonać, aby zabezpieczyć infrastrukturę technologiczną firmy (zapory sieciowe, aplikacje internetowe itp.). Skanowania te mogą pomóc zidentyfikować potencjalne problemy z ruchem sieciowym i bezpieczeństwem aplikacji internetowych, a także ujawnić wszelkie wady, które mogą zostać wykorzystane przez hakerów szukających łatwych celów. Typowa ocena obejmuje analizę zapory sieciowej, aplikacji internetowych, serwerów, a także innych urządzeń połączonych z firmową infrastrukturą technologiczną, dzięki czemu można wykryć potencjalne wady lub problemy.
Wyniki dotyczące potencjalnych podatności są zawarte w raporcie. Ponieważ wynikom oceny podatności nie towarzyszy próba wykorzystania słabości, niektóre z nich mogą być fałszywie pozytywne.
Kompleksowa ocena bezpieczeństwa powinna zawierać nazwę i poziom ważności (wysoki/średni/niski) każdej znalezionej potencjalnej podatności. Ważne jest, aby upewnić się, które z nich mają kluczowe znaczenie, zanim poświęcisz czas na naprawianie innych, mniej pilnych problemów, ponieważ niejasności na tej drodze doprowadzą jedynie do kolejnych problemów!
Dobrym sposobem organizowania wyników dotyczących bezpieczeństwa jest uporządkowanie ich według ważności. Najpoważniejsze podatności zostaną w raporcie oznaczone jako „wysokie”, zgodnie z poziomem zagrożenia, a tuż za nimi znajdą się problemy o średnim poziomie, oznaczone jako „średnie” lub niższe — ułatwia to ustalenie, co należy naprawić w pierwszej kolejności podczas analizowania raportu.
Have an account? Log In
Testy penetracyjne
Testerzy penetracyjni to łowcy, którzy wykorzystują swoje umiejętności do wyszukiwania podatności w celu zabezpieczenia informacji. Celem testu penetracyjnego jest wykrycie podatności oraz podjęcie próby ich wykorzystania i uzyskania dostępu do systemu. Testy penetracyjne służą do weryfikacji autentyczności wykrytych podatności i mogą obejmować teoretyczne wykrycia podatności, których nie można wykorzystać, zgodnie ze standardem PCI DSS.
Testerzy penetracyjni robią to, wypróbowując możliwe ataki na systemy, które mogą być wykorzystywane do celowego hakowania lub po prostu do ogólnych badań. Jeśli pomyślnie przenikną do systemu za pomocą exploita przedstawionego jako legalny, zostanie to uwzględnione w raporcie z testu penetracyjnego wraz z innymi wynikami testów, takimi jak wykryte exploity i podatności.
Proces testów penetracyjnych jest ważną częścią oceny prawdopodobieństwa wykorzystania cyberataku w rzeczywistym świecie. Tester wykorzystuje swoją wiedzę i umiejętności, aby odtworzyć to, co jego zdaniem wydarzyłoby się, gdyby ktoś próbował zalogować się do Twojej sieci w złych zamiarach, dzięki czemu może sprawdzić, jak łatwe lub trudne może się okazać takie działanie w przypadku różnych kombinacji oprogramowania i sprzętu.
Najważniejsze różnice między skanowaniem podatności a testami penetracyjnymi
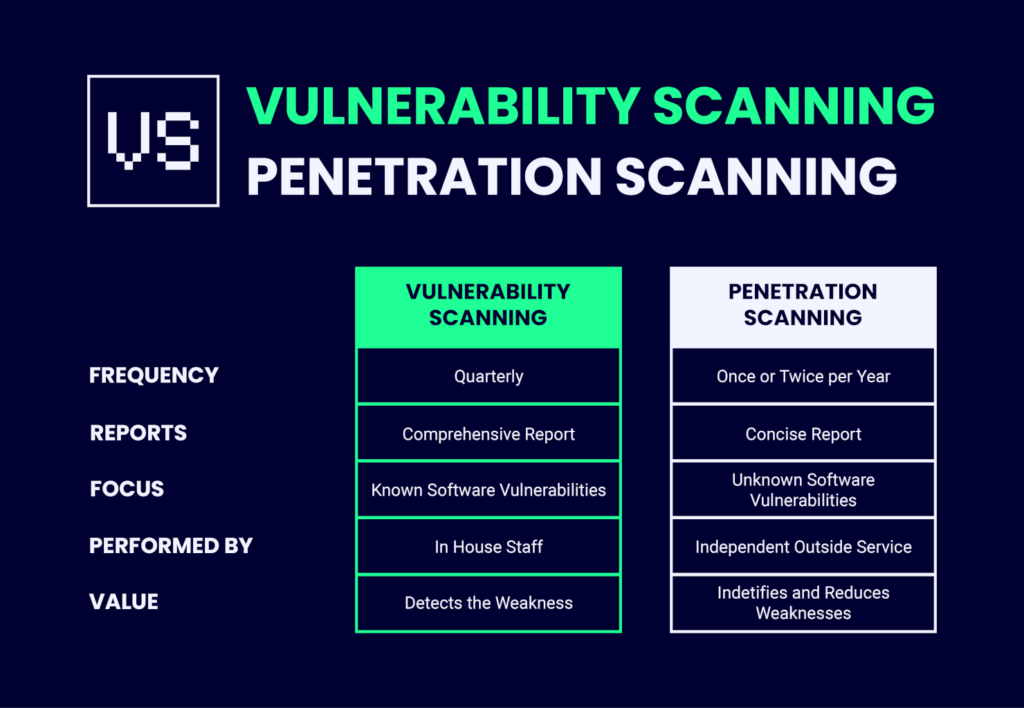
Testy penetracyjne a skanowanie podatności — czym właściwie się różnią?
Zakres
To zakres wykrywania podatności odróżnia te działania od testów penetracyjnych. Podczas gdy typowy test penetracyjny koncentruje się tylko na jednym aspekcie (dogłębnie), aby znaleźć podatności, ocena zazwyczaj obejmuje wiele obszarów, takich jak identyfikowanie potencjalnych zagrożeń lub czynników ryzyka, które mogą doprowadzić do awarii systemu, jeśli nie zostaną odpowiednio ograniczone — obejmuje to zrozumienie działania sieci, aby wiedzieć, gdzie wprowadzać wszelkie modyfikacje zgodne ze standardowymi najlepszymi praktykami bezpieczeństwa.
Testy penetracyjne to idealny wybór dla klientów, którzy chcą mieć pewność, że bezpieczeństwo ich sieci nie zostało naruszone, ale nie mają czasu ani pieniędzy na przeprowadzenie dokładnych testów. Eksperci ci przyjmują podejście „od dołu” i sprawdzają, czy istnieją luki w zabezpieczeniach, porządkując je według stopnia ich głębokości — zaczynając od poziomu powierzchniowego i schodząc aż do podstawowych serwerów. Jest to podejście, w którym głębokość ma większe znaczenie niż szerokość, ponieważ jeśli występuje zbyt wiele luk, ich usunięcie w dłuższej perspektywie zajmie więcej czasu.
Poziom automatyzacji
Automatyzacja to świetny sposób na zapewnienie aktualności zabezpieczeń organizacji. Oceny podatności są często zautomatyzowane, co oznacza, że można je przeprowadzać wydajniej i z większym zakresem wykrywanych podatności niż w przypadku ręcznego wykonywania ich przez ludzi, jedna po drugiej.
Z kolei testy penetracyjne łączą zarówno zautomatyzowane procedury, jak i te wymagające interwencji człowieka, aby dokładniej zbadać problemy — ten rodzaj testów nie sprawdziłby się przy braku elastyczności robotów!
Trudność
Trzecia różnica dotyczy trudności przeprowadzenia każdego testu oraz poziomu umiejętności wymaganego od osoby testującej. Testy automatyczne, szeroko stosowane w ocenie bezpieczeństwa podatności, wymagają niskich kwalifikacji i mogą być przeprowadzane przez pracowników zespołu ds. bezpieczeństwa. Jednak personel ds. bezpieczeństwa firmy może odkryć pewne podatności, których nie jest w stanie naprawić, i pominąć je w raporcie. W rezultacie ocena podatności przeprowadzona przez zewnętrznego dostawcę może być bardziej przydatna w eliminowaniu słabych punktów bezpieczeństwa. Ponadto uzyskasz wiedzę na temat strategii bezpieczeństwa stosowanej przez zewnętrznego dostawcę.
Z drugiej strony testy penetracyjne wymagają znacznie większej wiedzy (ze względu na ręczny charakter procesu) i zazwyczaj są zlecane firmie świadczącej usługi testów penetracyjnych.
More Articles
Dlaczego warto przeprowadzać skanowanie podatności i testy penetracyjne?
Każdego dnia wykrywane i zgłaszane są nowe podatności. Chociaż przepisy dotyczące zgodności lub podstawowe zasady bezpieczeństwa mogą wymagać instalowania poprawek co najmniej raz w miesiącu, zaleca się częstsze kontrole podatności. Dzięki dokładnemu przedstawieniu swojego profilu bezpieczeństwa przedsiębiorstwa mogą odnieść znaczne korzyści.
W zależności od stopnia powagi podatności niektóre exploity mogą zacząć rozprzestrzeniać się bardzo szybko. Exploity typu zero-day występują częściej, niż byśmy chcieli. Jeśli nie przeprowadzasz regularnie skanowania podatności i nie podejmujesz działań naprawczych, narażasz się na możliwe zagrożenia.
Po ustaleniu częstotliwości skanowania i rozwiązywaniu problemów w miarę ich pojawiania się uzyskasz solidny punkt odniesienia dla wymagań dotyczących bezpieczeństwa i zgodności.
Na podstawie wyników skanowania podatności warto wdrożyć testy penetracyjne po kilku cyklach skanowania. Korzyści z testów penetracyjnych dla organizacji wynikają z faktu, że skanery podatności mają ograniczone możliwości wykrywania określonych podatności w każdym konkretnym zasobie. Rzeczywiste zagrożenie związane z wykorzystaniem podatności może zostać w pełni ujawnione dopiero wtedy, gdy test penetracyjny podejmie próbę ich wykorzystania w określonym kontekście.
Zamiast skupiać się na pojedynczej podatności, tester penetracyjny może połączyć wiele luk lub wykorzystać je w łańcuchu, aby doprowadzić do poważniejszych zmian. Po połączeniu z listą podatności w odpowiednich okolicznościach coś, co podczas kontroli podatności mogło nie zostać ocenione jako poważne, może stać się podstawą bardziej podstępnego ataku.
Obecne środowisko zagrożeń jest tak poważne, że firmy nie mogą sobie pozwolić na pomijanie wartości połączenia tych dwóch uzupełniających się strategii.
Podsumowanie
Ocena podatności i testy penetracyjne mogą być trudne do zrozumienia dla osób, które nigdy wcześniej ich nie przeprowadzały, ale teraz znasz już różnicę! Chociaż oba podejścia są ważne, jasne jest, że organizacje powinny skupić się na wdrożeniu pełnego zakresu środków cyberbezpieczeństwa, a nie tylko na bezpieczeństwie informacji.
Masz pytania dotyczące któregokolwiek z omawianych dziś rodzajów testów — daj nam znać poniżej! Jeśli ten wpis był pomocny, zasubskrybuj biuletyn The QA Lead, aby otrzymywać więcej definicji, poradników i wskazówek branżowych.
Lista powiązanych narzędzi:
- OPROGRAMOWANIE DO SKANOWANIA PODATNOŚCI UŻYWANE PRZEZ ZESPOŁY QA
- OPROGRAMOWANIE DO TESTÓW WYDAJNOŚCIOWYCH DLA ZESPOŁÓW QA
- NARZĘDZIA DO TESTÓW PENETRACYJNYCH APLIKACJI INTERNETOWYCH
- NARZĘDZIA DO TESTÓW PENETRACYJNYCH DLA QA
Warto również sprawdzić:


