

Cyberbezpieczeństwo chroni systemy komputerowe, sieci i dane przed atakami cyfrowymi, nieautoryzowanym dostępem i uszkodzeniami. Konkretne zagrożenia dla cyberbezpieczeństwa obejmują różne szkodliwe działania mające na celu naruszenie integralności danych, prywatności i funkcjonalności systemów cyfrowych, takie jak hakowanie, wirusy i ataki phishingowe.
Aby sprostać tym wyzwaniom, dyrektorzy ds. technologii muszą wykorzystywać narzędzia cyberbezpieczeństwa do skutecznego wykrywania, zapobiegania zagrożeniom i ograniczania ich skutków. Od oprogramowania do zabezpieczania punktów końcowych po zaawansowane platformy analizy zagrożeń — odpowiednie narzędzia są niezbędne do ochrony systemów, zapewnienia prywatności danych i utrzymania zaufania w dzisiejszym cyfrowym środowisku.
Zagrożenia dla cyberbezpieczeństwa są wszędzie, a szybki rozwój SaaS, usług chmurowych i zautomatyzowanej infrastruktury krytycznej przekształcił to, co wcześniej było jedynie uciążliwością, w poważne zagrożenie.
Dyrektorzy ds. technologii muszą chronić swoje środowisko technologiczne. Niezależnie od branży i tego, jak duże zagrożenie odczuwasz, musisz przewidywać zagrożenia, przechwytywać je i reagować na zmieniające się środowisko cyberprzestępczości.
Czym są zagrożenia dla cyberbezpieczeństwa?
Zagrożenie dla cyberbezpieczeństwa to każdy celowy atak na system komputerowy przeprowadzony przez szkodliwe podmioty. Zagrożenia te przybierają wiele form — od prostych prób uzyskania nieautoryzowanego dostępu podejmowanych przez pojedynczego napastnika po zakrojone na szeroką skalę, międzynarodowe ataki na systemy zabezpieczeń prowadzone z użyciem wielu wektorów, w tym przez państwa i organizacje niepaństwowe.
Systemy chmurowe są częstym celem takich ataków, dlatego warto wiedzieć, z czym ma się do czynienia.
Według Taylora w ciągu ostatnich 2-3 lat napastnicy odeszli od masowych, oportunistycznych ataków phishingowych na rzecz wysoce ukierunkowanych ataków wykorzystujących inżynierię społeczną.
"Wykorzystują sztuczną inteligencję do tworzenia bardziej wiarygodnych wiadomości e-mail, naśladowania zachowania kadry kierowniczej, a nawet manipulowania głosem i obrazem" — stwierdza. "Granica ochrony nie przebiega już na zaporze sieciowej, lecz przy użytkowniku końcowym, czyli ludzkiej zaporze sieciowej."
"Aby się dostosować, organizacje muszą wyjść poza szkolenia oparte na odhaczaniu kolejnych punktów. Potrzebują ciągłej, angażującej edukacji opartej na pozytywnym wzmacnianiu — każdy potrzebuje wsparcia i wskazówek, a nie obwiniania."
Rodzaje zagrożeń dla cyberbezpieczeństwa
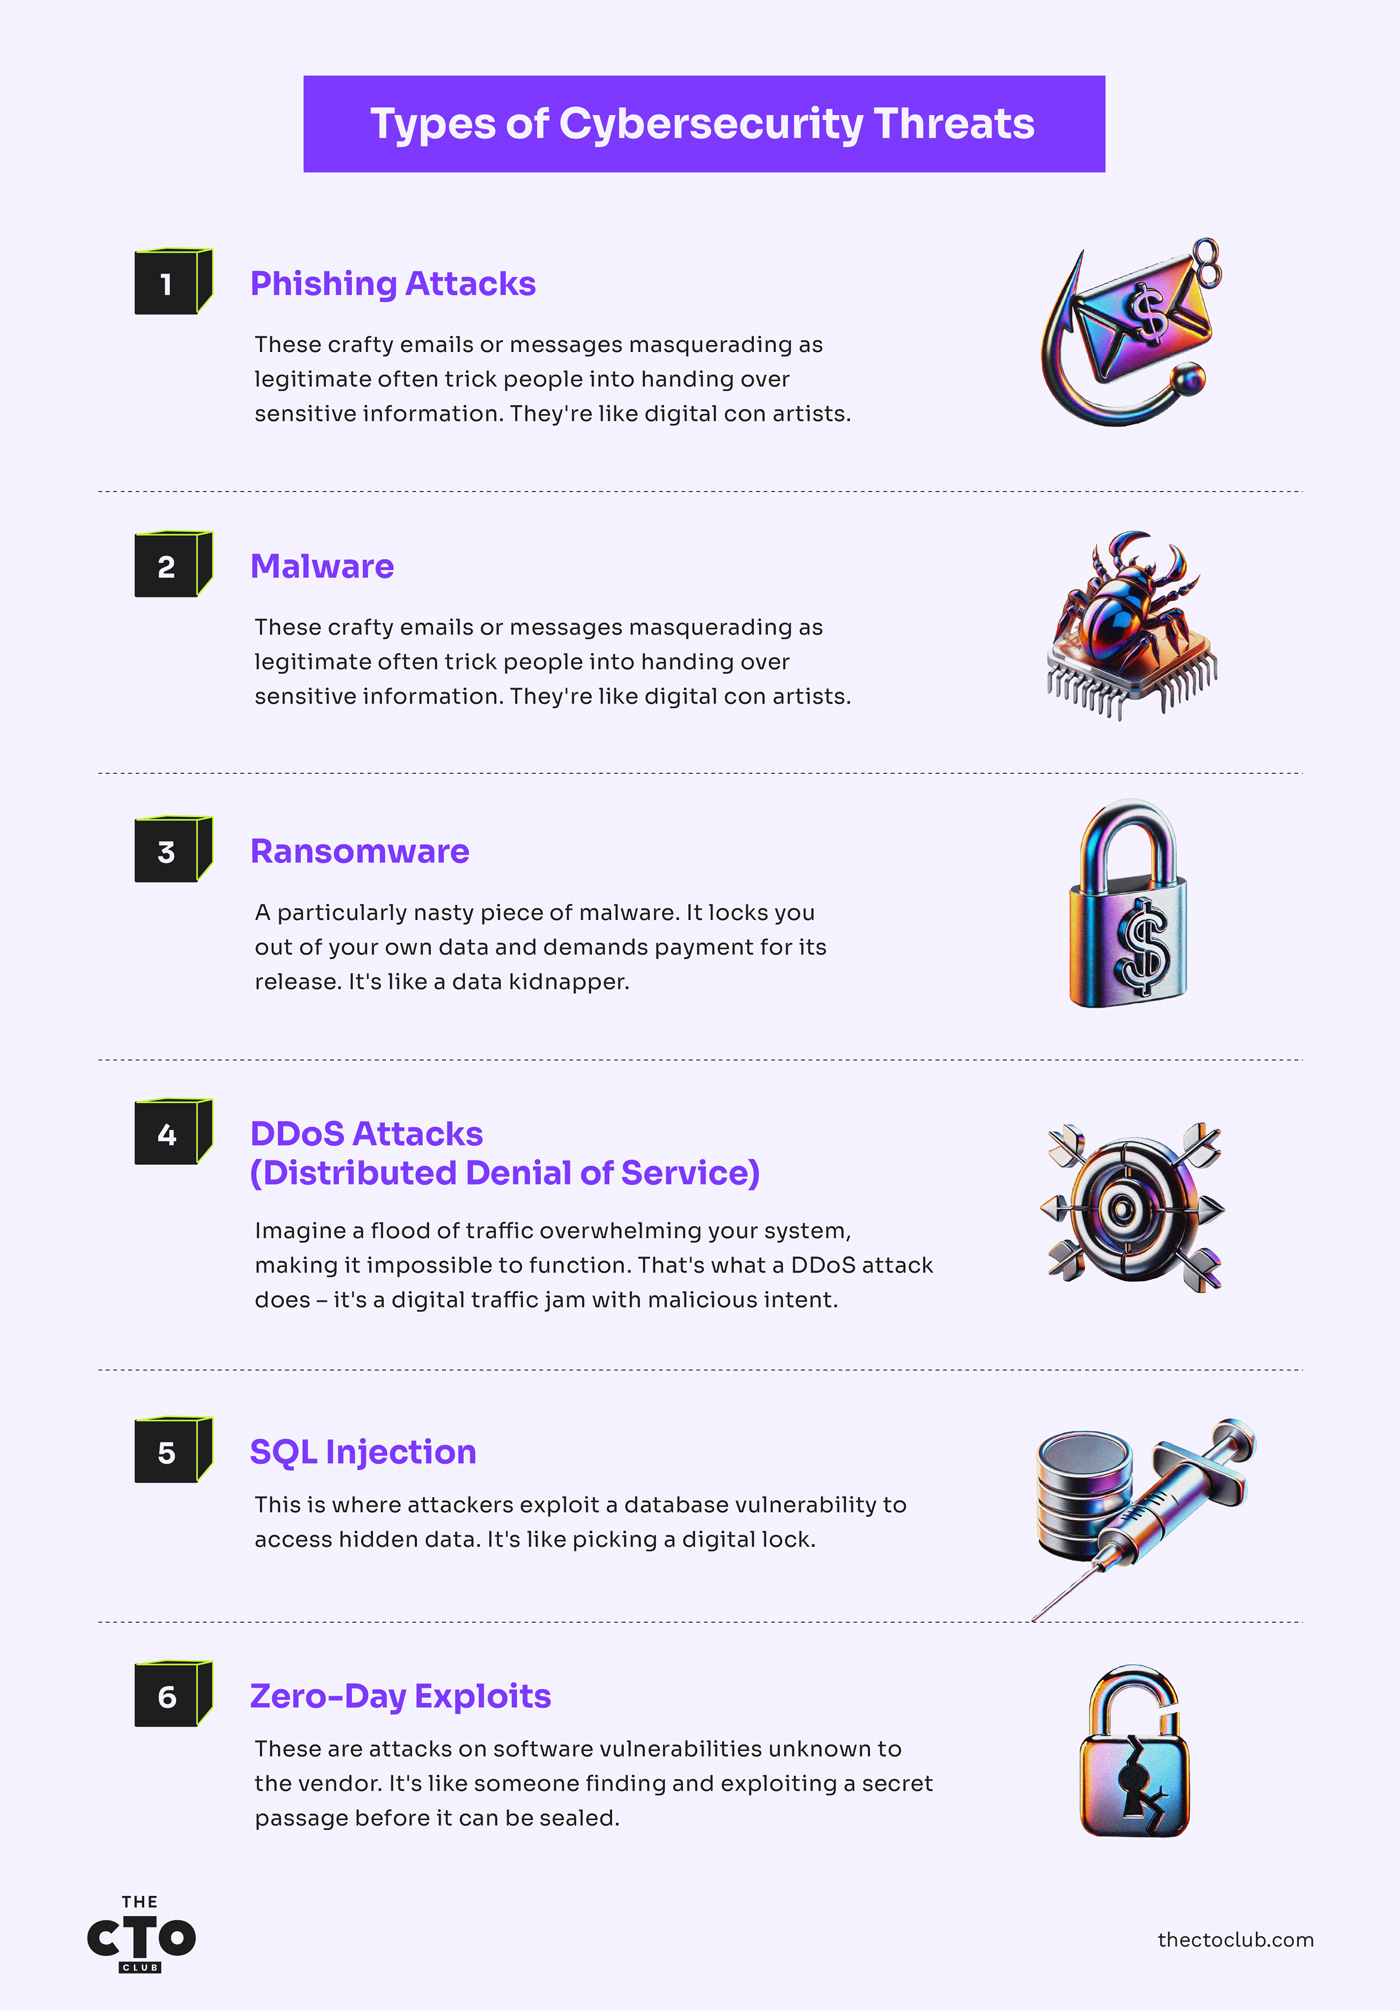
Zagrożenia dla cyberbezpieczeństwa przybierają wiele form, a każde z nich ma własny podstępny sposób siania spustoszenia. Przyjrzyjmy się im:
- Ataki phishingowe: Te sprytne wiadomości e-mail lub komunikaty podszywające się pod legalne wiadomości często nakłaniają ludzi do przekazania poufnych informacji. To cyfrowi oszuści.
- Złośliwe oprogramowanie: Ta szeroka kategoria obejmuje wirusy, robaki i oprogramowanie ransomware. Pomyśl o złośliwym oprogramowaniu jak o nieproszonym intruzie, który zakrada się do systemu, aby kraść dane, powodować szkody lub przejąć nad nim kontrolę.
- Ransomware: Szczególnie niebezpieczny rodzaj złośliwego oprogramowania. Blokuje dostęp do danych i żąda zapłaty za jego przywrócenie. To jak porywacz danych.
- Ataki DDoS (rozproszona odmowa usługi): Wyobraź sobie falę ruchu przeciążającą system i uniemożliwiającą jego działanie. To właśnie robi atak DDoS — cyfrowy korek drogowy o złośliwych zamiarach.
- Wstrzyknięcie SQL: W tym przypadku napastnicy wykorzystują lukę w bazie danych, aby uzyskać dostęp do ukrytych danych, podobnie jak przy otwieraniu cyfrowego zamka.
- Wykorzystanie luk typu zero-day: Są to ataki na luki w oprogramowaniu, o których dostawca nie ma wiedzy. To jak znalezienie i wykorzystanie tajnego przejścia, zanim można je zabezpieczyć.
Każde zagrożenie stanowi realne ryzyko, a zagrożenia te nieustannie ewoluują. Cyberbezpieczeństwo to nie tylko kwestia IT; jest ono niezbędną częścią naszego cyfrowego życia. Pilna potrzeba ochrony przed tymi zagrożeniami nigdy nie była większa. Kluczowe znaczenie ma bycie na bieżąco i zachowanie czujności.
Ataki typu człowiek pośrodku
Bądźmy szczerzy — większość z nas uważa, że rozumie ataki typu człowiek pośrodku. "No tak, ktoś staje pomiędzy dwiema komunikującymi się stronami, rozumiem."
Jednak po usunięciu skutków takich ataków w trzech różnych firmach mogę powiedzieć, że istnieje ogromna różnica między rozumieniem tej koncepcji a rozpoznaniem, że padło się ofiarą ataku.
Jak wygląda atak MitM (a nie tak, jak uważa Twój zespół ds. bezpieczeństwa)
Na chwilę zapomnij o definicji z podręcznika. Oto jak atak typu człowiek pośrodku faktycznie wygląda w prawdziwym świecie:
- Nie jest to oczywiste: Gdy zaatakowano jednego z moich klientów, jego ruch był przechwytywany przez 47 dni, zanim ktokolwiek to zauważył. Żadnych alarmów, żadnych zauważalnych problemów z wydajnością — tylko subtelne nieprawidłowości w danych transakcyjnych, które większość systemów monitorowania całkowicie przeoczyła.
- Dzieje się to tam, gdzie najmniej się tego spodziewasz: Wszyscy koncentrują się na komunikacji zewnętrznej. Widziałem jednak katastrofalne ataki typu MitM między systemami wewnętrznymi — serwerem a serwerem, aplikacją a bazą danych — w przypadku których zespoły często pomijają środki kontroli bezpieczeństwa, które zastosowałyby na zewnątrz.
- Rzadko jest to przypadkowe. Czasy strategii „spray and pray” minęły. Dzisiejsi atakujący prowadzą rozpoznanie przez całe tygodnie, identyfikując kanały komunikacji o wysokiej wartości, zanim zaatakują. Szukają systemów przetwarzania płatności, serwerów uwierzytelniania i bram interfejsów API.
Mechanizm jest prosty, ale brutalnie skuteczny:
- Atakujący ustawia się pomiędzy dwiema stronami — użytkownikiem a aplikacją, serwerem a serwerem lub urządzeniem a siecią.
- Nawiązuje oddzielne szyfrowane połączenia z każdą ze stron, sprawiając, że obie sądzą, iż komunikują się bezpośrednio ze sobą.
- Deszyfruje, odczytuje, potencjalnie modyfikuje, a następnie ponownie szyfruje ruch przed przekazaniem go dalej.
- Obie strony sądzą, że mają bezpieczne, prywatne połączenie, choć w rzeczywistości tak nie jest.
Najbardziej przerażająca część? Dobrze przeprowadzony atak typu MitM wygląda dla większości narzędzi bezpieczeństwa dokładnie jak zwykły ruch. Widziałem centra operacji bezpieczeństwa (SOC) z systemami bezpieczeństwa wartymi miliony dolarów, które całkowicie je przeoczyły.
Techniki ataków, które widziałem zakończone sukcesem (pomimo „wystarczającego” poziomu bezpieczeństwa)
Po zbadaniu dziesiątek takich incydentów oto techniki, które konsekwentnie omijają nawet dobrze finansowane programy bezpieczeństwa:
Podsłuchiwanie sieci Wi-Fi: wciąż absurdalnie skuteczne
Wiem, brzmi to jak podstawy bezpieczeństwa, ale działa:
- Pułapka w salonie dla VIP-ów na lotnisku: Dane uwierzytelniające dyrektora generalnego jednego z moich klientów z branży produkcyjnej zostały wykradzione w salonie na lotnisku. Atakujący skonfigurował nieautoryzowany punkt dostępu o nazwie "Executive_Lounge_Premium", który miał silniejszy sygnał niż prawdziwa sieć. W ciągu 20 minut dyrektor generalny połączył się z nim i nieświadomie przesłał cały ruch przez laptop atakującego. Firma odkryła nietypowe przelewy bankowe na łączną kwotę ponad $1 million dopiero trzy tygodnie później.
- „Modernizacja” sieci hotelowej: Inna powszechna technika polega na podszywaniu się przez atakujących pod personel wsparcia IT, którzy twierdzą, że „modernizują sieć hotelową”, i przekazują nowe (złośliwe) dane połączenia. Twój zespół sądzi, że otrzymuje lepszą usługę, podczas gdy ruch jest przekierowywany przez system atakującego.
Craig Taylor, specjalista ds. cyberbezpieczeństwa z certyfikatem CISSP i współzałożyciel CyberHoot, twierdzi jednak, że najczęstsze błędne przekonanie polega na tym, iż ataki typu pośrednika (MITM) stanowią zagrożenie wyłącznie w publicznych sieciach Wi-Fi lub w niezaszyfrowanych środowiskach.
„W rzeczywistości atakujący mogą wykorzystywać nieprawidłowe zarządzanie certyfikatami, błędnie skonfigurowane sieci VPN, a nawet przejęte urządzenia wewnątrz zaufanych sieci” — dodaje Taylor. „Dyrektorzy ds. technologii często pomijają zagrożenia wewnętrzne i zakładają, że samo szyfrowanie wystarczy”.
Podszywanie się pod DNS: przekierowywanie cyfrowej mapy drogowej
DNS to system nawigacji internetu, a po jego przejęciu kieruje użytkownika do miejsc, które wyglądają identycznie jak oczekiwane, ale w rzeczywistości znajdują się pod kontrolą atakującego:
- Ciche przekierowanie: Organizacja opieki zdrowotnej, z którą współpracowałem, miała przejęty DNS przez wiele miesięcy. Atakujący przekierowywał tylko określone domeny o wysokiej wartości — operatora płatności, system elektronicznej dokumentacji medycznej i portal poczty e-mail. Dla użytkowników wszystko wyglądało zupełnie normalnie, z wyjątkiem tego, że wszystkie ich dane uwierzytelniające były wykradane.
- Ukierunkowane wstrzykiwanie: Bardziej wyrafinowani atakujący nie przejmują całego ruchu DNS — czekają na konkretne zapytania o wysokiej wartości (takie jak witryny bankowe lub systemy płatności), zanim wstrzykną fałszywe odpowiedzi. To selektywne podejście znacznie utrudnia wykrycie.
Przejęcie sesji — zagrożenie cyberbezpieczeństwa, o którym nikt nie mówi
Ta technika atakuje aktywne sesje, a nie początkowe połączenia:
- Kradzież plików cookie przez niezabezpieczoną sieć Wi-Fi: Atakujący znajdujący się w tej samej sieci może wykraść pliki cookie sesji z połączeń innych niż HTTPS, co pozwala mu przejąć aktywne sesje bez danych logowania.
- Atak czasowy między witrynami: Widziałem atakujących wykorzystujących niewielkie różnice w czasie odpowiedzi do ustalenia, czy użytkownicy są zalogowani do określonych usług, a następnie używających tych informacji do przeprowadzania ukierunkowanych ataków polegających na przejęciu sesji.
W jednej z firm handlowych, której doradzałem, atakujący ukradł pliki cookie sesji uwierzytelnionego administratora i przez kolejne tygodnie wyprowadzał dane klientów — wszystko to w czasie, gdy administrator nadal aktywnie korzystał z systemu i nie miał żadnych oznak, że dzieje się coś niepokojącego.
Przejęcie firmowej poczty elektronicznej: najbardziej dochodowy MitM
Wyrafinowanie ataków typu MitM opartych na poczcie elektronicznej gwałtownie wzrosło:
- Modyfikacja faktury: Atakujący monitorują wymianę wiadomości e-mail między firmami, a następnie przechwytują i modyfikują faktury PDF, aby zmienić dane płatności. Widziałem firmy, które straciły miliony, ponieważ nikt nie zadzwonił, by zweryfikować nagłe „zmiany danych bankowych” wspomniane w wiadomości e-mail.
- Sztuczka z podobnie wyglądającą domeną: Firma budowlana, z którą współpracowałem, straciła 927 000 USD, gdy atakujący zarejestrował domenę „constructioncorp-invoices.com” (ich rzeczywista domena to „constructioncorp.com”) i zaczął wysyłać z niej wiadomości e-mail. Subtelna różnica pozostała niezauważona przez kilka tygodni.
Have an account? Log In
Zagrożenia cyberbezpieczeństwa łańcucha dostaw
Widziałem zbyt wielu dyrektorów ds. technicznych, którzy obsesyjnie koncentrują się na wzmacnianiu własnych systemów, całkowicie ignorując ogromną lukę w zabezpieczeniach – oprogramowanie i usługi dostarczane do ich środowiska przez „zaufanych” dostawców.
Powiem wprost: łańcuch dostaw jest prawdopodobnie najsłabszym ogniwem, a atakujący o tym wiedzą.
Jak wyglądają zagrożenia cyberbezpieczeństwa łańcucha dostaw
Zapomnij o abstrakcyjnej koncepcji. Oto rzeczywistość współczesnych ataków na łańcuch dostaw:
- Atak, którego nigdy się nie spodziewasz: Gdy doszło do naruszenia bezpieczeństwa w dużej firmie logistycznej, której doradzałem, nie nastąpiło ono przez ich silnie chronione zabezpieczenia brzegowe — atak przeprowadzono za pośrednictwem rutynowej aktualizacji zaufanego systemu zarządzania zapasami. Aktualizacja była podpisana cyfrowo, przeszła wszystkie kontrole bezpieczeństwa i została automatycznie wdrożona na ponad 400 serwerach. Tylna furtka pozostawała niewykryta przez 143 dni.
- Idealny koń trojański: Ataki na łańcuch dostaw są niezwykle skuteczne, ponieważ wykorzystują legalne oprogramowanie zaufanych dostawców. Działają z takimi samymi uprawnieniami i dostępem jak samo zaufane oprogramowanie. Widziałem przypadki wdrożenia złośliwego kodu przez administratorów, którzy „wykonywali rutynową konserwację”.
- Skala skutków jest ogromna: Gdy jeden z dostawców usług finansowych został zaatakowany za pośrednictwem swojego procesu kompilacji, złośliwy kod został jednocześnie rozdystrybuowany do 734 banków i kas kredytowych. Nie chodzi tu o przejęcie jednego systemu — zaatakowane zostają setki lub tysiące systemów naraz.
Firmy SaaS są narażone na znaczne ryzyko związane z podmiotami zewnętrznymi ze względu na zależność od partnerów, wykonawców i podwykonawców, którzy świadczą niezbędne usługi, ale mogą nie stosować porównywalnych standardów i praktyk w zakresie cyberbezpieczeństwa.
„Dotyczy to szczególnie mniejszych, wyspecjalizowanych organizacji, ale może również występować w większych podmiotach” — stwierdza Jeff Le, dyrektor zarządzający w 100 Mile Strategies oraz stypendysta wizytujący w National Security Institute. „Firmy SaaS mogą nie poddawać swoich partnerów takiej samej kontroli, ewidencjonowaniu ani rygorystycznym szkoleniom, jakim poddawałyby swoich wewnętrznych partnerów biznesowych i interesariuszy”.
Rządy na całym świecie stoją przed podobnymi wyzwaniami, często polegając na podstawowych narzędziach, takich jak arkusze Excel i statyczne listy, do śledzenia swoich partnerów. Skuteczny nadzór wymaga ciągłego monitorowania wykraczającego poza operacje wewnętrzne, w tym proaktywnej oceny podmiotów zewnętrznych.
„Testy penetracyjne i działania zespołu czerwonego są pomocne, ale potrzebne są także działania wykraczające poza oceny przeprowadzane w konkretnym momencie” — dodaje Le.
Dlaczego tradycyjne zabezpieczenia całkowicie zawodzą
Standardowy zestaw procedur bezpieczeństwa całkowicie zawodzi w obliczu ataków na łańcuch dostaw:
- Weryfikacja podpisu jest bezwartościowa: Przejęte aktualizacje są podpisane cyfrowo przez legalnego dostawcę przy użyciu jego rzeczywistych certyfikatów, dlatego narzędzia bezpieczeństwa uznają je za w 100% legalne.
- Monitorowanie zachowania nie wykrywa zagrożenia: Ponieważ złośliwy kod działa w zaufanej aplikacji, jego zachowanie często jest podobne do legalnych działań.
- Oceny dostawców dają fałszywe poczucie bezpieczeństwa: Widziałem firmy z doskonałymi wynikami audytów bezpieczeństwa, które zaledwie kilka tygodni później stały się źródłem ogromnych naruszeń bezpieczeństwa łańcucha dostaw.
Atak SolarWinds nie był anomalią, lecz zapowiedzią nowej normalności. Większość dyrektorów ds. technicznych, z którymi rozmawiam, nadal jest zupełnie nieprzygotowana na tę rzeczywistość.
Obrona przed zagrożeniami cyberbezpieczeństwa
Obrona przed atakami na łańcuch dostaw wymaga zasadniczo innego podejścia, ale nie oznacza to rezygnacji z dostawców ani budowania wszystkiego we własnym zakresie:
- Moja niepopularna opinia: model zerowego zaufania dla aktualizacji: Nawet podpisane aktualizacje od zaufanych dostawców należy traktować jako potencjalnie przejęte. Jedna z organizacji ochrony zdrowia, z którą współpracowałem, wdrożyła 72-godzinną zasadę testowania wszystkich aktualizacji dostawców w odizolowanym środowisku przed ich szerszym wdrożeniem. W ciągu sześciu miesięcy wykryli dwie przejęte aktualizacje, które w przeciwnym razie przeszłyby bez problemu.
- Wykazy komponentów oprogramowania (SBOM) nie podlegają negocjacjom: Zacznij wymagać szczegółowych wykazów SBOM od każdego dostawcy. Gdy jeden z klientów z branży produkcyjnej uczynił to obowiązkowym, odkrył, że 40% jego dostawców nie było nawet w stanie przygotować kompletnej listy komponentów używanych w ich oprogramowaniu. To sygnał ostrzegawczy, którego nie można ignorować.
- Samoochrona aplikacji w czasie działania (RASP): Wdrażaj rozwiązania, które wykrywają i blokują podejrzane zachowania niezależnie od ich źródła. Zapewnia to ochronę nawet wtedy, gdy zaufane aplikacje zaczynają działać w niepożądany sposób.
- Segmentacja dostawców, która rzeczywiście działa: Twórz segmenty sieci ograniczające zakres dostępu dostawców, nawet gdy ich oprogramowanie działa zgodnie z przeznaczeniem. Jeden ze sprzedawców detalicznych, któremu doradzałem, ograniczył oprogramowanie dostawcy systemu sprzedaży do dostępu wyłącznie do niezbędnych zasobów. Gdy dostawca został później przejęty, atak został ograniczony do niewielkiej części systemów.
Ataki na łańcuch dostaw nie znikają – ich częstotliwość i zaawansowanie rosną. Jednak dzięki właściwemu podejściu można znacznie ograniczyć narażenie bez paraliżowania działalności firmy.
Nie bądź dyrektorem technologicznym, który musi wyjaśniać zarządowi, dlaczego bardziej zaufał bezpieczeństwu dostawcy niż własnym zabezpieczeniom. Buduj bezpieczeństwo zakładające, że nawet najbardziej zaufani partnerzy mogą zostać przejęci, ponieważ niektórzy z nich ostatecznie rzeczywiście zostaną przejęci.
Praktyczne kroki
Po wdrożeniu zabezpieczeń przed atakami MitM w różnych organizacjach wiem, co sprawdza się w praktyce:
Kontrole techniczne, które przynoszą rezultaty
- Przypinanie certyfikatów z mechanizmami awaryjnymi: Standardowe przypinanie certyfikatów zbyt łatwo przestaje działać. Wdrażaj dynamiczne przypinanie z właściwie zaprojektowanymi trybami awaryjnymi. Jeden z klientów z sektora finansowego zmniejszył narażenie na ataki MitM o 87%, utrzymując dostępność aplikacji na poziomie 99,9% dzięki temu podejściu.
- Wdrożenie DNS przez HTTPS (DoH): Przeniesienie zapytań DNS do zaszyfrowanych kanałów zapobiega wielu technikom MitM. Przy prawidłowym wdrożeniu jest niemal niewidoczne dla użytkowników, a jednocześnie znacząco zmniejsza powierzchnię ataku.
- Uwierzytelnianie wielokanałowe: Weryfikuj krytyczne działania za pośrednictwem oddzielnego kanału. Gdy klient z sektora ochrony zdrowia wdrożył weryfikację pozapasmową zmian dostępu do systemu dostawcy, powstrzymał trzy próby ataków MitM w pierwszym miesiącu.
- Model zerowego zaufania również dla ruchu wewnętrznego: Przekonanie, że ruch wewnętrzny jest „bezpieczny”, jest już nieaktualne. Wdróż taką samą weryfikację dla komunikacji serwer-serwer, jaką stosujesz w przypadku ruchu zewnętrznego.
Zmiany procesowe, które skutecznie powstrzymują zagrożenia cyberbezpieczeństwa
- Zasada weryfikacji dwukanałowej: Każda zmiana finansowa (dane bankowe, informacje dotyczące płatności) wymaga weryfikacji za pośrednictwem innego kanału komunikacji. Ta prosta zasada powstrzymała 94% prób oszustw finansowych w jednej z firm, z którymi współpracowałem.
- Zasada „tylko znany kontakt”: Utwórz katalog zweryfikowanych kontaktów kluczowych dostawców i partnerów oraz przetwarzaj wyłącznie żądania finansowe pochodzące od tych wcześniej zweryfikowanych osób.
- Przegląd anomalii transakcyjnych: Wdrażaj zautomatyzowane systemy, które oznaczają nagłe zmiany we wzorcach transakcji, takie jak nowe rachunki bankowe, nietypowe kwoty lub nieoczekiwani odbiorcy.
Czynnik ludzki: intuicyjne podejście do bezpieczeństwa
- Trzyminutowe mikroszkolenia: Zapomnij o trwających godzinę szkoleniach z bezpieczeństwa. Wdrożyłem dostarczane za pośrednictwem Slacka/Teams trzyminutowe filmy dotyczące bezpieczeństwa, koncentrujące się za każdym razem na jednym konkretnym zagrożeniu. Zaangażowanie i zapamiętywanie informacji gwałtownie wzrosły w porównaniu z tradycyjnymi szkoleniami.
- Kultura „zatrzymaj się i zweryfikuj”: Twórz kulturę, w której weryfikacja jest doceniana, a nie postrzegana jako uciążliwość. Publicznie wyróżniaj członków zespołu, którzy dzięki weryfikacji wykryją potencjalne próby ataków MitM.
- Program symulowanych ataków: Regularnie przeprowadzaj wobec zespołu etyczne, symulowane ataki MitM. Firmy, które to robią, odnotowują z czasem 76-procentowy spadek liczby udanych prób inżynierii społecznej.
Wdrażanie zabezpieczeń przed zagrożeniami cyberbezpieczeństwa
Spójrz, rozumiem – próbujesz pogodzić bezpieczeństwo z działalnością operacyjną firmy.
Oto etapowe podejście, które nie zniszczy produktywności:
- Zacznij od celów o wysokiej wartości: W pierwszej kolejności chroń systemy finansowe, usługi uwierzytelniania i transfery poufnych danych. Uzyskasz 80% korzyści z ochrony przy 20% nakładu pracy.
- Wprowadź wielowarstwowe procesy weryfikacji: Dodaj etapy weryfikacji przez człowieka w przypadku krytycznych zmian, zanim wdrożysz mechanizmy techniczne, które mogą zakłócić działanie systemów.
- Stopniowo wdrażaj mechanizmy techniczne: Zacznij od monitorowania, zanim wprowadzisz blokowanie, najpierw wdrażaj rozwiązania w środowiskach testowych i przygotuj jasne procedury wycofywania zmian.
- Zadbaj o to, aby bezpieczeństwo było widoczne, ale nie uciążliwe: Najlepsze zabezpieczenia przed atakami MitM to te, które użytkownicy ledwo zauważają, a jednocześnie wyraźnie potwierdzają, że ochrona jest aktywna.
Słowo ostrzeżenia
Sprzątałem po zbyt wielu udanych atakach MitM i wszystkie miały jedną wspólną cechę – wszyscy myśleli: „to nam się nie przydarzy” albo „jesteśmy już chronieni”. Rzeczywistość jest taka, że ataki te kończą się powodzeniem właśnie dlatego, że wykorzystują tę fałszywą pewność siebie.
Nie czekaj z rozpoczęciem działań do momentu, w którym będziesz tłumaczyć zarządowi, jak Twoja firma przelała 2 miliony dolarów na konto atakującego. Zacznij od podstaw — szyfrowania, weryfikacji i świadomości zagrożeń — a następnie rozwijaj zabezpieczenia.
Środowisko zagrożeń
Od czasu, gdy robak Morris w 1988 roku unieruchomił kluczowe systemy komputerowe, złośliwy kod atakował luki w zabezpieczonych sieciach. Robaki są szczególnie istotne w połączonym świecie SaaS, ponieważ mogą się replikować bez hosta, przemieszczając się przez sieci.

Wnioski branżowe
A badanie przeprowadzone przez Odaseva we wrześniu 2022 roku wykazało, że 48% organizacji doświadczyło ataku ransomware w ciągu poprzednich 12 miesięcy. Spośród nich 51% stanowiły ataki wymierzone konkretnie w zasoby SaaS, co czyni ten segment rynku technologicznego najczęściej atakowanym. Przy średnim koszcie każdego naruszenia danych wynoszącym 4,45 miliona dolarów oraz ponad 700 000 platform SaaS działających obecnie na całym świecie potencjalne szkody są ogromne.
Specyficzne zagrożenia cyberbezpieczeństwa dla platform SaaS
Zagrożenia bezpieczeństwa przybierają różne formy i mają różne skutki w zależności od rodzaju atakowanej infrastruktury. Na przykład 43% organizacji z pewnym przekonaniem twierdzi, że doświadczyło co najmniej jednego naruszenia danych, które można powiązać z błędną konfiguracją ich systemu SaaS.
Kolejne 63% twierdzi, że nie może mieć pewności, czy przyczyną były błędne konfiguracje SaaS. Tymczasem inne badanie wskazuje, że niemal połowa ankietowanych firm SaaS przeocza luki w zabezpieczeniach.
Dla porównania, tylko 17% naruszeń było związanych z błędnymi konfiguracjami IaaS. Częściowo wynika to z powszechności nadmiernie skomplikowanych struktur uprawnień, które praktycznie gwarantują regularne próby nieautoryzowanego dostępu.
Firmy na całym świecie mają obecnie ponad 40 milionów pojedynczych uprawnień w swoich różnych systemach SaaS, co z perspektywy specjalistów zajmujących się bezpieczeństwem danych może równie dobrze przypominać dżunglę pełną drapieżników.
Jeszcze gorsze są wadliwe systemy obronne używane przez wiele organizacji. Przeciętna firma ma niemal 4500 wewnętrznych kont użytkowników bez uwierzytelniania wieloskładnikowego (MFA). Ponieważ MFA jest prawdopodobnie najskuteczniejszym pojedynczym środkiem zapobiegania naruszeniom danych, tworzy to słaby punkt, który może zostać wykorzystany przez praktycznie każdego hakera, któremu uda się przebić przez zewnętrzną warstwę zabezpieczeń.
Wyjątkowa podatność wspólna dla sieci SaaS doprowadziła do upowszechnienia modelu współdzielonej odpowiedzialności za obronę przed cyberatakami. Model ten przejrzyście dzieli obowiązki między użytkowników a dostawców chmury.
Chociaż dokładny podział odpowiedzialności może się nieco różnić, podstawowy model zakłada, że użytkownicy odpowiadają za zasoby przesyłane do chmury. Jednocześnie dostawca usług cyberbezpieczeństwa zarządza bezpieczeństwem aplikacji natywnych dla chmury.
Le zauważa jednak, że CSET odgrywa kluczową rolę w uzgadnianiu wspólnych oczekiwań i standardowych procedur operacyjnych przez kadrę kierowniczą oraz zespoły. Dodaje, że cyberbezpieczeństwo musi być wspólną odpowiedzialnością całej organizacji, a nie wyłącznie domeną CISO lub personelu technicznego, ponieważ błąd ludzki pozostaje najsłabszym ogniwem łańcucha bezpieczeństwa.
„Wraz z rozpowszechnianiem się narzędzi ofensywnych opartych na sztucznej inteligencji, takich jak ransomware jako usługa i inne złośliwe wykorzystania luk, zasady modelu zerowego zaufania muszą zostać rozszerzone na szczebel kadry kierowniczej i zarządu, aby pokazać, że bezpieczeństwo jest priorytetem, a nie tylko sloganem” — dodaje Le.
Studium przypadku: gdy zawodzi bezpieczeństwo
\u003c!– wp:paragraph –\u003e
Czasami wysiłki mające na celu powstrzymanie tego zagrożenia mogą nieumyślnie pogorszyć sytuację. Przykładem jest \u003ca href=\u0022https://www.valencesecurity.com/resources/blogs/circleci-says-hackers-stole-encryption-keys-and-customers-secrets\u0022 target=\u0022_blank\u0022 rel=\u0022noreferrer noopener\u0022\u003enaruszenie bezpieczeństwa CircleCI\u003c/a\u003e. Do tego ataku doszło w grudniu 2022 roku, gdy fragment złośliwego oprogramowania przedostał się na laptopa inżyniera podczas jego sesji SSO zabezpieczonej 2FA. Korzystając z danych logowania inżyniera, bot wykradający informacje umożliwił swoim twórcom generowanie tokenów dostępu w ekosystemie CircleCL. Doprowadziło to bezpośrednio do nieuprawnionego dostępu do portfeli użytkowników CircleCL, z których przez noc zniknęła cała masa tokenów GitHub OAuth.
\u003c!– /wp:paragraph –\u003e
\u003c!– wp:paragraph –\u003e
\u0026nbsp;
\u003c!– /wp:paragraph –\u003e \u003c!– wp:paragraph –\u003e
Była to transakcja SaaS-to-SaaS. Co gorsza, ponieważ łańcuch kryptograficzny, na którym do tego doszło, zaprojektowano tak, aby był maksymalnie przejrzysty i działał głównie bez udziału człowieka, nie istniały mechanizmy kontroli skoncentrowane na człowieku, monitorujące przebieg ataku. MFA okazałoby się tutaj bezużyteczne, ponieważ atak zdołał je całkowicie ominąć, wykorzystując dane logowania inżyniera.
Uświadomienie sobie, że zaawansowane MFA lub zautomatyzowane środki bezpieczeństwa byłyby w tym incydencie nieskuteczne, stanowi sygnał alarmowy dla ekspertów ds. cyberbezpieczeństwa. Ograniczenia sztucznej inteligencji, zapór sieciowych, programów antywirusowych i konfiguracji sieci są tutaj wyraźnie widoczne. W związku z tym podstawowa strategia obrony powinna koncentrować się na człowieku, zwłaszcza że ludzie są często celem ataków wykorzystujących inżynierię społeczną, które mogą prowadzić do naruszeń danych, możliwych do uniknięcia dzięki odpowiedniej świadomości i szkoleniom.
\u003c!– /wp:paragraph –\u003e
\u003c!– wp:paragraph –\u003e
\u0026nbsp;
\u003c!– /wp:paragraph –\u003e \u003c!– wp:paragraph –\u003e
\u0026nbsp;
\u003c!– /wp:paragraph –\u003e
Budowanie kultury świadomości
Dobre bezpieczeństwo informacji zaczyna się od posiadania czujnego zespołu, który zna zagrożenia, z jakimi się mierzy. Wymaga to zwiększenia świadomości zagrożeń, do czego można podejść na różne sposoby.
Dobrym początkiem są kwartalne lub comiesięczne spotkania dla wszystkich pracowników oraz coroczny moduł szkoleniowy.
Pracownicy mający dostęp do poufnych informacji powinni częściej otrzymywać przypomnienia i przechodzić ponowne szkolenia — najlepiej co miesiąc lub częściej.
Mów ich językiem: ryzyka, przychodów i reputacji. Osiągam dobre rezultaty, przedstawiając cyberzagrożenia jako ryzyko biznesowe, a nie problemy techniczne. Na przykład zamiast mówić: „Potrzebujemy ochrony punktów końcowych”, powiem: „Ta inwestycja zmniejsza prawdopodobieństwo ataku ransomware, który mógłby zatrzymać działalność i kosztować 250 tys. dolarów z powodu przestoju”.
Siła regularnych audytów zagrożeń cyberbezpieczeństwa
Musisz uzupełnić harmonogram szkoleń regularnymi audytami bezpieczeństwa. Jest to podstawowy element większości strategii zarządzania ryzykiem i jego ograniczania. Możesz przeanalizować wewnętrzną architekturę bezpieczeństwa oraz zewnętrzne ataki przeprowadzane przez symulowanych aktorów zagrożeń.
Działania etycznych hakerów wyspecjalizowanych dostawców usług cyberbezpieczeństwa mogą wykryć słabe punkty i sposoby wykorzystania luk w sposób, który może nie ujawnić się podczas mniej intensywnych wewnętrznych przeglądów.
Inwestuj we właściwe narzędzia i technologie
Choć ludzie są niezbędni, mogą robić tylko to, na co pozwalają im używane narzędzia. Poświęć czas na inwestycję w oprogramowanie cyberbezpieczeństwa, które rzeczywiście zwiększy bezpieczeństwo Twoich sieci.
Niezbędne narzędzia cyberbezpieczeństwa dla SaaS
Niektóre narzędzia bezpieczeństwa są tak podstawowe, że każdy powinien je mieć. Oprócz oczywistych rozwiązań, takich jak dobra ochrona za pomocą zapory sieciowej i silne hasła, na początek wypróbuj następujące narzędzia:
- Brokerzy bezpieczeństwa dostępu do chmury (CASB)
- Bezpieczne bramy internetowe
- ACL Analytics
Zastanów się, jak zarządzasz uprawnieniami. Istnieje wiele narzędzi, które pomagają ograniczyć nieautoryzowany dostęp do poufnych danych, jednocześnie umożliwiając szybkie i bezpieczne logowanie upoważnionym osobom. Narzędzia te są dostępne w gotowej postaci od kilku firm, ale wszystkie zasadniczo należą do tych samych czterech kategorii:
- Obowiązkowa kontrola dostępu (MAC)
- Kontrola dostępu oparta na rolach (RBAC)
- Uznaniowa kontrola dostępu (DAC)
- Kontrola dostępu oparta na regułach (RBAC lub RB-RBAC)
Ocena i wybór rozwiązań do ochrony przed zagrożeniami cyberbezpieczeństwa
W miarę dodawania funkcji bezpieczeństwa ważne jest, aby nie popadać w przesadę. Narzędzie pozostaje narzędziem, a najdroższy młotek świata jest bezużyteczny, gdy potrzebujesz śrubokręta. Inwestuj tylko w narzędzia, których możesz używać, i skup się na wyposażaniu zespołów, a nie na obsłudze nowych, efektownych gadżetów.
W związku z tym potrzebujesz sposobu oceny narzędzi bezpieczeństwa podczas ich testowania. Najlepiej, aby Twoje wskaźniki były obiektywne i możliwe do zweryfikowania przez wszystkie strony, zamiast opierać się wyłącznie na tym, co Ci się podoba. Skoncentruj się na skalowalności narzędzia, jego zdolności do integracji z istniejącym systemem operacyjnym i aplikacjami oraz na tym, jak dobrze można go używać w dynamicznym ekosystemie SaaS.
Taylor dodaje, że jednym z niekonwencjonalnych, ale skutecznych podejść jest „pozytywny” phishing. „Organizacje, które wykorzystują grywalizację cyberbezpieczeństwa i nagradzają właściwe zachowania, tworzą kulturę świadomości”.
To już nie jest bezpieczeństwo typu „mam cię”, lecz bezpieczeństwo typu „damy radę” — kontynuuje.
CISA: Twoja tajna broń
Porozmawiajmy o najrzadziej wykorzystywanym zasobie w Twoim arsenale bezpieczeństwa. Podczas gdy wydajesz setki tysięcy dolarów na zaawansowane narzędzia bezpieczeństwa i konsultantów, pewna agencja rządowa po cichu publikuje informacje, które mogłyby oszczędzić Twojej firmie miliony – a większość znanych mi CTO ledwie z nich korzysta.
Dlaczego CISA to nie tylko kolejny rządowy skrót
Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury (CISA) nie jest żadnym biurokratycznym zaściankiem publikującym nieaktualne zalecenia.
Stała się potęgą w dziedzinie cyberbezpieczeństwa, która zasługuje na Twoją uwagę:
- Widzą to, czego Ty nie widzisz: CISA ma wgląd w krytyczną infrastrukturę, systemy rządowe i tysiące przypadków naruszeń bezpieczeństwa w sektorze prywatnym. Gdy po ataku SolarWinds wdrożyłem zalecenia CISA, zidentyfikowaliśmy w naszym środowisku wskaźniki przejęcia, których nie wykryło żadne z naszych komercyjnych narzędzi – trzy tygodnie przed opublikowaniem przez naszego dostawcę zabezpieczeń reguł wykrywania.
- Są szybsi niż Twoi dostawcy: Po poważnym ataku typu zero-day w zeszłym roku CISA opublikowała praktyczne wytyczne dotyczące ograniczania skutków w ciągu 48 godzin, podczas gdy większość dostawców zabezpieczeń wciąż przygotowywała wiadomości marketingowe dotyczące zagrożenia. Podczas ataku czas jest Twoim najcenniejszym zasobem, a CISA konsekwentnie działa wtedy, gdy ma to znaczenie.
- Posługują się zarówno językiem CEO, jak i językiem technicznym: Ich zalecenia łączą techniczną szczegółowość z wpływem na biznes, dzięki czemu idealnie nadają się do przekazywania zagrożeń zespołowi zarządzającemu bez pomijania kluczowych szczegółów technicznych potrzebnych zespołowi ds. bezpieczeństwa.
Jednocześnie, według Jeffa Le, partnera zarządzającego w 100 Mile Strategies i stypendysty wizytującego w National Security Institute, wykorzystywanie najlepszych praktyk CISA poprzez współpracę z firmami i rozwiązaniami zgodnymi z zasadą bezpieczeństwa wbudowanego w projekt pomaga ograniczyć nieprzewidywalne czynniki. Dodaje jednak, że obserwował organizacje podejmujące większe działania na rzecz priorytetowego traktowania konfiguracji zabezpieczeń dla Microsoft 365 i Google Workspace.
„Oba rozwiązania wykorzystują zasoby, które podkreślają rozszerzoną widoczność, co ma większe znaczenie w środowiskach chmurowych oraz pomaga uzupełniać luki i ograniczać ryzyko” — kontynuuje.
Le dodaje, że „jasne kryteria oceny, które łączą działania operacyjne z Ramami cyberbezpieczeństwa NIST 2.0, pozwalają wszystkim mieć plan działania i przypomnienia o powrocie do podstawowej higieny oraz ograniczeniu zbędnej złożoności, szczególnie przy skupieniu się na aspektach zarządzania i identyfikacji”.
Reagowanie na incydenty cyberbezpieczeństwa
Dobrze, masz już skonfigurowane świetne narzędzia bezpieczeństwa, a wszyscy mają obsesję na punkcie poufnych informacji firmy. Mimo to dochodzi do naruszenia bezpieczeństwa i dzieje się ono właśnie teraz. Co robisz?
Planowanie reagowania na incydenty
Najlepiej byłoby, gdybyś miał już plan, z którym możesz się zapoznać w razie nieuniknionego kryzysu. Różne rodzaje ataków wymagają różnych strategii, a ponadto możesz potrzebować kilku planów reagowania. Oznacza to, że zanim zaczniesz reagować na zagrożenie, musisz je zidentyfikować i uruchomić działania reagowania.
Po zidentyfikowaniu zagrożenia (w tym przypadku ataku DDoS) musisz je jak najszybciej odizolować. Segmentacja danych jest tutaj twoim sprzymierzeńcem, podobnie jak grodzie na statku żaglowym. Dzięki wewnętrznym zaporom sieciowym i szybkiej reakcji możesz zazwyczaj ograniczyć dostęp atakującego oraz czas, przez jaki może on działać w twoich systemach.
Kolejnym krokiem jest eliminacja zagrożenia. W przypadku ataku DDoS możesz zainicjować blokadę adresu IP. Możesz przełączyć się na serwery zapasowe, powiadomić swojego dostawcę usług w chmurze oraz skontaktować się z organami ścigania, aby rozpoczęły dochodzenie. Z rozpoczęciem działań naprawczych poczekaj do zakończenia ataku.
Zagrożenie cyberbezpieczeństwa Komunikacja kryzysowa: wewnętrzna i zewnętrzna
Komunikacja między interesariuszami ma tutaj kluczowe znaczenie. Aby skutecznie powstrzymać zagrożenie, może być potrzebna współpraca wielu osób znajdujących się w różnych miejscach. Podobnie jak w przypadku początkowego wykrywania i reagowania, powinieneś mieć plan szybkiego uruchomienia kanałów komunikacji oraz uwzględnić kilka opcji wykorzystujących różne trasy, aby nie można było naruszyć bezpieczeństwa pojedynczej ścieżki.
Jeśli na przykład twoje wewnętrzne systemy obsługi notatek i poczty elektronicznej są atakowane, każdy powinien mieć możliwość rozpoznania tego faktu i wiedzieć, że zamiast tego będziesz wysyłać wiadomości tekstowe. W skrajnych przypadkach możesz nawet skontaktować się z liderami zespołów za pośrednictwem mediów społecznościowych.
Analiza i odzyskiwanie danych po incydencie
Gdy wszystko się skończy, nadejdzie czas na odzyskiwanie danych. Przywróć wszelkie utracone dane i spróbuj ponownie uruchomić swoją witrynę internetową. Przejrzyj dzienniki, aby sprawdzić, gdzie doszło do szkód, i przywróć kopie zapasowe. Zorganizuj odprawę po incydencie, aby ustalić, co się wydarzyło, gdzie wystąpiła słabość oraz jak poprawić działania w przyszłości.
More Articles
Silnik analizy informacji CISA: jak z niego korzystać
Przestań traktować alerty CISA jak kolejny biuletyn bezpieczeństwa zaśmiecający twoją skrzynkę odbiorczą. Oto, jak skuteczni dyrektorzy ds. technologii korzystają z tego zasobu:
- Katalog znanych wykorzystywanych luk (KEV) to prawdziwa kopalnia informacji: Katalog KEV CISA nie marnuje twojego czasu na teoretyczne luki — koncentruje się wyłącznie na tych aktywnie wykorzystywanych w rzeczywistych atakach. Pomagałem firmom tworzyć zautomatyzowane procedury aktualizacji uruchamiane bezpośrednio przez aktualizacje katalogu KEV, skracając ich średni czas usuwania luk z 27 dni do 4 dni.
- Ich alerty powinny wyznaczać procedury reagowania: Pewna organizacja ochrony zdrowia, której doradzałem, stworzyła szablony reagowania na podstawie kategorii alertów CISA, z wcześniej zatwierdzonymi działaniami dla każdego poziomu ważności. Wyeliminowało to paraliż decyzyjny podczas incydentów i skróciło średni czas reakcji o 64%.
- Informacje wywiadowcze dotyczące konkretnych sektorów, których nie zdobędziesz nigdzie indziej: Zespoły CISA zajmujące się zarządzaniem ryzykiem w poszczególnych sektorach dostarczają informacje o zagrożeniach charakterystycznych dla konkretnych branż, którym dostawcy komercyjni nie są w stanie dorównać. Informacje te są nieocenione dla branż regulowanych, ponieważ pomagają im zrozumieć ich unikalne środowisko zagrożeń.
Poza alertami dotyczącymi zagrożeń cyberbezpieczeństwa: pomijane usługi CISA, które zapewniają rzeczywistą wartość
CISA oferuje bezpłatne usługi dorównujące rozwiązaniom, za które płacisz dostawcom:
- Ochronny DNS to oczywisty wybór: usługa ochronnego resolvera DNS firmy CISA blokuje złośliwe domeny na podstawie informacji wywiadowczych pochodzących od administracji federalnej i jest dostępna bezpłatnie dla publicznej i prywatnej infrastruktury krytycznej. Gdy jedna z firm energetycznych, z którą współpracowałem, wdrożyła to rozwiązanie, w ciągu 90 dni odnotowała 72-procentowy spadek liczby skutecznych prób phishingu.
- Projekt SCuBA na rzecz bezpieczeństwa chmury: projekt bezpiecznych aplikacji biznesowych w chmurze firmy CISA zapewnia wytyczne dotyczące bezpieczeństwa chmury, które pozwalają przebić się przez marketingowy szum dostawców. Ich zalecenia bazowe pomogły wielu klientom zamknąć krytyczne luki w zabezpieczeniach chmury, których narzędzia komercyjne w ogóle nie wykryły.
- Bezpłatne testy penetracyjne, z których nie korzystasz: w ramach programu oceny ryzyka i podatności CISA oferuje organizacjom infrastruktury krytycznej bezpłatne testy penetracyjne. Nie prowadzą ich początkujący analitycy — to doświadczeni specjaliści, którzy zetknęli się z najgorszymi atakami w różnych branżach.
Jak wykorzystać CISA w swoim programie bezpieczeństwa
Oto jak wdrożyć informacje CISA do codziennego działania bez tworzenia dodatkowej pracy:
- Automatyzuj alerty CISA w ramach procedur bezpieczeństwa: Skonfiguruj bezpośrednią integrację ich kanałów z systemem zgłoszeniowym lub platformą SOAR. Jeden z klientów z branży produkcyjnej skrócił czas analizy podatności o 40%, automatycznie przekształcając wpisy CISA KEV w zgłoszenia dotyczące priorytetowych poprawek.
- Ustal regularny harmonogram przeglądów CISA: Wyznacz członka zespołu, który będzie poświęcać 30 minut tygodniowo na przeglądanie nowych publikacji CISA i przedstawianie istotnych ustaleń podczas spotkań dotyczących bezpieczeństwa. Ta niewielka inwestycja przynosi ogromne korzyści.
- Skorzystaj z zasobów dotyczących reagowania na incydenty, zanim będą potrzebne: Skontaktuj się z regionalnym zespołem CISA, zanim nastąpi kryzys. Jeden z detalistów, któremu doradzałem, miał ekspertów CISA na miejscu w ciągu kilku godzin od poważnego naruszenia, ponieważ nawiązali tę relację kilka miesięcy wcześniej.
Najskuteczniejsi liderzy ds. bezpieczeństwa, których znam, nie tylko korzystają z informacji wywiadowczych CISA — aktywnie uczestniczą w ich programach wymiany informacji, przekazując opinie, które wzmacniają cały ekosystem.
Nie bądź dyrektorem technicznym, który po naruszeniu bezpieczeństwa gorączkowo wdraża wytyczne CISA. Uczyń je dziś integralną częścią swojej strategii bezpieczeństwa, a zyskasz nieocenionego sojusznika w ochronie organizacji przed zagrożeniami, których większość komercyjnych narzędzi nie wykryje, dopóki nie będzie za późno.
Przepisy branżowe
Rządy na całym świecie uwielbiają regulować branże oparte na technologiach, a zwykły, staromodny incydent bezpieczeństwa wzbudzi ich zainteresowanie jak mało co. Po naruszeniu bezpieczeństwa przygotuj się na odpowiedzi na trudne pytania.
Zrozumienie RODO, CCPA i innych przepisów
Kalifornijska ustawa o ochronie prywatności konsumentów (CCPA) i ogólne rozporządzenie Unii Europejskiej o ochronie danych (RODO) stanowią złoty standard przepisów dotyczących bezpieczeństwa danych. Oba akty mają znaczenie dla firm przetwarzających informacje ponad granicami, ponieważ prawdopodobnie będą one musiały przestrzegać obu regulacji.
RODO jest prawdopodobnie najbardziej restrykcyjne, ponieważ określa sześć konkretnych podstaw prawnych przetwarzania danych konsumentów przez firmę. CCPA tego nie robi, ale wymaga, aby przetwarzanie wszystkich danych było zgodne z prawem i nie miało charakteru oszukańczego. Przepisy UE mają wyłącznie charakter regulacyjny, podczas gdy Kalifornia dysponuje organami regulacyjnymi i kodeksem ustawowym, na których może się opierać.
Jest jeszcze HIPAA. Jeśli Twoje przedsiębiorstwo ma styczność z dokumentacją medyczną w Stanach Zjednoczonych, ustawa o przenośności i odpowiedzialności w ubezpieczeniach zdrowotnych nakłada standardy i sankcje dotyczące informacji medycznych przechowywanych przez podmioty prywatne.
Zapewnij bezpieczeństwo
Zmieniający się krajobraz zagrożeń cyberbezpieczeństwa codziennie stawia przed organizacjami nowe wyzwania. Aby pogłębić wiedzę na temat przeciwdziałania tym zagrożeniom, warto zapoznać się z różnorodnymi wartościowymi książkami o cyberbezpieczeństwie, które zapewniają podstawową wiedzę i zaawansowane strategie niezbędne w arsenale każdego lidera technologicznego.
Wyprzedzanie tych zagrożeń wymaga aktualnej wiedzy oraz społeczności świadomych liderów dzielących się spostrzeżeniami i strategiami. Dostępnych jest wiele godnych uwagi zasobów dotyczących cyberbezpieczeństwa umożliwiających dalszą naukę. Dyrektorów technicznych i liderów technologicznych stojących na czele innowacji i obrony w dziedzinie cyberbezpieczeństwa zachęcamy do tego, aby dołączyli do naszego biuletynu z poradami ekspertów i najnowocześniejszymi rozwiązaniami w zakresie cyberbezpieczeństwa.
Najczęściej zadawane pytania: doskonalenie strategii przeciwdziałania zagrożeniom cyberbezpieczeństwa
Jakie są pierwsze kroki po zidentyfikowaniu zagrożenia cyberbezpieczeństwa?
Nie da się walczyć z czymś, czego się nie wykryło. Zacznij od ustalenia, czy atak trwa lub jest nieuchronny, a następnie odizoluj go, aby ograniczyć szkody, jakie może spowodować. Wdróż awaryjny plan powstrzymywania ataku i spróbuj go zatrzymać. Na koniec zaplanuj podsumowanie dla zespołu ds. bezpieczeństwa, aby ustalić, co się wydarzyło, co poszło nie tak i co się udało.
Jak przekonać interesariuszy do inwestowania w ochronę przed zagrożeniami cyberbezpieczeństwa?
Interesariuszom zależy na utrzymaniu rentowności i funkcjonalności przedsiębiorstwa. W przypadku większości osób wystarczy po prostu przedstawić statystyki pokazujące, jak częste są ataki i jak kosztowne mogą się okazać. Jeśli to nadal nie wystarczy, spróbuj zaproponować kilka stosunkowo niedrogich usprawnień, takich jak wdrożenie uwierzytelniania wieloskładnikowego w sieciach Wi-Fi, a następnie przedstaw wyniki ich skuteczności.
Jaki jest popularny mit dotyczący zagrożeń cyberbezpieczeństwa?
Zdecydowanie najczęściej spotykanym mitem dotyczącym cyberbezpieczeństwa jest przekonanie, że cyberprzestępcy nie mają powodu, aby atakować Twoją sieć. Nawet jeśli nie przetwarzasz danych kart kredytowych ani informacji dotyczących bezpieczeństwa narodowego, prawdopodobnie masz przynajmniej pewne wrażliwe informacje warte kilka dolarów. Hakerzy poszukujący korzyści finansowych zawsze będą mieli motywację, aby włamać się do Twoich systemów.

