

Cyberbezpieczeństwo to złożona i dynamicznie rozwijająca się dziedzina, która wymaga zarówno szacunku, jak i zrozumienia. Zagrożenia czyhające w internecie mogą przytłaczać. Ale bez obaw, nieustraszeni wojownicy sieci! Moja starannie wybrana lista książek o cyberbezpieczeństwie wyposaży Was w wiedzę potrzebną do ochrony organizacji i skutecznego działania w podatnym na zagrożenia cyfrowym świecie.
Niezależnie od tego, czy jesteś doświadczonym specjalistą, czy ciekawym świata początkującym, wybrane przeze mnie książki oferują wiedzę, praktyczne strategie i strategiczne wskazówki, które pomogą Ci przechytrzyć cyberprzestępców i zabezpieczyć swój cyfrowy świat.
15 najlepszych książek o cyberbezpieczeństwie
Zapoznaj się z tymi materiałami, aby wzmocnić swoją ochronę przed cyberzagrożeniami.
- Sztuka niewidzialności autorstwa Kevina Mitnicka
- Duch w przewodach autorstwa Kevina Mitnicka
- Hacking: sztuka wykorzystywania luk autorstwa Jona Ericksona
- Inżynieria społeczna: nauka o hakowaniu ludzi autorstwa Kevina Mitnicka
- Podręcznik hakera aplikacji internetowych autorstwa Dafydda Stuttarda i Marcusa Pinto
- Python dla hakerów autorstwa Justina Seitza i Tima Arnolda
- Metasploit: przewodnik testera penetracyjnego autorstwa Davida Kennedy’ego, Jima O’Gormana, Devona Kearnsa i Matiego Aharoniego
- Jajo kukułki autorstwa Clifforda Stolla i Willa Damrona
- Podstawy bezpieczeństwa sieci autorstwa Williama Stallingsa
- Kryptografia i bezpieczeństwo sieci autorstwa Williama Stallingsa
- Kryptografia stosowana autorstwa Bruce’a Schneiera
- Przestępstwa przyszłości autorstwa Marca Goodmana
- Odliczanie do dnia zero autorstwa Kim Zetter
- Trwały zapis autorstwa Edwarda Snowdena
- Podręcznik bezpieczeństwa defensywnego autorstwa Lee Brotherstona i Amandy Berlin
Omówienie 15 najlepszych książek o cyberbezpieczeństwie
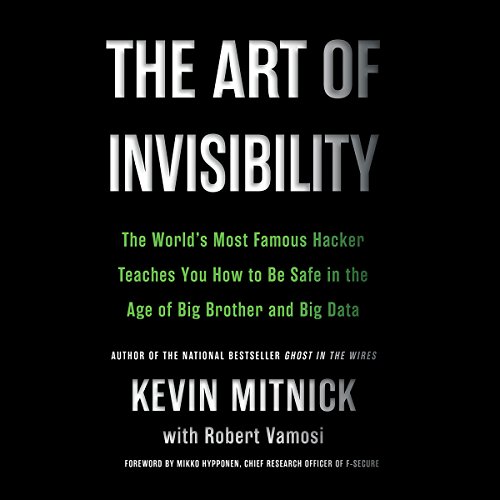
1. Sztuka niewidzialności autorstwa Kevina Mitnicka
Podsumowanie:
Poznaj tajniki prywatności i bezpieczeństwa w internecie wraz z Kevinem Mitnickiem, najbardziej znanym hakerem na świecie.
Czego się nauczysz:
Zaawansowanych technik ochrony prywatności w internecie, narzędzi wykorzystywanych przez cyberprzestępców oraz strategii zabezpieczania dużych zbiorów danych.
Dlaczego warto ją przeczytać:
Mitnick łączy osobiste doświadczenia z wiedzą techniczną, przedstawiając wyjątkową perspektywę – „spojrzenie od wewnątrz” – na bezpieczeństwo cyfrowe.
Cytat z książki:
„Ludzie często są swoimi największymi wrogami w internecie; czynnik ludzki stanowi najpoważniejszą podatność.”
O autorze:
Kevin Mitnick to uznany na całym świecie konsultant, mówca i autor zajmujący się cyberbezpieczeństwem. Nawiąż z nim kontakt na LinkedInie, śledź jego aktualności na X lub dowiedz się więcej na jego osobistej stronie internetowej.
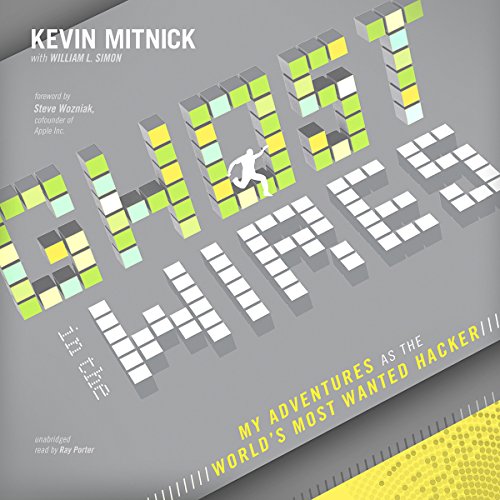
2. Duch w przewodach autorstwa Kevina Mitnicka
Podsumowanie:
„Duch w przewodach” to wciągające wspomnienia o przemianie Mitnicka z hakera znajdującego się na liście najbardziej poszukiwanych przez FBI w czołowego eksperta ds. cyberbezpieczeństwa.
Czego się dowiesz:
O osobach stojących za głośnymi cyberatakami, wyciekami danych wskutek phishingu, strategiach unikania organów ścigania stosowanych przez Mitnicka oraz zawiłościach cyfrowych pościgów w stylu kotka i myszy.
Dlaczego warto ją przeczytać:
Te wspomnienia bawią i edukują czytelników, ukazując cienką granicę między hakowaniem z ciekawości a cyberprzestępczością.
Cytat z książki:
„W świecie hakerów black hat istnieje nieskończenie wiele sposobów na przeniknięcie do celu.”
O autorze:
Kevin Mitnick, niegdyś znajdujący się na liście najbardziej poszukiwanych przez FBI, jest dziś uznanym autorytetem w świecie cyberbezpieczeństwa. Poznaj go na LinkedInie, zapoznaj się z jego przemyśleniami na X lub dowiedz się więcej na jego osobistej stronie internetowej.
Have an account? Log In
3. Hakowanie: sztuka wykorzystywania luk autorstwa Jona Ericksona

Podsumowanie:
Najważniejsze dzieło Ericksona odczarowuje hakowanie, zabierając czytelników w szczegółową podróż po stojącej za nim sztuce i nauce.
Czego się dowiesz:
O niuansach programowania, tworzeniu exploitów oraz szczegółowym spojrzeniu na zestaw narzędzi hakera.
Dlaczego warto ją przeczytać:
Ta książka stanowi podstawową lekturę dla każdego, kto chce zrozumieć hakowanie od podstaw.
Cytat z książki:
„Aby naprawdę zrozumieć, jak coś działa, trzeba to rozłożyć na części, a następnie złożyć z powrotem.”
O autorze:
Jon Erickson jest pionierem w świecie cyberbezpieczeństwa, kładącym nacisk na kreatywne rozwiązywanie problemów.
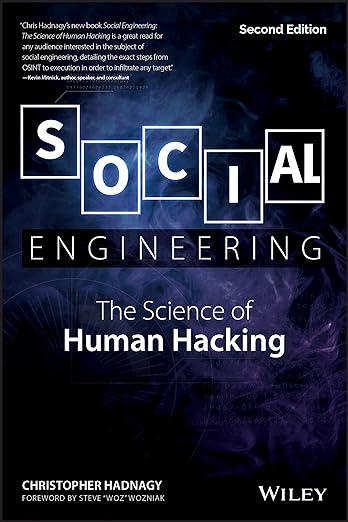
4. Inżynieria społeczna: nauka o hakowaniu ludzi autorstwa Christophera Hadnagy’ego
Podsumowanie:
Christopher Hadnagy omawia inżynierię społeczną i analizuje taktyki wykorzystywane do manipulowania ludźmi oraz nakłaniania ich do ujawniania poufnych informacji.
Czego się dowiesz:
O metodach i psychologii skutecznej inżynierii społecznej, roli perswazji w technikach hakowania oraz strategiach obrony przed manipulacją i cyberwojną.
Dlaczego warto ją przeczytać:
Przemyślenia Hadnagy’ego pozwalają czytelnikom zajrzeć do umysłów inżynierów społecznych – czy można znaleźć lepsze źródło wiedzy na temat ochrony przed zagrożeniami wymierzonymi w ludzi?
Cytat z książki:
„Manipulacja to nakłanianie kogoś do działania dla własnej korzyści. Wpływanie na kogoś to nakłanianie go do działania dla obopólnej korzyści”.
O autorze:
Christopher Hadnagy jest uznanym ekspertem w dziedzinie inżynierii społecznej i poświęcił swoją karierę na zgłębianie sztuki manipulacji. Nawiąż z nim kontakt na LinkedInie, śledź jego przemyślenia na X lub dowiedz się więcej na stronie internetowej książki.
5. Podręcznik hakera aplikacji internetowych autorstwa Dafydda Stuttarda i Marcusa Pinto

Podsumowanie:
Stuttard i Pinto przedstawiają kompleksowy przewodnik po odkrywaniu luk w aplikacjach internetowych, kładąc nacisk na praktyczne techniki i scenariusze z życia wzięte.
Czego się nauczysz:
Identyfikowania i wykorzystywania luk w zabezpieczeniach aplikacji internetowych, metod przeprowadzania testów penetracyjnych aplikacji internetowych oraz sposobów zapewniania solidnego bezpieczeństwa aplikacji (niezależnie od tego, czy dopiero zaczynasz).
Dlaczego warto przeczytać:
Ta książka to podstawowa lektura dla specjalistów ds. cyberbezpieczeństwa, którzy muszą rozumieć i ograniczać najpoważniejsze współczesne wyzwania związane z bezpieczeństwem aplikacji internetowych.
Cytat z książki:
„Zrozumienie przeciwnika jest kluczem do jego pokonania”.
O autorach:
Dafydd Stuttard i Marcus Pinto to uznane postacie w dziedzinie bezpieczeństwa aplikacji internetowych, mające łącznie dziesięciolecia doświadczenia. Połącz się z Dafyddem na LinkedIn i X.
6. Python czarnych kapeluszy autorstwa Justina Seitza i Tima Arnolda
Podsumowanie:
Seitz i Arnold wprowadzają czytelników w świat programowania w Pythonie dla hakerów wykorzystujących go w złych zamiarach, szczegółowo omawiając tworzenie trudnych do wykrycia trojanów, zaawansowane funkcje sieciowe i złośliwe ładunki.
Czego się nauczysz:
Zaawansowanego skryptowania w Pythonie na potrzeby cyberbezpieczeństwa, tworzenia analizatorów ruchu sieciowego oraz konstruowania niewykrywalnego złośliwego oprogramowania.
Dlaczego warto przeczytać:
To idealna książka dla osób, które chcą wykorzystywać Pythona w technikach etycznego hakowania lub lepiej zrozumieć potencjalne zagrożenia cybernetyczne.
Cytat z książki:
„W Pythonie granice tego, co możliwe, wyznacza jedynie twoja wyobraźnia”.
O autorach:
Justin Seitz i Tim Arnold są cenieni za swoją wiedzę specjalistyczną w dziedzinie informatyki śledczej i etycznego hakowania.
7. Metasploit: przewodnik testera penetracyjnego autorstwa Davida Kennedy’ego, Jima O’Gormana, Devona Kearnsa i Matiego Aharoniego
Podsumowanie:
To szczegółowe omówienie Metasploita, jednej z najbardziej wszechstronnych i zaawansowanych platform do testów penetracyjnych. Autorzy prezentują możliwości tego narzędzia, dostarczając cennych informacji zarówno początkującym, jak i doświadczonym testerom penetracyjnym.
Czego się nauczysz:
Poznasz zawiłości struktury Metasploit, sposoby wykorzystywania systemów docelowych oraz techniki działań po uzyskaniu dostępu, pozwalające osiągnąć maksymalny efekt.
Dlaczego warto przeczytać:
Dzięki praktycznym przykładom i spersonalizowanym wskazówkom ta książka zawiera wszystko, czego potrzebujesz, aby opanować sztukę testów penetracyjnych z wykorzystaniem Metasploita.
Cytat z książki:
„W świecie testów penetracyjnych wiedza jest potęgą, a Metasploit to twój arsenał”.
O autorach:
David Kennedy, Jim O’Gorman, Devon Kearns i Mati Aharoni to wybitne postacie w świecie cyberbezpieczeństwa.
8. Jajo kukułki autorstwa Clifforda Stolla i Willa Damrona

Podsumowanie:
Ta trzymająca w napięciu opowieść o intrydze i cyfrowym szpiegostwie, „Jajo kukułki”, przedstawia nieustępliwe dążenie Stolla do wytropienia hakera włamującego się do systemów komputerowych w Stanach Zjednoczonych.
Czego się nauczysz:
Urzekająca opowieść o cybernetycznym szpiegostwie w świecie rzeczywistym, początkach śledzenia cyberzagrożeń oraz ogromnym zaangażowaniu potrzebnym do wytropienia cyfrowego intruza.
Dlaczego warto przeczytać:
Łącząc thriller detektywistyczny z dogłębną analizą technologii, książka ta przedstawia wyjątkową perspektywę na początki cyberbezpieczeństwa w pasjonującej narracyjnej formie.
Cytat z książki:
„Czasami najmniejsze rzeczy ujawniają najbardziej rozległe plany”.
O autorach:
Clifford Stoll, astronom, który stał się pionierem cyberbezpieczeństwa, jest znany ze swoich wczesnych działań na rzecz śledzenia cyfrowego szpiegostwa. Współautor, Will Damron, nadaje tej historii narracyjną głębię.
9. Podstawy bezpieczeństwa sieci autorstwa Williama Stallingsa
Podsumowanie:
Stallings opracował niezbędny przewodnik po bezpieczeństwie sieci, omawiający podstawowe zasady i współczesne praktyki zapewniające bezpieczeństwo informacji cyfrowych.
Czego się nauczysz:
Najważniejszych pojęć związanych z bezpieczeństwem cyfrowym, narzędzi kryptograficznych oraz środków zaradczych, strategii i technologii niezbędnych do ochrony infrastruktury sieciowej.
Dlaczego warto przeczytać:
Niezależnie od tego, czy jesteś studentem, specjalistą, czy po prostu osobą chcącą zrozumieć bezpieczeństwo sieci, systematyczne podejście Stallingsa zapewnia jasność w często złożonej dziedzinie.
Cytat z książki:
„W świecie połączonym w sieć zaufanie jest fundamentem bezpieczeństwa”.
O autorze:
William Stallings jest autorytetem w dziedzinie sieci komputerowych i cyberbezpieczeństwa. Nawiąż z nim kontakt na LinkedInie, śledź jego spostrzeżenia na X lub poznaj jego twórczość na jego stronie internetowej.
10. Kryptografia i bezpieczeństwo sieci autorstwa Williama Stallingsa
Podsumowanie:
Kompleksowa analiza współczesnej kryptografii i jej kluczowej roli w bezpieczeństwie sieci. Dzięki szczegółowym wyjaśnieniom i praktycznym przykładom książka objaśnia zasady i praktyki tej złożonej dziedziny.
Czego się nauczysz:
Podstaw kryptografii, współczesnych metod szyfrowania, bezpiecznych protokołów komunikacyjnych oraz roli kryptografii w zapewnianiu bezpieczeństwa sieci.
Dlaczego warto przeczytać:
Aby zrozumieć niuanse technik kryptograficznych i ich zastosowanie w ochronie sieci.
Cytat z książki:
„Kryptografia jest pojedynczą nicią splatającą tkaninę bezpieczeństwa sieci”.
O autorze:
William Stallings, uznana postać w dziedzinie informatyki, wniósł znaczący wkład w rozwój sieci komputerowych, systemów operacyjnych, a zwłaszcza kryptografii. Nawiąż z nim kontakt na LinkedInie, poznaj jego spostrzeżenia na X lub dowiedz się więcej na jego stronie internetowej.
11. Kryptografia stosowana autorstwa Bruce'a Schneiera
Podsumowanie:
W książce „Kryptografia stosowana” Schneier analizuje protokoły kryptograficzne, szyfry i techniki zapewniania integralności wiadomości. Ten znakomity przewodnik łączy zasady teoretyczne z ich zastosowaniami w świecie rzeczywistym.
Czego się nauczysz:
Algorytmy kryptograficzne, ich praktyczne zastosowanie oraz szersza rola kryptografii w zapewnianiu bezpieczeństwa danych i ich integralności.
Dlaczego warto przeczytać:
Połączenie dogłębnej wiedzy i praktycznych porad Schneiera sprawia, że jest to lektura obowiązkowa dla każdego, kto poważnie podchodzi do kryptografii w rzeczywistych scenariuszach.
Cytat z książki:
"Im lepiej rozumie się atak, tym skuteczniej można się przed nim bronić."
O autorze:
Bruce Schneier jest uznanym na całym świecie ekspertem w dziedzinie kryptografii i wpływowym komentatorem polityki bezpieczeństwa. Śledź jego spostrzeżenia na X lub zapoznaj się z jego poglądami na stronie internetowej.
12. Przyszłe zbrodnie autorstwa Marca Goodmana
Podsumowanie:
Goodman przedstawia prowokujący wgląd w mroczne zakamarki cyfrowej przyszłości, analizując potencjalne pułapki i zagrożenia w cyberprzestrzeni.
Czego się nauczysz:
Wyzwania związane z cyberbezpieczeństwem, które wkrótce mogą nadejść, nieprzewidziane zagrożenia dla cyberbezpieczeństwa stwarzane przez nowe technologie oraz przyszłościowe podejście do poruszania się po cyfrowym świecie przyszłości.
Dlaczego warto przeczytać:
Twórczość Goodmana jest sygnałem alarmowym dla każdego, kto zajmuje się technologią, oferując kompleksowy obraz potencjalnych wyzwań, które nas czekają, oraz sposobów radzenia sobie z nimi.
Cytat z książki:
"Innowacje pozbawione refleksji doprowadzą nas do upadku."
O autorze:
Marc Goodman, globalny strateg, autor i konsultant, specjalizuje się w analizie destrukcyjnego wpływu rozwijających się technologii na bezpieczeństwo, biznes i sprawy międzynarodowe. Nawiąż z nim kontakt na LinkedInie lub śledź aktualizacje za pośrednictwem X.
13. Odliczanie do dnia zero autorstwa Kim Zetter
Podsumowanie:
Zetter w pasjonujący sposób przedstawia historię Stuxneta — zaawansowanego złośliwego oprogramowania, które siało spustoszenie w irańskim programie nuklearnym. Książka opisuje cyberwojnę, przedstawiając kulisy tajnej operacji, która doprowadziła do użycia pierwszej na świecie broni cyfrowej.
Czego się nauczysz:
Szczegółowy przebieg ataku Stuxnet, rozwój cyberwojny sponsorowanej przez państwa oraz konsekwencje używania broni cyfrowej w konfliktach geopolitycznych.
Dlaczego warto przeczytać:
To porywająca relacja z dynamicznie zmieniającego się pogranicza cyberprzestrzeni, pozwalająca zrozumieć nieuchronne zagrożenia w rozwijającej się dziedzinie wojny cyfrowej.
Cytat z książki:
"W epoce wojny cyfrowej kod jest bronią, a pole bitwy znajduje się wszędzie."
O autorce:
Kim Zetter jest wielokrotnie nagradzaną dziennikarką i autorką specjalizującą się w cyberbezpieczeństwie oraz kwestiach bezpieczeństwa narodowego. Nawiąż z nią kontakt na LinkedInie, śledź aktualności za pośrednictwem X lub dowiedz się więcej na jej stronie internetowej.
More Articles
- Podróż przez chmury: 19 najlepszych książek o chmurze obliczeniowej
- Od bajtów do szefa: 17 najlepszych książek o przywództwie technicznym
- 19 najlepszych książek o tworzeniu stron internetowych, które rozwiną Twoje umiejętności w 2026 roku
- 17 najlepszych książek o tworzeniu aplikacji, które każdy programista musi przeczytać
14. Trwały zapis autorstwa Edwarda Snowdena
Podsumowanie:
W tych wspomnieniach Edward Snowden opisuje swoją drogę od żarliwego patrioty do sygnalisty, który ujawnił ogromny aparat inwigilacji rządu USA. To skłaniająca do refleksji opowieść o prywatności, władzy i cyfrowej inwigilacji.
Czego się dowiesz:
O motywacjach Snowdena, złożonej sieci rządowej inwigilacji oraz pilnej potrzebie reform w zakresie prywatności w erze cyfrowej.
Dlaczego warto przeczytać:
To relacja z pierwszej ręki o jednym z najważniejszych wydarzeń w historii wywiadu oraz wezwanie do działania na rzecz ochrony wolności jednostki w coraz bardziej połączonym świecie.
Cytat z książki:
„Obrona naszych praw w erze cyfrowej wymaga wiedzy, odwagi i zrozumienia, że prywatność jest podstawowym prawem człowieka”.
O autorze:
Edward Snowden, były pracownik CIA i wykonawca kontraktowy NSA, zyskał światowe uznanie dzięki swojej roli w ujawnieniu tajnych informacji NSA.
15. Podręcznik bezpieczeństwa defensywnego autorstwa Lee Brotherstona i Amandy Berlin
Podsumowanie:
Brotherston i Berlin oferują kompleksowy przewodnik po budowaniu solidnych i odpornych zabezpieczeń w przestrzeni cyfrowej. Przedstawiają praktyczne strategie ochrony zasobów, wykrywania włamań oraz ograniczania potencjalnych zagrożeń.
Czego się dowiesz:
Najlepszych praktyk w zakresie bezpieczeństwa defensywnego, budowania wielowarstwowych zabezpieczeń, strategii reagowania na incydenty oraz rozwijania proaktywnej kultury bezpieczeństwa.
Dlaczego warto przeczytać:
Dla specjalistów IT i entuzjastów cyberbezpieczeństwa, którzy chcą zbudować lub udoskonalić solidną strategię bezpieczeństwa w obliczu ewoluujących zagrożeń.
Cytat z książki:
„Bezpieczeństwo nie jest celem; to podróż polegająca na dostosowywaniu i rozwijaniu zabezpieczeń”.
O autorach:
Lee Brotherston i Amanda Berlin to doświadczeni eksperci w dziedzinie cyberbezpieczeństwa, z których każde wnosi wyjątkową wiedzę i doświadczenia. Połącz się z Lee na LinkedIn i śledź spostrzeżenia Amandy na LinkedIn.
Chcesz więcej?
Te tytuły oferują połączenie technicznej szczegółowości, kontekstu historycznego i aktualnych spostrzeżeń. Dostępnych jest wiele wartościowych zasobów dotyczących cyberbezpieczeństwa, dzięki którym możesz dowiedzieć się więcej.