

Wybór odpowiednich narzędzi DevSecOps może znacząco usprawnić integrację zabezpieczeń z cyklem życia oprogramowania oraz poprawić zgodność, zarządzanie ryzykiem i szybkość wdrażania — niezależnie od tego, czy potrzebujesz zautomatyzować kontrole bezpieczeństwa, egzekwować zasady czy wcześnie ograniczać podatności na etapie tworzenia oprogramowania.
Jednak znalezienie najlepszego rozwiązania może wydawać się przytłaczające ze względu na liczbę dostępnych opcji oraz wyzwanie, jakim jest zachowanie równowagi między bezpieczeństwem a wydajnością procesu tworzenia oprogramowania.
W tym artykule opieram się na swoim doświadczeniu jako specjalista DevSecOps oraz praktycznych testach dziesiątek narzędzi do automatyzacji bezpieczeństwa, aby przedstawić ich możliwości, idealne zastosowania oraz sposób, w jaki mogą pomóc w szybszym i bezpieczniejszym dostarczaniu oprogramowania przy minimalnym zakłóceniu przepływów pracy zespołów deweloperskich.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi DevSecOps
Ta tabela porównawcza podsumowuje informacje o cenach wybranych przeze mnie najlepszych narzędzi DevSecOps:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do usuwania problemów z bezpieczeństwem w całym stosie | Dostępny plan bezpłatny | Od $350 miesięcznie | Website | |
| 2 | Najlepsze rozwiązanie do SCA i SAST z analizą osiągalności | Dostępna bezpłatna wersja demonstracyjna | Do 1 000 USD na dewelopera rocznie (rozliczane rocznie) | Website | |
| 3 | Najlepsze rozwiązanie do świadomego kontekstu SAST | Dostępny bezpłatny plan | Od $200/miesiąc | Website | |
| 4 | Najlepsze rozwiązanie do monitorowania chmury i analiz opartych na AI | 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od 10 USD/miesiąc (rozliczenie roczne) | Website | |
| 5 | Najlepsze do monitorowania aplikacji w całym stosie | Dostępny bezpłatny plan + 14-dniowy bezpłatny okres próbny | $15/użytkownik/miesiąc (rozliczane rocznie) | Website | |
| 6 | Najlepsze rozwiązanie do inżynierii wydajności i analizy | Dostępny plan bezpłatny + bezpłatne demo | $99/użytkownika/miesiąc (rozliczenie roczne) | Website | |
| 7 | Najlepsze rozwiązanie do kompleksowego testowania opartego na sztucznej inteligencji | 14-dniowy bezpłatny okres próbny | $59/user/month (rozliczane rocznie) | Website | |
| 8 | Najlepsze narzędzie do tworzenia endpointów formularzy w kilka minut | $10/użytkownik/miesiąc | Website | ||
| 9 | Najlepsze rozwiązanie do obserwowalności i analityki w czasie rzeczywistym | $10/użytkownika/miesiąc (rozliczane rocznie) | Website | ||
| 10 | Najlepsze rozwiązanie do obserwowalności i debugowania w systemach produkcyjnych | Bezpłatny plan + wersja demonstracyjna są dostępne | $25/miesiąc za użytkownika | Website |


Recenzje najlepszych narzędzi DevSecOps
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi DevSecOps, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze rozwiązanie do usuwania problemów z bezpieczeństwem w całym stosie
- Dostępny plan bezpłatny
- Od $350 miesięcznie
Visit WebsiteCustomer Rating:4.7/5
Aikido Security wyświetla szczegóły CVE i ścieżki naprawcze dla poszczególnych zależności. Aikido Security to platforma DevSecOps, która konsoliduje SAST, SCA, wykrywanie sekretów, skanowanie IaC, skanowanie kontenerów, CSPM, DAST i ochronę środowiska uruchomieniowego w jednym narzędziu obejmującym środowiska kodu, chmury i środowiska uruchomieniowe.
Dla kogo Aikido Security jest najlepszym wyborem?
Aikido Security dobrze sprawdzi się w zespołach inżynieryjnych, które potrzebują zabezpieczać kod, kontenery i infrastrukturę chmurową bez zarządzania osobnym narzędziem dla każdej warstwy.
Dlaczego wybrałem Aikido Security
Wybrałem Aikido Security jako jedno z najlepszych narzędzi, ponieważ jest to jedyne narzędzie na mojej liście, które przeprowadza analizę osiągalności równolegle z oceną podatności CVE pod kątem możliwości ich wykorzystania. Zamiast więc analizować setki alertów dotyczących zależności, mogę dokładnie zobaczyć, które podatne funkcje są faktycznie wywoływalne z punktów wejścia mojej aplikacji. Następnie AutoFix generuje żądania PR możliwe do przejrzenia, zawierające minimalne wymagane zwiększenie wersji i rozróżniające aktualizacje poprawkowe od głównych. To połączenie „czy ta funkcja jest osiągalna?” oraz „oto rozwiązanie” obejmuje cały cykl usuwania problemów w kodzie, kontenerach i IaC bez konieczności przełączania się między narzędziami.
Najważniejsze funkcje Aikido Security
- Raportowanie zgodności: Generuje raporty gotowe do audytu, odwzorowane na ramach obejmujących ISO 27001, SOC 2, PCI DSS, HIPAA, NIS2 i DORA, na podstawie aktywnych skanów i ustaleń.
- Skanowanie za pomocą wtyczki IDE: Wyświetla ustalenia SAST, sekretów i IaC bezpośrednio podczas pisania kodu, a szczegóły dotyczące usuwania problemów są dostępne bezpośrednio w edytorze.
- Blokowanie PR i wydań: Blokuje żądania PR lub wdrożenia, gdy nowe problemy osiągają skonfigurowany próg ważności lub go przekraczają w wybranych typach skanowania.
- Analiza podatności CVE pod kątem możliwości wykorzystania: Każdej nocy przeprowadza ocenę otwartych podatności CVE zależności z wykorzystaniem agentów, automatycznie dostosowując ważność ustaleń lub wstrzymując ich wyświetlanie na podstawie dowodów dotyczących możliwości wykorzystania.
Integracje Aikido Security
Aikido Security oferuje ponad 100 integracji, w tym GitHub Actions, GitLab CI/CD, Jenkins, CircleCI, Azure Pipelines, AWS, Google Cloud, Azure, Jira i Visual Studio Code. Publiczne API REST oraz webhooki obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Analiza osiągalności pomaga ustalać priorytety w przypadku podatnych na wykorzystanie zagrożeń związanych z zależnościami
- AutoFix proponuje możliwe do przejrzenia poprawki w całym stosie
- Recenzenci chwalą praktyczną analizę i usuwanie problemów
Cons:
- Niektóre ustalenia nadal generują fałszywe alarmy
- Recenzenci oczekują bardziej szczegółowego raportowania
Learn more about Aikido Security: Najlepsze rozwiązanie do SCA i SAST z analizą osiągalności
- Dostępna bezpłatna wersja demonstracyjna
- Do 1 000 USD na dewelopera rocznie (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5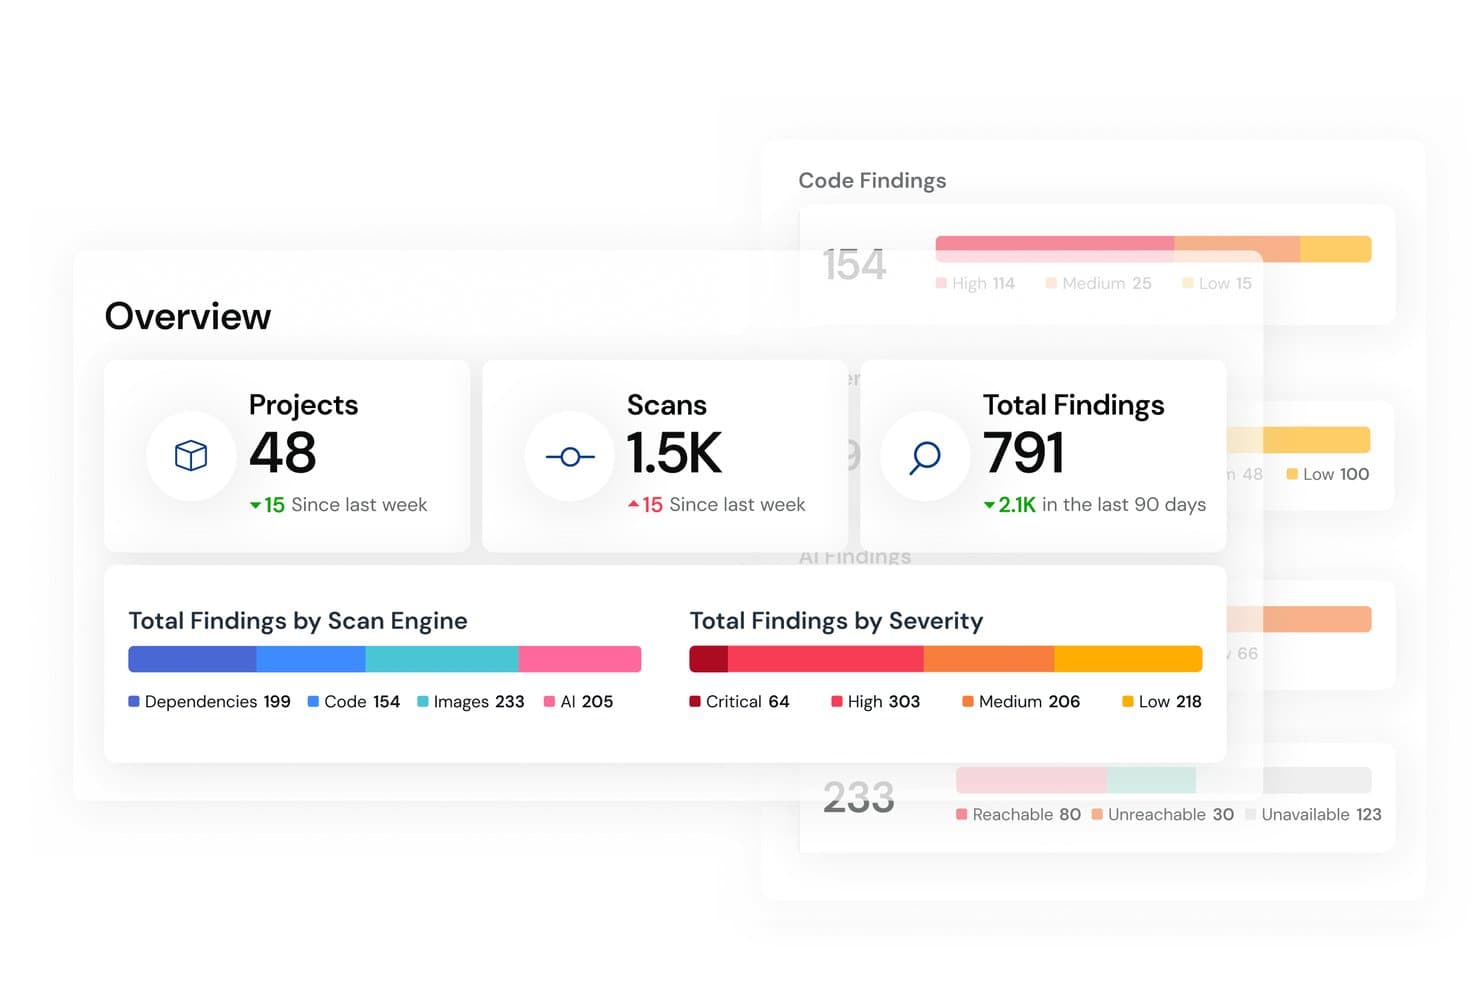
Mend.io centralizuje wyniki zabezpieczeń z różnych silników skanowania i poziomów ważności. Mend AppSec to platforma DevSecOps, która ujednolica SAST, SCA i skanowanie kontenerów w ramach potoków CI/CD, z analizą osiągalności, sortowaniem wspomaganym przez AI oraz automatycznie tworzonymi żądaniami naprawy zależności, wbudowanymi w przepływy pracy deweloperów.
Dla kogo najlepiej nadaje się Mend AppSec?
Mend AppSec to dobry wybór dla zespołów ds. bezpieczeństwa i inżynierii, które potrzebują dojrzałego pokrycia SCA i SAST z analizą osiągalności wbudowaną bezpośrednio w ich potoki CI/CD.
Dlaczego wybrałem Mend AppSec
Wybrałem Mend AppSec jako jedno z najlepszych rozwiązań, ponieważ analiza osiągalności wyróżnia je spośród narzędzi, które po prostu oznaczają każdą podatną zależność. Zamiast zasypywać zespół alertami, narzędzie śledzi, czy kod aplikacji faktycznie wywołuje podatną funkcję, dzięki czemu można najpierw naprawić to, co ma największe znaczenie. Podoba mi się również to, że sortowanie wspomagane przez AI klasyfikuje wyniki SAST jako Prawdziwie pozytywne, Niejednoznaczne lub Fałszywie pozytywne, wykorzystując kontekst przepływu danych, co znacząco skraca cykl ręcznej weryfikacji.
Najważniejsze funkcje Mend AppSec
- Wykrywanie złośliwych pakietów: Identyfikuje podszywanie się pod nazwy pakietów, ataki polegające na pomyłce w nazwie zależności oraz pakiety zawierające kod z tylnymi drzwiami lub kod wykradający dane w zależnościach otwartoźródłowych.
- Ujednolicony silnik zasad: Stosuje wspólne progi ważności, umowy SLA i reguły licencyjne w ramach skanowania SAST, SCA i kontenerów, a naruszenia powodują alerty, niepowodzenia potoków lub blokowanie żądań zmian.
- Generowanie i importowanie SBOM: Eksportuje zestawienia materiałów oprogramowania w formatach SPDX i CycloneDX oraz importuje zestawienia SBOM innych firm, wykorzystując dane VEX do komunikowania informacji o możliwości wykorzystania podatności komponentów.
- Skanowanie IaC: Za pośrednictwem interfejsu wiersza poleceń Mend skanuje pliki Terraform, CloudFormation, YAML Kubernetes, Helm i Dockerfile pod kątem błędnych konfiguracji.
Integracje Mend.io
Mend.io integruje się z GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, AWS CodeBuild, Docker, Amazon ECR i JFrog Artifactory. Jego interfejs API REST obsługuje niestandardowe integracje.
Pros and Cons
Pros:
- Analiza osiągalności pomaga ustalać priorytety podatnych zależności
- Bramki potoków egzekwują zasady bezpieczeństwa i umowy SLA
- Żądania naprawy zależności ograniczają konieczność ręcznego usuwania problemów
Cons:
- Fałszywe alarmy nadal wymagają ręcznej weryfikacji
- Konfiguracja zasad w dużych bazach kodu wymaga nakładu pracy
Learn more about Mend.io: Najlepsze rozwiązanie do świadomego kontekstu SAST
- Dostępny bezpłatny plan
- Od $200/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath zapewnia ujednolicony pulpit bezpieczeństwa, który w skrócie przedstawia aktywność skanowania, typy luk w zabezpieczeniach, poziom ważności problemów oraz najważniejsze krytyczne ustalenia. ZeroPath zapewnia natywną dla sztucznej inteligencji platformę bezpieczeństwa aplikacji, zaprojektowaną z myślą o firmach świadomych zagrożeń, które chcą usprawnić procesy związane z bezpieczeństwem aplikacji. Oferując narzędzia takie jak statyczne testowanie bezpieczeństwa aplikacji (SAST) oraz analiza składu oprogramowania (SCA), ZeroPath inteligentnie identyfikuje luki w zabezpieczeniach i automatycznie je naprawia, co czyni platformę szczególnie atrakcyjną dla firm, które priorytetowo traktują ograniczanie liczby fałszywych alarmów i uzyskiwanie praktycznych informacji.
Dlaczego wybrałem ZeroPath
Wybrałem ZeroPath, ponieważ koncentruje się na wykrywaniu luk w zabezpieczeniach, które można wykorzystać, a nie tylko problemów powierzchniowych. Oferuje między innymi świadome kontekstu SAST z oceną podatności na wykorzystanie oraz generowanie poprawek przez sztuczną inteligencję za pomocą jednego kliknięcia, co pomaga deweloperom reagować na ustalenia dotyczące bezpieczeństwa bez opuszczania przepływu pracy z kodem. Funkcje te bezpośrednio odpowiadają na problemy, z którymi może mierzyć się Twój zespół — powolne kompilacje, nadmiarowe alerty i tarcia między zespołami bezpieczeństwa i deweloperskim — oraz sprawiają, że informacje zwrotne dotyczące bezpieczeństwa stają się częścią przepływu pracy, a nie przeszkodą.
Najważniejsze funkcje ZeroPath
Oprócz podstawowych możliwości usuwania luk w zabezpieczeniach ZeroPath oferuje kilka innych wartościowych funkcji:
- Informacje zwrotne w czasie rzeczywistym: Platforma zapewnia deweloperom natychmiastowe informacje, pomagając im rozwiązywać problemy z bezpieczeństwem przed scaleniem kodu.
- Przyrostowe skanowanie: Analizuje wyłącznie zmienione ścieżki kodu, dzięki czemu kontrole żądań ściągnięcia kończą się w czasie krótszym niż 60 sekund.
- Mechanizm zasad w języku naturalnym: Umożliwia opisywanie reguł bezpieczeństwa kodu prostym językiem i egzekwowanie ich w wielu repozytoriach.
- Integracje przyjazne deweloperom i obsługa łańcucha narzędzi: Obejmuje wtyczkę do VS Code, narzędzia CLI, interfejs REST API oraz wizualną analizę aplikacji, ułatwiając włączenie bezpieczeństwa do przepływów pracy deweloperów.
Integracje ZeroPath
Integracje obejmują GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack i inne narzędzia bezpieczeństwa.
Pros and Cons
Pros:
- Wykrywa błędy logiczne i ukryte problemy z autoryzacją, które wiele skanerów pomija
- Obsługa napraw za pomocą jednego kliknięcia lub niemal automatycznych napraw dla wielu luk w zabezpieczeniach
- Ujednolicony pulpit i analizy zapewniają wgląd w stan bezpieczeństwa oraz wskaźniki tempa pracy
Cons:
- Jak w przypadku każdego narzędzia wykorzystującego sztuczną inteligencję, zaufanie do automatyzacji (generowania poprawek i sortowania ustaleń) wymaga weryfikacji
- Może oferować zbyt wiele funkcji małym zespołom, które potrzebują jedynie podstawowego skanowania luk w zabezpieczeniach
Learn more about Zeropath: Najlepsze rozwiązanie do monitorowania chmury i analiz opartych na AI
- 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 10 USD/miesiąc (rozliczenie roczne)
Visit WebsiteCustomer Rating:4.7/5
Panel Site24x7 oparty na AI łączy monitorowanie aplikacji, chmury i sieci w jednym widoku. Site24x7 oferuje kompleksowy zestaw narzędzi do monitorowania dostosowanych do potrzeb DevSecOps, obejmujący monitorowanie stron internetowych, monitorowanie wydajności aplikacji, zarządzanie dziennikami oraz zarządzanie kosztami chmury. Jest przeznaczony dla specjalistów IT i firm, które chcą zwiększyć wydajność operacyjną i bezpieczeństwo. Dzięki naciskowi na proaktywną diagnostykę i ocenę ryzyka Site24x7 wyróżnia się jako cenne rozwiązanie dla organizacji koncentrujących się na utrzymywaniu solidnych i bezpiecznych środowisk cyfrowych.
Dlaczego wybrałem Site24x7
Wybrałem Site24x7, ponieważ doskonale sprawdza się w zapewnianiu kompleksowego monitorowania chmury i analiz opartych na AI, które mają kluczowe znaczenie dla narzędzi DevSecOps. Możliwość bezproblemowej integracji z głównymi platformami chmurowymi, takimi jak AWS, Azure i GCP, pozwala zespołowi skutecznie monitorować zasoby chmurowe. Oparte na AI monitorowanie IT zapewnia proaktywną diagnostykę, dzięki czemu potencjalne problemy są identyfikowane, zanim wpłyną na działanie systemów. Z mojego doświadczenia wynika, że rozbudowane integracje z wtyczkami dodatkowo zwiększają możliwości zarządzania różnorodnymi środowiskami IT, dzięki czemu Site24x7 jest silnym kandydatem dla organizacji dążących do utrzymania bezpieczeństwa i wydajności.
Najważniejsze funkcje Site24x7
Oprócz możliwości monitorowania chmury szczególnie przydatne okazały się dla mnie następujące funkcje:
- Monitorowanie rzeczywistych użytkowników: funkcja ta pomaga zrozumieć rzeczywiste doświadczenia użytkowników, śledząc sposób, w jaki korzystają oni z aplikacji.
- Monitorowanie syntetycznych transakcji internetowych: umożliwia symulowanie transakcji użytkowników, aby upewnić się, że aplikacja działa prawidłowo w różnych warunkach.
- Monitorowanie sieci: zapewnia wgląd w stan sieci, pomagając identyfikować i rozwiązywać problemy z łącznością.
- Zarządzanie dziennikami: umożliwia zbieranie, analizowanie i zarządzanie dziennikami z różnych źródeł, wspierając rozwiązywanie problemów i monitorowanie bezpieczeństwa.
Integracje Site24x7
Site24x7 oferuje różnorodne natywne integracje, które zwiększają jego możliwości monitorowania. Integracje obejmują Slack, Microsoft Teams, Zoho Cliq, Discord, Telegram, Jira, ServiceDesk Plus MSP Cloud, Amazon EventBridge i Zapier.
Pros and Cons
Pros:
- Szeroki zakres monitorowania DevSecOps
- Monitorowanie rzeczywistych i symulowanych użytkowników
- Wykrywanie anomalii oparte na AI
Cons:
- Ograniczone zaawansowane testowanie bezpieczeństwa
- Dostosowywanie alertów może wydawać się ograniczone
Learn more about Site24x7: Najlepsze do monitorowania aplikacji w całym stosie
- Dostępny bezpłatny plan + 14-dniowy bezpłatny okres próbny
- $15/użytkownik/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5
Zdjęcie konfigurowalnego pulpitu nawigacyjnego narzędzia Datadog. Datadog to potężne narzędzie zaprojektowane do zapewniania rozbudowanego monitorowania aplikacji w całym stosie. Dzięki szczegółowym wglądom w cały stos zdecydowanie zasługuje na miano najlepszego kompleksowego narzędzia do nadzorowania aplikacji.
Dlaczego wybrałem Datadog: Wybrałem Datadog ze względu na jego niezrównaną zdolność do wnikania w każdą warstwę aplikacji. Szeroki zakres możliwości monitorowania wyróżnia to narzędzie i sprawia, że jest ono wyjątkowo odpowiednie dla zespołów poszukujących pełnego zrozumienia całego stosu. Dlatego jest najlepszym wyborem do monitorowania aplikacji w całym stosie.
Wyróżniające się funkcje i integracje:
Datadog oferuje pulpity nawigacyjne wydajności działające w czasie rzeczywistym, rozbudowaną automatyzację oraz zaawansowane możliwości alertowania. Te funkcje pozwalają aktywnie reagować na potencjalne problemy.
Jeśli chodzi o integracje, Datadog obsługuje wiele platform, w tym AWS, Google Cloud, Azure i wiele innych, zapewniając zgodność z istniejącą infrastrukturą.
Pros and Cons
Pros:
- Kompleksowe monitorowanie całego stosu
- Rozbudowane funkcje automatyzacji
- Szeroki zakres integracji
Cons:
- Może być złożone dla początkujących
- Wyższy koszt w porównaniu z niektórymi alternatywami
- Duża ilość danych może przytłaczać
 Najlepsze rozwiązanie do inżynierii wydajności i analizy
- Dostępny plan bezpłatny + bezpłatne demo
- $99/użytkownika/miesiąc (rozliczenie roczne)
Visit WebsiteCustomer Rating:4.3/5
Zrzut ekranu przedstawiający pulpit APM narzędzia New Relic. New Relic to narzędzie oferujące obserwowalność i analitykę w czasie rzeczywistym, które pomaga zespołom programistycznym i operacyjnym zrozumieć, debugować oraz poprawiać wydajność ich aplikacji. Jego silne ukierunkowanie na analizę wydajności i inżynierię wydajności doskonale pomaga zespołom udoskonalać i utrzymywać wysokiej jakości, wydajne aplikacje.
Dlaczego wybrałem New Relic: Wybrałem New Relic ze względu na jego rozbudowany zestaw funkcji ukierunkowanych na analizę wydajności, w tym szczegółową analitykę i elastyczne wizualizacje danych. Narzędzie to zapewnia programistom wgląd w czasie rzeczywistym, umożliwiając szybkie rozwiązywanie problemów z wydajnością, co czyni je najlepszym wyborem do inżynierii wydajności i analizy.
Najważniejsze funkcje i integracje:
New Relic oferuje rozbudowaną analitykę w czasie rzeczywistym, śledzenie rozproszone i monitorowanie błędów, które mają kluczowe znaczenie dla szczegółowego zrozumienia wydajności aplikacji.
Narzędzie to integruje się również z różnymi innymi narzędziami, takimi jak AWS, Azure i GCP, rozszerzając tym samym swoją funkcjonalność na wiele platform.
Pros and Cons
Pros:
- Zaawansowana analityka wydajności
- Informacje w czasie rzeczywistym umożliwiające szybsze rozwiązywanie problemów
- Szeroki zakres integracji
Cons:
- Wyższa cena
- Stroma krzywa uczenia się dla niektórych użytkowników
- Dostosowywanie może być skomplikowane
Learn more about New Relic: 7Najlepsze rozwiązanie do kompleksowego testowania opartego na sztucznej inteligencji
Mabl
- 14-dniowy bezpłatny okres próbny
- $59/user/month (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.2/5
Zrzut ekranu elementów automatyzacji testów w narzędziu Mabl. mabl to inteligentna platforma do kompleksowej automatyzacji testów, oferująca możliwości testowania opartego na sztucznej inteligencji. Ponieważ rozwiązanie jest wyposażone w algorytmy uczenia maszynowego, okazuje się bardzo skuteczne w zarządzaniu złożonymi scenariuszami testowymi i ich wykonywaniu, co uzasadnia jego pozycję jako najlepszego rozwiązania do kompleksowego testowania opartego na sztucznej inteligencji.
Dlaczego wybrałem mabl: Podczas oceny mabl wyróżnił się innowacyjnym zastosowaniem sztucznej inteligencji w obszarze testowania. Wybrałem mabl, ponieważ umożliwia zespołom szybkie tworzenie, wykonywanie i utrzymywanie niezawodnych testów. Jego wyjątkową cechą jest wykorzystanie uczenia maszynowego do dostosowywania testów w miarę rozwoju aplikacji — ta funkcja naprawdę uzasadnia jego miejsce jako najlepszego rozwiązania do kompleksowego testowania opartego na sztucznej inteligencji.
Najważniejsze funkcje i integracje:
Możliwości uczenia się mabl oparte na sztucznej inteligencji naprawdę wyróżniają to rozwiązanie — automatycznie naprawia ono testy, dzięki czemu ewoluują one wraz z aplikacją, co pozwala znacznie zaoszczędzić czas na etapie testowania. Ponadto czytelne wyniki testów pomagają użytkownikom szybko identyfikować problemy.
Jeśli chodzi o integracje, mabl dobrze współpracuje z innymi narzędziami, oferując integracje z popularnymi narzędziami CI/CD i IDE, takimi jak Jenkins, Bamboo, CircleCI i inne.
Pros and Cons
Pros:
- Inteligentne testy z automatycznym samonaprawianiem
- Rozbudowane możliwości integracji
- Czytelne i przydatne wyniki testów
Cons:
- Może być drogie dla małych zespołów
- Pełne wykorzystanie możliwości sztucznej inteligencji wymaga nauki
- Ograniczone możliwości testowania wydajności
Learn more about Mabl: Najlepsze narzędzie do tworzenia endpointów formularzy w kilka minut
- $10/użytkownik/miesiąc
Visit WebsiteCustomer Rating:4.6/5
Oto zrzut ekranu kreatora formularzy w Headlessforms. Headlessforms to wyspecjalizowane narzędzie, które pomaga deweloperom szybko konfigurować endpointy formularzy. Możliwość szybkiego tworzenia formularzy sprawia, że jest to optymalny wybór do zadań wymagających sprawnej integracji formularzy, umacniając jego pozycję jako najlepszego narzędzia do tworzenia endpointów formularzy w kilka minut.
Dlaczego wybrałem Headlessforms: Jeśli chodzi o konfigurowanie formularzy, szybkość i niezawodność mają znaczenie, dlatego wybrałem Headlessforms. Nacisk na szybkie tworzenie endpointów formularzy wyróżnia to narzędzie. Wykonuje ono konkretne zadanie bardzo dobrze, dlatego jest najlepszym wyborem dla każdego, kto potrzebuje tworzyć endpointy formularzy w rekordowym czasie.
Najważniejsze funkcje i integracje:
Headlessforms oferuje usprawniony proces tworzenia formularzy, który eliminuje konieczność konfigurowania serwera, co pozwala zaoszczędzić mnóstwo czasu. Zapewnia również solidne funkcje filtrowania spamu, będące niezbędnym elementem otwartego oprogramowania każdego narzędzia do tworzenia formularzy.
W zakresie integracji Headlessforms wyróżnia się webhookami, które można łatwo połączyć z dowolnymi istniejącymi systemami.
Pros and Cons
Pros:
- Szybkie tworzenie endpointów formularzy
- Skuteczne filtrowanie spamu
- Wszechstronne webhooki do integracji
Cons:
- Ograniczone do zadań związanych z formularzami
- Może być przesadą dla osób sporadycznie tworzących formularze
- Brak zaawansowanych opcji dostosowywania
Learn more about Headlessforms: Najlepsze rozwiązanie do obserwowalności i analityki w czasie rzeczywistym
- $10/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.5/5
Zdjęcie przedstawiające kartę wyszukiwania dzienników narzędzia Edge Delta. Edge Delta to zaawansowane narzędzie DevSecOps zapewniające obserwowalność w czasie rzeczywistym i analitykę opartą na uczeniu maszynowym. Uzyskaj natychmiastowy wgląd w wydajność i bezpieczeństwo swojego systemu.
Dlaczego wybrałem Edge Delta: Edge Delta oferuje zaawansowane rozwiązanie do obserwowalności i analityki, które wyróżnia się na tle innych. Wykorzystuje dane w czasie rzeczywistym, aby zapewnić wgląd w procesy DevOps. Wybrałem je do tego zestawienia ze względu na wyjątkową zdolność do obsługi ogromnych ilości danych przy minimalnych opóźnieniach, co umożliwia natychmiastowe reagowanie na potencjalne problemy. Edge Delta wyróżnia się jako najlepsze narzędzie do obserwowalności i analityki w czasie rzeczywistym, ponieważ jego konstrukcja skoncentrowana na wydajności zapewnia terminowy i dokładny wgląd.
Najważniejsze funkcje i integracje:
Edge Delta może przetwarzać i analizować dane u źródła — to wyjątkowa funkcja, która może znacznie ograniczyć koszty i czas transportu oraz przechowywania danych. Jego funkcja autonomicznego monitorowania pozwala również szybko i niezawodnie wskazywać problemy.
W zakresie integracji narzędzie doskonale współpracuje z głównymi platformami danych, takimi jak AWS, Azure, GCP i innymi, zapewniając wysoce kompatybilne rozwiązanie, które pasuje do różnorodnych ekosystemów technologicznych.
Pros and Cons
Pros:
- Wydajna analityka w czasie rzeczywistym
- Autonomiczne monitorowanie
- Szeroka kompatybilność z głównymi platformami danych
Cons:
- Nowi użytkownicy muszą liczyć się z wymagającą krzywą uczenia się
- Koszt może być wyższy w przypadku mniejszych zespołów DevSecOps
- Opcje dostosowywania mogą być przytłaczające
Learn more about Edge Delta: Najlepsze rozwiązanie do obserwowalności i debugowania w systemach produkcyjnych
- Bezpłatny plan + wersja demonstracyjna są dostępne
- $25/miesiąc za użytkownika
Visit WebsiteCustomer Rating:4.6/5
Zrzut ekranu przedstawiający zwizualizowane metryki systemu narzędzia Honeycomb. Honeycomb to narzędzie zaprojektowane w celu zapewnienia wglądu w systemy produkcyjne, umożliwiając skuteczne debugowanie i poprawę kondycji systemu. Jako platforma do obsługi danych o wysokiej kardynalności i wspólnego rozwiązywania problemów zajmuje wyjątkową pozycję, jeśli chodzi o zwiększanie obserwowalności w środowiskach produkcyjnych.
Dlaczego wybrałem Honeycomb: Poszukując idealnego narzędzia do obserwowalności i debugowania, zwróciłem uwagę na Honeycomb ze względu na bogaty zestaw funkcji oraz możliwość obsługi złożonych danych o wysokiej kardynalności. Honeycomb jest najlepszym narzędziem do debugowania i zapewniania niezawodnej obserwowalności w systemach produkcyjnych, ponieważ programiści mogą zadawać dowolne potrzebne pytania, aby w pełni zrozumieć działanie swojego oprogramowania.
Wyróżniające się funkcje i integracje:
Wyróżniające się funkcje Honeycomb obejmują dynamiczne próbkowanie, które ogranicza szum, oraz widok śledzenia, zapewniający przejrzysty wgląd w ścieżkę żądań.
Ponadto Konstruktor zapytań Honeycomb umożliwia tworzenie złożonych zapytań, ułatwiając szczegółowe debugowanie. Honeycomb oferuje istotne integracje z licznymi platformami, takimi jak Kubernetes, AWS i GCP, oraz narzędziami, takimi jak Terraform, dzięki czemu jest elastyczny i wszechstronny.
Pros and Cons
Pros:
- Doskonale sprawdza się w przypadku danych o wysokiej kardynalności
- Rozbudowany widok śledzenia zapewniający lepszą obserwowalność
- Obsługuje szeroki zakres integracji
Cons:
- Cena początkowa jest wyższa w porównaniu z niektórymi konkurentami
- Ma bardziej stromą krzywą uczenia się
- Interfejs użytkownika może być przytłaczający dla początkujących
Learn more about Honeycomb:
Inne narzędzia DevSecOps
Oto kilka dodatkowych narzędzi DevSecOps, które nie trafiły na moją krótką listę, ale nadal warto się z nimi zapoznać:
- 11GitLabNajlepsze rozwiązanie do kompleksowego CI/CD w jednej aplikacji
- 12VMwareNajlepsze rozwiązanie do zarządzania środowiskiem wielochmurowym
- 13Wiz IaC ScanningNajlepsze do identyfikowania zagrożeń w infrastrukturze jako kodzie
- 14SysdigNajlepsze rozwiązanie do zabezpieczania kontenerów i Kubernetes
- 15FlosumNajlepsze rozwiązanie do obsługi DevOps specyficznego dla Salesforce
- 16Octopus DeployNajlepsze rozwiązanie do zautomatyzowanego wdrażania aplikacji .NET
Jak oceniam narzędzia DevSecOps
Oceniam narzędzia DevSecOps na dwóch poziomach: wymagania bazowe, takie jak zintegrowane z potokiem skanowanie SAST i SCA oraz wykrywanie sekretów, oraz czynniki wyróżniające, które mają znaczenie, gdy bezpieczeństwo i szybkość wydawania oprogramowania zaczynają ze sobą konkurować.
Podstawowe funkcje (kluczowe wymagania tej listy)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć łączny wynik na poziomie co najmniej 65%, aby mogło zostać uwzględnione na liście.
- Skanowanie SAST i DAST: Sprawdzam zakres obsługiwanych języków oraz odsetek fałszywych alarmów — narzędzia, które wykrywają wstrzyknięcie SQL w sparametryzowanym zapytaniu, marnują czas programistów i podważają zaufanie.
- Analiza SCA i zależności: Wykrywanie zależności tranzytywnych ma tutaj znaczenie, ponieważ podatny pakiet ukryty trzy poziomy niżej w łańcuchu dostaw łatwo przeoczyć bez tej funkcji.
- Integracja z potokiem CI/CD: Szukam natywnych wtyczek do Jenkins, GitHub Actions, GitLab CI i Azure DevOps, a także możliwości ustawiania progów powodujących niepowodzenie kompilacji na podstawie poziomów ważności.
- Skanowanie kontenerów i IaC: Oceniam, czy narzędzie obsługuje pliki Dockerfile, manifesty Kubernetes i szablony Terraform, w tym wykrywanie błędnych konfiguracji wykraczające poza samo wyszukiwanie CVE.
- Wykrywanie sekretów: Dobre narzędzia wykrywają zakodowane na stałe klucze API i dane uwierzytelniające zarówno w bieżących commitach, jak i w historii repozytorium, najlepiej zanim kod zostanie wypchnięty za pomocą hooków pre-commit.
- Automatyzacja zasad i zgodności: Szukam obsługi podejścia „zasady jako kod” oraz mapowania do struktur takich jak SOC 2, PCI-DSS i HIPAA, aby przygotowanie do audytu nie wymagało ręcznej, gorączkowej pracy co kwartał.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą z platform.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję poszczególnych dostawców:
Najważniejsze funkcje
Usuwanie luk wspomagane przez AI jest ważnym czynnikiem wyróżniającym — szukam narzędzi, które generują propozycje poprawek lub automatyczne PR-y uszeregowane według możliwości wykorzystania luki, a nie tylko według poziomów ważności. Znaczenie ma również ujednolicony pulpit ASPM, gdy zespół korzysta z oddzielnych skanów SAST, SCA i kontenerów; konsolidacja ustaleń w jednym widoku uporządkowanym według ryzyka znacznie skraca czas triage. Dopełnieniem są natywne dla programistów przepływy pracy. Narzędzia, które prezentują ustalenia bezpośrednio we wtyczkach IDE lub w komentarzach do pull requestów, są wdrażane szybciej niż te, które wymagają od inżynierów logowania się do osobnego portalu.
Nie tylko funkcje
Jedną z pierwszych rzeczy, które oceniam, jest głębokość ekosystemu integracji. Narzędzie DevSecOps musi łączyć się z systemem SCM, systemem obsługi zgłoszeń i SIEM bez niestandardowego kodu integracyjnego. Elastyczność wdrażania jest równie ważna — zespoły z branż regulowanych często potrzebują opcji samodzielnego hostowania lub środowisk odizolowanych od sieci, podczas gdy szybko rozwijające się startupy oczekują SaaS, który można połączyć w ciągu kilku minut. Sprawdzam również przejrzystość modelu cenowego, ponieważ licencjonowanie w przeliczeniu na programistę lub repozytorium może oznaczać skrajnie różne koszty w zależności od tego, czy organizacja ma 50, czy 500 programistów pracujących w kilku monorepozytoriach.
Jak wybrać narzędzia DevSecOps
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez unikalny proces wyboru oprogramowania, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy narzędzie jest w stanie rozwijać się wraz z zespołem? Zastanów się, jak dobrze radzi sobie ze zwiększonym obciążeniem danymi i większą liczbą użytkowników bez spadku wydajności. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy narzędzie integruje się z obecnymi systemami, takimi jak potoki CI/CD? Sprawdź, czy oferuje natywne integracje z oprogramowaniem takim jak Docker lub alternatywy dla Dockera, aby uniknąć konieczności tworzenia niestandardowych rozwiązań. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować narzędzie do konkretnych przepływów pracy? Poszukaj opcji modyfikowania funkcji i ustawień zgodnie z własnymi procesami. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęJak intuicyjne jest narzędzie dla nowych użytkowników? Unikaj stromych krzywych uczenia się, wybierając narzędzia z przyjaznymi dla użytkownika interfejsami i przejrzystą dokumentacją. |
| CzynnikWdrożenie i rozpoczęcie pracy | Co należy wziąć pod uwagęIle czasu zajmuje uruchomienie narzędzia? Weź pod uwagę czas i zasoby potrzebne do konfiguracji oraz to, jak szybko zespół może zacząć czerpać korzyści. |
| CzynnikKoszt | Co należy wziąć pod uwagęCzy poza opłatą abonamentową występują ukryte koszty? Oceń całkowity koszt posiadania, w tym wsparcie, szkolenia i potencjalne opłaty za przekroczenie limitów. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy narzędzie ma wbudowane środki bezpieczeństwa chroniące dane? Upewnij się, że spełnia standardy branżowe i oferuje takie funkcje jak szyfrowanie i audyty. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy narzędzie obsługuje zgodność z przepisami takimi jak GDPR lub HIPAA? Zweryfikuj, czy spełnia niezbędne standardy, szczególnie jeśli przetwarzasz wrażliwe dane. |
Czym są narzędzia DevSecOps?
Narzędzia DevSecOps to rozwiązania programowe, które integrują praktyki bezpieczeństwa z procesem DevOps. Zazwyczaj korzystają z nich programiści, zespoły ds. bezpieczeństwa oraz specjaliści ds. operacji IT, aby usprawniać współpracę i zapewniać bezpieczeństwo na każdym etapie cyklu życia oprogramowania. Funkcje automatycznego testowania bezpieczeństwa, ciągłego monitorowania i raportowania zgodności pomagają zespołom wcześnie wykrywać luki w zabezpieczeniach oraz utrzymywać bezpieczne środowiska. Ogólnie rzecz biorąc, narzędzia te umożliwiają skuteczne zarządzanie ryzykiem bezpieczeństwa przy jednoczesnym przyspieszeniu prac programistycznych.
Funkcje
Wybierając narzędzia DevSecOps, zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne testowanie bezpieczeństwa: Narzędzia do testowania DevOps integrują kontrole bezpieczeństwa z procesem programistycznym, aby wcześnie wykrywać luki w zabezpieczeniach, oszczędzając czas i wysiłek.
- Ciągłe monitorowanie: Zapewnia wgląd w kondycję systemu w czasie rzeczywistym, pomagając zespołom szybko identyfikować potencjalne problemy i reagować na nie.
- Raportowanie zgodności: Oferuje narzędzia do generowania raportów potwierdzających przestrzeganie przepisów i standardów branżowych.
- Zarządzanie środowiskiem wielochmurowym: Umożliwia bezproblemowe zarządzanie zasobami na różnych platformach chmurowych, zwiększając elastyczność.
- Kontrola wersji: Umożliwia śledzenie i zarządzanie zmianami w kodzie źródłowym, zapewniając spójność i współpracę między członkami zespołu.
- Wykrywanie anomalii: Identyfikuje nietypowe wzorce w danych, które mogą wskazywać na zagrożenia bezpieczeństwa, pomagając zapobiegać naruszeniom.
- Dostosowywane pulpity: Zapewniają przyjazny dla użytkownika interfejs do wizualizacji danych i monitorowania kluczowych wskaźników wydajności.
- Możliwości integracji: Umożliwiają łatwe łączenie z innymi narzędziami i platformami, ograniczając potrzebę ręcznego przesyłania danych.
- Analiza zagrożeń: Dostarcza informacji o pojawiających się zagrożeniach, pomagając zespołom wyprzedzać potencjalne luki w zabezpieczeniach.
- Automatyczne usuwanie problemów: Sugeruje lub wdraża poprawki dotyczące zidentyfikowanych problemów, zmniejszając obciążenie zespołu ds. bezpieczeństwa.
Korzyści
Wdrożenie narzędzi DevSecOps zapewnia wiele korzyści zespołowi i firmie. W połączeniu z zaawansowanymi narzędziami AI dla DevOps korzyści te mogą zostać znacząco zwiększone. Oto kilka z nich:
- Większe bezpieczeństwo: Automatyczne testowanie bezpieczeństwa i wykrywanie anomalii pomagają wcześnie wykrywać luki w zabezpieczeniach, zmniejszając ryzyko naruszeń.
- Lepsza zgodność: Funkcje raportowania zgodności zapewniają, że procesy spełniają standardy branżowe, upraszczając audyty i kontrole regulacyjne.
- Szybsze cykle programistyczne: Integrując bezpieczeństwo z potokami CI/CD, narzędzia te pozwalają zespołom szybciej dostarczać oprogramowanie bez uszczerbku dla bezpieczeństwa.
- Lepsza współpraca: Kontrola wersji i możliwości integracji sprzyjają pracy zespołowej, zapewniając wszystkim aktualną wiedzę o zmianach w kodzie.
- Lepsze zarządzanie zasobami: Zarządzanie środowiskiem wielochmurowym i dostosowywane pulpity zapewniają przejrzysty obraz wykorzystania zasobów, pomagając optymalizować działania.
- Proaktywne zarządzanie zagrożeniami: Analiza zagrożeń zapewnia zespołowi informacje o pojawiających się ryzykach, umożliwiając działanie, zanim wystąpią problemy.
Koszty i ceny
Wybór narzędzi DevSecOps wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje uwzględniane w rozwiązaniach narzędzi DevSecOps:
Tabela porównawcza planów narzędzi DevSecOps
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe testowanie bezpieczeństwa, ograniczona liczba integracji i wsparcie społeczności. |
| Typ planuPlan osobisty | Średnia cena$5-$25/użytkownika/miesiąc | Typowe funkcjeRozszerzone testowanie bezpieczeństwa, kontrola wersji i podstawowe analizy. |
| Typ planuPlan biznesowy | Średnia cena$30-$75/użytkownika/miesiąc | Typowe funkcjeZaawansowane monitorowanie, raportowanie zgodności i zarządzanie środowiskami wielochmurowymi. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$100-$200/użytkownika/miesiąc | Typowe funkcjeKonfigurowalne pulpity nawigacyjne, dedykowane wsparcie i pełne możliwości integracji. |
Najczęściej zadawane pytania dotyczące narzędzi DevSecOps
Oto odpowiedzi na niektóre często zadawane pytania dotyczące narzędzi DevSecOps:
Jaki jest główny cel narzędzi DevSecOps?
Głównym celem narzędzi DevSecOps jest zintegrowanie praktyk bezpieczeństwa z procesem DevOps. Narzędzia te pomagają zespołowi wcześnie identyfikować luki w zabezpieczeniach w cyklu życia oprogramowania, dzięki czemu bezpieczeństwo staje się stałym priorytetem, a nie kwestią rozpatrywaną dopiero na końcu. Korzystając z tych narzędzi, można zautomatyzować kontrole bezpieczeństwa, ułatwić współpracę między zespołami i utrzymać zgodność ze standardami branżowymi.
Czy narzędzia DevSecOps są odpowiednie dla małych zespołów?
Tak, narzędzia DevSecOps mogą być odpowiednie dla małych zespołów. Wiele narzędzi oferuje skalowalne rozwiązania dopasowane do zespołów o różnej wielkości, zapewniając najważniejsze funkcje bezpieczeństwa bez nadmiernego obciążania mniejszych zespołów. Warto szukać narzędzi oferujących elastyczne plany cenowe i przyjazne dla użytkownika interfejsy, które pomogą zespołowi zintegrować praktyki bezpieczeństwa bez konieczności dysponowania rozbudowanymi zasobami lub specjalistyczną wiedzą.
W jaki sposób narzędzia DevSecOps usprawniają współpracę zespołową?
Narzędzia DevSecOps usprawniają współpracę zespołową poprzez integrację bezpieczeństwa z przepływem pracy związanym z tworzeniem oprogramowania. Zapewniają wspólną platformę, na której zespoły programistyczne, operacyjne i bezpieczeństwa mogą współpracować, rozwiązując problemy z bezpieczeństwem w miarę ich pojawiania się. Funkcje takie jak alerty w czasie rzeczywistym i współdzielone pulpity nawigacyjne zapewniają wszystkim dostęp do aktualnych informacji, promując kulturę przejrzystości i współpracy.
Czy narzędzia DevSecOps można zintegrować z istniejącymi systemami?
Tak, większość narzędzi DevSecOps można zintegrować z istniejącymi systemami. Zazwyczaj oferują one zgodność z popularnymi platformami, takimi jak AWS, Azure, Docker i Kubernetes. Przy wyborze narzędzia należy sprawdzić jego możliwości integracji, aby upewnić się, że bezproblemowo pasuje do obecnego stosu technologicznego, ułatwiając płynniejsze przejście i zwiększając wydajność przepływu pracy.