

Najlepsze narzędzia bezpieczeństwa DevOps pomagają zespołom wcześnie wykrywać luki w zabezpieczeniach, ograniczać ryzyko w potokach CI/CD, egzekwować mechanizmy kontroli bezpieczeństwa oraz zapobiegać przedostawaniu się błędnych konfiguracji do środowiska produkcyjnego. Narzędzia te integrują kontrole bezpieczeństwa z przepływami pracy związanymi z tworzeniem i wdrażaniem, dzięki czemu problemy są identyfikowane, zanim doprowadzą do awarii lub naruszeń bezpieczeństwa.
Zespoły często wdrażają narzędzia bezpieczeństwa DevOps, gdy ręczne przeglądy spowalniają wydania, luki w zabezpieczeniach pozostają niezauważone w szybko zmieniających się potokach lub błędy konfiguracji narażają infrastrukturę i aplikacje. Problemy te zwiększają nakład pracy związany z reagowaniem na incydenty, opóźniają wdrożenia i powodują tarcia między zespołami programistycznymi, operacyjnymi i ds. bezpieczeństwa.
Mam ponad 20 lat doświadczenia w branży jako dyrektor ds. technologii i przetestowałem oraz przeanalizowałem dziesiątki narzędzi bezpieczeństwa DevOps w rzeczywistych środowiskach, aby ocenić ich dokładność wykrywania, integracje i użyteczność. Ten przewodnik przedstawia najlepsze narzędzia bezpieczeństwa DevOps, które pomagają zespołom utrzymywać bezpieczne potoki dostarczania. Każda recenzja obejmuje funkcje, zalety i wady oraz najlepiej dopasowane zastosowania, aby pomóc Ci wybrać odpowiednie narzędzie.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi bezpieczeństwa DevOps
Poniższa tabela porównuje szczegóły cenowe wybranych przeze mnie najlepszych narzędzi bezpieczeństwa DevOps.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze do zarządzania lukami w oprogramowaniu o otwartym kodzie źródłowym | Dostępne bezpłatne demo | Od $250/dev/year | Website | |
| 2 | Najlepszy do statycznego testowania bezpieczeństwa aplikacji | Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od $34/miesiąc | Website | |
| 3 | Najlepsze do integracji AI z DevOps | Dostępny bezpłatny plan | Od $200/miesiąc | Website | |
| 4 | Najlepsze do automatycznego skanowania | 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od 149 USD/miesiąc | Website | |
| 5 | Najlepsze rozwiązanie zapewniające bezpieczeństwo przyjazne programistom | Dostępny bezpłatny plan i bezpłatne demo | Od $25/współtwórcę/miesiąc | Website | |
| 6 | Najlepsze do skanowania podatności | Niedostępne | Bezpłatne na zawsze | Website | |
| 7 | Najlepsze rozwiązanie do bezpieczeństwa natywnego dla chmury | Dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 8 | Najlepsze rozwiązanie do zapewniania zgodności oprogramowania open source | Bezpłatny plan | Od $20/projekt/miesiąc (rozliczane rocznie) | Website | |
| 9 | Najlepsze rozwiązanie do wykrywania zagrożeń w czasie rzeczywistym | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze do zabezpieczania kontenerów | 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website |


Recenzje najlepszych narzędzi bezpieczeństwa DevOps
Poniżej znajdują się moje szczegółowe podsumowania najlepszych narzędzi bezpieczeństwa DevOps z mojej listy. Recenzje przedstawiają szczegółowe informacje na temat kluczowych funkcji, zalet & wad, integracji i idealnych zastosowań każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze do zarządzania lukami w oprogramowaniu o otwartym kodzie źródłowym
- Dostępne bezpłatne demo
- Od $250/dev/year
Visit WebsiteCustomer Rating:4.7/5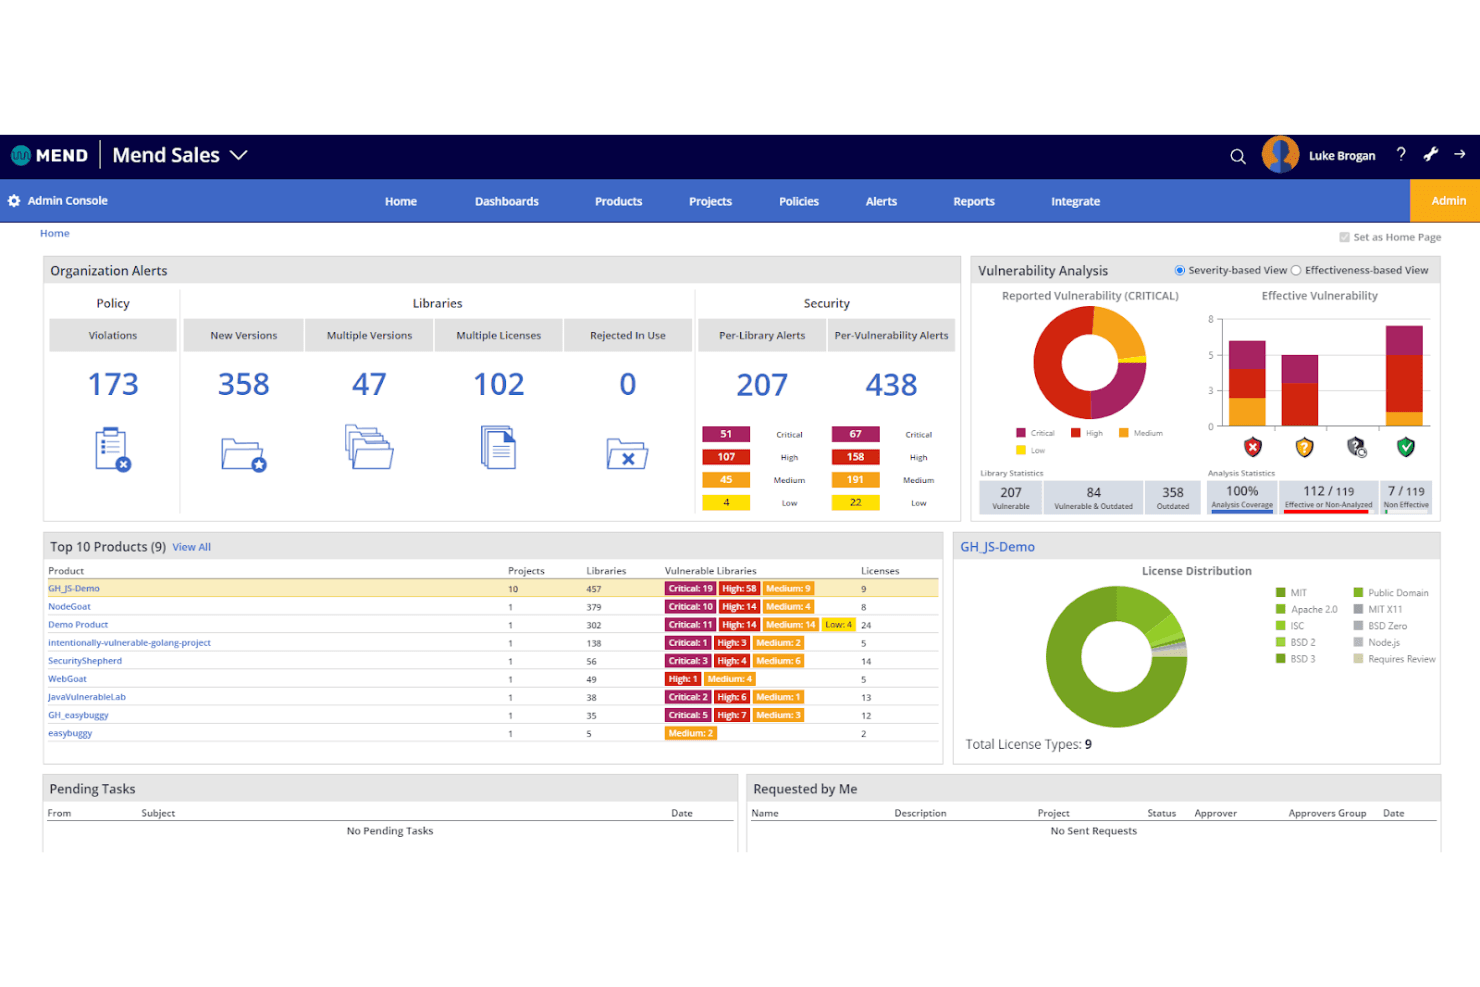
Mend.io pomaga zespołom IT zarządzać lukami i zgodnością dzięki funkcjom obsługującym oprogramowanie o otwartym kodzie źródłowym. Mend AppSec to platforma bezpieczeństwa aplikacji, która łączy SAST, SCA i skanowanie kontenerów z ustalaniem priorytetów na podstawie analizy osiągalności oraz automatycznymi aktualizacjami zależności w GitHub, GitLab, Azure DevOps, Bitbucket i potokach CI/CD.
Dla kogo najlepiej nadaje się Mend.io?
Mend AppSec to dobre rozwiązanie dla inżynierów bezpieczeństwa i zespołów DevSecOps, które muszą wykrywać i naprawiać luki bezpośrednio w przepływach pracy deweloperów — zanim kod zostanie wdrożony.
Dlaczego wybrałem Mend.io
Uwzględniłem Mend.io wśród najlepszych rozwiązań, ponieważ zależności o otwartym kodzie źródłowym należą do najbardziej chaotycznych i najliczniejszych źródeł luk, z którymi mierzą się zespoły, a Mend SCA został stworzony właśnie po to, aby uporządkować ten problem. Analiza osiągalności ogranicza wyniki do luk, które rzeczywiście można wywołać w kodzie, dzięki czemu zespół nie musi analizować alertów dotyczących bibliotek, które nigdy nie są wykonywane. Podoba mi się również to, że Mend Renovate automatycznie zamyka cały proces, przesyłając żądania aktualizacji zależności, dzięki czemu naprawa znanej luki CVE nie trafia do zaległości i nie czeka na działanie dewelopera.
Najważniejsze funkcje Mend.io
- SAST z wykrywaniem sekretów: Skanuje kod źródłowy w poszukiwaniu luk oraz zakodowanych na stałe danych uwierzytelniających, kluczy API i tokenów w ponad 30 językach programowania.
- Generowanie SBOM: Tworzy zestawienia składników oprogramowania w formatach SPDX i CycloneDX, z opcjonalnymi danymi VEX, na poziomie organizacji, aplikacji lub projektu.
- Blokowanie kompilacji na podstawie zasad: Stosuje reguły oparte na ważności luki, typie licencji i wieku biblioteki w zakresach globalnym, organizacji, produktu i projektu, z kodami wyjścia, które mogą zakończyć kompilację niepowodzeniem.
- Skanowanie obrazów kontenerów: Skanuje obrazy z prywatnych rejestrów, w tym AWS ECR, Azure Container Registry, Docker Hub i JFrog Artifactory, pod kątem luk w oprogramowaniu o otwartym kodzie źródłowym oraz zagrożeń związanych z licencjami.
Integracje Mend.io
Mend AppSec integruje się z GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI i TeamCity na potrzeby przepływów pracy repozytoriów oraz CI/CD. Mend API 3.0 obsługuje niestandardową automatyzację przepływów pracy.
Pros and Cons
Pros:
- Analiza osiągalności ustala priorytety dla możliwych do wywołania zagrożeń związanych z zależnościami
- Skanowanie zależności ujawnia zagrożenia związane z licencjami
- Skanuje kod, kontenery i IaC przed wdrożeniem
Cons:
- Niektóre wyniki nadal wymagają ręcznej analizy
- Brak wykrywania zagrożeń w czasie działania dla wdrożonych obciążeń
Learn more about Mend.io: Najlepszy do statycznego testowania bezpieczeństwa aplikacji
- Bezpłatny plan + 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od $34/miesiąc
Visit WebsiteCustomer Rating:4.4/5
SonarQube zapewnia wgląd w statystyki jakości, bezpieczeństwa i niezawodności kodu w całym projekcie za pomocą ujednoliconego pulpitu nawigacyjnego. SonarQube jest idealnym rozwiązaniem, jeśli zależy Ci na utrzymaniu wysokich standardów jakości i bezpieczeństwa kodu. Niezależnie od tego, czy jesteś programistą, czy inżynierem platformy, SonarQube oferuje kompleksowe rozwiązanie typowych problemów, takich jak identyfikowanie luk w zabezpieczeniach i zapewnianie zgodności. Jego zaawansowane funkcje pomagają usprawnić proces tworzenia oprogramowania, dzięki czemu jest atrakcyjnym wyborem, gdy chcesz poprawić poziom bezpieczeństwa bez uszczerbku dla wydajności.
Dlaczego wybrałem SonarQube
Wybrałem SonarQube ze względu na jego zaawansowane możliwości statycznego testowania bezpieczeństwa aplikacji (SAST), które mają kluczowe znaczenie dla wczesnego identyfikowania luk w zabezpieczeniach i przeciwdziałania im w procesie tworzenia oprogramowania. Funkcja analizy przepływu danych jest szczególnie cenna, ponieważ śledzi przepływ niezaufanych danych, pomagając zespołowi identyfikować potencjalne luki umożliwiające wstrzyknięcia, takie jak wstrzyknięcie SQL i skrypty między witrynami. Ponadto funkcja wykrywania sekretów w SonarQube gwarantuje, że poufne informacje, takie jak klucze API i hasła, nie zostaną przypadkowo ujawnione, co odpowiada na kluczową potrzebę w obszarze bezpieczeństwa DevOps.
Najważniejsze funkcje SonarQube
Oprócz wyróżniającej się analizy bezpieczeństwa podoba mi się również to, że SonarQube oferuje:
- Analizę składu oprogramowania (SCA): Analizuje biblioteki innych firm pod kątem luk w zabezpieczeniach i problemów ze zgodnością, udostępniając kompletny wykaz komponentów oprogramowania (SBOM).
- Skanowanie infrastruktury jako kodu (IaC): Wykrywa błędne konfiguracje w narzędziach takich jak Terraform i Kubernetes, oferując praktyczne wskazówki dotyczące działań naprawczych.
- Konfigurowalne bramki jakości: Umożliwia ustalanie i egzekwowanie minimalnych progów jakości, zapewniając spójną jakość kodu we wszystkich projektach.
- Informacje zwrotne w czasie rzeczywistym: Zapewnia natychmiastowe wskazówki i informacje w środowiskach IDE oraz potokach CI/CD, pomagając utrzymać wydajność i bezpieczeństwo przepływu pracy.
Integracje SonarQube
Integracje obejmują GitHub, GitLab, Bitbucket, Azure DevOps, Jenkins, Bamboo, CircleCI, Travis CI, TeamCity i Maven.
Pros and Cons
Pros:
- Zapewnia informacje zwrotne w czasie rzeczywistym, umożliwiając wczesne wykrywanie błędów podczas tworzenia oprogramowania.
- Bezproblemowo integruje się z potokami CI/CD, usprawniając przepływ pracy.
- Obsługuje ponad 35 języków programowania, zapewniając szerokie zastosowanie.
Cons:
- Skanowanie bardzo dużych baz kodu może trwać długo.
- Może generować fałszywe alarmy, które wymagają ręcznej weryfikacji.
Learn more about SonarQube: Najlepsze do integracji AI z DevOps
- Dostępny bezpłatny plan
- Od $200/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath zapewnia ujednolicony pulpit bezpieczeństwa, który na pierwszy rzut oka przedstawia aktywność skanowania, typy podatności, poziom ważności problemów oraz najważniejsze krytyczne ustalenia. ZeroPath to natywna dla AI platforma do zabezpieczania kodu i aplikacji, która bezpośrednio integruje się z przepływem pracy DevOps, szczególnie jeśli zarządzasz repozytoriami kodu, potokami CI/CD i chcesz, aby zabezpieczenia nadążały za wydaniami. Koncentrując się na przepływach pracy stawiających deweloperów na pierwszym miejscu oraz istotnym wykrywaniu podatności, platforma została zaprojektowana z myślą o inżynierach DevOps, zespołach bezpieczeństwa aplikacji i menedżerach ds. inżynierii w dynamicznych zespołach programistycznych, którzy chcą unikać niespodzianek na późnym etapie i wdrażać zabezpieczenia wcześniej w procesie.
Dlaczego wybrałem ZeroPath
Wybrałem ZeroPath ze względu na jego wyjątkową zdolność do łączenia informacji uzyskiwanych przez AI z procesami DevOps, co ma kluczowe znaczenie dla utrzymania bezpieczeństwa bez spowalniania rozwoju. Funkcja zaawansowanego wykrywania podatności pozwala wychwytywać problemy z bezpieczeństwem, zanim staną się krytyczne, a analiza kontekstowa zapewnia skupienie na najistotniejszych zagrożeniach. Ponadto oferowane przez ZeroPath wskaźniki bezpieczeństwa w czasie rzeczywistym zapewniają ciągłe monitorowanie, dając zespołowi pewność, że może bezpiecznie i szybko wdrażać kod.
Najważniejsze funkcje ZeroPath
Oprócz podstawowych funkcji znalazłem również kilka rozwiązań, które wzmacniają poziom bezpieczeństwa zespołu:
- Analiza składu oprogramowania (SCA): Ta funkcja identyfikuje podatności w zależnościach zewnętrznych znajdujących się w kodzie i pomaga nimi zarządzać.
- Wykrywanie infrastruktury jako kodu (IaC): Pomaga wykrywać i usuwać problemy z bezpieczeństwem w konfiguracjach infrastruktury.
- Automatyczne raportowanie zgodności: Zapewnia automatyczne raporty, aby zagwarantować, że aplikacje spełniają standardy zgodności obowiązujące w branży.
- Niestandardowe zasady dotyczące kodu: Możesz definiować reguły w języku naturalnym, a ZeroPath będzie egzekwować je we wszystkich repozytoriach, pomagając zespołowi utrzymywać spójne standardy.
Integracje ZeroPath
Integracje obejmują GitHub, GitLab, Bitbucket i Azure DevOps, a dokumentacja API jest dostępna dla niestandardowych integracji.
Pros and Cons
Pros:
- Generuje poprawki kodu oparte na AI, aby przyspieszyć usuwanie problemów.
- Przejrzysty pulpit i wskaźniki umożliwiają monitorowanie poziomu bezpieczeństwa w repozytoriach.
- Obsługuje mieszane środowiska (SAST, SCA, IaC, sekrety) na jednej platformie, co upraszcza nadmiar narzędzi.
Cons:
- Może oferować zbyt wiele funkcji małym zespołom, które potrzebują jedynie podstawowego skanowania podatności.
- Jak w przypadku każdego narzędzia opartego na AI, zaufanie automatyzacji (generowanie poprawek, analiza priorytetów) wymaga weryfikacji.
Learn more about Zeropath: Najlepsze do automatycznego skanowania
- 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od 149 USD/miesiąc
Visit WebsiteCustomer Rating:4.8/5
Intruder automatyzuje skanowanie i dostarcza informacje dzięki ciągłym aktualizacjom zabezpieczeń. Intruder to narzędzie cyberbezpieczeństwa przeznaczone do automatycznego skanowania podatności, które służy zespołom IT i bezpieczeństwa. Pomaga identyfikować słabe punkty w systemach i dostarcza praktycznych informacji ułatwiających ich usunięcie.
Dlaczego wybrałem Intruder: Narzędzie specjalizuje się w automatycznym skanowaniu, dzięki czemu jest idealne dla zespołów poszukujących stałego monitorowania bezpieczeństwa. Intruder zapewnia proaktywne alerty i szczegółowe raporty dotyczące podatności, które pomagają zespołowi ustalać priorytety i rozwiązywać problemy z bezpieczeństwem. Regularne aktualizacje zabezpieczeń platformy chronią systemy przed najnowszymi zagrożeniami. Narzędzie sprawdza również zgodność z wieloma standardami branżowymi.
Najważniejsze funkcje i integracje:
Funkcje obejmują możliwości ciągłego monitorowania, które zapewniają stały nadzór nad systemami. Intruder oferuje również szczegółowe raporty oceny ryzyka, które pomagają zrozumieć potencjalne zagrożenia. Kontrole zgodności narzędzia pomagają zapewnić spełnianie wymogów i standardów branżowych.
Integracje obejmują AWS, Google Cloud Platform, Microsoft Azure, Slack, Jira, ServiceNow, Splunk, PagerDuty, Datadog i Microsoft Teams.
Pros and Cons
Pros:
- Ciągłe skanowanie i monitorowanie podatności
- Łatwa integracja z platformami chmurowymi, takimi jak AWS, Azure i GCP
- Przyjazny dla użytkownika interfejs usprawniający obsługę
Cons:
- Ograniczone możliwości dostosowywania dla zaawansowanych użytkowników
- W dynamicznych środowiskach może generować powtarzające się powiadomienia
Learn more about Intruder: 5Najlepsze rozwiązanie zapewniające bezpieczeństwo przyjazne programistom
Snyk
- Dostępny bezpłatny plan i bezpłatne demo
- Od $25/współtwórcę/miesiąc
Visit WebsiteCustomer Rating:4.6/5
Snyk integruje bezpieczeństwo z wykrywaniem problemów w czasie rzeczywistym w środowiskach o otwartym kodzie źródłowym. Snyk to platforma bezpieczeństwa skoncentrowana na pomaganiu programistom w znajdowaniu i naprawianiu luk w bibliotekach o otwartym kodzie źródłowym oraz kontenerach. Jest przeznaczona dla zespołów programistycznych, które chcą bezpośrednio zintegrować praktyki bezpieczeństwa ze swoimi przepływami pracy bez zakłócania produktywności.
Dlaczego wybrałem Snyk: Oferuje podejście do bezpieczeństwa przyjazne programistom, płynnie integrując się z istniejącymi przepływami pracy. Snyk zapewnia wykrywanie luk w czasie rzeczywistym, dzięki czemu zespół może reagować na problemy już podczas pisania kodu. Kompleksowa baza danych o lukach zapewnia stałą ochronę przed najnowszymi zagrożeniami. Automatyczne żądania wprowadzenia poprawek ułatwiają szybkie i skuteczne usuwanie problemów.
Najważniejsze funkcje i integracje:
Funkcje obejmują szczegółową bazę danych o lukach, która informuje o potencjalnych zagrożeniach. Snyk oferuje również praktyczne informacje dotyczące bezpieczeństwa, pomagając skutecznie ustalać priorytety i usuwać luki. Narzędzia do zarządzania zasadami na platformie pozwalają egzekwować standardy bezpieczeństwa we wszystkich projektach.
Integracje obejmują GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, Jira, Slack, AWS, Docker i Kubernetes.
Pros and Cons
Pros:
- Wykrywanie luk i ich usuwanie w czasie rzeczywistym
- Płynna integracja z popularnymi narzędziami i przepływami pracy programistów
- Kompleksowa ochrona kodu, zależności o otwartym kodzie źródłowym, kontenerów i infrastruktury jako kodu
Cons:
- Możliwość występowania fałszywych alarmów podczas wykrywania luk
- Ograniczona obsługa mniej popularnych języków programowania
Learn more about Snyk:

Trivy zapewnia wszechstronne narzędzia do skanowania podatności dla zespołów różnej wielkości. Trivy jest narzędziem bezpieczeństwa przeznaczonym do skanowania podatności w kontenerach, systemach plików i repozytoriach Git. Jest przede wszystkim skierowane do zespołów DevOps, które chcą skutecznie identyfikować zagrożenia bezpieczeństwa i zarządzać nimi.
Dlaczego wybrałem Trivy: Trivy doskonale sprawdza się w skanowaniu podatności, zapewniając dokładną ocenę obrazów kontenerów. Oferuje szybką konfigurację i skanowanie, dzięki czemu jest dostępne dla zespołów każdej wielkości. Możliwość wykrywania różnych podatności pomaga zapewnić bezpieczeństwo projektów. Ponadto obsługuje wiele systemów operacyjnych i platform.
Najważniejsze funkcje i integracje:
Funkcje obejmują rozbudowane bazy danych podatności, które pomagają być na bieżąco z najnowszymi zagrożeniami. Trivy oferuje również konfigurowalne opcje skanowania, pozwalające skupić się na konkretnych obszarach wymagających uwagi. Przyjazny dla użytkownika interfejs upraszcza proces skanowania, ułatwiając zespołowi wdrożenie narzędzia.
Integracje obejmują Docker, Kubernetes, GitHub Actions, GitLab CI, CircleCI, Jenkins, Travis CI, AWS, Azure i Google Cloud Platform.
Pros and Cons
Pros:
- Rozbudowane bazy danych podatności
- Szybka konfiguracja i skanowanie
- Obsługa wielu platform
Cons:
- Ograniczone możliwości pracy offline
- Wymaga regularnych aktualizacji
Learn more about Trivy: 7Najlepsze rozwiązanie do bezpieczeństwa natywnego dla chmury
Aqua
- Dostępna bezpłatna wersja demonstracyjna
- Ceny na żądanie

Aqua zabezpiecza aplikacje natywne dla chmury dzięki ochronie technologii natywnych dla chmury w czasie działania. Aqua to platforma bezpieczeństwa, która chroni aplikacje natywne dla chmury, obsługując zespoły DevOps i specjalistów ds. bezpieczeństwa. Zapewnia kompleksowe bezpieczeństwo kontenerów, funkcji bezserwerowych i innych technologii natywnych dla chmury.
Dlaczego wybrałem Aqua: Narzędzie oferuje bezpieczeństwo natywne dla chmury oraz funkcje dostosowane do środowisk opartych na kontenerach. Aqua zapewnia ochronę w czasie działania i zarządzanie podatnościami, dzięki czemu aplikacje pozostają bezpieczne przez cały cykl życia. Obejmuje skanowanie obrazów w celu wczesnego wykrywania podatności na etapie tworzenia. Oparte na zasadach mechanizmy kontroli bezpieczeństwa platformy pomagają zespołowi zachować zgodność ze standardami branżowymi.
Najważniejsze funkcje i integracje:
Funkcje obejmują wykrywanie zagrożeń w czasie rzeczywistym, które pomaga chronić aplikacje podczas działania. Aqua oferuje również szczegółowe ścieżki audytu, zapewniając widoczność zdarzeń związanych z bezpieczeństwem i incydentów. Zautomatyzowane kontrole zgodności gwarantują spełnienie wymogów regulacyjnych bez ręcznej interwencji.
Integracje obejmują Docker, Kubernetes, AWS, Azure, Google Cloud Platform, Red Hat OpenShift, Jenkins, GitHub, GitLab i Bitbucket.
Pros and Cons
Pros:
- Kompleksowa ochrona aplikacji natywnych dla chmury
- Zaawansowane zarządzanie podatnościami w całym cyklu życia oprogramowania
- Integracja z popularnymi potokami CI/CD
Cons:
- Możliwy wpływ szczegółowych skanów na wydajność
- W złożonych środowiskach może być konieczne dostosowanie konfiguracji
Learn more about Aqua: Najlepsze rozwiązanie do zapewniania zgodności oprogramowania open source
- Bezpłatny plan
- Od $20/projekt/miesiąc (rozliczane rocznie)

FOSSA automatyzuje zapewnianie zgodności oprogramowania open source i zarządzanie ryzykiem. FOSSA to narzędzie do zarządzania zgodnością przeznaczone dla zespołów programistycznych korzystających z oprogramowania open source. Pomaga użytkownikom automatyzować kontrolę zgodności licencyjnej i testowanie bezpieczeństwa w ramach projektów programistycznych.
Dlaczego wybrałem FOSSĘ: Zapewnia obsługę zgodności oprogramowania open source oraz automatyczne wykrywanie licencji i ocenę ryzyka. Dzięki kompleksowym raportom i alertom zespół może skutecznie zarządzać zależnościami open source. Ciągłe monitorowanie FOSSY pomaga zachować zgodność ze zmieniającymi się wymogami prawnymi. Narzędzie zapewnia również szczegółowe ścieżki audytowe, które są cenne podczas audytów zgodności.
Najważniejsze funkcje i integracje:
Funkcje obejmują analizę zależności w czasie rzeczywistym, która pomaga śledzić zmiany w bibliotekach open source. Narzędzie oferuje również konfigurowalne zarządzanie zasadami, umożliwiające ustawianie konkretnych reguł i alertów. Zapewnia kompleksowe pulpity nawigacyjne przedstawiające stan zgodności i bezpieczeństwa.
Integracje obejmują GitHub, GitLab, Bitbucket, Jira, Slack, Azure DevOps, Docker, Jenkins, npm i Maven.
Pros and Cons
Pros:
- Kompleksowe zarządzanie zgodnością licencyjną oprogramowania open source
- Automatyczne śledzenie i analiza zależności
- Integracja z najważniejszymi narzędziami CI/CD
Cons:
- Dokładność danych dotyczących zależności może się różnić
- Ograniczona obsługa niestandardowych zasad licencyjnych
Learn more about FOSSA: Najlepsze rozwiązanie do wykrywania zagrożeń w czasie rzeczywistym
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie

Contrast Security zapewnia wykrywanie zagrożeń w czasie rzeczywistym i skanowanie aplikacji za pomocą IAST. Contrast Security jest platformą bezpieczeństwa aplikacji zaprojektowaną dla deweloperów i zespołów ds. bezpieczeństwa. Zapewnia wykrywanie zagrożeń w czasie rzeczywistym oraz ochronę aplikacji, zwiększając bezpieczeństwo bez spowalniania procesów programistycznych.
Dlaczego wybrałem Contrast Security: Koncentruje się na wykrywaniu zagrożeń w czasie rzeczywistym, umożliwiając zespołowi identyfikowanie zagrożeń i reagowanie na nie w momencie ich wystąpienia. Funkcja interaktywnego testowania bezpieczeństwa aplikacji (IAST) stale skanuje aplikacje pod kątem luk w zabezpieczeniach podczas działania. Dzięki temu od razu wiesz o problemach związanych z bezpieczeństwem. Funkcje samoochrony automatycznie blokują ataki, zapewniając dodatkową warstwę bezpieczeństwa.
Najważniejsze funkcje i integracje:
Funkcje obejmują ciągłe monitorowanie aplikacji, które pomaga utrzymać bezpieczeństwo przez cały cykl życia oprogramowania. Contrast Security zapewnia również szczegółowe informacje o lukach w zabezpieczeniach, umożliwiając szybkie rozwiązanie potencjalnych problemów. Zautomatyzowane egzekwowanie zasad na platformie zapewnia zgodność ze standardami bezpieczeństwa we wszystkich aplikacjach.
Integracje obejmują Jenkins, Jira, Slack, GitHub, GitLab, Bitbucket, Splunk, AWS, Azure i Google Cloud Platform.
Pros and Cons
Pros:
- Wykrywanie luk w zabezpieczeniach w czasie rzeczywistym
- Bezproblemowa integracja z potokami CI/CD
- Zautomatyzowane oceny bezpieczeństwa
Cons:
- Potencjalne problemy z integracją z istniejącymi narzędziami
- Możliwe obciążenie wydajności
Learn more about Contrast Security: 10Najlepsze do zabezpieczania kontenerów
Anchore
- 14-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Ceny na żądanie

Anchore zapewnia zespołom IT bezpieczeństwo kontenerów dzięki szczegółowym zasadom i skanowaniu podatności. Anchore to narzędzie DevSecOps skoncentrowane na bezpieczeństwie kontenerów, przeznaczone głównie dla zespołów programistycznych i zespołów ds. bezpieczeństwa. Pomaga zarządzać podatnościami i zapewniać zgodność aplikacji działających w kontenerach.
Dlaczego wybrałem Anchore: Jego silne ukierunkowanie na bezpieczeństwo kontenerów sprawia, że jest nieocenione dla zespołów korzystających z platform Docker i Kubernetes. Anchore oferuje szczegółowe zasady bezpieczeństwa i skanowanie podatności dostosowane do środowisk kontenerowych. Możliwość egzekwowania zasad zgodności przez to narzędzie zapewnia bezpieczeństwo kontenerów i ich zgodność ze standardami branżowymi. Zapewnia również alerty w czasie rzeczywistym dotyczące wykrytych problemów z bezpieczeństwem.
Najważniejsze funkcje i integracje:
Funkcje obejmują szczegółowe możliwości inspekcji obrazów, które pomagają identyfikować podatności na różnych warstwach. Kontrole zgodności Anchore zapewniają, że kontenery spełniają wymogi regulacyjne. Narzędzie oferuje również konfigurowalne zasady bezpieczeństwa, pozwalające definiować konkretne reguły dla środowisk kontenerowych.
Integracje obejmują Jenkins, Kubernetes, Docker, GitHub, GitLab, Bitbucket, AWS, Azure, Google Cloud Platform i Red Hat OpenShift.
Pros and Cons
Pros:
- Kompleksowe skanowanie obrazów kontenerów
- Obsługa generowania SBOM (Software Bill of Materials)
- Integracja z potokami CI/CD i narzędziami do orkiestracji
Cons:
- Fałszywe alarmy mogą wymagać ręcznej weryfikacji
- Ograniczona funkcjonalność w środowiskach odizolowanych od sieci
Learn more about Anchore:
Inne narzędzia bezpieczeństwa DevOps
Oto kilka dodatkowych narzędzi bezpieczeństwa DevOps, które nie znalazły się na mojej liście, ale nadal warto się z nimi zapoznać.
- 11StackHawkNajlepsze do integracji z CI/CD
- 12Security OnionNajlepsze rozwiązanie do monitorowania sieci
- 13Qwiet AINajlepsze rozwiązanie do analiz opartych na AI
Jak oceniam narzędzia bezpieczeństwa DevOps
Oceniam każde narzędzie na dwóch poziomach: podstawowych wymaganiach, takich jak skanowanie natywne dla potoków i bezpieczeństwo IaC, oraz czynnikach wyróżniających, które odróżniają naprawdę użyteczne platformy od pozostałych.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam całkowity wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik na poziomie 65%, aby można było uwzględnić je na liście.
- Integracja bezpieczeństwa potoków: Sprawdzam, czy narzędzie można bezpośrednio zintegrować z platformami CI/CD, takimi jak Jenkins, GitLab CI czy GitHub Actions, za pomocą natywnych wtyczek, zamiast wymagać ręcznie tworzonych opakowujących skryptów.
- Skanowanie podatności i zależności: Każde narzędzie oceniam pod kątem zakresu obsługi SAST, SCA i DAST w popularnych językach oraz ekosystemach pakietów, a także sposobu ustalania priorytetów ustaleń na podstawie możliwości ich wykorzystania.
- Bezpieczeństwo kontenerów i IaC: Sprawdzam możliwość skanowania obrazów w rejestrach oraz obsługę formatów Terraform, CloudFormation i manifestów Kubernetes, ponieważ większość zespołów korzysta z różnych formatów IaC.
- Wykrywanie i zarządzanie sekretami: Poza podstawowym dopasowywaniem wyrażeń regularnych oceniam, czy narzędzie skanuje historię git pod kątem ujawnionych danych uwierzytelniających oraz weryfikuje wykryte sekrety względem aktywnych usług.
- Egzekwowanie zasad jako kodu: Narzędzia powinny umożliwiać definiowanie i wersjonowanie niestandardowych zasad bezpieczeństwa, takich jak blokowanie wdrożeń zawierających krytyczne CVE, oraz automatycznie egzekwować te zasady w potokach.
- Usuwanie problemów i przepływ pracy deweloperów: Sprawdzam, jak ustalenia są prezentowane w miejscach, w których deweloperzy już pracują, niezależnie od tego, czy są to rozszerzenia IDE, adnotacje w żądaniach PR czy automatycznie generowane żądania PR z poprawkami.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców i wskazuję różnice między nimi:
Najważniejsze funkcje
Ujednolicony pulpit ASPM ma znaczenie, gdy zespół korzysta z wielu skanerów. Oceniam, jak dobrze narzędzie konsoliduje ustalenia SAST, SCA i dotyczące kontenerów w jednym widoku uporządkowanym według ryzyka. Kolejnym czynnikiem wyróżniającym jest usuwanie problemów wspomagane przez AI, zwłaszcza w przypadku narzędzi generujących żądania PR z poprawkami, które deweloperzy mogą bezpośrednio scalić. Biorę również pod uwagę możliwości generowania SBOM, ponieważ audyty łańcucha dostaw coraz częściej wymagają wykazów możliwych do odczytu maszynowego w formatach CycloneDX lub SPDX.
Poza funkcjami
Zakres obsługi zgodności jest istotnym czynnikiem wyróżniającym. Sprawdzam, czy narzędzie zawiera gotowe pakiety zasad dla takich struktur jak SOC 2, PCI-DSS czy ISO 27001, ponieważ tworzenie ich od podstaw zajmuje tygodnie. Znaczenie ma również elastyczność wdrażania — zespoły z branż regulowanych często potrzebują opcji hostowanych samodzielnie lub działających w izolowanych sieciach, obok rozwiązań SaaS. Na koniec oceniam przejrzystość licencjonowania, sprawdzając, czy ceny rosną wraz z liczbą deweloperów, repozytoriów lub skanowanych zasobów oraz czy dostępny jest bezpłatny plan umożliwiający mniejszym zespołom przeprowadzenie wartościowego testu narzędzia.
Jak wybrać narzędzia bezpieczeństwa DevOps
Łatwo zagubić się w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przeprowadzania własnego, unikalnego procesu wyboru oprogramowania, przygotowałem listę czynników, o których warto pamiętać.
| Czynnik | Co należy wziąć pod uwagę |
| Skalowalność | Upewnij się, że narzędzie może rozwijać się wraz z Twoim zespołem. Powinno obsługiwać rosnące obciążenia bez negatywnego wpływu na wydajność. |
| Integracje | Sprawdź, czy narzędzie bezproblemowo integruje się z istniejącymi systemami, takimi jak potoki CI/CD, systemy kontroli wersji i usługi w chmurze. |
| Możliwość dostosowania | Szukaj narzędzi, które pozwalają dostosować funkcje do konkretnych potrzeb i procesów pracy Twojego zespołu. |
| Łatwość obsługi | Weź pod uwagę, jak intuicyjne jest narzędzie. Twój zespół nie powinien mierzyć się z trudną krzywą uczenia się ani potrzebować rozbudowanych szkoleń, aby rozpocząć pracę. |
| Budżet | Porównaj koszty ze swoim planem finansowym. Weź pod uwagę cenę początkową i bieżące wydatki oraz oceń, czy narzędzie zapewnia odpowiednią wartość w stosunku do inwestycji. |
| Zabezpieczenia | Oceń środki bezpieczeństwa, takie jak szyfrowanie, zgodność ze standardami i regularne aktualizacje chroniące przed lukami w zabezpieczeniach. |
| Wsparcie | Oceń poziom dostępnej obsługi klienta. Niezawodne wsparcie może mieć kluczowe znaczenie podczas rozwiązywania pojawiających się problemów lub odpowiadania na pytania. |
| Wydajność | Przetestuj wydajność narzędzia w różnych warunkach, aby upewnić się, że spełnia wymagania Twojego zespołu dotyczące szybkości i efektywności. |
Trendy w narzędziach bezpieczeństwa DevOps
Podczas swoich badań zebrałem niezliczone aktualizacje produktów, komunikaty prasowe i dzienniki wydań od różnych dostawców narzędzi DevSecOps. Oto niektóre z pojawiających się trendów, które obserwuję.
- Przesunięcie bezpieczeństwa w lewo: Coraz więcej dostawców integruje bezpieczeństwo na wcześniejszych etapach cyklu życia oprogramowania. Ten trend pomaga wcześniej wykrywać luki w zabezpieczeniach i obniżać koszty ich usuwania. Niektóre narzędzia stosują to podejście, osadzając kontrole bezpieczeństwa bezpośrednio w procesie tworzenia kodu.
- Bezpieczeństwo natywne dla chmury: W miarę jak firmy przenoszą się do chmury, rośnie zapotrzebowanie na narzędzia chroniące aplikacje natywne dla chmury. Niektóre firmy oferują funkcje dostosowane do środowisk kontenerowych i bezserwerowych, zapewniając bezpieczeństwo w konfiguracjach obejmujących wiele chmur.
- Dane o zagrożeniach w czasie rzeczywistym: Dostawcy wzbogacają swoje platformy o dane o zagrożeniach w czasie rzeczywistym, aby szybko reagować na nowe luki w zabezpieczeniach. Niektóre firmy oferują funkcje zapewniające natychmiastowy wgląd w trwające zagrożenia, pomagając przedsiębiorstwom szybciej reagować.
- Zasady jako kod: To podejście umożliwia definiowanie zasad bezpieczeństwa i zarządzanie nimi jako kodem, dzięki czemu można je łatwo wersjonować i audytować. Zyskuje ono popularność wśród zespołów DevOps ze względu na spójność i łatwość integracji z potokami CI/CD.
- Architektura zerowego zaufania: Dostawcy coraz częściej stosują zasady zerowego zaufania, zapewniając, że żaden użytkownik ani system nie jest domyślnie uznawany za zaufany. Ten trend ma kluczowe znaczenie dla utrzymania bezpieczeństwa we współczesnych, złożonych i rozproszonych środowiskach, a niektóre rozwiązania uwzględniają funkcje zerowego zaufania w celu zwiększenia ogólnego poziomu bezpieczeństwa.
Czym są narzędzia bezpieczeństwa DevOps?
Narzędzia bezpieczeństwa DevOps dodają kontrole bezpieczeństwa do procesów tworzenia i wdrażania, aby wykrywać zagrożenia, zanim kod trafi do środowiska produkcyjnego. Deweloperzy, zespoły operacyjne i pracownicy odpowiedzialni za bezpieczeństwo korzystają z tych narzędzi, aby ograniczać narażenie na zagrożenia i jednocześnie sprawnie realizować wydania.
Funkcje skanowania luk w zabezpieczeniach, kontroli konfiguracji i egzekwowania zasad pomagają wcześnie wykrywać problemy, unikać błędnych konfiguracji i zwiększać bezpieczeństwo systemów. Ogólnie rzecz biorąc, narzędzia te pomagają zespołom dostarczać oprogramowanie z mniejszą liczbą problemów związanych z bezpieczeństwem i przy mniejszym nakładzie pracy ręcznej.
Funkcje narzędzi bezpieczeństwa DevOps
Wybierając narzędzia bezpieczeństwa DevOps, szukaj następujących kluczowych funkcji.
- Skanowanie pod kątem luk w zabezpieczeniach: Wykrywa słabe punkty w kodzie i aplikacjach, umożliwiając zespołom wczesne rozwiązywanie problemów w procesie tworzenia.
- Analiza zagrożeń w czasie rzeczywistym: Zapewnia natychmiastowy wgląd w potencjalne zagrożenia, umożliwiając szybką reakcję i ograniczenie ryzyka.
- Reguły jako kod: Umożliwia zarządzanie regułami bezpieczeństwa tak jak kodem, zapewniając spójność i łatwą integrację z przepływami pracy związanymi z tworzeniem oprogramowania.
- Bezpieczeństwo natywne dla chmury: Zapewnia wyspecjalizowaną ochronę środowisk kontenerowych i bezserwerowych, kluczowych dla nowoczesnych aplikacji opartych na chmurze.
- Interaktywne testowanie bezpieczeństwa aplikacji (IAST): Stale skanuje aplikacje podczas działania, aby identyfikować luki w zabezpieczeniach w momencie ich wystąpienia.
- Automatyczne alerty: Powiadamia zespoły o pojawiających się problemach z bezpieczeństwem, zapewniając możliwość podjęcia działań w odpowiednim czasie.
- Kontrole zgodności: Zapewnia, że aplikacje spełniają standardy i przepisy branżowe, ograniczając ryzyko związane ze zgodnością.
- Architektura zerowego zaufania: Wdraża środki bezpieczeństwa, które nie obdarzają automatycznym zaufaniem żadnego użytkownika ani systemu, zwiększając ogólny poziom bezpieczeństwa.
- Szczegółowa analityka: Zapewnia kompleksowe raporty i informacje dotyczące skuteczności zabezpieczeń, pomagając zespołom zrozumieć i poprawić poziom bezpieczeństwa.
- Priorytetyzacja luk w zabezpieczeniach: Szereguje zidentyfikowane luki według poziomu zagrożenia, aby skutecznie skoncentrować działania naprawcze.
- Wykrywanie błędnej konfiguracji: Identyfikuje błędy konfiguracji w infrastrukturze lub aplikacjach, ograniczając powierzchnię ataku.
- Statyczna analiza kodu: Skanuje kod źródłowy pod kątem problemów z bezpieczeństwem i błędów na wczesnym etapie cyklu życia tworzenia oprogramowania.
- Wytyczne dotyczące bezpiecznego kodowania: Integruje zalecenia ze środowiskami IDE, aby promować tworzenie bezpiecznego kodu.
- Kompleksowa integracja bezpieczeństwa: Osadza kontrole bezpieczeństwa w całym cyklu życia tworzenia oprogramowania, od projektu po wdrożenie.
- Modelowanie zagrożeń: Analizuje potencjalne zagrożenia na etapie planowania, aby zapobiegawczo rozwiązywać problemy związane z ryzykiem.
- Zapory aplikacji internetowych (WAF): Chronią przed typowymi zagrożeniami, takimi jak wstrzykiwanie SQL i ataki XSS.
- Integracja z OWASP ZAP: Zapewnia solidne rozwiązanie bezpieczeństwa do automatycznego skanowania luk w zabezpieczeniach aplikacji internetowych.
- Skanowanie zależności: Identyfikuje luki w zabezpieczeniach bibliotek i zależności innych firm oraz pomaga je ograniczać.
- Monitorowanie bazy kodu: Stale ocenia bazę kodu pod kątem nieautoryzowanych zmian lub luk w zabezpieczeniach.
- Bezpieczeństwo potoku: Zapewnia bezpieczeństwo potoku CI/CD poprzez integrację zautomatyzowanych narzędzi.
- Bezpieczne środowisko programistyczne: Zapewnia wstępnie skonfigurowane środowiska IDE i narzędzia z wbudowanymi najlepszymi praktykami bezpieczeństwa.
- Ochrona w czasie działania: Zabezpiecza środowiska produkcyjne przed aktywnymi atakami poprzez monitorowanie zachowania.
- Weryfikacja udostępniania: Automatyzuje kontrole bezpieczeństwa podczas udostępniania, aby zapobiegać wdrożeniom o nieodpowiednim poziomie bezpieczeństwa.
- Bezpieczne narzędzia do tworzenia skryptów: Wymusza stosowanie najlepszych praktyk bezpieczeństwa w niestandardowych skryptach używanych do automatyzacji.
- Wtyczki bezpieczeństwa: Rozszerza narzędzia DevOps o modułowe funkcje bezpieczeństwa, aby zaspokajać konkretne potrzeby.
- Ochrona obciążeń chmurowych: Monitoruje obciążenia w środowiskach chmurowych i chroni je przed zagrożeniami.
- Zasady kontroli dostępu: Zarządza uprawnieniami do usług chmurowych, zapewniając dostęp zgodny z zasadą minimalnych uprawnień.
- Integracja potoku DevSecOps: Płynnie włącza narzędzia do testowania bezpieczeństwa do przepływu pracy DevOps.
- Modelowanie zagrożeń potoku: Stale ocenia potok pod kątem potencjalnych zagrożeń i luk w zabezpieczeniach.
- Zaawansowane narzędzia do analizy statycznej: Wykrywają poważniejsze luki w kodzie źródłowym, w tym zagrożenia związane z łańcuchem dostaw.
- Automatyczne testy penetracyjne: Symulują ataki na aplikacje, aby ujawnić możliwe do wykorzystania słabe punkty.
- Monitorowanie łańcucha dostaw: Śledzi komponenty oprogramowania w celu identyfikowania luk w zależnościach upstream i downstream.
- Przesunięcie bezpieczeństwa w lewo: Osadza bezpieczeństwo wcześniej w cyklu życia, aby szybciej identyfikować zagrożenia i ograniczać ryzyko.
- Szczegółowa automatyzacja zgodności: Weryfikuje przestrzeganie standardów bezpieczeństwa w narzędziach i procesach.
Korzyści z narzędzi bezpieczeństwa DevOps
Wdrożenie narzędzi bezpieczeństwa DevOps zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich, na które możesz liczyć.
- Wczesne wykrywanie luk w zabezpieczeniach: Pomaga identyfikować problemy z bezpieczeństwem na etapie programowania, zmniejszając koszt i złożoność ich późniejszego usuwania.
- Zwiększona zgodność: Zapewnia zgodność aplikacji ze standardami branżowymi dzięki automatycznym kontrolom, minimalizując ryzyko regulacyjne.
- Lepsza współpraca: Włączenie bezpieczeństwa do cyklu życia oprogramowania zachęca do wspólnych działań zespołów programistycznych i zespołów ds. bezpieczeństwa.
- Szybsze reagowanie na zagrożenia: Analiza informacji o zagrożeniach w czasie rzeczywistym umożliwia szybkie działanie, minimalizując potencjalne szkody wynikające z luk w zabezpieczeniach.
- Spójne zasady bezpieczeństwa: Podejście „zasady jako kod” zapewnia jednolite stosowanie protokołów bezpieczeństwa we wszystkich projektach, zwiększając ogólny poziom bezpieczeństwa.
- Mniejsze obciążenie pracą ręczną: Automatyzacja zadań związanych z bezpieczeństwem pozwala członkom zespołu skupić się na innych kluczowych obszarach programowania.
- Lepsza widoczność: Szczegółowe analizy zapewniają wgląd w skuteczność zabezpieczeń, pomagając zespołom zrozumieć i poprawić stan bezpieczeństwa.
Koszty i ceny narzędzi bezpieczeństwa DevOps
Wybór narzędzi bezpieczeństwa DevOps wymaga zrozumienia różnych modeli cenowych i dostępnych planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia standardowe plany, średnie ceny i typowe funkcje rozwiązań w zakresie narzędzi bezpieczeństwa DevOps.
Tabela porównawcza planów narzędzi bezpieczeństwa DevOps
| Typ planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowe skanowanie luk w zabezpieczeniach, ograniczone wsparcie i monitorowanie oprogramowania o otwartym kodzie źródłowym. |
| Plan osobisty | $5-$25/ użytkownik/miesiąc | Rozszerzone skanowanie, podstawowe analizy i wsparcie społeczności. |
| Plan biznesowy | $25-$50/ użytkownik/miesiąc | Alerty w czasie rzeczywistym, kontrole zgodności, szczegółowe raportowanie i wsparcie przez e-mail. |
| Plan korporacyjny | $50+/użytkownik/ miesiąc | Zaawansowane informacje o zagrożeniach, niestandardowe zasady, dedykowane wsparcie i umowy SLA. |
Podział typów planów, kosztów i funkcji bezpłatnego oprogramowania do zamówień zakupu.