

W dzisiejszym dynamicznym świecie technologii zapewnienie bezpieczeństwa kodu jest ważniejsze niż kiedykolwiek wcześniej. Narzędzia do statycznego testowania bezpieczeństwa aplikacji mogą całkowicie odmienić sposób pracy Twój i Twojego zespołu, identyfikując luki w zabezpieczeniach, zanim staną się problemem. Znasz wyzwania związane z nadążaniem za zagrożeniami bezpieczeństwa, a te narzędzia oferują praktyczny sposób na poradzenie sobie z nimi.
Samodzielnie przetestowałem i zrecenzowałem te narzędzia, aby przedstawić Ci bezstronny przegląd dostępnych rozwiązań. Możesz zaufać, że moje najlepsze propozycje zostały dokładnie sprawdzone i koncentrują się na potrzebach związanych z tworzeniem oprogramowania SaaS. W tym artykule przeprowadzę Cię przez najlepsze opcje, przedstawiając ich unikalne funkcje oraz pokazując, jak mogą pomóc Twojemu zespołowi zachować bezpieczeństwo.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi do statycznego testowania bezpieczeństwa aplikacji
Ta tabela porównawcza podsumowuje informacje dotyczące cen wybranych przeze mnie najlepszych narzędzi do statycznego testowania bezpieczeństwa aplikacji.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze do skalowalnego wykrywania podatności | Dostępny bezpłatny plan | Od $350/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do skanowania SAST opartego na AI | Dostępna bezpłatna wersja demonstracyjna | Do 1000 USD/użytkownika/rok (rozliczenie roczne) | Website | |
| 3 | Najlepsze rozwiązanie do integracji z potokami CI/CD | Dostępny bezpłatny plan | Od $34/programista/miesiąc | Website | |
| 4 | Najlepszy do wykrywania zagrożeń w łańcuchu dostaw | 7-dniowy bezpłatny okres próbny + dostępna bezpłatna prezentacja | Od $399/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze do automatycznego generowania poprawek | Dostępny bezpłatny plan | Od $200/miesiąc | Website | |
| 6 | Najlepszy do współpracy przy projektach otwartoźródłowych | Bezpłatny 30-dniowy okres próbny | Od $21/użytkownik/miesiąc | Website | |
| 7 | Najlepsze rozwiązanie do nieograniczonego równoległego uruchamiania testów | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na zapytanie | Website | |
| 8 | Najlepsze rozwiązanie do obserwowalności w czasie rzeczywistym | Dostępne bezpłatne demo + 15-dniowy bezpłatny okres próbny | Od $7/host/miesiąc | Website | |
| 9 | Najlepszy do zintegrowanych przepływów pracy DevOps | Dostępny bezpłatny plan; 30-dniowy bezpłatny okres próbny | Od $29/użytkownika/miesiąc (przy rozliczeniu rocznym) | Website | |
| 10 | Najlepsze rozwiązanie do obserwowalności w czasie rzeczywistym | Dostępny bezpłatny plan i bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website |


Recenzje najlepszych narzędzi do statycznego testowania bezpieczeństwa aplikacji
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi do statycznego testowania bezpieczeństwa aplikacji, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze do skalowalnego wykrywania podatności
- Dostępny bezpłatny plan
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security udostępnia ujednolicony pulpit nawigacyjny umożliwiający sortowanie i filtrowanie problemów według typu, ważności i źródła skanowania. Aikido Security oferuje rozwiązanie do statycznego testowania bezpieczeństwa aplikacji (SAST), którego celem jest zabezpieczanie kodu, chmury i środowisk wykonawczych. Jest przeznaczone dla deweloperów z branż takich jak FinTech, HealthTech i startupy, koncentrując się na wykrywaniu podatności i wsparciu zgodności.
Dlaczego wybrałem Aikido Security: Aikido Security specjalizuje się w skalowalnym wykrywaniu podatności, zapewniając priorytetyzację rzeczywistych problemów bezpieczeństwa. Bezproblemowo integruje się z potokami CI/CD i środowiskami IDE, umożliwiając wykrywanie zagrożeń w czasie rzeczywistym. Użytkownicy mogą dostosowywać reguły do swoich konkretnych potrzeb, a poprawki oparte na AI wdrażane jednym kliknięciem upraszczają proces naprawczy. Obsługa zgodności ze standardami takimi jak SOC 2 i ISO dodatkowo zwiększa atrakcyjność tego rozwiązania.
Wyróżniające się funkcje & integracje:
Funkcje obejmują wykrywanie podatności, które ogranicza liczbę fałszywych alertów, możliwość dostosowania reguł oraz automatyczne wsparcie zgodności ze standardami takimi jak SOC 2 i ISO.
Integracje obejmują Azure Pipelines, Jira, GitHub, Bitbucket, GitLab, Slack, Trello, Jenkins, CircleCI i Travis CI.
Pros and Cons
Pros:
- Skalowalność dla dużych zespołów
- Świetne wsparcie zgodności
- Wykrywanie w czasie rzeczywistym
Cons:
- Może wymagać konfiguracji technicznej
- Ograniczona obsługa trybu offline
Learn more about Aikido Security: Najlepsze rozwiązanie do skanowania SAST opartego na AI
- Dostępna bezpłatna wersja demonstracyjna
- Do 1000 USD/użytkownika/rok (rozliczenie roczne)
Visit WebsiteCustomer Rating:4.7/5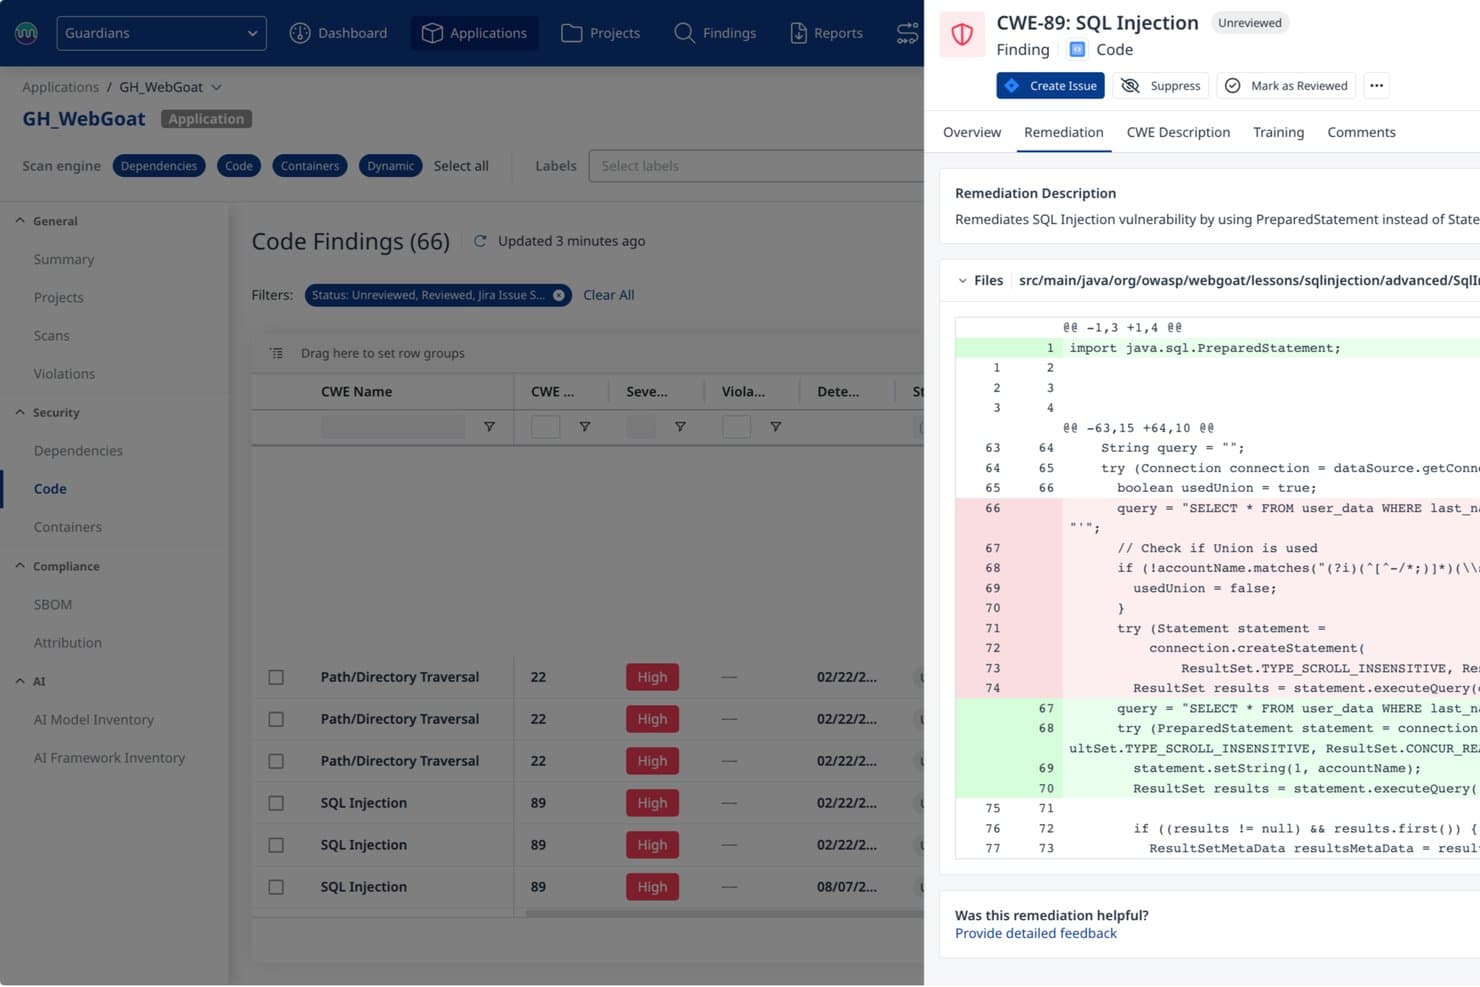
Mend.io zapewnia opartą na AI naprawę podatności na wstrzyknięcie SQL wraz z podglądem poprawki kodu. Mend AppSec to platforma bezpieczeństwa aplikacji, która łączy SAST, analizę składu oprogramowania i skanowanie kontenerów w celu identyfikowania luk w zastrzeżonym kodzie źródłowym w ponad 30 językach, oferując sugestie poprawek oparte na AI oraz integrację z potokami CI/CD.
Dla kogo najlepiej nadaje się Mend.io?
Mend AppSec to dobry wybór dla zespołów AppSec i DevSecOps, które potrzebują SAST opartego na AI, z dokładnością potwierdzoną testami porównawczymi oraz poprawkami dostarczanymi bezpośrednio do repozytorium.
Dlaczego wybrałem Mend.io
Wybrałem Mend.io jako jedno z najlepszych rozwiązań, ponieważ jego silnik SAST osiąga o +38% wyższą precyzję i o +48% wyższy poziom wykrywalności w porównaniu z konkurentami uwzględnionymi w testach porównawczych, co ma znaczenie, gdy chcesz ufać wynikom skanowania. Skanuje również do 10 razy szybciej niż ci sami konkurenci, dzięki czemu wyniki są dostępne, gdy kod nadal znajduje się w kontekście. Ponadto jego mechanizm naprawczy oparty na AI generuje poprawki o 46% dokładniejsze niż średnia konkurencji i otwiera je bezpośrednio jako żądania ściągnięcia.
Najważniejsze funkcje Mend.io
- Wykrywanie sekretów: Skanuje zastrzeżony kod źródłowy w poszukiwaniu zakodowanych na stałe danych uwierzytelniających, kluczy API, tokenów i certyfikatów, z możliwością wywołania naruszenia zasad lub przerwania kompilacji po ich wykryciu.
- Raportowanie zgodności kodu: Generuje raporty zgodne ze standardami, w tym OWASP, PCI DSS, NIST, HIPAA i MISRA, które można eksportować w formatach HTML, PDF, XML, JSON, CSV lub SARIF.
- Skanowanie przyrostowe: Analizuje wyłącznie zmieniony kod w porównaniu z przesłaną bazą odniesienia, skracając czas skanowania żądań ściągnięcia i gałęzi funkcji bez konieczności ponownego skanowania całego repozytorium.
- Mapowanie projektów monorepo: Dzieli pojedyncze repozytorium na osobne projekty Mend za pomocą mapowania ścieżek w formacie JSON, dzięki czemu zatwierdzenia uruchamiają skanowanie tylko dla zmienionych segmentów projektu.
Integracje Mend.io
Mend.io wymienia integracje z GitHub, GitHub Enterprise, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, TeamCity i Bamboo. Obsługuje również skanowanie SAST oparte na interfejsie wiersza poleceń w potokach CI/CD; dostępność API nie jest udokumentowana.
Pros and Cons
Pros:
- Precyzja wyższa o +38%, a poziom wykrywalności o +48% w porównaniu z konkurencją
- Skanowanie do 10 razy szybsze niż u konkurencji
- Poprawki o 46% dokładniejsze, otwierane jako żądania ściągnięcia
Cons:
- Niektóre wyniki wymagają ręcznej weryfikacji
- Mniej dojrzałe rozwiązanie niż dedykowane narzędzia SAST
Learn more about Mend.io: Najlepsze rozwiązanie do integracji z potokami CI/CD
- Dostępny bezpłatny plan
- Od $34/programista/miesiąc

Corgea oznacza zagrożenia związane z wstrzykiwaniem SQL bezpośrednio w żądaniach ściągnięcia w GitHub, a także przedstawia uwzględniające kontekst sugestie poprawek, które programiści mogą sprawdzić przed scaleniem. Corgea została stworzona z myślą o programistach i zespołach ds. bezpieczeństwa, które chcą zwiększyć bezpieczeństwo aplikacji dzięki analizie statycznej. Wykorzystuje sztuczną inteligencję do wykrywania luk w zabezpieczeniach, które tradycyjne narzędzia często pomijają, w tym błędów logiki biznesowej i problemów z konfiguracją. Ponieważ integruje się bezpośrednio z popularnymi środowiskami programistycznymi, zespoły mogą poprawić bezpieczeństwo bez spowalniania pracy.
Dlaczego wybrałem Corgea
Wybrałem Corgea, ponieważ jej analiza oparta na sztucznej inteligencji ogranicza liczbę fałszywych alarmów, jednocześnie poprawiając jakość wykrywania. Wykorzystanie dużych modeli językowych (LLMs) pomaga jej analizować kontekst kodu i wykrywać problemy, takie jak błędy logiki biznesowej, które zazwyczaj trudno znaleźć za pomocą skanerów opartych na regułach. Corgea dobrze integruje się również z potokami CI/CD, zapewniając informacje zwrotne w czasie rzeczywistym, dzięki czemu zespoły mogą wcześnie naprawiać problemy i utrzymywać bezpieczeństwo jako część standardowego procesu tworzenia oprogramowania.
Najważniejsze funkcje Corgea
Oprócz analizy opartej na sztucznej inteligencji zwróciłem również uwagę na następujące funkcje:
- Kompleksowa obsługa języków: Analizuje kod w ponad 10 językach i frameworkach, zapewniając szerokie pokrycie dla różnorodnych stosów technologicznych.
- Skanowanie sekretów: Identyfikuje zakodowane na stałe sekrety i dane wrażliwe w kodzie, aby zapobiegać naruszeniom danych.
- Inteligentne filtrowanie plików: Optymalizuje wydajność skanowania poprzez wykluczanie nieistotnych plików, zapewniając dokładną i efektywną analizę.
- Automatyczne naprawianie: Oferuje poprawki uwzględniające kontekst, które można zastosować automatycznie lub po weryfikacji, usprawniając proces usuwania problemów.
Integracje Corgea
Integracje obejmują potoki CI/CD, przeglądy żądań ściągnięcia, obsługę środowisk IDE, GitHub, GitLab, Bitbucket, Jenkins i Azure DevOps.
Pros and Cons
Pros:
- Wykrywa złożone błędy logiki biznesowej
- Mniej fałszywych alarmów dzięki sztucznej inteligencji
- Szerokie pokrycie kodu w wielu językach
Cons:
- Wyniki mogą się różnić między skanowaniami
- Nowsze narzędzie z krótką historią
Learn more about Corgea: Najlepszy do wykrywania zagrożeń w łańcuchu dostaw
- 7-dniowy bezpłatny okres próbny + dostępna bezpłatna prezentacja
- Od $399/miesiąc (rozliczane rocznie)

Panel Xygeni przedstawiający priorytetowe zagrożenia bezpieczeństwa aplikacji w kodzie, zależnościach, CI/CD, sekretach i IaC. Xygeni to oparta na AI platforma bezpieczeństwa aplikacji, która łączy SAST, SCA, DAST, wykrywanie sekretów, bezpieczeństwo CI/CD oraz ochronę łańcucha dostaw przed złośliwym oprogramowaniem w jednym systemie, zapewniając kompleksowe pokrycie całego cyklu SDLC.
Dla kogo Xygeni jest najlepszym wyborem?
Xygeni doskonale sprawdzi się w zespołach inżynierskich skupionych na bezpieczeństwie, działających w średnich i dużych przedsiębiorstwach, które potrzebują ujednoliconego wglądu w kod, zależności, potoki oraz komponenty innych firm.
Dlaczego wybrałem Xygeni
Uwzględniłem Xygeni wśród najlepszych rozwiązań, ponieważ jego wykrywanie zagrożeń w łańcuchu dostaw wykracza daleko poza możliwości większości narzędzi SAST. Moduł SCA codziennie analizuje tysiące nowych i zaktualizowanych pakietów o otwartym kodzie źródłowym, aby wykrywać i blokować złośliwe oprogramowanie typu zero-day, zanim trafi ono do bazy kodu. Ponadto mechanizm wykrywania anomalii monitoruje sygnały behawioralne w kodzie, zależnościach, potokach i plikach konfiguracyjnych, aby wykrywać nieautoryzowane modyfikacje w czasie rzeczywistym — czyli taki wektor ataku, którego czysta analiza statyczna po prostu nie ujawni.
Najważniejsze funkcje Xygeni
- Skanowanie SAST oparte na AI: Skanuje kod źródłowy pod kątem luk w zabezpieczeniach, w tym SQLi, XSS, niebezpiecznego uwierzytelniania i tylnych furtek, w oparciu o testy OWASP.
- Automatyczne poprawki AI za pośrednictwem pull requestów: Generuje poprawki na poziomie kodu dla wykrytych luk w zabezpieczeniach i przesyła je jako pull requesty do weryfikacji przez programistów.
- Wykrywanie sekretów: Skanuje repozytoria, commity i konfiguracje CI/CD, aby identyfikować ujawnione dane uwierzytelniające, klucze API i tokeny, zanim trafią one do środowiska produkcyjnego.
- Skanowanie bezpieczeństwa IaC: Analizuje pliki infrastruktury jako kodu, aby wykrywać błędne konfiguracje w środowiskach chmurowych i kontenerowych przed wdrożeniem.
Integracje Xygeni
Xygeni oferuje natywne integracje z GitHub, GitLab, Bitbucket, Azure DevOps i Jenkins, a także z CircleCI do skanowania SCM oraz potoków CI/CD. W zakresie systemów zgłoszeniowych i alertów integruje się z Jira, GitHub Issues i Slackiem. Dostępne są wtyczki IDE dla VS Code, IntelliJ, Eclipse, Visual Studio, Windsurf i Cursor. Xygeni udostępnia również interfejs REST API do tworzenia niestandardowych integracji i automatyzacji w ramach procesów CI/CD oraz zarządzania.
Pros and Cons
Pros:
- Analiza osiągalności znacząco ogranicza liczbę fałszywych alarmów
- Wykrywa złośliwe oprogramowanie w zależnościach o otwartym kodzie źródłowym
- Łączy skanowanie SAST, SCA i sekretów
Cons:
- Początkowo liczba alertów może być duża
- Mniejsza społeczność w porównaniu z Snyk lub SonarQube
Learn more about Xygeni: Najlepsze do automatycznego generowania poprawek
- Dostępny bezpłatny plan
- Od $200/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath udostępnia ujednolicony panel bezpieczeństwa, który na pierwszy rzut oka prezentuje aktywność skanowania, typy podatności, ważność problemów i najważniejsze krytyczne wykrycia. ZeroPath został zaprojektowany, aby pomóc zespołom programistycznym i zespołom ds. bezpieczeństwa wyprzedzać zagrożenia związane z podatnościami w kodzie dzięki wykorzystaniu AI do wykrywania problemów, takich jak błędy uwierzytelniania, błędy logiki, podatne na wykorzystanie zależności i nieprawidłowo skonfigurowane potoki. Jeśli Twój zespół szybko tworzy oprogramowanie i szuka rozwiązania SAST, które wykrywa rzeczywiste zagrożenia bez przytłaczania fałszywymi alarmami, warto przyjrzeć się ZeroPath.
Dlaczego wybrałem ZeroPath
Wybrałem ZeroPath, ponieważ jego natywny dla AI silnik statycznego testowania bezpieczeństwa aplikacji (SAST) wykracza poza dopasowywanie wzorców i rozumie kontekst kodu oraz logikę biznesową — dzięki temu Ty i Twój zespół możecie mieć pewność, że wykryte problemy są istotne. Automatyczne generowanie poprawek pozwala przeglądać lub scalać sugerowane poprawki bezpośrednio w żądaniach ściągnięcia, ograniczając czas poświęcany na ręczne tworzenie działań naprawczych. Dokładne wykrywanie obejść uwierzytelniania, IDOR, warunków wyścigu i błędów logiki oznacza, że wykrywasz typy podatności, które wiele starszych skanerów pomija.
Najważniejsze funkcje ZeroPath
Oprócz podstawowych funkcji SAST ZeroPath oferuje:
- Niestandardowe zasady dotyczące kodu: Twórz zasady w języku naturalnym lub oparte na regułach, aby oznaczać określone wzorce lub antywzorce w bazie kodu.
- Wykrywanie sekretów: Skanuj repozytoria w poszukiwaniu wyciekłych danych uwierzytelniających, kluczy, tokenów lub sekretów API i wymuszaj procedury naprawcze.
- Wykrywanie nieprawidłowej konfiguracji infrastruktury jako kodu (IaC): Analizuj szablony IaC (np. Terraform, CloudFormation) pod kątem niebezpiecznych konfiguracji przed wdrożeniem.
- Panel analizy bezpieczeństwa: Wyświetlaj dane w czasie rzeczywistym dotyczące trendów podatności, oceny możliwości wykorzystania (CVSS 4.0), wydajności zespołu i stanu zgodności.
Integracje ZeroPath
Integracje obejmują GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams i CircleCI.
Pros and Cons
Pros:
- Wykrywa błędy logiki i ukryte zagrożenia, które możesz przeoczyć podczas standardowych skanów.
- Ogranicza liczbę nieistotnych wykryć, dzięki czemu Twój zespół może skupić się na rzeczywistych problemach.
- Zapewnia jasne poprawki, które przyspieszają przeglądy bezpieczeństwa.
Cons:
- Opcje integracji mogą nie być wystarczająco rozbudowane dla złożonych środowisk korporacyjnych.
- Dostosowanie przepływu pracy do jego automatyzacji może wymagać czasu.
Learn more about Zeropath: Najlepszy do współpracy przy projektach otwartoźródłowych
- Bezpłatny 30-dniowy okres próbny
- Od $21/użytkownik/miesiąc
Visit WebsiteCustomer Rating:4.8/5
Okno dialogowe GitHub do dodawania obrazów GitHub to platforma współpracy przy tworzeniu oprogramowania, szeroko wykorzystywana przez deweloperów z różnych branż, w tym z sektora opieki zdrowotnej i finansów. Oferuje narzędzia do zabezpieczania, automatyzacji i zarządzania kodem, dzięki czemu sprawdza się w zadaniach takich jak DevSecOps i CI/CD.
Dlaczego wybrałem GitHub: GitHub wyróżnia się współpracą przy projektach otwartoźródłowych, zapewniając platformę, na której deweloperzy mogą wspólnie pracować nad projektami z dowolnego miejsca. Wbudowane narzędzia bezpieczeństwa aplikacji wykorzystują sztuczną inteligencję do szybkiego identyfikowania i usuwania luk w zabezpieczeniach, co wspiera jego unikatową propozycję sprzedaży. GitHub Actions automatyzują przepływy pracy, zwiększając efektywność zarządzania zmianami w kodzie. Dzięki GitHub Advanced Security zyskujesz opcje zabezpieczeń klasy korporacyjnej, które chronią bazę kodu.
Najważniejsze funkcje i integracje:
Funkcje obejmują GitHub Copilot do programowania wspomaganego przez sztuczną inteligencję, GitHub Actions do automatyzacji przepływów pracy oraz Codespaces zapewniające natychmiastowe środowiska programistyczne. Funkcje te usprawniają współpracę i optymalizują procesy tworzenia oprogramowania.
Integracje obejmują Slack, Trello, Jira, Visual Studio, Azure DevOps, Google Cloud, AWS, Heroku, Docker i Kubernetes.
Pros and Cons
Pros:
- Rozbudowana społeczność otwartoźródłowa
- Narzędzia bezpieczeństwa oparte na sztucznej inteligencji
- GitHub Actions do automatyzacji
Cons:
- Możliwość występowania złożonych konfiguracji
- Zależność od znajomości Git
 Najlepsze rozwiązanie do nieograniczonego równoległego uruchamiania testów
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na zapytanie
Visit WebsiteCustomer Rating:4.9/5
Zespół QA Wolf może projektować, tworzyć i zarządzać automatycznymi testami oraz terminowo zgłaszać błędy. QA Wolf to hybrydowa platforma i usługa przeznaczona dla zespołów programistycznych z branż takich jak fintech, opieka zdrowotna i handel elektroniczny. Zapewnia automatyczne kompleksowe testy aplikacji internetowych i mobilnych, podnosząc jakość zapewniania jakości i obniżając koszty kontroli jakości.
Dlaczego wybrano QA Wolf: QA Wolf wyróżnia się możliwością nieograniczonego równoległego uruchamiania testów, co stanowi przełomowe rozwiązanie dla zespołów, które chcą przyspieszyć procesy testowania. Raporty błędów zweryfikowane przez człowieka pomagają zapewnić dokładność. Gwarancja braku niestabilnych testów zmniejsza ryzyko występowania zawodnych testów, dzięki czemu rozwiązanie jest niezawodne i umożliwia spójne testowanie. Tworzenie i utrzymywanie testów z wykorzystaniem AI zwiększa produktywność, ograniczając czas poświęcany na zadania związane z kontrolą jakości.
Najważniejsze funkcje i integracje:
Funkcje obejmują raporty błędów zweryfikowane przez człowieka, które zapewniają dokładność, gwarancję braku niestabilnych testów ograniczającą występowanie zawodnych testów oraz tworzenie testów z wykorzystaniem AI w celu zwiększenia produktywności.
Integracje obejmują GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, CircleCI, Jenkins, Travis CI i Azure DevOps.
Pros and Cons
Pros:
- Nieograniczone równoległe uruchamianie testów
- Raporty błędów zweryfikowane przez człowieka
- Tworzenie testów z wykorzystaniem AI
Cons:
- Nie jest idealnym rozwiązaniem dla małych zespołów
- Może wymagać wiedzy technicznej
Learn more about QA Wolf: Najlepsze rozwiązanie do obserwowalności w czasie rzeczywistym
- Dostępne bezpłatne demo + 15-dniowy bezpłatny okres próbny
- Od $7/host/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Panel przeglądu Dynatrace Dynatrace to kompleksowa platforma analityki oprogramowania używana przez zespoły IT i DevOps w różnych sektorach. Zapewnia monitorowanie i analizę aplikacji, infrastruktury oraz doświadczeń użytkowników, pomagając zespołom optymalizować wydajność i zapewniać niezawodność.
Dlaczego wybrałem Dynatrace: Dynatrace zapewnia obserwowalność w czasie rzeczywistym, dzięki czemu jest najlepszym wyborem dla zespołów potrzebujących natychmiastowych informacji o swoich systemach. Analiza przyczyn źródłowych oparta na sztucznej inteligencji pomaga szybko identyfikować problemy, oszczędzając czas. Monitorowanie całego stosu obejmuje wszystko — od aplikacji po infrastrukturę. Ponadto zautomatyzowane wdrażanie i skalowanie upraszczają zarządzanie złożonymi środowiskami.
Najważniejsze funkcje i integracje:
Funkcje obejmują opartą na sztucznej inteligencji analizę przyczyn źródłowych, która przyspiesza rozwiązywanie problemów, monitorowanie całego stosu obejmujące aplikacje i infrastrukturę oraz zautomatyzowane wdrażanie upraszczające zarządzanie złożonymi środowiskami.
Integracje obejmują AWS, Azure, Google Cloud, Kubernetes, ServiceNow, Slack, Jira, Microsoft Teams, Ansible i Puppet.
Pros and Cons
Pros:
- Analiza danych w czasie rzeczywistym
- Analiza przyczyn źródłowych oparta na sztucznej inteligencji
- Monitorowanie całego stosu
Cons:
- Wysokie zużycie zasobów
- Złożona początkowa konfiguracja
 Najlepszy do zintegrowanych przepływów pracy DevOps
- Dostępny bezpłatny plan; 30-dniowy bezpłatny okres próbny
- Od $29/użytkownika/miesiąc (przy rozliczeniu rocznym)
Visit WebsiteCustomer Rating:4.5/5
Funkcja śledzenia zgłoszeń w GitLab wyświetlona na tablicy Kanban GitLab umożliwia użytkownikom tworzenie nowoczesnych aplikacji i przyspiesza transformację cyfrową dzięki wykorzystaniu zautomatyzowanych procesów, aby szybciej dostarczać kod.
Oprócz funkcji repozytorium kodu i kontroli wersji GitLab oferuje wbudowane przepływy pracy DevOps, takie jak potoki ciągłej integracji i ciągłego dostarczania (CI/CD). GitLab zwiększa produktywność deweloperów i współpracę między nimi, jednocześnie obniżając koszty, skracając czas cyklu oraz czas wprowadzenia produktu na rynek.
GitLab jest bezpłatny dla użytkowników indywidualnych. Wersja Premium jest przeznaczona dla klientów, którzy chcą zwiększyć produktywność i koordynację zespołu, a jej cena wynosi $19/użytkownika/miesiąc. Pakiet Ultimate GitLab kosztuje $99/użytkownika/miesiąc i jest przeznaczony do zapewnienia bezpieczeństwa, planowania i zgodności w całej organizacji.
 Najlepsze rozwiązanie do obserwowalności w czasie rzeczywistym
- Dostępny bezpłatny plan i bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.3/5
Za pomocą oprogramowania można ustalać priorytety, śledzić i raportować luki w zabezpieczeniach na poziomie organizacji, zespołu lub komponentu. New Relic to platforma obserwowalności dostosowana do potrzeb programistów, oferująca rozwiązania do monitorowania aplikacji i infrastruktury. Została zaprojektowana z myślą o zespołach IT, które chcą zwiększać wydajność i uzyskiwać wgląd w dane dzięki ich analizie.
Dlaczego wybrałem New Relic: New Relic wyróżnia się obserwowalnością w czasie rzeczywistym, zapewniając natychmiastowy wgląd w wydajność aplikacji. Możliwość monitorowania całego stosu w czasie rzeczywistym za pomocą gotowych pulpitów nawigacyjnych jest kluczowym wyróżnikiem tego rozwiązania. Platforma obsługuje ponad 780 integracji, zapewniając kompleksowy wgląd w różne środowiska programistyczne. Dzięki temu jest wszechstronnym narzędziem do rozwiązywania problemów i poprawy komfortu użytkowników.
Najważniejsze funkcje i integracje:
Funkcje obejmują konfigurację kompleksowego monitorowania w mniej niż pięć minut, pełny wgląd w różne środowiska programistyczne oraz praktyczne informacje umożliwiające proaktywne rozwiązywanie problemów.
Integracje obejmują AWS, Azure, Google Cloud, Kubernetes, Slack, Jira, PagerDuty, ServiceNow, Splunk i Datadog.
Pros and Cons
Pros:
- Monitorowanie aplikacji w czasie rzeczywistym
- Obsługa licznych integracji
- Praktyczne informacje o wydajności
Cons:
- Wysokie koszty dużej ilości danych
- Zależność od połączenia z internetem
Learn more about New Relic:
Inne narzędzia do statycznego testowania bezpieczeństwa aplikacji
Oto kilka dodatkowych narzędzi do statycznego testowania bezpieczeństwa aplikacji, które nie trafiły na moją listę, ale nadal warto się nimi zainteresować:
- 11DeepSourceNajlepsze do analizy jakości kodu
- 12IDA ProNajlepszy do zaawansowanej analizy binarnej
- 13Nexus Lifecycle Najlepsze do zarządzania oprogramowaniem otwartoźródłowym
- 14Mend SASTNajlepsze rozwiązanie do szybkiego wykrywania luk
- 15StackHawkNajlepsze do automatycznego testowania bezpieczeństwa
- 16CodigaNajlepsze do analizy kodu w czasie rzeczywistym
- 17GuardRailsNajlepsze rozwiązanie do bezpieczeństwa stawiającego deweloperów na pierwszym miejscu
- 18FlawnterNajlepsze rozwiązanie do dogłębnej kontroli kodu
- 19SonarQubeNajlepsze rozwiązanie do ciągłej kontroli jakości kodu
- 20DerScannerNajlepsze do wykrywania luk w zabezpieczeniach
Jak oceniam narzędzia do statycznego testowania bezpieczeństwa aplikacji
Każde narzędzie oceniam na dwóch poziomach — według podstawowych wymagań, takich jak integracja z potokiem CI/CD i skanowanie wielu języków, oraz cech wyróżniających, które decydują o tym, z których narzędzi programiści będą faktycznie korzystać.
Podstawowe funkcje (wymagania niezbędne na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć łączny wynik wynoszący co najmniej 65%, aby zostać uwzględnione.
- Analiza kodu źródłowego: Sprawdzam, ile języków skanuje każde narzędzie oraz czy obsługuje kod źródłowy, kod bajtowy i pliki binarne — szczególnie w przypadku zespołów korzystających z mieszanych stosów technologicznych, takich jak Java wraz z Go lub Kotlinem.
- Zakres wykrywania podatności: Zestaw reguł każdego narzędzia powinien co najmniej odpowiadać OWASP Top 10 oraz CWE/SANS Top 25 i być regularnie aktualizowany wraz z pojawianiem się nowych klas podatności.
- Integracja z CI/CD i IDE: Szukam natywnych wtyczek do narzędzi takich jak Jenkins, GitHub Actions i GitLab CI, a także obsługi środowisk IDE, takich jak VS Code czy IntelliJ, aby programiści otrzymywali informacje zwrotne, zanim kod trafi do potoku.
- Wskazówki dotyczące usuwania problemów: Najlepsze narzędzia przedstawiają sugestie poprawek na poziomie wiersza wraz z kontekstowymi przykładami kodu, a nie tylko opis CVE, który zmusza programistów do samodzielnego przeszukiwania dokumentacji.
- Zarządzanie fałszywymi alarmami: Oceniam, czy narzędzie pozwala zespołom ds. bezpieczeństwa dostrajać reguły, wyciszać znane bezpieczne wzorce i przenosić te decyzje między projektami, aby wyniki skanowania pozostały użyteczne.
- Zgodność i raportowanie: Raporty powinny mapować wykryte problemy na standardy takie jak PCI-DSS, HIPAA lub ISO 27001 oraz oferować zarówno szczegółowe informacje dla programistów, jak i podsumowania dla kadry zarządzającej, gotowe na potrzeby audytów.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia poszczególne platformy.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Najważniejsze funkcje
Automatyczne usuwanie problemów wspomagane przez sztuczną inteligencję jest ważnym czynnikiem różnicującym — narzędzia, które sugerują lub generują poprawki kodu bezpośrednio w żądaniu scalenia, pozwalają programistom uniknąć przełączania się między kontekstem programistycznym a dokumentacją dotyczącą bezpieczeństwa. Równie ważne jest skanowanie przyrostowe, ponieważ narzędzie, które przy każdym zatwierdzeniu ponownie skanuje całą bazę kodu, spowalnia potoki i frustruje zespoły. Szukam również możliwości tworzenia niestandardowych reguł, które pozwalają zespołom ds. bezpieczeństwa pisać reguły wykrywania dla wewnętrznych frameworków lub wzorców kodowania, których nie wychwycą ogólne zestawy reguł.
Nie tylko funkcje
Zakres obsługiwanych języków i frameworków to jedna z pierwszych rzeczy, które sprawdzam — narzędzie obsługujące Javę i Pythona, ale pomijające Kotlin lub Rust, nie sprawdzi się w zespołach modernizujących swoje stosy technologiczne. Znaczenie ma również ekosystem integracji. Oceniam, czy narzędzie łączy się natywnie z platformami zarządzania kodem źródłowym, systemami obsługi zgłoszeń, takimi jak Jira, oraz rozbudowanymi pakietami do zapewniania bezpieczeństwa aplikacji, aby wykryte problemy nie pozostawały w izolacji. Przejrzystość cen także odgrywa rolę, ponieważ licencjonowanie w przeliczeniu na programistę lub skanowanie może znacząco zmienić całkowity koszt w zależności od wielkości zespołu i częstotliwości kompilacji.
Jak wybrać narzędzie do statycznego testowania bezpieczeństwa aplikacji
Łatwo zagubić się w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez wyjątkowy dla Ciebie proces wyboru oprogramowania, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
|---|---|
| CzynnikSkalowalność | Co należy wziąć pod uwagęCzy narzędzie może rozwijać się wraz z Twoją firmą? Weź pod uwagę limity użytkowników, możliwości przetwarzania danych oraz łatwość integracji z przyszłymi technologiami. |
| CzynnikIntegracje | Co należy wziąć pod uwagęCzy współpracuje z istniejącymi narzędziami i przepływami pracy? Sprawdź zgodność z potokami CI/CD i środowiskami programistycznymi, aby zapewnić sprawne działanie. |
| CzynnikMożliwość dostosowania | Co należy wziąć pod uwagęCzy możesz dostosować narzędzie do swoich konkretnych potrzeb? Poszukaj opcji dostosowania reguł wykrywania i raportów do swoich zasad bezpieczeństwa. |
| CzynnikŁatwość obsługi | Co należy wziąć pod uwagęCzy narzędzie jest przyjazne dla użytkowników ze wszystkich zespołów? Oceń interfejs i nawigację, aby zapewnić szybkie wdrożenie bez konieczności przeprowadzania obszernego szkolenia. |
| CzynnikWdrożenie i rozpoczęcie pracy | Co należy wziąć pod uwagęJak szybko możesz zacząć skutecznie korzystać z narzędzia? Weź pod uwagę czas i zasoby potrzebne na konfigurację, szkolenie wstępne oraz integrację z istniejącymi systemami. |
| CzynnikKoszt | Co należy wziąć pod uwagęCzy cena mieści się w Twoim budżecie? Porównaj struktury cenowe, w tym wszelkie ukryte opłaty, i sprawdź, czy dostępny jest bezpłatny okres próbny, aby przetestować narzędzie przed podjęciem decyzji. |
| CzynnikZabezpieczenia | Co należy wziąć pod uwagęCzy narzędzie przestrzega najlepszych praktyk bezpieczeństwa? Zweryfikuj szyfrowanie danych, mechanizmy kontroli dostępu oraz zgodność z odpowiednimi przepisami. |
| CzynnikWymogi zgodności | Co należy wziąć pod uwagęCzy narzędzie spełnia standardy właściwe dla danej branży? Sprawdź, czy posiada certyfikaty lub obsługuje przepisy, takie jak RODO lub HIPAA, jeśli mają zastosowanie w Twoim sektorze. |
Czym są narzędzia do statycznego testowania bezpieczeństwa aplikacji?
Narzędzia do statycznego testowania bezpieczeństwa aplikacji to rozwiązania programowe analizujące kod źródłowy w celu wczesnego wykrywania luk w zabezpieczeniach na etapie tworzenia oprogramowania. Deweloperzy, zespoły ds. bezpieczeństwa oraz specjaliści ds. zapewniania jakości korzystają z tych narzędzi, aby zwiększać bezpieczeństwo kodu i zapewniać zgodność ze standardami branżowymi. Analiza kodu, wykrywanie luk w zabezpieczeniach oraz możliwości integracji pomagają identyfikować potencjalne zagrożenia i poprawiać jakość kodu. Ogólnie rzecz biorąc, narzędzia te dostarczają cennych informacji, które pomagają zespołom utrzymywać bezpieczne i niezawodne aplikacje.
Funkcje
Wybierając narzędzia do statycznego testowania bezpieczeństwa aplikacji, zwróć uwagę na następujące kluczowe funkcje:
- Analiza kodu: Automatycznie skanuje kod źródłowy w celu wykrywania luk w zabezpieczeniach, pomagając deweloperom naprawiać problemy na wczesnym etapie tworzenia oprogramowania.
- Wykrywanie luk w zabezpieczeniach: Identyfikuje potencjalne zagrożenia i słabe punkty w kodzie, dostarczając szczegółowe raporty ułatwiające ich usunięcie.
- Możliwości integracji: Bezproblemowo łączy się z istniejącymi środowiskami programistycznymi i potokami CI/CD, aby zapewnić ciągłe testowanie bezpieczeństwa.
- Dostosowywalne reguły: Umożliwia użytkownikom dostosowanie kontroli bezpieczeństwa do konkretnych zasad organizacji i wymogów zgodności.
- Informacje zwrotne w czasie rzeczywistym: Zapewnia deweloperom natychmiastowe informacje i sugestie, skracając czas potrzebny na ręczne przeglądy kodu.
- Raportowanie zgodności: Tworzy dokumentację potwierdzającą przestrzeganie standardów branżowych i przepisów, takich jak RODO lub HIPAA.
- Obsługa wielu języków: Analizuje kod napisany w różnych językach programowania, dostosowując się do zróżnicowanych zespołów programistycznych.
- Przyjazny dla użytkownika interfejs: Zapewnia łatwość obsługi dzięki intuicyjnej nawigacji, skracając czas nauki dla nowych użytkowników.
- Skalowalność: Dostosowuje się do rosnących potrzeb Twojej firmy, sprawnie obsługując większą ilość danych i większą liczbę użytkowników.
- Zabezpieczenia: Obejmuje funkcje takie jak szyfrowanie danych i mechanizmy kontroli dostępu, które chronią poufne informacje podczas analizy.
Korzyści
Wdrożenie narzędzi do statycznego testowania bezpieczeństwa aplikacji zapewnia wiele korzyści dla Twojego zespołu i firmy. Oto kilka z nich:
- Wczesne wykrywanie luk w zabezpieczeniach: Identyfikuje problemy z bezpieczeństwem w kodzie, zanim trafi on do środowiska produkcyjnego, zmniejszając ryzyko wykorzystania luk.
- Wyższa jakość kodu: Zapewnia szczegółową analizę i informacje zwrotne, pomagając deweloperom pisać czystszy i bezpieczniejszy kod.
- Lepsza zgodność: Tworzy raporty potwierdzające przestrzeganie standardów branżowych i przepisów, upraszczając audyty.
- Oszczędność czasu: Automatyzuje proces przeglądu bezpieczeństwa, umożliwiając deweloperom skupienie się na tworzeniu funkcji zamiast na ręcznym sprawdzaniu kodu.
- Efektywność kosztowa: Wykrywa luki w zabezpieczeniach na wczesnym etapie cyklu tworzenia oprogramowania, ograniczając koszty związane z naprawą problemów po wdrożeniu.
- Lepsza współpraca: Integruje się z istniejącymi narzędziami i przepływami pracy, sprzyjając lepszej komunikacji między zespołami programistycznymi i zespołami ds. bezpieczeństwa.
- Skalowalność: Dostosowuje się do potrzeb rozwijających się zespołów, zapewniając spójne praktyki bezpieczeństwa w miarę rozwoju firmy.
Koszty i ceny
Wybór narzędzi do statycznego testowania bezpieczeństwa aplikacji wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najczęściej spotykane plany, ich średnie ceny oraz typowe funkcje zawarte w rozwiązaniach do statycznego testowania bezpieczeństwa aplikacji:
Tabela porównawcza planów narzędzi do statycznego testowania bezpieczeństwa aplikacji
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowa analiza kodu, ograniczona obsługa języków oraz wsparcie społeczności. |
| Typ planuPlan osobisty | Średnia cena$10-$30/użytkownika/miesiąc | Typowe funkcjeZaawansowana analiza kodu, obsługa wielu języków oraz podstawowe możliwości integracji. |
| Typ planuPlan biznesowy | Średnia cena$45-$100/użytkownika/miesiąc | Typowe funkcjeKompleksowa analiza kodu, niestandardowe reguły, integracja z potokami CI/CD oraz wsparcie przez e-mail. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$150-$300/użytkownika/miesiąc | Typowe funkcjeKompleksowa analiza, wykrywanie luk w zabezpieczeniach w czasie rzeczywistym, raportowanie zgodności oraz dedykowane wsparcie. |
Narzędzia do statycznego testowania bezpieczeństwa aplikacji (najczęściej zadawane pytania)
Oto odpowiedzi na niektóre często zadawane pytania dotyczące narzędzi do statycznego testowania bezpieczeństwa aplikacji:
Kiedy można wykorzystać statyczne testowanie bezpieczeństwa aplikacji w dowolnym projekcie?
Narzędzi do statycznego testowania bezpieczeństwa aplikacji można używać na wczesnym etapie cyklu życia tworzenia oprogramowania. Nie wymagają one uruchomionej aplikacji, dlatego idealnie nadają się do wykrywania luk w zabezpieczeniach podczas fazy programowania, umożliwiając proaktywne rozwiązywanie problemów związanych z bezpieczeństwem.
Które z poniższych problemów nie zostaną znalezione przez narzędzia SAST?
Narzędzia SAST nie mogą wykrywać problemów występujących w czasie działania, ponieważ analizują kod bez jego wykonywania. Oznacza to, że nie znajdą problemów takich jak błędy uwierzytelniania lub nieprawidłowe konfiguracje serwera, których identyfikacja wymaga uruchomionej aplikacji.
Czy statyczne testowanie bezpieczeństwa aplikacji może pomóc w identyfikacji potencjalnych luk w zabezpieczeniach?
Tak, statyczne testowanie bezpieczeństwa aplikacji skutecznie identyfikuje potencjalne luki w zabezpieczeniach w kodzie źródłowym aplikacji. Narzędzia te przeprowadzają testy typu white-box, które pomagają znaleźć przyczyny źródłowe błędów bezpieczeństwa i dostarczają wskazówek dotyczących ich usuwania.
Czy narzędzia do statycznego testowania bezpieczeństwa aplikacji są odpowiednie dla wszystkich języków programowania?
Nie, nie wszystkie narzędzia do statycznego testowania bezpieczeństwa aplikacji obsługują każdy język programowania. Większość narzędzi specjalizuje się w popularnych językach, takich jak Java, C++ i Python, ale zakres obsługi może się różnić. Przed zakupem upewnij się, że wybrane narzędzie obsługuje języki używane przez Twój zespół. Jeśli pracujesz z mniej popularnymi językami, być może trzeba będzie poszukać wyspecjalizowanych narzędzi lub potwierdzić zakres obsługi u dostawcy.