

Najlepsze rozwiązania do zarządzania uprzywilejowanym dostępem pomagają zespołom kontrolować uprawnienia administracyjne, ograniczać ryzyko nieautoryzowanego dostępu oraz chronić wrażliwe systemy przed zagrożeniami wewnętrznymi i zewnętrznymi. Narzędzia te ułatwiają egzekwowanie zasad minimalnych uprawnień, monitorowanie aktywności wysokiego ryzyka oraz zabezpieczanie poświadczeń w rozproszonych środowiskach.
Gdy błędne konfiguracje narażają krytyczne systemy, ręczne procesy zatwierdzania spowalniają pilne działania lub konta uprzywilejowane nie są monitorowane, organizacje stają w obliczu większych luk w zabezpieczeniach i wyższego ryzyka operacyjnego. Problemy te utrudniają zespołom ds. bezpieczeństwa i IT utrzymanie widoczności, obsługę audytów oraz szybką reakcję na podejrzane zachowania.
Mając ponad 20 lat doświadczenia w branży jako dyrektor ds. technologii, przetestowałem i przeanalizowałem dziesiątki rozwiązań do zarządzania uprzywilejowanym dostępem w rzeczywistych środowiskach, aby ocenić ich mechanizmy kontroli bezpieczeństwa, funkcje audytowe oraz jakość integracji. Ten przewodnik przedstawia najważniejsze rozwiązania do zarządzania uprzywilejowanym dostępem. Każda recenzja obejmuje funkcje, zalety i wady oraz najlepiej dopasowane przypadki użycia, aby pomóc Ci wybrać odpowiednie narzędzie.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: rozwiązania do zarządzania uprzywilejowanym dostępem
Ta tabela porównawcza podsumowuje szczegóły cenowe wybranych przeze mnie najlepszych rozwiązań do zarządzania uprzywilejowanym dostępem.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do zautomatyzowanego przydzielania aplikacji | 14-dniowy bezpłatny okres próbny | Od $8/użytkownika/miesiąc | Website | |
| 2 | Najlepszy dzięki wbudowanemu monitorowaniu naruszeń w darknecie | 14-dniowy bezpłatny okres próbny | Cena dostępna na życzenie | Website | |
| 3 | Najlepszy do inteligentnego podnoszenia uprawnień | Dostępna bezpłatna wersja próbna i bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 4 | Najlepsze do bezpiecznego sejfu haseł | Nie | Od $3.75 za użytkownika miesięcznie (rozliczane rocznie) | Website | |
| 5 | Najlepszy dla zgodności z przepisami dotyczącymi danych | Nie | Od $10/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 6 | Najlepsze rozwiązanie do bezagentowego podejścia PAM | 30-dniowy bezpłatny okres próbny | Od $2/użytkownika/miesiąc | Website | |
| 7 | Najlepsze rozwiązanie do integracji na poziomie przedsiębiorstwa | Nie | Od $50 za użytkownika miesięcznie (rozliczane rocznie) | Website | |
| 8 | Najlepsze rozwiązanie do uprzywilejowanego dostępu bez martwych punktów | 30-dniowy bezpłatny okres próbny | Od $3/użytkownika/miesiąc (przy rozliczeniu rocznym) | Website | |
| 9 | Najlepsze rozwiązanie dla małych i średnich przedsiębiorstw | Nie | Od $7.95/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 10 | Najlepszy pod względem skalowalności w różnych branżach | Nie | Wycena na zapytanie | Website |


Recenzje najlepszych rozwiązań do zarządzania uprzywilejowanym dostępem
Poniżej znajdują się moje szczegółowe podsumowania najlepszych rozwiązań do zarządzania uprzywilejowanym dostępem, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do zautomatyzowanego przydzielania aplikacji
- 14-dniowy bezpłatny okres próbny
- Od $8/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Uprawnienia oparte na rolach w Rippling obejmują funkcję zatwierdzania, która pozwala firmom kontrolować, kto ma uprawnienia do zatwierdzania określonych żądań. Rippling IT to platforma do zarządzania IT, która łączy zarządzanie tożsamością i dostępem, zarządzanie urządzeniami mobilnymi (MDM), zarządzanie cyklem życia urządzeń oraz zautomatyzowaną zgodność w jednym systemie.
Dla kogo Rippling IT jest najlepszym rozwiązaniem?
Rippling IT jest idealnym rozwiązaniem dla średnich i dużych zespołów IT zarządzających dużą liczbą pracowników w wielu systemach i na wielu urządzeniach.
Dlaczego wybrałem Rippling IT
Wybrałem Rippling IT ze względu na zautomatyzowane przydzielanie aplikacji, które działa na podstawie szablonów opartych na rolach i bezpośrednio powiązanych ze stanowiskami oraz działami. Mój zespół definiuje odpowiedni zestaw aplikacji raz dla każdej roli, a Rippling stosuje go do każdego nowego pracownika lub pracownika przeniesionego wewnętrznie, który spełnia określone kryteria. Korzystam również z katalogu aplikacji, aby dokładnie sprawdzać, którzy pracownicy mają dostęp do poszczególnych narzędzi, dzięki czemu audytowanie uprzywilejowanych przypisań aplikacji zajmuje minuty, a nie godziny.
Najważniejsze funkcje Rippling IT
- Wymuszanie logowania jednokrotnego: Zastosuj logowanie jednokrotne w całym katalogu aplikacji, aby scentralizować uwierzytelnianie pracowników.
- Zasady uwierzytelniania wieloskładnikowego: Ustaw wymagania dotyczące uwierzytelniania wieloskładnikowego dla określonych aplikacji lub grup w konsoli administratora.
- Menedżer haseł RPass: Zarządzaj należącymi do firmy hasłami do aplikacji spoza konfiguracji logowania jednokrotnego.
- Zarządzanie kluczami SSH: Zarządzaj kluczami SSH inżynierów uzyskujących dostęp do serwerów, powiązując klucze ze statusem zatrudnienia.
Integracje Rippling IT
Rippling IT integruje się z ponad 650 aplikacjami, w tym GitHub, Jira, Slack, Google Workspace, Zoom, Salesforce i Microsoft 365. Obsługuje również dostęp przez API oraz narzędzia dla programistów umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Zmiany dostępu inicjowane przez dział HR są uruchamiane przez aktualizacje danych personelu
- Tożsamość, urządzenia i aplikacje są zarządzane razem
- Zautomatyzowane przydzielanie ogranicza liczbę ręcznych zadań związanych z dostępem
Cons:
- Do poprawnej automatyzacji wymagane jest skonfigurowanie danych pracowników
- Ograniczone zaawansowane funkcje PAM, takie jak monitorowanie sesji
Learn more about Rippling IT: Najlepszy dzięki wbudowanemu monitorowaniu naruszeń w darknecie
- 14-dniowy bezpłatny okres próbny
- Cena dostępna na życzenie
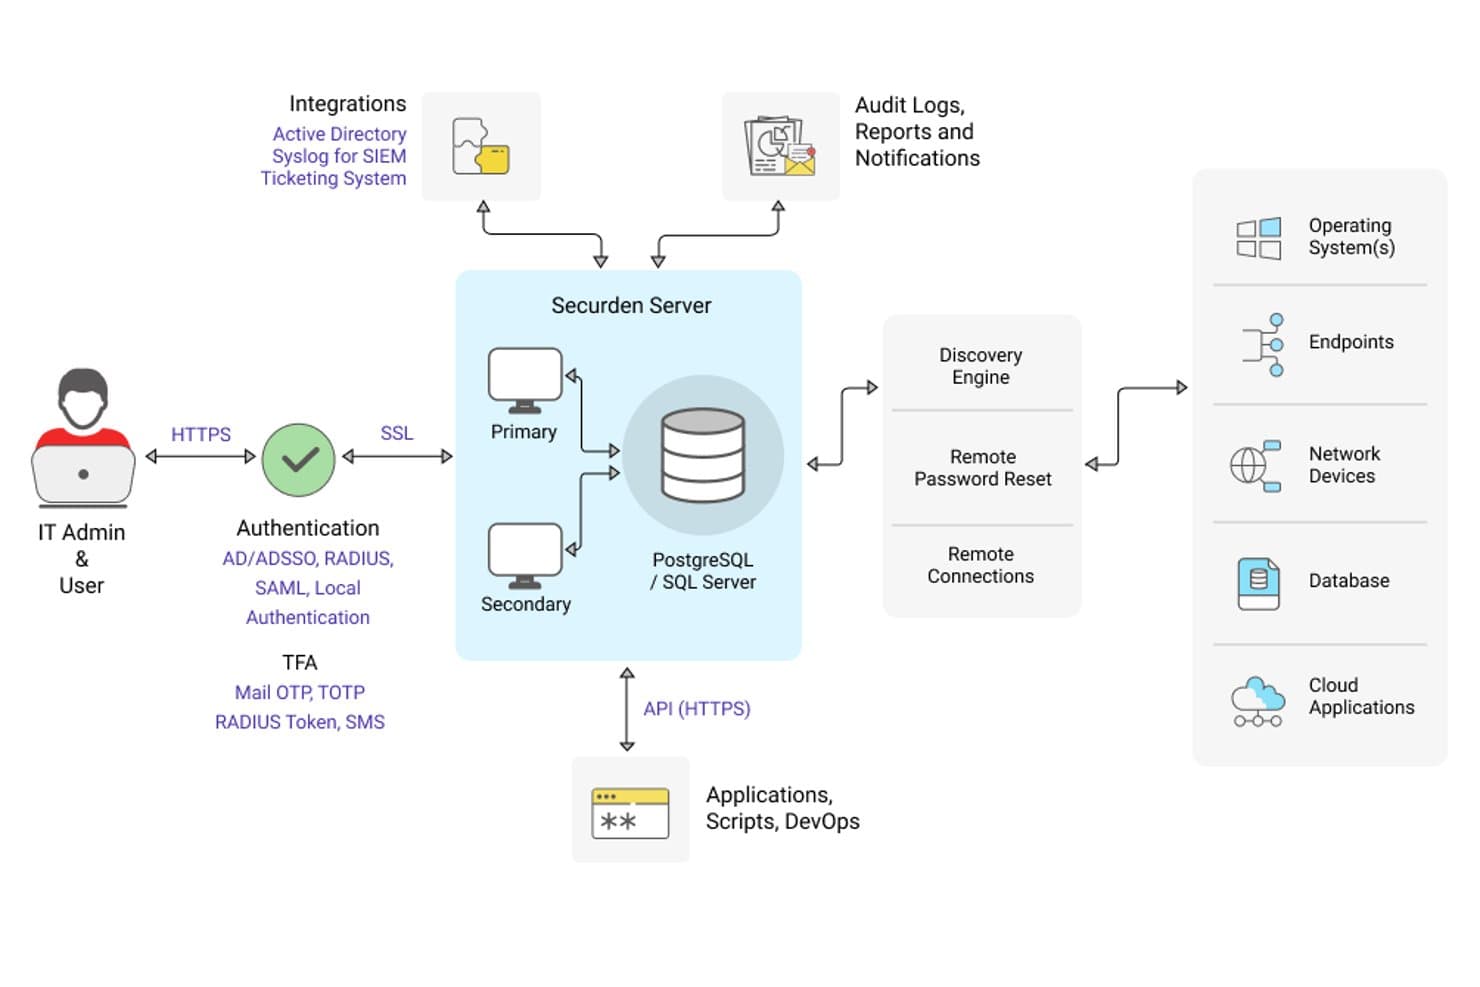
Securden Unified PAM oferuje kompleksowy diagram architektury przedstawiający komponenty serwera, metody uwierzytelniania, integracje i połączenia z systemami docelowymi. Securden Unified PAM to platforma do zarządzania uprzywilejowanym dostępem, która łączy przechowywanie danych uwierzytelniających, monitorowanie sesji, kontrolę uprawnień punktów końcowych oraz zarządzanie dostępem w samą porę w środowiskach lokalnych, chmurowych i hybrydowych.
Dla kogo najlepiej sprawdzi się Securden Unified PAM?
Zespoły ds. bezpieczeństwa IT i zgodności, które potrzebują pełnego zestawu funkcji PAM bez złożoności i kosztów związanych ze starszymi rozwiązaniami klasy korporacyjnej.
Dlaczego wybrałem Securden Unified PAM
Wybrałem Securden Unified PAM jako jedno z najlepszych rozwiązań ze względu na wbudowane monitorowanie naruszeń w darknecie, które oznacza przejęte dane uwierzytelniające przechowywane w sejfie, zanim atakujący będą mogli je wykorzystać. W przeciwieństwie do narzędzi, które wymagają dodatków innych firm do uzyskiwania informacji o naruszeniach, Securden sprawdza częściowe skróty haseł w bazach danych zawierających dane z naruszeń i natychmiast wysyła alerty. Podoba mi się również połączenie tej funkcji z automatyczną rotacją haseł, dzięki czemu oznaczone dane uwierzytelniające są od razu zastępowane, zamiast jedynie oznaczone i zapomniane.
Najważniejsze funkcje Securden Unified PAM
- Automatyczne wykrywanie kont uprzywilejowanych: Skanuje punkty końcowe, serwery, bazy danych i platformy chmurowe w celu identyfikowania i wdrażania kont uprzywilejowanych.
- Zarządzanie uprawnieniami punktów końcowych: Usuwa lokalne uprawnienia administratora, stosując oparte na zasadach podnoszenie uprawnień dla zatwierdzonych aplikacji i zadań.
- Wbudowane raportowanie zgodności: Generuje raporty gotowe do audytu, powiązane z najważniejszymi regulacjami, takimi jak HIPAA, PCI DSS i ramy NIST.
- Integracja z SIEM i ITSM: Łączy się z rozwiązaniami takimi jak IBM QRadar i ServiceNow w celu scentralizowanego monitorowania i automatyzacji przepływów pracy.
Integracje Securden Unified PAM
Securden Unified PAM oferuje natywne integracje z ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS i Freshservice, a także udostępnia API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obejmuje wbudowane monitorowanie naruszeń w darknecie
- Obsługuje wdrożenia lokalne, chmurowe i hybrydowe
- Natywnie obejmuje zarządzanie uprawnieniami punktów końcowych
Cons:
- Interfejs wydaje się przestarzały w porównaniu z rozwiązaniami konkurencji
- Zaawansowane raportowanie wymaga znacznej ręcznej personalizacji
Learn more about Securden Unified PAM: Najlepszy do inteligentnego podnoszenia uprawnień
- Dostępna bezpłatna wersja próbna i bezpłatne demo
- Ceny dostępne na żądanie

Panel Heimdal przedstawiający scentralizowane monitorowanie aktywności uprzywilejowanej, mechanizmy kontroli dostępu i informacje o zagrożeniach. W dziedzinie rozwiązań do zarządzania dostępem uprzywilejowanym Heimdal wyróżnia się, odpowiadając na wyjątkowe wyzwania związane z bezpieczeństwem, z którymi mierzą się różne branże, w tym sektor opieki zdrowotnej, administracja rządowa i edukacja. Zaprojektowany dla organizacji, które przywiązują dużą wagę do zgodności z przepisami i zarządzania danymi, oferuje solidne ramy do zarządzania dostępem do poufnych kont i systemów. Eliminując współdzielone hasła administratorów i blokując instalowanie nieautoryzowanego oprogramowania, Heimdal zapewnia zespołowi narzędzia potrzebne do utrzymania bezpiecznego i zgodnego z przepisami środowiska IT.
Dlaczego wybrałem Heimdal
Wybrałem Heimdal ze względu na jego innowacyjne podejście do zarządzania dostępem uprzywilejowanym, a w szczególności funkcję inteligentnego podnoszenia uprawnień i zarządzania delegowaniem. To narzędzie automatyzuje żądania administracyjne, umożliwiając przyznawanie tymczasowych uprawnień administratora, które wygasają automatycznie, co zmniejsza ryzyko narastania uprawnień. Ponadto funkcja kontroli aplikacji z AppFencing w Heimdal blokuje instalowanie nieautoryzowanego oprogramowania, zapewniając, że w sieci działają wyłącznie zatwierdzone aplikacje. Funkcje te wspólnie pomagają organizacji utrzymać bezpieczeństwo bez uszczerbku dla wydajności.
Najważniejsze funkcje Heimdal
Oprócz wyróżniających się narzędzi do zarządzania uprawnieniami znalazłem także kilka innych funkcji zwiększających wartość tego rozwiązania:
- Zarządzanie kontami i sesjami uprzywilejowanymi: Ta funkcja rejestruje i kontroluje wszystkie sesje uprzywilejowane, zapewniając przejrzysty ślad na potrzeby kontroli zgodności i audytów bezpieczeństwa.
- Dostęp na żądanie: Zapewnia tymczasowy dostęp do krytycznych systemów tylko wtedy, gdy jest to konieczne, zmniejszając ryzyko nadużycia uprawnień.
- Zatwierdzanie mobilne: Umożliwia administratorom zatwierdzanie żądań w dowolnym miejscu, dzięki czemu zespół zachowuje kontrolę nad dostępem nawet podczas nieobecności przy biurkach.
- Natychmiastowe raportowanie zgodności: Generuje szczegółowe raporty pomagające organizacji spełniać różne wymogi regulacyjne, takie jak ISO 27001 i HIPAA.
Integracje Heimdal
Integracje obejmują ConnectWise RMM, Autotask PSA i inne narzędzia do cyberbezpieczeństwa innych firm. Ponadto Heimdal oferuje interfejs API do tworzenia niestandardowych integracji, umożliwiając dostosowanie rozwiązania do konkretnych potrzeb.
Pros and Cons
Pros:
- Szczegółowa kontrola dostępu oparta na rolach
- Automatyzacja inteligentnego podnoszenia uprawnień
- Kompleksowe dzienniki monitorowania sesji
Cons:
- Interfejs może wydawać się złożony
- Ceny nie są publicznie ujawnione
Learn more about Heimdal: Najlepsze do bezpiecznego sejfu haseł
- Nie
- Od $3.75 za użytkownika miesięcznie (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5
Dzięki Keeper Security możesz bezpiecznie udostępniać pliki i hasła. Keeper Security to rozwiązanie do zarządzania hasłami i uprzywilejowanym dostępem, przeznaczone dla firm i osób prywatnych. Koncentruje się na zabezpieczaniu haseł i poufnych danych, oferując funkcje zwiększające bezpieczeństwo i zgodność z przepisami.
Dlaczego wybrałem Keeper Security: Bezpieczny sejf haseł wyróżnia Keeper Security na tle innych rozwiązań. Platforma wykorzystuje architekturę zerowego zaufania i zerowej wiedzy, zapewniając szyfrowanie danych użytkowników od końca do końca. Funkcje takie jak udostępnianie haseł i zarządzanie sekretami zwiększają bezpieczeństwo zespołu. Keeper Security posiada autoryzację FedRAMP i spełnia rygorystyczne standardy rządowe, dzięki czemu idealnie nadaje się do środowisk o wysokich wymaganiach bezpieczeństwa.
Najważniejsze funkcje i integracje:
Funkcje obejmują udostępnianie haseł, zarządzanie sekretami i bezpieczne udostępnianie plików. Twój zespół może korzystać z uwierzytelniania bez hasła, zmniejszając ryzyko naruszeń bezpieczeństwa. Keeper Security oferuje również zgodność ze standardami, takimi jak HIPAA, GDPR i PCI DSS.
Integracje obejmują Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack i Splunk.
Pros and Cons
Pros:
- Architektura zerowej wiedzy
- Autoryzacja FedRAMP
- Uwierzytelnianie bez hasła
Cons:
- Może być skomplikowane dla małych zespołów
- Ograniczone możliwości personalizacji
Learn more about Keeper Security: Najlepszy dla zgodności z przepisami dotyczącymi danych
- Nie
- Od $10/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Widok CyberArk przedstawiający inteligencję w zakresie bezpieczeństwa tożsamości. Cyberark to wiodący dostawca rozwiązań z zakresu bezpieczeństwa tożsamości i zarządzania uprzywilejowanym dostępem, obsługujący branże takie jak bankowość, opieka zdrowotna i administracja publiczna. Koncentruje się na zabezpieczaniu uprzywilejowanego dostępu i zwiększaniu bezpieczeństwa dzięki funkcjom takim jak jednokrotne logowanie i uwierzytelnianie wieloskładnikowe.
Dlaczego wybrałem Cyberark: Wyróżnia się zgodnością z przepisami dotyczącymi danych, co czyni go najlepszym wyborem dla branż podlegających regulacjom. Platforma Cyberark Identity Security oferuje inteligentne mechanizmy kontroli uprawnień i zarządzania sekretami, aby spełniać rygorystyczne wymagania dotyczące zgodności. Zapewnia solidne środki bezpieczeństwa bez obniżania produktywności. Nacisk platformy na zgodność pomaga zespołowi skutecznie spełniać standardy regulacyjne.
Najważniejsze funkcje i integracje:
Funkcje obejmują jednokrotne logowanie, uwierzytelnianie wieloskładnikowe i zarządzanie sekretami. Twój zespół może korzystać z funkcji zabezpieczania tożsamości punktów końcowych, aby chronić urządzenia. Cyberark oferuje również zabezpieczanie tożsamości maszyn w celu ochrony zautomatyzowanych procesów.
Integracje obejmują Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle i IBM.
Pros and Cons
Pros:
- Silne wsparcie w zakresie zgodności
- Bezpieczeństwo tożsamości maszyn
- Szeroki zakres obsługiwanych branż
Cons:
- Wysokie wymagania dotyczące zasobów
- Wymaga wiedzy technicznej
Learn more about Cyberark: Najlepsze rozwiązanie do bezagentowego podejścia PAM
- 30-dniowy bezpłatny okres próbny
- Od $2/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Panel miniOrange PAM przedstawiający przegląd sesji w czasie rzeczywistym, liczbę użytkowników i aktywność uprzywilejowanych zasobów z poziomu scentralizowanej konsoli administratora. miniOrange PAM to nowoczesne rozwiązanie do zarządzania uprzywilejowanym dostępem, oparte przede wszystkim na tożsamości, stworzone dla organizacji wymagających silnych mechanizmów kontroli bezpieczeństwa uprzywilejowanego dostępu. Doskonale sprawdza się w regulowanych branżach, takich jak finanse, opieka zdrowotna, produkcja i administracja publiczna, gdzie ochrona wrażliwych danych oraz spełnianie wymagań zgodności mają kluczowe znaczenie. Dzięki funkcjom takim jak przechowywanie haseł w sejfie, monitorowanie sesji i dostęp na czas miniOrange PAM pomaga ograniczać ryzyko oraz chronić uprzywilejowane konta przed rozwijającymi się zagrożeniami cybernetycznymi.
Dlaczego wybrałem miniOrange PAM
Wybrałem miniOrange PAM, ponieważ oferuje nowoczesne i dojrzałe funkcje zarządzania uprzywilejowanym dostępem, oparte na solidnych podstawach zarządzania tożsamością. Jest to rozwiązanie przede wszystkim chmurowe, które obsługuje również środowiska lokalne i hybrydowe, zapewniając elastyczność w różnych modelach infrastruktury. Doceniam jego zaawansowane funkcje, takie jak zarządzanie dostępem na czas, monitorowanie i rejestrowanie uprzywilejowanych sesji, szczegółowa kontrola dostępu, przechowywanie haseł w sejfie oraz automatyczna rotacja danych uwierzytelniających. Funkcje te umożliwiają audyt uprzywilejowanej aktywności w czasie rzeczywistym oraz tymczasowe podnoszenie uprawnień na podstawie zweryfikowanych potrzeb, zgodnie z zasadą najmniejszych uprawnień. Bezagentowa architektura PAM upraszcza również wdrażanie i zwiększa skalowalność, co może być szczególnie pomocne, jeśli chcesz wzmocnić bezpieczeństwo uprzywilejowanego dostępu bez konieczności zarządzania agentami na punktach końcowych.
Najważniejsze funkcje miniOrange PAM
Oprócz rozbudowanych funkcji zarządzania uprzywilejowanym dostępem znalazłem również kilka kluczowych funkcji, które zwiększają wartość tego rozwiązania:
- Monitorowanie i kontrola sesji: Zapewnia śledzenie i rejestrowanie uprzywilejowanych sesji w czasie rzeczywistym, umożliwiając interwencję w przypadku wykrycia nieautoryzowanej lub ryzykownej aktywności.
- Silne uwierzytelnianie oparte na tożsamości: Egzekwuje dostęp za pomocą natywnego SSO i uwierzytelniania MFA na poziomie tożsamości, uwzględniając zaufanie do urządzenia, lokalizację oraz sygnały ryzyka w celu wzmocnienia weryfikacji.
- Uprzywilejowany dostęp na czas i EPM: Przyznaje ograniczony czasowo uprzywilejowany dostęp za pośrednictwem obiegów zatwierdzania i automatycznie odbiera uprawnienia po ich wygaśnięciu, a zarządzanie uprawnieniami punktów końcowych usuwa zbędne prawa administratora i egzekwuje zasadę najmniejszych uprawnień na punktach końcowych.
- Wykrywanie zagrożeń oparte na AI: Wykorzystuje wykrywanie anomalii, automatyczne reakcje i ciągłe uczenie się do identyfikowania podejrzanych zachowań oraz poprawy ochrony uprzywilejowanych kont.
Integracje miniOrange PAM
Integracje obejmują Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP oraz rozwiązania VPN i VDI. Dostępne jest również API obsługujące niestandardowe integracje.
Pros and Cons
Pros:
- Elastyczność środowisk chmurowych i hybrydowych
- Bezagentowe rozwiązanie PAM upraszcza wdrażanie
- Solidne zarządzanie uprawnieniami punktów końcowych
Cons:
- Złożone konfiguracje mogą wymagać pomocy specjalistów
- Migracje starszych systemów mogą wymagać planowania
Learn more about miniOrange: Najlepsze rozwiązanie do integracji na poziomie przedsiębiorstwa
- Nie
- Od $50 za użytkownika miesięcznie (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.3/5
Oto widok pulpitu BeyondTrust PRA z danymi w czasie rzeczywistym. BeyondTrust to rozwiązanie do zarządzania dostępem uprzywilejowanym, dostosowane do potrzeb dużych przedsiębiorstw. Koncentruje się na zabezpieczaniu i zarządzaniu dostępem w złożonych środowiskach IT, oferując narzędzia zwiększające kontrolę i zgodność.
Dlaczego wybrałem BeyondTrust: Rozwiązanie wyróżnia się integracją na poziomie przedsiębiorstwa, dzięki czemu idealnie nadaje się dla dużych organizacji korzystających z różnorodnych systemów. Funkcje takie jak monitorowanie sesji i analiza zagrożeń w czasie rzeczywistym pomagają zachować nadzór i bezpieczeństwo. Możliwość integracji BeyondTrust z różnymi systemami przedsiębiorstwa zapewnia płynne działanie. Narzędzie oferuje szczegółową kontrolę dostępu, zwiększając bezpieczeństwo Twojego zespołu.
Najważniejsze funkcje i integracje:
Funkcje obejmują monitorowanie sesji, analizę zagrożeń w czasie rzeczywistym i szczegółową kontrolę dostępu. Twój zespół może korzystać z zarządzania podatnościami w celu identyfikowania potencjalnych zagrożeń i reagowania na nie. BeyondTrust zapewnia również szczegółowe ścieżki audytu na potrzeby zgodności.
Integracje obejmują Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA i Google Workspace.
Pros and Cons
Pros:
- Szczegółowe ścieżki audytu
- Analiza zagrożeń w czasie rzeczywistym
- Silna integracja na poziomie przedsiębiorstwa
Cons:
- Początkowa konfiguracja może być czasochłonna
- Złożone rozwiązanie dla małych firm
Learn more about BeyondTrust: Najlepsze rozwiązanie do uprzywilejowanego dostępu bez martwych punktów
- 30-dniowy bezpłatny okres próbny
- Od $3/użytkownika/miesiąc (przy rozliczeniu rocznym)
Visit WebsiteCustomer Rating:4.9/5
Panel spisu aplikacji Zygon pokazujący zatwierdzone aplikacje, źródła dostępu, typy umów i terminy odnowienia. Zygon to nowoczesna platforma do zarządzania tożsamością i nadzoru, która pomaga zespołom IT i bezpieczeństwa kontrolować tożsamości użytkowników, zarządzać dostępem i wykrywać niezarządzane IT. Łączy zarządzanie cyklem życia tożsamości, przeglądy dostępu i przepływy pracy związane z nadzorem, aby zwiększać bezpieczeństwo w środowiskach SaaS.
Dlaczego wybrałem Zygon: Wybrałem Zygon, ponieważ zapewnia szybki, zautomatyzowany wgląd we wszystkie aplikacje i tożsamości użytkowników, co ma kluczowe znaczenie dla ograniczenia nadmiernego rozrostu uprawnień dostępu. Możesz szybko utworzyć skonsolidowany spis kont w chmurze, również w ramach niezarządzanego IT, co pomaga zabezpieczyć uprzywilejowany dostęp bez martwych punktów. Zygon automatyzuje także proces odbierania dostępu, przeglądy dostępu i przepływy pracy związane ze zgodnością, dzięki czemu jest solidnym rozwiązaniem dla zespołów, które chcą oszczędzać czas, pozostając jednocześnie gotowymi na audyt.
Najważniejsze funkcje i integracje:
Funkcje obejmują aktualizowany w czasie rzeczywistym spis tożsamości w chmurze, odbieranie dostępu bez agentów i bez SCIM oraz zbiorcze przeglądy dostępu. Zygon oferuje również rozszerzenie przeglądarki do zarządzania aplikacjami bez połączeń API oraz Atlas automatycznego udostępniania do śledzenia metod uwierzytelniania.
Integracje obejmują Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack i Microsoft Teams.
Pros and Cons
Pros:
- Odbieranie dostępu bez agentów i bez SCIM
- Rozszerzenie przeglądarki do obsługi aplikacji bez API
- Zbiorcze przeglądy dostępu
Cons:
- Ograniczone zaawansowane raportowanie
- Mniejsza biblioteka integracji
Learn more about Zygon: Najlepsze rozwiązanie dla małych i średnich przedsiębiorstw
- Nie
- Od $7.95/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.2/5
Oto zrzut ekranu panelu haseł ManageEngine PAM360. ManageEngine PAM360 to rozwiązanie do zarządzania uprzywilejowanym dostępem, przeznaczone dla małych i średnich przedsiębiorstw. Zapewnia scentralizowaną kontrolę nad infrastrukturą IT, pomagając skutecznie zarządzać uprzywilejowanymi kontami i chronić je.
Dlaczego wybrałem ManageEngine PAM360: Jego dopasowanie do potrzeb małych i średnich przedsiębiorstw wyróżnia go na tle innych rozwiązań. Narzędzie oferuje kompleksowe zarządzanie hasłami i monitorowanie sesji, dzięki czemu jest dostępne dla zespołów dysponujących ograniczonymi zasobami IT. Zapewnia również automatyczne raportowanie zgodności, pomagając utrzymać zgodność firmy z przepisami. Intuicyjny panel upraszcza zarządzanie, pozwalając zespołowi skupić się na najważniejszych zadaniach bez zagłębiania się w złożone procesy.
Najważniejsze funkcje i integracje:
Funkcje obejmują automatyczne raportowanie zgodności, monitorowanie sesji oraz intuicyjny panel. Zespół może korzystać z alertów w czasie rzeczywistym, aby identyfikować potencjalne zagrożenia bezpieczeństwa. ManageEngine PAM360 oferuje również ścieżki audytu umożliwiające śledzenie aktywności użytkowników i zapewnienie rozliczalności.
Integracje obejmują Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware i SAP.
Pros and Cons
Pros:
- Odpowiednie dla małych przedsiębiorstw
- Automatyczne raportowanie zgodności
- Intuicyjny interfejs użytkownika
Cons:
- Podstawowe możliwości raportowania
- Ograniczone zaawansowane funkcje
Learn more about ManageEngine PAM360:

To jest widok oprogramowania Broadcom dla przeglądu zarządzania uprzywilejowanym dostępem (PAM) firmy Symantec. Broadcom to rozwiązanie do zarządzania uprzywilejowanym dostępem dla przedsiębiorstw z różnych branż. Koncentruje się na dostarczaniu skalowalnych rozwiązań bezpieczeństwa umożliwiających skuteczne zarządzanie uprzywilejowanymi kontami i ich ochronę.
Dlaczego wybrałem Broadcom: Jego skalowalność w różnych branżach sprawia, że jest wszechstronnym rozwiązaniem dla rozmaitych środowisk przedsiębiorstw. Broadcom oferuje scentralizowane zarządzanie zasadami i mechanizmy kontroli dostępu, zapewniając spójne środki bezpieczeństwa. Zapewnia automatyczne wykrywanie zagrożeń w celu identyfikowania potencjalnych zagrożeń i reagowania na nie. Elastyczność platformy pozwala dostosować ją do konkretnych potrzeb organizacji, dzięki czemu nadaje się do różnorodnych wymagań operacyjnych.
Najważniejsze funkcje i integracje:
Funkcje obejmują scentralizowane zarządzanie zasadami, automatyczne wykrywanie zagrożeń i elastyczne mechanizmy kontroli dostępu. Zespół może korzystać ze szczegółowych dzienników audytu w celu śledzenia aktywności użytkowników. Broadcom oferuje również analitykę w czasie rzeczywistym do monitorowania zdarzeń związanych z bezpieczeństwem.
Integracje obejmują Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud i Splunk.
Pros and Cons
Pros:
- Elastyczne mechanizmy kontroli dostępu
- Automatyczne wykrywanie zagrożeń
- Scentralizowane zarządzanie zasadami
Cons:
- Wymagana bieżąca konserwacja
- Złożona konfiguracja początkowa
Learn more about Broadcom:
Inne rozwiązania do zarządzania uprzywilejowanym dostępem
- 11Auth0Najlepszy wybór do płynnej integracji z usługami zewnętrznymi
- 12SailPointNajlepsze do zarządzania tożsamością
- 13One IdentityNajlepsze do rozwiązań opartych na chmurze
- 14WallixNajlepsze rozwiązanie do zarządzania zdalnym dostępem
- 15CakewalkNajlepsze dla: przyjaznego dla użytkownika interfejsu
Jak oceniam rozwiązania do zarządzania uprzywilejowanym dostępem
Dzielę swoją ocenę na dwie warstwy: podstawowe wymagania — przechowywanie danych uwierzytelniających w sejfie, rejestrowanie sesji i dostęp JIT — które narzędzie musi spełniać, oraz elementy wyróżniające, które odróżniają najlepsze narzędzia od pozostałych.
Podstawowe funkcje (wymagania dla tej listy)
Wybierając narzędzia do swojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik na poziomie 65%, aby zostać uwzględnione.
- Przechowywanie uprzywilejowanych danych uwierzytelniających w sejfie: Sprawdzam, czy sejf obsługuje automatyczną rotację haseł, kluczy SSH i tokenów API — a nie tylko ich przechowywanie — na platformach takich jak Active Directory, serwery Linux i bazy danych.
- Zarządzanie sesjami i monitorowanie: Kluczowe znaczenie ma tutaj rejestrowanie sesji w czasie rzeczywistym i monitorowanie na żywo, zwłaszcza możliwość zakończenia podejrzanej sesji RDP lub SSH w trakcie jej trwania, zanim dojdzie do szkód.
- Minimalne uprawnienia i dostęp JIT: Oceniam, jak każde narzędzie obsługuje czasowe podnoszenie uprawnień, na przykład przyznanie administratorowi baz danych tymczasowego dostępu do produkcyjnej bazy danych za pośrednictwem obiegu zatwierdzania zamiast stałych uprawnień.
- Uwierzytelnianie wieloskładnikowe: Każde narzędzie powinno integrować się z głównymi dostawcami tożsamości w celu obsługi MFA w momencie uzyskiwania uprzywilejowanego dostępu, a nie tylko podczas początkowego logowania, w tym z uwierzytelnianiem podwyższonego poziomu dla wrażliwych działań.
- Rejestrowanie audytowe i raportowanie zgodności: Szukam odpornych na manipulacje ścieżek audytowych połączonych z gotowymi szablonami raportów przypisanymi do takich standardów jak SOX, PCI-DSS i HIPAA, które zespoły ds. zgodności mogą generować bez niestandardowych zapytań.
- Wykrywanie uprzywilejowanych kont: W tym obszarze oceniam automatyczne skanowanie punktów końcowych, środowisk chmurowych i katalogów — narzędzia powinny znajdować porzucone i niezarządzane konta, a nie polegać wyłącznie na ręcznym wprowadzaniu danych.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Najważniejsze funkcje
Zarządzanie sekretami na potrzeby DevOps jest kluczowym czynnikiem wyróżniającym — szukam narzędzi, które wstrzykują dane uwierzytelniające do potoków CI/CD i Kubernetes, bez zapisywania ich na stałe w skryptach. Ważne jest również zarządzanie uprawnieniami punktów końcowych, szczególnie w przypadku zespołów, które muszą odebrać użytkownikom lokalne prawa administratora, a jednocześnie umożliwić im podnoszenie uprawnień w celu wykonywania zatwierdzonych zadań. Kolejnym ocenianym przeze mnie czynnikiem jest zdalny dostęp dostawców, ponieważ przyznawanie wykonawcy tymczasowego, audytowanego dostępu bez VPN-u i współdzielonych danych uwierzytelniających jest powszechną potrzebą zespołów IT.
Poza funkcjami
Ekosystem integracji ma duże znaczenie — sprawdzam, czy narzędzie natywnie łączy się z używanym systemem SIEM (Splunk, Sentinel) oraz platformami ITSM, takimi jak ServiceNow, aby alerty trafiały do istniejących obiegów obsługi incydentów. Certyfikaty zgodności również mają znaczenie; zgodność z SOC 2 Type II i autoryzacja FedRAMP sygnalizują, że dostawca spełnia rygorystyczne standardy audytowe, o które zapyta zespół ds. zgodności. Znaczenie ma także model wdrożenia, ponieważ niektóre organizacje wymagają opcji samodzielnego hostowania lub środowisk odizolowanych, podczas gdy inne preferują SaaS w celu szybszego wdrażania.
Jak wybrać rozwiązanie do zarządzania uprzywilejowanym dostępem
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez unikalny proces wyboru oprogramowania, oto lista czynników, o których warto pamiętać:
| Czynnik | Co należy uwzględnić |
| Skalowalność | Upewnij się, że rozwiązanie może rozwijać się wraz z organizacją. Sprawdź, czy poradzi sobie ze zwiększoną liczbą użytkowników i danych bez utraty wydajności. |
| Integracje | Sprawdź, czy integruje się z istniejącymi systemami, takimi jak Active Directory, usługi w chmurze i inne oprogramowanie do nadawania uprawnień użytkownikom używane przez Twój zespół. |
| Możliwość dostosowania | Poszukaj opcji pozwalających dostosować rozwiązanie do konkretnych przepływów pracy i zasad bezpieczeństwa. |
| Łatwość użytkowania | Oceń, czy interfejs jest intuicyjny dla Twojego zespołu, co pozwoli ograniczyć czas szkolenia i liczbę błędów użytkowników. |
| Budżet | Oceń, czy ceny mieszczą się w Twoich ograniczeniach finansowych, uwzględniając potencjalne ukryte koszty dodatków lub aktualizacji. |
| Zabezpieczenia | Sprawdź, czy rozwiązanie oferuje skuteczne zarządzanie szyfrowaniem (oprogramowanie PKI), uwierzytelnianie wieloskładnikowe oraz zgodność ze standardami takimi jak RODO. |
| Usługi wsparcia | Weź pod uwagę dostępność obsługi klienta, w tym czatu na żywo, pomocy telefonicznej i poczty elektronicznej, aby uzyskać pomoc w razie wystąpienia problemów. |
| Monitorowanie wydajności | Upewnij się, że narzędzie zapewnia wgląd w czasie rzeczywistym w wydajność systemu i aktywność użytkowników, aby szybko rozwiązywać potencjalne problemy. |
Trendy w rozwiązaniach do zarządzania uprzywilejowanym dostępem
Podczas analizy zebrałem niezliczone aktualizacje produktów, komunikaty prasowe i dzienniki wydań od dostawców różnych rozwiązań do zarządzania uprzywilejowanym dostępem. Oto niektóre z pojawiających się trendów, które obserwuję:
- Architektura zerowego zaufania: Coraz więcej dostawców wdraża modele zerowego zaufania, które zakładają, że zagrożenia mogą pochodzić zarówno z zewnątrz, jak i z wewnątrz. Takie podejście wymaga ciągłej weryfikacji użytkowników i urządzeń, zwiększając poziom bezpieczeństwa. Rozwiązania takie jak CyberArk uwzględniają to podejście w swojej ofercie.
- Analityka zachowań: Dostawcy integrują analitykę zachowań w celu monitorowania działań użytkowników i wykrywania anomalii. Pomaga to wcześnie identyfikować podejrzaną aktywność. Na przykład Ekran wykorzystuje analitykę zachowań do usprawnienia monitorowania bezpieczeństwa.
- Rozwiązania natywne dla chmury: Widoczny jest zwrot w kierunku architektur natywnych dla chmury, które zapewniają elastyczność i skalowalność. Rozwiązania te są projektowane tak, aby bezproblemowo działać w środowiskach chmurowych, czego przykładem są dostawcy tacy jak PrivX.
- Uwierzytelnianie bez użycia haseł: Coraz większą popularność zyskują metody uwierzytelniania bez użycia haseł. Trend ten zmniejsza ryzyko kradzieży danych uwierzytelniających i poprawia komfort użytkowników. Dostawcy tacy jak BeyondTrust badają możliwości uwierzytelniania bez haseł w swoich rozwiązaniach.
- Ujednolicone zarządzanie punktami końcowymi: Dostawcy koncentrują się na zarządzaniu wszystkimi punktami końcowymi za pośrednictwem jednej platformy, co upraszcza zarządzanie bezpieczeństwem. Trend ten jest widoczny w przypadku najlepszego oprogramowania portalowego, które oferuje scentralizowaną kontrolę i monitorowanie, takiego jak rozwiązania dostarczane przez One Identity.
Czym są rozwiązania do zarządzania uprzywilejowanym dostępem?
Rozwiązania do zarządzania uprzywilejowanym dostępem zabezpieczają uprzywilejowane konta w organizacji i zarządzają nimi. Administratorzy IT, specjaliści ds. bezpieczeństwa i inspektorzy ds. zgodności zazwyczaj korzystają z tych narzędzi, aby chronić poufne informacje i utrzymywać zgodność z przepisami.
Funkcje takie jak architektura zerowego zaufania, analityka zachowań i uwierzytelnianie bez użycia haseł pomagają zabezpieczać dostęp, wykrywać anomalie i poprawiać komfort użytkowników. Ogólnie rzecz biorąc, narzędzia te zapewniają dostęp do krytycznych systemów wyłącznie upoważnionym użytkownikom, zmniejszając ryzyko naruszenia bezpieczeństwa danych.
Funkcje rozwiązań do zarządzania uprzywilejowanym dostępem
Wybierając rozwiązania do zarządzania uprzywilejowanym dostępem, zwróć uwagę na następujące kluczowe funkcje:
- Architektura zerowego zaufania: Wymaga ciągłej weryfikacji użytkowników i urządzeń, zwiększając bezpieczeństwo dzięki założeniu, że zagrożenia mogą pochodzić zarówno z zewnątrz, jak i z wewnątrz.
- Analiza zachowań: Monitoruje działania użytkowników w celu wykrywania anomalii, pomagając wcześnie identyfikować podejrzaną aktywność.
- Uwierzytelnianie bez użycia haseł: Zmniejsza ryzyko kradzieży danych uwierzytelniających i poprawia komfort użytkowania, eliminując konieczność stosowania haseł.
- Kontrola dostępu oparta na rolach: Zapewnia użytkownikom odpowiednie poziomy dostępu, zwiększając bezpieczeństwo i zgodność z przepisami.
- Automatyczne raportowanie zgodności: Usprawnia proces tworzenia raportów, aby zapewnić zgodność organizacji z wymaganiami regulacyjnymi.
- Monitorowanie sesji: Śledzi sesje użytkowników w czasie rzeczywistym, aby zapewnić nadzór i wykrywać nieautoryzowane działania.
- Architektura natywna dla chmury: Zapewnia elastyczność i skalowalność, dzięki czemu idealnie sprawdza się w środowiskach korzystających z usług chmurowych.
- Ujednolicone zarządzanie punktami końcowymi: Zapewnia scentralizowaną kontrolę i monitorowanie wszystkich punktów końcowych, upraszczając zarządzanie bezpieczeństwem.
- Certyfikacja dostępu: Regularnie weryfikuje i certyfikuje prawa dostępu w celu utrzymania bezpieczeństwa i zgodności z przepisami.
- Wykrywanie zagrożeń w czasie rzeczywistym: Identyfikuje potencjalne zagrożenia bezpieczeństwa w momencie ich wystąpienia, umożliwiając szybką reakcję i ograniczenie skutków.
Korzyści z rozwiązań do zarządzania uprzywilejowanym dostępem
Wdrożenie rozwiązań do zarządzania uprzywilejowanym dostępem zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Większe bezpieczeństwo: Dzięki wykorzystaniu architektury zerowego zaufania i analizy zachowań narzędzia te zmniejszają ryzyko nieautoryzowanego dostępu i naruszeń danych.
- Zgodność z przepisami: Automatyczne raportowanie zgodności i certyfikacja dostępu pomagają zapewnić zgodność organizacji ze standardami i regulacjami branżowymi.
- Lepsze doświadczenia użytkowników: Uwierzytelnianie bez użycia haseł i kontrola dostępu oparta na rolach ułatwiają użytkownikom dostęp do potrzebnych systemów bez uszczerbku dla bezpieczeństwa.
- Wydajność operacyjna: Automatyczne przydzielanie dostępu i monitorowanie sesji usprawniają procesy, zmniejszając obciążenie zespołów IT przy zachowaniu nadzoru.
- Skalowalność: Architektury natywne dla chmury i ujednolicone zarządzanie punktami końcowymi umożliwiają rozwój organizacji bez poświęcania bezpieczeństwa ani wydajności.
- Reakcja w czasie rzeczywistym: Wykrywanie zagrożeń w czasie rzeczywistym umożliwia szybkie identyfikowanie i ograniczanie potencjalnych zagrożeń bezpieczeństwa, minimalizując ich wpływ na firmę.
- Scentralizowana kontrola: Ujednolicone zarządzanie tożsamościami i dostępem w różnych środowiskach upraszcza zarządzanie bezpieczeństwem i zwiększa ogólną kontrolę.
Koszty i ceny rozwiązań do zarządzania uprzywilejowanym dostępem
Wybór rozwiązań do zarządzania uprzywilejowanym dostępem wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najpopularniejsze plany, ich średnie ceny oraz typowe funkcje zawarte w rozwiązaniach do zarządzania uprzywilejowanym dostępem:
Tabela porównawcza planów rozwiązań do zarządzania uprzywilejowanym dostępem
| Typ planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowa kontrola dostępu, ograniczone zarządzanie użytkownikami i podstawowe raportowanie. |
| Plan osobisty | $5-$25 /użytkownik /miesiąc | Dostęp dla jednego użytkownika, zarządzanie hasłami i podstawowe funkcje bezpieczeństwa. |
| Plan biznesowy | $25-$50 /użytkownik /miesiąc | Obsługa wielu użytkowników, monitorowanie sesji, dostęp oparty na rolach i raportowanie zgodności. |
| Plan dla przedsiębiorstw | $50-$100 /użytkownik /miesiąc | Zaawansowana analiza bezpieczeństwa, integracja z innymi systemami, nieograniczona liczba użytkowników i dedykowane wsparcie. |
Najczęściej zadawane pytania dotyczące rozwiązania do zarządzania uprzywilejowanym dostępem
Oto odpowiedzi na często zadawane pytania dotyczące rozwiązań do zarządzania uprzywilejowanym dostępem:
Jak działa rozwiązanie PAM?
Rozwiązania PAM zabezpieczają dane uwierzytelniające uprzywilejowanych kont, przechowując je w bezpiecznym sejfie. Administratorzy muszą korzystać z systemu PAM, aby uzyskać dostęp do tych danych uwierzytelniających, co zapewnia uwierzytelnianie i rejestrowanie każdego dostępu. Ten proces pomaga chronić poufne konta przed nieautoryzowanym użyciem.
Jaka jest różnica między ZTNA a PAM?
PAM koncentruje się na zabezpieczaniu i zarządzaniu dostępem do krytycznych systemów, podczas gdy ZTNA egzekwuje ścisłą kontrolę dostępu w całych sieciach. Oba rozwiązania mają kluczowe znaczenie dla cyberbezpieczeństwa, ale odpowiadają na różne potrzeby w zakresie bezpieczeństwa. PAM zarządza uprzywilejowanym dostępem, natomiast ZTNA stale weryfikuje dostęp użytkowników w całych sieciach.
Jakie są wymagania dotyczące zarządzania uprzywilejowanym dostępem?
Skuteczne rozwiązanie PAM wymaga uwierzytelniania wieloskładnikowego, zautomatyzowanych środków bezpieczeństwa oraz usunięcia dostępu użytkowników do punktów końcowych. Ustanowienie wzorców bazowych i monitorowanie odchyleń ma również kluczowe znaczenie dla utrzymania bezpieczeństwa. Praktyki te pomagają zapobiegać nieautoryzowanemu dostępowi i zapewniają zgodność z przepisami.
Jakie jest ryzyko związane z zarządzaniem uprzywilejowanym dostępem?
Zaniedbanie PAM może prowadzić do wycieków danych, eskalacji uprawnień i zagrożeń ze strony osób wewnątrz organizacji. Napastnicy mogą wykorzystywać podwyższone uprawnienia dostępu, powodując szkody operacyjne i finansowe. Wdrożenie PAM ogranicza te zagrożenia poprzez zabezpieczanie poufnych kont i monitorowanie dostępu.
Jak PAM ogranicza zagrożenia ze strony osób wewnątrz organizacji?
PAM ogranicza zagrożenia ze strony osób wewnątrz organizacji poprzez ograniczenie dostępu do poufnych kont i monitorowanie aktywności użytkowników. Egzekwuje ścisłą kontrolę nad tym, kto może uzyskać dostęp do określonych zasobów, pomagając zapobiegać nadużywaniu uprawnień. Rejestrowanie każdego dostępu zniechęca do potencjalnie złośliwych działań.
Czy rozwiązania PAM można zintegrować z istniejącymi systemami bezpieczeństwa?
Tak, rozwiązania PAM często integrują się z istniejącymi systemami bezpieczeństwa, takimi jak IAM, SIEM i inne narzędzia IT. Taka integracja zwiększa ogólny poziom bezpieczeństwa, zapewniając ujednolicone podejście do zarządzania dostępem i monitorowania aktywności na różnych platformach.