

Najlepsze narzędzia DevOps AWS pomagają zespołom automatyzować wdrożenia, zarządzać zmianami w infrastrukturze, ograniczać przestoje i utrzymywać stałą wydajność aplikacji w AWS. Narzędzia te wspierają szybsze dostarczanie, zapewniając zespołom programistycznym i operacyjnym lepszą kontrolę nad procesami budowania, testowania i wydawania.
Zespoły często wdrażają narzędzia DevOps AWS, gdy ręczne procesy prowadzą do opóźnień w wydawaniu, błędne konfiguracje powodują awarie, a ograniczona widoczność utrudnia rozwiązywanie problemów. Kwestie te zwiększają ryzyko operacyjne, opóźniają aktualizacje i powodują tarcia między zespołami programistycznymi, operacyjnymi i ds. bezpieczeństwa.
Mając ponad 20 lat doświadczenia w branży jako dyrektor ds. technologii, testowałem i analizowałem dziesiątki narzędzi DevOps AWS w rzeczywistych środowiskach, aby ocenić ich niezawodność, integracje i użyteczność. Ten przewodnik przedstawia najlepsze narzędzia DevOps AWS, które poprawiają spójność wdrożeń, wspierają szybsze dostarczanie i pomagają zespołom uruchamiać stabilne aplikacje w AWS. Każda recenzja obejmuje funkcje, zalety i wady oraz najlepiej dopasowane przypadki użycia, aby pomóc Ci wybrać właściwe narzędzie.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi DevOps AWS
Poniższa tabela porównuje szczegóły cenowe wybranych przeze mnie najlepszych narzędzi DevOps AWS.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepszy do ujednoliconego ruchu wejściowego w chmurze i lokalnie | Dostępny bezpłatny plan | Od $8 miesięcznie (rozliczane rocznie) | Website | |
| 2 | Najlepsze do operacji AI wymagających zatwierdzenia | Dostępna bezpłatna prezentacja | Od $3,500/miesiąc | Website | |
| 3 | Najlepsze rozwiązanie do współpracy nad kodem | Dostępny bezpłatny plan | Od $3.65/użytkownika/miesiąc | Website | |
| 4 | Najlepsze rozwiązanie w zakresie infrastruktury jako kodu | Dostępny bezpłatny plan | Ceny na życzenie | Website | |
| 5 | Najlepsze rozwiązanie do śledzenia projektów | Dostępny bezpłatny plan + 14-dniowy bezpłatny okres próbny | Od $7.91/użytkownika/miesiąc | Website | |
| 6 | Najlepszy wybór pod względem elastyczności oprogramowania o otwartym kodzie źródłowym | Dostępne bezpłatne pobieranie | Darmowy w użyciu | Website | |
| 7 | Najlepsze do automatyzacji infrastruktury | Dostępna bezpłatna wersja demonstracyjna | Cena na zapytanie | Website | |
| 8 | Najlepsze rozwiązanie do szybkiego wdrażania | Darmowy plan + dostępne demo | Od $15/miesiąc | Website | |
| 9 | Najlepszy do zarządzania kontenerami | Dostępny bezpłatny plan | Dostępny bezpłatny plan | Website | |
| 10 | Najlepsze do wykrywania usług | Dostępna bezpłatna wersja demonstracyjna | Od $3.40/użytkownika/miesiąc | Website |


Recenzje najlepszych narzędzi DevOps AWS
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi DevOps AWS z mojej listy. W recenzjach dokładnie analizuję najważniejsze funkcje, zalety & wady, integracje i idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepszy do ujednoliconego ruchu wejściowego w chmurze i lokalnie
- Dostępny bezpłatny plan
- Od $8 miesięcznie (rozliczane rocznie)
Visit WebsiteCustomer Rating:3.8/5
Lokalny interfejs agenta ngrok wyświetlający metryki dostępności, inspektor ruchu, zarządzanie punktami końcowymi oraz bezpieczne tunele programistyczne gotowe do użycia z AWS. ngrok to platforma typu ingress jako usługa dla zespołów DevOps pracujących z AWS, oferująca bezpieczne tunele, programowalny dostęp i zarządzanie ruchem dla interfejsów API i aplikacji chmurowych.
Dla kogo ngrok jest najlepszym wyborem?
ngrok dobrze sprawdzi się w zespołach DevOps i zespołach zajmujących się inżynierią platform, które muszą udostępniać i zarządzać usługami w lokalnych, chmurowych i hybrydowych środowiskach AWS.
Dlaczego wybrałem ngrok
ngrok trafia na moją krótką listę, ponieważ zapewnia mojemu zespołowi jedną płaszczyznę do zarządzania ruchem wejściowym zarówno w lokalnych środowiskach programistycznych, jak i w usługach hostowanych w AWS. Szczególnie podoba mi się globalny moduł równoważenia obciążenia oraz elastyczne adresy IP, które pozwalają nam spójnie kierować ruchem niezależnie od tego, czy testujemy lokalnie, czy działamy produkcyjnie w AWS. Silnik zasad ruchu pozwala nam także stosować te same reguły we wszystkich środowiskach bez konieczności zarządzania oddzielnymi konfiguracjami.
Najważniejsze funkcje ngrok
- Operator Kubernetes: Wdrażaj ngrok i zarządzaj nim bezpośrednio w klastrach Kubernetes za pomocą natywnych manifestów.
- Obsługa OIDC i OAuth: Wymuszaj kontrolę dostępu opartą na tożsamości w dowolnym punkcie końcowym bez modyfikowania kodu aplikacji.
- Bezpieczne tunele: Udostępniaj dowolną usługę lokalną lub chmurową przez HTTPS z szyfrowaniem kompleksowym, korzystając z pojedynczego polecenia agenta.
- Pulpit inspekcji ruchu: Odtwarzaj i analizuj bieżące żądania HTTP za pośrednictwem wbudowanego interfejsu internetowego, aby debugować w czasie rzeczywistym.
Integracje ngrok
ngrok oferuje natywne integracje z GitHub, Slack i AWS oraz udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Brak potrzeby korzystania z VPN w celu uzyskania dostępu do sieci prywatnej
- Obsługa wyłącznika awaryjnego zwiększającego niezawodność punktów końcowych
- Dostępne niestandardowe zasady ruchu i mechanizmy kontroli dostępu
Cons:
- Listy dozwolonych adresów IP dostępne tylko w wyższych pakietach
- Brak wbudowanej obsługi SAML SSO
Learn more about ngrok: Najlepsze do operacji AI wymagających zatwierdzenia
- Dostępna bezpłatna prezentacja
- Od $3,500/miesiąc
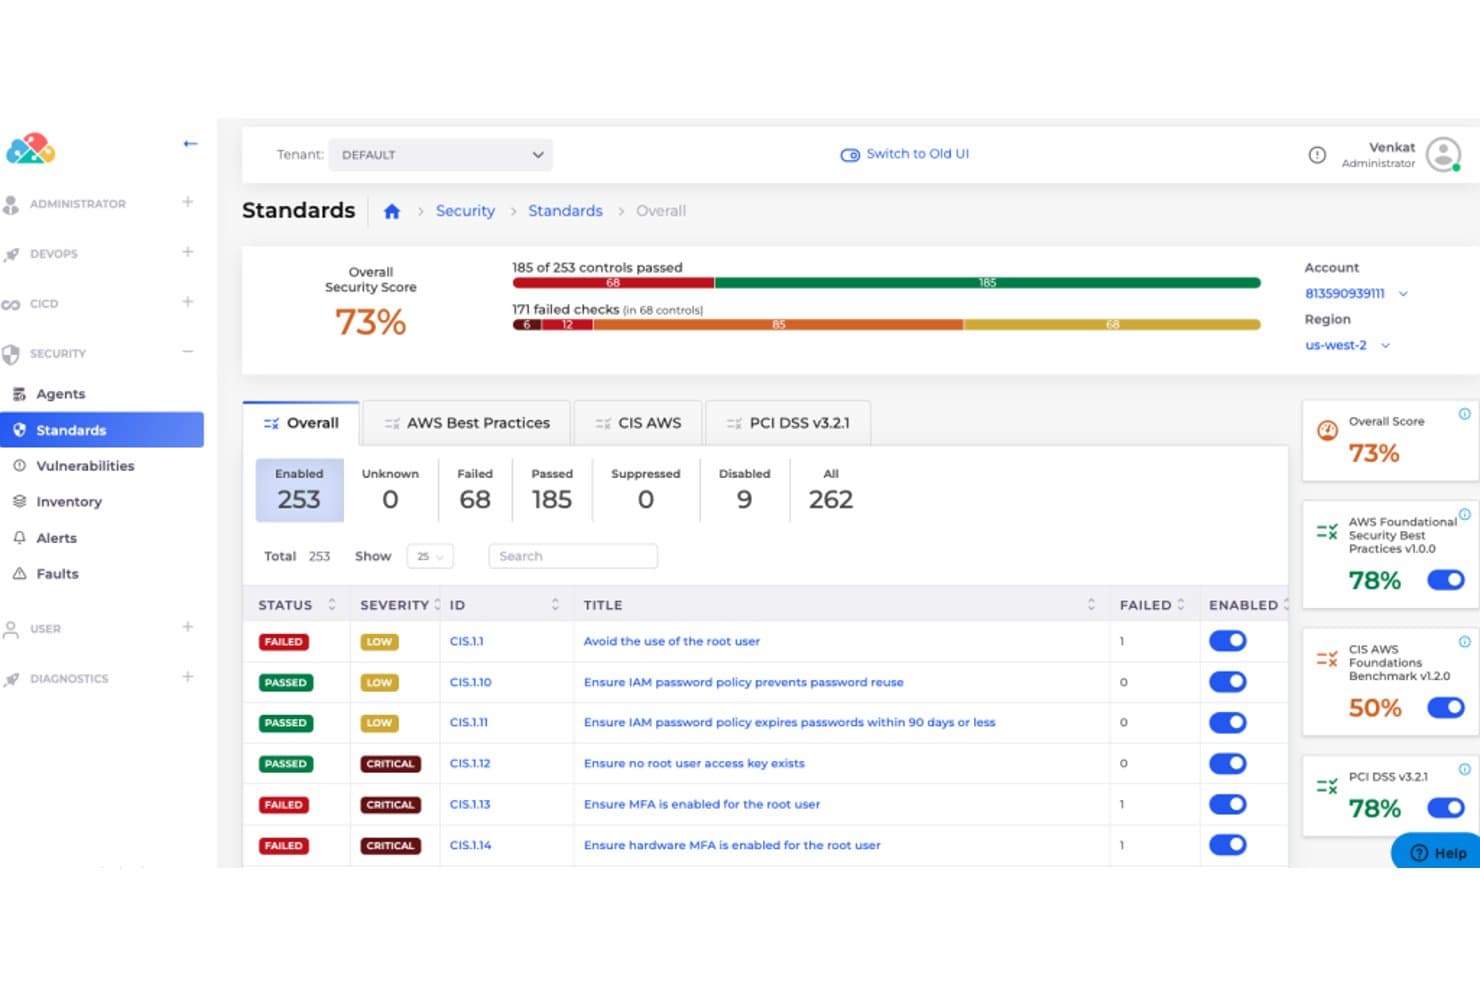
DuploCloud monitoruje zgodność zabezpieczeń AWS z wymaganiami CIS, PCI DSS i najlepszymi praktykami. DuploCloud to agentowa platforma DevOps, która automatyzuje udostępnianie infrastruktury AWS, operacje Kubernetes, wdrażanie CI/CD, obserwowalność oraz przepływy pracy związane z bezpieczeństwem i zgodnością za pośrednictwem połączenia gotowych agentów AI i interfejsu niewymagającego kodowania.
Dla kogo DuploCloud jest najlepszym wyborem?
DuploCloud to dobry wybór dla zespołów inżynieryjnych, które potrzebują automatyzacji infrastruktury opartej na AI z wbudowanymi bramkami zatwierdzania przez człowieka, zanim jakiekolwiek zmiany trafią na produkcję.
Dlaczego wybrałem DuploCloud
Wybrałem DuploCloud jako jedno z najlepszych rozwiązań ze względu na sposób, w jaki radzi sobie z luką między automatyzacją opartą na AI a bezpieczeństwem środowiska produkcyjnego. Jego mechanizmy ochronne AI domyślnie wymuszają dostęp agentów tylko do odczytu, a każda naprawa infrastruktury wymaga wyraźnej zgody człowieka, zanim zmiana zostanie wprowadzona. Podoba mi się również to, że poświadczenia agentów to tokeny JIT ograniczone do konkretnego zadania, które wygasają po zamknięciu zgłoszenia, dzięki czemu po zakończeniu zadania nie pozostaje żaden aktywny dostęp.
Najważniejsze funkcje DuploCloud
- Dostawca Terraform z zarządzanym zapleczem stanu: Dedykowany dostawca Terraform łączy repozytoria Git i zarządza stanem AWS w S3 z blokowaniem za pomocą DynamoDB, w zakresie określonym dla każdego portalu.
- Dostęp za pośrednictwem wielu interfejsów: Zespoły mogą korzystać z platformy przez przeglądarkę internetową, Slack, Microsoft Teams, CLI, API lub MCP, w zależności od poziomu planu.
- Zaawansowany pakiet obserwowalności: Oparty na OpenTelemetry dodatek monitorujący, który zapewnia metryki w czasie rzeczywistym, ślady, logi, wykrywanie anomalii oraz analizę przyczyn źródłowych w środowiskach AWS.
- Modelowanie środowisk oparte na dzierżawcach: Każdy dzierżawca odpowiada etapowi cyklu życia aplikacji — programowaniu, środowisku testowemu lub produkcji — z zakresami RBAC właściwymi dla danego środowiska i odizolowanym stanem Terraform.
Integracje DuploCloud
DuploCloud opisuje integracje z AWS, Terraform, GitHub, Jenkins, GitHub Actions, CircleCI, GitLab, Kubernetes, Datadog i Prometheus. Udostępnia również interfejs REST API do niestandardowych integracji oraz obsługuje przepływy pracy CI/CD za pośrednictwem zewnętrznych potoków.
Pros and Cons
Pros:
- Bramki zatwierdzania przez człowieka dla ryzykownych działań naprawczych AI
- Terraform samoobsługowy zmniejsza kolejki zgłoszeń dotyczących infrastruktury
- Widoczność logów i rozbieżności na poziomie dzierżawcy
Cons:
- Kompilowanie obrazów i testy pozostają poza platformą
- Każdy portal obsługuje tylko jedno konto AWS
Learn more about DuploCloud: Najlepsze rozwiązanie do współpracy nad kodem
- Dostępny bezpłatny plan
- Od $3.65/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Bitbucket upraszcza współpracę nad kodem i integruje potoki CI/CD. Bitbucket to oparte na Git narzędzie do hostingu kodu i współpracy, stworzone z myślą o zespołach programistycznych. Pomaga użytkownikom zarządzać repozytoriami, śledzić zmiany i współpracować nad projektami realizowanymi w czasie rzeczywistym w ramach zintegrowanej platformy.
Dlaczego wybrałem Bitbucket:
Obsługuje prywatne repozytoria, umożliwiając zespołowi bezpieczne zarządzanie kodem i udostępnianie go. Możesz konfigurować żądania ściągnięcia z dyskusjami bezpośrednio przy kodzie, aby usprawnić przeglądy kodu i zapewnić jego jakość. Integracja z Jira ułatwia łączenie zatwierdzeń z zadaniami, zapewniając zespołowi lepszy wgląd w postęp projektu. Bitbucket Pipelines pozwala automatyzować przepływy pracy CI/CD bezpośrednio na platformie, bez dodatkowych narzędzi.
Najważniejsze funkcje i integracje:
Funkcje obejmują wbudowane fragmenty kodu umożliwiające udostępnianie wielokrotnie używanego kodu w zespole. Narzędzie oferuje uprawnienia do gałęzi, które pozwalają kontrolować, kto może przesyłać zmiany do określonych gałęzi, zapewniając lepszą jakość kodu. Możesz także używać widoku różnic, aby szybko porównywać zmiany i identyfikować problemy przed scaleniem.
Integracje obejmują Jira, Trello, Slack, Microsoft Teams, AWS, Google Cloud, Bamboo, Jenkins, Kubernetes i PagerDuty.
Pros and Cons
Pros:
- Oferuje inteligentne dublowanie repozytoriów zapewniające szybszy dostęp
- Obejmuje wbudowane CI/CD z funkcją Pipelines
- Obsługuje nieograniczoną liczbę prywatnych repozytoriów dla zespołów
Cons:
- Wdrożenie może być trudne dla użytkowników nietechnicznych
- Zaawansowane funkcje zależą od płatnych planów
Learn more about Bitbucket: Najlepsze rozwiązanie w zakresie infrastruktury jako kodu
- Dostępny bezpłatny plan
- Ceny na życzenie
Visit WebsiteCustomer Rating:4.7/5
Terraform aprowizuje infrastrukturę i zarządza nią za pomocą konfiguracji wielokrotnego użytku. Terraform to narzędzie o otwartym kodzie źródłowym, które pozwala zespołom definiować infrastrukturę i zarządzać nią za pomocą plików konfiguracyjnych. Pomaga użytkownikom automatyzować aprowizowanie infrastruktury, jej aktualizacje i skalowanie w różnych środowiskach.
Dlaczego wybrałem Terraform:
Obsługuje podejście deklaratywne, które pozwala zdefiniować pożądany stan infrastruktury i pozostawić Terraformowi wykonanie pozostałych czynności. Możesz zarządzać zasobami u wielu dostawców chmurowych za pomocą jednego narzędzia, unikając uzależnienia od dostawcy. Jego modułowa struktura umożliwia ponowne wykorzystywanie i udostępnianie konfiguracji, co pozwala oszczędzać czas. Zarządzanie stanem w Terraform zapewnia spójność i pomaga śledzić zmiany infrastruktury w czasie. Te funkcje sprawiają, że jest to niezawodne rozwiązanie do automatyzacji i skalowania infrastruktury.
Najważniejsze funkcje i integracje:
Funkcje obejmują tworzenie grafów zasobów, które pomagają wizualizować zależności i rozumieć relacje między elementami infrastruktury. Możesz użyć polecenia plan, aby wyświetlić podgląd zmian przed ich zastosowaniem, zmniejszając ryzyko błędów. Terraform obsługuje także wykrywanie rozbieżności, umożliwiając identyfikowanie i naprawianie różnic między infrastrukturą a plikami konfiguracyjnymi.
Integracje obejmują AWS, Azure, Google Cloud, Kubernetes, GitHub, GitLab, VMware, Slack, PagerDuty i Splunk.
Pros and Cons
Pros:
- Wizualizuje zależności między zasobami za pomocą grafów
- Umożliwia korzystanie z konfiguracji wielokrotnego użytku i modułowych
- Obsługuje zarządzanie infrastrukturą w wielu chmurach
Cons:
- Debugowanie problemów może zająć dużo czasu
- Stroma krzywa uczenia się dla początkujących
 5Najlepsze rozwiązanie do śledzenia projektów
Jira
- Dostępny bezpłatny plan + 14-dniowy bezpłatny okres próbny
- Od $7.91/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.4/5
Jira organizuje zadania i śledzi postępy projektów zespołów programistycznych. Jira to narzędzie do zarządzania projektami, zaprojektowane z myślą o pomaganiu zespołom w planowaniu, śledzeniu i zarządzaniu pracą. Oferuje funkcje umożliwiające użytkownikom organizowanie zadań, monitorowanie postępów i skuteczną współpracę przy realizacji projektów.
Dlaczego wybrałem Jira:
Umożliwia tworzenie konfigurowalnych przepływów pracy dopasowanych do procesów zespołu. Możesz wizualizować zadania za pomocą tablic Kanban lub Scrum, aby śledzić postępy w czasie rzeczywistym. Funkcje raportowania i pulpity Jira ułatwiają monitorowanie wydajności zespołu oraz harmonogramów projektów. Narzędzie dobrze integruje się z narzędziami programistycznymi, umożliwiając zespołowi łączenie zmian w kodzie z zadaniami. Dzięki tym funkcjom Jira jest niezawodnym wyborem do sprawnego zarządzania złożonymi projektami.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowane śledzenie zgłoszeń, które pozwala zespołowi skutecznie ustalać priorytety zadań i je rozwiązywać. Możesz korzystać z widoków planu działania, aby planować projekty i koordynować pracę wielu zespołów. Narzędzie oferuje również reguły automatyzacji, które eliminują powtarzalne zadania i zwiększają produktywność.
Integracje obejmują Bitbucket, Confluence, Slack, Microsoft Teams, GitHub, GitLab, Trello, AWS, Azure i Google Drive.
Pros and Cons
Pros:
- Rozbudowane narzędzia raportowania dla zespołów zwinnych
- Dobrze radzi sobie z dużymi i złożonymi projektami
- Konfigurowalne przepływy pracy dopasowane do procesów zespołu
Cons:
- Spowalnia przy dużych zbiorach danych
- Zaawansowane funkcje wymagają przeszkolenia
 Najlepszy wybór pod względem elastyczności oprogramowania o otwartym kodzie źródłowym
- Dostępne bezpłatne pobieranie
- Darmowy w użyciu
Visit WebsiteCustomer Rating:4.4/5
Jenkins zapewnia elastyczną automatyzację tworzenia i wdrażania oprogramowania. Jenkins to serwer automatyzacji o otwartym kodzie źródłowym, który umożliwia zespołom tworzenie, wdrażanie i automatyzowanie procesów związanych z tworzeniem oprogramowania. Jest szeroko stosowany przez deweloperów i organizacje do konfigurowania potoków ciągłej integracji i dostarczania.
Dlaczego wybrałem Jenkins:
Jego ogromna biblioteka wtyczek zapewnia niezrównaną elastyczność, umożliwiając dostosowanie procesów automatyzacji do potrzeb zespołu. Dzięki intuicyjnej funkcji potoków jako kodu możesz zautomatyzować wszystko — od prostych kompilacji po złożone potoki wieloetapowe. Jenkins obsługuje szeroki zakres języków, narzędzi i środowisk, dając zespołowi swobodę pracy z preferowanym stosem technologicznym. Dzięki wsparciu społeczności i dostępowi do otwartego kodu źródłowego możesz dostosować i rozszerzyć Jenkins, aby spełniał unikalne wymagania.
Najważniejsze funkcje i integracje:
Funkcje obejmują obsługę rozproszonych kompilacji, która pozwala uruchamiać zadania na wielu komputerach w celu przyspieszenia przetwarzania. Narzędzie zapewnia aktualizacje postępu kompilacji w czasie rzeczywistym, dzięki czemu zespół może monitorować działanie potoków. Możesz także tworzyć wielokrotnego użytku szablony potoków, aby ujednolicić procesy we wszystkich projektach.
Integracje obejmują GitHub, Bitbucket, GitLab, Docker, Kubernetes, AWS, Azure, Slack, Jira i Terraform.
Pros and Cons
Pros:
- Działa na wielu systemach operacyjnych
- Obsługuje rozproszone kompilacje w dużych projektach
- Umożliwia niemal nieograniczone dostosowywanie za pomocą wtyczek
Cons:
- Debugowanie potoków może być czasochłonne
- Ma mniej nowoczesny interfejs użytkownika w porównaniu z nowszymi narzędziami
 Najlepsze do automatyzacji infrastruktury
- Dostępna bezpłatna wersja demonstracyjna
- Cena na zapytanie
Visit WebsiteCustomer Rating:4.2/5
Puppet automatyzuje konfigurację infrastruktury i egzekwuje pożądany stan. Puppet to narzędzie do zarządzania konfiguracją, zaprojektowane z myślą o pomaganiu zespołom IT w automatyzacji udostępniania, zarządzania i skalowania infrastruktury. Upraszcza złożone zadania, umożliwiając użytkownikom definiowanie infrastruktury jako kodu, dzięki czemu systemy stają się bardziej przewidywalne i łatwiejsze w zarządzaniu.
Dlaczego wybrałem Puppet:
Umożliwia definiowanie i egzekwowanie pożądanego stanu infrastruktury, zapewniając spójność systemów. Możesz używać jego deklaratywnego języka do opisywania konfiguracji i automatyzowania zadań, takich jak wdrażanie oprogramowania i instalowanie poprawek. Puppet zapewnia szczegółowe raporty, które pomagają śledzić zmiany i zapewniać zgodność. Działa w różnych systemach operacyjnych, zapewniając zespołowi elastyczność w zarządzaniu zróżnicowanymi środowiskami.
Najważniejsze funkcje i integracje:
Funkcje obejmują automatyzację zadań, która upraszcza powtarzalne procesy i pozwala zaoszczędzić czas zespołu. Narzędzie zapewnia kontrolę dostępu opartą na rolach, umożliwiając zarządzanie uprawnieniami użytkowników i zapewnienie bezpieczeństwa. Możesz również korzystać z gotowych modułów, aby przyspieszyć wdrażanie standardowych konfiguracji.
Integracje obejmują AWS, Azure, Google Cloud, Docker, Kubernetes, VMware, GitHub, GitLab, Splunk i ServiceNow.
Pros and Cons
Pros:
- Zapewnia szczegółowe raporty na potrzeby monitorowania zgodności
- Oferuje gotowe moduły upraszczające konfigurację
- Automatyzuje złożone środowiska wielochmurowe
Cons:
- Ograniczone wsparcie dla niektórych niszowych systemów operacyjnych
- Do optymalnego wdrożenia wymaga specjalistycznej wiedzy
Learn more about Puppet: Najlepsze rozwiązanie do szybkiego wdrażania
- Darmowy plan + dostępne demo
- Od $15/miesiąc

CircleCI dostosowuje potoki CI/CD do wydajnego dostarczania oprogramowania. CircleCI to platforma ciągłej integracji i dostarczania zaprojektowana z myślą o pomaganiu zespołom programistycznym w automatyzacji procesów kompilowania, testowania i wdrażania. Umożliwia użytkownikom tworzenie wydajnych potoków, które zapewniają niezawodne i spójne wydania aplikacji.
Dlaczego wybrałem CircleCI:
Zapewnia elastyczne przepływy pracy, które umożliwiają dostosowanie etapów potoku do potrzeb zespołu. Możesz skonfigurować równoległe kompilacje, aby skrócić czas testowania i przyspieszyć wdrażanie. Platforma obsługuje środowiska kontenerowe, dzięki czemu możesz uruchamiać zadania w obrazach platformy Docker lub na niestandardowych maszynach wirtualnych. Dzięki automatycznym wyzwalaczom dla zatwierdzeń i żądań ściągnięcia Twój zespół może skupić się na pisaniu kodu, podczas gdy CircleCI zajmuje się testowaniem i dostarczaniem. Zapewnia to szybsze i sprawniejsze wdrażanie projektów.
Najważniejsze funkcje i integracje:
Funkcje obejmują obsługę konfiguracji jako kodu z wykorzystaniem plików YAML, co pozwala na kontrolowanie wersji potoków. Platforma zapewnia szczegółowe analizy, które pomagają śledzić wydajność kompilacji i optymalizować przepływy pracy. Możesz także korzystać z warunkowych przepływów pracy, aby określać, kiedy powinny być uruchamiane konkretne zadania lub etapy, co daje zespołowi większą kontrolę nad procesem.
Integracje obejmują GitHub, Bitbucket, GitLab, Docker, Slack, AWS, Azure, PagerDuty, Jira i Terraform.
Pros and Cons
Pros:
- Elastyczne kompilacje z wykorzystaniem kontenerów i maszyn wirtualnych
- Oferuje szczegółowe informacje o wydajności poszczególnych zadań
- Obsługuje równoległość w celu skrócenia czasu kompilacji
Cons:
- Niespójności w buforowaniu zależności mogą spowalniać niektóre kompilacje
- Debugowanie złożonych potoków może być trudne
Learn more about CircleCI: Najlepszy do zarządzania kontenerami
- Dostępny bezpłatny plan
- Dostępny bezpłatny plan

Podman obsługuje kontenery bez demona i zwiększa bezpieczeństwo deweloperów. Podman to narzędzie do zarządzania kontenerami dla deweloperów i zespołów pracujących z aplikacjami skonteneryzowanymi. Umożliwia użytkownikom tworzenie, zarządzanie i uruchamianie kontenerów bez konieczności korzystania z demona, dzięki czemu jest lekkie i wydajne.
Dlaczego wybrałem Podmana:
Oferuje architekturę bez demona, co oznacza, że nie trzeba polegać na usłudze działającej w tle do zarządzania kontenerami. Możesz szybko uruchamiać kontenery jako użytkownik inny niż root, poprawiając bezpieczeństwo i elastyczność swojego zespołu. Narzędzie obsługuje pliki YAML Kubernetes do generowania i wdrażania kontenerów. Jest kompatybilne z poleceniami Dockera, dzięki czemu możesz łatwo przechodzić między narzędziami lub korzystać z nich równolegle. Podman oferuje również wbudowane funkcje zarządzania podami, ułatwiając grupowanie kontenerów i zarządzanie nimi.
Najważniejsze funkcje i integracje:
Funkcje obejmują obsługę kontenerów bez uprawnień root, co zwiększa bezpieczeństwo i pozwala uruchamiać kontenery bez uprawnień administracyjnych. Możesz także zarządzać podami, grupując wiele kontenerów w celu łatwej orkiestracji. Narzędzie zapewnia interaktywny interfejs wiersza poleceń do tworzenia, uruchamiania i rozwiązywania problemów z kontenerami.
Integracje obejmują Kubernetes, Docker, Buildah, Skopeo, CRI-O, OpenShift, Ansible, Helm, Terraform i Jenkins.
Pros and Cons
Pros:
- Dobra integracja z procesami pracy Kubernetes
- Obsługa zarządzania grupami kontenerów jako podami
- Kompatybilność z poleceniami i obrazami Dockera
Cons:
- Funkcje sieciowe są nadal rozwijane
- Może wymagać lepszego zrozumienia systemów Linux
Learn more about Podman: 10Najlepsze do wykrywania usług
Consul
- Dostępna bezpłatna wersja demonstracyjna
- Od $3.40/użytkownika/miesiąc

Consul zarządza wykrywaniem usług i bezpieczną komunikacją między usługami. Consul to narzędzie sieciowe zaprojektowane, aby pomagać zespołom w łączeniu, zabezpieczaniu i zarządzaniu usługami w różnych środowiskach. Umożliwia dynamiczne wykrywanie usług, zarządzanie konfiguracją oraz monitorowanie stanu rozproszonych systemów.
Dlaczego wybrałem Consul:
Umożliwia dynamiczne rejestrowanie i wykrywanie usług, ułatwiając zarządzanie złożoną infrastrukturą. Możesz definiować kontrole stanu usług, aby monitorować ich dostępność i wydajność. Wbudowany magazyn klucz-wartość Consul pomaga zespołowi centralnie zarządzać konfiguracją aplikacji. Funkcje siatki usług zapewniają bezpieczną komunikację między usługami z automatycznym szyfrowaniem TLS.
Najważniejsze funkcje i integracje:
Funkcje obejmują obsługę wielu centrów danych, umożliwiającą zespołowi łączenie usług w wielu regionach. Narzędzie oferuje podejście oparte na API, pozwalając łatwo automatyzować przepływy pracy i dostosowywać konfiguracje. Consul obejmuje również segmentację sieci, która zwiększa bezpieczeństwo między usługami za pomocą reguł intencji usług.
Integracje obejmują Kubernetes, Docker, AWS, Azure, Google Cloud, Splunk, Prometheus, Grafana, PagerDuty i Slack.
Pros and Cons
Pros:
- Obsługuje konfiguracje obejmujące wiele centrów danych
- Upraszcza segmentację sieci
- Dynamicznie wykrywa usługi
Cons:
- Wymaga dużej ilości zasobów w przypadku dużych konfiguracji
- Złożony dla początkujących
Learn more about Consul:
Inne narzędzia DevOps AWS
Oto kilka dodatkowych narzędzi DevOps AWS, które nie znalazły się na mojej liście, ale nadal warto się z nimi zapoznać.
- 11Travis CINajlepsze do ciągłej integracji
- 12VaultNajlepsze do bezpiecznego zarządzania sekretami
- 13AWS CodeCommitNajlepsze rozwiązanie do bezpiecznego hostingu Git
- 14AWS CodeBuildNajlepsze do automatycznych testów kodu
Jak oceniam narzędzia AWS DevOps
Dzielę ocenę na kryteria podstawowe — takie jak natywna integracja z AWS i obsługa potoków CI/CD — oraz czynniki wyróżniające, które odróżniają poszczególne narzędzia w przypadku konkretnych zespołów.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale sprawdza się w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać minimalny łączny wynik na poziomie 65%, aby zostać uwzględnione na liście.
- Natywna integracja z AWS: Sprawdzam, jak głęboko każde narzędzie łączy się z podstawowymi usługami AWS, takimi jak EC2, S3, Lambda i IAM — nie tylko to, czy potrafi komunikować się z AWS, ale także to, czy sprawia wrażenie stworzonego z myślą o tej platformie.
- Automatyzacja potoków CI/CD: Każde narzędzie powinno umożliwiać automatyzację kompilacji, testów i wdrożeń do zasobów AWS, niezależnie od tego, czy wdrażasz rozwiązanie w klastrach ECS, czy aktualizujesz funkcje Lambda.
- Obsługa infrastruktury jako kodu: Szukam zgodności z platformami IaC, takimi jak CloudFormation, Terraform lub CDK, aby zespoły mogły wersjonować, przeglądać i odtwarzać swoje środowiska AWS na podstawie kodu.
- Monitorowanie i obserwowalność: Narzędzie powinno udostępniać dane dotyczące metryk, dzienników lub śladów powiązanych z zasobami AWS, zapewniając zespołowi rzeczywistą widoczność w sytuacji, gdy wdrożenie produkcyjne powoduje skoki opóźnień.
- Obsługa kontenerów i orkiestracji: Oceniam, czy narzędzie obsługuje konteneryzowane obciążenia w ECS, EKS lub Fargate, w tym przepływy wdrażania i konfigurację skalowania.
- Bezpieczeństwo i zarządzanie dostępem: Każde narzędzie powinno integrować się z AWS IAM w celu zapewnienia dostępu opartego na rolach oraz obsługiwać zarządzanie sekretami, aby dane uwierzytelniające nie były wpisywane na stałe do konfiguracji potoków.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia poszczególne platformy.
Czynniki wyróżniające (co odróżnia dostawców)
Oto sposób, w jaki porównuję różnych dostawców:
Wyróżniające się funkcje
Obsługa przepływów pracy GitOps ma dla mnie duże znaczenie — zespoły zarządzające dziesiątkami mikrousług w EKS odnoszą korzyści z wdrożeń sterowanych przez Git, w których każda zmiana jest wersjonowana i możliwa do prześledzenia. Oceniam również zarządzanie wieloma kontami, ponieważ zespoły korporacyjne często korzystają z oddzielnych kont AWS dla środowisk deweloperskich, testowych i produkcyjnych, a narzędzie obsługujące wdrożenia między kontami pozwala uniknąć wielu problemów. Kolejnym czynnikiem wyróżniającym są narzędzia projektowane przede wszystkim z myślą o architekturach bezserwerowych, szczególnie w przypadku zespołów tworzących architektury sterowane zdarzeniami na platformie Lambda, które potrzebują wyspecjalizowanych funkcji debugowania i obserwowalności.
Nie tylko funkcje
Standardy zgodności i bezpieczeństwa mają istotne znaczenie — sprawdzam, czy narzędzie obsługuje standardy takie jak SOC 2, HIPAA lub PCI-DSS, ponieważ branże regulowane potrzebują wbudowanego wsparcia w tym zakresie. Integracje z ekosystemem również wpływają na moją ocenę; narzędzie, które łączy się z GitHubem, Jirą i używaną już przez zespół platformą ITSM, łatwo wpisuje się w istniejące przepływy pracy. Analizuję także jakość wdrożenia, w tym dokumentację, architektury referencyjne i aktywne fora społeczności, ponieważ narzędzie z ubogimi materiałami ułatwiającymi rozpoczęcie pracy powoduje tarcia, które spowalniają wdrażanie go w zespołach inżynieryjnych.
Jak wybrać narzędzia DevOps AWS
Łatwo zagubić się w długich listach funkcji i złożonych strukturach cenowych. Oto lista czynników, o których warto pamiętać, aby zachować koncentrację podczas wyboru oprogramowania DevOps dla Amazon Web Services najlepiej dopasowanego do Twoich potrzeb.
| Czynnik | Na co zwrócić uwagę |
| Skalowalność | Upewnij się, że narzędzie może rozwijać się wraz z Twoimi projektami. Sprawdź, jak radzi sobie ze zwiększonym obciążeniem. |
| Integracje | Sprawdź, czy integruje się z używanymi przez Twój zespół narzędziami DevOps dla Salesforce lub innym oprogramowaniem CRM. |
| Możliwość dostosowania | Poszukaj opcji pozwalających dostosować narzędzie do procesów pracy i preferencji Twojego zespołu. |
| Łatwość obsługi | Twój zespół powinien szybko przystosować się do narzędzia. Poszukaj intuicyjnych interfejsów i wsparcia. |
| Budżet | Dopasuj koszt do swoich ograniczeń finansowych. Weź pod uwagę zarówno wydatki początkowe, jak i bieżące. |
| Zabezpieczenia | Upewnij się, że narzędzie spełnia wymagania dotyczące ochrony danych dzięki szyfrowaniu i zgodności z przepisami. |
| Wsparcie | Niezawodna obsługa klienta może zaoszczędzić czas. Sprawdź jej dostępność i szybkość reakcji. |
| Wydajność | Narzędzie powinno być szybkie i niezawodne. Weź pod uwagę gwarancje dostępności oraz opinie użytkowników. |
Trendy w narzędziach DevOps AWS
W ramach moich badań zebrałem niezliczone aktualizacje produktów, komunikaty prasowe i dzienniki wydań od różnych dostawców narzędzi AWS DevOps. Oto niektóre z pojawiających się trendów, które obserwuję.
- Architektura bezserwerowa: Coraz więcej narzędzi obsługuje przetwarzanie bezserwerowe, umożliwiając programistom tworzenie i uruchamianie aplikacji bez zarządzania infrastrukturą. Ten trend zmniejsza nakład pracy i poprawia skalowalność, a AWS Lambda jest jego popularnym przykładem.
- Wnioski oparte na AI: Dostawcy wykorzystują AI do zapewniania analiz predykcyjnych i wglądu w wydajność. Pomaga to zespołom przewidywać problemy, zanim wystąpią, oraz optymalizować strategie wdrażania. Na przykład niektóre narzędzia oferują obecnie wykrywanie anomalii oparte na AI.
- Rozszerzone funkcje bezpieczeństwa: Bezpieczeństwo pozostaje najwyższym priorytetem, a narzędzia są wyposażane w takie funkcje jak automatyczne skanowanie podatności i modele bezpieczeństwa oparte na zasadzie zerowego zaufania. Dodatki te pomagają firmom chronić dane i utrzymywać zgodność z przepisami, co ma kluczowe znaczenie we współczesnych środowiskach.
- Systemy samonaprawiające się: Narzędzia ewoluują, aby obejmować funkcje samonaprawiania, automatycznie usuwając problemy bez ingerencji człowieka. Minimalizuje to przestoje i zapewnia ciągłość działania. Niektórzy dostawcy już wdrażają funkcje automatycznego wycofywania w przypadku wadliwych wdrożeń.
- Infrastruktura jako kod (IaC): Wykorzystanie IaC rośnie, umożliwiając zespołom zarządzanie zasobami i ich udostępnianie za pomocą kodu. Ten trend poprawia spójność i ogranicza liczbę błędów, a niektórzy wskazują, że Terraform jest popularnym wyborem do zarządzania infrastrukturą w wielu chmurach.
Czym są narzędzia AWS DevOps?
Narzędzia AWS DevOps pomagają zespołom tworzyć, wdrażać i zarządzać aplikacjami w AWS przy większym poziomie automatyzacji i kontroli. Programiści, zespoły operacyjne i inżynierowie niezawodności witryn korzystają z tych narzędzi, aby przyspieszać wydawanie nowych wersji i ograniczać liczbę błędów w środowiskach chmurowych.
Potoki CI/CD, automatyzacja infrastruktury i funkcje monitorowania pomagają w spójnym wdrażaniu zmian, zarządzaniu zasobami i wczesnym wykrywaniu problemów. Ogólnie rzecz biorąc, narzędzia te pomagają zespołom dostarczać aplikacje w AWS bardziej niezawodnie i przy mniejszym nakładzie pracy ręcznej.
Funkcje narzędzi AWS DevOps
Wybierając narzędzia AWS DevOps, zwróć uwagę na następujące kluczowe funkcje.
- Integracja ciągła: Automatyzuje proces integrowania zmian w kodzie, zapewniając szybką informację zwrotną i ograniczając liczbę błędów.
- Infrastruktura jako kod (IaC): Umożliwia zarządzanie infrastrukturą i jej udostępnianie za pomocą kodu, zapewniając spójność i ograniczając błędy konfiguracji.
- Testowanie automatyczne: Automatycznie uruchamia testy dla nowego kodu, aby wcześnie wykrywać błędy i poprawiać jakość wdrożeń.
- Bezserwerowa obsługa architektury: Umożliwia tworzenie i uruchamianie aplikacji bez zarządzania infrastrukturą, ograniczając nakład pracy.
- Dynamiczne zarządzanie sekretami: Zapewnia bezpieczne generowanie danych uwierzytelniających i zarządzanie nimi, zwiększając bezpieczeństwo.
- Systemy samonaprawiające się: Automatycznie wykrywają i naprawiają problemy, minimalizując przestoje i zapewniając ciągłość działania.
- Wnioski oparte na sztucznej inteligencji: Wykorzystują sztuczną inteligencję do dostarczania analiz predykcyjnych i informacji o wydajności, optymalizując strategie wdrażania.
- Zaawansowane funkcje bezpieczeństwa: Obejmują automatyczne skanowanie pod kątem podatności oraz modele zerowego zaufania w celu ochrony danych i zachowania zgodności.
- Dostosowywane pulpity nawigacyjne: Oferują spersonalizowane widoki danych i wydajności, pomagając zespołom skutecznie monitorować projekty i zarządzać nimi.
- Integracja z chmurą AWS: Bezproblemowo integruje się z ekosystemem AWS, umożliwiając dostęp do usług usprawniających przepływy pracy DevOps.
- Optymalizacja procesu wydawania: Obsługuje cały cykl życia tworzenia oprogramowania, od kompilacji po wdrożenie, zapewniając śledzenie wersji, opcje wycofywania zmian oraz monitorowanie stanu wydania.
- Szablony AWS CloudFormation: Umożliwiają definiowanie i udostępnianie infrastruktury za pomocą wielokrotnego użytku szablonów IaC, zapewniając spójność wdrożeń.
- Obsługa języków programowania: Obsługuje wiele języków programowania, takich jak Java, Python i Node.js, dzięki czemu jest wszechstronnym rozwiązaniem dla zespołów programistycznych.
- Kod źródłowy — zarządzanie: Zapewnia bezpieczne repozytoria Git za pośrednictwem AWS CodeCommit, zintegrowane z potokami CI/CD w celu usprawnienia zatwierdzania zmian, scalania i przeglądów.
- Kompatybilność ze środowiskiem lokalnym: Umożliwia wdrożenia hybrydowe z wykorzystaniem narzędzi takich jak AWS CodeDeploy i OpsWorks, ułatwiając integrację z serwerami lokalnymi.
- Automatyczne skalowanie i samonaprawianie: Dynamicznie dostosowuje zasoby obliczeniowe do zapotrzebowania i odzyskuje sprawność po awarii instancji, zapewniając wysoką dostępność oraz odporność na awarie.
- Integracja z serwerem kompilacji: Oferuje w pełni zarządzane serwery kompilacji za pośrednictwem AWS CodeBuild do automatycznego kompilowania kodu, uruchamiania testów i tworzenia artefaktów.
- AWS CDK (Cloud Development Kit): Obsługuje definiowanie infrastruktury chmurowej za pomocą języków programowania, upraszczając IaC w porównaniu z konfiguracjami JSON/YAML.
- Efektywność przetwarzania w chmurze: Wykorzystuje zasoby chmurowe na żądanie do skalowania środowisk zgodnie z potrzebami, zapewniając efektywną alokację zasobów i oszczędności kosztów.
- Integracja ciągła i dostarczanie (CI/CD): Implementuje kompleksowe potoki CI/CD w celu automatyzacji kompilacji, testów i wdrożeń.
- Ekosystem AWS DevOps: Integruje się z narzędziami innych firm, takimi jak Jenkins, GitHub i Terraform, tworząc kompleksowy i rozszerzalny ekosystem DevOps.
- Udostępnianie zasobów na żądanie: Zapewnia dostęp na żądanie do instancji obliczeniowych, pamięci masowej i baz danych, umożliwiając zespołom dynamiczne skalowanie zasobów w okresach szczytowego użytkowania.
- Usprawnione wydawanie oprogramowania: Automatyzuje proces wydawania oprogramowania, zapewniając szczegółowe informacje zwrotne i dzienniki wdrożeń w celu zapewnienia widoczności na każdym etapie.
- Dostosowywanie interfejsu użytkownika: Oferuje dostosowywane pulpity nawigacyjne do monitorowania kluczowych wskaźników wydajności, ułatwiając śledzenie wdrożeń i rozwiązywanie problemów.
Korzyści z narzędzi AWS DevOps
Wdrożenie narzędzi AWS DevOps zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich, na które możesz liczyć.
- Szybsze wdrażanie: Ciągła integracja i automatyczne testowanie pomagają szybko publikować aktualizacje i nowe funkcje.
- Lepsza współpraca: Integracja kodu i zarządzanie infrastrukturą jako kodem usprawniają pracę zespołową i ograniczają nieporozumienia.
- Zwiększone bezpieczeństwo: Funkcje takie jak dynamiczne zarządzanie sekretami i zaawansowane protokoły bezpieczeństwa chronią dane.
- Ograniczenie przestojów: Systemy samonaprawiające się i automatyczne rozwiązywanie problemów zapewniają płynne działanie aplikacji.
- Efektywność kosztowa: Obsługa architektury bezserwerowej ogranicza koszty zarządzania infrastrukturą.
- Lepsze podejmowanie decyzji: Wnioski generowane przez sztuczną inteligencję dostarczają wartościowych danych umożliwiających optymalizację wydajności i wykorzystania zasobów.
Koszty i ceny narzędzi AWS DevOps
Wybór narzędzi DevOps AWS wymaga zrozumienia różnych modeli cenowych i dostępnych planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia standardowe plany, średnie ceny i typowe funkcje rozwiązań w zakresie narzędzi AWS DevOps.
Tabela porównawcza planów dla narzędzi AWS DevOps
| Typ planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowe narzędzia CI/CD, ograniczona przestrzeń dyskowa i wsparcie społeczności. |
| Plan osobisty | $5-$20 /użytkownik /miesiąc | Zaawansowane potoki CI/CD, podstawowe integracje i wsparcie przez e-mail. |
| Plan biznesowy | $25-$50 /użytkownik /miesiąc | Niestandardowe potoki, priorytetowe wsparcie i ulepszone funkcje bezpieczeństwa. |
| Plan dla przedsiębiorstw | $75+/użytkownik /miesiąc | Skalowalna infrastruktura, integracje premium i dedykowane wsparcie. |
Najczęściej zadawane pytania dotyczące narzędzi AWS DevOps
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi AWS DevOps.
W jaki sposób narzędzia AWS DevOps pomagają w CI/CD?
Narzędzia AWS DevOps automatyzują potoki CI/CD, dzięki czemu można szybciej i niezawodniej wdrażać kod. Narzędzia takie jak CodePipeline i CodeBuild umożliwiają integrację kodu, jego testowanie i wdrażanie aktualizacji w różnych środowiskach przy minimalnej interwencji ręcznej. Zespół może również śledzić zmiany i wycofywać wdrożenia, jeśli coś pójdzie nie tak.
Czy mogę używać narzędzi AWS DevOps z innymi dostawcami chmury?
Tak, narzędzia AWS DevOps, takie jak Terraform, Jenkins lub inne alternatywy dla Jira Service Management, mogą integrować się z innymi dostawcami chmury, takimi jak Azure i Google Cloud. Ta elastyczność jest przydatna w przypadku środowiska wielochmurowego lub hybrydowego. Należy skonfigurować dostęp i uprawnienia dla każdego dostawcy, aby zapewnić zgodność.
Czy narzędzia AWS DevOps mogą służyć do zarządzania infrastrukturą?
Narzędzia AWS DevOps oferują funkcje bezpieczeństwa, takie jak uprawnienia IAM, szyfrowanie i dzienniki audytu. Można na przykład ograniczyć możliwość modyfikowania potoków lub wdrażania zmian. Korzystając z narzędzi takich jak Vault wraz z usługami AWS, można dodatkowo chronić poufne dane uwierzytelniające i sekrety.
Czy narzędzia AWS DevOps obsługują aplikacje konteneryzowane?
Narzędzia takie jak ECS, EKS i CodeBuild dobrze sprawdzają się w przypadku aplikacji konteneryzowanych. Można tworzyć i wdrażać kontenery Docker lub bezpośrednio w AWS zarządzać klastrami Kubernetes. Ułatwia to zarządzanie konteneryzowanymi obciążeniami na dużą skalę przy jednoczesnej integracji przepływów pracy CI/CD.
Jak monitorować potoki i rozwiązywać problemy podczas korzystania z narzędzi AWS DevOps?
Narzędzia AWS DevOps to usługi i platformy, które pomagają zespołom tworzyć, wdrażać i zarządzać aplikacjami w AWS przy większej automatyzacji i kontroli. Deweloperzy, zespoły operacyjne i inżynierowie niezawodności witryn korzystają z tych narzędzi, aby przyspieszać wydania i ograniczać liczbę błędów w środowiskach chmurowych. Potoki CI/CD, automatyzacja infrastruktury i funkcje monitorowania pomagają konsekwentnie wdrażać zmiany, zarządzać zasobami i wcześnie wykrywać problemy. Ogólnie rzecz biorąc, narzędzia te pomagają zespołom bardziej niezawodnie dostarczać aplikacje w AWS przy mniejszym nakładzie pracy ręcznej. Narzędzia AWS, takie jak CloudWatch i CloudTrail, umożliwiają monitorowanie potoków. Można śledzić dzienniki, metryki i wywołania API, aby diagnozować problemy. Ponadto CodePipeline oferuje wbudowane rejestrowanie, które pomaga identyfikować i rozwiązywać błędy podczas wdrażania.