

Software voor beveiligingscompliance helpt je team bij het beheren van wettelijke vereisten door het verzamelen van bewijsmateriaal te automatiseren, controles te monitoren en auditdocumentatie gereed te houden. Ben je het zat om tientallen raamwerken bij te houden en in te spelen op veranderende normen? Dan ben je hier aan het juiste adres. Deze gids helpt je de beste opties voor snel veranderende IT-omgevingen te vergelijken, zodat je een tool kunt vinden die past bij je compliancebehoeften, teamworkflows en bedrijfsgrootte.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel: software voor beveiligingscompliance
Vergelijk prijzen en specificaties naast elkaar voor de software voor beveiligingscompliance die mijn shortlist heeft gehaald.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor geïntegreerd technologierisicobeheer | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Het beste voor het opschalen van complianceprogramma's | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 3 | Het beste voor gecombineerde audit- en bewijsportalen | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor configureerbare workflowautomatisering | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Het beste voor cloud-native complianceautomatisering | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 6 | Het meest geschikt voor gereedheid voor meerdere raamwerken | Gratis demo beschikbaar | Vanaf $7,000/jaar (jaarlijks gefactureerd) | Website | |
| 7 | Beste voor aanpasbare risicoregisters | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Ideaal voor vereenvoudigde auditvoorbereiding | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 9 | Het beste voor snelle, geautomatiseerde verzameling van bewijsmateriaal | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 10 | Het beste voor realtime controlebewaking | Gratis demo beschikbaar | Prijs op aanvraag | Website |


Beoordelingen van software voor beveiligingscompliance
Hieronder vind je mijn uitgebreide samenvattingen van de beste software voor beveiligingscompliance die mijn shortlist heeft gehaald. In mijn beoordelingen kijk ik uitgebreid naar de functies, beste toepassingen en integraties van elk platform, zodat je de beste optie voor jouw situatie kunt vinden.
 Het beste voor geïntegreerd technologierisicobeheer
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.4/5
OneTrust biedt een configuratie voor een compliance-initiatief met selectie van inventarissen. OneTrust voor technisch risico en compliance is een GRC-platform dat compliance-automatisering, controlemonitoring, risicobeoordeling en beleidsbeheer centraliseert voor meer dan 55 beveiligingsraamwerken, waaronder SOC 2, ISO 27001, HIPAA en NIST.
Voor wie is OneTrust het meest geschikt?
OneTrust is zeer geschikt voor beveiligingsteams van grote ondernemingen en GRC-teams die tegelijkertijd compliance voor meerdere raamwerken, jurisdicties en bedrijfseenheden beheren.
Waarom ik voor OneTrust heb gekozen
OneTrust staat op mijn voorkeurslijst omdat het de inventarisatie van bedrijfsmiddelen, risicoscores en compliancecontroles zo nauw met elkaar verbindt op één plek. Ik ben vooral te spreken over het gedeelde raamwerk voor bewijsmateriaal, waarmee mijn team bewijsmateriaal één keer kan verzamelen en het automatisch tegelijkertijd aan meer dan 50 raamwerken kan koppelen. De geautomatiseerde risicokoppeling is rechtstreeks verbonden met de inventarisatie van bedrijfsmiddelen. Wanneer een nieuw systeem wordt toegevoegd, wordt de risicoblootstelling bijgewerkt zonder handmatige tussenkomst.
Belangrijkste functies van OneTrust
- Werkstromen voor beleidsbeheer: Maak beleidsversies aan, werk ze bij en volg ze met ingebouwde werkstromen voor goedkeuring en bevestiging.
- Aanpasbaar risicoregister: Leg informatiebeveiligingsrisico's vast, categoriseer ze en ken scores toe in een gestructureerd register.
- Samenwerkingsportaal voor auditors: Geef auditors veilige, alleen-lezen toegang tot compliancebewijsmateriaal en het bijhouden van verzoeken.
- Vooraf samengestelde bibliotheek met raamwerken: Krijg toegang tot vooraf gekoppelde bibliotheken met beheersmaatregelen voor SOC 2, ISO 27001, HIPAA, GDPR, NIST en meer.
Integraties van OneTrust
OneTrust biedt native integraties met AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Okta, Workday, Salesforce, Slack, GitHub en Microsoft 365. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Beheersmaatregelen worden tegelijkertijd aan meer dan 55 raamwerken gekoppeld
- Geautomatiseerde risicoscores gekoppeld aan de inventarisatie van bedrijfsmiddelen
- Ingebouwde automatisering van vragenlijsten voor leveranciersrisicobeoordeling
Cons:
- De brede governance-reikwijdte zorgt voor extra configuratiewerk
- De API-doorvoer is onderhevig aan limieten op moduleniveau
Learn more about OneTrust: Het beste voor het opschalen van complianceprogramma's
- Gratis demo beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:5/5
Scytale centraliseert compliance-audits, beheersmaatregelen en risicotracking in één dashboard. Scytale is een AI-aangedreven GRC-platform dat compliance-automatisering combineert met ingebouwde menselijke adviesdiensten van experts en ondersteuning biedt voor meer dan 80 frameworks, met geautomatiseerde verzameling van bewijsmateriaal, continue monitoring van beheersmaatregelen en risicobeheer.
Voor wie is Scytale het meest geschikt?
Scytale is geschikt voor startups en middelgrote beveiligingsteams die certificering voor meerdere frameworks nastreven zonder een toegewijde interne compliancefunctie.
Waarom ik voor Scytale koos
Ik koos Scytale als een van de beste oplossingen vanwege de manier waarop het opschalen naar meerdere frameworks mogelijk maakt zonder de werkdruk van je team te vermenigvuldigen. Wanneer mijn team een nieuw framework, zoals ISO 42001, toevoegt aan een bestaand SOC 2-programma, brengt Scytale dankzij de kruiskoppeling automatisch in kaart welke beheersmaatregelen kunnen worden hergebruikt. De Gap Remediator-agent prioriteert vervolgens wat nog moet worden afgerond, zodat we niet telkens handmatig een spreadsheet hoeven te doorlopen wanneer we de scope uitbreiden.
Belangrijkste functies van Scytale
- Beleidsbeheerhub: Gecentraliseerde bibliotheek met sjablonen, versiegeschiedenis en geautomatiseerde beoordelingscycli.
- Leveranciersrisicobeheer: Ingebouwde workflows voor het beoordelen, volgen en opslaan van documentatie van externe leveranciers.
- Samenwerkingsportaal voor auditors: Speciale interface voor het veilig delen van bewijsmateriaal, het volgen van verzoeken en het bijwerken van de auditstatus.
- AI-aangedreven automatisering van vragenlijsten: Beantwoordt beveiligingsvragenlijsten automatisch met behulp van een kennisbank en betrouwbaarheidsscores.
Scytale-integraties
Scytale biedt standaardintegraties met AWS, Azure, Google Cloud Platform, Okta, Azure Active Directory, GitHub, GitLab, Jira, Google Workspace en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Ondersteunt meer dan 80 frameworks met onderling gekoppelde beheersmaatregelen
- Toegewijde complianceadviseurs inbegrepen bij het abonnement
- AI-agents versnellen de analyse van hiaten
Cons:
- Programma's met meerdere frameworks vereisen een zorgvuldige initiële koppeling
- De automatisering van bewijsmateriaal is afhankelijk van de dekking van gekoppelde systemen
Learn more about Scytale: Het beste voor gecombineerde audit- en bewijsportalen
- Gratis demo beschikbaar
- Prijs op aanvraag

Thoropass biedt een uniform compliance-dashboard met het volgen van de status van raamwerken. Thoropass is een platform voor compliance-automatisering dat geautomatiseerde verzameling van bewijsmateriaal, continue monitoring van controles, beleidsbeheer en samenwerking met auditors binnen het platform combineert voor meer dan 30 beveiligingsraamwerken, waaronder SOC 2, ISO 27001, HIPAA en PCI DSS.
Voor wie is Thoropass het meest geschikt?
IT-compliancemanagers en GRC-teams bij bedrijven in de groeifase die hun eerste SOC 2- of ISO 27001-certificering nastreven, halen het meeste uit het gebundelde software-en-auditormodel van Thoropass.
Waarom ik voor Thoropass heb gekozen
Thoropass staat op mijn shortlist omdat het auditportaal niet achteraf als een extra onderdeel is toegevoegd: auditors werken binnen hetzelfde platform waarin mijn team bewijsmateriaal beheert. First Pass AI controleert ingediend bewijsmateriaal vooraf voordat het bij een menselijke auditor terechtkomt, waardoor beoordelingscycli korter worden zonder aan nauwkeurigheid in te boeten. Verzoeken om bewijsmateriaal en de afhandeling ervan vinden op één plek plaats, zodat mijn team tijdens de drukke periode vóór een rapportdeadline geen bijlagen heen en weer hoeft te e-mailen met externe auditors en geen twee afzonderlijke systemen hoeft af te stemmen.
Belangrijkste functies van Thoropass
- Controlemapping voor meerdere raamwerken: Koppel één controle of beleid aan meerdere complianceraamwerken om bewijsmateriaal opnieuw te gebruiken en dubbel werk te verminderen.
- Continue monitoring van controles: Volg de status van beveiligingscontroles in realtime met geautomatiseerde waarschuwingen voor afwijkingen en verkeerde configuraties.
- Risicoregistermodule: Houd een actueel overzicht van risico's bij, met scoring en tracking van herstelmaatregelen die rechtstreeks aan je complianceworkflows zijn gekoppeld.
- Toolkit voor beleidsbeheer: Gebruik ingebouwde beleidssjablonen, versiebeheer en workflows voor bevestiging om medewerkers af te stemmen op compliancevereisten.
Integraties van Thoropass
Thoropass biedt native integraties met AWS, Azure, Google Cloud Platform, Okta, GitHub, Jira, Slack, BambooHR en Google Workspace.
Pros and Cons
Pros:
- Auditors werken rechtstreeks samen binnen het platform
- AI controleert bewijsmateriaal voorafgaand aan de beoordeling door de auditor
- Ondersteunt meer dan 30 raamwerken met onderling gekoppelde controles
Cons:
- Voor rapporten moet je auditors van Thoropass-partners gebruiken
- Het onboardingproces duurt langer bij complexe technologiestacks
Learn more about Thoropass: Beste voor configureerbare workflowautomatisering
- Gratis demo beschikbaar
- Prijs op aanvraag

LogicGate Risk Cloud centraliseert bedrijfsrisico's met warmtekaarten en het bijhouden van risicobeperkende maatregelen. LogicGate Risk Cloud is een GRC-platform zonder code dat risicobeheer, naleving van beheersmaatregelen, beleidsbeheer, interne audits en risico's van derden combineert in één configureerbare omgeving, gebaseerd op geautomatiseerde workflows en een flexibele graafdatabase.
Voor wie is LogicGate Risk Cloud het meest geschikt?
Het is zeer geschikt voor zakelijke GRC- en complianceteams die meerdere risico- en auditprogramma's moeten beheren binnen een complexe organisatiestructuur.
Waarom ik LogicGate Risk Cloud heb gekozen
Ik heb LogicGate Risk Cloud opgenomen in mijn topkeuzes omdat de graafdatabase zonder code mijn team in staat stelt compliance-workflows te bouwen en aan te passen zonder ondersteuning van ontwikkelaars. Wanneer er een nieuw raamwerk verschijnt, kan ik een geautomatiseerde gap-analyse uitvoeren om bestaande beheersmaatregelen visueel in kaart te brengen tegenover nieuwe vereisten en via Spark AI automatisch corrigerende actieplannen te genereren. Dankzij dat configuratieniveau zit mijn team niet vast aan rigide, vooraf gedefinieerde sjablonen, zoals bij de meeste compliancetools.
Belangrijkste functies van LogicGate Risk Cloud
- Toepassing voor regelgevingbeheer: Hiermee kun je beheersmaatregelen beheren en koppelen aan raamwerken zoals SOC 2, ISO 27001, HIPAA, PCI DSS en GDPR.
- Risk Cloud Quantify: Maakt kwantitatieve risicoanalyses mogelijk met behulp van Monte Carlo-simulaties en het Open FAIR-model.
- Werkruimte voor interne audits: Een speciale module voor het bijhouden van auditverzoeken, het beheren van bewijsmateriaal en de samenwerking met externe auditors.
- AI-agent voor risicobeheer van derden: Automatiseert workflows voor risicobeoordeling van leveranciers en stroomlijnt compliancecontroles voor relaties met derden.
Integraties van LogicGate Risk Cloud
LogicGate Risk Cloud biedt ingebouwde integraties met Salesforce, ServiceNow, Jira, Power BI, Workday, Slack, AWS en Microsoft Teams, en maakt verbinding met Zapier. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Gegevensmodel op basis van grafen koppelt beheersmaatregelen over raamwerken heen
- Spark AI signaleert hiaten ten opzichte van nieuwe raamwerken
- Ingebouwde kwantitatieve risicoscore op basis van Open FAIR
Cons:
- Geavanceerde risicoquantificatie kost extra
- Voor volledige implementaties zijn toegewijde GRC-beheerders wenselijk
Learn more about LogicGate Risk Cloud: Het beste voor cloud-native complianceautomatisering
- Gratis demo beschikbaar
- Prijzen op aanvraag

Scrut Automation centraliseert complianceframeworks en risicomonitoring in één dashboard. Scrut Automation is een AI-aangedreven GRC-platform dat complianceautomatisering, continue controlemonitoring, risicobeheer en auditvoorbereiding voor meer dan 60 frameworks vanuit één interface centraliseert.
Voor wie is Scrut Automation het meest geschikt?
Scrut Automation is zeer geschikt voor snelgroeiende, cloud-native bedrijven waarvan de security- en GRC-teams compliancedoelstellingen moeten behalen zonder een grote, toegewijde compliancefunctie op te bouwen.
Waarom ik voor Scrut Automation heb gekozen
Ik heb Scrut Automation gekozen als een van de beste oplossingen vanwege de manier waarop het continue compliance in cloud-native omgevingen ondersteunt. De agentische Evidence Collector haalt realtimegegevens op uit AWS, GitHub en Okta, zonder dat mijn team voor elke audit handmatig screenshots hoeft te verzamelen. Bovendien zorgt het Unified Control Framework ervoor dat de implementatie van één controle automatisch wordt gekoppeld aan elk toepasselijk framework. Dat vermindert aanzienlijk de hoeveelheid dubbel werk wanneer mijn team SOC 2 en ISO 27001 tegelijkertijd uitvoert.
Belangrijkste functies van Scrut Automation
- Geautomatiseerd beleidsbeheer: Biedt een bibliotheek met door auditors goedgekeurde sjablonen, versiebeheer en workflows voor de bevestiging door medewerkers.
- Risicoregister met score: Houdt compliance- en beveiligingsrisico's bij en kent kwantitatieve en kwalitatieve scores toe, inclusief herstelplannen.
- Module voor leveranciersrisicobeoordeling: Beheert risico's van derden via geautomatiseerde beveiligingsvragenlijsten en een geïntegreerde leveranciersinventaris.
- Samenwerkingsportaal voor auditors: Biedt auditors veilige toegang met een afgebakende scope om bewijsmateriaal te beoordelen, verzoeken te volgen en de voortgang van audits te monitoren.
Integraties van Scrut Automation
Scrut Automation biedt native integraties met AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace en Slack. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Geautomatiseerde verzameling van bewijsmateriaal via meer dan 150 integraties
- Eén controle wordt automatisch aan meerdere frameworks gekoppeld
- Toegewijde ondersteuning van klantensucces tijdens de onboarding
Cons:
- Aangepaste frameworks zorgen voor extra configuratiewerk
- De brede functieset kan kleinere teams overweldigen
Learn more about Scrut Automation: Het meest geschikt voor gereedheid voor meerdere raamwerken
- Gratis demo beschikbaar
- Vanaf $7,000/jaar (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.8/5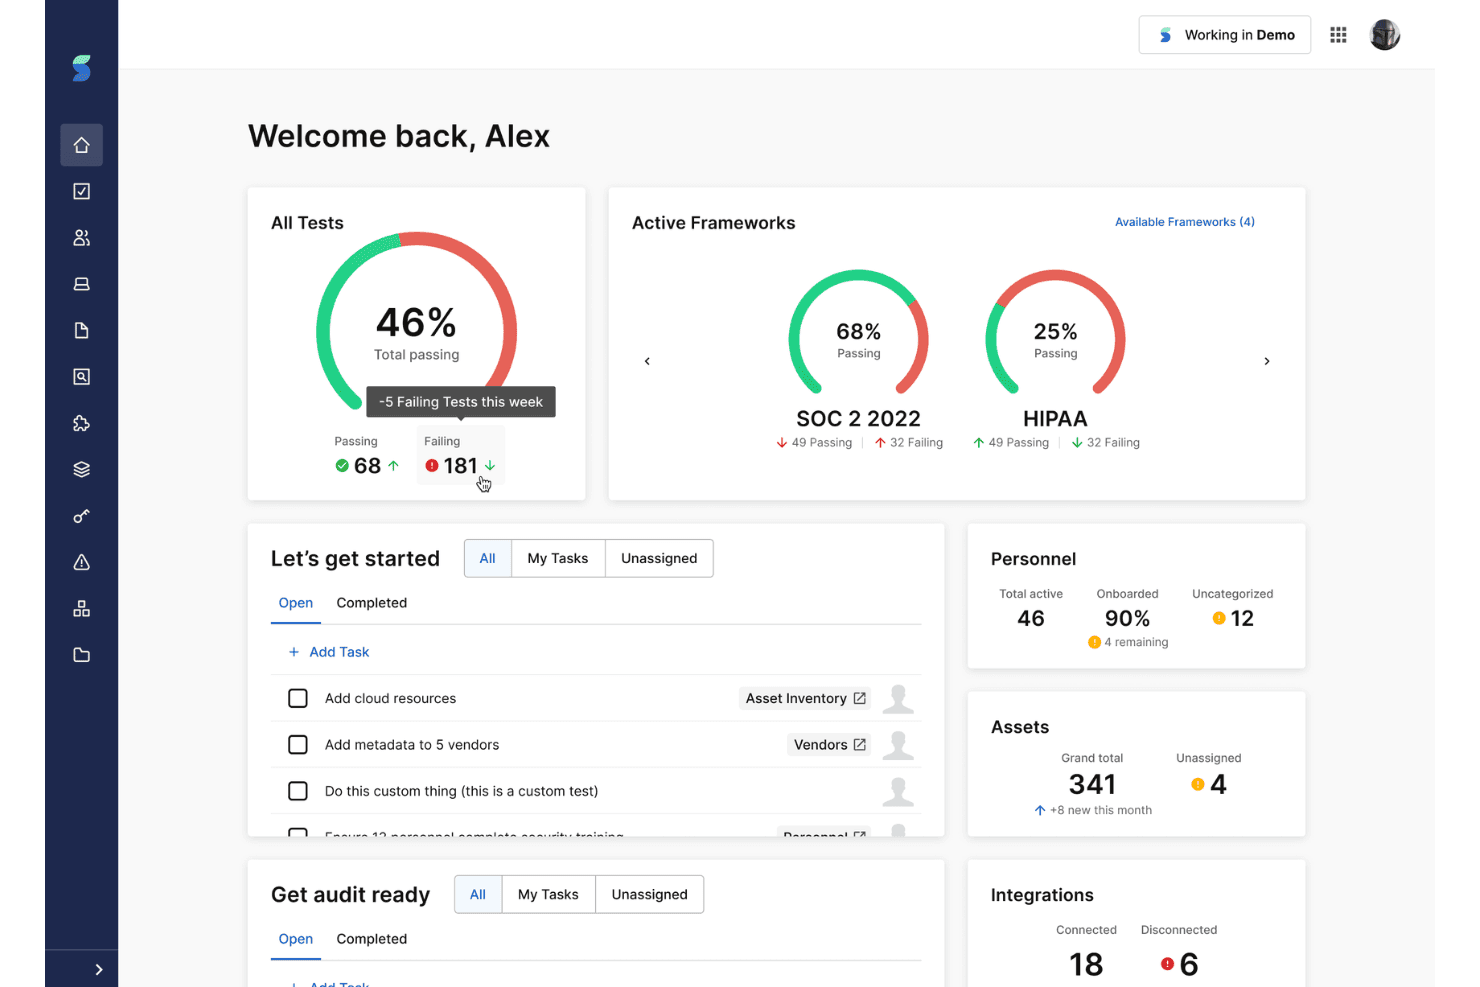
Secureframe houdt de compliancegereedheid voor meerdere raamwerken bij, met slagingspercentages en taken voor auditvoorbereiding in één dashboard. Secureframe is een platform voor beveiligingscompliance dat het verzamelen van bewijsmateriaal, continue monitoring van controles, risicobeheer en beleidsbeheer automatiseert voor meer dan 35 raamwerken, waaronder SOC 2, ISO 27001, HIPAA, PCI DSS en CMMC.
Voor wie is Secureframe het meest geschikt?
Secureframe is zeer geschikt voor beveiligings- en GRC-teams bij technologiebedrijven in de groeifase die tegelijkertijd meerdere compliancecertificeringen nastreven.
Waarom ik voor Secureframe heb gekozen
Secureframe staat op mijn shortlist vanwege de uitstekende ondersteuning voor het tegelijkertijd uitvoeren van SOC 2, ISO 27001 en CMMC. Dankzij de controlekoppeling tussen raamwerken hoef je niet voor elke certificering hetzelfde werk opnieuw te doen. Ik ben ook enthousiast over Comply AI for Policies, dat beleidstaal genereert die tegelijkertijd aan alle actieve raamwerken is gekoppeld, in plaats van je te dwingen afzonderlijke beleidssets per programma te onderhouden.
Belangrijkste functies van Secureframe
- Risicoregister en risicoscores: Catalogiseer beveiligings- en compliancerisico's, wijs kwantitatieve en kwalitatieve scores toe en volg de status van herstelmaatregelen in één dashboard.
- Samenwerkingsportaal voor auditors: Nodig auditors uit om bewijsmateriaal te beoordelen, verzoeken te volgen en de auditstatus te beheren zonder gevoelige bestanden te exporteren.
- Versiebeheer voor beleid: Beheer bewerkingen en volg wijzigingen in beleidsdocumenten met versiegeschiedenis en attestatieworkflows die aan compliancebehoeften zijn gekoppeld.
- Module voor leveranciersrisicobeheer: Houd een inventaris van externe leveranciers bij, voer beveiligingsbeoordelingen uit en automatiseer de verspreiding van vragenlijsten.
Integraties van Secureframe
Secureframe biedt ingebouwde integraties met AWS, Azure, Google Cloud, Okta, GitHub, Jira, Slack, Google Workspace, Microsoft 365 en Salesforce. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Ondersteunt meer dan 35 complianceraamwerken met koppelingen tussen raamwerken
- Comply AI genereert automatisch beleidstaal
- Continue monitoring van controles signaleert afwijkingen onmiddellijk
Cons:
- De prijs stijgt sterk bij toevoeging van raamwerken
- Kan teams die nieuw zijn met GRC overweldigen
Learn more about Secureframe: Beste voor aanpasbare risicoregisters
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.6/5
Het dashboard van Hyperproof biedt een uniform overzicht van de status van het complianceprogramma. Hyperproof is een GRC-platform dat compliancebeheer, workflows voor risicoregisters, beleidsbeheer en auditsamenwerking combineert met het toewijzen van beheersmaatregelen tussen raamwerken voor meer dan 160 vooraf gebouwde raamwerken.
Voor wie is Hyperproof het meest geschikt?
Hyperproof is geschikt voor GRC- en security-complianceteams in middelgrote tot grote ondernemingen die meerdere gelijktijdige raamwerken beheren binnen complexe organisaties met meerdere entiteiten.
Waarom ik voor Hyperproof heb gekozen
Ik heb Hyperproof geselecteerd als een van de beste oplossingen omdat de configuratie van het risicoregister verder gaat dan bij de meeste GRC-platforms die ik heb gebruikt. Je kunt meerdere registers tegelijkertijd beheren, elk met eigen aangepaste schalen voor waarschijnlijkheid, impact en risicotolerantie. Ik vind het ook prettig dat je aangepaste velden aan elk register kunt toevoegen. Deze verschijnen vervolgens als filters op dashboards en in rapporten, waardoor je risico-overzicht georganiseerd blijft over verschillende divisies of entiteiten heen.
Belangrijkste functies van Hyperproof
- Toewijzing van beheersmaatregelen tussen raamwerken: Wijs één beheersmaatregel toe aan meerdere compliance-raamwerken om dubbel werk te verminderen.
- Geautomatiseerde tests van beheersmaatregelen: Stel terugkerende geautomatiseerde tests voor beheersmaatregelen in, met automatische escalatie van mislukte controles.
- Beleidsbeheer met bevestiging: Sla beleidsregels op, beheer versies en verspreid ze, terwijl je bevestigingen van medewerkers bijhoudt die aan compliancevereisten zijn gekoppeld.
- Auditwerkomgeving binnen het platform: Geef auditors speciale toegang tot bewijsmateriaal, het volgen van verzoeken en auditdashboards zonder bestanden te exporteren.
Integraties van Hyperproof
Hyperproof biedt native integraties met AWS, Azure, Okta, Jira, GitHub en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Ondersteunt meer dan 160 vooraf gebouwde sjablonen voor compliance-raamwerken
- Beheert meerdere risicoregisters met aangepaste scores
- Speciale auditwerkomgeving vermindert de noodzaak om bewijsmateriaal te exporteren
Cons:
- Dashboards bieden beperkte aanpassingsmogelijkheden
- Workflows voor leveranciersrisico's hebben meer automatisering nodig
Learn more about Hyperproof: Ideaal voor vereenvoudigde auditvoorbereiding
- Gratis demo beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:5/5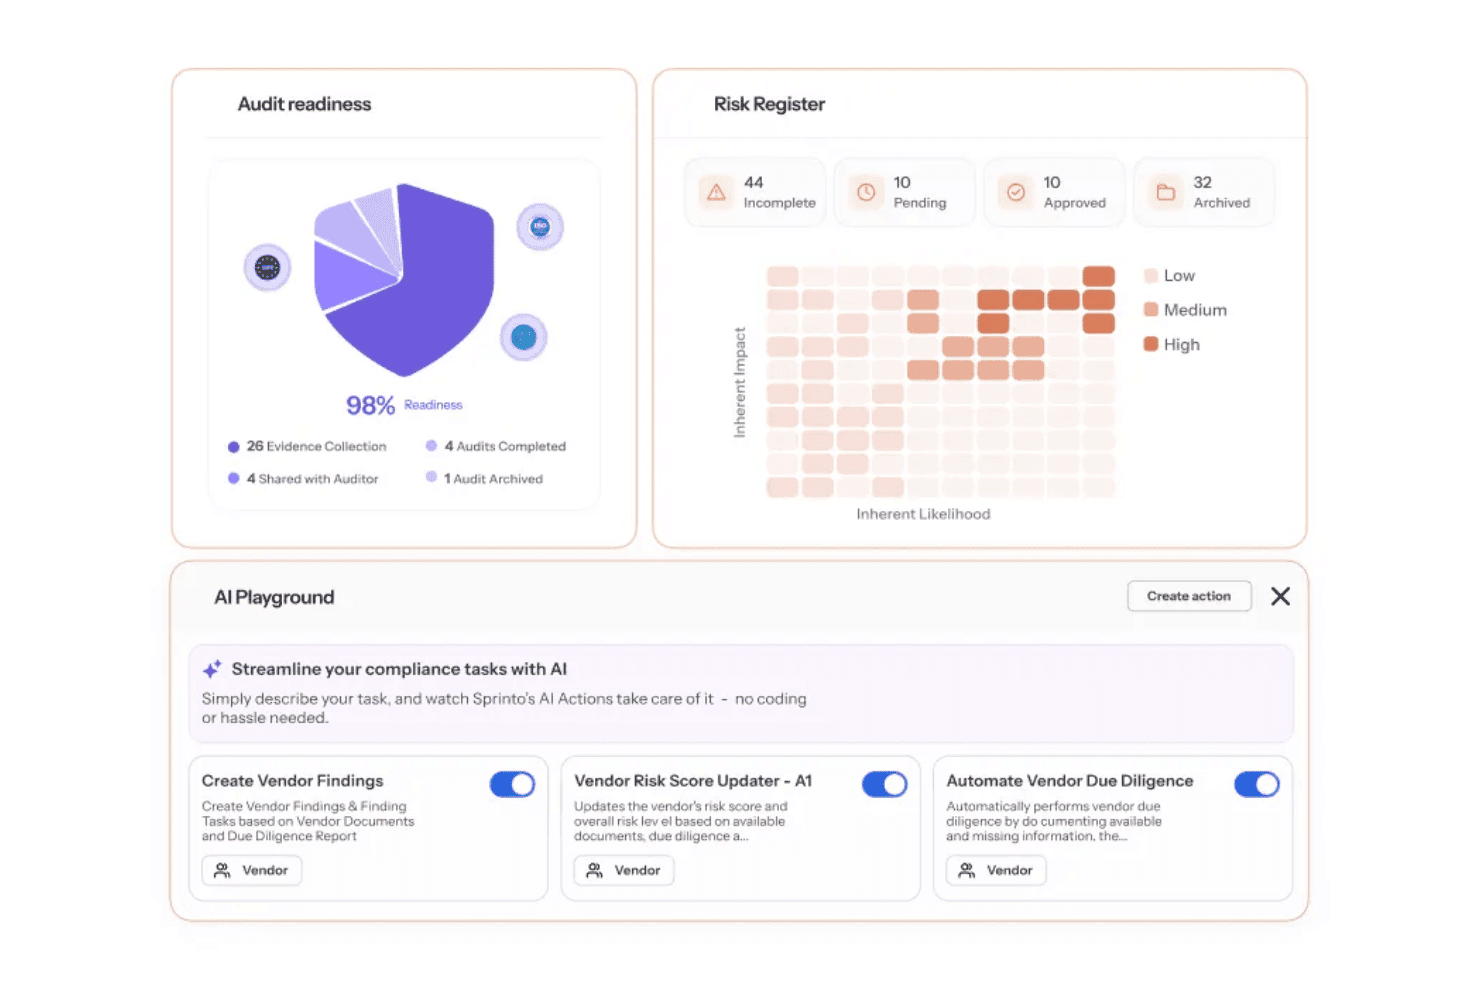
Sprinto centraliseert auditvoorbereiding, risicotracking en AI-gestuurde naleving van leveranciers. Sprinto is een autonoom platform voor automatisering van naleving dat beveiligingscontroles voortdurend monitort, het verzamelen van bewijsmateriaal via meer dan 300 integraties automatiseert en GRC-programma's voor meerdere raamwerken beheert, waaronder SOC 2, ISO 27001, HIPAA en PCI DSS.
Voor wie is Sprinto het meest geschikt?
Sprinto is zeer geschikt voor startups en groeiende bedrijven die werken aan hun eerste beveiligingscertificering en klaar willen zijn voor een audit zonder helemaal vanaf nul een nalevingsprogramma op te bouwen.
Waarom ik voor Sprinto heb gekozen
Ik heb Sprinto opgenomen in mijn topkeuzes omdat het interne hoofdauditors toevoegt aan je eerste certificeringsaudit, iets wat ik bij de meeste tools voor naleving niet zie. Wanneer ik me voorbereid op een SOC 2- of ISO 27001-audit, markeert Sprinto's AI voor analyse van hiaten in bewijsmateriaal ontbrekend bewijsmateriaal voordat de auditor het ooit ziet. Met de functie Uw eigen auditor gebruiken kan ik bewijsmateriaal ook rechtstreeks via het platform delen, waardoor de communicatie over en weer beperkt en georganiseerd blijft.
Belangrijkste functies van Sprinto
- Kruislings koppelen van meerdere raamwerken: Koppel één controle aan meerdere nalevingsraamwerken om bewijsmateriaal efficiënter opnieuw te gebruiken.
- Module voor risicobeheer van leveranciers: Automatiseer de inventarisatie en indeling van leveranciers en werkstromen voor gepaste zorgvuldigheid bij derden binnen je nalevingsprogramma.
- AI-gestuurde beantwoording van vragenlijsten: Beantwoord beveiligingsvragenlijsten en RFP's automatisch met behulp van beleids- en bewijsmateriaalgegevens.
- Openbaar vertrouwenscentrum: Deel realtime informatie over de nalevingsstatus en controledetails met externe belanghebbenden via een speciaal vertrouwensportaal.
Integraties van Sprinto
Sprinto biedt standaardintegraties met AWS, Azure, Google Cloud Platform, Okta, GitHub, GitLab, Jira, Google Workspace en Slack. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Interne auditors inbegrepen voor certificeringsaudits
- Continue monitoring van controles met realtime waarschuwingen
- Markeert ontbrekend bewijsmateriaal voordat auditors het controleren
Cons:
- Niet-standaardcontroles vereisen extra configuratie
- Beheer van meerdere entiteiten vereist een ondernemingsabonnement
Learn more about Sprinto: Het beste voor snelle, geautomatiseerde verzameling van bewijsmateriaal
- Gratis demo beschikbaar
- Prijzen op aanvraag
Visit WebsiteCustomer Rating:4.6/5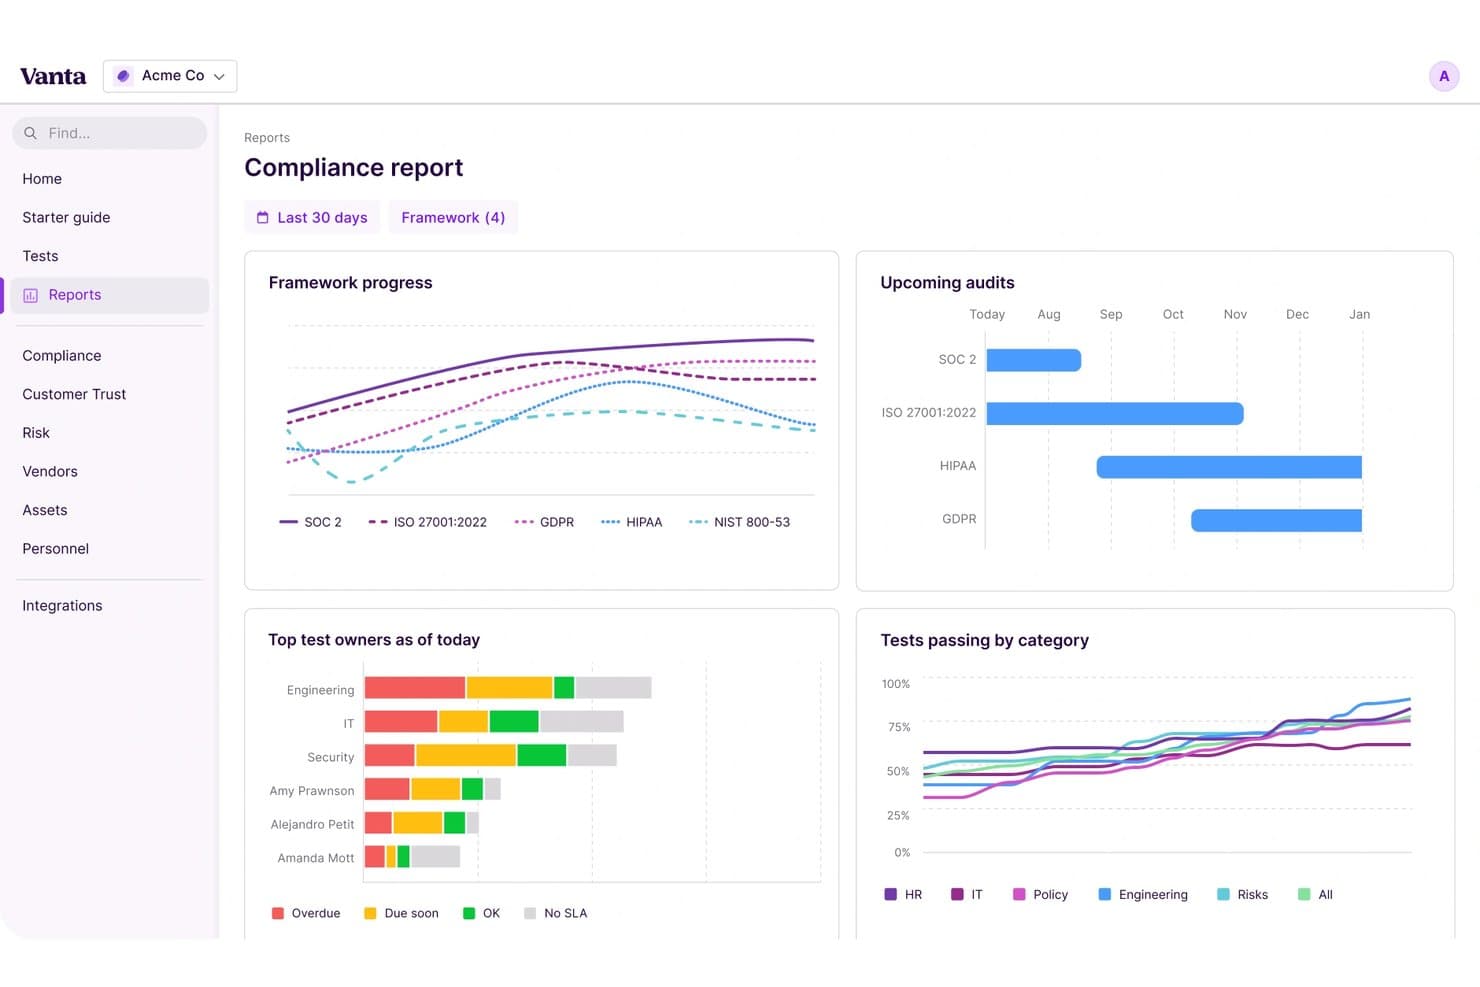
Vanta biedt een dashboard voor compliancerapporten met voortgangsbewaking voor kaders. Vanta is een geautomatiseerd platform voor beveiligingscompliance dat is opgebouwd rond continue monitoring van beheersmaatregelen, AI-gestuurd beleidsbeheer en het verzamelen van bewijsmateriaal voor meer dan 15 kaders, waaronder SOC 2, ISO 27001, HIPAA en PCI DSS.
Voor wie is Vanta het meest geschikt?
Vanta is zeer geschikt voor cloud-native startups en technologiebedrijven in de groeifase die hun eerste SOC 2- of ISO 27001-audit doorlopen.
Waarom ik Vanta heb gekozen
Vanta staat op mijn shortlist vanwege de verregaande automatisering van het verzamelen van bewijsmateriaal. Ik vind het geweldig dat het platform elk uur meer dan 1.400 vooraf gebouwde tests uitvoert op gekoppelde systemen, zodat lacunes in het bewijsmateriaal zichtbaar worden voordat een auditor er ooit naar vraagt. De Vanta AI Agent gaat nog een stap verder door in realtime controles van het bewijsmateriaal uit te voeren en mislukte beheersmaatregelen automatisch te markeren, inclusief richtlijnen voor herstel.
Belangrijkste functies van Vanta
- Koppeling tussen meerdere kaders: Koppel één beheersmaatregel aan meerdere compliancekaders voor efficiënter beheer van bewijsmateriaal.
- Aangepast risicoregister: Identificeer risico's, ken er een score aan toe en volg het herstel ervan met ingebouwde kwalitatieve en kwantitatieve scoreopties.
- Bibliotheek met beleidssjablonen: Krijg toegang tot vooraf gebouwde, kaderspecifieke beleidssjablonen met versiebeheer en workflows voor werknemersbevestiging.
- Vertrouwenscentrum: Maak een openbaar portaal om uw realtime compliancestatus en documentatie te delen met potentiële klanten en partners.
Integraties van Vanta
Vanta biedt native integraties met AWS, Azure, Google Cloud Platform, Okta, OneLogin, GitHub, GitLab, Jira, Slack en Google Workspace. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Meer dan 1.400 geautomatiseerde tests van beheersmaatregelen worden elk uur uitgevoerd
- AI markeert mislukte beheersmaatregelen automatisch
- Koppeling tussen meerdere kaders vermindert dubbele verzameling van bewijsmateriaal
Cons:
- Voor sommige beheersmaatregelen moeten nog handmatig bewijsmaterialen worden geüpload
- Beperkte configuratie van aangepaste kaders voor complexe ondernemingen

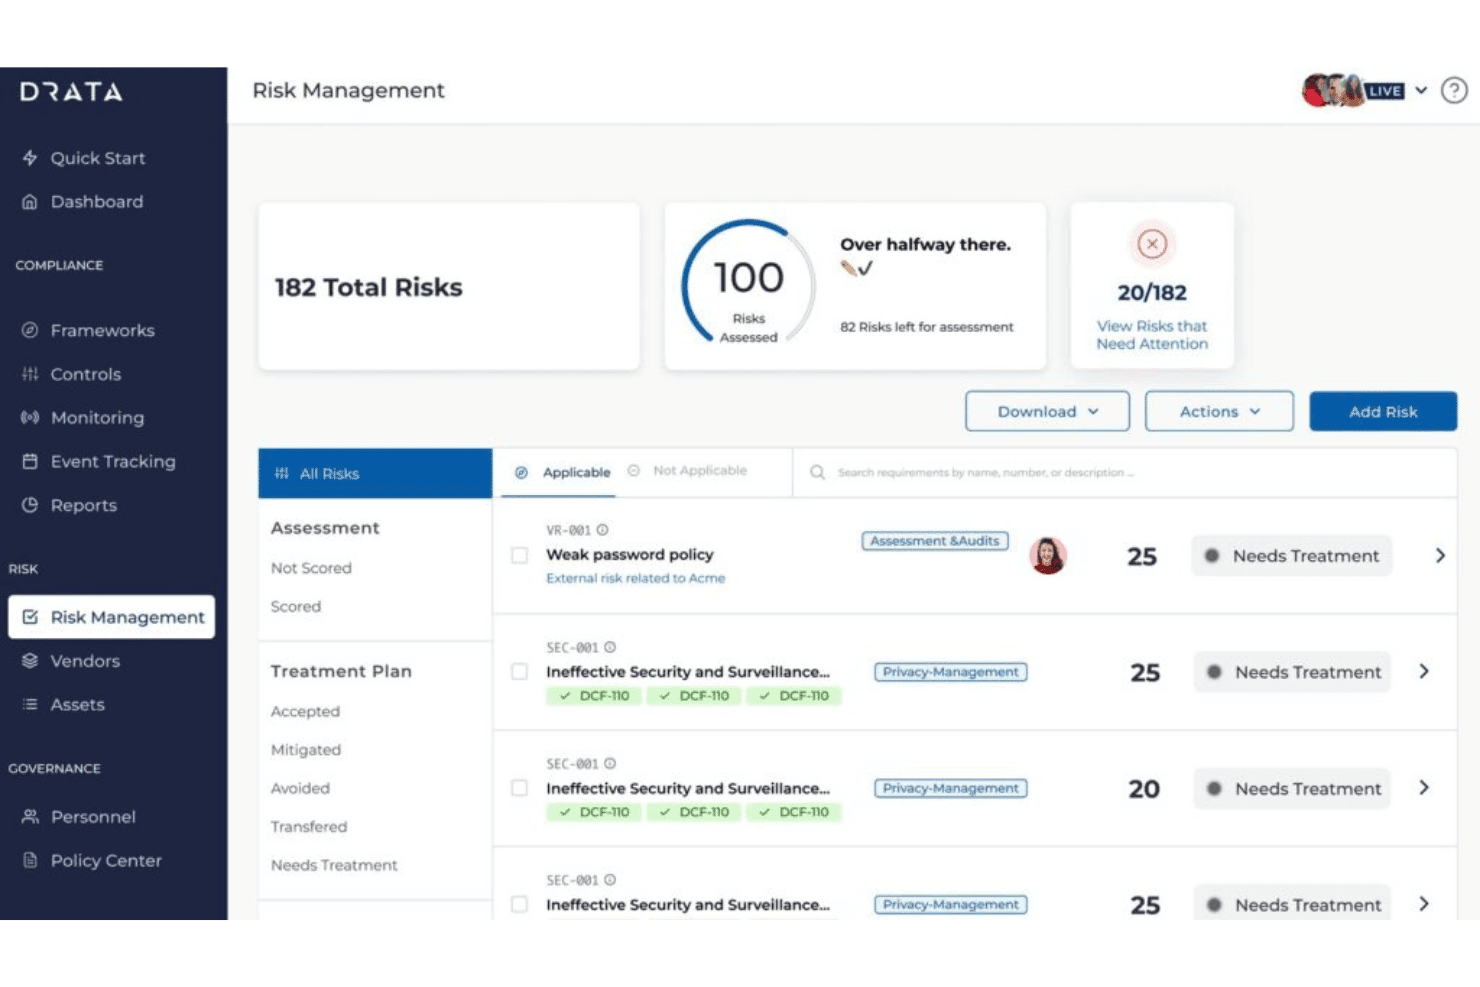
Drata centraliseert het volgen van risico's en de planning van herstelmaatregelen in één dashboard. Drata is een op AI gebaseerd platform voor compliance-automatisering dat continue controlebewaking, geautomatiseerde verzameling van bewijsmateriaal, beleidsbeheer, risicoregisters, workflows voor leveranciersrisico's en samenwerking met auditors combineert voor meer dan 20 beveiligingsraamwerken.
Voor wie is Drata het meest geschikt?
Drata is zeer geschikt voor SaaS-bedrijven in de groeifase en cloudgebaseerde teams waarin GRC-analisten, IT-compliancebeheerders en beveiligingsengineers gezamenlijk verantwoordelijk zijn voor een auditprogramma met meerdere raamwerken.
Waarom ik voor Drata heb gekozen
Ik heb Drata gekozen als een van de beste oplossingen omdat de module voor bewaking en tests voortdurend geautomatiseerde controlechecks uitvoert, en niet volgens een vast schema. Wanneer een controle faalt, wordt er onmiddellijk een herstelplan weergegeven in plaats van te wachten op je volgende auditcyclus. Ik heb gemerkt dat dit soort continue zichtbaarheid zeldzaam is. Bovendien zorgt het feit dat Drata in één programma bijna 90% van het bewijsmateriaal voor meer dan 120 controles geautomatiseerd verzamelt ervoor dat het zich onderscheidt wanneer je SOC 2 en ISO 27001 tegelijkertijd uitvoert.
Belangrijkste functies van Drata
- Kruisverwijzingen tussen meerdere raamwerken: Koppel één controle aan meerdere compliance-raamwerken, zodat bewijsmateriaal dat één keer is verzameld overal wordt toegepast waar het relevant is.
- Module voor risicobeheer: Beheer een geïntegreerd risicoregister met scores, toewijzing van eigenaarschap en opvolging van herstelmaatregelen voor beveiligings- en compliance-risico's.
- Workflows voor leveranciersrisico: Beoordeel, neem externe leveranciers op en beheer ze met gecentraliseerde registratie en geautomatiseerde verspreiding van beveiligingsvragenlijsten.
- Vertrouwensportaal: Deel realtime compliance-statussen, documentatie en vertrouwenssignalen met klanten en belanghebbenden via een portaal op het web met je eigen huisstijl.
Integraties van Drata
Drata biedt ingebouwde integraties met AWS, Azure, Google Cloud Platform, Okta, Microsoft 365, Jira, GitHub, GitLab, Slack, Salesforce en BambooHR. Daarnaast is er een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Geautomatiseerde verzameling van bewijsmateriaal voor meer dan 120 controles
- Koppelt afzonderlijke controles aan meer dan 20 raamwerken
- Realtime waarschuwingen met ingebouwde begeleiding voor herstelmaatregelen
Cons:
- Veel waarschuwingen tijdens de eerste configuratie van integraties
- Aanpassingsmogelijkheden voor rapportages zijn beperkt bij complexe behoeften
Learn more about Drata:
Andere software voor beveiligingscompliance
Hier zijn enkele aanvullende opties voor software voor beveiligingscompliance die mijn shortlist niet hebben gehaald, maar die toch het bekijken waard zijn:
- 11OptroHet beste voor AI-gestuurde nalevingsbeheersmaatregelen
- 12ServiceNow GRCBeste voor toezicht op beheersmaatregelen in de hele onderneming
- 13SAI360Het beste voor wereldwijde dekking van compliancekaders
- 14ArcherHet beste voor gecentraliseerd risicobeheer en compliancebeheer
- 15MetricStreamIdeaal voor auditorkestratie op ondernemingsschaal
- 16IBM OpenPagesIdeaal voor AI-ondersteunde rapportage aan toezichthouders
- 17RiskonnectIdeaal voor visuele dashboards voor compliance
- 18LogicManagerBeste keuze voor geautomatiseerd levenscyclusbeheer van beleid
- 19AnecdotesIdeaal voor aanpasbare compliance-datapijplijnen
- 20Diligent One PlatformIdeaal voor uniform bestuurs- en compliancebeheer
Hoe ik software voor naleving van beveiligingsnormen evalueer
Ik controleer deze tools in twee lagen: basisvereisten zoals automatisering van SOC 2-bewijsmateriaal en realtime controlebewaking, en vervolgens de onderscheidende factoren die laten zien waar het ene platform beter presteert dan het andere.
Basisfunctionaliteit (vereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet aan) tot 5 (blink hierin uit) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage, waarbij 65% als referentiepunt wordt gebruikt om de algehele geschiktheid voor de lijst te beoordelen.
- Dekking van compliancekaders: Ik zoek naar vooraf gemaakte koppelingen van controles aan belangrijke normen zoals SOC 2, ISO 27001, HIPAA en PCI DSS, plus kruisverwijzingen zodat één controle aan meerdere kaders voldoet.
- Geautomatiseerde verzameling van bewijsmateriaal: Het handmatig verzamelen van schermafbeeldingen en exporteren van logboeken kost veel tijd. Ik beoordeel hoeveel native integraties een platform biedt voor cloud-, identiteits- en codeopslagsystemen.
- Continue controlebewaking: Controles op één moment missen afwijkingen tussen audits. Ik zoek naar realtime of bijna-realtime tests die controlefouten signaleren en bruikbare waarschuwingen geven.
- Beleidsbeheer: Sjabloonbibliotheken, versiebeheer en workflows voor bevestiging door medewerkers zijn allemaal belangrijk. Ik controleer of beleidsregels rechtstreeks aan vereisten van compliancekaders zijn gekoppeld of op zichzelf bestaan.
- Risicobeoordeling & -beheer: Ik beoordeel de diepgang van het risicoregister, waaronder of het platform zowel kwantitatieve als kwalitatieve scores, behandelplannen en het volgen van herstelmaatregelen ondersteunt.
- Auditbeheer: Functies voor samenwerking met auditors, zoals alleen-lezenportalen, het koppelen van bewijsmateriaal en het volgen van verzoeken, verminderen heen-en-weercommunicatie. Ik zoek naar tools die alles op één plek houden.
Zodra ik een lijst heb met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Onderscheidende functies
Kruiskoppeling tussen meerdere compliancekaders is een belangrijke onderscheidende factor. Wanneer één toegangscontrole tegelijkertijd aan SOC 2, ISO 27001 en HIPAA wordt gekoppeld, voorkom je dat je bewijsmateriaal tijdens audits moet dupliceren. Ik beoordeel ook modules voor risicobeheer van leveranciers, waarbij ik specifiek kijk of beoordelingen van derden en het volgen van vragenlijsten rechtstreeks aan je compliancepositie zijn gekoppeld. Door AI aangedreven beantwoording van vragenlijsten is ook het bekijken waard, omdat het automatisch invullen van SIG- of CAIQ-antwoorden op basis van eerdere antwoorden uren bespaart tijdens verkooptrajecten.
Meer dan functies
Partnerschappen met auditors zijn belangrijk. Ik controleer of een platform gevestigde relaties heeft met geaccrediteerde auditorganisaties en alleen-lezenportalen biedt, zodat auditors rechtstreeks bewijsmateriaal kunnen ophalen. De diepgang van de integratie met de technische infrastructuur is net zo belangrijk: oppervlakkige koppelingen met AWS of Okta zijn niet voldoende als ze geen gedetailleerd bewijsmateriaal ophalen. Ik beoordeel ook de transparantie van de prijzen, vooral hoe de kosten toenemen wanneer je kaders toevoegt. Een start-up die zijn eerste SOC 2-traject nastreeft, heeft heel andere behoeften dan een middelgroot team dat vier of vijf certificeringen beheert.
Een softwareoplossing voor beveiligingscompliance kiezen
Vraag je je af welke software voor beveiligingscompliance je volgende audit daadwerkelijk eenvoudiger maakt — en niet alleen op papier automatisering belooft?
| Als je prioriteit ligt bij… | Zoek dan naar… |
|---|---|
| Als je prioriteit ligt bij…Snel de eerste audit uitvoeren | Zoek dan naar…Begeleide onboarding in combinatie met checklists met mijlpalen |
| Als je prioriteit ligt bij…Meerdere raamwerken tegelijk beheren | Zoek dan naar…Regeltoewijzing voor meerdere raamwerken en hergebruik van beleidsregels |
| Als je prioriteit ligt bij…Handmatig verzamelen van bewijsmateriaal verminderen | Zoek dan naar…Diepgaande, ingebouwde integraties voor cloud, HRIS en IdP |
| Als je prioriteit ligt bij…Efficiënt voldoen aan verzoeken van auditors | Zoek dan naar…Werkruimten voor samenwerking met auditors en alleen-lezen-toegang |
| Als je prioriteit ligt bij…Compliance opschalen naarmate je bedrijf groeit | Zoek dan naar…Voorspelbare prijsmodellen per raamwerk of per gebruiker |
Zo beoordeel je je shortlist
- Test het ophalen van echt bewijsmateriaal: Voer een proefintegratie uit en exporteer een bewijsstuk uit ten minste twee belangrijke systemen.
- Bekijk beleidsworkflows van begin tot eind: Vraag om een demonstratie waarin versiebeheer van beleidsregels en bevestigingen door medewerkers in de praktijk worden getoond.
- Vraag om bewijs van samenwerking met auditors: Laat de leverancier een auditorlogin of screenshot van het portaal verstrekken met voorbeeldverzoeken en statusupdates.
- Controleer de integratiedekking: Dien een ticket in met je essentiële SaaS-, IaaS- en HR-systemen en controleer de responstijd en nauwkeurigheid voor ondersteuning van directe integraties.
- Afweging — automatisering versus advies: Bepaal of je volledig geautomatiseerde compliance wilt voor snelheid, of een platform met toegang tot complianceadviseurs voor praktische ondersteuning.
Wat is software voor beveiligingscompliance?
Software voor beveiligingscompliance is een platform dat IT-, compliance- en beveiligingsteams helpt bij het automatiseren van het verzamelen van bewijsmateriaal, het monitoren van controles en het beheren van wettelijke vereisten binnen meerdere raamwerken. Dankzij ingebouwde integraties en vooraf gekoppelde controles verminderen deze platforms het handmatige werk voor auditvoorbereiding en ondersteunen ze continue monitoring, zodat je veranderingen in standaarden voor blijft. Hierdoor kun je werkstromen centraliseren, je voorbereiden op externe audits en zowel doorlopende compliance als nieuwe raamwerkvereisten realiseren.
Functies van software voor beveiligingscompliance
Let bij het selecteren van software voor beveiligingscompliance op de volgende belangrijke functies:
- Dekking van raamwerken: Ondersteunt meerdere standaarden, zoals SOC 2, ISO 27001, HIPAA en PCI DSS, met vooraf samengestelde controlebibliotheken en koppelingen.
- Geautomatiseerd verzamelen van bewijsmateriaal: Maakt verbinding met systemen zoals AWS, Azure, Okta en HRIS-platforms om automatisch auditbewijsmateriaal te verzamelen zonder handmatige uploads.
- Continue monitoring van controles: Houdt in realtime de effectiviteit van beveiligingscontroles bij en waarschuwt gebruikers voor storingen of afwijkingen van beleidsvereisten.
- Beleidsbeheer: Biedt beleidsjablonen, versiebeheer en werkstroomtools, zodat medewerkers rechtstreeks in het platform kunnen bevestigen dat ze aan de compliancevereisten voldoen.
- Risicoregister: Stelt gebruikers in staat om risico's met betrekking tot gegevensbeveiliging, gegevensprivacy en wettelijke verplichtingen te identificeren, te beoordelen en de oplossing ervan te volgen.
- Auditbeheer: Biedt samenwerkingsruimten voor auditors, het bijhouden van verzoeken en het veilig delen van bewijsmateriaal, en ondersteunt compliance-rapportage.
- Leveranciersrisicobeheer: Centraliseert risicobeoordelingen van derden, automatiseert beveiligingsvragenlijsten en helpt je bredere aanvalsoppervlak te monitoren.
- Toegangscontroles: Stelt machtigingen en rolgebaseerd toegangsbeheer in om gevoelige compliancegegevens te beperken en toegangsbeoordelingen te ondersteunen.
- Rapportages en dashboards: Vat de beveiligingspositie, compliancestatus, risicotrends en auditvoortgang samen voor belanghebbenden en compliancefunctionarissen.
- Integratiebibliotheek: Bevat een catalogus met native integraties voor cloud-, identiteits-, HR-, ticketsystemen en systemen voor kwetsbaarheidsbeheer.
Veelvoorkomende AI-functies van software voor beveiligingscompliance
Naast de hierboven genoemde standaardfuncties van software voor beveiligingscompliance integreren veel van deze oplossingen AI met functies zoals:
- Geautomatiseerde beantwoording van vragenlijsten: Gebruikt AI om eerdere antwoorden en documentatie te analyseren en stelt vervolgens antwoorden op beveiligingsvragenlijsten zoals CAIQ of SIG op, waardoor uren werk bij leveranciersbeoordelingen worden bespaard.
- Validatie van bewijsmateriaal en anomaliedetectie: AI controleert verzameld bewijsmateriaal op inconsistenties, ontbrekende gegevens of tekenen van afwijkingen in controles en signaleert problemen voordat audits of complianceproblemen ontstaan.
- Aanbevelingen voor het koppelen van controles: Stelt optimale koppelingen tussen controles en meerdere raamwerken voor door je omgeving en compliancevereisten te analyseren, waardoor handmatig vergelijken wordt beperkt.
- Voorspellende risicoscores: AI-modellen beoordelen historische incidenten en de huidige status van controles om potentiële compliancerisico's te voorspellen en herstelmaatregelen te prioriteren.
- Zoeken in beleid met natuurlijke taal: Stelt gebruikers in staat om met conversatietaal zoekopdrachten uit te voeren in beleidsregels en compliancedocumentatie, waardoor relevante vereisten of bewijsmateriaal eenvoudiger te vinden zijn.
Voordelen van software voor beveiligingscompliance
De implementatie van software voor beveiligingscompliance biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Minder tijd voor auditvoorbereiding: Geautomatiseerd verzamelen van bewijsmateriaal en auditorportalen beperken het handmatige werk dat nodig is ter voorbereiding op externe beoordelingen.
- Realtime inzicht in compliance: Dankzij continue monitoring van controles en dashboards kun je hiaten of mislukte interne controles direct signaleren, in plaats van te wachten op geplande audits.
- Eenvoudiger beheer van meerdere raamwerken: Door controles tussen verschillende cybersecurityraamwerken te vergelijken, kun je vanuit één platform voldoen aan SOC 2, ISO 27001, HIPAA en andere standaarden.
- Gecentraliseerde risicobewaking: Risicoregisters en dashboards houden beveiligings- en compliancerisico's, de status van herstelmaatregelen en trends op één plek bij.
- Efficiënt beleidsbeheer: Beleidssjablonen, versiebeheer en werkstromen voor bevestiging maken compliance door medewerkers sneller en overzichtelijker.
- Schaalbaar naarmate je groeit: Integratiebibliotheken en flexibele prijzen laten je complianceprogramma meegroeien wanneer je teamleden, raamwerken of regio's toevoegt.
- Verbeterde beoordelingen van derden: Modules voor leveranciersrisicobeheer en door AI aangedreven antwoorden op vragenlijsten stroomlijnen de onboarding en het toezicht op leveranciers en partners.
Kosten en prijzen van software voor beveiligingscompliance
Bij het selecteren van software voor beveiligingscompliance is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, extra functies en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en de typische functies van oplossingen voor beveiligingscompliance samen:
Vergelijkingstabel voor abonnementen van software voor beveiligingscompliance
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesDekking van basisframeworks, beperkte uploads van bewijsmateriaal, één standaardintegratie en basisrapportage. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$30–$75/gebruiker/maand | Veelvoorkomende functiesAutomatisering van de belangrijkste complianceprocessen, een kleine integratiebibliotheek, beleidsjablonen en ondersteuning voor één framework. |
| Type abonnementBedrijfsabonnement | Gemiddelde prijs$120–$300/gebruiker/maand | Veelvoorkomende functiesToewijzing van meerdere frameworks, risicoregisters, auditbeheer, ingebouwde integraties en modules voor leveranciersbeheer. |
| Type abonnementAbonnement voor grote ondernemingen | Gemiddelde prijs$400–$800/gebruiker/maand | Veelvoorkomende functiesAangepaste integraties, geavanceerde analyses, persoonlijke introductiebegeleiding, API-toegang en 24/7-ondersteuning. |
Veelgestelde vragen over software voor beveiligingscompliance
Hier vindt u antwoorden op veelgestelde vragen over software voor beveiligingscompliance:
Hoe helpt software voor beveiligingscompliance bij de voorbereiding op audits?
Software voor beveiligingscompliance automatiseert het verzamelen van bewijsmateriaal, houdt verzoeken van auditors bij en centraliseert documentatie. Zo kan uw team zich sneller voorbereiden op audits en wordt handmatig werk verminderd.
Kan software voor beveiligingscompliance meerdere complianceframeworks tegelijk ondersteunen?
Ja, met de meeste oplossingen kunt u beheersmaatregelen en beleidsregels aan meerdere frameworks zoals SOC 2, ISO 27001 en HIPAA koppelen, zodat u dubbel werk voorkomt.
Welke integraties zijn essentieel in software voor beveiligingscompliance?
Belangrijke integraties zijn onder andere cloudproviders, HR- en identiteitsbeheertools, ticketsystemen en opslagplaatsen voor broncode. Hierdoor wordt het eenvoudiger om het verzamelen van compliancebewijsmateriaal te automatiseren.
Is software voor beveiligingscompliance geschikt voor kleine bedrijven?
Ja, er zijn instapabonnementen voor startende bedrijven en kleine teams die voorzien in de belangrijkste compliancebehoeften en tegelijkertijd ruimte bieden om mee te groeien naarmate de vereisten toenemen.
Hoe vaak worden deze platforms bijgewerkt voor nieuwe regelgevingsframeworks?
De meeste leveranciers brengen regelmatig updates uit ter ondersteuning van nieuwe frameworkversies en opkomende regelgeving. Hierdoor wordt het risico beperkt dat u achterloopt met wijzigingen op het gebied van compliance.