

SBOM-software helpt je bij het genereren, beheren en analyseren van softwaremateriaallijsten, zodat je volledig inzicht krijgt in elk onderdeel van je codebasis. Als je verantwoordelijk bent voor softwarebeveiliging, compliance of audits, is het essentieel om de beste SBOM-software te vinden om risico's te beperken, je tegen kwetsbaarheden te verdedigen en aan veranderende wettelijke eisen te voldoen.
Deze gids helpt je om snel de beste SBOM-oplossingen te vergelijken, zodat je de juiste keuze kunt maken voor de werkprocessen en beveiligingsprioriteiten van je team.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel voor SBOM-software
Deze vergelijkingstabel geeft een overzicht van de prijsdetails van mijn belangrijkste keuzes voor SBOM-software:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor het scannen van geïmporteerde SBOM's van ingebedde systemen | Gratis abonnement beschikbaar | Vanaf $350/maand | Website | |
| 2 | Beste voor het integreren van naleving in pipelines | Gratis demo beschikbaar | Tot $1,000/ontwikkelaar/jaar (jaarlijks gefactureerd) | Website | |
| 3 | Het beste voor ontwikkelaarsgerichte kwetsbaarheidsdetectie | Gratis abonnement + gratis demo beschikbaar | Vanaf $25/bijdragende ontwikkelaar/maand | Website | |
| 4 | Het beste voor geïntegreerde externe toegang en facturering | 14 dagen gratis proberen + gratis demo beschikbaar | Vanaf $129/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 5 | Het beste voor attestatie van software-artefacten op meerdere punten | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 6 | Het beste voor geautomatiseerde documentatie van de toeleveringsketen | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 7 | Het meest geschikt voor productbeveiliging binnen apparatenportfolio's | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Het meest geschikt voor het detecteren van actieve codewijzigingen | Gratis proefperiode van 7 dagen + gratis demo beschikbaar | Vanaf $399/maand (jaarlijks gefactureerd) | Website | |
| 9 | Ideaal voor beleidsgestuurde nalevingsautomatisering | 14 dagen gratis proefversie + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het meest geschikt voor auditklare due-diligenceverslaglegging | Gratis abonnement | Vanaf $20/project/maand (jaarlijks gefactureerd) | Website |


Beoordelingen van de beste SBOM-software
Hieronder vind je mijn gedetailleerde samenvattingen van de beste SBOM-software die op mijn shortlist terecht is gekomen. Mijn beoordelingen geven een gedetailleerd overzicht van de functies, beste gebruiksscenario’s en integraties van elk platform, zodat je de beste optie voor jou kunt vinden.
 Het beste voor het scannen van geïmporteerde SBOM's van ingebedde systemen
- Gratis abonnement beschikbaar
- Vanaf $350/maand
Visit WebsiteCustomer Rating:4.3/5
Aikido Security toont CVE-details en oplossingspaden per afhankelijkheid. Aikido Security is een DevSecOps-platform voor codebeveiliging dat het scannen van afhankelijkheden, het genereren van SBOM's, het scannen van containerimages, risicoanalyses van licenties en het detecteren van kwetsbaarheden in broncode, containers en ingebedde systemen combineert.
Voor wie is Aikido Security het meest geschikt?
Aikido Security is zeer geschikt voor DevSecOps-teams die SBOM's vanuit één platform willen scannen, monitoren en exporteren voor broncode, containers en ingebedde systemen.
Waarom ik voor Aikido Security heb gekozen
Ik heb Aikido Security als een van de beste geselecteerd omdat het de enige tool is die ik heb gevonden waarmee je zelf gegenereerde SBOM's van ingebedde systemen rechtstreeks via een API kunt uploaden en ze vervolgens onmiddellijk kunt laten scannen op CVE's en licentierisico's. Dat is een echt voordeel als je werkt met Buildroot- of Yocto-builds, waarbij je software-inventaris buiten een standaardrepository staat. Ik vind het ook prettig dat CycloneDX-exports optionele VEX-analyses bevatten, zodat je precies kunt aangeven welke kwetsbaarheden misbruikbaar zijn en die context met derden kunt delen.
Belangrijkste functies van Aikido Security
- Bereikbaarheidsanalyse: Bouwt een aanroepegraaf van modules, functies en gegevensstromen om te bepalen of een kwetsbare afhankelijkheid daadwerkelijk bereikbaar is vanuit de toegangspunten van je applicatie.
- CI/CD-beveiligingspoorten: Dwingt configureerbare beveiligingsbeleidsregels af voor pull requests en releases en blokkeert wijzigingen die een vastgestelde ernstgrens overschrijden voor SCA-, SAST-, IaC-, geheimen- en licentiescans.
- SBOM-export in meerdere indelingen: Genereert SBOM's in SPDX 2.3, CycloneDX 1.6 of CSV, waarbij exports kunnen worden beperkt tot een repository, containerimage, team of branch.
- Identificatie van licentierisico's: Signaleert dubbele licenties, beperkende voorwaarden en andere licentierisico's in repositories en containerimages, met beschrijvingen van verplichtingen in duidelijke taal en aanpasbare risicoscores.
Integraties van Aikido Security
Aikido Security biedt gedocumenteerde marketplace-integraties met GitHub, GitLab Cloud, Azure Repos, Bitbucket Cloud, Jira, Linear, GitHub Actions, GitLab CI/CD, Docker Hub en GitHub Container Registry. De REST API en webhooks ondersteunen aangepaste SBOM-uploads en integraties.
Pros and Cons
Pros:
- Scant geïmporteerde SBOM's van ingebedde systemen
- Bereikbaarheidsanalyse vermindert irrelevante meldingen
- Exporteert SPDX, CycloneDX en CSV
Cons:
- Yocto-SBOM's moeten handmatig worden samengevoegd
- Historische containerimagerecords zijn beperkt
Learn more about Aikido Security: Beste voor het integreren van naleving in pipelines
- Gratis demo beschikbaar
- Tot $1,000/ontwikkelaar/jaar (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.7/5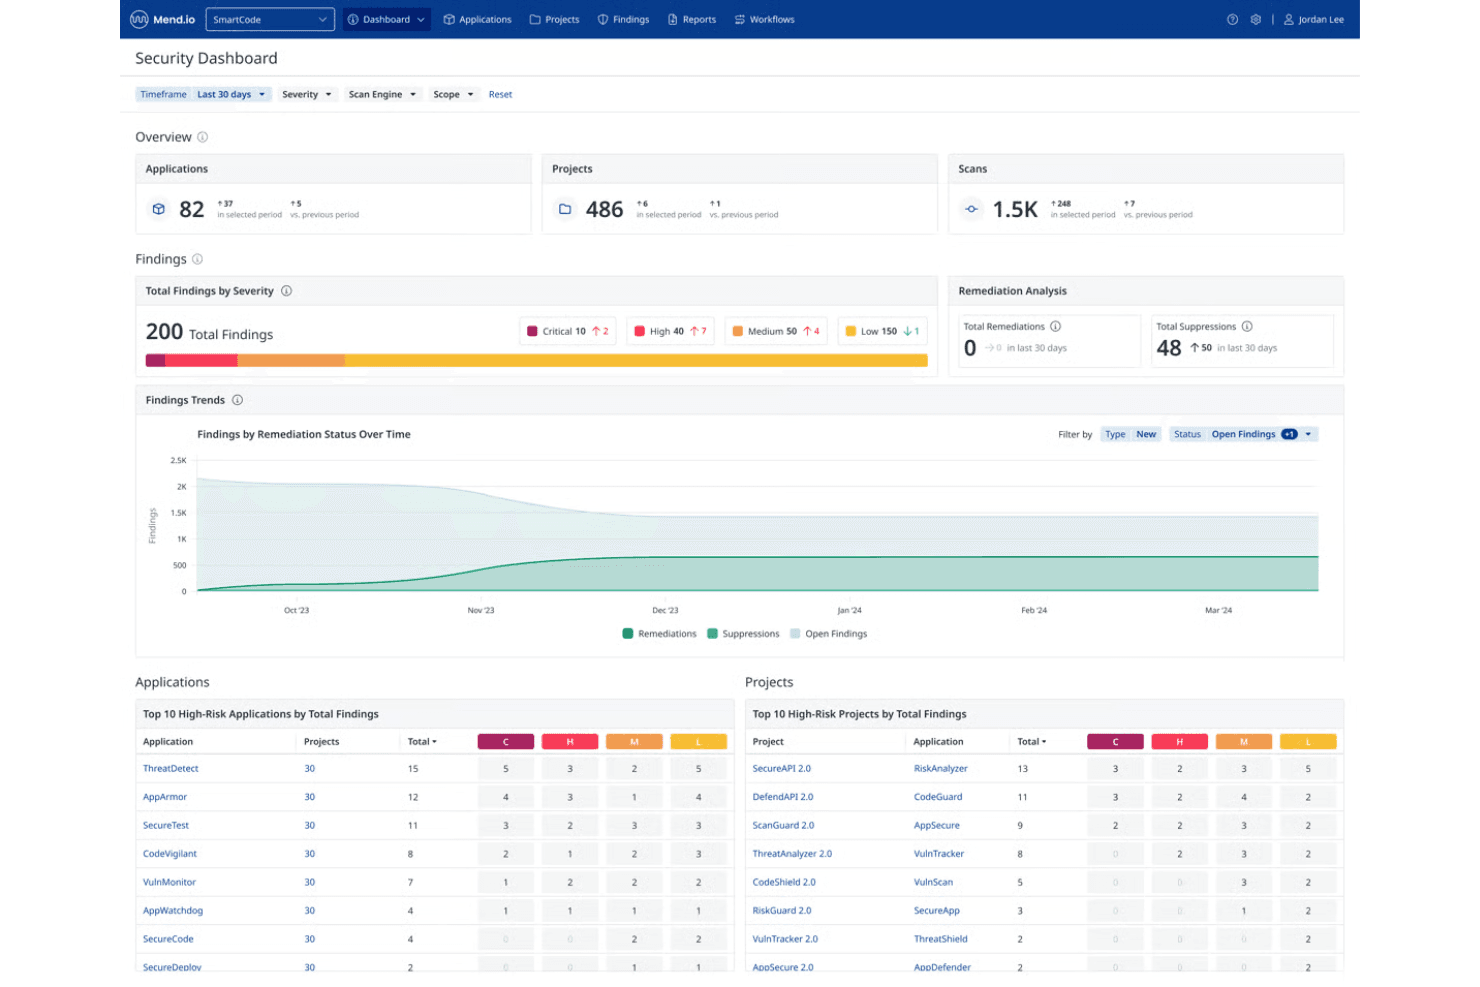
Mend.io houdt SBOM's, VEX-gegevens, SPDX/CycloneDX-bestanden en SBOM's van derden bij. Mend AppSec is een platform voor applicatiebeveiliging dat SAST, SCA en container-scanning verenigt met geautomatiseerde SBOM-generatie in SPDX- en CycloneDX-indelingen, VEX-gegevensuitvoer, prioritering van kwetsbaarheden en naleving van licenties.
Voor wie is Mend.io het meest geschikt?
Mend AppSec is zeer geschikt voor DevSecOps-teams en engineers voor applicatiebeveiliging die SBOM-generatie en naleving van kwetsbaarheden rechtstreeks in hun CI/CD-pipelines nodig hebben.
Waarom ik voor Mend.io heb gekozen
Ik heb Mend.io geselecteerd als een van de beste oplossingen omdat het SBOM-naleving rechtstreeks in de CI/CD-pipeline integreert, in plaats van dit als een bijzaak te behandelen. Elke build genereert automatisch SPDX- of CycloneDX-SBOM's met gekoppelde VEX-gegevens, zodat gebruikers verderop in de keten onmiddellijk kunnen zien welke kwetsbaarheden daadwerkelijk misbruikbaar zijn. Ik vind het ook prettig dat dezelfde scan tegelijkertijd de prioritering van kwetsbaarheden ondersteunt met CVSS 4.0, EPSS en bereikbaarheidsanalyse, naast het volgen van licentienaleving via de Legal OS Inventory.
Belangrijkste functies van Mend.io
- SBOM-generatie op organisatie-, applicatie- of projectniveau: Genereer SBOM's van afhankelijkheden op organisatie-, applicatie- of projectniveau, met opties voor uitvoer per project of geaggregeerde uitvoer over meerdere projecten.
- Import van SBOM's van derden: Importeer SBOM's uit tools zoals cdxgen en Syft in CycloneDX- of SPDX-indelingen, waarna geïmporteerde projecten worden gemonitord op nieuwe kwetsbaarheden.
- Detectie van schadelijke pakketten: Scant open source-afhankelijkheden op bedreigingen zoals typosquatting, afhankelijkheidsverwarring, gegevensexfiltratie en achterdeurtjes.
- Legal OS Inventory: Houdt componentlicenties bij met risicoscores, waarschuwingen voor overtredingen en de mogelijkheid om licenties op organisatieniveau toe te wijzen of te overschrijven.
Mend.io-integraties
Mend.io integreert met GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins, CircleCI, Docker, Amazon ECR, Azure Container Registry en JFrog Artifactory. Het biedt ook REST API's voor aangepaste integraties en ondersteunt CI/CD-workflows.
Pros and Cons
Pros:
- Builds genereren SPDX/CycloneDX-SBOM's met VEX
- Bereikbaarheidsanalyse helpt bij het prioriteren van misbruikbare bevindingen in afhankelijkheden
- Houdt licenties bij naast het prioriteren van kwetsbaarheden
Cons:
- Bij imports ontbreken de oorspronkelijke VEX- en kwetsbaarheidsgegevens
- Fout-positieven kunnen handmatige prioritering van kwetsbaarheden vereisen
Learn more about Mend.io: 3Het beste voor ontwikkelaarsgerichte kwetsbaarheidsdetectie
Snyk
- Gratis abonnement + gratis demo beschikbaar
- Vanaf $25/bijdragende ontwikkelaar/maand
Visit WebsiteCustomer Rating:4.6/5
Snyk scant afhankelijkheden, containers en IaC en exporteert SBOM's binnen workflows. Snyk is een beveiligingsplatform voor ontwikkelaars dat opensourceafhankelijkheden, containers en infrastructuur als code scant op kwetsbaarheden en SBOM's rechtstreeks binnen ontwikkelaarsworkflows genereert en exporteert.
Voor wie is Snyk het meest geschikt?
Snyk is een natuurlijke keuze voor ontwikkelingsteams die beveiliging en SBOM-generatie willen integreren in hun bestaande codeer- en CI/CD-workflows.
Waarom ik Snyk heb gekozen
Ik heb Snyk opgenomen in mijn belangrijkste keuzes omdat het de enige tool op deze lijst is die kwetsbaarheidsbevindingen rechtstreeks in de IDE en tijdens pullrequestbeoordelingen weergeeft, zodat ontwikkelaars opensourcerisico's kunnen onderscheppen voordat code ooit wordt samengevoegd. Ik vind het vooral prettig dat de Snyk CLI zowel SBOM's in de indelingen CycloneDX en SPDX kan genereren als snyk sbom test kan uitvoeren op een bestaand SBOM-bestand om dit te controleren op bekende kwetsbaarheden.
Daar komt bij dat de risicoscore van Snyk verder gaat dan de standaard-CVSS-ernst door rekening te houden met bereikbaarheid, de volwassenheid van exploits en EPSS-scores, waardoor mijn team zich kan richten op wat er echt toe doet.
Belangrijkste functies van Snyk
- Scannen op licentienaleving: Bepaalt het licentietype voor elk opensourcepakket in je project en markeert licenties die in strijd zijn met je gebruiksbeleid.
- Afhankelijkheidsgrafiek: Visualiseert je volledige afhankelijkheidsstructuur, inclusief transitieve afhankelijkheden, zodat je precies kunt achterhalen waar een kwetsbaar pakket je codebase binnenkomt.
- Geautomatiseerde pullrequests voor oplossingen: Genereert pullrequests met versie-upgrades om kwetsbare afhankelijkheden rechtstreeks in je repository te herstellen.
- Scannen van containerimages: Scant Docker- en OCI-images laag voor laag op kwetsbare besturingssysteempakketten en applicatieafhankelijkheden.
Snyk-integraties
Integraties omvatten GitHub, GitLab, Bitbucket, Azure Repos, Jenkins, CircleCI, GitHub Actions, Azure Pipelines, Jira en Slack.
Pros and Cons
Pros:
- Ondersteunt standaard 16 programmeertalen
- Exporteert SBOM's in de indelingen CycloneDX en SPDX
- Met één klik een oplossing toepassen en pullrequests voor kwetsbaarheden maken
Cons:
- Fout-positieven veroorzaken onnodige kwetsbaarheidsmeldingen
- De CLI biedt minder SBOM-details dan de gebruikersinterface
Learn more about Snyk: Het beste voor geïntegreerde externe toegang en facturering
- 14 dagen gratis proberen + gratis demo beschikbaar
- Vanaf $129/gebruiker/maand (jaarlijks gefactureerd)

Syncro biedt een assetdashboard met waarschuwingen, status- en inventarisanalyses. Syncro is een MSP-platform dat RMM-, PSA- en ITSM-mogelijkheden, ticketbeheer, externe toegang en geautomatiseerde facturering combineert in één omgeving met prijzen per technicus.
Voor wie is Syncro het meest geschikt?
Syncro is zeer geschikt voor kleine tot middelgrote MSP's die RMM, PSA en facturering willen beheren vanuit één platform met prijzen per technicus.
Waarom ik voor Syncro heb gekozen
Syncro staat op mijn shortlist omdat de tools voor externe toegang en facturering geen uitbreidingen zijn; ze zijn rechtstreeks geïntegreerd in dezelfde workflow als ticketbeheer en RMM. Splashtop is inbegrepen in het abonnement, zodat mijn team rechtstreeks vanuit een geopend ticket externe sessies kan starten zonder een tweede app te openen. Geautomatiseerde facturering registreert die arbeid vervolgens naast eventuele wijzigingen in assets of M365-licenties en genereert de factuur zonder handmatige afstemming aan het einde van de maand.
Belangrijkste functies van Syncro
- Waarschuwingsautomatisering: Activeert vooraf gedefinieerde reacties of meldingen wanneer drempelwaarden van eindpunten worden overschreden, zonder handmatige tussenkomst van technici.
- Beleidsbeheer: Past gestandaardiseerde configuraties en beveiligingsbaselines toe op alle beheerde eindpunten vanuit één beleidssjabloon.
- Klantenportaal: Biedt klanten een portaal in de huisstijl voor selfservice, zodat ze tickets kunnen indienen en de status kunnen controleren zonder de helpdesk te bellen.
- Contractbeheer: Houdt serviceovereenkomsten, SLA-voorwaarden en verlengingsdatums bij naast uw actieve klantaccounts.
Integraties van Syncro
Syncro biedt meer dan 50 integraties via het App Center, waaronder Acronis, Splashtop, Threatdown, IT Glue, ConnectWise ScreenConnect, CloudRadial, Domotz en Emsisoft. Het maakt ook verbinding met Zapier en er is een REST API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Externe toegang via Splashtop is inbegrepen zonder extra kosten
- Onbeperkt aantal eindpunten bij prijzen per technicus
- Ingebouwde PowerShell-scripting en automatiseringsengine
Cons:
- De rapportage- en dashboardopties moeten worden verbeterd
- Het platform biedt geen diepgaande inventarisregistratie
Learn more about Black Duck Software Composition Analysis: Het beste voor attestatie van software-artefacten op meerdere punten
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:1/5
Scribe Security deelt SBOM's, ondertekende attesten, VEX en nalevingsbewijs. Scribe Security Trust Hub is een SaaS-platform voor de beveiliging van de softwaretoeleveringsketen dat SBOM's genereert, beheert en deelt, samen met cryptografisch ondertekende attesten, VEX-adviezen en bewijs van naleving van de SDLC voor softwareproducenten en -consumenten.
Voor wie is Scribe Security Trust Hub het meest geschikt?
Scribe Security Trust Hub is geschikt voor softwareontwikkelingsteams die de integriteit van code moeten aantonen en moeten voldoen aan vereisten voor naleving van de beveiliging van de toeleveringsketen voor hun klanten of toezichthouders.
Waarom ik voor Scribe Security Trust Hub heb gekozen
Ik heb voor Scribe Security Trust Hub gekozen omdat het een van de weinige SBOM-platforms is die in elke fase van de pipeline cryptografische attesten genereren, en niet alleen op het moment van release. Wat het onderscheidt, is de manier waarop het bewijs vastlegt in bronbeheer, CI/CD en implementatie, en die attesten vervolgens samenvoegt op artefact-, product- en releaseniveau.
Ik waardeer ook de beleidsmatige beveiligingsmaatregelen als code, die releases kunnen blokkeren wanneer vereiste SBOM's of handtekeningverificatie ontbreken voordat ze ooit de productieomgeving bereiken.
Belangrijkste functies van Scribe Security Trust Hub
- Gecentraliseerd SBOM-beheer: Maak SBOM's aan, sla ze op en deel ze samen met bijbehorende kwetsbaarheden, licentiegegevens en scores voor misbruikbaarheid op één plek.
- Opstellen van VEX-adviezen: Genereer en publiceer adviezen over de uitwisselbaarheid van informatie over de misbruikbaarheid van kwetsbaarheden (VEX), zodat consumenten weten welke kwetsbaarheden in uw SBOM daadwerkelijk misbruikbaar zijn.
- Geautomatiseerde workflows voor het delen van SBOM's: Deel SBOM's, nalevingsbewijs en attesten met klanten of auditors via gecontroleerde, geautomatiseerde distributieworkflows.
- Bijhouden van op SLSA afgestemde buildmetagegevens: Leg gegevens over de buildomgeving vast, waaronder gebruikersidentiteit, tijdstempels en procesmetagegevens, in een auditklaar formaat ter ondersteuning van naleving van SLSA en NIST SSDF.
Integraties van Scribe Security Trust Hub
Scribe Security Trust Hub integreert met Microsoft Entra ID, Bitbucket, CircleCI, GitHub, GitLab, Jenkins en Travis CI. Het is ook beschikbaar op de AWS Marketplace en er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Attesteert artefacten in elke fase van de pipeline
- Ingebouwde SBOM-deling met externe belanghebbenden
- Handhaaft automatisch naleving van SLSA en SSDF
Cons:
- Er zijn zeer weinig beoordelingen van externe gebruikers beschikbaar
- De uitsluitend Engelstalige interface beperkt wereldwijde teams
Learn more about Scribe Security Trust Hub: Het beste voor geautomatiseerde documentatie van de toeleveringsketen
- Gratis demo beschikbaar
- Prijzen op aanvraag

Manifest traceert SBOM's, OSS-blootstelling, problemen met AI-modellen en risicogegevens van componenten. Manifest is een platform voor beveiliging van de softwaretoeleveringsketen dat het genereren van SBOM's automatiseert, componentgegevens verrijkt met informatie over kwetsbaarheden en risico's van OSS en AI-modellen in je volledige softwareportfolio bijhoudt.
Voor wie is Manifest het meest geschikt?
Manifest is een goede keuze voor beveiligings- en DevOps-teams bij softwaregedreven bedrijven die SBOM's moeten beheren en delen met klanten, toezichthouders of inkoopafdelingen.
Waarom ik voor Manifest heb gekozen
Ik heb Manifest opgenomen in mijn topkeuzes omdat het de volledige levenscyclus van SBOM-documentatie automatiseert, van generatie tot delen, op een manier die de meeste tools niet van begin tot eind bieden. Ik vind het vooral prettig dat Manifest je SBOM's rechtstreeks met klanten of toezichthouders laat publiceren via een portaal, waardoor het handmatige heen-en-weerproces verdwijnt dat nalevingsverzoeken doorgaans vertraagt.
Daarnaast verrijkt het automatisch componentgegevens met informatie over kwetsbaarheden, zodat je documentatie nauwkeurig blijft zonder extra inspanning van je team.
Belangrijkste functies van Manifest
- SBOM-inname: Accepteer en valideer SBOM's die door externe leveranciers zijn aangeleverd om hun claims over componenten te verifiëren.
- Detectie van licentierisico's: Identificeert typen open-sourcelicenties in je componenten en markeert mogelijke nalevingsconflicten.
- Beleidsgebaseerde waarschuwingen: Stel aangepaste beleidsregels in die waarschuwingen activeren wanneer componenten vastgelegde risicodrempels overschrijden.
- Bijhouden van AI-modelinventaris: Houdt AI-modellen en hun afhankelijkheden bij naast traditionele softwarecomponenten.
Integraties van Manifest
Manifest biedt een kleine reeks eigen integraties, waaronder GitHub, Jira, ServiceNow en Linear. Het heeft ook een speciale integratie met Forescout voor het ophalen van SBOM- en kwetsbaarheidsgegevens naar netwerkapparaatbeheer. Manifest biedt een REST API en een CLI-tool die kan worden aangesloten op CI/CD-pijplijnen, met gedocumenteerde ondersteuning voor GitHub Actions- en Azure DevOps-werkstromen.
Pros and Cons
Pros:
- Ondersteunt het genereren van AIBOM's naast traditionele SBOM's
- Analyse van SBOM's van leveranciers vóór inkoopbeslissingen
- Analyse van SBOM's van leveranciers vóór inkoopbeslissingen
Cons:
- Kleinere gemeenschap dan gevestigde SCA-concurrenten
- Beperkte openbare documentatie over implementatie op eigen locatie
Learn more about Manifest: Het meest geschikt voor productbeveiliging binnen apparatenportfolio's
- Gratis demo beschikbaar
- Prijs op aanvraag

Cybellum beschermt verbonden producten met SBOM's, triage, compliance en respons. Cybellum is een platform voor productbeveiliging, ontwikkeld voor fabrikanten van apparaten, dat SBOM-beheer, detectie en triage van kwetsbaarheden, compliance-automatisering en incidentrespons na de lancering combineert voor portfolio's van verbonden producten.
Voor wie is Cybellum het meest geschikt?
Cybellum is speciaal ontwikkeld voor engineers op het gebied van productbeveiliging en R&D-teams bij OEM's en fabrikanten van apparaten in de automobiel-, medische en industriële sector.
Waarom ik voor Cybellum heb gekozen
Ik heb Cybellum opgenomen in mijn topkeuzes omdat het een van de weinige SBOM-platforms is die specifiek zijn ontwikkeld om de beveiliging van volledige apparatenportfolio's te beheren, en niet alleen van afzonderlijke softwarereleases.
Het voegt binaire bestanden, broncode en geüploade SBOM-bestanden samen tot één hoogwaardige SBOM per product. Het automatiseert ook het opstellen van bewijs voor regelgeving voor kaders zoals ISO 21434 en FDA PMA.
Belangrijkste functies van Cybellum
- Technologie voor digitale cybertweelingen: Maakt digitale replica's van de software van een apparaat voor analyse van cyberrisico's.
- VM CoPilot: Een door AI aangedreven triageassistent voor workflows voor kwetsbaarheidsbeheer.
- Detectie van softwarelicenties voor producten: Identificeert hiaten in wettelijke licenties.
- Agentloze analyse: Analyseert apparaatsoftware en genereert SBOM's zonder software-integratie in apparaatcomponenten.
Integraties van Cybellum
Integraties omvatten Azure DevOps, Bamboo, Bitbucket Pipelines, CircleCI, GitLab, Jenkins, Red Hat Ansible, JFrog Artifactory, Jira en Splunk.
Pros and Cons
Pros:
- Voegt binaire en bron-SBOM's samen
- Ingebouwde compliance voor ISO, FDA en UNECE
- Beheert SBOM's binnen volledige apparatenportfolio's
Cons:
- Specifiek gericht op fabrikanten van ingebedde apparaten
- Geen openbaar vermelde selfserviceprijzen
Learn more about Cybellum: Het meest geschikt voor het detecteren van actieve codewijzigingen
- Gratis proefperiode van 7 dagen + gratis demo beschikbaar
- Vanaf $399/maand (jaarlijks gefactureerd)

Xygeni beschermt SBOM's, SCA, CI/CD-pijplijnen, buildintegriteit en malwarerisico's. Xygeni is een AI-aangedreven platform voor applicatiebeveiliging dat SBOM-generatie, softwarecompositieanalyse (SCA), CI/CD-pijplijnbeveiliging, verificatie van buildintegriteit en detectie van malware in de softwaretoeleveringsketen gedurende de volledige softwareontwikkelingslevenscyclus omvat.
Voor wie is Xygeni het meest geschikt?
Xygeni is geschikt voor beveiligings- en DevSecOps-teams in middelgrote tot grote organisaties die diepgaand inzicht nodig hebben in risico's binnen de softwaretoeleveringsketen.
Waarom ik voor Xygeni koos
Ik heb Xygeni opgenomen in mijn topkeuzes vanwege de serieuze aanpak van actieve codewijzigingen, iets waar de meeste SBOM-tools op dit niveau simpelweg geen aandacht aan besteden. De module voor anomaliedetectie onderzoekt codewijzigingen in realtime en markeert ongeautoriseerde wijzigingen in build- en configuratiebestanden binnen GitHub, GitLab, Jenkins en Azure.
Ik vind het ook goed dat de SCA-module verder gaat dan alleen CVE-koppeling en verdachte patronen detecteert in nieuw gepubliceerde of bijgewerkte opensourcepakketten. Hierdoor kan mijn team schadelijke afhankelijkheden onderscheppen voordat ze de productie bereiken, in plaats van pas daarna.
Belangrijkste functies van Xygeni
- SBOM-generatie: Exporteer met één klik een actuele SBOM in SPDX- of CycloneDX-indeling en voeg kwetsbaarheden rechtstreeks aan het document toe.
- Beheer van licentierisico's: Krijg inzicht in problemen met opensourcelicenties bij elke codewijziging, zodat je nalevingsverplichtingen voor afhankelijkheden kunt bijhouden.
- Detectie van verkeerde configuraties in CI/CD-pijplijnen: Identificeer en verhelp verkeerde configuraties in buildscripts en CI/CD-pijplijnen om ongeautoriseerde toegang en besmette pijplijnuitvoeringen te voorkomen.
- Trechters voor het prioriteren van kwetsbaarheden: Filter en rangschik opensourcekwetsbaarheden op basis van bereikbaarheid, exploiteerbaarheid en bedrijfscontext om waarschuwingsruis voor je beveiligingsteam te verminderen.
Integraties van Xygeni
Integraties omvatten GitHub, GitLab, Bitbucket, Jenkins, Azure DevOps, GitHub Actions, JetBrains-IDE's, Visual Studio Code, Docker en Kubernetes.
Pros and Cons
Pros:
- Realtime mal detectie in opensourcepakketten
- AI-gestuurde bereikbaarheidsanalyse vermindert waarschuwingsruis
- Uniform inzicht in de softwaretoeleveringsketen gedurende de volledige SDLC
Cons:
- Aanpassing van dashboards en rapporten is beperkt
- Voor sommige herstelacties ontbreekt ondersteuning in de toolset
Learn more about Xygeni: Ideaal voor beleidsgestuurde nalevingsautomatisering
- 14 dagen gratis proefversie + gratis demo beschikbaar
- Prijs op aanvraag
 Learn more about Anchore:
 10Het meest geschikt voor auditklare due-diligenceverslaglegging
FOSSA
- Gratis abonnement
- Vanaf $20/project/maand (jaarlijks gefactureerd)
Learn more about FOSSA:
Andere SBOM-software
Hier zijn enkele aanvullende opties voor SBOM-software die mijn shortlist niet hebben gehaald, maar die toch de moeite waard zijn om te bekijken:
- 11JFrog XrayIdeaal voor uitgebreide IDE-integratieondersteuning
- 12ChainguardBeste voor SLSA-conforme artefactprovenance
- 13ONEKEYIdeaal voor dekking van de levenscyclus van verbonden apparaten
- 14OWASP Dependency-TrackHet beste voor risicomapping van componenten in het hele portfolio
Hoe ik SBOM-software evalueer
Ik deel mijn evaluatie op in twee lagen: de basismogelijkheden die een tool moet bieden (zoals het genereren van CycloneDX- of SPDX-SBOM's uit containers en binaire bestanden) en de onderscheidende factoren die bepalen welke tool geschikt is voor jouw specifieke pipeline, nalevingsvereiste of risicomodel voor de toeleveringsketen.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elk ervan op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke onderstaande kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- SBOM-generatie: Ik controleer of een tool verder kan gaan dan alleen het scannen van bronmanifesten: het genereren van SBOM's uit containerimages, gecompileerde binaire bestanden en bouwartefacten is belangrijk wanneer je vooraf gebouwde software levert.
- Ondersteuning voor standaardindelingen: Elke tool moet het importeren en exporteren van SPDX en CycloneDX ondersteunen, omdat klanten en toezichthouders om SBOM's in specifieke indelingen zullen vragen die je niet altijd kunt voorspellen.
- Detectie van kwetsbaarheden: Ik zoek naar correlatie met meerdere kwetsbaarhedendatabases (NVD, GitHub Advisory, OSV) in plaats van één enkele gegevensbron, plus een duidelijke risicoscore die helpt bepalen welke problemen je als eerste moet patchen.
- Licentie- & nalevingsregistratie: Tools krijgen hogere cijfers wanneer ze verder gaan dan het detecteren van licentietypen en een beleidsengine bieden waarin je regels kunt instellen, zoals het automatisch markeren van AGPL-componenten in bedrijfseigen bouwversies.
- SBOM-opslagplaats & levenscyclusbeheer: Ik beoordeel hoe elke tool SBOM's in de loop der tijd opslaat en van versies voorziet, inclusief of je twee versies naast elkaar kunt leggen om onverwachte afhankelijkheidswijzigingen tussen releases te signaleren.
- CI/CD- & toolketenintegratie: Ingebouwde plug-ins voor platforms zoals Jenkins, GitHub Actions en GitLab CI zijn belangrijk, maar ik zoek ook naar API-toegang waarmee platform-engineeringteams SBOM-generatie in aangepaste pipelines kunnen integreren.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Ondersteuning voor VEX is een belangrijke onderscheidende factor. Wanneer een CVE een bibliotheek treft die je levert, maar het kwetsbare codepad niet bereikbaar is, heb je een manier nodig om dat te communiceren. Met VEX-documenten kun je gebruikers verderop in de toeleveringsketen precies vertellen welke kwetsbaarheden van toepassing zijn, waardoor ruis door fout-positieven wordt verminderd. Analyse van binaire bestanden en containers onderscheidt leveranciers ook van elkaar: tools die SBOM's uit gecompileerde artefacten genereren, dekken vooraf gebouwde software die bij scans van alleen de broncode wordt gemist. Ik evalueer ook continue monitoring van kwetsbaarheden, waarbij de tool je waarschuwt wanneer nieuw bekendgemaakte CVE's gevolgen hebben voor componenten in eerder geleverde releases.
Meer dan functies alleen
Flexibiliteit bij de implementatie is in deze sector erg belangrijk. Teams in defensie of kritieke infrastructuur hebben vaak opties nodig voor geïsoleerde netwerken of zelfgehoste omgevingen, dus ik controleer of een leverancier deze modellen naast SaaS ondersteunt. Afstemming op regelgeving is een andere factor die ik meeweeg, met name of de tool uitvoer koppelt aan kaders zoals EO 14028, de minimale elementen van NTIA of de Europese Cyberweerbaarheidsverordening. Ik kijk ook naar de mogelijkheden voor het delen van SBOM's, omdat veel organisaties SBOM's aan klanten moeten distribueren of van hogerop gelegen leveranciers moeten importeren om volledig inzicht in de toeleveringsketen te krijgen.
Zo kies je SBOM-software
Het is gemakkelijk om te verdwalen in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je rekening mee moet houden |
|---|---|
| FactorSchaalbaarheid | Waar je rekening mee moet houdenKan de tool de groei van je codebasis en afhankelijkheden in de loop der tijd aan? Houd rekening met toekomstige productuitbreiding en veranderende team- of wettelijke vereisten. |
| FactorIntegraties | Waar je rekening mee moet houdenMaakt de tool rechtstreeks verbinding met je CI/CD, repositories, registers en ticketsystemen? Controleer de officiële integraties met de kernplatforms die in gebruik zijn. |
| FactorAanpasbaarheid | Waar je rekening mee moet houdenKun je werkprocessen, beleidsregels en rapportages aanpassen aan je beveiligingsproces? Pas op voor starre tools die alleen zijn gebouwd voor eenvoudige of generieke werkprocessen. |
| FactorGebruiksgemak | Waar je rekening mee moet houdenKunnen je engineering-, beveiligings- en complianceteams de tool gebruiken zonder uitgebreide training? Test de tool met echte werkprocessen voordat je een beslissing neemt. |
| FactorImplementatie en ingebruikname | Waar je rekening mee moet houdenIs het implementatieproces eenvoudig, of zijn er complexe infrastructuurvereisten? Vraag naar migratie, ondersteuning en de tijd tussen aankoop en het behalen van waarde. |
| FactorKosten | Waar je rekening mee moet houdenZijn de prijsniveaus duidelijk en hoe snel kunnen de kosten oplopen wanneer je gebruikers, pijplijnen of artefacten toevoegt? Houd rekening met zowel eenmalige als terugkerende uitgaven. |
| FactorBeveiligingsmaatregelen | Waar je rekening mee moet houdenOndersteunt de tool behoeften voor veilige implementatie, zoals SSO, RBAC of installaties zonder netwerkverbinding? Controleer auditlogging en naleving van interne beleidsregels. |
| FactorCompliancevereisten | Waar je rekening mee moet houdenKan de leverancier documenteren dat de tool aansluit op de voorschriften binnen jouw sector, zoals EO 14028, NTIA of internationale normen? Vraag om gekoppeld bewijsmateriaal of verklaringen. |
Wat is SBOM-software?
SBOM-software genereert automatisch een softwaremateriaallijst (SBOM) waarin alle onderdelen, afhankelijkheden en de bijbehorende licenties in een codebasis of artefact worden geïnventariseerd.
Deze tools helpen teams bij het volgen van opensource- en bibliotheken van derden, het bewaken van kwetsbaarheden en het handhaven van compliance met sector- en wettelijke vereisten gedurende de volledige levenscyclus van softwareontwikkeling en -implementatie.
Functies
Let bij het selecteren van SBOM-software op de volgende belangrijke functies:
- SBOM-generatie: Produceert een actuele inventaris van alle softwarecomponenten, afhankelijkheden en metagegevens door broncode, containers of binaire bestanden te scannen.
- Formaatondersteuning: Biedt ondersteuning voor het importeren en exporteren van industriestandaard-SBOM-indelingen zoals SPDX, CycloneDX en SWID voor brede compatibiliteit.
- Detectie van kwetsbaarheden: Vergelijkt vermelde componenten met kwetsbaarheidsdatabases, identificeert bekende risico's en waarschuwt teams gedurende de gehele levenscyclus van de software voor problemen.
- Bijhouden van licentienaleving: Identificeert en volgt open source- en bedrijfseigen licenties, zodat organisaties mogelijke conflicten kunnen opsporen en aan nalevingsvereisten kunnen voldoen.
- CI/CD-integratie: Wordt geïntegreerd in buildpijplijnen, broncodeopslagplaatsen en artefactregisters om SBOM-generatie tijdens continue integratie en implementatie te automatiseren.
- SBOM-opslagplaats: Biedt veilige, gecentraliseerde opslag voor alle gegenereerde SBOM's, met ondersteuning voor versiebeheer, toegangsbeheer en historische vergelijkingen.
- Vergelijking van componenten: Houdt wijzigingen tussen SBOM-versies bij om toegevoegde, verwijderde of bijgewerkte componenten tussen releases uit te lichten.
- Aangepast beleid afdwingen: Stelt teams in staat beveiligings- en licentiecontroles te definiëren en te automatiseren, waarbij implementaties die niet aan de organisatiestandaarden voldoen worden geblokkeerd.
- SBOM's delen en verspreiden: Maakt het mogelijk SBOM's veilig te delen met klanten, partners of toezichthouders via speciale portalen of distributiemechanismen.
Voordelen
Het implementeren van SBOM-software biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterd inzicht in de toeleveringsketen: Krijg inzicht in alle softwarecomponenten en afhankelijkheden die in je producten worden gebruikt, waardoor het risico op verborgen kwetsbaarheden afneemt.
- Snellere reactie op kwetsbaarheden: Ontvang realtimewaarschuwingen wanneer nieuwe CVE's gevolgen hebben voor je geïmplementeerde componenten, zodat je team bedreigingen snel kan prioriteren en verhelpen.
- Geautomatiseerde naleving: Voldoe aan wettelijke en klantvereisten met gestandaardiseerde SBOM-indelingen en het bijhouden van licenties, geïntegreerd in je ontwikkelproces.
- Minder licentierisico: Identificeer snel conflicten en verplichtingen met open sourcelicenties die juridische risico's of nalevingsproblemen kunnen veroorzaken.
- Vlotte samenwerking: Deel actuele SBOM's veilig met interne teams, klanten en auditors om vertrouwen op te bouwen en communicatie te versnellen.
- Wijzigingen bijhouden en controleerbaarheid: Houd wijzigingen in componenten tussen releases bij, zodat de softwaregeschiedenis eenvoudig kan worden gecontroleerd en zorgvuldigheid kan worden aangetoond.
- Flexibele implementatie: Kies tools die bij je infrastructuur passen, ongeacht of deze cloudgebaseerd, lokaal of geïsoleerd is, zodat ze aansluiten op je bedrijfs- en beveiligingsbehoeften.
Kosten en prijzen
Bij het selecteren van SBOM-software is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die in SBOM-softwareoplossingen zijn inbegrepen:
Vergelijkingstabel voor SBOM-software
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesOndersteunt basis-SBOM-generatie, beperkt scannen op kwetsbaarheden, handmatige exports en communityondersteuning. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$10-$30/gebruiker/maand | Veelvoorkomende functiesBiedt geavanceerde forma Formatondersteuning, individueel licentiebeheer, basisbeleidscontroles en e-mailmeldingen. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$40-$80/gebruiker/maand | Veelvoorkomende functiesVoegt CI/CD-integraties, een gecentraliseerde SBOM-opslagplaats, geautomatiseerde nalevingswaarschuwingen, teambeheer en API-toegang toe. |
| Type abonnementBedrijfsabonnement | Gemiddelde prijs$100+/gebruiker/maand | Veelvoorkomende functiesBiedt speciale onboarding, aangepaste beleidsafdwinging, geïsoleerde implementatie, geavanceerd RBAC en prioriteitsondersteuning. |
Veelgestelde vragen over SBOM-software
Hier vindt u antwoorden op veelgestelde vragen over SBOM-software:
Heb ik SBOM-software nodig als mijn team alles vanaf nul opbouwt?
Ja, SBOM-software is nog steeds waardevol, ook als uw team de meeste code zelf schrijft. De meeste projecten zijn afhankelijk van componenten van derden, opensourcesoftware of frameworks, en SBOM-tools helpen deze componenten te volgen en te beheren voor beveiliging en naleving. Het volgen van elk softwarepakket is essentieel, omdat verborgen beveiligingsrisico’s in elk ontwikkelingsecosysteem kunnen voorkomen.
Hoe vaak moeten we onze SBOM's bijwerken?
U moet uw SBOM’s bij elke release bijwerken en telkens wanneer er wijzigingen zijn in uw codebase of afhankelijkheden. Zo blijft uw inventaris nauwkeurig en kunt u snel reageren op kwetsbaarheden wanneer nieuwe kwetsbaarheden ontstaan. Dit up-to-date houden is een belangrijke manier waarop SBOM’s organisaties helpen zich te verdedigen tegen geavanceerde aanvallen op de toeleveringsketen en beveiligingsincidenten af te handelen.
Kan SBOM-software worden geïntegreerd met onze bestaande CI/CD-pipelines?
Ja, de meeste SBOM-tools bieden plug-ins of integratie op basis van API’s voor populaire CI/CD-tools zoals Jenkins, GitHub Actions of GitLab CI. Hiermee kunnen SBOM’s automatisch worden gegenereerd, softwareafhankelijkheden worden gevolgd en beveiligingscontroles op kwetsbaarheden worden uitgevoerd als onderdeel van uw implementatieproces. Deze geautomatiseerde gegevensuitwisseling levert een machineleesbare inventaris op van elk softwareproduct dat u implementeert, ongeacht of het op Linux of andere platforms draait.
Welke regelgevingsnormen vereisen SBOM's?
Regelgeving zoals het Amerikaanse regeringsbesluit 14028, de richtlijnen van de FDA voor cyberbeveiliging vóór marktintroductie en de Europese Cyberweerbaarheidsverordening stimuleren het gebruik van SBOM’s. Veel sectoren verwachten dat het vastleggen van de minimale elementen van een systeem, inclusief licentie-informatie, een contractuele vereiste wordt voor federale instanties en de bredere federale overheid.
Hoe veilig zijn de gegevens die door SBOM-software worden beheerd?
SBOM-software kan worden geïmplementeerd als SaaS, lokaal of in geïsoleerde omgevingen. Let op op rollen gebaseerde toegangscontroles, versleuteling en compliancecertificeringen om aan te sluiten bij het beveiligingsbeleid van uw organisatie en de risico’s van gegevensblootstelling te beperken.