

In het huidige digitale tijdperk is het niet alleen verstandig, maar essentieel om je netwerk te beveiligen. Je wordt voortdurend geconfronteerd met cyberaanvallen, en daar komt firewallsoftware om de hoek kijken. Deze software fungeert als een barrière, beschermt je gegevens en zorgt voor gemoedsrust.
Ik heb tijd besteed aan het testen en beoordelen van verschillende firewalloplossingen en begrijp de uitdagingen waarmee jij en je team worden geconfronteerd bij het beveiligen van jullie systemen. In dit artikel deel ik mijn beste keuzes, zodat je een onbevooroordeeld beeld krijgt van de beste beschikbare opties.
Je krijgt inzicht in functies, gebruiksgemak en de onderscheidende kenmerken van elke software, zodat je een weloverwogen beslissing kunt nemen. Laten we duiken in de wereld van firewallsoftware en de juiste oplossing voor jouw behoeften vinden.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Samenvatting van beste firewallsoftware
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor de laagste TCO per beschermde Mbps | 30 dagen gratis proefversie en gratis demo beschikbaar | Vanaf $700 | Website | |
| 2 | Het beste voor Talos-ondersteunde dreigingsinformatie op schaal | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Beste keuze voor SD-WAN-firewallbeveiliging van filialen | 14 dagen gratis uitproberen + gratis demo | Vanaf $25/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 4 | Het beste voor op ML gebaseerde zero-day-geheugendetectie | Gratis proefperiode van 90 dagen OF gratis demo beschikbaar | Vanaf $550 (alleen hardware) | Website | |
| 5 | Het beste voor netwerkisolatie die door eindpunten wordt geactiveerd | Gratis proefversie beschikbaar | Vanaf $25/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 6 | Idéal pour un conteneur de servlets Java à code source ouvert | Formule gratuite disponible | Formule gratuite disponible | Website | |
| 7 | Het meest geschikt voor diepgaande meerlaagse dreigingspreventie | Gratis proefperiode van 30 dagen OF gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 8 | Ideaal voor het consolideren van NGFW, SD-WAN en ZTNA | Gratis proefperiode van 30 dagen | Vanaf $450 (hardwareapparaat) | Website | |
| 9 | Het meest geschikt voor het blokkeren van nuldagdreigingen vóór openbaarmaking | Gratis proefperiode van 15–30 dagen OF gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Het beste voor Europese cybersecuritystandaarden | Gratis demo beschikbaar | Prijs op aanvraag | Website |


Beoordelingen van beste firewallsoftware
 Beste voor de laagste TCO per beschermde Mbps
- 30 dagen gratis proefversie en gratis demo beschikbaar
- Vanaf $700
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.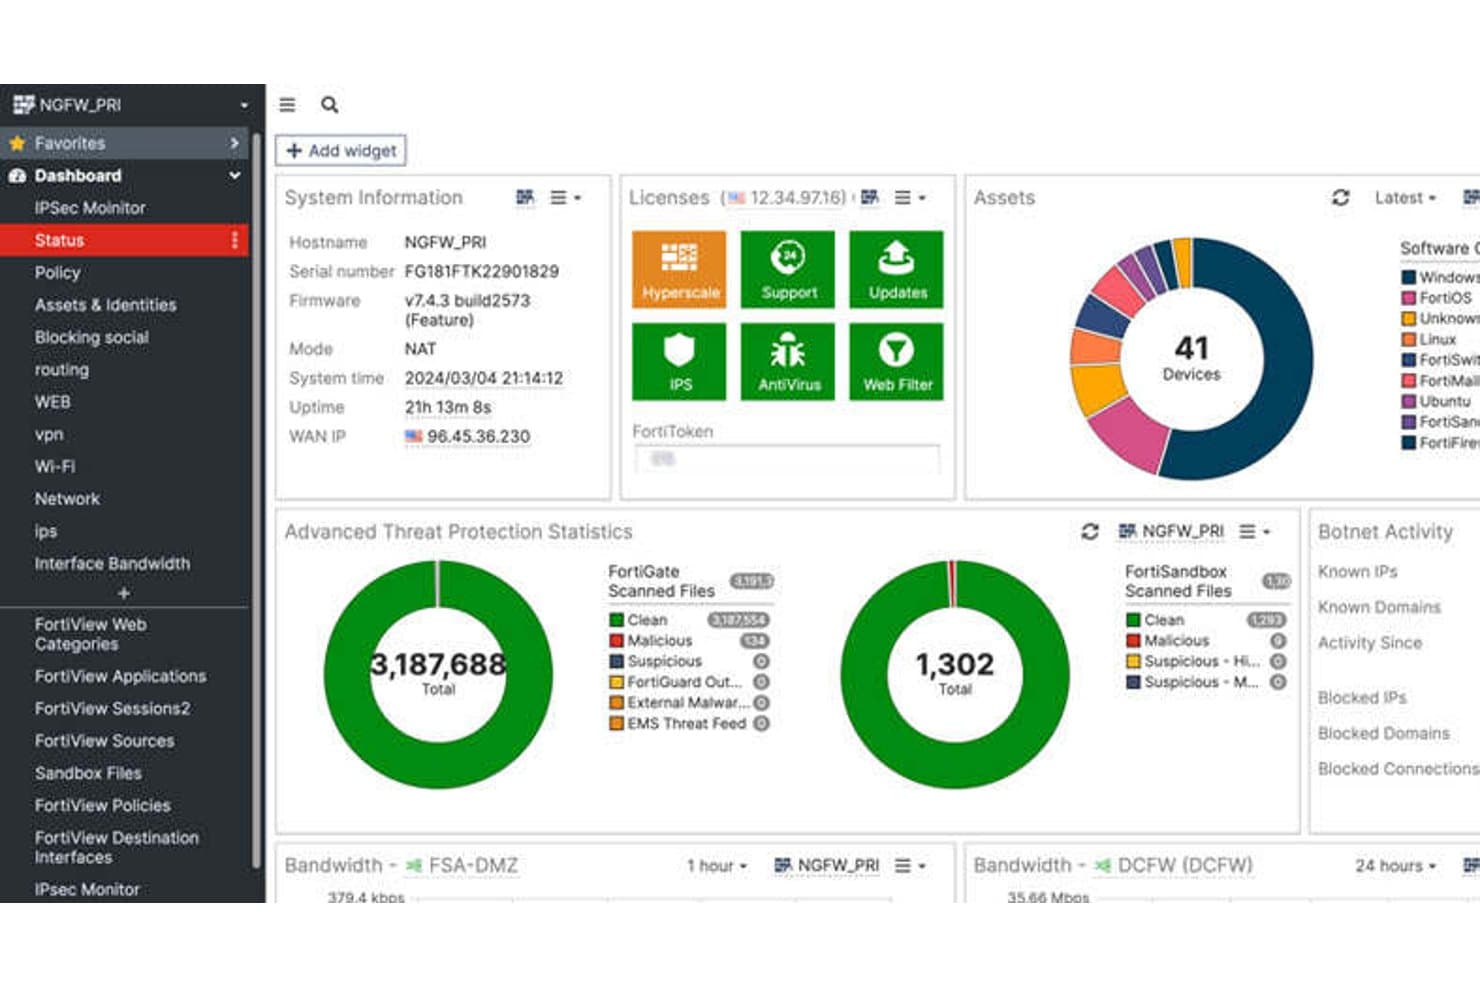
FortiGate NGFW biedt een uniform dashboard voor realtimebewaking van bedreigingen. FortiGate NGFW is een netwerkfirewallplatform van Fortinet dat diepgaande pakketinspectie, inbraakpreventie, controle op applicatielaag, SSL/TLS-ontsleuteling en ingebouwde SD-WAN combineert op hardwareapparaten, virtuele machines en implementaties in de cloud.
Voor wie is FortiGate NGFW het meest geschikt?
FortiGate NGFW is een uitstekende keuze voor teams voor bedrijfsnetwerkbeveiliging die omgevingen met hoge doorvoer moeten beschermen in verspreide lokale, cloud- en hybride infrastructuren.
Waarom ik FortiGate NGFW heb gekozen
FortiGate NGFW staat op mijn shortlist omdat geen enkele andere firewall in de buurt komt van de pure doorvoer voor bedreigingsbescherming op schaal. Ik heb het over aangepaste FortiASIC-processors die SSL/TLS-inspectie en IPS op lijnsnelheid uitvoeren, met een snelheid tot 520 Gbps op de 3800G zonder dat de prestaties worden belemmerd. Ik vind het ook prettig dat SD-WAN in de licentie is inbegrepen, zodat mijn team geen afzonderlijke producten hoeft te beheren om filialenverkeer te beveiligen en tegelijkertijd die doorvoer over verspreide locaties te behouden.
Belangrijkste functies van FortiGate NGFW
- Segmentatie van virtuele domeinen (VDOM): Deelt één FortiGate-apparaat op in meerdere geïsoleerde virtuele firewallinstanties, elk met eigen beleidsregels, routeringstabellen en beheerders.
- Gecentraliseerde orkestratie met FortiManager: Beheert beleidsregels, configuraties en firmware voor verspreide FortiGate-implementaties vanuit één console, met ondersteuning voor versiebeheer en terugdraaien.
- Inline-CASB voor SaaS-zichtbaarheid: Bewaakt en beheert verkeer naar cloudapplicaties in realtime, brengt schaduw-IT aan het licht en blokkeert gegevensuitvoer vanaf niet-goedgekeurde platforms.
- Postkwantumcryptografie voor IPsec-VPN's: Implementeert door NIST goedgekeurde postkwantumalgoritmen in FortiOS 7.6.1 om VPN-tunnels te beschermen tegen bedreigingen door kwantumcomputing.
Integraties van FortiGate NGFW
FortiGate NGFW ondersteunt meer dan 3.000 Security Fabric-integraties bij meer dan 400 partners, waaronder CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure en Google Cloud Platform. Ondersteuning voor Terraform, Ansible en REST API maakt aangepaste integraties en workflows voor infrastructuur als code mogelijk.
Pros and Cons
Pros:
- Levert de hoogste beschikbare doorvoer voor bedreigingsbescherming
- Ingebouwde SD-WAN inbegrepen zonder extra kosten
- VDOM-segmentatie maakt echte multitenancy mogelijk
Cons:
- Firmware-updates kunnen kritieke bugs introduceren
- Voor geavanceerde rapportage is een afzonderlijke FortiAnalyzer-licentie vereist
Learn more about FortiGate NGFW: Het beste voor Talos-ondersteunde dreigingsinformatie op schaal
- Gratis demo beschikbaar
- Prijs op aanvraag
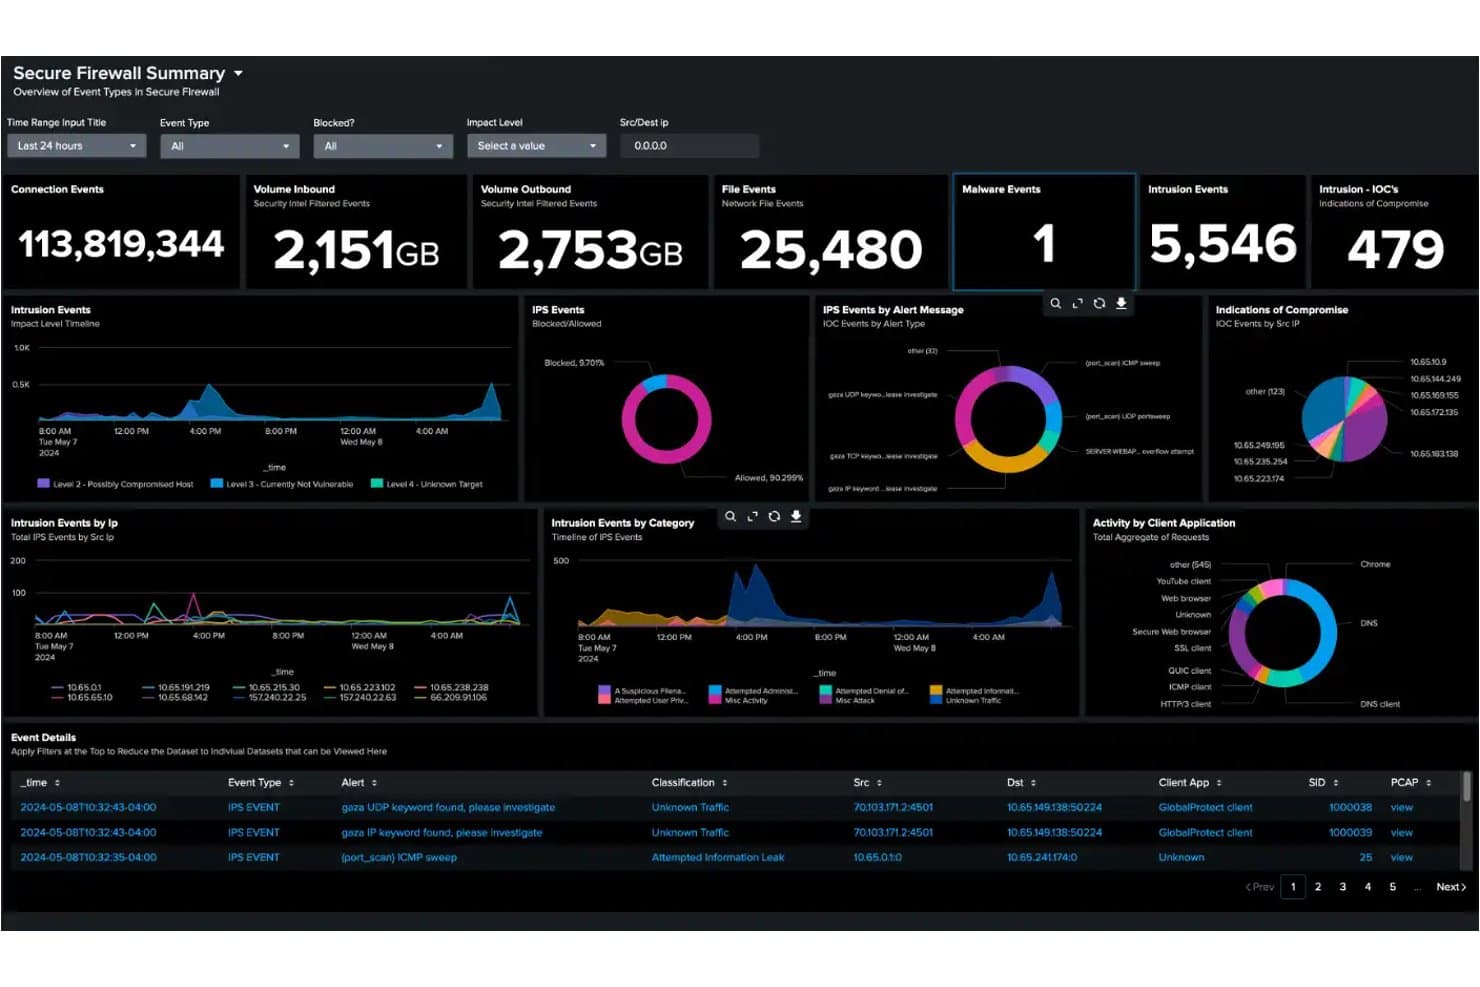
Cisco Secure Firewall centraliseert de monitoring van bedreigingen voor netwerkgebeurtenissen en inbraken. Cisco Secure Firewall is een firewallplatform van de volgende generatie dat statusbewuste verkeersinspectie, inbraakpreventie via de Snort 3-engine, diepe pakketinspectie voor meer dan 6.500 applicaties en analyse van versleuteld verkeer via de Encrypted Visibility Engine biedt.
Voor wie is Cisco Secure Firewall het meest geschikt?
Cisco Secure Firewall is zeer geschikt voor beveiligingsteams van ondernemingen die behoefte hebben aan geverifieerde, op inlichtingen gebaseerde bescherming tegen bedreigingen in grote, gedistribueerde en hybride netwerkomgevingen.
Waarom ik voor Cisco Secure Firewall heb gekozen
Cisco Secure Firewall verdient een plek op mijn lijst omdat de dreigingsinformatie waarop het is gebaseerd werkelijk van een uitzonderlijk niveau is. Cisco Talos analyseert dagelijks 900 miljard beveiligingsgebeurtenissen in 193 landen en stuurt realtime detecties rechtstreeks naar de Snort 3-IPS-engine van de firewall. Het gedragsmodel SnortML bouwt daarop voort en detecteert exploits van nog onbekende kwetsbaarheden zonder te wachten op een handtekeningupdate. Tijdens de {{year}}-ondernemingstests van SE Labs blokkeerde Cisco 100% van de bedreigingen, waaronder simulaties van APT29 en Scattered Spider.
Belangrijkste functies van Cisco Secure Firewall
- Encrypted Visibility Engine (EVE): Detecteert en blokkeert bedreigingen die verborgen zijn in TLS 1.3-versleuteld verkeer zonder ontsleuteling te vereisen.
- Firewall Management Center (FMC): Gecentraliseerde lokale beheerconsole voor het configureren en afdwingen van beleidsregels voor hardwarematige, virtuele en cloudfirewallinstanties.
- Universal Zero Trust Network Access (UZTNA): Biedt op identiteit en apparaatstatus gebaseerde toegang tot applicaties en vervangt traditionele VPN's door continu geverifieerde verbindingen.
- Cisco Security Cloud Control: Cloudnative orkestratieplatform voor het beheren van firewallimplementaties met meerdere locaties en tenants vanuit één interface.
Integraties van Cisco Secure Firewall
Cisco Secure Firewall biedt native integraties met Splunk, Cisco XDR, Cisco ISE, Cisco Secure Workload, Cisco Umbrella, Cisco Secure Access en Cisco Multicloud Defense. Het ondersteunt QRadar en Microsoft Sentinel via syslog, plus REST API's, Terraform en Ansible voor aangepaste werkstromen en DevSecOps-werkstromen.
Pros and Cons
Pros:
- Blokkeert aanvallen op nog onbekende kwetsbaarheden met gedragsanalyse via SnortML
- Inspecteert TLS 1.3-verkeer zonder ontsleuteling
- Ondersteunt multicloud- en gecontaineriseerde implementaties
Cons:
- De implementatie van beleidsregels kan traag en verstorend zijn
- De complexiteit van de beheerinterface frustreert beheerders
Learn more about Cisco Secure Firewall: Beste keuze voor SD-WAN-firewallbeveiliging van filialen
- 14 dagen gratis uitproberen + gratis demo
- Vanaf $25/gebruiker/maand (jaarlijks gefactureerd)
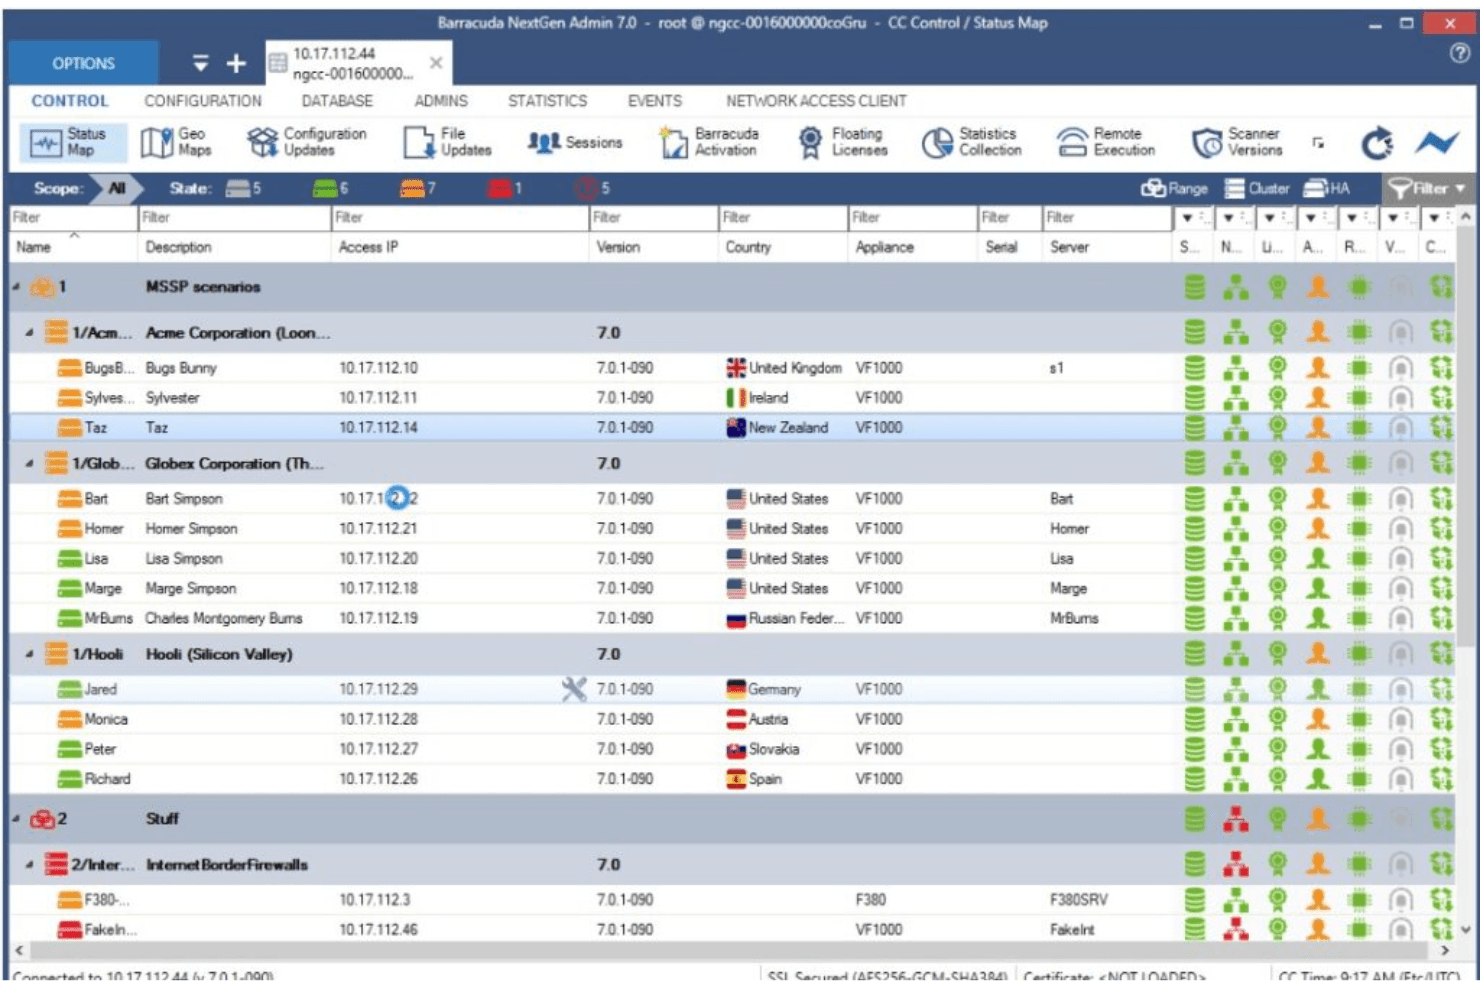
Dit is een afbeelding van het hoofddashboard van Barracuda CloudGen. Barracuda CloudGen Firewall is een firewall van de volgende generatie die stateful inspectie van datapakketten, ingebouwde SD-WAN, IDS/IPS, controle op applicatieniveau en ondersteuning voor implementatie in meerdere clouds in AWS, Azure en GCP combineert.
Voor wie is Barracuda CloudGen Firewall het meest geschikt?
IT-teams die gedistribueerde branchnetwerken of omgevingen met meerdere clouds beheren, halen het meeste uit Barracuda CloudGen Firewall, vooral wanneer ingebouwde SD-WAN en implementatie zonder handmatige tussenkomst belangrijk zijn.
Waarom ik voor Barracuda CloudGen Firewall heb gekozen
Ik heb Barracuda CloudGen Firewall gekozen als een van de beste oplossingen omdat het beveiliging voor meerdere clouds afhandelt zonder dat je afzonderlijke tools aan elkaar hoeft te koppelen. Dankzij native implementatie in AWS, Azure en GCP kun je een consistent firewallbeleid afdwingen, ongeacht of het verkeer een filiaal of een cloudworkload bereikt. Ik vind het ook prettig dat ingebouwde SD-WAN met verkeersduplicatie en voorwaartse foutcorrectie is inbegrepen, zodat gedistribueerde teams zelfs via onbetrouwbare 4G/5G-verbindingen verbonden blijven, met automatische overschakeling zonder pakketverlies.
Belangrijkste functies van Barracuda CloudGen Firewall
- Inspectie van datapakketten met sessiestatus: Onderzoekt pakketheaders en payloads in één doorgang en past firewall-, IPS/IDS- en antivirusscans gelijktijdig toe zonder extra latentie te veroorzaken.
- Firewallbeheercentrum: Een gecentraliseerde beheerconsole die implementaties op meerdere locaties ondersteunt met revisiebeheer, het terugdraaien van configuraties en provisioning van externe locaties zonder handmatige tussenkomst.
- Sandboxisolatie voor geavanceerde bedreigingsbeveiliging: Gebruikt volledige systeememulatie om onbekende bestanden veilig uit te voeren en gedragsmatige bedreigingen te detecteren, en stuurt automatisch nieuwe handtekeningen naar voorfilteringslagen.
- Identiteitsgestuurd toegangsbeheerbeleid: Dwingt gedetailleerde regels af op basis van gebruiker, groep, applicatie, tijd en locatie met behulp van integraties met Active Directory, LDAP, RADIUS, TACACS+ en X.509-certificaten.
Integraties van Barracuda CloudGen Firewall
Barracuda CloudGen Firewall integreert met Microsoft Azure, Azure Virtual WAN, AWS, Google Cloud Platform, Datadog en Tufin SecureTrack. Het ondersteunt syslog-export naar Splunk en andere SIEM-platforms, plus REST API's voor aangepaste automatisering.
Pros and Cons
Pros:
- Ingebouwde SD-WAN zonder extra hardware
- Gecentraliseerd beheer voor omgevingen op meerdere locaties
- Geavanceerde bedreigingsbeveiliging met sandboxisolatie
Cons:
- Ondersteuning voor het WireGuard-protocol ontbreekt
- Voor belangrijke functies zijn extra abonnementen nodig
Learn more about Barracuda CloudGen Firewall: Het beste voor op ML gebaseerde zero-day-geheugendetectie
- Gratis proefperiode van 90 dagen OF gratis demo beschikbaar
- Vanaf $550 (alleen hardware)
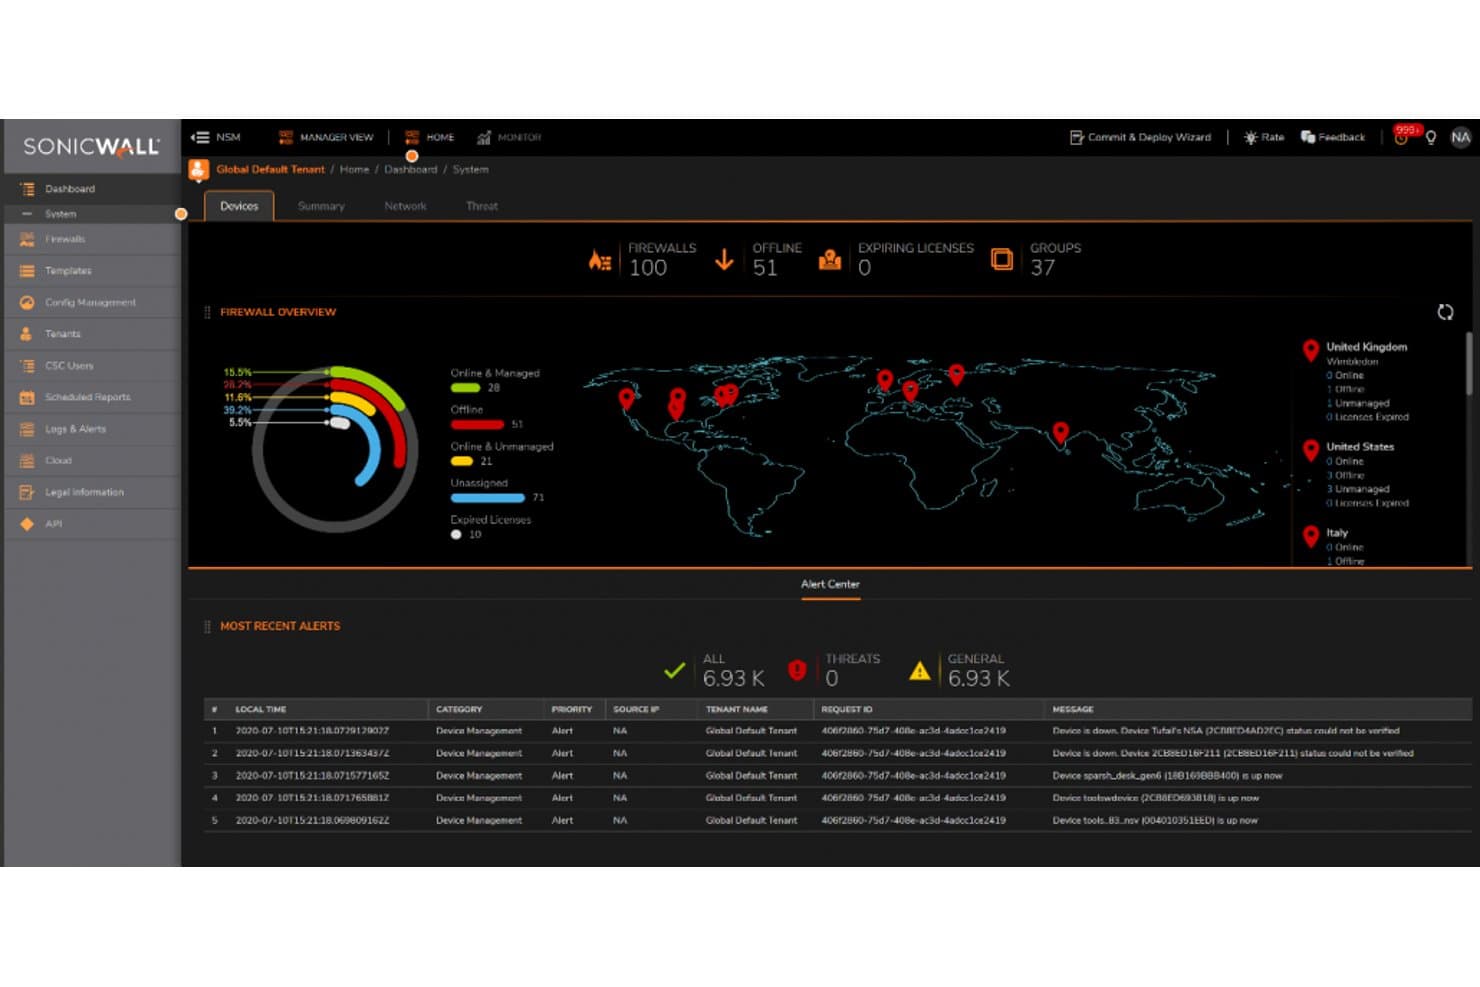
SonicWall centraliseert firewallmonitoring voor 100 apparaten wereldwijd. SonicWall is een firewallplatform van de volgende generatie dat diepgaande pakketinspectie, inbraakpreventie, controle op applicatieniveau en cloudgebaseerde sandboxing combineert in hardware-, virtuele en cloudgeïmplementeerde omgevingen.
Voor wie is SonicWall het meest geschikt?
SonicWall is zeer geschikt voor IT-teams van mkb-bedrijven en middelgrote bedrijven die bedreigingspreventie op ondernemingsniveau nodig hebben zonder het prijskaartje van een onderneming.
Waarom ik voor SonicWall heb gekozen
Ik heb SonicWall als een van de beste gekozen omdat de realtime detectie van inbreuken echt moeilijk te evenaren is. De gepatenteerde RTDMI-engine inspecteert het geheugen in realtime en detecteert malware die zich achter versleuteling verbergt voordat deze wordt uitgevoerd. Ondersteund door vijf opeenvolgende perfecte scores van ICSA Labs is 100% bedreigingsdetectie met nul fout-positieven hier geen marketingclaim—het is geverifieerd. Ik waardeer ook de Capture ATP-sandbox zeer, omdat deze volledige systeememulatie uitvoert op verdachte bestanden in plaats van controles op oppervlakteniveau.
Belangrijkste functies van SonicWall
- Zonegebaseerde beleidsarchitectuur: Hiermee kunt u gedetailleerde firewallregels definiëren voor vertrouwde, niet-vertrouwde, draadloze en versleutelde zones, met handhaving per gebruiker en per groep.
- Ingebouwde veilige SD-WAN: Biedt intelligente automatische omschakeling, taakverdeling en applicatiebewuste routering tussen verspreide locaties zonder dat een afzonderlijk apparaat nodig is.
- Netwerkbeveiligingsbeheer (NSM): Een gecentraliseerde, cloudgebaseerde console voor het beheren van beleidsregels, configuraties en rapportage voor meerdere firewalls en locaties vanuit één interface.
- Ingebouwde ZTNA-licentie: Gen 8-firewalls worden geleverd met Cloud Secure Edge-integratie, waarmee identiteits- en apparaatbewuste toegangscontrole mogelijk wordt als ingebouwd alternatief voor SSL-VPN.
SonicWall-integraties
SonicWall biedt eigen syslog-integraties met Splunk, IBM QRadar en Microsoft Sentinel, plus connectiviteit met Active Directory en LDAP. NSM biedt een REST API voor aangepaste integraties en automatisering.
Pros and Cons
Pros:
- Toonaangevende nauwkeurigheid bij bedreigingsdetectie
- Ingebouwde SD-WAN en ZTNA inbegrepen
- Realtime geheugeninspectie blokkeert verborgen malware
Cons:
- Terugkerende SSL-VPN-kwetsbaarheden geven reden tot bezorgdheid
- Voor geavanceerde functies zijn meerdere betaalde abonnementen nodig
Learn more about SonicWall: Het beste voor netwerkisolatie die door eindpunten wordt geactiveerd
- Gratis proefversie beschikbaar
- Vanaf $25/gebruiker/maand (jaarlijks gefactureerd)
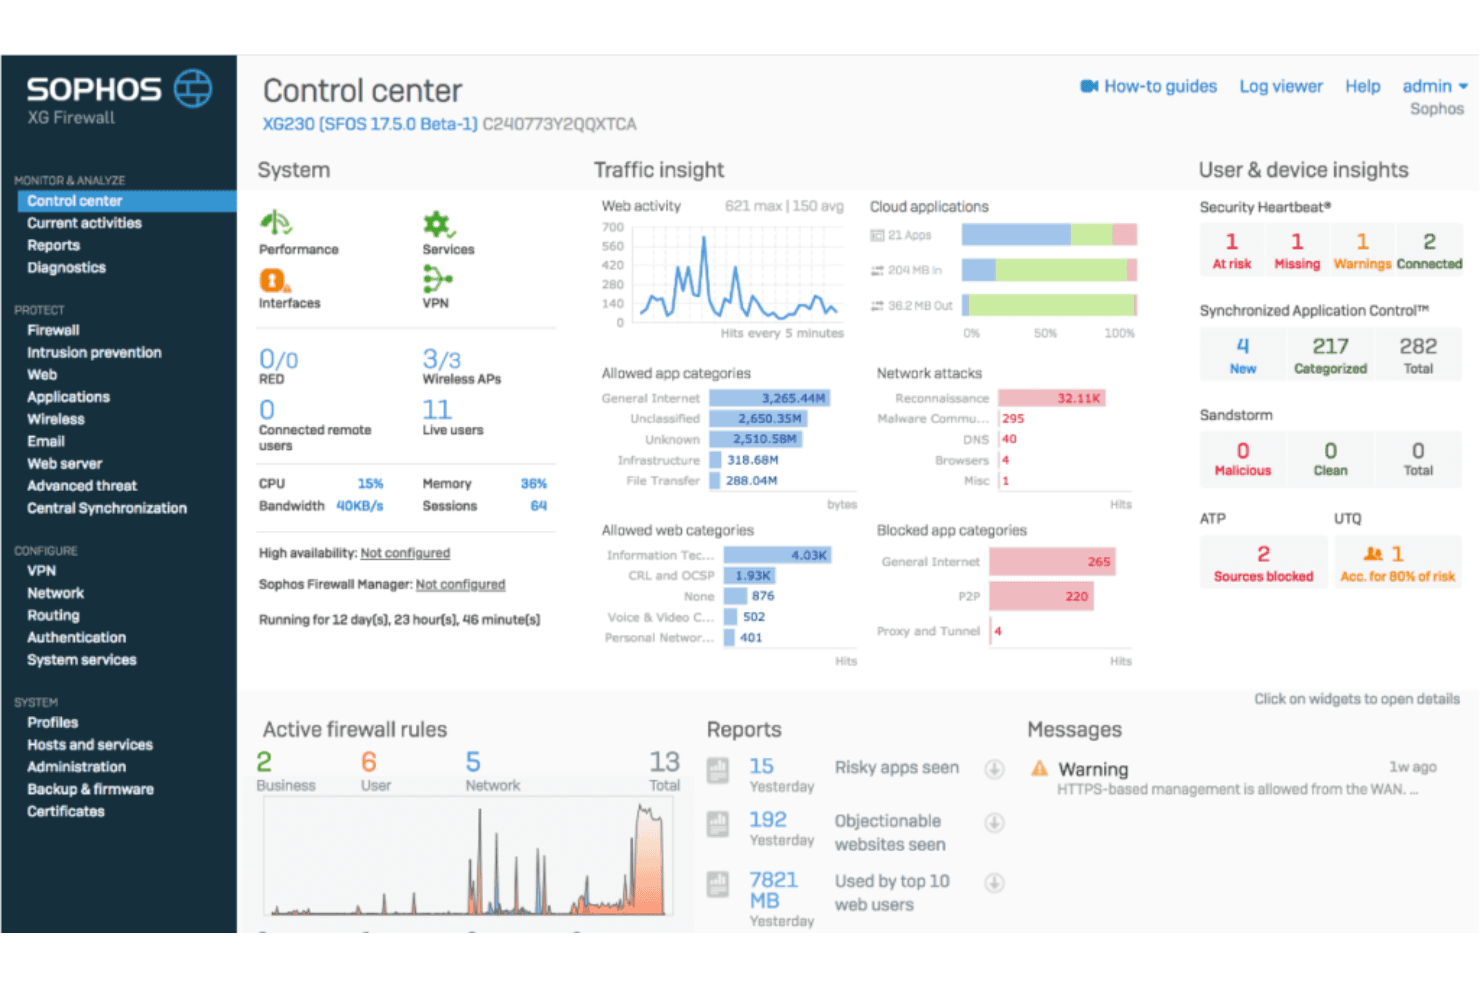
Dit is een weergave van het hoofdbedieningsdashboard van Sophos Firewall. Sophos Firewall is een firewallplatform van de volgende generatie dat diepe pakketinspectie, TLS 1.3-ontsleuteling, inbraakpreventie, controle op applicatieniveau en het delen van telemetrie over bedreigingen tussen eindpunten, servers en netwerkapparaten combineert.
Voor wie is Sophos Firewall het meest geschikt?
Sophos Firewall is zeer geschikt voor IT- en beveiligingsteams die al Sophos-eindpunten gebruiken — of van plan zijn dit te gaan doen — omdat de geautomatiseerde bedreigingsisolatie van Security Heartbeat dan de meeste waarde biedt.
Waarom ik voor Sophos Firewall heb gekozen
Ik heb voor Sophos Firewall gekozen omdat de architectuur van Synchronized Security iets doet wat de meeste firewalls niet kunnen: het deelt realtime gezondheidsgegevens tussen de firewall en Sophos-eindpunten via Security Heartbeat, waarbij gecompromitteerde apparaten automatisch op netwerkniveau worden geïsoleerd zonder handmatige tussenkomst. Ik waardeer ook actieve bedreigingsrespons, die gegevens van MDR-analisten en ML-detectie van NDR Essentials binnenhaalt om actieve aanvallers vrijwel realtime in te dammen.
Belangrijkste functies van Sophos Firewall
- TLS 1.3-inspectie: De Xstream-architectuur gebruikt hardwareversnelling om TLS 1.3-verkeer te ontsleutelen en te inspecteren zonder aanzienlijke vermindering van de doorvoersnelheid.
- Sandstorm-cloudsandboxing: Verdachte bestanden worden naar een cloudgebaseerde sandbox gestuurd die machinaal leren en gedragsanalyse gebruikt om onbekende malware te detecteren voordat deze het netwerk bereikt.
- Ingebouwde ZTNA-gateway: Elk Sophos Firewall-apparaat bevat een geïntegreerde gateway voor zero-trust-netwerktoegang, waardoor een afzonderlijk apparaat niet nodig is.
- Centrale firewallrapportage: Sophos Central biedt cloudgebaseerde sjablonen voor nalevingsrapporten voor HIPAA, PCI-DSS en GLBA, met maximaal 30 dagen logboekbewaring in de Xstream-bundel.
Integraties van Sophos Firewall
Sophos Firewall integreert met Sophos Central, Sophos Intercept X Endpoint, Sophos MDR/XDR, Active Directory, LDAP, AWS, Azure en GCP. De SIEM-integratie-API ondersteunt aangepaste verbindingen, terwijl bedreigingsfeeds van derden en implementaties met VMware, Hyper-V en KVM de connectiviteit uitbreiden.
Pros and Cons
Pros:
- Geautomatiseerde eindpuntisolatie via Security Heartbeat
- TLS 1.3-inspectie met hardwareversnelling
- Ingebouwde ZTNA-gateway op elk apparaat
Cons:
- Voor de volledige functionaliteit zijn Sophos-eindpunten vereist
- Logboekbewaring is beperkt zonder externe SIEM
Learn more about Sophos Firewall: Idéal pour un conteneur de servlets Java à code source ouvert
- Formule gratuite disponible
- Formule gratuite disponible
Visit WebsiteCustomer Rating:4.3/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.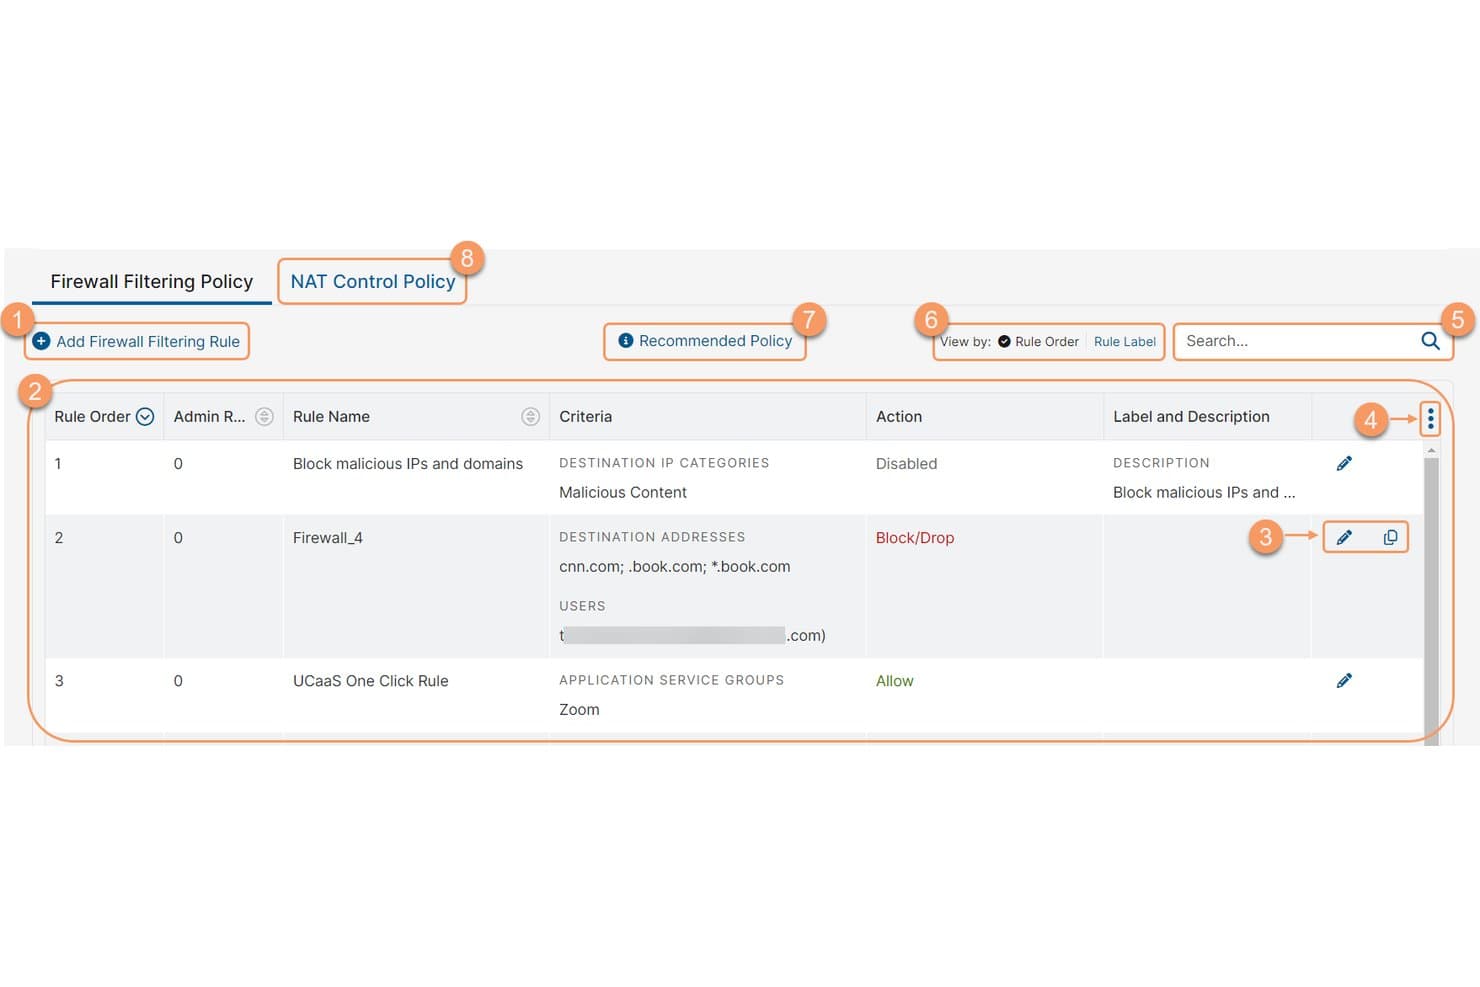
Apache Tomcat suit en temps réel la mémoire, le processeur, le trafic et les métriques des requêtes. Apache Tomcat est un conteneur de servlets Java à code source ouvert qui implémente les spécifications de la couche web de Jakarta EE, en fournissant un environnement d’exécution pour les applications web Java avec gestion intégrée des sessions, mise en commun des connexions JDBC, prise en charge de SSL/TLS et capacités de mise en cluster.
À qui Apache Tomcat convient-il le mieux ?
Apache Tomcat est le choix privilégié des équipes de développement Java et des ingénieurs DevOps qui ont besoin d’un conteneur de servlets léger et conforme aux normes, sans la surcharge d’un serveur d’applications Jakarta EE complet.
Pourquoi ai-je choisi Apache Tomcat ?
Apache Tomcat mérite sa place parmi les meilleurs outils de ma sélection, car il s’agit du conteneur de servlets Java à code source ouvert le plus éprouvé qui soit, et je pense que cette réputation est pleinement justifiée. J’apprécie le fait qu’il assure une conformité complète aux spécifications de la couche web de Jakarta EE, notamment Servlet 6.1 et WebSocket 2.2 dans Tomcat 11, sans la surcharge d’un serveur d’applications complet. Il s’agit également du conteneur intégré par défaut de Spring Boot, ce qui signifie que la plupart des équipes Java l’utilisent déjà en production sans même y penser.
Principales fonctionnalités d’Apache Tomcat
- Application web de gestion : Une interface graphique web intégrée vous permet de déployer, annuler le déploiement, démarrer, arrêter et recharger des applications sur un serveur en production sans redémarrer Tomcat.
- Mise en commun des connexions JDBC : Deux options de mise en commun incluses — Apache Commons DBCP 2 et Tomcat JDBC Pool — sont configurables comme sources de données JNDI pour la gestion des ressources de base de données.
- Réplication des sessions SimpleTcpCluster : Le framework de mise en cluster intégré prend en charge la réplication des sessions en mémoire entre les nœuds à l’aide de DeltaManager ou BackupManager pour assurer la tolérance aux pannes.
- Surveillance des MBean JMX : Tomcat expose les éléments internes du serveur — pools de threads, nombre de sessions, taux de requêtes et états des pools JDBC — sous forme de MBean JMX afin de permettre leur intégration avec des outils de surveillance externes.
Intégrations d’Apache Tomcat
Apache Tomcat s’intègre à Jenkins, Maven, Ant, Docker, Kubernetes, AWS Elastic Beanstalk, Apache HTTP Server, IIS, Spring Boot et aux bases de données JDBC. Il prend également en charge LDAP et Active Directory via JNDIRealm, ainsi que l’automatisation personnalisée au moyen de JMX, des tâches Ant et des plugins Maven.
Pros and Cons
Pros:
- Extrêmement léger pour l’hébergement de servlets Java
- Licence à code source ouvert gratuite et largement adoptée
- Démarrage rapide avec compatibilité Spring Boot
Cons:
- Pas de prise en charge intégrée de JTA ou JMS
- Absence d’API de gestion RESTful pour l’automatisation
Learn more about Zscaler Internet Access: Het meest geschikt voor diepgaande meerlaagse dreigingspreventie
- Gratis proefperiode van 30 dagen OF gratis demo beschikbaar
- Prijs op aanvraag
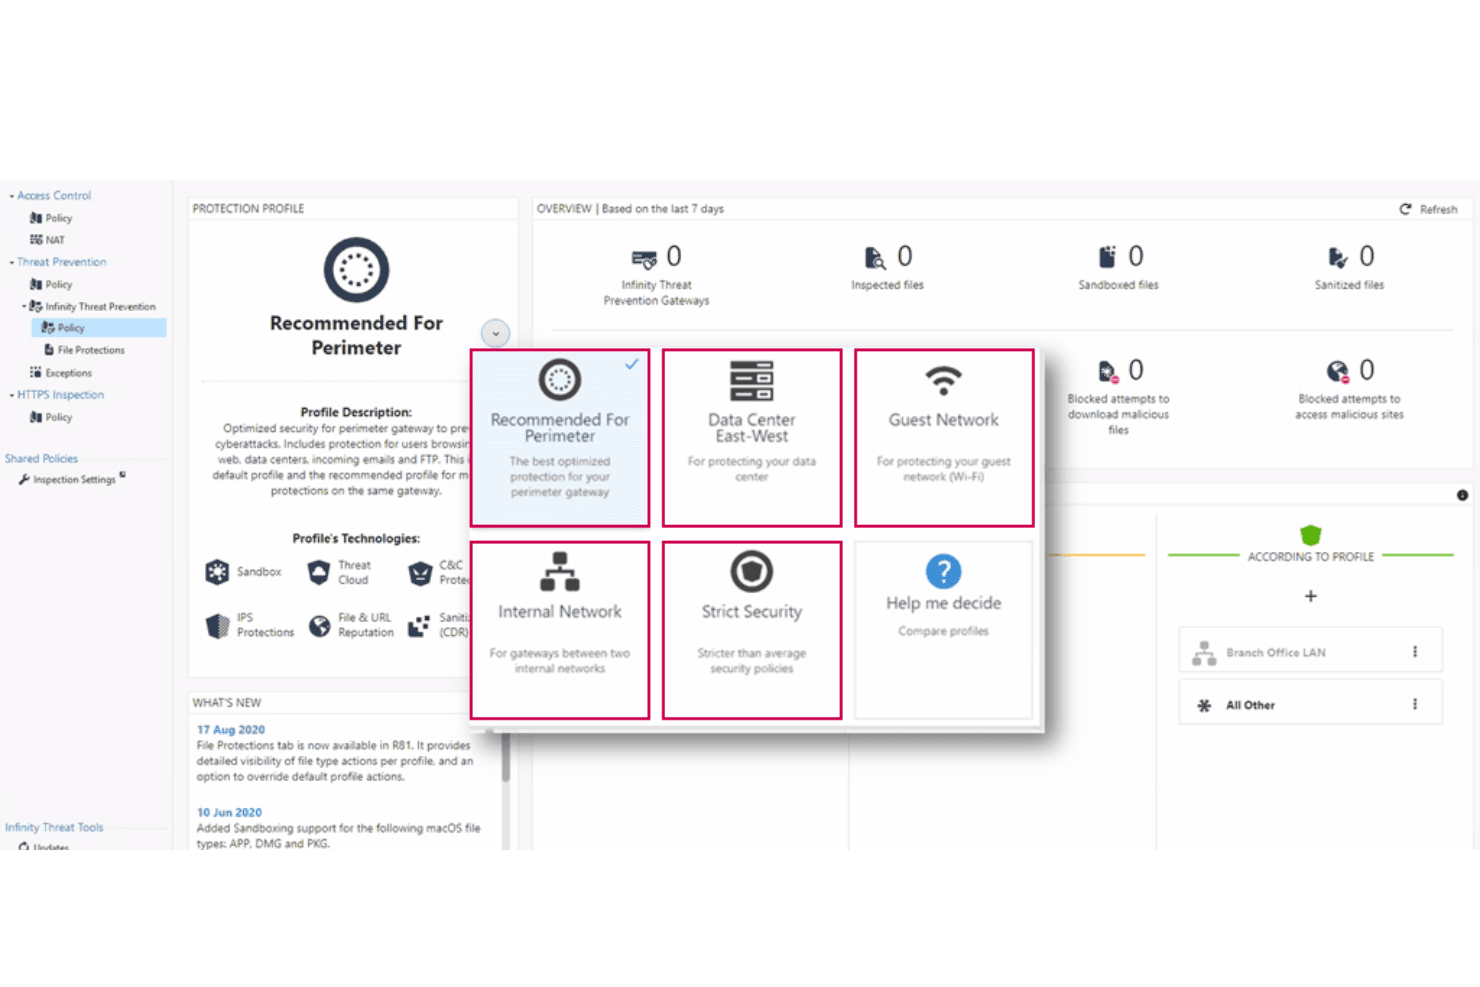
Hier zie je een screenshot van het beleidsdashboard van de Check Point-software. Check Point-firewalls van de volgende generatie (NGFW's) vormen een firewallplatform dat diepgaande pakketinspectie, AI-gestuurde dreigingspreventie, identiteitsbewuste toegangscontrole en gecentraliseerd beleidsbeheer combineert voor lokale, cloud- en hybride omgevingen.
Voor wie zijn Check Point-firewalls van de volgende generatie (NGFW's) het meest geschikt?
Check Point NGFW's zijn een uitstekende keuze voor beveiligingsteams van ondernemingen die complexe infrastructuren in meerdere omgevingen beheren, waar nauwkeurigheid bij dreigingspreventie absoluut vereist is.
Waarom ik voor Check Point-firewalls van de volgende generatie (NGFW's) heb gekozen
Check Point NGFW's staan op mijn shortlist omdat ThreatCloud AI echt zijn gelijke niet kent: het verwerkt dagelijks meer dan 2 miljard beveiligingsbeslissingen om dreigingen te detecteren die hulpmiddelen op basis van handtekeningen missen. Ik vind het vooral sterk hoe SandBlast-sandboxing en Threat Extraction samenwerken: verdachte bestanden worden in een geïsoleerde omgeving geanalyseerd, terwijl geschoonde versies binnen enkele seconden bij gebruikers terechtkomen. De onafhankelijke benchmarks van Miercom uit 2025 bevestigden een malwareblokkeringspercentage van 99,9% en een phishingblokkeringspercentage van 99,7%—cijfers die ik moeilijk kan negeren bij het beoordelen van meerlaagse dreigingspreventie.
Belangrijkste functies van Check Point-firewalls van de volgende generatie (NGFW's)
- Gecentraliseerd beleidsbeheer met SmartConsole: Eén beheerinterface voor het organiseren van firewallbeleid voor lokale, virtuele, cloud- en SASE-implementaties vanuit één dashboard.
- Software Blade-architectuur: Een modulair licentiemodel waarmee je specifieke beveiligingsmogelijkheden—IPS, anti-bot, sandboxing, DLP—op je gateway kunt activeren zonder afzonderlijke apparaten.
- Identiteitsbewustzijn: Dwingt toegangsbeleid op basis van gebruikers en groepen af door te integreren met Active Directory, Azure AD en Okta, zodat netwerkregels aan specifieke identiteiten kunnen worden gekoppeld.
- Maestro-cluster voor hyperscale-firewalls: Een hyperscale-architectuur die bestaande gatewayhardware elastisch schaalt om meer dan 1 Tbps aan doorvoer voor dreigingspreventie te leveren voor grote datacenteromgevingen.
Integraties van Check Point-firewalls van de volgende generatie (NGFW's)
Check Point NGFW's integreren met Splunk, Microsoft Sentinel, IBM QRadar, Okta, Microsoft Azure, AWS, VMware NSX, ServiceNow, Terraform en Ansible. De REST API ondersteunt aangepaste integraties en CI/CD-werkstromen.
Pros and Cons
Pros:
- Gecentraliseerd beleidsbeheer voor alle omgevingen
- Toonaangevende blokkeringspercentages voor malware en phishing
- Diepgaand inzicht in applicaties en gebruikers
Cons:
- Het complexe licentiemodel zorgt bij veel teams voor verwarring
- De gebruikerservaring verschilt per productmodule
Learn more about Check Point Next Generation Firewalls (NGFWs): Ideaal voor het consolideren van NGFW, SD-WAN en ZTNA
- Gratis proefperiode van 30 dagen
- Vanaf $450 (hardwareapparaat)
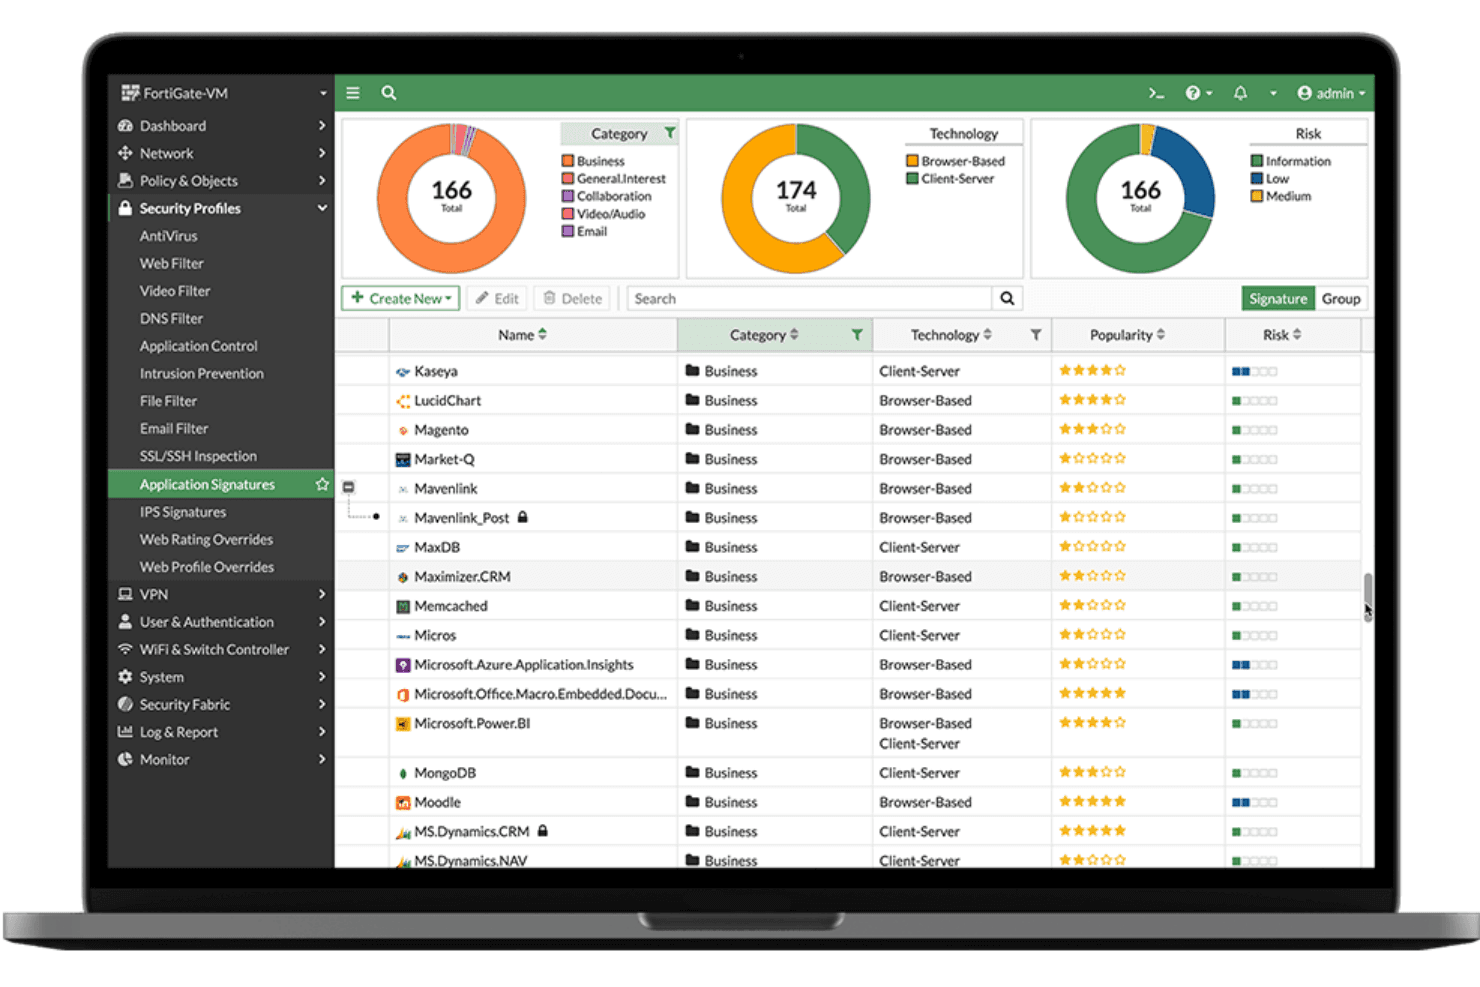
Dit is een weergave van de software van Fortinet-firewall van de volgende generatie die op een voorbeeldapparaat is geïnstalleerd. Fortinet-firewall van de volgende generatie (NGFW) is een firewallplatform dat is gebouwd op FortiOS en verkeersinspectie met statusbewaking, diepgaande pakketinspectie, inbraakpreventie, applicatiebeheer, SD-WAN en Zero Trust-netwerktoegang biedt voor hardware-, virtuele en cloudimplementaties.
Voor wie is de Fortinet-firewall van de volgende generatie (NGFW) het meest geschikt?
Fortinet NGFW is zeer geschikt voor netwerkbeveiligingsteams die grote, gedistribueerde omgevingen beheren waarin de beveiligingsinfrastructuur moet kunnen meegroeien zonder extra complexiteit.
Waarom ik voor de Fortinet-firewall van de volgende generatie (NGFW) heb gekozen
Fortinet NGFW staat op mijn voorkeurslijst omdat hardware met FortiASIC-versnelling je in staat stelt de doorvoer van de dreigingsbeveiliging op te schalen tot 520 Gbps zonder in te leveren op de inspectiediepte. Ik vind het sterk dat Universal ZTNA rechtstreeks in FortiOS is ingebouwd zonder extra kosten, zodat toegangscontrole per sessie meegroeit naarmate je omgeving groter wordt. FortiManager brengt vervolgens alles samen, zodat je vanuit één console consistent beleid kunt uitrollen over fysieke, virtuele en cloudimplementaties van FortiGate.
Belangrijkste functies van de Fortinet-firewall van de volgende generatie (NGFW)
- AI-aangedreven dreigingsinformatie van FortiGuard: Continu bijgewerkte dreigingsfeeds van FortiGuard Labs leveren realtime handtekeningupdates, DNS-beveiliging, URL-filtering en bescherming tegen botnets voor alle implementaties.
- SSL/TLS-inspectie: Hardwareversnelde ontsleuteling via FortiASIC-processors maakt diepgaande pakketinspectie van versleuteld verkeer mogelijk zonder dat de netwerkprestaties afnemen.
- CASB in de verkeersstroom: Identificeert en beheert het gebruik van niet-goedgekeurde SaaS-applicaties in zowel leesbaar als versleuteld verkeer, zodat je inzicht krijgt in schaduw-IT.
- Gecentraliseerde logboekregistratie met FortiAnalyzer: Voegt treffers op firewallbeleid, IPS-gebeurtenissen, VPN-activiteit en gebruikersgedrag samen in één platform voor logboekbeheer, met complianceklare rapportage voor PCI-DSS, HIPAA en GDPR.
Integraties van de Fortinet-firewall van de volgende generatie (NGFW)
Fortinet NGFW integreert met Splunk, Microsoft Sentinel, IBM QRadar, FortiSOAR, AWS, Azure, Google Cloud Platform en Oracle Cloud Infrastructure. Ondersteuning voor REST API, Terraform en Ansible maakt aangepaste integraties en infrastructuur-als-code-werkstromen mogelijk.
Pros and Cons
Pros:
- Hardwareversnelde prestaties voor diepgaande pakketinspectie
- Universal ZTNA inbegrepen zonder extra kosten
- Gecentraliseerd beleid voor meerdere locaties beheren
Cons:
- Terugkerende kwetsbaarheden met een hoge ernst in firmware
- Voor sommige geavanceerde functies is expertise met de CLI vereist
Learn more about Fortinet Next Generation Firewall (NGFW): Het meest geschikt voor het blokkeren van nuldagdreigingen vóór openbaarmaking
- Gratis proefperiode van 15–30 dagen OF gratis demo beschikbaar
- Prijs op aanvraag
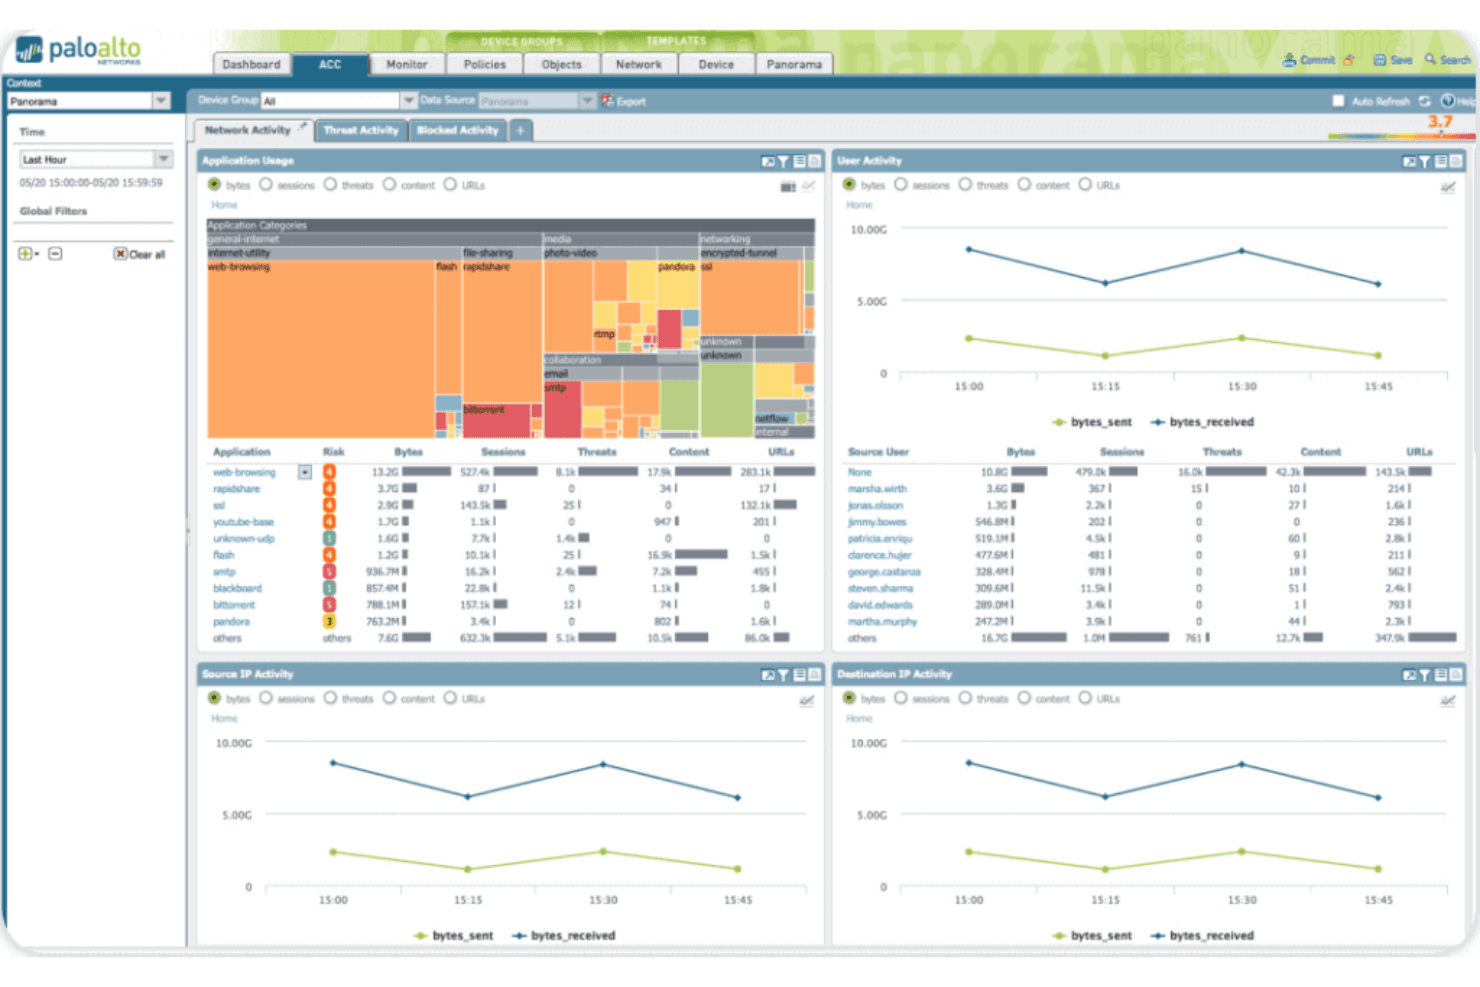
Dit is een schermafbeelding van het dashboard voor netwerkactiviteit van de firewall van de volgende generatie van Palo Alto Networks. De firewall van de volgende generatie van Palo Alto Networks is een netwerkbeveiligingsplatform dat statusbewuste verkeersinspectie, controle op applicatieniveau via App-ID, inbraakpreventie en dreigingsinformatie biedt voor hardware-, virtuele, container- en cloudgebaseerde implementaties.
Voor wie is de firewall van de volgende generatie van Palo Alto Networks het meest geschikt?
Beveiligingsgerichte ondernemingen en grote organisaties die AI-gestuurde dreigingspreventie nodig hebben in hybride, multicloud- en lokale omgevingen halen het meeste uit dit platform.
Waarom ik de firewall van de volgende generatie van Palo Alto Networks heb gekozen
Ik heb de NGFW van Palo Alto Networks gekozen omdat de Precision AI-engine voor inline diep leren dreigingen blokkeert voordat ze je netwerk bereiken, zonder te wachten op handtekeningen of vertragingen door sandboxanalyse. Wat ik het meest indrukwekkend vind, is Frontier voor virtueel patchen, dat duizenden opensourcerepositories scant en patches op dezelfde dag levert voordat leveranciers kwetsbaarheden zelfs maar bekendmaken. Bovendien identificeert App-ID applicaties op basis van feitelijk gedrag, niet op basis van poort of protocol, zodat een beleid dat het uploaden van bestanden naar Dropbox blokkeert ook daadwerkelijk standhoudt.
Belangrijkste functies van de firewall van de volgende generatie van Palo Alto Networks
- Gecentraliseerd beheer met Panorama: Eén beheerconsole die maximaal 5.000 hardware-, virtuele en containerfirewalls beheert, met rolgebaseerde toegangscontrole en simulatie van de beleidsimpact.
- Beleidsafdwinging met User-ID: Koppelt netwerkverkeer aan individuele gebruikers en groepen in Active Directory, LDAP en cloudidentiteitsproviders om op identiteit gebaseerd beveiligingsbeleid af te dwingen.
- Geavanceerde WildFire-sandboxanalyse: Analyseert verdachte bestanden met behulp van statische analyse, dynamische gedragsanalyse en machinaal leren om bekende en onbekende malware te detecteren en blokkeren.
- CN-Series-containerfirewall: Een Kubernetes-native firewall die oost-westverkeer tussen containers inspecteert zonder ontwikkelaarswerkstromen of de snelheid van pijplijnen te verstoren.
Integraties van de firewall van de volgende generatie van Palo Alto Networks
Oorspronkelijke integraties omvatten Splunk, IBM QRadar en Microsoft Sentinel. Cortex XSOAR voegt meer dan 900 integraties toe, terwijl Terraform, Ansible en de PAN-OS REST/XML-API's aangepaste automatisering ondersteunen.
Pros and Cons
Pros:
- Blokkeert nuldagdreigingen voordat de leverancier ze bekendmaakt
- Identificeert applicaties op basis van gedrag, niet op basis van poort
- Beheert centraal maximaal 5.000 firewalls
Cons:
- Voor geavanceerde beveiligingsfuncties zijn afzonderlijke licenties nodig
- De reactietijden van de ondersteuning kunnen onvoorspelbaar zijn
Learn more about Palo Alto Networks Next-Generation Firewall: Het beste voor Europese cybersecuritystandaarden
- Gratis demo beschikbaar
- Prijs op aanvraag
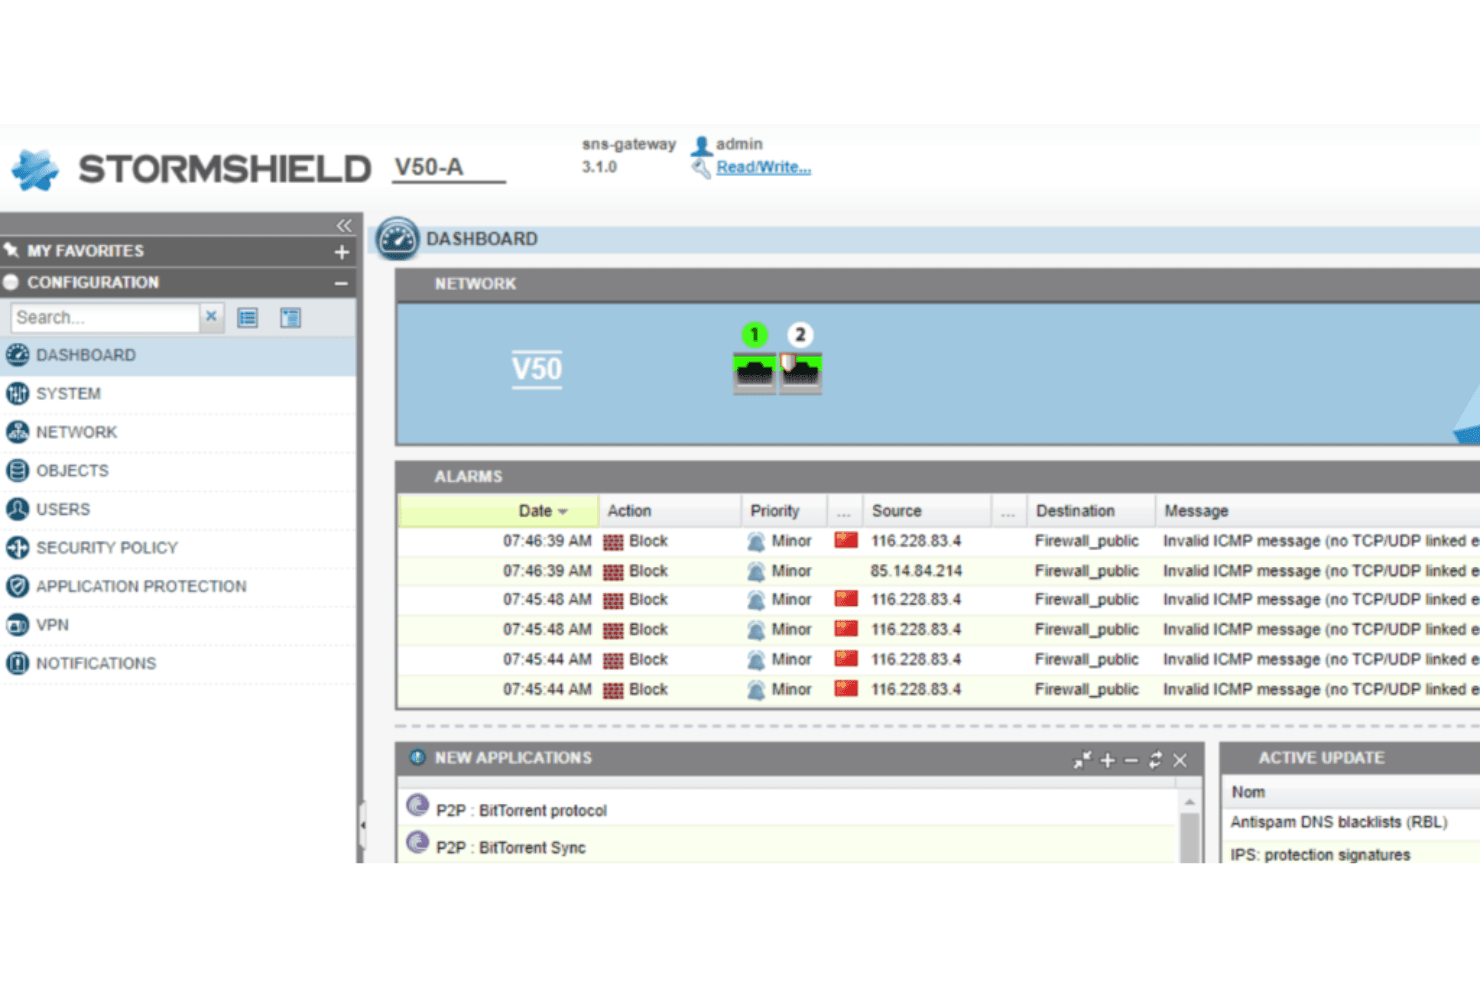
Dit is een screenshot van het centrale dashboard van Stormshield Network Security. Stormshield Network Security (SNS) is een firewallplatform van de volgende generatie dat diepgaande pakketinspectie met statusbewaking, IPS/IDS, controle op applicatieniveau, SD-WAN, ZTNA en gecentraliseerd beleid voor meerdere locaties combineert in één geïntegreerde suite.
Voor wie is Stormshield Network Security (SNS) het meest geschikt?
SNS is zeer geschikt voor Europese organisaties in de overheidssector, defensie of kritieke infrastructuur die een firewall nodig hebben die voldoet aan strenge eisen op het gebied van soevereiniteit en compliance, zoals ANSSI, NIS2 en NATO Restricted.
Waarom ik Stormshield Network Security (SNS) heb gekozen
Ik heb SNS gekozen als een van de beste oplossingen omdat geen enkele andere firewall op deze lijst kan tippen aan de Europese soevereiniteitsreferenties: ANSSI Standard Qualification, CC EAL4+, EU Restricted en NATO Restricted-certificeringen. In de praktijk betekent dit dat organisaties in de overheid, defensie of kritieke infrastructuur SNS kunnen implementeren in geclassificeerde omgevingen waar leveranciers met hun hoofdkantoor in de VS eenvoudigweg niet zijn goedgekeurd. Ik waardeer ook de native ondersteuning voor OT/ICS-protocollen, waaronder Modbus, OPC UA, S7 en DNP3, zeer. Daarmee kunnen teams industriële omgevingen beveiligen naast traditionele IT-netwerken.
Belangrijkste functies van Stormshield Network Security (SNS)
- Stormshield Management Center (SMC): Een gecentraliseerde console voor het beheren van filterregels, VPN-topologieën en SD-WAN-beleid voor meerdere SNS-firewalls vanuit één interface.
- Breach Fighter-sandbox: Een cloudgebaseerde sandboxmodule die verdachte bestanden door een analyse in drie lagen voert, waarbij IPS, antivirusscanning en AI-ondersteunde gedragsdetectie worden gecombineerd.
- Post-kwantum-VPN-versleuteling: SMC ondersteunt op KEM en PPK gebaseerde post-kwantumcryptografie voor IPSec VPN-implementaties, waardoor communicatie wordt beschermd tegen toekomstige cryptografische bedreigingen.
- Inspectie van industriële protocollen: De IPS-engine analyseert native OT/ICS-protocollen, waaronder Modbus, OPC UA, S7 en DNP3, voor teams die operationele technologieomgevingen beveiligen.
Integraties van Stormshield Network Security (SNS)
Stormshield Network Security (SNS) heeft gedocumenteerde integraties met Splunk, Elastic, Microsoft Entra ID en Nozomi Networks Guardian. Het biedt ook een officiële Ansible-collectie, REST API's voor aangepaste automatisering en implementatieopties via OVHcloud, 3DS OUTSCALE en Microsoft Azure Marketplace.
Pros and Cons
Pros:
- Gecertificeerd voor EU-, NATO- en ANSSI-compliance
- Native inspectie van OT/ICS-protocollen inbegrepen
- Geïntegreerde SD-WAN met ingebouwde beveiliging
Cons:
- Beperkte schaalbaarheid van externe VPN-verbindingen op sommige modellen
- Minder directe integraties met wereldwijde SIEM-platforms
Learn more about Stormshield Network Security (SNS):
Andere firewallsoftware
Hieronder staat een lijst met aanvullende firewallsoftware die ik heb geselecteerd, maar die de top 10 niet heeft gehaald. Zeker de moeite waard om te bekijken.
- 11Check Point QuantumHet meest geschikt voor het beveiligen van AI-infrastructuur en netwerken
- 12Zscaler Cloud FirewallHet beste voor het afdwingen van zero trust voor internetverkeer
- 13Google CloudIdeaal voor GCP-native hiërarchisch firewallbeleid
- 14Imperva WAFBeste keuze voor WAF voor meer dan 111.000 CVE's
- 15Cloudflare WAFBeste keuze voor toonaangevende beveiliging tegen webapplicatiebedreigingen volgens Forrester
- 16WatchGuard FireboxIdeaal voor uniform beveiligingsbeheer voor SMB's en MSP's
Hoe ik firewallsoftware beoordeel
Ik splits mijn beoordeling op in basiseisen, zoals statusbewuste inspectie en IPS, en onderscheidende factoren, zoals ZTNA-ondersteuning, implementatie in de cloud en hoe licenties uitpakken in verschillende omgevingen.
Basisfunctionaliteit (Vereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 75% behalen om in aanmerking te komen voor opname.
- Verkeersfiltering en -inspectie: Ik controleer of een tool statusbewuste inspectie voor verschillende protocollen uitvoert en of SSL/TLS-verkeer kan worden ontsleuteld zonder dat de doorvoersnelheid sterk terugloopt.
- Beleids- en regelbeheer: Granulaire regelcreatie is hierbij belangrijk: ik zoek naar identiteitsbewust beleid dat kan worden afgestemd op gebruiker, groep, zone en toepassing.
- Inbraakpreventie (IDS/IPS): Ik beoordeel hoe elke tool bedreigingen detecteert, van eenvoudige handtekeningmatching tot gedragsanalyse die laterale bewegingen of aanvallen waarvoor nog geen patch bestaat opspoort.
- Controle op applicatieniveau (DPI): Diepe pakketinspectie moet toepassingen identificeren op basis van gedrag, niet alleen op basis van poorten, zoals het onderscheiden van Slack van algemeen HTTPS-verkeer.
- Bedreigingsinformatie en bescherming tegen malware: Ik let op realtimegegevensstromen voor bedreigingen en isolatie in een sandbox, evenals op DNS-/URL-filtering tegen phishing en C2-terugkoppelingen.
- Logboekregistratie, monitoring en rapportage: Ik beoordeel hoe doorzoekbaar logboeken zijn, in hoeverre waarschuwingen kunnen worden aangepast en of dashboards standaard compliancekaders zoals PCI-DSS of HIPAA ondersteunen.
Nadat ik een lijst heb samengesteld met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (Wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
ZTNA-ondersteuning is een belangrijke factor. Ik zoek naar firewalls die per sessie toegangsrechten op basis van identiteit en context afdwingen. Dat is belangrijk wanneer je personeel verspreid is over kantoren en externe locaties. Implementatie in de cloud is een andere factor die ik meeweeg, vooral voor teams die werklasten op AWS, Azure of GCP draaien en behoefte hebben aan consistente beleidsafdwinging bij verschillende providers. Ik beoordeel ook of een platform een uniforme beheerconsole biedt voor het beheren van on-premises- en cloudinstanties vanaf één plek, omdat het beheren van afzonderlijke beheerschermen per omgeving veel extra operationele belasting met zich meebrengt.
Meer dan functies alleen
De licentiestructuur is iets wat ik altijd nauwkeurig beoordeel. Sommige leveranciers bundelen IPS, isolatie in een sandbox en gegevensstromen met bedreigingsinformatie in een basislicentie, terwijl andere per aanvullende module kosten in rekening brengen. Dat verschuift de TCO gedurende een looptijd van meerdere jaren aanzienlijk. Compatibiliteit met het ecosysteem is ook belangrijk: ik controleer op rechtstreekse integraties met SIEM-platforms zoals Splunk of Sentinel en identiteitsproviders zoals Okta. Tot slot kijk ik of de leverancier een intern onderzoeksteam voor bedreigingen heeft, omdat de kwaliteit en snelheid van updates van handtekeningen en bedreigingsinformatie rechtstreeks van invloed zijn op hoe goed de firewall bestand is tegen opkomende bedreigingen.
Firewallsoftware kiezen
Het is eenvoudig om verstrikt te raken in lange lijsten met functies en ingewikkelde prijsstructuren. Om je te helpen gefocust te blijven terwijl je jouw unieke selectieproces voor software doorloopt, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je rekening mee moet houden |
|---|---|
| FactorSchaalbaarheid | Waar je rekening mee moet houdenKan de software meegroeien met je bedrijf? Controleer of uitbreiding wat betreft gebruikers en gegevens wordt ondersteund zonder dat dit ten koste gaat van de prestaties. |
| FactorIntegraties | Waar je rekening mee moet houdenWerkt de software met je bestaande systemen? Zorg voor compatibiliteit met andere tools die je team gebruikt om verstoringen van de werkprocessen te voorkomen. |
| FactorAanpasbaarheid | Waar je rekening mee moet houdenKun je de software afstemmen op je behoeften? Zoek naar software waarmee je instellingen en beleidsregels kunt aanpassen aan je bedrijfsprocessen. |
| FactorGebruiksgemak | Waar je rekening mee moet houdenIs de software gebruiksvriendelijk? Let op hoe intuïtief de interface is en of je team deze zonder uitgebreide training kan gebruiken. |
| FactorImplementatie en introductie | Waar je rekening mee moet houdenHoe lang duurt het om aan de slag te gaan? Beoordeel de tijd en middelen die nodig zijn voor installatie en training. Zoek naar snelstartgidsen of ondersteuningsmogelijkheden. |
| FactorKosten | Waar je rekening mee moet houdenPast de software binnen je budget? Vergelijk prijsmodellen en let op verborgen kosten. Houd rekening met de kosten op lange termijn in verhouding tot de waarde die de software voor je team oplevert. |
| FactorBeveiligingsmaatregelen | Waar je rekening mee moet houdenVoldoet de software aan je beveiligingsbehoeften? Controleer of de beveiligingsprotocollen en certificeringen actueel zijn, zodat je gegevens beschermd blijven. |
| FactorNalevingsvereisten | Waar je rekening mee moet houdenSluit de software aan op wettelijke normen? Zorg ervoor dat de software voldoet aan de voor jouw bedrijf relevante voorschriften, zoals GDPR of HIPAA, om juridische complicaties te voorkomen. |
Wat is firewallsoftware?
Firewallsoftware is een digitale bewaker die ontworpen is om inkomend en uitgaand netwerkverkeer te controleren op basis van vooraf vastgestelde beveiligingsregels. Als barrière tussen een vertrouwd intern netwerk en mogelijk onbetrouwbare externe netwerken, zoals het internet, is het een essentieel hulpmiddel voor zowel bedrijven als particulieren.
Bedrijven zetten firewalls in om gevoelige gegevens te beschermen, ongeautoriseerde toegang te voorkomen en naleving van regelgeving te waarborgen. Particulieren gebruiken ze om zich te beschermen tegen cyberdreigingen, persoonlijke informatie af te schermen en hun privacy tijdens onlineactiviteiten te behouden. Hoe belangrijk is zo'n hulpmiddel? Het is alsof je een onvermoeibare bewaker hebt die voortdurend waakzaam is, bedreigingen op afstand houdt, de bandbreedte optimaliseert en ervoor zorgt dat je antivirussoftware kan functioneren zonder overweldigende onderbrekingen. Regelmatige monitoring met software voor firewallcontroles zorgt voor optimale prestaties.
Functies
Let bij het selecteren van firewallsoftware op de volgende belangrijke functies:
- Verkeersmonitoring: Analyseert continu netwerkverkeer om verdachte activiteiten te detecteren en je hiervan op de hoogte te stellen.
- Inbraakdetectie: Identificeert potentiële bedreigingen en pogingen tot ongeautoriseerde toegang en biedt zo een extra beveiligingslaag.
- Beveiligde VPN-verbindingen: Maakt versleutelde verbindingen voor externe toegang mogelijk en zorgt voor gegevensprivacy en -bescherming.
- Geavanceerde bedreigingsinformatie: Maakt gebruik van realtimegegevens om opkomende bedreigingen snel te identificeren en erop te reageren.
- Geautomatiseerd beleidsbeheer: Vereenvoudigt het instellen en bijwerken van beveiligingsbeleid in het netwerk.
- Aanpasbare dashboards: Hiermee kun je de interface aanpassen zodat relevante informatie en statistieken voor jouw behoeften worden weergegeven.
- Integratie met clouddiensten: Garandeert compatibiliteit met cloudgebaseerde applicaties en diensten en handhaaft de beveiliging in verschillende omgevingen.
- Realtimeanalyses: Biedt direct inzicht in netwerkactiviteit, zodat je weloverwogen beveiligingsbeslissingen kunt nemen.
- Ondersteuning voor naleving: Helpt te voldoen aan regelgeving en normen binnen de sector om juridische problemen te voorkomen.
- Gebruiksvriendelijke interface: Biedt een intuïtief ontwerp waarmee teamleden eenvoudig kunnen navigeren en de software effectief kunnen gebruiken.
Voordelen
Het implementeren van firewallsoftware of beheerde firewallservices biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiliging: Beschermt je netwerk tegen ongeautoriseerde toegang en cyberbedreigingen met functies zoals inbraakdetectie en beveiligde VPN-verbindingen.
- Gegevensprivacy: Zorgt ervoor dat gevoelige informatie vertrouwelijk blijft door gegevens te versleutelen en verkeer te controleren op verdachte activiteiten.
- Naleving van regelgeving: Helpt je te voldoen aan industrienormen en wettelijke vereisten en verkleint met functies voor nalevingsondersteuning het risico op boetes.
- Verbeterde netwerkprestaties: Beheert en prioriteert netwerkverkeer efficiënt, voorkomt congestie en houdt activiteiten soepel.
- Realtime reactie op bedreigingen: Maakt een snelle identificatie en beperking van potentiële bedreigingen mogelijk met behulp van geavanceerde bedreigingsinformatie en realtimeanalyses.
- Aanpasbare instellingen: Hiermee kun je beveiligingsbeleid en interface-instellingen afstemmen op je specifieke bedrijfsbehoeften, wat de gebruiksvriendelijkheid verbetert.
- Besparingen: Vermindert potentiële kosten die verband houden met datalekken en netwerkuitval door beveiligingsrisico's proactief te beheren.
Kosten en prijzen
Bij het selecteren van firewallsoftware is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. In de onderstaande tabel staan veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die in firewallsoftwareoplossingen zijn inbegrepen:
Vergelijkingstabel voor abonnementen van firewallsoftware
| Abonnementstype | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| AbonnementstypeGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBasisverkeersmonitoring, beperkte inbraakdetectie en ondersteuning door de community. |
| AbonnementstypePersoonlijk abonnement | Gemiddelde prijs$5-$25/gebruiker/maand | Veelvoorkomende functiesGeavanceerde verkeersmonitoring, beveiligde VPN-verbindingen en ondersteuning per e-mail. |
| AbonnementstypeZakelijk abonnement | Gemiddelde prijs$30-$100/gebruiker/maand | Veelvoorkomende functiesRealtimeanalyses, geautomatiseerd beleidsbeheer en telefonische ondersteuning. |
| AbonnementstypeAbonnement voor grote ondernemingen | Gemiddelde prijs$100+/gebruiker/maand | Veelvoorkomende functiesAanpasbare dashboards, ondersteuning voor naleving en toegewijd accountbeheer. |
Veelgestelde vragen over firewallsoftware
Hier vindt u antwoorden op veelgestelde vragen over firewallsoftware:
Wat zijn de 4 firewallregels?
De vier basistypen firewallregels zijn alles toestaan, alles weigeren, specifieke verbindingen toestaan en specifieke verbindingen weigeren. U moet deze regels begrijpen om uw firewall effectief te configureren. Elk type regel heeft een ander doel en het juiste gebruik ervan kan helpen bij het beheren van netwerkverkeer en beveiliging.
Wat is het grootste probleem met een firewall?
Een belangrijk probleem met firewalls is dat ze interne bedreigingen niet kunnen aanpakken. Firewalls zijn uitstekend in het blokkeren van externe risico’s, maar kunnen moeite hebben met bedreigingen vanuit uw organisatie. Overweeg aanvullende beveiligingsmaatregelen om risico’s zoals interne bedreigingen en versleuteld verkeer te beperken.
Hoe werkt een softwarefirewall?
Een softwarefirewall is een programma dat gegevens controleert die een apparaat binnenkomen en verlaten. Het filtert gegevens door te controleren of deze overeenkomen met het profiel van schadelijke code. U kunt de firewall aanpassen aan uw specifieke behoeften, waardoor een flexibele beveiligingsoplossing voor uw systemen ontstaat.
Hoe configureer ik een firewall?
Begin bij het configureren van een firewall met het vastleggen van uw beveiligingsbeleid en regels. Bepaal welke typen verkeer u wilt toestaan of weigeren op basis van de behoeften van uw netwerk. Werk uw configuraties regelmatig bij en controleer ze om u aan nieuwe beveiligingsbedreigingen aan te passen en bescherming te behouden.
Wat is inspectie met statusbewaking?
Inspectie met statusbewaking is een firewallfunctie die de status van actieve verbindingen controleert. De functie analyseert pakketten op basis van de context van de verkeersstroom, zodat alleen legitieme gegevens worden doorgelaten. Dit biedt een dynamischere en veiligere aanpak dan statische filtering.
Wanneer moet ik een softwarefirewall gebruiken?
Gebruik een softwarefirewall wanneer u flexibele beveiligingsoplossingen nodig hebt voor afzonderlijke apparaten of kleine netwerken. Deze is vooral nuttig voor thuiswerkers of kleine bedrijven die aanpasbare bescherming nodig hebben zonder in hardware te investeren. Beoordeel uw specifieke behoeften om te bepalen of deze oplossing geschikt voor u is.
Wat nu?
Als u momenteel firewallsoftware onderzoekt, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
U vult een formulier in en voert een kort gesprek waarin de adviseur dieper ingaat op uw specifieke behoeften. Vervolgens ontvangt u een shortlist van software om te beoordelen. De adviseur ondersteunt u zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.