

De beste oplossingen voor beheer van geprivilegieerde toegang helpen teams administratieve rechten te beheren, risico's op ongeautoriseerde toegang te verkleinen en gevoelige systemen te beschermen tegen interne en externe bedreigingen. Deze tools maken het eenvoudiger om beleid voor minimale toegangsrechten af te dwingen, activiteiten met een hoog risico te monitoren en inloggegevens in gedistribueerde omgevingen te beveiligen.
Wanneer verkeerde configuraties kritieke systemen blootstellen, handmatige goedkeuringsprocessen dringend werk vertragen of geprivilegieerde accounts niet worden bijgehouden, krijgen organisaties te maken met grotere beveiligingslacunes en meer operationele risico's. Deze problemen maken het voor beveiligings- en IT-teams moeilijker om inzicht te behouden, audits te ondersteunen en snel te reageren op verdacht gedrag.
Als Chief Technology Officer met meer dan 20 jaar ervaring in de sector heb ik tientallen oplossingen voor beheer van geprivilegieerde toegang in realistische omgevingen getest en beoordeeld om hun beveiligingsmaatregelen, auditfuncties en integratiekwaliteit te evalueren. Deze gids belicht de beste oplossingen voor beheer van geprivilegieerde toegang. Elke beoordeling behandelt functies, voor- en nadelen en gebruikssituaties waarvoor de oplossing het meest geschikt is, zodat je de juiste tool kunt kiezen.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel: oplossingen voor beheer van geprivilegieerde toegang
Deze vergelijkingstabel vat de prijsgegevens samen van mijn selectie van de beste oplossingen voor beheer van geprivilegieerde toegang.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor geautomatiseerde app-inrichting | Gratis proefversie beschikbaar | Vanaf $8/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 2 | Beste met ingebouwde monitoring van datalekken op het dark web | 14 dagen gratis proefperiode | Prijs op aanvraag | Website | |
| 3 | Het beste voor slimme verhoging van bevoegdheden | Gratis proefversie + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste keuze voor een beveiligde wachtwoordkluis | Nee | Vanaf $3.75/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 5 | Beste voor naleving van gegevensregelgeving | Nee | Vanaf $10/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 6 | Beste voor een agentloze aanpak van beheer van geprivilegieerde toegang | Gratis proefperiode van 30 dagen beschikbaar | Vanaf $2/gebruiker/maand | Website | |
| 7 | Beste voor integratie op ondernemingsniveau | Nee | Vanaf $50/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Beste keuze voor bevoorrechte toegang zonder blinde vlekken | 30 dagen gratis proefperiode | Vanaf $3/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 9 | Het beste voor kleine tot middelgrote bedrijven | Nee | Vanaf $7.95/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 10 | Beste voor schaalbaarheid in verschillende sectoren | Nee | Prijs op aanvraag | Website |


Beoordelingen van de beste oplossingen voor beheer van geprivilegieerde toegang
Hieronder vind je mijn uitgebreide samenvattingen van de beste oplossingen voor beheer van geprivilegieerde toegang die op mijn shortlist staan. In mijn beoordelingen krijg je een gedetailleerd overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruikssituaties van elke tool, zodat je de beste oplossing voor jou kunt vinden.
 Het beste voor geautomatiseerde app-inrichting
- Gratis proefversie beschikbaar
- Vanaf $8/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.8/5
De rolgebaseerde machtigingen van Rippling bevatten een goedkeuringsfunctie waarmee bedrijven kunnen bepalen wie bevoegd is om specifieke verzoeken goed te keuren. Rippling IT is een IT-beheerplatform dat identiteits- en toegangsbeheer, MDM, apparaatlevenscyclusbeheer en geautomatiseerde compliance samenbrengt in één systeem.
Voor wie is Rippling IT het meest geschikt?
Rippling IT is ideaal voor middelgrote tot grote IT-teams die grote personeelsbestanden beheren via meerdere systemen en apparaten.
Waarom ik voor Rippling IT heb gekozen
Ik heb voor Rippling IT gekozen vanwege de geautomatiseerde app-inrichting die werkt met rolgebaseerde sjablonen die rechtstreeks zijn gekoppeld aan functietitels en afdelingen. Mijn team definieert één keer de juiste app-set per rol, waarna Rippling deze toepast op elke nieuwe medewerker of interne overplaatsing die hieraan voldoet. Ik gebruik de app-catalogus ook om precies te zien welke medewerkers toegang hebben tot welke tools, zodat het controleren van toegewezen apps met verhoogde rechten minuten in plaats van uren kost.
Belangrijkste functies van Rippling IT
- SSO-afdwinging: Pas eenmalige aanmelding toe voor je hele app-catalogus om de authenticatie van medewerkers te centraliseren.
- MFA-beleid: Stel in de beheerconsole vereisten voor meervoudige authenticatie in voor specifieke apps of groepen.
- RPass-wachtwoordbeheerder: Beheer bedrijfswachtwoorden voor apps die buiten je SSO-configuratie vallen.
- SSH-sleutelbeheer: Beheer SSH-sleutels voor technici die toegang hebben tot servers en koppel sleutels aan de arbeidsstatus.
Integraties van Rippling IT
Rippling IT integreert met meer dan 650 apps, waaronder GitHub, Jira, Slack, Google Workspace, Zoom, Salesforce en Microsoft 365. Het platform ondersteunt ook API-toegang en ontwikkelaarstools voor aangepaste integraties.
Pros and Cons
Pros:
- Door HR aangestuurde toegangswijzigingen worden geactiveerd door personeelsupdates
- Identiteiten, apparaten en apps worden gezamenlijk beheerd
- Geautomatiseerde inrichting vermindert handmatige toegangstaken
Cons:
- Vereist het instellen van personeelsgegevens voor nauwkeurige automatisering
- Beperkte geavanceerde PAM-functies, zoals sessiemonitoring
Learn more about Rippling IT: Beste met ingebouwde monitoring van datalekken op het dark web
- 14 dagen gratis proefperiode
- Prijs op aanvraag
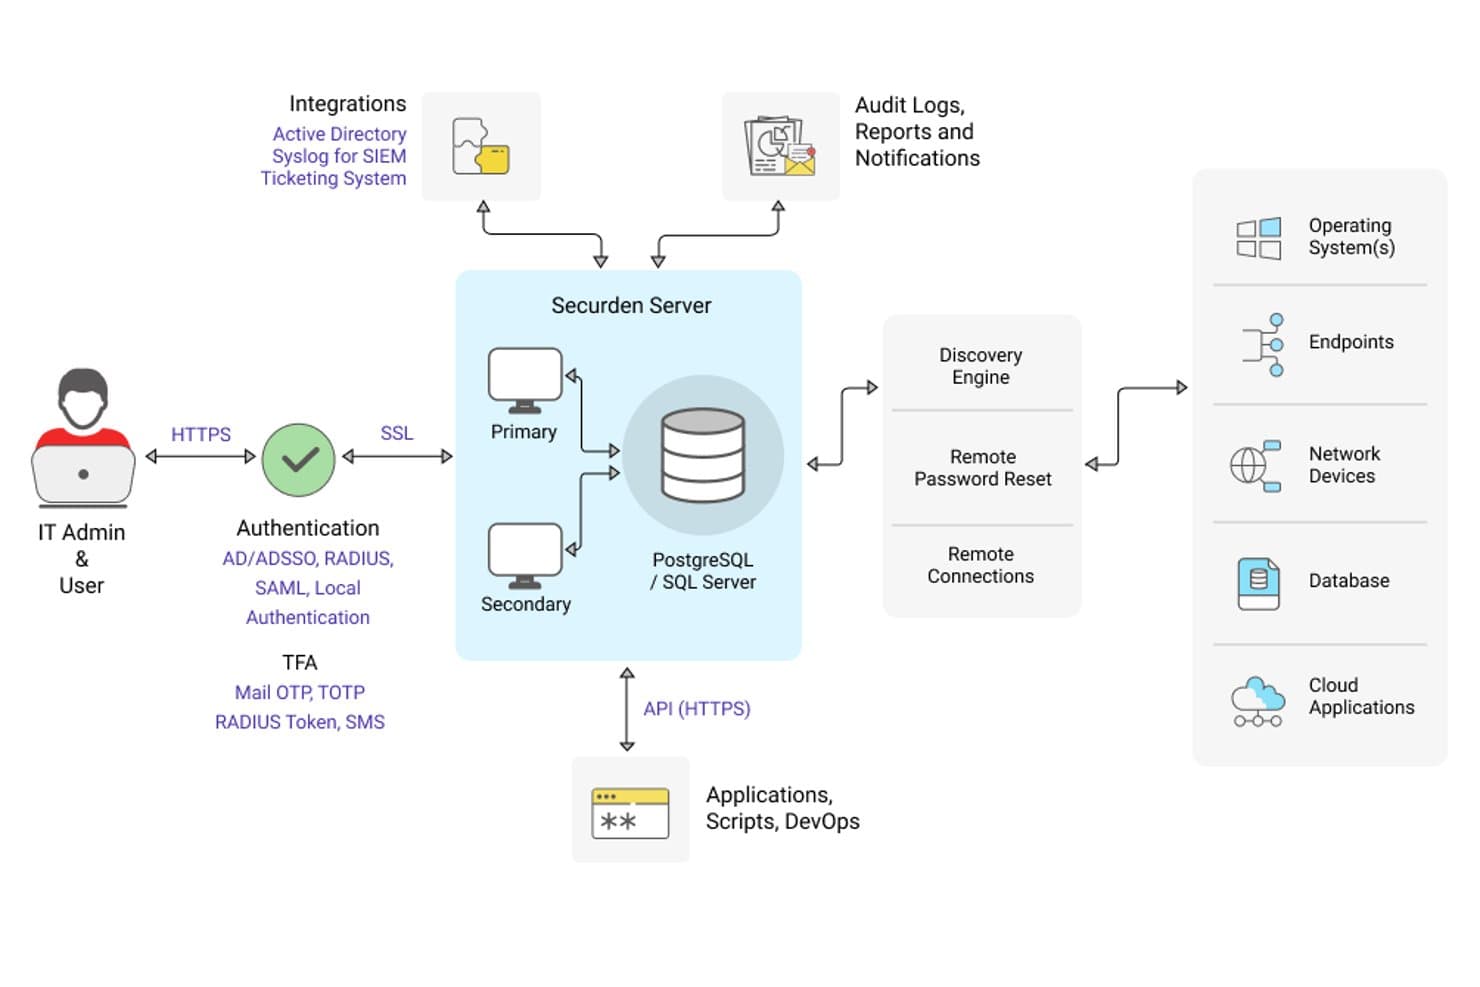
Securden Unified PAM biedt een uitgebreid architectuurdiagram met servercomponenten, authenticatiemethoden, integraties en verbindingen met doelsystemen. Securden Unified PAM is een platform voor beheer van bevoorrechte toegang dat het opslaan van inloggegevens in een kluis, sessiemonitoring, beheer van endpoint-bevoegdheden en just-in-time-toegangsbeheer combineert voor on-premises-, cloud- en hybride omgevingen.
Voor wie is Securden Unified PAM het meest geschikt?
IT-beveiligings- en complianceteams die een volledige PAM-stack nodig hebben zonder de complexiteit of kosten van traditionele zakelijke leveranciers.
Waarom ik voor Securden Unified PAM heb gekozen
Ik heb Securden Unified PAM gekozen als een van de beste oplossingen vanwege de ingebouwde monitoring van datalekken op het dark web, die gecompromitteerde inloggegevens in de kluis markeert voordat aanvallers deze kunnen misbruiken. In tegenstelling tot tools die voor informatie over datalekken uitbreidingen van derden nodig hebben, controleert Securden gedeeltelijke wachtwoord-hashes tegen databases met gelekte gegevens en verstuurt het onmiddellijk waarschuwingen. Ik vind het ook prettig dat dit wordt gecombineerd met geautomatiseerde wachtwoordrotatie, zodat een gemarkeerd inloggegeven onmiddellijk wordt vervangen in plaats van alleen gemarkeerd en vergeten te worden.
Belangrijkste functies van Securden Unified PAM
- Geautomatiseerde detectie van bevoorrechte accounts: Scant endpoints, servers, databases en cloudplatforms om bevoorrechte accounts te identificeren en toe te voegen.
- Beheer van endpoint-bevoegdheden: Verwijdert lokale beheerdersrechten met beleidsgestuurde verhoging van bevoegdheden voor goedgekeurde toepassingen en taken.
- Ingebouwde compliancerapportage: Genereert auditklare rapporten die zijn afgestemd op belangrijke regelgeving, zoals HIPAA, PCI DSS en NIST-frameworks.
- SIEM- en ITSM-integratie: Maakt verbinding met oplossingen zoals IBM QRadar en ServiceNow voor gecentraliseerde monitoring en workflowautomatisering.
Integraties van Securden Unified PAM
Securden Unified PAM biedt native integraties met ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS en Freshservice, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Ingebouwde monitoring van datalekken op het dark web inbegrepen
- Ondersteunt on-premises-, cloud- en hybride implementaties
- Beheer van endpoint-bevoegdheden standaard inbegrepen
Cons:
- De gebruikersinterface voelt verouderd aan in vergelijking met die van concurrenten
- Voor geavanceerde rapportage is aanzienlijke handmatige aanpassing vereist
Learn more about Securden Unified PAM: Het beste voor slimme verhoging van bevoegdheden
- Gratis proefversie + gratis demo beschikbaar
- Prijs op aanvraag

Heimdal-dashboard met gecentraliseerde bewaking van geprivilegieerde activiteiten, toegangsbeheer en inzichten in bedreigingen. Op het gebied van oplossingen voor beheer van geprivilegieerde toegang onderscheidt Heimdal zich door de unieke beveiligingsuitdagingen aan te pakken waarmee verschillende sectoren te maken hebben, waaronder de gezondheidszorg, de overheid en het onderwijs. Het is ontworpen voor organisaties die compliance en gegevensbeheer centraal stellen en biedt een robuust kader voor het beheren van toegang tot gevoelige accounts en systemen. Door gedeelde beheerderswachtwoorden te elimineren en ongeautoriseerde software-installaties te blokkeren, voorziet Heimdal je team van de benodigde hulpmiddelen om een veilige en conforme IT-omgeving te handhaven.
Waarom ik voor Heimdal heb gekozen
Ik heb voor Heimdal gekozen vanwege de innovatieve aanpak van het beheer van geprivilegieerde toegang, met name de functie voor slimme verhoging van bevoegdheden en gedelegeerd beheer. Deze tool automatiseert beheerdersverzoeken, zodat je tijdelijke beheerdersrechten kunt toekennen die automatisch verlopen. Hierdoor wordt het risico op een opeenstapeling van bevoegdheden verminderd. Daarnaast blokkeert Heimdals applicatiebeheer met applicatieafscherming ongeautoriseerde software-installaties, zodat alleen goedgekeurde applicaties op je netwerk worden uitgevoerd. Samen helpen deze functies je organisatie om de beveiliging te handhaven zonder in te leveren op efficiëntie.
Belangrijkste functies van Heimdal
Naast de opvallende hulpmiddelen voor bevoegdhedenbeheer heb ik ook verschillende andere functies gevonden die de waarde ervan vergroten:
- Beheer van geprivilegieerde accounts en sessies: Deze functie registreert en controleert alle geprivilegieerde sessies en biedt een duidelijk spoor voor compliance- en beveiligingsaudits.
- Toegang op het juiste moment: Biedt alleen tijdelijke toegang tot kritieke systemen wanneer dat nodig is, waardoor het risico op misbruik van bevoegdheden wordt verminderd.
- Mobiele goedkeuringen: Stelt beheerders in staat om onderweg verzoeken goed te keuren, zodat je team controle houdt over de toegang, ook wanneer teamleden niet achter hun bureau zitten.
- Directe compliancerapportage: Genereert gedetailleerde rapporten om je organisatie te helpen voldoen aan verschillende wettelijke normen, zoals ISO 27001 en HIPAA.
Integraties van Heimdal
De integraties omvatten ConnectWise RMM, Autotask PSA en andere cybersecuritytools van derden. Daarnaast biedt Heimdal een API voor aangepaste integraties, waarmee je de oplossing kunt afstemmen op je specifieke behoeften.
Pros and Cons
Pros:
- Gedetailleerd beheer van op rollen gebaseerde toegangsrechten
- Automatisering van slimme verhoging van bevoegdheden
- Uitgebreide logboeken voor sessiebewaking
Cons:
- De interface kan complex aanvoelen
- Prijzen niet openbaar gemaakt
Learn more about Heimdal: Beste keuze voor een beveiligde wachtwoordkluis
- Nee
- Vanaf $3.75/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.7/5
Met Keeper Security kun je bestanden en wachtwoorden veilig delen. Keeper Security is een oplossing voor wachtwoordbeheer en beheer van geprivilegieerde toegang, ontworpen voor bedrijven en particulieren. De oplossing richt zich op het beveiligen van wachtwoorden en gevoelige gegevens en biedt functies die de beveiliging en naleving van regelgeving verbeteren.
Waarom ik Keeper Security heb gekozen: De beveiligde wachtwoordkluis onderscheidt Keeper Security van andere oplossingen. Het platform maakt gebruik van een architectuur zonder impliciet vertrouwen en zonder kennis van de gegevens, waardoor end-to-endversleuteling van gebruikersgegevens wordt gegarandeerd. Functies zoals het delen van wachtwoorden en geheimenbeheer verbeteren de beveiliging van je team. Keeper Security is geautoriseerd volgens FedRAMP en voldoet aan strenge overheidsnormen, waardoor het ideaal is voor omgevingen met hoge beveiligingseisen.
Opvallende functies & integraties:
Functies omvatten het delen van wachtwoorden, geheimenbeheer en het veilig delen van bestanden. Je team kan profiteren van wachtwoordloze authenticatie, waardoor het risico op datalekken afneemt. Keeper Security biedt ook naleving van certificeringen zoals HIPAA, GDPR en PCI DSS.
Integraties omvatten Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack en Splunk.
Pros and Cons
Pros:
- Architectuur zonder kennis van de gegevens
- Geautoriseerd volgens FedRAMP
- Wachtwoordloze authenticatie
Cons:
- Kan complex zijn voor kleine teams
- Beperkte aanpassingsmogelijkheden
Learn more about Keeper Security: Beste voor naleving van gegevensregelgeving
- Nee
- Vanaf $10/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.6/5
Dit is de weergave van CyberArk van zijn intelligentie op het gebied van identiteitsbeveiliging. CyberArk is een toonaangevende aanbieder van oplossingen voor identiteitsbeveiliging en beheer van bevoorrechte toegang, die sectoren zoals het bankwezen, de gezondheidszorg en de overheid bedient. Het bedrijf richt zich op het beveiligen van bevoorrechte toegang en het verbeteren van de beveiliging met functies zoals eenmalige aanmelding en meervoudige verificatie.
Waarom ik CyberArk heb gekozen: Het bedrijf blinkt uit in naleving van gegevensregelgeving, waardoor het een uitstekende keuze is voor gereguleerde sectoren. Het platform voor identiteitsbeveiliging van CyberArk biedt intelligente toegangscontroles en beheer van geheimen om aan strenge nalevingsvereisten te voldoen. Het biedt robuuste beveiligingsmaatregelen zonder de productiviteit in gevaar te brengen. De nadruk van het platform op naleving zorgt ervoor dat uw team effectief aan wettelijke normen kan voldoen.
Opvallende functies en integraties:
Functies omvatten eenmalige aanmelding, meervoudige verificatie en beheer van geheimen. Uw team kan profiteren van identiteitsbeveiliging voor eindpunten om apparaten te beschermen. CyberArk biedt ook beveiliging van machine-identiteiten om geautomatiseerde processen te beschermen.
Integraties omvatten Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle en IBM.
Pros and Cons
Pros:
- Sterke ondersteuning voor naleving
- Beveiliging van machine-identiteiten
- Uitgebreide dekking van sectoren
Cons:
- Hoge resourcevereisten
- Vereist technische expertise
Learn more about Cyberark: Beste voor een agentloze aanpak van beheer van geprivilegieerde toegang
- Gratis proefperiode van 30 dagen beschikbaar
- Vanaf $2/gebruiker/maand
Visit WebsiteCustomer Rating:4.5/5
miniOrange PAM-dashboard met realtime overzicht van sessies, gebruikersaantallen en activiteiten met geprivilegieerde systemen vanuit een gecentraliseerde beheerconsole. miniOrange PAM is een moderne, identiteit-als-basisoplossing voor beheer van geprivilegieerde toegang, ontwikkeld voor organisaties die sterke beveiligingscontroles voor geprivilegieerde toegang nodig hebben. De oplossing is zeer geschikt voor gereguleerde sectoren zoals financiën, gezondheidszorg, productie en overheidsinstellingen, waar het beschermen van gevoelige gegevens en het voldoen aan compliancevereisten essentieel zijn. Met mogelijkheden zoals wachtwoordkluisbeheer, sessiemonitoring en just-in-time-toegang helpt miniOrange PAM risico's te beperken en geprivilegieerde accounts te beschermen tegen zich ontwikkelende cyberdreigingen.
Waarom ik voor miniOrange PAM koos
Ik koos voor miniOrange PAM omdat het moderne, volwassen mogelijkheden voor beheer van geprivilegieerde toegang biedt met een sterke identiteit-als-basis. Het is een cloudgerichte oplossing die ook on-premises- en hybride omgevingen ondersteunt, waardoor je flexibiliteit hebt voor verschillende infrastructuurmodellen. Ik waardeer de geavanceerde functies, zoals just-in-time-toegangsbeheer, monitoring en opname van geprivilegieerde sessies, fijnmazige toegangscontroles, wachtwoordkluisbeheer en geautomatiseerde rotatie van inloggegevens. Deze mogelijkheden ondersteunen realtime-auditing van geprivilegieerde activiteiten en maken tijdelijke verhoging van bevoegdheden mogelijk op basis van geverifieerde behoeften, in overeenstemming met het principe van minimale bevoegdheden. De agentloze architectuur voor beheer van geprivilegieerde toegang maakt implementatie bovendien eenvoudiger en beter schaalbaar. Dat kan vooral nuttig zijn als je de beveiliging van geprivilegieerde toegang wilt versterken zonder endpointagents te beheren.
Belangrijkste functies van miniOrange PAM
Naast de robuuste mogelijkheden voor beheer van geprivilegieerde toegang vond ik ook verschillende belangrijke functies die de meerwaarde ervan vergroten:
- Monitoring en controle van sessies: Biedt realtime volgen en opname van geprivilegieerde sessies, zodat kan worden ingegrepen wanneer ongeautoriseerde of risicovolle activiteiten worden gedetecteerd.
- Sterke identiteitsgebaseerde authenticatie: Handhaaft toegang via ingebouwde SSO en MFA op identiteitsniveau, waarbij apparaatvertrouwen, locatie- en risicosignalen worden meegenomen om de verificatie te versterken.
- Just-in-time-geprivilegieerde toegang en EPM: Verleent tijdgebonden geprivilegieerde toegang via goedkeuringsworkflows en trekt rechten automatisch in na afloop, terwijl beheer van endpointbevoegdheden (EPM) onnodige beheerdersrechten verwijdert en minimale bevoegdheden op endpoints afdwingt.
- AI-gestuurde dreigingsdetectie: Gebruikt anomaliedetectie, geautomatiseerde reacties en continu leren om verdacht gedrag te identificeren en de bescherming van geprivilegieerde accounts te verbeteren.
Integraties van miniOrange PAM
Integraties omvatten Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP en VPN- en VDI-oplossingen. Er is ook een API beschikbaar ter ondersteuning van aangepaste integraties.
Pros and Cons
Pros:
- Cloudgerichte en hybride flexibiliteit
- Agentloos beheer van geprivilegieerde toegang vereenvoudigt implementatie
- Degelijk beheer van endpointbevoegdheden
Cons:
- Voor complexe configuraties zijn mogelijk specialisten nodig
- Voor migraties van verouderde systemen is mogelijk planning nodig
Learn more about miniOrange: Beste voor integratie op ondernemingsniveau
- Nee
- Vanaf $50/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.3/5
Hier zie je een weergave van het realtime dashboard van BeyondTrust voor geprivilegieerde toegang. BeyondTrust is een oplossing voor beheer van geprivilegieerde toegang, afgestemd op grote ondernemingen. De oplossing richt zich op het beveiligen en beheren van toegang binnen complexe IT-omgevingen en biedt hulpmiddelen die controle en naleving verbeteren.
Waarom ik voor BeyondTrust heb gekozen: De oplossing blinkt uit in integratie op ondernemingsniveau, waardoor deze ideaal is voor grote organisaties met uiteenlopende systemen. Functies zoals sessiemonitoring en realtime dreigingsanalyse helpen je toezicht en beveiliging te handhaven. Dankzij de mogelijkheid van BeyondTrust om met verschillende bedrijfssystemen te integreren, verlopen activiteiten soepel. De tool biedt gedetailleerde toegangscontroles, wat de beveiliging van je team verbetert.
Opvallende functies & integraties:
Functies omvatten sessiemonitoring, realtime dreigingsanalyse en gedetailleerde toegangscontroles. Je team kan kwetsbaarheidsbeheer gebruiken om potentiële risico's te identificeren en aan te pakken. BeyondTrust biedt ook gedetailleerde audittrailgegevens voor nalevingsdoeleinden.
Integraties omvatten Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA en Google Workspace.
Pros and Cons
Pros:
- Gedetailleerde audittrailgegevens
- Realtime dreigingsanalyse
- Sterke integratie op ondernemingsniveau
Cons:
- De eerste installatie kan tijdrovend zijn
- Complex voor kleine bedrijven
Learn more about BeyondTrust: Beste keuze voor bevoorrechte toegang zonder blinde vlekken
- 30 dagen gratis proefperiode
- Vanaf $3/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.9/5
Het appinventarisatiedashboard van Zygon toont goedgekeurde apps, toegangsbronnen, contracttypen en verlengingstermijnen. Zygon is een modern platform voor identiteitsbeheer dat IT- en beveiligingsteams helpt gebruikersidentiteiten te beheren, toegang te beheren en schaduw-IT te detecteren. Het combineert beheer van de identiteitslevenscyclus, toegangsbeoordelingen en governance-workflows om de beveiliging binnen SaaS-omgevingen te versterken.
Waarom ik voor Zygon heb gekozen: Ik heb voor Zygon gekozen omdat het snel en geautomatiseerd inzicht biedt in alle apps en gebruikersidentiteiten, wat cruciaal is om wildgroei aan toegangsrechten te beperken. Je kunt snel een geconsolideerde inventaris van cloudaccounts samenstellen, zelfs binnen schaduw-IT, zodat je bevoorrechte toegang kunt beveiligen zonder blinde vlekken. Zygon automatiseert ook het intrekken van toegang, toegangsbeoordelingen en compliance-workflows, waardoor het een solide optie is voor teams die tijd willen besparen en tegelijkertijd klaar willen zijn voor audits.
Opvallende functies & integraties:
Functies omvatten een realtime-inventaris van cloudidentiteiten, intrekken van toegang zonder agents en zonder SCIM, en bulktoegangsbeoordelingen. Zygon biedt ook een browserextensie voor het beheren van apps zonder API-koppelingen en een atlas voor automatische inrichting om authenticatiemethoden bij te houden.
Integraties omvatten Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack en Microsoft Teams.
Pros and Cons
Pros:
- Intrekken van toegang zonder agents en zonder SCIM
- Browserextensie voor apps zonder API
- Bulktoegangsbeoordelingen
Cons:
- Beperkte geavanceerde rapportage
- Kleinere integratiebibliotheek
Learn more about Zygon: Het beste voor kleine tot middelgrote bedrijven
- Nee
- Vanaf $7.95/gebruiker/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.2/5
Hier is een schermafbeelding van het wachtwoorddashboard van ManageEngine PAM360. ManageEngine PAM360 is een oplossing voor het beheer van bevoorrechte toegang, ontworpen voor kleine tot middelgrote bedrijven. Het biedt gecentraliseerde controle over de IT-infrastructuur en helpt bij het effectief beheren en beveiligen van bevoorrechte accounts.
Waarom ik ManageEngine PAM360 heb gekozen: De geschiktheid voor kleine tot middelgrote bedrijven onderscheidt deze oplossing. De tool biedt uitgebreid wachtwoordbeheer en sessiebewaking, waardoor deze toegankelijk is voor teams met beperkte IT-middelen. De oplossing biedt ook geautomatiseerde rapportage over naleving om ervoor te zorgen dat uw bedrijf aan de regelgeving blijft voldoen. Het intuïtieve dashboard vereenvoudigt het beheer, zodat uw team zich op kerntaken kan richten zonder te worden gehinderd door complexe processen.
Belangrijkste functies & integraties:
Functies omvatten geautomatiseerde rapportage over naleving, sessiebewaking en een intuïtief dashboard. Uw team kan profiteren van realtime waarschuwingen om potentiële beveiligingsbedreigingen te identificeren. ManageEngine PAM360 biedt ook auditsporen om gebruikersactiviteiten bij te houden en verantwoording te waarborgen.
Integraties omvatten Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware en SAP.
Pros and Cons
Pros:
- Geschikt voor kleine bedrijven
- Geautomatiseerde rapportage over naleving
- Intuïtieve gebruikersinterface
Cons:
- Basisrapportagemogelijkheden
- Beperkte geavanceerde functies
Learn more about ManageEngine PAM360:

Dit is een weergave van de software van Broadcom voor het overzicht van Symantec-beheer van geprivilegieerde toegang (PAM). Broadcom is een oplossing voor het beheer van geprivilegieerde toegang voor ondernemingen in verschillende sectoren. De oplossing richt zich op het bieden van schaalbare beveiligingsoplossingen om geprivilegieerde accounts effectief te beheren en te beschermen.
Waarom ik voor Broadcom koos: De schaalbaarheid in verschillende sectoren maakt de oplossing veelzijdig voor uiteenlopende bedrijfsomgevingen. Broadcom biedt gecentraliseerd beleidsbeheer en toegangscontroles, waardoor consistente beveiligingsmaatregelen worden gewaarborgd. De oplossing biedt geautomatiseerde detectie van bedreigingen om potentiële risico's te identificeren en erop te reageren. Dankzij de flexibiliteit van het platform kan het worden aangepast aan de specifieke behoeften van uw organisatie, waardoor het geschikt is voor uiteenlopende operationele vereisten.
Belangrijkste functies & integraties:
Functies omvatten gecentraliseerd beleidsbeheer, geautomatiseerde detectie van bedreigingen en flexibele toegangscontroles. Uw team kan gedetailleerde auditlogboeken gebruiken om gebruikersactiviteiten bij te houden. Broadcom biedt ook realtime analyses om beveiligingsgebeurtenissen te monitoren.
Integraties omvatten Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud en Splunk.
Pros and Cons
Pros:
- Flexibele toegangscontroles
- Geautomatiseerde detectie van bedreigingen
- Gecentraliseerd beleidsbeheer
Cons:
- Doorlopend onderhoud vereist
- Complexe initiële installatie
Learn more about Broadcom:
Andere oplossingen voor beheer van geprivilegieerde toegang
- 11Auth0Beste keuze voor naadloze integraties met externe partijen
- 12SailPointIdeaal voor identiteitsgovernance
- 13One IdentityBeste voor cloudgebaseerde oplossingen
- 14WallixBeste voor het beheren van externe toegang
- 15CakewalkBeste voor een gebruiksvriendelijke interface
Hoe ik oplossingen voor beheer van geprivilegieerde toegang evalueer
Ik splits mijn evaluatie op in twee lagen: de basisvereisten—het opslaan van inloggegevens in een kluis, sessieopname en JIT-toegang—waaraan een tool moet voldoen, en de onderscheidende factoren die de beste tools onderscheiden.
Basisfunctionaliteit (vereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens zet ik de totaalscore van de tool om in een percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Kluis voor geprivilegieerde inloggegevens: Ik controleer of de kluis automatische rotatie van wachtwoorden, SSH-sleutels en API-tokens voor zijn rekening neemt—in plaats van ze alleen op te slaan—op platforms zoals Active Directory, Linux-servers en databases.
- Sessiebeheer & -monitoring: Realtime sessieopname en live monitoring zijn hierbij van belang, vooral de mogelijkheid om een verdachte RDP- of SSH-sessie halverwege te beëindigen voordat er schade ontstaat.
- Minimale rechten & JIT-toegang: Ik evalueer hoe elke tool omgaat met tijdgebonden verhoging van rechten, zoals het tijdelijk toegang geven aan een DBA tot een productiedatabase via een goedkeuringsworkflow in plaats van permanente rechten.
- Meervoudige authenticatie: Elke tool moet integreren met belangrijke identiteitsproviders voor MFA op het moment van geprivilegieerde toegang, niet alleen bij de eerste aanmelding, inclusief stapsgewijze authenticatie voor gevoelige acties.
- Auditlogging & compliance-rapportage: Ik zoek naar fraudebestendige audittrails in combinatie met vooraf gebouwde rapportsjablonen die zijn afgestemd op raamwerken zoals SOX, PCI-DSS en HIPAA en die compliance-teams zonder aangepaste query's kunnen opvragen.
- Detectie van geprivilegieerde accounts: Hier evalueer ik geautomatiseerde scans op endpoints, in cloudomgevingen en in directory's—tools moeten verweesde en onbeheerde accounts vinden en niet uitsluitend vertrouwen op handmatige invoer.
Als ik eenmaal een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Opvallende functies
Geheimenbeheer voor DevOps is een belangrijke onderscheidende factor—ik zoek naar tools die inloggegevens in CI/CD-pijplijnen en Kubernetes injecteren zonder ze hard te coderen in scripts. Endpointbeheer van rechten is ook belangrijk, vooral voor teams die lokale beheerdersrechten moeten verwijderen en gebruikers toch toestemming willen geven om hun rechten voor goedgekeurde taken te verhogen. Toegang voor externe leveranciers is een andere factor die ik evalueer, aangezien het verlenen van tijdelijke, gecontroleerde toegang aan een contractant zonder VPN of gedeelde inloggegevens een veelvoorkomende behoefte is binnen IT-teams.
Meer dan functies
Het integratie-ecosysteem is een belangrijke factor—ik controleer of een tool native verbinding maakt met je SIEM (Splunk, Sentinel) en ITSM-platforms zoals ServiceNow, zodat waarschuwingen in bestaande incidentworkflows terechtkomen. Compliancecertificeringen wegen ook mee; SOC 2 Type II- en FedRAMP-autorisatie geven aan dat een leverancier voldoet aan strenge auditnormen waar je compliance-team naar zal vragen. Ook het implementatiemodel is belangrijk, aangezien sommige organisaties zelfgehoste of air-gapped opties nodig hebben, terwijl andere de voorkeur geven aan SaaS voor snellere implementaties.
Een oplossing voor beheer van geprivilegieerde toegang kiezen
Het is gemakkelijk om verstrikt te raken in lange functielijsten en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Wat te overwegen |
| Schaalbaarheid | Zorg ervoor dat de oplossing met uw organisatie kan meegroeien. Ga na of de oplossing meer gebruikers en gegevens aankan zonder prestatieverlies. |
| Integraties | Controleer of de oplossing kan worden geïntegreerd met bestaande systemen zoals Active Directory, clouddiensten en andere software voor gebruikersprovisioning die uw team gebruikt. |
| Aanpasbaarheid | Zoek naar mogelijkheden om de oplossing af te stemmen op uw specifieke workflows en beveiligingsbeleid. |
| Gebruiksgemak | Beoordeel of de interface intuïtief is voor uw team, zodat de benodigde trainingstijd en het aantal gebruikersfouten worden beperkt. |
| Budget | Beoordeel of de prijs aansluit bij uw financiële beperkingen, inclusief mogelijke verborgen kosten voor add-ons of upgrades. |
| Beveiligingsmaatregelen | Controleer of de oplossing sterk versleutelingsbeheer (PKI-software), meervoudige authenticatie en naleving van normen zoals de AVG biedt. |
| Ondersteuningsdiensten | Houd rekening met de beschikbaarheid van klantenondersteuning, waaronder livechat, telefoon en e-mail, voor hulp wanneer zich problemen voordoen. |
| Prestatiebewaking | Zorg ervoor dat de tool realtime-inzichten biedt in systeemprestaties en gebruikersactiviteiten, zodat mogelijke problemen snel kunnen worden aangepakt. |
Trends in oplossingen voor beheer van geprivilegieerde toegang
Voor mijn onderzoek heb ik talloze productupdates, persberichten en releaselogboeken van verschillende leveranciers van oplossingen voor beheer van geprivilegieerde toegang verzameld. Dit zijn enkele opkomende trends die ik in de gaten houd:
- Zero Trust-architectuur: Steeds meer leveranciers kiezen voor Zero Trust-modellen, waarbij ervan wordt uitgegaan dat bedreigingen zowel van buitenaf als van binnenuit kunnen komen. Deze aanpak vereist voortdurende verificatie van gebruikers en apparaten, wat de beveiliging verbetert. Oplossingen zoals CyberArk hebben dit in hun aanbod opgenomen.
- Gedragsanalyse: Leveranciers integreren gedragsanalyse om gebruikersacties te bewaken en afwijkingen te detecteren. Dit helpt bij het vroegtijdig identificeren van verdachte activiteiten. Ekran gebruikt bijvoorbeeld gedragsanalyse om de beveiligingsbewaking te verbeteren.
- Cloud-native oplossingen: Er vindt een verschuiving plaats naar cloud-native architecturen, die flexibiliteit en schaalbaarheid bieden. Deze oplossingen zijn ontworpen om naadloos in cloudomgevingen te werken, zoals te zien is bij aanbieders zoals PrivX.
- Wachtwoordloze authenticatie: De overstap naar wachtwoordloze authenticatiemethoden wint aan populariteit. Deze trend verkleint het risico op diefstal van inloggegevens en verbetert de gebruikerservaring. Leveranciers zoals BeyondTrust onderzoeken wachtwoordloze opties in hun oplossingen.
- Uniform eindpuntbeheer: Leveranciers richten zich op het beheer van alle eindpunten via één platform, wat het beveiligingsbeheer vereenvoudigt. Deze trend is zichtbaar in de beste portaalsoftware die gecentraliseerde controle en monitoring biedt, zoals de oplossingen van One Identity.
Wat zijn oplossingen voor beheer van geprivilegieerde toegang?
Oplossingen voor beheer van geprivilegieerde toegang beveiligen en beheren geprivilegieerde accounts binnen een organisatie. IT-beheerders, beveiligingsprofessionals en compliancefunctionarissen gebruiken deze tools doorgaans om gevoelige informatie te beschermen en naleving van regelgeving te handhaven.
Functies zoals Zero Trust-architectuur, gedragsanalyse en wachtwoordloze authenticatie helpen bij het beveiligen van toegang, het detecteren van afwijkingen en het verbeteren van de gebruikerservaring. Over het algemeen zorgen deze tools ervoor dat alleen geautoriseerde gebruikers toegang hebben tot kritieke systemen, waardoor het risico op datalekken wordt verkleind.
Functies van oplossingen voor beheer van geprivilegieerde toegang
Let bij het kiezen van oplossingen voor beheer van geprivilegieerde toegang op de volgende belangrijke functies:
- Zero trust-architectuur: Vereist continue verificatie van gebruikers en apparaten en verhoogt de beveiliging door ervan uit te gaan dat bedreigingen zowel extern als intern kunnen zijn.
- Gedragsanalyse: Houdt gebruikersacties in de gaten om afwijkingen te detecteren en helpt verdachte activiteiten vroegtijdig te identificeren.
- Wachtwoordloze authenticatie: Vermindert het risico op diefstal van inloggegevens en verbetert de gebruikerservaring doordat wachtwoorden niet meer nodig zijn.
- Op rollen gebaseerde toegangscontroles: Zorgt ervoor dat gebruikers de juiste toegangsniveaus hebben en verbetert de beveiliging en naleving.
- Geautomatiseerde nalevingsrapportage: Stroomlijnt het proces voor het genereren van rapporten om ervoor te zorgen dat je organisatie voldoet aan wettelijke normen.
- Sessiebewaking: Volgt gebruikerssessies in realtime om toezicht te behouden en ongeautoriseerde activiteiten te detecteren.
- Cloudgebaseerde architectuur: Biedt flexibiliteit en schaalbaarheid en is daardoor ideaal voor omgevingen die afhankelijk zijn van cloudservices.
- Uniform eindpuntbeheer: Biedt gecentraliseerde controle en bewaking van alle eindpunten en vereenvoudigt het beveiligingsbeheer.
- Toegangscertificering: Beoordeelt en certificeert toegangsrechten regelmatig om de beveiliging en naleving te handhaven.
- Realtime bedreigingsdetectie: Identificeert potentiële beveiligingsbedreigingen zodra ze zich voordoen, zodat snel kan worden gereageerd en ingegrepen.
Voordelen van oplossingen voor beheer van geprivilegieerde toegang
Het implementeren van oplossingen voor beheer van geprivilegieerde toegang biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiliging: Door gebruik te maken van een zero trust-architectuur en gedragsanalyse verminderen deze tools het risico op ongeautoriseerde toegang en datalekken.
- Naleving van regelgeving: Geautomatiseerde nalevingsrapportage en toegangscertificering helpen ervoor te zorgen dat je organisatie voldoet aan industrienormen en regelgeving.
- Verbeterde gebruikerservaring: Wachtwoordloze authenticatie en op rollen gebaseerde toegangscontroles maken het voor gebruikers eenvoudiger om toegang te krijgen tot de systemen die ze nodig hebben zonder de beveiliging in gevaar te brengen.
- Operationele efficiëntie: Geautomatiseerde inrichting en sessiebewaking stroomlijnen processen, waardoor de werklast van IT-teams wordt verminderd en tegelijkertijd toezicht wordt behouden.
- Schaalbaarheid: Cloudgebaseerde architecturen en uniform eindpuntbeheer stellen je organisatie in staat te groeien zonder concessies te doen aan beveiliging of prestaties.
- Realtime respons: Realtime bedreigingsdetectie maakt een snelle identificatie en beperking van potentiële beveiligingsbedreigingen mogelijk, waardoor de impact op je bedrijf wordt geminimaliseerd.
- Gecentraliseerde controle: Uniform beheer van identiteiten en toegang in verschillende omgevingen vereenvoudigt het beveiligingsbeheer en verbetert het algehele toezicht.
Kosten en prijzen van oplossingen voor beheer van geprivilegieerde toegang
Bij het selecteren van oplossingen voor beheer van geprivilegieerde toegang is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. In de onderstaande tabel staan veelvoorkomende abonnementen, de gemiddelde prijzen en de gebruikelijke functies van oplossingen voor beheer van geprivilegieerde toegang samengevat:
Vergelijkingstabel van abonnementen voor oplossingen voor beheer van geprivilegieerde toegang
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
| Gratis abonnement | $0 | Basis toegangscontrole, beperkt gebruikersbeheer en basisrapportage. |
| Persoonlijk abonnement | $5-$25 /gebruiker /maand | Toegang voor één gebruiker, wachtwoordbeheer en basisbeveiligingsfuncties. |
| Zakelijk abonnement | $25-$50 /gebruiker /maand | Ondersteuning voor meerdere gebruikers, sessiebewaking, op rollen gebaseerde toegang en nalevingsrapportage. |
| Ondernemingsabonnement | $50-$100 /gebruiker /maand | Geavanceerde beveiligingsanalyse, integratie met andere systemen, onbeperkt aantal gebruikers en speciale ondersteuning. |
Veelgestelde vragen over oplossingen voor beheer van geprivilegieerde toegang
Hier vindt u antwoorden op veelgestelde vragen over oplossingen voor beheer van geprivilegieerde toegang:
Hoe werkt een PAM-oplossing?
PAM-oplossingen beveiligen inloggegevens van geprivilegieerde accounts door deze op te slaan in een beveiligde kluis. Beheerders moeten via het PAM-systeem toegang krijgen tot deze inloggegevens, waarbij elke toegang wordt geverifieerd en geregistreerd. Dit proces helpt gevoelige accounts te beschermen tegen ongeoorloofd gebruik.
Wat is het verschil tussen ZTNA en PAM?
PAM richt zich op het beveiligen en beheren van toegang tot kritieke systemen, terwijl ZTNA strikte toegangscontroles afdwingt voor volledige netwerken. Beide zijn essentieel voor cyberbeveiliging, maar ze richten zich op verschillende beveiligingsbehoeften. PAM beheert geprivilegieerde toegang, terwijl ZTNA voortdurend de toegang van gebruikers binnen netwerken verifieert.
Wat zijn de vereisten voor beheer van geprivilegieerde toegang?
Effectief PAM vereist meervoudige authenticatie, geautomatiseerde beveiligingsmaatregelen en het verwijderen van toegang voor eindgebruikers. Het vaststellen van basislijnen en het bewaken van afwijkingen zijn ook cruciaal voor het handhaven van de beveiliging. Deze werkwijzen helpen ongeoorloofde toegang te voorkomen en naleving te waarborgen.
Wat is het risico van beheer van geprivilegieerde toegang?
Het verwaarlozen van PAM kan leiden tot datalekken, uitbreiding van bevoegdheden en bedreigingen van binnenuit. Aanvallers kunnen misbruikmaken van verhoogde toegangsrechten, wat operationele en financiële schade kan veroorzaken. Het implementeren van PAM beperkt deze risico’s door gevoelige accounts te beveiligen en toegang te bewaken.
Hoe vermindert PAM bedreigingen van binnenuit?
PAM vermindert bedreigingen van binnenuit door de toegang tot gevoelige accounts te beperken en gebruikersactiviteiten te bewaken. Het dwingt strikte controles af over wie toegang heeft tot welke middelen, waardoor misbruik van bevoegdheden wordt voorkomen. Door alle toegang vast te leggen, ontmoedigt PAM mogelijk kwaadwillige acties.
Kunnen PAM-oplossingen worden geïntegreerd met bestaande beveiligingssystemen?
Ja, PAM-oplossingen kunnen vaak worden geïntegreerd met bestaande beveiligingssystemen zoals IAM, SIEM en andere IT-tools. Deze integratie verbetert de algehele beveiliging door een uniforme aanpak te bieden voor het beheren van toegang en het bewaken van activiteiten op verschillende platforms.