

Het beheren van containerbeveiliging kan overweldigend aanvoelen. Je moet rekening houden met naleving van regelgeving, gegevensbescherming en de voortdurend aanwezige dreiging van datalekken. Het is niet eenvoudig, en dat begrijp ik. Daarom heb ik de beste containerbeveiligingsoplossingen voor je getest en beoordeeld.
Mijn ervaring is dat het juiste hulpmiddel een aanzienlijk verschil kan maken. Deze oplossingen helpen je infrastructuur te beschermen en geven je gemoedsrust. Ik neem je mee langs mijn beste keuzes, met aandacht voor hun unieke voordelen en de manier waarop ze kunnen aansluiten bij de behoeften van je team.
Verwacht een gedetailleerde, onbevooroordeelde beoordeling die door alle ruis heen snijdt. Laten we het hulpmiddel vinden dat je uitdagingen het beste aanpakt en je ontwikkelingsdoelen ondersteunt.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel van containerbeveiligingsoplossingen
Deze vergelijkingstabel bevat een overzicht van de prijsgegevens van mijn beste geselecteerde containerbeveiligingsoplossingen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor Kubernetes-postuur en nalevingsauditing | Gratis proefperiode van 30 dagen + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Het beste voor het automatisch oplossen van kwetsbaarheden in containers | Gratis abonnement beschikbaar | Vanaf $350/maand | Website | |
| 3 | Het beste voor Azure-native analyse van containeraanvalspaden | 30 dagen gratis proefperiode | Vanaf $15/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 4 | Het beste voor risicobeoordeling van containers over de volledige stack | 14 dagen gratis proefperiode | Prijs op aanvraag | Website | |
| 5 | Het meest geschikt voor het scannen op kwetsbaarheden en compliance | Gratis proefperiode van 7 dagen | Prijs op aanvraag | Website | |
| 6 | Het beste voor uitgebreide cloud-native beveiliging | 30 dagen gratis proefperiode | Prijs op aanvraag | Website | |
| 7 | Het beste voor runtime-driftpreventie in containers | Gratis proefversie beschikbaar | Prijs op aanvraag | Website | |
| 8 | Het beste voor containerinzicht en forensisch onderzoek | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het beste voor runtimegestuurde prioritering van kwetsbaarheden | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 10 | Beste voor native beveiliging van Kubernetes-toeleveringsketens | Gratis proefperiode van 60 dagen | Prijs op aanvraag | Website |


Beoordelingen van de beste containerbeveiligingsoplossingen
Hieronder vind je mijn gedetailleerde samenvattingen van de beste containerbeveiligingsoplossingen die mijn selectie hebben gehaald. Mijn beoordelingen geven een gedetailleerd overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elk hulpmiddel, zodat je de beste optie voor jou kunt vinden.
 Beste voor Kubernetes-postuur en nalevingsauditing
- Gratis proefperiode van 30 dagen + gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.5/5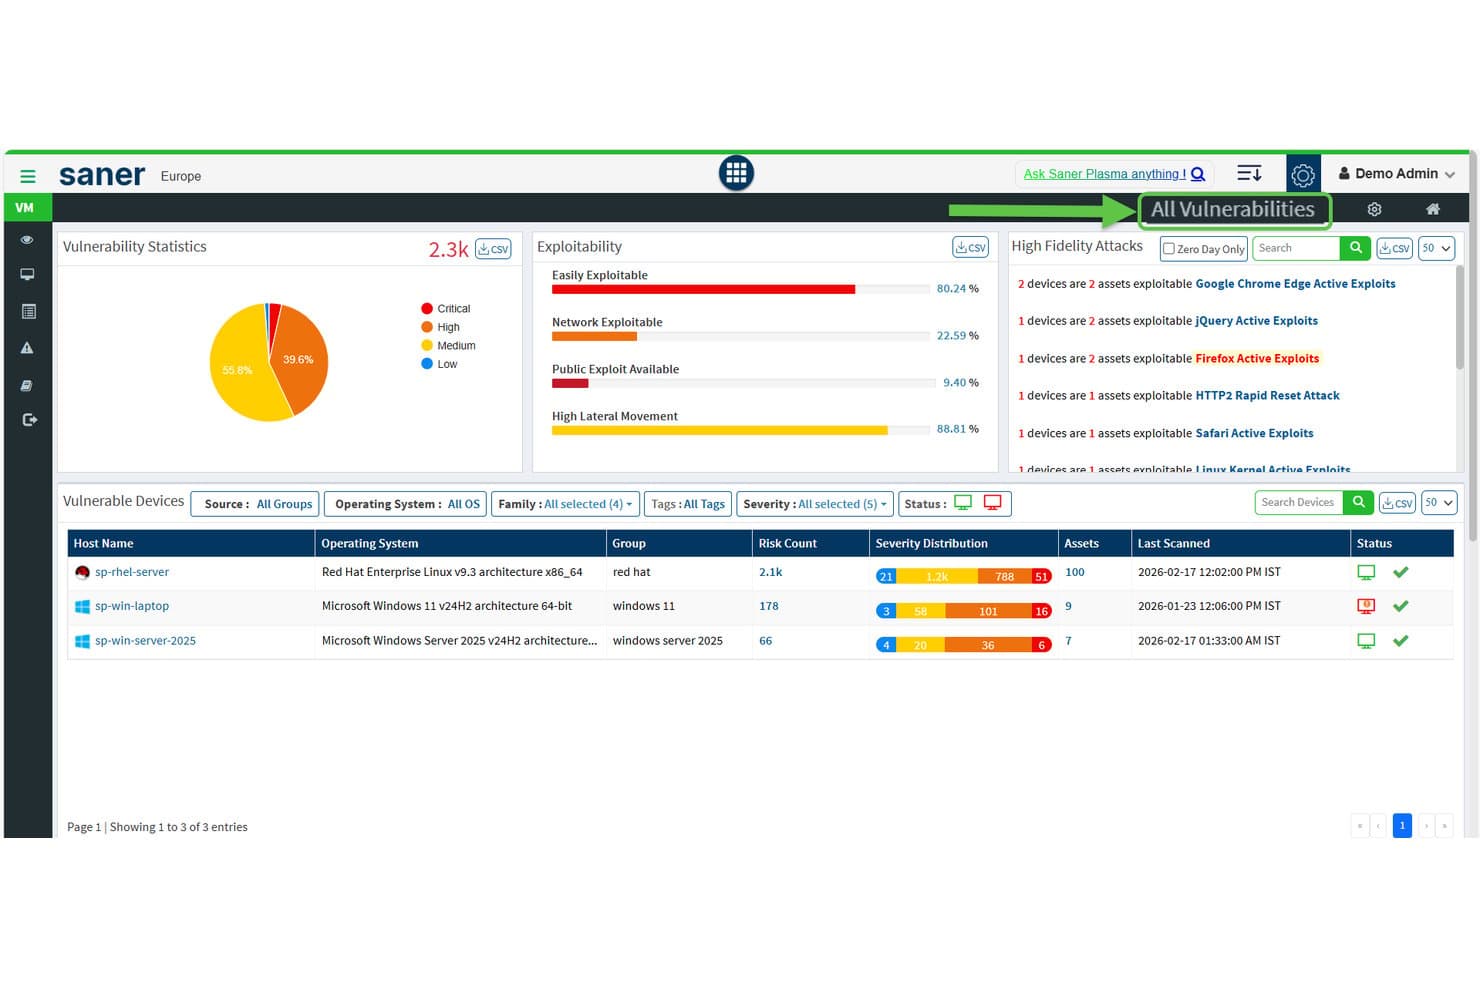
SecPod (Saner Platform) toont kwetsbaarheidsstatistieken en exploiteerbaarheid op verschillende apparaten. Saner COSP (Beveiligingsplatform voor containerorkestratie) is de Kubernetes-beveiligingsmodule van SecPod binnen het bredere CNAPP-platform. De module omvat beheer van het clusterbeveiligingspostuur, analyse van blootgestelde middelen, analyse van RBAC-rechten, nalevingsauditing en anomaliedetectie voor EKS-, AKS-, GKE- en lokaal beheerde clusters.
Voor wie is SecPod het meest geschikt?
SecPod's Saner COSP is zeer geschikt voor cloudbeveiligingsarchitecten en beveiligingsverantwoordelijken die Kubernetes-omgevingen met meerdere clusters beheren en meer belang hechten aan configuratiepostuur, RBAC-auditing en nalevingsrapportage dan aan detectie tijdens uitvoering of het scannen van installatiekopieën vóór implementatie.
Waarom ik voor SecPod (Saner Platform) heb gekozen
Ik heb SecPod geselecteerd als een van de beste oplossingen omdat de Saner COSP-module dieper ingaat op Kubernetes-postuur en nalevingsauditing dan de meeste tools die ik heb geëvalueerd. Ik waardeer vooral hoe COSP RBAC-rechten van gebruikers, serviceaccounts en clusterrollen in kaart brengt en jokertekenmachtigingen en rollen die 30 dagen niet zijn gebruikt markeert. Het beheer van het beveiligingspostuur controleert clusters gelijktijdig aan de hand van CIS, NIST 800-53, PCI DSS en HIPAA, met aangepaste benchmarks per namespace.
Belangrijkste functies van SecPod (Saner Platform)
- In kaart brengen van blootgestelde middelen: Detecteert en volgt namespaces, pods, services, ingress, configuratiekaarten en geheimen, en markeert resources die aan het internet zijn blootgesteld en open poorten in alle clusters.
- Score voor containerorkestratiehygiëne: Voegt resultaten op het gebied van blootstelling, configuratie, toegangsbeheer en werklastbeveiliging samen tot één score die je in de loop der tijd tussen clusters en namespaces kunt vergelijken.
- SSVC-gebaseerde risicoprioritering: Gebruikt een CISA SSVC-beslisboom om bevindingen te rangschikken op exploiteerbaarheid, impact op de missie en automatiseringspotentieel, waarbij resultaten worden gekoppeld aan MITRE ATT&CK.
- Geautomatiseerde herstelregels: Hiermee kun je geplande of op activeringsgebeurtenissen gebaseerde oplossingen configureren voor gedetecteerde problemen, met ondersteuning voor terugdraaien als een toegepaste oplossing moet worden teruggedraaid.
Integraties van SecPod (Saner Platform)
De integraties omvatten Amazon EKS, Microsoft AKS, Google GKE, zelf beheerde Kubernetes, Freshservice, AWS, Azure en Google Cloud. REST- en rapportage-API's ondersteunen aangepaste verbindingen, terwijl Okta, Azure AD, Auth0, PingID en PingFederate integraties voor identiteitsbeheer bieden.
Pros and Cons
Pros:
- Diepgaande analyse van Kubernetes-blootstelling en RBAC
- Nalevingsrapportage met meerdere frameworks en aangepaste benchmarks
- Geautomatiseerd herstel omvat ondersteuning voor terugdraaien
Cons:
- Geen scannen van containerinstallatiekopieën vóór implementatie
- Geen realtime detectie van bedreigingen in containers
Learn more about SecPod (Saner Platform): Het beste voor het automatisch oplossen van kwetsbaarheden in containers
- Gratis abonnement beschikbaar
- Vanaf $350/maand
Visit WebsiteCustomer Rating:4.7/5
Aikido Security biedt een uniform dashboard om problemen te sorteren en te filteren op type, ernst en scanbron. Aikido Security is een ontwikkelaarsgericht platform voor applicatiebeveiliging dat het scannen van containerimages, SAST, SCA, detectie van geheimen, CSPM en runtimebescherming in applicaties combineert in cloud- en CI/CD-omgevingen.
Voor wie is Aikido Security het meest geschikt?
Aikido Security is zeer geschikt voor DevSecOps-teams die kwetsbaarheden in containers vóór implementatie willen opsporen en oplossen, zonder extra agent-overhead of complexe tooling toe te voegen.
Waarom ik voor Aikido Security heb gekozen
Ik heb Aikido Security gekozen als een van de beste oplossingen, omdat geen enkele andere tool op deze lijst oplossingen voor kwetsbaarheden in basisimages op dezelfde manier afhandelt. In plaats van alleen een kwetsbare basisimage te markeren, genereert het drie tot vijf direct samen te voegen Dockerfile-varianten, waarbij bij elke variant precies wordt aangegeven welke CVE's worden opgelost of geïntroduceerd. In combinatie met de bibliotheek van meer dan 2.000 geharde basisimages zonder CVE's kan je team een risicovolle basisimage vervangen zonder de afwegingen te hoeven raden.
Belangrijkste functies van Aikido Security
- Bereikbaarheidsanalyse: Bevestigt of kwetsbare functies in afhankelijkheden daadwerkelijk in je codebase worden aangeroepen, waardoor het aantal fout-positieven met maximaal 95% wordt verminderd.
- SBOM-generatie: Exporteert softwaremateriaallijsten in de formaten CycloneDX, SPDX en CSV, met VEX-exploiteerbaarheidsanalyse, toegankelijk via API voor geautomatiseerde workflows.
- Blokkering van CI/CD-pijplijnen: Blokkeert implementaties op basis van configureerbare ernstigheidsdrempels in GitHub Actions, GitLab CI/CD, Jenkins, Azure Pipelines, CircleCI en Bitbucket Pipelines.
- Aikido Intel-dreigingsfeed: Een eigen realtimefeed die niet openbaar gemaakte kwetsbaarheden en malware in open-source-ecosystemen binnen 8 minuten na publicatie detecteert.
Integraties van Aikido Security
Aikido Security biedt native integraties met GitHub, GitLab, Bitbucket, Azure Repos, zes CI/CD-platforms en meer dan 12 containerregisters, waaronder Amazon ECR, Harbor, JFrog en Docker Hub. Het maakt ook verbinding met AWS, Azure, GCP, Jira en Vanta, met API-toegang voor aangepaste workflows.
Pros and Cons
Pros:
- Genereert automatisch veilige Dockerfile-oplossingen voor images
- Vermindert fout-positieven met bereikbaarheidsanalyse
- Biedt meer dan 2.000 basisimages zonder CVE's
Cons:
- Geen op eBPF gebaseerde detectie tijdens runtime van containers
- Ontbreekt aan native Kubernetes-integratie voor admission control
Learn more about Aikido Security: Het beste voor Azure-native analyse van containeraanvalspaden
- 30 dagen gratis proefperiode
- Vanaf $15/gebruiker/maand (jaarlijks gefactureerd)

Microsoft Defender for Cloud filtert aanbevelingen voor kwetsbaarheden op resourcetype Container. Microsoft Defender for Cloud is een cloudnative applicatiebeschermingsplatform (CNAPP) dat het scannen van containerimages, detectie van runtimebedreigingen, beheer van Kubernetes-beveiligingspostuur, CI/CD-pijplijnbeveiliging en beleidsafdwinging in Azure-, AWS- en GCP-omgevingen omvat.
Voor wie is Microsoft Defender for Cloud het meest geschikt?
Het is een sterke keuze voor Azure-native beveiligingsteams die containeraanvalspaden door cloudresources moeten traceren zonder een afzonderlijk CNAPP toe te voegen.
Waarom ik Microsoft Defender for Cloud heb gekozen
Ik heb Microsoft Defender for Cloud gekozen omdat de Cloud Security Graph iets doet wat ik in Azure-native omgevingen nog niet geëvenaard heb gezien: het traceert exploiteerbare aanvalspaden vanaf een publiek blootgestelde container, via verkeerd geconfigureerde RBAC, laterale netwerkpaden en identiteiten met te ruime rechten, tot aan kritieke cloudassets. Dankzij deze contextbewuste prioritering jaag ik niet op onbewerkte CVE-aantallen, maar herstel ik de paden die daadwerkelijk exploiteerbaar zijn. Ik vind het ook prettig dat de functie voor geblokkeerde Kubernetes-implementaties niet-conforme images tijdens de implementatie blokkeert in AKS, EKS en GKE, waardoor bevindingen over het beveiligingspostuur worden omgezet in afgedwongen beleid in plaats van alleen aanbevelingen.
Belangrijkste functies van Microsoft Defender for Cloud
- Scannen van images in meerdere registers: Een agentloze kwetsbaarheidsbeoordeling scant containerimages in ACR, ECR, GAR, GCR, Docker Hub en JFrog Artifactory, met dagelijkse herscans voor besturingssysteem- en taalpakketten.
- MITRE ATT&CK-gekoppelde bedreigingsdetectie: Meer dan 60 ingebouwde analyses die zijn gekoppeld aan het MITRE ATT&CK for Containers-framework detecteren verdachte activiteiten op cluster-, node- en workloadniveau.
- Defender CLI-integratie met CI/CD: Een opdrachtregelprogramma integreert het scannen van images in meer dan 11 CI/CD-platforms, waaronder GitHub Actions, Jenkins en GitLab, met op SARIF gebaseerde goedkeurings- en afkeuringscontroles.
- Op bereikbaarheid gebaseerde SCA via Endor Labs: Een integratie met Endor Labs identificeert welke kwetsbaarheden in containerafhankelijkheden tijdens runtime daadwerkelijk bereikbaar zijn, waardoor ruis in wachtrijen voor herstel wordt verminderd.
Integraties van Microsoft Defender for Cloud
Microsoft Defender for Cloud biedt native integraties met AKS, Amazon EKS, Google GKE, Azure Container Registry, Amazon ECR, GitHub Actions, Jenkins, GitLab, Microsoft Defender XDR en Microsoft Sentinel. Het ondersteunt 12 gedocumenteerde CI/CD-integraties, plus GitHub Advanced Security, Endor Labs en Azure Arc.
Pros and Cons
Pros:
- Analyse van aanvalspaden van container naar cloud
- Agentloos scannen van images in belangrijke registers
- Geblokkeerde Kubernetes-implementaties voor beleidsafdwinging
Cons:
- Functies voor meerdere clouds lopen achter op Azure-pariteit
- Complexe gebruikersinterface gemeld door zakelijke gebruikers
Learn more about Microsoft Defender for Cloud: 4Het beste voor risicobeoordeling van containers over de volledige stack
Wiz
- 14 dagen gratis proefperiode
- Prijs op aanvraag

Wiz ordent containerafbeeldingen op levenscyclus, ernst en aantal kwetsbaarheden. Wiz is een cloud-native platform voor applicatiebeveiliging (CNAPP) dat agentloze afbeeldingsscanning, beheer van de beveiligingsstatus van Kubernetes, detectie van bedreigingen in de uitvoeringsomgeving, integratie met CI/CD-pijplijnen en analyse van aanvalspaden combineert in één uniform platform.
Voor wie is Wiz het meest geschikt?
Wiz is zeer geschikt voor beveiligingsteams van ondernemingen die multi-cloudomgevingen beheren en één platform nodig hebben om containerrisico's over de volledige stack te beoordelen en te prioriteren—van code tot uitvoeringsomgeving.
Waarom ik voor Wiz heb gekozen
Wiz staat op mijn shortlist omdat geen ander platform containerrisico's over de volledige stack op dezelfde manier correleert als de Security Graph. In plaats van duizenden onbewerkte CVE's weer te geven, brengt het relaties tussen kwetsbaarheden, onjuiste configuraties, blootgestelde geheimen en netwerkblootstelling in kaart om aanvalspaden te identificeren die daadwerkelijk kunnen worden misbruikt. Ik waardeer ook hoe KSPM EKS, AKS en GKE dekt met agentloze beoordelingen die door CIS zijn gecertificeerd, waarbij laterale beweging vanuit Kubernetes-clusters naar de onderliggende cloudlagen wordt gevolgd.
Belangrijkste functies van Wiz
- Wiz Defend-sensor voor de uitvoeringsomgeving: Een op eBPF gebaseerde sensor die systeemaanroepen, procesactiviteiten en netwerkstromen in gecontaineriseerde workloads bewaakt met minder dan 2% CPU-overhead.
- Wiz Admission Controller: Een Kubernetes-native webhook die niet-conforme of niet-ondertekende containerafbeeldingen blokkeert wanneer ze worden geïmplementeerd, op basis van centraal gedefinieerd beveiligingsbeleid.
- Genereren van SBOM's: Agentloze, doorlopende creatie van softwarestuklijsten in registers, CI/CD-pijplijnen en uitvoeringsomgevingen, met volledig inzicht op pakketniveau.
- Wiz Workflows: Op Python gebaseerde aangepaste draaiboeken die herstelacties automatiseren, zoals het intrekken van cloudrollen, het roteren van inloggegevens en het blokkeren van toegang tot opslagbuckets.
Integraties van Wiz
Wiz biedt native integraties met GitHub Actions, Jenkins, GitLab CI/CD, Azure DevOps, Amazon ECR, Google Artifact Registry, Azure Container Registry, Docker Hub, Jira en ServiceNow. Het maakt ook verbinding met Splunk, Microsoft Sentinel, Cosign en Notary.
Pros and Cons
Pros:
- Agentloze installatie vindt risico's binnen enkele uren
- Security Graph lokaliseert echte aanvalspaden
- CIS-gecertificeerde beveiligingsstatus voor alle belangrijke Kubernetes-platforms
Cons:
- Detectie van bedreigingen in de uitvoeringsomgeving is relatief nieuw
- Sommige workflows voor het zoeken naar gebeurtenissen voelen omslachtig aan
Learn more about Wiz: Het meest geschikt voor het scannen op kwetsbaarheden en compliance
- Gratis proefperiode van 7 dagen
- Prijs op aanvraag

Qualys Container Security houdt images, containers en kwetsbaarheden op hosts bij op basis van ernst. Qualys Container Security (CS) is een containerbeveiligingsplatform dat het scannen op kwetsbaarheden in images, detectie van runtimebedreigingen, beheer van de beveiligingspostuur van Kubernetes en compliance-audits gedurende de volledige levenscyclus van containers omvat—van CI/CD-pijplijnen tot productie.
Voor wie is Qualys Container Security (CS) het meest geschikt?
Qualys Container Security is zeer geschikt voor beveiligingsteams in gereguleerde sectoren die het scannen op kwetsbaarheden, compliance-audits en detectie van runtimebedreigingen onder één platform moeten consolideren.
Waarom ik voor Qualys Container Security (CS) heb gekozen
Ik heb Qualys Container Security opgenomen in mijn topkeuzes omdat de TruRisk-score verder gaat dan alleen CVSS en rekening houdt met signalen voor uitbuitbaarheid in de praktijk, zoals CISA KEV-gegevens en ransomware-activiteit, zodat je team zich richt op kwetsbaarheden die er daadwerkelijk toe doen. De CIS Docker Benchmark v1.7.0 en Kubernetes-compliancecontroles worden continu afgedwongen en niet alleen op aanvraag gecontroleerd. Ik vind het ook prettig dat exports van SBOM's in SPDX- en CycloneDX-indelingen standaard zijn ingebouwd, wat belangrijk is wanneer je snel transparantie in de toeleveringsketen nodig hebt.
Belangrijkste functies van Qualys Container Security (CS)
- Kubernetes-toelatingscontroller: Onderschept Kubernetes API-verzoeken en evalueert organisatorische beveiligingsbeleidsregels voordat workloads in het cluster worden geïmplementeerd.
- QScanner CLI: Een opdrachtregelprogramma waarvoor geen installatie nodig is, dat lokale en externe container-images scant en bevindingen uitvoert in JSON-, SARIF- of SBOM-indelingen voor integratie in pijplijnen.
- Op eBPF gebaseerde sensor voor container-runtime: Bewaakt containerprocessen, bestandsactiviteit, systeemaanroepen en netwerkstromen op kernelniveau zonder een sidecar of geprivilegieerde container te vereisen.
- Analyse van aanvalspaden: Brengt containerkwetsbaarheden, onjuiste cloudconfiguraties en overmatige machtigingen met elkaar in verband om uitbuitbare paden tussen containers, nodes en cloudresources zichtbaar te maken.
Integraties van Qualys Container Security (CS)
Qualys Container Security biedt native integraties met GitLab CI/CD en Azure DevOps, plus ondersteuning voor Jenkins en registerintegraties voor Amazon ECR, Azure Container Registry, GitHub Container Registry, JFrog Artifactory en Harbor. QScanner en API's ondersteunen aangepaste CI/CD-workflows.
Pros and Cons
Pros:
- TruRisk-scoring brengt werkelijk uitbuitbare kwetsbaarheden onder de aandacht
- eBPF-runtimebescherming dekt aanvallen op kernelniveau
- Generatie van SBOM's ondersteunt transparantie in de softwaretoeleveringsketen
Cons:
- Het licentiemodel is complex te interpreteren
- Herstelacties vereisen handmatige tussenkomst van het team
Learn more about Qualys Container Security (CS): Het beste voor uitgebreide cloud-native beveiliging
- 30 dagen gratis proefperiode
- Prijs op aanvraag

Prisma Cloud houdt kwetsbaarheden in containerimages gedurende de volledige pijplijn bij. Prisma Cloud is een cloud-native platform voor applicatiebeveiliging (CNAPP) van Palo Alto Networks dat het scannen van containerimages, detectie van runtimebedreigingen, beheer van de beveiligingsstatus van Kubernetes, integratie met CI/CD-pijplijnen en nalevingsaudits in multi-cloudomgevingen combineert.
Voor wie is Prisma Cloud het meest geschikt?
Prisma Cloud is zeer geschikt voor beveiligingsteams van ondernemingen die multi-cloudomgevingen beheren en één platform nodig hebben voor de volledige levenscyclus van containers, van code tot runtime.
Waarom ik voor Prisma Cloud heb gekozen
Prisma Cloud staat op mijn shortlist omdat het in één platform een groter deel van de levenscyclus van containerbeveiliging afdekt dan alles wat ik verder heb geëvalueerd. Vooral de duale architectuur zonder agents en met agents spreekt me aan: je krijgt direct inzicht in een multi-cloudomgeving zonder ook maar één node aan te raken en kunt vervolgens Defender-agents toevoegen voor diepgaande runtime-handhaving waar dat het belangrijkst is. De analyse van aanvalspaden onderscheidt het platform echt van de rest: CVE's, IAM-verkeerde configuraties en netwerkblootstelling worden gecorreleerd in een visuele grafiek, zodat je de risico's oplost die daadwerkelijk kunnen worden misbruikt.
Belangrijkste functies van Prisma Cloud
- Analyse-sandbox voor containerimages: Voert containerimages dynamisch uit in een geïsoleerde omgeving om malware of cryptomineractiviteit te detecteren voordat images productie bereiken.
- Dekking van nalevingskaders: Voert meer dan 400 kant-en-klare controles uit tegen kaders zoals CIS, NIST SP 800-190, PCI DSS, HIPAA, FedRAMP High en DISA STIG.
- Genereren van softwaremateriaallijsten: Produceert automatisch SBOM's als onderdeel van de module voor beveiliging van de toeleveringsketen, zodat teams volledig inzicht krijgen in opensourceafhankelijkheden.
- Gedragsprofilering als basislijn: Brengt tijdens een eerste leerperiode het normale proces-, bestandssysteem- en netwerkgedrag van containers in kaart en markeert of blokkeert vervolgens afwijkingen in realtime.
Integraties van Prisma Cloud
Prisma Cloud biedt native integraties met Jenkins, GitHub Actions, CircleCI, AWS CodeBuild, Azure DevOps, Google Cloud Build, Docker Hub, Amazon ECR, Google Container Registry en Azure Container Registry.
Pros and Cons
Pros:
- Analyse van aanvalspaden visualiseert echte misbruikscenario's
- Implementatieopties zonder agents en met agents
- Meer dan 400 nalevingscontroles voor regelgeving
Cons:
- Een groot aantal waarschuwingen kan kleine teams overweldigen
- Complexe configuratie voor multi-cloudomgevingen
Learn more about Prisma Cloud: Het beste voor runtime-driftpreventie in containers
- Gratis proefversie beschikbaar
- Prijs op aanvraag

De verkenner voor Aqua-workloads biedt een topologieoverzicht voor de beveiliging van Kubernetes-clusters. Aqua Security is een containerbeveiligingsplatform dat is opgebouwd rond runtimebescherming op basis van eBPF, het scannen van afbeeldingskwetsbaarheden, beheer van de beveiligingspositie van Kubernetes en beveiliging van de softwaretoeleveringsketen in multi-cloud- en hybride omgevingen.
Voor wie is Aqua Security het meest geschikt?
Aqua Security is zeer geschikt voor beveiligings- en platformengineeringteams die op grote schaal gecontaineriseerde workloads uitvoeren en naast beveiliging van de toeleveringsketen ook runtime-detectie van bedreigingen nodig hebben.
Waarom ik Aqua Security heb gekozen
Aqua Security staat op mijn shortlist omdat de driftpreventie op basis van eBPF echt toonaangevend is: wanneer een container tijdens runtime afwijkt van zijn bekende goede staat, blokkeert Aqua het ongeautoriseerde proces of de ongeautoriseerde bestandswijziging zonder de workload te beëindigen. Ik waardeer ook de sandbox voor dynamische dreigingsanalyse, die bestandsloze malware en zero-daydreigingen detecteert die statische scans volledig missen. De gepatenteerde afscherming tegen kwetsbaarheden blokkeert de exploitatie van niet-gepatchte componenten tijdens runtime, waardoor je team tijd wint zonder een codewijziging te vereisen.
Belangrijkste functies van Aqua Security
- Sandbox voor dynamische dreigingsanalyse: Voert containerafbeeldingen uit in een beveiligde virtuele sandbox om bestandsloze malware, zero-dayaanvallen en bedreigingen voor de toeleveringsketen te detecteren die statische scans missen.
- Kubernetes Risk Explorer: Biedt een interactieve, realtime kaart van actieve clusters die beveiligingsrisico's binnen naamruimten, nodes, containers en netwerkverbindingen zichtbaar maakt en beoordeelt.
- Module voor beveiliging van de softwaretoeleveringsketen: Scant alle broncoderepository's op kwetsbaarheden, verkeerde IaC-configuraties, geheimen en licentieproblemen en genereert in elke fase van de build-pijplijn digitaal ondertekende SBOM's.
- CI/CD-beveiligingsbeleid: Dwingt beveiligingscontroles met goedkeuring of afwijzing af binnen Jenkins, GitHub Actions, GitLab CI en andere platforms om te voorkomen dat niet-conforme afbeeldingen verdergaan naar de implementatie.
Integraties van Aqua Security
Aqua Security biedt native integraties met meer dan 8 CI/CD-platforms en meer dan 10 containerregisters, waaronder Jenkins, GitLab CI, GitHub Actions, Azure DevOps, Amazon ECR, JFrog Artifactory, Harbor, Red Hat Quay, Docker Hub en Sonatype Nexus Repository. Het ondersteunt ook Terraform en AWS CloudFormation.
Pros and Cons
Pros:
- Driftpreventie blokkeert ongeautoriseerde containerwijzigingen
- FedRAMP High-goedkeuring ondersteunt gereguleerde omgevingen
- Dynamische sandbox detecteert bestandsloze containermalware
Cons:
- De prijs is niet transparant zonder contact met de leverancier
- De navigatie in de interface frustreert nieuwe beheerders
Learn more about Aqua Security: Het beste voor containerinzicht en forensisch onderzoek
- Gratis demo beschikbaar
- Prijs op aanvraag

Sysdig onthult kwetsbaarheden in pakketten in alle lagen van containerimages. Sysdig is een cloud-native applicatiebeschermingsplatform (CNAPP) dat detectie van bedreigingen tijdens runtime, het scannen van imagekwetsbaarheden, beheer van de beveiligingsstatus van Kubernetes en forensische onderzoeksmogelijkheden combineert, gebouwd op de open-source-detectiemotor Falco.
Voor wie is Sysdig het meest geschikt?
Sysdig is zeer geschikt voor beveiligings- en platformengineeringteams die op grote schaal gecontaineriseerde workloads uitvoeren en behoefte hebben aan diepgaand inzicht tijdens runtime en de mogelijkheid om incidenten achteraf te onderzoeken.
Waarom ik voor Sysdig heb gekozen
Sysdig staat op mijn voorkeurslijst omdat het de enige leverancier hier is die Falco heeft ontwikkeld, de door de CNCF afgestudeerde runtime-detectie-engine die nu actief is in 60% van de Fortune 500-omgevingen. Die basis biedt ongeëvenaard inzicht in containers: met op eBPF gebaseerde registratie van systeemaanroepen kunt u in realtime precies zien welke processen zijn uitgevoerd, welke bestanden zijn geopend en welke verbindingen binnen een container zijn gemaakt. Wanneer er een incident plaatsvindt, kunt u met de forensische reconstructie van Sysdig de volledige aanvaltijdlijn opnieuw afspelen in plaats van deze samen te stellen uit onvolledige logboeken.
Belangrijkste functies van Sysdig
- Sysdig Sage: Een AI-assistent die beveiligingsvragen in gewone taal beantwoordt en automatisch tickets voor herstel genereert met volledige contextuele details.
- Cloud-aanvalsgrafiek: Visualiseert exploiteerbare aanvalspaden door kwetsbaarheden, verkeerde configuraties, blootgestelde geheimen en overmatige machtigingen in uw omgeving met elkaar in verband te brengen.
- Beveiliging van de softwaretoeleveringsketen: Valideert de herkomst van images en ondersteunt verificatie van imageondertekening met Sigstore/Cosign om manipulatie in de volledige keten van bouw tot implementatie te detecteren.
- Continue compliancebewaking: Controleert uw omgeving automatisch aan de hand van kaders zoals FedRAMP, PCI-DSS, HIPAA en CIS Benchmarks, met auditklare PDF-rapporten op aanvraag.
Integraties van Sysdig
Sysdig biedt gedocumenteerde integraties met GitHub Actions, GitLab CI, Jenkins, CircleCI, Argo CD, AWS ECR, Google GCR, Azure ACR, Harbor en JFrog Artifactory. Het maakt ook verbinding met Splunk, Jira, ServiceNow, Slack, PagerDuty en Open Policy Agent.
Pros and Cons
Pros:
- Het diepgaandste runtime-inzicht dankzij Falco-registratie van systeemaanroepen
- Brengt risicopaden met elkaar in verband via de Cloud-aanvalsgrafiek
- Forensisch onderzoek in realtime met reconstrueerbare aanvaltijdlijnen
Cons:
- De initiële configuratie en afstemming zijn complex
- Geen gratis proefperiode voor Sysdig Secure
Learn more about Sysdig: Het beste voor runtimegestuurde prioritering van kwetsbaarheden
- Gratis demo beschikbaar
- Prijs op aanvraag

Sysdig Secure toont kwetsbaarheden in pakketten binnen lagen van containerimages. Sysdig Secure is een CNAPP- en containerbeveiligingsplatform, gebouwd op eBPF-gebaseerde runtime-detectie, dat het scannen van imagekwetsbaarheden, Kubernetes-beveiligingspostuurbeheer, detectie en respons in de cloud, nalevingsaudits en CI/CD-pijplijnbeveiliging omvat.
Voor wie is Sysdig Secure het meest geschikt?
Sysdig Secure is zeer geschikt voor teams voor bedrijfsbeveiliging en platformengineering die grootschalige Kubernetes-omgevingen beheren en runtimecontext nodig hebben om door de ruis van kwetsbaarheden heen te kijken.
Waarom ik voor Sysdig Secure heb gekozen
Sysdig Secure staat op mijn shortlist omdat het is gebouwd op Falco, de door de CNCF afgestudeerde runtime-engine die bedreigingen op kernelniveau detecteert met behulp van eBPF. Daardoor biedt het inzicht dat geen enkele statische scanner kan evenaren. Wat ik het meest overtuigend vind, is de prioritering van gebruikte pakketten: runtimecontext filtert kwetsbaarheden die verband houden met pakketten die niet daadwerkelijk in het geheugen zijn geladen, waardoor de ruis met maximaal 99,8% wordt verminderd. Zo werkt je team met een echte lijst in plaats van een theoretische. De CVE360-grafiek voegt daar vervolgens gegevens over exploiteerbaarheid en de kritikaliteit van assets aan toe, zodat prioritering echt uitvoerbaar wordt.
Belangrijkste functies van Sysdig Secure
- Op Falco gebaseerde runtime-engine: Detecteert bedreigingen op kernelniveau met behulp van eBPF-instrumentatie en legt Linux-systeemaanroepen in containers en hosts in realtime vast.
- Cloudaanvalsgrafiek: Brengt kwetsbaarheden, onjuiste configuraties, blootgelegde geheimen en overmatige machtigingen met elkaar in verband om exploiteerbare aanvalspaden in je cloudomgeving in kaart te brengen.
- Sysdig Sage GenAI-assistent: Beantwoordt beveiligingsvragen in begrijpelijke taal en begeleidt je team stap voor stap bij het oplossen van problemen, inclusief exacte opdrachten en upgradepaden voor basisimages.
- Nalevingsmodule: Controleert Kubernetes- en cloudconfiguraties voortdurend aan de hand van kaders zoals FedRAMP, PCI DSS 4.0, HIPAA, DISA STIGs en CIS Benchmarks, met geplande generatie van PDF- en CSV-rapporten.
Integraties van Sysdig Secure
Sysdig Secure biedt native integraties met GitHub Actions, GitLab, Jenkins, Azure Pipelines, Amazon ECR, Azure Container Registry, Docker Hub, Quay, Splunk en ServiceNow. Het ondersteunt ook Backstage en een API voor aangepaste beveiligingsworkflows.
Pros and Cons
Pros:
- Filtert kwetsbaarheden die niet in het geheugen aanwezig zijn
- Detectie op kernelniveau met de Falco-eBPF-engine
- Dekt naleving voor gereguleerde sectoren
Cons:
- De initiële configuratie vereist veel technische kennis
- Functies voor dashboardrapportage zijn beperkt
Learn more about Sysdig Secure: Beste voor native beveiliging van Kubernetes-toeleveringsketens
- Gratis proefperiode van 60 dagen
- Prijs op aanvraag
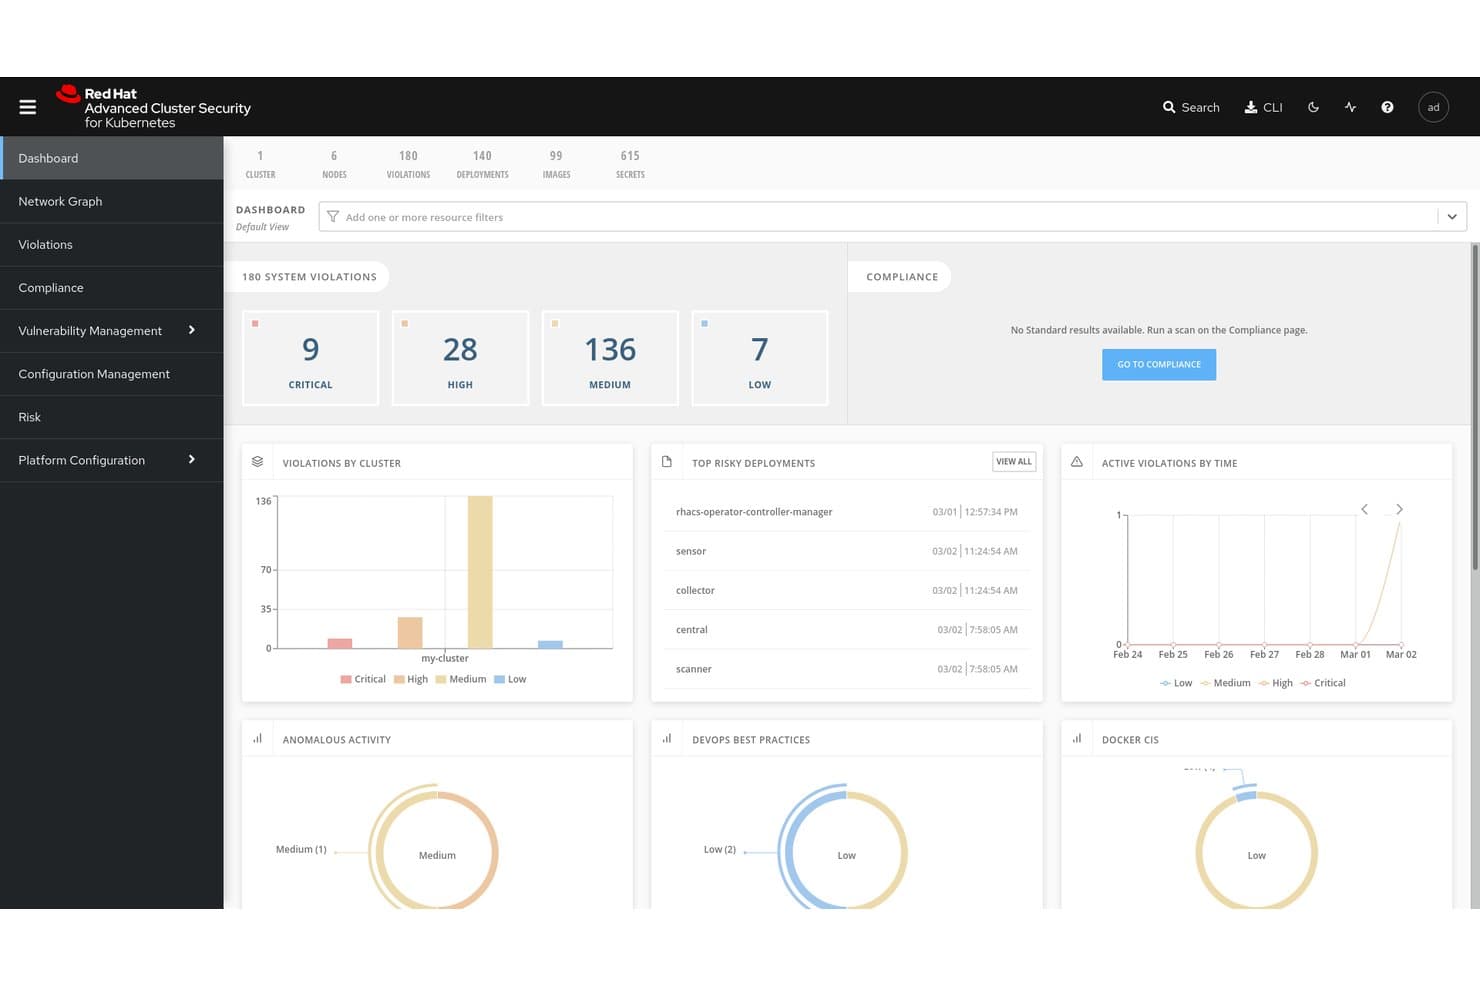
Red Hat Advanced Cluster Security for Kubernetes centraliseert inzicht in overtredingen en risico's. Red Hat Advanced Cluster Security for Kubernetes (RHACS) is een Kubernetes-native containerbeveiligingsplatform dat het scannen op afbeeldingskwetsbaarheden, detectie van runtimebedreigingen, beleidsafdwinging en nalevingsaudits omvat in omgevingen met meerdere clusters en clouds.
Voor wie is Red Hat Advanced Cluster Security for Kubernetes het meest geschikt?
RHACS is een natuurlijke keuze voor platform- en DevSecOps-teams die workloads uitvoeren op Red Hat OpenShift of Kubernetes-omgevingen met meerdere clouds en die behoefte hebben aan diepgaande, native beveiliging gedurende de volledige levenscyclus van containers.
Waarom ik Red Hat Advanced Cluster Security for Kubernetes heb gekozen
Ik heb RHACS gekozen als een van de beste oplossingen omdat het vanaf de basis speciaal voor Kubernetes is ontwikkeld, waardoor het bij uitstek geschikt is voor beveiliging van de toeleveringsketen op orkestratieniveau. Ik vind vooral prettig dat het verificatie van afbeeldingshandtekeningen met Cosign/Sigstore combineert met het genereren van SBOM's in SPDX 2.3-indeling, zodat teams beleid kunnen afdwingen dat niet-ondertekende afbeeldingen blokkeert voordat ze het cluster bereiken. De
roxctl-CLI integreert rechtstreeks met Jenkins-, GitHub Actions- en Tekton-pijplijnen, zodat builds kunnen worden tegengehouden bij beleidsschendingen op instelbare ernstniveaus.Belangrijkste functies van Red Hat Advanced Cluster Security for Kubernetes
- eBPF CO-RE-runtimeverzameling: Legt kernelniveau-telemetrie vast van systeemaanroepen, processen, bestanden en netwerken in actieve containers, zonder kernelmodules of sidecarcontainers.
- Admissioncontroller met configureerbare foutmodi: Dwingt beleid tijdens implementatie af via een Kubernetes-admissionwebhook, met de optie om bij fouten open te blijven of te sluiten, afgestemd op uw beschikbaarheids- en beveiligingsvereisten.
- Geautomatiseerde nalevingsscanning: Voert geplande controles uit aan de hand van de kaders CIS, NIST, PCI DSS 4.0, HIPAA en ISO 27001, met export van controleursklaar bewijsmateriaal vanuit één dashboard met één klik.
- Detectie van meerdere clusters: Detecteert onbeveiligde clusters in Amazon EKS, Google GKE en Microsoft AKS via Paladin Cloud en de integratie met Red Hat OpenShift Cluster Manager.
Integraties van Red Hat Advanced Cluster Security for Kubernetes
Ingebouwde integraties omvatten Red Hat OpenShift, Amazon EKS, Google GKE, Microsoft AKS, Jenkins, GitHub Actions, Tekton en Argo CD. RHACS maakt via het metriekenendpoint ook verbinding met Quay, Amazon ECR en Prometheus.
Pros and Cons
Pros:
- Speciaal ontwikkeld voor Kubernetes-beveiligingscontroles
- Runtimezichtbaarheid met eBPF en detectie op kernelniveau
- Diepgaande nalevingsdekking voor meerdere kaders
Cons:
- De uitgebreidste functies zijn gekoppeld aan het OpenShift-platform
- Voor sommige beheertaken is een opdrachtregelinterface vereist
Learn more about Red Hat Advanced Cluster Security for Kubernetes:
Andere containerbeveiligingsoplossingen
Hier zijn enkele aanvullende opties voor containerbeveiligingsoplossingen die mijn selectie niet hebben gehaald, maar toch de moeite waard zijn om te bekijken:
- 11Orca SecurityHet beste voor SideScanning-containertechnologie
- 12ARMOHet beste voor Kubernetes-RBAC en beveiliging tijdens uitvoering
- 13CrowdStrike Falcon Cloud SecurityBeste voor op tegenstanders gebaseerde rangschikking van containerrisico's
- 14SnykBeste voor kwetsbaarheidsbeheer van containers
- 15Check Point CloudGuardHet beste voor door AI verrijkte runtimebeveiliging van ThreatCloud
- 16NeuVectorBeste voor open-source containerbeveiliging met nul vertrouwen
- 17PingSafeBeste oplossing voor adaptieve dreigingsverdediging
- 18Trend Micro Cloud SecurityHet beste voor CNAPP voor ondernemingen met XDR-correlatie
- 19Tenable Container Security ScannerIdeaal voor risicobeheer van containers op basis van blootstelling
Hoe ik oplossingen voor containerbeveiliging evalueer
Ik evalueer hulpmiddelen voor containerbeveiliging in twee lagen: basismogelijkheden zoals het scannen van images en detectie tijdens uitvoering, en vervolgens onderscheidende factoren zoals de diepgang van Kubernetes-hardening en CI/CD-integratie.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van hulpmiddelen voor mijn lijst beoordeel ik elk hulpmiddel op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van het hulpmiddel als percentage. Elk hulpmiddel moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Scannen op kwetsbaarheden in images: Ik controleer of het hulpmiddel containerimages in verschillende registers scant op CVE's, ingebedde geheimen en verouderde pakketten—en ook of het hulpmiddel SBOM's genereert.
- Detectie van bedreigingen tijdens uitvoering: Realtimebewaking van actieve containers is belangrijk, dus evalueer ik hoe elk hulpmiddel afwijkende processen, onverwachte netwerkverbindingen en veranderingen in containers detecteert.
- Hardening van Kubernetes-configuraties: Elk hulpmiddel moet K8s-clusters toetsen aan CIS-benchmarks, risicovolle RBAC-machtigingen signaleren en verkeerd geconfigureerde admissioncontrollers zichtbaar maken.
- Integratie met CI/CD-pijplijnen: Ik kijk hoe elk hulpmiddel in bouwpijplijnen wordt geïntegreerd om implementaties tegen te houden—en of het hulpmiddel beleidscontroles in GitHub Actions, GitLab CI of Jenkins ondersteunt.
- Compliance en beleidsafdwinging: Vooraf gebouwde beleidssjablonen voor raamwerken zoals PCI-DSS, HIPAA en SOC 2 vormen een basisvereiste; ik beoordeel ook de mogelijkheden voor het opstellen van aangepast beleid en de diepgang van rapportages.
- Controles voor netwerksegmentatie: Containerbewuste microsegmentatie helpt laterale beweging voorkomen, dus zoek ik naar beleidsafdwinging op L3–L7-niveau en duidelijk inzicht in oost-westverkeer.
Zodra ik een lijst heb met hulpmiddelen die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Door AI aangestuurde risicoprioritering is een belangrijke onderscheidende factor—hulpmiddelen die CVE's in verband brengen met blootstelling tijdens uitvoering en exploiteerbaarheid helpen teams door de ruis van waarschuwingen heen te komen en zich op echte bedreigingen te richten. Ik beoordeel ook de afdwinging door admissioncontrollers, die niet-conforme workloads blokkeren voordat ze problemen veroorzaken bij de implementatie in clusters. Geïntegreerde CNAPP-mogelijkheden zijn belangrijk wanneer teams containerbeveiliging willen combineren met CSPM, CWPP en CIEM in één console, waardoor wildgroei aan hulpmiddelen binnen de cloud-native stack wordt verminderd.
Meer dan functies alleen
Het implementatiemodel is hierbij erg belangrijk. Ik controleer of een hulpmiddel agentgebaseerd, agentloos of hybride scannen ondersteunt—en of het hulpmiddel in netwerkgescheiden omgevingen kan draaien voor gereguleerde teams. Integraties met het ecosysteem zijn net zo belangrijk; een hulpmiddel dat verbinding maakt met je SIEM, ticketsysteem en registers zoals Harbor of Artifactory zorgt ervoor dat beveiligingsgegevens terechtkomen op de plek waar je team al werkt. Ik beoordeel ook de schaalbaarheid, in het bijzonder hoe lichtgewicht de sensoren voor uitvoering zijn in clusters met duizenden knooppunten en of inzicht in meerdere clouds beschikbaar is vanuit één console.
Een containerbeveiligingsoplossing kiezen
Het is eenvoudig om te verdwalen in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven terwijl je je unieke softwareselectieproces doorloopt, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waar je op moet letten |
|---|---|
| FactorSchaalbaarheid | Waar je op moet lettenKan het hulpmiddel meegroeien met je bedrijf? Controleer of het grotere werklasten en meer gebruikers aankan zonder voortdurend upgrades nodig te hebben. |
| FactorIntegraties | Waar je op moet lettenWerkt het met je bestaande hulpmiddelen? Controleer de compatibiliteit met CI/CD-pijplijnen, cloudproviders en andere essentiële software. |
| FactorAanpasbaarheid | Waar je op moet lettenKun je het aanpassen aan je behoeften? Zoek naar opties om instellingen, dashboards en waarschuwingen af te stemmen op je workflow. |
| FactorGebruiksgemak | Waar je op moet lettenIs het gebruiksvriendelijk? Zorg ervoor dat de interface intuïtief is en dat je team maar minimale training nodig heeft om aan de slag te gaan. |
| FactorImplementatie en onboarding | Waar je op moet lettenHoe snel kun je beginnen? Beoordeel de installatietijd, de beschikbaarheid van hulpmiddelen zoals trainingen en de ondersteuning tijdens de beginfase. |
| FactorKosten | Waar je op moet lettenPast het binnen je budget? Vergelijk prijsplannen, let op verborgen kosten en houd rekening met de waarde die je voor de prijs krijgt. |
| FactorBeveiligingsmaatregelen | Waar je op moet lettenZijn er sterke beschermingsmaatregelen? Let op versleuteling, toegangscontroles en naleving van industrienormen om de veiligheid van gegevens te waarborgen. |
| FactorNalevingsvereisten | Waar je op moet lettenVoldoet het aan de regelgeving? Controleer of de oplossing aansluit bij de wettelijke normen die relevant zijn voor jouw sector, zoals de AVG of HIPAA. |
Wat zijn containerbeveiligingsoplossingen?
Containerbeveiligingsoplossingen zijn hulpmiddelen die zijn ontworpen om gecontaineriseerde applicaties te beschermen tegen kwetsbaarheden en bedreigingen. IT-professionals, ontwikkelaars en beveiligingsteams gebruiken deze hulpmiddelen doorgaans om ervoor te zorgen dat applicaties veilig worden uitgevoerd in verschillende omgevingen, ongeacht of ze Docker-alternatieven of andere containerplatforms gebruiken. Kwetsbaarheidsscans, nalevingscontroles en runtimebescherming helpen bij het identificeren van risico's, het voldoen aan regelgeving en het beveiligen van processen. Deze hulpmiddelen bieden essentiële beveiliging om je gecontaineriseerde applicaties veilig en compliant te houden.
Functies
Let bij het selecteren van containerbeveiligingsoplossingen op de volgende belangrijke functies:
- Kwetsbaarheidsscans: Identificeert potentiële beveiligingsrisico's binnen je containerimages en actieve applicaties en waarschuwt je hiervoor.
- Nalevingscontroles: Zorgt ervoor dat je containers voldoen aan industrienormen en regelgeving zoals de AVG en HIPAA.
- Runtimebescherming: Bewaakt en verdedigt tegen bedreigingen tijdens de uitvoering van gecontaineriseerde applicaties.
- Integratiemogelijkheden: Werkt naadloos samen met je bestaande CI/CD-pijplijnen en cloudproviders om de beveiliging in alle ontwikkelingsfasen te handhaven.
- Op rollen gebaseerd toegangsbeheer: Hiermee kun je rechten instellen en gebruikerstoegang tot gevoelige informatie en acties beheren.
- Geautomatiseerde herstelacties: Biedt automatische oplossingen voor geïdentificeerde kwetsbaarheden, waardoor er minder handmatige tussenkomst nodig is.
- Realtimewaarschuwingen: Brengt je team onmiddellijk op de hoogte van beveiligingsincidenten, zodat er snel kan worden gereageerd.
- Aanpasbare dashboards: Biedt een aangepast overzicht van beveiligingsstatistieken en waarschuwingen, waardoor het gemakkelijker wordt om te monitoren wat voor jou belangrijk is.
- Versleuteling: Zorgt ervoor dat gegevens in containers worden beschermd tegen ongeautoriseerde toegang.
- Op machine learning gebaseerde bedreigingsdetectie: Gebruikt geavanceerde algoritmen om potentiële bedreigingen te identificeren en voorspellen, waardoor de algehele beveiligingsmaatregelen worden verbeterd.
Voordelen
Het implementeren van containerbeveiligingsoplossingen biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiliging: Door kwetsbaarheidsscans en runtimebescherming te gebruiken, verklein je het risico op inbreuken en bescherm je gevoelige gegevens.
- Naleving van regelgeving: Nalevingscontroles zorgen ervoor dat je processen voldoen aan de vereiste wettelijke normen, zodat boetes en juridische problemen worden voorkomen.
- Tijdsbesparing: Geautomatiseerde herstelacties en realtimewaarschuwingen stellen je team in staat snel op bedreigingen te reageren zonder handmatig werk.
- Verbeterde efficiëntie: Integratiemogelijkheden met bestaande hulpmiddelen stroomlijnen processen en handhaven de beveiliging gedurende de ontwikkeling.
- Toegangsbeheer: Op rollen gebaseerd toegangsbeheer helpt te bepalen wie toegang heeft tot welke zaken, waardoor de kans op ongeautoriseerde acties kleiner wordt.
- Weloverwogen besluitvorming: Aanpasbare dashboards bieden inzicht in beveiligingsstatistieken, zodat je beter geïnformeerde beveiligingsbeslissingen kunt nemen.
- Gegevensbescherming: Versleuteling zorgt ervoor dat gegevens beschermd zijn tegen ongeautoriseerde toegang en behoudt de vertrouwelijkheid en integriteit.
Kosten & prijzen
Bij het selecteren van containerbeveiligingsoplossingen is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, add-ons en meer. De onderstaande tabel vat veelvoorkomende abonnementen, hun gemiddelde prijzen en typische inbegrepen functies van containerbeveiligingsoplossingen samen:
Vergelijkingstabel van abonnementen voor containerbeveiligingsoplossingen
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Type abonnementGratis abonnement | Gemiddelde prijs$0 | Veelvoorkomende functiesBasis-kwetsbaarheidsscans, beperkte nalevingscontroles en communityondersteuning. |
| Type abonnementPersoonlijk abonnement | Gemiddelde prijs$5-$25/gebruiker/maand | Veelvoorkomende functiesGeavanceerde scans, basisruntimebescherming en ondersteuning via e-mail. |
| Type abonnementZakelijk abonnement | Gemiddelde prijs$30-$75/gebruiker/maand | Veelvoorkomende functiesVolledige nalevingscontroles, integratiemogelijkheden en op rollen gebaseerd toegangsbeheer. |
| Type abonnementEnterprise-abonnement | Gemiddelde prijs$100+/gebruiker/maand | Veelvoorkomende functiesAanpasbare dashboards, op machine learning gebaseerde bedreigingsdetectie en speciale ondersteuning. |
Veelgestelde vragen over containerbeveiligingsoplossingen
Welke afwegingen kunt u verwachten tussen opensource- en commerciële containerbeveiligingstools?
Met opensourcetools krijgt u vaak flexibiliteit en aanpassingsmogelijkheden, zonder licentiekosten, maar meestal draagt u wel meer verantwoordelijkheid voor integratie, afstemming en ondersteuning. Commerciële oplossingen bundelen doorgaans meer direct beschikbare functies (dashboards, waarschuwingen en beleidsengines), maar u kunt bij het opschalen te maken krijgen met beperkingen van de leverancier of hogere kosten. U zult de volwassenheid van uw team, de complexiteit van uw omgevingen en uw bereidheid om de verbinding tussen tools te bouwen tegen elkaar moeten afwegen.
Welke uitdagingen ontstaan bij het beveiligen van containers in multicloud- of hybride infrastructuren?
In multicloudomgevingen krijgt u te maken met inconsistente API’s, verschillende identiteitsmodellen en uiteenlopende netwerkbeleidsregels. Een oplossing die werkt in AWS sluit mogelijk niet goed aan op Azure of lokale infrastructuur. U hebt tooling nodig die deze verschillen abstraheert (of een centraal controlepaneel gebruikt) en een uniforme beveiligingsstatus in verschillende clouds mogelijk maakt.
Hoe kan ik problemen oplossen met containers die onverwacht worden afgesloten in AWS Fargate?
Onverwacht afgesloten containers in AWS Fargate kunnen het gevolg zijn van resourcebeperkingen of onjuiste configuraties. Controleer de taakdefinitie op correcte toewijzingen van resources en bekijk de logboeken op foutmeldingen. Het aanpassen van de geheugen- of CPU-instellingen kan het probleem oplossen.
Hoe beheert u fout-positieven in kwetsbaarheidsscans van containerinstallatiekopieën?
Fout-positieven komen vaak voor wanneer scanners problemen met een lage impact of afhankelijkheden markeren die uw app in werkelijkheid niet gebruikt. Stem de drempelwaarden van uw scanner af, onderdruk waarschuwingen voor bevindingen met een laag risico en vergelijk scanresultaten in de loop van de tijd om aanhoudende problemen te identificeren. U kunt bevindingen ook met meerdere tools verifiëren of een metaframework (bijvoorbeeld LUCID) gebruiken om inconsistenties tussen scanners te verminderen.